
Tamaño y participación del mercado de seguridad en tiempo de ejecución de Kubernetes
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 0.61 Mil millones de dólares |
| Tamaño del Mercado (2031) | 1.77 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 23.75 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del mercado de seguridad en tiempo de ejecución de Kubernetes por Mordor Intelligence
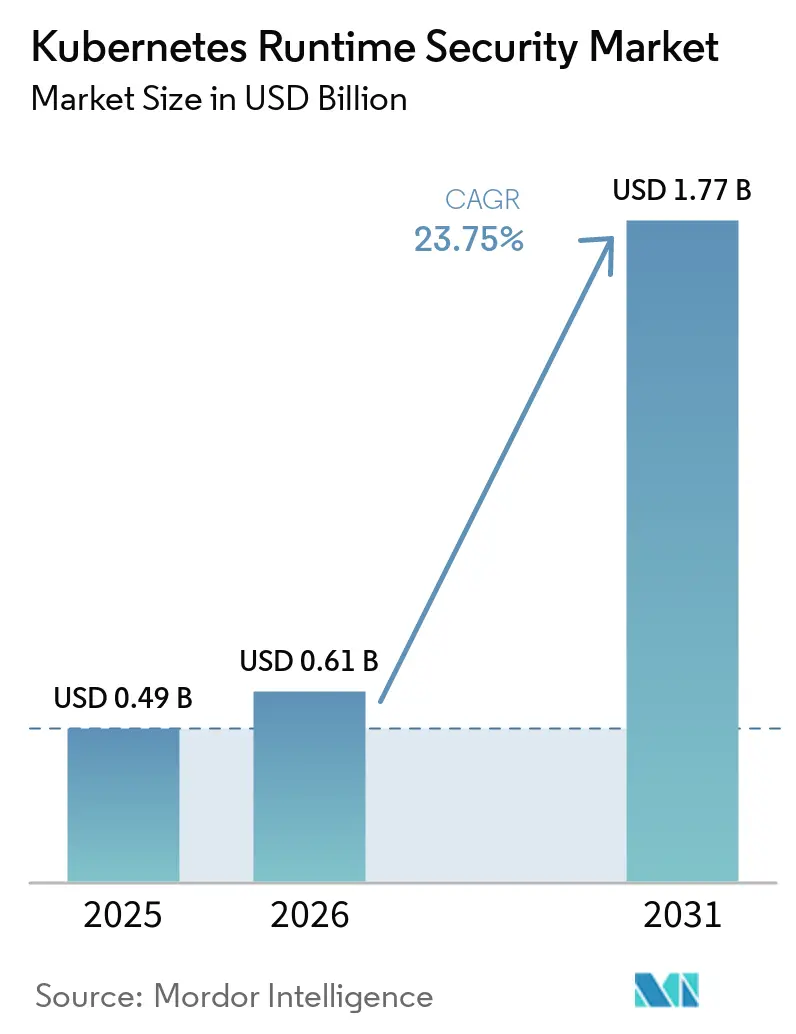
El tamaño del mercado de seguridad en tiempo de ejecución de Kubernetes fue valorado en 0,49 mil millones de USD en 2025 y se estima que crecerá desde 0,61 mil millones de USD en 2026 hasta alcanzar 1,77 mil millones de USD en 2031, a una CAGR del 23,75% durante el período de pronóstico (2026-2031). El uso de Kubernetes en producción se ha convertido en un elemento central para la entrega de aplicaciones nativas de la nube y los entornos de inferencia de IA. El creciente número de clústeres en producción ha aumentado la cantidad de cargas de trabajo activas que requieren visibilidad y aplicación de políticas. Los compradores otorgan mayor importancia a la monitorización continua, la respuesta automatizada y la aplicación de políticas. Los proveedores responden combinando telemetría en tiempo de ejecución con herramientas de investigación y remediación habilitadas por IA. El mercado de seguridad en tiempo de ejecución de Kubernetes también registra una demanda más sólida de plataformas que funcionen en entornos de nube, privados e híbridos.
Conclusiones clave del informe
- Por componente, el software lideró con una participación de ingresos del 64,73% en el mercado de seguridad en tiempo de ejecución de Kubernetes en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 26,47% hasta 2031.
- Por modelo de implementación, la implementación basada en la nube mantuvo el 59,84% de la participación del mercado de seguridad en tiempo de ejecución de Kubernetes en 2025 y se proyecta que se expandirá a una CAGR del 27,82% hasta 2031.
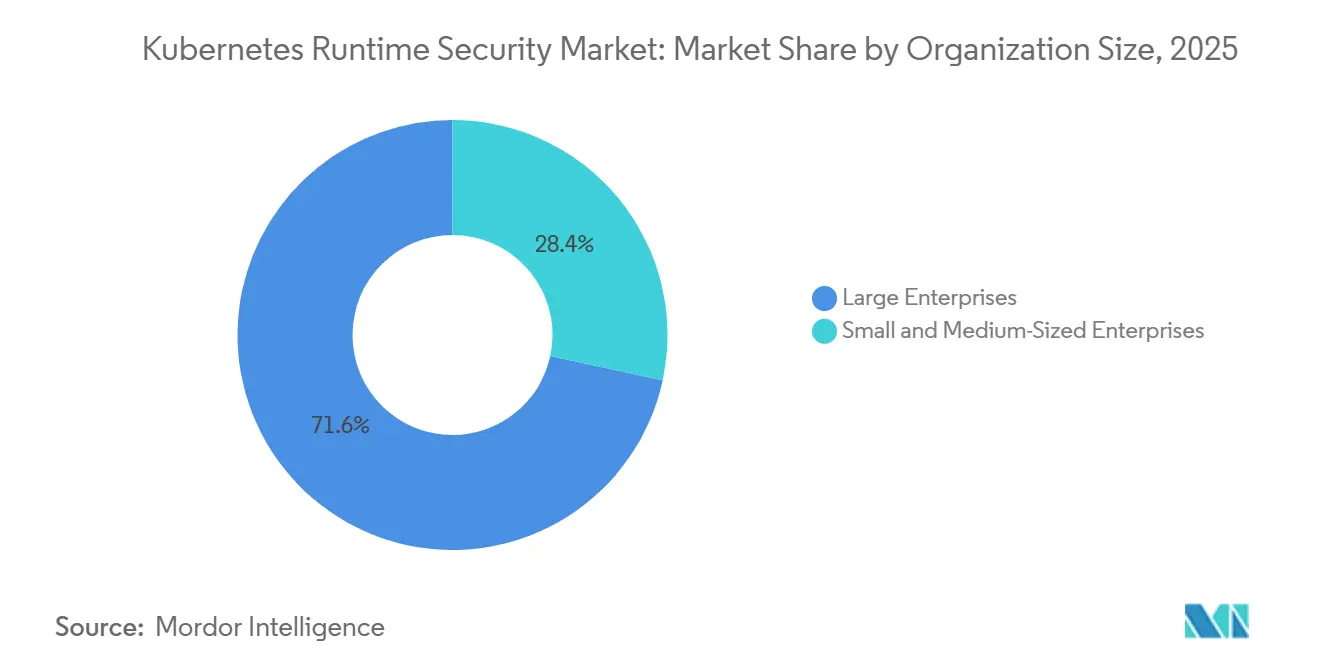
- Por tamaño de organización, las grandes empresas representaron el 71,62% de los ingresos en 2025, mientras que se proyecta que las pymes registrarán la CAGR más alta del 25,49% hasta 2031.
- Por industria de uso final, el sector BFSI mantuvo una participación de ingresos del 26,81% en 2025, mientras que se proyecta que la industria de gobierno y administración pública se expandirá a una CAGR del 26,72% hasta 2031.
- Por geografía, América del Norte representó el 37,28% de los ingresos en el mercado de seguridad en tiempo de ejecución de Kubernetes en 2025, mientras que se proyecta que Asia-Pacífico se expandirá a una CAGR del 27,59% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e información del mercado global de seguridad en tiempo de ejecución de Kubernetes
Análisis del impacto de los impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Aceleración de la adopción de Kubernetes y cargas de trabajo nativas de la nube | +7.2% | Global | Corto plazo (≤ 2 años) |
| Aumento de los riesgos de escape de contenedores, escalada de privilegios y ataques en tiempo de ejecución | +5.5% | Global | Corto plazo (≤ 2 años) |
| Creciente necesidad de detección continua de amenazas en tiempo de ejecución y respuesta automatizada | +4.0% | América del Norte y núcleo de la UE, con expansión hacia Asia-Pacífico | Mediano plazo (2-4 años) |
| Presión regulatoria para la monitorización continua de cargas de trabajo | +2.8% | América del Norte, UE, Asia-Pacífico, Singapur, Japón y Corea del Sur | Mediano plazo (2-4 años) |
| Adopción creciente de visibilidad y aplicación de políticas en tiempo de ejecución basadas en eBPF | +2.5% | Global, con ganancias tempranas en América del Norte y la UE | Mediano plazo (2-4 años) |
| Expansión de cargas de trabajo de Kubernetes impulsadas por IA, GPU y máquinas | +2.0% | América del Norte, Asia-Pacífico, China, Japón y Corea del Sur | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Aceleración de la adopción de Kubernetes y cargas de trabajo nativas de la nube
Kubernetes ha superado su rol como herramienta para desarrolladores y ahora soporta una amplia gama de infraestructura de producción. La Cloud Native Computing Foundation informó que el 82% de los usuarios de contenedores ejecutaron Kubernetes en producción en 2025, frente al 66% en 2023.[1] La misma encuesta encontró que el 59% de las organizaciones clasificaron gran parte o casi todas sus actividades de desarrollo e implementación como nativas de la nube. Una mayor densidad de cargas de trabajo puede exponer nodos compartidos, tokens de cuentas de servicio y secretos del clúster cuando falla un control en tiempo de ejecución. Cada nuevo clúster de producción incrementa la necesidad de monitorización y aplicación de políticas, lo que sustenta la demanda en el mercado de seguridad en tiempo de ejecución de Kubernetes. Las organizaciones que migran aplicaciones heredadas a contenedores también pueden enfrentar brechas, ya que las herramientas de monitorización más antiguas carecen de detección de amenazas nativa de Kubernetes.
Aumento de los riesgos de escape de contenedores, escalada de privilegios y ataques en tiempo de ejecución
Las debilidades de escape de contenedores y escalada de privilegios siguen siendo preocupaciones materiales para los clústeres de producción. Red Hat divulgó CVE-2026-53362, una vulnerabilidad de fragmentación IPv6 del kernel de Linux que podría permitir a un atacante con acceso local al contenedor eludir la aplicación de SELinux y obtener acceso root al host.[2] La empresa emitió correcciones para los productos Red Hat afectados y clasificó el problema como Importante. Estas debilidades muestran por qué la visibilidad en tiempo de ejecución debe cubrir la actividad más allá de las imágenes estáticas y las verificaciones de configuración previas a la implementación. Los flujos de trabajo de ataque autónomos pueden reducir el tiempo disponible para que los analistas identifiquen y contengan actividades anómalas. Sysdig informó que los ataques pueden desarrollarse en menos de 8 minutos y que las vulnerabilidades pueden ser armadas en un plazo de 10 horas tras su divulgación pública.
Creciente necesidad de detección continua de amenazas en tiempo de ejecución y respuesta automatizada
El período entre la divulgación de vulnerabilidades y la explotación activa se ha reducido drásticamente en los entornos de nube activos. Sysdig informó que los ataques pueden ocurrir en menos de 8 minutos, mientras que las vulnerabilidades públicas pueden ser armadas en un plazo de 10 horas. Este ritmo hace que una investigación completamente manual sea difícil para los equipos que operan grandes entornos de Kubernetes. En mayo de 2026, Sysdig introdujo una arquitectura de seguridad en la nube sin interfaz gráfica destinada a agentes de codificación de IA y otros operadores automatizados. Aqua Security introdujo Aqua Compass en abril de 2026 para apoyar la investigación agéntica, la contención y la remediación de incidentes en tiempo de ejecución. El mercado de seguridad en tiempo de ejecución de Kubernetes favorece las ofertas que combinan detección con aplicación de políticas, contención y evidencia para los requisitos de monitorización continua. La telemetría eBPF apoya estos flujos de trabajo al entregar eventos a nivel de kernel que la automatización puede evaluar rápidamente.
Presión regulatoria para la monitorización continua de cargas de trabajo
Las obligaciones regulatorias están convirtiendo la monitorización continua de cargas de trabajo en una consideración de compra más directa. Las instituciones financieras que operan aplicaciones en contenedores necesitan evidencia de auditoría que vincule la actividad en tiempo de ejecución con los controles operativos. Este requisito es especialmente relevante para los bancos y aseguradoras que utilizan Kubernetes para servicios de pago, negociación y atención al cliente. Los compradores prefieren cada vez más plataformas que mapeen la telemetría en tiempo de ejecución con los requisitos de control, en lugar de dejar que los equipos ensamblen la evidencia manualmente. Las directrices del sector público prestan mayor atención a la detección de anomalías, las políticas de red, la gestión de secretos y los controles de acceso. Estos requisitos refuerzan el caso de las plataformas en tiempo de ejecución que proporcionan registros operativos claros.
Análisis del impacto de las restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Sobrecarga del sensor en tiempo de ejecución y preocupaciones sobre el rendimiento en producción | -0.9% | Global, más agudo en entornos de negociación de alto rendimiento, medios y transacciones | Corto plazo (≤ 2 años) |
| Escasez de experiencia en seguridad en tiempo de ejecución de Kubernetes | -0.7% | Global, más grave en América del Sur, Oriente Medio y África | Mediano plazo (2-4 años) |
| Fatiga de alertas y correlación limitada del contexto en tiempo de ejecución | -0.5% | América del Norte y UE, con las implementaciones más grandes y los mayores volúmenes de señales | Mediano plazo (2-4 años) |
| Complejidad de asegurar entornos de múltiples clústeres y múltiples nubes | -0.4% | Empresas globales con infraestructura híbrida distribuida | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Sobrecarga del sensor en tiempo de ejecución y preocupaciones sobre el rendimiento en producción
Los equipos de producción pueden ser cautelosos a la hora de implementar sensores en tiempo de ejecución en cada nodo. Esta preocupación es más intensa en entornos de negociación sensibles a la latencia, procesamiento de medios y transacciones. Los agentes basados en eBPF han reducido la sobrecarga en comparación con los agentes de módulo de kernel anteriores, pero la validación del rendimiento sigue siendo parte del proceso de compra. Los equipos pueden mantener preocupaciones derivadas de herramientas de generaciones anteriores más pesadas cuando evalúan implementaciones más recientes. Las implementaciones de prueba de concepto por etapas pueden ayudar a los compradores a comparar la cobertura y el uso de recursos en su propio entorno. Una instrumentación reducida puede dejar brechas cuando surgen nuevas vulnerabilidades en tiempo de ejecución, incluida la omisión de la restricción runAsNonRoot de containerd rastreada como CVE-2026-46680.
Escasez de experiencia en seguridad en tiempo de ejecución de Kubernetes
Las operaciones de Kubernetes y la ingeniería de seguridad en tiempo de ejecución requieren una combinación poco común de habilidades. La encuesta de la CNCF identificó la falta de formación y habilidades de seguridad como una barrera de adopción para el 36% de las organizaciones encuestadas. Los equipos deben comprender las identidades de Kubernetes, los eventos del kernel, los controles de políticas y los flujos de trabajo de respuesta a incidentes. La escasez es más aguda para las pymes y para las organizaciones en América del Sur, Oriente Medio y África. Los productos que exponen telemetría sin procesar pueden crear una barrera práctica cuando los equipos de seguridad carecen de herramientas para el triaje. La detección y respuesta gestionadas, la orientación de remediación automatizada y los flujos de trabajo de políticas más simples pueden hacer que la adopción sea más viable para equipos más pequeños.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de segmentos
Por componente: el software ancla los ingresos mientras los servicios se expanden
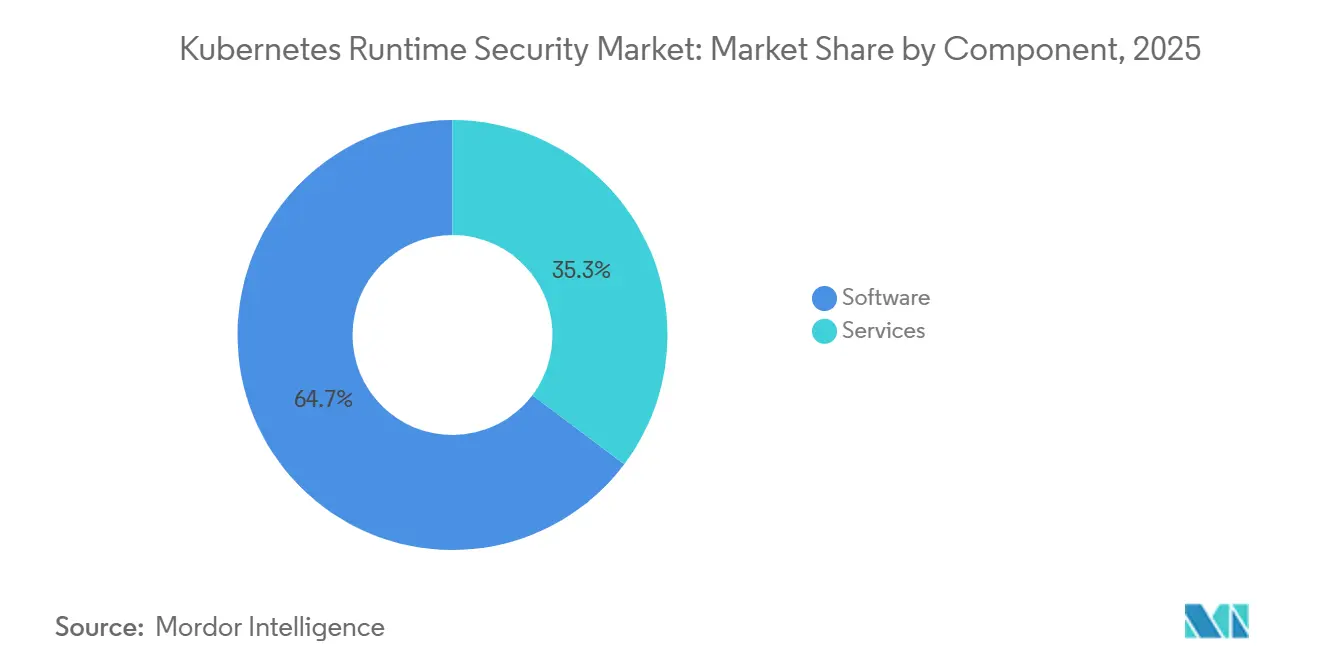
El software representó el 64,73% de la participación del mercado de seguridad en tiempo de ejecución de Kubernetes en 2025. Las plataformas de detección y prevención en tiempo de ejecución, los conjuntos de sensores eBPF y las herramientas de política como código representaron la mayor parte de los ingresos. La CNCF encontró que el 59% de las organizaciones describió gran parte o casi todas sus actividades de desarrollo e implementación como nativas de la nube. Este cambio amplía el perímetro de cargas de trabajo activas que las plataformas de software deben monitorizar. Las grandes empresas suelen preferir configuraciones de sensores aisladas por inquilino o instaladas localmente cuando los requisitos de residencia de datos y de clústeres sin conexión a internet limitan la transferencia de telemetría. Falco proporciona una línea de base de código abierto para la monitorización en tiempo de ejecución que los proveedores comerciales pueden ampliar mediante gestión de políticas, inteligencia de amenazas e integración con CI/CD.[3]
Se proyecta que los servicios crecerán a una CAGR del 26,47% de 2026 a 2031. Los servicios gestionados abordan la brecha operativa para las organizaciones sin especialistas dedicados en seguridad de Kubernetes. Los servicios profesionales apoyan la implementación en múltiples clústeres, la armonización de políticas híbridas y el trabajo de mapeo de cumplimiento normativo. JFrog introdujo 9 innovaciones de plataforma en marzo de 2026 para la gobernanza de la cadena de suministro de software nativa de IA. Dichos controles pueden aumentar la necesidad de soporte de implementación y ajuste de políticas en diversos entornos de clústeres. La industria de seguridad en tiempo de ejecución de Kubernetes tiene, por tanto, espacio para proveedores que combinen licencias de software con orientación operativa. Los servicios también ayudan a los clientes a alinear las sofisticadas funciones de la plataforma con los procesos de seguridad existentes.


Por modelo de implementación: la entrega en la nube lidera la adopción y el crecimiento
La implementación basada en la nube representó el 59,84% del mercado de seguridad en tiempo de ejecución de Kubernetes en 2025. Los servicios de Kubernetes gestionados, como Amazon EKS, Azure AKS y Google GKE, son canales importantes para la incorporación de sensores en tiempo de ejecución. Se proyecta que la implementación en la nube crecerá a una CAGR del 27,82% hasta 2031. La CNCF informó que el 66% de las organizaciones que implementan modelos de IA generativa utilizaron Kubernetes para la inferencia. Esto coloca cargas de trabajo de inferencia más valiosas en entornos de nube donde se necesitan controles continuos en tiempo de ejecución. Wiz amplió su cobertura en 2026 con detección de amenazas en tiempo de ejecución para contenedores de Google Cloud Run.[4]
La entrega en la nube puede reducir la configuración manual del kernel para los equipos de plataforma. También puede apoyar las operaciones de sensores gestionados para organizaciones con capacidad interna limitada. Los proveedores están ampliando la cobertura más allá de los nodos de Kubernetes con Linux a medida que los entornos de los clientes se vuelven más diversos. Wiz anunció un sensor en tiempo de ejecución para entornos Windows en 2026. La implementación local sigue siendo relevante en entornos regulados que requieren residencia de datos, clústeres sin conexión a internet o políticas de nube soberana. Estos entornos pueden requerir más trabajo de ingeniería para la instrumentación a nivel de kernel. El mercado de seguridad en tiempo de ejecución de Kubernetes continúa necesitando productos que soporten tanto modelos operativos de nube pública como de clústeres privados.
Por tamaño de organización: las empresas dominan mientras las pymes ganan terreno
Las grandes empresas mantuvieron el 71,62% de la participación del mercado de seguridad en tiempo de ejecución de Kubernetes en 2025. Estos compradores suelen operar cientos o miles de nodos en entornos de múltiples clústeres y múltiples nubes. Su escala genera una exposición y necesidades de cumplimiento normativo extensas que respaldan inversiones dedicadas en seguridad en tiempo de ejecución. Las instituciones financieras y las empresas tecnológicas que gestionan grandes entornos de contenedores son un grupo de compradores central. CrowdStrike y NVIDIA introdujeron un Plan de IA Seguro por Diseño en marzo de 2026 para integrar las capacidades de Falcon en NVIDIA OpenShell para agentes de IA.[5] Este ejemplo refleja los requisitos de tiempo de ejecución más exigentes en entornos empresariales de IA y GPU.
Se proyecta que las pymes crecerán a una CAGR del 25,49% de 2026 a 2031. Los servicios de Kubernetes gestionados pueden reducir la barrera operativa para las organizaciones más pequeñas que implementan aplicaciones en contenedores. Esas organizaciones aún enfrentan amenazas en tiempo de ejecución aunque carezcan de grandes equipos de seguridad de plataforma. Los precios basados en el consumo, el triaje asistido por IA y las opciones de servicio gestionado pueden, por tanto, resultar atractivos para este grupo de compradores. Es probable que las pymes dependan más de la respuesta automatizada y la remediación guiada que de analistas internos especializados. Los proveedores que incorporan estas funciones en sus plataformas pueden atender una necesidad operativa clara. Este patrón amplía la participación en el mercado de seguridad en tiempo de ejecución de Kubernetes más allá de las grandes empresas.
Por industria de uso final: el sector BFSI mantiene la participación mientras el gobierno crece más rápido
El sector BFSI mantuvo el 26,81% de la participación del mercado de seguridad en tiempo de ejecución de Kubernetes en 2025. Los bancos, las empresas de servicios financieros y las aseguradoras están incorporando en contenedores cargas de trabajo de pago, banca central, negociación y detección de fraude. Su gasto está determinado tanto por la exposición a amenazas como por la necesidad de demostrar preparación para auditorías. La telemetría en tiempo de ejecución persistente puede proporcionar un registro de actividad que la reconstrucción de registros posterior al evento puede no ofrecer. China Merchants Bank recibió un premio de estudio de caso de usuario final de la CNCF en septiembre de 2026 por utilizar Kubernetes para unificar el entrenamiento e inferencia de IA para casos de uso financiero. El caso ilustra el creciente papel de Kubernetes en la infraestructura crítica de IA financiera.
Se proyecta que la industria de gobierno y administración pública crecerá a una CAGR del 26,72% de 2026 a 2031. Los programas nacionales de transformación digital están migrando los servicios ciudadanos a plataformas en contenedores. Los proveedores de TI y telecomunicaciones necesitan telemetría ligera para cargas de trabajo de borde y 5G sensibles a la latencia. Las organizaciones de salud y ciencias de la vida deben alinear los registros en tiempo de ejecución con los requisitos de auditoría y registro. Los fabricantes industriales están incorporando Kubernetes en entornos de OT y TI, así como en ubicaciones de procesamiento en el borde. El comercio minorista, el comercio electrónico, el transporte, la logística, la energía, los servicios públicos, los medios de comunicación, el entretenimiento y la educación también forman parte de la base direccionable. Cada uno de estos campos se encuentra en una etapa diferente de adopción nativa de la nube y madurez en seguridad en tiempo de ejecución.
Análisis geográfico
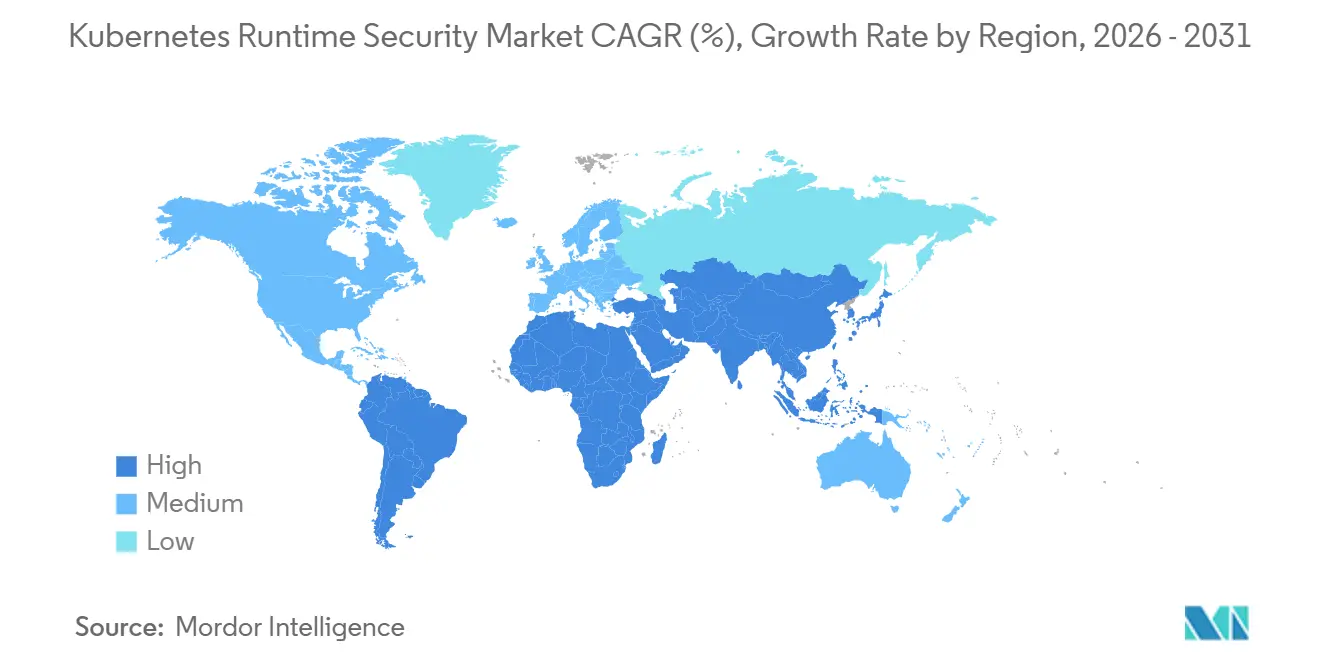
América del Norte representó el 37,28% del mercado de seguridad en tiempo de ejecución de Kubernetes en 2025. La región tiene una alta concentración de empresas nativas de la nube y grandes compradores de servicios de seguridad gestionados. Las organizaciones de servicios financieros y salud utilizan cada vez más proveedores especializados para la monitorización continua en tiempo de ejecución. Estos clientes requieren soporte operativo en entornos complejos y procesos de seguridad ininterrumpidos. La competencia es especialmente activa entre los especialistas en tiempo de ejecución, los proveedores de CNAPP y las divisiones de seguridad en la nube de empresas de ciberseguridad más amplias.
Se proyecta que Asia-Pacífico crecerá a una CAGR del 27,59% de 2026 a 2031. La región combina una creciente adopción de Kubernetes con programas de gobierno digital y expectativas de seguridad en evolución. Japón tiene una gran base de desarrolladores nativos de la nube, mientras que las fábricas y los operadores de telecomunicaciones utilizan Kubernetes en el borde para cargas de trabajo de IoT y 5G. Los requisitos de infraestructura pública digital y localización de datos financieros de India respaldan la demanda de implementaciones compatibles con nubes privadas y soberanas. Los requisitos de nube soberana de China también fomentan pilas de seguridad de contenedores alineadas localmente. Las directrices de seguridad de Singapur señalan una mayor atención a la detección de anomalías en tiempo de ejecución y los controles de acceso entre los operadores de infraestructura crítica.
Europa tiene una demanda sustancial en Alemania, el Reino Unido y Francia. Las organizaciones financieras e industriales de la región operan entornos de contenedores densos y de múltiples nubes que requieren controles de nivel empresarial. Alemania presenta demanda de usuarios industriales y financieros, mientras que el Reino Unido tiene cargas de trabajo gubernamentales y financieras en contenedores. Las grandes empresas de Francia también están aumentando la adopción de Kubernetes en servicios financieros y entornos de defensa. América del Sur se encuentra en una etapa más temprana de adopción, pero tiene potencial en fintech y servicios digitales gubernamentales. Oriente Medio está invirtiendo en nube soberana y programas de gobierno digital, mientras que la demanda en África está emergiendo de organizaciones de fintech y telecomunicaciones.

Panorama competitivo
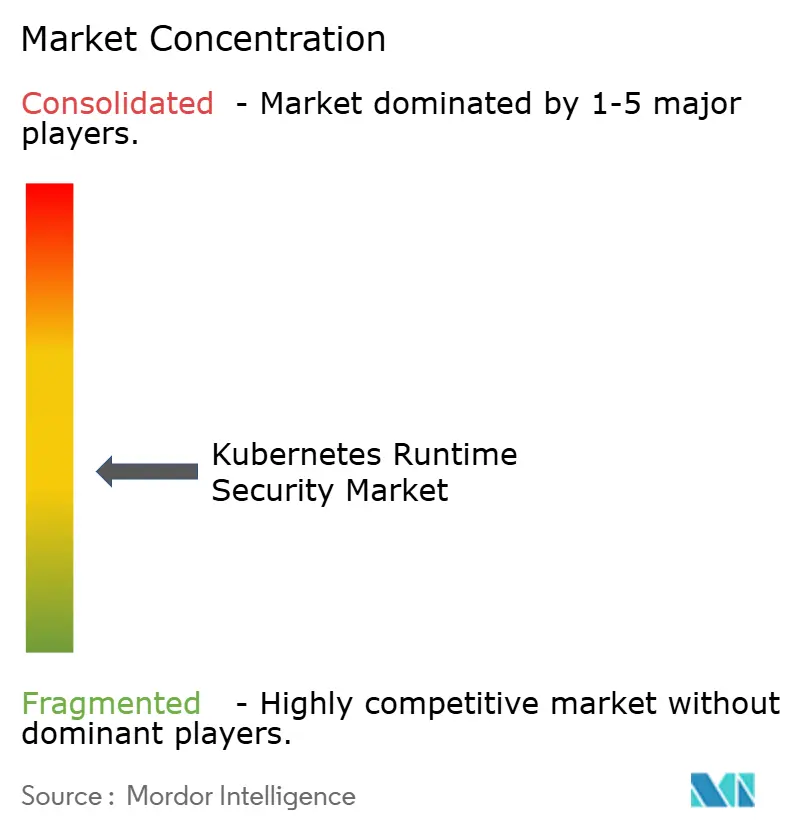
El mercado de seguridad en tiempo de ejecución de Kubernetes está moderada a altamente fragmentado. Los especialistas nativos en eBPF y los proveedores de CNAPP compiten con plataformas de ciberseguridad más amplias que han añadido productos de seguridad para contenedores. Los especialistas en tiempo de ejecución se centran en la profundidad de detección y la telemetría a nivel de kernel. Las plataformas más grandes enfatizan los flujos de trabajo de operaciones de seguridad existentes y la correlación entre dominios. La presión de consolidación está alentando a los proveedores más pequeños a centrarse en necesidades especializadas de tiempo de ejecución. Esta dinámica hace que la integración en la nube y la diferenciación técnica clara sean cada vez más importantes.
La automatización de respuesta nativa de IA, la telemetría eBPF y la integración en el ecosistema son áreas centrales de competencia en 2026. Los proveedores están integrando información en tiempo de ejecución con flujos de trabajo de desarrolladores, herramientas SIEM y SOAR, y canalizaciones CI/CD. Sysdig introdujo una arquitectura de seguridad en la nube sin interfaz gráfica en mayo de 2026 para operadores automatizados y agentes de codificación de IA.[6] Aqua Security lanzó Aqua Compass en abril de 2026 para la investigación agéntica y la respuesta a incidentes en tiempo de ejecución. Estos movimientos muestran un cambio desde la monitorización basada en paneles de control hacia operaciones de seguridad más automatizadas. Las cargas de trabajo intensivas en GPU y los agentes de IA siguen siendo áreas donde las reglas de comportamiento aún se están desarrollando.
La federación de políticas en múltiples clústeres es una brecha notable para las empresas que operan diferentes distribuciones de Kubernetes en entornos privados y de nube. Esta necesidad es especialmente clara para las organizaciones reguladas que operan clústeres sin conexión a internet o soberanos junto con cargas de trabajo en nube pública. Falco sigue siendo una referencia de código abierto ampliamente utilizada para la monitorización de llamadas al sistema a nivel de kernel. Los proveedores comerciales pueden diferenciarse mediante la aplicación de políticas dentro del kernel, la contención automatizada y el triaje asistido por IA. Las ofertas que solo replican la monitorización de referencia enfrentan mayor presión para diferenciarse. La industria de seguridad en tiempo de ejecución de Kubernetes también valora los informes de cumplimiento normativo que vinculan los datos en tiempo de ejecución con los controles de seguridad relevantes. La puntuación de concentración del mercado es 3, porque el contenido proporcionado describe un campo fragmentado y no proporciona participaciones de mercado combinadas para los principales proveedores.
Líderes de la industria de seguridad en tiempo de ejecución de Kubernetes
-
Sysdig, Inc.
-
Aqua Security Software Ltd.
-
Palo Alto Networks, Inc.
-
Wiz, Inc.
-
Red Hat, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos recientes de la industria
- Septiembre de 2026: CrowdStrike presentó Falcon Guardian en Fal.Con 2026, una solución de detección y respuesta con IA que proporciona visibilidad en tiempo de ejecución de los agentes de IA que se ejecutan en endpoints, nube y entornos de Kubernetes. La plataforma introdujo inventario de agentes, reconstrucción de cadenas de ejecución y aplicación de políticas en tiempo de ejecución para amenazas impulsadas por IA en endpoints instrumentados por CrowdStrike.
- Septiembre de 2026: JFrog introdujo la remediación sin intervención manual como parte de JFrog Unified Security en swampUP 2026. La capacidad habilitó la remediación automatizada de la cadena de suministro desde el código hasta los contenedores de Kubernetes en ejecución y abordó la brecha operativa entre el descubrimiento de vulnerabilidades y la implementación de artefactos corregidos.
- Agosto de 2026: Sysdig lanzó Sysdig Secure AI en Black Hat USA. La plataforma de defensa en la nube nativa de IA permitió a los agentes de IA investigar incidentes, rastrear amenazas, generar correcciones y contener riesgos en entornos de Kubernetes, mientras registraba cada acción del agente para su auditabilidad.
- Mayo de 2026: Sysdig introdujo seguridad en la nube sin interfaz gráfica para agentes de codificación de IA, incluidos Claude Code, Codex y Cursor. La arquitectura utilizó instrumentación Falco a nivel de kernel y se entregó a través de complementos, interfaces de línea de comandos, servicios MCP y API.
- Mayo de 2026: Edera y Minimus anunciaron una asociación para una pila de seguridad de contenedores integrada dirigida a infraestructura crítica, gobierno federal y servicios financieros regulados. Edera proporcionó aislamiento en tiempo de ejecución a través de un hipervisor de tipo 1 nativo de contenedores, mientras que Minimus proporcionó imágenes de contenedores reforzadas para entornos de Kubernetes de alta seguridad.


Alcance del informe global del mercado de seguridad en tiempo de ejecución de Kubernetes
El mercado de seguridad en tiempo de ejecución de Kubernetes incluye herramientas y plataformas que monitorean, detectan y responden a amenazas en tiempo real dentro de clústeres de Kubernetes en ejecución y cargas de trabajo en contenedores. Este mercado aprovecha la visibilidad a nivel de kernel a través de eBPF y la monitorización de llamadas al sistema (mediante herramientas como Falco, el estándar de seguridad en tiempo de ejecución de código abierto respaldado por la CNCF) para detectar comportamientos anómalos de contenedores, escapes de contenedores, escaladas de privilegios y ataques de día cero que eluden los controles preventivos. Las soluciones de seguridad en tiempo de ejecución establecen líneas de base de comportamiento para las cargas de trabajo, analizan continuamente la ejecución de procesos, la actividad de red y las operaciones de archivos a nivel de kernel, y contienen o remedian automáticamente las amenazas activas en entornos de producción sin requerir reinicios de aplicaciones ni reimplementación.
El informe del mercado de seguridad en tiempo de ejecución de Kubernetes está segmentado por componente (software y servicios [servicios profesionales y servicios gestionados]), modelo de implementación (nube y local), tamaño de organización (grandes empresas y pequeñas y medianas empresas), industria de uso final (gobierno y administración pública, manufactura industrial, comercio minorista y electrónico, transporte y logística, energía y servicios públicos, TI y telecomunicaciones, medios de comunicación y entretenimiento, educación e instituciones de investigación, salud y ciencias de la vida, banca, servicios financieros y seguros (BFSI), y otras industrias de uso final) y geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los pronósticos del mercado se proporcionan en términos de valor (USD).
| Software | |
| Servicios | Servicios profesionales |
| Servicios gestionados |
| Nube |
| Local |
| Grandes empresas |
| Pequeñas y medianas empresas |
| Gobierno y administración pública |
| Manufactura industrial |
| Comercio minorista y electrónico |
| Transporte y logística |
| Energía y servicios públicos |
| TI y telecomunicaciones |
| Medios de comunicación y entretenimiento |
| Educación e instituciones de investigación |
| Salud y ciencias de la vida |
| Banca, servicios financieros y seguros (BFSI) |
| Otras industrias de uso final |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Sudeste Asiático | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Israel | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Resto de África |
| Por componente | Software | |
| Servicios | Servicios profesionales | |
| Servicios gestionados | ||
| Por modelo de implementación | Nube | |
| Local | ||
| Por tamaño de organización | Grandes empresas | |
| Pequeñas y medianas empresas | ||
| Por industria de uso final | Gobierno y administración pública | |
| Manufactura industrial | ||
| Comercio minorista y electrónico | ||
| Transporte y logística | ||
| Energía y servicios públicos | ||
| TI y telecomunicaciones | ||
| Medios de comunicación y entretenimiento | ||
| Educación e instituciones de investigación | ||
| Salud y ciencias de la vida | ||
| Banca, servicios financieros y seguros (BFSI) | ||
| Otras industrias de uso final | ||
| Por geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Sudeste Asiático | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Israel | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||


Preguntas clave respondidas en el informe
¿Cuál es el tamaño del mercado de seguridad en tiempo de ejecución de Kubernetes?
El mercado de seguridad en tiempo de ejecución de Kubernetes fue valorado en 0,49 mil millones de USD en 2025 y se estima en 0,61 mil millones de USD en 2026. Se prevé que alcance 1,77 mil millones de USD en 2031 a una CAGR del 23,75%. El pronóstico refleja el uso más amplio de Kubernetes en producción y la creciente necesidad de monitorizar continuamente las cargas de trabajo activas.
¿Qué impulsa la demanda de seguridad en tiempo de ejecución de Kubernetes?
La demanda está respaldada por la adopción de Kubernetes en producción, los riesgos de escape de contenedores y la necesidad de monitorización continua. La CNCF informó que el 82% de los usuarios de contenedores ejecutaron Kubernetes en producción durante 2025. Las organizaciones también necesitan una investigación y contención más rápidas a medida que los entornos activos se vuelven más complejos.
¿Qué componente lidera el gasto en seguridad en tiempo de ejecución de Kubernetes?
El software lideró los ingresos con una participación del 64,73% en 2025, mientras que se proyecta que los servicios crecerán a una CAGR del 26,47% hasta 2031. El software proporciona las herramientas de detección, prevención y políticas utilizadas en los entornos en tiempo de ejecución. Los servicios son importantes cuando los clientes requieren asistencia con la implementación, el ajuste de políticas, los entornos híbridos y el mapeo de cumplimiento normativo.
¿Qué modelo de implementación está creciendo más rápido?
La implementación basada en la nube mantuvo una participación del 59,84% en 2025 y se proyecta que crecerá a una CAGR del 27,82% hasta 2031. La entrega en la nube puede simplificar las operaciones de sensores y apoya los entornos de Kubernetes gestionados utilizados para cargas de trabajo de aplicaciones e inferencia de IA. Las implementaciones privadas siguen siendo importantes para los clientes con requisitos de aislamiento de red, residencia de datos o nube soberana.
¿Qué sector de uso final es el mayor comprador?
El sector BFSI lideró con una participación del 26,81% en 2025 porque las cargas de trabajo financieras en contenedores requieren una sólida visibilidad en tiempo de ejecución y soporte de auditoría. Se proyecta que el gobierno y la administración pública crecerán a una CAGR del 26,72% hasta 2031. Las telecomunicaciones, la salud, la manufactura y otros sectores también tienen diferentes necesidades de monitorización en tiempo de ejecución a medida que avanza la adopción.
¿Qué región se espera que crezca más rápido?
Se proyecta que Asia-Pacífico crecerá a una CAGR del 27,59% de 2026 a 2031, respaldada por la adopción nativa de la nube y la digitalización del sector público. América del Norte mantuvo la mayor participación con el 37,28% en 2025. La demanda regional incluye monitorización en tiempo de ejecución gestionada, controles de clústeres privados y herramientas que operan en entornos híbridos o de nube soberana.


 Sus datos están seguros y nunca se venden ni se comparten.
