
Tamanho e Participação do Mercado de Segurança em Tempo de Execução do Kubernetes
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
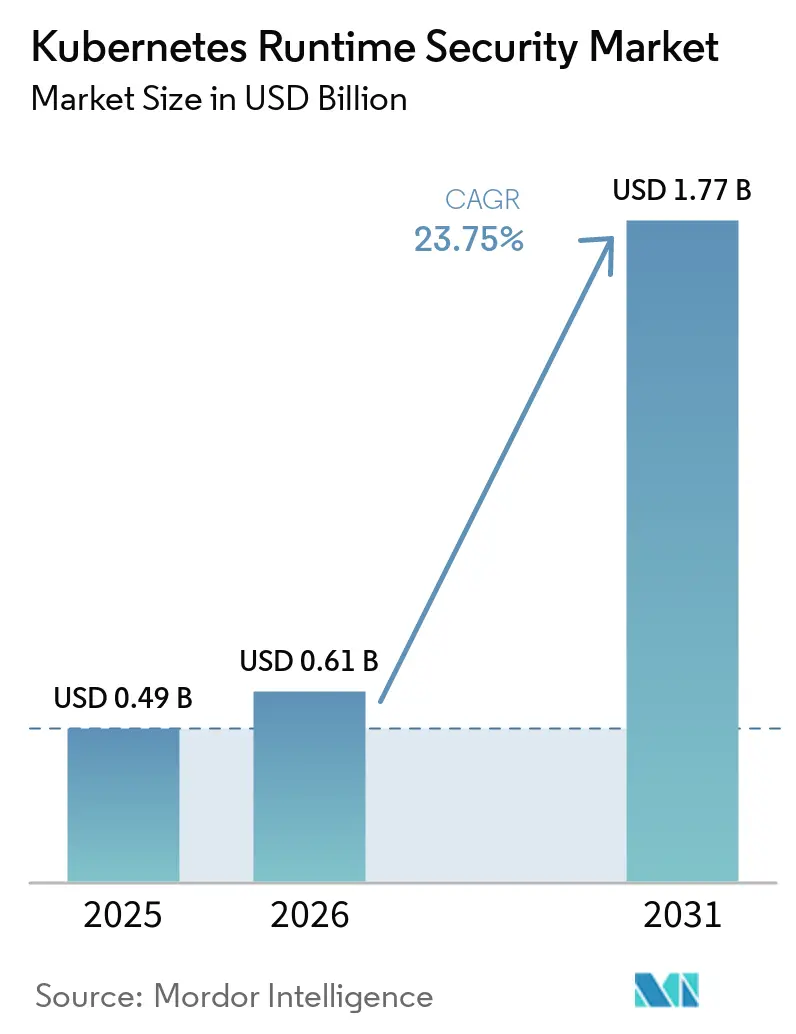
| Tamanho do Mercado (2026) | 0.61 Bilhões de dólares |
| Tamanho do Mercado (2031) | 1.77 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 23.75 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Segurança em Tempo de Execução do Kubernetes por Mordor Intelligence
O tamanho do mercado de segurança em tempo de execução do Kubernetes foi avaliado em 0,49 bilhões de USD em 2025 e estima-se que cresça de 0,61 bilhões de USD em 2026 para atingir 1,77 bilhões de USD até 2031, a um CAGR de 23,75% durante o período de previsão (2026-2031). O uso do Kubernetes em produção tornou-se central para a entrega de aplicações nativas em nuvem e ambientes de inferência de IA. O crescente número de clusters em produção aumentou o número de cargas de trabalho ativas que requerem visibilidade e aplicação de políticas. Os compradores estão atribuindo maior importância ao monitoramento contínuo, à resposta automatizada e à aplicação de políticas. Os fornecedores estão respondendo combinando telemetria em tempo de execução com ferramentas de investigação e remediação habilitadas por IA. O mercado de segurança em tempo de execução do Kubernetes também está registrando maior demanda por plataformas que funcionam em ambientes de nuvem, privados e híbridos.
Principais Conclusões do Relatório
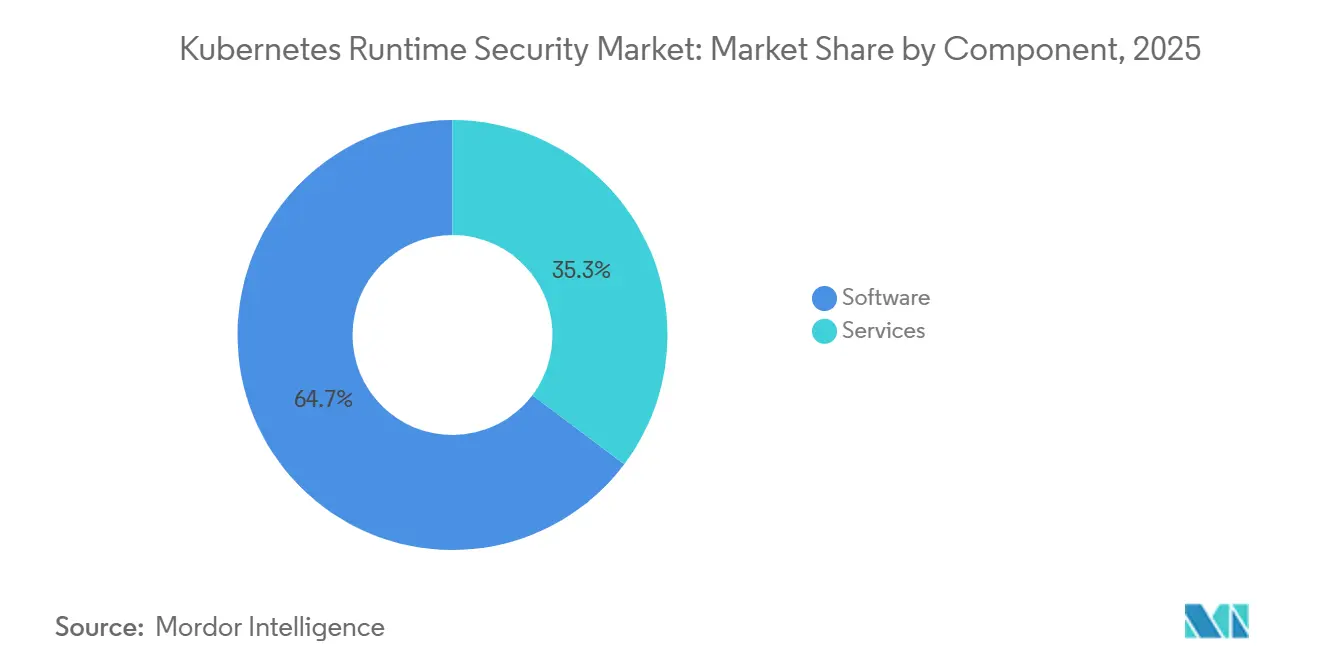
- Por componente, o software liderou com uma participação de receita de 64,73% no mercado de segurança em tempo de execução do Kubernetes em 2025, enquanto os serviços devem se expandir a um CAGR de 26,47% até 2031.
- Por modelo de implantação, a implantação baseada em nuvem detinha 59,84% da participação do mercado de segurança em tempo de execução do Kubernetes em 2025 e deve se expandir a um CAGR de 27,82% até 2031.
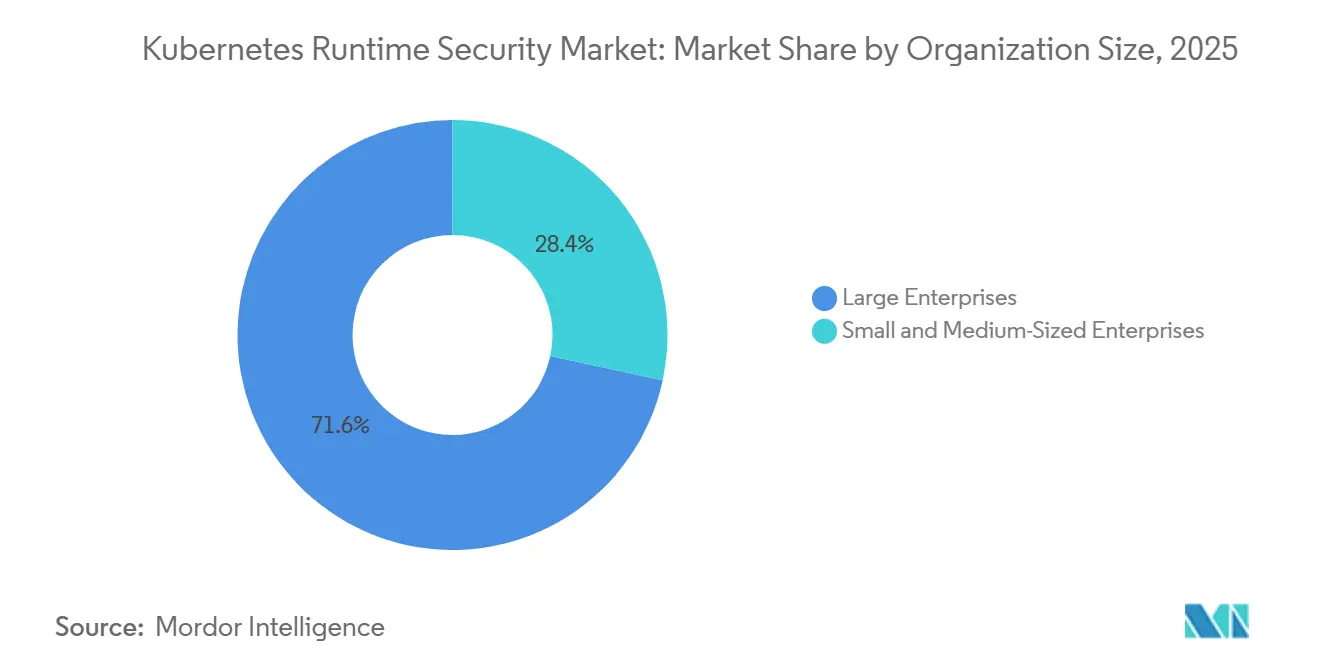
- Por tamanho de organização, as grandes empresas responderam por 71,62% da receita em 2025, enquanto as PMEs devem registrar o maior CAGR de 25,49% até 2031.
- Por setor de uso final, o BFSI detinha 26,81% de participação de receita em 2025, enquanto o setor de governo e administração pública deve se expandir a um CAGR de 26,72% até 2031.
- Por geografia, a América do Norte respondeu por 37,28% da receita no mercado de segurança em tempo de execução do Kubernetes em 2025, enquanto a Ásia-Pacífico deve se expandir a um CAGR de 27,59% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Segurança em Tempo de Execução do Kubernetes
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Adoção Acelerada do Kubernetes e de Cargas de Trabalho Nativas em Nuvem | +7.2% | Global | Curto prazo (≤ 2 anos) |
| Crescentes Riscos de Escape de Contêiner, Escalada de Privilégios e Ataques em Tempo de Execução | +5.5% | Global | Curto prazo (≤ 2 anos) |
| Crescente Necessidade de Detecção Contínua de Ameaças em Tempo de Execução e Resposta Automatizada | +4.0% | América do Norte e núcleo da UE, com expansão para a APAC | Médio prazo (2-4 anos) |
| Pressão Regulatória para Monitoramento Contínuo de Cargas de Trabalho | +2.8% | América do Norte, UE, APAC, Singapura, Japão e Coreia do Sul | Médio prazo (2-4 anos) |
| Adoção Crescente de Visibilidade e Aplicação de Políticas em Tempo de Execução Baseadas em eBPF | +2.5% | Global, com ganhos iniciais na América do Norte e UE | Médio prazo (2-4 anos) |
| Expansão de Cargas de Trabalho do Kubernetes Orientadas por IA, GPU e Máquinas | +2.0% | América do Norte, APAC, China, Japão e Coreia do Sul | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Adoção Acelerada do Kubernetes e de Cargas de Trabalho Nativas em Nuvem
O Kubernetes foi além de uma ferramenta para desenvolvedores e agora suporta uma ampla gama de infraestruturas de produção. A Cloud Native Computing Foundation relatou que 82% dos usuários de contêineres executavam o Kubernetes em produção em 2025, ante 66% em 2023.[1] A mesma pesquisa constatou que 59% das organizações classificaram grande parte ou quase todas as suas atividades de desenvolvimento e implantação como nativas em nuvem. Uma maior densidade de cargas de trabalho pode expor nós compartilhados, tokens de conta de serviço e segredos de cluster quando um controle em tempo de execução falha. Cada novo cluster em produção aumenta a necessidade de monitoramento e aplicação de políticas, sustentando assim a demanda no mercado de segurança em tempo de execução do Kubernetes. As organizações que migram aplicações legadas para contêineres também podem enfrentar lacunas, pois as ferramentas de monitoramento mais antigas carecem de detecção de ameaças nativa do Kubernetes.
Crescentes Riscos de Escape de Contêiner, Escalada de Privilégios e Ataques em Tempo de Execução
As vulnerabilidades de escape de contêiner e escalada de privilégios continuam sendo preocupações relevantes para clusters em produção. A Red Hat divulgou a CVE-2026-53362, uma falha de fragmentação IPv6 no kernel Linux que poderia permitir que um invasor com acesso local ao contêiner contornasse a aplicação do SELinux e obtivesse acesso root ao host.[2] A empresa emitiu correções para os produtos Red Hat afetados e classificou o problema como Importante. Essas vulnerabilidades mostram por que a visibilidade em tempo de execução deve cobrir atividades além de imagens estáticas e verificações de configuração pré-implantação. Fluxos de trabalho de ataque autônomos podem reduzir o tempo disponível para os analistas identificarem e conterem atividades anômalas. A Sysdig relatou que os ataques podem agora se desenrolar em menos de 8 minutos e que as vulnerabilidades podem ser transformadas em armas em até 10 horas após a divulgação pública.
Crescente Necessidade de Detecção Contínua de Ameaças em Tempo de Execução e Resposta Automatizada
O período entre a divulgação de vulnerabilidades e a exploração ativa diminuiu drasticamente em ambientes de nuvem ativos. A Sysdig relatou que os ataques podem ocorrer em menos de 8 minutos, enquanto vulnerabilidades públicas podem ser transformadas em armas em até 10 horas. Esse timing torna uma investigação totalmente manual difícil para equipes que operam grandes ambientes Kubernetes. Em maio de 2026, a Sysdig introduziu uma arquitetura de segurança em nuvem sem interface destinada a agentes de codificação de IA e outros operadores automatizados. A Aqua Security introduziu o Aqua Compass em abril de 2026 para suportar investigação agêntica, contenção e remediação de incidentes em tempo de execução. O mercado de segurança em tempo de execução do Kubernetes favorece ofertas que combinam detecção com aplicação de políticas, contenção e evidências para requisitos de monitoramento contínuo. A telemetria eBPF suporta esses fluxos de trabalho ao fornecer eventos em nível de kernel que a automação pode avaliar rapidamente.
Pressão Regulatória para Monitoramento Contínuo de Cargas de Trabalho
As obrigações regulatórias estão tornando o monitoramento contínuo de cargas de trabalho uma consideração de compra mais direta. As instituições financeiras que operam aplicações em contêineres precisam de evidências de auditoria que vinculem a atividade em tempo de execução aos controles operacionais. Esse requisito é particularmente relevante para bancos e seguradoras que usam o Kubernetes para serviços de pagamento, negociação e atendimento ao cliente. Os compradores preferem cada vez mais plataformas que mapeiam a telemetria em tempo de execução para os requisitos de controle, em vez de deixar as equipes montarem as evidências manualmente. As orientações do setor público estão prestando maior atenção à detecção de anomalias, políticas de rede, gerenciamento de segredos e controles de acesso. Esses requisitos fortalecem o argumento a favor de plataformas em tempo de execução que fornecem registros operacionais claros.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Sobrecarga do Sensor em Tempo de Execução e Preocupações com o Desempenho em Produção | -0.9% | Global, mais agudo em ambientes de negociação de alto rendimento, mídia e transações | Curto prazo (≤ 2 anos) |
| Escassez de Especialistas em Segurança em Tempo de Execução do Kubernetes | -0.7% | Global, mais grave na América do Sul, Oriente Médio e África | Médio prazo (2-4 anos) |
| Fadiga de Alertas e Correlação Limitada de Contexto em Tempo de Execução | -0.5% | América do Norte e UE, maiores implantações e maiores volumes de sinais | Médio prazo (2-4 anos) |
| Complexidade de Proteção de Ambientes Multi-Cluster e Multi-Nuvem | -0.4% | Empresas globais com infraestrutura híbrida distribuída | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Sobrecarga do Sensor em Tempo de Execução e Preocupações com o Desempenho em Produção
As equipes de produção podem ser cautelosas ao implantar sensores em tempo de execução em todos os nós. Essa preocupação é mais forte em ambientes de negociação sensíveis à latência, processamento de mídia e transações. Os agentes baseados em eBPF reduziram a sobrecarga em comparação com os agentes de módulo de kernel anteriores, mas a validação de desempenho continua sendo parte do processo de compra. As equipes podem manter preocupações com ferramentas de geração anterior mais pesadas ao avaliar implementações mais recentes. Implantações de prova de conceito em etapas podem ajudar os compradores a comparar cobertura e uso de recursos em seu próprio ambiente. A instrumentação reduzida pode deixar lacunas quando surgem novas vulnerabilidades em tempo de execução, incluindo o desvio de restrição runAsNonRoot do containerd rastreado como CVE-2026-46680.
Escassez de Especialistas em Segurança em Tempo de Execução do Kubernetes
As operações do Kubernetes e a engenharia de segurança em tempo de execução requerem uma combinação incomum de habilidades. A pesquisa da CNCF identificou a falta de treinamento e habilidades de segurança como uma barreira de adoção para 36% das organizações pesquisadas. As equipes devem entender as identidades do Kubernetes, eventos de kernel, controles de políticas e fluxos de trabalho de resposta a incidentes. A escassez é mais aguda para PMEs e para organizações na América do Sul, no Oriente Médio e na África. Produtos que expõem telemetria bruta podem criar uma barreira prática quando as equipes de segurança carecem de ferramentas para triagem. A detecção e resposta gerenciadas, a orientação de remediação automatizada e fluxos de trabalho de políticas mais simples podem tornar a adoção mais viável para equipes menores.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: O Software Ancora a Receita Enquanto os Serviços se Expandem
O software respondeu por 64,73% da participação do mercado de segurança em tempo de execução do Kubernetes em 2025. As plataformas de detecção e prevenção em tempo de execução, os conjuntos de sensores eBPF e as ferramentas de política como código responderam pela maior parcela da receita. A CNCF constatou que 59% das organizações descreveram grande parte ou quase todas as suas atividades de desenvolvimento e implantação como nativas em nuvem. Essa mudança expande o perímetro de carga de trabalho ativa que as plataformas de software devem monitorar. As grandes empresas frequentemente preferem configurações de sensores isoladas por locatário ou instaladas localmente quando os requisitos de residência de dados e isolamento de rede limitam a transferência de telemetria. O Falco fornece uma linha de base de código aberto para monitoramento em tempo de execução que os fornecedores comerciais podem estender por meio de gerenciamento de políticas, inteligência de ameaças e integração com CI/CD.[3]
Os serviços devem crescer a um CAGR de 26,47% de 2026 a 2031. Os serviços gerenciados abordam a lacuna operacional para organizações sem especialistas dedicados em segurança do Kubernetes. Os serviços profissionais suportam implantação multi-cluster, harmonização de políticas híbridas e trabalho de mapeamento de conformidade. A JFrog introduziu 9 inovações de plataforma em março de 2026 para governança de cadeia de suprimentos de software nativa de IA. Esses controles podem aumentar a necessidade de suporte de implementação e ajuste de políticas em diversos ambientes de cluster. O setor de segurança em tempo de execução do Kubernetes, portanto, tem espaço para fornecedores que combinam licenças de software com orientação operacional. Os serviços também ajudam os clientes a alinhar recursos sofisticados de plataforma com os processos de segurança existentes.


Por Modelo de Implantação: A Entrega em Nuvem Lidera a Adoção e o Crescimento
A implantação baseada em nuvem respondeu por 59,84% do mercado de segurança em tempo de execução do Kubernetes em 2025. Os serviços gerenciados de Kubernetes, como Amazon EKS, Azure AKS e Google GKE, são canais importantes para a integração de sensores em tempo de execução. A implantação em nuvem deve crescer a um CAGR de 27,82% até 2031. A CNCF relatou que 66% das organizações que implantam modelos de IA generativa usaram o Kubernetes para inferência. Isso coloca cargas de trabalho de inferência mais valiosas em ambientes de nuvem onde controles contínuos em tempo de execução são necessários. A Wiz expandiu sua cobertura em 2026 com detecção de ameaças em tempo de execução para contêineres do Google Cloud Run.[4]
A entrega em nuvem pode reduzir a configuração manual do kernel para as equipes de plataforma. Também pode suportar operações de sensores gerenciados para organizações com capacidade interna limitada. Os fornecedores estão expandindo a cobertura além dos nós Kubernetes Linux à medida que os ambientes dos clientes se tornam mais diversos. A Wiz anunciou um sensor em tempo de execução para ambientes Windows em 2026. A implantação local permanece relevante em ambientes regulamentados que exigem residência de dados, clusters isolados de rede ou políticas de nuvem soberana. Esses ambientes podem exigir mais trabalho de engenharia para instrumentação em nível de kernel. O mercado de segurança em tempo de execução do Kubernetes continua precisando de produtos que suportem modelos operacionais de nuvem pública e cluster privado.
Por Tamanho de Organização: As Empresas Dominam Enquanto as PMEs Ganham Terreno
As grandes empresas detinham 71,62% da participação do mercado de segurança em tempo de execução do Kubernetes em 2025. Esses compradores frequentemente operam centenas ou milhares de nós em ambientes multi-cluster e multi-nuvem. Sua escala cria ampla exposição e necessidades de conformidade que suportam investimentos dedicados em segurança em tempo de execução. As instituições financeiras e empresas de tecnologia que operam grandes ambientes de contêineres são um grupo central de compradores. A CrowdStrike e a NVIDIA introduziram um Plano de IA Seguro por Design em março de 2026 para integrar as capacidades do Falcon ao NVIDIA OpenShell para agentes de IA.[5] Esse exemplo reflete os requisitos de tempo de execução mais exigentes em ambientes empresariais de IA e GPU.
As PMEs devem crescer a um CAGR de 25,49% de 2026 a 2031. Os serviços gerenciados de Kubernetes podem reduzir a barreira operacional para organizações menores que implantam aplicações em contêineres. Essas organizações ainda enfrentam ameaças em tempo de execução mesmo que não possuam grandes equipes de segurança de plataforma. Preços baseados em consumo, triagem assistida por IA e opções de serviços gerenciados podem, portanto, atrair esse grupo de compradores. As PMEs provavelmente dependerão mais de resposta automatizada e remediação guiada do que de analistas internos especializados. Os fornecedores que incorporam essas funções em suas plataformas podem atender a uma necessidade operacional clara. Esse padrão amplia a participação no mercado de segurança em tempo de execução do Kubernetes além das maiores empresas.
Por Setor de Uso Final: O BFSI Mantém Participação Enquanto o Governo Cresce Mais Rapidamente
O BFSI detinha 26,81% da participação do mercado de segurança em tempo de execução do Kubernetes em 2025. Bancos, empresas de serviços financeiros e seguradoras estão colocando em contêineres cargas de trabalho de pagamento, banco central, negociação e detecção de fraudes. Seus gastos são moldados tanto pela exposição a ameaças quanto pela necessidade de demonstrar prontidão para auditoria. A telemetria persistente em tempo de execução pode fornecer um registro de atividades que a reconstrução de logs pós-evento pode não fornecer. O China Merchants Bank recebeu um prêmio de estudo de caso de usuário final da CNCF em setembro de 2026 por usar o Kubernetes para unificar o treinamento e a inferência de IA para casos de uso financeiro. O caso ilustra o papel crescente do Kubernetes na infraestrutura crítica de IA financeira.
O setor de governo e administração pública deve crescer a um CAGR de 26,72% de 2026 a 2031. Os programas nacionais de transformação digital estão migrando os serviços ao cidadão para plataformas em contêineres. Os provedores de TI e telecomunicações precisam de telemetria leve para cargas de trabalho de borda e 5G sensíveis à latência. As organizações de saúde e ciências da vida devem alinhar os registros em tempo de execução com os requisitos de auditoria e registro. Os fabricantes industriais estão trazendo o Kubernetes para ambientes de OT e TI, bem como para locais de processamento de borda. Varejo, comércio eletrônico, transporte, logística, energia, serviços públicos, mídia, entretenimento e educação também fazem parte da base endereçável. Cada um desses campos está em um estágio diferente de adoção nativa em nuvem e maturidade de segurança em tempo de execução.
Análise Geográfica
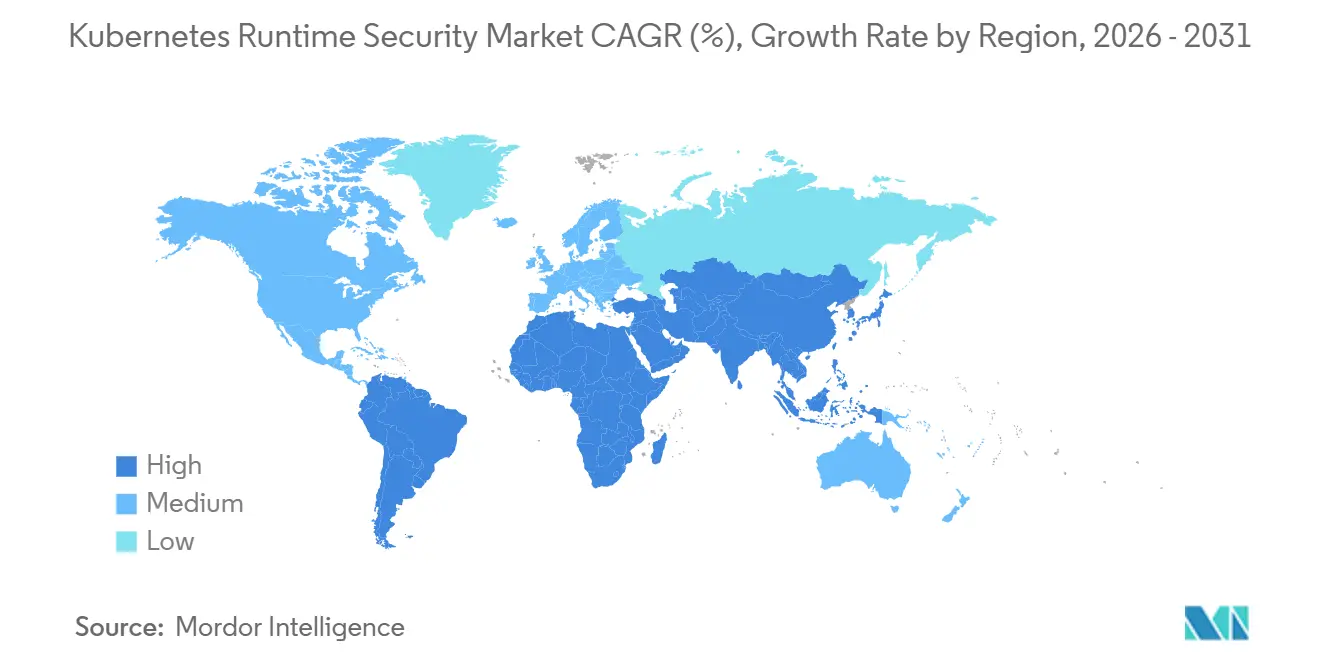
A América do Norte respondeu por 37,28% do mercado de segurança em tempo de execução do Kubernetes em 2025. A região tem uma alta concentração de empresas nativas em nuvem e grandes compradores de serviços de segurança gerenciados. As organizações de serviços financeiros e saúde usam cada vez mais fornecedores especializados para monitoramento contínuo em tempo de execução. Esses clientes requerem suporte operacional em ambientes complexos e processos de segurança ininterruptos. A concorrência é particularmente ativa entre especialistas em tempo de execução, fornecedores de CNAPP e divisões de segurança em nuvem de empresas de cibersegurança mais amplas.
A Ásia-Pacífico deve crescer a um CAGR de 27,59% de 2026 a 2031. A região combina crescente adoção do Kubernetes com programas de governo digital e expectativas de segurança em evolução. O Japão tem uma grande base de desenvolvedores nativos em nuvem, enquanto fábricas e operadoras de telecomunicações estão usando o Kubernetes de borda para cargas de trabalho de IoT e 5G. A infraestrutura pública digital da Índia e os requisitos de localização de dados financeiros suportam a demanda por implantações compatíveis com nuvem privada e soberana. Os requisitos de nuvem soberana da China também incentivam pilhas de segurança de contêineres alinhadas localmente. As orientações de segurança de Singapura sinalizam maior atenção à detecção de anomalias em tempo de execução e controles de acesso entre operadores de infraestrutura crítica.
A Europa tem demanda substancial na Alemanha, no Reino Unido e na França. As organizações financeiras e industriais da região operam ambientes de contêineres densos e multi-nuvem que requerem controles de nível empresarial. A Alemanha apresenta demanda de usuários industriais e financeiros, enquanto o Reino Unido tem cargas de trabalho governamentais e financeiras em contêineres. As grandes empresas da França também estão aumentando a adoção do Kubernetes em serviços financeiros e ambientes de defesa. A América do Sul permanece em estágio inicial de adoção, mas tem potencial em fintech e serviços digitais governamentais. O Oriente Médio está investindo em nuvem soberana e programas de governo digital, enquanto a demanda na África está emergindo de organizações de fintech e telecomunicações.

Cenário Competitivo
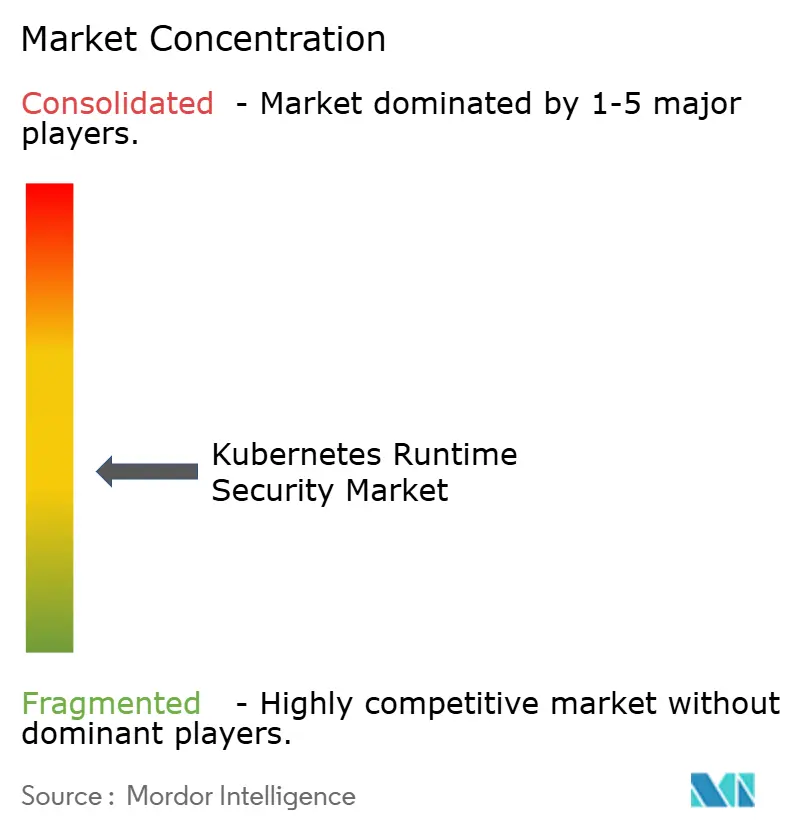
O mercado de segurança em tempo de execução do Kubernetes é moderadamente a altamente fragmentado. Especialistas nativos em eBPF e fornecedores de CNAPP competem com plataformas de cibersegurança mais amplas que adicionaram produtos de segurança de contêineres. Os especialistas em tempo de execução focam na profundidade de detecção e na telemetria em nível de kernel. As plataformas maiores enfatizam os fluxos de trabalho de operações de segurança existentes e a correlação entre domínios. A pressão de consolidação está incentivando os fornecedores menores a se concentrarem em necessidades especializadas de tempo de execução. Essa dinâmica torna a integração com a nuvem e a diferenciação técnica clara cada vez mais importantes.
A automação de resposta nativa de IA, a telemetria eBPF e a integração com o ecossistema são áreas centrais de competição em 2026. Os fornecedores estão integrando informações em tempo de execução com fluxos de trabalho de desenvolvedores, ferramentas de SIEM e SOAR e pipelines de CI/CD. A Sysdig introduziu uma arquitetura de segurança em nuvem sem interface em maio de 2026 para operadores automatizados e agentes de codificação de IA.[6] A Aqua Security lançou o Aqua Compass em abril de 2026 para investigação agêntica e resposta a incidentes em tempo de execução. Esses movimentos mostram uma mudança do monitoramento orientado por painel para operações de segurança mais automatizadas. As cargas de trabalho intensivas em GPU e os agentes de IA permanecem áreas onde as regras comportamentais ainda estão em desenvolvimento.
A federação de políticas multi-cluster é uma lacuna notável para empresas que operam diferentes distribuições do Kubernetes em ambientes privados e de nuvem. Essa necessidade é especialmente clara para organizações regulamentadas que operam clusters isolados de rede ou soberanos juntamente com cargas de trabalho de nuvem pública. O Falco continua sendo uma referência de código aberto amplamente utilizada para monitoramento de chamadas de sistema em nível de kernel. Os fornecedores comerciais podem se diferenciar por meio de aplicação de políticas no kernel, contenção automatizada e triagem assistida por IA. As ofertas que apenas replicam o monitoramento de linha de base enfrentam maior pressão para se diferenciar. O setor de segurança em tempo de execução do Kubernetes também valoriza relatórios de conformidade que vinculam dados em tempo de execução a controles de segurança relevantes. A pontuação de concentração de mercado é 3, porque o conteúdo fornecido descreve um campo fragmentado e não fornece participações de mercado combinadas para os principais fornecedores.
Líderes do Setor de Segurança em Tempo de Execução do Kubernetes
-
Sysdig, Inc.
-
Aqua Security Software Ltd.
-
Palo Alto Networks, Inc.
-
Wiz, Inc.
-
Red Hat, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Setembro de 2026: A CrowdStrike apresentou o Falcon Guardian no Fal.Con 2026, uma solução de Detecção e Resposta por IA que fornece visibilidade em tempo de execução para agentes de IA em execução em endpoints, nuvem e ambientes Kubernetes. A plataforma introduziu inventário de agentes, reconstrução de cadeia de execução e aplicação de políticas em tempo de execução para ameaças orientadas por IA em endpoints instrumentados pela CrowdStrike.
- Setembro de 2026: A JFrog apresentou a Remediação Zero-Touch como parte do JFrog Unified Security no swampUP 2026. A capacidade habilitou a remediação automatizada da cadeia de suprimentos do código a contêineres Kubernetes em execução e abordou a lacuna operacional entre a descoberta de vulnerabilidades e a implantação de artefatos corrigidos.
- Agosto de 2026: A Sysdig lançou o Sysdig Secure AI no Black Hat USA. A plataforma de defesa em nuvem nativa de IA habilitou agentes de IA para investigar incidentes, rastrear ameaças, gerar correções e conter riscos em ambientes Kubernetes, enquanto registrava cada ação do agente para fins de auditoria.
- Maio de 2026: A Sysdig introduziu segurança em nuvem sem interface para agentes de codificação de IA, incluindo Claude Code, Codex e Cursor. A arquitetura usou instrumentação Falco em nível de kernel e foi entregue por meio de plug-ins, CLIs, serviços MCP e APIs.
- Maio de 2026: A Edera e a Minimus anunciaram uma parceria para uma pilha integrada de segurança de contêineres voltada para infraestrutura crítica, governo federal e serviços financeiros regulamentados. A Edera forneceu isolamento em tempo de execução por meio de um hipervisor Tipo-1 nativo de contêiner, enquanto a Minimus forneceu imagens de contêiner reforçadas para ambientes Kubernetes de alta segurança.


Escopo do Relatório Global do Mercado de Segurança em Tempo de Execução do Kubernetes
O mercado de segurança em tempo de execução do Kubernetes inclui ferramentas e plataformas que monitoram, detectam e respondem a ameaças em tempo real em clusters Kubernetes em execução e cargas de trabalho em contêineres. Este mercado aproveita a visibilidade em nível de kernel por meio de eBPF e monitoramento de chamadas de sistema (via ferramentas como Falco, o padrão de segurança em tempo de execução de código aberto apoiado pela CNCF) para detectar comportamento anômalo de contêineres, escapes de contêineres, escaladas de privilégios e ataques de dia zero que contornam os controles preventivos. As soluções de segurança em tempo de execução constroem linhas de base comportamentais para cargas de trabalho, analisam continuamente a execução de processos, a atividade de rede e as operações de arquivos em nível de kernel, e contêm ou remediam automaticamente ameaças ativas em ambientes de produção sem exigir reinicializações de aplicações ou reimplantação.
O Relatório do Mercado de Segurança em Tempo de Execução do Kubernetes é Segmentado por Componente (Software e Serviços [Serviços Profissionais e Serviços Gerenciados]), Modelo de Implantação (Nuvem e Local), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor de Uso Final (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, TI e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Setores de Uso Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software | |
| Serviços | Serviços Profissionais |
| Serviços Gerenciados |
| Nuvem |
| Local |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Instituições de Educação e Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Setores de Uso Final |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Sudeste Asiático | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Israel | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Restante da África |
| Por Componente | Software | |
| Serviços | Serviços Profissionais | |
| Serviços Gerenciados | ||
| Por Modelo de Implantação | Nuvem | |
| Local | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor de Uso Final | Governo e Administração Pública | |
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Transporte e Logística | ||
| Energia e Serviços Públicos | ||
| TI e Telecomunicações | ||
| Mídia e Entretenimento | ||
| Instituições de Educação e Pesquisa | ||
| Saúde e Ciências da Vida | ||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | ||
| Outros Setores de Uso Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Sudeste Asiático | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Israel | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de segurança em tempo de execução do Kubernetes?
O mercado de segurança em tempo de execução do Kubernetes foi avaliado em 0,49 bilhões de USD em 2025 e está estimado em 0,61 bilhões de USD em 2026. A previsão é de que atinja 1,77 bilhões de USD até 2031 a um CAGR de 23,75%. A previsão reflete o uso mais amplo do Kubernetes em produção e a crescente necessidade de monitorar cargas de trabalho ativas continuamente.
O que está impulsionando a demanda por segurança em tempo de execução do Kubernetes?
A demanda é sustentada pela adoção do Kubernetes em produção, pelos riscos de escape de contêiner e pela necessidade de monitoramento contínuo. A CNCF relatou que 82% dos usuários de contêineres executavam o Kubernetes em produção durante 2025. As organizações também precisam de investigação e contenção mais rápidas à medida que os ambientes ativos se tornam mais complexos.
Qual componente lidera os gastos com segurança em tempo de execução do Kubernetes?
O software liderou a receita com uma participação de 64,73% em 2025, enquanto os serviços devem crescer a um CAGR de 26,47% até 2031. O software fornece as ferramentas de detecção, prevenção e políticas usadas em ambientes de tempo de execução. Os serviços são importantes quando os clientes requerem assistência com implantação, ajuste de políticas, ambientes híbridos e mapeamento de conformidade.
Qual modelo de implantação está crescendo mais rapidamente?
A implantação baseada em nuvem detinha 59,84% de participação em 2025 e deve crescer a um CAGR de 27,82% até 2031. A entrega em nuvem pode simplificar as operações de sensores e suporta os ambientes Kubernetes gerenciados usados para cargas de trabalho de aplicações e inferência de IA. As implantações privadas permanecem importantes para clientes com requisitos de isolamento de rede, residência de dados ou nuvem soberana.
Qual setor de uso final é o maior comprador?
O BFSI liderou com 26,81% de participação em 2025 porque as cargas de trabalho financeiras em contêineres requerem forte visibilidade em tempo de execução e suporte de auditoria. O governo e a administração pública devem crescer a um CAGR de 26,72% até 2031. Telecomunicações, saúde, manufatura e outros setores também têm diferentes necessidades de monitoramento em tempo de execução à medida que a adoção avança.
Qual região deve crescer mais rapidamente?
A Ásia-Pacífico deve crescer a um CAGR de 27,59% de 2026 a 2031, sustentada pela adoção nativa em nuvem e pela digitalização do setor público. A América do Norte detinha a maior participação com 37,28% em 2025. A demanda regional inclui monitoramento em tempo de execução gerenciado, controles de cluster privado e ferramentas que operam em ambientes de nuvem híbrida ou soberana.


 Seus dados estão seguros e nunca são vendidos ou compartilhados.
