
Tamaño y Participación del Mercado de Servicios de Seguridad Gestionados de Kubernetes
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 1.34 Mil millones de dólares |
| Tamaño del Mercado (2032) | 3.01 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 17.57 % |
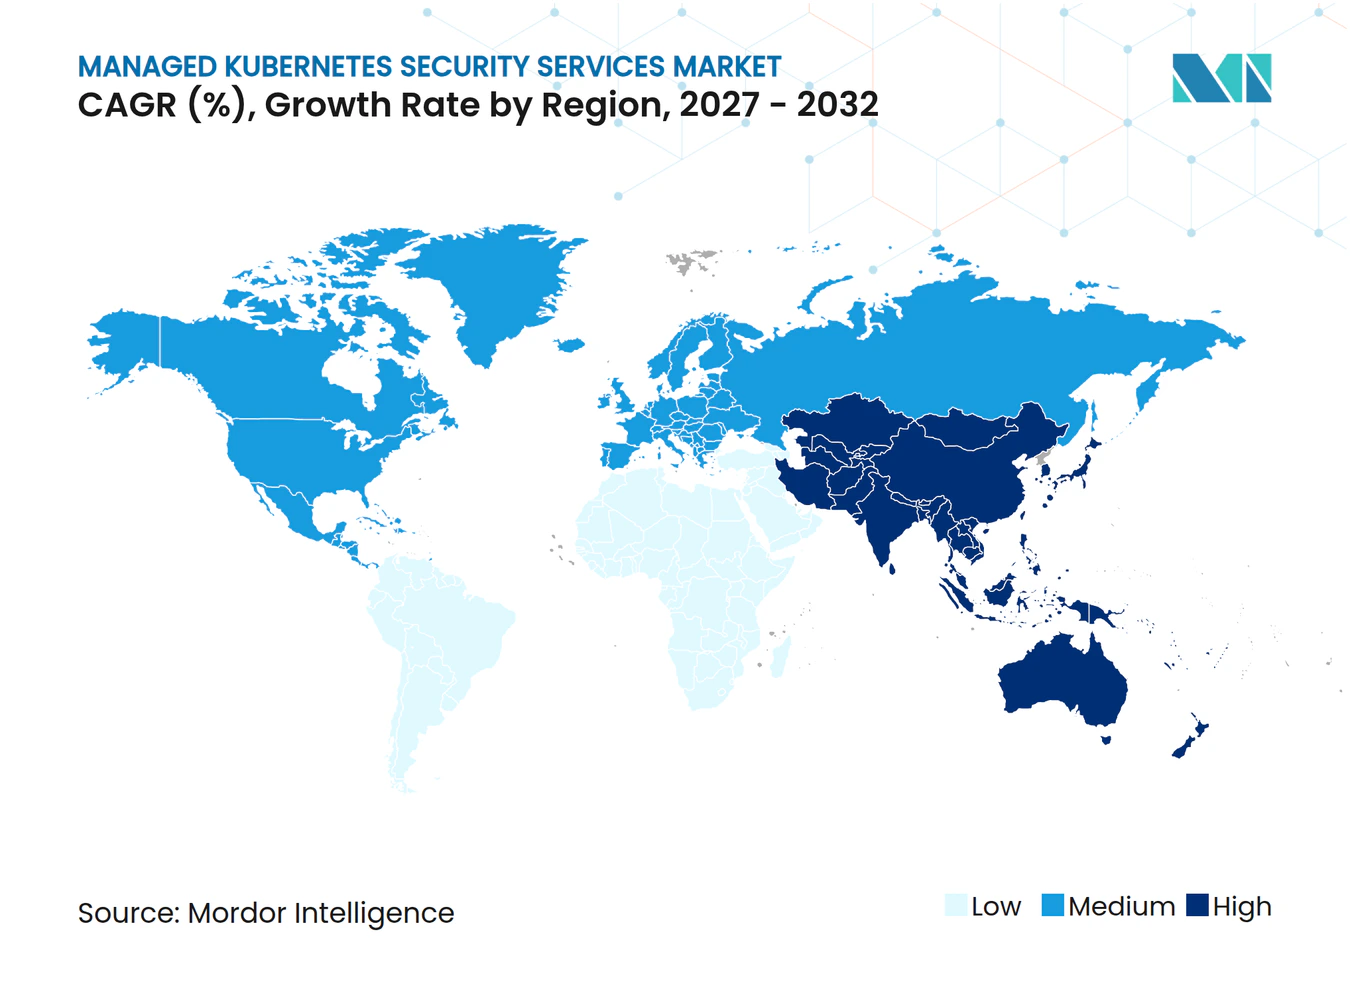
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Seguridad Gestionados de Kubernetes por Mordor Intelligence
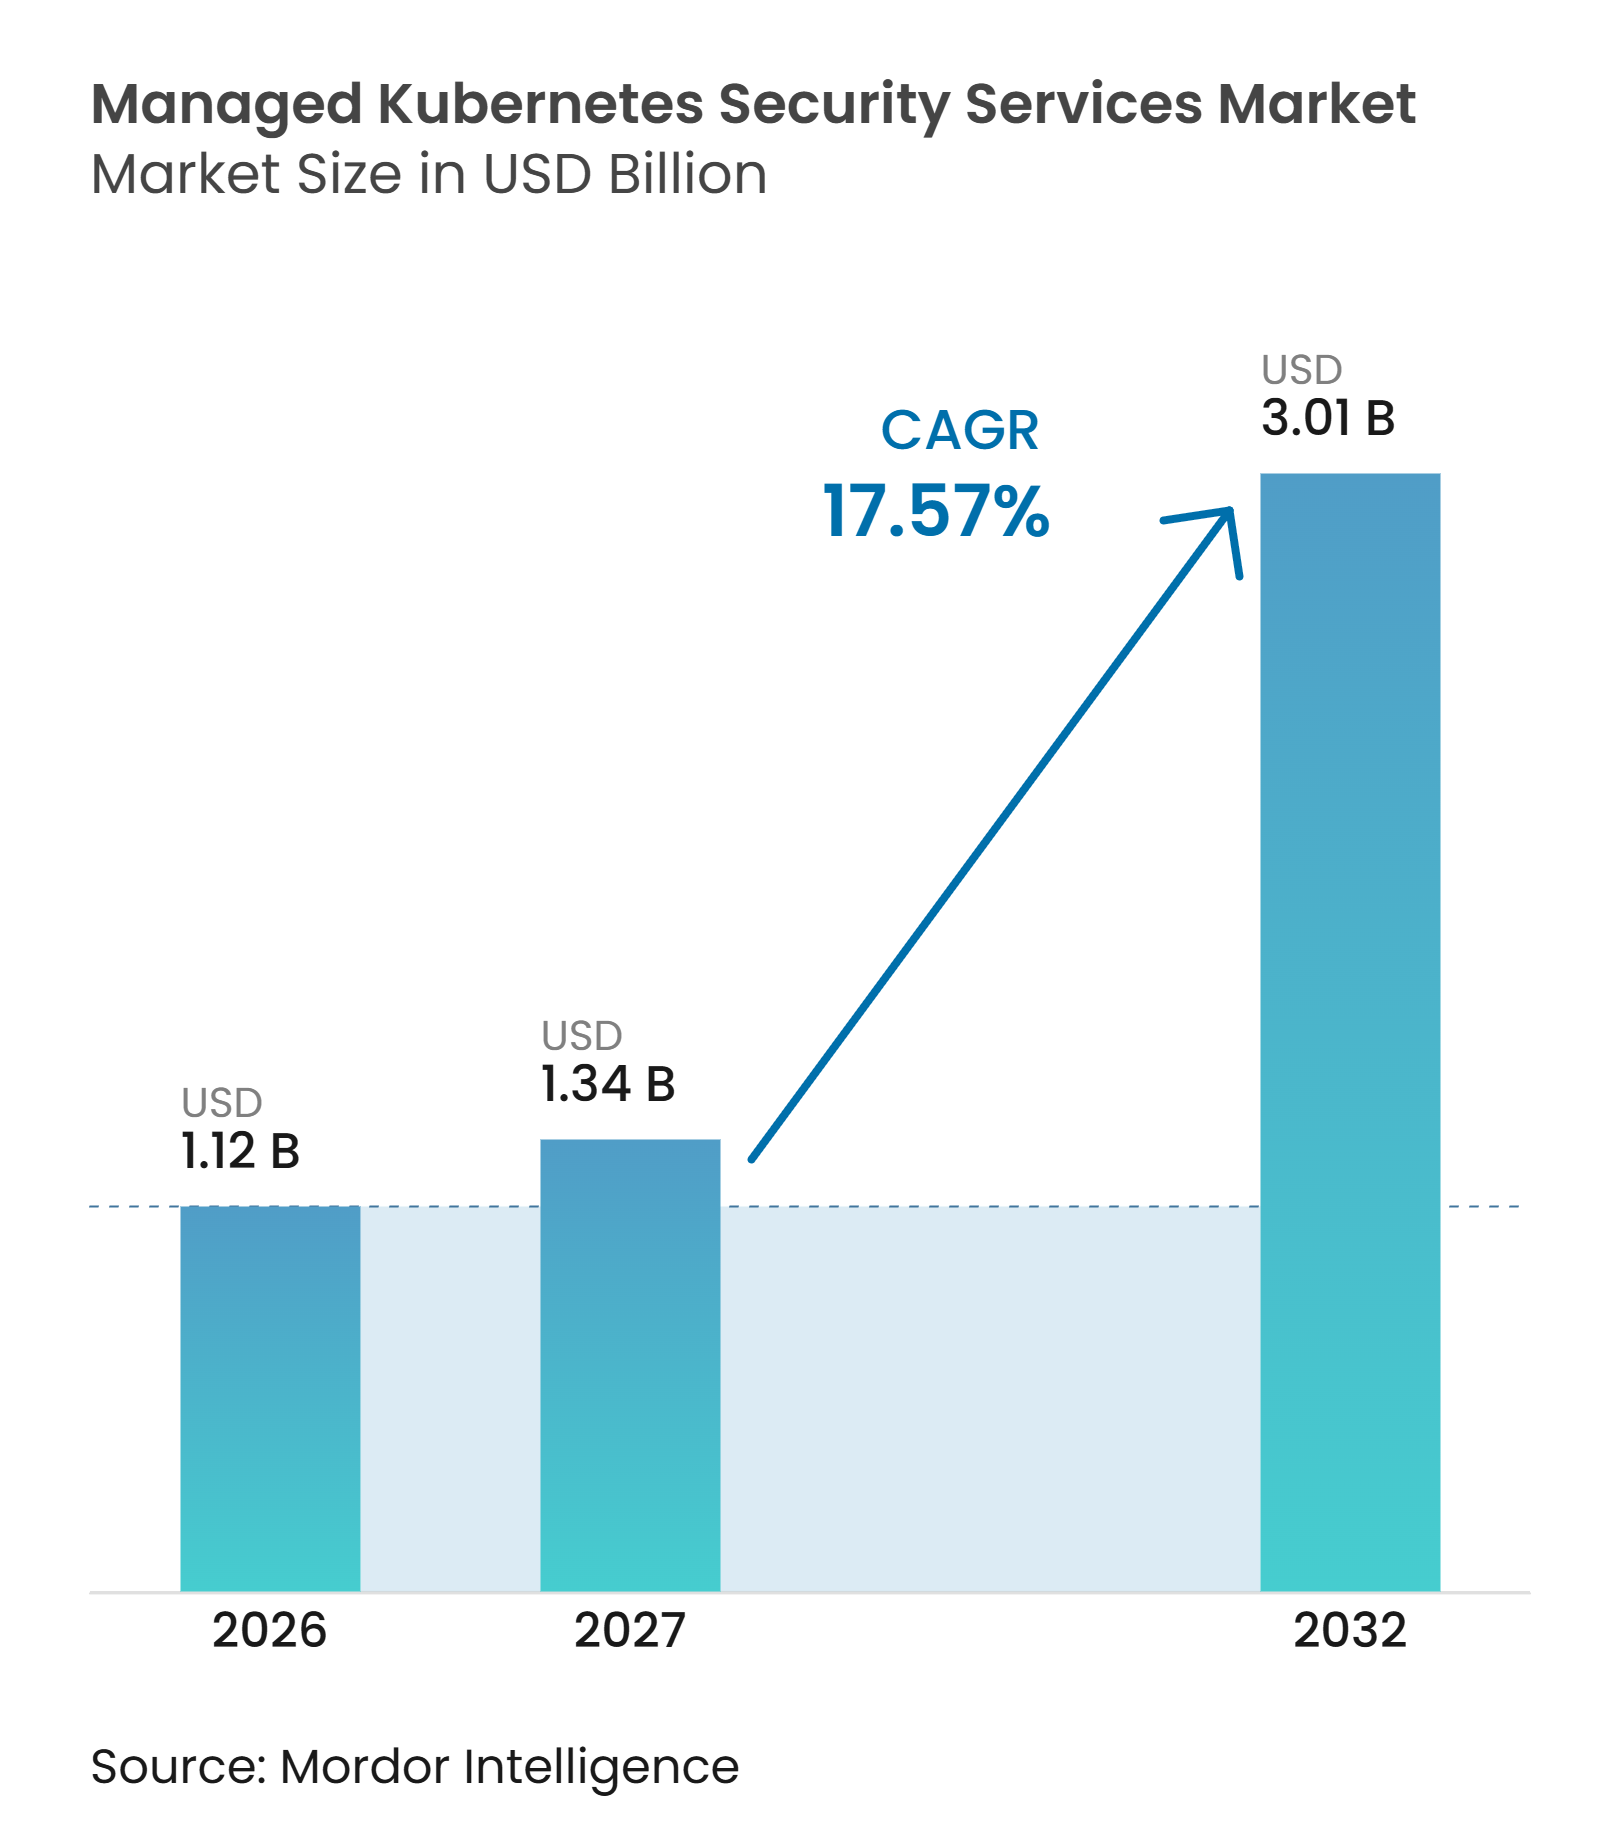
Se proyecta que el tamaño del Mercado de Servicios de Seguridad Gestionados de Kubernetes se expanda desde 1,12 mil millones de USD en 2026 y 1,34 mil millones de USD en 2027 hasta 3,01 mil millones de USD en 2032, registrando una CAGR del 17,57% entre 2027 y 2032. El mercado de servicios de seguridad gestionados de Kubernetes se beneficia del traslado de aplicaciones en contenedores desde entornos de prueba hacia producción, donde la supervisión continua se vuelve necesaria. Las organizaciones a menudo carecen de la capacidad especializada necesaria para proteger clústeres, operar controles y responder a incidentes en un entorno de aplicaciones cambiante. Los requisitos regulatorios también están haciendo que el monitoreo auditable, la procedencia del software y la gestión de riesgos de terceros sean más importantes en los servicios financieros y la atención médica. América del Norte lidera el mercado de servicios de seguridad gestionados de Kubernetes, mientras que Asia-Pacífico tiene la expansión regional proyectada más sólida, respaldada por la adopción de la nube y el lanzamiento de servicios gestionados. La competencia se centra en proveedores que pueden combinar visibilidad en tiempo de ejecución, controles de políticas, evidencia de cumplimiento y servicios de respuesta sin añadir una carga operativa excesiva.
Conclusiones Clave del Informe
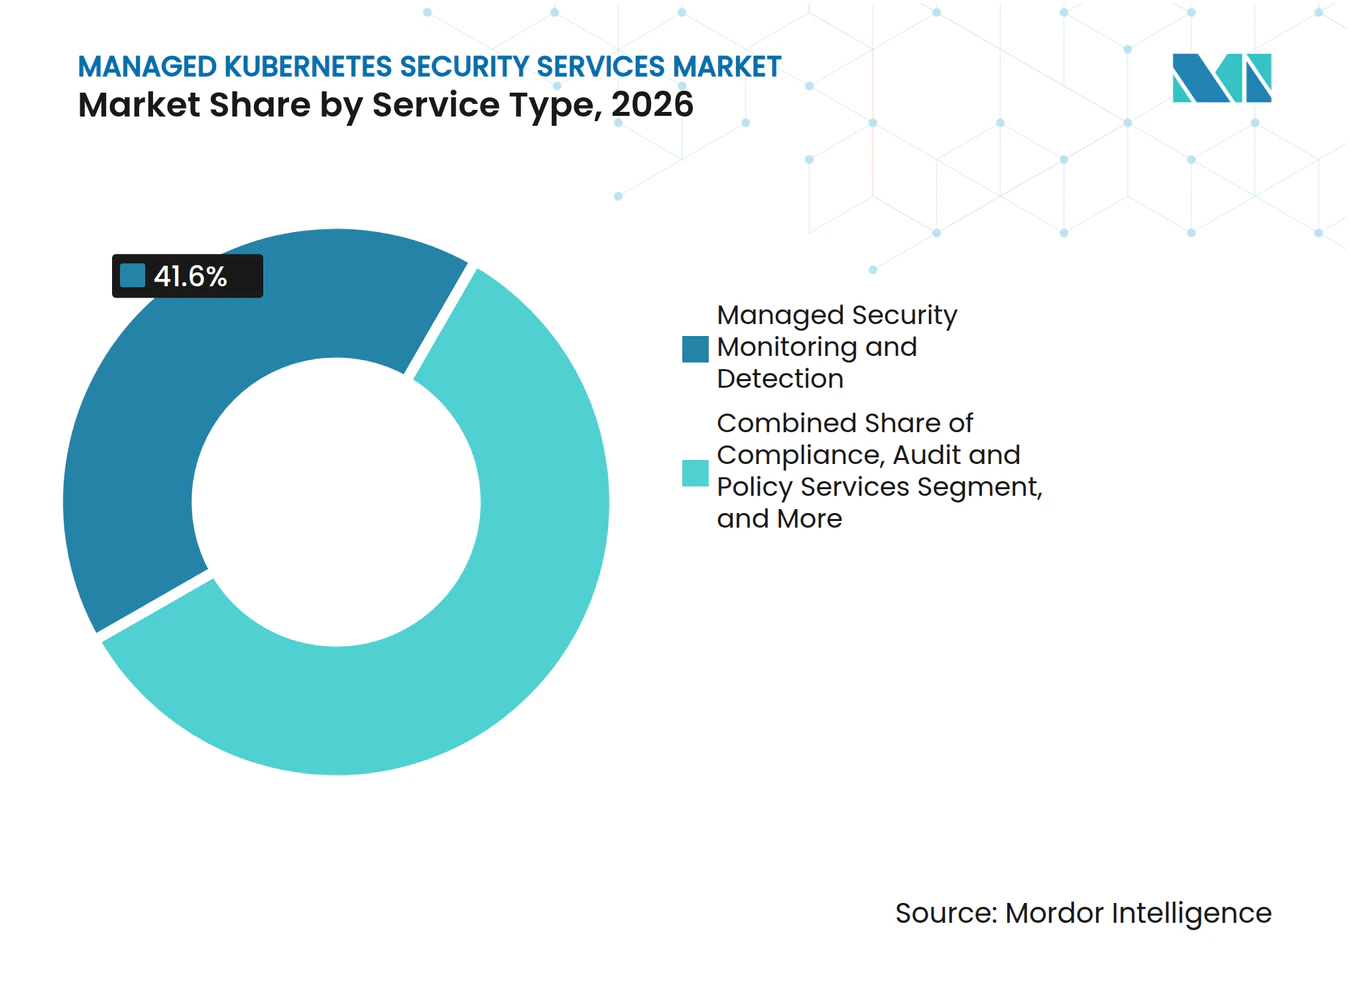
- Por tipo de servicio, el Monitoreo y Detección de Seguridad Gestionada representó el 41,60% del mercado en 2026, mientras que los Servicios de Cumplimiento, Auditoría y Políticas se proyecta que se expandan a una CAGR del 18,92% hasta 2032.
- Por modo de implementación, Kubernetes Gestionado en Nube Pública representó el 54,20% del mercado de servicios de seguridad gestionados de Kubernetes en 2026, mientras que se espera que Kubernetes en el Borde y Distribuido avance a una CAGR del 18,79% hasta 2032.
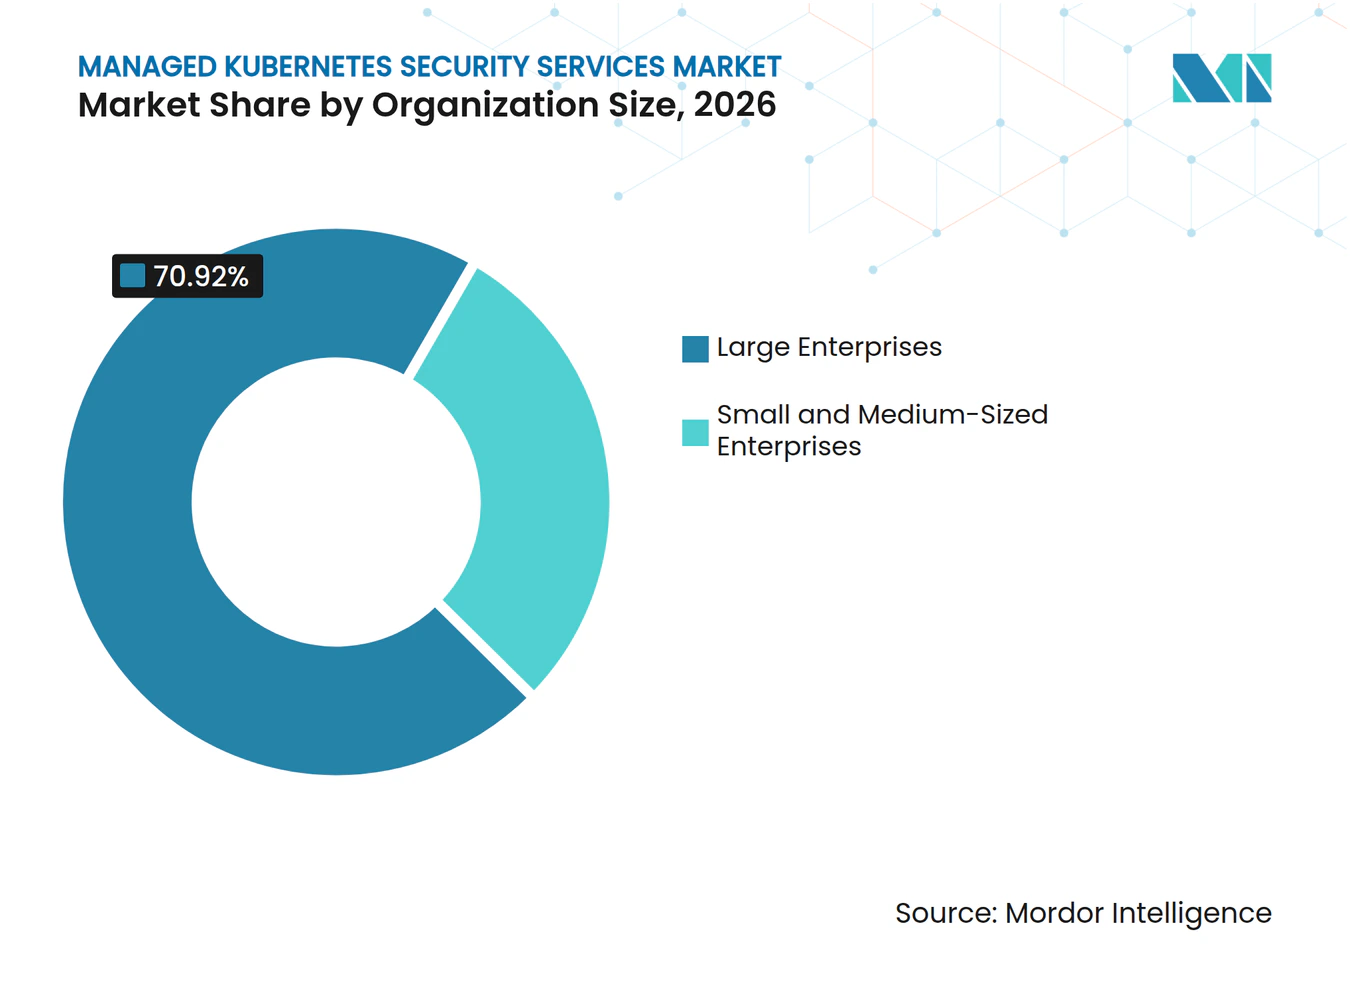
- Por tamaño de organización, las grandes empresas representaron el 70,92% del mercado de servicios de seguridad gestionados de Kubernetes en 2026, mientras que se prevé que las pequeñas y medianas empresas se expandan a una CAGR del 19,61% hasta 2032.
- Por vertical de industria, el sector BFSI representó el 26,74% del mercado en 2026, mientras que se proyecta que Salud y Ciencias de la Vida registre una CAGR del 20,13% hasta 2032.
- Por geografía, América del Norte capturó el 36,14% del mercado en 2026, mientras que se espera que Asia-Pacífico se expanda a una CAGR del 20,37% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Adopción de Kubernetes en Producción y Cargas de Trabajo Nativas de la Nube | +4.8% | Global, con concentración en América del Norte, Europa Occidental y los mercados principales de Asia-Pacífico | Corto plazo (≤ 2 años) |
| Riesgo de Escape de Contenedores y Escalada de Privilegios | +3.7% | Global, amplificado en entornos de nube pública multiinquilino | Corto plazo (≤ 2 años) |
| Requisitos de Monitoreo Continuo de Cargas de Trabajo y Procedencia del Software | +2.9% | América del Norte y la Unión Europea, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Necesidades de Detección Continua de Amenazas y Respuesta Automatizada | +2.4% | Global, con ganancias tempranas en BFSI y atención médica de América del Norte | Mediano plazo (2-4 años) |
| Cargas de Trabajo de Kubernetes Impulsadas por IA, GPU y Máquinas | +1.7% | América del Norte, la Unión Europea, China y Japón | Largo plazo (≥ 4 años) |
| Puntos Ciegos en Cargas de Trabajo Efímeras | +1.0% | Global, especialmente en operaciones de alta frecuencia, comercio electrónico y transmisión de contenidos | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Aceleración de la Adopción de Kubernetes en Producción y Cargas de Trabajo Nativas de la Nube
El mercado de servicios de seguridad gestionados de Kubernetes está respaldado por el cambio del uso experimental de Kubernetes hacia la implementación en producción. La Cloud Native Computing Foundation informó que el 80% de las organizaciones ejecutaban Kubernetes en producción en 2024, lo que demuestra que la tecnología se ha vuelto central en muchos entornos de aplicaciones. El uso en producción introduce responsabilidades que van más allá de la implementación de clústeres, incluyendo la gestión de identidades, el aislamiento de cargas de trabajo, el registro de auditorías, la respuesta a incidentes y la revisión continua de controles a medida que se actualizan las aplicaciones. Estas responsabilidades pueden ser difíciles de mantener cuando los clústeres, las versiones y las cargas de trabajo de las aplicaciones cambian con frecuencia, y los equipos operativos internos tienen responsabilidades de entrega en competencia. Los proveedores gestionados pueden absorber una parte de esta carga operativa mediante monitoreo continuo, operaciones de seguridad, procedimientos documentados y experiencia en seguridad que puede aplicarse en todo el entorno del cliente. Esta demanda crea espacio en el mercado de servicios de seguridad gestionados de Kubernetes para servicios que conecten los controles técnicos con la evidencia operativa diaria y un soporte de remediación claro.
Aumento del Riesgo de Escape de Contenedores y Escalada de Privilegios
Los riesgos de escape de contenedores hacen que la seguridad en tiempo de ejecución sea una parte más importante del mercado de servicios de seguridad gestionados de Kubernetes. La Cloud Native Computing Foundation describió las vulnerabilidades de runc de noviembre de 2025, CVE-2025-31133, CVE-2025-52565 y CVE-2025-52881, como vulnerabilidades que podrían permitir a un atacante escapar de un límite de contenedor bajo condiciones específicas. La investigación en IEEE Access describe ataques encadenados en los que una fuga inicial puede ir seguida de movimiento lateral a través de cuentas de servicio o almacenamiento persistente. Microsoft también documentó un ataque en 2025 en el que se utilizaron cuentas de nube comprometidas para implementar más de 200 contenedores de minería de criptomonedas en un inquilino. Estos casos aumentan el valor de los servicios que identifican actividad anormal después de la implementación, examinan la conexión entre eventos relacionados y apoyan la contención antes de que un incidente afecte a cargas de trabajo adicionales. Los proveedores que utilizan telemetría a nivel de kernel pueden recopilar contexto de las cargas de trabajo en ejecución y apoyar una contención más rápida cuando se producen secuencias sospechosas en un clúster.
Demanda Regulatoria de Monitoreo Continuo de Cargas de Trabajo y Procedencia del Software
Las obligaciones regulatorias están ampliando el papel de los proveedores del mercado de servicios de seguridad gestionados de Kubernetes en los programas de cumplimiento. La ENISA publicó orientación técnica de implementación en 2025 para las medidas de gestión de riesgos de ciberseguridad bajo NIS2, cubriendo la seguridad de la cadena de suministro, el manejo de vulnerabilidades y la gestión de incidentes.[1] La Comisión Europea también propuso enmiendas específicas a NIS2 en enero de 2026 para simplificar las obligaciones de determinadas entidades. DORA ha sido aplicado desde enero de 2025 y exige que las entidades financieras gestionen los riesgos de tecnologías de la información y las comunicaciones y prueben la resiliencia operativa, aumentando la atención a los controles claros para los sistemas críticos y los proveedores externos. En los entornos de Kubernetes, estos requisitos respaldan la demanda de registros de auditoría, procesos de admisión controlados, remediación documentada y políticas de seguridad coherentes. Los servicios gestionados pueden proporcionar registros operativos recurrentes que ayuden a las organizaciones a demostrar el rendimiento de los controles en lugar de simplemente mostrar que se adquirió una herramienta.
Creciente Necesidad de Detección Continua de Amenazas y Respuesta Automatizada
El mercado de servicios de seguridad gestionados de Kubernetes también se beneficia cuando los equipos de seguridad tienen dificultades para evaluar alertas en entornos de nube. ARMO informó en 2025 que los profesionales encuestados enfrentaban altos volúmenes de alertas y que muchos encuestados habían pasado por alto ataques activos. Esta presión se intensifica en Kubernetes porque las señales pueden originarse en el comportamiento de las cargas de trabajo, los registros de auditoría de Kubernetes, las identidades, los registros y las políticas de red, dejando a menudo a los analistas con fuentes de evidencia separadas. Un servicio gestionado puede reunir estas fuentes en un único proceso de investigación, priorizar la actividad que necesita atención y mantener el contexto a medida que cambia el entorno de la aplicación. Falco se ha convertido en un sensor de tiempo de ejecución importante en este contexto, y Sysdig informó que había superado los 175 millones de descargas en noviembre de 2025. Los proveedores que combinan la detección con la remediación guiada pueden reducir la carga operativa creada por las señales de seguridad dispersas.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Sobrecarga del Sensor en Tiempo de Ejecución y Preocupaciones sobre el Rendimiento en Producción | -0.9% | Global, más agudo en sectores sensibles a la latencia | Corto plazo (≤ 2 años) |
| Escasez de Habilidades en Seguridad de Kubernetes e Ingeniería de Plataformas | -0.7% | Global, con mayor presión en Asia-Pacífico y mercados europeos más pequeños | Mediano plazo (2-4 años) |
| Fatiga de Alertas y Correlación Limitada del Contexto en Tiempo de Ejecución | -0.6% | Global | Corto plazo (≤ 2 años) |
| Complejidad de la Federación de Políticas Soberanas, con Aislamiento de Red y en Múltiples Clústeres | -0.4% | Unión Europea, entornos gubernamentales y de defensa a nivel global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Sobrecarga del Sensor en Tiempo de Ejecución y Preocupaciones sobre el Rendimiento en Producción
La sobrecarga del sensor en tiempo de ejecución sigue siendo una restricción práctica para el mercado de servicios de seguridad gestionados de Kubernetes. Dentro del mercado de servicios de seguridad gestionados de Kubernetes, los equipos de plataforma pueden preocuparse de que los agentes a nivel de nodo o la inspección profunda de llamadas al sistema añadan latencia, consuman recursos de cómputo y dificulten el mantenimiento de los niveles de rendimiento acordados para las aplicaciones en producción. La evidencia proporcionada indica que la inspección profunda basada en agentes puede imponer una sobrecarga de CPU del 2-5% en entornos de alto rendimiento, lo que puede ser significativo cuando el uso de la infraestructura se gestiona cuidadosamente. Esta preocupación es más fuerte en las operaciones financieras, los medios en tiempo real, la computación en el borde y otras cargas de trabajo con requisitos de rendimiento estrictos donde incluso pequeños retrasos pueden ser operativamente importantes. Las técnicas de comportamiento basadas en eBPF buscan reducir la cantidad de datos recopilados centrándose en el comportamiento anómalo en lugar de en cada evento, lo que permite a los proveedores orientar la visibilidad de seguridad de manera más eficiente. Incluso con estas mejoras, los proveedores necesitan demostrar que el monitoreo en tiempo de ejecución puede proteger las cargas de trabajo en producción sin interrumpir el rendimiento del servicio, aumentar los costos o añadir pasos operativos difíciles.
Escasez de Experiencia en Seguridad de Kubernetes e Ingeniería de Plataformas
La escasez de habilidades puede restringir el mercado de servicios de seguridad gestionados de Kubernetes aunque también aumenta el argumento a favor de la externalización. Para el mercado de servicios de seguridad gestionados de Kubernetes, los clientes necesitan suficiente conocimiento interno para evaluar a un proveedor, definir los límites de responsabilidad, priorizar las inversiones y responder a los hallazgos de seguridad importantes. Los proveedores de servicios también necesitan personal experimentado para desarrollar contenido de detección, investigar incidentes, mantener los entornos de los clientes y traducir los hallazgos técnicos en acciones que los equipos de negocio y de plataforma puedan utilizar. La restricción de talento puede aumentar los costos de entrega, limitar la flexibilidad de personal y ralentizar la expansión de equipos especializados hacia nuevas cuentas de clientes o regiones. La automatización puede ayudar a los proveedores a clasificar los hallazgos recurrentes y ampliar el alcance de los analistas experimentados, especialmente cuando las acciones rutinarias siguen procedimientos establecidos. Sin embargo, la asistencia automatizada no elimina la necesidad de revisión especializada cuando un posible incidente afecta a cargas de trabajo críticas para el negocio, datos sensibles u operaciones reguladas.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
El Monitoreo Lidera Mientras los Servicios de Cumplimiento Ganan TerrenoEl Monitoreo y Detección de Seguridad Gestionada representó el 41,60% de la participación del mercado de servicios de seguridad gestionados de Kubernetes en 2026. El segmento forma la base de un programa de seguridad de Kubernetes porque proporciona visibilidad continua de la actividad en tiempo de ejecución, eventos de acceso, violaciones de políticas e indicadores de compromiso. Es más valioso donde los equipos internos no pueden proporcionar cobertura ininterrumpida en múltiples clústeres, aplicaciones y ciclos de versiones. Los servicios de detección también establecen la evidencia necesaria para investigaciones posteriores, remediación e informes a los clientes. Este papel mantiene el monitoreo como elemento central incluso cuando los clientes adoptan carteras de servicios de seguridad más amplias e integran controles adicionales.
Se proyecta que los Servicios de Cumplimiento, Auditoría y Políticas se expandan a una CAGR del 18,92% hasta 2032. El segmento se beneficia de NIS2, DORA, PCI DSS v4.0, HIPAA y requisitos relacionados para controles demostrables, que las organizaciones deben aplicar de manera coherente en sus entornos de Kubernetes. Los clientes necesitan ayuda para traducir estos requisitos en definiciones de políticas, registros de auditoría y verificaciones recurrentes, utilizando referencias como los Puntos de Referencia CIS de Kubernetes, NIST SP 800-53 e ISO/IEC 27001:2022. La respuesta a incidentes y la informática forense digital brindan apoyo cuando los controles preventivos fallan o es necesario comprender posibles brechas. Los servicios de implementación, refuerzo, capacitación, asesoría y soporte gestionado también se combinan habitualmente con los controles técnicos, lo que hace que las relaciones con los proveedores sean más duraderas.


Nota: Las participaciones de todos los segmentos individuales están disponibles al adquirir el informe
Por Modo de Implementación:
La Nube Pública es el Núcleo Mientras la Implementación en el Borde se ExpandeKubernetes Gestionado en Nube Pública representó el 54,20% del mercado de servicios de seguridad gestionados de Kubernetes en 2026. Esta posición refleja la concentración de cargas de trabajo en producción en plataformas gestionadas como Amazon EKS, Azure Kubernetes Service y Google Kubernetes Engine. Los clientes de nube pública necesitan controles coherentes en implementaciones, identidades, registros y equipos de aplicaciones, manteniendo al mismo tiempo los beneficios de las capacidades nativas de la nube. Los servicios gestionados pueden proporcionar una capa operativa central y aclarar los límites de responsabilidad entre el proveedor de nube, el proveedor de servicios y el cliente. El segmento se beneficia de la escala y la frecuencia de las versiones nativas de la nube, que hacen que la supervisión recurrente sea importante.
Se espera que Kubernetes en el Borde y Distribuido se expanda a una CAGR del 18,79% hasta 2032. El crecimiento está asociado con la segmentación de redes 5G, el IoT industrial y las aplicaciones de conducción autónoma que requieren procesamiento de baja latencia cerca de los usuarios o dispositivos. Los nodos distribuidos pueden estar físicamente dispersos y es posible que no cuenten con personal de seguridad dedicado, lo que dificulta el refuerzo coherente y la supervisión remota. Un estudio de 2025 sobre distribuciones ligeras de Kubernetes encontró variación significativa en los resultados de cumplimiento de CIS, lo que refuerza la necesidad de refuerzo en entornos de borde.[2] La nube privada y Kubernetes en instalaciones propias siguen siendo relevantes donde importa la residencia de datos, mientras que los entornos híbridos y multinube requieren políticas que permanezcan coherentes en clústeres y proveedores separados.
Por Tamaño de Organización:
Las Grandes Empresas Anclan los Ingresos Mientras las Pymes Adoptan Servicios GestionadosLas grandes empresas representaron el 70,92% del mercado de servicios de seguridad gestionados de Kubernetes en 2026. Estos clientes tienden a tener carteras de aplicaciones más grandes, más clústeres y un mayor nivel de exposición regulatoria que las organizaciones más pequeñas. Sus compromisos pueden cubrir el ciclo de vida completo de seguridad, incluyendo el análisis de imágenes, el refuerzo de la configuración, el monitoreo en tiempo de ejecución, la informática forense, la respuesta y la integración con los centros de operaciones de seguridad. La escala de estos programas puede favorecer a los proveedores con capacidades operativas más amplias y procesos de respuesta establecidos. Las relaciones a largo plazo son especialmente valiosas cuando los servicios se integran en los procesos de versiones, cumplimiento y gestión de incidentes.
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 19,61% hasta 2032. Los precios basados en el consumo pueden hacer que los servicios gestionados sean más accesibles para las organizaciones que no pueden financiar un gran equipo interno de seguridad o establecer una profunda experiencia en plataformas. Esto es relevante para las empresas nativas de SaaS que adoptan Kubernetes de manera temprana y necesitan acceso a controles y procesos de respuesta que de otro modo serían difíciles de construir. Las enmiendas a NIS2 de la Comisión Europea de enero de 2026 crearon un camino de cumplimiento más claro para algunas entidades más pequeñas. A medida que estos clientes maduran, los proveedores pueden ampliar las relaciones desde el monitoreo básico hasta la gestión del cumplimiento, el refuerzo técnico y el soporte de respuesta.

Por Vertical de Industria:
BFSI Lidera Mientras Salud y Ciencias de la Vida AceleranEl sector BFSI representó el 26,74% del mercado en 2026. Los bancos y las aseguradoras tienen fuertes incentivos para proteger los sistemas de pago en contenedores, las aplicaciones para clientes y las cargas de trabajo de banca central, donde las interrupciones y el acceso no autorizado tienen consecuencias operativas significativas. DORA y otras expectativas del sector financiero intensifican la necesidad de gestión continua de riesgos, responsabilidad clara y acuerdos documentados con terceros. Los proveedores gestionados pueden suministrar el monitoreo, la aplicación de políticas y la evidencia necesaria para las revisiones de las operaciones de Kubernetes. Estas condiciones hacen del sector BFSI una base de clientes establecida para el mercado de servicios de seguridad gestionados de Kubernetes.
Se prevé que Salud y Ciencias de la Vida registre una CAGR del 20,13% hasta 2032. Las plataformas de historiales clínicos electrónicos nativas de la nube y los diagnósticos asistidos por IA aumentan la importancia de las operaciones seguras de cargas de trabajo, la disponibilidad y el acceso controlado a información sensible. Los requisitos de HIPAA y las expectativas de ciberseguridad en evolución para el software utilizado en contextos médicos respaldan la evaluación y documentación de seguridad periódica. El sector puede utilizar soporte gestionado cuando adopta cargas de trabajo de inferencia de IA que procesan datos protegidos y necesitan protección continua. La administración pública y gubernamental, las tecnologías de la información y las telecomunicaciones, el comercio minorista y el comercio electrónico, la manufactura industrial, y la energía y los servicios públicos también añaden demanda a través de sus requisitos de cumplimiento y necesidades de implementación distribuida.
Análisis Geográfico
Mercado de Servicios de Seguridad Gestionados de Kubernetes en América del Norte
América del Norte representó el 36,14% de la cuota del mercado de servicios de seguridad gestionados de Kubernetes en 2026. La región cuenta con una densa base de empresas nativas de la nube, proveedores de servicios gestionados y usuarios regulados que necesitan una protección consistente para las cargas de trabajo en producción. Los requisitos federales de la cadena de suministro de software de EE. UU. han incrementado la atención hacia las listas de materiales de software, la procedencia de imágenes y la supervisión continua para contratistas y agencias, lo que puede favorecer la contratación estructurada de operaciones de seguridad de Kubernetes y servicios de cumplimiento normativo continuo. Canadá y México están ampliando la actividad nativa de la nube a través de cadenas de suministro regionales, añadiendo demanda más allá del núcleo estadounidense.
Mercado de Servicios de Seguridad Gestionados de Kubernetes en Europa
Europa tiene un entorno operativo diferenciado debido a que NIS2, DORA y la Ley de Resiliencia Cibernética definen las responsabilidades en materia de ciberseguridad. Alemania, el Reino Unido y Francia son adoptantes relevantes, con instituciones financieras que enfrentan fuertes incentivos para formalizar los acuerdos de riesgo de terceros en TIC. Los requisitos de nube soberana pueden generar demanda de servicios que mantengan los datos y las actividades de gestión dentro de las jurisdicciones europeas cuando los clientes no pueden utilizar planos de gestión gobernados fuera de la región. Las directrices de ENISA y el Grupo de Cooperación NIS contribuyen a una mayor coherencia en las expectativas de ciberseguridad entre los estados miembros. Ese marco regulatorio favorece a los proveedores que pueden ofrecer evidencia auditable junto con operaciones técnicas de seguridad.
Mercado de Servicios de Seguridad Gestionados de Kubernetes en Asia-Pacífico, América del Sur y Oriente Medio
Se espera que Asia-Pacífico se expanda a una CAGR del 20,37% hasta 2032. China, Japón, India y Corea del Sur son fuentes importantes de transformación digital, adopción de la nube y demanda de servicios gestionados listos para producción. Alibaba Cloud introdujo ACK Auto Mode en marzo de 2025 para entornos empresariales de Kubernetes.[3] IIJ lanzó una solución integrada de soporte para Amazon EKS en Japón en mayo de 2026, que abarca la implementación y las operaciones de seguridad continuas.[4] América del Sur, liderada por Brasil, y Oriente Medio, liderado por los Emiratos Árabes Unidos y Arabia Saudita, siguen siendo oportunidades en etapas más tempranas a medida que se expanden la infraestructura de nube local y los servicios digitales regulados.
Panorama Competitivo
Concentración del Mercado
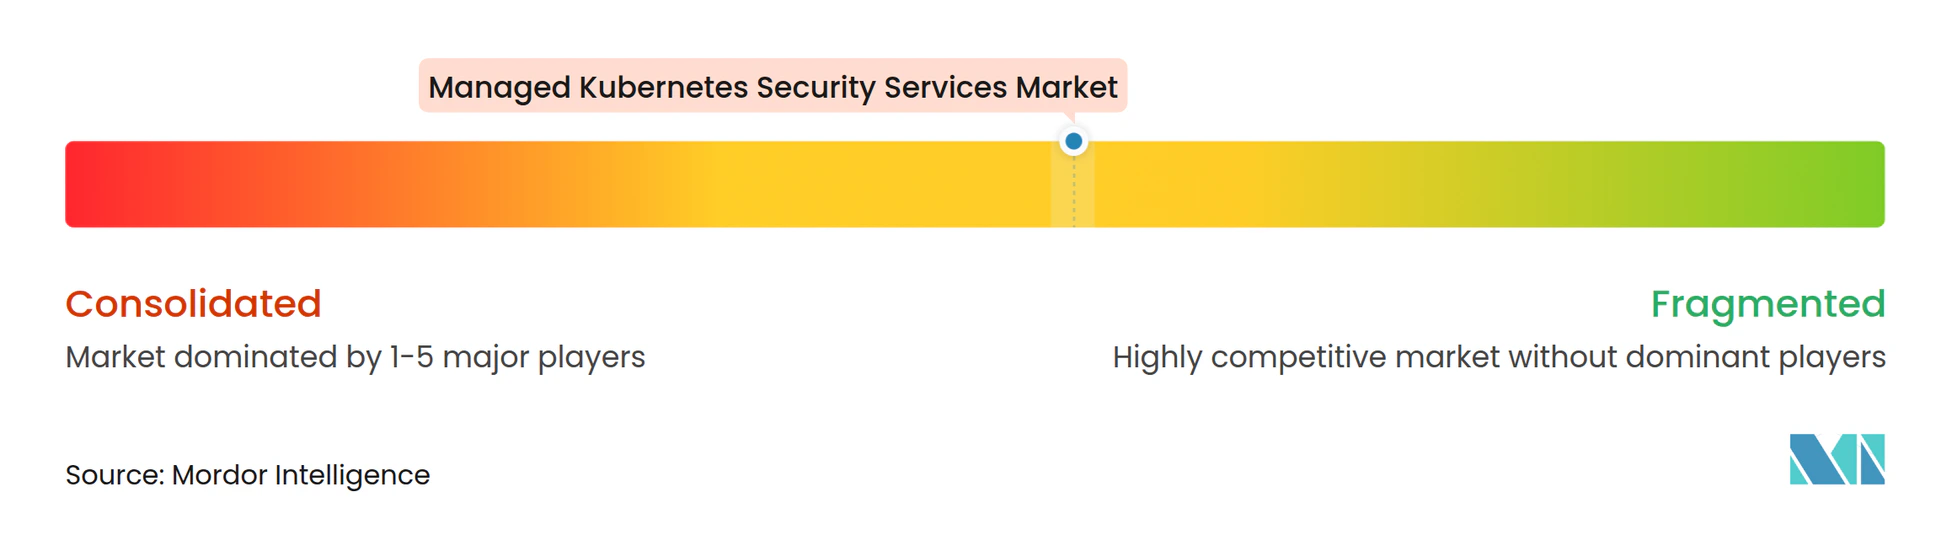
El mercado de servicios de seguridad gestionados de Kubernetes está moderadamente fragmentado. Dentro del mercado de servicios de seguridad gestionados de Kubernetes, los hiperescaladores como Amazon Web Services, Microsoft y Google integran funciones de seguridad en los planos de control de Kubernetes gestionados, mientras que los proveedores más amplios de plataformas de protección de aplicaciones nativas de la nube incluyen a Palo Alto Networks, CrowdStrike, Trend Micro, Fortinet, Check Point y Cisco. Los especialistas centrados en Kubernetes incluyen a Sysdig, Aqua Security, ARMO, AccuKnox y Tigera, mientras que los participantes en gestión de la cadena de suministro y de la postura incluyen a JFrog, Anchore, Tenable, Orca Security, Red Hat y SUSE. Estos grupos compiten en protección en tiempo de ejecución, gestión de la postura, cumplimiento, respuesta y procedencia del software. El campo competitivo ofrece a los clientes la posibilidad de elegir entre plataformas amplias y especialistas con profunda experiencia operativa en Kubernetes.
La consolidación de plataformas es importante porque los clientes a menudo prefieren menos flujos de trabajo de seguridad en los entornos de nube y vínculos más directos con los centros de operaciones de seguridad existentes y los procesos de SIEM. La telemetría en tiempo de ejecución basada en eBPF se ha convertido en un diferenciador clave porque proporciona contexto de comportamiento de las cargas de trabajo en ejecución, en lugar de alertas aisladas de herramientas separadas. Sysdig introdujo su plataforma de seguridad en la nube con agentes, Sysdig Sage, en agosto de 2025 para proporcionar recomendaciones de remediación impulsadas por IA. Red Hat lanzó Advanced Cluster Security for Kubernetes 4.11 en junio de 2026 con barreras de protección integradas con IA para la seguridad desde la compilación hasta el tiempo de ejecución. Palo Alto Networks amplió Prisma Cloud Compute Edition en octubre de 2026 con la integración de JFrog Artifactory en el flujo de análisis.
La procedencia del software y las listas de materiales de software están adquiriendo mayor importancia a medida que aumentan los requisitos de la cadena de suministro. La seguridad de las cargas de trabajo de IA también está atrayendo atención a medida que las organizaciones implementan herramientas de inferencia y desarrollo basadas en Kubernetes. Los proveedores establecidos pueden beneficiarse cuando los criterios de contratación requieren prácticas relacionadas con la CNCF y orientación de refuerzo de Kubernetes, mientras que los especialistas siguen siendo relevantes para la detección en tiempo de ejecución personalizada. El mercado de servicios de seguridad gestionados de Kubernetes respalda la competencia entre plataformas integradas y proveedores técnicos especializados, pero el material proporcionado no ofrece participaciones de mercado combinadas para las principales empresas.
Líderes de la Industria de Servicios de Seguridad Gestionados de Kubernetes
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
-
Palo Alto Networks, Inc.
-
Red Hat, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios de Seguridad Gestionados de Kubernetes Empresas cubiertas en este informe
- Amazon Web Services, Inc.
- Microsoft Corporation
- Google LLC
- Palo Alto Networks, Inc.
- Sysdig, Inc.
- Aqua Security Software Ltd.
- Red Hat, Inc.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- SUSE LLC
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- AccuKnox, Inc.
- ARMO Ltd.
- Tigera, Inc.
- Orca Security Ltd.
- Tenable Holdings, Inc.
- JFrog Ltd.
- Anchore, Inc.
Desarrollos recientes de la industria en Mercado de Servicios de Seguridad Gestionados de Kubernetes
- Octubre de 2026: Palo Alto Networks lanzó Prisma Cloud Compute Edition versión 34.05.168 con integración de JFrog Artifactory en el flujo de análisis y soporte ampliado para OpenShift en RHEL 10, vinculando directamente la procedencia de la cadena de suministro de software con los flujos de trabajo de seguridad en tiempo de ejecución para el cumplimiento de NIS2 y la Ley de Resiliencia Cibernética.
- Septiembre de 2026: Check Point Software Technologies lanzó Firewall R82.20 con un Firewall de Red con IA que inspecciona el tráfico de modelos de lenguaje de gran escala alojados en Kubernetes, incluyendo intentos de inyección de instrucciones y la salida de datos de agentes de IA, sin necesidad de rediseñar la infraestructura.
- Julio de 2026: CrowdStrike lanzó Falcon Cloud Security con un Asistente de Implementación de Kubernetes que genera scripts de instalación listos para producción en EKS, AKS, GKE, Red Hat OpenShift y otros entornos conformes con CNCF, estandarizando la implementación de seguridad en clústeres heterogéneos.
- Marzo de 2026: Check Point lanzó su Plan de Seguridad para Fábricas de IA, que cubre la microsegmentación a nivel de contenedor de Kubernetes con integración de NVIDIA BlueField DPU para la seguridad de cargas de trabajo de IA acelerada por hardware.
Alcance del Informe Global del Mercado de Servicios de Seguridad Gestionados de Kubernetes
Los servicios de seguridad gestionados de Kubernetes son soluciones de ciberseguridad especializadas y externalizadas en las que un proveedor externo asume la responsabilidad operativa de proteger, auditar y reforzar las cargas de trabajo en contenedores y los entornos de orquestación nativos de la nube de una organización. Mientras que los servicios estándar de Kubernetes gestionado se centran en alojar la infraestructura del plano de control, los servicios gestionados orientados a la seguridad extienden la protección a lo largo de todo el ciclo de vida del contenedor.
El Informe del Mercado de Servicios de Seguridad Gestionados de Kubernetes está Segmentado por Tipo de Servicio (Monitoreo y Detección de Seguridad Gestionada, Servicios Profesionales de Implementación y Refuerzo, Servicios de Cumplimiento, Auditoría y Políticas, Servicios de Respuesta a Incidentes e Informática Forense Digital, y Servicios de Capacitación, Asesoría y Soporte Gestionado), Modo de Implementación (Kubernetes Gestionado en Nube Pública, Kubernetes en Nube Privada e Instalaciones Propias, Kubernetes Híbrido y Multinube, y Kubernetes en el Borde y Distribuido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros [BFSI], Salud y Ciencias de la Vida, Administración Pública y Gubernamental, Tecnologías de la Información y Telecomunicaciones, Comercio Minorista y Comercio Electrónico, Manufactura Industrial, Energía y Servicios Públicos, y Otros Verticales de Industria), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Monitoreo y Detección de Seguridad Gestionada |
| Servicios Profesionales de Implementación y Refuerzo |
| Servicios de Cumplimiento, Auditoría y Políticas |
| Servicios de Respuesta a Incidentes e Informática Forense Digital |
| Servicios de Capacitación, Asesoría y Soporte Gestionado |
| Kubernetes Gestionado en Nube Pública |
| Kubernetes en Nube Privada e Instalaciones Propias |
| Kubernetes Híbrido y Multinube |
| Kubernetes en el Borde y Distribuido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Salud y Ciencias de la Vida |
| Administración Pública y Gubernamental |
| Tecnologías de la Información y Telecomunicaciones |
| Comercio Minorista y Comercio Electrónico |
| Manufactura Industrial |
| Energía y Servicios Públicos |
| Otros Verticales de Industria |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Monitoreo y Detección de Seguridad Gestionada | |
| Servicios Profesionales de Implementación y Refuerzo | ||
| Servicios de Cumplimiento, Auditoría y Políticas | ||
| Servicios de Respuesta a Incidentes e Informática Forense Digital | ||
| Servicios de Capacitación, Asesoría y Soporte Gestionado | ||
| Por Modo de Implementación | Kubernetes Gestionado en Nube Pública | |
| Kubernetes en Nube Privada e Instalaciones Propias | ||
| Kubernetes Híbrido y Multinube | ||
| Kubernetes en el Borde y Distribuido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Vertical de Industria | Banca, Servicios Financieros y Seguros (BFSI) | |
| Salud y Ciencias de la Vida | ||
| Administración Pública y Gubernamental | ||
| Tecnologías de la Información y Telecomunicaciones | ||
| Comercio Minorista y Comercio Electrónico | ||
| Manufactura Industrial | ||
| Energía y Servicios Públicos | ||
| Otros Verticales de Industria | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de seguridad gestionados de Kubernetes?
Se proyecta que el mercado de servicios de seguridad gestionados de Kubernetes aumente desde 1,12 mil millones de USD en 2026 y 1,34 mil millones de USD en 2027 hasta 3,01 mil millones de USD en 2032, a una CAGR del 17,57%.
¿Qué está impulsando la demanda de servicios de seguridad gestionados de Kubernetes?
La adopción de Kubernetes en producción, los riesgos de seguridad en tiempo de ejecución, las obligaciones de cumplimiento y la necesidad de gestionar alertas en entornos de nube son factores clave de demanda.
¿Qué tipo de servicio lidera los servicios de seguridad gestionados de Kubernetes?
El Monitoreo y Detección de Seguridad Gestionada lideró con una participación del 41,60% en 2026, lo que refleja la importancia de la visibilidad continua en tiempo de ejecución.
¿Qué modo de implementación tiene la mayor adopción?
Kubernetes Gestionado en Nube Pública representó el 54,20% en 2026, respaldado por la escala de las cargas de trabajo en producción en plataformas de nube gestionadas.
¿Qué grupo de clientes se está expandiendo más rápido?
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 19,61% hasta 2032 a medida que los servicios basados en el consumo mejoran el acceso a las capacidades de seguridad.
¿Qué región se espera que se expanda más rápido?
Se espera que Asia-Pacífico registre una CAGR del 20,37% hasta 2032, respaldada por la adopción de la nube en China, Japón, India y Corea del Sur.