
Kubernetes Runtime Security Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
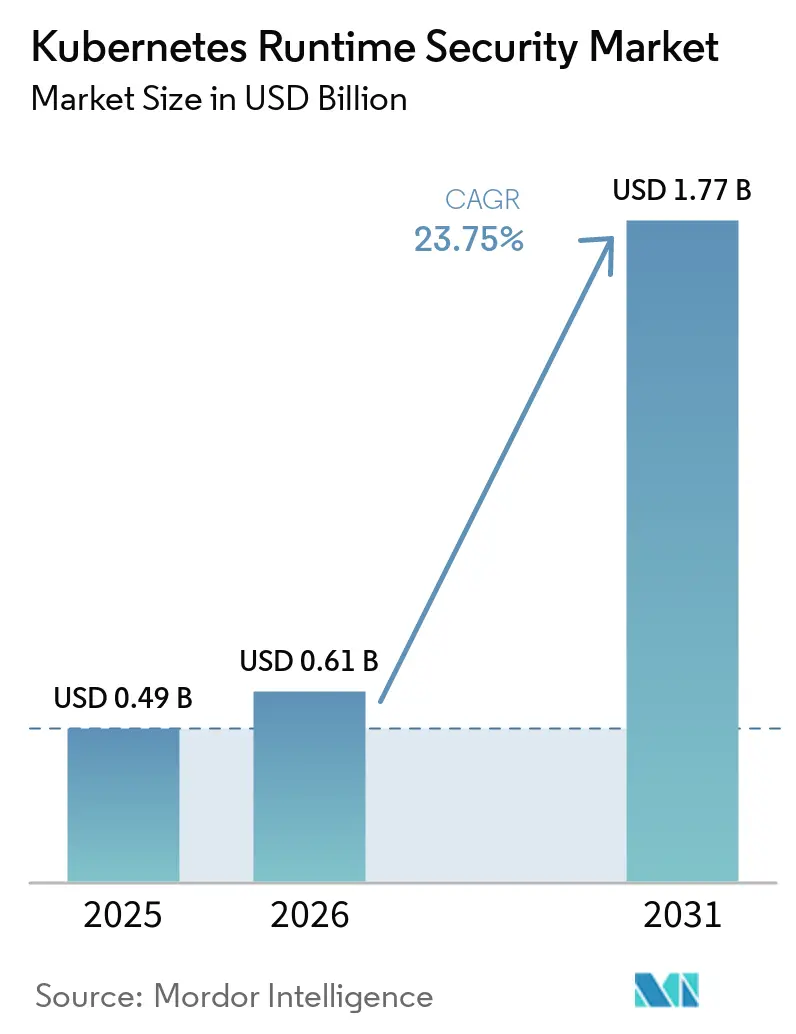
| Marktgröße (2026) | 0.61 Milliarden US-Dollar |
| Marktgröße (2031) | 1.77 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 23.75 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Kubernetes Runtime Security Marktanalyse von Mordor Intelligence
Die Kubernetes Runtime Security Marktgröße wurde im Jahr 2025 auf 0,49 Milliarden USD geschätzt und soll von 0,61 Milliarden USD im Jahr 2026 auf 1,77 Milliarden USD bis 2031 wachsen, bei einer CAGR von 23,75 % während des Prognosezeitraums (2026–2031). Der produktive Einsatz von Kubernetes ist zu einem zentralen Bestandteil der Bereitstellung cloud-nativer Anwendungen und KI-Inferenzumgebungen geworden. Die wachsende Anzahl von Produktionsclustern hat die Anzahl der aktiven Workloads erhöht, die Transparenz und Durchsetzung erfordern. Käufer legen größeren Wert auf kontinuierliches Monitoring, automatisierte Reaktion und Richtliniendurchsetzung. Anbieter reagieren darauf, indem sie Laufzeit-Telemetrie mit KI-gestützten Untersuchungs- und Behebungstools kombinieren. Der Kubernetes Runtime Security Markt verzeichnet auch eine stärkere Nachfrage nach Plattformen, die über Cloud-, private und hybride Umgebungen hinweg funktionieren.
Wichtigste Erkenntnisse des Berichts
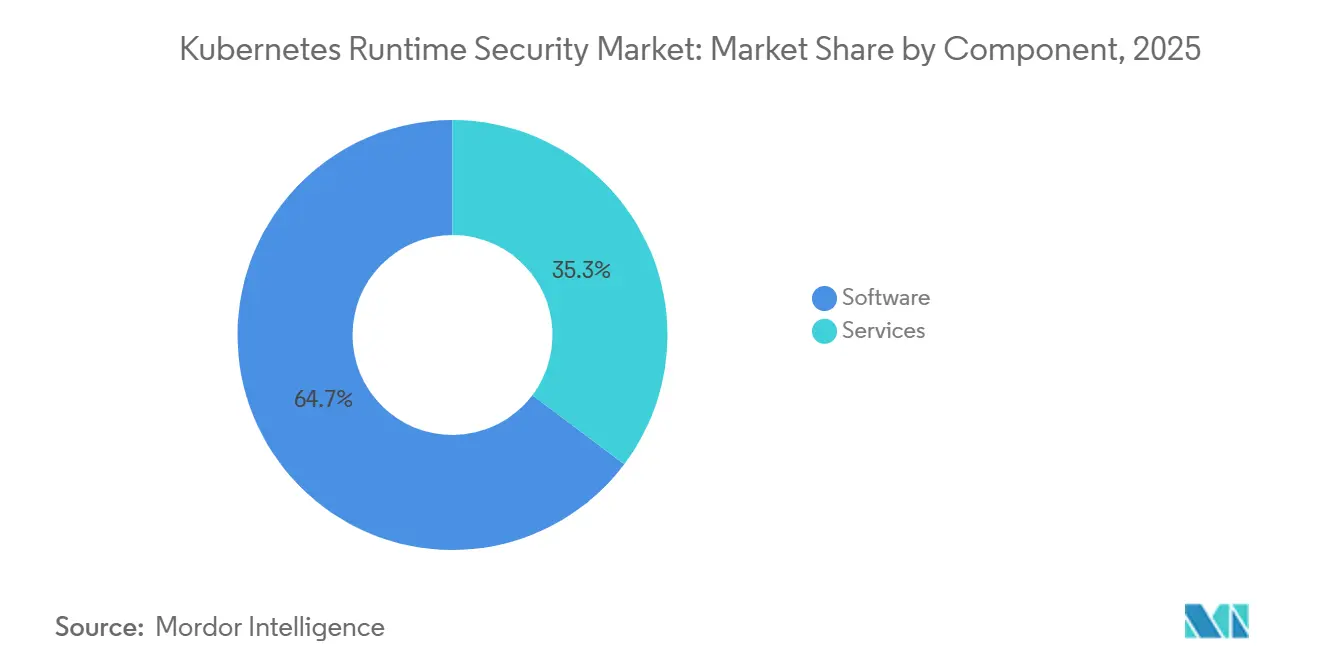
- Nach Komponente führte Software im Jahr 2025 mit einem Umsatzanteil von 64,73 % im Kubernetes Runtime Security Markt, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 26,47 % wachsen werden.
- Nach Bereitstellungsmodell hielt die cloudbasierte Bereitstellung im Jahr 2025 einen Anteil von 59,84 % am Kubernetes Runtime Security Markt und soll bis 2031 mit einer CAGR von 27,82 % wachsen.
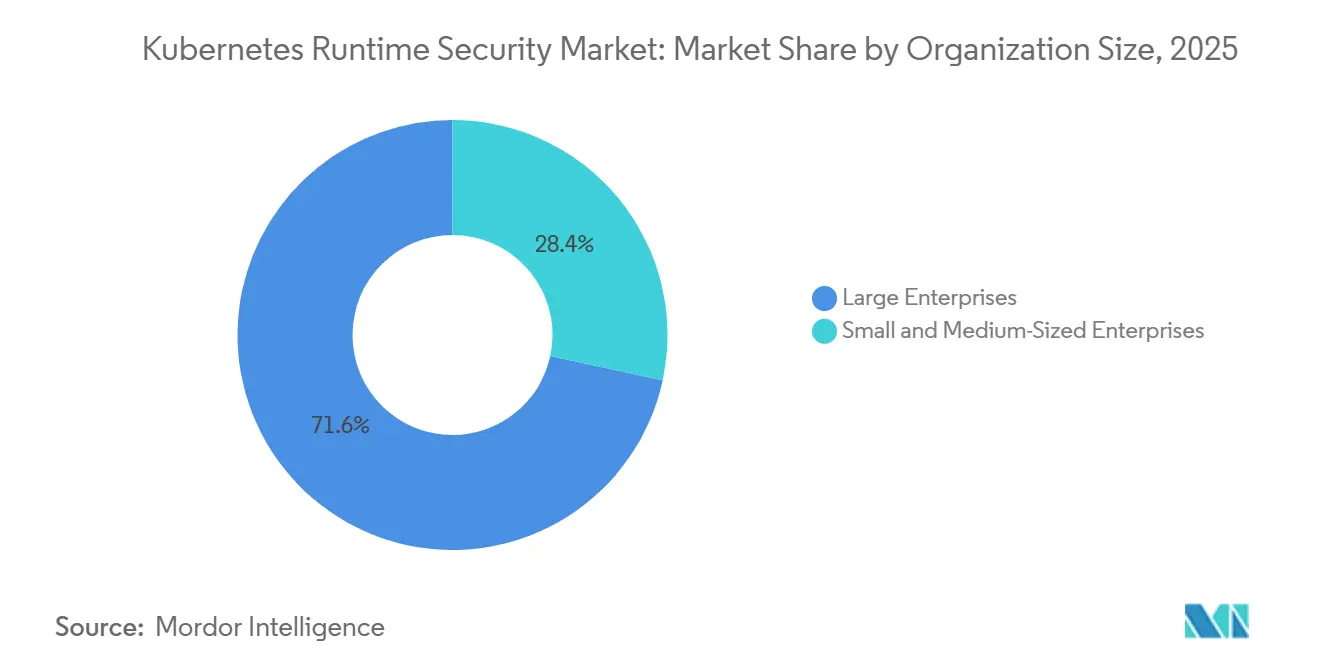
- Nach Unternehmensgröße entfielen im Jahr 2025 71,62 % des Umsatzes auf Großunternehmen, während KMU voraussichtlich die höchste CAGR von 25,49 % bis 2031 verzeichnen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2025 einen Umsatzanteil von 26,81 %, während die Branche Regierung und öffentliche Verwaltung bis 2031 voraussichtlich mit einer CAGR von 26,72 % wachsen wird.
- Nach Geografie entfielen im Jahr 2025 37,28 % des Umsatzes im Kubernetes Runtime Security Markt auf Nordamerika, während Asien-Pazifik bis 2031 voraussichtlich mit einer CAGR von 27,59 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Kubernetes Runtime Security Markttrends und Erkenntnisse
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Beschleunigte Einführung von Kubernetes und cloud-nativen Workloads | +7.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Risiken durch Container-Ausbrüche, Privilegienerweiterung und Laufzeitangriffe | +5.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Wachsender Bedarf an kontinuierlicher Laufzeit-Bedrohungserkennung und automatisierter Reaktion | +4.0% | Nordamerika und EU als Kern, Ausweitung auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Regulatorischer Druck für kontinuierliches Workload-Monitoring | +2.8% | Nordamerika, EU, Asien-Pazifik, Singapur, Japan und Südkorea | Mittelfristig (2–4 Jahre) |
| Zunehmende Einführung von eBPF-basierter Laufzeittransparenz und -durchsetzung | +2.5% | Global, mit frühen Gewinnen in Nordamerika und der EU | Mittelfristig (2–4 Jahre) |
| Ausweitung von KI-, GPU- und maschinengesteuerten Kubernetes-Workloads | +2.0% | Nordamerika, Asien-Pazifik, China, Japan und Südkorea | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Beschleunigte Einführung von Kubernetes und cloud-nativen Workloads
Kubernetes hat sich über ein Entwicklerwerkzeug hinaus entwickelt und unterstützt nun ein breites Spektrum an Produktionsinfrastrukturen. Die Cloud Native Computing Foundation berichtete, dass 82 % der Container-Nutzer Kubernetes im Jahr 2025 in der Produktion einsetzten, gegenüber 66 % im Jahr 2023.[1] Dieselbe Umfrage ergab, dass 59 % der Organisationen einen Großteil oder nahezu alle ihrer Entwicklungs- und Bereitstellungsaktivitäten als cloud-nativ einstuften. Eine höhere Workload-Dichte kann gemeinsam genutzte Knoten, Service-Account-Tokens und Cluster-Geheimnisse offenlegen, wenn eine Laufzeitkontrolle versagt. Jeder neue Produktionscluster erhöht den Bedarf an Monitoring und Durchsetzung und unterstützt damit die Nachfrage im Kubernetes Runtime Security Markt. Organisationen, die Legacy-Anwendungen in Container migrieren, können ebenfalls Lücken aufweisen, da ältere Monitoring-Tools keine Kubernetes-native Bedrohungserkennung bieten.
Zunehmende Risiken durch Container-Ausbrüche, Privilegienerweiterung und Laufzeitangriffe
Schwachstellen bei Container-Ausbrüchen und Privilegienerweiterungen bleiben wesentliche Bedenken für Produktionscluster. Red Hat legte CVE-2026-53362 offen, eine IPv6-Fragmentierungsschwachstelle im Linux-Kernel, die es einem Angreifer mit lokalem Container-Zugriff ermöglichen könnte, die SELinux-Durchsetzung zu umgehen und Root-Zugriff auf den Host zu erlangen.[2] Das Unternehmen veröffentlichte Korrekturen für betroffene Red Hat-Produkte und stufte das Problem als wichtig ein. Diese Schwachstellen zeigen, warum die Laufzeittransparenz Aktivitäten über statische Images und Konfigurationsprüfungen vor der Bereitstellung hinaus abdecken muss. Autonome Angriffs-Workflows können die Zeit verkürzen, die Analysten zur Identifizierung und Eindämmung anomaler Aktivitäten zur Verfügung steht. Sysdig berichtete, dass Angriffe nun in weniger als 8 Minuten ablaufen können und dass Schwachstellen innerhalb von 10 Stunden nach der öffentlichen Bekanntmachung als Waffe eingesetzt werden können.
Wachsender Bedarf an kontinuierlicher Laufzeit-Bedrohungserkennung und automatisierter Reaktion
Der Zeitraum zwischen der Offenlegung von Schwachstellen und der aktiven Ausnutzung hat sich in aktiven Cloud-Umgebungen deutlich verkürzt. Sysdig berichtete, dass Angriffe in weniger als 8 Minuten erfolgen können, während öffentliche Schwachstellen innerhalb von 10 Stunden als Waffe eingesetzt werden können. Dieses Timing macht eine vollständig manuelle Untersuchung für Teams schwierig, die große Kubernetes-Umgebungen betreiben. Im Mai 2026 stellte Sysdig eine Headless-Cloud-Sicherheitsarchitektur vor, die für KI-Coding-Agenten und andere automatisierte Betreiber konzipiert ist. Aqua Security stellte Aqua Compass im April 2026 vor, um agentische Untersuchung, Eindämmung und Behebung von Laufzeitvorfällen zu unterstützen. Der Kubernetes Runtime Security Markt bevorzugt Angebote, die Erkennung mit Richtliniendurchsetzung, Eindämmung und Nachweisen für kontinuierliche Monitoring-Anforderungen kombinieren. eBPF-Telemetrie unterstützt diese Workflows, indem sie Ereignisse auf Kernel-Ebene liefert, die Automatisierungen schnell auswerten können.
Regulatorischer Druck für kontinuierliches Workload-Monitoring
Regulatorische Verpflichtungen machen das kontinuierliche Workload-Monitoring zu einem direkteren Kaufkriterium. Finanzinstitute, die containerisierte Anwendungen betreiben, benötigen Prüfnachweise, die Laufzeitaktivitäten mit Betriebskontrollen verknüpfen. Diese Anforderung ist besonders relevant für Banken und Versicherungen, die Kubernetes für Zahlungs-, Handels- und kundenseitige Dienste nutzen. Käufer bevorzugen zunehmend Plattformen, die Laufzeit-Telemetrie auf Kontrollanforderungen abbilden, anstatt Teams die manuelle Zusammenstellung von Nachweisen zu überlassen. Leitlinien des öffentlichen Sektors legen größeres Augenmerk auf Anomalieerkennung, Netzwerkrichtlinien, Secrets-Management und Zugriffskontrollen. Diese Anforderungen stärken den Bedarf an Laufzeitplattformen, die klare Betriebsaufzeichnungen bereitstellen.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Overhead durch Laufzeitsensoren und Bedenken hinsichtlich der Produktionsleistung | -0.9% | Global, am stärksten in latenzempfindlichen Handels-, Medien- und Transaktionsumgebungen | Kurzfristig (≤ 2 Jahre) |
| Mangel an Kubernetes Runtime Security-Fachkenntnissen | -0.7% | Global, am stärksten in Südamerika, dem Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Alarmmüdigkeit und begrenzte Korrelation des Laufzeitkontexts | -0.5% | Nordamerika und EU, größte Bereitstellungen und höchste Signalvolumina | Mittelfristig (2–4 Jahre) |
| Komplexität der Absicherung von Multi-Cluster- und Multi-Cloud-Umgebungen | -0.4% | Globale Unternehmen mit verteilter hybrider Infrastruktur | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Overhead durch Laufzeitsensoren und Bedenken hinsichtlich der Produktionsleistung
Produktionsteams können beim Einsatz von Laufzeitsensoren auf jedem Knoten vorsichtig sein. Diese Bedenken sind am stärksten in latenzempfindlichen Handels-, Medienverarbeitungs- und Transaktionsumgebungen. eBPF-basierte Agenten haben den Overhead im Vergleich zu früheren Kernel-Modul-Agenten reduziert, aber die Leistungsvalidierung bleibt Teil des Kaufprozesses. Teams können Bedenken aus schwergewichtigeren Werkzeugen früherer Generationen behalten, wenn sie neuere Implementierungen bewerten. Gestaffelte Proof-of-Concept-Bereitstellungen können Käufern helfen, Abdeckung und Ressourcennutzung in ihrer eigenen Umgebung zu vergleichen. Eine reduzierte Instrumentierung kann Lücken hinterlassen, wenn neue Laufzeitschwachstellen auftreten, einschließlich der als CVE-2026-46680 verfolgten containerd runAsNonRoot-Einschränkungsumgehung.
Mangel an Kubernetes Runtime Security-Fachkenntnissen
Kubernetes-Betrieb und Runtime Security Engineering erfordern eine ungewöhnliche Kombination von Fähigkeiten. Die CNCF-Umfrage identifizierte mangelnde Schulungs- und Sicherheitskenntnisse als Einführungsbarriere für 36 % der befragten Organisationen. Teams müssen Kubernetes-Identitäten, Kernel-Ereignisse, Richtlinienkontrollen und Incident-Response-Workflows verstehen. Der Mangel ist bei KMU und bei Organisationen in Südamerika, dem Nahen Osten und Afrika ausgeprägter. Produkte, die rohe Telemetrie bereitstellen, können eine praktische Barriere darstellen, wenn Sicherheitsteams keine Werkzeuge für die Triage haben. Verwaltete Erkennung und Reaktion, automatisierte Behebungsanleitungen und einfachere Richtlinien-Workflows können die Einführung für kleinere Teams praktikabler machen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Software verankert den Umsatz, während Dienstleistungen expandieren
Software entfiel im Jahr 2025 auf 64,73 % des Kubernetes Runtime Security Marktanteils. Laufzeit-Erkennungs- und Präventionsplattformen, eBPF-Sensor-Suiten und Richtlinien-als-Code-Werkzeuge entfielen auf den größten Umsatzanteil. Die CNCF stellte fest, dass 59 % der Organisationen einen Großteil oder nahezu alle ihrer Entwicklungs- und Bereitstellungsaktivitäten als cloud-nativ beschrieben. Diese Verschiebung erweitert den aktiven Workload-Perimeter, den Softwareplattformen überwachen müssen. Großunternehmen bevorzugen häufig mandantenisolierte oder lokal installierte Sensorkonfigurationen, wenn Anforderungen an den Datenstandort und Air-Gap-Anforderungen die Telemetrieübertragung einschränken. Falco bietet eine Open-Source-Basis für das Laufzeit-Monitoring, die kommerzielle Anbieter durch Richtlinienverwaltung, Bedrohungsintelligenz und CI/CD-Integration erweitern können.[3]
Dienstleistungen sollen von 2026 bis 2031 mit einer CAGR von 26,47 % wachsen. Verwaltete Dienste schließen die Betriebslücke für Organisationen ohne dedizierte Kubernetes-Sicherheitsspezialisten. Professionelle Dienstleistungen unterstützen die Multi-Cluster-Bereitstellung, hybride Richtlinienharmonisierung und Compliance-Mapping-Arbeiten. JFrog stellte im März 2026 9 Plattforminnovationen für KI-native Software-Supply-Chain-Governance vor. Solche Kontrollen können den Bedarf an Implementierungs- und Richtlinienoptimierungsunterstützung über verschiedene Cluster-Umgebungen hinweg erhöhen. Der Kubernetes Runtime Security Markt bietet daher Raum für Anbieter, die Softwarelizenzen mit operativer Beratung kombinieren. Dienstleistungen helfen Kunden auch dabei, anspruchsvolle Plattformfunktionen mit bestehenden Sicherheitsprozessen in Einklang zu bringen.


Nach Bereitstellungsmodell: Cloud-Bereitstellung führt bei Einführung und Wachstum
Die cloudbasierte Bereitstellung entfiel im Jahr 2025 auf 59,84 % des Kubernetes Runtime Security Marktes. Verwaltete Kubernetes-Dienste wie Amazon EKS, Azure AKS und Google GKE sind wichtige Kanäle für das Onboarding von Laufzeitsensoren. Die Cloud-Bereitstellung soll bis 2031 mit einer CAGR von 27,82 % wachsen. Die CNCF berichtete, dass 66 % der Organisationen, die generative KI-Modelle einsetzen, Kubernetes für die Inferenz nutzten. Dadurch werden wertvollere Inferenz-Workloads in Cloud-Umgebungen verlagert, in denen kontinuierliche Laufzeitkontrollen erforderlich sind. Wiz erweiterte seine Abdeckung im Jahr 2026 mit Laufzeit-Bedrohungserkennung für Google Cloud Run-Container.[4]
Die Cloud-Bereitstellung kann die manuelle Kernel-Konfiguration für Plattformteams reduzieren. Sie kann auch verwaltete Sensorbetriebe für Organisationen mit begrenzter interner Kapazität unterstützen. Anbieter erweitern die Abdeckung über Linux-Kubernetes-Knoten hinaus, da die Kundenumgebungen vielfältiger werden. Wiz kündigte im Jahr 2026 einen Laufzeitsensor für Windows-Umgebungen an. Die On-Premises-Bereitstellung bleibt in regulierten Umgebungen relevant, die Anforderungen an den Datenstandort, Air-Gap-Cluster oder Sovereign-Cloud-Richtlinien erfordern. Diese Umgebungen können mehr Engineering-Aufwand für die Instrumentierung auf Kernel-Ebene erfordern. Der Kubernetes Runtime Security Markt benötigt weiterhin Produkte, die sowohl öffentliche Cloud- als auch private Cluster-Betriebsmodelle unterstützen.
Nach Unternehmensgröße: Großunternehmen dominieren, während KMU aufholen
Großunternehmen hielten im Jahr 2025 71,62 % des Kubernetes Runtime Security Marktanteils. Diese Käufer betreiben häufig Hunderte oder Tausende von Knoten in Multi-Cluster- und Multi-Cloud-Umgebungen. Ihr Umfang schafft umfangreiche Risiko- und Compliance-Anforderungen, die dedizierte Laufzeitsicherheitsinvestitionen unterstützen. Finanzinstitute und Technologieunternehmen, die große Container-Umgebungen betreiben, sind eine Kernkäufergruppe. CrowdStrike und NVIDIA stellten im März 2026 einen Secure-by-Design-KI-Blueprint vor, um Falcon-Funktionen in NVIDIA OpenShell für KI-Agenten zu integrieren.[5] Dieses Beispiel spiegelt die anspruchsvolleren Laufzeitanforderungen in unternehmensweiten KI- und GPU-Umgebungen wider.
KMU sollen von 2026 bis 2031 mit einer CAGR von 25,49 % wachsen. Verwaltete Kubernetes-Dienste können die Betriebsbarriere für kleinere Organisationen reduzieren, die containerisierte Anwendungen einsetzen. Diese Organisationen sind weiterhin Laufzeitbedrohungen ausgesetzt, auch wenn ihnen große Plattformsicherheitsteams fehlen. Verbrauchsbasierte Preisgestaltung, KI-gestützte Triage und verwaltete Dienstoptionen können daher für diese Käufergruppe attraktiv sein. KMU werden wahrscheinlich stärker auf automatisierte Reaktion und geführte Behebung angewiesen sein als auf spezialisierte interne Analysten. Anbieter, die diese Funktionen in ihre Plattformen einbetten, können einen klaren Betriebsbedarf decken. Dieses Muster erweitert die Beteiligung am Kubernetes Runtime Security Markt über die größten Unternehmen hinaus.
Nach Endnutzerbranche: BFSI hält den Anteil, während der öffentliche Sektor am schnellsten wächst
BFSI hielt im Jahr 2025 26,81 % des Kubernetes Runtime Security Marktanteils. Banken, Finanzdienstleister und Versicherungen containerisieren Zahlungs-, Kernbanking-, Handels- und Betrugserkennung-Workloads. Ihre Ausgaben werden sowohl durch die Risikoexposition als auch durch die Notwendigkeit geprägt, die Prüfungsbereitschaft nachzuweisen. Persistente Laufzeit-Telemetrie kann eine Aktivitätsaufzeichnung liefern, die eine nachträgliche Protokollrekonstruktion möglicherweise nicht bietet. China Merchants Bank erhielt im September 2026 einen CNCF-Endnutzer-Fallstudienpreis für den Einsatz von Kubernetes zur Vereinheitlichung von KI-Training und -Inferenz für Finanzanwendungsfälle. Der Fall veranschaulicht die wachsende Rolle von Kubernetes in kritischer finanzieller KI-Infrastruktur.
Die Branche Regierung und öffentliche Verwaltung soll von 2026 bis 2031 mit einer CAGR von 26,72 % wachsen. Nationale Programme zur digitalen Transformation verlagern Bürgerdienste auf containerisierte Plattformen. IT- und Telekommunikationsanbieter benötigen leichtgewichtige Telemetrie für latenzempfindliche Edge- und 5G-Workloads. Gesundheits- und Biowissenschaftsorganisationen müssen Laufzeitaufzeichnungen mit Prüf- und Protokollierungsanforderungen in Einklang bringen. Industrielle Hersteller bringen Kubernetes in OT- und IT-Umgebungen sowie in Edge-Verarbeitungsstandorte. Einzelhandel, E-Commerce, Transport, Logistik, Energie, Versorgung, Medien, Unterhaltung und Bildung gehören ebenfalls zur adressierbaren Basis. Jedes dieser Felder befindet sich in einem anderen Stadium der cloud-nativen Einführung und Laufzeitsicherheitsreife.
Geografische Analyse
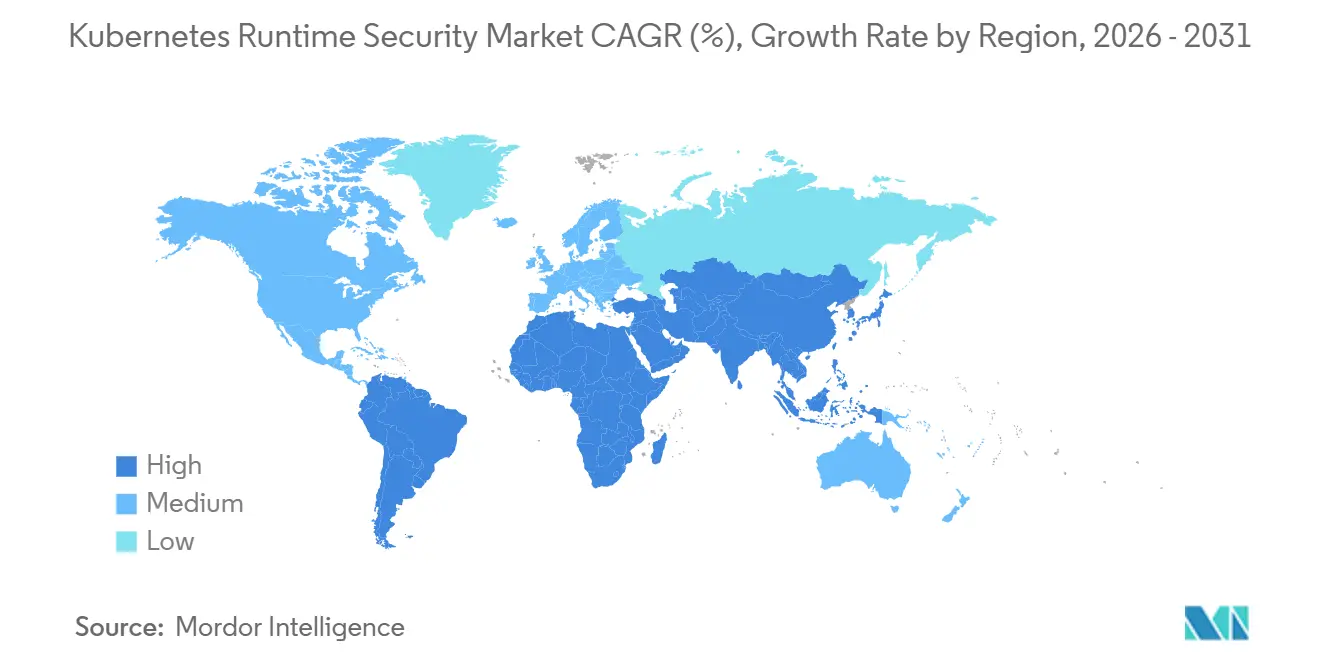
Nordamerika entfiel im Jahr 2025 auf 37,28 % des Kubernetes Runtime Security Marktes. Die Region weist eine hohe Konzentration cloud-nativer Unternehmen und großer Käufer verwalteter Sicherheitsdienste auf. Finanzdienstleistungs- und Gesundheitsorganisationen nutzen zunehmend spezialisierte Anbieter für das kontinuierliche Laufzeit-Monitoring. Diese Kunden benötigen operativen Support in komplexen Umgebungen und rund um die Uhr laufende Sicherheitsprozesse. Der Wettbewerb ist besonders aktiv unter Laufzeitspezialisten, CNAPP-Anbietern und Cloud-Sicherheitsabteilungen größerer Cybersicherheitsunternehmen.
Asien-Pazifik soll von 2026 bis 2031 mit einer CAGR von 27,59 % wachsen. Die Region kombiniert eine steigende Kubernetes-Einführung mit digitalen Regierungsprogrammen und sich entwickelnden Sicherheitserwartungen. Japan verfügt über eine große cloud-native Entwicklerbasis, während Fabriken und Telekommunikationsbetreiber Edge-Kubernetes für IoT- und 5G-Workloads einsetzen. Indiens digitale öffentliche Infrastruktur und Anforderungen an die Lokalisierung von Finanzdaten unterstützen die Nachfrage nach privaten und Sovereign-Cloud-kompatiblen Bereitstellungen. Chinas Sovereign-Cloud-Anforderungen fördern ebenfalls lokal ausgerichtete Container-Sicherheits-Stacks. Singapurs Sicherheitsleitlinien signalisieren eine engere Aufmerksamkeit für Laufzeit-Anomalieerkennung und Zugriffskontrollen bei Betreibern kritischer Infrastrukturen.
Europa verzeichnet eine erhebliche Nachfrage in Deutschland, dem Vereinigten Königreich und Frankreich. Finanz- und Industrieorganisationen in der Region betreiben dichte Multi-Cloud-Container-Umgebungen, die Kontrollen auf Unternehmensebene erfordern. Deutschland weist Nachfrage von Industrie- und Finanznutzern auf, während das Vereinigte Königreich containerisierte Regierungs- und Finanz-Workloads hat. Frankreichs große Unternehmen erhöhen ebenfalls die Kubernetes-Einführung in Finanzdienstleistungen und Verteidigungsumgebungen. Südamerika befindet sich noch in einem früheren Stadium der Einführung, hat aber Potenzial in fintech und digitalen Regierungsdiensten. Der Nahe Osten investiert in Sovereign Cloud und digitale Regierungsprogramme, während die Nachfrage in Afrika von fintech- und Telekommunikationsorganisationen ausgeht.

Wettbewerbslandschaft
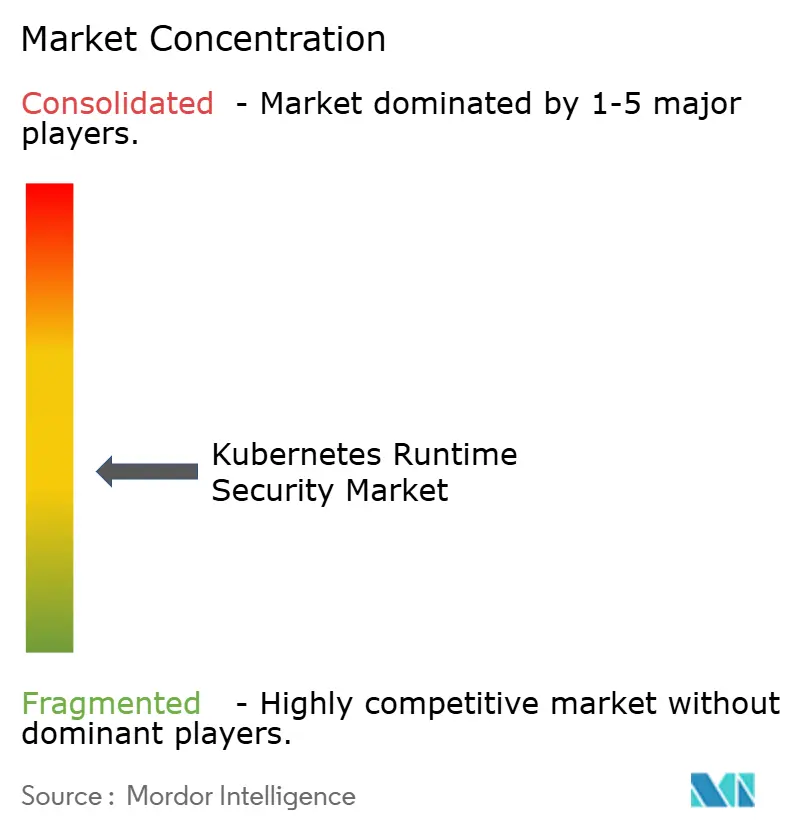
Der Kubernetes Runtime Security Markt ist mäßig bis stark fragmentiert. eBPF-native Spezialisten und CNAPP-Anbieter konkurrieren mit breiteren Cybersicherheitsplattformen, die Container-Sicherheitsprodukte hinzugefügt haben. Laufzeitspezialisten konzentrieren sich auf Erkennungstiefe und Telemetrie auf Kernel-Ebene. Größere Plattformen betonen bestehende Sicherheitsbetriebsabläufe und domänenübergreifende Korrelation. Konsolidierungsdruck veranlasst kleinere Anbieter, sich auf spezialisierte Laufzeitanforderungen zu konzentrieren. Diese Dynamik macht Cloud-Integration und klare technische Differenzierung zunehmend wichtig.
KI-native Reaktionsautomatisierung, eBPF-Telemetrie und Ökosystemintegration sind zentrale Wettbewerbsbereiche im Jahr 2026. Anbieter integrieren Laufzeitinformationen in Entwickler-Workflows, SIEM- und SOAR-Werkzeuge sowie CI/CD-Pipelines. Sysdig stellte im Mai 2026 eine Headless-Cloud-Sicherheitsarchitektur für automatisierte Betreiber und KI-Coding-Agenten vor.[6] Aqua Security veröffentlichte Aqua Compass im April 2026 für agentische Untersuchung und Reaktion auf Laufzeitvorfälle. Diese Schritte zeigen eine Verschiebung von dashboard-geführtem Monitoring hin zu stärker automatisierten Sicherheitsbetrieben. GPU-intensive Workloads und KI-Agenten bleiben Bereiche, in denen Verhaltensregeln noch entwickelt werden.
Multi-Cluster-Richtlinienverbund ist eine bemerkenswerte Lücke für Unternehmen, die verschiedene Kubernetes-Distributionen in privaten und Cloud-Umgebungen betreiben. Dieser Bedarf ist besonders deutlich für regulierte Organisationen, die Air-Gap- oder Sovereign-Cluster neben öffentlichen Cloud-Workloads betreiben. Falco bleibt eine weit verbreitete Open-Source-Referenz für das Syscall-Monitoring auf Kernel-Ebene. Kommerzielle Anbieter können sich durch In-Kernel-Durchsetzung, automatisierte Eindämmung und KI-gestützte Triage differenzieren. Angebote, die nur das Basis-Monitoring replizieren, stehen unter größerem Druck zur Differenzierung. Der Kubernetes Runtime Security Markt schätzt auch Compliance-Berichte, die Laufzeitdaten mit relevanten Sicherheitskontrollen verknüpfen. Der Marktkonzentrationsgrad beträgt 3, da der bereitgestellte Inhalt ein fragmentiertes Feld beschreibt und keine kombinierten Marktanteile für führende Anbieter liefert.
Kubernetes Runtime Security Branchenführer
-
Sysdig, Inc.
-
Aqua Security Software Ltd.
-
Palo Alto Networks, Inc.
-
Wiz, Inc.
-
Red Hat, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- September 2026: CrowdStrike stellte Falcon Guardian auf der Fal.Con 2026 vor, eine KI-Erkennungs- und Reaktionslösung, die Laufzeittransparenz in KI-Agenten bietet, die über Endpunkte, Cloud und Kubernetes-Umgebungen hinweg ausgeführt werden. Die Plattform führte Agenteninventar, Ausführungskettenrekonstruktion und Laufzeitdurchsetzung für KI-gesteuerte Bedrohungen über CrowdStrike-instrumentierte Endpunkte ein.
- September 2026: JFrog stellte Zero-Touch-Behebung als Teil von JFrog Unified Security auf der swampUP 2026 vor. Die Funktion ermöglichte automatisierte Supply-Chain-Behebung vom Code bis zu laufenden Kubernetes-Containern und schloss die Betriebslücke zwischen der Entdeckung von Schwachstellen und der Bereitstellung korrigierter Artefakte.
- August 2026: Sysdig startete Sysdig Secure AI auf der Black Hat USA. Die KI-native Cloud-Verteidigungsplattform ermöglichte es KI-Agenten, Vorfälle zu untersuchen, Bedrohungen zu jagen, Korrekturen zu generieren und Risiken in Kubernetes-Umgebungen einzudämmen, während jede Agentenaktion zur Prüfbarkeit aufgezeichnet wurde.
- Mai 2026: Sysdig führte Headless-Cloud-Sicherheit für KI-Coding-Agenten ein, darunter Claude Code, Codex und Cursor. Die Architektur nutzte Falco-Instrumentierung auf Kernel-Ebene und wurde über Plug-ins, CLIs, MCP-Dienste und APIs bereitgestellt.
- Mai 2026: Edera und Minimus kündigten eine Partnerschaft für einen integrierten Container-Sicherheits-Stack an, der auf kritische Infrastrukturen, die Bundesregierung und regulierte Finanzdienstleistungen ausgerichtet ist. Edera bot Laufzeitsicherheitsisolierung durch einen container-nativen Type-1-Hypervisor, während Minimus gehärtete Container-Images für hochsichere Kubernetes-Umgebungen bereitstellte.


Globaler Kubernetes Runtime Security Marktbericht – Umfang
Der Kubernetes Runtime Security Markt umfasst Werkzeuge und Plattformen, die Bedrohungen in Echtzeit in laufenden Kubernetes-Clustern und containerisierten Workloads überwachen, erkennen und darauf reagieren. Dieser Markt nutzt Transparenz auf Kernel-Ebene durch eBPF und Syscall-Monitoring (über Werkzeuge wie Falco, den von der CNCF unterstützten Open-Source-Laufzeitsicherheitsstandard), um anomales Container-Verhalten, Container-Ausbrüche, Privilegienerweiterungen und Zero-Day-Angriffe zu erkennen, die präventive Kontrollen umgehen. Laufzeitsicherheitslösungen erstellen Verhaltensbaselines für Workloads, analysieren kontinuierlich Prozessausführung, Netzwerkaktivität und Dateioperationen auf Kernel-Ebene und enthalten oder beheben aktive Bedrohungen in Produktionsumgebungen automatisch, ohne Anwendungsneustarts oder erneute Bereitstellungen zu erfordern.
Der Kubernetes Runtime Security Marktbericht ist segmentiert nach Komponente (Software und Dienstleistungen [Professionelle Dienstleistungen und Verwaltete Dienste]), Bereitstellungsmodell (Cloud und On-Premises), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgung, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Verwaltete Dienste |
| Cloud |
| On-Premises |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgung |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Südostasien | |
| Übriges Asien-Pazifik | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Israel | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | Professionelle Dienstleistungen | |
| Verwaltete Dienste | ||
| Nach Bereitstellungsmodell | Cloud | |
| On-Premises | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Regierung und öffentliche Verwaltung | |
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Transport und Logistik | ||
| Energie und Versorgung | ||
| IT und Telekommunikation | ||
| Medien und Unterhaltung | ||
| Bildungs- und Forschungseinrichtungen | ||
| Gesundheitswesen und Biowissenschaften | ||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Südostasien | ||
| Übriges Asien-Pazifik | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Israel | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Kubernetes Runtime Security Markt?
Der Kubernetes Runtime Security Markt wurde im Jahr 2025 auf 0,49 Milliarden USD geschätzt und wird im Jahr 2026 auf 0,61 Milliarden USD geschätzt. Es wird prognostiziert, dass er bis 2031 1,77 Milliarden USD bei einer CAGR von 23,75 % erreichen wird. Die Prognose spiegelt den weiteren Einsatz von Produktions-Kubernetes und den wachsenden Bedarf an kontinuierlicher Überwachung aktiver Workloads wider.
Was treibt die Nachfrage nach Kubernetes Runtime Security an?
Die Nachfrage wird durch die Einführung von Produktions-Kubernetes, Container-Ausbruchsrisiken und den Bedarf an kontinuierlichem Monitoring unterstützt. Die CNCF berichtete, dass 82 % der Container-Nutzer Kubernetes im Jahr 2025 in der Produktion einsetzten. Organisationen benötigen auch schnellere Untersuchung und Eindämmung, da aktive Umgebungen komplexer werden.
Welche Komponente führt bei den Kubernetes Runtime Security-Ausgaben?
Software führte den Umsatz mit einem Anteil von 64,73 % im Jahr 2025 an, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 26,47 % wachsen werden. Software stellt die Erkennungs-, Präventions- und Richtlinienwerkzeuge bereit, die in Laufzeitumgebungen eingesetzt werden. Dienstleistungen sind wichtig, wenn Kunden Unterstützung bei Bereitstellung, Richtlinienoptimierung, hybriden Umgebungen und Compliance-Mapping benötigen.
Welches Bereitstellungsmodell wächst am schnellsten?
Die cloudbasierte Bereitstellung hielt im Jahr 2025 einen Anteil von 59,84 % und soll bis 2031 mit einer CAGR von 27,82 % wachsen. Die Cloud-Bereitstellung kann den Sensorbetrieb vereinfachen und unterstützt die verwalteten Kubernetes-Umgebungen, die für Anwendungs- und KI-Inferenz-Workloads genutzt werden. Private Bereitstellungen bleiben wichtig für Kunden mit Air-Gap-, Datenstandort- oder Sovereign-Cloud-Anforderungen.
Welcher Endnutzersektor ist der größte Käufer?
BFSI führte im Jahr 2025 mit einem Anteil von 26,81 %, da containerisierte Finanz-Workloads eine starke Laufzeittransparenz und Prüfungsunterstützung erfordern. Regierung und öffentliche Verwaltung soll bis 2031 mit einer CAGR von 26,72 % wachsen. Telekommunikation, Gesundheitswesen, Fertigung und andere Sektoren haben ebenfalls unterschiedliche Laufzeit-Monitoring-Anforderungen, da die Einführung voranschreitet.
Welche Region wird voraussichtlich am schnellsten wachsen?
Asien-Pazifik soll von 2026 bis 2031 mit einer CAGR von 27,59 % wachsen, unterstützt durch cloud-native Einführung und Digitalisierung des öffentlichen Sektors. Nordamerika hielt im Jahr 2025 den größten Anteil mit 37,28 %. Die regionale Nachfrage umfasst verwaltetes Laufzeit-Monitoring, private Cluster-Kontrollen und Werkzeuge, die in hybriden oder Sovereign-Cloud-Umgebungen betrieben werden.


 Ihre Daten sind sicher und werden niemals verkauft oder weitergegeben.
