
Tamaño y Participación del Mercado de Servicios de Ingeniería de Detección Gestionada
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 6.11 Mil millones de dólares |
| Tamaño del Mercado (2032) | 17.03 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 22.75 % |
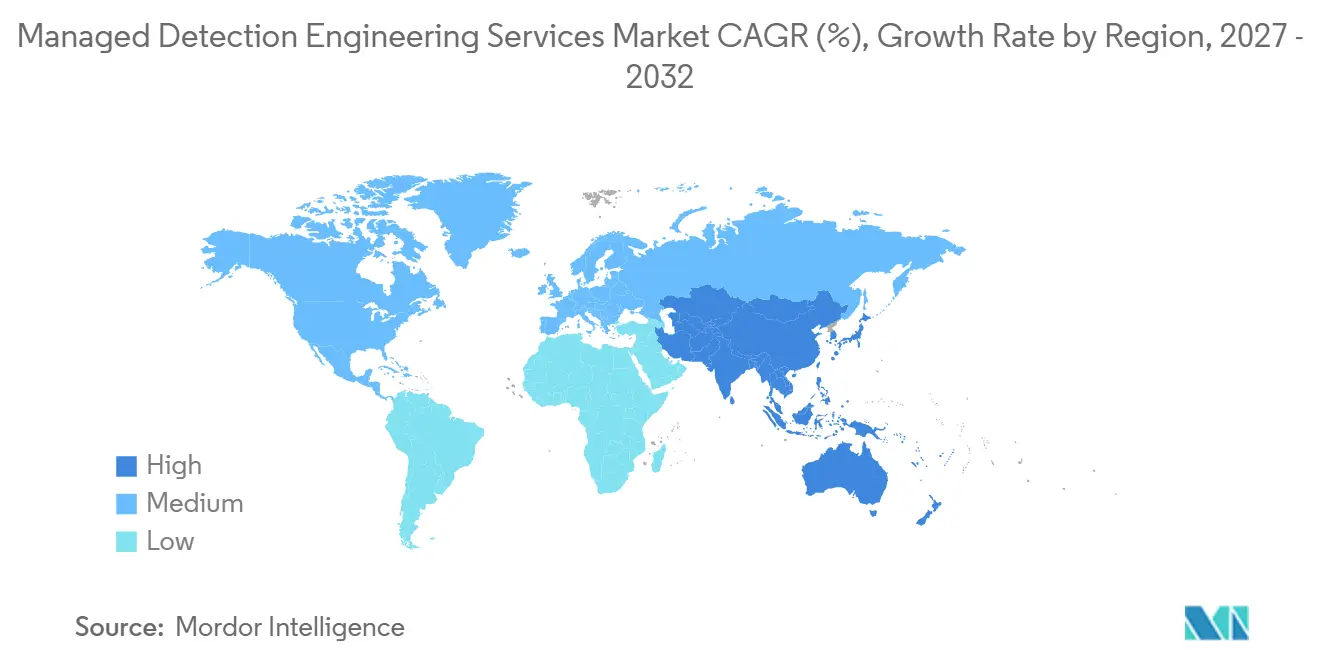
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
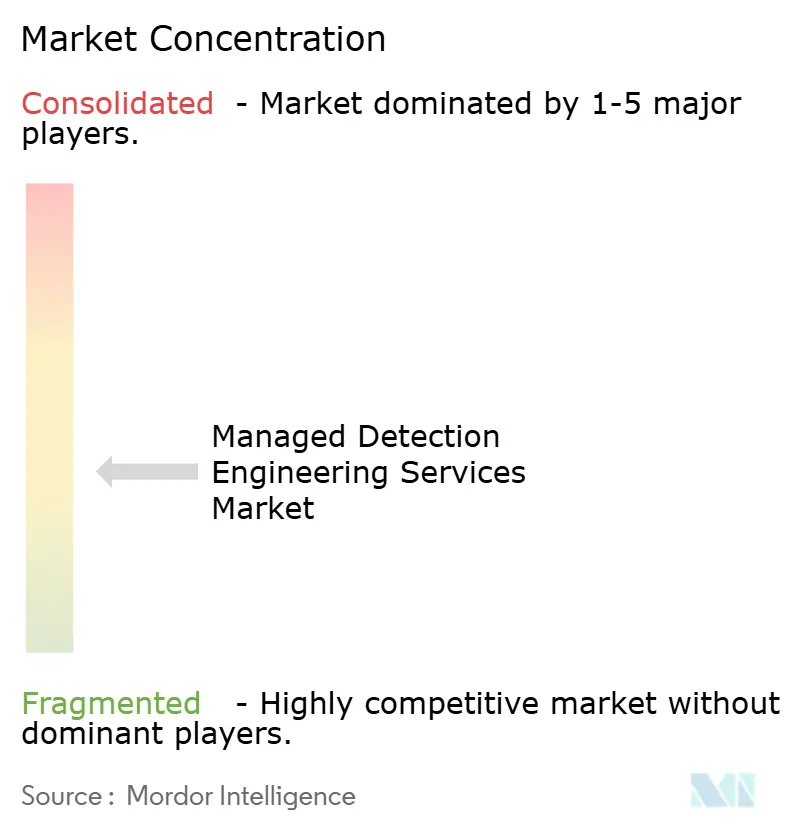
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Ingeniería de Detección Gestionada por Mordor Intelligence
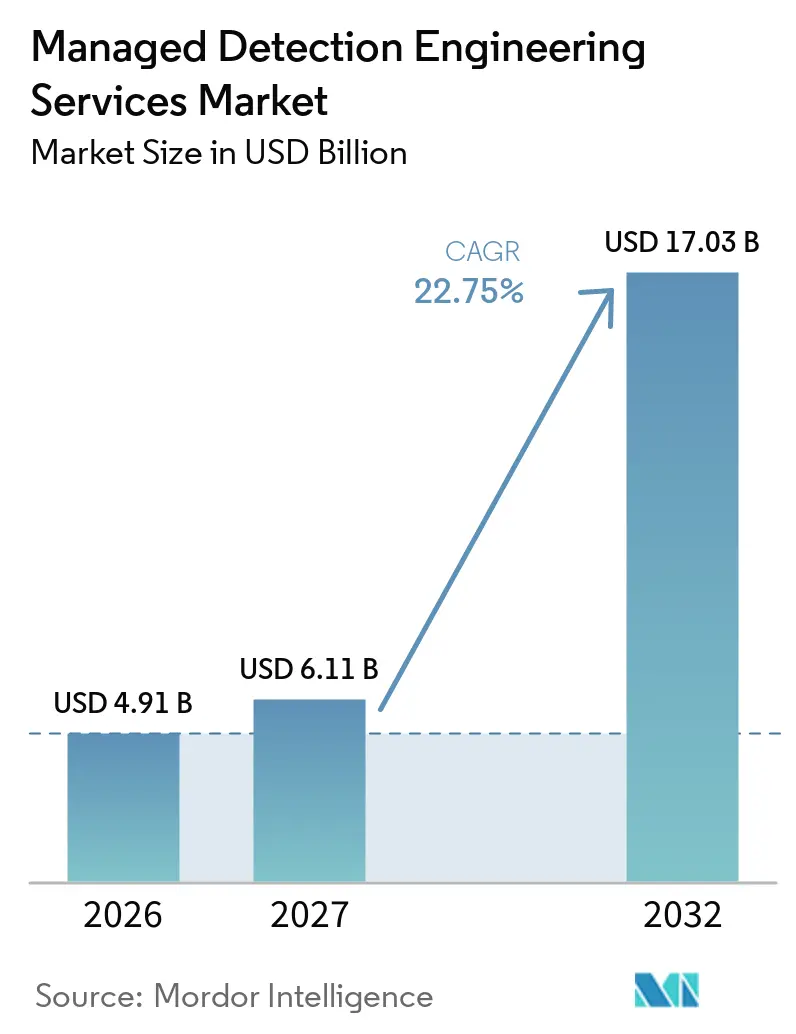
Se espera que el tamaño del mercado de servicios de ingeniería de detección gestionada crezca de 4,91 mil millones de USD en 2026 a 6,11 mil millones de USD en 2027 y se prevé que alcance los 17,03 mil millones de USD en 2032 a una CAGR del 22,75% durante 2027-2032. La demanda va más allá del manejo básico de alertas porque las empresas necesitan reglas de detección que puedan escribirse, probarse y actualizarse en entornos cambiantes de nube, identidad y endpoints. Los ataques basados en identidad, los plazos más cortos para la notificación de incidentes y el uso más amplio de infraestructura híbrida están aumentando el valor de la monitorización continua. Los proveedores responden vinculando contenido SIEM, manuales de procedimientos SOAR, análisis de identidad y herramientas de detección extendida dentro de un servicio gestionado. El Mercado de Servicios de Ingeniería de Detección Gestionada también se beneficia cuando las organizaciones carecen del personal especializado necesario para mantener la lógica de detección las 24 horas del día. Esto favorece a los proveedores que combinan la automatización con analistas capaces de investigar y contener amenazas.
Conclusiones Clave del Informe
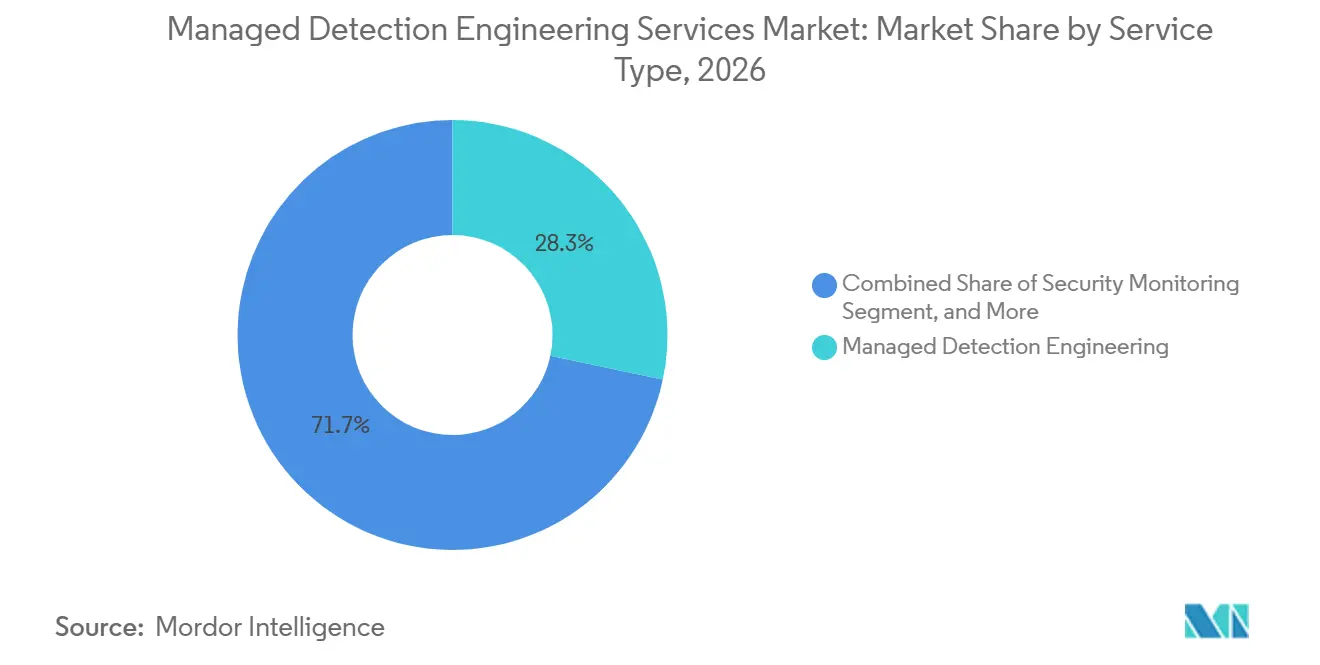
- Por tipo de servicio, la Ingeniería de Detección Gestionada mantuvo una participación de ingresos del 28,31% en el mercado de servicios de ingeniería de detección gestionada en 2026, mientras que se proyecta que la Automatización y Orquestación de Seguridad Gestionada se expanda a una CAGR del 23,97% hasta 2032.
- Por contenido de detección, las Reglas de Detección SIEM mantuvieron una participación de ingresos del 26,41% en 2026, mientras que se proyecta que los Manuales de Procedimientos SOAR y la Lógica de Respuesta Automatizada se expandan a una CAGR del 24,61% hasta 2032.
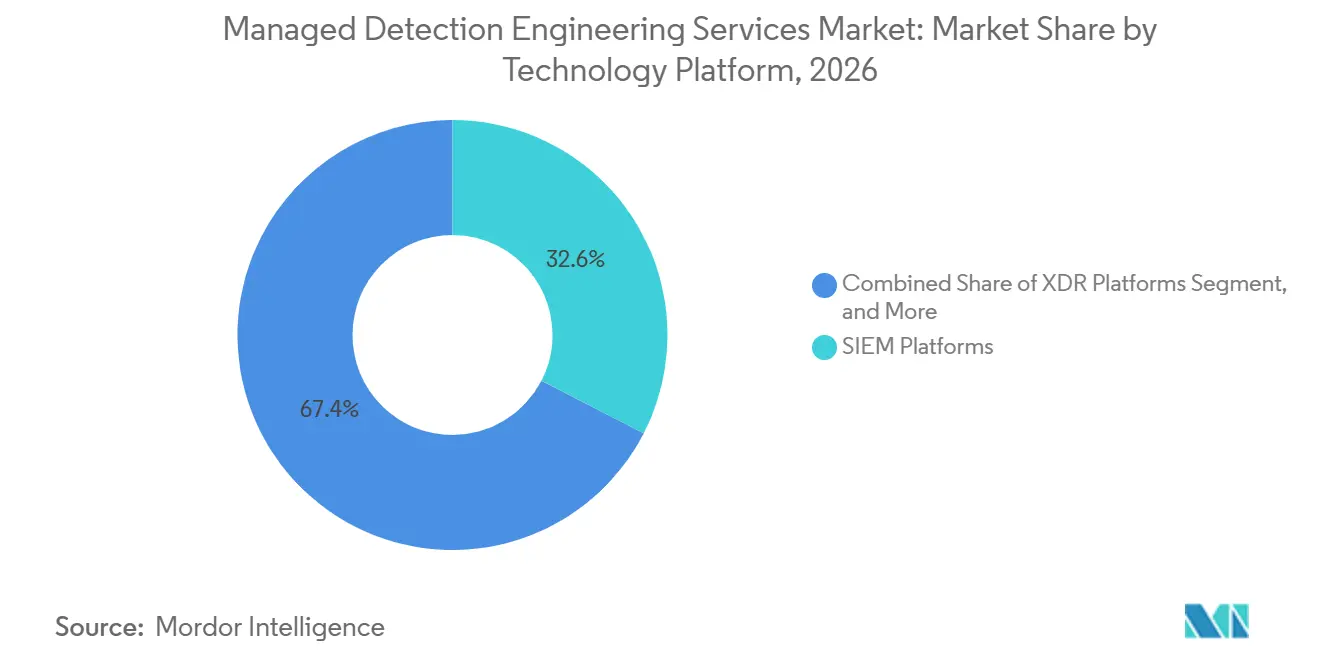
- Por plataforma tecnológica, las Plataformas SIEM mantuvieron una participación de ingresos del 32,56% en 2026, mientras que se proyecta que las Plataformas de Detección y Respuesta ante Amenazas de Identidad se expandan a una CAGR del 24,62% hasta 2032.
- Por modelo de implementación, la implementación basada en la nube representó el 68,58% de los ingresos en el mercado de servicios de ingeniería de detección gestionada en 2026 y se proyecta que se expanda a una CAGR del 25,82% hasta 2032.
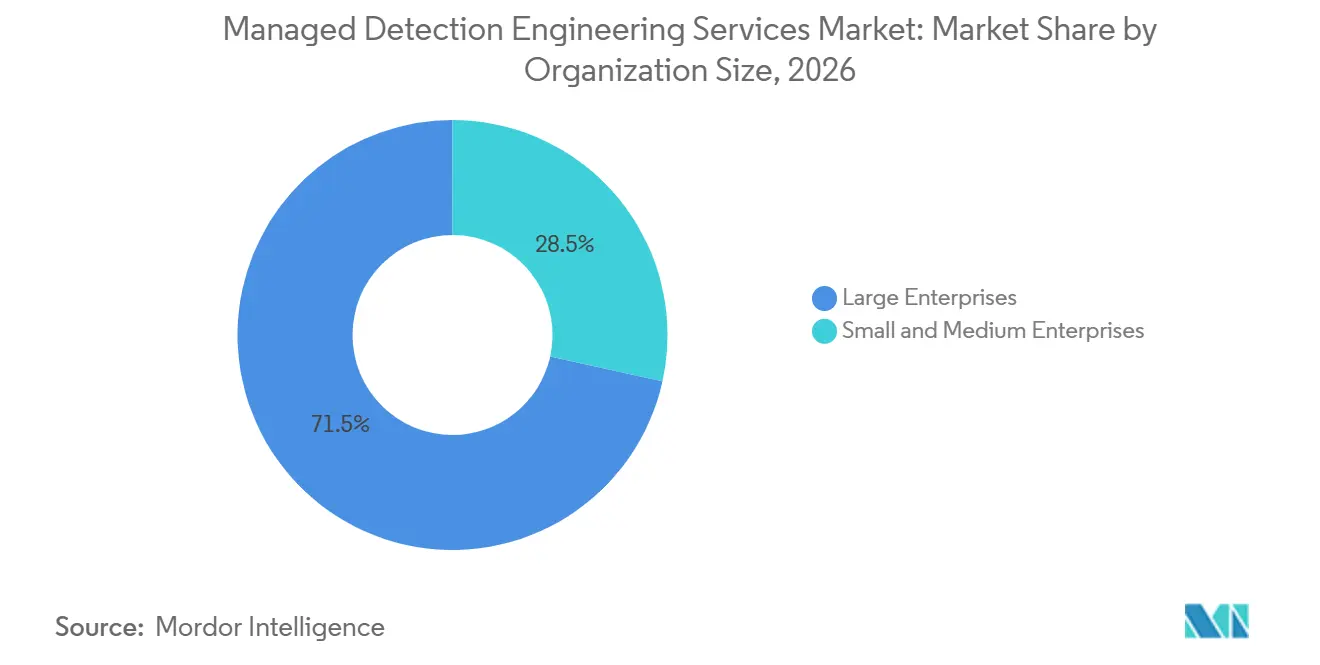
- Por tamaño de organización, las grandes empresas mantuvieron una participación de ingresos del 71,54% en 2026, mientras que se proyecta que las PYMEs se expandan a una CAGR del 24,73% hasta 2032.
- Por industria de usuario final, BFSI mantuvo una participación de ingresos del 26,69% en 2026, mientras que se proyecta que TI y Telecomunicaciones se expanda a una CAGR del 24,88% hasta 2032.
- Por geografía, América del Norte mantuvo una participación de ingresos del 41,64% en el mercado de servicios de ingeniería de detección gestionada en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 23,91% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Escalada de Ataques de Ransomware y Basados en Identidad | +5.2% | Global | Corto plazo (≤ 2 años) |
| Expansión de Superficies de Ataque en Nube, Híbrida y Multi-Nube | +4.6% | Global | Corto plazo (≤ 2 años) |
| Escasez de Habilidades en Ciberseguridad y Requisitos de Cobertura 24/7 | +4.1% | Global, concentrado en América del Norte y Europa | Mediano plazo (2-4 años) |
| Presión Regulatoria para la Monitorización Continua y la Notificación de Incidentes | +3.3% | UE, América del Norte | Mediano plazo (2-4 años) |
| Portabilidad del Contenido de Detección en Pilas de Seguridad Heterogéneas | +2.1% | América del Norte y Europa, en expansión hacia Asia-Pacífico | Largo plazo (≥ 4 años) |
| Optimización del Costo de Telemetría mediante la Ingeniería de Detección | +1.6% | Global, concentrado en mercados de grandes empresas | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Ataques de Ransomware y Basados en Identidad
Los métodos de intrusión basados en identidad han desplazado la atención desde las alertas perimetrales hacia el comportamiento en torno a cuentas, permisos y autenticación. Sophos encontró que la autenticación multifactor estaba ausente en el 59% de los incidentes que involucraban credenciales comprometidas, mientras que el 88% de las cargas útiles de ransomware se implementaron fuera del horario comercial estándar.[1] Semperis informó que el 87% de los ataques de ransomware tenían como objetivo sistemas de identidad, incluidos Active Directory, Entra ID y Okta. Verizon reportó ransomware en el 44% de las brechas, y la explotación de vulnerabilidades aumentó un 34%. El Mercado de Servicios de Ingeniería de Detección Gestionada está, por tanto, respaldado por servicios que crean reglas específicas de identidad, correlacionan actividad sospechosa entre sistemas, distinguen el comportamiento normal de cuentas del uso indebido de privilegios y preservan evidencia para el equipo de investigación. La cobertura continua es importante porque el abuso de credenciales puede avanzar desde el acceso inicial hasta la infraestructura crítica antes de que un equipo que solo opera durante el día pueda responder.
Expansión de Superficies de Ataque en Nube, Híbrida y Multi-Nube
Los entornos híbridos y multi-nube generan datos de seguridad que difieren según el proveedor, el modelo de identidad y el formato de registro. Tenable encontró que el 82% de las organizaciones operaban entornos híbridos, mientras que el 63% utilizaba más de 1 proveedor de nube y gestionaba un promedio de 2,7 entornos de nube.[2] Las reglas de detección escritas para 1 plataforma a menudo requieren trabajo adicional antes de poder monitorizar otro entorno de manera efectiva. La Unión Internacional de Telecomunicaciones emitió la Recomendación UIT-T X.1649 en diciembre de 2025, que abarca prácticas de seguridad multi-nube que incluyen correlación de registros y monitorización en tiempo real. Esto hace que la capacidad de ingeniería sea importante para los clientes que necesitan cobertura de seguridad común en cargas de trabajo en la nube. El Mercado de Servicios de Ingeniería de Detección Gestionada se beneficia de esta necesidad porque los proveedores pueden normalizar la telemetría, alinear campos que difieren entre proveedores de nube, mantener reglas en más de 1 entorno de infraestructura y revisar los cambios antes de que produzcan alertas poco fiables.
Escasez de Habilidades en Ciberseguridad y Requisitos de Cobertura 24/7
La escasez de especialistas en ciberseguridad es cada vez más un problema de habilidades prácticas de ingeniería, no solo de niveles de personal. ISC2 encontró que el 59% de los profesionales reportaron necesidades de habilidades críticas o significativas en 2025, frente al 44% en 2024, con la seguridad en la nube y la ingeniería de seguridad entre las brechas clave. ISACA informó que el 55% de los equipos tenían personal insuficiente y el 65% tenía puestos sin cubrir. Red Canary encontró que el 75% de las organizaciones encuestadas enfrentaban escasez de habilidades en detección de intrusiones, mientras que el 72% enfrentaba escasez en respuesta a incidentes. Los proveedores gestionados pueden suministrar trabajo especializado de detección, mantenimiento de reglas, soporte de investigación y monitorización fuera del horario habitual sin requerir que cada cliente reclute un equipo interno completo. Esto es importante cuando la actividad de ransomware es más probable que ocurra fuera del horario operativo normal.
Presión Regulatoria para la Monitorización Continua y la Notificación de Incidentes
Los requisitos regulatorios están haciendo que la detección rápida y la respuesta documentada sean más importantes para las instituciones financieras y los operadores de infraestructura crítica. DORA se aplica desde el 17 de enero de 2025 y exige que las entidades financieras realicen una notificación inicial de incidentes TIC importantes en un plazo de 4 horas desde su clasificación y dentro de las 24 horas desde su conocimiento. NIS2 también eleva las expectativas en materia de monitorización, registros de incidentes y notificación de incidentes significativos. Un análisis jurídico de 2026 señaló que una entidad financiera cotizada puede enfrentar plazos de notificación separados bajo MAR, DORA y las normas de la SEC. Estas obligaciones paralelas aumentan la necesidad de una clasificación disciplinada de casos y de recopilación de evidencias. El Mercado de Servicios de Ingeniería de Detección Gestionada se ve respaldado cuando los proveedores automatizan flujos de trabajo de incidentes repetibles, mantienen registros de auditoría claros y ayudan a los clientes a mantener operaciones de seguridad continuas a lo largo del ciclo de notificación y respuesta.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Soberanía de Datos y Restricciones de Investigación Transfronteriza | -2.6% | Europa, Asia-Pacífico, Oriente Medio | Mediano plazo (2-4 años) |
| Proliferación de Herramientas y Complejidad de Integración | -2.2% | Global | Corto plazo (≤ 2 años) |
| Propiedad de Reglas de Detección y Riesgo de Dependencia del Proveedor | -1.5% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Disponibilidad Limitada de Experiencia en Detección de OT e Industrias Específicas | -1.1% | Global, con mayor intensidad en sectores industrial y sanitario | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Soberanía de Datos y Restricciones de Investigación Transfronteriza
Los requisitos de localización de datos pueden complicar las investigaciones realizadas a través de infraestructura de detección compartida. Un estudio de 2025 encontró que la recopilación transfronteriza de evidencia electrónica puede verse retrasada por procedimientos de asistencia jurídica mutua, mientras que algunos sistemas conservan los registros solo durante 24 horas. El RGPD y la Ley de Protección de Información Personal de China imponen condiciones sobre dónde pueden almacenarse y transferirse los datos personales. Un análisis jurídico de Cambridge describió los crecientes conflictos entre las reclamaciones de investigación extraterritorial y las obligaciones de soberanía de datos en las jurisdicciones donde se alojan los datos en la nube. Es posible que los proveedores necesiten infraestructura regional y procesos operativos separados para cumplir con estas obligaciones. Esto puede ralentizar las actualizaciones de reglas, requerir procesos separados de almacenamiento y acceso, y limitar la capacidad de utilizar líneas de base de comportamiento comunes entre clientes internacionales.
Proliferación de Herramientas y Complejidad de Integración
Las pilas de seguridad de gran tamaño pueden fragmentar los datos y desviar el tiempo del desarrollo de reglas hacia el trabajo de integración. Un estudio de IBM y Palo Alto Networks encontró que la empresa promedio gestionaba 83 soluciones de seguridad de 29 proveedores. Kaspersky informó que el 43% de los profesionales de seguridad consideraban sus pilas excesivamente complejas, y el 41% no podía automatizar de manera efectiva porque las herramientas carecían de integración adecuada. Cada fuente de registro adicional requiere normalización, mapeo de campos y validación antes de poder respaldar una detección de comportamiento fiable. La consolidación puede reducir esta carga, pero el período de migración puede seguir limitando la preparación del cliente, interrumpir los flujos de trabajo establecidos y reducir la eficiencia del proveedor mientras se reconstruyen las integraciones.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
La Ingeniería de Detección Gestionada Ancla los Ingresos, la Automatización Avanza más RápidoLa Ingeniería de Detección Gestionada representó una participación de ingresos del 28,31% en 2026. Dentro del Mercado de Servicios de Ingeniería de Detección Gestionada, refleja una preferencia empresarial por una asociación continua de detección como código, donde el contenido se construye, prueba, ajusta y mantiene en lugar de entregarse como una instalación de monitorización única. Los proveedores escriben, prueban y refinan la lógica en entornos activos de clientes. Este trabajo incluye el desarrollo y la optimización de reglas, la búsqueda de amenazas, la monitorización de seguridad y la respuesta a incidentes. Ofrece a los clientes una cobertura SOC más amplia sin necesidad de construir internamente cada capacidad.
Se proyecta que la Automatización y Orquestación de Seguridad Gestionada se expanda a una CAGR del 23,97% hasta 2032. Admite la desactivación de cuentas, el aislamiento de endpoints y la revocación de tokens OAuth tras una señal creíble. Cisco introdujo capacidades de IA agéntica en septiembre de 2025, incluida la creación de manuales de procedimientos en lenguaje natural.[3] El Mercado de Servicios de Ingeniería de Detección Gestionada puede beneficiarse cuando los proveedores automatizan flujos de trabajo rutinarios, documentan la secuencia de acciones de respuesta y retienen analistas para la validación e investigaciones complejas que involucran cuentas críticas para el negocio.

Por Contenido de Detección:
Las Reglas SIEM Lideran, los Manuales de Procedimientos SOAR se Aceleran con la AutomatizaciónLas Reglas de Detección SIEM representaron el 26,41% de los ingresos en 2026. Dentro del Mercado de Servicios de Ingeniería de Detección Gestionada, su posición refleja la base instalada de SIEM que los clientes buscan mejorar en lugar de reemplazar, especialmente donde los procesos de notificación, las investigaciones de alertas y los registros históricos de seguridad ya dependen de la plataforma. Las reglas SIEM convierten registros y eventos en alertas para su investigación. Sigma proporciona un lenguaje de detección que puede traducirse a varios formatos SIEM. Una guía de Zenodo de 2025 documentó traducciones entre Splunk SPL, Elastic ES|QL, Microsoft KQL e IBM QRadar AQL.p>
Se proyecta que los Manuales de Procedimientos SOAR y la Lógica de Respuesta Automatizada se expandan a una CAGR del 24,61% hasta 2032. El segmento utiliza flujos de trabajo definidos para el enriquecimiento de alertas, la investigación, la contención y la documentación, lo que permite al proveedor recopilar contexto de varias herramientas, asignar acciones a las personas adecuadas y preservar un registro comprensible de las decisiones tomadas. El Mercado de Servicios de Ingeniería de Detección Gestionada puede utilizar estos flujos de trabajo para hacer la prestación del servicio más consistente entre clientes, al tiempo que permite adaptar los manuales de procedimientos a las reglas de aprobación y la tolerancia al riesgo de cada cliente.
Por Plataforma Tecnológica:
Las Plataformas SIEM Mantienen la Escala, las Plataformas de Identidad Lideran el CrecimientoLas Plataformas SIEM representaron una participación de ingresos del 32,56% en 2026. Dentro del Mercado de Servicios de Ingeniería de Detección Gestionada, siguen siendo fundamentales para la notificación y monitorización de seguridad en BFSI, gobierno y salud porque integran datos de eventos diversos en un entorno común para la retención, búsqueda, generación de alertas e investigación. Las Plataformas XDR recopilan datos en endpoints, redes y cargas de trabajo en la nube. Las Plataformas EDR proporcionan visibilidad detallada de dispositivos y procesos. Las Plataformas de Seguridad en la Nube se centran en la configuración, el comportamiento de las cargas de trabajo y el riesgo en tiempo de ejecución.
Se proyecta que las Plataformas de Detección y Respuesta ante Amenazas de Identidad se expandan a una CAGR del 24,62% hasta 2032. Expel informó que los eventos de identidad representaron el 68,6% de sus incidentes gestionados en 2025, mientras que el 47,7% resultó en acceso exitoso a cuentas mediante credenciales robadas.[4] Los sistemas de identidad separados en entornos de nube aumentan la necesidad de correlacionar la actividad de autenticación entre múltiples fuentes, incluidos inicios de sesión exitosos y fallidos, cambios de privilegios, uso de tokens de acceso, comportamiento de endpoints y acciones de control en la nube que de otro modo podrían parecer no relacionadas. Esto favorece a las plataformas dedicadas que conectan el contexto de identidad, endpoint y nube, y luego presentan la actividad relacionada de acceso, dispositivo y carga de trabajo en una forma que los investigadores pueden revisar.
Por Modelo de Implementación:
La Entrega Basada en la Nube Lidera la Participación y la Expansión PrevistaLa implementación basada en la nube mantuvo una participación de ingresos del 68,58% en 2026 y se proyecta que se expanda a una CAGR del 25,82% hasta 2032. Dentro del Mercado de Servicios de Ingeniería de Detección Gestionada, su alta participación refleja el modelo operativo utilizado por los proveedores para ofrecer monitorización y contenido de detección a escala, donde las bibliotecas de reglas gestionadas de forma centralizada pueden mantenerse sin ventanas de implementación separadas en cada sitio del cliente. Un servicio en la nube puede actualizar bibliotecas de reglas compartidas sin una implementación separada para cada cliente en cada cambio. También puede combinar inteligencia de amenazas con procesamiento de datos, sujeto a las obligaciones de manejo de datos. La entrega en la nube también ofrece a los proveedores una forma práctica de aplicar un modelo operativo compartido mientras se preservan la configuración específica del cliente y los controles de acceso requeridos para cada entorno.
La implementación híbrida sigue siendo relevante para los clientes con obligaciones de residencia de datos o activos de tecnología operativa. La implementación en las instalaciones también sirve a redes con espacio de aire y entornos gubernamentales clasificados. Estos modelos requieren integración y operaciones personalizadas, lo que puede respaldar precios de servicio premium. El Mercado de Servicios de Ingeniería de Detección Gestionada necesita los 3 modelos para atender a clientes con requisitos variados de infraestructura y cumplimiento normativo.
Por Tamaño de Organización:
Las Grandes Empresas Lideran, las PYMEs Presentan la Oportunidad más RápidaLas grandes empresas mantuvieron una participación de ingresos del 71,54% en 2026. Dentro del Mercado de Servicios de Ingeniería de Detección Gestionada, su escala refleja pilas tecnológicas complejas, presupuestos de seguridad más amplios, exigentes requisitos de cumplimiento normativo y la necesidad de coordinar la detección entre diferentes unidades de negocio, geografías, identidades, aplicaciones y activos de infraestructura. Muchas cuentan con equipos SOC internos, pero utilizan especialistas externos para plataformas seleccionadas o ingeniería de contenido. Esto respalda modelos de servicio co-gestionados en lugar de la externalización completa. El cliente puede mantener el control diario mientras el proveedor se encarga de la creación especializada de reglas, el ajuste y la cobertura de monitorización.
Se proyecta que las PYMEs se expandan a una CAGR del 24,73% hasta 2032. Este grupo a menudo tiene personal limitado y menos recursos para construir monitorización continua internamente, por lo que un servicio gestionado puede proporcionar clasificación estructurada de alertas, actualizaciones de reglas de detección, procedimientos de escalada y acceso a analistas experimentados sin el costo fijo de un gran equipo interno. CrowdStrike encontró que el 67% de las PYMEs priorizaban la asequibilidad, solo el 11% había adoptado defensas impulsadas por IA y el ransomware afectó al 29% de las empresas más pequeñas que experimentaron un incidente. El Mercado de Servicios de Ingeniería de Detección Gestionada puede expandirse cuando la automatización estandarizada hace que la detección avanzada sea accesible para clientes más pequeños, especialmente cuando los proveedores agrupan la monitorización, el ajuste de reglas, la notificación y el soporte ante incidentes en un servicio más fácil de adoptar.
Por Industria de Usuario Final:
BFSI Respalda la Demanda, TI y Telecomunicaciones Lidera la Expansión PrevistaBFSI mantuvo una participación de ingresos del 26,69% en 2026. Dentro del Mercado de Servicios de Ingeniería de Detección Gestionada, el sector combina datos valiosos y sistemas de transacciones con una extensa supervisión regulatoria, lo que requiere que los proveedores distingan entre la actividad financiera esperada, el comportamiento inusual de los clientes y los indicios de compromiso de cuentas o acceso no autorizado. DORA, PCI DSS, el Reglamento de Ciberseguridad de NYDFS y los requisitos de divulgación de la SEC hacen de la monitorización y la respuesta un requisito continuo. Las reglas de detección a menudo necesitan contexto porque la actividad financiera inusual no es necesariamente maliciosa. Esto crea demanda de ajuste específico del entorno en lugar de bibliotecas de alertas genéricas.
Se proyecta que la industria de TI y Telecomunicaciones se expanda a una CAGR del 24,88% hasta 2032. El segmento gestiona infraestructura que respalda las comunicaciones y los servicios digitales, creando una amplia exposición cibernética en redes, sistemas de clientes, entornos de nube, dispositivos y los servicios conectados de los que dependen empresas y hogares cada día. Salud y Ciencias de la Vida, Gobierno y Sector Público, Manufactura Industrial y Comercio Minorista y Comercio Electrónico también impulsan la demanda debido al ransomware, los requisitos formales de cumplimiento normativo, la convergencia de TI y OT, y la seguridad de pagos. Accenture Federal Services introdujo una solución MxDR autorizada por FedRAMP High con Google Public Sector en abril de 2025 para agencias federales de los Estados Unidos. El Mercado de Servicios de Ingeniería de Detección Gestionada, por tanto, atiende a usuarios finales con diferentes necesidades técnicas y regulatorias, donde el contenido de detección requerido está determinado por la actividad de pagos, los servicios críticos, los datos de pacientes, los sistemas de producción o las operaciones digitales orientadas al cliente.
Análisis Geográfico
Mercado de Servicios de Ingeniería de Detección Gestionada en América del Norte
América del Norte concentró el 41,64% de la cuota del Mercado de Servicios de Ingeniería de Detección Gestionada en 2026. Dentro del Mercado de Servicios de Ingeniería de Detección Gestionada, la región se beneficia de programas de ciberseguridad maduros, exigentes requisitos de divulgación, una gran concentración de proveedores y numerosas empresas que ya operan herramientas avanzadas de seguridad para endpoints, nube, correo electrónico e identidad. Las normas de divulgación de la SEC de EE. UU., los programas de diagnóstico continuo y los requisitos de FedRAMP impulsan la demanda de monitoreo gestionado. Rapid7 amplió su asociación con Microsoft en noviembre de 2025 para ofrecer detección y respuesta 24/7 en entornos de endpoints, nube, identidad y correo electrónico. Canadá y México añaden demanda desde los sectores de servicios financieros y manufactura, donde los clientes frecuentemente necesitan cobertura de detección que pueda operar en sistemas empresariales establecidos, cargas de trabajo en la nube y ubicaciones operativas distribuidas.
Mercado de Servicios de Ingeniería de Detección Gestionada en Europa
El perfil de demanda de Europa está determinado por los requisitos regulatorios y el entorno de amenazas. DORA y NIS2 influyen en la contratación entre entidades financieras, operadores de servicios esenciales y proveedores críticos de TI. Las distintas expectativas de reporte europeas y estadounidenses pueden resultar difíciles de coordinar para los equipos internos. Alemania, el Reino Unido, Francia, Italia y el resto de Europa ofrecen oportunidades a medida que avanzan las orientaciones nacionales y la implementación de NIS2 en manufactura e infraestructura crítica.
Mercado de Servicios de Ingeniería de Detección Gestionada en Asia-Pacífico, América del Sur y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 23,91% hasta 2032. Dentro del Mercado de Servicios de Ingeniería de Detección Gestionada, la región está respaldada por la expansión de la infraestructura digital, la inversión pública en ciberseguridad, una menor penetración de los servicios gestionados y una base creciente de organizaciones que necesitan monitoreo recurrente a medida que aumenta su uso de la nube y los servicios conectados. SK Shieldus fue reconocida como un actor principal en detección y respuesta gestionada en Asia-Pacífico en 2025 y ha expandido sus portales MDR SaaS localizados a varias regiones. India, Corea del Sur y otras economías presentan una demanda creciente de servicios adaptados localmente. América del Sur, Oriente Medio y África siguen siendo mercados en etapas más tempranas, donde las necesidades del sector BFSI y del gobierno están respaldadas por estrategias nacionales de ciberseguridad, una atención creciente al monitoreo continuo, la preparación ante incidentes y modelos de servicio que pueden prestarse teniendo en cuenta los requisitos locales.
Panorama Competitivo
El mercado de servicios de ingeniería de detección gestionada está moderadamente fragmentado a nivel mundial, aunque los proveedores capaces de operar programas de detección como código a escala empresarial forman un grupo más reducido. CrowdStrike, Palo Alto Networks, Microsoft y SentinelOne se benefician de la telemetría nativa y de carteras de plataformas más amplias. Dentro del Mercado de Servicios de Ingeniería de Detección Gestionada, proveedores especializados como Red Canary y Expel compiten haciendo hincapié en operaciones transparentes, registros de investigación claros y control del cliente sobre las bibliotecas de reglas, en lugar de depender únicamente de la amplitud de una plataforma propietaria. Expel lanzó Managed SIEM en marzo de 2026 como un servicio co-gestionado para Microsoft Sentinel y Splunk Enterprise Security, con propiedad del cliente sobre las reglas creadas para el entorno. Este enfoque aborda las preocupaciones sobre la dependencia del proveedor y la pérdida de visibilidad operativa, porque los clientes pueden ver cómo se ajustan las reglas y pueden conservar el contenido si cambian los acuerdos de servicio.
La adquisición de capacidades relacionadas con la IA se ha convertido en una respuesta competitiva importante. SentinelOne anunció la adquisición de Observo AI por 225 millones de USD en septiembre de 2025 para añadir gestión de canalizaciones de telemetría nativa de IA a su oferta de AI SIEM. Estos movimientos muestran un enfoque en una mejor visibilidad sobre las canalizaciones de datos y la actividad que involucra agentes de IA, lo que puede ayudar a los proveedores a identificar si el nuevo comportamiento de aplicaciones, el acceso de usuarios o el procesamiento de telemetría ha introducido un problema de seguridad.
Dentro del Mercado de Servicios de Ingeniería de Deteccin Gestionada, la entrega liderada por asociaciones también es importante porque los integradores de sistemas pueden extender las capacidades de la plataforma a las operaciones del cliente, proporcionar soporte de implementación local y conectar las herramientas técnicas de un proveedor global con los procesos utilizados por el equipo de seguridad del cliente. Wipro amplió su asociación con Palo Alto Networks en junio de 2026 para ofrecer servicios MDR impulsados por IA que combinan Cortex XSIAM con Wipro CyberShield. Wipro también lanzó CyberShield MDR con CrowdStrike en septiembre de 2025 a través de sus Centros de Defensa Cibernética. El Mercado de Servicios de Ingeniería de Detección Gestionada mantiene oportunidades en la detección de tecnología operativa, análisis de salud y notificación de cumplimiento normativo en múltiples jurisdicciones. Estas áreas requieren conocimiento operativo que las bibliotecas de reglas amplias pueden no proporcionar completamente, incluida la familiaridad con los procesos industriales, los flujos de trabajo clínicos, las obligaciones de notificación y las consecuencias prácticas de desconectar un sistema durante una investigación.
Líderes de la Industria de Servicios de Ingeniería de Detección Gestionada
-
Accenture PLC
-
Cisco Systems, Inc.
-
International Business Machines Corporation
-
CrowdStrike Holdings, Inc.
-
Microsoft Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios de Ingeniería de Detección Gestionada Empresas cubiertas en este informe
- Accenture PLC
- Cisco Systems, Inc.
- International Business Machines Corporation
- CrowdStrike Holdings, Inc.
- Microsoft Corporation
- AT&T Inc.
- eSentire, Inc.
- Expel, Inc.
- Atos SE
- Kyndryl, Inc.
- Arctic Wolf Networks
- NTT DATA Corporation
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- Secureworks Corp.
- SentinelOne, Inc.
- Sophos Limited
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
- Wipro Limited
Desarrollos recientes de la industria en Mercado de Servicios de Ingeniería de Detección Gestionada
- Septiembre de 2026: Wipro y CrowdStrike lanzaron conjuntamente el CISO Command Center, integrando los servicios de seguridad gestionada CyberTransform y CyberShield de Wipro con la plataforma CrowdStrike Falcon en los 8 Centros de Defensa Cibernética globales de Wipro, permitiendo a las empresas pasar de modelos operativos de seguridad basados en herramientas a modelos basados en riesgos con seguridad unificada de endpoints, seguridad en la nube y gestión de exposición.
- Junio de 2026: Wipro amplió su asociación con Palo Alto Networks para ofrecer servicios MDR impulsados por IA que combinan Cortex XSIAM de Palo Alto Networks con Wipro CyberShield, utilizando aprendizaje automático y automatización para predecir amenazas y filtrar el ruido en entornos empresariales complejos a través del marco SOC GURU propiedad de Wipro.
- Abril de 2026: CrowdStrike Falcon Next-Gen SIEM comenzó a ingerir telemetría de Microsoft Defender for Endpoint como la primera solución EDR de terceros integrada en la canalización de detección de Falcon, al tiempo que se puso a disposición en Microsoft Azure Marketplace, abriendo el acceso a empresas con acuerdos de Compromiso de Consumo de Microsoft Azure existentes.
- Marzo de 2026: Expel lanzó Expel Managed SIEM como un servicio co-gestionado de disponibilidad general para Microsoft Sentinel y Splunk Enterprise Security, colocando a los ingenieros de detección de Expel directamente dentro de los entornos SIEM de los clientes para crear, ajustar y optimizar reglas de detección, garantizando al mismo tiempo la plena propiedad de las reglas por parte del cliente y la visibilidad en tiempo real de cada decisión de ajuste.
Alcance del Informe Global del Mercado de Servicios de Ingeniería de Detección Gestionada
El mercado de servicios de ingeniería de detección gestionada involucra a especialistas externos que diseñan, construyen, prueban, ajustan y mantienen reglas de detección, análisis, casos de uso y lógica de búsqueda de amenazas en fuentes de telemetría de seguridad. El objetivo es mejorar la capacidad de una organización para identificar amenazas reales con precisión, al tiempo que se reduce el ruido de alertas y las brechas de detección.
El Informe del Mercado de Servicios de Ingeniería de Detección Gestionada está segmentado por Tipo de Servicio (Ingeniería de Detección Gestionada, Desarrollo y Optimización de Reglas de Detección, Búsqueda de Amenazas, Monitorización de Seguridad, Respuesta a Incidentes y Automatización y Orquestación de Seguridad Gestionada), Contenido de Detección (Reglas Sigma, Reglas YARA, Reglas de Detección SIEM, Reglas KQL y de Seguridad de Microsoft, Reglas de Correlación y Análisis de Comportamiento, y Manuales de Procedimientos SOAR y Lógica de Respuesta Automatizada), Plataforma Tecnológica (Plataformas SIEM, Plataformas XDR, Plataformas EDR, Plataformas de Seguridad en la Nube, Plataformas de Detección y Respuesta ante Amenazas de Identidad y Otras Plataformas Tecnológicas), Modelo de Implementación (Basado en la Nube, En las Instalaciones e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), TI y Telecomunicaciones, Salud y Ciencias de la Vida, Gobierno y Sector Público, Manufactura Industrial, Comercio Minorista y Comercio Electrónico y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Ingeniería de Detección Gestionada |
| Desarrollo y Optimización de Reglas de Detección |
| Búsqueda de Amenazas |
| Monitorización de Seguridad |
| Respuesta a Incidentes |
| Automatización y Orquestación de Seguridad Gestionada |
| Reglas Sigma |
| Reglas YARA |
| Reglas de Detección SIEM |
| Reglas KQL y de Seguridad de Microsoft |
| Reglas de Correlación y Análisis de Comportamiento |
| Manuales de Procedimientos SOAR y Lógica de Respuesta Automatizada |
| Plataformas SIEM |
| Plataformas XDR |
| Plataformas EDR |
| Plataformas de Seguridad en la Nube |
| Plataformas de Detección y Respuesta ante Amenazas de Identidad |
| Otras Plataformas Tecnológicas |
| Basado en la Nube |
| En las Instalaciones |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| TI y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Gobierno y Sector Público |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Ingeniería de Detección Gestionada | |
| Desarrollo y Optimización de Reglas de Detección | ||
| Búsqueda de Amenazas | ||
| Monitorización de Seguridad | ||
| Respuesta a Incidentes | ||
| Automatización y Orquestación de Seguridad Gestionada | ||
| Por Contenido de Detección | Reglas Sigma | |
| Reglas YARA | ||
| Reglas de Detección SIEM | ||
| Reglas KQL y de Seguridad de Microsoft | ||
| Reglas de Correlación y Análisis de Comportamiento | ||
| Manuales de Procedimientos SOAR y Lógica de Respuesta Automatizada | ||
| Por Plataforma Tecnológica | Plataformas SIEM | |
| Plataformas XDR | ||
| Plataformas EDR | ||
| Plataformas de Seguridad en la Nube | ||
| Plataformas de Detección y Respuesta ante Amenazas de Identidad | ||
| Otras Plataformas Tecnológicas | ||
| Por Modelo de Implementación | Basado en la Nube | |
| En las Instalaciones | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| TI y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Gobierno y Sector Público | ||
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de ingeniería de detección gestionada?
Se espera que el tamaño del mercado de servicios de ingeniería de detección gestionada crezca de 4,91 mil millones de USD en 2026 a 6,11 mil millones de USD en 2027 y se prevé que alcance los 17,03 mil millones de USD en 2032 a una CAGR del 22,75% durante 2027-2032.
¿Qué es la ingeniería de detección gestionada?
Es un servicio de seguridad gestionada que desarrolla, prueba, ajusta y mantiene reglas de detección y lógica de respuesta en los entornos de seguridad de los clientes.
¿Por qué las organizaciones están adoptando servicios de ingeniería de detección gestionada?
Los ataques basados en identidad, los entornos multi-nube, los plazos regulatorios y la escasez de especialistas en detección están aumentando la necesidad de monitorización y respuesta continuas.
¿Qué modelo de implementación tiene las perspectivas más sólidas?
La implementación basada en la nube mantuvo una participación de ingresos del 68,58% en 2026 y se proyecta que se expanda a una CAGR del 25,82% hasta 2032.
¿Qué sector de usuario final lidera la demanda de estos servicios?
BFSI mantuvo una participación de ingresos del 26,69% en 2026 porque enfrenta amenazas de alto valor y extensos requisitos de monitorización de seguridad y notificación de incidentes.
¿Qué región se espera que se expanda más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 23,91% hasta 2032, respaldada por la inversión en infraestructura digital y una adopción más amplia de la ciberseguridad.