
Tamaño y Participación del Mercado de Gestión de Políticas de Ciberseguridad
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 3.22 Mil millones de dólares |
| Tamaño del Mercado (2031) | 5.48 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 11.20 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
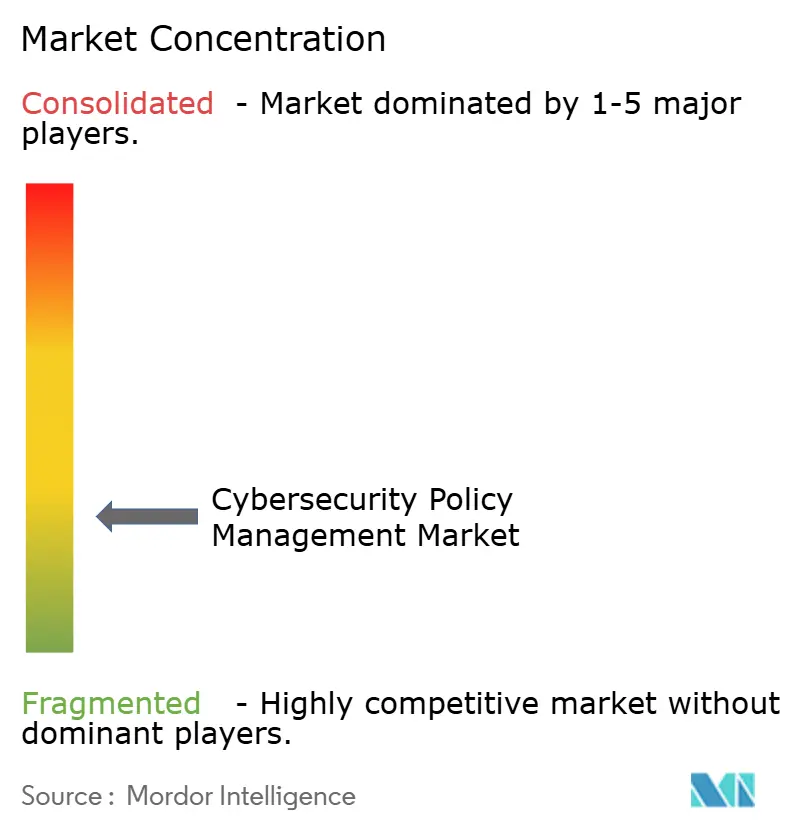
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gestión de Políticas de Ciberseguridad por Mordor Intelligence
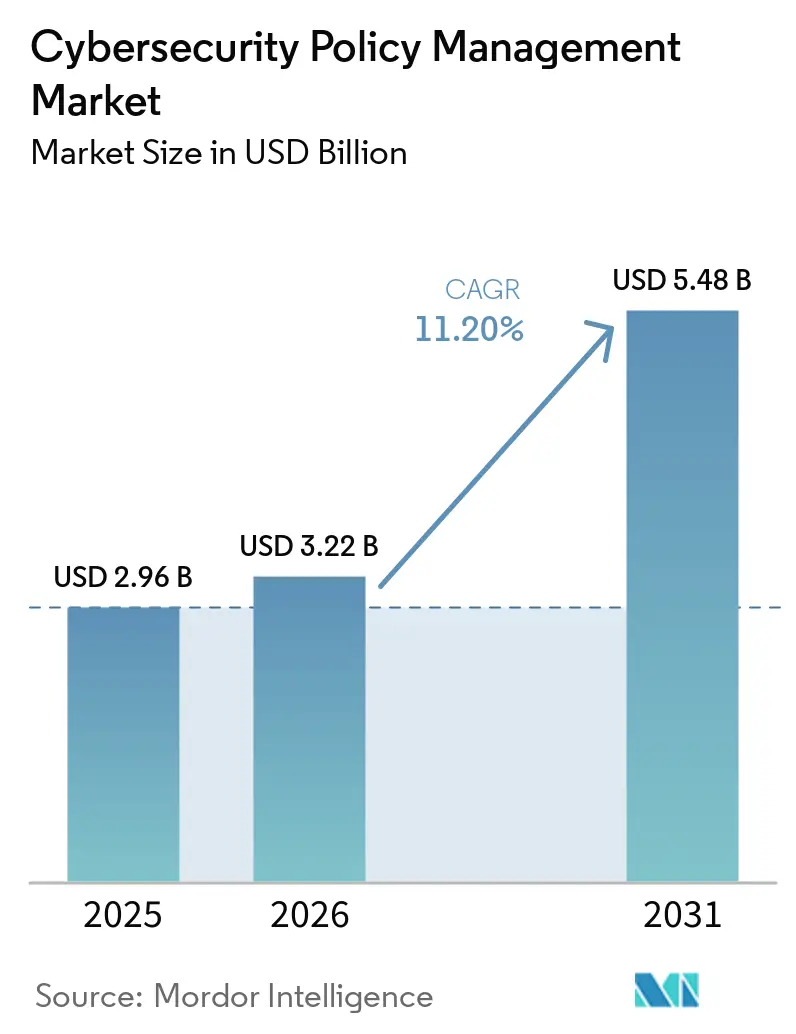
El tamaño del mercado de gestión de políticas de ciberseguridad fue valorado en 2,96 mil millones de USD en 2025 y se estima que crecerá desde 3,29 mil millones de USD en 2026 hasta alcanzar 5,48 mil millones de USD en 2031, a una CAGR del 11,20% durante el período de pronóstico (2026-2031). El mercado de gestión de políticas de ciberseguridad se está expandiendo porque las empresas necesitan reglas de seguridad consistentes en entornos de nube, locales, SASE y microsegmentación. El creciente número de herramientas de seguridad hace que la administración manual de políticas sea más lenta y aumenta el riesgo de reglas en conflicto. Los requisitos regulatorios también están orientando a los equipos de seguridad hacia la evidencia continua de cumplimiento en lugar de la preparación periódica para auditorías. Los proveedores están respondiendo con automatización, mayor soporte en la nube y herramientas que ayudan a los equipos de seguridad a revisar los cambios antes de su implementación. Esto ha creado oportunidades para los proveedores que pueden conectar controles de red, carga de trabajo, identidad y nube dentro de un modelo de gobernanza compartido.
Conclusiones Clave del Informe
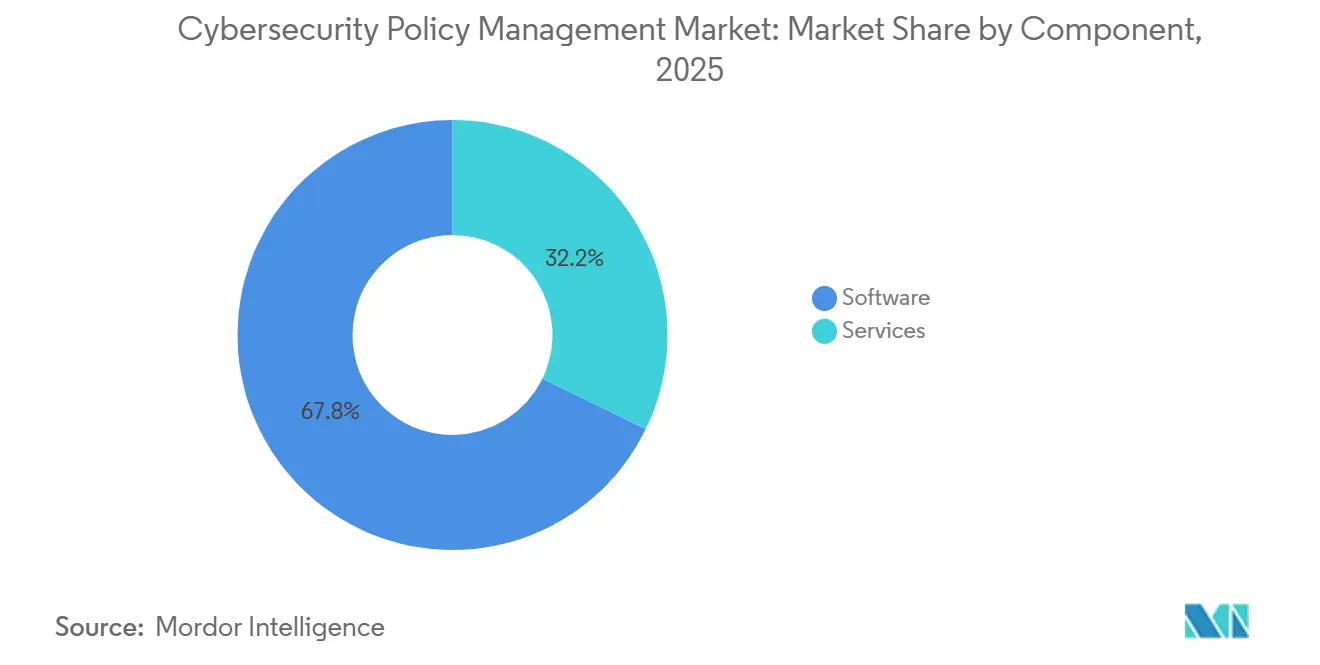
- Por componente, el software representó el 67,80% de la participación en los ingresos del mercado de gestión de políticas de ciberseguridad en 2025, mientras que se proyecta que los servicios se expandan a una CAGR del 12,59% hasta 2031.
- Por implementación, la nube representó el 71,23% de la participación en los ingresos del mercado de gestión de políticas de ciberseguridad en 2025 y se proyecta que se expanda a una CAGR del 12,26% hasta 2031.
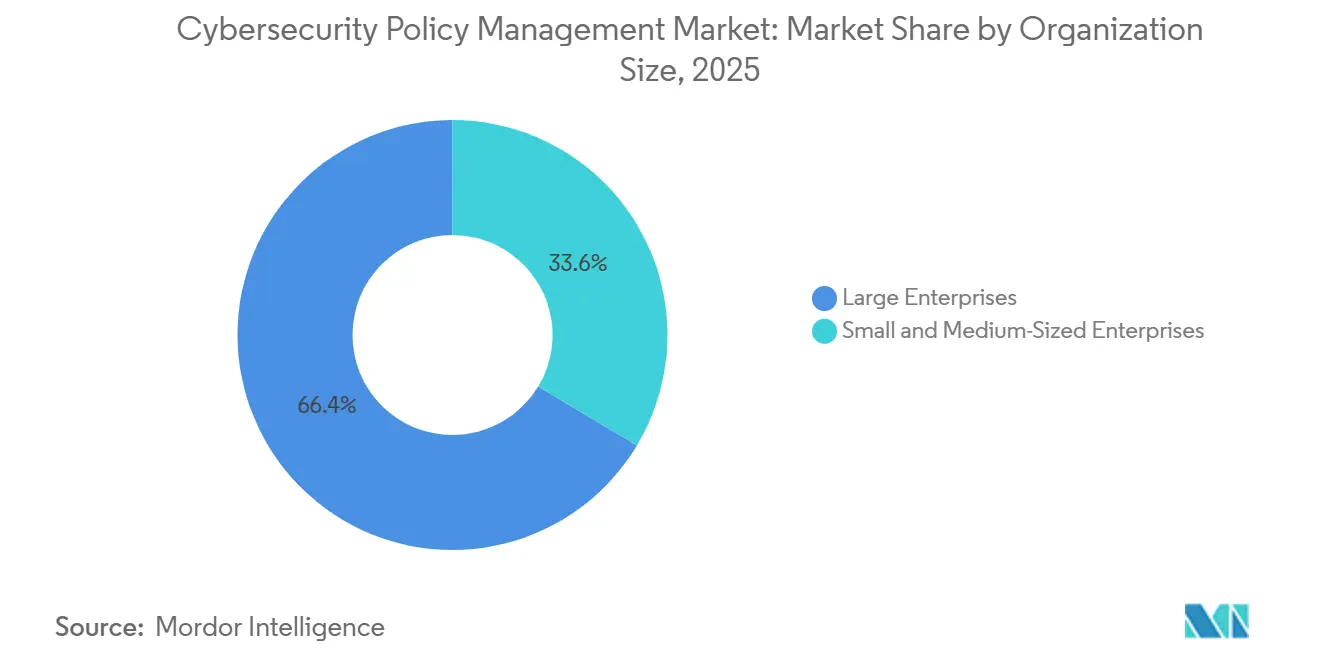
- Por tamaño de organización, las grandes empresas representaron el 66,41% de la participación en los ingresos del mercado de gestión de políticas de ciberseguridad en 2025, mientras que se proyecta que las pymes se expandan a una CAGR del 12,78% hasta 2031.
- Por industria de usuario final, el sector BFSI representó el 32,78% de la participación en los ingresos del mercado de gestión de políticas de ciberseguridad en 2025, mientras que se proyecta que la salud y las ciencias de la vida se expandan a una CAGR del 11,56% hasta 2031.
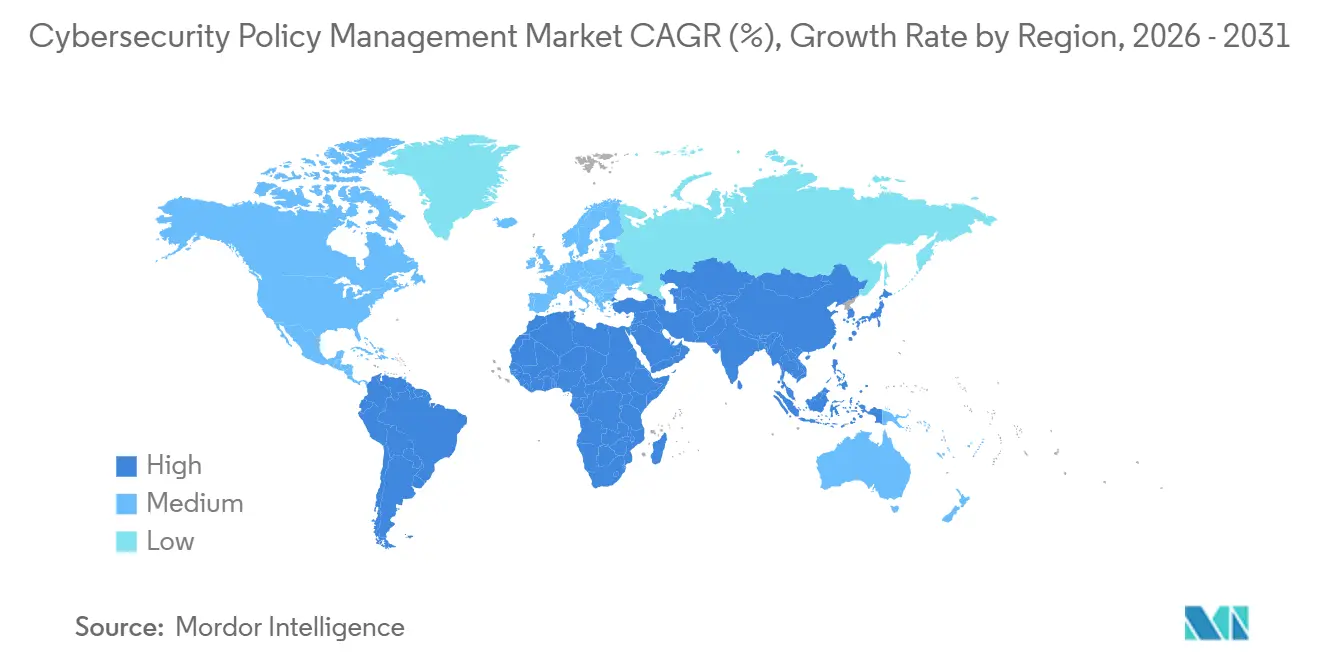
- Por geografía, América del Norte representó el 36,10% de la participación en los ingresos en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 11,89% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Gestión de Políticas de Ciberseguridad
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente Complejidad de los Entornos de Seguridad Híbridos y de Múltiples Proveedores | +2.5% | Global | Mediano plazo (2-4 años) |
| Expansión de la Nube, la Infraestructura Distribuida y los Dominios de Control de Seguridad | +2.2% | Global, con mayor impulso en América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Aumento del Volumen de Cambios de Políticas y Necesidad de Operaciones de Seguridad más Rápidas | +1.8% | América del Norte y Europa | Corto plazo (≤ 2 años) |
| Creciente Demanda de Cumplimiento Continuo de Políticas y Garantía de Seguridad | +1.5% | América del Norte, UE y núcleo de Asia-Pacífico | Mediano plazo (2-4 años) |
| Aumento del Riesgo de Mala Configuración de Políticas y Proliferación de Reglas | +1.2% | Global, concentrado en mercados de grandes empresas | Mediano plazo (2-4 años) |
| Adopción Creciente de Orquestación Automatizada de Políticas y Gestión del Ciclo de Vida | +1.0% | América del Norte y Europa, con expansión hacia Oriente Medio y África | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Creciente Complejidad de los Entornos de Seguridad Híbridos y de Múltiples Proveedores
El mercado de gestión de políticas de ciberseguridad se beneficia de la creciente dificultad de aplicar la misma intención de política en múltiples productos de seguridad. Las organizaciones suelen operar simultáneamente firewalls, grupos de seguridad en la nube, controles SASE y plataformas de microsegmentación. Cada entorno utiliza diferentes formatos de reglas, interfaces de programación de aplicaciones y procesos de aprobación. Esto genera brechas cuando se realiza un cambio en un sistema pero no se valida en los demás. Tufin amplió su Plano de Control Unificado en agosto de 2026 para cubrir Cisco Meraki, VMware NSX-T, firewalls nativos de AWS y Palo Alto Strata Cloud Manager, lo que muestra la amplitud de los entornos que los equipos de seguridad deben gobernar. El mercado de gestión de políticas de ciberseguridad, por tanto, favorece las plataformas que centralizan la visibilidad y ayudan a los equipos a traducir la intención de política en controles que funcionen en entornos variados.
Expansión de la Nube, la Infraestructura Distribuida y los Dominios de Control de Seguridad
La adopción de la nube ha hecho que la gestión de políticas de seguridad sea más compleja porque los controles en la nube difieren de las reglas tradicionales de firewall. Los servicios en la nube utilizan identidad, etiquetas y recursos dinámicos, mientras que muchos controles locales dependen de direcciones de red estáticas y puertos. Los equipos de seguridad deben mantener reglas de acceso consistentes a medida que las cargas de trabajo se mueven entre plataformas en la nube, sucursales y centros de datos. Un conjunto separado de herramientas de política para cada entorno puede dejar a los equipos con reglas en conflicto y registros de cumplimiento incompletos. AlgoSec amplió su soporte para AWS Network Firewall, la automatización de Azure Firewall y los servicios de seguridad de Google Cloud en julio de 2026, lo que refleja la necesidad continua de cobertura en entornos de nube. El mercado de gestión de políticas de ciberseguridad está respaldado por la demanda de herramientas que evalúen estos controles como partes de un marco de política interconectado.
Aumento del Volumen de Cambios de Políticas y Necesidad de Operaciones de Seguridad más Rápidas
Los equipos de seguridad están gestionando más solicitudes de cambio a medida que los lanzamientos de aplicaciones y las implementaciones en la nube ocurren con mayor frecuencia. Cada cambio solicitado en un firewall o regla de acceso requiere validación antes de su implementación. Las revisiones manuales pueden retrasar la entrega de aplicaciones y mantener a los equipos de seguridad enfocados en tareas rutinarias. Los retrasos acumulados también aumentan el tiempo necesario para procesar solicitudes posteriores, lo que puede ampliar las ventanas de riesgo en toda la organización. AlgoSec declaró en julio de 2026 que el 20% de las organizaciones aún dependía principalmente de procesos de seguridad manuales, lo que deja un margen considerable para la automatización de políticas. El mercado de gestión de políticas de ciberseguridad se beneficia de las plataformas que automatizan el análisis de rutas, las verificaciones de riesgos y el diseño de políticas antes de que un cambio entre en producción.
Creciente Demanda de Cumplimiento Continuo de Políticas y Garantía de Seguridad
El mercado de gestión de políticas de ciberseguridad también está moldeado por normativas que exigen control continuo, monitoreo y remediación documentada. La Ley de Resiliencia Operativa Digital de la UE entró en vigor para las entidades financieras cubiertas en enero de 2025 y exige medidas de gestión y pruebas de riesgos de las TIC.[1] La NIS2 exige a las entidades esenciales gestionar los riesgos de ciberseguridad y puede imponer sanciones de hasta 10 millones de EUR (10,9 millones de USD) o el 2% de la facturación anual mundial. Estos requisitos hacen que la evidencia de políticas, el monitoreo de controles y los registros de auditoría sean más importantes en las decisiones de adquisición. AlgoSec añadió informes de cumplimiento para NIS2, PCI DSS actualizado y los marcos SWIFT en su versión de julio de 2026. El mercado de gestión de políticas de ciberseguridad tiene margen para los proveedores que faciliten las revisiones de cumplimiento sin requerir procesos de informes separados para cada marco.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Alta Complejidad de Integración en Infraestructuras de Seguridad Heterogéneas | -1.5% | Global, más aguda en grandes empresas con infraestructura heredada | Mediano plazo (2-4 años) |
| Alto Esfuerzo de Implementación y Migración en Empresas Complejas | -1.2% | América del Norte y Europa, con expansión hacia Asia-Pacífico | Mediano plazo (2-4 años) |
| Resistencia Organizacional a los Cambios Automatizados en las Políticas de Seguridad | -0.8% | Global | Largo plazo (≥ 4 años) |
| Dificultad para Estandarizar Políticas en Entornos Empresariales y Técnicos Diversos | -0.7% | Núcleo de Asia-Pacífico, con expansión hacia Oriente Medio y África | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Alta Complejidad de Integración en Infraestructuras de Seguridad Heterogéneas
El mercado de gestión de políticas de ciberseguridad enfrenta un límite práctico cuando las empresas operan múltiples generaciones de infraestructura de seguridad. Una sola organización puede utilizar varias marcas de firewall junto con controles de nube pública, servicios SASE y plataformas de microsegmentación. Esos productos tienen diferentes estructuras de reglas e interfaces técnicas. Algunos dispositivos más antiguos necesitan conectores personalizados antes de poder añadirse a un sistema de política centralizado. Los proveedores siguen ampliando la cobertura a medida que los servicios en la nube y los modelos de aplicación cambian. La versión de julio de 2026 de AlgoSec añadió funciones para los controles de seguridad de AWS, Azure y Google Cloud, lo que demuestra que la cobertura de integración sigue siendo un objetivo en movimiento. Como resultado, algunas empresas adoptan la gobernanza centralizada por fases y continúan gestionando parte de su infraestructura de forma manual.
Alto Esfuerzo de Implementación y Migración en Empresas Complejas
La implementación puede ser difícil incluso después de que una plataforma se conecte a los controles de seguridad requeridos. Los equipos deben mapear las reglas existentes, capacitar a los administradores, rediseñar los flujos de trabajo de aprobación y migrar la documentación histórica. Las organizaciones multinacionales también necesitan alinear las reglas locales con diferentes requisitos legales y operativos. Estos pasos pueden extender los plazos de implementación y retrasar la plena realización de los beneficios de la automatización. La norma ISO/IEC 27001:2022 proporciona un marco de sistema de gestión reconocido que puede apoyar las revisiones de control estructuradas durante la transición. Los proveedores que comienzan con visibilidad de solo lectura y añaden automatización de forma gradual pueden reducir la resistencia organizacional. Esta restricción puede ralentizar el reconocimiento de ingresos a corto plazo incluso cuando la demanda subyacente sigue siendo sólida.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: El Software Respalda la Gobernanza Central Mientras que los Servicios Abordan Implementaciones Complejas
El software representó el 67,80% de los ingresos del mercado de gestión de políticas de ciberseguridad en 2025. Proporciona el sistema persistente utilizado para recopilar configuraciones, modelar rutas de red, gestionar ciclos de vida de reglas y verificar el cumplimiento de políticas. La gran posición del software refleja la necesidad de una plataforma de gobernanza continua en lugar de soporte de consultoría puntual. Los proveedores especializados como Tufin, AlgoSec y FireMon utilizan sus plataformas para respaldar revisiones periódicas de políticas y flujos de trabajo de cambios. El software también puede crear un registro operativo a largo plazo que los equipos de seguridad y auditoría pueden utilizar para examinar cambios pasados. Estas funciones hacen que la capa de software sea central para la industria de gestión de políticas de ciberseguridad.
Se proyecta que los servicios crezcan a una CAGR del 12,59% hasta 2031. La demanda proviene de la implementación, la ingeniería de integración, el trabajo de asesoría en cumplimiento y la racionalización de políticas en diferentes entornos de control. Las empresas a menudo necesitan soporte especializado al conectar dispositivos heredados y plataformas en la nube a un nuevo sistema de gobernanza. Los proveedores de servicios de seguridad gestionados también pueden incluir capacidades de gestión de políticas dentro de un soporte más amplio de operaciones de seguridad. La versión de agosto de 2026 de Tufin añadió funciones impulsadas por inteligencia artificial para el análisis de reglas, excepciones de cumplimiento y solicitudes de acceso, lo que puede reducir la cantidad de trabajo experto rutinario requerido después de la implementación. Es probable que los servicios de mayor valor sigan centrados en integraciones complejas y requisitos regulatorios que no pueden resolverse mediante automatización estándar.


Por Implementación: La Nube Combina Escala con Automatización de Políticas
La nube representó el 71,23% de los ingresos del mercado de gestión de políticas de ciberseguridad en 2025 y se proyecta que crezca a una CAGR del 12,26% hasta 2031. La entrega en la nube ayuda a los equipos de seguridad a gestionar controles en servicios de nube pública, nodos SASE y ubicaciones distribuidas. También admite el descubrimiento dinámico cuando los recursos en la nube se crean, modifican o eliminan. Esto reduce la dependencia de las actualizaciones manuales de inventario y los servidores de gestión locales. Las plataformas en la nube pueden mantener conectividad con controles nativos de la nube a través de sus interfaces de programación de aplicaciones. El mercado de gestión de políticas de ciberseguridad se ha orientado hacia la entrega en la nube porque la infraestructura híbrida ahora requiere una gestión de políticas que pueda operar en múltiples centros de datos.
La implementación local sigue siendo relevante donde las normas de residencia de datos o los requisitos de seguridad internos limitan el uso de servicios de gestión alojados externamente. El Ministerio de Economía, Comercio e Industria de Japón lanzó su Sistema de Evaluación de Seguridad de la Cadena de Suministro en mayo de 2026, reforzando la importancia de las configuraciones de seguridad en la nube en las cadenas de suministro de infraestructuras críticas. Zscaler y Schwarz Digits anunciaron una asociación en julio de 2026 para operar un servicio soberano de Zero Trust Exchange en infraestructura de nube con sede en Alemania. Este enfoque demuestra que los modelos de nube soberana pueden cumplir con estrictos requisitos de residencia de datos mientras conservan los beneficios operativos de la nube. La adopción de la nube no elimina los requisitos de gobernanza, pero puede hacer que los controles de política centralizados sean más prácticos en operaciones distribuidas. Los proveedores que admiten controles tanto en la nube como locales siguen siendo relevantes para las organizaciones con necesidades de implementación mixtas.
Por Tamaño de Organización: Las Grandes Empresas Financian la Adopción Mientras las Pymes Amplían el Acceso
Las grandes empresas representaron el 66,41% de los ingresos del mercado de gestión de políticas de ciberseguridad en 2025. Estas organizaciones suelen gestionar extensos conjuntos de reglas en varias regiones, unidades de negocio y plataformas de seguridad. Sus obligaciones de cumplimiento y escala operativa hacen que los errores de política sean más costosos y difíciles de investigar. Las grandes empresas también cuentan con los recursos para implementaciones plurianuales y equipos de administración especializados. Esto proporciona a los proveedores una base estable de clientes con requisitos complejos. La industria de gestión de políticas de ciberseguridad, por tanto, sigue estrechamente vinculada a las grandes organizaciones con infraestructura híbrida y amplias necesidades de auditoría.
Se proyecta que las pymes registren el crecimiento más rápido, a una CAGR del 12,78% hasta 2031. La entrega en la nube y los servicios gestionados reducen el costo inicial y la carga administrativa para las organizaciones más pequeñas. La ENISA publicó un Modelo de Evaluación de Madurez en Ciberresiliencia para Pymes en julio de 2026 para ayudar a las organizaciones más pequeñas a evaluar los controles en relación con la Ley de Ciberresiliencia de la UE.[2] La NIS2 se extiende a entidades medianas y grandes con al menos 50 empleados en los sectores cubiertos, lo que amplía el conjunto de organizaciones que necesitan prácticas de gobernanza formales. Esta dirección regulatoria puede mover la gestión de políticas de una adquisición exclusiva para grandes empresas hacia un servicio más accesible. Los proveedores que simplifican la implementación y ofrecen controles guiados están mejor posicionados para aprovechar esta oportunidad.
Por Industria de Usuario Final: El Sector BFSI Lidera la Demanda Mientras la Salud y las Ciencias de la Vida Ganan Impulso
El sector BFSI representó el 32,78% de los ingresos del mercado de gestión de políticas de ciberseguridad en 2025. Las instituciones financieras operan bajo requisitos superpuestos de resiliencia operativa, seguridad de pagos, protección de datos y gestión de riesgos cibernéticos. DORA exige a las entidades cubiertas establecer prácticas de gestión de riesgos de las TIC y resiliencia, creando una necesidad clara de controles documentados y verificables. Un error de política en un entorno financiero puede exponer los datos de los clientes a pérdidas, fraudes y acciones regulatorias. Estos riesgos respaldan la inversión continua en gobernanza centralizada de reglas. El sector BFSI sigue siendo el grupo de usuarios finales ancla del mercado de gestión de políticas de ciberseguridad porque los controles de seguridad son tanto requisitos operativos como regulatorios.
Se proyecta que la salud y las ciencias de la vida crezcan a una CAGR del 11,56% hasta 2031. El Departamento de Salud y Servicios Humanos de los Estados Unidos propuso actualizaciones importantes a la Regla de Seguridad HIPAA en enero de 2025. La propuesta incluía segmentación de red, análisis de vulnerabilidades al menos cada 6 meses, pruebas de penetración anuales y requisitos definidos de restauración del sistema. Las organizaciones de salud están preparando sus entornos de seguridad para salvaguardas técnicas más formales y prácticas de recuperación documentadas. Las TI y las telecomunicaciones también requieren automatización de políticas porque sus redes cambian con frecuencia. La manufactura, la energía y los servicios públicos, el comercio minorista y el comercio electrónico impulsan la demanda a través de la exposición a la tecnología operativa, los requisitos de seguridad de pagos y la gestión de acceso de terceros.
Análisis Geográfico
América del Norte representó el 36,10% de la participación del mercado de gestión de políticas de ciberseguridad en 2025. La posición de la región refleja los requisitos de divulgación de ciberseguridad, notificación de incidentes y del sector financiero que hacen que la documentación y el monitoreo de políticas sean importantes. La regulación de ciberseguridad enmendada de Nueva York incluye requisitos de gobernanza, evaluación de riesgos, control de acceso y notificación de incidentes para las instituciones financieras cubiertas. Las normas de la Comisión de Bolsa y Valores de los Estados Unidos exigen a los registrantes divulgar incidentes materiales de ciberseguridad dentro de los 4 días hábiles posteriores a determinar que son materiales.[3] Estas obligaciones dan a los consejos de administración y a los líderes superiores una razón para buscar una visibilidad más rápida de los cambios de política y los controles de seguridad.
Europa es un importante centro de demanda porque la NIS2 y DORA han aumentado la necesidad de una gobernanza de seguridad documentada y repetible. El mercado de gestión de políticas de ciberseguridad se beneficia cuando las organizaciones necesitan demostrar cómo se aplican las políticas en los servicios críticos y los terceros. El Reino Unido, Alemania y Francia siguen siendo mercados destacados, mientras que otros países europeos avanzan en la implementación nacional de la NIS2. América del Sur está liderada por Brasil y México, donde la inversión en ciberseguridad del sector bancario está aumentando a medida que se desarrollan los marcos regulatorios.
Se proyecta que Asia-Pacífico crezca a una CAGR del 11,89% hasta 2031. Japón promulgó la Ley de Fortalecimiento de Capacidades Cibernéticas en mayo de 2025, ampliando así la atención nacional a la defensa cibernética activa y la resiliencia. El programa de cadena de suministro del METI de mayo de 2026 pone mayor énfasis en los controles de seguridad en las infraestructuras críticas. Los requisitos de protección de datos de India, las normas de seguridad de datos de China y los marcos establecidos del sector financiero en Singapur y Corea del Sur también respaldan la demanda de gobernanza formal de políticas. Oriente Medio está liderado por los Emiratos Árabes Unidos y Arabia Saudita, donde los programas de transformación digital y los requisitos del sector financiero respaldan la inversión en ciberseguridad.

Panorama Competitivo
Los proveedores especializados incluyen Tufin, FireMon, AlgoSec y Skybox Security. Estos proveedores pueden respaldar entornos de seguridad de múltiples proveedores porque están diseñados para trabajar en productos competidores de firewall, nube, SASE y microsegmentación. Los proveedores de plataformas más grandes incluyen Cisco, Palo Alto Networks, Fortinet, Check Point, Zscaler y Microsoft. Su ventaja proviene de la profunda integración con productos ya utilizados por los clientes empresariales. El mercado de gestión de políticas de ciberseguridad se está volviendo más competitivo a medida que los especialistas amplían su cobertura y los proveedores de plataformas añaden más capacidades de orquestación nativa.
El análisis respaldado por inteligencia artificial se está convirtiendo en un importante punto de diferenciación. AlgoSec introdujo consultas de políticas en lenguaje natural en su versión Horizon A33.30 en julio de 2026.[4] Tufin introdujo asistentes impulsados por inteligencia artificial para el análisis de reglas, revisión de configuraciones, búsqueda de excepciones de cumplimiento y gestión de solicitudes de acceso en marzo de 2026. Zscaler anunció su intención de adquirir Symmetry Systems en mayo de 2026 para extender sus controles de política a la comunicación de agentes de inteligencia artificial y el acceso a datos. Estos movimientos muestran que los proveedores están abordando las identidades de máquinas y las decisiones de acceso automatizadas junto con las preocupaciones establecidas de política de red.
Las asociaciones y adquisiciones también están cambiando el alcance de la competencia. Zscaler completó su adquisición de SquareX en febrero de 2026 para extender la aplicación de políticas de confianza cero a entornos de navegador. Tufin y Akamai anunciaron una solución conjunta en marzo de 2026 que combina la automatización de políticas de Tufin con Akamai Guardicore Segmentation. La gestión de políticas de tecnología operativa e IoT sigue siendo menos desarrollada a medida que las organizaciones de infraestructura crítica conectan sistemas de TI y operativos. La norma IEC 62443 proporciona un marco de control reconocido para los sistemas de automatización y control industrial.
Líderes de la Industria de Gestión de Políticas de Ciberseguridad
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
-
Check Point Software Technologies Ltd.
-
Microsoft Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Agosto de 2026: Tufin lanzó Tufin Orchestration Suite (TOS) 5.3, añadiendo Inteligencia de Segmentación impulsada por inteligencia artificial que valida continuamente la intención de política de segmentación en entornos híbridos de múltiples proveedores. La versión amplió el Plano de Control Unificado para cubrir el aprovisionamiento automatizado de Cisco Meraki, la automatización de solicitudes de acceso de VMware NSX-T, la gobernanza de firewall nativo de AWS y la integración de Palo Alto Strata Cloud Manager, consolidando la gestión de políticas en nube, SASE, local y microsegmentación desde una única plataforma.
- Julio de 2026: AlgoSec lanzó Horizon A33.30, introduciendo informes de cumplimiento nativos para NIS2, PCI DSS actualizado y marcos SWIFT, consultas de políticas en lenguaje natural impulsadas por inteligencia artificial, automatización ampliada de Azure Firewall y soporte completo para los servicios de seguridad de Google Cloud y AWS Network Firewall. La versión abordó directamente al 20% de las organizaciones que aún dependen principalmente de procesos de seguridad manuales.
- Julio de 2026: Zscaler y Schwarz Digits anunciaron una asociación para ofrecer una plataforma de seguridad en la nube soberana para Europa, operando Zero Trust Exchange en la infraestructura de nube STACKIT de Schwarz Digits en Alemania, dirigida a empresas y entidades gubernamentales con estrictos requisitos de residencia de datos bajo NIS2 y el Reglamento General de Protección de Datos.
- Mayo de 2026: Zscaler anunció su intención de adquirir Symmetry Systems, un especialista en mapeo de identidades e inteligencia de acceso a datos de agentes de inteligencia artificial, para extender la gobernanza de Zero Trust Exchange a las comunicaciones de agente de inteligencia artificial a aplicación y de agente a agente, abordando la brecha de política creada por agentes de inteligencia artificial autónomos que operan con identidades efímeras y permisos heredados.


Alcance del Informe Global del Mercado de Gestión de Políticas de Ciberseguridad
El Mercado de Gestión de Políticas de Ciberseguridad comprende soluciones de software y servicios asociados que permiten a las organizaciones crear, gestionar, distribuir, monitorear, aplicar y actualizar políticas de ciberseguridad, estándares, procedimientos y marcos de control en entornos empresariales. Estas plataformas respaldan la gestión del ciclo de vida de las políticas, el cumplimiento regulatorio, la gobernanza, la gestión de riesgos, la alineación de controles de seguridad, la atestación de políticas, la gestión de excepciones y el monitoreo continuo para garantizar el cumplimiento de los requisitos de seguridad internos y los mandatos regulatorios externos.
El Informe del Mercado de Gestión de Políticas de Ciberseguridad está Segmentado por Componente (Software y Servicios), Implementación (Nube y Local), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros [BFSI], TI y Telecomunicaciones, Salud y Ciencias de la Vida, Manufactura Industrial, Comercio Minorista y Electrónico, Energía y Servicios Públicos, y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Nube |
| Local |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| TI y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Manufactura Industrial |
| Comercio Minorista y Electrónico |
| Energía y Servicios Públicos |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| México | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Singapur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | |
| Turquía | |
| Israel | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Resto de África |
| Por Componente | Software | |
| Servicios | ||
| Por Implementación | Nube | |
| Local | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| TI y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Manufactura Industrial | ||
| Comercio Minorista y Electrónico | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Singapur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | ||
| Turquía | ||
| Israel | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño actual del mercado de gestión de políticas de ciberseguridad?
El mercado de gestión de políticas de ciberseguridad fue valorado en 2,96 mil millones de USD en 2025 y se estima en 3,29 mil millones de USD en 2026. Se prevé que alcance los 5,48 mil millones de USD en 2031, respaldado por la demanda de reglas consistentes en entornos híbridos. El mercado de gestión de políticas de ciberseguridad vincula la gobernanza de políticas de firewall, nube y acceso. Respalda revisiones más rápidas, trazabilidad y cambios de control coordinados para los equipos empresariales.
¿Qué tasa de crecimiento se espera hasta 2031?
Se prevé que el mercado registre una CAGR del 11,20% de 2026 a 2031. El mercado de gestión de políticas de ciberseguridad está respaldado por la adopción de la nube, la automatización de políticas y la necesidad de evidencia continua de cumplimiento. También aborda los procesos de revisión manual más lentos en entornos distribuidos. Estas condiciones respaldan la demanda recurrente de plataformas y servicios.
¿Qué componente lidera el gasto en gestión de políticas de ciberseguridad?
El software lideró con una participación de ingresos del 67,80% en 2025 porque las empresas necesitan herramientas persistentes para la visibilidad de políticas, la gestión de reglas y las verificaciones de cumplimiento. Se proyecta que los servicios crezcan más rápido porque los clientes necesitan soporte de implementación, integración y asesoría. Las funciones respaldadas por inteligencia artificial pueden reducir las revisiones rutinarias después de la implementación inicial. También pueden ayudar a estandarizar los flujos de trabajo rutinarios de validación de cambios.
¿Por qué se está expandiendo la implementación en la nube?
La nube representó el 71,23% de la participación de ingresos en 2025 y se proyecta que crezca a una CAGR del 12,26% hasta 2031. Ayuda a los equipos de seguridad a gestionar controles distribuidos en entornos de nube, SASE, borde y locales a través de un servicio central. Los acuerdos de nube soberana también pueden acomodar los requisitos de residencia de datos. Esto mantiene la entrega en la nube relevante en entornos regulados.
¿Cuál es el sector de usuario final más grande?
El sector BFSI representó el 32,78% de la participación de ingresos en 2025, respaldado por amplias obligaciones de resiliencia operativa, seguridad de pagos y protección de datos. Las instituciones financieras necesitan controles que estén documentados, monitoreados, revisados durante las auditorías y alineados con los deberes regulatorios. Esto hace que la gobernanza de políticas sea un requisito operativo continuo. También respalda una mejor evidencia para las evaluaciones de control.
¿Qué grupo de clientes tiene las perspectivas de crecimiento más rápido en el mercado de gestión de políticas de ciberseguridad?
Se proyecta que las pymes crezcan a una CAGR del 12,78% hasta 2031 a medida que la entrega en la nube y los servicios gestionados reducen el costo y la experiencia requerida para la implementación. Las herramientas de autoevaluación regulatoria pueden fomentar una gobernanza de seguridad más formal entre las organizaciones más pequeñas. Los flujos de trabajo guiados pueden reducir aún más la necesidad de administración especializada. Este enfoque mejora el acceso a una supervisión de políticas estructurada.


 Sus datos están seguros y nunca se venden ni se comparten.
