
Kubernetes Identity Security Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 114.25 Millionen US-Dollar |
| Marktgröße (2031) | 334.86 Millionen US-Dollar |
| Wachstumsrate (2026 - 2031) | 23.99 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Kubernetes Identity Security Marktanalyse von Mordor Intelligence
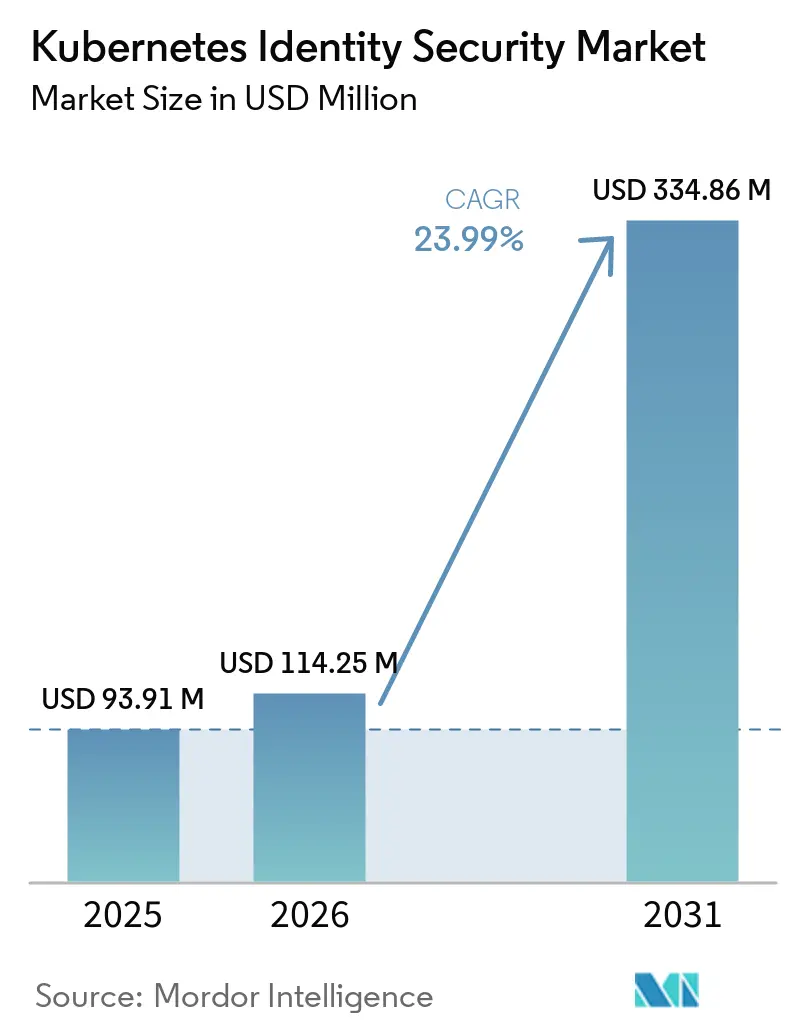
Die Kubernetes Identity Security Marktgröße wird voraussichtlich von 93,91 Millionen USD im Jahr 2025 auf 114,25 Millionen USD im Jahr 2026 steigen und bis 2031 334,86 Millionen USD erreichen, mit einer CAGR von 23,99 % über den Zeitraum 2026–2031. Der Kubernetes Identity Security Markt expandiert, da Kubernetes zur Standard-Produktionsplattform wird und Organisationen Zugriffskontrollen näher an die Workloads verlagern. Die Produktionseinführung schafft mehr Dienstkonten, Zertifikate, Richtlinien und Maschinenidentitäten, die ein Lebenszyklusmanagement erfordern. Sicherheitsteams passen ihre Kontrollen auch für KI-Agenten an, die während jeder Aufgabe einen eng begrenzten Zugriff benötigen. Zero-Trust-Programme treiben die Beschaffungsnachfrage in regulierten und öffentlichen Umgebungen an, während eingebettete Identitätsfunktionen in verwalteten Kubernetes-Diensten den Druck auf Spezialanbieter erhöhen. Der Kubernetes Identity Security Markt bietet daher Chancen für Anbieter, die Workload-Identität, Richtlinienverwaltung, operativen Support und Kontrollen kombinieren, die über Cloud- und On-Premises-Cluster hinweg funktionieren.
Wichtigste Erkenntnisse des Berichts
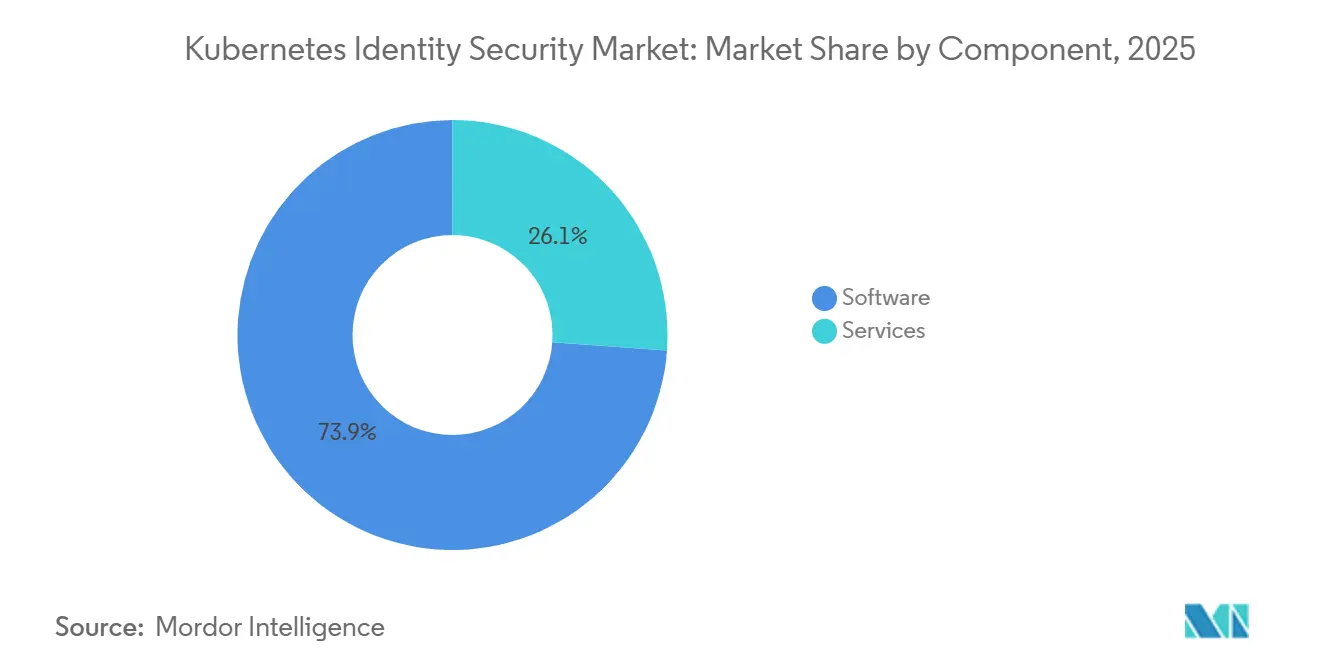
- Nach Komponente hielt Software im Jahr 2025 einen Anteil von 73,86 % am Umsatz des Kubernetes Identity Security Marktes, während Dienstleistungen bis 2031 mit einer CAGR von 27,92 % wachsen sollen.
- Nach Bereitstellungsmodus entfielen im Jahr 2025 58,49 % des Umsatzes auf Cloud-basierte Lösungen, die bis 2031 voraussichtlich mit einer CAGR von 26,78 % wachsen werden.
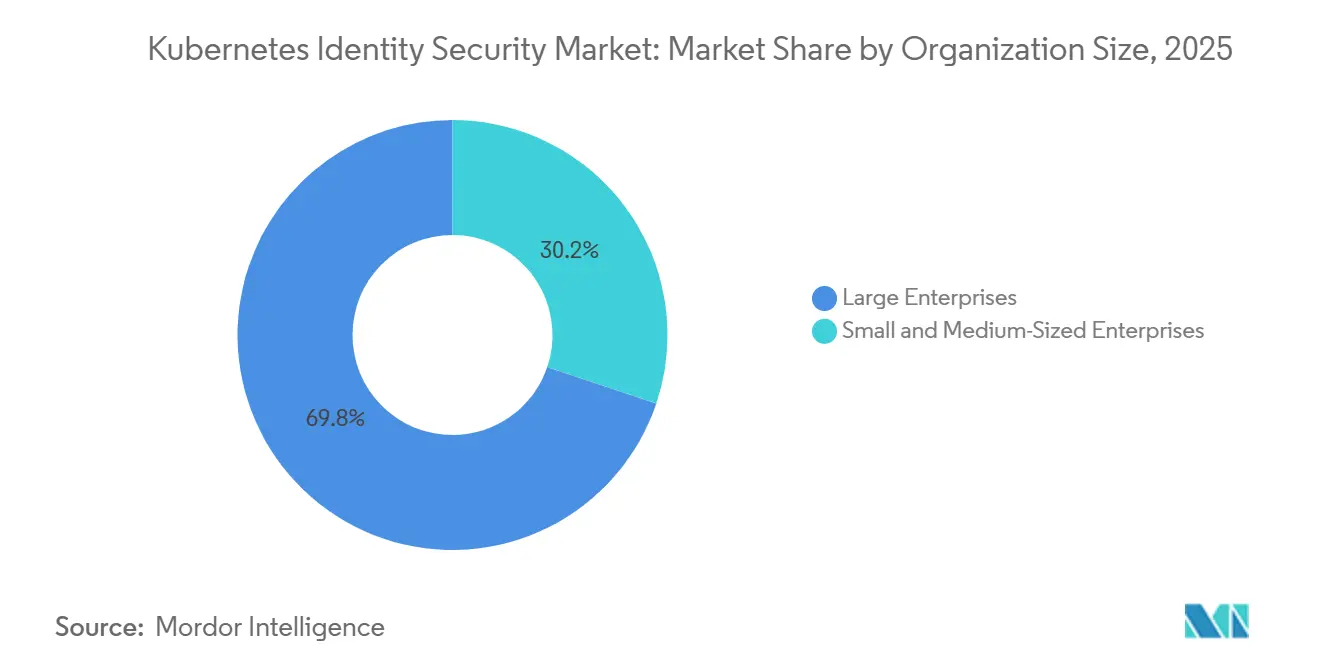
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 69,83 % am Umsatz des Kubernetes Identity Security Marktes, während kleine und mittelständische Unternehmen bis 2031 mit einer CAGR von 27,36 % wachsen sollen.
- Nach Endnutzer entfielen im Jahr 2025 27,31 % des Umsatzes auf IT und Telekommunikation, während die Branche Regierung und öffentliche Verwaltung bis 2031 voraussichtlich mit einer CAGR von 26,62 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 37,28 % am Umsatz des Kubernetes Identity Security Marktes, während Asien-Pazifik bis 2031 mit einer CAGR von 26,79 % wachsen soll.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Kubernetes Identity Security Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Expansion von Kubernetes und Cloud-nativen Workloads | +5.0% | Global, am stärksten in Nordamerika und Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Wachsende KI-Workloads und Identitätsanforderungen für KI-Agenten | +4.5% | Global, mit frühen Gewinnen in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Einführung von Zero-Trust- und Least-Privilege-Sicherheit | +4.2% | Nordamerika und Europa, Ausweitung auf die wichtigsten Märkte in Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Wachstum bei Workload- und Maschinenidentitäten | +3.8% | Global | Mittelfristig (2–4 Jahre) |
| Expansion von Multi-Cloud- und Hybrid-Kubernetes-Umgebungen | +3.2% | Global, am stärksten in Nordamerika, den wichtigsten Märkten in Asien-Pazifik und Europa | Mittelfristig (2–4 Jahre) |
| Zunehmende Einführung kurzlebiger und föderierter Anmeldeinformationen | +2.5% | Nordamerika und Europa, Ausweitung auf den Nahen Osten, Afrika und Südamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Expansion von Kubernetes und Cloud-nativen Workloads
Der Kubernetes Identity Security Markt profitiert von der breiteren Verlagerung von Produktionssystemen auf Kubernetes. Die Cloud Native Computing Foundation berichtete, dass im Jahr 2025 82 % der Container-Nutzer Kubernetes in der Produktion einsetzten, gegenüber 66 % im Jahr 2023. Dieselbe Umfrage ergab, dass 98 % der Befragten Cloud-native Technologien eingeführt hatten, was Kubernetes als zentrale Betriebsschicht für moderne Anwendungen bestätigt. Jeder neue Cluster erhöht die Anzahl der Dienstkonten, Rollen und Workload-Verbindungen, die verwaltet werden müssen. Der Kubernetes Identity Security Markt adressiert diesen operativen Bedarf durch Richtlinien-Engines, Secrets-Plattformen und Identitäts-Broker, die in Bereitstellungs-Workflows integriert sind. Da immer mehr Entwicklungs- und Bereitstellungsarbeit Cloud-nativ erfolgt, verlagert sich die relevante Sicherheitsgrenze vom Netzwerkrand zur Workload und ihrer Laufzeitidentität.
Wachsende KI-Workloads und Identitätsanforderungen für KI-Agenten
KI-Workloads erhöhen den Bedarf an Kontrollen, die den nicht-menschlichen Zugriff innerhalb von Container-Umgebungen steuern. Die Cloud Native Computing Foundation stellte fest, dass im Jahr 2025 66 % der Organisationen, die generative KI-Modelle hosten, Kubernetes für Inferenz-Workloads nutzen. Diese Nutzung fügt KI-Agenten zur Menge der Identitäten hinzu, die Zugriff auf Infrastruktur anfordern und mit Produktionsressourcen interagieren können. Der Kubernetes Identity Security Markt adressiert diese Anforderung mit Identitätsrichtlinien, die Berechtigungen auf eine definierte Aufgabe und einen definierten Zeitraum beschränken. Akeyless Security Ltd. gab im September 2026 die allgemeine Verfügbarkeit von Agentic Runtime Authority bekannt und beschrieb es als Echtzeit-Berechtigungsdurchsetzung für KI-Agenten. Teleport, Inc. führte auch delegierte agentische Identität in seiner öffentlichen Beams-Beta im Juni 2026 ein, wodurch Anmeldeinformationen bei der Ausführung begrenzt werden können, anstatt als umfassender dauerhafter Zugriff gewährt zu werden. Diese Veröffentlichungen zeigen, warum Workload-Identitätsprodukte erweitert werden, um autonome Systeme sowie Menschen und Dienste abzudecken.
Einführung von Zero-Trust- und Least-Privilege-Sicherheit
Zero-Trust-Anforderungen machen Identität zu einem direkteren Kaufkriterium für Kubernetes-Bereitstellungen. NIST Special Publication 800-207A stellt ein Zero-Trust-Architekturmodell für Cloud-native Anwendungen vor, die an mehreren Standorten betrieben werden.[1] Das Modell stellt identitätsbasierte Richtlinienkontrollen in den Mittelpunkt von Zugriffsentscheidungen für Anwendungen, die über Cluster und Clouds hinweg betrieben werden. Das US-Verteidigungsministerium erließ am 17. Juli 2025 die Direktive-Typ-Memorandum 25-003, mit der ein Zero-Trust-Portfolio-Management-Büro und die Rolle eines Chief Zero Trust Officer eingerichtet wurden. Der Kubernetes Identity Security Markt profitiert von dieser Ausrichtung, da jeder Pod und jedes Dienstkonto eine überprüfbare Identität benötigt, bevor eine Least-Privilege-Richtlinie zuverlässig durchgesetzt werden kann. OIDC-Verbund, gehärtete rollenbasierte Zugriffskontrollen und gegenseitige Transport-Layer-Sicherheit können diese Anforderungen für regulierte Workloads unterstützen.
Wachstum bei Workload- und Maschinenidentitäten
Workload-Identitäten proliferieren mit Containern, Continuous-Integration-Pipelines, Service-Meshes und automatisiertem Zertifikatsmanagement. Dieses Wachstum macht langlebige Anmeldeinformationen schwieriger zu verwalten und erhöht den Bedarf an Systemen, die kurzlebige Zugriffstoken ausstellen, rotieren und prüfen können. Der Kubernetes Identity Security Markt unterstützt die Verwendung föderierter Anmeldeinformationen und kryptografisch bestätigter Workload-Identitäten anstelle gespeicherter Secrets. Das CA/Browser Forum verabschiedete Ballot SC-081v3, gültig ab dem 15. März 2026, und reduzierte die maximale Gültigkeitsdauer für öffentliche TLS-Zertifikate von 398 Tagen auf 200 Tage.[2] Der Zeitplan wird den Zeitraum im März 2027 auf 100 Tage und im März 2029 auf 47 Tage reduzieren, was den Bedarf an automatisierten Zertifikatslebenszyklus-Praktiken erhöht. Diese Änderung begünstigt Plattformen, die Zertifikatserneuerung und Richtliniendurchsetzung über große Kubernetes-Flotten hinweg verwalten können.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Komplexität des Kubernetes RBAC und der Identitätsrichtlinienverwaltung | -2.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Mangel an Kubernetes-, Cloud- und Identity-Security-Fachkenntnissen | -2.0% | Global, am akutesten in Südamerika, dem Nahen Osten und Afrika | Kurzfristig (≤ 2 Jahre) |
| Fragmentierung über Kubernetes-, Cloud-IAM- und Enterprise-Identity-Plattformen hinweg | -1.5% | Global | Mittelfristig (2–4 Jahre) |
| Verfügbarkeit nativer Kubernetes- und Cloud-Anbieter-Identitätsfunktionen | -1.2% | Nordamerika und Europa, wo die Durchdringung verwalteter Kubernetes-Dienste am höchsten ist | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität des Kubernetes RBAC und der Identitätsrichtlinienverwaltung
Die rollenbasierte Zugriffskontrolle von Kubernetes gibt Teams detaillierte Kontrolle, ist jedoch schwierig zu verwalten, wenn Cluster und Anwendungsteams sich vervielfachen. Rollenbindungen, ClusterRoles und Dienstkonto-Berechtigungen können sich ohne konsistente Überprüfungen ansammeln. Kubernetes-Berechtigungen operieren auch auf der Anwendungsplattformebene, was es schwierig macht, geschäftliche Zugriffsregeln in präzise technische Richtlinien zu übersetzen. Der Kubernetes Identity Security Markt muss Richtliniendrift über mehrere Cluster hinweg lösen, ohne Sicherheitsteams unnötig zu belasten. Anbieter können diese Hürde durch geführtes Richtlinien-Authoring, Transparenz in bestehende Rollenzuweisungen und Kontrollen reduzieren, die übermäßig breite Berechtigungen identifizieren. Innerhalb des Kubernetes Identity Security Marktes bleibt ein einheitliches Richtlinienmanagement wichtig, wo Organisationen Kubernetes, Cloud-Identitätsdienste und Enterprise-Identity-Plattformen gemeinsam nutzen.
Mangel an Kubernetes-, Cloud- und Identity-Security-Fachkenntnissen
Der Mangel an Fachkräften mit Kubernetes-, Cloud-Identitäts-, Kryptografie- und Policy-as-Code-Kenntnissen kann die Implementierung verlangsamen, selbst wenn Budgets vorhanden sind. Organisationen müssen häufig Identitätsplattformen mit Bereitstellungs-Pipelines, Clustern und bestehenden Zugriffssystemen verbinden. Der Kubernetes Identity Security Markt bietet eine damit verbundene Chance im Bereich professioneller und verwalteter Dienstleistungen, da einige Kunden diese Kontrollen nicht eigenständig betreiben können. Dienstleistungen sollen bis 2031 mit einer CAGR von 27,92 % wachsen, was die Nachfrage nach Bereitstellung, Konfiguration und laufendem Richtlinienbetrieb widerspiegelt. Netand brachte im März 2026 HIWARE für K8S für koreanische Unternehmen auf den Markt, die von On-Premises-Sicherheitsumgebungen zu Kubernetes-basierten Zugriffskontrollen wechseln. Diese Art von Produkt kann Organisationen helfen, Kubernetes-natives Zugriffsmanagement mit geringeren internen Qualifikationsanforderungen einzuführen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Software führt beim Umsatz, während Dienstleistungen schneller wachsen
Software hielt im Jahr 2025 einen Umsatzanteil von 73,86 %. Das Segment umfasst Workload-Identitätsplattformen, Richtlinien-Engines, Secrets-Management-Software und Identitäts-Broker, die in Continuous-Integration- und Continuous-Deployment-Pipelines eingebettet sind. Diese Tools bilden die anfängliche Betriebsschicht für Organisationen, die Identitäten ausstellen, Berechtigungen durchsetzen und Zugriffsaktivitäten beobachten müssen. Policy-as-Code-Tools, OIDC-Broker und Zertifizierungsstellen, die sich an den SPIFFE- und SPIRE-Standards orientieren, sind Teil dieser Software-Schicht. Die Software-Nachfrage bleibt an den Bedarf nach konsistenter Kontrolle über Cluster, Entwickler, Workloads und Cloud-Umgebungen gebunden, die möglicherweise unter separaten Betriebsteams arbeiten.
Dienstleistungen sollen von 2026 bis 2031 mit einer CAGR von 27,92 % wachsen und sind damit die am schnellsten wachsende Komponente. Professionelle Dienstleistungen umfassen Bereitstellung, OIDC-Verbunddesign, SPIFFE- und SPIRE-Implementierung sowie Rationalisierung der rollenbasierten Zugriffskontrolle. Verwaltete Dienstleistungen können die Verantwortung für das Zertifikatslebenszyklusmanagement und die Richtliniendurchsetzung übernehmen, wo interne Teams begrenzt sind. Die Kubernetes Identity Security Marktgröße für Dienstleistungen wächst, weil viele Käufer laufenden operativen Support über die anfängliche Plattformlizenz hinaus benötigen. Kleine und mittelständische Organisationen können verwaltete Bereitstellung nutzen, um auf Spezialkenntnisse zuzugreifen, ohne ein vollständiges internes Kubernetes-Sicherheitsteam aufzubauen oder eine kontinuierliche Abdeckung für sich ändernde Richtlinienanforderungen aufrechtzuerhalten.


Nach Bereitstellungsmodus: Cloud-basierte Lösungen führen in Unternehmensumgebungen
Cloud-basierte Lösungen hielten im Jahr 2025 einen Umsatzanteil von 58,49 %. Das Segment profitiert von verwalteten Kubernetes-Diensten, darunter Amazon Elastic Kubernetes Service, Google Kubernetes Engine und Azure Kubernetes Service. Die Cloud-Identitätsintegration unterstützt Verbund und kurzlebige Anmeldeinformationen, was die Abhängigkeit von gespeicherten Zugriffsschlüsseln reduzieren kann. Die Cloud Native Computing Foundation und SlashData berichteten, dass im ersten Quartal 2026 34 % der Entwickler in Hybrid-Cloud-Umgebungen bereitstellten, verglichen mit 22 % im Jahr 2021.[3] Diese Verschiebung unterstützt die Nachfrage nach Zugriffskontrollen, die über Cloud- und Hybrid-Umgebungen hinweg funktionieren, ohne separate Identitätspraktiken für jeden Cluster zu erfordern.
Cloud-basierte Lösungen sollen bis 2031 auch mit einer CAGR von 26,78 % wachsen. Amazon Web Services führte im April 2026 IAM-Bedingungsschlüssel für Amazon EKS ein, die es Organisationen ermöglichen, Kontrollen für private API-Endpunkte, Verschlüsselungsschlüssel und genehmigte Kubernetes-Versionen über Dienststeuerungsrichtlinien anzuwenden.[4] Solche nativen Funktionen können die Basis-Governance verbessern und gleichzeitig den Druck auf Spezialanbieter erhöhen, breitere plattformübergreifende Funktionen anzubieten. Die On-Premises-Bereitstellung bleibt für klassifizierte Regierungs-Workloads und Umgebungen mit Datenspeicherungsanforderungen relevant. Hybrid-Bereitstellungen sind weiterhin wichtig in Finanzdienstleistungen und im Gesundheitswesen, wo Organisationen Cloud-Skalierbarkeit mit Anforderungen an lokale Infrastruktur, sensible Datenkontrolle und etablierte Enterprise-Identitätssysteme in Einklang bringen.
Nach Unternehmensgröße: Großunternehmen halten die größte Position, während KMU aufholen
Großunternehmen machten im Jahr 2025 69,83 % des Umsatzes aus und repräsentieren den größten Anteil nach Unternehmensgröße im Kubernetes Identity Security Markt. Diese Organisationen betreiben häufig mehrere Cluster über mehrere Cloud-Anbieter hinweg und haben erhebliche Zugriffssteuerungsflächen. Ihre Anforderungen umfassen Multi-Cluster-Governance, Erkennung von Richtliniendrift, automatisiertes Zertifikatsmanagement und Kontrollen, die mit regulatorischen Verpflichtungen übereinstimmen. Großunternehmen haben auch die Größe, um dedizierte Kubernetes-Sicherheitsprogramme und formelle Zugriffsüberprüfungen zu unterstützen. Diese Bedingungen machen zentralisierte Identitäts-Governance zu einem Kernbestandteil ihrer Produktionsplattform-Operationen.
Kleine und mittelständische Unternehmen sollen bis 2031 mit einer CAGR von 27,36 % wachsen. Verwaltete Kubernetes-Dienste reduzieren den Infrastrukturverwaltungsaufwand, während Cloud-native Identitätsdienste die anfänglichen Kosten der Workload-Governance senken. Diese Organisationen können OIDC-Verbund und Kubernetes-Dienstkonto-Token-Praktiken einrichten, während sie neue Cloud-native Anwendungsstacks aufbauen. Der Kubernetes Identity Security Markt profitiert, wenn Anbieter entwicklerorientierte Preisgestaltung nach Cluster oder Workload anbieten, anstatt eine umfassende Enterprise-Lizenzierung zu verlangen. Die Cloud Native Computing Foundation und SlashData berichteten, dass die Kubernetes-Nutzung unter indischen Backend-Entwicklern im ersten Quartal 2026 42 % erreichte. Die wachsende Entwicklerakzeptanz in solchen Märkten kann die Kundenbasis für zugängliche Identitätsplattformen verbreitern.
Nach Endnutzer: IT und Telekommunikation führt, während die Akzeptanz im öffentlichen Sektor zunimmt
IT und Telekommunikation hielt im Jahr 2025 einen Umsatzanteil von 27,31 % und ist damit die größte Endnutzergruppe. Dieser Sektor betreibt umfangreiche interne Entwicklerplattformen und Produktionsinfrastruktur, die eine Kubernetes-spezifische Zugriffs-Governance benötigen. Zu seinen Beschaffungsprioritäten gehören sicherer Entwicklerzugriff, Workload-Identität und konsistente Richtlinien über verteilte Umgebungen hinweg. Der Kubernetes Identity Security Markt bedient diese Nachfrage mit Kontrollen für Cluster, Continuous-Integration-Pipelines und Dienst-zu-Dienst-Kommunikation. IT- und Telekommunikationsanbieter stehen auch vor dem direkten Bedarf, die Verfügbarkeit aufrechtzuerhalten und gleichzeitig den privilegierten Zugriff auf Produktionssysteme zu begrenzen.
Die Branche Regierung und öffentliche Verwaltung soll bis 2031 mit einer CAGR von 26,62 % wachsen. Zero-Trust-Programme, Cloud-Compliance-Anforderungen und klassifizierte Anwendungsumgebungen unterstützen diese Expansion. Die US-Verteidigungsministerium-Direktive aus dem Jahr 2025 gibt Bundesbehörden und Verteidigungsauftragnehmern eine formelle Richtliniengrundlage für Zero-Trust-Governance. Bankwesen, Finanzdienstleistungen und Versicherungen erfordern ebenfalls Kontrollen über privilegierten Zugriff auf containerisierte Produktions-Workloads. Gesundheitswesen und Biowissenschaften, Einzel- und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Fertigung, Medien und Unterhaltung sowie Bildung nutzen Kubernetes für eine Reihe von Betriebsanwendungen. Kleinere Nutzer in diesen Gruppen können mit Open-Source-Identitätskontrollen beginnen und später kommerzielle Governance-Funktionen hinzufügen, wenn ihre Workloads wachsen.
Geografische Analyse
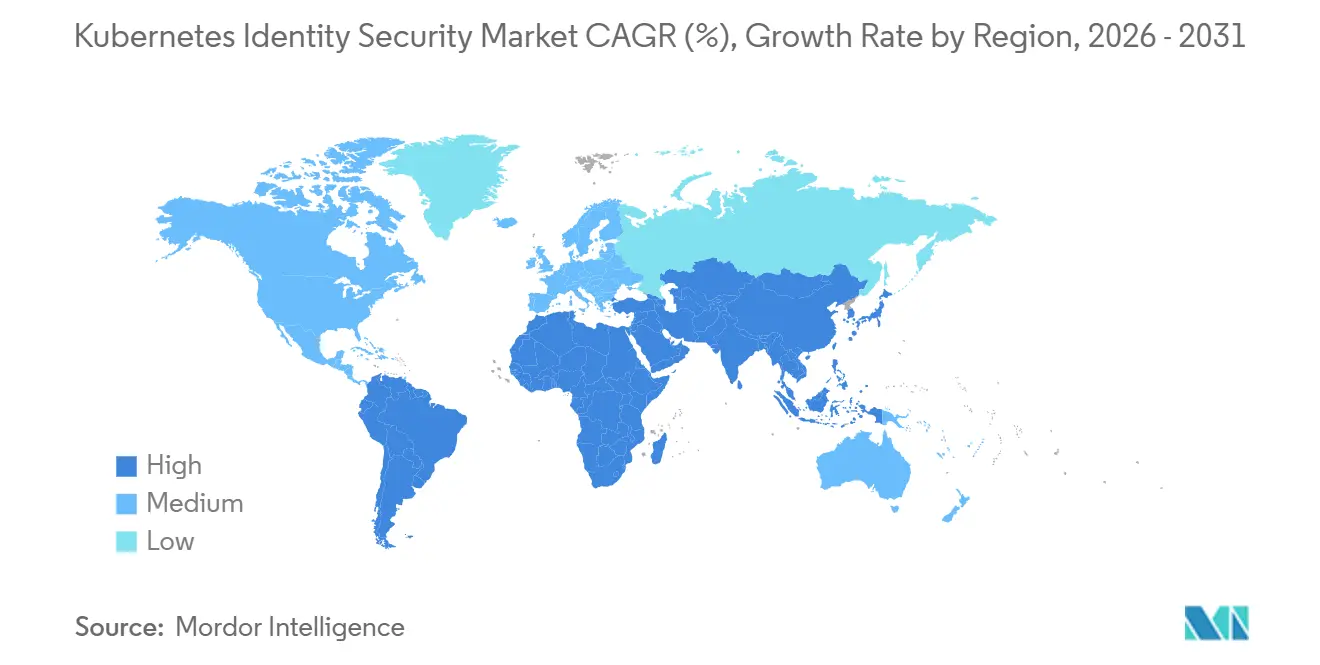
Nordamerika hielt im Jahr 2025 einen Anteil von 37,28 % am Kubernetes Identity Security Markt. Der Kubernetes Identity Security Markt in der Region profitiert von einer großen Basis an Cloud-nativen Anwendern, Spezialanbietern, Systemintegratoren und Sicherheitsanforderungen des öffentlichen Sektors. Die Vereinigten Staaten sind der größte nationale Markt, da bundesstaatliche Anforderungen an Cloud-native Identitätskontrollen eine konsistente Beschaffungsnachfrage erzeugen. Das im Jahr 2025 erlassene Zero-Trust-Memorandum des Verteidigungsministeriums unterstützt diese Richtlinienausrichtung über verteidigungsbezogene Cloud-Programme hinweg. Kanada und Mexiko tragen durch Technologiedienstleistungsaktivitäten und grenzüberschreitende Ausrichtung an US-amerikanischen Unternehmensanforderungen zur Nachfrage bei.
Europa ist das zweitgrößte regionale Cluster, wobei das Vereinigte Königreich und Deutschland die regionale Nachfrage nach Identitäts-Governance über Cloud-, Hybrid- und On-Premises-Umgebungen hinweg verankern. Datenspeicherungsanforderungen erhalten Hybrid-Kontrollen aufrecht, wo eine öffentliche Cloud-Bereitstellung nicht für jede Workload geeignet ist. Russland bleibt im Berichtsumfang enthalten, folgt jedoch einem separaten Weg, der durch inländische Cloud-Infrastruktur und begrenzte Beteiligung an globalen Anbieter-Ökosystemen geprägt ist. Der Kubernetes Identity Security Markt in Europa verzeichnet weiterhin Nachfrage nach portablen Kontrollen, die nicht von einer einzigen Cloud-Umgebung abhängen.
Asien-Pazifik soll von 2026 bis 2031 mit einer CAGR von 26,79 % wachsen, der schnellsten Rate unter den Regionen. Die Kubernetes Identity Security Marktgröße in der Region wird durch Entwicklerwachstum und eine breitere Einführung verwalteter Kubernetes-Dienste in Finanzdienstleistungen, Fertigung und öffentlichen Workloads unterstützt. Die Cloud Native Computing Foundation und SlashData berichteten, dass Indien im ersten Quartal 2026 2,25 Millionen Cloud-native Entwickler hatte, was 11 % des globalen Gesamtvolumens entspricht. Japans Cloud-native Community erreichte bis Juli 2026 fast 1 Million Entwickler, wobei 71 % mindestens eine Cloud-native Technologie oder Praxis nutzten. China bleibt eigenständig, da inländische Cloud-Anbieter Kubernetes-Dienste mit proprietärer Identitätsintegration anbieten. Südamerika, der Nahe Osten und Afrika sind kleinere Märkte, wobei Brasilien, die Vereinigten Arabischen Emirate, Saudi-Arabien, Südafrika und Nigeria als wichtige Nachfragezentren durch fintech-, Telekommunikations-, Regierungs- und Finanzdienstleistungsaktivitäten dienen.

Wettbewerbslandschaft
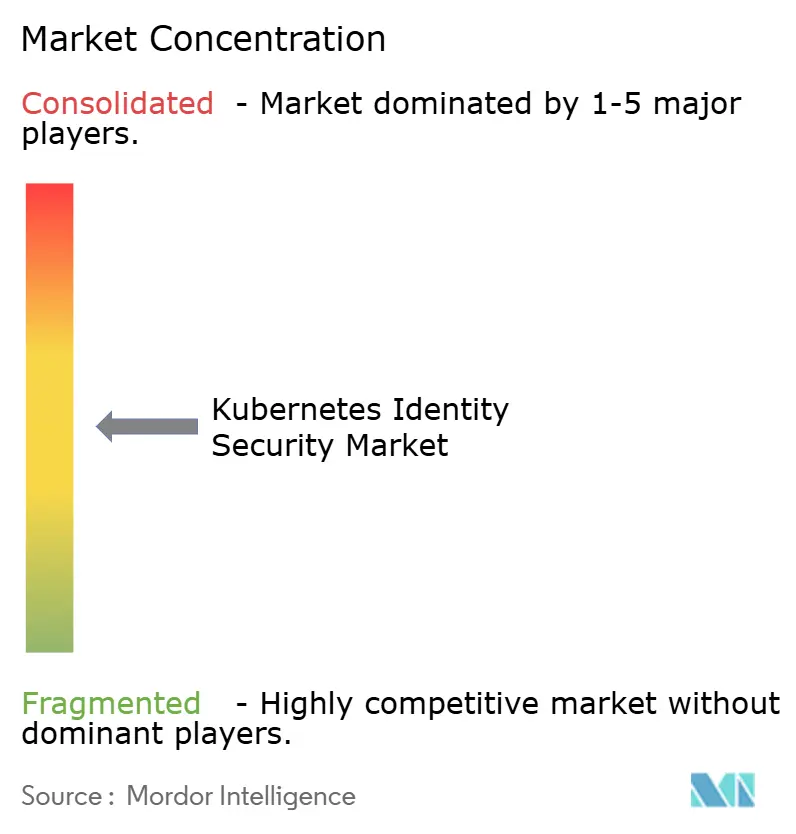
Der Kubernetes Identity Security Markt ist auf Plattformebene mäßig konzentriert und bleibt unter Spezialisten fragmentiert. Amazon Web Services, Microsoft, Google, Palo Alto Networks, IBM und Red Hat verfügen über breite Unternehmensbeziehungen, die die Einführung von Kubernetes-Zugriffskontrollen unterstützen. Spezialanbieter konkurrieren durch Workload-Identität, privilegierten Zugriff, Zertifikatsbetrieb und clusterübergreifendes Richtlinienmanagement. Palo Alto Networks schloss im Februar 2026 die Übernahme von CyberArk Software Ltd. für ungefähr 25 Milliarden USD ab.[5] Die Transaktion stellt Identitätssicherheit neben Netzwerksicherheit und Sicherheitsoperationen innerhalb seiner breiteren Plattform und signalisiert die wachsende Bedeutung von Maschinenidentität und privilegiertem Zugriff für KI-Zeitalter-Infrastruktur.
Delinea, Inc. schloss im März 2026 die Übernahme von StrongDM, Inc. ab und kombinierte dabei Privileged-Access-Management mit Just-in-Time-Autorisierung für Kubernetes-Cluster, Pipelines, Datenbanken und KI-Agenten-Workflows. Dieser Schritt erweitert seine Fähigkeit, Laufzeitzugriff statt nur dauerhafter administrativer Berechtigungen zu adressieren. Okta, Inc. unterzeichnete im August 2025 eine endgültige Vereinbarung zur Übernahme von Axiom Security, um seinen Fahrplan für Just-in-Time-Zugriffs-Governance für Datenbanken und Kubernetes zu beschleunigen. Palo Alto Networks und Okta, Inc. gaben im Juli 2025 eine erweiterte Partnerschaft bekannt, die Identitätsbedrohungsschutz, Okta KI und Cortex SecOps-Fähigkeiten integrierte, was einen Schritt zur Kombination von Zugriff, Risikokontext und Sicherheitsoperationen signalisiert.
Technologie bleibt der zentrale Wettbewerbshebel im Kubernetes Identity Security Markt. Red Hat, Inc. machte seinen Zero-Trust-Workload-Identitätsmanager auf OpenShift unter Verwendung von SPIFFE- und SPIRE-Standards allgemein verfügbar. Die Cloud Native Computing Foundation gab im März 2026 den Abschluss von Kyvernos Graduation bekannt und bestätigte damit die Rolle des Projekts bei der Kubernetes-nativen Richtliniendurchsetzung. Die kommerzielle Differenzierung ist zunehmend an die einheitliche Governance von menschlichen, Workload- und KI-Agenten-Identitäten, clusterübergreifendes Vertrauensmanagement und zugriffsbewusste Incident-Response gebunden. Anbieter im Kubernetes Identity Security Markt, die auf nativen Kubernetes- und Cloud-Identitätsfunktionen aufbauen, sind besser positioniert, da grundlegende Fähigkeiten breiter verfügbar werden.
Kubernetes Identity Security Branchenführer
-
Palo Alto Networks, Inc.
-
CyberArk Software Ltd.
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- September 2026: Akeyless Security Ltd. gab die allgemeine Verfügbarkeit von Agentic Runtime Authority bekannt, einer absichtsbasierten Zugriffssteuerungsschicht für KI-Agenten, die Echtzeit-Berechtigungen auf seiner SecretlessAI-Anmeldeinformationsschutzplattform durchsetzt. Die Lösung steuert über 220 Milliarden Maschinenidentitätsinteraktionen für Fortune-500-Organisationen und erweitert diese Governance auf eine neue Identitätsklasse, den KI-Agenten.
- Juli 2026: Teleport, Inc. erweiterte seine Identity Security Plattform um Beams Session Summaries, Agentic Classifiers und Risk Scoring. Die Funktionen fassen SSH-, Kubernetes- und Datenbanksitzungen nach Risikoniveau zusammen und klassifizieren sie und ordnen Aktionen dem MITRE ATT&CK-Framework zu.
- April 2026: Amazon Web Services führte IAM-Bedingungsschlüssel für Amazon EKS ein. Die Kontrollen ermöglichen es Organisationen, private API-Endpunkte, kundenverwaltete Verschlüsselungsschlüssel und genehmigte Kubernetes-Versionen über Dienststeuerungsrichtlinien zu verlangen.
- März 2026: Die Cloud Native Computing Foundation gab den Abschluss von Kyvernos Graduation bekannt und würdigte damit die Produktionsnutzung und Community-Entwicklung der Kubernetes-nativen Richtlinien-Engine.
- März 2026: Delinea, Inc. schloss die Übernahme von StrongDM, Inc. ab und kombinierte dabei Enterprise-Privileged-Access-Management mit Just-in-Time-Laufzeitzugriff für Kubernetes-Cluster, Pipelines, Datenbanken und KI-Agenten-Workflows.


Globaler Kubernetes Identity Security Marktbericht – Umfang
Der Kubernetes Identity Security Markt umfasst Lösungen, die Workload-Identitäten, Dienstkonten und Authentifizierungs-/Autorisierungsmechanismen innerhalb von Kubernetes-Umgebungen verwalten und schützen. Dieser Markt konzentriert sich auf die Absicherung der Art und Weise, wie Anwendungen und Dienste sich gegenseitig und gegenüber Cloud-Ressourcen über Kubernetes-native Identitätskonstrukte wie Dienstkonten, RBAC-Richtlinien und Workload-Identitätsverbund authentifizieren. Lösungen in diesem Markt verhindern identitätsbasierte Angriffe, indem sie Least-Privilege-Zugriff sicherstellen, Dienstkonto-Token absichern, Pod-Identitätsisolierung implementieren und mit Cloud-Anbieter-IAM-Systemen integrieren, um hartcodierte Secrets zu eliminieren und Privilegienerweiterung durch kompromittierte Workloads zu verhindern.
Der Kubernetes Identity Security Marktbericht ist segmentiert nach Komponente (Software und Dienstleistungen [Professionelle Dienstleistungen und Verwaltete Dienstleistungen]), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzel- und E-Commerce, Energie und Versorgungsunternehmen, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Verwaltete Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Energie und Versorgungsunternehmen |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriges Asien-Pazifik | |
| Naher Osten | Israel |
| Vereinigte Arabische Emirate | |
| Saudi-Arabien | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | Professionelle Dienstleistungen | |
| Verwaltete Dienstleistungen | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Regierung und öffentliche Verwaltung | |
| Industrielle Fertigung | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriges Asien-Pazifik | ||
| Naher Osten | Israel | |
| Vereinigte Arabische Emirate | ||
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Kubernetes Identity Security Markt?
Die Kubernetes Identity Security Marktgröße wird voraussichtlich von 93,91 Millionen USD im Jahr 2025 auf 114,25 Millionen USD im Jahr 2026 steigen und bis 2031 334,86 Millionen USD erreichen, mit einer CAGR von 23,99 % über den Zeitraum 2026–2031.
Was treibt die Einführung von Kubernetes Identity und Access Management an?
Der produktive Kubernetes-Einsatz, Zero-Trust-Programme, größere Maschinenidentitätsbestände und KI-Workloads erhöhen den Bedarf an Zugriffskontrollen auf Workload-Ebene über Produktionscluster und verbundene Entwicklungs-Pipelines hinweg.
Welche Komponente führt bei den Kubernetes-IAM-Ausgaben?
Software hielt im Jahr 2025 einen Umsatzanteil von 73,86 %, während Dienstleistungen bis 2031 mit einer CAGR von 27,92 % schneller wachsen sollen.
Warum wachsen Cloud-basierte Kubernetes-IAM-Lösungen?
Cloud-basierte Lösungen hielten im Jahr 2025 einen Umsatzanteil von 58,49 % und profitieren von der Einführung verwalteter Kubernetes-Dienste, Identitätsverbund und kurzlebigen Anmeldeinformationen.
Welche Region wächst am schnellsten bei Kubernetes-IAM?
Asien-Pazifik soll bis 2031 mit einer CAGR von 26,79 % wachsen, unterstützt durch expandierende Cloud-native Entwickler-Communities und die Bereitstellung verwalteter Kubernetes-Dienste.
Was ist die größte Implementierungsherausforderung für Kubernetes-IAM?
Die Komplexität der rollenbasierten Zugriffskontrolle und der Mangel an Kubernetes- und Identity-Security-Fachkenntnissen können die Bereitstellung verlangsamen und den Bedarf an verwalteten Dienstleistungen erhöhen.


 Ihre Daten sind sicher und werden niemals verkauft oder weitergegeben.
