
Workforce Identity Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 29.34 Milliarden US-Dollar |
| Marktgröße (2032) | 48.33 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 13.03 % |
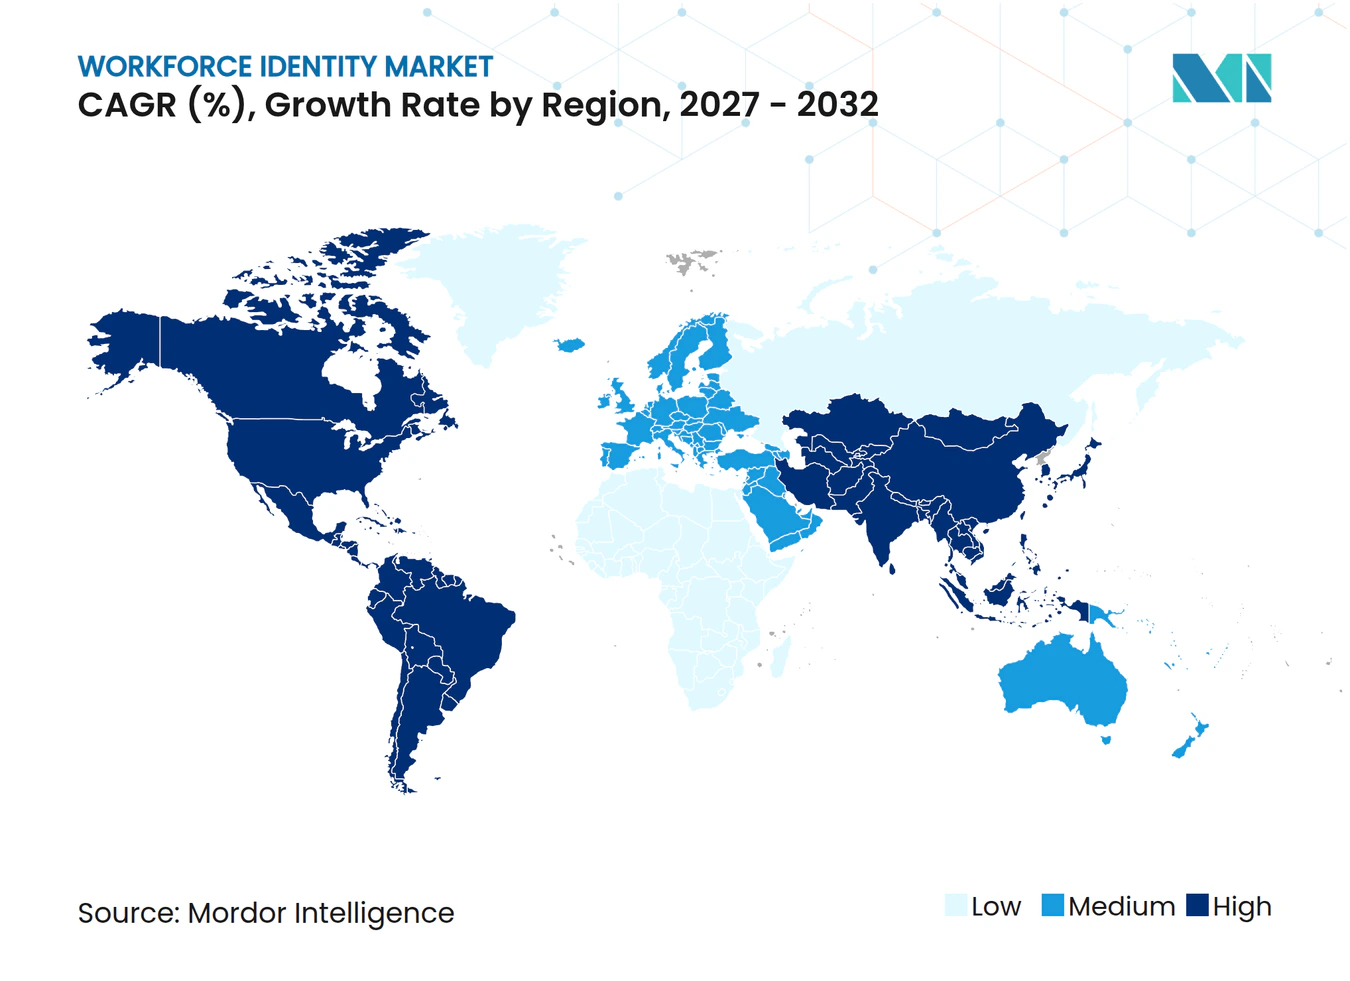
| Schnellstwachsender Markt | Naher Osten |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Workforce Identity Marktanalyse von Mordor Intelligence
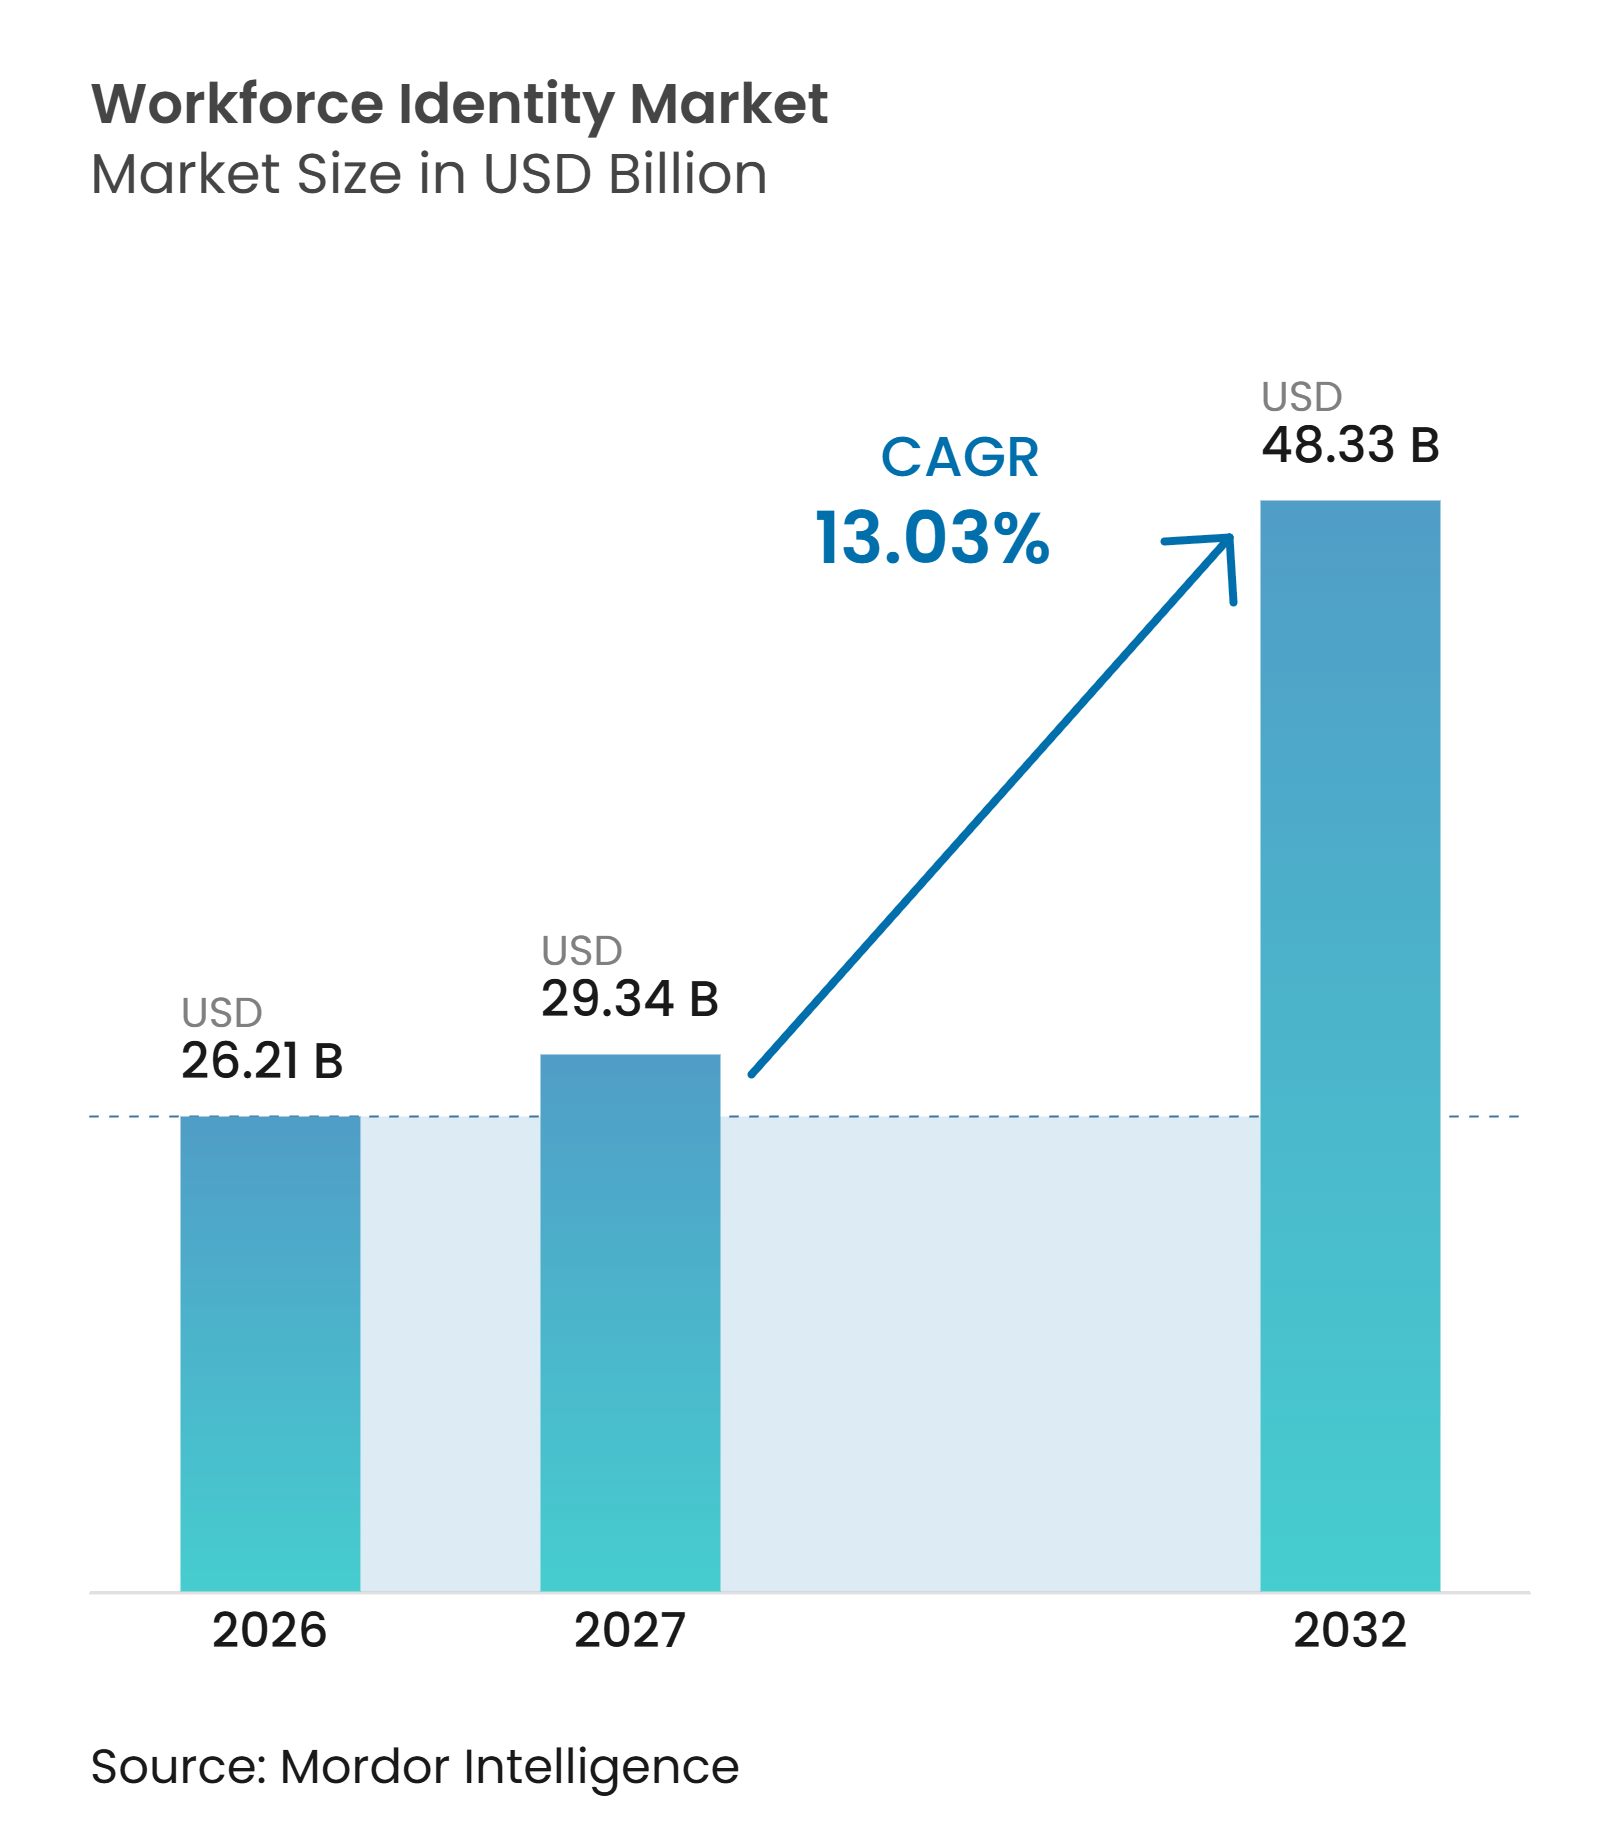
Die Workforce Identity Marktgröße soll von 26,21 Milliarden USD im Jahr 2026 auf 48,33 Milliarden USD bis 2032 anwachsen und dabei zwischen 2027 und 2032 eine CAGR von 13,03 % verzeichnen. Der Workforce Identity Markt entwickelt sich von perimeterbasierter Sicherheit hin zu identitätszentrierten Kontrollen, die über Cloud-, On-Premises- und Edge-Umgebungen hinweg funktionieren. Regulatorische Anforderungen haben eine prüfbare Identitäts-Governance für Finanzdienstleister und Betreiber kritischer Infrastrukturen zu einer höheren Priorität gemacht. Dieser Wandel verschiebt Identitätsprogramme von diskretionären Technologieausgaben hin zu einer zentralen Kontrolle für Zugang, Compliance und operative Resilienz. Die Breite der Plattform gewinnt an Bedeutung, da Käufer nach integrierten Authentifizierungs-, Governance-, Privileged-Access- und Bedrohungsreaktionsfähigkeiten suchen. Gleichzeitig können veraltete Verzeichnisumgebungen, Datenspeicherungsvorschriften, Modernisierungskosten und Latenz in industriellen Umgebungen Bereitstellungsentscheidungen verzögern.
Wichtigste Erkenntnisse des Berichts
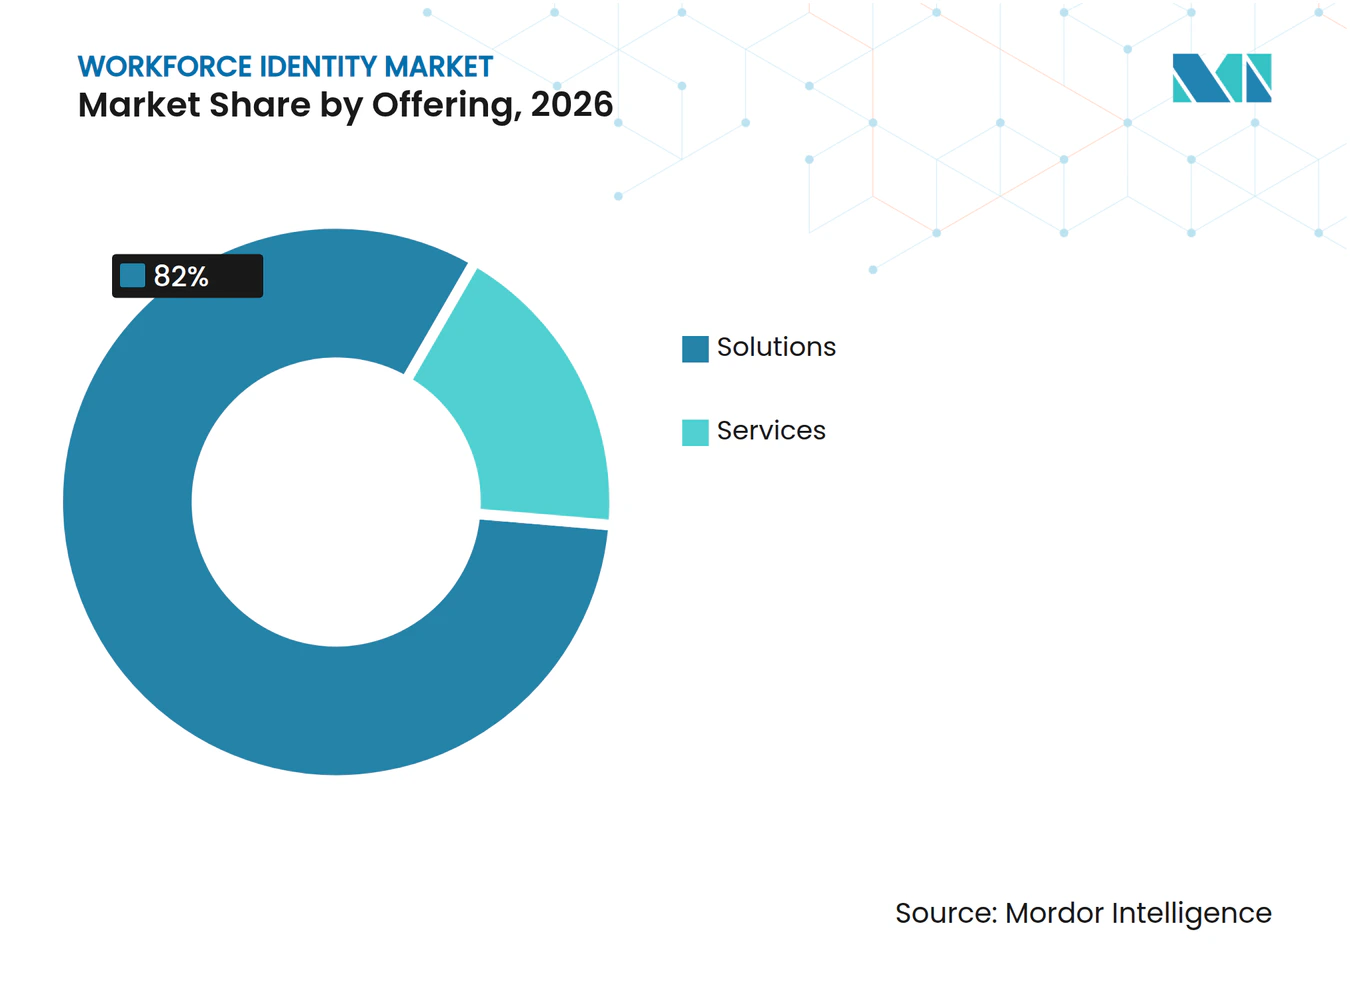
- Nach Angebot hielten Lösungen im Jahr 2026 einen Marktanteil von 82,06 %.
- Nach Fähigkeit hielt die Workforce-Authentifizierung und Single Sign-On im Jahr 2026 den größten Anteil, während die Erkennung und Reaktion auf Identitätsbedrohungen bis 2032 voraussichtlich mit einer CAGR von 14,78 % wachsen wird.
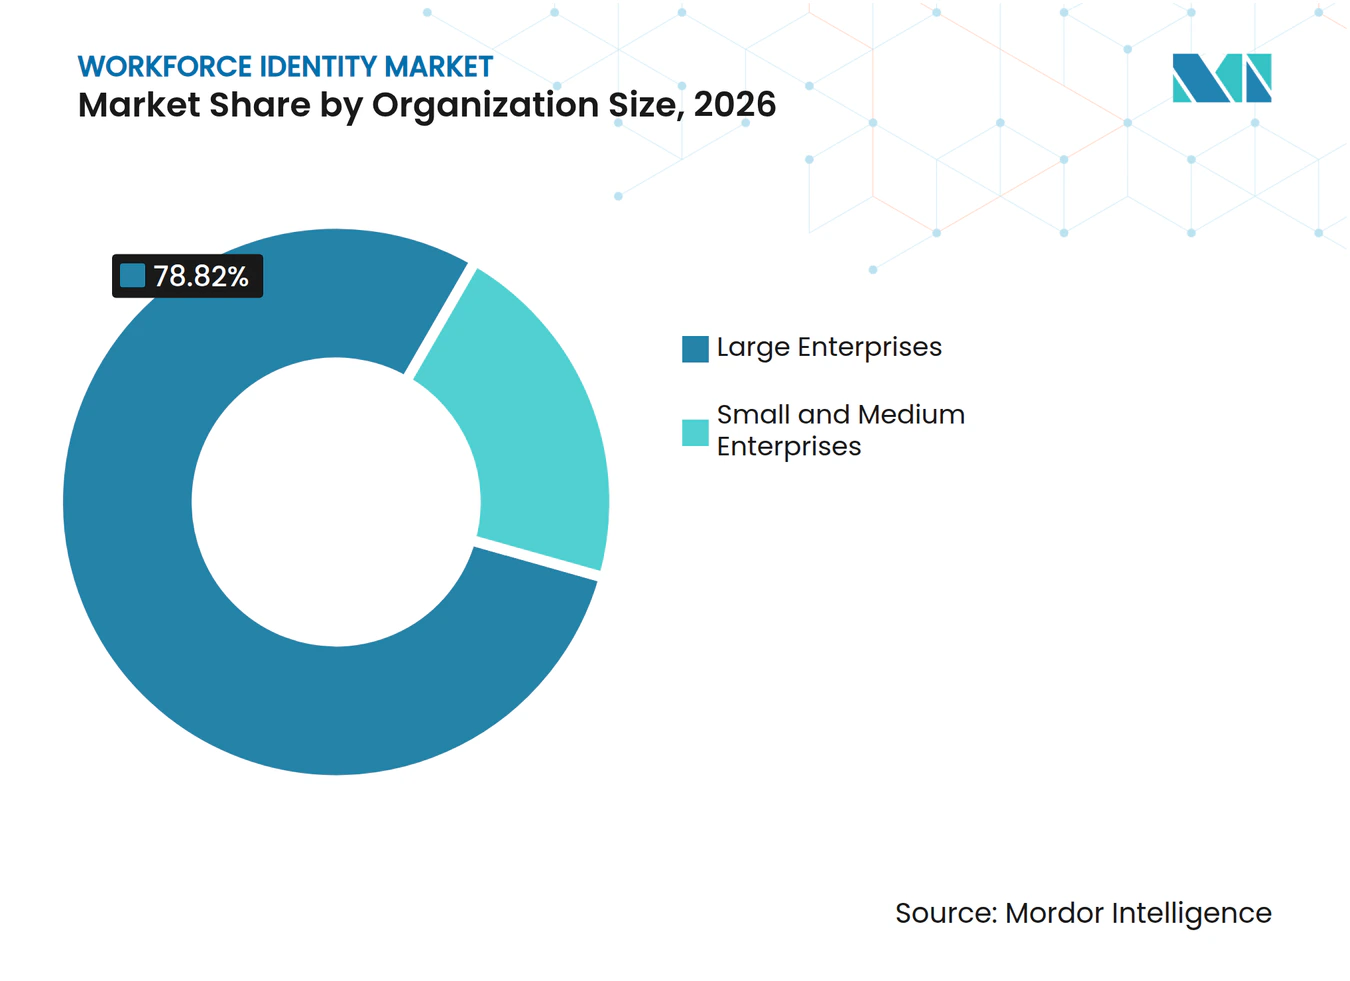
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 78,82 % am Workforce Identity Markt, während KMU bis 2032 voraussichtlich mit einer CAGR von 14,42 % wachsen werden.
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2026 ein Anteil von 20,99 % an der Workforce Identity Marktgröße, während IT und Telekommunikation bis 2032 voraussichtlich mit einer CAGR von 14,91 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 43,51 %, während der Nahe Osten das am schnellsten wachsende regionale Segment ist.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ausweitung von Zero-Trust-Zugriffsarchitekturen | +2.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Cloud- und SaaS-Ausbreitung in hybriden Unternehmen | +2.3% | Global, insbesondere Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Zunehmender Identitätsbetrug und Kontoübernahmeversuche | +2.1% | Global, am stärksten in Nordamerika und Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Regulatorischer Druck für stärkere Zugriffs-Governance | +1.9% | Primär Europa und Nordamerika | Mittelfristig (2–4 Jahre) |
| KI-Agenten-Identitäts-Governance tritt in Workforce-IAM-Budgets ein | +1.7% | Global, führend in Nordamerika und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Digitale öffentliche Identitätsinfrastrukturen weiten sich auf den Arbeitgeberzugang aus | +1.3% | Europa und Naher Osten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung von Zero-Trust-Zugriffsarchitekturen
Zero Trust entwickelt sich für den Workforce Identity Markt von einem Sicherheitskonzept zu einer Beschaffungsanforderung. AlgoSec berichtete, dass 56 % der Unternehmen im Jahr 2025 Zero Trust vollständig oder teilweise implementierten.[1] HPE und Cybersecurity Insiders stellten fest, dass 82 % der Organisationen universellen Zero-Trust-Netzwerkzugang als unverzichtbar betrachteten, während 17 % ihn vollständig implementiert hatten.[2] Diese Lücke unterstützt mehrjährige Kaufprogramme, da Zugriffsentscheidungen wiederholt anhand sich ändernder Risikosignale überprüft werden müssen. Open Systems stellte fest, dass im Januar 2026 nur 8–9 % der befragten Organisationen eine vollständig integrierte Zero-Trust-Architektur besaßen. Anbieter, die Single Sign-On, Privileged Access und Echtzeiterkennung verbinden, können fragmentierte Implementierungspläne adressieren.
Cloud- und SaaS-Ausbreitung in hybriden Unternehmen
Die SaaS-Einführung hat Konten, Berechtigungen und Datenaustauschwege schneller hinzugefügt, als viele Organisationen sie verwalten können. Dies schafft einen klaren Bedarf für den Workforce Identity Markt, da jede nicht verwaltete Anwendung Zugriffsrechte hinzufügt, die möglicherweise nicht den standardmäßigen Lifecycle-Kontrollen folgen. Omada berichtete im Jahr 2025, dass fast 4 von 10 Organisationen keine SaaS-basierten Identitäts-Governance-Lösungen eingesetzt hatten. Organisationen mit vielen SaaS-Anwendungen und mehreren Identitätsanbietern bevorzugen möglicherweise Orchestrierungstools gegenüber einem vollständigen Austausch bestehender Systeme. Dieser Ansatz kann konsistente Richtlinien anwenden und gleichzeitig eine störende Migration vermeiden.
Zunehmender Identitätsbetrug und Kontoübernahmeversuche
Kontoübernahmen sind zu einem wichtigen Sicherheitsproblem geworden und erhöhen den Wert der kontinuierlichen Identitätsüberwachung. Sift berichtete, dass 83 % der Organisationen mindestens einen Kontoübernahmevorfall erlebt hatten, während die Angriffsrate im zweiten Quartal 2025 2,5 % erreichte.[3] TransUnion verzeichnete einen Anstieg des digitalen Kontoübernahmevolumens um 21 % vom ersten Halbjahr 2024 zum ersten Halbjahr 2025. AuthenticID stellte fest, dass 68 % der Unternehmen mit arbeitnehmerbezogenem Betrug konfrontiert waren, wobei die Mitarbeiteridentitätsfälschung die häufigste Art war. Credential-Diebstahl kann die Lücke zwischen Authentifizierungs-, Governance- und Erkennungssystemen ausnutzen. Kontinuierliches Sitzungsrisiko-Scoring kann daher Mittel von Sicherheitsteams anziehen, die Endpunktsicherheit und Identitätskontrollen bisher getrennt behandelt haben.
Regulatorischer Druck für stärkere Zugriffs-Governance
Regulatorische Verpflichtungen haben die Anforderungen an die Zugriffs-Governance für den Workforce Identity Markt erweitert. DORA gilt seit dem 17. Januar 2025 und macht Identitätsmanagement, Lifecycle-Kontrollen und nachvollziehbare Zugriffsaufzeichnungen für europäische Finanzunternehmen relevant. PCI DSS v4.0.1 erforderte ab dem 31. März 2025 eine Multi-Faktor-Authentifizierung für den Zugang zu Karteninhaberdaten. NIST finalisierte SP 800-63-4 am 31. Juli 2025 und aktualisierte die Sicherungsleitlinien für digitale Identitätssysteme. NIS2 erweitert zudem Sicherheits- und Zugangskontrollverpflichtungen auf 18 kritische Sektoren. Diese Rahmenwerke können Kaufentscheidungen beschleunigen, da Organisationen bei Prüfungen Nachweise über kontrollierten Zugang erbringen müssen.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskomplexität mit veralteten Verzeichnisumgebungen | -1.4% | Global, am stärksten in industriellen und regulierten Sektoren | Langfristig (≥ 4 Jahre) |
| Hohe Kosten der IAM-Modernisierung auf Unternehmensebene | -1.1% | Global, am stärksten in Schwellenmärkten und KMU | Mittelfristig (2–4 Jahre) |
| Fragmentierung der Datenspeicherung bei Bereitstellungen im Nahen Osten | -0.7% | Naher Osten, Ausstrahlungseffekte auf Nordafrika | Mittelfristig (2–4 Jahre) |
| Authentifizierungslatenz-Einschränkungen in industriellen Edge-Umgebungen | -0.5% | Industrieregionen weltweit | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität mit veralteten Verzeichnisumgebungen
Veraltete Active-Directory-Umgebungen sind nach wie vor eng mit On-Premises-Anwendungen verbunden und können die Modernisierung im gesamten Workforce Identity Markt verlangsamen. Ihre Gesamtkosten umfassen Hardware-Aktualisierungen, Identitäts-Bridges, Wartung virtueller privater Netzwerke und doppelte Zugangskontrollschichten. Strata Identity schätzte, dass die jährlichen Erneuerungskosten für veraltete Identitätsanbieter zwischen 5 Millionen USD und 10 Millionen USD liegen können, noch vor den damit verbundenen Infrastruktur- und Servicekosten. Eine wissenschaftliche Studie aus dem Jahr 2025 ergab, dass eine KI-gestützte IAM-Migration den manuellen Aufwand um 30 % reduzierte und die Kosten bei mittelgroßen Projekten um 160.000 USD senkte, obwohl Richtlinien-Mapping-Fehler weiterhin menschliche Nachbearbeitung erforderten. Komplexe Verzeichniskonsolidierungen können Verkaufszyklen um 12–18 Monate über standardmäßige Unternehmens-SaaS-Bewertungen hinaus verlängern. Diese Verzögerung kann kurzfristige Einnahmen begrenzen, selbst wenn die Organisation den strategischen Fall für die Modernisierung akzeptiert.
Hohe Kosten der IAM-Modernisierung auf Unternehmensebene
Die Modernisierung der Unternehmensidentität ist eine mehrjährige Kapitalverpflichtung, die während der Beschaffung an Dynamik verlieren kann. Verzeichnismigrationsdienste können für große Umgebungen 2 Millionen USD übersteigen. Programme, die Cloud- und On-Premises-Systeme überbrücken, können undokumentierte Anwendungsabhängigkeiten aufdecken und Umfangsänderungen verursachen. Kleinere Organisationen stehen vor einer größeren Hürde, da Dienste zur Verbindung von ERP-, HR- und Kommunikationsplattformen weiterhin benötigt werden. Abonnementbasierte Identitäts-Governance senkt den anfänglichen Softwareaufwand, beseitigt jedoch nicht die Integrationsarbeit. Modulare Angebote, die mit Single Sign-On oder passwortloser Authentifizierung beginnen, können die anfängliche Verpflichtung reduzieren und eine schrittweise Einführung unterstützen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Lösungen führen Workforce Identity Bereitstellungen anLösungen machten im Jahr 2026 82,06 % des Workforce Identity Marktanteils aus. Diese Position spiegelt die Präferenz für Softwareplattformen wider, die nach Abschluss der Implementierungsarbeiten dauerhaft in einer Organisation verankert bleiben. Workforce-Identity-Funktionen erfordern kontinuierliche Entscheidungen zu Authentifizierung, Zugriffszertifizierung und Berechtigungseskalation. Diese Funktionen müssen in Echtzeit über eine sich verändernde Anwendungslandschaft hinweg operieren. Cloud-native und SaaS-Bereitstellung haben zudem die anfängliche Verpflichtung im Vergleich zu älteren On-Premises-Bereitstellungen gesenkt.
Dienstleistungen bleiben wichtig für Implementierung, verwaltete Erkennung und längere Transformationsprogramme. Ihre Rolle ist eher ergänzend, wenn Low-Code-Konnektoren und KI-gestützte Bereitstellung den Bedarf an externer Hilfe bei routinemäßigen Governance-Aufgaben reduzieren. Käufer benötigen weiterhin Fachunterstützung, um Richtlinien abzubilden, veraltete Anwendungen zu verbinden und risikoreiche Umstellungen zu verwalten. Der Workforce Identity Markt wird daher wahrscheinlich Dienstleistungseinnahmen neben der größeren Lösungsbasis behalten. Anbieter mit umfassenden Verwaltungs-, Authentifizierungs- und Identitätssicherheitsfähigkeiten können Kunden ein einheitlicheres Betriebsmodell bieten.


Nach Fähigkeit:
Erkennung und Reaktion auf Identitätsbedrohungen gewinnt an DynamikDie Erkennung und Reaktion auf Identitätsbedrohungen soll im Workforce Identity Markt bis 2032 mit einer CAGR von 14,78 % wachsen. Workforce-Authentifizierung und Single Sign-On hielten im Jahr 2026 den größten Fähigkeitsanteil, da sie für Mitarbeiter, Auftragnehmer und andere Belegschaftsgruppen eingesetzt werden. Starke und prüfbare Authentifizierung wird auch durch regulatorische Anforderungen unterstützt. Statische Zugriffsüberprüfungen können eine Sitzungsübernahme oder Berechtigungseskalation nicht erkennen, während sie stattfindet. Diese Einschränkung unterstützt engere Verbindungen zwischen Erkennung und Reaktion auf Identitätsbedrohungen, Privileged Access Management und Identitäts-Governance.
Identitäts-Governance und -Administration sowie Privileged Access Management befinden sich in der Mitte des Fähigkeitsstapels. Privileged Access Management gewinnt an Aufmerksamkeit, da Secrets Management und Just-in-Time-Zugang für Cloud-Workloads, Entwickler und KI-Agenten relevanter werden. Passwortlose und biometrische Authentifizierung erhalten größeres Unternehmensinteresse, da Credential-Diebstahl zunimmt und reine Passwortkontrollen weniger geeignet werden. Verzeichnis-, Credential-, Lifecycle- und Bereitstellungsdienste bleiben grundlegende Funktionen. Ihr geringeres Wachstum spiegelt ihre zunehmende Einbeziehung in breitere Plattform-Suiten wider, anstatt als eigenständige Käufe zu erfolgen.
Nach Unternehmensgröße:
Großunternehmen führen, während KMU expandierenGroßunternehmen hielten im Jahr 2026 einen Anteil von 78,82 %. Ihre Umgebungen können Hunderte von Anwendungen, funktionsübergreifende Bereitstellung, regulatorische Prüfpfade sowie menschliche und nicht-menschliche Identitäten über mehrere Clouds hinweg umfassen. Diese Bedingungen machen Identitäts-Governance zu einer Kerninvestition und nicht zu einer optionalen Kontrolle. Große Organisationen sind auch die Hauptkunden für Plattformen, die Governance, Privileged Access, Bedrohungserkennung und Authentifizierung abdecken. Ihr Bedarf, ERP-, HR- und Betriebssysteme zu verbinden, begünstigt breite Plattformen.
KMU sollen bis 2032 mit einer CAGR von 14,42 % wachsen. Abonnementbasiertes IAM hat Kapitalbarrieren gesenkt und mehr Funktionen über Cloud-Bereitstellung verfügbar gemacht. Lieferkettensicherheitsverpflichtungen und Cyber-Versicherungskriterien erhöhen ebenfalls den Bedarf an dokumentierten Zugriffsrichtlinien. Die Workforce Identity Branche reagiert mit Self-Service-Onboarding und modularen Fähigkeitsstapeln. JumpCloud berichtete im Oktober 2026, dass 59 % der Organisationen, die KI-Agenten einsetzen, nicht dieselben Governance-Regeln anwenden, die für menschliche Nutzer gelten. Diese Lücke kann für mittelständische Organisationen ohne dedizierte Identitäts-Governance-Teams besonders schwierig sein.

Nach Endnutzerbranche:
IT und Telekommunikation setzt das schnellste TempoIT und Telekommunikation soll bis 2032 mit einer CAGR von 14,91 % wachsen. Der Sektor verwaltet gleichzeitig Entwickleridentitäten, Dienstkonten, API-Credentials, CI/CD-Tokens, Cloud-Workloads und Standard-Belegschaftskonten. Diese Identitäten und Berechtigungen können sich täglich ändern. Vierteljährliche Zugriffsüberprüfungen können mit diesen Änderungen möglicherweise nicht Schritt halten. Dies macht eine kontinuierliche Richtliniendurchsetzung für diesen Teil des Workforce Identity Marktes relevanter.
BFSI machte im Jahr 2026 20,99 % des Umsatzes aus. Finanzdienstleistungen unterliegen seit langem anspruchsvollen Kontrollen, und DORA fügt eine direkte operative Resilienzanforderung für europäische Unternehmen hinzu. Gesundheitswesen und Biowissenschaften unterliegen HIPAA-Verpflichtungen in den Vereinigten Staaten und umfassenderen NIS2-Pflichten in Europa. Bereitstellungen in Behörden und öffentlicher Verwaltung müssen möglicherweise Unternehmenszugangssysteme mit digitalen Identitätsbrieftaschen verbinden, einschließlich des EUDI Wallet. Einzelhandel, Energie und industrielle Fertigung benötigen ebenfalls Zugriffskontrollen, aber die Betriebstechnologie kann veraltete Protokolle, luftgespaltene Netzwerke und Echtzeit-Verfügbarkeitsgrenzen hinzufügen.
Geografische Analyse
Workforce-Identity-Markt Nordamerika
Nordamerika hielt im Jahr 2026 einen Anteil von 43,51 % am Workforce-Identity-Markt. Die Region vereint eine große Basis regulierter Unternehmen, fortgeschrittene Zero-Trust-Aktivitäten und ein ausgereiftes Ökosystem für Investitionen in Identitätstechnologie. Die Vereinigten Staaten stellen die größte regionale Umsatzbasis und beherbergen Anbieter wie Okta, BeyondTrust, JumpCloud, Saviynt und SailPoint. Kanada hat die föderale Cloud-Einführung und Investitionen in digitale Identitäten durch seine Initiative Digital Ambition 2022–2026 vorangetrieben. Mexiko befindet sich noch in einem früheren Stadium, doch Nearshore-Fertigung und digitales Banking schaffen zunehmend Bedarf an Workforce-Zugangs-Governance.
Workforce-Identity-Markt Europa und APAC
Europa wird stark durch seinen regulatorischen Kalender geprägt. Die Umsetzung von NIS2 und die Durchsetzung von DORA haben Identity Governance zu einer zentralen Resilienzanforderung für Finanz- und Betreiber kritischer Infrastrukturen gemacht. Der Europäische Rahmen für digitale Identität verpflichtet die Mitgliedstaaten, bis Ende 2026 zertifizierte EUDI-Wallets bereitzustellen, und arbeitgeberseitige Verifizierungsworkflows könnten relevanter werden, sobald Anwendungsfälle für Beschäftigungsnachweise im Rahmen des DC4EU-Pilotprojekts erprobt werden. Asien-Pazifik umfasst Märkte mit unterschiedlichen Rahmenbedingungen, während Indiens IT-Dienstleistungssektor erheblichen Bedarf an Identitätsverwaltung für Auftragnehmer und Offshore-Belegschaften aufweist.
Workforce-Identity-Markt Naher Osten und Afrika
Der Nahe Osten ist der am schnellsten wachsende regionale Teil des Workforce-Identity-Markts. Saudi-Arabien und die Vereinigten Arabischen Emirate sind die wichtigsten Nachfragezentren, unterstützt durch staatliche Digitalisierungsprogramme und Anforderungen an die Datensouveränität. Saudi-Arabiens Vorschriften zum grenzüberschreitenden Datentransfer traten 2025 in Kraft. Diese Anforderungen können eine Verarbeitung im Inland erfordern und die Kosten grenzüberschreitender Bereitstellungen erhöhen. Afrika, angeführt von Südafrika und Nigeria, befindet sich noch in einem früheren Adoptionsstadium, doch digitales Banking und die Digitalisierung des öffentlichen Sektors erweitern den formalen Bedarf an Zugangs-Governance.
Wettbewerbslandschaft
Marktkonzentration
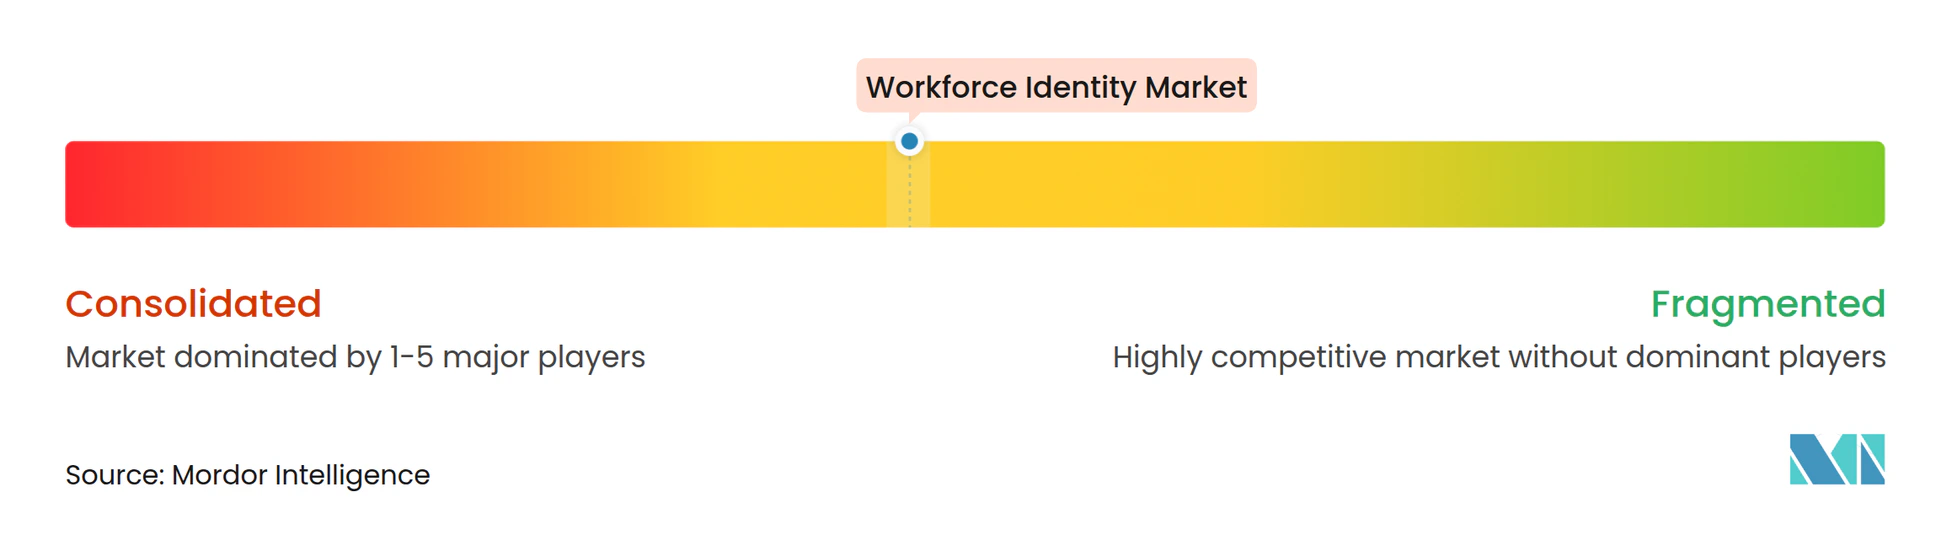
Der Workforce Identity Markt ist an der Spitze mäßig konsolidiert und im mittleren Marktsegment fragmentiert. Plattformanbieter konkurrieren auf der Grundlage der Fähigkeit, IAM, Identitäts-Governance, Privileged Access Management und Erkennung und Reaktion auf Identitätsbedrohungen innerhalb eines Richtlinienrahmens zu verbinden. Palo Alto Networks schloss die Übernahme von CyberArk im Februar 2026 für 25 Milliarden USD ab und präsentierte das kombinierte Identitätssicherheitsangebot im Mai 2026 als Idira. Dieser Schritt kombinierte Privileged-Access-, Governance- und Erkennungsfunktionen mit einem breiteren Sicherheitsportfolio und erhöhte die Wettbewerbsherausforderung für Einzelprodukte, die keinen breiteren Plattformumfang erreichen können.
Okta, SailPoint und Idira repräsentieren den plattformgeführten Teil des Workforce Identity Marktes. Okta machte Okta for AI Agents im April 2026 allgemein verfügbar und fügte Agenten-Identitäten, Zuweisung menschlicher Eigentümer, kurzlebige Tokens, Governance-Workflows und einen Kill-Switch hinzu. SailPoint kündigte IdentityIQ 9.0 im Oktober 2026 an und fügte granularen zeitbasierten Zugang und eine neu aufgebaute Anwendungsserver-Grundlage für angepasste On-Premises-Umgebungen hinzu. Saviynt, Inc. überschritt im Juli 2026 einen ARR von 300 Millionen USD und startete seine Zuma KI-Identitätssicherheitsplattform. Diese Schritte zeigen, wie Anbieter ihre Plattformen in Richtung KI-Agenten-Governance und hybride Bereitstellungsanforderungen erweitern.
Die Governance nicht-menschlicher Identitäten ist weniger ausgereift als die Workforce-Kontrollen für Menschen. Dienstkonten, API-Tokens, Maschinenidentitäten und KI-Agenten erfordern Lifecycle- und Zugriffsmanagement-Ansätze, die viele Organisationen noch nicht standardisiert haben. Die Coalition for Secure AI veröffentlichte im April 2026 ein Framework für agentische Identitäts- und Zugangskontrolle, während die IETF Arbeiten zum KI-Identitätsmanagement entwickelt. KMU bleiben ebenfalls ein Ziel für cloud-native, modulare Angebote. Sovereign-Cloud-kompatible Bereitstellungen bieten eine fokussierte Chance in regulierten Sektoren des Nahen Ostens, wo lokale Verarbeitungsanforderungen wesentlich sind.
Workforce Identity Branchenführer
-
Microsoft Corporation
-
Okta, Inc.
-
Palo Alto Networks
-
Ping Identity Corporation
-
SailPoint Technologies Holdings, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Workforce-Identity-Markt Unternehmen in diesem Bericht
- Okta, Inc.
- Ping Identity Corporation
- SailPoint Technologies Holdings, Inc.
- Palo Alto Networks
- BeyondTrust Corporation
- One Identity LLC
- Saviynt, Inc.
- JumpCloud, Inc.
- OneLogin, Inc.
- SecureAuth Corporation
- Fischer Identity, Inc.
- Avatier Corporation
- StrongDM, Inc.
- Transmit Security Ltd.
- Descope, Inc.
- Strata Identity, Inc.
- Simeio Solutions, LLC
- Apono, Inc.
- Oasis Security Ltd.
- Authsignal, Inc.
Neueste Industrielle Entwicklungen in Workforce-Identity-Markt
- Oktober 2026: SailPoint kündigte IdentityIQ 9.0 und Verbesserungen auf Unternehmensebene für seine SailPoint Human Fabric Plattform auf seiner Navigate-Konferenz an. IdentityIQ 9.0 führt granularen, zeitbasierten Zugang für Rollen und Berechtigungen sowie eine neu aufgebaute Anwendungsserver-Grundlage ein und bietet einen Modernisierungspfad für Kunden mit Datenspeicherungsanforderungen oder stark angepassten On-Premises-Umgebungen, die nicht auf standardmäßigen Zeitplänen zu cloud-nativen Plattformen migrieren können.
- Oktober 2026: JumpCloud veröffentlichte Forschungsergebnisse, die zeigen, dass mehr als die Hälfte der Organisationen, die KI-Agenten einsetzen, diesen Agenten erlauben, Systeme, Berechtigungen oder Dateien zu ändern, aber 59 % wenden nicht dieselben Governance-Regeln wie für menschliche Nutzer an. JumpCloud erweiterte gleichzeitig seine Agentic IAM Plattform, um KI-Agenten neben menschlichen Mitarbeitern und Geräten zu verwalten, einschließlich Prüfpfaden, Zuweisung menschlicher Eigentümer und Just-in-Time-Privileged-Access für Agenten-Workloads.
- September 2026: JumpCloud erweiterte seine Agentic IAM Fähigkeiten und ermöglichte IT-Teams, KI-Agenten über Daten, Anwendungen und Aufgaben hinweg mit verifizierbarer Identität, expliziten Zugriffsgrenzen und Lifecycle-Governance zu verwalten, einschließlich eines KI-Gateways, das nicht genehmigte Model-Context-Protocol-Verbindungen durch eine zentralisierte Richtliniendurchsetzung leitet.
- Juli 2026: Saviynt, Inc. überschritt 300 Millionen USD an jährlich wiederkehrenden Einnahmen (ARR) und startete Zuma, eine KI-Identitätssicherheitsplattform für Unternehmen. Die Neukundengewinnung wuchs im Jahresvergleich um über 80 %. Saviynt, Inc. integrierte sich zudem mit Snowflake, um KI-Agenten von Drittanbietern zu verwalten, die auf Geschäftsdaten über Plattformen hinweg zugreifen.
Globaler Workforce Identity Marktbericht – Umfang
Der Workforce Identity Markt ist segmentiert nach Angebot (Lösungen, Dienstleistungen), Fähigkeit (Workforce-Authentifizierung und Single Sign-On, Identitäts-Governance und -Administration, Privileged Access Management, Identitäts-Lifecycle-Management und Bereitstellung, Verzeichnis- und Credential-Dienste, Erkennung und Reaktion auf Identitätsbedrohungen sowie passwortlose und biometrische Authentifizierung), Unternehmensgröße (Großunternehmen, kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen, Behörden und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen, industrielle Fertigung und sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten, Afrika). Die Marktprognosen sind in Wert (USD) angegeben.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Workforce-Authentifizierung und Single Sign-On |
| Identitäts-Governance und -Administration |
| Privileged Access Management |
| Identitäts-Lifecycle-Management und Bereitstellung |
| Verzeichnis- und Credential-Dienste |
| Erkennung und Reaktion auf Identitätsbedrohungen |
| Passwortlose und biometrische Authentifizierung |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen |
| Behörden und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Industrielle Fertigung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Angebot | Lösungen | |
| Dienstleistungen | ||
| Nach Fähigkeit | Workforce-Authentifizierung und Single Sign-On | |
| Identitäts-Governance und -Administration | ||
| Privileged Access Management | ||
| Identitäts-Lifecycle-Management und Bereitstellung | ||
| Verzeichnis- und Credential-Dienste | ||
| Erkennung und Reaktion auf Identitätsbedrohungen | ||
| Passwortlose und biometrische Authentifizierung | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen | |
| Behörden und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Industrielle Fertigung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Workforce Identity Sektor?
Der Sektor soll von 26,21 Milliarden USD im Jahr 2026 auf 48,33 Milliarden USD bis 2032 wachsen, mit einer CAGR von 13,03 % von 2027 bis 2032.
Was treibt die Nachfrage nach Workforce Identity Plattformen an?
Zero-Trust-Einführung, SaaS-Ausbreitung, Kontoübernahmerisiko und stärkere Anforderungen an die Zugriffs-Governance steigern die Nachfrage.
Welches Workforce Identity Angebot hat den größten Marktanteil?
Lösungen hielten im Jahr 2026 einen Anteil von 82,06 %, da Unternehmen kontinuierlich betriebene Identitätsplattformen benötigen.
Welche Fähigkeit wächst am schnellsten?
Die Erkennung und Reaktion auf Identitätsbedrohungen soll bis 2032 mit einer CAGR von 14,78 % wachsen.
Welche Organisationen sind die Hauptkäufer von Workforce Identity Plattformen?
Großunternehmen hielten im Jahr 2026 einen Anteil von 78,82 %, während KMU bis 2032 voraussichtlich mit einer CAGR von 14,42 % wachsen werden.
Welche Region führt bei der Einführung von Workforce Identity?
Nordamerika hielt im Jahr 2026 einen Anteil von 43,51 %, während der Nahe Osten die am schnellsten wachsende Region ist.