
Marktgröße und Marktanteil für mobile Authentifizierungs-Apps
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
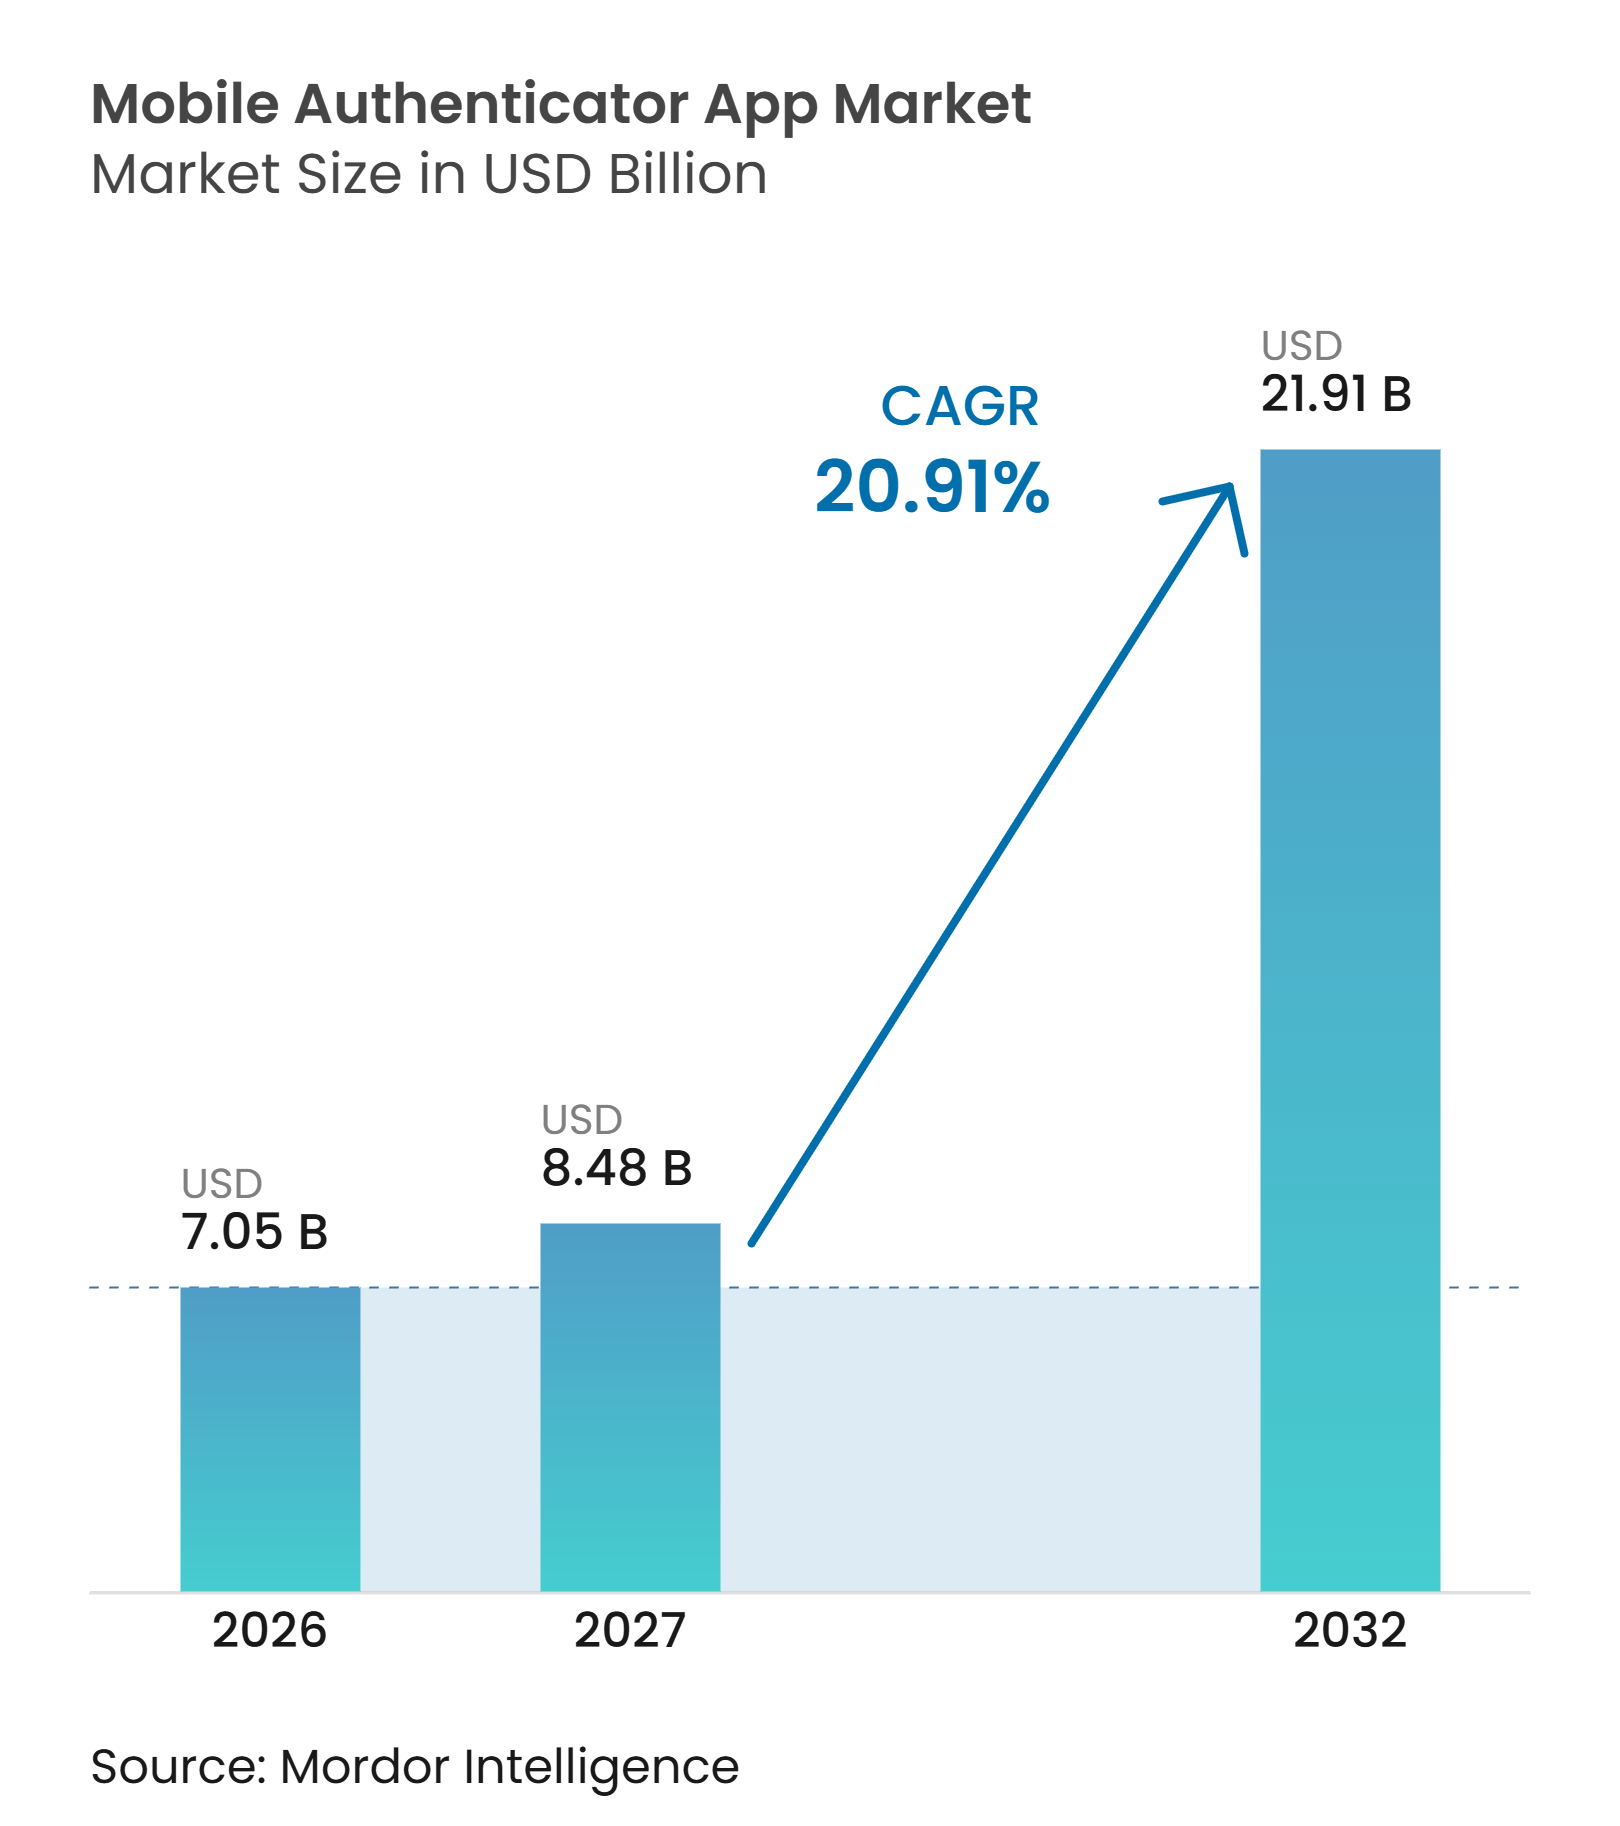
| Marktgröße (2027) | 8.48 Milliarden US-Dollar |
| Marktgröße (2032) | 21.91 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 20.91 % |
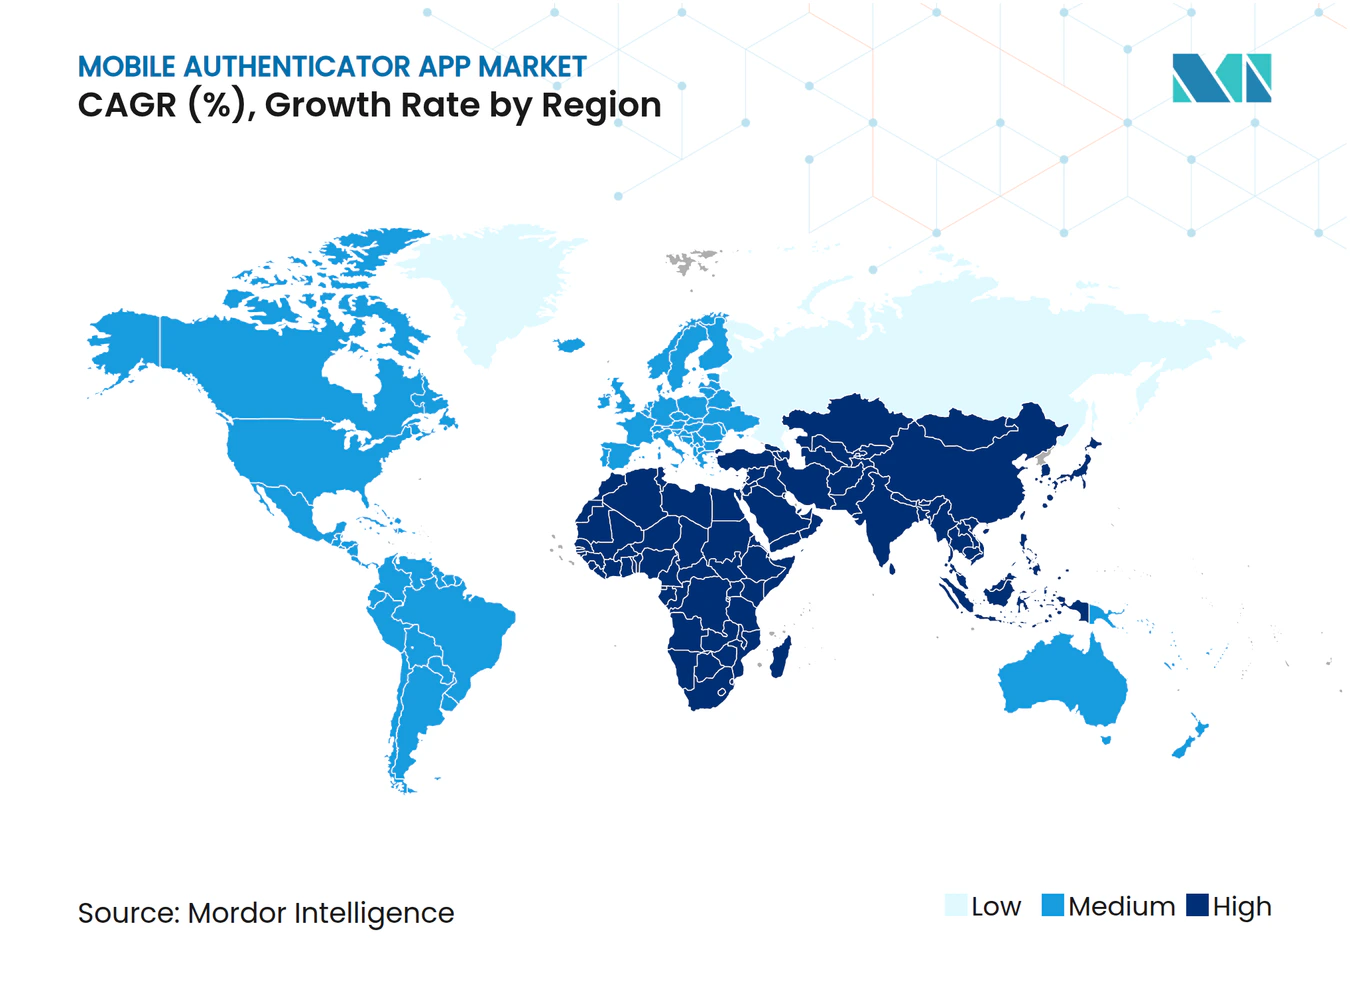
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für mobile Authentifizierungs-Apps von Mordor Intelligence
Die Marktgröße für mobile Authentifizierungs-Apps wurde im Jahr 2026 auf 7,05 Milliarden USD geschätzt und soll bis 2032 21,91 Milliarden USD erreichen, bei einer CAGR von 20,91 % während des Prognosezeitraums (2027–2032). Diebstahl von Anmeldedaten und Kontoübernahmen haben eine stärkere Authentifizierung zu einem notwendigen Bestandteil von Unternehmenssicherheitsprogrammen gemacht, insbesondere dort, wo Mitarbeiter, Kunden und externe Partner über persönliche und verwaltete Geräte auf dieselben Geschäftsdienste zugreifen. Der Wechsel zu Passkeys verändert auch Kaufentscheidungen, da Unternehmen nach phishing-resistenten Anmeldemethoden suchen, die geräte- und anwendungsübergreifend funktionieren und gleichzeitig den Bedarf an wiederholten Passwortzurücksetzungen reduzieren, die Kosten und Verzögerungen für Helpdesks verursachen. Regulatorische Anforderungen, Zero-Trust-Programme und Fernzugriffsanforderungen für Remote-Arbeit veranlassen Unternehmen dazu, passwortbasierte Arbeitsabläufe zu ersetzen, machen jedoch auch die Kompatibilität mit bestehenden Verzeichnissen, Anwendungen und Wiederherstellungsprozessen zu einem wichtigen Faktor bei der Lieferantenauswahl. Anbieter reagieren darauf, indem sie Push-Genehmigung, Einmalpasswörter, Biometrie und FIDO2-Anmeldedaten in einer einzigen Anwendung kombinieren, sodass Kunden stärkere Methoden einführen können, ohne dass jede Benutzergruppe gleichzeitig wechseln muss. Der Markt für mobile Authentifizierungs-Apps profitiert daher von compliance-getriebenen Ersatzprojekten, umfassenderen Programmen zur Identitätsmodernisierung und einem schrittweisen Übergang zu gerätegebundenen Anmeldedaten, die neben bestehenden Unternehmenszugriffskontrollen betrieben werden können.
Wichtigste Erkenntnisse des Berichts
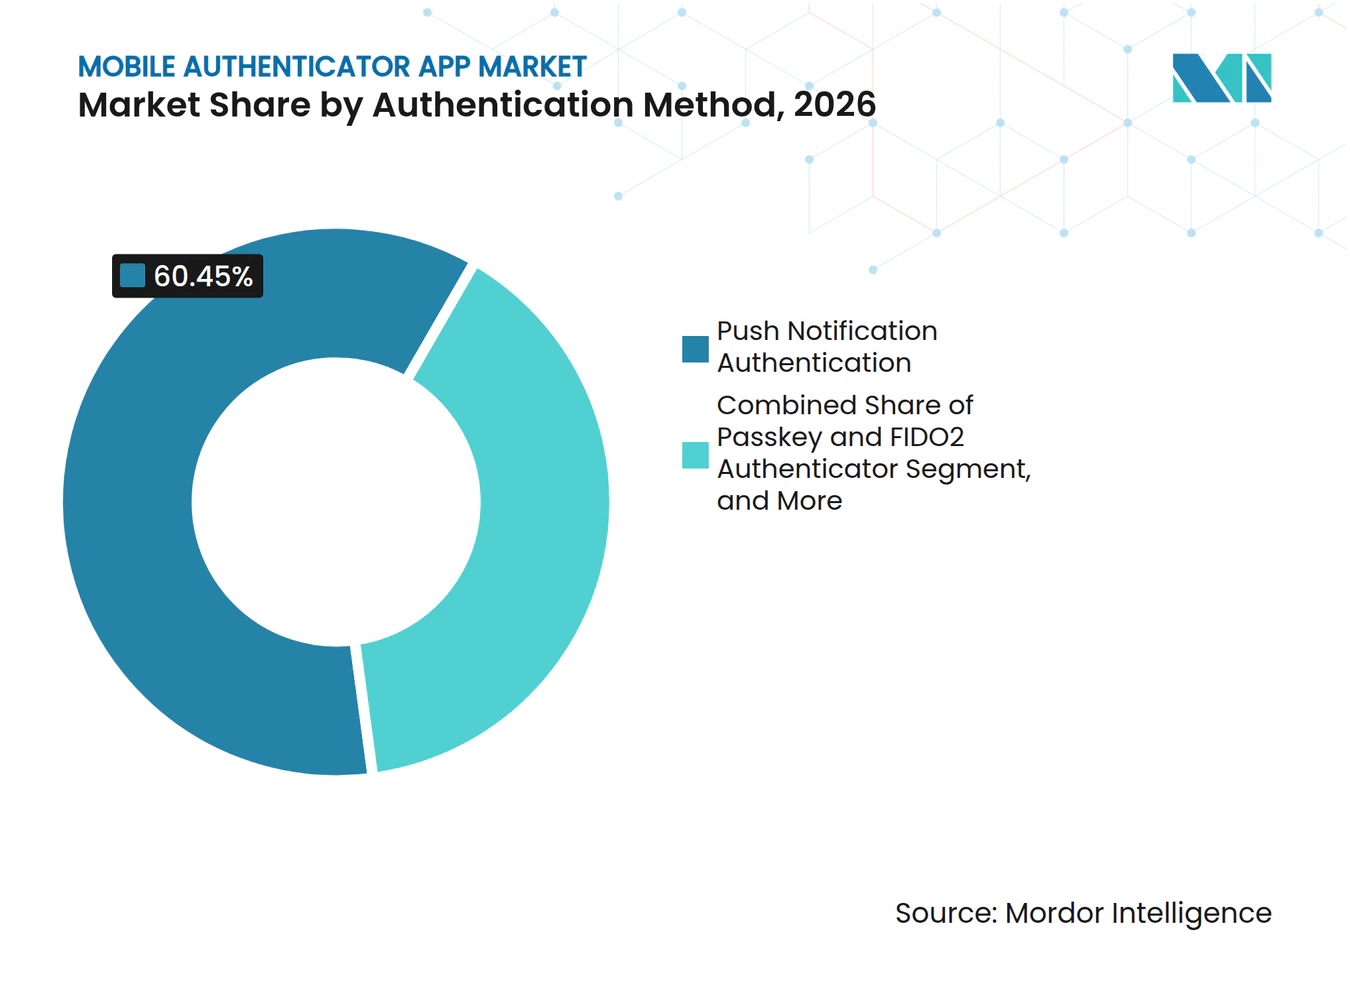
- Nach Authentifizierungsmethode hielt die Push-Benachrichtigungs-Authentifizierung im Jahr 2026 einen Marktanteil von 60,45 % am Markt für mobile Authentifizierungs-Apps, während Passkey- und FIDO2-Authentifikatoren bis 2032 voraussichtlich mit einer CAGR von 22,29 % wachsen werden.
- Nach Bereitstellungsmodus hielt die On-Premises-Bereitstellung im Jahr 2026 einen Marktanteil von 67,12 % am Markt für mobile Authentifizierungs-Apps, während die Cloud-Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 22,67 % wachsen wird.
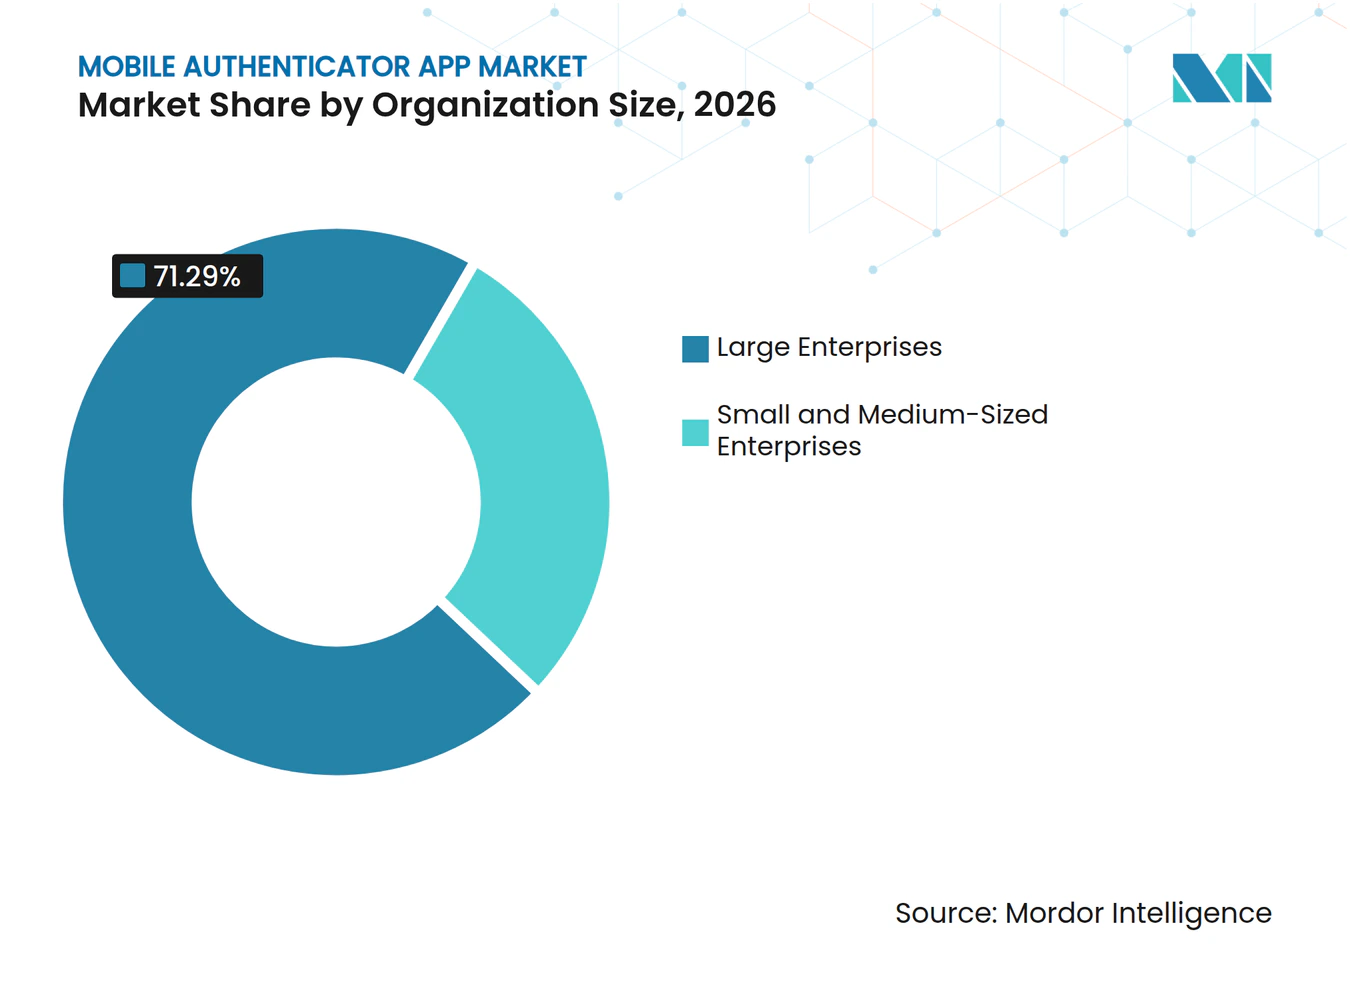
- Nach Unternehmensgröße entfielen im Jahr 2026 71,29 % des Umsatzes im Markt für mobile Authentifizierungs-Apps auf Großunternehmen, während KMU bis 2032 voraussichtlich mit einer CAGR von 22,89 % wachsen werden.
- Nach Endnutzerbranche entfiel im Jahr 2026 ein Anteil von 27,41 % des Umsatzes im Markt für mobile Authentifizierungs-Apps auf den BFSI-Sektor, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 21,44 % wachsen werden.
- Nach Geografie entfiel im Jahr 2026 ein Anteil von 35,66 % des Umsatzes im Markt für mobile Authentifizierungs-Apps auf Nordamerika, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 21,78 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmender Diebstahl von Anmeldedaten und Verluste durch Kontoübernahmen | +5.5% | Global, mit höchster Intensität in Nordamerika, Indien, Brasilien und Spanien | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Vorgaben für starke Kundenauthentifizierung | +4.2% | EU, Nordamerika und nationale Rahmenwerke im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Zero-Trust- und Remote-Arbeit-Authentifizierung in Unternehmen | +3.8% | Nordamerika und Europa, mit Ausstrahlungseffekten auf Unternehmensstandorte im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Passwortlose Authentifizierung und Passkey-Migration | +3.5% | Global, angeführt von Nordamerika, Japan, Südkorea und Westeuropa | Mittelfristig (2–4 Jahre) |
| Verbreitung biometrischer Smartphone-Hardware in Schwellenmärkten | +2.1% | Indien, Südostasien, Afrika und Südamerika | Langfristig (≥ 4 Jahre) |
| Mobilfunkbetreiber-gestützte mobile Identität und stille Netzwerkauthentifizierung | +1.3% | Asiatisch-pazifischer Raum, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmender Diebstahl von Anmeldedaten und Verluste durch Kontoübernahmen
Angriffe auf Anmeldedaten sind zu einem anhaltenden Sicherheitsproblem geworden und nicht mehr nur ein kurzlebiger Bedrohungszyklus. Kaspersky meldete im Jahr 2025 einen Anstieg der PC-Infostealer-Erkennungen um 59 % im Jahresvergleich und identifizierte mehr als 1 Million kompromittierte Online-Banking-Konten bei den 100 größten Banken weltweit. Indien, Spanien und Brasilien verzeichneten in dieser Bewertung die höchsten mittleren Zahlen kompromittierter Konten pro Institut. Der Markt für mobile Authentifizierungs-Apps profitiert, wenn ein größerer Vorfall mit Anmeldedaten Unternehmen dazu veranlasst, Registrierungsprogramme außerhalb normaler Technologiebudgets zu beschleunigen. Sicherheitsteams suchen dann nach gerätegebundenen Anmeldedaten, biometrischen Prüfungen und stärkeren Wiederherstellungskontrollen. Dies kann die Verkaufszyklen für Anbieter verkürzen, die mehrere Authentifizierungsmethoden in einem einzigen mobilen Client unterstützen.
Regulatorische Vorgaben für starke Kundenauthentifizierung
Regulierungsbehörden erwarten zunehmend, dass Unternehmen phishing-resistente Authentifizierung anstelle von einfacher Multi-Faktor-Authentifizierung allein einsetzen. Das NIST veröffentlichte im Juli 2025 SP 800-63B-4 und aktualisierte die Leitlinien zur Authentifizierung und Authentifikatorverwaltung für digitale Identitätssysteme der Regierung.[1] Die Leitlinien beeinflussen die kommerzielle Beschaffung, da viele Unternehmen ihre internen Sicherungsrichtlinien an NIST-Definitionen ausrichten. Europäische Zahlungsregeln stärken weiterhin die starke Kundenauthentifizierung für Zahlungsdienstleister. Der Markt für mobile Authentifizierungs-Apps profitiert dort, wo Unternehmen eine Anwendung benötigen, die einen eigenständigen biometrischen oder kryptografischen Faktor neben bestehenden Anmeldedaten bereitstellen kann. Diese Anforderung ist besonders relevant für Finanzinstitute und Behörden, die ihre Authentifizierungskontrollen dokumentieren müssen.
Zero-Trust- und Remote-Arbeit-Authentifizierung in Unternehmen
Hybrides Arbeiten hat die Authentifizierung von einer Fernzugriffskontrolle zu einem zentralen Bestandteil des Unternehmenszugriffsmanagements gemacht. Das NIST beschreibt Zero Trust als ein Sicherheitsmodell, das implizites Vertrauen beseitigt und Zugriffsentscheidungen kontinuierlich bewertet. Die CISA-Leitlinien für Remote-Nutzer vom Juli 2025 legen auch einen Ansatz zur Absicherung von Remote-Nutzern durch moderne Vertrauens- und Zugriffskontrollen dar. Der Markt für mobile Authentifizierungs-Apps wird durch diese Architekturen unterstützt, da Nutzer häufiger und über mehr Anwendungen hinweg den Zugriff validieren müssen. Push-Genehmigung, Gerätebindung und biometrische Verifizierung können diese wiederholte Überprüfung unterstützen. Cisco berichtete, dass seine Duo-Passwortlos-Bereitstellung bei 130.000 Mitarbeitern die gesamten Authentifizierungsaktionen um 93 % reduzierte, was neben dem Sicherheitsargument auch ein Produktivitätsargument schafft.
Passwortlose Authentifizierung und Passkey-Migration
Passkeys werden für Unternehmen, die ihre Passwortexposition reduzieren möchten, zu einer praktischen Priorität. Die FIDO Alliance meldete im Mai 2026 weltweit 5 Milliarden aktiv genutzte Passkeys. Ihre Umfrage aus dem Jahr 2026 ergab, dass 82 % der Unternehmen eine vollständig passwortlose Mitarbeiterauthentifizierung als ultimatives Ziel betrachteten, während 28 % dieses Ziel bereits erreicht hatten. Einführende Unternehmen nannten größeres Sicherheitsvertrauen, schnellere Mitarbeiteranmeldungen und weniger Anfragen zur Passwortzurücksetzung. Der Markt für mobile Authentifizierungs-Apps hat Wachstumspotenzial, da 57 % der befragten Unternehmen noch phishbare Authentifizierung für die primäre Mitarbeiteranmeldung verwenden. Anbieter, die TOTP, Push, Biometrie und Passkeys kombinieren können, können eine schrittweise Migration unterstützen, anstatt Kunden zu zwingen, jeden bestehenden Legacy-Workflow auf einmal zu ersetzen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| SIM-Swap- und Adversary-in-the-Middle-Exposition bei telefonbasierten Abläufen | -1.8% | Global, mit akuten Auswirkungen im Vereinigten Königreich, den Vereinigten Staaten und Subsahara-Afrika | Kurzfristig (≤ 2 Jahre) |
| Datenschutz bei Biometrie und grenzüberschreitende Datenspeicherungsbeschränkungen | -1.2% | Europäische Union, Kenia und Datenspeicherungsregime im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Integration von Legacy-Systemen und Protokollfragmentierung | -0.9% | Nordamerika und Europa sowie Finanzdienstleistungen im asiatisch-pazifischen Raum mit LDAP- und RADIUS-Stacks | Mittelfristig (2–4 Jahre) |
| Registrierungsaufwand und Authentifizierungsmüdigkeit | -0.6% | Global, am stärksten ausgeprägt in großen Unternehmensbereitstellungen mit heterogenen Gerätebeständen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
SIM-Swap- und Adversary-in-the-Middle-Exposition bei telefonbasierten Abläufen
Telefonnummernbasierte Abläufe bleiben SIM-Swap- und Adversary-in-the-Middle-Angriffen ausgesetzt. Diese Angriffe können eine Push-Sitzung abfangen oder die Kontrolle über die Wiederherstellungsnummer übernehmen. Das Risiko geht über einzelne Konten hinaus, wenn der Verifizierungsprozess eines Mobilfunknetzbetreibers kompromittiert wird. Mobilfunkbetreiber-gestützte Identitätsmethoden und stille Netzwerkauthentifizierung können dann gleichzeitig ihre Integrität verlieren. Der Markt für mobile Authentifizierungs-Apps ist betroffen, da die große installierte Basis von Push-basierten Workflows möglicherweise Sicherheits-Upgrades benötigt. Gerätegebundene kryptografische Anmeldedaten und FIDO2-Passkeys bieten eine Alternative, wenn Unternehmen die Abhängigkeit von einer Mobilfunkkennung reduzieren müssen.
Datenschutz bei Biometrie und grenzüberschreitende Datenspeicherungsbeschränkungen
Biometrische Informationen unterliegen einem erhöhten Schutz gemäß Artikel 9 der DSGVO, was die internationale Bereitstellungsplanung erschweren kann. ISO/IEC 27553-2:2025 legt Sicherheitsanforderungen für die biometrische Authentifizierung im Remote-Modus unter Verwendung mobiler Geräte fest. Der Standard befasst sich mit der Erkennung von Präsentationsangriffen, der verschlüsselten Vorlagenübertragung und der Einwilligung, wenn die Verarbeitung zwischen einem Gerät und einem Server aufgeteilt ist. Die kenianische Datenschutzbehörde veröffentlichte im November 2025 Leitlinien zu biometrischen Daten, die Unternehmen verpflichten, lokales Hosting und Schutzmaßnahmen für biometrische Informationen zu berücksichtigen. Separate rechtliche und technische Prüfungen können grenzüberschreitende Verkaufszyklen verlängern und die Bereitstellungskosten im Markt für mobile Authentifizierungs-Apps erhöhen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Authentifizierungsmethode:
Push-Authentifizierung führt, während Passkeys den nächsten Wachstumspfad vorgebenDie Push-Benachrichtigungs-Authentifizierung hielt im Jahr 2026 einen Marktanteil von 60,45 % am Markt für mobile Authentifizierungs-Apps, unterstützt durch ein Ein-Tipp-Genehmigungsmodell, das bereits in Unternehmensidentitätsplattformen integriert ist, die in Finanzdienstleistungs- und Technologieunternehmen eingesetzt werden. Ihre Position spiegelt installierte Systeme wider, die zwischen 2018 und 2022 für Push-Workflows konzipiert wurden, als viele große Unternehmen ihre Fernzugriffs- und Mitarbeiteranmeldeverfahren standardisierten. Große Unternehmen ersetzen Authentifizierungssysteme üblicherweise in mehrjährigen Zyklen, sodass etablierte Push-Prozesse bestehen bleiben, während Sicherheitsteams bewerten, wie Wiederherstellungskontrollen und die Widerstandsfähigkeit gegen Sitzungsabfangversuche verbessert werden können. TOTP behält ebenfalls eine bedeutende Rolle, da die standardmäßige QR-Code-Bereitstellung es ermöglicht, mit nahezu jeder Drittanbieteranwendung zu arbeiten, selbst wenn keine proprietäre Software-Development-Kit-Integration verfügbar ist. Dies macht es nützlich für KMU, Entwicklerteams und gemischte Anwendungsbestände, die eine breite Kompatibilität ohne komplexe Bereitstellung erfordern.
Passkey- und FIDO2-Authentifikatoren werden bis 2032 voraussichtlich eine CAGR von 22,29 % verzeichnen, da Unternehmen zu gerätegebundenen Anmeldedaten migrieren, die weniger anfällig für Passwortdiebstahl sind. Der 5-Milliarden-Passkey-Meilenstein der FIDO Alliance zeigt, dass Passkeys nun breite Plattformunterstützung auf den Verbrauchergeräten haben, die Mitarbeiter nutzen. Die In-App-Biometrie-Authentifizierung zieht ebenfalls das Interesse von Unternehmen auf sich, da Match-on-Device-Prozesse lokale Verarbeitungspräferenzen unterstützen können, ohne eine zentralisierte biometrische Datenbank zu erstellen. Die Marktgröße für mobile Authentifizierungs-Apps für Passkey-fähige Software wird von Unternehmen unterstützt, die eine praktische Brücke von TOTP- und Push-Workflows zu passwortlosem Zugriff benötigen, anstatt jedes bestehende System disruptiv zu ersetzen. Anbieter mit einem einheitlichen Client für TOTP, Push, Biometrie und FIDO2 können den Geräteverwaltungsaufwand und den Schulungsbedarf der Nutzer in heterogenen Unternehmensumgebungen reduzieren.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodus:
On-Premises-Systeme behalten regulierte Arbeitslasten, während die Cloud-Nutzung steigtDie On-Premises-Bereitstellung hielt im Jahr 2026 einen Marktanteil von 67,12 % am Markt für mobile Authentifizierungs-Apps, was die Ausgaben von BFSI-Instituten, Behörden und Rüstungsunternehmen widerspiegelt. Diese Unternehmen verlangen häufig, dass Authentifizierungsserver, Prüfprotokolle und zugehörige Identitätsinformationen in ihren eigenen kontrollierten Umgebungen verbleiben. Die installierte Basis ändert sich langsam, da Kunden bestehende Systeme häufig an Ort und Stelle aufrüsten, anstatt sofort zu einem anderen Bereitstellungsmodell zu wechseln. Datensouveränitätsrichtlinien, interne Kontrollanforderungen und Konnektivitätsbeschränkungen in sensiblen Umgebungen verstärken diese Präferenz. On-Premises-Anbieter müssen die Abwärtskompatibilität für etablierte Verzeichnisse und Protokolle erhalten und gleichzeitig moderne biometrische und kryptografische Authentifizierungsoptionen hinzufügen.
Die Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 22,67 % wachsen, da KMU Identity-as-a-Service-Optionen einführen, ohne lokale Serverinfrastruktur zu betreiben. Mehr Cloud-Plattformen verfügen nun über FedRAMP-Autorisierung und ISO/IEC 27001-Zertifizierung, was Anbietern hilft, die Sicherheits- und Compliance-Erwartungen des mittleren Marktsegments zu erfüllen. Abonnementerlöse, geringere Supportanforderungen und schnellere Funktionsveröffentlichungen machen Cloud-Angebote für Anbieter auch kommerziell attraktiv. Der Markt für mobile Authentifizierungs-Apps erlebt, wie Anbieter Cloud-Tarife neu gestalten, um die Migration von etablierten On-Premises-Installationen zu fördern. Cloud-native Systeme können Verhaltensrisikosignale, Gerätereputationswerte und Bedrohungsintelligenz-Feeds mit weniger kundenspezifischer Integration liefern, als viele On-Premises-Bereitstellungen erfordern.
Nach Unternehmensgröße:
Großunternehmen halten den aktuellen Umsatz, während KMU schneller wachsenGroßunternehmen entfielen im Jahr 2026 auf 71,29 % des Umsatzes im Markt für mobile Authentifizierungs-Apps, da sie große Nutzerpopulationen, komplexe Anwendungsportfolios und erhebliche regulatorische Exposition unterstützen. Ihre Bereitstellungen kombinieren üblicherweise mehrere Authentifizierungsmethoden mit On-Premises-Verzeichnissen, Cloud-Identitätsanbietern und zentralisierten Workflows für Bereitstellung, Zugriffsüberprüfungen und Prüfaufzeichnungen. Diese Anforderungen unterstützen eine Premiumpreisgestaltung für Anbieter, die maßgeschneiderte Bereitstellungsunterstützung und detaillierte Verwaltungskontrollen bereitstellen können. Große Kunden verhandeln auch individuelle Service-Level-Vereinbarungen, Mengenpreise und professionelle Dienstleistungen. Dies begünstigt Anbieter mit reifen Unternehmensvertriebsteams und der Kapazität, lange Genehmigungsprozesse über Geschäftsbereiche und Regionen hinweg zu unterstützen.
KMU werden bis 2032 voraussichtlich mit einer CAGR von 22,89 % wachsen, da Cloud-Plattformen stärkere Authentifizierung für Unternehmen ohne komplexe Identitätsinfrastruktur zugänglich machen. eSentire meldete im Jahr 2025 einen Anstieg der identitätsbezogenen Bedrohungen durch Kontokompromittierung um 389 % im Jahresvergleich, was die Sicherheitsbedenken kleinerer Unternehmen unterstreicht. Cyber-Versicherer fordern zunehmend Nachweise über Multi-Faktor-Authentifizierung, bevor sie Cyber-Haftpflichtversicherungen ausstellen, was ein Sicherheitswerkzeug zu einer praktischen Versicherungsanforderung macht. Die Branche für mobile Authentifizierungs-Apps bedient daher zwei unterschiedliche Kaufmuster: ausgehandelte Unternehmensverträge und Self-Service-KMU-Akquisition über Testversionen und App-Stores. Anbieter, die Produkte für diese Gruppen separat bündeln, können die KMU-Akzeptanz nutzen, um eine Basis für eine spätere Unternehmensexpansion aufzubauen.

Nach Endnutzerbranche:
BFSI verankert die Ausgaben, während der Regierungssektor am schnellsten wächstDer BFSI-Sektor entfiel im Jahr 2026 auf 27,41 % des Umsatzes im Markt für mobile Authentifizierungs-Apps, da Banken und Versicherer direkten regulatorischen Verpflichtungen und anhaltender Kontrolle durch Betrugsgruppen ausgesetzt sind. Europäische Zahlungsregeln stärken weiterhin die starke Kundenauthentifizierung für Zahlungsdienstleister, während Indien die Zugriffskontrollen für das digitale Banking verschärft hat. IT- und Telekommunikationsunternehmen verwenden Authentifikatoren, um den Zugriff für Entwickler, Betrieb und privilegierte Administratoren über verteilte Systeme hinweg zu sichern. Gesundheitsorganisationen nutzen sie zum Schutz elektronischer Gesundheitsakten, während Einzelhändler sie zur Sicherung hochwertiger Treueprogrammkonten und Kundentransaktionen einsetzen. Industrielle Hersteller, Energieunternehmen und Versorgungsunternehmen bilden kleinere Nutzergruppen, aber Zugriffssteuerungsanforderungen für Betriebssysteme schaffen zusätzliche Nachfrage nach offline-fähigen Konfigurationen.
Regierung und öffentliche Verwaltung werden bis 2032 voraussichtlich mit einer CAGR von 21,44 % wachsen, da nationale digitale Identitätsprogramme Authentifizierungsdienste in großem Maßstab einführen. Die japanische Digitalagentur integrierte die Digitale Authentifizierungs-App in die MyNA-App und brachte damit verwandte Identitätsdienste in eine einheitliche Anwendung.[2] Das MyNA-Ökosystem bedient mehr als 80 Millionen registrierte Nutzer, während verwandte Dienste im Jahr 2025 12 Millionen monatliche Anmeldungen verzeichneten. Der Markt für mobile Authentifizierungs-Apps kann den Bedarf des öffentlichen Sektors decken, indem er Werkzeuge bereitstellt, die in eingeschränkten oder konnektivitätsschwachen Umgebungen funktionieren, einschließlich Konfigurationen für Verwaltungsnutzer, die sich nicht auf kontinuierlichen Netzwerkzugang verlassen können. Die Nachfrage steigt auch in Ländern, in denen digitale Identitätsdienste der Regierung öffentliche Leistungen, Verkehr, Finanzdienstleistungen und andere privatwirtschaftliche Anwendungen verbinden.
Geografische Analyse
Markt für mobile Authentifizierungs-Apps in Nordamerika
Nordamerika hatte im Jahr 2026 einen Anteil von 35,66 % am Umsatz des Marktes für mobile Authentifizierungs-Apps, unterstützt durch ein ausgereiftes Ökosystem für Identitätsplattformen und ein politisches Umfeld, das die frühzeitige Einführung stärkerer Authentifizierung begünstigt. Die Region verfügt über eine große installierte Basis von Unternehmen, die Cloud-Dienste, Remote-Work-Programme, regulierte Finanzprodukte und Regierungsnetzwerke betreiben – allesamt Bereiche, die einen wiederkehrenden Bedarf an Mitarbeiter- und Kundenauthentifizierung erzeugen. Die myAuth-Implementierung der US-Bundesregierung nutzt die Okta-Plattform und wird von Peraton für rund 20 Millionen Nutzer des Verteidigungsministeriums betrieben, darunter Soldaten, Veteranen und Zivilisten.[3] Dies verdeutlicht das Ausmaß der Modernisierung des öffentlichen Sektors und die Bedeutung der Verwaltung von Authentifizierung für Nutzer mit unterschiedlichen Geräten, Zugriffsorten und Sicherheitsanforderungen. Das kanadische Finanzdienstleistungsumfeld hat sich ebenfalls stärker an NIST-konformen Praktiken orientiert, was den Gestaltungsaufwand für Anbieter, die Kunden in der gesamten Region bedienen, verringern kann.
Markt für mobile Authentifizierungs-Apps in Europa und im asiatisch-pazifischen Raum
Europa ist der zweitgrößte regionale Beitragszahler, wobei Deutschland, das Vereinigte Königreich und Frankreich wichtige Märkte für regulierte Unternehmensidentitätsdienste darstellen. Die Umsetzung der NIS2-Richtlinie war bis Mitte 2026 in 14 Mitgliedstaaten abgeschlossen und wandelte umfassende Cybersicherheitsverpflichtungen in Beschaffungsaktivitäten in den Bereichen Energie, Verkehr, Gesundheitswesen und anderen Organisationen um, die wesentliche Dienste betreiben. Der Markt für mobile Authentifizierungs-Apps profitiert dort, wo Käufer nachweisen müssen, dass Zugriffskontrollen diese Anforderungen erfüllen und über verteilte Betriebe hinweg konsistent verwaltet werden können. Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 21,78 % wachsen, wobei Japan, Südkorea und Australien die Einführung von Passkey und FIDO2 in ausgereiften Unternehmensumgebungen vorantreiben. Indien, Indonesien und Vietnam bauen neue Authentifizierungsinfrastrukturen auf, die den Bedarf an einer umfangreichen Legacy-LDAP-Schicht vermeiden können, und bieten Anbietern Möglichkeiten, Mobile-First-Umgebungen ohne umfangreiche Protokollmigration zu unterstützen.
Markt für mobile Authentifizierungs-Apps im asiatisch-pazifischen Raum, im Nahen Osten und Afrika sowie in Südamerika
China verfügt über ein eigenständiges regulatorisches Modell für die mobile Finanzauthentifizierung, bei dem Finanz- und Kryptografiebehörden die von Banken und Wertpapierinstituten verwendeten Authentifizierungsstandards beeinflussen. Die CFCA veröffentlichte im August 2025 den Technischen Standard für die Anwendung digitaler Zertifikate auf mobilen Endgeräten, JR/T 0340-2025, um die FIDO-basierte biometrische Authentifizierung in diesen Instituten zu standardisieren. Südkorea schreibt eine fortlaufende Wiederauthentifizierung für hochwertige Transaktionen vor, was ein hohes Volumen an Nutzerauthentifizierungsereignissen unterstützt und den Bedarf an reibungsarmen mobilen Erlebnissen verstärkt. Der Nahe Osten, Afrika und Südamerika bieten längerfristige Chancen, da die Nutzung von Smartphones, digitale öffentliche Dienste und Kanäle für den Finanzzugang zunehmen. Die GSMA berichtete, dass Smartphones im Jahr 2025 63 % der Gesamtverbindungen in Afrika ausmachten. Kenias Leitlinien zu biometrischen Daten stellen einen Compliance-Faktor für Einsätze in Ostafrika dar, während Brasilien und Argentinien ihren Authentifizierungsbedarf durch Betrugskontrollen und die Digitalisierung öffentlicher Dienste ausbauen.
Wettbewerbslandschaft
Marktkonzentration
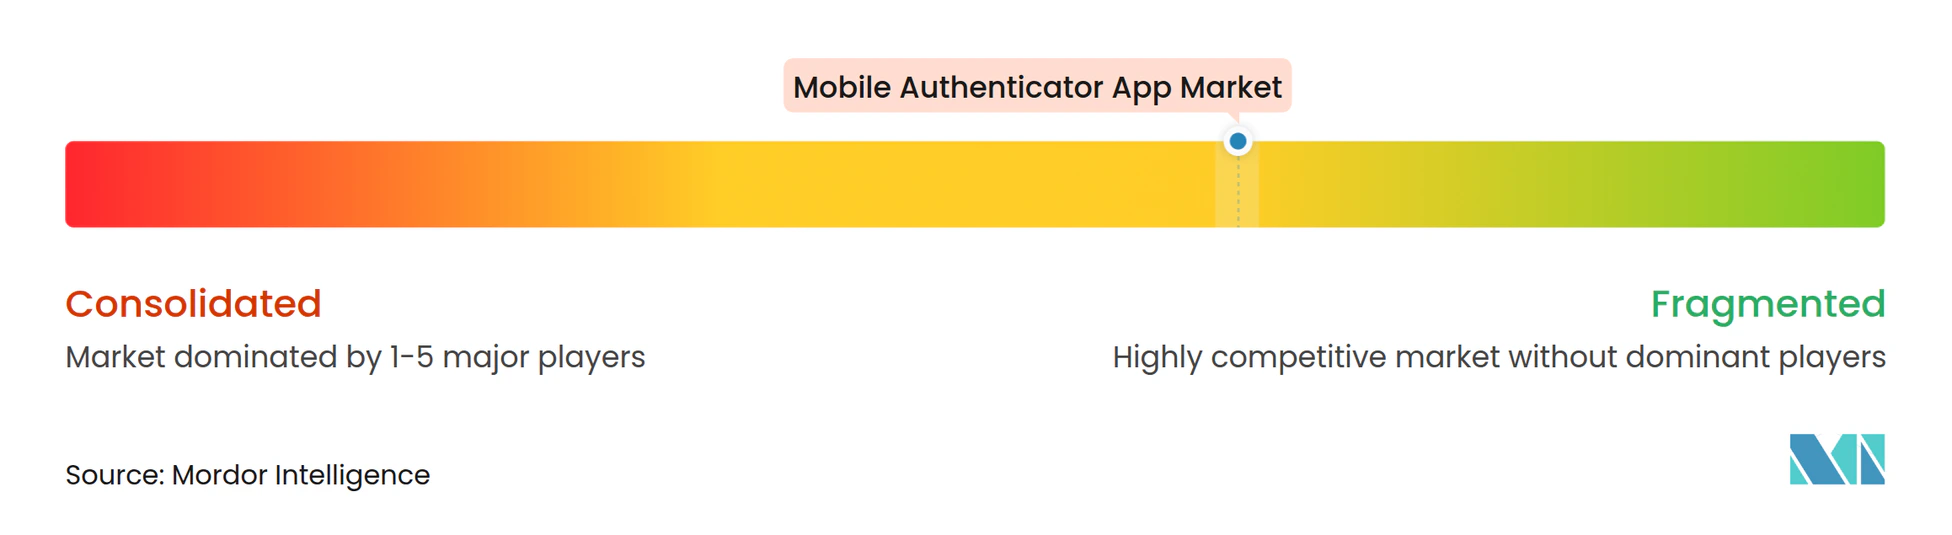
Der Markt für mobile Authentifizierungs-Apps ist auf der Plattformebene mäßig konzentriert und unter Spezialisten- und Open-Source-Anbietern fragmentiert. Okta, RSA Security, Thales Digital Identity and Security und Ping Identity sind in großen Unternehmensbereitstellungen prominent vertreten, während SecurEnvoy, LoginTC und Deepnet Security bei Preisgestaltung, Compliance-Funktionen und Bereitstellungseinfachheit konkurrieren. Plattformanbieter versuchen, mobile Authentifizierung in umfassendere Suiten zur Identitätsorchestrierung einzubetten, da dies die Ersatzkosten für Kunden erhöht und integriertes Zugriffsmanagement wertvoller macht. Die FIDO2-Zertifizierung ist in Unternehmensausschreibungen, die auf NIST- oder NIS2-bezogene Leitlinien verweisen, zunehmend eine Qualifikationsanforderung und kein optionales Merkmal mehr. Dies lässt Raum für Spezialisten, die einen spezifischen regulierten Bedarf ansprechen, erhöht jedoch die Einstiegshürde für Unternehmen, die große Organisationen mit formalen Sicherheitssicherungsanforderungen bedienen möchten.
RSA Security veröffentlichte im März 2026 RSA Authenticator 4.7 für iOS und Android mit FIPS 140-3-zertifizierten kryptografischen Modulen, biometrischer Verifizierung für die Registrierung neuer Anmeldedaten sowie Unterstützung für Proximity- und Offline-QR-Codes. Dieser Schritt unterstützt Zero-Trust-Anforderungen und wahrt gleichzeitig die Kompatibilität für Kunden, die weiterhin On-Premises-Identitätsumgebungen betreiben und passwortlosen Zugriff an Standorten mit eingeschränkter Konnektivität benötigen. Okta machte seinen NFC-Authentifikator und WebAuthn-Authentifikator im Oktober 2026 in der Okta Identity Engine allgemein verfügbar. Das Update erweiterte die Unterstützung für NFC-fähige physische Schlüssel neben Passkeys und veranschaulicht, wie Plattformanbieter hardware-gestützte und gerätegebundene Authentifizierungsmethoden in etablierten Identitätssystemen kombinieren.
Ping Identity erweiterte im Juni 2026 die Runtime-Identity-Funktionen auf AWS, Google Cloud und Cloudflare, um Identitätskontrollen für KI-Agenten zu adressieren, die von bestehenden FIDO- und TOTP-Prozessen nicht vollständig abgedeckt werden.[4] OneSpan und Yubico bauen Positionen in regulierten Sektoren auf, indem sie Hardware-Fallback mit FIDO-zertifizierten Authentifikatoren und mobilen Anwendungen kombinieren, was für BFSI-Kunden relevant ist, die in Umgebungen mit Konnektivitätsbeschränkungen tätig sind. Open-Source-Projekte dringen durch Unternehmens-Support-Stufen in den gehobenen Markt vor und verringern den historischen kommerziellen Preisaufschlag in Unternehmen mit weniger als 500 Lizenzen. Der Markt für mobile Authentifizierungs-Apps erfordert daher von führenden Anbietern, dass sie bei der Breite der Integration, den Sicherungsfähigkeiten, der Bereitstellungseinfachheit und der praktischen Unterstützung sowohl für moderne Cloud-Systeme als auch für etablierte Unternehmensinfrastruktur konkurrieren.
Marktführer für mobile Authentifizierungs-Apps
-
Okta, Inc.
-
Ping Identity Holding Corp.
-
OneSpan Inc.
-
Yubico AB
-
SecureAuth Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für mobile Authentifizierungs-Apps Unternehmen in diesem Bericht
- Okta, Inc.
- OneSpan Inc.
- Entrust Corporation
- Ping Identity Holding Corp.
- Yubico AB
- SecurEnvoy Ltd.
- i-Sprint Innovations Pte Ltd.
- StrikeForce Technologies, Inc.
- Deepnet Security Ltd.
- SAASPASS Inc.
- Two Factor Authentication Service, Inc.
- Ente Technologies, Inc.
- Bitwarden Inc.
- Proton AG
- Keeper Security, Inc.
- LoginTC Inc.
- SecureAuth Corporation
- OneLogin, Inc.
- RSA Security LLC
- Thales Digital Identity and Security S.A.S.
Neueste Industrielle Entwicklungen in Markt für mobile Authentifizierungs-Apps
- Oktober 2026: Okta machte seinen NFC-Authentifikator und WebAuthn-Authentifikator am 7. Oktober 2026 in der Produktion innerhalb der Okta Identity Engine allgemein verfügbar und ermöglichte es Unternehmen, Nutzer über NFC-fähige physische Schlüssel als phishing-resistenten Faktor neben Passkeys zu authentifizieren, was die von der Plattform unterstützte Hardware-Authentifizierungsoberfläche erheblich erweitert.
- August 2026: Die japanische Digitalagentur startete am 25. August 2026 die MyNA-App und konsolidierte ihre Digitale Authentifizierungs-App und My Number Portal App in einem einheitlichen Client für über 80 Millionen registrierte Nutzer. Die Integration unterstützt die Identitätsverifizierung über die My-Number-Karte für öffentliche und private Dienste, wobei mehr als 70 privatwirtschaftliche Dienste, darunter Finanzinstitute und Bahnbetreiber, die API der Digitalen Authentifizierungs-App bereits vor der Konsolidierung nutzten.
- Juli 2026: Die Lösung zur Identitätsverifizierung und Betrugsprävention von Ping Identity wurde am 28. Juli 2026 in Epic Toolbox aufgenommen und ermöglichte es Gesundheitsorganisationen, Identitätsverifizierung und Betrugskontrollen in Epic-basierte klinische Arbeitsabläufe einzubetten und die mobile Authentifizierung in einen Sektor auszuweiten, in dem Patientendatenvorschriften die Einführung historisch verlangsamt hatten.
- Juni 2026: Ping Identity erweiterte am 16. Juni 2026 seine Runtime-Identity-Funktionen auf AWS, Google Cloud und Cloudflare und etablierte damit eines der ersten Frameworks der Branche zur Authentifizierung von KI-Agenten in Unternehmens-Cloud-Umgebungen, das Governance-Lücken schließt, die von bestehenden FIDO- und TOTP-Standards hinterlassen wurden.
Berichtsumfang des globalen Marktes für mobile Authentifizierungs-Apps
Der Markt für mobile Authentifizierungs-Apps umfasst Softwareanwendungen und zugehörige Dienste, die eine sichere Nutzerauthentifizierung auf Smartphones und anderen mobilen Geräten über Einmalpasswörter (OTPs), Passkeys, FIDO2-Anmeldedaten, biometrische Authentifizierung, Push-basierte Genehmigungen und andere mobilzentrierte Authentifizierungsmethoden ermöglichen. Diese Lösungen werden von Unternehmen, Regierungen, Finanzinstituten und digitalen Dienstleistern eingesetzt, um die Zugriffssicherheit zu stärken, Initiativen zur passwortlosen Authentifizierung zu unterstützen, Betrugsrisiken zu reduzieren und die Nutzererfahrung zu verbessern. Der Markt umfasst Authentifikator-Anwendungen, Authentifizierungsplattformen, Integrationsdienste, Support, Wartung und verwaltete Authentifizierungsdienste.
Der Bericht über den Markt für mobile Authentifizierungs-Apps ist segmentiert nach Authentifizierungsmethode (zeitbasiertes Einmalpasswort, Passkey- und FIDO2-Authentifikator, In-App-Biometrie-Authentifizierung, Push-Benachrichtigungs-Authentifizierung und andere Authentifizierungsmethoden), Bereitstellungsmodus (On-Premises und Cloud), Unternehmensgröße (kleine und mittlere Unternehmen sowie Großunternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrielle Fertigung, Einzel- und E-Commerce, Energie und Versorgung sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Zeitbasiertes Einmalpasswort |
| Passkey- und FIDO2-Authentifikator |
| In-App-Biometrie-Authentifizierung |
| Push-Benachrichtigungs-Authentifizierung |
| Andere Authentifizierungsmethoden |
| On-Premises |
| Cloud |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Energie und Versorgung |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Authentifizierungsmethode | Zeitbasiertes Einmalpasswort | |
| Passkey- und FIDO2-Authentifikator | ||
| In-App-Biometrie-Authentifizierung | ||
| Push-Benachrichtigungs-Authentifizierung | ||
| Andere Authentifizierungsmethoden | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | |
| Großunternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrielle Fertigung | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgung | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für mobile Authentifizierungs-Apps?
Die Marktgröße für mobile Authentifizierungs-Apps beträgt im Jahr 2026 7,05 Milliarden USD und soll bis 2032 21,91 Milliarden USD erreichen.
Was treibt die Nachfrage nach mobilen Authentifizierungsanwendungen an?
Diebstahl von Anmeldedaten, Risiken durch Kontoübernahmen, Zero-Trust-Programme, regulatorische Anforderungen und Passkey-Migration steigern die Akzeptanz.
Welche Authentifizierungsmethode führt bei der Einführung mobiler Authentifikatoren?
Die Push-Benachrichtigungs-Authentifizierung führt mit einem Umsatzanteil von 60,45 % im Jahr 2026, da sie in viele etablierte Unternehmensidentitätssysteme eingebettet ist.
Warum sind Passkeys für den Unternehmenszugang wichtig?
Passkeys bieten phishing-resistente, gerätegebundene Authentifizierung und können die Abhängigkeit von Passwörtern und schwächeren Wiederherstellungsabläufen reduzieren.
Welches Bereitstellungsmodell wächst am schnellsten?
Die Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 22,67 % wachsen, da KMU Identity-as-a-Service-Plattformen einführen.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 21,78 % wachsen, unterstützt durch neue Authentifizierungsinfrastruktur und nationale digitale Identitätsprogramme.