
Marktgröße und Marktanteil für Managed Security Data Lake Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
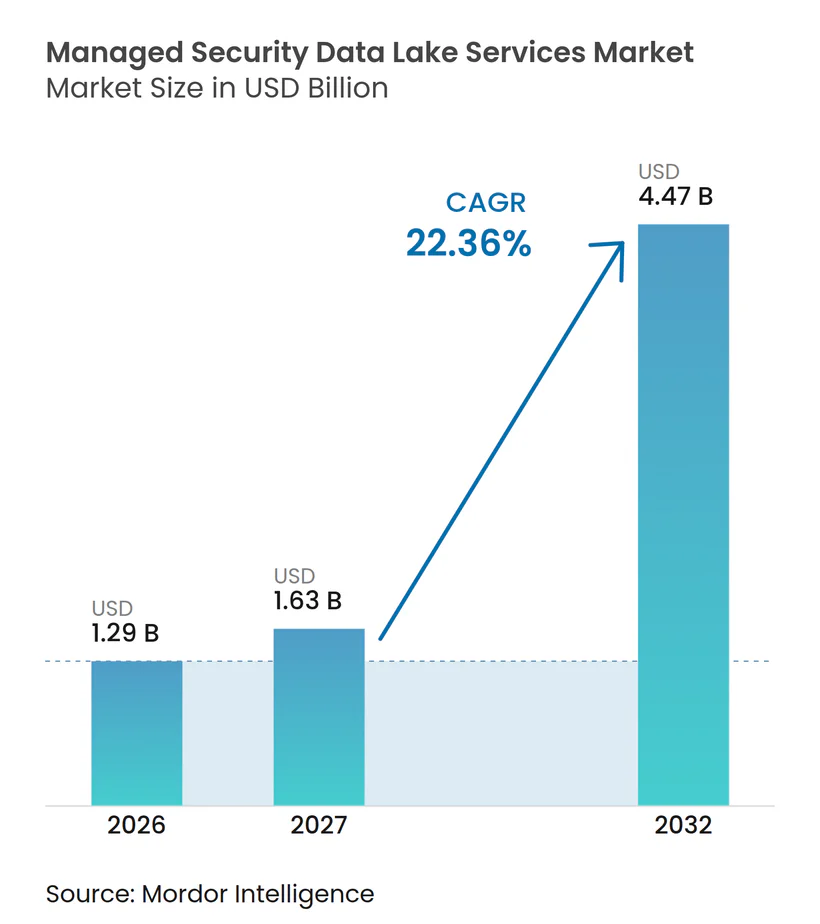
| Marktgröße (2027) | 1.63 Milliarden US-Dollar |
| Marktgröße (2032) | 4.47 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 22.36 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed Security Data Lake Services von Mordor Intelligence
Die Marktgröße für Managed Security Data Lake Services wird voraussichtlich von 1,29 Milliarden USD im Jahr 2026 und 1,63 Milliarden USD im Jahr 2027 auf 4,47 Milliarden USD bis 2032 wachsen, mit einer CAGR von 22,36 % von 2027 bis 2032. Die Nachfrage geht über traditionelle SIEM-gestützte Modelle hinaus, da Unternehmen eine kostengünstigere Möglichkeit benötigen, große Mengen an Sicherheitstelemetrie für Untersuchungen, Compliance und Analysen aufzubewahren. Zunehmende Angriffsaktivitäten machen die Langzeitaufbewahrung zu einer geschäftlichen Priorität, insbesondere wenn eine Untersuchung Aktivitäten über Endpunkt-, Cloud-, Identitäts- und Netzwerksysteme hinweg rekonstruieren muss. Anbieter passen ihre Angebote auch an, da Käufer zunehmend den Besitz des Data Lakes von der Verantwortung für dessen Betrieb trennen. Dies schafft Raum für verwaltetes Erkennungs-Engineering, Datennormalisierung und Untersuchungsunterstützung neben Speicher- und Erfassungsdiensten. Regulatorische Anforderungen und Cloud-Wirtschaftlichkeit unterstützen die Einführung, während Datensouveränitätsregeln und variable Cloud-Verbrauchskosten wichtige Einschränkungen bleiben.
Wichtigste Erkenntnisse des Berichts
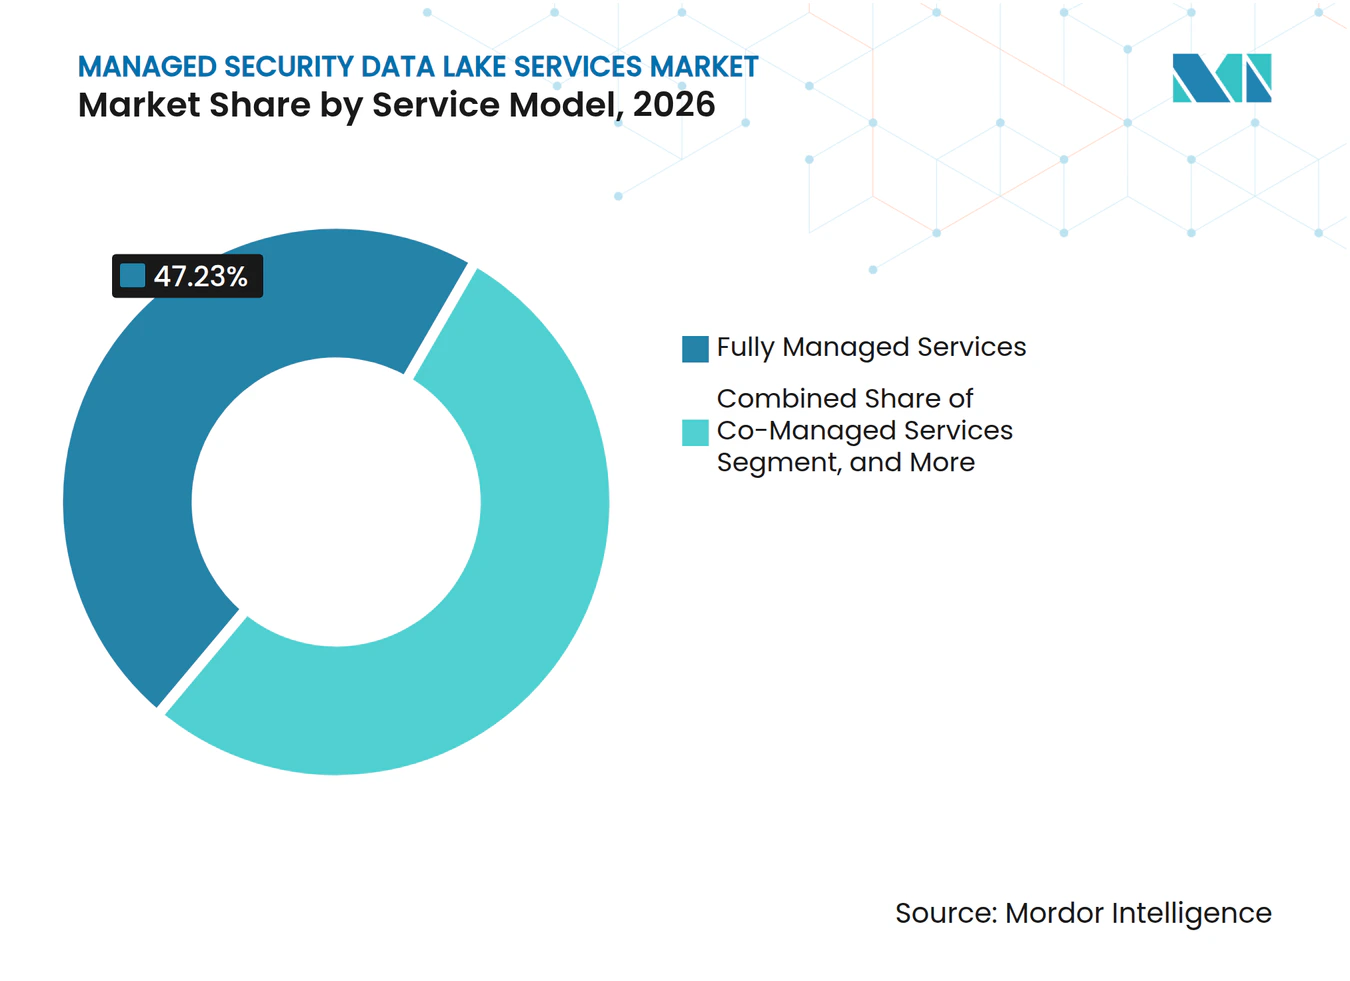
- Nach Servicemodell hielten vollständig verwaltete Dienste im Jahr 2026 einen Marktanteil von 47,23 % am Markt für Managed Security Data Lake Services, während kundenkontrollierte Data Lakes mit anbieterseitig verwaltetem Betrieb bis 2032 voraussichtlich mit einer CAGR von 23,81 % wachsen werden.
- Nach Servicekomponente führte die Datenerfassung und das Connector-Management im Jahr 2026, während Sicherheitsanalysen und Erkennungs-Engineering bis 2032 voraussichtlich mit einer CAGR von 23,92 % wachsen werden.
- Nach Sicherheitsdatenquelle hielten Endpunkt- sowie erweiterte Erkennungs- und Reaktionstelemetrie im Jahr 2026 einen Marktanteil von 29,31 % am Markt für Managed Security Data Lake Services, während Cloud-Infrastruktur- und Cloud-Steuerungsebenen-Protokolle bis 2032 voraussichtlich mit einer CAGR von 24,92 % wachsen werden.
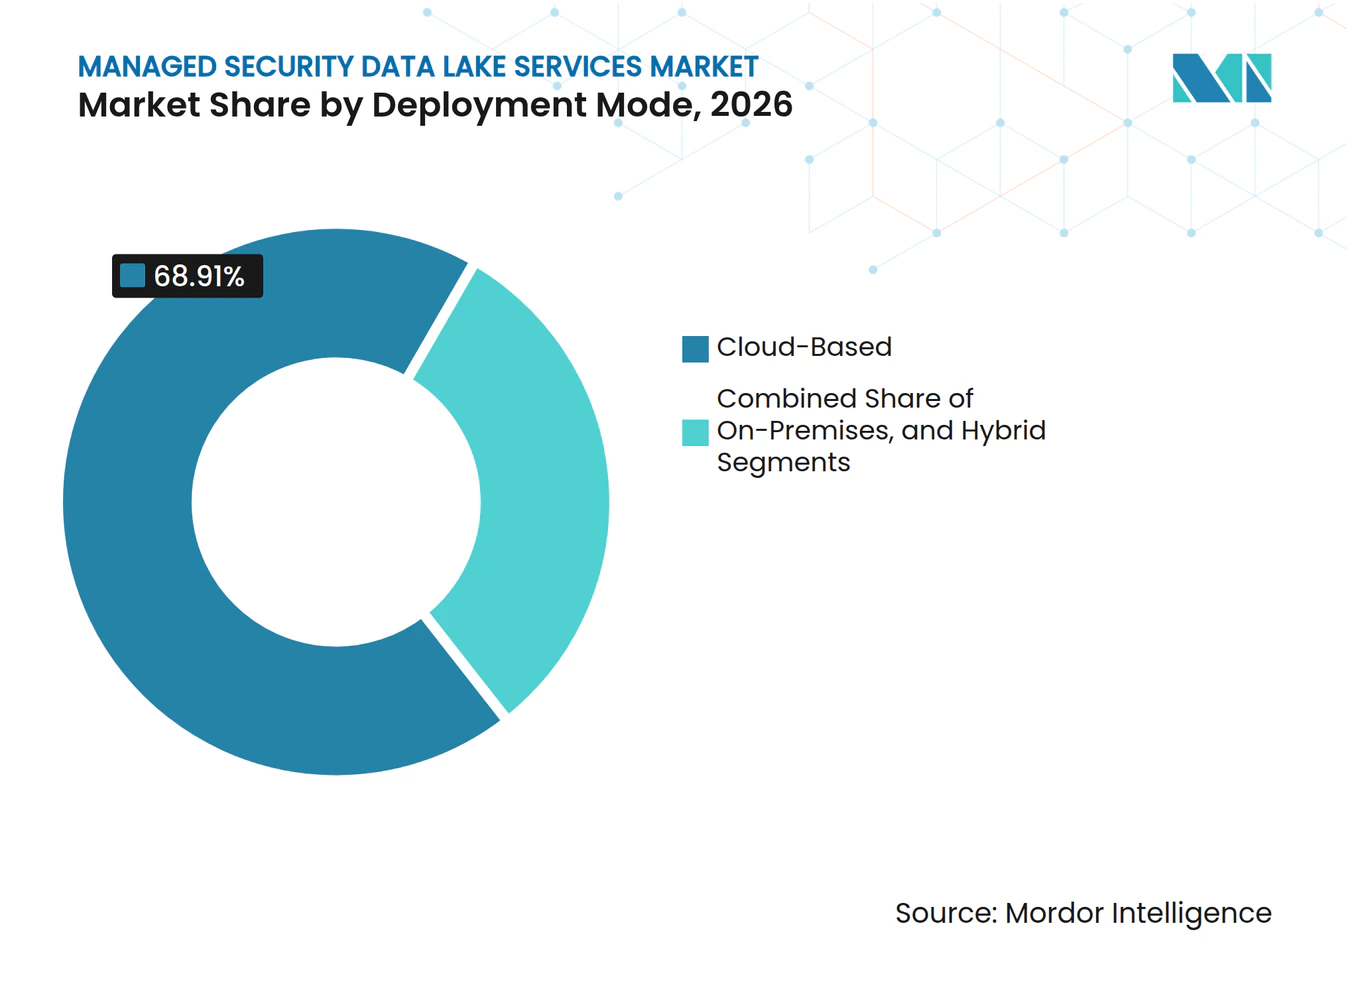
- Nach Bereitstellungsmodus entfiel auf die cloudbasierte Bereitstellung im Jahr 2026 ein Anteil von 68,91 %, und sie wird voraussichtlich die schnellste CAGR von 25,67 % bis 2032 beibehalten.
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2026 ein Nachfrageanteil von 26,69 %, während IT und Telekommunikation bis 2032 voraussichtlich mit einer CAGR von 24,86 % wachsen werden.
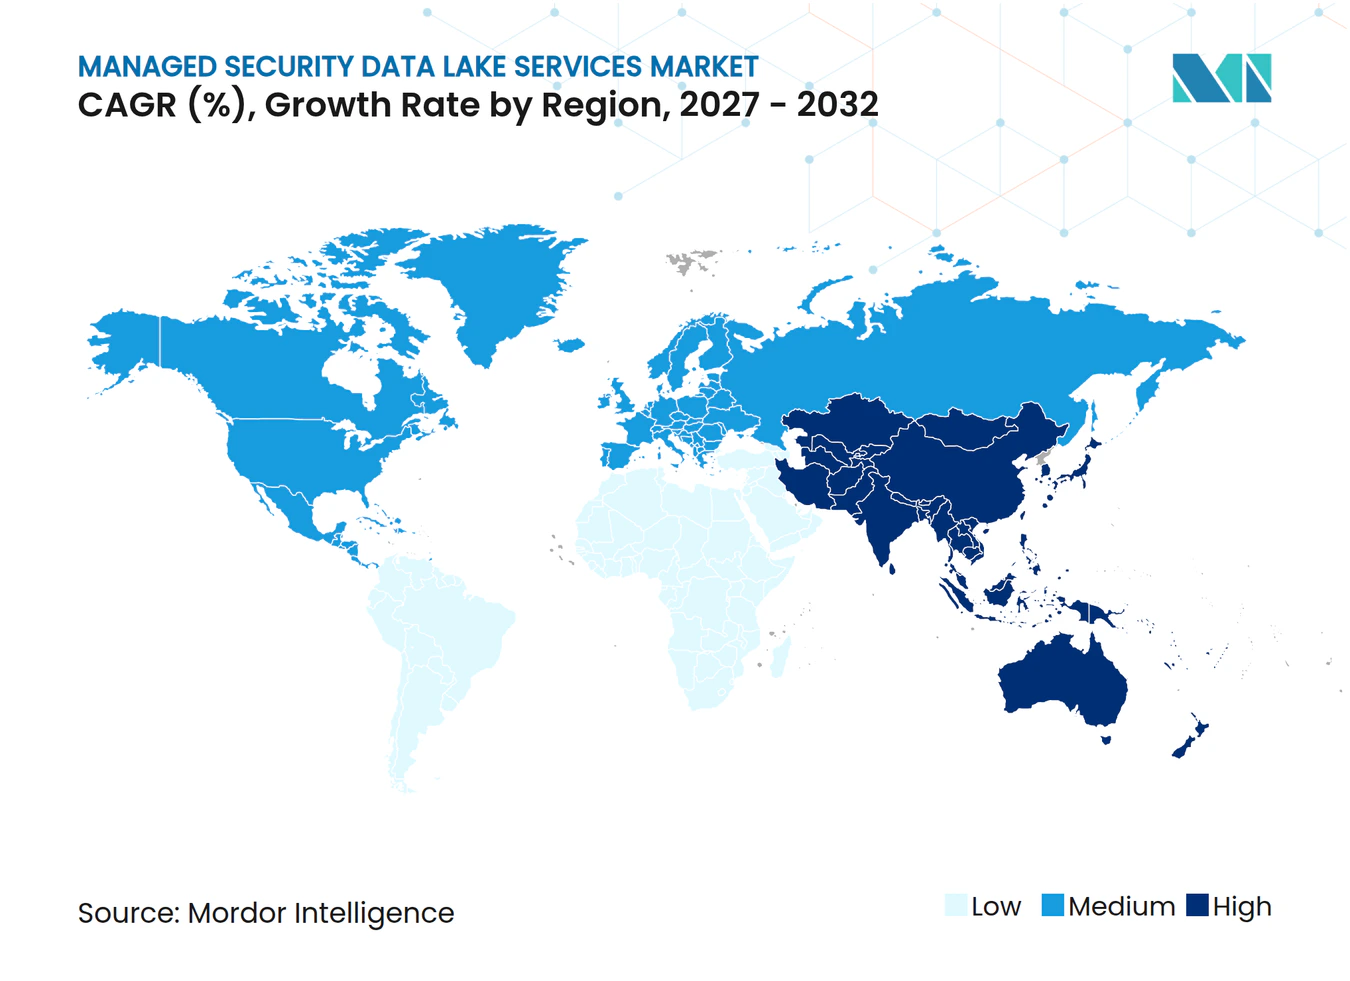
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 38,64 % am Markt für Managed Security Data Lake Services, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 25,86 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende Häufigkeit und Raffinesse von Cyberangriffen | +4.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Sicherheitskomplexität in hybriden und Multi-Cloud-Umgebungen | +4.2% | Global, konzentriert auf Nordamerika und den asiatisch-pazifischen Kernraum | Kurzfristig (≤ 2 Jahre) |
| Regulatorischer Druck für kontinuierliche Überwachung und Nachweisaufbewahrung | +3.6% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum und den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Mangel an Cybersicherheitsfachkräften und 24/7-SOC-Anforderungen | +3.1% | Global, akut in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Offene Sicherheitsschemata und geräteübergreifende Dateninteroperabilität | +2.4% | Global, mit früher Einführung in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Kostengünstige Langzeitaufbewahrung für KI-gestützte Untersuchungen | +1.9% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Häufigkeit und Raffinesse von Cyberangriffen
Der Markt für Managed Security Data Lake Services profitiert von der Notwendigkeit, detaillierte Sicherheitsaufzeichnungen aufzubewahren, nachdem Angriffe häufiger und schwieriger zu untersuchen werden. Check Point berichtete, dass Organisationen im September 2026 mit 2.803 wöchentlichen Cyberangriffen konfrontiert waren, 48 % mehr als im Vorjahr, wobei der Anstieg mit Phishing und der Exposition von GenAI-Daten in Verbindung gebracht wurde.[1] Dieses Aktivitätsniveau erhöht den Wert eines Dienstes, der Telemetrie sammeln und aufbewahren kann, ohne jeden Kunden zu zwingen, die Plattform allein zu betreiben. Google Cloud berichtete, dass die mittlere Verweildauer von Angreifern von 11 Tagen auf 14 Tage gestiegen ist, während Cyberspionage-Fälle eine mittlere Verweildauer von 122 Tagen aufwiesen. Längere Untersuchungen erfordern historische Daten, die nach dem ursprünglichen Ereignis noch durchsuchbar sind. Anbieter können daher mit der Fähigkeit konkurrieren, Aufzeichnungen aus verschiedenen Quellen zu normalisieren und retroaktive Untersuchungen über längere Aufbewahrungszeiträume zu unterstützen.
Sicherheitskomplexität in hybriden und Multi-Cloud-Umgebungen
Der Markt für Managed Security Data Lake Services wird durch die Schwierigkeit unterstützt, Workloads zu überwachen, die über Cloud- und On-Premises-Umgebungen verteilt sind. Fortinet stellte fest, dass 88 % der Organisationen hybride oder Multi-Cloud-Umgebungen betreiben und 81 % kritische Workloads über 2 oder mehr Cloud-Anbieter hinweg ausführen.[2] Separate Cloud-Dienste generieren Aufzeichnungen in unterschiedlichen Formaten, was es für Sicherheitsteams schwieriger macht, einen zuverlässigen Überblick über Aktivitäten zu erstellen. Derselbe Bericht stellte fest, dass 69 % der Organisationen Tool-Proliferation und Sichtbarkeitslücken als führende Barriere für die Effektivität der Cloud-Sicherheit identifizierten. Ein verwalteter Anbieter kann dieses Problem angehen, indem er Daten von AWS, Azure, Google Cloud, SaaS-Systemen, Endpunkten und On-Premises-Tools in einer gemeinsamen Datenschicht zusammenführt. Vorgefertigte Connectors und konsistente Zuordnungen reduzieren die Zeit, die benötigt wird, um eine neue Datenquelle nutzbar zu machen.
Regulatorischer Druck für kontinuierliche Überwachung und Nachweisaufbewahrung
Der Markt für Managed Security Data Lake Services wird auch durch regulatorische Erwartungen an laufende Überwachung, dokumentierte Kontrollen und zeitnahe Berichterstattung geprägt. Die Europäische Kommission beschreibt den Digital Operational Resilience Act als einen Rahmen, der die digitale operative Resilienz im Finanzsektor stärkt. Diese Anforderungen machen einen vollständigen und abrufbaren Nachweispfad für regulierte Organisationen wichtiger. NIS2 erweitert die Cybersicherheitspflichten für kritische Sektoren und verlangt Risikomanagementmaßnahmen, Vorfallmeldungen und Rechenschaftspflicht von Leitungsorganen. Ein zentralisierter Sicherheits-Data-Lake kann diese Anforderungen unterstützen, wenn er Daten in einem konsistenten Format über Geschäftssysteme hinweg aufbewahrt. Der Ansatz kann auch den Bedarf an der Pflege mehrerer isolierter Compliance-Repositories reduzieren.
Mangel an Cybersicherheitsfachkräften und 24/7-SOC-Anforderungen
Der Mangel an Sicherheitsfachkräften erhöht die Nachfrage nach operativer Unterstützung im Markt für Managed Security Data Lake Services. ISC2 berichtete, dass 59 % der Befragten im Jahr 2025 kritische oder erhebliche Cybersicherheitskompetenzlücken identifizierten, während 95 % mindestens eine Kompetenzlücke auf Teamebene meldeten. Der Betrieb eines Data Lakes erfordert mehr als nur Speicherverwaltung, da Teams auch Connectors pflegen, Erkennungen optimieren, Schemata verwalten und Vorfälle untersuchen müssen. ISC2 identifizierte KI, Cloud-Sicherheit und Sicherheits-Engineering als die wichtigsten Kompetenzlücken, die eng mit den Fähigkeiten übereinstimmen, die zum Betrieb dieser Umgebungen benötigt werden. Verwaltete Angebote ermöglichen es Kunden, auf diese Fähigkeiten zuzugreifen, ohne ein großes internes Team aufzubauen. Der kommerzielle Wert liegt in der 24/7-Überwachung und dem laufenden Erkennungs-Engineering und nicht nur im grundlegenden Infrastrukturbetrieb.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Einschränkungen durch Datensouveränität und Datenlokalisierung | -2.1% | Europa, China, der Nahe Osten und Südostasien, mit Ausstrahlungseffekten auf Indien | Mittelfristig (2–4 Jahre) |
| Bedenken der Kunden hinsichtlich ausgelagerter Daten und operativer Kontrolle | -1.7% | Global, am akutesten in Regierungs- und öffentlichen Sektororganisationen | Mittelfristig (2–4 Jahre) |
| Telemetriequalität, Schema-Drift und Integrationskomplexität | -1.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Unvorhersehbare Speicher-, Abfrage- und Datenübertragungskosten | -0.8% | Global, am akutesten bei unternehmensweiten Hochvolumen-Bereitstellungen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Einschränkungen durch Datensouveränität und Datenlokalisierung
Datenlokalisierungsanforderungen können die Expansion im Markt für Managed Security Data Lake Services einschränken, da Telemetrie personenbezogene Daten, Netzwerkinformationen und Schwachstellendetails enthalten kann. Der Cloud-Souveränitätsrahmen der Europäischen Kommission legt 8 Souveränitätsziele fest, die Daten und KI, rechtliche und jurisdiktionelle, operative und andere Formen der Souveränität abdecken. Diese Anforderungen beeinflussen, wo Anbieter Sicherheitsaufzeichnungen speichern, verarbeiten und abfragen. Ein Anbieter ohne geeignete regionale Infrastruktur kann von sensiblen Regierungs- und Finanzdienstleistungsaufträgen ausgeschlossen werden. Die Einschränkung beschränkt sich nicht auf den Speicherort, da auch Identitätsdienste, Verschlüsselungsmanagement und Supportoperationen Compliance-Bewertungen beeinflussen können. Der Markt für Managed Security Data Lake Services benötigt geografisch verteilte Bereitstellungsmodelle, die Daten und Betriebskontrollen innerhalb der relevanten Jurisdiktionen halten.
Bedenken der Kunden hinsichtlich ausgelagerter Daten und operativer Kontrolle
Bedenken der Kunden hinsichtlich der Übergabe der operativen Kontrolle an einen Dritten können den Kauf einiger Managed Security Data Lake Services verlangsamen. Sicherheitstelemetrie kann privilegierte Zugriffsaufzeichnungen, Schwachstellenbefunde und Bedrohungsinformationen enthalten, die Kunden als hochsensibel betrachten. Käufer in den Bereichen Regierung, Finanzdienstleistungen, Gesundheitswesen und Energie verlangen häufig durchsetzbare Kontrolle statt nur vertraglicher Zusicherung. Diese Präferenz unterstützt kundenkontrollierte Data-Lake-Architekturen, bei denen der Kunde das Speicherkonto besitzt und ein Anbieter Betrieb, Analysen und Erkennungs-Engineering liefert. Das Modell kann die Einnahmen des Anbieters aus Speicherung und Erfassung begrenzen, während es die Bedeutung höherwertiger Betriebsdienste erhöht. Es erfordert auch präzise Verantwortungsgrenzen für Zugriff, Aufbewahrung, Verschlüsselung und Untersuchung.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicemodell:
Vollständig verwaltete Dienste führen, während kundenkontrollierte Modelle expandierenVollständig verwaltete Dienste erfassten im Jahr 2026 47,23 % des Marktanteils für Managed Security Data Lake Services. Das Ergebnis spiegelt eine große Gruppe von Käufern wider, die nicht über ausreichende interne Kapazitäten für Schema-Management, Connector-Pflege und Erkennungs-Engineering verfügen. Bei diesen Käufern handelt es sich häufig um mittelgroße Unternehmen oder regulierte Organisationen, die mit kurzen Compliance-Fristen konfrontiert sind. BFSI- und Gesundheitswesen-Kunden bevorzugen diesen Ansatz möglicherweise, da der Aufbau einer internen Praxis einen langen Implementierungszeitraum erfordern kann. Der Anbieter übernimmt die Verantwortung für die tägliche Erfassung, Normalisierung, Governance und Servicebereitstellung. Co-verwaltete Dienste sprechen stärker größere Organisationen mit bestehenden Sicherheits-Engineering-Teams und etablierten SIEM-Investitionen an. Sie können ausgewählte Verantwortlichkeiten behalten und gleichzeitig Hilfe bei einer komplexen Migration erhalten. Beratungsgeführte verwaltete Dienste bleiben wichtig für Frühphasen-Bereitstellungen, bei denen die Organisation ein Betriebsdesign benötigt, bevor die Datenerfassung beginnt.
Kundenkontrollierte Data Lakes mit anbieterseitig verwaltetem Betrieb werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 23,81 % wachsen. Das schnellste Tempo spiegelt eine größere Reife in unternehmensweiten Cloud-Programmen wider und keine Ablehnung verwalteter Operationen. AWS Security Lake, Microsoft Sentinel Data Lake und Google Security Operations geben Kunden mehr Möglichkeiten, das Eigentum an der zugrunde liegenden Datenumgebung zu behalten. Databricks führte im September 2025 Data Intelligence for Cybersecurity ein und bietet OCSF-normalisierte Aggregation über Cloud-, Endpunkt-, SaaS- und Legacy-Quellen in einem kundeneigenen Lakehouse.[3] Dieses Design ermöglicht es dem Kunden, die Datenspeicherung zu kontrollieren, während externe Spezialisten für Betrieb und Analysen eingesetzt werden. Es gibt Anbietern eine Möglichkeit, modulares Erkennungs-Engineering und Untersuchungsunterstützung zu verkaufen. Der Markt für Managed Security Data Lake Services wird Servicemodelle benötigen, die mit kundeneigenem Cloud-Speicher funktionieren, wenn Anbieter an dieser wachsenden Käufergruppe teilnehmen wollen.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Servicekomponente:
Erfassung führt, während Erkennungs-Engineering beschleunigtDatenerfassung und Connector-Management waren im Jahr 2026 die größten Servicekomponenten. Diese Position spiegelt den Aufwand wider, der erforderlich ist, um Cloud-Protokolle, Endpunktereignisse, Betriebstechnologieaufzeichnungen, Identitätsdaten und Netzwerktelemetrie in eine nutzbare gemeinsame Umgebung zu bringen. Die Erfassung muss zuverlässig sein, bevor Organisationen die Daten für Untersuchungen oder als Compliance-Nachweis nutzen können. Das OCSF-Projekt erweiterte Version 1.8.0 im März 2026 mit Unterstützung für KI-Workload-Schemata, Berechtigungsanalyseobjekte mit MITRE ATT&CK-Zuordnung und Netzwerkereignisse auf Paketebene. Diese Ergänzungen erweitern den Bereich der Daten, die Anbieter verarbeiten müssen, während sie einige benutzerdefinierte Zuordnungsarbeiten für kompatible Quellen reduzieren. Implementierungs- und Migrationsdienste bleiben relevant, da viele Kunden von separaten Überwachungssystemen wegmigrieren müssen. Plattform- und Produktmanagement unterstützen auch wiederkehrende Einnahmen, da Richtlinien, Berechtigungen, Integrationen und Konfigurationen regelmäßige Wartung erfordern.
Sicherheitsanalysen und Erkennungs-Engineering werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 23,92 % wachsen. Kunden erwarten zunehmend, dass verwaltete Dienste verdächtige Aktivitäten identifizieren und erklären, und nicht nur Aufzeichnungen für die spätere Verwendung aufbewahren. Diese Arbeit hängt von hochwertigen normalisierten Daten und Erkennungsregeln ab, die angepasst werden, wenn sich das Angreiferverhalten ändert. Palo Alto Networks berichtete, dass 87 % der Einbrüche in seiner Vorfallsreaktionsanalyse 2026 mehrere Angriffsflächen überschritten.[4] Dieser Befund zeigt, warum die Korrelation über Quellen hinweg für den Sicherheitsbetrieb unerlässlich ist. Bedrohungsjagd und Vorfallsuntersuchung profitieren ebenfalls von Aufzeichnungen, die über lange Zeiträume durchsucht werden können. Anbieter, die schnellere Erkennung und Reaktion nachweisen, können höherwertige Servicevereinbarungen unterstützen. Der Markt für Managed Security Data Lake Services wird daher mehr Gewicht auf operative Expertise und analytische Ergebnisse als auf das reine Datenvolumen legen.
Nach Sicherheitsdatenquelle:
Endpunktdaten bleiben wichtig, während Cloud-Protokolle zunehmenEndpunkt- und erweiterte Erkennungs- und Reaktionstelemetrie hielten im Jahr 2026 einen Anteil von 29,31 %. Endpunktaufzeichnungen liefern detaillierte Informationen über Prozesse, Dateien, Verbindungen, Benutzer und Geräteaktivitäten. Palo Alto Networks stellte fest, dass 48 % der Einbrüche browserbasierte Aktivitäten beinhalteten und 87 % mehrere Angriffsflächen überschritten. Endpunktdaten bilden daher häufig einen wichtigen Teil der Untersuchungskette, selbst wenn der anfängliche Kompromiss anderswo beginnt. Netzwerk-, Firewall- und DNS-Telemetrie bleiben wichtig für die Erkennung von lateralen Bewegungen und möglicher Datenentnahme. Identitäts-, Zugriffs- und Authentifizierungsdaten haben strategische Bedeutung gewonnen, da Angreifer zunehmend gültige Anmeldeinformationen missbrauchen. Anbieter müssen den Kontext über diese Aufzeichnungen hinweg bewahren, anstatt sie als separate Feeds zu behandeln. Dies macht konsistente Korrelation und Zeitausrichtung zum Kern des Servicewertes.
Cloud-Infrastruktur- und Cloud-Steuerungsebenen-Protokolle werden voraussichtlich bis 2032 eine CAGR von 24,92 % verzeichnen. Die Veränderung folgt der anhaltenden Verbreitung hybrider und Multi-Cloud-Architekturen, die mehr Aktivität in Cloud-Konten, Berechtigungen, APIs und administrativen Steuerungsebenen erzeugen. Fortinet berichtete, dass 66 % der Organisationen kein starkes Vertrauen in ihre Fähigkeit hatten, Cloud-Bedrohungen in Echtzeit zu erkennen und darauf zu reagieren. SaaS-, Kollaborations- und E-Mail-Aufzeichnungen werden ebenfalls wichtiger, da Geschäftsaktivitäten über browserbasierte Plattformen abgewickelt werden. Check Point berichtete, dass ClickFix-Angriffe im Jahr 2025 um 500 % zunahmen, was die Notwendigkeit unterstreicht, Browser- und Kollaborationsaktivitäten neben Endpunktaufzeichnungen zu untersuchen. Anwendungs-, API-, DevSecOps-, Betriebstechnologie- und industrielle Steuerungssystemdaten stellen Bereiche dar, in denen die Connector-Reife häufig hinter dem zugrunde liegenden Risiko zurückbleibt. Anbieter, die effektive Connectors für diese Quellen entwickeln, können eine stärkere Position in spezialisierten Kundenumgebungen aufbauen.
Nach Bereitstellungsmodus:
Cloudbasierte Architekturen geben die Richtung vorDie cloudbasierte Bereitstellung hielt im Jahr 2026 einen Anteil von 68,91 %. Dieser Vorsprung spiegelt die Fähigkeit von Cloud-Objektspeicher wider, große Mengen an Telemetriedaten ohne die Kapitalanforderungen vergleichbarer On-Premises-Infrastruktur aufzubewahren. Die Cloud-Bereitstellung kann auch Speicher von Rechenleistung trennen, sodass verschiedene Analysetools auf einer gemeinsamen Datenkopie arbeiten können. Dies reduziert Duplikationen, wenn Teams separate Plattformen für verschiedene Analyseformen pflegen. Microsoft erklärte, dass der Sentinel Data Lake mehr als 350 native Connectors bietet und mehrere Analyse-Engines unterstützt. Diese Fähigkeiten verbessern den praktischen Fall für eine cloudnative Datenschicht. Der Ansatz ist besonders nützlich für Kunden, die eine lange Aufbewahrung benötigen, ohne große Mengen an hochpreisigen Analysedaten zu behalten. Er bietet Anbietern auch eine Plattform zur Bereitstellung verwalteter Analyse- und Untersuchungsdienste.
Die On-Premises-Bereitstellung bleibt relevant, wo Vorschriften oder interne Richtlinien die Übertragung sensibler Aufzeichnungen in Cloud-Systeme einschränken. Regierungs-, Verteidigungs- und ausgewählte Finanzdienstleistungsorganisationen können dieses Modell für bestimmte Datenklassen erfordern. Die hybride Bereitstellung ermöglicht es Kunden, sensible Informationen lokal zu halten, während weniger sensible Telemetrie in den Cloud-Speicher verschoben wird. In mehreren Ländern wird dies wahrscheinlich eine dauerhafte Architektur bleiben und nicht nur eine vorübergehende Migrationsphase. Die cloudbasierte Bereitstellung kombiniert die größte aktuelle Position mit der schnellsten erwarteten Entwicklung bis 2032. Der Markt für Managed Security Data Lake Services muss daher Cloud-Wirtschaftlichkeit unterstützen und gleichzeitig Optionen für hybride und lokale Bereitstellung erhalten. Anbieter, die Richtlinien, Aufbewahrung und Untersuchungen über diese Modi hinweg verwalten können, werden für komplexe regulierte Konten besser positioniert sein. Das Ergebnis ist ein Markt, in dem Bereitstellungsflexibilität wichtig bleibt, auch wenn cloudbasierte Designs immer verbreiteter werden.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Endnutzerbranche:
BFSI führt die Nachfrage an, während Telekommunikation beschleunigtBFSI entfiel im Jahr 2026 auf 26,69 % der Nachfrage im Markt für Managed Security Data Lake Services. Finanzinstitute verwalten regulierte Daten, sind ausgefeilten Angriffen ausgesetzt und müssen Nachweise für interne Governance und externe Aufsicht aufbewahren. Ihre Umgebungen können Cloud-Handelssysteme, Kernbankplattformen, SaaS-Anwendungen, Filialnetze und Identitätsdienste umfassen. Dies schafft einen besonders großen Bedarf, diverse Aufzeichnungen zu erfassen und zu normalisieren. DORA und andere Berichtspflichten erhöhen weiter den Bedarf an einem zentralisierten Prüfpfad und dauerhaften historischen Aufzeichnungen. Der Sektor verfügt auch über die Ressourcen, spezialisierte verwaltete Dienste einzuführen, wenn es an ausreichender interner Betriebskapazität mangelt. Seine Nachfrage unterstützt Dienste, die Daten-Governance, Erkennungsinhalte, Compliance-Berichterstattung und Vorfallsuntersuchung kombinieren. Gesundheitswesen, Regierung, Industrieproduktion, Einzelhandel und E-Commerce haben unterschiedliche Bedürfnisse basierend auf Ransomware-Exposition, Betriebstechnologierisiko, nationalen Mandaten und Zahlungsdatenschutz.
Die IT- und Telekommunikationsbranche wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 24,86 % wachsen. Telekommunikationsbetreiber halten große Datensätze, die DNS-Aufzeichnungen, BGP-Routing-Aktivitäten, Teilnehmeridentitätsereignisse und Anrufdetailaufzeichnungen umfassen. Der Ausbau der 5G-Infrastruktur hat die Systeme erweitert, die eine laufende Überwachung erfordern. Diese Unternehmen müssen auch Angriffe verwalten, die große Kundenstämme und kritische Kommunikationsdienste beeinträchtigen können. Der Markt für Managed Security Data Lake Services gibt ihnen eine Möglichkeit, hochvolumige Daten über Netzwerk- und Unternehmenssysteme hinweg aufzubewahren und zu analysieren. Gesundheitswesen- und Life-Sciences-Organisationen stehen ebenfalls vor einem starken Bedarf an verbesserten Operationen, da Ransomware die Patientenversorgung und Forschungsaktivitäten stören kann. Regierungs- und öffentliche Sektorkunden benötigen Dienste, die nationalen Sicherheitsregeln und Datenlokalisierungserwartungen entsprechen. Industrieproduktionskunden benötigen zunehmend Abdeckung über IT- und Betriebstechnologieumgebungen hinweg.
Geografische Analyse
Markt für verwaltete Sicherheits-Data-Lake-Dienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 38,64 %. Die Region verfügt über eine große Basis an Finanzdienstleistungs-, Gesundheits-, Technologie- und Regierungsorganisationen mit komplexen Datenumgebungen, unterstützt durch US-amerikanische Offenlegungsanforderungen, bundesstaatliche Cloud-Compliance-Anforderungen und die Einführung von Cloud-Plattformen. ISC2 stellte fest, dass nur 34 % der Organisationen angaben, über die richtige Personalausstattung im Bereich Cybersicherheit zu verfügen, was die Nachfrage nach ausgelagertem Monitoring, Engineering und Untersuchungen stützt. Kanadas Finanz- und Energiesektoren treiben die Nachfrage an, während Mexiko von der Digitalisierung der Fertigung und den Sicherheitsanforderungen für grenzüberschreitende Lieferketten profitiert.
Markt für verwaltete Sicherheits-Data-Lake-Dienste in Europa und Südamerika
Europas DORA- und NIS2-Verpflichtungen erhöhen die Nachfrage nach kontinuierlichem Monitoring, Nachweissicherung und Vorfallsmeldung. Das Vereinigte Königreich, Deutschland, Frankreich, Italien und die Niederlande sind wichtige Nachfragezentren, insbesondere bei BFSI-Organisationen, die zentralisierte Prüfungsaufzeichnungen benötigen. Der Cloud-Souveränitätsrahmen der Europäischen Kommission schafft einen strukturierten Bewertungsansatz, der Anbieter ohne geeignete europäische Lieferfähigkeiten benachteiligen kann. Er beeinflusst sowohl die Infrastrukturentscheidungen als auch die Dienst-Governance. Südamerika ist ein aufstrebender Teil des Marktes für verwaltete Sicherheits-Data-Lake-Dienste, angeführt von Brasilien und Argentinien, obwohl eine ungleichmäßige Cloud-Infrastruktur und Budgetbeschränkungen die kurzfristige Einführung begrenzen können.
Markt für verwaltete Sicherheits-Data-Lake-Dienste in APAC und MEA
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 25,86 % wachsen. Japan legt Wert auf inländische Datenspeicherung und japanischsprachige Sicherheitsoperationen, während Indien und Südkorea von der Digitalisierung der Finanzdienstleistungen und den Anforderungen an die Infrastrukturüberwachung profitieren. S&J Corporation führte im September 2026 CSIRT-Pro als inländischen Dienst ein, der darauf ausgelegt ist, Kundenprotokolle in Japan zu speichern. Die Nachfrage in Australien wird durch Anforderungen an die Einhaltung von Informationssicherheitsvorschriften gestützt; Chinas MLPS-2.0-Regeln begünstigen inländische Anbieter; und der Nahe Osten konzentriert sich auf Saudi-Arabien und die Vereinigten Arabischen Emirate. Radware meldete im Jahr 2025 einen Anstieg der Web-DDoS-Angriffe im asiatisch-pazifischen Raum um 485 %, während Afrika sich noch in einem frühen Stadium befindet, mit Aktivitäten in Südafrika, Nigeria und Ägypten.
Wettbewerbslandschaft
Marktkonzentration
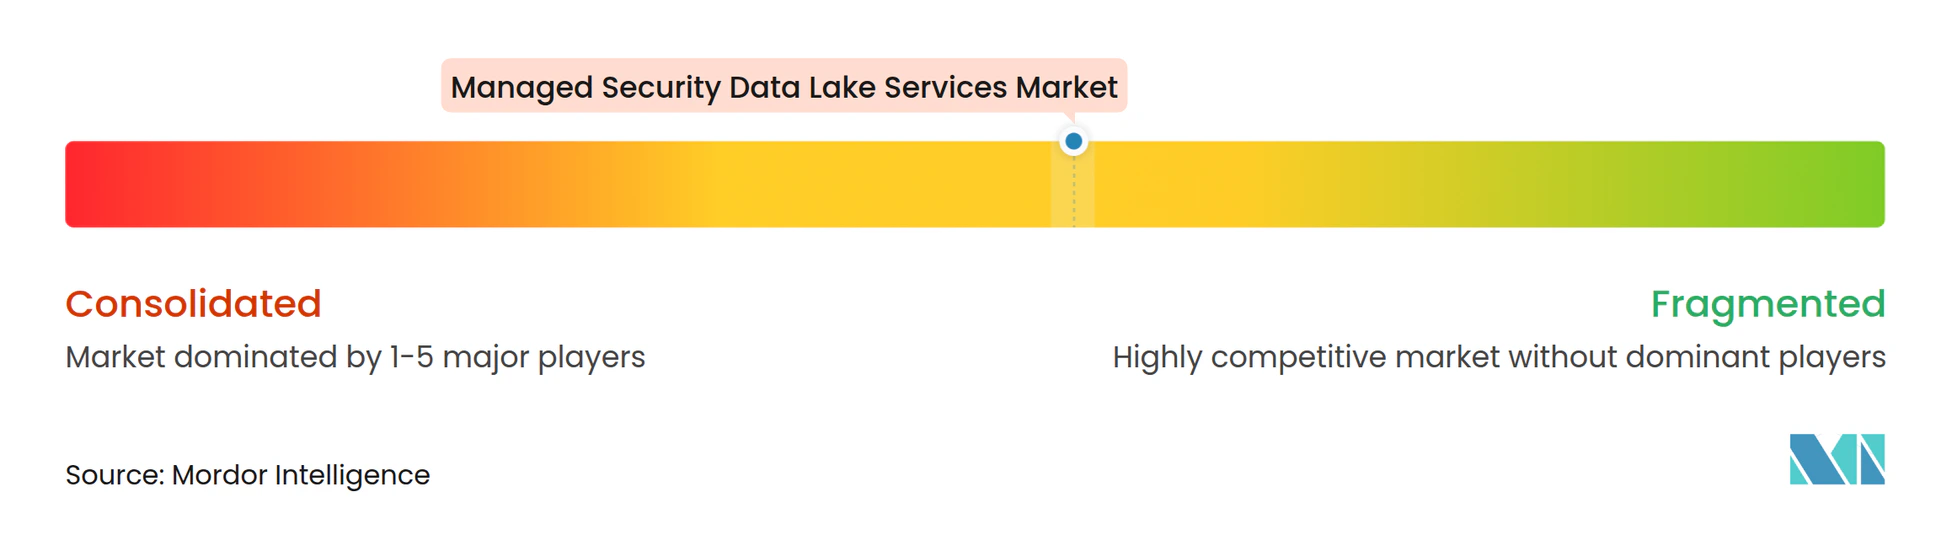
Der Markt für Managed Security Data Lake Services hat eine mäßig konzentrierte Spitzengruppe und eine fragmentierte Gruppe regionaler Anbieter verwalteter Sicherheitsdienste. Globale Systemintegratoren wie Accenture, IBM Consulting, Deloitte und Capgemini konkurrieren durch transformations- und beratungsgeführte Bereitstellung. Cybersicherheitsplattformanbieter, darunter CrowdStrike, Palo Alto Networks, SentinelOne und Microsoft, kombinieren Sicherheitsdatenfähigkeiten mit größeren Plattformabonnements, während AWS, Microsoft und Google native Cloud-Infrastruktur und zugehörige Analysedienste bereitstellen. Plattformanbieter betonen erstparteiliche Telemetrie, während Systemintegratoren herstellerneutrale Datenintegration fördern, sodass Käufer zwischen Flexibilität und Plattformtiefe abwägen müssen. Der Markt für Managed Security Data Lake Services bleibt wettbewerbsintensiv, da diese Anbietergruppen mit unterschiedlichen Bereitstellungsmodellen um dieselben unternehmensweiten Protokollkonsolidierungsbudgets konkurrieren.
CrowdStrike und IBM erweiterten ihre strategische Zusammenarbeit im März 2026, um Charlotte AI mit IBMs Autonomous Threat Operations Machine zu integrieren. Die Vereinbarung kombiniert CrowdStrike-Plattformdaten mit den verwalteten Bedrohungserkennungs- und Reaktionsdiensten von IBM Consulting. Palo Alto Networks und Google Cloud kündigten im Dezember 2025 eine mehrjährige Vereinbarung an, die Prisma AIRS KI-Sicherheit, Google Cloud-Infrastruktur und vorintegrierte Dienste kombiniert. Splunk stellte seinen SOAR-Dienst im Februar 2026 auf Google Cloud zur Verfügung und unterstützt damit die Workflow-Automatisierung in Google Cloud-Umgebungen der Kunden. Diese Partnerschaften kombinieren Plattformtelemetrie, Cloud-Infrastruktur und Servicebereitstellung.
Der Wettbewerb konzentriert sich auch auf co-verwaltete, OCSF-kompatible Architekturen mit branchenspezifischen Erkennungsinhalten. Anbieter, die nur auf Datenvolumen oder Preis pro Gigabyte konkurrieren, stehen unter Druck, da grundlegende Erfassung und Speicherung leichter zu reproduzieren sind. Erkennungsbibliotheken für Betriebstechnologie, SaaS-intensive Einzelhandelsumgebungen oder identitätsorientierte Finanzdienstleistungen können eine besser verteidigbare Position schaffen. Die ITU-Unterstützung für OCSF kann die Kompatibilität zu einer gemeinsamen Kundenanforderung machen und den Wert proprietärer Schema-Vorteile reduzieren. Analysequalität, Aufbewahrungstiefe, vertikales Betriebswissen und klare Kundenergebnisse werden zu wichtigeren Differenzierungsmerkmalen, da aufstrebende Unternehmen wie Expel und Red Canary auf mittelständische Kunden abzielen.
Branchenführer im Markt für Managed Security Data Lake Services
-
Accenture plc
-
Amazon Web Services, Inc.
-
Atos SE
-
Capgemini SE
-
Cisco Systems, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Sicherheits-Data-Lake-Dienste Unternehmen in diesem Bericht
- Accenture plc
- Amazon Web Services, Inc.
- Atos SE
- Capgemini SE
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- CyberProof, Inc.
- Deloitte Touche Tohmatsu Limited
- Expel, Inc.
- Google LLC
- Hewlett Packard Enterprise Company
- IBM Corporation
- Infosys Limited
- Microsoft Corporation
- NTT DATA Group Corporation
- Orange SA
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- Secureworks Corp.
- SentinelOne, Inc.
- Splunk LLC
- Tata Consultancy Services Limited
- Trend Micro Incorporated
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
- Wipro Limited
- Zscaler, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Sicherheits-Data-Lake-Dienste
- Juni 2026: Splunk, ein Cisco-Unternehmen, kündigte seine Absicht an, WideField Security Inc. zu übernehmen, ein Unternehmen für Identitätslebenszyklus-Sicherheit mit Hauptsitz in Santa Clara, Kalifornien. Die Technologie von WideField normalisiert Identitätstelemetrie, um deterministische Identitätsdaten als Grundlage für KI-gesteuerte agentische SOC-Workflows bereitzustellen, und beschleunigt damit Splunks Vision autonomer Sicherheitsoperationen in verwalteten Sicherheits-Data-Lake-Umgebungen.
- März 2026: CrowdStrike Holdings und IBM erweiterten ihre strategische Zusammenarbeit, um CrowdStrike Charlotte AI mit IBMs Autonomous Threat Operations Machine (ATOM) für koordinierte, maschinengeschwindige Untersuchungen und automatisierte Eindämmung über Endpunkt-, Identitäts- und Cloud-Umgebungen hinweg zu integrieren. Die Erweiterung erstreckt auch die CrowdStrike Falcon-Plattform auf die verwalteten Bedrohungserkennungs- und Reaktionsdienste von IBM Consulting sowie globale X-Force Cyber Range-Erfahrungen.
- Februar 2026: Splunk Security Orchestration, Automation, and Response (SOAR) wurde als SaaS-Dienst auf Google Cloud verfügbar, sodass SOC-Analysten und Vorfallsreaktionsteams Workflows orchestrieren und Reaktionsaufgaben über Multi-Cloud-Umgebungen hinweg automatisieren können. Splunk SOAR integriert sich mit Splunk Enterprise Security auf Google Cloud und schafft so eine durchgängige verwaltete Sicherheitsbetriebserfahrung innerhalb der Google Cloud-Umgebungen der Kunden.
- Dezember 2025: Palo Alto Networks und Google Cloud kündigten eine wegweisende mehrjährige strategische Partnerschaft an, die Prisma AIRS KI-Sicherheit mit Google Cloud-Infrastruktur kombiniert und End-to-End-KI-Workload-Sicherheit von Code bis Cloud auf Vertex AI, KI-native Firewalls für hybride Multi-Cloud-Umgebungen, Prisma SASE für verteilten Zugriff und vorintegrierte Sicherheitslösungen auf dem Google Cloud Marketplace abdeckt.
Berichtsumfang des globalen Marktes für Managed Security Data Lake Services
Der Markt für Managed Security Data Lake Services umfasst Design, Implementierung, Betrieb und Optimierung zentralisierter Plattformen, die große Mengen an Sicherheitstelemetrie von Endpunkten, Netzwerken, Cloud, Identität und Anwendungsquellen erfassen, normalisieren, speichern, sichern und analysieren. Diese Dienste ermöglichen skalierbare Langzeitaufbewahrung, Bedrohungsjagd, Untersuchungen, KI-gestützte Analysen und Compliance-Berichterstattung, während die operative Belastung interner Teams reduziert wird.
Der Bericht über den Markt für Managed Security Data Lake Services ist segmentiert nach Servicemodell (vollständig verwaltete Dienste, co-verwaltete Dienste, beratungsgeführte verwaltete Dienste und kundenkontrollierter Data Lake mit anbieterseitig verwaltetem Betrieb), Servicekomponente (Beratung und Architekturdesign, Implementierung und Migration, Datenerfassung und Connector-Management, Datennormalisierung und Schema-Management, Plattform- und Produktmanagement, Sicherheitsanalysen und Erkennungs-Engineering, Bedrohungsjagd und Vorfallsuntersuchung sowie weitere Servicekomponenten), Sicherheitsdatenquelle (Cloud-Infrastruktur- und Cloud-Steuerungsebenen-Protokolle, Endpunkt- und erweiterte Erkennungs- und Reaktionstelemetrie, Netzwerk-, Firewall- und DNS-Telemetrie, Identitäts-, Zugriffs- und Authentifizierungsdaten, SaaS-, Kollaborations- und E-Mail-Sicherheitsdaten, Anwendungs-, API- und DevSecOps-Daten, Betriebstechnologie- und industrielle Steuerungssystemdaten sowie weitere Sicherheitsdatenquellen), Bereitstellungsmodus (cloudbasiert, On-Premises und Hybrid), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), IT und Telekommunikation, Gesundheitswesen und Life Sciences, Regierung und öffentlicher Sektor, Industrieproduktion, Einzelhandel und E-Commerce sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Vollständig verwaltete Dienste |
| Co-verwaltete Dienste |
| Beratungsgeführte verwaltete Dienste |
| Kundenkontrollierter Data Lake mit anbieterseitig verwaltetem Betrieb |
| Beratung und Architekturdesign |
| Implementierung und Migration |
| Datenerfassung und Connector-Management |
| Datennormalisierung und Schema-Management |
| Plattform- und Produktmanagement |
| Sicherheitsanalysen und Erkennungs-Engineering |
| Bedrohungsjagd und Vorfallsuntersuchung |
| Weitere Servicekomponenten |
| Cloud-Infrastruktur- und Cloud-Steuerungsebenen-Protokolle |
| Endpunkt- und erweiterte Erkennungs- und Reaktionstelemetrie |
| Netzwerk-, Firewall- und DNS-Telemetrie |
| Identitäts-, Zugriffs- und Authentifizierungsdaten |
| SaaS-, Kollaborations- und E-Mail-Sicherheitsdaten |
| Anwendungs-, API- und DevSecOps-Daten |
| Betriebstechnologie- und industrielle Steuerungssystemdaten |
| Weitere Sicherheitsdatenquellen |
| Cloudbasiert |
| On-Premises |
| Hybrid |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheitswesen und Life Sciences |
| Regierung und öffentlicher Sektor |
| Industrieproduktion |
| Einzelhandel und E-Commerce |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Servicemodell | Vollständig verwaltete Dienste | |
| Co-verwaltete Dienste | ||
| Beratungsgeführte verwaltete Dienste | ||
| Kundenkontrollierter Data Lake mit anbieterseitig verwaltetem Betrieb | ||
| Nach Servicekomponente | Beratung und Architekturdesign | |
| Implementierung und Migration | ||
| Datenerfassung und Connector-Management | ||
| Datennormalisierung und Schema-Management | ||
| Plattform- und Produktmanagement | ||
| Sicherheitsanalysen und Erkennungs-Engineering | ||
| Bedrohungsjagd und Vorfallsuntersuchung | ||
| Weitere Servicekomponenten | ||
| Nach Sicherheitsdatenquelle | Cloud-Infrastruktur- und Cloud-Steuerungsebenen-Protokolle | |
| Endpunkt- und erweiterte Erkennungs- und Reaktionstelemetrie | ||
| Netzwerk-, Firewall- und DNS-Telemetrie | ||
| Identitäts-, Zugriffs- und Authentifizierungsdaten | ||
| SaaS-, Kollaborations- und E-Mail-Sicherheitsdaten | ||
| Anwendungs-, API- und DevSecOps-Daten | ||
| Betriebstechnologie- und industrielle Steuerungssystemdaten | ||
| Weitere Sicherheitsdatenquellen | ||
| Nach Bereitstellungsmodus | Cloudbasiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Life Sciences | ||
| Regierung und öffentlicher Sektor | ||
| Industrieproduktion | ||
| Einzelhandel und E-Commerce | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed Security Data Lake Services?
Die Marktgröße für Managed Security Data Lake Services wird voraussichtlich von 1,29 Milliarden USD im Jahr 2026 und 1,63 Milliarden USD im Jahr 2027 auf 4,47 Milliarden USD bis 2032 wachsen, mit einer CAGR von 22,36 % von 2027 bis 2032.
Was treibt die Nachfrage nach Managed Security Data Lake Services an?
Zunehmende Angriffsaktivitäten, Multi-Cloud-Komplexität, Aufbewahrungsanforderungen und Mangel an Sicherheitsfachkräften erhöhen die Nachfrage nach verwalteten Erfassungs-, Normalisierungs-, Erkennungs-Engineering- und Untersuchungsdiensten.
Welches Servicemodell führt bei Managed Security Data Lake Services?
Vollständig verwaltete Dienste führen mit einem Anteil von 47,23 % im Jahr 2026, während kundenkontrollierte Data Lakes mit anbieterseitig verwaltetem Betrieb bis 2032 voraussichtlich mit einer CAGR von 23,81 % wachsen werden.
Warum ist die cloudbasierte Bereitstellung für Sicherheits-Data-Lakes wichtig?
Die cloudbasierte Bereitstellung hielt im Jahr 2026 einen Anteil von 68,91 %, da sie elastische Aufbewahrung, mehrere Analysetools und geringere Infrastrukturverpflichtungen für hochvolumige Telemetrie unterstützt.
Welcher Endnutzersektor hat die größte Nachfrage nach Managed Security Data Lake Services?
BFSI führte die Nachfrage mit einem Anteil von 26,69 % im Jahr 2026 an, da Finanzinstitute Überwachungs-, Nachweisaufbewahrungs-, Daten-Governance- und Untersuchungsfähigkeiten in komplexen Umgebungen benötigen.
Welche Region wird bei diesen Diensten voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 25,86 % wachsen, unterstützt durch die Digitalisierung von Finanzdienstleistungen, Anforderungen an die Überwachung kritischer Infrastrukturen und lokale Datenlokalisierungsanforderungen.