
Marktgröße und Marktanteil für Purple Team Automation
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
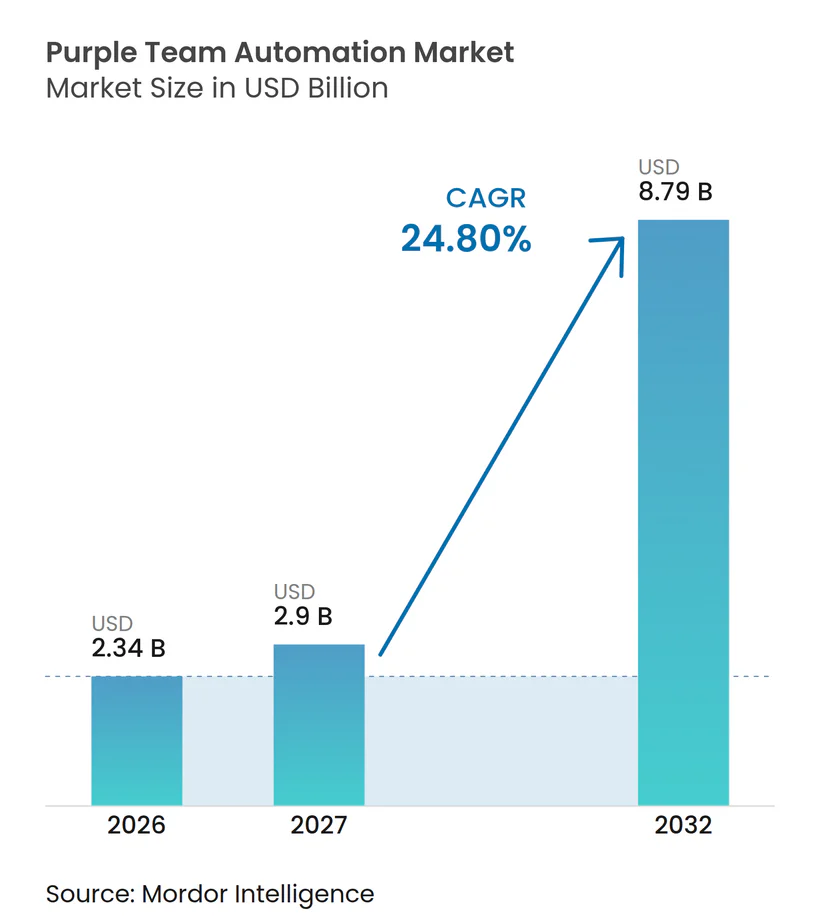
| Marktgröße (2027) | 2.9 Milliarden US-Dollar |
| Marktgröße (2032) | 8.79 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 24.80 % |
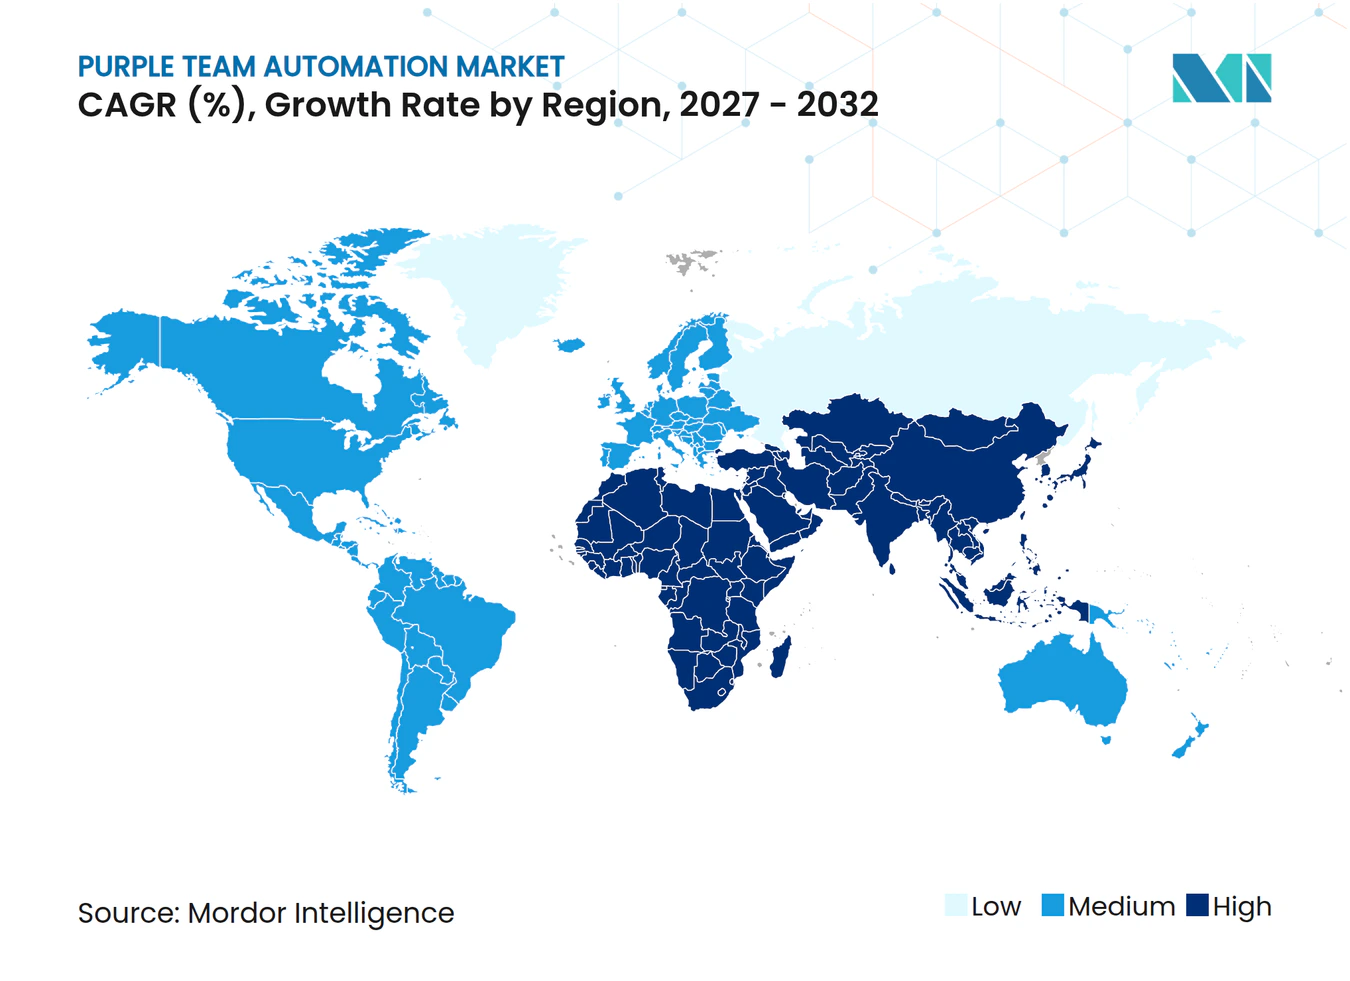
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Purple Team Automation von Mordor Intelligence
Die Marktgröße für Purple Team Automation wurde im Jahr 2026 auf 2,34 Milliarden USD geschätzt und soll von 2,95 Milliarden USD im Jahr 2027 auf 8,79 Milliarden USD bis 2032 wachsen, bei einer CAGR von 24,80 % während des Prognosezeitraums 2027–2032. Der Markt für Purple Team Automation entwickelt sich von gelegentlichen Tests hin zur kontinuierlichen Validierung von Kontrollen gegenüber realistischen Angriffspfaden. Steigende Angriffshäufigkeit, formale Sicherheitsanforderungen und die zunehmende Nutzung von Cloud- und KI-Systemen erhöhen die Nachfrage. Cyber-Versicherer und Vorstände fordern ebenfalls klarere Nachweise, dass Sicherheitskontrollen in der Praxis funktionieren. Anbieter kombinieren Angriffssimulation, Expositionsanalyse und Behebungs-Workflows zu umfassenderen Plattformen. Der Markt für Purple Team Automation bietet daher Chancen für Anbieter, die nutzbare Nachweise, sicheres Testen und eine einfachere Bereitstellung anbieten können.
Wichtigste Erkenntnisse des Berichts
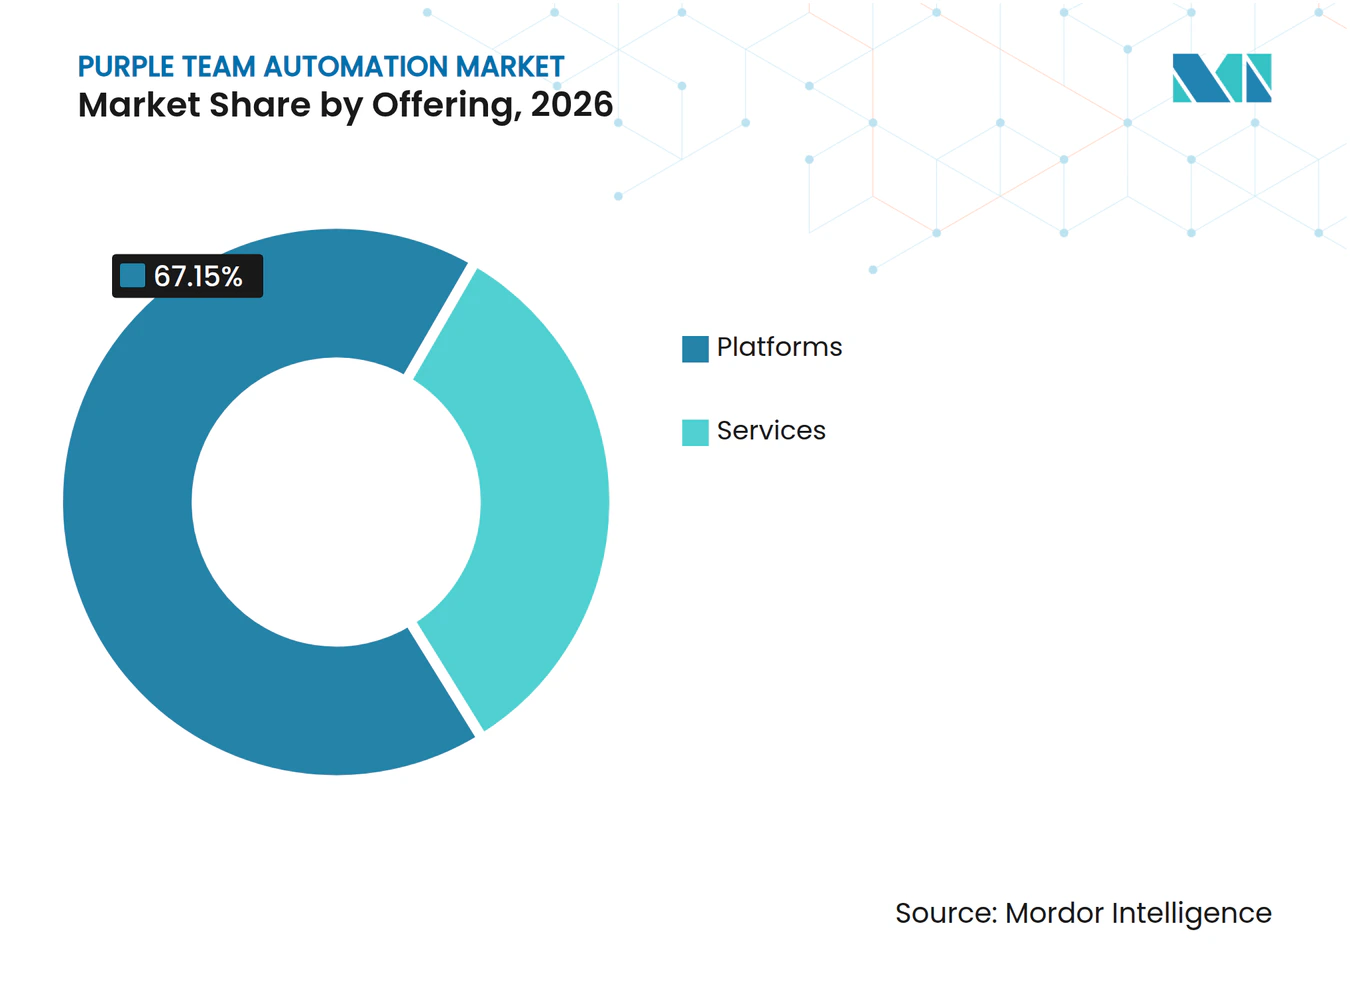
- Nach Angebot hielten Plattformen im Jahr 2026 einen Marktanteil von 67,15 % am Markt für Purple Team Automation, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 26,77 % wachsen werden.
- Nach Bereitstellung hielt On-Premises im Jahr 2026 einen Umsatzanteil von 71,22 % am Markt für Purple Team Automation, während die Cloud-Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 26,02 % wachsen wird.
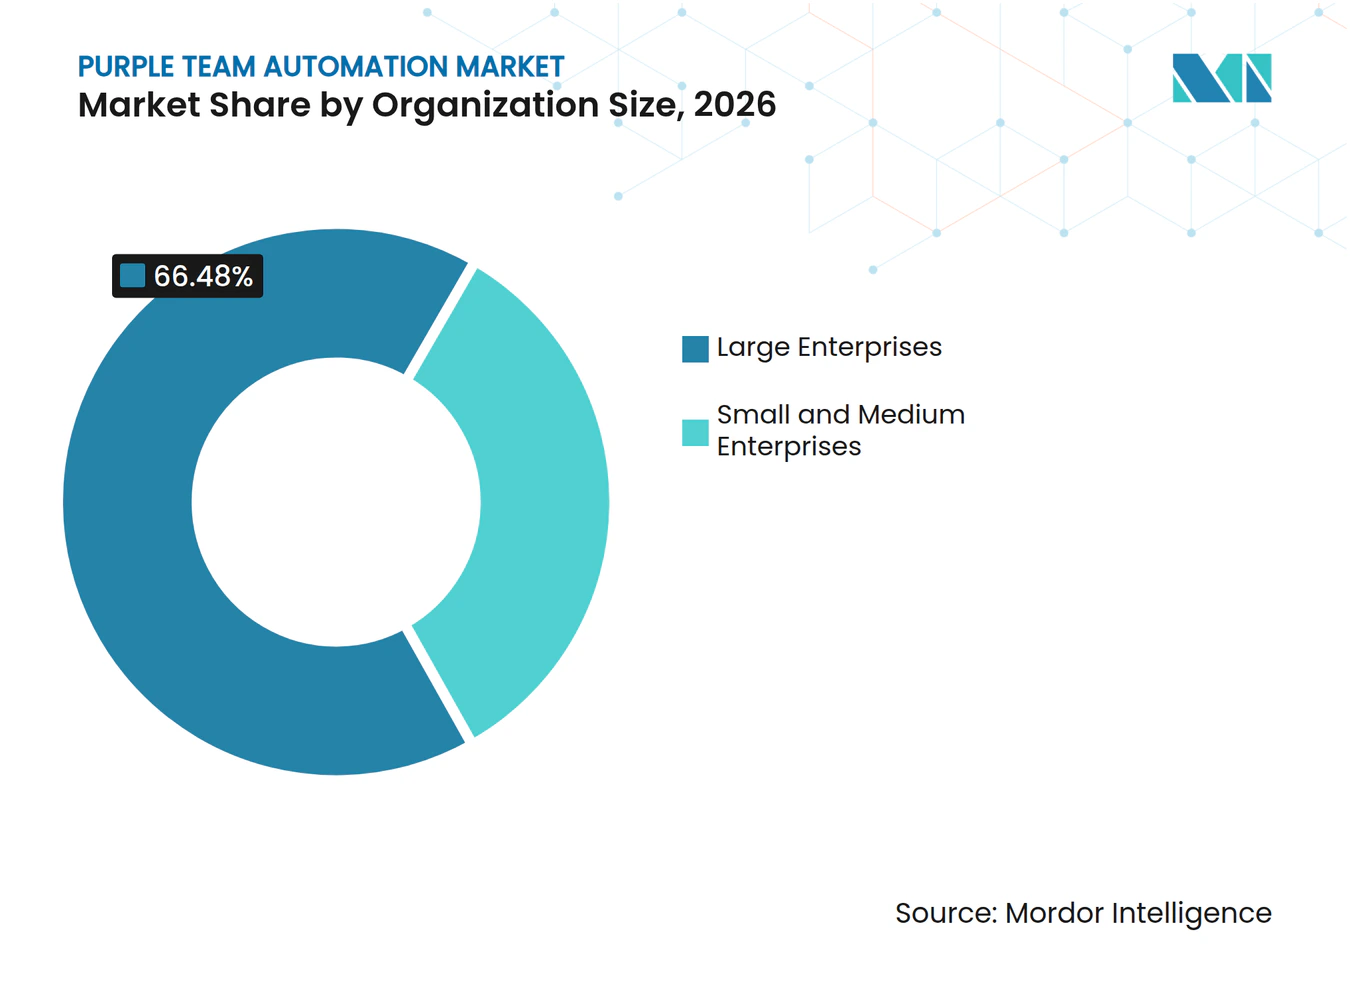
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 66,48 % am Markt für Purple Team Automation, während KMU bis 2032 voraussichtlich mit einer CAGR von 26,35 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Umsatzanteil von 28,14 % am Markt für Purple Team Automation, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 25,23 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 35,18 % am Markt für Purple Team Automation, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 25,71 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Steigende Häufigkeit und Komplexität von Cyberangriffen | +5.8% | Global, am stärksten ausgeprägt in Nordamerika, Europa und Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Vorgaben für kontinuierliche Sicherheitsvalidierung | +5.0% | EU, Vereinigte Staaten und zunehmend nationale Rahmenwerke in Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Ausweitung von Cloud-, Identitäts-, API- und hybriden Angriffsflächen | +4.3% | Global, mit der größten Konzentration in den Hyperscaler-Korridoren Nordamerikas und Asien-Pazifiks | Mittelfristig (2–4 Jahre) |
| Konvergenz von Red-Team- und Blue-Team-Workflows | +3.5% | Nordamerika und Europa, mit Ausstrahlungseffekten auf GCC und Singapur | Mittelfristig (2–4 Jahre) |
| KI-gestützte Gegner-Emulation und Erkennungstechnik | +3.0% | Global, mit der schnellsten Verbreitung in Nordamerika und Ostasien | Langfristig (≥ 4 Jahre) |
| Anforderungen von Cyber-Versicherern und Vorständen an Nachweise | +2.2% | Nordamerika und die EU, mit frühen Zuwächsen in Singapur und Australien | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Steigende Häufigkeit und Komplexität von Cyberangriffen
Das Tempo feindlicher Aktivitäten hat die Abdeckung überschritten, die periodische Sicherheitstests bieten können. Check Point meldete im Jahr 2025 durchschnittlich 1.968 Cyberangriffe pro Organisation pro Woche, was 70 % mehr als im Jahr 2023 war. Die Januar-2026-Aktualisierung verzeichnete im Februar 2026 2.086 wöchentliche Angriffe pro Organisation. CrowdStrike meldete in seinem Bericht von 2026 einen Anstieg der Angriffe durch KI-gestützte Angreifer um 89 % sowie eine eCrime-Ausbruchszeit von 27 Sekunden. Dies verkürzt die verfügbare Zeit zur Identifizierung und Eindämmung von Seitwärtsbewegungen. Der Markt für Purple Team Automation profitiert von kontinuierlichen Simulationen, die Teams aktuellere Nachweise darüber liefern können, ob ihre Kontrollen wie beabsichtigt reagieren.
Regulatorische Vorgaben für kontinuierliche Sicherheitsvalidierung
Regulatorische Anforderungen konzentrieren sich zunehmend auf dokumentierte Tests anstelle von selbst bestätigtem Sicherheitsstatus. DORA gilt seit dem 17. Januar 2025 und fordert Schwachstellenbewertungen sowie bedrohungsgeführte Penetrationstests für bedeutende Finanzunternehmen. Artikel 21 der NIS2 verpflichtet betroffene Einrichtungen, die Wirksamkeit ihrer Cybersicherheits-Risikomanagementmaßnahmen zu bewerten. ENISA veröffentlichte im Juni 2025 Umsetzungsleitlinien, die Erwartungen ISO/IEC 27001:2022 und NIST CSF 2.0 zuordnen. Die SEC-Offenlegungsregel für Cybersicherheit legt die Governance-Verantwortung auch bei der Führung börsennotierter Unternehmen. Diese Anforderungen können den Markt für Purple Team Automation von einem diskretionären Ausgabenposten hin zu einem definierten Compliance-Budget verschieben.
Ausweitung von Cloud-, Identitäts-, API- und hybriden Angriffsflächen
Cloud-, Identitäts-, API- und hybride Umgebungen erweitern den Bereich der Systeme, die Sicherheitsteams testen müssen. Google Cloud stellte fest, dass schwache oder fehlende Anmeldedaten im ersten Halbjahr 2025 für 47,1 % der Cloud-Vorfälle verantwortlich waren, während API- und UI-Kompromittierungen weitere 11,8 % ausmachten.[1] ENISA berichtete, dass Identitäts-, Cloud- und SaaS-Umgebungen bis Ende 2025 gemeinsam 22 % der erfassten Cybervorfälle ausmachten. Eine Cloud-Kontrolle kann sicher erscheinen, auch wenn Identitätsbeziehungen weiterhin den Zugriff auf On-Premises-Systeme ermöglichen. Dies macht das Testen von Angriffspfaden über mehrere Oberflächen hinweg wertvoller als isolierte Kontrollprüfungen. Der Markt für Purple Team Automation gewinnt, wenn Plattformen demonstrieren können, wie einzelne Schwachstellen kombiniert einen Pfad zu kritischen Ressourcen schaffen.
Konvergenz von Red-Team- und Blue-Team-Workflows
Zweckgebundene Plattformen bringen offensive und defensive Teams in einen gemeinsamen Betriebsprozess. Gemeinsame Dashboards, Telemetrie-Feeds und Erkennungslücken-Karten können die Verzögerung zwischen einer Angriffssimulation und der Erkennungsoptimierung reduzieren. MITREs Veröffentlichung von Secure AI v2.0 im Mai 2026 fügte seiner Arbeit zur bedrohungsinformierten Verteidigung Playbooks für KI-gestützte Bedrohungsvektoren hinzu. Diese Playbooks können eine konsistentere Gegner-Emulation über Teams hinweg unterstützen. Kontinuierliches Testen ermöglicht es auch, dass jeder abgeschlossene Zyklus Verbesserungen bei der späteren Erkennung informiert. Der Markt für Purple Team Automation bietet Raum für Anbieter, die diese Rückkopplungsschleife einfach zu steuern und zu nutzen machen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Anforderungen an Automatisierungssicherheit und Governance | -1.8% | Global, am stärksten ausgeprägt in Finanzdienstleistungen, Gesundheitswesen und kritischer Infrastruktur | Kurzfristig (≤ 2 Jahre) |
| Mangel an Purple-Team- und Erkennungstechnik-Fachkräften | -1.5% | Global, am stärksten ausgeprägt in Nordamerika, Westeuropa und Teilen von Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Datensouveränität und Einschränkungen beim Testen in Produktionsumgebungen | -1.1% | EU, GCC und Märkte mit aktiver Datenlokalisierungsgesetzgebung, mit Ausstrahlungseffekten auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Interoperabilitätslücken in heterogenen Technologie-Stacks für Sicherheitsoperationen | -0.9% | Global, am stärksten ausgeprägt in Großunternehmen und Regierungen, die heterogene Tools verwenden | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Anforderungen an Automatisierungssicherheit und Governance
Automatisierte Gegner-Emulation auf Live-Systemen kann betriebliche Risiken einführen, die herkömmliche Sicherheitstools nicht aufweisen. Ein schlecht abgegrenzter Test kann Dienste stören, Protokolle beeinflussen oder Prüfungsaufzeichnungen erschweren. Finanzdienstleistungs-, Gesundheits- und Betreiber kritischer Infrastrukturen benötigen daher definierte Umfänge, Rollback-Pläne und Genehmigungen, bevor Produktionsnetzwerke getestet werden. Diese Prüfungen können Sicherheitsausschüsse, Change Advisory Boards und aufsichtsbehördliche Benachrichtigungen umfassen. Die Bereitstellung kann sich um 6 bis 12 Monate verzögern, wenn mehrere nationale Rahmenwerke gelten. Der Markt für Purple Team Automation wird davon abhängen, dass Anbieter Schutzmaßnahmen, Autorisierungskontrollen und Rollback-Funktionen stärken.
Mangel an Purple-Team- und Erkennungstechnik-Fachkräften
Automatisierung kann Angriffssimulationen schnell durchführen, aber Teams benötigen weiterhin Fachwissen, um Lücken zu identifizieren und Erkennungsreaktionen aufzubauen. ISC2 berichtete, dass 59 % der Organisationen im Jahr 2025 kritischen oder erheblichen Bedarf an Cybersicherheitsfähigkeiten hatten, gegenüber 44 % im Jahr 2024. ISACA berichtete im Jahr 2026, dass 58 % der Cybersicherheitsteams unterbesetzt waren und 61 % offene Stellen hatten. Die gemeldeten Lücken in der Cloud-Sicherheit und im maschinellen Lernen für Sicherheitsoperationen sind für diese Plattformen besonders relevant. Verwaltete Dienste können Routinearbeitslasten reduzieren, aber Kunden benötigen weiterhin Spezialisten, um Prioritäten zu setzen und Erkenntnisse zu beheben. Diese Spannung kann die Einführung verlangsamen und gleichzeitig die Nachfrage nach expertengeführten Dienstleistungen unterstützen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Plattformen führen, während Dienstleistungen an Dynamik gewinnenPlattformen hielten im Jahr 2026 67,15 % des Umsatzes. Sie umfassen Produkte zur kontinuierlichen Sicherheitsvalidierung, die Breach-and-Attack-Simulation, automatisiertes Red Teaming und adversarielle Expositionsvalidierung kombinieren. Sie umfassen auch Angriffspfad-Management-Tools, die zeigen, wie ein Angreifer kleinere Schwachstellen zu einem Angriffsszenario verknüpfen könnte. Dies ist wertvoll, weil es die Aufmerksamkeit von einem einzelnen Alarm oder einer Kontrolle auf einen Weg zu kritischen Ressourcen verlagert.
Dienstleistungen sollen bis 2032 mit einer CAGR von 26,77 % wachsen. Verwaltete und professionelle Dienstleistungen helfen Kunden, Plattformen zu konfigurieren, Playbooks zu pflegen und Ergebnisse zu interpretieren. Das Wachstum spiegelt die begrenzte Verfügbarkeit von Personal wider, das kontinuierliche Validierungsprogramme verwalten kann. Die Branche für Purple Team Automation profitiert auch, wenn Anbieter co-verwaltete Lieferung anbieten, die interne Sicherheitsteams erweitert. SANS beschrieb eine Verlagerung hin zu kontinuierlichem Penetrationstesten und einem Offensiven SOC-Modell, das eine fortlaufende Dienstleistungserbringung anstelle von projektbasierter Arbeit unterstützt.


Nach Bereitstellung:
On-Premises behält die Kontrolle, während Cloud den Zugang erweitertOn-Premises-Systeme machten im Jahr 2026 71,22 % der Marktgröße für Purple Team Automation aus. Sensible Simulations-Telemetrie und forensische Aufzeichnungen können Datensouveränitäts- und Produktions-Governance-Regeln unterliegen. Finanzdienstleistungs-, Regierungs- und Betreiber kritischer Infrastrukturen müssen diese Daten möglicherweise in ihren eigenen Umgebungen behalten. Diese Verpflichtungen schaffen eine anhaltende Nachfrage nach On-Premises-Bereitstellung.
Die Cloud-Bereitstellung soll bis 2032 mit einer CAGR von 26,02 % wachsen. Sie kann den Infrastrukturaufwand reduzieren, der kleinere Organisationen daran hindert, große interne Plattformen zu betreiben. Abonnementmodelle ermöglichen es Teams auch, die Validierungsaktivität entsprechend ihrer Exposition und ihrem Budget zu skalieren. CrowdStrike verzeichnete im Jahr 2025 einen Anstieg der cloud-bewussten Einbrüche durch staatlich verbundene Akteure um 266 %.[2] Hybride Designs können Cloud-Orchestrierung mit On-Premises laufenden Agenten verbinden und Kunden eine mittlere Option bieten, bei der Souveränitätsbeschränkungen nur teilweise gelten.
Nach Unternehmensgröße:
Großunternehmen führen, während KMU die Einführung steigernGroßunternehmen machten im Jahr 2026 66,48 % des Umsatzanteils am Markt für Purple Team Automation aus. Sie verfügen häufig über Multi-Cloud-Betrieb, etablierte Sicherheitsoperationszentren sowie Red- und Blue-Teams, die kontinuierliche Validierungsergebnisse nutzen können. BFSI- und Regierungsorganisationen sind besonders wichtige Käufer, da sie komplexe Risiko- und Nachweisanforderungen haben. Ihre Anforderungen begünstigen auch breite Plattformen, die Tests, Berichterstattung und Expositionsanalyse verbinden.
KMU sollen bis 2032 mit einer CAGR von 26,35 % wachsen. ISC2 stellte fest, dass 70 % der Befragten aus kleinen Organisationen in den vorangegangenen 12 Monaten mindestens einen KI-bezogenen Sicherheitsvorfall erlebt hatten, verglichen mit 52 % der Befragten aus Unternehmen in Unternehmensgröße. Cloud-basierte Produkte und vorgefertigte Playbooks können kleineren Teams Zugang zur adversariellen Validierung verschaffen, ohne eine große Infrastrukturverpflichtung. Anbieter reagieren mit einfacheren Produktstufen und weniger anspruchsvollen Einrichtungen. Breitere Sicherheits- und Offenlegungspflichten für mittelgroße Organisationen können auch Beschaffungsentscheidungen verkürzen.

Nach Endnutzerbranche:
BFSI verankert die Nachfrage, während der Regierungssektor expandiertBFSI hielt im Jahr 2026 28,14 % des Umsatzes. Finanzorganisationen müssen strukturierte Nachweise erbringen, dass ihre Kontrollen in regulierten Umgebungen funktionieren. DORA, SEC-Offenlegungsanforderungen und Leitlinien des US-amerikanischen Finanzsektors verstärken diesen Bedarf. Angriffspfad-Tools können wichtig sein, weil sie zeigen, wie ein kompromittiertes API-Anmeldedatum oder eine Identität Kernsysteme erreichen könnte.
Regierung und öffentliche Verwaltung sollen bis 2032 mit einer CAGR von 25,23 % wachsen. ENISA verzeichnete in seinem Berichtszeitraum 2025 4.709 Hacktivistenansprüche gegen EU-Mitgliedstaaten, wobei die öffentliche Verwaltung zu den am stärksten betroffenen Sektoren gehörte. Die öffentliche Beschaffung richtet zunehmend Aufmerksamkeit auf kontinuierliche Validierung für öffentliche Systeme und Auftragnehmer. Gesundheitswesen, IT und Telekommunikation, Fertigung, Einzel- und E-Commerce sowie Energie und Versorgung bleiben frühere Nachfragequellen. Energie und Versorgung stehen vor zusätzlichen Herausforderungen, da Tests die Interaktion von Betriebstechnologie und IT berücksichtigen müssen, ohne die Produktion zu unterbrechen.
Geografische Analyse
Nordamerika Purple Team Automation Markt
Nordamerika hielt 2026 einen Umsatzanteil von 35,18 %. Die Vereinigten Staaten machen einen Großteil dieser Nachfrage aus, da sie über ausgereifte Unternehmenssicherheitsprogramme, eine dichte Anbieterbasis und bedeutende Verteidigungsbeschaffungen verfügen. Check Point meldete im Januar 2026 in Nordamerika 2.090 Angriffe pro Organisation pro Woche, ein Anstieg von 17 % im Jahresvergleich.[3] Kanada trägt durch Nutzer aus dem Finanzdienstleistungssektor und dem öffentlichen Sektor zur Nachfrage bei. Governance auf Vorstandsebene und Anforderungen der Cyberversicherung unterstützen ebenfalls die fortlaufenden Investitionen in evidenzbasierte Validierung.
Europa und Südamerika Purple Team Automation Markt
Europa ist 2026 der zweitgrößte regionale Markt. Deutschland, das Vereinigte Königreich und Frankreich erwirtschaften den größten Teil des regionalen Umsatzes. DORA und NIS2 haben den Bedarf an geprüften Nachweisen bei Finanzunternehmen und Betreibern wesentlicher Dienste erhöht. Die technischen Leitlinien der ENISA bieten Organisationen eine Referenz für die Zuordnung von Kontrollen zu ISO/IEC 27001:2022 und NIST CSF 2.0. Italien, Russland und der Rest Europas befinden sich in früheren Phasen der Einführung. Südamerika, angeführt von Brasilien und Argentinien, ist kleiner, expandiert jedoch, da multinationale Validierungsprogramme auf regionale Betriebe ausgeweitet werden.
APAC und MEA Purple Team Automation Markt
Asien-Pazifik wird voraussichtlich bis 2032 mit einem CAGR von 25,71 % wachsen. Die Region verzeichnete im Januar 2026 durchschnittlich 3.087 Angriffe pro Organisation pro Woche – das zweithöchste Niveau weltweit in den Daten von Check Point. Japan und Südkorea verfügen über etablierte Unternehmenssicherheitsprogramme, während Indien sowohl als Nachfragemarkt als auch als Lieferzentrum für verwaltete Dienste aufstrebt. China verfolgt einen eigenen Weg, der durch die MLPS-2.0-Anforderungen für kritische Informationsinfrastrukturen geprägt ist. Saudi-Arabien und die Vereinigten Arabischen Emirate steigern die Nachfrage des öffentlichen Sektors durch nationale Transformationsprogramme. Südafrika und Nigeria sind noch frühere Märkte, obwohl der Ausbau der digitalen Infrastruktur neue Unternehmensnachfrage schafft.
Wettbewerbslandschaft
Marktkonzentration
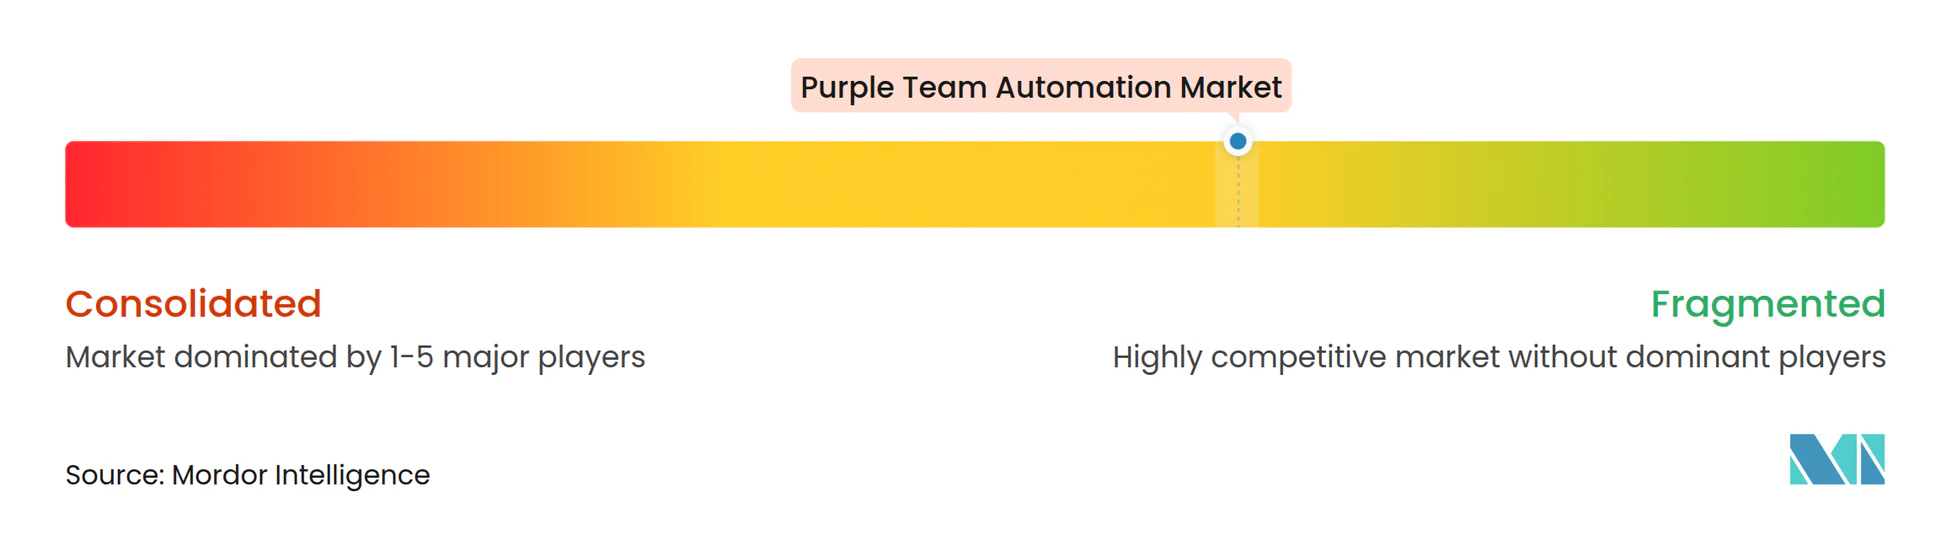
Der Markt für Purple Team Automation ist mäßig fragmentiert, wobei Pentera, Cymulate, AttackIQ, SafeBreach, XM Cyber, Picus Security, SCYTHE, FireCompass und Horizon3.ai zu den Spezialanbietern gehören. Der Wettbewerb konzentriert sich auf Angriffsabdeckung, Automatisierungstiefe, Integrationen und den Nutzen von Nachweisen für die Berichterstattung. Kunden bewerten auch, wie genau eine Plattform Aktivitäten MITRE ATT&CK zuordnet und ob sie praktische Angriffspfade aufzeigen kann. Der Markt für Purple Team Automation ist zunehmend mit Plattformen für kontinuierliches Bedrohungsexpositionsmanagement verknüpft. Dies belohnt Anbieter, die Validierungsergebnisse mit Priorisierungs- und Behebungs-Workflows verbinden können.
Anbieter integrieren ihre Produkte mit SIEM-, XDR-, Cloud-Sicherheits- und Bedrohungsintelligenz-Systemen. Cymulate stellte im Juni 2026 Vero AI, Mitigation Hub und Detection Studio als geschlossenes System für Validierung, Behebungskoordination und Erkennungstechnik vor.[4] Pentera fügte im Juli 2026 KI-natives Web-Applikations-Testen hinzu und ging eine Partnerschaft mit Recorded Future ein. AttackIQ erwarb im Februar 2025 DeepSurface, um seine Fähigkeiten zur adversariellen Expositionsvalidierung auszubauen und die Priorisierung von Angriffspfaden zu stärken. Diese Schritte zeigen eine Verlagerung von isolierten Simulationen hin zu vernetzten Sicherheitsoperations-Workflows.
Mittelstands- und KMU-Kunden bleiben eine wichtige Chance, da viele Unternehmenstools eine erhebliche Konfiguration erfordern. Cloud-native und API-first-Produkte können die Zeit bis zur ersten Validierung verkürzen und verbrauchsbasierte Preisgestaltung unterstützen. Die Unterstützung von Standards wird auch in regulierten Sektoren wichtiger, wo Käufer eine Berichterstattung wünschen, die MITRE ATT&CK, NIST CSF 2.0 und ISO/IEC 27001:2022 entspricht. Dies unterstützt Anbieter, die technische Ergebnisse in einer Form präsentieren können, die Sicherheitsverantwortliche und Prüfer nutzen können. Der Markt für Purple Team Automation könnte sich konsolidieren, da breitere Sicherheitsplattformen Validierungs- und Angriffspfad-Fähigkeiten anstreben. Der Markt für Purple Team Automation belohnt auch Anbieter, die technische Testergebnisse in klare Behebungsprioritäten übersetzen können.
Marktführer für Purple Team Automation
-
AttackIQ, Inc.
-
Cymulate Ltd.
-
SafeBreach Inc.
-
XM Cyber Ltd.
-
Pentera Security Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Purple Team Automation Markt Unternehmen in diesem Bericht
- AttackIQ, Inc.
- Cymulate Ltd.
- SafeBreach Inc.
- XM Cyber Ltd.
- Pentera Security Ltd.
- Picus Security, Inc.
- SCYTHE Inc.
- FireCompass Technologies, Inc.
- MazeBolt Technologies Ltd.
- Cronus Cyber Technologies, Inc.
- FourCore Labs Private Limited
- CybExer Technologies OÜ
- Patrowl SAS
- ThreatConnect, Inc.
- PlexTrac, Inc.
- Horizon3.ai, Inc.
- Foreseeti AB
- PurpleSharp, Inc.
- Shadowmap Technologies GmbH
- Rimator, Inc.
Neueste Industrielle Entwicklungen in Purple Team Automation Markt
- August 2026: Horizon3.ai sammelte 250 Millionen USD in einer Series-E-Runde ein, die gemeinsam von NightDragon und NEA angeführt wurde, bei einer Bewertung von über 650 Millionen USD. Die Finanzierung unterstützt den Markteintritt in Singapur und Australien, einen tieferen Vorstoß in EMEA sowie die Entwicklung autonomer Blue-Team-Agenten, die Schwachstellen direkt aus den Erkenntnissen von NodeZero beheben und die Plattform von der offensiven Validierung hin zur geschlossenen Behebungsautomatisierung erweitern.
- August 2026: DISA wählte AttackIQ als Unternehmensplattform des Verteidigungsministeriums für adversarielle Expositionsvalidierung aus, was einen groß angelegten Beschaffungsstützpunkt im Bundesbereich schafft und signalisiert, dass die US-Regierung kontinuierliche automatisierte adversarielle Validierung als strategische Sicherheitsfähigkeit anerkennt. Diese Auswahl soll Compliance-Anforderungen in der gesamten Verteidigungsindustriebasis kaskadieren.
- August 2026: Horizon3.ai kündigte eine Investition von 20 Millionen USD in sein globales Partnerökosystem an, erweiterte Kanalprogramme und startete strategische Allianzen mit World Wide Technology und Brinqa, um die Reichweite von NodeZero in Expositionsmanagement- und Behebungsorchestrierungs-Workflows auszuweiten.
- Juli 2026: Pentera startete KI-natives Web-Applikations-Pentesting innerhalb seiner Plattform für autonome Sicherheitsvalidierung und ging eine Partnerschaft mit Recorded Future ein, um bedrohungsintelligenzgeführte Expositionsvalidierung bereitzustellen, die Bedrohungsintelligenz mit realen Taktiken, Techniken und Verfahren von Bedrohungsakteuren verknüpft, um kontinuierliche Sicherheitsvalidierungs-Workflows zu automatisieren.
Berichtsumfang des globalen Marktes für Purple Team Automation
Der Markt für Purple Team Automation umfasst Softwareplattformen und Dienstleistungen, die die Zusammenarbeit zwischen offensiven Sicherheitsteams (Red Teams) und defensiven Sicherheitsteams (Blue Teams) automatisieren, um Sicherheitskontrollen kontinuierlich zu validieren, die Erkennungstechnik zu verbessern, die Cyber-Resilienz zu bewerten und Behebungsaktivitäten zu beschleunigen. Diese Lösungen unterstützen Gegner-Emulation, Angriffspfad-Analyse, Angriffssimulation, Bedrohungsvalidierung und Sicherheitskontrolltests in Unternehmensumgebungen. Der Markt umfasst Plattformabonnements, verwaltete Dienste, professionelle Dienste, Implementierung, Support, Wartung und Schulungen im Zusammenhang mit Purple-Team-Operationen und kontinuierlichen Sicherheitsvalidierungsprogrammen.
Der Bericht zum Markt für Purple Team Automation ist segmentiert nach Angebot (Plattformen [Plattformen zur kontinuierlichen Sicherheitsvalidierung und Angriffspfad-Management-Tools] sowie Dienstleistungen [Verwaltete Dienste und Professionelle Dienste]), Bereitstellung (On-Premises und Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrielle Fertigung, Einzel- und E-Commerce, Energie und Versorgung sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Plattformen | Plattformen zur kontinuierlichen Sicherheitsvalidierung |
| Angriffspfad-Management-Tools | |
| Dienstleistungen | Verwaltete Dienste |
| Professionelle Dienste |
| On-Premises |
| Cloud |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Energie und Versorgung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Rest von Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Rest von Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Rest von Asien-Pazifik | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Rest des Nahen Ostens | |
| Afrika | Südafrika |
| Nigeria | |
| Rest von Afrika |
| Nach Angebot | Plattformen | Plattformen zur kontinuierlichen Sicherheitsvalidierung |
| Angriffspfad-Management-Tools | ||
| Dienstleistungen | Verwaltete Dienste | |
| Professionelle Dienste | ||
| Nach Bereitstellung | On-Premises | |
| Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrielle Fertigung | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Rest von Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Rest von Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Rest von Asien-Pazifik | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Rest des Nahen Ostens | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Rest von Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist die prognostizierte Marktgröße für Purple Team Automation bis 2032?
Der Markt für Purple Team Automation soll bis 2032 8,79 Milliarden USD erreichen, ausgehend von 2,95 Milliarden USD im Jahr 2027, bei einer CAGR von 24,80 %.
Was treibt die Einführung von automatisiertem Purple Teaming an?
Höhere Angriffshäufigkeit, regulatorische Testanforderungen, größere Cloud- und Identitätsangriffsflächen sowie die Nachfrage von Vorständen nach Nachweisen unterstützen die Einführung.
Welches Angebot führt den Umsatz in diesem Bereich an?
Plattformen führen mit einem Umsatzanteil von 67,15 % im Jahr 2026, während Dienstleistungen bis 2032 voraussichtlich schneller mit einer CAGR von 26,77 % wachsen werden.
Warum nutzen Organisationen weiterhin On-Premises-Bereitstellungen?
On-Premises-Bereitstellung hielt im Jahr 2026 einen Umsatzanteil von 71,22 %, da sensible Telemetrie, Datensouveränität und Produktions-Governance-Regeln weiterhin wichtig sind.
Welche Endnutzergruppe hat den höchsten Umsatzanteil?
BFSI führt mit einem Umsatzanteil von 28,14 % im Jahr 2026, da Finanzorganisationen Nachweise benötigen, dass Sicherheitskontrollen in regulierten Umgebungen funktionieren.
Welche Region soll am schnellsten wachsen?
Asien-Pazifik soll bis 2032 mit einer CAGR von 25,71 % wachsen, unterstützt durch hohe Angriffsvolumina, Cloud-Investitionen und nationale Resilienzprogramme.