
Marktgröße und Marktanteil für Managed Continuous Security Validation Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
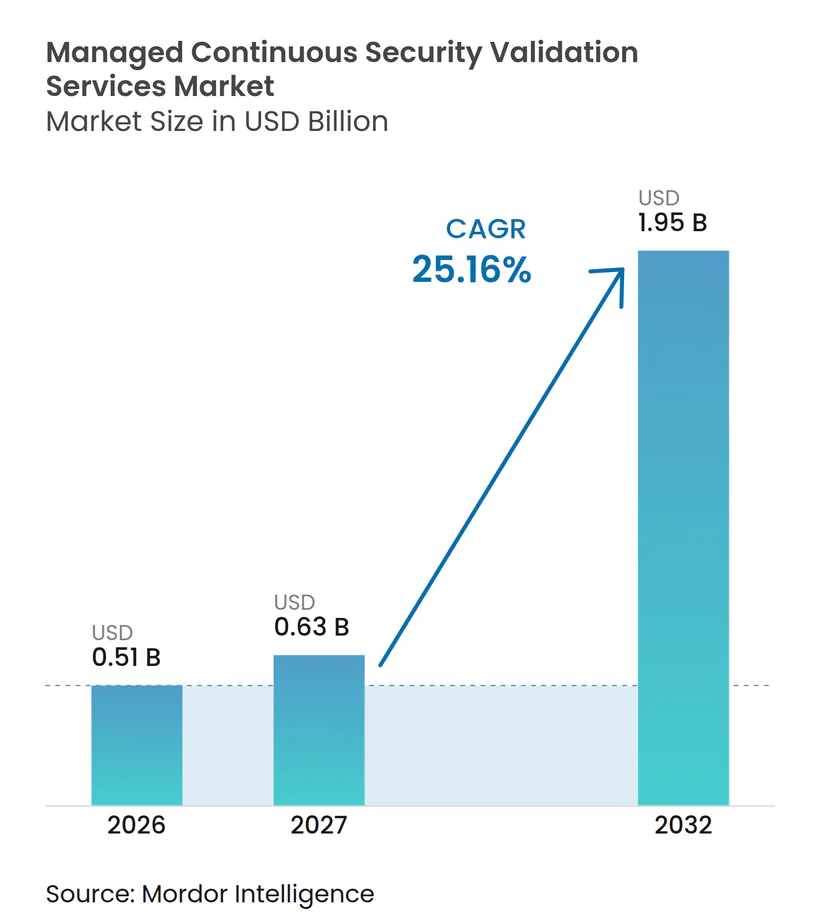
| Marktgröße (2027) | 0.63 Milliarden US-Dollar |
| Marktgröße (2032) | 1.95 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 25.16 % |
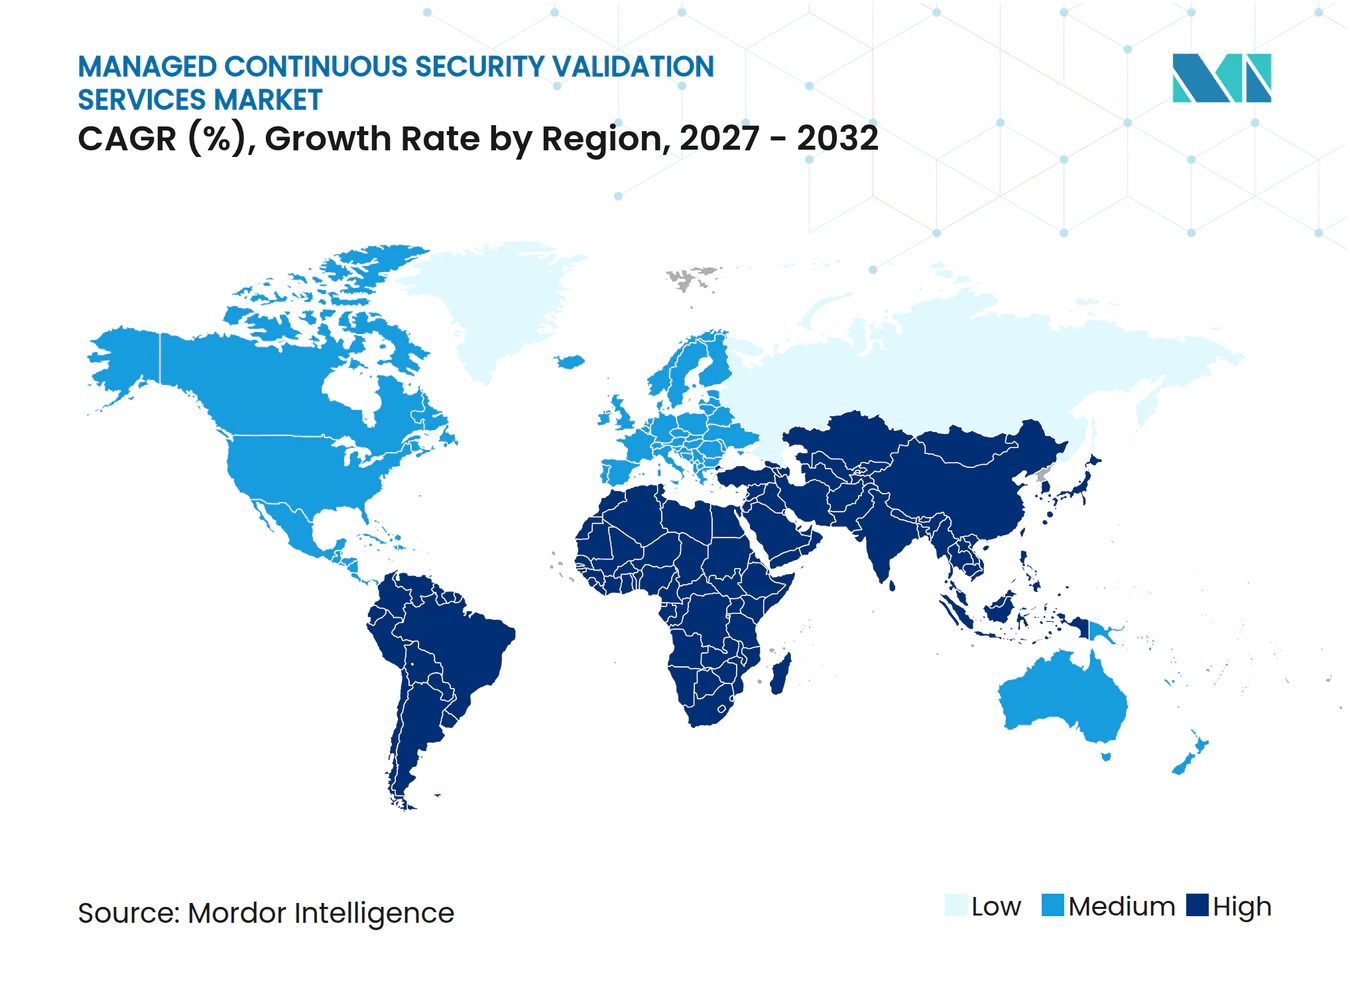
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed Continuous Security Validation Services von Mordor Intelligence
Die Marktgröße für Managed Continuous Security Validation Services wird im Jahr 2026 auf 0,51 Milliarden USD geschätzt und soll bis 2032 auf 1,95 Milliarden USD anwachsen, mit einer CAGR von 25,16 % von 2027 bis 2032. Der Markt für Managed Continuous Security Validation Services entwickelt sich weg von kalendergesteuerten Penetrationstests hin zu kontinuierlichen Programmen, die Abwehrmaßnahmen mit aktuellen Nachweisen verifizieren. Wachsende Cloud-Workloads, APIs, Maschinenidentitäten und vernetzte Geräte hinterlassen mehr Änderungen, die zwischen geplanten Bewertungen überwacht werden müssen. Regulatorische Anforderungen und Anforderungen der Cyberversicherung erhöhen ebenfalls die Nachfrage nach dokumentierten Nachweisen, dass Sicherheitskontrollen wie vorgesehen funktionieren. Managed Provider helfen Organisationen dabei, begrenzte Kapazitäten im Bereich Security Engineering zu bewältigen und gleichzeitig Nachweise für Prüfungs- und Risikoüberprüfungsprozesse zu erbringen. Der Markt für Managed Continuous Security Validation Services begünstigt daher Anbieter, die zuverlässige Tests, Servicequalität und Integration in bestehende Sicherheitsoperationen miteinander verbinden.
Wichtigste Erkenntnisse des Berichts
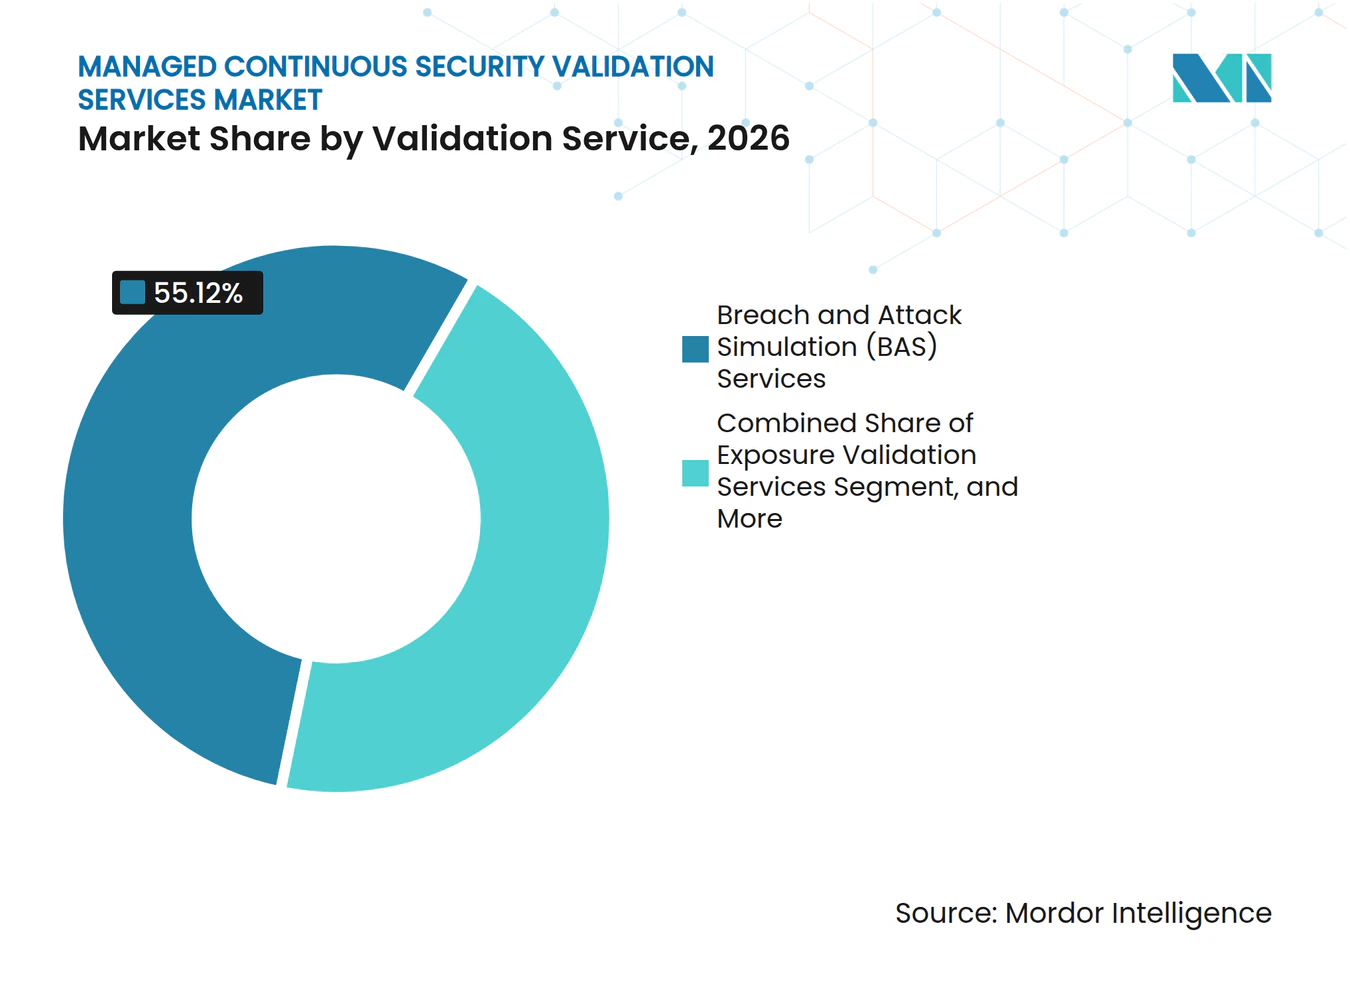
- Nach Validierungsservice hielten Breach and Attack Simulation Services im Jahr 2026 einen Marktanteil von 55,12 % am Umsatz des Marktes für Managed Continuous Security Validation Services, während Exposure Validation Services bis 2032 voraussichtlich mit einer CAGR von 26,32 % wachsen werden.
- Nach Bereitstellungsmodell hielt Fully Managed Continuous Validation im Jahr 2026 einen Marktanteil von 66,18 % am Umsatz des Marktes für Managed Continuous Security Validation Services, während Co-Managed Validation bis 2032 voraussichtlich mit einer CAGR von 26,75 % wachsen wird.
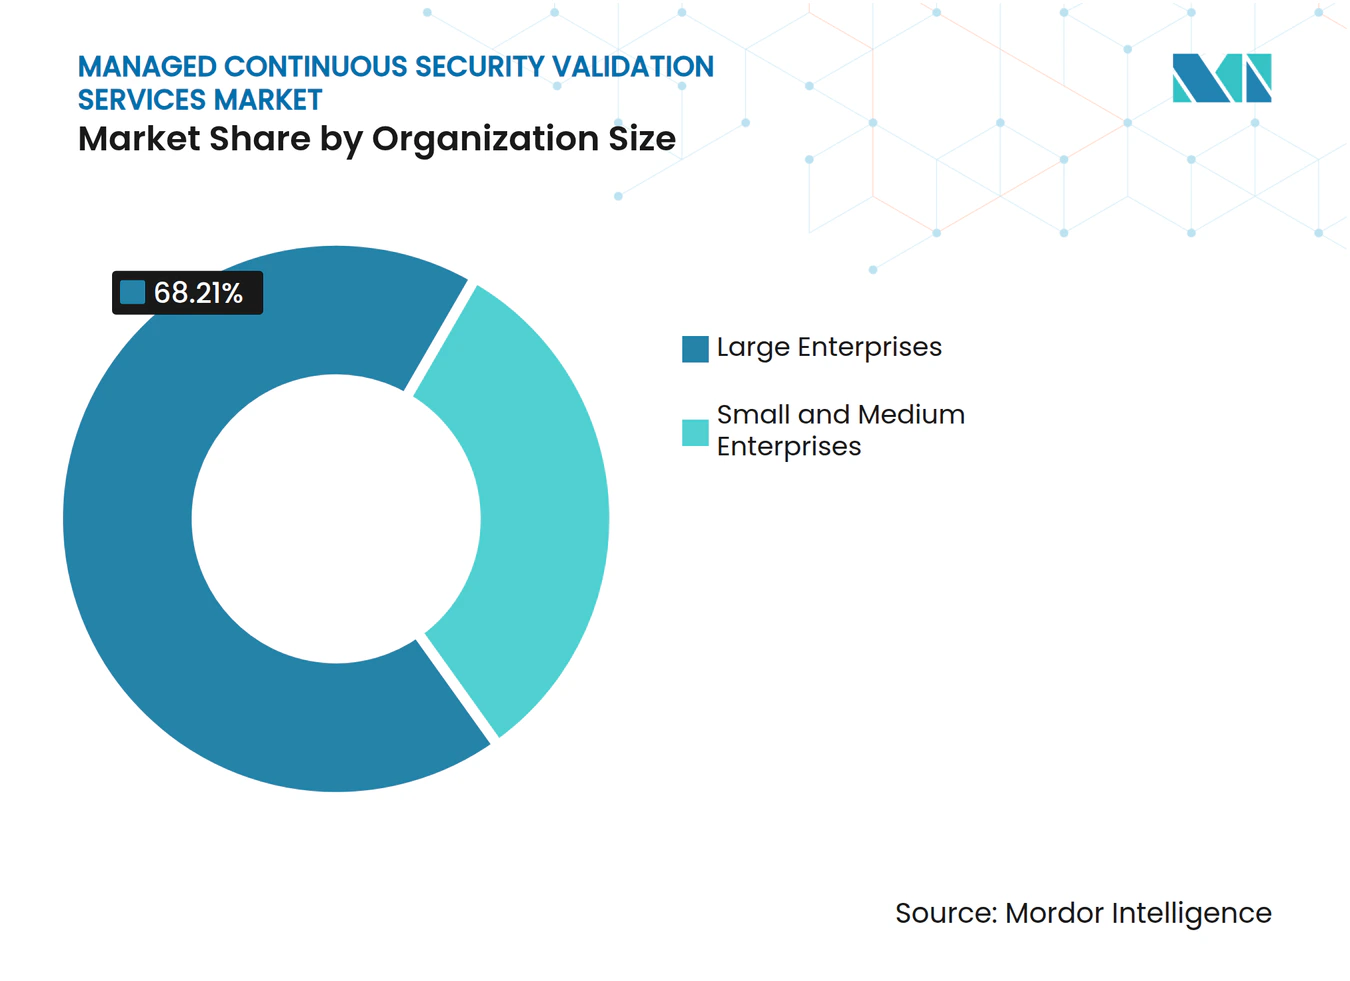
- Nach Unternehmensgröße entfielen im Jahr 2026 68,21 % der Ausgaben im Markt für Managed Continuous Security Validation Services auf Großunternehmen, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 27,04 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Marktanteil von 28,19 % am Umsatz des Marktes für Managed Continuous Security Validation Services, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 25,68 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 37,15 % am Umsatz des Marktes für Managed Continuous Security Validation Services, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 26,02 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ausweitung der Angriffsflächen in Cloud, APIs, Identitäten und IoT | +4.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Anforderungen und Nachweispflichten der Cyberversicherung | +4.0% | Nordamerika und Europa, mit Ausstrahlungseffekten auf Asien-Pazifik sowie Naher Osten und Afrika | Kurzfristig (≤ 2 Jahre) |
| Wechsel zu kontinuierlicher, evidenzbasierter Validierung | +3.5% | Global | Mittelfristig (2–4 Jahre) |
| Sicherheitskontrolldrift in hybriden und Multi-Cloud-Umgebungen | +3.0% | Global, mit Beschleunigung in Asien-Pazifik-Märkten mit hoher Cloud-Akzeptanz | Mittelfristig (2–4 Jahre) |
| KI-beschleunigte Angreifersimulation und Automatisierung von Bedrohungsintelligenz zu Tests | +2.5% | Nordamerika und Europa, mit frühen Gewinnen in Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Outsourcing-Nachfrage aufgrund von Fachkräftemangel im Sicherheitsbereich und Einschränkungen bei KMU | +2.0% | Global, mit größter Relevanz in Asien-Pazifik und europäischen KMU-Märkten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung der Angriffsflächen durch Cloud, APIs, Identitäten und IoT
Cloud-Workloads, API-Endpunkte, Maschinenidentitäten und vernetzte Geräte schaffen Angriffsflächen, die sich zwischen jährlichen Testzyklen verändern. Jeder neue Cloud-Dienst oder jede neue API-Verbindung kann Angriffspfade einführen, die periodische Penetrationstests möglicherweise nicht rechtzeitig erkennen. Picus Security berichtete im Mai 2025, dass 63 % der Schwachstellen bei einem globalen Industrieunternehmen nach CVSS als kritisch eingestuft wurden, während kontinuierliche Kontrolltests nach Berücksichtigung der Abwehrwirksamkeit nur 9 % als tatsächlich hohes Risiko identifizierten. Der Befund zeigt, warum der Markt für Managed Continuous Security Validation Services bei Organisationen Aufmerksamkeit gewinnt, die Abhilfemaßnahmen auf verifizierte Schwachstellen konzentrieren müssen. Wenn Abwehrmaßnahmen eine theoretische Schwachstelle bereits blockieren, können Teams ihre Bemühungen auf Schwachstellen umlenken, die in ihrer Umgebung weiterhin ausnutzbar sind. Kontinuierliche Validierung kann daher sowohl die Risikominderung als auch einen disziplinierteren Einsatz von Sicherheitsbudgets unterstützen.
Zunehmende regulatorische Anforderungen und Nachweispflichten der Cyberversicherung
DORA trat am 17. Januar 2025 in Kraft und schreibt für betroffene europäische Finanzunternehmen bedrohungsgesteuerte Penetrationstests mindestens alle 3 Jahre vor. Das Rahmenwerk verlangt außerdem eine kontinuierliche Überwachung der Informations- und Kommunikationstechnologie sowie regelmäßige Tests von Erkennungsmechanismen. NIS2 kann wesentlichen Einrichtungen Strafen von bis zu 10 Millionen EUR (11,3 Millionen USD) oder 2 % des weltweiten Jahresumsatzes auferlegen. Diese Verpflichtungen machen prüfungsreife Nachweise für Organisationen in den Bereichen Finanzdienstleistungen, Gesundheitswesen, Energie und digitale Infrastruktur wichtiger. Der Markt für Managed Continuous Security Validation Services profitiert, wenn Compliance-Teams wiederholbare Aufzeichnungen anstelle isolierter Sicherheitstestberichte benötigen. Anbieter, die Testergebnisse in zugängliche Nachweise verpacken, können Beschaffungsentscheidungen und Überprüfungszyklen besser unterstützen.
Wechsel von periodischen Tests zu kontinuierlicher, evidenzbasierter Validierung
Organisationen überdenken jährliche Tests, weil sich ihre Umgebungen, Ressourcen und Kontrolleinstellungen viel schneller ändern, als eine jährliche Überprüfung bewältigen kann. Eine Cymulate-Umfrage aus dem Jahr 2025 unter 1.000 Sicherheitsexperten ergab, dass 67 % besorgniserregende Sicherheitslücken aufgrund unzureichender Testhäufigkeit meldeten.[1] Dieselbe Umfrage stellte fest, dass Organisationen, die monatliche Expositionsprozesse nutzen, eine 20-prozentige Reduzierung von Sicherheitsverletzungen und eine verbesserte mittlere Erkennungszeit meldeten. Sie ergab außerdem, dass automatisierte Validierungsplattformen bei gleichem Kostenaufwand mehr als 200-mal so viele Bedrohungsszenarien testeten wie manuelle Ansätze. Diese Erkenntnisse stärken die wirtschaftliche Grundlage für Managed Services, die die Testhäufigkeit aufrechterhalten, ohne große interne Teams zu erfordern. Der Markt für Managed Continuous Security Validation Services gewinnt auch an Relevanz, da Versicherer und staatliche Auftraggeber Nachweise über kontinuierliche Tests in ihre Ausschreibungen einbeziehen.
Zunehmende Sicherheitskontrolldrift in hybriden und Multi-Cloud-Umgebungen
Sicherheitskontrolldrift tritt auf, wenn Firewall-Regeln, Endpunktrichtlinien und Erkennungslogik aufgrund von Konfigurationsaktualisierungen, Software-Releases oder betrieblichen Ausnahmen geändert werden. Eine Kontrolle, die in einem Quartal funktionierte, kann im nächsten Quartal versagen, ohne dass eine bewusste Entscheidung des Sicherheitsteams getroffen wurde. Dieses Problem wird schwieriger zu identifizieren, wenn Unternehmen mehrere Cloud-Anbieter, Identitätssysteme und Sicherheitstools verwenden. XM Cyber erweiterte seine Zusammenarbeit mit Google Cloud im September 2025, indem es die Attack Graph Analysis mit Google Security Operations integrierte, um Security Operations Centern zu helfen, Warnmeldungen basierend auf verifizierten Pfaden zu kritischen Assets zu priorisieren. Der Markt für Managed Continuous Security Validation Services profitiert von diesem Bedarf, festzustellen, ob Änderungen eine Kontrolle in einer Live-Umgebung geschwächt haben. Anbieter, die betroffene Kontrollen automatisch erneut testen, können sich von Diensten abheben, die nur geplante Simulationen durchführen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Vertraulichkeits- und Sicherheitsbedenken bei der Ausführung in Produktionsumgebungen | -3.5% | Global, am stärksten ausgeprägt in regulierten Gesundheits- und BFSI-Bereichen | Kurzfristig (≤ 2 Jahre) |
| Integrationskomplexität über heterogene Sicherheits-Stacks hinweg | -3.0% | Global, mit größter Relevanz in Großunternehmen mit Legacy-Infrastruktur | Mittelfristig (2–4 Jahre) |
| Begrenzte Szenario-Treue und Verwaltung von Falsch-Positiv-Meldungen | -2.5% | Global | Mittelfristig (2–4 Jahre) |
| Schwierigkeit, die Attribution von Geschäftsergebnissen aus Validierungsbefunden nachzuweisen | -2.0% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Vertraulichkeits- und Sicherheitsbedenken bei der Ausführung in Produktionsumgebungen
Live-Angreifersimulationen können betriebliche und rechtliche Bedenken aufwerfen, selbst wenn Anbieter ihre Methoden als nicht störend beschreiben. Change-Control-Boards in Krankenhäusern, Finanzhandelsplattformen und Betriebstechnologieanlagen können den Zugang zu hochsensiblen Endpunkten aufgrund von Vertraulichkeits- und Haftungsanforderungen einschränken. Gesundheitsbereitstellungen können länger dauern, wenn Datenisolierungs- und Drittbewertungsanforderungen unter Rahmenwerken wie HITRUST CSF gelten. Diese Anforderungen können Bereitstellungszeiträume um 6 bis 18 Monate verlängern. Der Markt für Managed Continuous Security Validation Services benötigt Bereitstellungsmodelle, die Anforderungen an den Datenstandort erfüllen, ohne die Szenarioabdeckung zu reduzieren. Anbieter mit granularen und kompartimentierten Architekturen können Reibungsverluste für regulierte Organisationen reduzieren und ihre Fähigkeit verbessern, mittelständische Kunden zu bedienen.
Integrationskomplexität über heterogene Sicherheits-Stacks hinweg
Managed Validation Services sind auf Informationen aus SIEM-, EDR-, XDR-, Ticketing- und Schwachstellen-Scan-Produkten angewiesen. Diese Systeme können proprietäre Datenstrukturen verwenden, die sich mit größeren Produktversionen ändern. Das Canadian Centre for Cyber Security hat Anbieterabhängigkeit und unvollständige Transparenz als wesentliche Probleme in Multi-Anbieter-SIEM-Umgebungen identifiziert. Dieselben Bedenken betreffen Validierungsdienste, die auf Daten angewiesen sind, die in beide Richtungen über den Sicherheits-Stack fließen. Komplexe Unternehmensintegrationen können 3 bis 6 Monate professionelle Dienstleistungen erfordern, bevor die Ausgabe zuverlässig wird. Diese Belastung kann mittelständische Käufer dazu veranlassen, weniger umfassende Alternativen zu wählen, wenn sie keinen langen Implementierungszeitraum überbrücken können.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Validierungsservice:
BAS führt, während Exposure Validation voranschreitetBreach and Attack Simulation Services hielten im Jahr 2026 einen Marktanteil von 55,12 % im Markt für Managed Continuous Security Validation Services. Ihre Position spiegelt die Reife der Kategorie und die etablierten Unternehmensinvestitionen in die MITRE ATT&CK-konforme automatisierte Kontrollverifizierung wider. BFSI- und Käufer kritischer Infrastrukturen haben diese Nachfrage unterstützt, weil sie mehrschichtige Nachweise für Aufsichts- und Regulierungsüberprüfungen benötigen. Mehrjährige Erneuerungszyklen stützen auch die Umsatzkonzentration bei Anbietern mit etablierten BAS-Bereitstellungen. Automated Red Team Validation Services und Security Control Validation Services adressieren verwandte Anforderungen im gesamten Sicherheitsvalidierungs-Workflow. Regulierte Käufer können mehrere Servicetypen nutzen, um vollständigere Aufzeichnungen darüber zu erstellen, wie ihre Abwehrmaßnahmen funktionieren. Dieses Kaufmuster unterstützt Anbieter, die Ergebnisse aus mehreren Testmethoden integrieren können. Es macht auch Servicequalität und Workflow-Konsistenz neben einzelnen Testfunktionen wichtig.
Exposure Validation Services werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 26,32 % wachsen. Die Marktgröße für Managed Continuous Security Validation Services für diesen Service wird durch den Wechsel vom Identifizieren von Schwachstellen hin zur Bestimmung unterstützt, ob ein echter Angreifer sie in einer bestimmten Umgebung ausnutzen kann. Picus Security erklärte im Mai 2025, dass sein Exposure Score den umsetzbaren kritischen Schwachstellenpool für ein globales Industrieunternehmen von 63 % der gesamten CVEs nach CVSS auf 9 % nach validierter Ausnutzbarkeit reduzierte.[2] Dieser Ansatz gibt Sicherheitsteams eine klarere Grundlage für die Priorisierung von Abhilfemaßnahmen. Andere Validierungsservices erfüllen weiterhin spezialisierte Anforderungen, die nicht in ein standardmäßiges Testmodell passen. Im Laufe der Zeit werden Käufer wahrscheinlich nach verwalteten Programmen suchen, die BAS, Expositionsanalyse und Abhilfeempfehlungen in einem kontinuierlichen Workflow kombinieren. Diese Kombination entspricht dem breiteren Einsatz von Continuous Threat Exposure Management-Rahmenwerken. Die Branche für Managed Continuous Security Validation Services legt daher mehr Wert auf Nachweise, die eine Schwachstelle mit ihrem praktischen Risiko verbinden.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodell:
Fully Managed bleibt das größte Segment, während Co-Managed wächstFully Managed Continuous Validation hielt im Jahr 2026 einen Umsatzanteil von 66,18 %. Diese Umsatzkonzentration spiegelt die begrenzte interne Kapazität wider, Validierungsprogramme rund um die Uhr zu betreiben. Große Organisationen können über erhebliche Sicherheitsteams verfügen, denen es jedoch an Spezialressourcen für kontinuierliche Angreifersimulation mangelt. Vollständig verwaltete Programme sprechen auch Teams an, die prüfungsreife Nachweise benötigen, ohne selbst eine dedizierte Plattform betreiben zu müssen. Der Anbieter übernimmt in der Regel die Verantwortung für den Plattformbetrieb, wiederkehrende Validierung und Berichterstattung. Dies kann den Einführungspfad für Organisationen vereinfachen, die unmittelbaren Compliance- oder Versicherungsanforderungen gegenüberstehen. Es kann auch regelmäßige Tests für Teams ermöglichen, die konkurrierende betriebliche Prioritäten haben. Das Ausmaß des vollständig verwalteten Segments zeigt, dass ausgelagerte Bereitstellung für viele Käufer die bevorzugte Option bleibt.
Co-Managed Validation wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 26,75 % wachsen. Dieses Modell zieht sicherheitsreife Kunden an, die Angreifersszenarien gestalten möchten, während sie den Plattformbetrieb und die laufende Überwachung delegieren. Es bietet Organisationen eine stärkere Beteiligung am Validierungsprozess als ein rein verwaltetes Berichtsmodell. Aktives Engagement kann es internen Teams erleichtern, Befunde mit ihren Assets, Kontrollen und Abhilfeplänen zu verknüpfen. Die ursprünglichen Erkenntnisse deuten darauf hin, dass Co-Managed-Kunden tendenziell höhere Vertragswerte, geringere Abwanderung und stärkeres Cross-Selling-Potenzial aufweisen. Ihre fortgesetzte Beteiligung kann eine engere Arbeitsbeziehung mit dem Dienstleister schaffen. Der Markt für Managed Continuous Security Validation Services wird wahrscheinlich Anbieter belohnen, die sowohl intensive Zusammenarbeit als auch zuverlässigen verwalteten Betrieb unterstützen können. Dieses Bereitstellungsformat ist besonders relevant, wenn Kunden Aufsicht wünschen, ohne die volle betriebliche Verantwortung zu übernehmen.
Nach Unternehmensgröße:
Großunternehmen führen, während KMU an Dynamik gewinnenGroßunternehmen entfielen im Jahr 2026 auf 68,21 % der Ausgaben. Ihr Umsatzvorsprung spiegelt eine höhere regulatorische Exposition und breitere Angriffsflächen über Cloud-Dienste und API-Ökosysteme wider. Diese Organisationen können sich auch auf mehrjährige Servicevereinbarungen festlegen, die den anfänglichen Integrationsaufwand rechtfertigen. Ihre Umgebungen umfassen oft viele Geschäftsbereiche, Tools und sensible Assets, die regelmäßige Überprüfungen erfordern. Kontinuierliche Validierung bietet eine strukturierte Möglichkeit zu testen, ob Sicherheitskontrollen in diesen Umgebungen konsistent funktionieren. Größere Teams sind möglicherweise auch besser positioniert, detaillierte Befunde in der Governance- und Vorstandsberichterstattung zu nutzen. Diese Nachfrage hilft dabei, ihren aktuellen Ausgabenvorsprung zu erhalten, auch wenn kleinere Organisationen die Akzeptanz erhöhen. Das Großunternehmenssegment bleibt zentral für Anbieterumsätze und das Design von Managed Services.
Kleine und mittlere Unternehmen werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 27,04 % wachsen. Der bereitgestellte Entwurf verbindet die KMU-Akzeptanz mit der Schwierigkeit, interne Validierungsfunktionen aufzubauen, sowie mit den Anforderungen der Cyberversicherungs-Zeichnung. Managed-Angebote können laufende Kontrolltests zu Kosten bereitstellen, die für kleinere Organisationen erreichbarer sind. Versicherungsanforderungen können besonders wichtig sein, weil sie eine Nachfrage nach dokumentierten Sicherheitsaktivitäten schaffen. Anbieter, die Bereitstellung und Berichterstattung vereinfachen, können Barrieren für diese Kunden reduzieren. Die Branche für Managed Continuous Security Validation Services kann ihre Käuferbasis erweitern, wenn Dienste für Organisationen ohne große Sicherheitsteams praktikabel sind. Die KMU-Nachfrage schafft auch einen Anreiz, technisches Fachwissen und operativen Support zu bündeln.

Nach Endnutzerbranche:
BFSI führt, während die staatliche Nachfrage zunimmtBFSI hielt im Jahr 2026 einen Anteil von 28,19 % am globalen Umsatz. Seine führende Position wird durch DORA- und NYDFS-Compliance-Zyklen gestützt, die wiederholbare und dokumentierte Kontrolltests erfordern. Finanzinstitute betreiben auch komplexe Technologiebestände, in denen Identitäts-, Cloud- und Transaktionssysteme kontinuierlich geschützt werden müssen. Der Markt für Managed Continuous Security Validation Services gibt diesen Instituten ein externes Mittel, um zu testen, ob Kontrollen wirksam bleiben, wenn sich diese Systeme ändern. Regelmäßige Nachweise können Prüfungsgespräche und Risikoaufsichtsprozesse unterstützen. Die Nachfrage bleibt stark, wo Vorstände und Regulierungsbehörden eine klare Rechenschaftspflicht für Cyber-Resilienz erwarten. Der Sektor schätzt auch Dienstleister, die innerhalb strenger Change-Control- und Vertraulichkeitsanforderungen arbeiten können. Diese Bedingungen erhalten BFSI als größte Endnutzergruppe.
Regierung und öffentliche Verwaltung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 25,68 % wachsen. Das bereitgestellte Material verknüpft dieses Wachstum mit FedRAMP 20x und dem spanischen CCN-STIC 896-Leitfaden für Managed Security Provider, die öffentliche Einrichtungen und kritische Infrastrukturen bedienen. Gesundheitswesen und Biowissenschaften weiten die Beschaffung rund um evidenzbasierte Prüfungsrahmen und Lieferantenverifizierungsanforderungen aus. IT- und Telekommunikationsorganisationen nutzen Validierung, um Cloud- und API-Infrastruktur zu stärken. Industrielle Fertigung, Energie und Versorgungsunternehmen erhöhen die Akzeptanz, da Informationstechnologie- und Betriebstechnologiesysteme stärker vernetzt werden. Anwendungsfälle im Einzelhandel und E-Commerce befinden sich noch in einem frühen Entwicklungsstadium und beziehen sich häufig auf Tests von Zahlungskarten-Kontrollen. Andere Endnutzerbranchen repräsentieren eine verteilte Nachfrage, bei der Cyberversicherung der primäre Katalysator sein kann. Sicherheitsbedenken bei der Ausführung können die Bereitstellung in Umgebungen verlängern, in denen Ausfallzeiten physische Sicherheitsrisiken schaffen könnten. Der Markt für Managed Continuous Security Validation Services muss daher branchenspezifische Governance neben wiederkehrenden technischen Tests anbieten.
Geografische Analyse
Markt für verwaltete kontinuierliche Sicherheitsvalidierungsdienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Anteil von 37,15 % am globalen Umsatz. Der Marktanteil für verwaltete kontinuierliche Sicherheitsvalidierungsdienste in der Region spiegelt eine hohe Konzentration von Käufern aus dem BFSI- und Technologiesektor wider. Diese Organisationen sind mit NYDFS-Anforderungen, SEC-Offenlegungserwartungen und Compliance-Verpflichtungen für Bundesauftragnehmer konfrontiert. Die Vereinigten Staaten bleiben der größte nationale Markt, da sie über einen entwickelten Cyberversicherungssektor verfügen und viele Unternehmen kontinuierliche Validierungsnachweise als risikobezogene Liefergröße auf Vorstandsebene behandeln. Kanada bietet eine zusätzliche Nachfragebasis aus Bundesbehörden und Finanzinstituten. Kanadische Leitlinien zu Sicherheitsoperationen mit mehreren Anbietern heben zudem die Transparenzprobleme hervor, die den Bedarf an Validierung über diverse Toolsets hinweg verstärken können.
Markt für verwaltete kontinuierliche Sicherheitsvalidierungsdienste in Europa und Südamerika
Europa weist ein geteiltes Nachfragemuster zwischen großen regulierten Institutionen und kleineren Organisationen auf, die ihre grundlegenden Sicherheitsfähigkeiten aufbauen. Deutschland, das Vereinigte Königreich und Frankreich umfassen Finanzinstitute und Betreiber kritischer Infrastrukturen, die Compliance-Nachweise gemäß DORA und NIS2 benötigen. Diese Käufer neigen dazu, verwaltete Programme früher zu übernehmen, da Compliance-Anforderungen unmittelbar bestehen. In Süd- und Osteuropa bauen viele mittelständische Unternehmen noch die Sicherheitsreife auf, die erforderlich ist, um Ergebnisse der kontinuierlichen Validierung effektiv zu nutzen. Italien ist nach Inkrafttreten nationaler Qualifikationsanforderungen für Anbieter verwalteter Sicherheitsdienste zu einem Schwerpunkt geworden. Spaniens CCN-CERT veröffentlichte ein spezifisches Compliance-Profil für verwaltete Sicherheitsdienste und die Anerkennung von Reifegraden für Sicherheitsoperationszentren.[3] Das EU-Zertifizierungsschema für verwaltete Sicherheitsdienste wird von Anbietern verlangen, innerhalb von 2 Jahren nach der Finalisierung des Cyber-Solidaritätsgesetzes eine Zertifizierung zu erlangen. Südamerika befindet sich noch in einem früheren Stadium der Einführung, wobei die Banknachfrage auf Brasilien und Argentinien konzentriert ist.
Markt für verwaltete kontinuierliche Sicherheitsvalidierungsdienste in APAC und MEA
Asien-Pazifik wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 26,02 % wachsen. Die Marktgröße für verwaltete kontinuierliche Sicherheitsvalidierungsdienste in der Region wird durch die digitale Transformation in Indien, Südkorea und südostasiatischen Volkswirtschaften sowie durch zunehmende Cyberbedrohungsaktivitäten angetrieben. In Japan startete Tokyo Electron Device im Mai 2025 einen CTEM-Design- und Betriebsunterstützungsdienst. Der Dienst bietet verwaltetes Design von Angriffsszenarien, geschäftsauswirkungsbasierte Risikopriorisierung und Governance für einen kontinuierlichen Bewertungszyklus. Der Nahe Osten wächst stetig durch nationale Cybersicherheitsprogramme in Saudi-Arabien und den Vereinigten Arabischen Emiraten. Afrika befindet sich noch in einem früheren Stadium, wobei Südafrika und Nigeria die regionale Aktivität anführen. Lücken in der Anbieterreife und ein Mangel an Sicherheitsfachkräften bleiben in mehreren afrikanischen Märkten Einschränkungen.
Wettbewerbslandschaft
Marktkonzentration
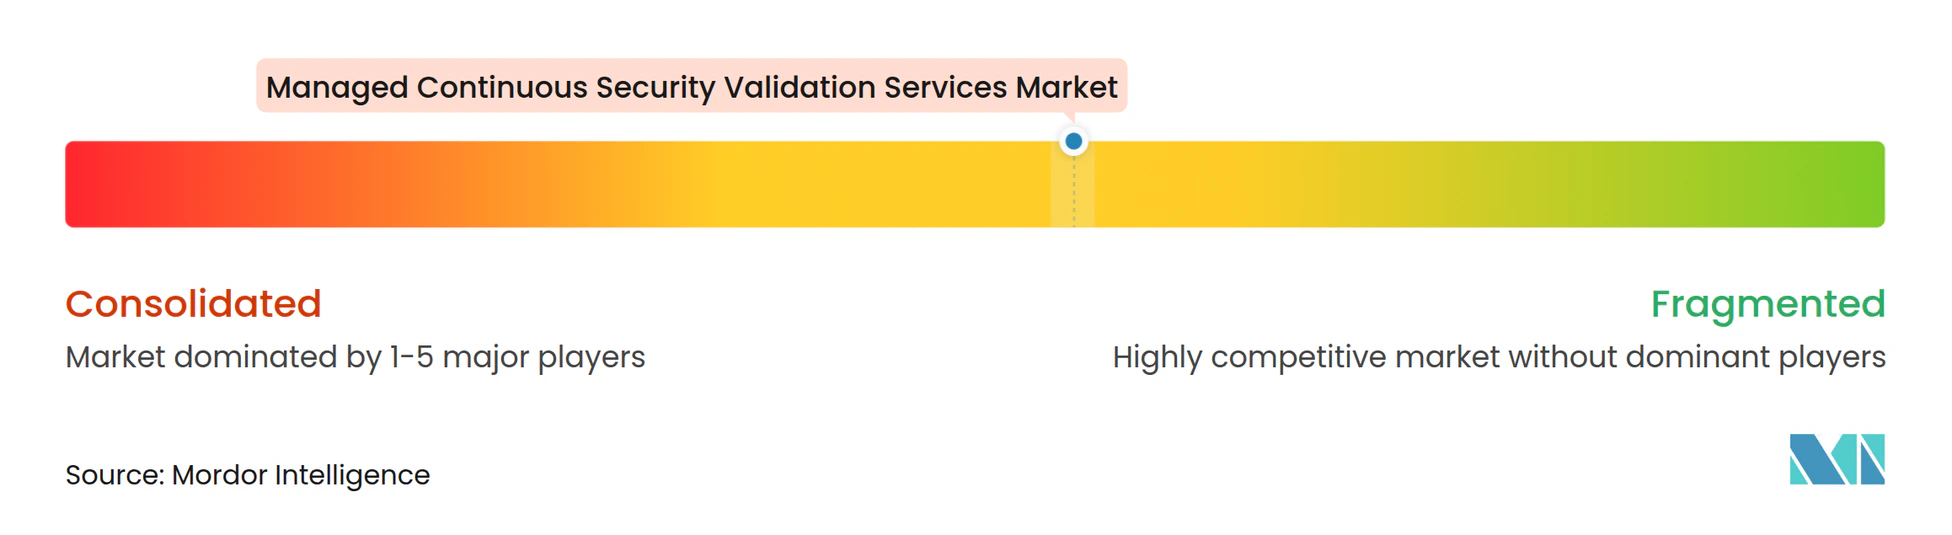
Der Markt für Managed Continuous Security Validation Services ist mäßig konzentriert unter Spezialisten für automatisiertes Angreifer-Testing, kontinuierliches Expositionsmanagement und autonome Penetrationstests. Er umfasst auch breitere Sicherheitsplattformanbieter, die sich von der Angriffsflächen-Verwaltung und Schwachstellenpriorisierung hin zur Validierung ausweiten. Käufer halten häufig Verträge mit 2 bis 3 Anbietern für verschiedene Anwendungsfälle. Diese Praxis belohnt Integrationsqualität und die Ausführung von Managed Services anstelle eines breiten, aber unverbundenen Funktionsumfangs. Der Markt für Managed Continuous Security Validation Services begünstigt Anbieter, die Testergebnisse mit den Sicherheitstools verbinden können, die Kunden täglich verwenden. Pentera berichtete, dass es im Januar 2026 100 Millionen USD an jährlich wiederkehrendem Umsatz überschritt und mehr als 1.200 Unternehmen in 60 Ländern bediente. Diese Größenordnung demonstriert die kommerzielle Reife eines zweckgebauten Validierungsanbieters. Das Wettbewerbsfeld umfasst Unternehmen, die sich auf Tests spezialisieren, Anbieter, die Expositionsintelligenz hinzufügen, und große Plattformen, die Validierungsfähigkeiten in bestehende Sicherheitsoperationen einbetten. Diese Mischung gibt Kunden mehrere Optionen, um kontinuierliche Verifizierung mit ihren bestehenden Tools zu kombinieren.
Der strategische Wettbewerb konzentriert sich zunehmend auf KI-gestützte Angreifersimulation, Integrationen mit SIEM- und Ticketing-Workflows sowie Governance-Funktionen für automatisierte offensive Sicherheitstools. XM Cyber erweiterte seine Zusammenarbeit mit Google Cloud im September 2025, indem es seine Continuous Exposure Management Platform im Google Cloud Marketplace verfügbar machte und die Attack Graph Analysis mit Google Security Operations integrierte.[4] Der Schritt zielte darauf ab, Security Operations Teams dabei zu helfen, Warnmeldungen zu priorisieren, die mit verifizierten Angriffspfaden zu kritischen Assets verbunden sind. Pentera erklärte außerdem, dass seine Akquisitionen aus dem Jahr 2025 zu Pentera Resolve beitrugen, das KI-gestützte Abhilfe-Workflows mit mehr als 100 nativen Integrationen bietet, sowie zu Pentera Offensive Security Services. Diese Schritte zeigen, dass Anbieter über das Testen hinaus in Abhilfe- und operativen Workflow-Support investieren. Zertifizierungen sind ebenfalls wichtig, weil Unternehmenskunden Zusicherungen bezüglich der Governance automatisierter Tests benötigen. Dienstleister, die Automatisierung mit Analysten kombinieren können, die branchenspezifische Risiken verstehen, haben Spielraum, dort zu konkurrieren, wo standardisierte Tools allein die Kundenbedürfnisse nicht erfüllen.
Horizon3 erhielt im Januar 2026 eine strategische Investition von Prosperity7 Ventures zur Unterstützung der Sicherheit von KI-Rechenzentren und kritischer Energieinfrastruktur. Es folgte dem Start von Threat Informed Perspectives, das die Stärke der Eindämmung von Sicherheitsverletzungen über Identitäts-, Cloud- und segmentierte Netzwerke hinweg misst. BreachLock stellte Breach360 im August 2026 als autonomes Penetrationstest-Angebot vor, das kontinuierliches Angriffsflächen-Management, expertengeführte zertifizierte Penetrationstests und autonome Tests kombiniert. SimSpace sicherte sich im Oktober 2025 39 Millionen USD zur Unterstützung der globalen Expansion und neuer Anwendungsfälle für staatliche und Fortune-100-Kunden. Diese Beispiele zeigen, dass Anbieter in Abdeckung, Automatisierung und spezialisierte Servicemodelle investieren. Der Markt für Managed Continuous Security Validation Services bleibt offen für Co-Managed-Angebote, die kontinuierlichen Plattformbetrieb mit fachkundiger Szenarioanpassung verbinden. Dieser Bereich ist relevant, wenn Kunden mehr Hilfe benötigen, als ein Self-Service-Produkt bieten kann, aber dennoch Einfluss auf Prioritäten und Testdesign haben möchten.
Marktführer für Managed Continuous Security Validation Services
-
XM Cyber Ltd.
-
Pentera Ltd.
-
SafeBreach Inc.
-
Cymulate Ltd.
-
AttackIQ, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete kontinuierliche Sicherheitsvalidierungsdienste Unternehmen in diesem Bericht
- AttackIQ, Inc.
- Cymulate Ltd.
- SafeBreach Inc.
- Picus Security, Inc.
- Pentera Ltd.
- XM Cyber Ltd.
- Horizon3.ai, Inc.
- Ridge Security, Inc.
- CyCognito, Inc.
- SCYTHE, Inc.
- Prelude Security, Inc.
- FireCompass Technologies Private Limited
- BreachLock Inc.
- ImmuniWeb SA
- ThreatGen, LLC
- SimSpace Corporation
- Verodin, Inc.
- Randori, Inc.
- Mandiant, Inc.
- Bishop Fox, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete kontinuierliche Sicherheitsvalidierungsdienste
- August 2026: BreachLock stellte Breach360 vor, eine autonome Penetrationstest-Lösung, die von agentischer KI angetrieben wird und kontinuierliches Angriffsflächen-Management, expertengeführte zertifizierte Penetrationstests und autonome Tests auf einer einheitlichen Plattform kombiniert, gestützt auf mehr als 40.000 frühere Einsätze.
- Januar 2026: Horizon3 erhielt eine strategische Investition von Prosperity7 Ventures (Aramco Ventures) zur Unterstützung der Sicherheit von KI-Rechenzentren und kritischer Energieinfrastruktur, nach dem Start von Threat Informed Perspectives, das die Stärke der Eindämmung von Sicherheitsverletzungen über Identitäts-, Cloud- und segmentierte Netzwerke hinweg misst.
- Oktober 2025: SimSpace sicherte sich 39 Millionen USD an neuer Finanzierung von BTG Pactual U.S. Private Credit Investments, Communitas Capital und L2 Point Management, um die globale Expansion zu beschleunigen und neue Anwendungsfälle für Bundes-, Landes- und Kommunalregierungen sowie Fortune-100-Kunden zu entwickeln.
- September 2025: XM Cyber vertiefte seine Google Cloud-Partnerschaft, indem es seine Continuous Exposure Management Platform im Google Cloud Marketplace verfügbar machte und die Attack Graph Analysis mit Google Security Operations integrierte, wodurch SOC-Teams Warnmeldungen entlang verifizierter Angriffspfade zu kritischen Assets priorisieren können.
Berichtsumfang des globalen Marktes für Managed Continuous Security Validation Services
Der Markt für Managed Continuous Security Validation Services umfasst ausgelagerte Cybersicherheitsdienste, die kontinuierlich die Wirksamkeit von Sicherheitskontrollen, Bedrohungserkennungsmechanismen, Angriffspfad-Abwehrmaßnahmen und Cyber-Resilienzprogrammen in Unternehmensumgebungen bewerten, validieren, testen und verifizieren. Diese Dienste nutzen Breach and Attack Simulation, automatisiertes Red Teaming, Security Control Validation, Exposure Validation und andere kontinuierliche Testmethoden, um Sicherheitslücken zu identifizieren und Initiativen zum kontinuierlichen Bedrohungsexpositionsmanagement zu unterstützen. Der Markt umfasst Managed Services, Beratung, Implementierung, Berichterstattung, Support, Wartung und laufende Validierungsoperationen.
Der Bericht über den Markt für Managed Continuous Security Validation Services ist segmentiert nach Validierungsservice (Breach and Attack Simulation [BAS] Services, Automated Red Team Validation Services, Security Control Validation Services, Exposure Validation Services und andere Validierungsservices), Bereitstellungsmodell (Fully Managed Continuous Validation und Co-Managed Validation), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrielle Fertigung, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Breach and Attack Simulation (BAS) Services |
| Automated Red Team Validation Services |
| Security Control Validation Services |
| Exposure Validation Services |
| Andere Validierungsservices |
| Fully Managed Continuous Validation |
| Co-Managed Validation |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriges Asien-Pazifik | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Validierungsservice | Breach and Attack Simulation (BAS) Services | |
| Automated Red Team Validation Services | ||
| Security Control Validation Services | ||
| Exposure Validation Services | ||
| Andere Validierungsservices | ||
| Nach Bereitstellungsmodell | Fully Managed Continuous Validation | |
| Co-Managed Validation | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriges Asien-Pazifik | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed Continuous Security Validation Services?
Der Markt für Managed Continuous Security Validation Services wird im Jahr 2026 auf 0,51 Milliarden USD geschätzt und soll bis 2032 auf 1,95 Milliarden USD anwachsen, mit einer CAGR von 25,16 % von 2027 bis 2032.
Warum setzen Organisationen auf kontinuierliche Sicherheitsvalidierungsdienste?
Organisationen benötigen laufende Nachweise, dass Kontrollen funktionieren, wenn sich Cloud-, API-, Identitäts- und vernetzten Geräteumgebungen zwischen geplanten Tests ändern.
Welcher Validierungsservice hat den größten Umsatzanteil?
Breach and Attack Simulation Services führen mit einem Umsatzanteil von 55,12 % im Jahr 2026.
Welches Bereitstellungsmodell wächst am schnellsten?
Co-Managed Validation wird voraussichtlich bis 2032 mit einer CAGR von 26,75 % wachsen, da sicherheitsreife Organisationen strategische Beteiligung behalten, während sie den Betrieb auslagern.
Welche Endnutzergruppe führt die Nachfrage an?
BFSI hält im Jahr 2026 einen Anteil von 28,19 % am globalen Umsatz, gestützt durch wiederkehrende Compliance- und Kontrolltestanforderungen.
Welche Region wächst am schnellsten?
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 26,02 % wachsen, unterstützt durch digitale Transformation und höhere Cyberbedrohungsaktivitäten.