
OT Security Validation Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 2.52 Milliarden US-Dollar |
| Marktgröße (2032) | 6.76 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 21.82 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
OT Security Validation Marktanalyse von Mordor Intelligence
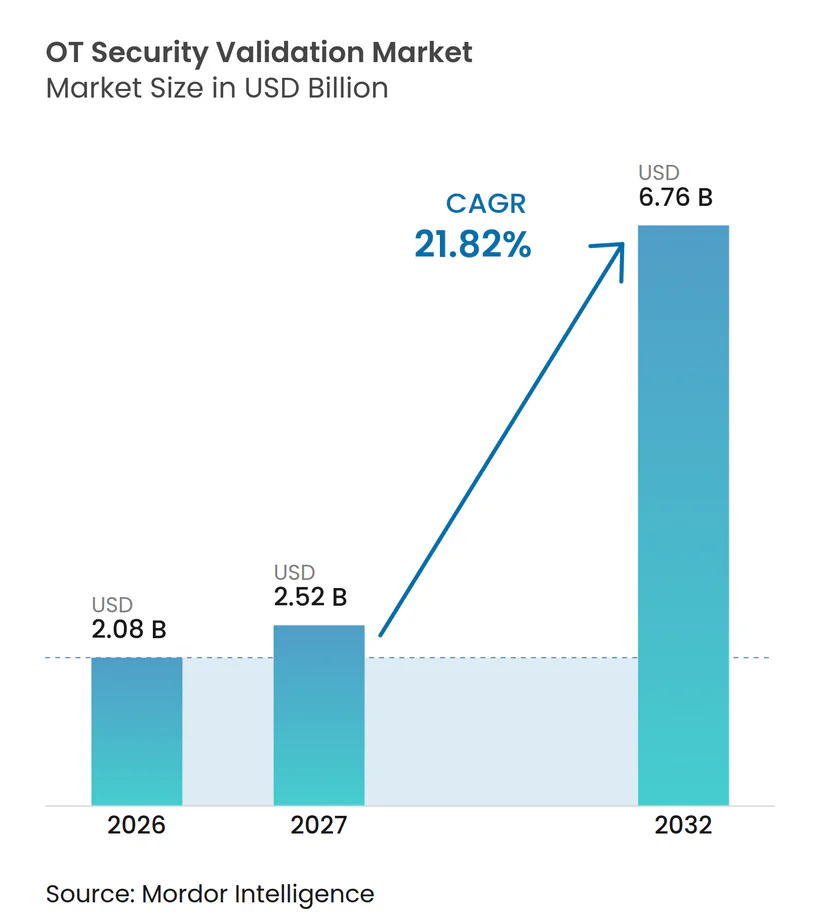
Die Größe des OT Security Validation Marktes wird voraussichtlich von 2,08 Milliarden USD im Jahr 2026 auf 2,52 Milliarden USD im Jahr 2027 und bis 2032 auf 6,76 Milliarden USD anwachsen, was einer CAGR von 21,82 % zwischen 2027 und 2032 entspricht. Industrielle Anlagenbetreiber wechseln von punktuellen Audits hin zu kontinuierlicher Validierung, die zeigt, ob Kontrollen wie vorgesehen funktionieren. Regulierungsprogramme erwarten zunehmend Nachweise, die einer Überprüfung gemäß IEC 62443, NERC CIP, NIS2 und verwandten Leitlinien standhalten. Dieser Wandel verlagert Kaufentscheidungen hin zu Plattformen, die prüffähige Ergebnisse liefern, anstatt isolierte Bewertungsberichte. Die Konvergenz von IT und OT erweitert die Sicherheitsgrenze um Fernzugriff, cloud-verbundene Historian-Systeme und Lieferantenverbindungen. Anbieter, die passive Erfassung, Angriffspfadanalyse und verwaltetes Fachwissen kombinieren, können sowohl Produktionssicherheitsbedenken als auch den Mangel an OT-Spezialisten adressieren.
Wichtigste Erkenntnisse des Berichts
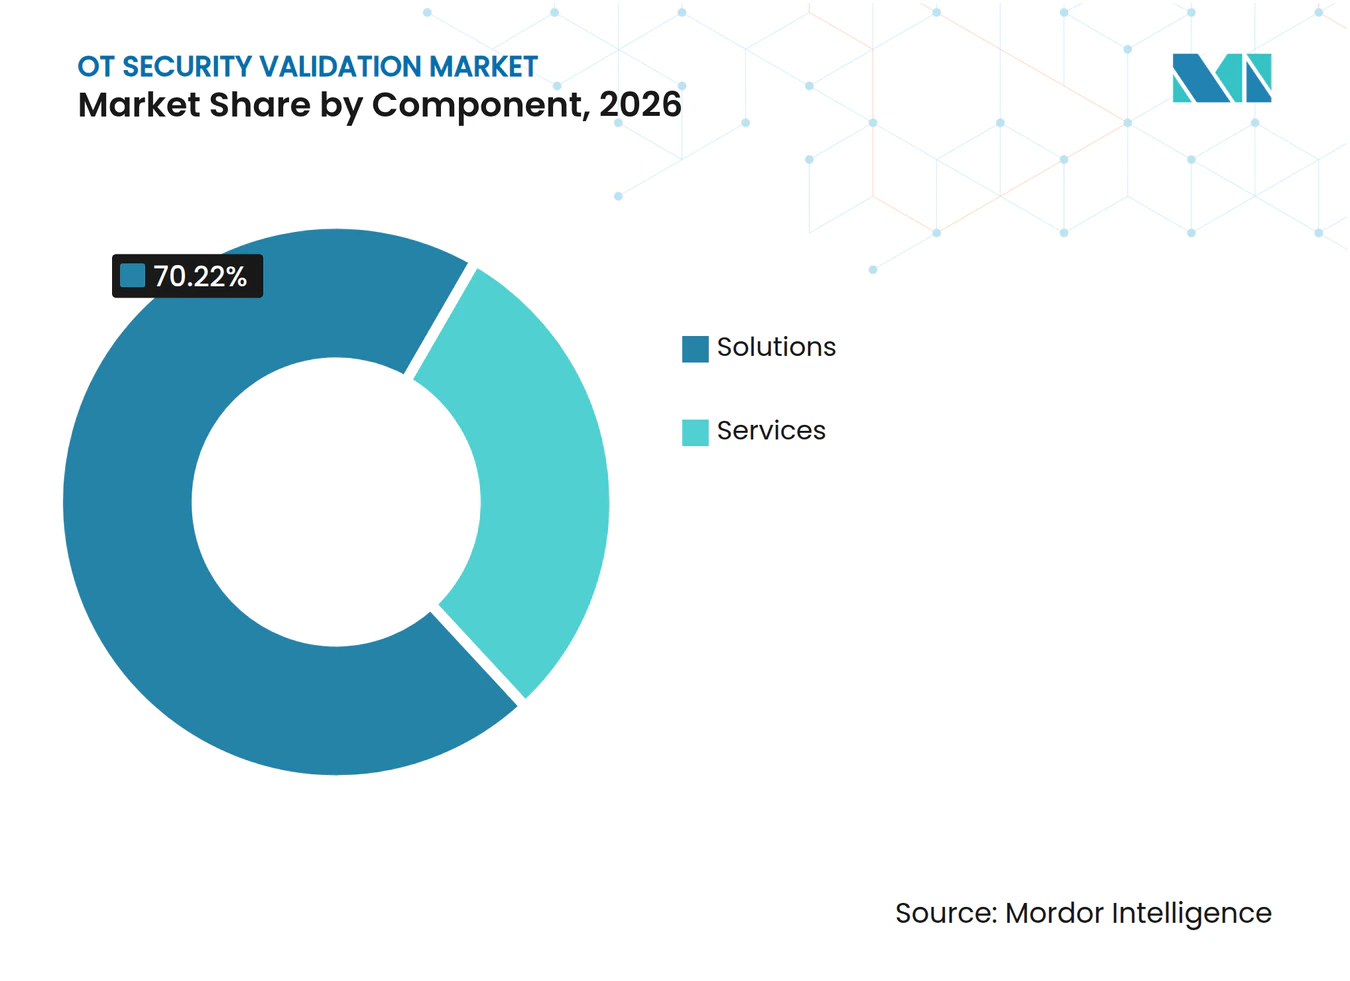
- Nach Komponente hielten Lösungen im Jahr 2026 einen Marktanteil von 70,22 % am OT Security Validation Markt, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 23,61 % wachsen werden.
- Nach Validierungstyp entfielen im Jahr 2026 59,11 % des Marktanteils am OT Security Validation Markt auf Schwachstellenbewertung und Ausnutzbarkeitsvalidierung, während Netzwerksegmentierung und Angriffspfadvalidierung bis 2032 voraussichtlich mit einer CAGR von 23,05 % wachsen werden.
- Nach Bereitstellungsmodus hielt On-Premises im Jahr 2026 einen Anteil von 68,12 % am OT Security Validation Marktumsatz, während die Cloud-Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 23,36 % wachsen wird.
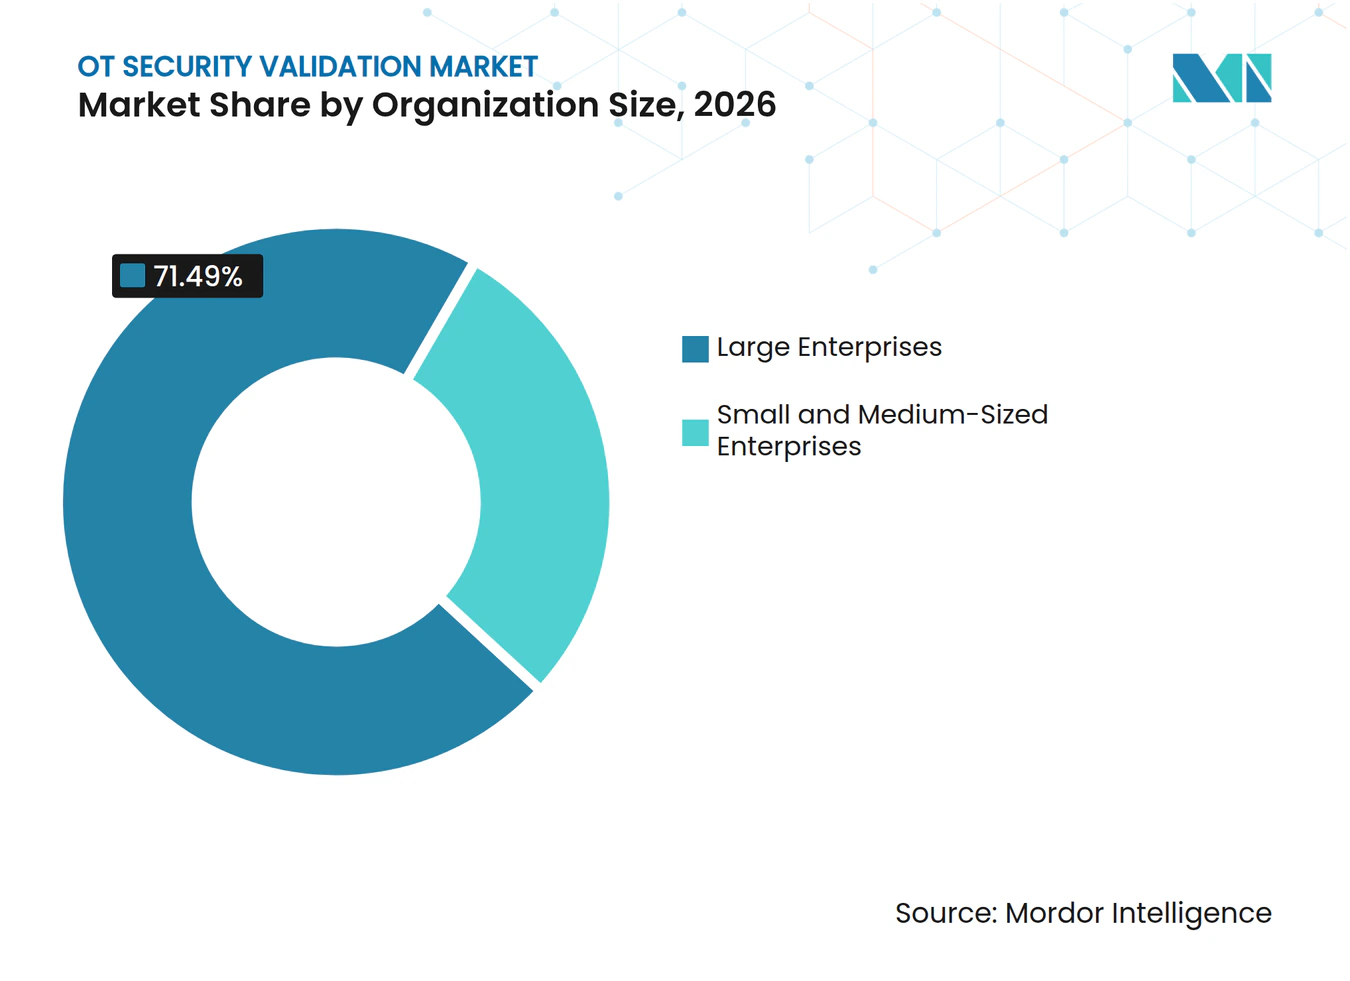
- Nach Unternehmensgröße entfielen im Jahr 2026 71,49 % des OT Security Validation Marktumsatzes auf Großunternehmen, während KMU bis 2032 voraussichtlich mit einer CAGR von 23,90 % wachsen werden.
- Nach Endnutzerbranche hielt die industrielle Fertigung im Jahr 2026 einen Anteil von 27,56 % am OT Security Validation Marktumsatz, während Wasser und Abwasser bis 2032 voraussichtlich mit einer CAGR von 22,48 % wachsen wird.
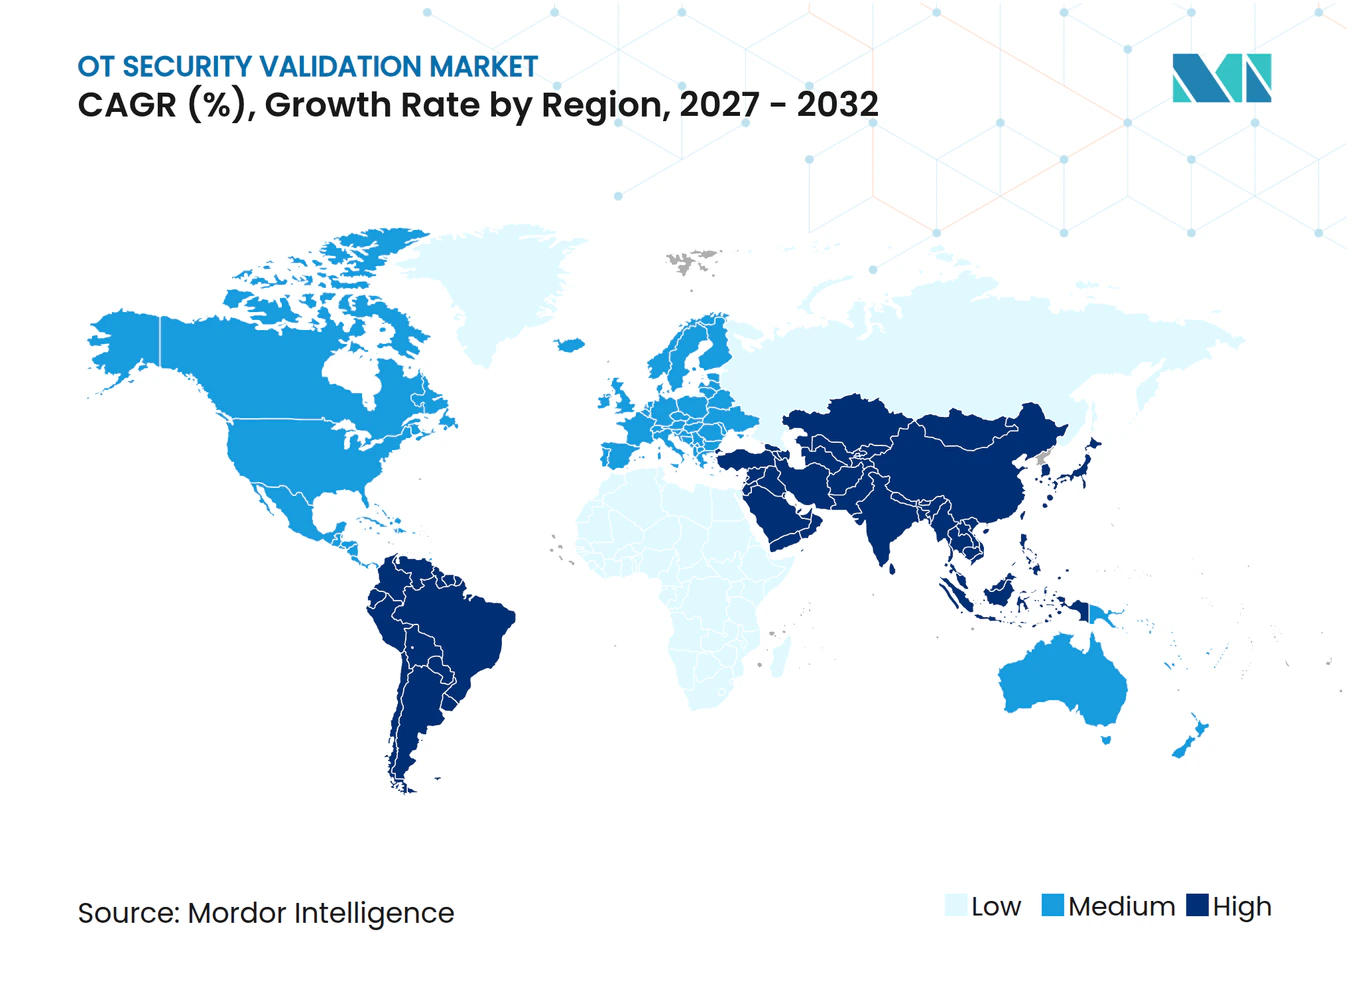
- Nach Geografie entfielen im Jahr 2026 36,15 % des Umsatzes auf Nordamerika, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 22,77 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Regulatorische Vorgaben für nachweisbare OT-Kontroll- effektivität | +4.8% | Global, am stärksten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Konvergenz von IT und OT erweitert Validierungsgrenzen | +4.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Steigende Nachfrage nach passiven und produktionssicheren Tests | +3.6% | Global, stärker im asiatisch-pazifischen Raum und in Europa | Mittelfristig (2–4 Jahre) |
| Zunehmende Einführung kontinuierlicher OT-Asset- und Schwachstellentransparenz | +3.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Anforderungen aus Cyber-Versicherungen und Nachweise auf Vorstandsebene | +2.8% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Digitaler-Zwilling-Validierung von Segmentierung und Angriffspfaden | +2.1% | Global, mit frühen Gewinnen in Nordamerika und dem asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Regulatorische Vorgaben für nachweisbare OT-Kontrolleffektivität
Regulierungsbehörden fordern Betreiber zunehmend auf nachzuweisen, dass OT-Kontrollen in der Praxis funktionieren, anstatt lediglich Sicherheitsrichtlinien zu dokumentieren. Das deutsche NIS2UmsuCG trat am 6. Dezember 2025 ohne Übergangsfrist in Kraft und machte Risikomanagementmaßnahmen für ICS-, SCADA- und SPS-Umgebungen nach dem BSIG durchsetzbar. Das Management kann persönlich haftbar gemacht werden, wenn diese Verpflichtungen nicht erfüllt werden, was Sicherheitsnachweise sowohl für die Betriebsleitung als auch für technische Teams relevant macht. Die technischen Umsetzungsleitlinien der ENISA vom Juni 2025 identifizieren IEC 62443, ISO 27001 und NIST CSF 2.0 als anerkannte Rahmenwerke für NIS2-Risikomanagementmaßnahmen. Dieser gemeinsame Referenzpunkt ermöglicht es Anlagenbetreibern, ein einziges Nachweismodell für mehrere Compliance-Programme zu verwenden und den Wert ihrer Compliance-Ausgaben zu steigern. Dies erhöht auch die Nachfrage im OT Security Validation Markt nach Plattformen, die prüffähige, rahmenwerksbasierte Nachweise generieren, anstatt isolierte Bewertungsberichte.
Konvergenz von IT und OT erweitert Validierungsgrenzen
Die Trennung zwischen Unternehmens-IT und Betriebsnetzwerken hat sich abgeschwächt, da Fernverbindungen, Engineering-Workstations, Cloud-Dienste und Lieferantenverbindungen immer häufiger werden. Dragos verzeichnete im Jahr 2025 119 Ransomware-Gruppen, die mehr als 3.300 Industrieunternehmen betrafen, gegenüber 80 im Jahr 2024, wobei die Fertigung mehr als zwei Drittel der beobachteten Opfer ausmachte. Die Überprüfung ergab, dass 75 % der OT-Angriffe im Datensatz mit einem Kompromittierung auf IT-Ebene begannen.[1] Eine auf den OT-Perimeter beschränkte Validierung kann daher Fernzugriffsplattformen, cloud-verbundene Historian-Systeme und Lieferkettenpfade übersehen. Forescouts Vedere Labs identifizierte universelle Gateways, Historian-Systeme und unterbrechungsfreie Stromversorgungen als aufkommende Gerätekategorien an der Grenze zwischen Unternehmens- und Leitsystemdomänen. Honeywell meldete im ersten Quartal 2025 mehr als 2.400 Ransomware-Angriffe auf die OT-Schicht, verglichen mit 6.130 im gesamten Jahr 2024. Programme, die Routen über die IT-OT-Grenze hinweg kartieren, können Käufern im OT Security Validation Markt klarere Nachweise über wahrscheinliche laterale Bewegungspfade liefern.
Steigende Nachfrage nach passiven und produktionssicheren Tests
Aktive Scans können SPS und Echtzeitsysteme destabilisieren, insbesondere wenn Prozesskontinuität und Sicherheitsfunktionen kritisch sind. NIST SP 800-82 Revision 3 warnt vor aktivem Scanning in ICS-Umgebungen und behandelt passive Datenverkehrsanalyse als Kernmethode für die Netzwerkbewertung. Passives Monitoring kann Bestandsaufzeichnungen mit dem Live-Datenverkehr vergleichen, um nicht dokumentierte Adressen, Grenzüberschreitungen und nicht autorisierte Kommunikation zu identifizieren, ohne Sonden zu senden. Es kann Betreibern daher Abdeckung bieten, wenn keine Wartungsfenster verfügbar sind und wenn eine Live-Geräteabfrage einen sensiblen Prozess beeinträchtigen könnte. Dieser Ansatz entwickelt sich zu einem Designprinzip für Validierungsplattformen, anstatt eine begrenzte Reaktion auf fragile Legacy-Geräte zu sein. Modbus, EtherNet/IP und Profinet können nützliche Verhaltensinformationen aus dem beobachteten Datenverkehr liefern, auch ohne integrierte Authentifizierung. Anbieter im OT Security Validation Markt mit tiefgreifender Protokollanalyse können diese Informationen nutzen, um Risiken zu identifizieren und gleichzeitig die Wahrscheinlichkeit von Produktionsunterbrechungen zu reduzieren.
Zunehmende Einführung kontinuierlicher OT-Asset- und Schwachstellentransparenz
Jährliche oder halbjährliche Bewertungen können veralten, wenn sich Fernzugriffspfade, Engineering-Software, Firmware und Lieferantenverbindungen ändern. Kontinuierliche Transparenz kann Sicherheitsteams dabei helfen, Assets und Schwachstellen zwischen formalen Bewertungszyklen zu identifizieren, anstatt auf die nächste geplante Überprüfung zu warten. Sie hilft Teams auch dabei, kompensierende Kontrollen zu priorisieren, wenn Produktionsanforderungen ein zeitnahes Patching verhindern. Segmentierungsänderungen, virtuelles Patching und aktualisierte Anomalieregeln können die Exposition reduzieren, wenn ein Gerät nicht offline genommen werden kann, insbesondere wenn eine bekannte Schwachstelle über einen längeren Zeitraum bestehen bleibt. Dauerhaft aktive Telemetrie kann OT-Erkenntnisse in breitere Sicherheitsbetriebsprozesse einspeisen und Nachweise über Änderungen im Zeitverlauf bewahren. Der OT Security Validation Markt entwickelt sich von projektbasierten Engagements hin zu einer fortlaufenden Betriebspraxis, die eine wiederkehrende Überprüfung der Asset-Basis und bekannter Schwachstellen unterstützt.
Analyse der Hemmniswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Begrenzte sichere Testfenster in aktiven industriellen Umgebungen | -1.8% | Global, am höchsten in Energie, Öl und Gas sowie Chemie | Kurzfristig (≤ 2 Jahre) |
| Mangel an OT-qualifizierten Validierungsfachleuten | -1.5% | Global, akut im asiatisch-pazifischen Raum sowie im Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Legacy-Protokolle und proprietäre Gerätekonfigurationen | -1.2% | Global, am höchsten in Versorgungsunternehmen und der Schwerindustrie | Langfristig (≥ 4 Jahre) |
| Angst vor Produktionsunterbrechungen und Sicherheitsfolgen | -0.9% | Global, akut in kontinuierlichen Prozessindustrien | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Begrenzte sichere Testfenster in aktiven industriellen Umgebungen
Standorte mit kontinuierlichen Prozessen in der Chemie, im Öl- und Gasbereich sowie in der Stromerzeugung haben enge Fenster für invasive Tests. Wartungsabschaltungen können ein- oder zweimal pro Jahr stattfinden und 72 bis 120 Stunden dauern. Physische Wartung, Inspektionen und Sicherheitstests müssen um dieselbe geplante Zeit konkurrieren, sodass selbst eine gut geplante Übung im Umfang begrenzt sein kann. Anlagenleiter sind oft zögerlich, Aktivitäten zu genehmigen, die die Verfügbarkeit oder den Ausstoß reduzieren könnten, da sie für die Anlagenverfügbarkeit verantwortlich sind. Die nützlichsten Segmentierungsszenarien können aktive Grenzprüfungen zwischen Unternehmenssystemen und SPS-Geräten erfordern. Cyber-Ranges und digitale Zwillinge können diese Tests in isolierte Umgebungen verlagern und die Abhängigkeit von Live-Produktionsfenstern im OT Security Validation Markt reduzieren.
Mangel an OT-qualifizierten Validierungsfachleuten
OT-Validierung erfordert sowohl Kenntnisse industrieller Steuerungssysteme als auch Cybersicherheitsfähigkeiten. Fachleute müssen die Purdue-Modell-Architektur und die SPS-Kontaktplanlogik verstehen und gleichzeitig Erkenntnisse IEC 62443 und MITRE ATT&CK für ICS zuordnen. Die Belegschaftsforschung des SANS Institute und GIAC 2026 berichtete, dass 60 % der Organisationen nicht über die Fähigkeiten verfügten, die zur Abwehr aktueller Bedrohungen erforderlich sind. Dieselbe Forschung ergab, dass 27 % der Befragten Sicherheitsverletzungen auf diese Lücken zurückführten. CREST-Forschung ergab, dass 85 % der Befragten Qualifikationsmangel als Einschränkung der Servicequalität und -konsistenz betrachteten, während 76 % die Einstellung von Spezialisten als größte Hürde für den Einstieg in den OT- und ICS-Dienstleistungsbereich identifizierten. Verwaltete Validierungsdienste und KI-gestützte Tools können einen Teil dieser Last reduzieren, können jedoch das Urteilsvermögen von Fachleuten in komplexen Multi-Vendor-Umgebungen mit proprietären Protokollen und angepassten Gerätekonfigurationen nicht ersetzen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Dienstleistungen adressieren den OT-QualifikationsmangelLösungen hielten im Jahr 2026 einen Umsatzanteil von 70,22 %. Der OT Security Validation Markt stützt sich auf Plattformen für automatisierte Asset-Erkennung, Schwachstellenscanning, Segmentierungstests und Compliance-Berichterstattung. Diese Tools haben bei großen Industrieunternehmen, die früher als kleinere Betreiber formale OT-Sicherheitsprogramme gestartet haben, weite Verbreitung gefunden. Käufer bewerten die Protokolle, die eine Plattform passiv beobachten kann, die Tiefe der Schwachstellenintelligenz zu entdeckten Assets und die Qualität des Berichtsworkflows. Das IEC 62443-3-3-Anforderungsrahmenwerk unterstützt diese Nachfrage, indem es messbare technische Sicherheitsniveaus festlegt, die Plattformen bewerten und dokumentieren können. Dies gibt Beschaffungsteams eine praktische Grundlage für den Produktvergleich in komplexen industriellen Umgebungen.
Dienstleistungen werden voraussichtlich bis 2032 mit einer CAGR von 23,61 % wachsen. KMU und mittelständische Betreiber verfügen oft nicht über das Personal, um wiederkehrende Validierungsarbeiten intern zu verwalten. Verwaltete Angebote können kontinuierliches Schwachstellenmonitoring, periodische Penetrationstests und Angreifersimulation abdecken. Anbieter bündeln diese Dienste zunehmend mit Plattformlizenzen, was die Trennung zwischen Produkt- und Dienstleistungserbringung reduziert. Der OT Security Validation Markt entwickelt sich daher hin zu Modellen, die Plattformtelemetrie mit fachgeleiteten Untersuchungen kombinieren. Solche Modelle ermöglichen es Großunternehmen, eine breitere Abdeckung zu erzielen und gleichzeitig das Spezialisten-Urteilsvermögen zu behalten, das zur Interpretation von Warnmeldungen in verschiedenen OT-Umgebungen erforderlich ist. Da die Lösungsfähigkeiten reifen und schwerer zu unterscheiden sind, können verwaltete Dienste auch zu einer wichtigeren Quelle für Anbietereinnahmen und Kundenbindung werden.


Nach Validierungstyp:
Schwachstellenbewertung bleibt der AusgangspunktSchwachstellenbewertung und Ausnutzbarkeitsvalidierung hielten im Jahr 2026 einen Umsatzanteil von 59,11 %. Dieser Teil des OT Security Validation Marktes ist der Ausgangspunkt für Organisationen, die ein formales Validierungsprogramm entwickeln. Anlagenbetreiber müssen zunächst Schwachstellen identifizieren und bestimmen, ob diese in der Betriebsumgebung ausgenutzt werden können. Viele Schwachstellen industrieller Geräte können nicht schnell behoben werden, da Produktionspläne, Sicherheitsanforderungen und Anbieterabhängigkeiten die Wartungsaktivitäten einschränken. Teams müssen daher die Erreichbarkeit von wahrscheinlichen Angreiferpositionen und den durch Segmentierung, virtuelles Patching und andere kompensierende Kontrollen gebotenen Schutz bewerten. Asset-Erkennung und Bestandsvalidierung bleiben eine Voraussetzung, da Organisationen die Ausnutzbarkeit nicht bewerten oder die Segmentierung für Geräte testen können, die sie nicht identifiziert haben.
Netzwerksegmentierung und Angriffspfadvalidierung werden bis 2032 voraussichtlich mit einer CAGR von 23,05 % wachsen. Diese Nachfrage spiegelt die hohe Anzahl von Angriffen wider, die in der Unternehmens-IT beginnen und sich dann zu operativen Assets bewegen. Dragos stellte fest, dass 75 % der OT-Angriffe in seinem Datensatz von 2025 mit einer Kompromittierung auf IT-Ebene begannen. Angriffspfadmethoden modellieren Bewegungen von einem Einstiegspunkt zu hochfolgenreichen Assets, ohne die Route auf Live-Systemen auszuführen. Digitale Zwillinge können dieselben Szenarien gegen eine Darstellung der Anlagentopologie und Steuerungslogik testen und Teams dabei helfen, Sicherheitskontrollen und Minderungsmaßnahmen zu bewerten. Dies kann wertvoll sein, wenn Live-Grenzprüfungen ein Sicherheitsproblem darstellen. Der OT Security Validation Markt kann diese Methoden nutzen, um zu untersuchen, ob Segmentierungsgrenzen laterale Bewegungen stoppen würden, bevor ein echter Vorfall eintritt.
Nach Bereitstellungsmodus:
Cloud erweitert die Validierung über die Anlage hinausOn-Premises-Bereitstellung hielt im Jahr 2026 einen Umsatzanteil von 68,12 %. Der OT Security Validation Markt hat sich historisch auf lokale Erfassungsagenten und -verarbeitung konzentriert, da Industriebetreiber Werkzeuge bevorzugen, die sich in der Nähe der geschützten Assets befinden. Air-Gap-nahe Architekturen verstärken diese Präferenz, indem sie Validierungsdaten innerhalb der Kontrollzone halten und die Abhängigkeit von externer Infrastruktur reduzieren. Dieses Modell kann auch den IEC 62443-Zonen-und-Kanal-Ansatz unterstützen, da das Monitoring in der Nähe der Zonen bleibt, die es schützt. Hybride Bereitstellung verbindet dieses lokale Modell mit zentralisierter Analyse und Berichterstattung für Organisationen, die eine standortübergreifende Korrelation benötigen, ohne die OT-Netzwerkgrenze vollständig aufzulösen.
Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 23,36 % wachsen. SCADA-Telemetrie, Fernüberwachung, Anbieterunterstützung und Cloud-Historian-Systeme haben die Angriffsfläche bereits über die Anlage hinaus erweitert. Cloud-Plattformen können Sicherheitspositionsinformationen über Einrichtungen hinweg vergleichen, die konsistente Validierungsmethoden verwenden, und Daten aus geografisch verteilten Betrieben zusammenführen. Dies ist nützlich für Betreiber mit vielen Standorten und mehreren Rechtssystemen. Nahezu-Echtzeit-Telemetrie kann auch die Vorbereitung auf CIRCIA-Meldeanforderungen für kritische Infrastruktureinheiten unterstützen, sobald die endgültigen Vorschriften in Kraft treten. Der OT Security Validation Markt erweitert sich hin zu hybriden Umgebungen, anstatt alle lokalen Kontrollen durch Cloud-Systeme zu ersetzen. Organisationen können die lokale Erfassung und Kontrolle beibehalten und gleichzeitig zentralisierte Analysen für Vergleich, Berichterstattung und Reaktionskoordination nutzen.
Nach Unternehmensgröße:
KMU-Nachfrage verbreitert die KäuferbasisGroßunternehmen entfielen im Jahr 2026 auf 71,49 % des Umsatzes. Im OT Security Validation Markt betreiben diese Käufer oft mehrere Einrichtungen und benötigen breite Protokollabdeckung, Multi-Standort-Management und dedizierte Validierungsfähigkeiten. Ihre Beschaffungszyklen können langwierig und wettbewerbsintensiv sein, aber die Vertragswerte sind oft größer als die kleinerer Betreiber. NERC-CIP-Prüfungsnachweise, SEC-Cyber-Offenlegungspflichten und Vorstandsberichterstattung machen Validierung zu einem wiederkehrenden Bedarf für viele Unternehmenskäufer. Diese Nachfrage ist weniger von isolierten Technologiebudgets abhängig, da sie mit Governance- und Compliance-Erwartungen verknüpft ist.
KMU werden bis 2032 voraussichtlich eine CAGR von 23,90 % verzeichnen. Große Kunden erweitern Lieferkettensicherheitsanforderungen auf Tier-2- und Tier-3-Lieferanten, die zuvor über begrenzte formale OT-Programme verfügten. Versicherungszeichnung fragt zunehmend nach Risikobewertungen gemäß IEC 62443 oder NIST SP 800-82 als Deckungsvoraussetzung. Anbieter reagieren mit einfacheren Produkttiers, die den Bereitstellungsaufwand und den Betriebsaufwand reduzieren. Managed Security Service Provider können Validierung als Dienstleistung anbieten, wenn internes OT-Fachwissen nicht verfügbar ist. Dieser Ansatz kann strukturierte Validierung für kleinere Betreiber zugänglicher machen und gleichzeitig die Notwendigkeit reduzieren, Spezialistenteams von Grund auf aufzubauen. Er ermöglicht es Anbietern auch, größeren Kunden Nachweise zu liefern, dass Sicherheitsanforderungen konsistent erfüllt werden.

Nach Endnutzerbranche:
Wasser und Abwasser gewinnt an DringlichkeitDie industrielle Fertigung hielt im Jahr 2026 einen Umsatzanteil von 27,56 %. Der Sektor bleibt eine zentrale Käufergruppe im OT Security Validation Markt aufgrund dichter Asset-Basen, wertvollem Produktions-Know-how und hohen Kosten durch ungeplante Unterbrechungen. Dragos berichtete, dass die Fertigung im Jahr 2025 mehr als zwei Drittel der beobachteten industriellen Ransomware-Opfer ausmachte. Energie, Versorgungsunternehmen sowie Öl und Gas halten die Nachfrage aufgrund regulatorischer Anforderungen aufrecht, einschließlich NERC CIP in Nordamerika und NIS2 für europäische Energiebetreiber. Chemie und Pharmazeutika müssen sicherheitsinstrumentierte Systeme durch Testmethoden schützen, die Sicherheitsfunktionen nicht beeinträchtigen. Transport, Logistik und Regierungsorganisationen erhöhen die Nachfrage nach dokumentierten Sicherheitskontrollen.
Wasser und Abwasser werden bis 2032 voraussichtlich mit einer CAGR von 22,48 % wachsen. Cyberangriffe auf internetfähige SPS betrafen am 26. und 27. Juli 2026 mehr als 30 Wasserversorgungssysteme in Minnesota und betrafen später Versorgungsunternehmen in mindestens 7 Bundesstaaten. Das FBI und die EPA warnten, dass Akteure auf Rockwell Automation MicroLogix 1100 und 1400 Serien-SPS abzielten, Zugangsdaten änderten und in einem Fall die Logik für Abschalt- und Alarmfunktionen modifizierten.[2] Die Shenzhen-Spezifikation von 2025 legte abgestufte ICS-Sicherheitsanforderungen für Wasserinfrastruktur fest und zeigt, dass regulatorische Aktivitäten über Nordamerika hinausgehen. Diese Ereignisse erhöhen die Nachfrage nach Validierung, die den Behandlungsbetrieb nicht unterbricht. Dieser Sektor kann passive Bewertung und Angriffspfadüberprüfung seiner dichten Asset-Basis nutzen, wo aktive Tests ungeeignet sind. Der OT Security Validation Markt kann Wasserbetreiber dabei unterstützen, nachzuweisen, ob Zugriffspfade und sicherheitsrelevante Steuergrenzen ordnungsgemäß geschützt bleiben.
Geografische Analyse
OT-Sicherheitsvalidierungsmarkt Nordamerika
Nordamerika hatte im Jahr 2026 einen Anteil von 36,15 % am Umsatz. Der nordamerikanische OT-Sicherheitsvalidierungsmarkt wird durch NERC-CIP-Prüfzyklen für Betreiber von Massenelektrizitätssystemen und SEC-8-K-Vorschriften zur Offenlegung von Cybervorfällen in den Vereinigten Staaten gestützt. Die Durchführungsverordnungen zu CIRCIA werden voraussichtlich im September 2026 erwartet und werden die Meldepflichten in den Bereichen Wasser, Energie, Fertigung und Transport ausweiten. Kanada erhöht die Nachfrage durch Leitlinien zur Cybersicherheit kritischer Infrastrukturen und im Energiebereich, während eine ausgereifte Basis von Managed-Service-Anbietern die Validierungsarbeit für mittelständische Industrieunternehmen unterstützt.
OT-Sicherheitsvalidierungsmarkt Europa
Europa ist der zweitgrößte regionale Markt, angeführt von Deutschland, Frankreich, dem Vereinigten Königreich und Italien. Das deutsche NIS2UmsuCG trat am 6. Dezember 2025 in Kraft und schreibt Risikomanagement für OT-Umgebungen vor, einschließlich Segmentierung, Asset-Inventarisierung und Vorfallmeldung, mit einer 24-stündigen Erstmeldepflicht. Frankreich aktualisierte seine Leitlinien im Jahr 2025, um die Ausrichtung an IEC 62443 für Hersteller und Betreiber kritischer Infrastrukturen zu stärken. Der Cyber Resilience Act erweitert die Herstellerpflichten für industrielle vernetzte Produkte ab Dezember 2027, während seine Sicherheitsmeldepflichten im September 2026 beginnen.
OT-Sicherheitsvalidierungsmarkt APAC, Naher Osten und Südamerika
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 22,77 % wachsen. Japans METI veröffentlichte im Juni 2025 OT-Sicherheitsrichtlinien für Halbleiterfabriken, die an SEMI E187, SEMI E188 und NIST CSF 2.0 ausgerichtet sind. Chinas MLPS 2.0 verpflichtet staatliche Unternehmen zur Budgetbereitstellung für OT-Sicherheit, während die Wasserspezifikation Shenzhens die lokale Umsetzung solcher Anforderungen zeigt. Die ICS-Sicherheitskonferenz von JPCERT im März 2026 hob zudem den anhaltenden Ransomware-Druck auf die japanische Fertigung hervor. Südkoreas Expansion im Bereich intelligente Fertigung, Indiens Modernisierung kritischer Infrastrukturen sowie Investitionen in Saudi-Arabien, den Vereinigten Arabischen Emiraten und Brasilien schaffen zusätzliche Chancen in den Bereichen Energie, Versorgungsunternehmen und industrielle Infrastruktur.
Wettbewerbslandschaft
Marktkonzentration
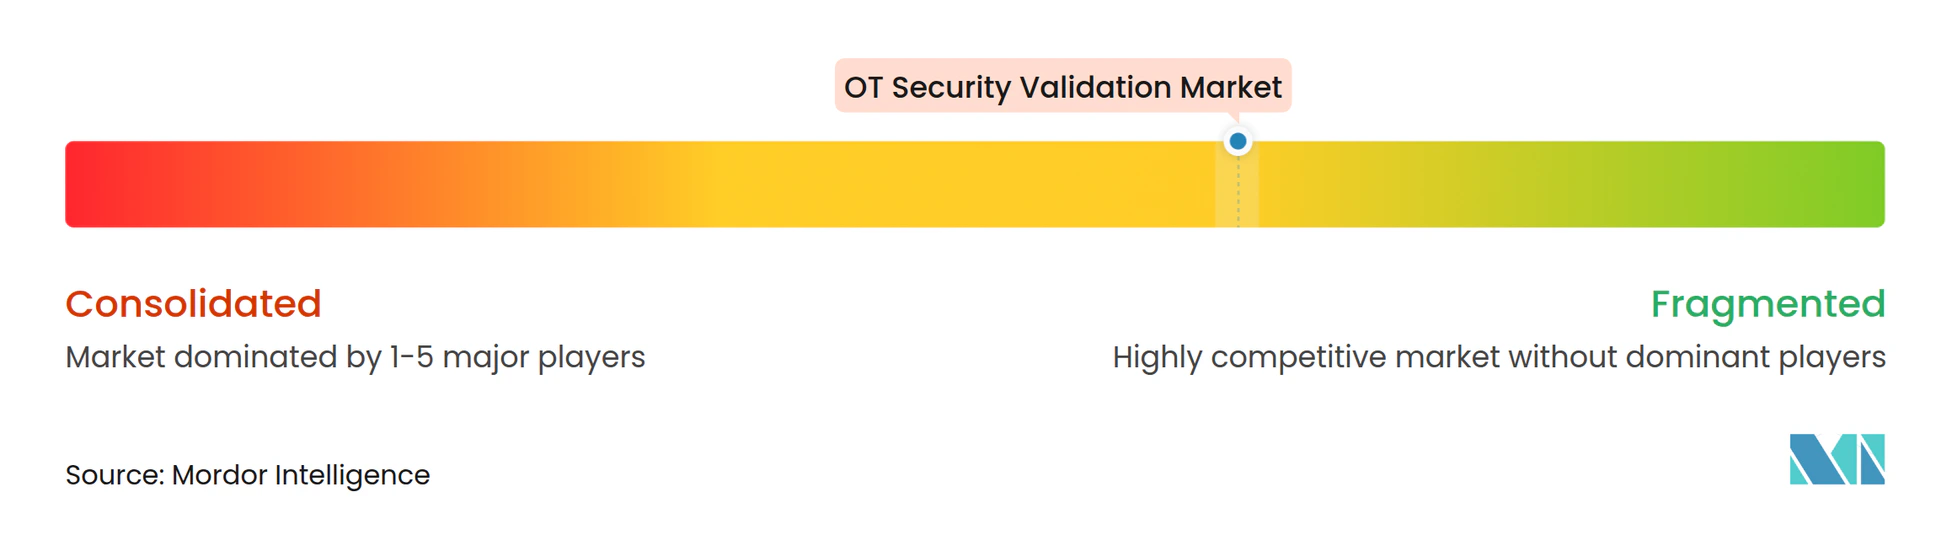
Der OT Security Validation Markt weist eine moderate bis fragmentierte Konzentration auf. Claroty, Dragos, Nozomi Networks und TXOne Networks konkurrieren als spezialisierte OT-Anbieter, während Tenable und Armis breitere Expositionsmanagement-Plattformen in den OT-Bereich ausweiten. Spezialisten differenzieren sich durch industrielle Protokollabdeckung und OT-spezifische Bedrohungsintelligenz. Breitere Anbieter differenzieren sich durch kombinierte IT- und OT-Transparenz. Käufer bewerten auch, ob ein Produkt Nachweise für Anlagenteams, Sicherheitsteams und Governance-Funktionen liefern kann.
KI-gestützte Bewertung ist mittlerweile eine verbreitete Wettbewerbsfähigkeit im OT Security Validation Markt. Claroty führte im Mai 2026 Claire als CPS-nativen KI-Sicherheitsagenten für Untersuchungs- und Reaktions-Workflows ein.[3] Nozomi Networks stellte im Januar 2026 Vantage IQ als privaten Assistenten für OT- und IoT-Sicherheitsteams vor, und Dragos führte im Juni 2026 EmberAI ein, um Erkennung, Untersuchung und Behebung zu unterstützen.
Accenture schloss im Juni 2026 eine Mehrheitsbeteiligung an Dragos ab, zusammen mit den Übernahmen von runZero und NetRise. Dragos schloss seine Übernahmen von runZero und NetRise im September 2026 ab. Das resultierende Angebot umfasst Asset-Transparenz, Netzwerkerkennung, Firmware-Analyse und Vorfallsreaktion. Chancen bestehen weiterhin bei KMU-fokussierten Validierungsdiensten, maritimen und Transportumgebungen mit begrenzter Konnektivität sowie der Validierung von Software-Stücklisten. Anbieter nutzen auch physikalische Schichttransparenz und digitale Zwillinge, um Risiken zu bewerten, ohne den Betrieb zu unterbrechen.
OT Security Validation Branchenführer
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
Forescout Technologies, Inc.
-
Waterfall Security Solutions Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
OT-Sicherheitsvalidierungsmarkt Unternehmen in diesem Bericht
- Dragos, Inc.
- Claroty Ltd.
- Nozomi Networks Inc.
- TXOne Networks Inc.
- Waterfall Security Solutions Ltd.
- Radiflow Ltd.
- SCADAfence Ltd.
- OTORIO Ltd.
- SecurityGate.io, Inc.
- Langner, Inc.
- Mission Secure, Inc.
- Rhebo GmbH
- Shield-IoT Ltd.
- Cydome Security Ltd.
- SIGA OT Solutions, Inc.
- Ordr, Inc.
- RunZero, Inc.
- Phosphorus Cybersecurity Inc.
- Armis Security Ltd.
- Tenable Holdings, Inc.
Neueste Industrielle Entwicklungen in OT-Sicherheitsvalidierungsmarkt
- September 2026: Dragos schloss offiziell seine Übernahmen von NetRise und runZero nach dem Abschluss der Mehrheitsbeteiligung von Accenture am Unternehmen ab. Die kombinierte xOT-Plattform umfasst nun Transparenz für vernetzte Geräte, Netzwerkerkennung, Firmware- und Software-Lieferkettenanalyse sowie Vorfallsreaktion und ermöglicht es Organisationen, IT-, OT-, Cloud- und Software-Lieferkettenschichten von einer einzigen Plattform aus zu beobachten und zu verteidigen, die auf NERC CIP, NIS2 und TSA-Compliance-Anforderungen ausgerichtet ist.
- September 2026: Nozomi Networks führte Nozomi Compass ein, eine OT-native Asset- und Service-Management-Plattform, die direkt auf der Echtzeit-Asset-Intelligenz aufgebaut ist, die die Vantage Cyber-Physical-Security-Plattform antreibt. Compass adressiert die operative Lücke zwischen der Schwachstellenerkennung, die durch KI nun auf Minuten komprimiert wurde, und Behebungsmaßnahmen, die zuvor über Tabellenkalkulationen und IT-Ticketing-Tools liefen, die nicht für OT-Workflows konzipiert waren.
- September 2026: TXOne Networks stellte auf der SEMICON Taiwan seine Edge-Networking-Lösung der nächsten Generation mit vEdgeIPS Pro vor und führte damit die erste virtuelle Appliance-Linie des Unternehmens ein, die den inline, ausfallsicheren Schutz von physischer Hardware auf virtualisierte OT-Infrastruktur ausweitet, mit 4 neuen KI-gestützten Fähigkeiten in seinem Discover-, Assess- und Protect-Framework.
- Juni 2026: Accenture gab die Übernahme einer Mehrheitsbeteiligung an Dragos bekannt, kombiniert mit vollständigen Übernahmen von runZero und NetRise, aufbauend auf Accentures bestehendem Cybersicherheitsgeschäft im Wert von 10 Milliarden USD. Die Transaktion schafft eine durchgängige OT-Sicherheitsabdeckung für kritische Infrastrukturen und industrielle Betriebe und adressiert den Bedarf an integrierter xOT-Verteidigung in großem Maßstab.
Globaler OT Security Validation Marktbericht – Umfang
Der OT Security Validation Markt umfasst Einnahmen aus Softwarelösungen und professionellen Dienstleistungen, die zur Bewertung, Überprüfung, zum Testen und zur kontinuierlichen Validierung der Wirksamkeit von Cybersicherheitskontrollen, Konfigurationen, Schwachstellen, Segmentierungsrichtlinien, Angriffspfaden und Sicherheitspositionen in Betriebstechnologie-Umgebungen (OT) eingesetzt werden. Diese Lösungen helfen Industrieorganisationen dabei, die Cyber-Resilienz zu bewerten, Sicherheitskontrollen zu validieren, ausnutzbare Schwachstellen zu identifizieren, die Einhaltung regulatorischer Anforderungen zu unterstützen und das operative Cyber-Risiko in industriellen Steuerungssystemen (ICS), SCADA-Systemen, verteilten Steuerungssystemen (DCS), speicherprogrammierbaren Steuerungen (SPS) und anderen kritischen Infrastruktur-Assets zu reduzieren.
Der OT Security Validation Marktbericht ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Validierungstyp (Asset-Erkennung und Bestandsvalidierung, Schwachstellenbewertung und Ausnutzbarkeitsvalidierung, Penetrationstests und Angreifersimulation, Netzwerksegmentierung und Angriffspfadvalidierung sowie weitere Validierungstypen), Bereitstellungsmodus (On-Premises, Cloud und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Industrielle Fertigung, Energie und Versorgungsunternehmen, Öl und Gas, Chemie und Pharmazeutika, Transport und Logistik, Wasser und Abwasser, Regierung und öffentliche Verwaltung sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Asset-Erkennung und Bestandsvalidierung |
| Schwachstellenbewertung und Ausnutzbarkeitsvalidierung |
| Penetrationstests und Angreifersimulation |
| Netzwerksegmentierung und Angriffspfadvalidierung |
| Weitere Validierungstypen |
| On-Premises |
| Cloud |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Industrielle Fertigung |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| Chemie und Pharmazeutika |
| Transport und Logistik |
| Wasser und Abwasser |
| Regierung und öffentliche Verwaltung |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Validierungstyp | Asset-Erkennung und Bestandsvalidierung | |
| Schwachstellenbewertung und Ausnutzbarkeitsvalidierung | ||
| Penetrationstests und Angreifersimulation | ||
| Netzwerksegmentierung und Angriffspfadvalidierung | ||
| Weitere Validierungstypen | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Industrielle Fertigung | |
| Energie und Versorgungsunternehmen | ||
| Öl und Gas | ||
| Chemie und Pharmazeutika | ||
| Transport und Logistik | ||
| Wasser und Abwasser | ||
| Regierung und öffentliche Verwaltung | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der OT Security Validation Markt?
Die Größe des OT Security Validation Marktes wird bis 2032 voraussichtlich 6,76 Milliarden USD erreichen, ausgehend von 2,52 Milliarden USD im Jahr 2027, bei einer CAGR von 21,82 %.
Welche Komponente führt die OT Security Validation Ausgaben an?
Lösungen führen mit 70,22 % des Umsatzes im Jahr 2026. Ihre Rolle umfasst automatisierte Asset-Erkennung, Schwachstellenbewertung, Segmentierungstests und Compliance-Berichterstattung für Industriebetreiber.
Warum sind passive Testmethoden in der Betriebstechnologie wichtig?
Passive Methoden können Datenverkehr, Assets und Grenzüberschreitungen bewerten, ohne Sonden zu senden, die SPS oder Echtzeit-Steuerungssysteme destabilisieren könnten.
Welcher Bereitstellungsansatz wächst am schnellsten?
Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 23,36 % wachsen.
Welcher Endnutzersektor wächst am schnellsten?
Wasser und Abwasser wird bis 2032 voraussichtlich mit einer CAGR von 22,48 % wachsen. Die Besorgnis über Angriffe auf internetfähige SPS und erweiterte Sicherheitsanforderungen unterstützt die Einführung nicht-disruptiver Validierungsmethoden.
Welche Region hat das höchste prognostizierte Wachstum?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 22,77 % wachsen. Industrielle Digitalisierung, nationale Sicherheitsrahmenwerke und Modernisierungsprogramme unterstützen die Nachfrage in der gesamten Region.