
Marktgröße und Marktanteil für Cloud-Sicherheits-Behebungsautomatisierung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 2.56 Milliarden US-Dollar |
| Marktgröße (2031) | 6.42 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 20.19 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Cloud-Sicherheits-Behebungsautomatisierung von Mordor Intelligence
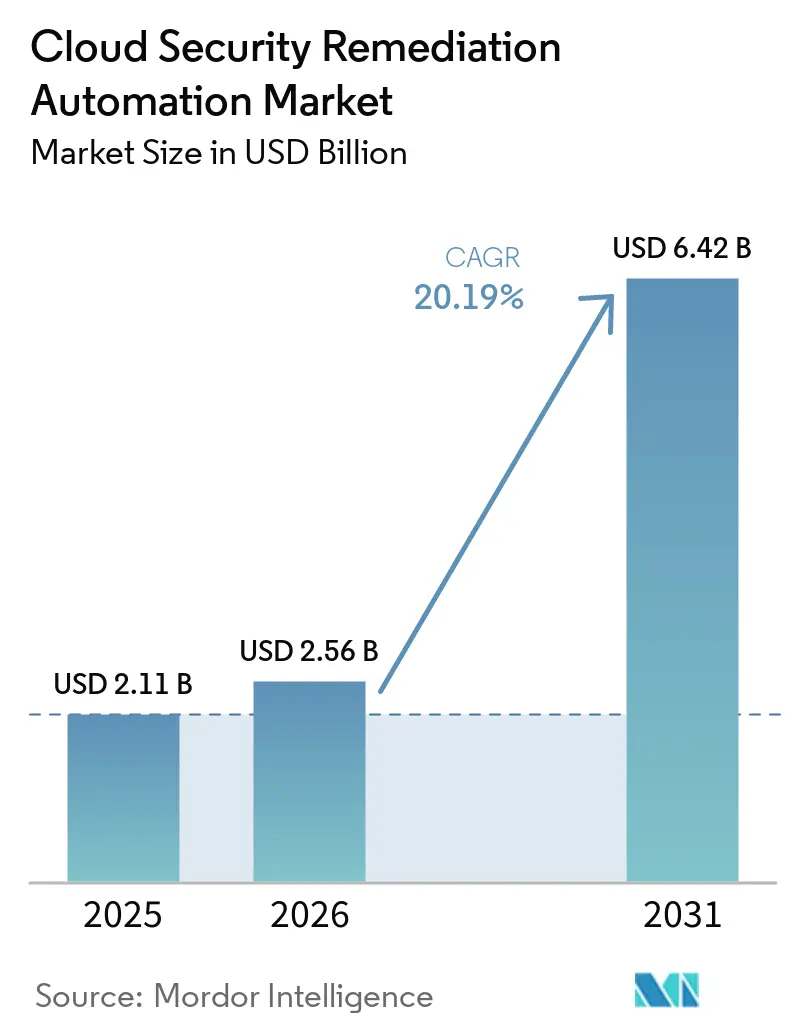
Die Marktgröße für Cloud-Sicherheits-Behebungsautomatisierung wird voraussichtlich von 2,11 Milliarden USD im Jahr 2025 und 2,56 Milliarden USD im Jahr 2026 auf 6,42 Milliarden USD bis 2031 anwachsen, was einem CAGR von 20,19 % zwischen 2026 und 2031 entspricht. Cloud-Umgebungen in Unternehmen werden zunehmend schwieriger zu sichern, da Workloads, Identitäten, SaaS-Anwendungen und Anbieterkonfigurationen auf vernetzten Plattformen zunehmen. Der Markt für Cloud-Sicherheits-Behebungsautomatisierung wird von Käufern unterstützt, die den Übergang von der Identifizierung von Problemen zu deren Behebung ohne lange Behebungswarteschlangen vollziehen müssen. Compliance-Anforderungen erhöhen ebenfalls die Nachfrage nach Systemen, die kontinuierliche Nachweise über den Kontrollstatus und abgeschlossene Behebungsmaßnahmen liefern. Anbieter kombinieren Risikopriorisierung, Workflow-Automatisierung und Infrastructure-as-Code-Funktionen, um den Betriebsaufwand im Zusammenhang mit Cloud-Befunden zu reduzieren. Der Markt für Cloud-Sicherheits-Behebungsautomatisierung schafft auch Chancen für Anbieter, die sichere Kontrollen in Multi-Cloud-Umgebungen anwenden können, während klare Eigentümerschaft und Änderungsgenehmigungsprozesse gewahrt bleiben.
Wichtigste Erkenntnisse des Berichts
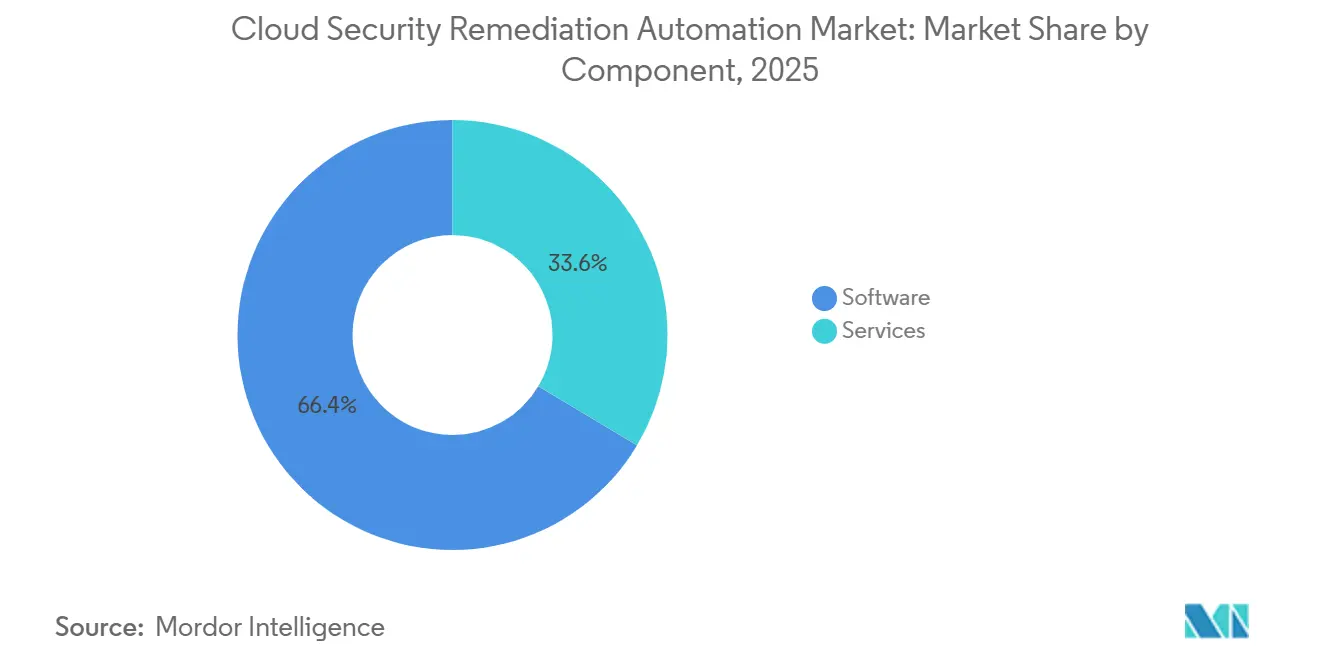
- Nach Komponente hielt Software im Jahr 2025 einen Marktanteil von 66,43 % am Markt für Cloud-Sicherheits-Behebungsautomatisierung, während Dienstleistungen bis 2031 voraussichtlich mit einem CAGR von 23,11 % wachsen werden.
- Nach Cloud-Umgebung entfiel im Jahr 2025 ein Marktanteil von 47,52 % am Markt für Cloud-Sicherheits-Behebungsautomatisierung auf die Public Cloud, während die Hybrid Cloud bis 2031 voraussichtlich mit einem CAGR von 22,38 % wachsen wird.
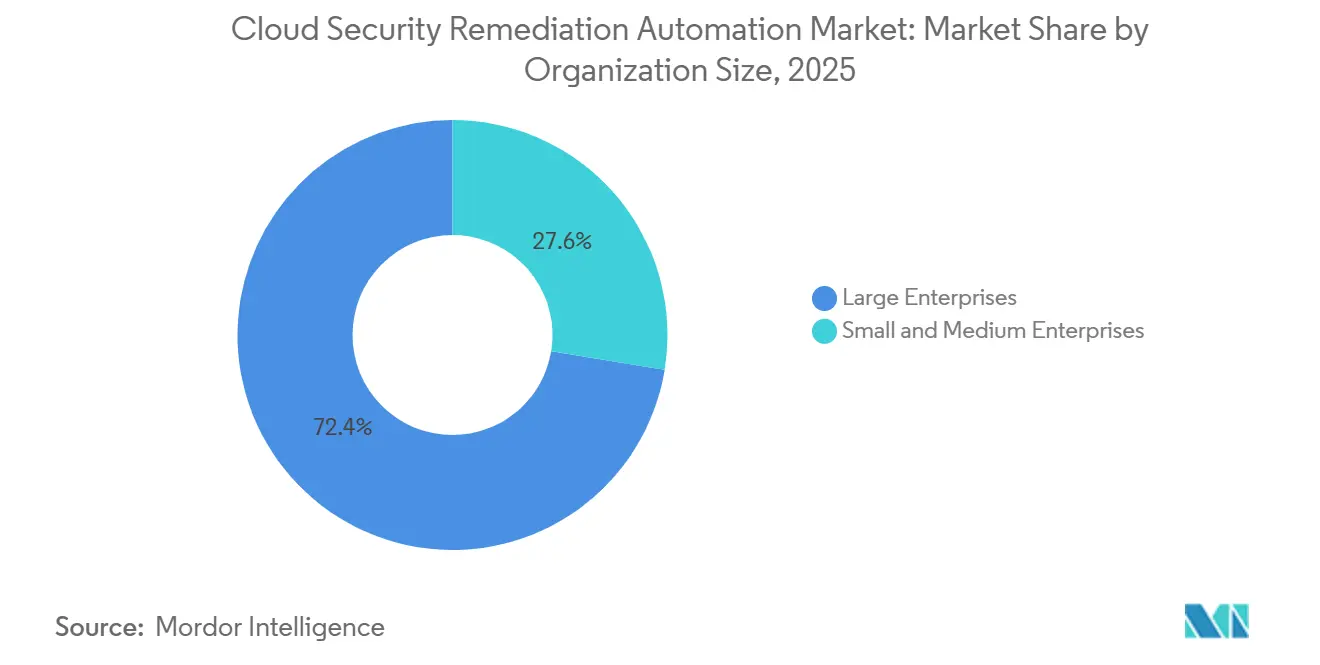
- Nach Unternehmensgröße entfielen im Jahr 2025 72,41 % des Marktanteils am Markt für Cloud-Sicherheits-Behebungsautomatisierung auf Großunternehmen, während KMU bis 2031 voraussichtlich mit einem CAGR von 24,73 % wachsen werden.
- Nach Branche hielt BFSI im Jahr 2025 einen Umsatzanteil von 26,17 %, während die Gesundheits- und Biowissenschaftsbranche bis 2031 voraussichtlich mit einem CAGR von 24,89 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Umsatzanteil von 37,58 %, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einem CAGR von 25,76 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse zum Markt für Cloud-Sicherheits-Behebungsautomatisierung
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Expansion cloudnativer Workloads und Multi-Cloud-Komplexität | +4.8% | Global, mit höchster Intensität in Nordamerika, APAC und der EU | Mittelfristig (2–4 Jahre) |
| KI-gestützte Risikopriorisierung und Behebung | +4.3% | Global, mit fortgeschrittenen Implementierungen in Nordamerika und Westeuropa | Mittelfristig (2–4 Jahre) |
| Anforderungen an kontinuierliche Compliance und Prüfungsnachweise | +3.6% | EU, Nordamerika und global | Kurzfristig (≤ 2 Jahre) |
| CNAPP-Konvergenz über Code, Cloud und Laufzeit | +2.9% | Global, mit stärkster Relevanz in Nordamerika und EMEA | Mittelfristig (2–4 Jahre) |
| Cyber-Versicherungs-Sicherheits-Scorecards | +1.5% | Nordamerika und Westeuropa | Kurzfristig (≤ 2 Jahre) |
| Einführung von No-Code-Behebung im mittleren Marktsegment | +1.1% | Nordamerika, Westeuropa und APAC | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Expansion cloudnativer Workloads und Multi-Cloud-Komplexität
Containerisierte Workloads und Multi-Cloud-Architekturen erhöhen die Anzahl der Konfigurationen, die Teams überwachen und korrigieren müssen. Thales stellte fest, dass das durchschnittliche Unternehmen im Jahr 2025 2,1 Public-Cloud-Anbieter verwaltete und gleichzeitig eine On-Premises-Infrastruktur beibehielt. Die Studie ergab auch, dass 55 % der Befragten Cloud-Umgebungen als schwieriger zu sichern betrachteten als On-Premises-Infrastruktur. Unternehmen nutzten durchschnittlich 85 SaaS-Anwendungen, was die Lücken bei der Zugriffskontrolle und Transparenz in ihren Umgebungen vergrößerte. Die Nachfrage im Markt für Cloud-Sicherheits-Behebungsautomatisierung steigt, wenn vernetzte Anbieterumgebungen eine konsistente Richtliniendurchsetzung anstelle separater manueller Überprüfungen erfordern. Eine klare Eigentümerschaft bleibt wichtig, da ein unbeaufsichtigter Befund vor der Ausführung einer automatisierten Korrektur möglicherweise noch eine Governance-Eskalation erfordert.[1]
KI-gestützte Risikopriorisierung und Behebung
KI-gestützte Workflows helfen Sicherheitsteams dabei, Cloud-Befunde zu priorisieren und Behebungsmaßnahmen für Entwickler vorzubereiten. Sysdig berichtete, dass Kunden, die die KI-gestützte geführte Behebungsfunktion nutzten, die Behebungszeit um mehr als 90 % reduzierten. Der Ansatz kombinierte Laufzeitkontext und Schweregradbewertung, um Anweisungen für Entwickleraktionen zu erstellen. AWS erweiterte die automatisierte Sicherheitsreaktion auf AWS im August 2026 um ein KI-Toolkit für benutzerdefinierte Behebung. Die Veröffentlichung umfasste Befunde von Amazon Inspector, Amazon GuardDuty und Amazon Macie und enthielt Sicherheitsvorkehrungen für generierte Behebungsmaßnahmen. Der Markt für Cloud-Sicherheits-Behebungsautomatisierung profitiert davon, wenn ein festes Sicherheitsteam mehr von seinem Rückstand bewältigen kann, ohne einen entsprechenden Anstieg der Mitarbeiterzahl zu benötigen.
Anforderungen an kontinuierliche Compliance und Prüfungsnachweise
Der Bedarf an kontinuierlicher Compliance macht die automatisierte Beweiserhebung für Cloud-Sicherheitsteams immer wichtiger. DORA wurde am 17. Januar 2025 für EU-Finanzunternehmen verbindlich. Die Anforderungen von PCI DSS 4.0.1 wurden am 31. März 2025 vollständig durchsetzbar, einschließlich Anforderungen im Zusammenhang mit phishing-resistenter Multi-Faktor-Authentifizierung und Verschlüsselungsprotokollierung. Das NIST Cybersecurity Framework 2.0 identifiziert die automatisierte Richtlinienverifizierung als Teil der Respond-Funktion.[2] Die HIPAA-Sicherheitsregel verpflichtet betroffene Einrichtungen und Geschäftspartner außerdem zur Implementierung technischer Schutzmaßnahmen für elektronisch geschützte Gesundheitsinformationen. Der Markt für Cloud-Sicherheits-Behebungsautomatisierung gewinnt an Relevanz, wo Organisationen Nachweise über den Kontrollstatus und eine zeitnahe Korrektur anstelle periodischer Compliance-Prüfungen benötigen.
CNAPP-Konvergenz über Code, Cloud und Laufzeit
Cloud-native Anwendungsschutzplattformen konsolidieren Funktionen zur Lagebeurteilung, zum Workload-Schutz und zur Behebung. Google schloss die Übernahme von Wiz für 32 Milliarden USD am 11. März 2026 ab. Google erklärte, dass Wiz nach dem Beitritt zu Google Cloud weiterhin für AWS, Azure und Oracle Cloud verfügbar bleiben würde. Palo Alto Networks schloss die Übernahme von Chronosphere im Januar 2026 ab und kombinierte cloudnative Observability mit Cortex AgentiX. CrowdStrike stellte auf der RSA Conference 2026 eine gegnerisch informierte Cloud Risk Engine vor, um Cloud-Schwachstellen mit aktiven gegnerischen Taktiken zu verknüpfen. Der Markt für Cloud-Sicherheits-Behebungsautomatisierung wird wettbewerbsintensiver, da große Plattformen integrierte Funktionen über Code, Cloud, Laufzeit, Identität und Observability hinweg anbieten.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Alarmmüdigkeit und Mangel an Cloud-Sicherheitsfachkräften | -2.8% | Global | Mittelfristig (2–4 Jahre) |
| Sicherheit bei der Behebung, Änderungskontrolle und Rollback-Risiko | -2.1% | Global, mit höchsten Auswirkungen in regulierten Sektoren | Mittelfristig (2–4 Jahre) |
| Einschränkungen bei der API-Tiefe von SaaS und PaaS | -1.4% | Global | Kurzfristig (≤ 2 Jahre) |
| Einschränkungen durch Sovereign Cloud und Datenspeicherort | -0.9% | EU, Naher Osten und APAC | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Alarmmüdigkeit und Mangel an Cloud-Sicherheitsfachkräften
Alarmvolumen und begrenzte Cloud-Sicherheitsexpertise verlangsamen weiterhin den Einsatz automatisierter Behebung. Check Point stellte fest, dass 71 % der Organisationen im Jahr 2025 mehr als 10 Cloud-Sicherheitstools verwendeten. Mehr als die Hälfte der Befragten erhielt täglich fast 500 Alarme, und 62 % benötigten nach der Erkennung mehr als 24 Stunden zur Behebung von Sicherheitsverletzungen. ARMO berichtete, dass befragte Sicherheitsbetriebsteams durchschnittlich 4.080 Cloud-Sicherheitsalarme pro Monat verarbeiteten und dabei durchschnittlich 7 echte Vorfälle pro Jahr identifizierten. Der Markt für Cloud-Sicherheits-Behebungsautomatisierung muss daher nachweisen, dass er minderwertige Befunde unterdrücken und Probleme priorisieren kann, die einer Reaktion bedürfen. Teams ohne dedizierte Cloud-Sicherheitsführung benötigen möglicherweise länger, um zuverlässige Prozesse für die Nutzung dieser Plattformen zu etablieren.
Sicherheit bei der Behebung, Änderungskontrolle und Rollback-Risiko
Automatisierte Behebung kann ein Produktionsrisiko darstellen, wenn sie eine Konfiguration ändert, die eine aktive Anwendungsabhängigkeit unterstützt. Tamnoon analysierte 4,76 Millionen CNAPP-Alarme und stellte fest, dass einige Fehlkonfigurationskategorien aufgrund von Produktions- und Governance-Bedenken fast 3 Jahre lang offen blieben. Auf der USENIX Security 2026 vorgestellte Forschungsergebnisse zeigten, dass autonome Kubernetes-Behebung Kontrollen wie Blast-Radius-Obergrenzen, Genehmigungsgates und progressive Rollout-Einschränkungen erforderte. Ein Behebungsplan kann einen Ausfall oder eine Prüfungslücke verursachen, wenn er eine Zugriffseinstellung ändert, die im Rahmen eines separaten genehmigten Prozesses erforderlich war. Der Markt für Cloud-Sicherheits-Behebungsautomatisierung bevorzugt Anbieter, die es Teams ermöglichen, Risikogrenzen zu definieren und eine vorgeschlagene Korrektur vor der Ausführung zu validieren. Diese Anforderung wird die gesteuerte Automatisierung wahrscheinlich relevant halten, während Unternehmen stärkere Rollback-Prozesse entwickeln.[3]
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Software führt beim Umsatz, während Dienstleistungen schneller wachsen
Software hielt im Jahr 2025 einen Marktanteil von 66,43 % am Markt für Cloud-Sicherheits-Behebungsautomatisierung. Diese Position spiegelte die Unternehmensausgaben für Plattformen wider, die konfigurationsspezifische Behebungsanleitungen generieren. Policy-as-Code-Engines können JSON- oder YAML-Änderungen vorschlagen, anstatt allgemeine Empfehlungen zu geben. Wiz stellte Green Agent im März 2026 in der öffentlichen Vorschau vor, um seinen Security Graph, Code-to-Cloud-Tracing, Identitätseigentümerschaft und Behebungsverlauf für umgebungsspezifische Pläne zu nutzen.[4] Das NIST Cybersecurity Framework 2.0 erkennt die automatisierte Richtlinienverifizierung innerhalb der Respond-Funktion an. Softwareanbieter konkurrieren daher um die Genauigkeit und Relevanz der Behebungslogik.
Dienstleistungen werden voraussichtlich von 2026 bis 2031 mit einem CAGR von 23,11 % wachsen. Organisationen mit begrenzten internen Kapazitäten lagern Triage, Untersuchung und Fehlerbehebung an Managed-Service-Anbieter aus. Verwaltete CNAPP-Behebung verknüpft Service-Level häufig mit der mittleren Behebungszeit anstatt nur mit der Zeit bis zur Identifizierung eines Problems. Dieser Ansatz bindet die Anbieterverantwortung an den Abschluss einer Sicherheitsmaßnahme. Sysdig startete Secure AI im August 2026 mit Agenten, die Cloud-Risiken untersuchen, priorisieren und Korrekturen generieren. Die Branche der Cloud-Sicherheits-Behebungsautomatisierung wird durch Dienstleistungen unterstützt, die automatisierte Workflows mit menschlicher Aufsicht kombinieren.


Nach Cloud-Umgebung: Public Cloud hält die größte Position, während Hybrid Cloud expandiert
Die Public Cloud entfiel im Jahr 2025 auf 47,52 % des Marktanteils am Markt für Cloud-Sicherheits-Behebungsautomatisierung. Cloudnative Workloads konzentrieren sich auf Hyperscaler-Plattformen, auf denen Sicherheitstools eine Verbindung zu Anbieter-Control-Planes herstellen können. AWS fügte der automatisierten Sicherheitsreaktion auf AWS im August 2026 KI-Toolkit-Funktionen hinzu. Das Update erweiterte die automatisierte Behebung auf Befunde von Amazon Inspector, Amazon GuardDuty und Amazon Macie. Organisationen, die mehr als 1 Cloud-Anbieter nutzen, benötigen außerdem Tools, die Richtliniendefinitionen über verschiedene APIs hinweg normalisieren können. Diese Anforderung unterstützt anbieterneutrale Funktionen in der Public-Cloud-Umgebung.
Die Hybrid Cloud wird voraussichtlich von 2026 bis 2031 mit einem CAGR von 22,38 % wachsen. Finanzdienstleistungs- und Gesundheitsorganisationen nutzen hybride Designs, wenn sensible Daten vor Ort verbleiben müssen, während verbundene Cloud-Dienste Analysen und Kommunikation unterstützen. Das BSI in Deutschland veröffentlichte 2026 die C5:2026-Kriterien und aktualisierte damit die Cloud-Compliance-Anforderungen im Einklang mit NIS2 und dem Europäischen Cybersicherheitszertifizierungsschema für Cloud-Dienste. Diese Anforderungen unterstützen die kontinuierliche Beweiserhebung für Workloads, die in Hyperscaler- und Sovereign-Cloud-Umgebungen betrieben werden. Die Einführung privater Clouds bleibt in Regierungs- und Verteidigungsumgebungen mit Netzwerkisolierungsanforderungen häufiger. Die Marktgröße für Cloud-Sicherheits-Behebungsautomatisierung für hybride Architekturen wird durch den Bedarf gestützt, Kontrollen über verbundene, aber unterschiedlich verwaltete Infrastrukturen hinweg zu verifizieren.
Nach Unternehmensgröße: Großunternehmen machen den größten Teil der Ausgaben aus, während KMU beschleunigen
Großunternehmen entfielen im Jahr 2025 auf 72,41 % des Marktanteils am Markt für Cloud-Sicherheits-Behebungsautomatisierung. Ihre Cloud-Bestände erzeugen Alarmvolumina, die manuelle Prozesse nicht konsistent bewältigen können. Viele Unternehmenskäufer konsolidieren separate Produkte für Posture Management, Workload-Schutz und Berechtigungsmanagement in einheitliche CNAPP-Suiten. Diese Suiten bieten einen vernetzten Workflow von der Erkennung bis zur Behebung. Proof-of-Concept-Käufer beurteilen zunehmend, ob eine Plattform einen bestehenden Behebungsrückstand reduzieren kann. Dieser Fokus belohnt Anbieter, die operative Ergebnisse anstelle von Funktionsbreite demonstrieren.
KMU werden voraussichtlich von 2026 bis 2031 mit einem CAGR von 24,73 % wachsen. No-Code- und geführte Behebungsschnittstellen können Cloud-Befunde als strukturierte Maßnahmen präsentieren, ohne umfangreiche Plattformkenntnisse zu erfordern. Thales berichtete, dass das durchschnittliche Unternehmen im Jahr 2025 85 SaaS-Anwendungen nutzte, was auch für kleinere Organisationen eine breite Konfigurationsoberfläche schafft. Abonnementbasierte Angebote von Managed-Service-Anbietern bieten einen praktischen Adoptionsweg für Unternehmen ohne dediziertes Cloud-Sicherheitspersonal. Cyber-Versicherungsanforderungen für dokumentierte Behebungs-Workflows bieten einen weiteren kommerziellen Grund für die Einführung dieser Tools. Die Branche der Cloud-Sicherheits-Behebungsautomatisierung kann unter KMU expandieren, wenn Implementierung und täglicher Betrieb handhabbar bleiben.
Nach Branche: BFSI hält den größten Anteil, während Gesundheit und Biowissenschaften am schnellsten wachsen
BFSI hielt im Jahr 2025 einen globalen Umsatzanteil von 26,17 %. Der Sektor nutzt Cloud-Dienste intensiv für Transaktionsverarbeitung, Betrugserkennung und digitales Banking. DORA wurde am 17. Januar 2025 für EU-Finanzunternehmen verbindlich und erhöhte den Bedarf an prüfungsbereiten Cloud-Posture-Nachweisen. Die Anforderungen von PCI DSS 4.0.1 wurden ebenfalls am 31. März 2025 vollständig durchsetzbar. Das Risikomanagement für Informations- und Kommunikationstechnologie von Drittanbietern erhöht die Nachfrage nach Tools, die den Status von Kontrollen bei Cloud-Anbietern aufzeichnen. Die Marktgröße für Cloud-Sicherheits-Behebungsautomatisierung im BFSI-Bereich wird durch diese überlappenden Compliance-Verantwortlichkeiten gestärkt.
Die Gesundheits- und Biowissenschaftsbranche wird voraussichtlich von 2026 bis 2031 mit einem CAGR von 24,89 % wachsen. KI-Diagnostik, Telemedizin-Infrastruktur und Bevölkerungsgesundheitsanalysen verlagern mehr klinische Workloads in Cloud-Umgebungen. Die HIPAA-Sicherheitsregel legt einen Basisstandard für technische Schutzmaßnahmen in cloudgehosteten klinischen Systemen fest. Regierung und öffentliche Verwaltung, IT und Telekommunikation sowie Energie und Versorgungsunternehmen erhöhen ebenfalls ihre Investitionen, da Cloud-First-Programme auf Anforderungen an die Sicherheit kritischer Infrastrukturen treffen. Einzel- und E-Commerce, Transport und Logistik, Öl und Gas, Medien und Unterhaltung, Bildung und Forschungseinrichtungen tragen durch Cloud-Migration und PCI-DSS-Verpflichtungen bei. Die industrielle Fertigung wird ebenfalls relevanter, da die Betriebstechnologie mit cloudverwalteten Plattformen verbunden wird.
Geografische Analyse
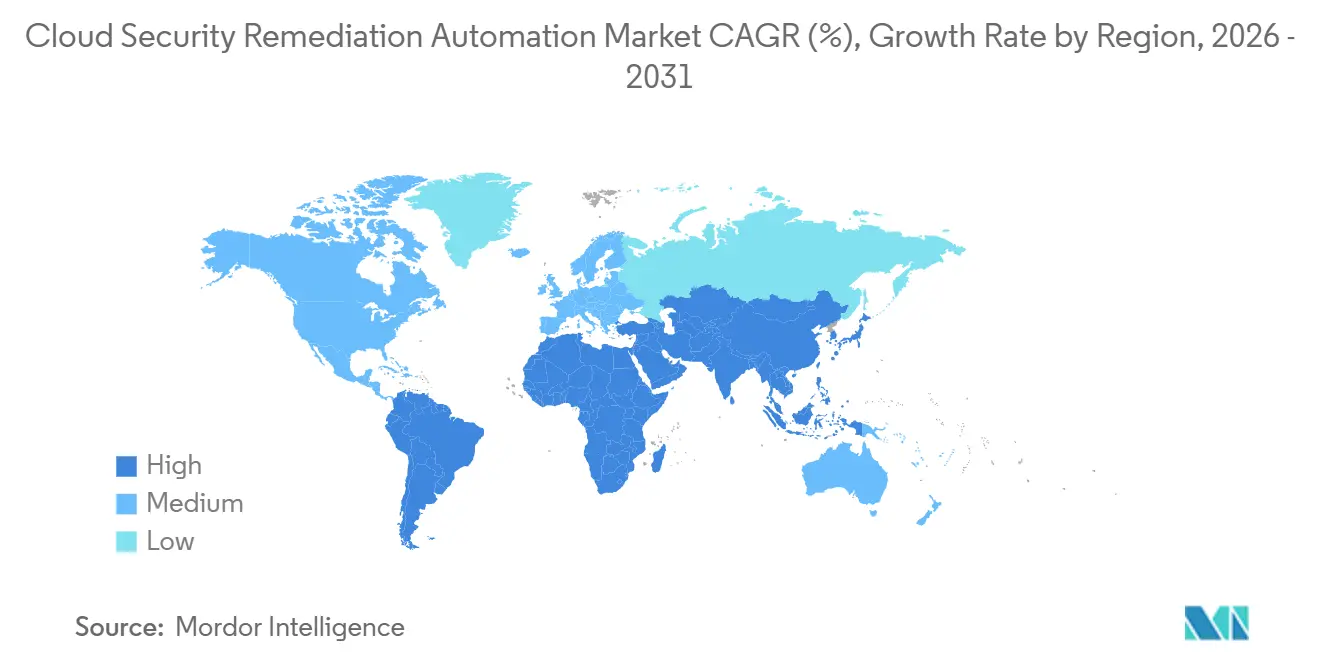
Nordamerika hielt im Jahr 2025 einen Marktanteil von 37,58 % am Markt für Cloud-Sicherheits-Behebungsautomatisierung. Die Region weist eine hohe Konzentration cloudnativer Unternehmen und Cloud-Aktivitäten im Finanzsektor auf. Das NIST Cybersecurity Framework 2.0, HIPAA und die SEC-Anforderungen zur Offenlegung von Cybersicherheitsvorfällen prägen die Käufererwartungen an Sicherheitskontrollen und Berichterstattung. Nordamerikanische Unternehmen haben auch frühzeitig agentische Behebungsfunktionen eingeführt. Ihre Betriebsanforderungen beeinflussen weiterhin globale Bewertungen von Behebungsgeschwindigkeit und Kontrolle. Der Markt für Cloud-Sicherheits-Behebungsautomatisierung ist in der Region gut etabliert, da Käufer Behebungsanforderungen mit aktiven regulatorischen und betrieblichen Anforderungen in Einklang bringen können.
Europa weist aufgrund der zahlreichen Compliance-Rahmenwerke, die für Cloud-Betrieb gelten, ein eigenständiges Nachfrageprofil auf. Deutschlands IT-Sicherheitssektor erreichte im Jahr 2025 11,1 Milliarden EUR (12,91 Milliarden USD). Sicherheitssoftware und Cloud-Plattformen erreichten im Laufe des Jahres 4,8 Milliarden EUR (5,58 Milliarden USD). NIS2-Prüfungsanforderungen, DORA-Aufsicht und BSI-C5:2026-Kriterien erhöhen die Nachfrage nach kontinuierlichen Nachweisen und Behebungsaufzeichnungen. Sovereign-Cloud-Anforderungen prägen auch die Beschaffung, da Tools möglicherweise innerhalb nationaler Datengrenzen betrieben werden müssen. Die Marktgröße für Cloud-Sicherheits-Behebungsautomatisierung in Europa ist an die Fähigkeit der Anbieter geknüpft, diese Governance-Anforderungen zu unterstützen.
Der asiatisch-pazifische Raum wird voraussichtlich von 2026 bis 2031 mit einem CAGR von 25,76 % wachsen. Indien, Südkorea, Australien und Japan weiten die Cloud-Einführung aus und verwalten dabei unterschiedliche nationale Compliance-Anforderungen. Dieses Umfeld unterstützt Tools, die Richtlinien über mehrere Rahmenwerke und lokale Betriebsumgebungen hinweg anwenden können. Sysdig berichtete, dass mehr als 70 % der Sicherheitsteams weltweit im Jahr 2026 Verhaltensanalysen für Cloud-Workloads nutzten. Saudi-Arabien und die Vereinigten Arabischen Emirate erhöhen ebenfalls ihre Cloud-Sicherheitsinvestitionen durch nationale Programme zur digitalen Transformation. Südamerika und Afrika bleiben kleinere Regionen, aber Brasilien und Südafrika bauen die Nachfrage durch Aufsicht im Finanzsektor und Datenschutzanforderungen auf.

Wettbewerbslandschaft
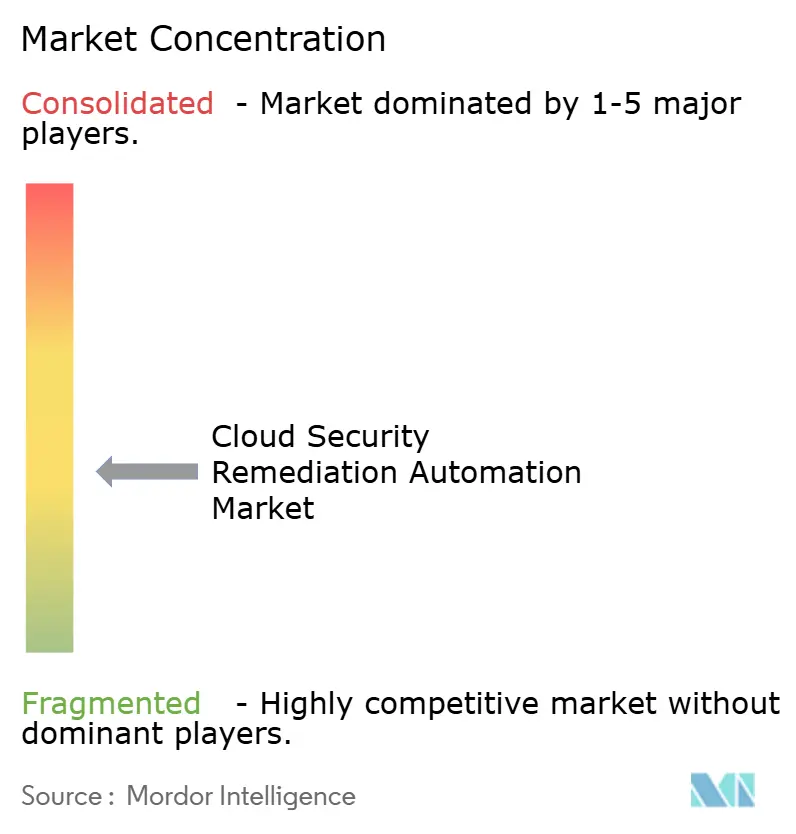
Der Markt für Cloud-Sicherheits-Behebungsautomatisierung ist mäßig fragmentiert unter führenden Plattformanbietern, wobei eine größere Gruppe von Spezialanbietern engere Anwendungsfälle bedient. Palo Alto Networks über Prisma Cloud, CrowdStrike über Falcon Cloud Security und Google über Wiz bieten umfangreiche CNAPP- und Behebungsportfolios an. Orca Security, Sysdig, Aqua Security, Tenable und Qualys konkurrieren durch Behebungslogik, Laufzeitkontext und Managed-Service-Bereitstellung. Google schloss die Übernahme von Wiz für 32 Milliarden USD im März 2026 ab. Wiz behielt seine Marke und blieb weiterhin für AWS, Azure und Oracle Cloud verfügbar. Die Transaktion verschaffte Wiz Zugang zu Googles Unternehmensvertriebsreichweite, während die Multi-Cloud-Positionierung erhalten blieb.
Palo Alto Networks schloss seine Übernahmen von Chronosphere im Januar 2026 und CyberArk im Februar 2026 ab. Diese Schritte fügten Observability- und Identitätssicherheitsfunktionen zu seiner breiteren Plattformstrategie hinzu.[5] CrowdStrike stellte auf der RSA Conference 2026 eine gegnerisch informierte Cloud Risk Engine vor. Die Funktion ordnet Cloud-Schwachstellen aktiven gegnerischen Taktiken zu und unterstützt eine operativere Risikopriorisierung. Aqua Security startete Aqua Compass im April 2026, um agentische Untersuchung, Eindämmung und Behebung von Laufzeitvorfällen zu unterstützen. Diese Beispiele zeigen, wie Anbieter Behebung mit Observability, Identität, Laufzeitkontext und Entwickler-Workflows kombinieren.
Gesteuerte autonome Behebung bleibt ein Wettbewerbsbereich. Käufer wünschen KI-Agenten, die innerhalb definierter Risikolimits, Änderungskontroll-Gates und konfigurierbarer Blast-Radius-Obergrenzen operieren können. AccuKnox, Upwind Security und Mondoo entwickeln Entwickler-Workflow-Integrationen, die Behebung in CI/CD-Prozesse einbringen. Tenable nutzt Model-Context-Protocol-Funktionen, um Schwachstellenbehebungs-Workflows über Patching-Tools hinweg zu orchestrieren. ISO/IEC 27001- und SOC-2-Anforderungen beeinflussen weiterhin die Beschaffung, da Käufer Nachweise suchen, dass Sicherheitskontrollen demonstriert wurden. Der Markt für Cloud-Sicherheits-Behebungsautomatisierung wird weiterhin Anbieter bevorzugen, die Automatisierungstiefe mit Interoperabilität und Governance in Einklang bringen.
Marktführer für Cloud-Sicherheits-Behebungsautomatisierung
-
Palo Alto Networks, Inc.
-
Wiz, Inc.
-
Microsoft Corporation
-
CrowdStrike Holdings, Inc.
-
Check Point Software Technologies Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- August 2026: AWS kündigte 4 neue Funktionen für die automatisierte Sicherheitsreaktion auf AWS an. Dazu gehörte ein KI-Toolkit, das die Entwicklungszeit für benutzerdefinierte Behebung durch geführte Eingabeaufforderungen mit integrierten Sicherheitsvorkehrungen von Wochen auf Stunden reduzierte. AWS erweiterte die automatische Behebung auf Befunde von Amazon Inspector, Amazon GuardDuty und Amazon Macie. Außerdem wurden Multi-Kanal-Benachrichtigungen über E-Mail, Slack, Jira und ServiceNow mit schweregradunabhängiger Filterung hinzugefügt. Die Veröffentlichung erweiterte die native Behebungsabdeckung auf Kompromittierung von Anmeldedaten, ungepatchte Schwachstellen und Offenlegung sensibler Daten.
- August 2026: Sysdig startete Sysdig Secure AI auf der Black Hat USA 2026. Das KI-native Angebot basierte auf Secure CNAPP und umfasste Vuln Agent, SOC Agent, Posture Agent, Risk Agent und Response Agent. Diese Agenten wurden entwickelt, um Cloud-Risiken zu untersuchen, zu priorisieren und zu beheben. Sysdig positionierte das Angebot als Möglichkeit für Sicherheitsoperatoren, Ziele festzulegen, während KI personalisierte Sicherheitsergebnisse umsetzt.
- August 2026: Qualys startete Real-Time CSPM in der Qualys Cloud Platform. Die Funktion lieferte sofortige Erkennung und Behebungsanleitungen in Multi-Cloud-Umgebungen. Qualys führte außerdem InstaScan für scanlose Erkennung und TruRisk Eliminate für KI-gestützte autonome Patch-Bereitstellung ein. Das Unternehmen berichtete, dass seine Systeme im Vorjahr 150 Millionen Patches bereitgestellt hatten, darunter 40 Millionen vollständig autonome Patches mit einer Rollback-Rate unter 0,1 %.
- Juli 2026: Orca Security stellte AI AppGen Security und AI Code Security Auditor auf der Black Hat USA 2026 vor. Die Funktionen erweiterten die Plattform, um KI-Anwendungen zu entdecken und zu sichern, die außerhalb traditioneller Entwicklungspipelines erstellt wurden. Sie adressierten Sicherheitslücken in No-Code- und Low-Code-KI-Builder-Umgebungen, einschließlich Claude, Supabase und Lovable.


Berichtsumfang des globalen Marktes für Cloud-Sicherheits-Behebungsautomatisierung
Der Markt für Cloud-Sicherheits-Behebungsautomatisierung umfasst Plattformen und Tools, die automatisch Cloud-Sicherheitsfehlkonfigurationen, Compliance-Verstöße und Schwachstellen in Multi-Cloud-Umgebungen identifizieren, priorisieren und beheben. Diese Lösungen automatisieren Richtliniendurchsetzung, Compliance-Überwachung, Infrastructure-as-Code-Sicherheitsscans und Behebungs-Workflows über AWS, Azure, Google Cloud und Kubernetes hinweg. Sie helfen Organisationen dabei, manuelle Sicherheitsoperationen zu reduzieren, fehlkonfigurationsbedingte Risiken zu minimieren, die Compliance mit Rahmenwerken wie SOC 2, ISO 27001, HIPAA und PCI DSS aufrechtzuerhalten und DevSecOps zu unterstützen, indem Sicherheitsbehebung in Cloud-Bereitstellungs- und Betriebs-Workflows eingebettet wird.
Der Bericht zum Markt für Cloud-Sicherheits-Behebungsautomatisierung ist segmentiert nach Komponente (Software und Dienstleistungen), Cloud-Umgebung (Public Cloud, Private Cloud, Hybrid Cloud und Multi-Cloud), Unternehmensgröße (Großunternehmen und kleine und mittlere Unternehmen), Branche (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzel- und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildung und Forschungseinrichtungen, Gesundheit und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) und sonstige Branchen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Public Cloud |
| Private Cloud |
| Hybrid Cloud |
| Multi-Cloud |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildung und Forschungseinrichtungen |
| Gesundheit und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Branchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | ||
| Nach Cloud-Umgebung | Public Cloud | |
| Private Cloud | ||
| Hybrid Cloud | ||
| Multi-Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Branche | Regierung und öffentliche Verwaltung | |
| Industrielle Fertigung | ||
| Einzel- und E-Commerce | ||
| Transport und Logistik | ||
| Energie und Versorgungsunternehmen | ||
| Öl und Gas | ||
| IT und Telekommunikation | ||
| Medien und Unterhaltung | ||
| Bildung und Forschungseinrichtungen | ||
| Gesundheit und Biowissenschaften | ||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | ||
| Sonstige Branchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Cloud-Sicherheits-Behebungsautomatisierung?
Die Marktgröße für Cloud-Sicherheits-Behebungsautomatisierung wird voraussichtlich von 2,11 Milliarden USD im Jahr 2025 und 2,56 Milliarden USD im Jahr 2026 auf 6,42 Milliarden USD bis 2031 anwachsen, was einem CAGR von 20,19 % zwischen 2026 und 2031 entspricht.
Was treibt die Nachfrage nach Cloud-Sicherheits-Behebungsautomatisierung an?
Multi-Cloud-Komplexität, automatisierte Compliance-Nachweise und KI-gestützte Priorisierung erhöhen die Nachfrage nach Tools, die Befunde in abgeschlossene Behebungsmaßnahmen überführen.
Welche Komponente führt bei den Ausgaben für Cloud-Sicherheits-Behebungsautomatisierung?
Software hielt im Jahr 2025 einen Umsatzanteil von 66,43 %, unterstützt durch Policy-as-Code-Funktionen und konfigurationsspezifische Behebungs-Workflows.
Welche Cloud-Umgebung wächst bei der Behebungsautomatisierung am schnellsten?
Die Hybrid Cloud wird voraussichtlich bis 2031 mit einem CAGR von 22,38 % wachsen, da regulierte Organisationen konsistente Kontrollen über On-Premises- und Cloud-Umgebungen hinweg benötigen.
Welche Organisationen nehmen diese Plattformen am schnellsten an?
KMU werden voraussichtlich bis 2031 mit einem CAGR von 24,73 % wachsen, da No-Code-Schnittstellen und Managed Services die Bereitstellungs- und Betriebshürden senken.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2031 mit einem CAGR von 25,76 % wachsen, da Cloud-Einführung und unterschiedliche nationale Compliance-Anforderungen die Nachfrage nach automatisierten Workflows erhöhen.


 Ihre Daten sind sicher und werden niemals verkauft oder weitergegeben.

