
Marktgröße und Marktanteil für Managed CASB Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
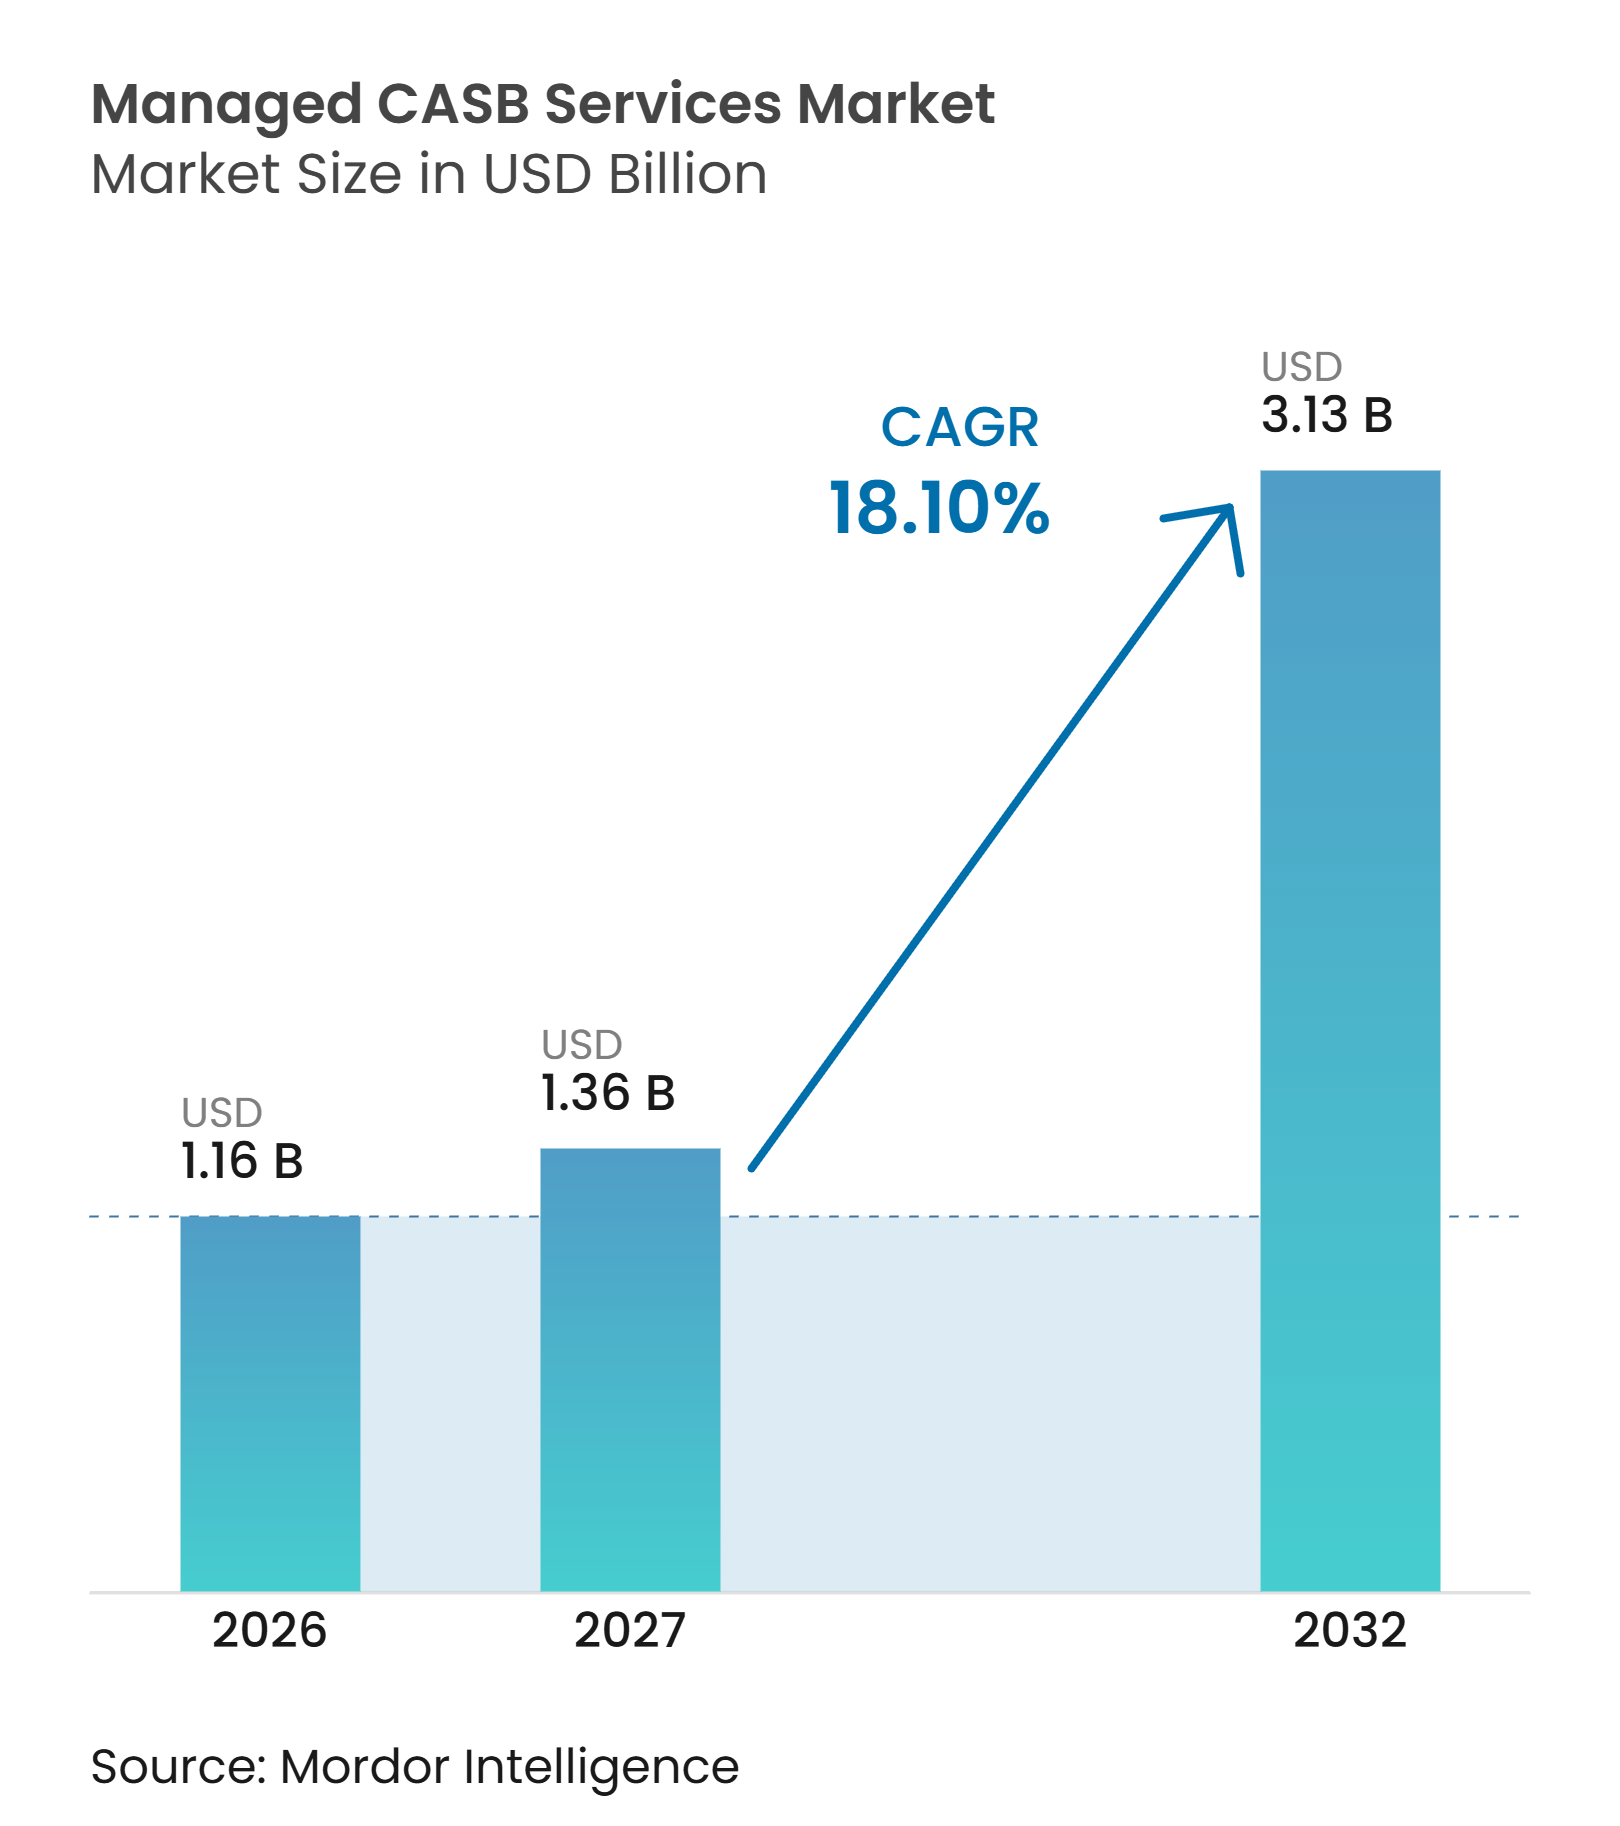
| Marktgröße (2027) | 1.36 Milliarden US-Dollar |
| Marktgröße (2032) | 3.13 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 18.10 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Marktes für Managed CASB Services von Mordor Intelligence
Die Marktgröße für Managed CASB Services wird voraussichtlich von 1,16 Milliarden USD im Jahr 2026 und 1,36 Milliarden USD im Jahr 2027 auf 3,13 Milliarden USD bis 2032 anwachsen, was einer CAGR von 18,10 % zwischen 2027 und 2032 entspricht. Der Markt für Managed CASB Services wächst, weil Unternehmen die Gestaltung von Cloud-Richtlinien, die Überwachung und die Reaktion auf Vorfälle an spezialisierte Anbieter auslagern, anstatt alle Fähigkeiten intern zu entwickeln – insbesondere dort, wo interne Teams keine kontinuierliche Aufsicht über Anwendungserkennung, Konfigurationsdurchsetzung, Vorfallsbehandlung, Berichterstattung, routinemäßige Richtlinienaktualisierungen und die Überprüfung genehmigter Drittanbieteranwendungsverbindungen gewährleisten können. Durch Partner unterstützte Cloud-Sicherheitsoperationen gewinnen zunehmend an Bedeutung, da die SaaS-Nutzung zunimmt, Compliance-Anforderungen strenger werden und KI-Anwendungen zusätzliche Wege schaffen, über die sensible Daten zwischen genehmigten Plattformen und Drittanbieteranwendungen fließen können. Zero-Trust-Anforderungen, Datenspeicherungspflichten, Vorschriften zur operativen Resilienz im Finanzsektor und Überprüfungspraktiken der Cyberversicherung erhöhen den Bedarf an dokumentierten Cloud-Zugriffskontrollen, die im Laufe der Zeit überprüft werden können. Anbieter im Markt für Managed CASB Services reagieren darauf, indem sie CASB-Funktionen mit Secure Access Service Edge-Plattformen, KI-basierter Richtlinienautomatisierung, API-Verbindungen zu SaaS-Anwendungen, verwaltetem Alert-Triage, Secure Web Gateway-Funktionen, Zero Trust Network Access und Firewall-Diensten unter einem einheitlicheren Richtlinienrahmen kombinieren. Der Wettbewerb verlagert sich auch hin zu verwalteter Bereitstellung, die diese Kontrollen kontinuierlich betreiben und Anwendungsrisikoinformationen aktuell halten kann, obwohl die Richtlinienkomplexität es schwierig machen kann, Multicloud-Einstellungen konsistent zu halten, die Kosten der Servicebereitstellung erhöht, Anbieter dazu zwingt, Richtlinienänderungen über Cloud-Plattformen hinweg abzustimmen, bevor Lücken die Sicherheitslage beeinträchtigen, und Konfigurationsdrift den Schutz schneller aushöhlen lässt, als gewöhnliche Service-Überprüfungszyklen dies beheben können.
Wichtigste Erkenntnisse des Berichts
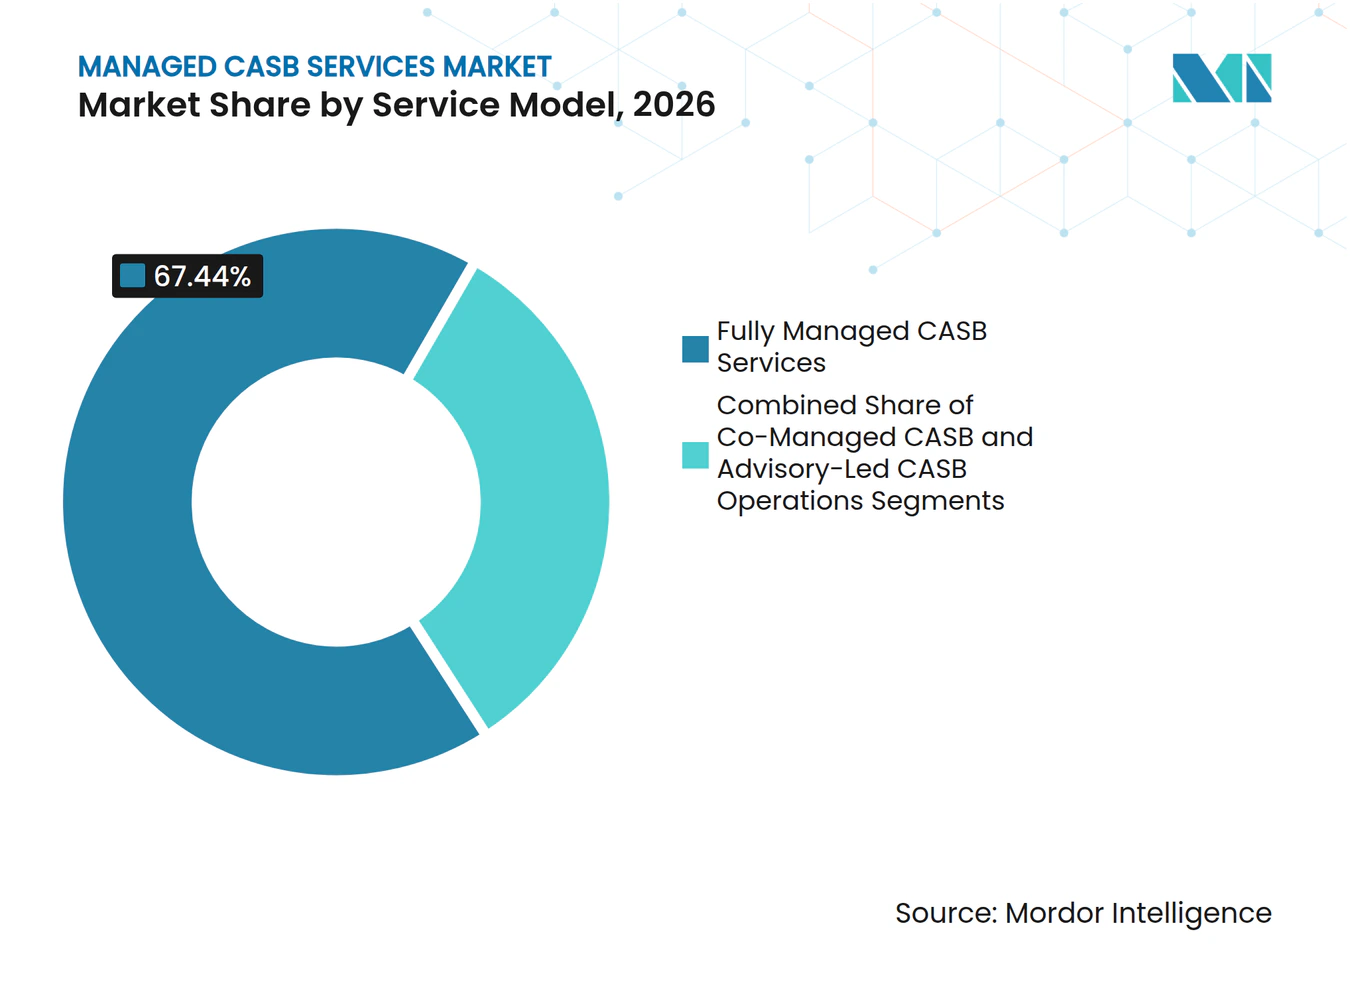
- Nach Servicemodell hielten vollständig verwaltete Dienste im Jahr 2026 einen Marktanteil von 67,44 % am Markt für Managed CASB Services, während gemeinsam verwaltete Dienste bis 2032 voraussichtlich mit einer CAGR von 19,06 % wachsen werden.
- Nach Bereitstellungsmodell entfielen im Jahr 2026 65,31 % des Umsatzes im Markt für Managed CASB Services auf die Public Cloud, während die Hybrid Cloud bis 2032 voraussichtlich mit einer CAGR von 19,37 % wachsen wird.
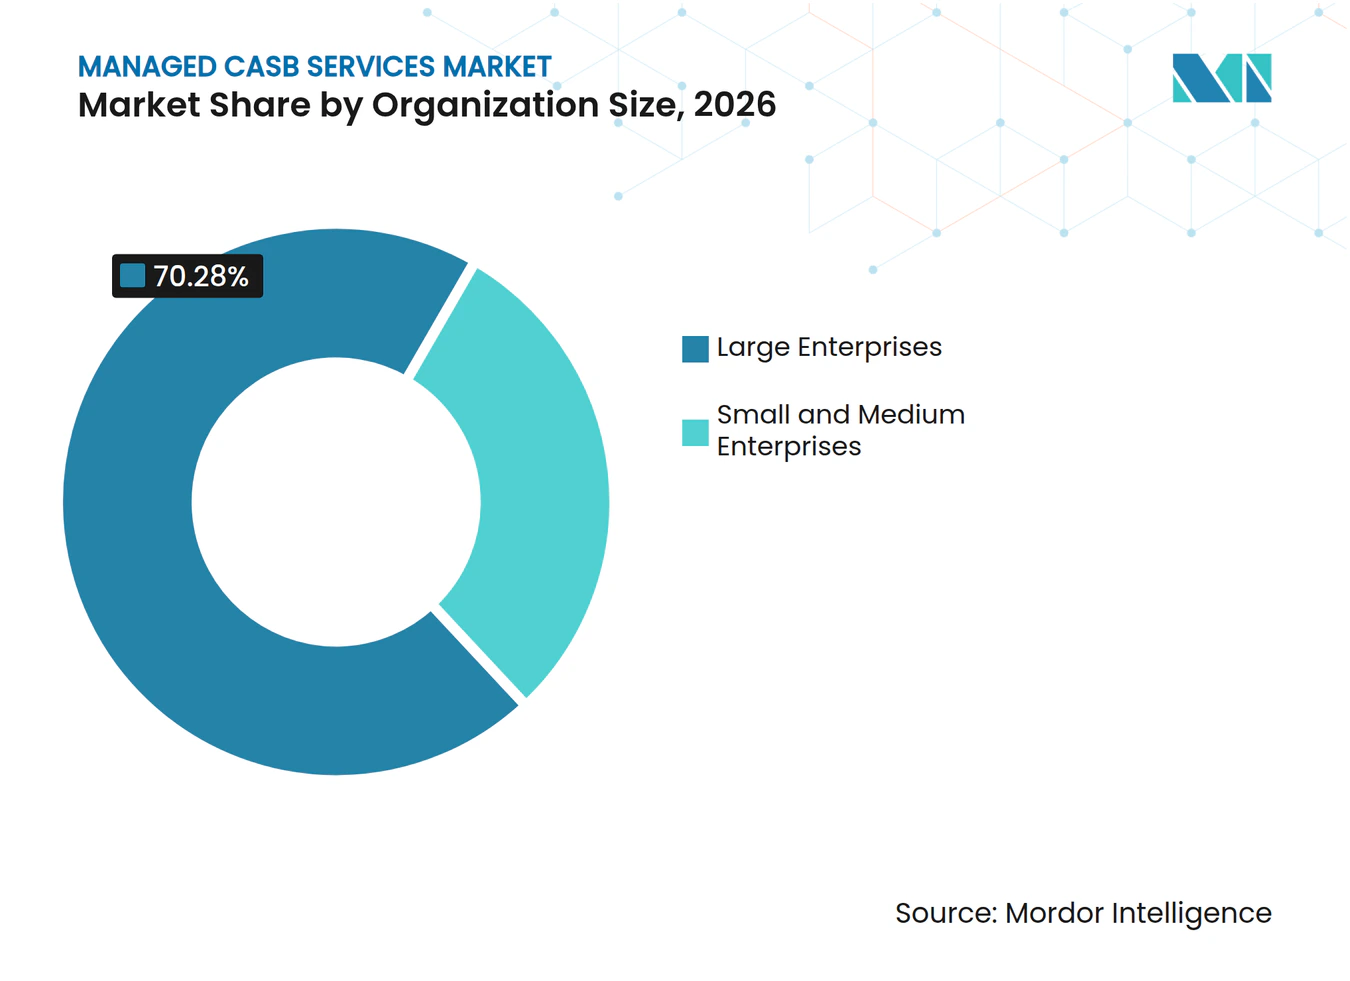
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 70,28 % am Umsatz im Markt für Managed CASB Services, während KMU bis 2032 voraussichtlich mit einer CAGR von 19,64 % wachsen werden.
- Nach Endnutzerbranche entfielen im Jahr 2026 29,14 % des Umsatzes im Markt für Managed CASB Services auf BFSI, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 18,45 % wachsen werden.
- Nach Geografie entfielen im Jahr 2026 36,12 % des Umsatzes im Markt für Managed CASB Services auf Nordamerika, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 18,79 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Beschleunigung der SaaS- und Multicloud-Einführung | +4.5% | Global, höchste Intensität in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Zero-Trust- und Datenspeicherungsmandate | +3.5% | Nordamerika und EU, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum und den Nahen Osten | Kurzfristig (≤ 2 Jahre) |
| Mangel an Cybersicherheitsfachkräften und Bedarf an 24/7-Betrieb | +3.0% | Global | Mittelfristig (2–4 Jahre) |
| SASE-Konvergenz und API-First-CASB-Integrationen | +2.5% | Global, angeführt von Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Generative KI und Governance von SaaS-zu-SaaS-Datenflüssen | +2.0% | Global, mit früher Einführung in Nordamerika und der EU | Kurzfristig (≤ 2 Jahre) |
| Anforderungen an Cyberversicherung und Prüfbarkeit | +1.5% | Nordamerika und EU, wachsend im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Die Beschleunigung der SaaS- und Multicloud-Einführung vergrößert die Governance-Lücke
Unternehmens-SaaS-Portfolios sind für interne Governance-Teams durch periodische Überprüfungen schwieriger zu überwachen geworden. Die Forschung der Cloud Security Alliance aus dem Jahr 2025 ergab, dass 48 % der Unternehmen SaaS-Risiken noch immer durch manuelle Prozesse verwalteten, während nur 28 % die Konfigurationsdurchsetzung über alle genehmigten Anwendungen hinweg automatisierten. Diese Lücke zwischen Exposition und Kontrolle treibt die Nachfrage im Markt für Managed CASB Services an, da Anbieter Cloud-Anwendungsrisikokataloge pflegen und kontinuierlich API-Inspektionen und Datenverlustpräventionskontrollen anwenden. Das Problem geht über einzelne Anwendungen hinaus, da Mitarbeiter Drittanbieter-Tools autorisieren können, auf Unternehmens-Microsoft-365- oder Google-Workspace-Daten zuzugreifen, ohne dass IT-Teams davon wissen. Diese SaaS-zu-SaaS-Verbindungen können Datenflüsse erzeugen, die Inline-Kontrollen allein ohne kontinuierliche API-Modus-Abdeckung nicht verwalten können. Multicloud-Umgebungen, die 3 oder mehr Plattformen nutzen, vergrößern die Richtlinienfläche, die Anbieter überwachen müssen, zusätzlich.
Zero-Trust- und Datenspeicherungsmandate verankern CASB als Compliance-Anforderung
Regulatorische Anforderungen machen Managed CASB Services für Unternehmen relevanter, die prüfbare Cloud-Kontrollen benötigen. Das Zero Trust Maturity Model der CISA weist Bundesbehörden auf Cloud-Zugriffskontrollen hin, die mit CASB-Funktionen übereinstimmen. Diese Ausrichtung kann sich auf Lieferanten erstrecken, die Bundesumgebungen unterstützen und vergleichbare Cloud-Sicherheitspraktiken nachweisen müssen. Der Digital Operational Resilience Act gilt in der Europäischen Union seit Januar 2025 und legt Finanzunternehmen, die IKT-Dienste nutzen, Pflichten zur operativen Resilienz auf. Datenspeicherungsanforderungen fügen eine weitere Ebene hinzu, da Cloud-Kontrollen die lokale Verarbeitung und dokumentierte Governance für sensible Arbeitslasten unterstützen müssen. Diese Anforderungen machen es für den Markt für Managed CASB Services wichtiger, konsistente Nachweise der Richtliniendurchsetzung über Jurisdiktionen hinweg zu erbringen.
Mangel an Cybersicherheitsfachkräften macht den 24/7-Managed-Betrieb zur rationalen Alternative
Cloud-Sicherheitsoperationen sind nach wie vor schwer mit Spezialisten zu besetzen, die eine kontinuierliche Überwachung unterstützen können. Die ISC2-Studie 2025 mit 16.029 Sicherheitsfachleuten ergab, dass 95 % der Teams mindestens eine Qualifikationslücke aufwiesen und 36 % Cloud-Sicherheit als ihren führenden technischen Bedarf identifizierten. Die Studie berichtete auch, dass 59 % der Teams mit kritischen oder erheblichen Engpässen konfrontiert waren, verglichen mit 44 % im Vorjahr. ISACA berichtete, dass 55 % der Cybersicherheitsteams unterbesetzt waren, 65 % unbesetzte Stellen hatten und 70 % einen steigenden Bedarf an technischen Cybersicherheitsfähigkeiten erwarteten. Die Aufrechterhaltung der Cloud-Richtliniendurchsetzung, der Abstimmung der Datenverlustprävention und aktueller SaaS-Risikobewertungen erfordert Fachwissen, das viele Unternehmen intern zu allen Stunden nicht aufrechterhalten können. Managed-Anbieter können daher Käufer unterstützen, die Kontinuität benötigen, ohne ein großes internes Cloud-Sicherheitsoperationsteam aufzubauen, was ein wichtiger Nachfragefaktor für den Markt für Managed CASB Services bleibt.
SASE-Konvergenz und API-First-CASB-Integrationen betten CASB in die Sicherheitsumgebung ein
CASB wird zunehmend als Teil einer SASE-Umgebung bereitgestellt, die auch ein Secure Web Gateway, Zero Trust Network Access und Firewall-Dienste umfasst. Diese Struktur gibt Unternehmen einen einheitlichen Richtlinienansatz für Cloud-Zugriffs- und Datenschutzfunktionen. API-First-CASB-Verbindungen können Kontrollen auf ruhende Daten in SaaS-Diensten anwenden und Drittanbieter-Anwendungsberechtigungen überwachen. Der Cloud Confidence Index von Netskope enthält Risikoinformationen zu mehr als 80.000 Cloud-Anwendungen und zeigt die Breite der Anwendungen, die API-basierte Kontrollen abdecken können. Der Umfang dieses Anwendungsuniversums macht eine manuelle Überprüfung für die meisten internen Teams schwierig. Der Markt für Managed CASB Services profitiert, wenn Anbieter Integrationen und Richtlinieneinstellungen aktualisieren, sobald neue Anwendungen und Berechtigungen entstehen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Konfigurationsdrift über Multicloud-Richtlinien-Stacks hinweg | -3.5% | Global, am stärksten in Nordamerika und der EU | Mittelfristig (2–4 Jahre) |
| Falsch-Positive und SOC-Alert-Fatigue-Kosten | -2.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Mangel an CASB-Richtlinien-Engineering-Expertise | -2.0% | Global, mit akutem Mangel im asiatisch-pazifischen Raum und Südamerika | Mittelfristig (2–4 Jahre) |
| Bedenken hinsichtlich Datensouveränität und Anbieterabhängigkeit | -1.5% | EU, asiatisch-pazifischer Raum, Naher Osten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Konfigurationsdrift über Multicloud-Richtlinien-Stacks untergräbt die Servicekonsistenz
Konfigurationsdrift tritt auf, wenn laufende Einstellungen von den beabsichtigten Sicherheits-Baselines in Cloud-Umgebungen abweichen. AWS, Azure, Google Cloud und private Cloud-Umgebungen verwenden jeweils unterschiedliche Zugriffskontrollmodelle und Datenklassifizierungsansätze. Eine Richtlinienänderung in einer Umgebung kann daher einen ungeplanten Zugriffspfad in einer anderen Umgebung schaffen. Drift wird schwieriger zu erkennen, wenn Unternehmen mehr Cloud-Anbieter und mehr Richtlinienvariationen betreiben. Kunden können davon ausgehen, dass ihre Richtlinien konsistent durchgesetzt werden, auch wenn die Einstellungen zwischen Plattformen abgewichen sind. Anbieter müssen in kontinuierliche automatisierte Drift-Erkennung investieren, was die Bereitstellungskosten erhöht und standardisierte Servicevereinbarungen schwieriger handhabbar machen kann.
Falsch-Positive und SOC-Alert-Fatigue-Kosten beeinträchtigen die Wirtschaftlichkeit verwalteter Dienste
Falsch-Positive können erhebliche Betriebskosten für verwaltete Cloud-Sicherheitsoperationen verursachen. Der SANS Detection and Response Report 2025 ergab, dass 60 % der Unternehmen häufig oder sehr häufig auf Falsch-Positive stießen. Palo Alto Networks berichtete, dass SOC-Analysten täglich mehr als 11.000 Warnmeldungen über mehrere Dashboards hinweg verarbeiten.[1] Bei diesem Volumen können Analysten echte Bedrohungen übersehen, selbst wenn Teams ausreichend besetzt sind. In der Zeitschrift Journal of Internet Services and Information Security veröffentlichte Forschungsergebnisse zeigten, dass kontextbewusste, verhaltensbasierte Richtlinienrahmen Falsch-Positive im Vergleich zu schwellenwertbasierten Ansätzen um bis zu 36 % reduzierten. Anbieter, die die Kosten für die Entwicklung und den Betrieb dieser Ansätze tragen, können in günstigeren Managed-Service-Stufen unter Margendruck geraten, was das Expansionstempo im Markt für Managed CASB Services begrenzen kann.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicemodell:
Vollständig verwaltete Dienste führen, während gemeinsam verwaltete Bereitstellung an Dynamik gewinntVollständig verwaltete Dienste hielten im Jahr 2026 einen Marktanteil von 67,44 % am Markt für Managed CASB Services. Unternehmen in diesem Modell delegieren Erkennung, Konfiguration, Überwachung, Vorfallsreaktion und Berichterstattung an externe Anbieter. Das Format ist besonders relevant für BFSI- und Gesundheitsorganisationen, die eine kontinuierliche Cloud-Aufsicht benötigen. Die vollständig verwaltete Bereitstellung ermöglicht es Kunden, auf spezialisierte Operationen zuzugreifen, ohne jede CASB-Fähigkeit intern vorzuhalten, während Anbieter die routinemäßige Richtlinienverwaltung und Überwachungsaktivitäten übernehmen.
Gemeinsam verwaltete Dienste werden bis 2032 im Markt für Managed CASB Services voraussichtlich mit einer CAGR von 19,06 % wachsen. Dieser Ansatz ermöglicht es Unternehmen, die Eigentümerschaft über Governance-Entscheidungen zu behalten, während Anbieter die 24/7-Durchsetzung und Alert-Triage verwalten. Das Modell hält Unternehmens-Sicherheitsarchitekten in übergeordnete Richtlinienentscheidungen eingebunden, während routinemäßige Betriebsarbeit übertragen wird. Es kann auch Bedenken hinsichtlich der Anbieterabhängigkeit reduzieren, indem interne Teams mit dem Richtlinienprozess verbunden bleiben. Beratungsgeführte Dienste richten sich an Unternehmen, die interne Kapazitäten aufbauen, aber noch Spezialistenhilfe bei SASE-Plattformen und CASB-Modulen benötigen.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodell:
Public Cloud hält den größten Anteil, während Hybrid Cloud schneller wächstDie Public-Cloud-Bereitstellung entfiel im Jahr 2026 auf 65,31 % des Umsatzes im Markt für Managed CASB Services. Diese Position spiegelt die Konzentration von Unternehmens-SaaS-Arbeitslasten auf AWS, Azure und Google Cloud wider. API-basierte CASB-Kontrollen können sich in diesen Umgebungen mit Cloud-nativen Identitäts- und Zugriffsverwaltungsdiensten verbinden. Diese Verbindungen unterstützen die Richtliniendurchsetzung und Transparenz über in SaaS-Anwendungen gespeicherte Daten. Die breite Nutzung öffentlicher Cloud-Kollaborationstools schafft einen anhaltenden Bedarf, Berechtigungen und Datenbewegungen zu überwachen, wenn die Anwendungsanzahl steigt.
Die Hybrid-Cloud-Bereitstellung wird bis 2032 im Markt für Managed CASB Services voraussichtlich mit einer CAGR von 19,37 % wachsen. Regulierte Unternehmen halten sensible Arbeitslasten häufig in On-Premises-Systemen vor, während sie öffentliche Cloud-Dienste für Zusammenarbeit und andere Funktionen nutzen. Sie benötigen Kontrollen, die beide Umgebungen abdecken können, ohne Governance-Lücken an der Grenze zu öffnen. Datenspeicherungsanforderungen sind ein wichtiger Grund für die Beibehaltung dieses gemischten Modells. Private Cloud bleibt das kleinste Bereitstellungssegment, aber Regierungsbehörden und Verteidigungsauftragnehmer nutzen es für geografisch eingeschränkte oder luftgespaltene Arbeitslasten, unterstützt durch Zscalers Souveränitätserweiterung vom März 2026.
Nach Unternehmensgröße:
Großunternehmen führen, während KMU Zugang zu verwalteten Diensten gewinnenGroßunternehmen entfielen im Jahr 2026 auf 70,28 % des Umsatzes im Markt für Managed CASB Services. Ihre Multicloud-Umgebungen, großen SaaS-Portfolios und Compliance-Verantwortlichkeiten schaffen eine breite Kontrollumgebung. Unternehmen, die in mehreren Jurisdiktionen tätig sind, benötigen auch Richtlinien, die über unterschiedliche regulatorische Anforderungen hinweg funktionieren können. Eine einheitliche Kontrollebene kann diesen Unternehmen helfen, Cloud-Zugriff und Datenschutz konsistenter zu verwalten. Die interne Replikation dieser Kapazität kann eine dedizierte Gruppe von Spezialingenieuren erfordern, was verwaltete Dienste begünstigen kann, um eine kontinuierliche Betriebsabdeckung sicherzustellen.
KMU werden bis 2032 im Markt für Managed CASB Services voraussichtlich mit einer CAGR von 19,64 % wachsen. Plattformökonomie und umfassendere Compliance-Verpflichtungen machen fortschrittliche Cloud-Sicherheit für kleinere Unternehmen zugänglicher. iboss startete im Oktober 2025 seine MSSP-SASE-Plattform, um Managed-Service-Providern, die mittelständische Kunden bedienen, CASB- und Zero-Trust-Funktionen auf Unternehmensebene bereitzustellen. KMU in den Bereichen fintech, E-Commerce und professionelle Dienstleistungen stehen auch vor Fragen der Cyberversicherung bezüglich der Sichtbarkeit von Cloud-Anwendungen und der Datenverlustprävention. Diese Fragen können die Einführung verwalteter Kontrollen veranlassen, bevor ein Unternehmen eine interne Sicherheitsoperationsfunktion entwickelt, und damit die Kundenbasis über Großunternehmen hinaus erweitern.

Nach Endnutzerbranche:
BFSI führt bei den Ausgaben, während die Nachfrage der öffentlichen Hand steigtBFSI entfiel im Jahr 2026 auf 29,14 % des Marktes für Managed CASB Services. Finanzunternehmen verwalten sensible Informationen über Treasury-Systeme, Risikoanalyseplattformen und Kundenbeziehungsanwendungen. Verbindungen zwischen diesen SaaS-Anwendungen können Datenflüsse erzeugen, die mehr erfordern, als eine grundlegende Shadow-IT-Erkennung bieten kann. DORA gilt für europäische Finanzunternehmen seit Januar 2025 und hat die Aufmerksamkeit auf dokumentiertes IKT-Risikomanagement erhöht. Diese Unternehmen benötigen Cloud-Zugriffskontrollen, die während Aufsichtsaktivitäten überwacht und nachgewiesen werden können, was die BFSI-Ausgaben für verwaltete Cloud-Sicherheitsdienste unterstützt.
Regierung und öffentliche Verwaltung werden bis 2032 im Markt für Managed CASB Services voraussichtlich mit einer CAGR von 18,45 % wachsen. Anforderungen des öffentlichen Sektors betonen zunehmend Zero-Trust-Praktiken und sicheren Cloud-Zugriff. Das australische Protective Security Policy Framework Requirement 0214 schreibt die CASB-integrierte SSE-Gateway-Bereitstellung bis Juli 2026 vor.[2] Solche Anforderungen können Ausgaben von der allgemeinen Cloud-Sicherheitsplanung hin zu formellen verwalteten Bereitstellungen verlagern. Gesundheitswesen und Biowissenschaften benötigen Kontrollen für sensible Patientendaten, während IT und Telekommunikation, Industrieproduktion, Einzel- und E-Commerce sowie Energie und Versorgungsunternehmen Umsatz hinzufügen, da die Cloud-Nutzung die interne Governance-Kapazität übersteigt.
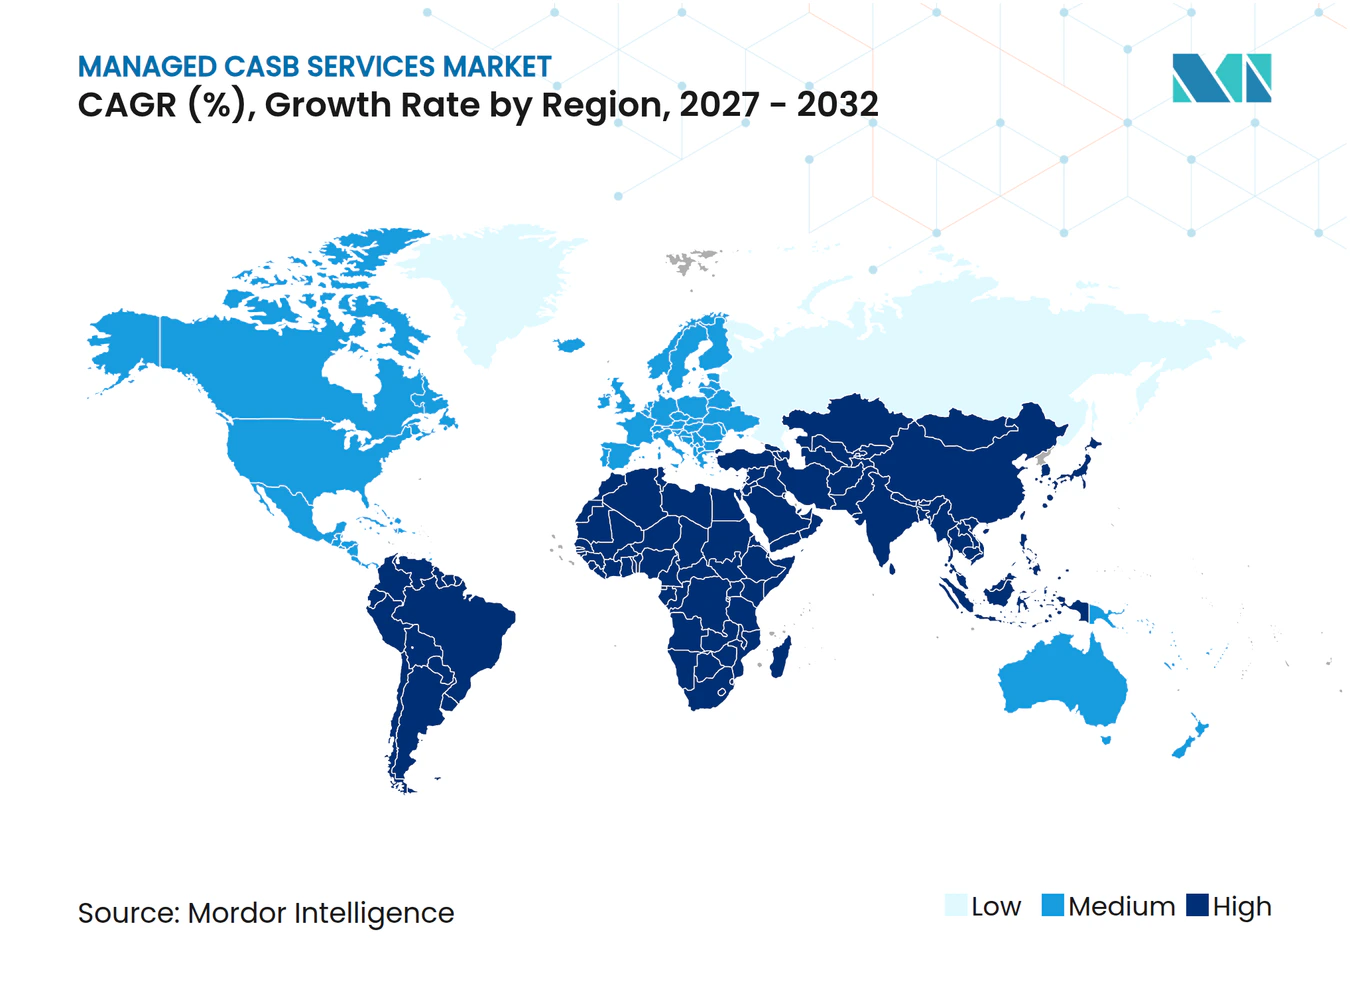
Geografische Analyse
Markt für verwaltete CASB-Dienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Anteil von 36,12 % am Markt für verwaltete CASB-Dienste. Die Vereinigten Staaten verbinden föderale Zero-Trust-Anforderungen, eine etablierte SaaS-Nutzung und Erwartungen der Cyber-Versicherungsbranche, die die Nachfrage nach verwalteten Cloud-Kontrollen unterstützen. Das Zero-Trust-Reifegradmodell der CISA bietet einen föderalen Referenzpunkt für Praktiken zur Cloud-Zugriffskontrolle. Die Cybersicherheits-Prüfanforderungen Kaliforniens traten im Januar 2026 in Kraft und erhöhten den Bedarf an dokumentierten Cybersicherheitspraktiken bei betroffenen Organisationen. Kanada und Mexiko tragen durch die Digitalisierung des Finanzdienstleistungssektors und den erweiterten Einsatz von SaaS im Technologiesektor zur Nachfrage bei.
Markt für verwaltete CASB-Dienste im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird im Markt für verwaltete CASB-Dienste bis 2032 voraussichtlich mit einer CAGR von 18,79 % wachsen. Japan hat verwaltete CASB-Kapazitäten durch IT-Dienstleister und Telekommunikationsanbieter aufgebaut. NTT Data bietet in Japan seinen BXO Managed CASB/SWG-Dienst an.[3] Der verwaltete Zscaler-Dienst von SoftBank wurde drei Jahre in Folge bis 2026 als Japans Partner des Jahres ausgezeichnet. Indiens fintech- und IT-Dienstleistungssektoren nutzen hybride Cloud-Umgebungen bei öffentlichen Cloud-Anbietern, während Chinas Cybersicherheits- und Datenschutzvorschriften lokale Datenverarbeitungsanforderungen für Cloud-Sicherheitsanbieter unterstützen.
Markt für verwaltete CASB-Dienste in EMEA und Südamerika
Europa wird durch die Anforderungen von NIS2, DORA und der DSGVO geprägt, die Finanzdienstleistungen, kritische Infrastrukturen und Datenverantwortliche abdecken. Skyhigh Security erhielt im April 2026 die BSI-C5-Zertifizierung für sein SSE-Portfolio, einschließlich CASB, Secure Web Gateway, Zero-Trust-Netzwerkzugang und Verhinderung von Datenverlust. Der Nahe Osten entwickelt die Nachfrage parallel zu Digitalisierungsprogrammen in Saudi-Arabien und den Vereinigten Arabischen Emiraten. Südamerika befindet sich noch in einer früheren Entwicklungsphase, wobei Brasilien und Argentinien die Digitalisierung der Finanzdienstleistungen anführen, während Afrika eine aufkommende Chance in Südafrika und Nigeria bietet, da die SaaS-Nutzung im Bankensektor schneller voranschreitet als die lokale Besetzung von Stellen im Bereich Cloud-Sicherheit.
Wettbewerbslandschaft
Marktkonzentration
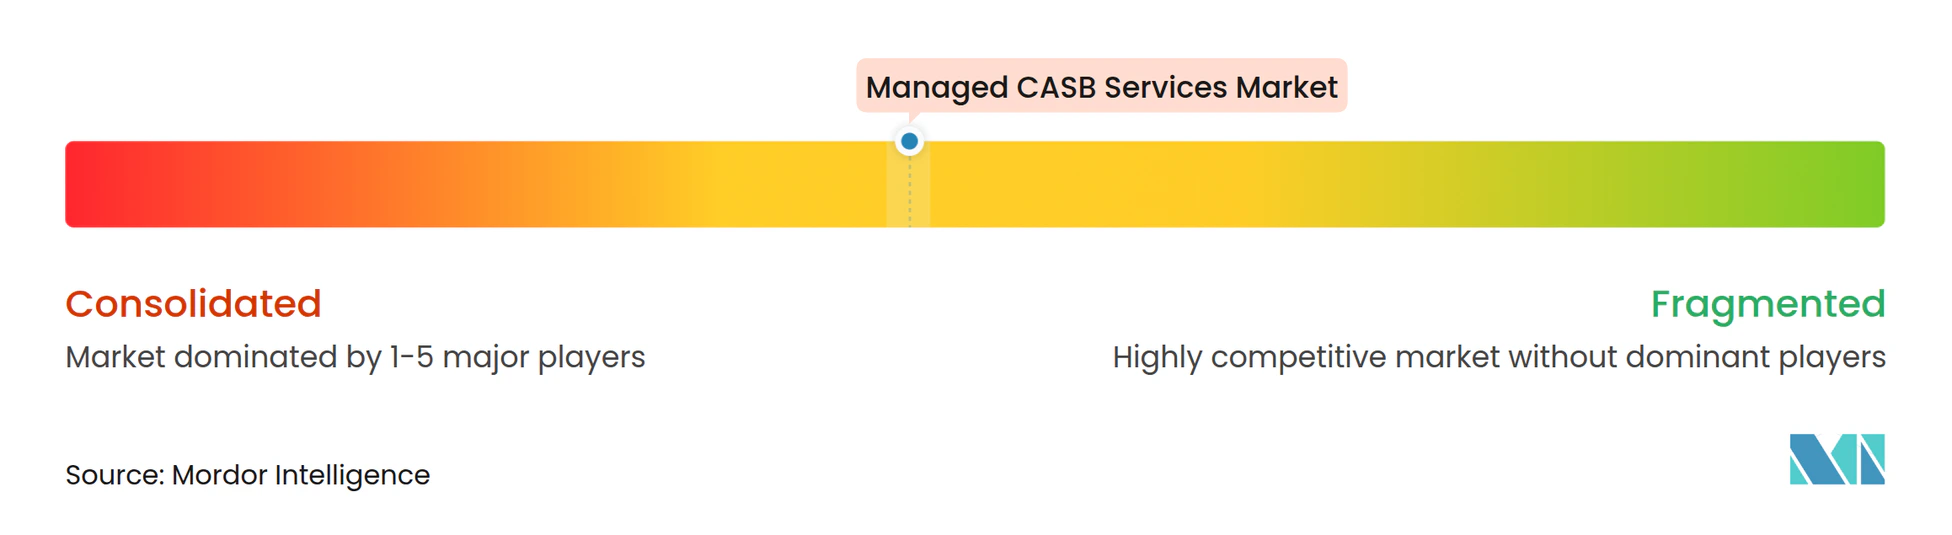
Der Markt für Managed CASB Services ist auf der Plattformebene mäßig konsolidiert. Zscaler, Netskope und Palo Alto Networks sind die führenden Plattformanbieter im Wettbewerbsfeld des Berichts. Unterhalb der Plattformebene verkaufen Managed-Security-Service-Provider Funktionen dieser Anbieter weiter oder vermarkten sie unter eigenem Namen. Dies schafft eine fragmentiertere Anbieterbasis für die verwaltete Bereitstellung. Anbieter differenzieren sich durch KI-basierte Richtlinienautomatisierung, Datenverlustprävention und Multicloud-Richtlinienorchestrierung, die Kunden helfen, mehr SaaS-Anwendungen und Datenflüsse zu steuern.
Im Markt für Managed CASB Services führte Netskope im September 2026 Agent Action Control ein, um riskante agentische KI-Aktionen zu klassifizieren und zu blockieren, bevor sie ausgeführt werden. Zscaler startete im September 2026 Agentic SOC mit autonomen KI-Agenten, die darauf ausgelegt sind, Bedrohungen zu erkennen, einzudämmen und zu beheben.[4] Zscaler erwarb außerdem SPLX im November 2025 und SquareX im Februar 2026. Im Mai 2026 kündigte das Unternehmen Pläne zur Übernahme von Symmetry Systems an, um Access-Graph-Technologie zur Kartierung von KI-Agentenkommunikation hinzuzufügen. Diese Abfolge fügt KI-Asset-Governance, Browser-Ebenen-Durchsetzung und Zugriffskartierung hinzu, während iboss die KMU-Chance durch seine MSSP-SASE-Plattform für Service-Provider und IT-Wiederverkäufer bedient.
Souveräne Cloud-Sicherheit ist ein weiterer Wettbewerbsbereich, in dem lokale Verarbeitungs- und Compliance-Anforderungen eine Rolle spielen. Zscaler kooperierte im Juli 2026 mit Schwarz Digits, um eine souveräne Cloud-Sicherheitsplattform für Europa bereitzustellen. Zertifizierungen wie FedRAMP, ISO 27001 und BSI C5 können als Marktzugangsanforderungen in regulierten Sektoren dienen. Skyhigh Security erhielt im Januar 2026 die FedRAMP High Authorization für sein Data Security Posture Management-Produkt, während die verwaltete Bereitstellung unter Service-Providern stärker verteilt bleibt.
Branchenführer im Markt für Managed CASB Services
-
Palo Alto Networks, Inc.
-
Cloudflare, Inc.
-
Proofpoint, Inc.
-
Zscaler, Inc.
-
Akamai Technologies, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete CASB-Dienste Unternehmen in diesem Bericht
- Zscaler, Inc.
- Netskope, Inc.
- Palo Alto Networks, Inc.
- Cato Networks, Ltd.
- Skyhigh Security, LLC
- Forcepoint LLC
- iboss, Inc.
- Lookout, Inc.
- Cloudflare, Inc.
- Akamai Technologies, Inc.
- Versa Networks, Inc.
- Menlo Security, Inc.
- Island Technology, Inc.
- Appgate, Inc.
- Open Systems AG
- Cloudbrink, Inc.
- Aryaka Networks, Inc.
- Broadcom Inc.
- Proofpoint, Inc.
- Imperva, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete CASB-Dienste
- Oktober 2026: Zscaler kooperierte mit IBM und Red Hat, um private Anwendungen vor Bedrohungen durch fortschrittliche KI zu schützen, und erweiterte die KI-native Erkennung und Reaktion innerhalb der Zero Trust Exchange auf KI-gesteuerte laterale Bewegungsszenarien.
- Oktober 2026: Netskope und BT International weiteten ihre Partnerschaft aus, um integriertes SSE, einschließlich CASB, ZTNA und SWG, über BT's Global Fabric-Netzwerk bereitzustellen und multinationalen Unternehmenskunden sicheren Zugriff auf Cloud- und KI-Anwendungen zu ermöglichen.
- September 2026: Zscaler startete seinen Agentic SOC und setzte autonome KI-Agenten ein, um Cloud-Bedrohungen ohne manuelle Analysten-Eskalation zu erkennen, einzudämmen und zu beheben, und adressierte damit direkt die SOC-Alert-Fatigue in verwalteten CASB-Umgebungen.
- September 2026: Netskope veröffentlichte Agent Action Control innerhalb von Netskope Skylight AI Security, das riskante agentische KI-Aktionen nach Risikoniveau klassifiziert und sie vor der Ausführung in genehmigten SaaS-Umgebungen blockiert.
Globaler Berichtsumfang für den Markt für Managed CASB Services
Der Markt für Managed CASB Services umfasst ausgelagerte Cloud-Sicherheitsdienste, die Cloud Access Security Broker (CASB)-Umgebungen in unternehmensweiten Cloud-Ökosystemen überwachen, verwalten, konfigurieren, optimieren und steuern. Der Markt umfasst verwaltete CASB-Operationen, Richtlinienverwaltung, SaaS-Transparenz, Cloud-Datenschutz, Benutzeraktivitätsüberwachung, Compliance-Management, Bedrohungserkennung, Zugriffs-Governance, Beratungsdienste, laufende Optimierung und operative Unterstützungsdienste, die von Managed-Security-Service-Providern erbracht werden.
Der Bericht zum Markt für Managed CASB Services ist segmentiert nach Servicemodell (vollständig verwaltete CASB Services, gemeinsam verwaltete CASB Services und beratungsgeführte CASB-Operationsdienste), Bereitstellungsmodell (Public Cloud, Private Cloud und Hybrid Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrieproduktion, Einzel- und E-Commerce, Energie und Versorgungsunternehmen sowie sonstige Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Vollständig verwaltete CASB Services |
| Gemeinsam verwaltete CASB Services |
| Beratungsgeführte CASB-Operationsdienste |
| Public Cloud |
| Private Cloud |
| Hybrid Cloud |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrieproduktion |
| Einzel- und E-Commerce |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Servicemodell | Vollständig verwaltete CASB Services | |
| Gemeinsam verwaltete CASB Services | ||
| Beratungsgeführte CASB-Operationsdienste | ||
| Nach Bereitstellungsmodell | Public Cloud | |
| Private Cloud | ||
| Hybrid Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrieproduktion | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed CASB Services?
Die Marktgröße für Managed CASB Services wird voraussichtlich von 1,16 Milliarden USD im Jahr 2026 und 1,36 Milliarden USD im Jahr 2027 auf 3,13 Milliarden USD bis 2032 wachsen.
Was treibt die Nachfrage nach Managed CASB Services an?
SaaS- und Multicloud-Nutzung, Zero-Trust-Verpflichtungen, Datenspeicherungsanforderungen und Mangel an Cloud-Sicherheitsfachkräften erhöhen die Nachfrage nach verwalteter Bereitstellung.
Welches Managed-CASB-Servicemodell hat den größten Anteil?
Vollständig verwaltete Dienste hielten im Jahr 2026 einen Umsatzanteil von 67,44 %, da Kunden Richtlinienverwaltung, Überwachung, Vorfallsreaktion und Berichterstattung delegieren können.
Welches Bereitstellungsmodell wächst am schnellsten für Managed CASB Services?
Hybrid Cloud wird bis 2032 voraussichtlich mit einer CAGR von 19,37 % wachsen, da regulierte Unternehmen Kontrollen über öffentliche und On-Premises-Umgebungen hinweg benötigen.
Welcher Endnutzersektor führt bei den Ausgaben für Managed CASB Services?
BFSI hielt im Jahr 2026 einen Umsatzanteil von 29,14 %, unterstützt durch sensible Datenverarbeitung und dokumentierte Cloud-Zugriffskontrollanforderungen.
Welche Region wächst am schnellsten für Managed CASB Services?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 18,79 % wachsen, unterstützt durch verwaltete Sicherheitskapazitäten in Japan und Hybrid-Cloud-Nachfrage in Indien.