
Marktgröße und Marktanteil für Protective DNS Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 0.83 Milliarden US-Dollar |
| Marktgröße (2032) | 1.86 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 17.47 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Protective DNS Services von Mordor Intelligence
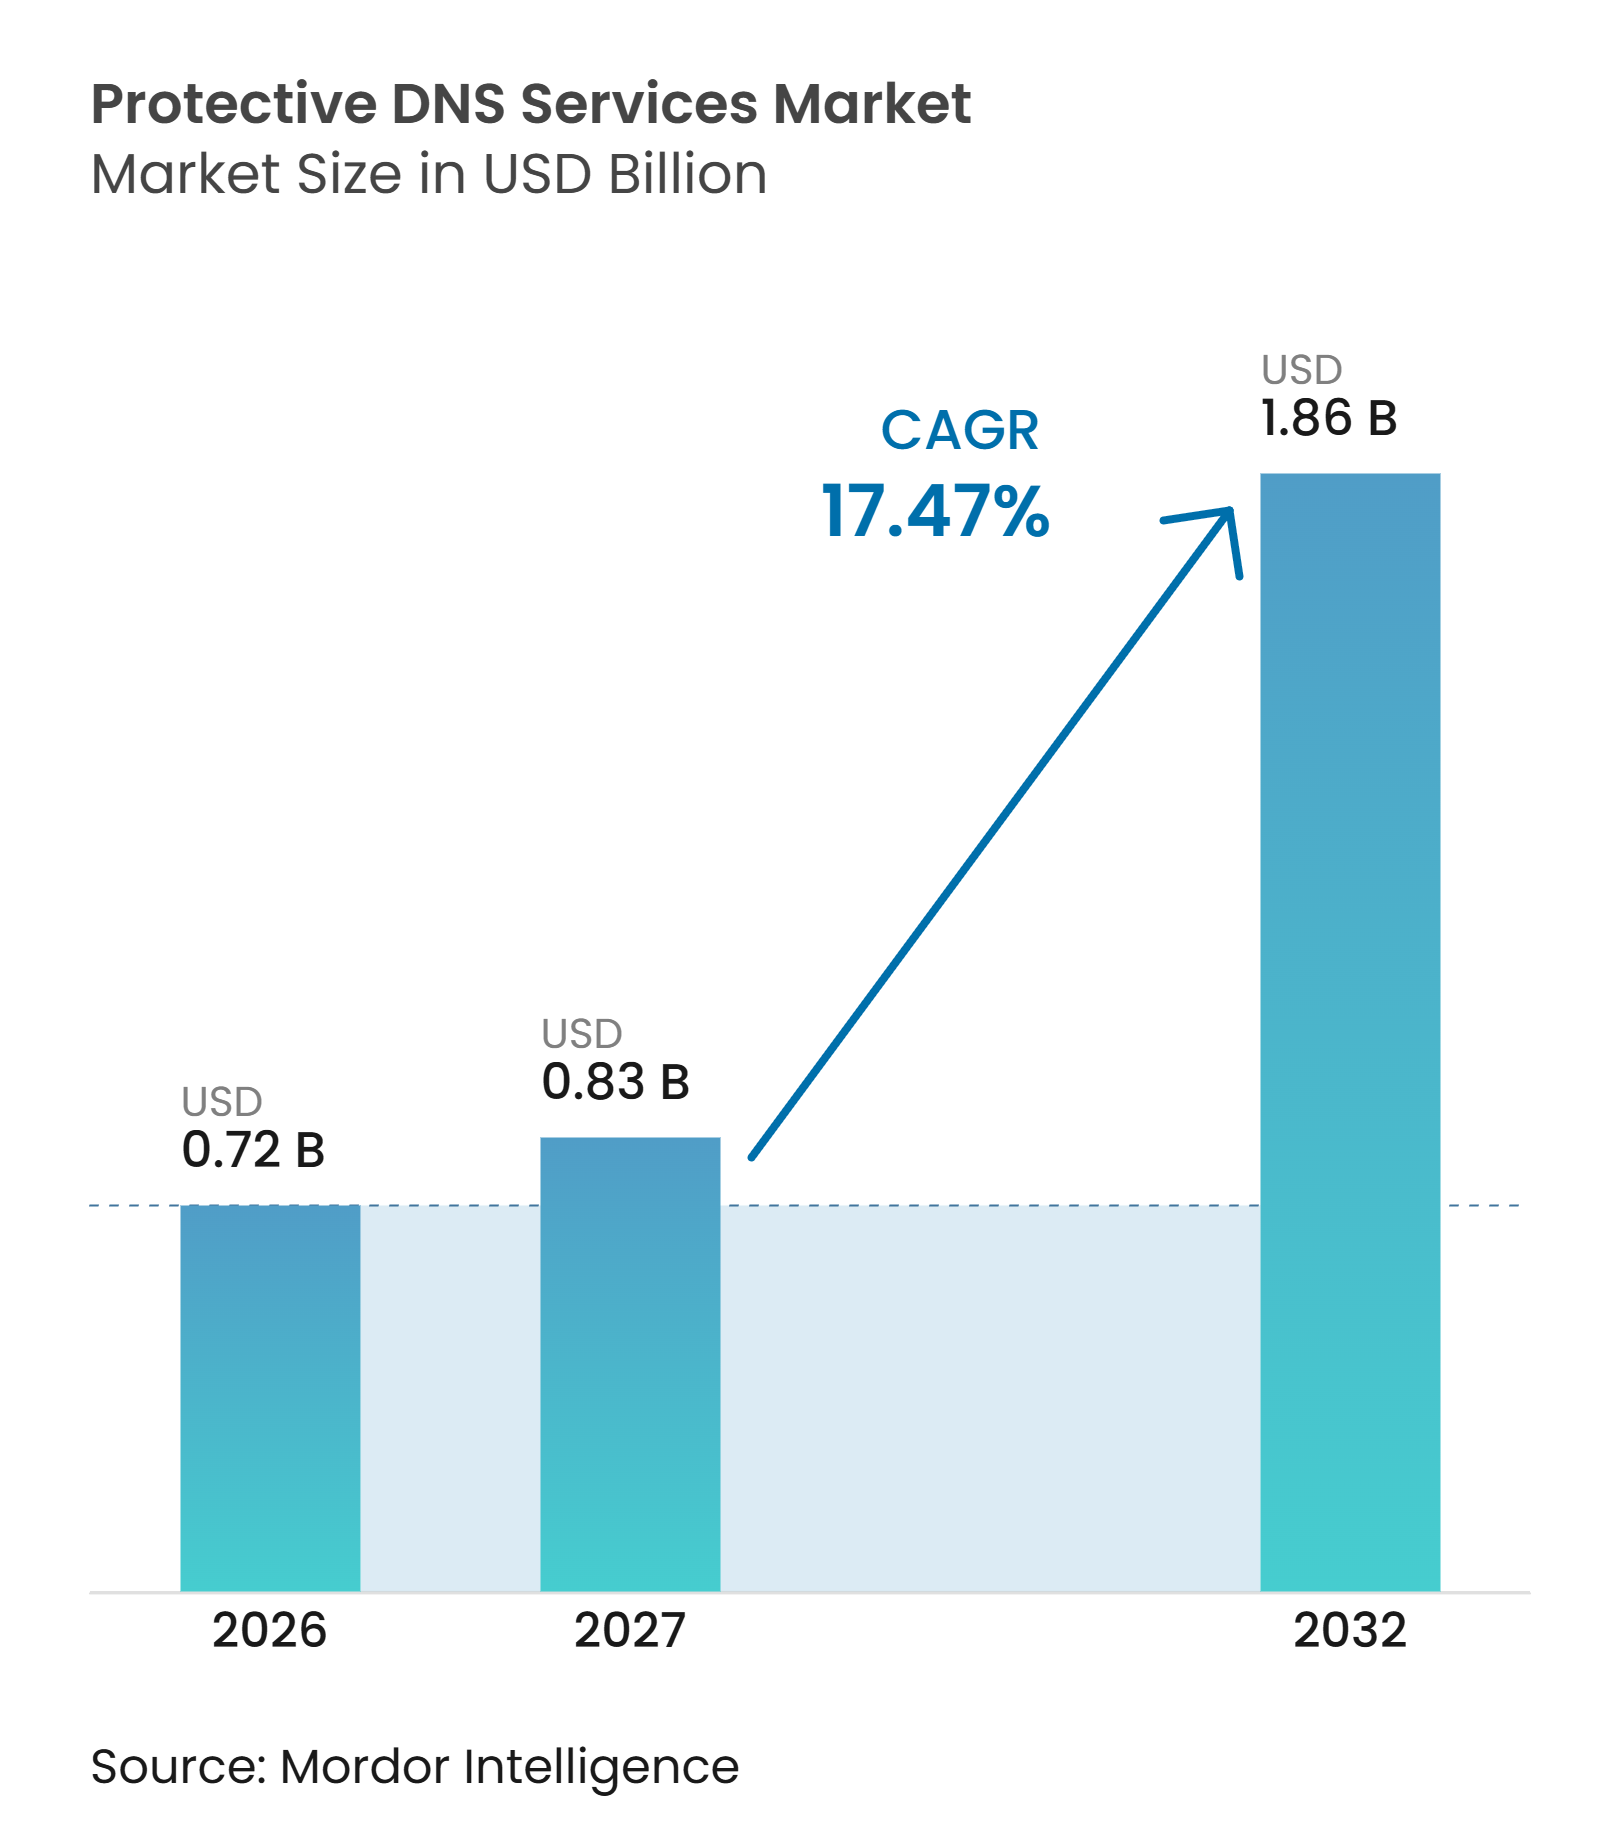
Die Marktgröße für Protective DNS Services wird voraussichtlich von 0,72 Milliarden USD im Jahr 2026 auf 0,83 Milliarden USD im Jahr 2027 steigen und bis 2032 einen Wert von 1,86 Milliarden USD erreichen, mit einem CAGR von 17,47 % über den Zeitraum 2027–2032. Der Markt für Protective DNS Services geht über seine traditionelle Rolle im Netzwerk-Routing hinaus, da Unternehmen DNS-Kontrollen nun einsetzen, um bösartige Verbindungen frühzeitig zu identifizieren und zu blockieren. Mehr Cloud-Workloads, Remote-Nutzer, mobile Geräte und vernetzte Geräte haben die Anzahl der DNS-Pfade erweitert, die Sicherheitsteams schützen müssen. Staatliche Anforderungen und weit verbreitete Cybersicherheitsstandards machen den DNS-Schutz zunehmend zu einem festen Bestandteil der Sicherheitsbeschaffung. Anbieter reagieren darauf, indem sie DNS-Intelligenz mit Zero-Trust-, Secure Access Service Edge- und Identitätssystemen kombinieren, was den Wert integrierter Plattformen steigert. Der Markt für Protective DNS Services bietet auch Raum für spezialisierte Anbieter, die kleinere Unternehmen über Managed-Service-Provider, Internetdienstanbieter und Gerätepartnerschaften erreichen.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot hielten Protective DNS Software und Cloud-Dienste im Jahr 2026 einen Marktanteil von 63,21 % am Markt für Protective DNS Services, während verwaltete Protective DNS Services bis 2032 voraussichtlich mit einem CAGR von 20,84 % wachsen werden.
- Nach Bereitstellungsmodus entfielen im Jahr 2026 64,89 % der Marktgröße für Protective DNS Services auf Cloud-basierte Lösungen, die bis 2032 voraussichtlich mit einem CAGR von 22,63 % wachsen werden.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 68,71 %, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einem CAGR von 21,97 % wachsen werden.
- Nach Branchenvertikale entfielen im Jahr 2026 38,26 % des Umsatzes auf IT und Telekommunikation, während Gesundheitswesen und Biowissenschaften bis 2032 voraussichtlich mit einem CAGR von 23,58 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 34,76 % am Markt für Protective DNS Services, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 22,73 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse im Markt für Protective DNS Services
Auswirkungsanalyse der Treiber*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Steigendes Bedrohungsvolumen auf DNS-Ebene und ausweichende Domain-Infrastruktur | +4.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud-, Mobil-, Roaming- und Hybrid-Work-Assets | +3.5% | Global, mit Schwerpunkt in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Staatliche und kritische Infrastruktur betreffende Mandate für Protective DNS | +3.0% | Nordamerika und EU als Kern, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum und den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Konvergenz von DNS-Bedrohungsintelligenz mit Zero-Trust-Durchsetzung | +2.5% | Nordamerika und Westeuropa, Ausweitung auf den asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Durch Frontier-KI ermöglichte Einweg-Domains und bösartige Adtech | +1.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Telekommunikations-Bündelung von Protective DNS in Verbraucher- und IoT-Sicherheit | +1.2% | Asiatisch-pazifischer Raum und Europa, Ausstrahlungseffekte auf den Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Steigendes Bedrohungsvolumen auf DNS-Ebene und ausweichende Domain-Infrastruktur
Der Markt für Protective DNS Services profitiert davon, dass DNS als Staging-Schicht für Angriffe dient, die anderweitig legitimen Netzwerkverkehr ausnutzen. EfficientIP berichtete, dass malwarebezogene DNS-Treffer im ersten Halbjahr 2026 auf 3,84 Milliarden nahezu verdoppelt wurden und im April täglich 32,6 Millionen Treffer erreichten.[1] Derselbe Bericht verzeichnete ein Gesamtvolumen an Bedrohungssignalen von 13,85 Milliarden Treffern, ein Anstieg von 24 % gegenüber 11,18 Milliarden im zweiten Halbjahr 2025. Die Aktivität von Domain Generation Algorithms verstärkte sich im Februar 2026, und neu beobachtete Domains nahmen im März zu, was zeigt, dass DNS-Telemetrie Vorbereitungsaktivitäten vor der Nutzlastlieferung aufdecken kann. Dieses frühe Signal unterstützt Sicherheitsteams, die Zeit benötigen, um verdächtige Ziele zu blockieren, bevor ein Angriff Nutzer oder Workloads erreicht. EfficientIP stellte außerdem fest, dass 95 % der befragten Sicherheitsentscheidungsträger im Vorjahr einen DNS-bezogenen Vorfall gemeldet hatten, wobei die gemeldeten Angriffskosten zwischen 500.000 USD und 5 Millionen USD lagen.
Ausweitung von Cloud-, Mobil-, Roaming- und Hybrid-Work-Assets
Cloud-Anwendungen, Remote-Arbeit, mobiles Breitband und hybride Netzwerke erzeugen DNS-Datenverkehr, der nicht immer über ein Unternehmensnetzwerk geleitet wird. On-Premises-DNS-Kontrollen schützen den über das lokale Netzwerk geleiteten Datenverkehr, aber ein Cloud-basierter Resolver kann dieselbe Richtlinie auf Geräte anwenden, die sich mit anderen Netzwerken verbinden. Cloudflare berichtete, dass DNS-basierte Angriffe im ersten Halbjahr 2026 34,3 % der Angriffe auf Netzwerkebene ausmachten.[2] Das Unternehmen berichtete außerdem, dass DNS-Flood-Angriffe von 25,7 % auf 40,0 % der Angriffe auf Netzwerkebene im Quartalsvergleich gestiegen sind. Medizinische Geräte, industrielle Steuerungen und intelligente Gebäudeausrüstung können häufig keine Endpoint-Agenten ausführen, sodass das Blockieren von Domains auf Netzwerkebene eine praktische Kontrolle für diese Systeme bieten kann. Der Markt für Protective DNS Services profitiert daher, wenn Unternehmen eine einheitliche Richtlinienebene für Büro-, Cloud- und Roaming-Umgebungen anstreben.
Staatliche und kritische Infrastruktur betreffende Mandate für Protective DNS
Staatliche Richtlinien verlagern Protective DNS von einem freiwilligen Kauf hin zu einer Basiskontrolle für betroffene Organisationen. CISA gibt an, dass Bundesbehörden der zivilen Exekutive den Protective DNS Resolver-Dienst für ausgehende DNS-Abfragen gemäß 6 U.S.C. § 663 und OMB M-22-09 verwenden müssen. Die Cybersicherheits-Durchführungsverordnung vom Januar 2025 wies Behörden außerdem an, verschlüsselte DNS-Maßnahmen für föderale Umgebungen einzuführen. Das Nationale Institut für Standards und Technologie veröffentlichte SP 800-81r3 im März 2026, die erste größere Aktualisierung der föderalen DNS-Sicherheitsleitlinien seit 13 Jahren, und beschrieb Protective DNS als aktive Kontrolle innerhalb von Zero-Trust-Programmen. Die NSA und CISA aktualisierten im März 2025 ihre Leitlinien zur Auswahl eines Protective DNS-Dienstes und stellten Bundesauftragnehmern und Betreibern kritischer Infrastrukturen eine anerkannte Referenz zur Anbieterbewertung zur Verfügung. Diese Anforderungen können die Beschaffung über den staatlichen Bereich hinaus beeinflussen, da Lieferanten und Betreiber häufig ähnliche Schutzmaßnahmen nachweisen müssen, um Vertrags- und Prüfungserwartungen zu erfüllen.
Konvergenz von DNS-Bedrohungsintelligenz mit Zero-Trust-Durchsetzung
Zero-Trust-Programme erfordern von Unternehmen eine kontinuierliche Zugriffsverifizierung, was DNS eine größere Rolle bei der Richtliniendurchsetzung verleiht. Microsofts Zero Trust DNS-Funktion für Windows 11 Enterprise blockiert IP-Datenverkehr zu Zielen, die nicht von einem vertrauenswürdigen, richtlinienbewussten Resolver aufgelöst wurden. Dieser Ansatz macht den Resolver zu einem Punkt für die Zulassung oder Ablehnung von Netzwerkzielen anstatt zu einem passiven Verzeichnisdienst. Die Cloud Security Alliance hat DNS auch als identitätsbewussten Richtlinienentscheidungspunkt beschrieben, der vor der Namensauflösung operieren kann. Der Markt für Protective DNS Services wird unterstützt, wenn diese Kontrollen Teil von Zugriffs- und Identitäts-Workflows werden, da der Austausch des Resolvers dann möglicherweise eine Neugestaltung verbundener Richtlinien erfordert. Anbieter, die verschlüsselte Protokolle, Audit-Protokollierung und Integration mit Identitätsplattformen unterstützen, können für Käufer mit etablierten Zero-Trust-Programmen relevanter sein.
Auswirkungsanalyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Integrationskomplexität über Legacy-DNS, DoH, DoT und IPv6 hinweg | -1.5% | Global, am stärksten ausgeprägt in Südamerika, dem Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Kompromisse zwischen Datenschutz, Datensouveränität und Unternehmenssichtbarkeit | -1.2% | EU als Kern, Ausweitung auf nationale Märkte im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Resolver-Umgehung durch verschlüsselte Tunnel, Anwendungen und alternative Resolver | -0.9% | Global | Mittelfristig (2–4 Jahre) |
| Mangel an DNS-Sicherheitsfachkräften und Schwierigkeiten beim Nachweis des ROI durch vermiedene Verluste | -0.7% | Global, am stärksten ausgeprägt in Schwellenmärkten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität über Legacy-DNS, DoH, DoT und IPv6 hinweg
Viele Unternehmen müssen traditionelles DNS, DNS-over-HTTPS, DNS-over-TLS und IPv6 gleichzeitig unterstützen. Sie verwalten möglicherweise auch On-Premises-BIND-Server, Windows DNS, Cloud-verwaltete Zonen und Software-as-a-Service-Plattformen von Drittanbietern. Die Aufrechterhaltung identischer Filterregeln über diese separaten Tools hinweg kann den Betriebsaufwand erhöhen und die Bereitstellung verzögern. Das Nationale Institut für Standards und Technologie empfiehlt ein hybrides Design, das Cloud-basierte Filterung mit lokalen DNS-Firewall- oder Response Policy Zone-Funktionen für Kontinuität kombiniert.[3] Regulierte Unternehmen benötigen außerdem Aufzeichnungen, die die Filterabdeckung über alle relevanten Auflösungspfade hinweg belegen. Der Markt für Protective DNS Services steht vor einer praktischen Adoptionsbarriere, wenn Käufer keine einheitliche Richtlinie über ältere und neuere Infrastrukturen hinweg anwenden können.
Kompromisse zwischen Datenschutz, Datensouveränität und Unternehmenssichtbarkeit
Protective DNS erfordert, dass ein Resolver DNS-Abfragen inspiziert, was Datenschutz- und Datenverwaltungsbedenken aufwerfen kann. Cloud-basierte Produkte können Abfrageprotokolle auf der Infrastruktur des Anbieters speichern, was Unternehmen dazu veranlasst, Anforderungen an den Datenspeicherort und die Datensouveränität zu berücksichtigen. Verschlüsseltes DNS kann die individuelle Privatsphäre verbessern und gleichzeitig die Fähigkeit eines Unternehmens-Resolvers einschränken, autorisierte Filterung anzuwenden, wenn Browser oder Anwendungen einen anderen Resolver verwenden. Die verschlüsselten DNS-Leitlinien von CISA empfehlen Unternehmen, kompatible Browser und Anwendungen so zu konfigurieren, dass sie zugelassene Resolver verwenden. Der Governance-Aufwand ist erheblich, da die Richtlinie Browser-Einstellungen, Anwendungen und Netzwerkkonfigurationen berücksichtigen muss. Diese Kompromisse können die Einführung bei Unternehmen verlangsamen, die Sicherheitsüberwachung und Datenschutzpflichten in Einklang bringen müssen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Software und Cloud-Dienste führen, während verwaltete Dienste expandieren
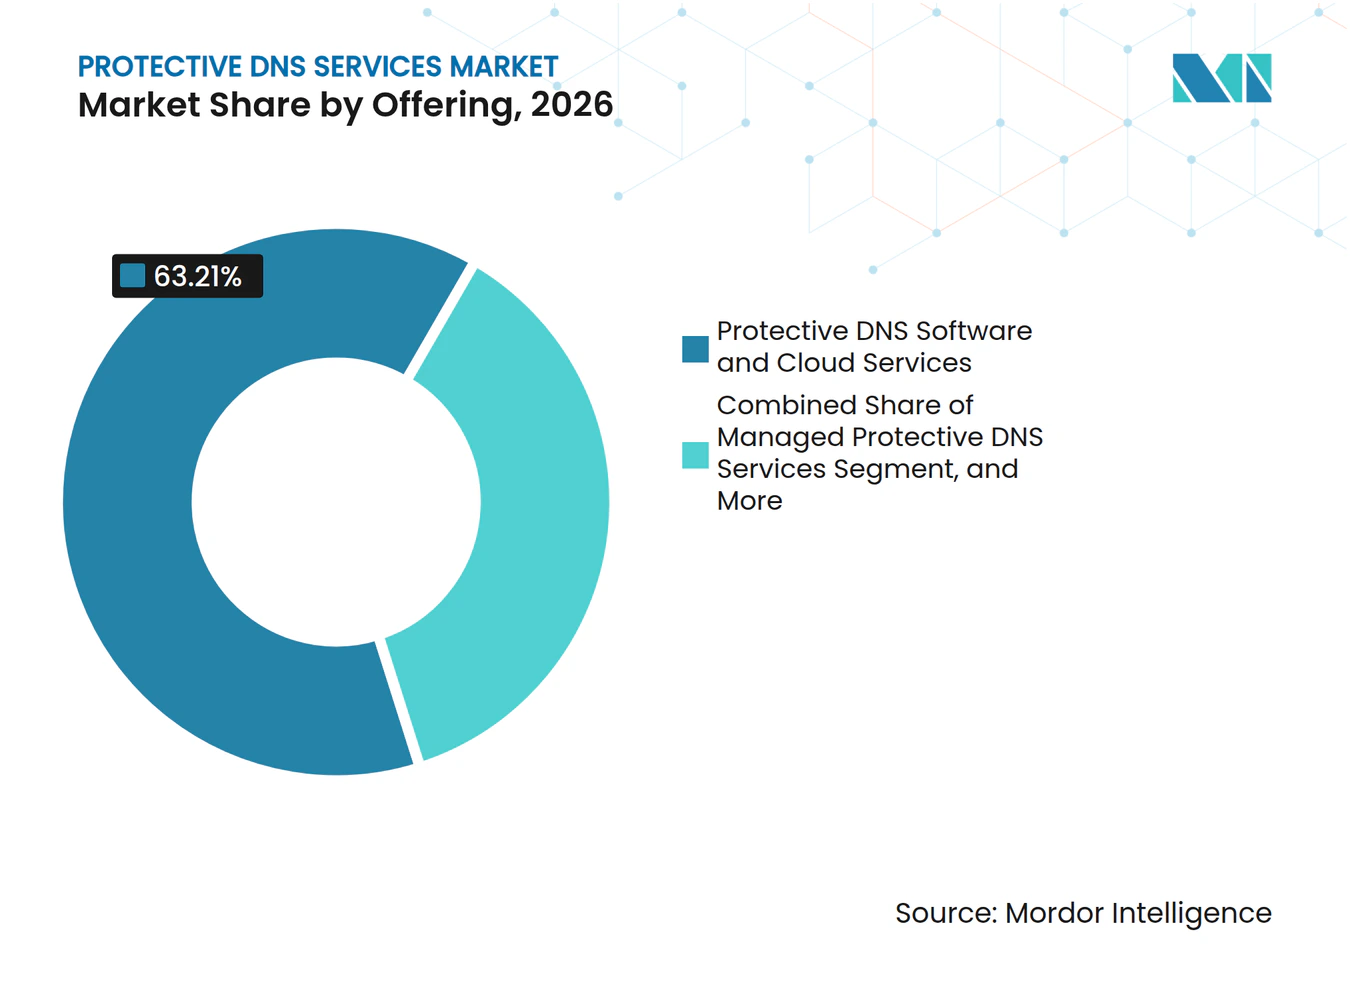
Protective DNS Software und Cloud-Dienste hielten im Jahr 2026 63,21 % des Umsatzes. Großunternehmen und staatliche Käufer wählen diese Angebote häufig, weil sie DNS-Kontrollen mit Systemen für Sicherheitsinformationen und Ereignismanagement, Secure Access Service Edge-Plattformen und Identitätsanbietern verbinden. Der Markt für Protective DNS Services ist auf diese Plattformen angewiesen, da Käufer Blockierungsrichtlinien anpassen und Abfrageprotokolle in ihrer eigenen Umgebung aufbewahren können. Plattformverträge können dauerhaft bleiben, wenn Integrationen und Richtlinienregeln in umfassendere Sicherheitsoperationen eingebettet werden.
Verwaltete Protective DNS Services werden bis 2032 voraussichtlich mit einem CAGR von 20,84 % wachsen. Der Markt für Protective DNS Services kann mittelständische und öffentliche Käufer über Anbieter erreichen, die DNS-Bedrohungskontrollen in ihrem Auftrag betreiben. Das Nationale Cyber-Sicherheitszentrum des Vereinigten Königreichs weist privatwirtschaftliche Unternehmen an, kommerzielle Protective DNS-Dienste zu beschaffen, und unterstützt damit den Managed-Service-Kanal.[4] DNSFilter meldete mehr als 6.000 Managed-Service-Provider-Partner und ein partnergesteuertes Umsatzwachstum von 40 % im Jahresvergleich im Jahr 2025.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodus: Cloud-basierte Bereitstellung unterstützt breite Endpoint-Abdeckung
Die Cloud-basierte Bereitstellung machte im Jahr 2026 64,89 % der Marktgröße für Protective DNS Services aus. Sie wird bis 2032 voraussichtlich auch mit einem CAGR von 22,63 % wachsen. Der Markt für Protective DNS Services bevorzugt die Cloud-Bereitstellung, da sie Richtlinien über Büronetzwerke, Remote-Mitarbeiter, mobile Geräte und Cloud-Workloads von einer einzigen Verwaltungsebene aus durchsetzen kann. Lokale Installationen schützen in der Regel nur den Datenverkehr, der im physischen Unternehmensnetzwerk verbleibt.
On-Premises-Bereitstellungen behalten eine Rolle in Verteidigungs-, Regierungs- und kritischen Infrastrukturumgebungen, in denen klassifizierte oder luftgespaltene Netzwerke keine Abfragen an einen externen Resolver weiterleiten können. Die NIST-Leitlinien von 2026 unterstützen hybride Architekturen, die Cloud-Filterung mit lokalen DNS-Firewall- oder Response Policy Zone-Kontrollen kombinieren. Der Markt für Protective DNS Services umfasst auch hybride Optionen für Unternehmen, die zu Cloud-Plattformen migrieren und gleichzeitig ältere DNS-Infrastrukturen betreiben. F-Secure und Hutchison Telecommunications Hong Kong nutzten die Bereitstellung auf Netzwerkebene in ihrem 5G-Breitbandangebot von 2026.[5]
Nach Unternehmensgröße: Großunternehmen verankern die Ausgaben, während KMU Zugang gewinnen
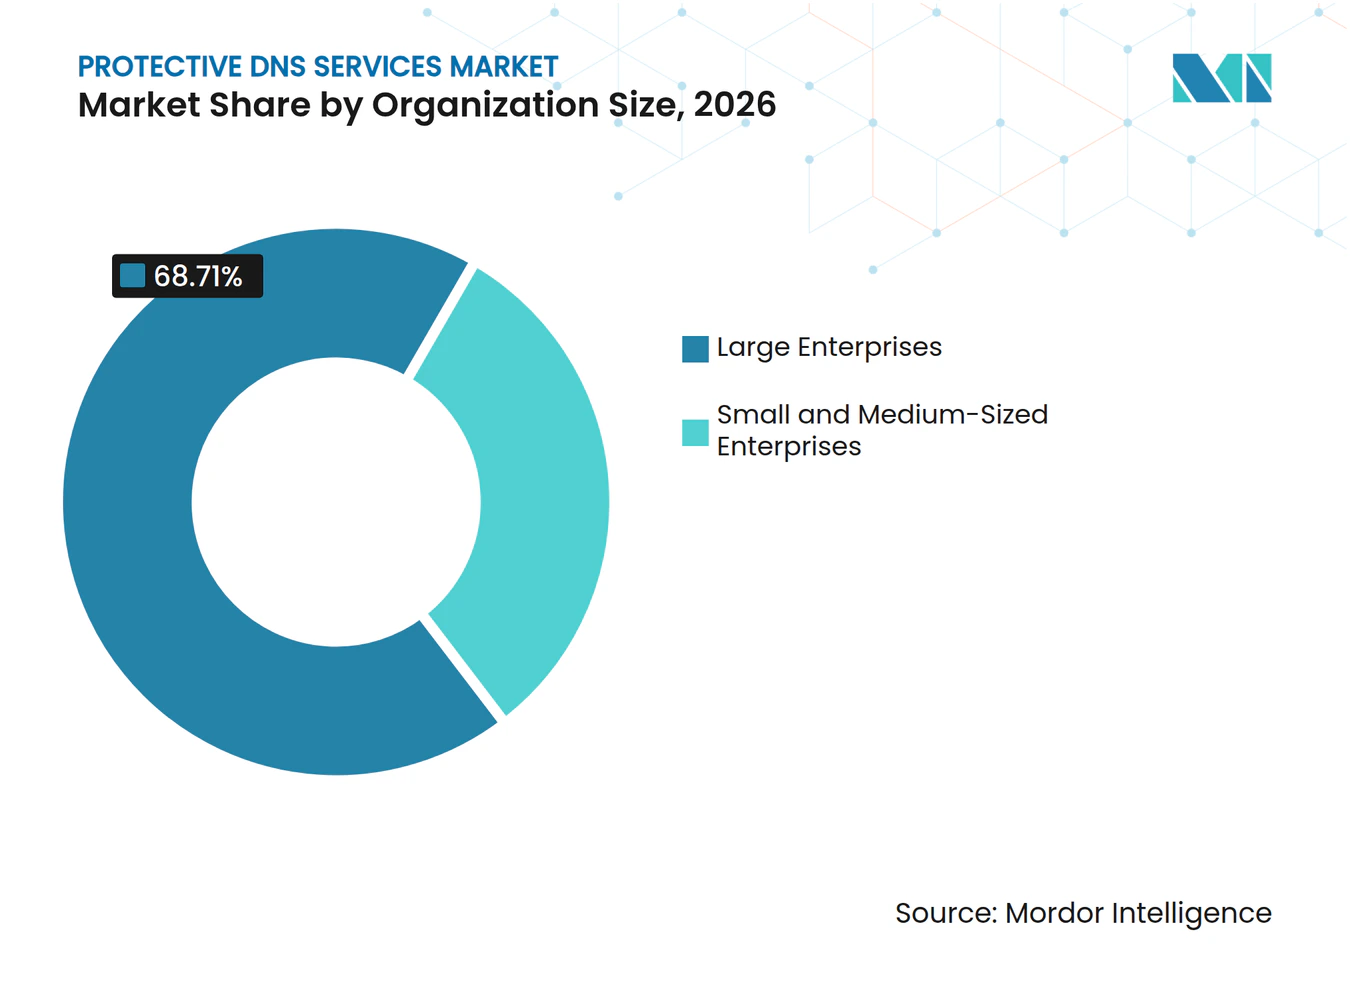
Großunternehmen hielten im Jahr 2026 68,71 % des Umsatzes. Ihr hohes DNS-Abfragevolumen, Compliance-Anforderungen und verteilte Arbeitsumgebungen können Investitionen in fortschrittliche Bedrohungsintelligenz- und Richtlinienverwaltungstools rechtfertigen. Infoblox berichtete, dass generative KI den Aufwand für die Erstellung täuschender DNS-Infrastrukturen reduziert. Der Markt für Protective DNS Services bedient diese Käufer durch eng integrierte Kontrollen über Zugriffs-, Identitäts-, Netzwerk- und Cloud-Umgebungen hinweg.
Kleine und mittelständische Unternehmen werden bis 2032 voraussichtlich mit einem CAGR von 21,97 % wachsen. Cloud-native Produkte reduzieren die Infrastrukturanforderungen, die früher die DNS-Filterung für kleinere Unternehmen einschränkten. Der Markt für Protective DNS Services erreicht diese Käufer über Managed-Service- und Breitbandpakete, die den Bedarf an einem separaten Beschaffungsprozess reduzieren. Lieferanten in regulierten Wertschöpfungsketten können auch aufgefordert werden, ihre Cybersicherheitskontrollen bei Drittparteiprüfungen nachzuweisen.

Nach Branchenvertikale: Telekommunikation führt, während das Gesundheitswesen Risiken adressiert
IT und Telekommunikation machten im Jahr 2026 38,26 % des Umsatzes aus. Der Sektor kontrolliert die Resolver-Infrastruktur, die große Abonnentenstämme bedient, und ermöglicht es Anbietern, DNS-Schutz über Premium-Breitband- und verwaltete Sicherheitsdienste anzubieten. Der Markt für Protective DNS Services profitiert von Richtlinien auf Netzwerkebene, die Anbieter anwenden können, ohne dass jeder Abonnent Software installieren muss. Banken, Finanzdienstleistungen, Versicherungen und staatliche Nutzer stehen ebenfalls vor erheblichen Verpflichtungen in Bezug auf Anmeldedatendiebstahl, Compliance und Cybersicherheit.
Die Gesundheits- und Biowissenschaftsbranche wird bis 2032 voraussichtlich mit einem CAGR von 23,58 % wachsen. Der Markt für Protective DNS Services bietet eine praktische Blockierungsschicht für medizinische Geräte, Bildgebungssysteme und andere vernetzte Geräte, die möglicherweise keine Endpoint-Sicherheitsagenten unterstützen. Health-ISAC identifizierte KI-gestützte Angriffe als führendes Sektoranliegen für 2026 und gab an, im Jahr 2025 mehr als 1.200 gezielte Bedrohungswarnungen verteilt zu haben. Käufer im Gesundheitswesen müssen außerdem sensible Daten schützen und die Kontinuität der Versorgung sicherstellen.
Geografische Analyse
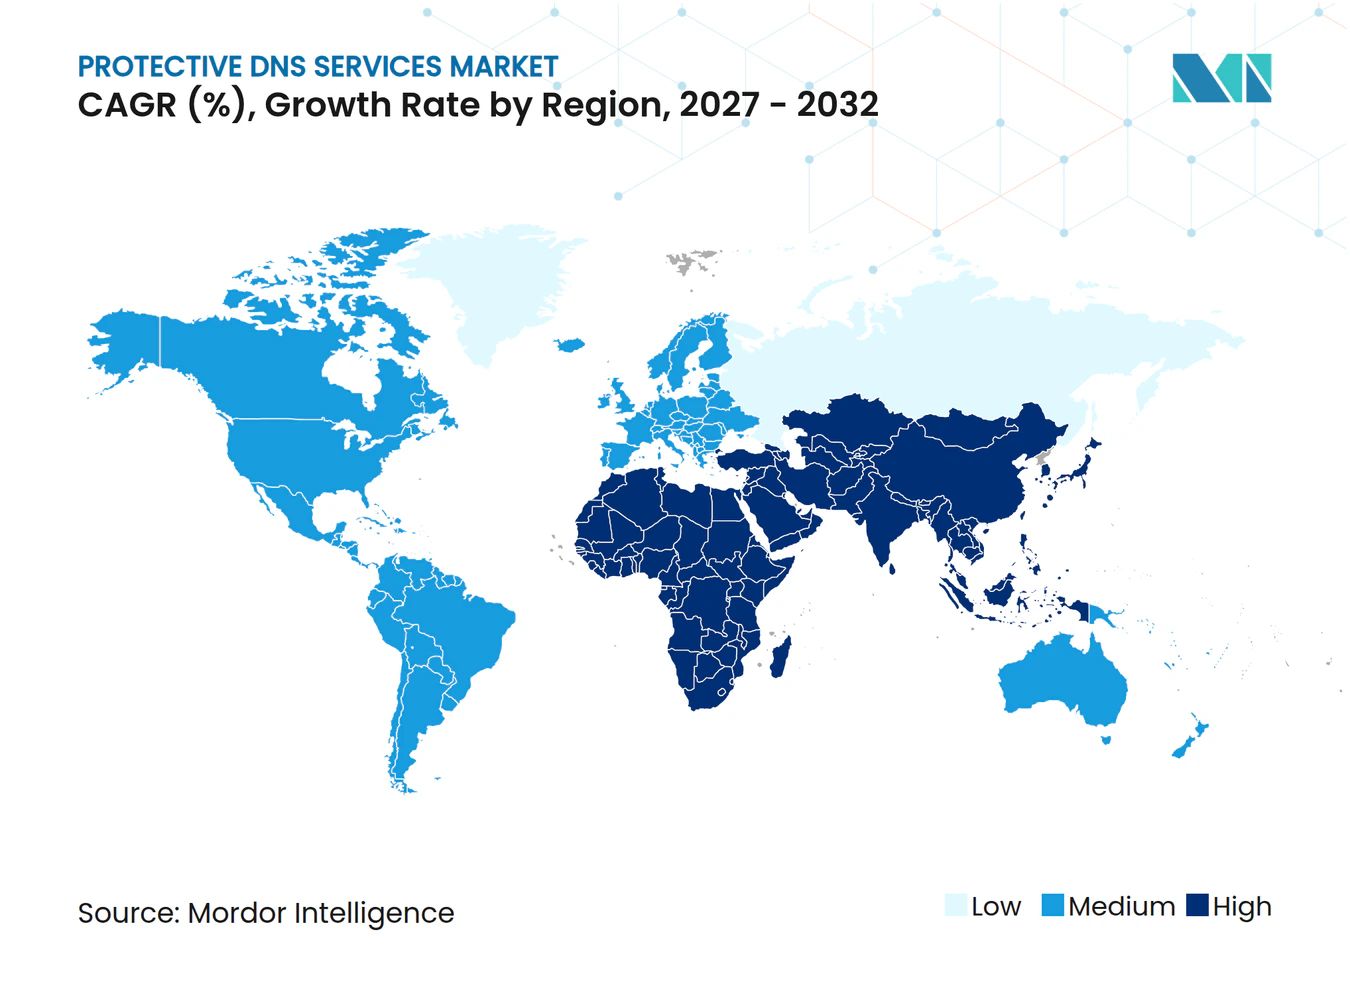
Nordamerika machte im Jahr 2026 34,76 % des Umsatzes aus. Die US-Bundespolitik hat Protective DNS zu einer definierten Beschaffungskategorie für betroffene Behörden gemacht, da CISA einen Resolver-Dienst für die Nutzung durch Bundesbehörden der zivilen Exekutive bereitstellt.[6] Die NIST-Bereitstellungsleitlinien vom März 2026 bieten einen Bewertungsrahmen, der für föderale, Auftragnehmer- und privatwirtschaftliche Sicherheitsprogramme relevant ist. Cisco, Infoblox, Cloudflare und Akamai haben bedeutende Produkt- und Entwicklungsoperationen in der Region. Ihre Präsenz unterstützt häufige Produktaktualisierungen und Cloud-Service-Optionen.
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einem CAGR von 22,73 % wachsen. Der Markt für Protective DNS Services wird durch Investitionen in Cloud-Infrastrukturen, die Exposition gegenüber Cyberkriminalität in Finanz- und Gesundheitsorganisationen sowie sich entwickelnde nationale Cybersicherheitsvorschriften in Indien, Japan, Südkorea, Australien und Südostasien unterstützt. Indiens Anforderungen zur Meldung von Vorfällen, Japans Datenschutzrahmen und Australiens Cybersicherheitsstrategie haben jeweils die Aufmerksamkeit auf DNS- und kritische Infrastrukturkontrollen erhöht. F-Secure und HTHK lancierten im Mai 2026 AI Net Protect und integrierten DNS-Sicherheit in HTHKs 5G Broadband PRO-Dienst ohne Softwareinstallation durch den Endnutzer. Dieser Ansatz zeigt, warum die anbieterbetriebene Bereitstellung auf Netzwerkebene in der Region wichtig ist.
Europa hat eine bedeutende Position, da das Vereinigte Königreich und Deutschland über ausgereifte Cybersicherheitsprogramme und eine breite Unternehmensnachfrage verfügen. Die EU-NIS2-Richtlinie hat die Gruppe der Organisationen erweitert, die Cybersicherheitsverpflichtungen unterliegen, und macht DNS-Schutzmaßnahmen für mehr regulierte Einrichtungen relevant. Das Nationale Cyber-Sicherheitszentrum des Vereinigten Königreichs betreibt einen Protective DNS-Dienst für die Regierung und bietet auch Leitlinien für kommerzielle Nutzer. Südamerika, der Nahe Osten und Afrika bieten Raum für Cloud-basierte Dienste, da die digitale Infrastruktur wächst, unterstützt durch Brasiliens Datenschutzrahmen, die digitalen Transformationsprogramme der Vereinigten Arabischen Emirate und Saudi-Arabiens sowie die Verbreitung von mobilem Breitband in Nigeria, Südafrika und Kenia.
Wettbewerbslandschaft
Marktkonzentration
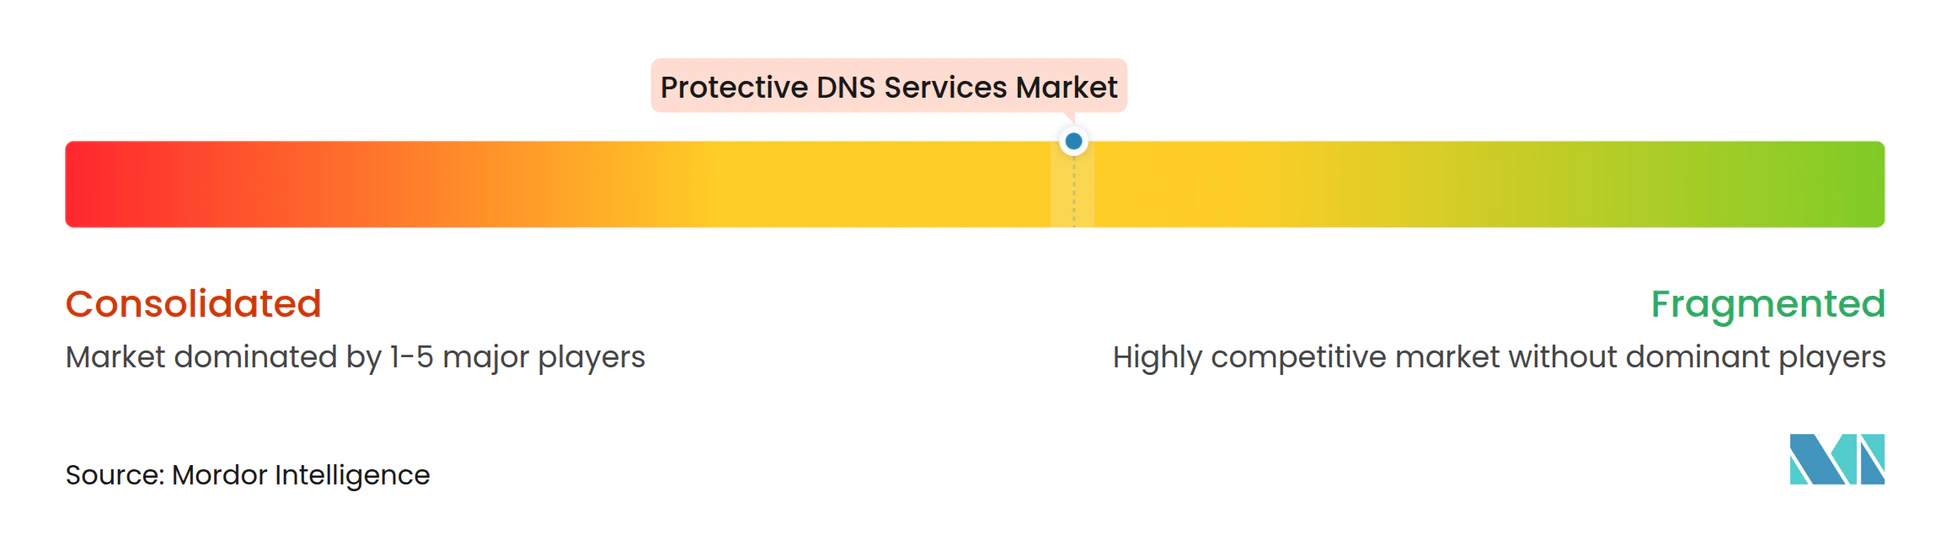
Der Markt für Protective DNS Services ist mäßig konzentriert unter Unternehmensplattformen, wobei Cisco, Infoblox, Cloudflare und Akamai DNS-Funktionen als Teil größerer Sicherheitsportfolios verkaufen. Ihre Produkte verbinden DNS-Filterung mit Secure Access Service Edge, Zero-Trust, Cloud-Sicherheit und Netzwerkkontrollen. Die NIST-Leitlinien von 2026 bevorzugen Plattformen, die verschlüsselte DNS-Protokolle, DNSSEC-Validierung und Audit-Protokollierung für Anforderungen des öffentlichen Sektors unterstützen. Der Markt für Protective DNS Services konkurriert daher auf technischer Integration, Governance-Funktionen und operativer Eignung und nicht nur auf der Domain-Blockierung.
Infoblox erweiterte seine Threat Defense-Funktionen im August 2025 und gab an, den DNS Armor-Dienst von Google Cloud zu betreiben. Akamai führte im Juni 2025 ein agentenloses Multicloud-DNS-Posture-Management-Produkt für AWS, Azure, Google Cloud Platform und Akamai Cloud DNS ein. Cisco führte im Mai 2025 Secure Access DNS Defense als Einstiegspunkt in sein universelles Zero-Trust-Netzwerkzugangsangebot ein. Diese Schritte betten DNS-Sicherheit in breitere Cloud- und Zugriffsarchitekturen ein. Der Markt für Protective DNS Services kann Anbieter belohnen, die Resolver mit identitätsbewussten Richtlinienkontrollen verknüpfen.
Kanalorientierte Wettbewerber haben einen anderen Marktzugang. Whalebone konzentriert sich auf Telekommunikationsbetreiber, während TitanHQ ein MSP-orientiertes WebTitan-Produkt für den Vertrieb über verwaltete Dienste anbietet. DNSFilter startete im Juli 2026 ein OEM-Partnerprogramm für Internetdienstanbieter, Gerätehersteller und Anwendungsentwickler, die seinen Schutz unter ihren eigenen Marken einbetten möchten. Der gemeinnützige Resolver von Quad9 blockiert bekannte bösartige Domains, ohne Nutzer-IP-Adressen zu protokollieren, und bietet eine kostengünstigere Alternative für einige kleinere Anwendungsfälle.
Branchenführer im Markt für Protective DNS Services
-
Cisco Systems, Inc.
-
Infoblox Inc.
-
Akamai Technologies, Inc.
-
Cloudflare, Inc.
-
Open Text Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Jüngste Branchenentwicklungen
- Juli 2026: DNSFilter startete sein OEM-Partnerprogramm, das Internetdienstanbietern, Geräteherstellern und App-Entwicklern ermöglicht, seine Protective DNS- und VPN-Funktionen unter ihrer eigenen Marke einzubetten. Die Plattform verarbeitet täglich 200 Milliarden Abfragen über mehr als 225 Server in über 85 Ländern und unterstützt täglich über 65 Millionen Nutzer, wobei Amazons eero und der Brave-Browser bestehende Integrationen sind.
- Juli 2026: Cloudflare veröffentlichte Cloudflare Internal DNS als allgemein verfügbar für Enterprise-Kunden und bietet autoritatives und rekursives DNS für private Netzwerke auf derselben globalen Steuerungsebene, die für Zero-Trust- und Netzwerkdienste verwendet wird, wodurch der Bedarf an separater interner DNS-Infrastruktur entfällt.
- Juni 2026: DNSFilter startete ein dreistufiges MSP-Partnerprogramm – Select, Accelerator und Strategic – und strukturierte seinen Kanal mit gebrandeten Kampagnen-Assets, selbstgesteuertem Training und volumenbasierter Preisgestaltung für alle über 6.000 MSP-Partner neu.
- Mai 2026: F-Secure und Hutchison Telecommunications Hong Kong lancierten „AI Net Protect”, einen DNS-Sicherheitsdienst, der in HTHKs 5G Broadband PRO-Angebot eingebettet ist. Der Dienst nutzt KI, um bösartige Verbindungen auf Netzwerkebene zu blockieren, ohne dass eine Softwareinstallation durch den Endnutzer erforderlich ist.
- März 2026: Das Nationale Institut für Standards und Technologie veröffentlichte SP 800-81r3, die erste größere Aktualisierung der föderalen DNS-Sicherheitsleitlinien seit 13 Jahren, und positionierte Protective DNS ausdrücklich als aktive Sicherheitskontrolle und Zero-Trust-Richtliniendurchsetzungspunkt für DoT-, DoH- und DoQ-Protokolle. Die Veröffentlichung beeinflusste sofort Unternehmensbeschaffungsrahmen und Anbieterbewertungskriterien weltweit.
Globaler Berichtsumfang des Marktes für Protective DNS Services
Der Markt für Protective DNS Services umfasst Cloud-basierte oder verwaltete DNS-Sicherheitslösungen, die DNS-Anfragen gegen Bedrohungsintelligenz-Feeds und Unternehmensrichtlinien prüfen, um den Zugriff auf bösartige, Phishing-, Malware-hostende, Command-and-Control- oder anderweitig eingeschränkte Domains zu blockieren oder umzuleiten. Diese Dienste bieten eine frühe Netzwerksicherheitskontrolle, indem sie riskante Verbindungen auf der Ebene der Domain-Auflösung blockieren, bevor ein Gerät eine Verbindung zum Ziel herstellt.
Der Marktbericht für Protective DNS Services ist segmentiert nach Angebot (Protective DNS Software und Cloud-Dienste, verwaltete Protective DNS Services, professionelle Dienste und Integrationsdienste sowie Support- und Wartungsdienste), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Branchenvertikale (Banken, Finanzdienstleistungen und Versicherungen (BFSI), IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und öffentliche Verwaltung, Einzelhandel und E-Commerce, Fertigung und Industrie, Energie und Versorgungsunternehmen, Medien und Unterhaltung sowie sonstige Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Protective DNS Software und Cloud-Dienste |
| Verwaltete Protective DNS Services |
| Professionelle Dienste und Integrationsdienste |
| Support- und Wartungsdienste |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentliche Verwaltung |
| Einzelhandel und E-Commerce |
| Fertigung und Industrie |
| Energie und Versorgungsunternehmen |
| Medien und Unterhaltung |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien und Neuseeland | |
| Südostasien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Kenia | |
| Übriges Afrika |
| Nach Angebot | Protective DNS Software und Cloud-Dienste | |
| Verwaltete Protective DNS Services | ||
| Professionelle Dienste und Integrationsdienste | ||
| Support- und Wartungsdienste | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Branchenvertikale | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentliche Verwaltung | ||
| Einzelhandel und E-Commerce | ||
| Fertigung und Industrie | ||
| Energie und Versorgungsunternehmen | ||
| Medien und Unterhaltung | ||
| Sonstige Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien und Neuseeland | ||
| Südostasien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Kenia | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Protective DNS Services im Jahr 2026?
Die Marktgröße für Protective DNS Services wird voraussichtlich von 0,72 Milliarden USD im Jahr 2026 auf 0,83 Milliarden USD im Jahr 2027 steigen und bis 2032 einen Wert von 1,86 Milliarden USD erreichen, mit einem CAGR von 17,47 % über den Zeitraum 2027–2032.
Welcher CAGR wird bis 2032 erwartet?
Der Sektor wird voraussichtlich von 2027 bis 2032 einen CAGR von 17,47 % verzeichnen.
Welches Angebot führt beim Umsatz?
Protective DNS Software und Cloud-Dienste führten im Jahr 2026 mit einem Anteil von 63,21 %.
Warum werden Cloud-basierte DNS-Kontrollen eingeführt?
Die Cloud-Bereitstellung kann konsistente DNS-Richtlinien über Büros, Remote-Nutzer, mobile Geräte und Cloud-Workloads hinweg durchsetzen.
Welche Endnutzergruppe wird voraussichtlich am schnellsten wachsen?
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einem CAGR von 23,58 % wachsen.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einem CAGR von 22,73 % wachsen.