
Marktgröße und Marktanteil für Managed DNS Security Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 4.39 Milliarden US-Dollar |
| Marktgröße (2032) | 8.76 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 14.82 % |
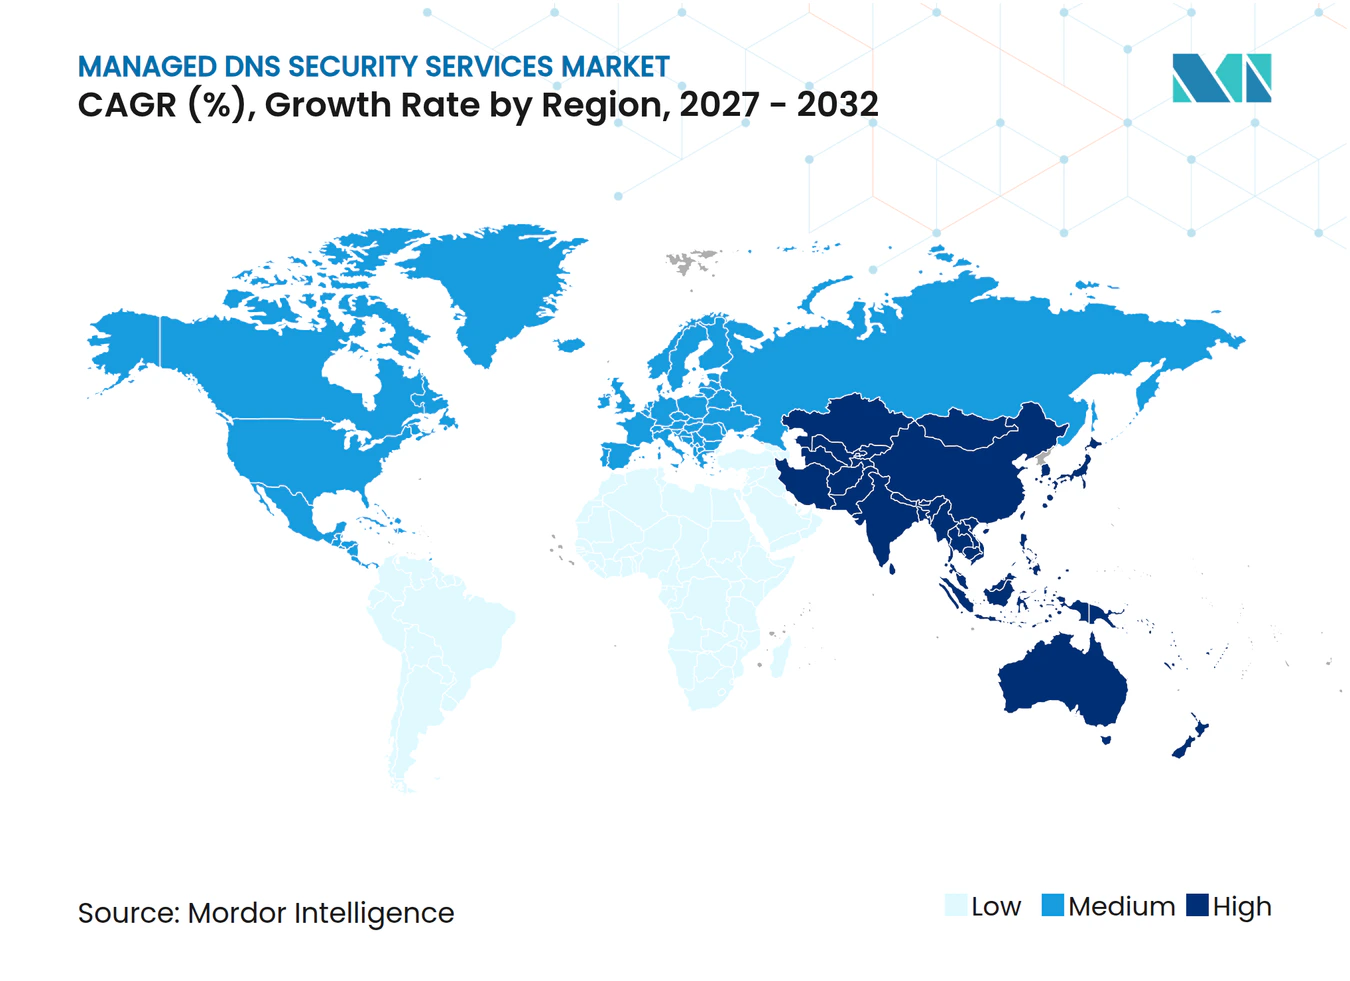
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed DNS Security Services von Mordor Intelligence
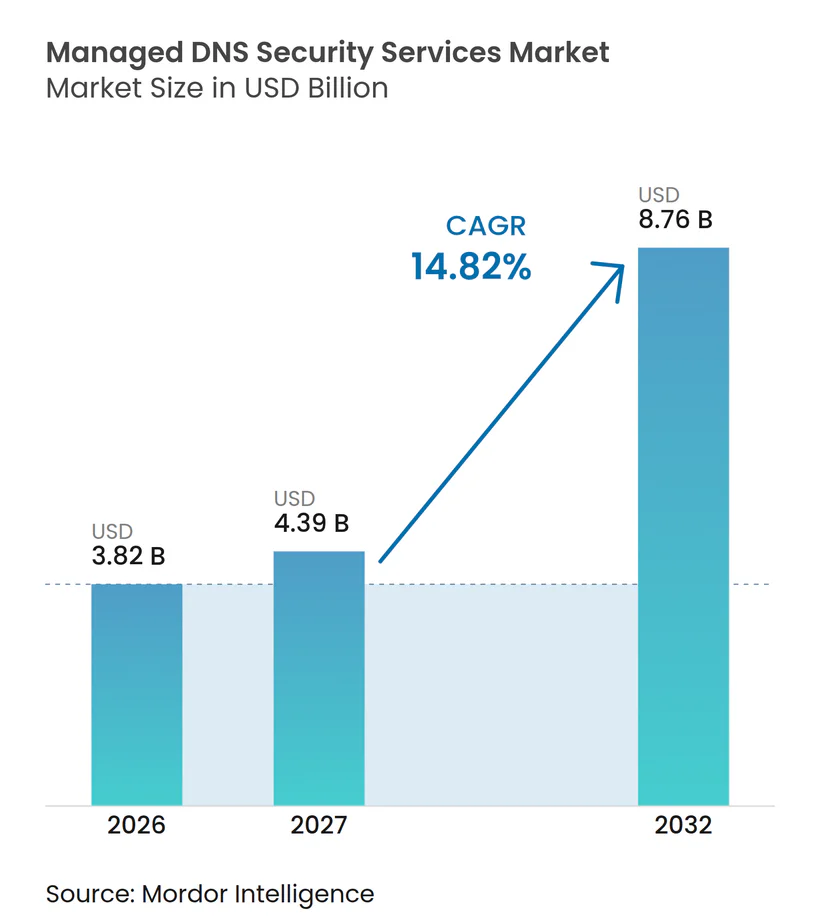
Die Marktgröße für Managed DNS Security Services wird voraussichtlich von 3,82 Milliarden USD im Jahr 2026 und 4,39 Milliarden USD im Jahr 2027 auf 8,76 Milliarden USD bis 2032 anwachsen und dabei zwischen 2027 und 2032 eine CAGR von 14,82 % verzeichnen. Der Markt für Managed DNS Security Services geht über die routinemäßige Namensauflösung hinaus, da Unternehmen DNS zunehmend für Sicherheitskontrollen, Datenverkehrsmanagement und die Einhaltung gesetzlicher Vorschriften nutzen. Cloud- und Hybrid-Bereitstellungen vergrößern die Angriffsfläche, während DNS-Vorfälle Anwendungen, Transaktionen und den Kundenzugang unterbrechen können. Die finanziellen Auswirkungen DNS-bezogener Vorfälle und die Notwendigkeit, Datenspeicherungspflichten zu erfüllen, machen Managed Services für die Unternehmensrisikoplanung immer relevanter. Anbieter reagieren darauf, indem sie DNS-Schutz mit Cloud-Plattformen, Content-Delivery-Netzwerken, Bedrohungsinformationen und automatisierten Richtlinientools kombinieren. Dies schafft eine Chance für Anbieter, die eine resiliente globale Abdeckung unterstützen und gleichzeitig lokale Daten- und Compliance-Anforderungen erfüllen können.
Wichtigste Erkenntnisse des Berichts
- Nach Bereitstellungsmodell hielten Cloud-basierte Dienste im Jahr 2026 einen Marktanteil von 64,72 % am Markt für Managed DNS Security Services und werden voraussichtlich bis 2032 mit einer CAGR von 15,24 % wachsen.
- Nach DNS-Servicetyp entfielen im Jahr 2026 34,66 % des Umsatzes auf primäres DNS, während sekundäres DNS bis 2032 voraussichtlich mit einer CAGR von 15,16 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 74,33 %, während KMU bis 2032 voraussichtlich mit einer CAGR von 15,18 % wachsen werden.
- Nach Endnutzerbranche hielt IT und Telekommunikation im Jahr 2026 einen Umsatzanteil von 22,46 %, während BFSI bis 2032 voraussichtlich mit einer CAGR von 15,29 % wachsen wird.
- Nach Anwendung hielten Cloud- und SaaS-Anwendungen im Jahr 2026 einen Umsatzanteil von 28,71 %, während IoT-Anwendungen bis 2032 voraussichtlich mit einer CAGR von 15,22 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 41,88 %, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 15,49 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende DNS-basierte Cyberangriffe und DDoS-Exposition | +4.2% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Verbreitung Cloud-nativer Anwendungen | +3.5% | Schwerpunkt Nordamerika und Asien-Pazifik, Ausstrahlungseffekte auf Europa | Kurzfristig (≤ 2 Jahre) |
| IoT- und 5G-Abfrageexpansion | +2.8% | Schwerpunkt Asien-Pazifik, China, Indien und Südkorea, Ausstrahlungseffekte auf Nordamerika | Mittelfristig (2–4 Jahre) |
| CDN- und Multi-CDN-Adoption | +1.9% | Global, am stärksten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| DNS-Richtlinienautomatisierung durch Infrastructure as Code | +1.4% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Datenspeicherungsanforderungen und lokalisierte DNS-Knoten | +0.8% | EU, China, Indien und Südamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende DNS-basierte Cyberangriffe und DDoS-Exposition
Die DNS-Infrastruktur war in einer Umfrage unter 218 leitenden Sicherheitsentscheidungsträgern in Nordamerika und Europa in 95 % der organisatorischen Sicherheitsvorfälle der vorangegangenen 12 Monate involviert. EfficientIP berichtete, dass die Gesamtzahl der Bedrohungssignale zwischen H2 2025 und H1 2026 um 24 % gestiegen ist, nachdem mehr als 150 Milliarden tägliche DNS-Transaktionen analysiert wurden. Schadsoftware wurde zur führenden Kategorie, da sich die tägliche Schadaktivität zwischen Januar und April 2026 vervierfachte. Die Aktivität von Domain-Generierungsalgorithmen kann Wochen vor einem Anstieg der Schadsoftwareaktivität auftreten, was Unternehmen mit verwalteter DNS-Transparenz Zeit gibt, Kampagneninfrastruktur zu identifizieren. Finanzinstitute verzeichneten 2025 einen Anstieg von 272 % bei DNS-Abfrageflutangriffen, und die durchschnittlichen Vorfallskosten betrugen 1,1 Millionen USD, was DNS-Sicherheit zu einem Beschaffungsthema für das Senior Management macht.[1]
Verbreitung Cloud-nativer Anwendungen
Containerisierte Anwendungen und Microservice-Anwendungen erhöhen die Abhängigkeit von DNS, da Dienst-zu-Dienst-Aufrufe eine Namensauflösung erfordern. Infoblox stellte in seiner Analyse von mehr als 70 Milliarden täglichen Abfragen im Jahr 2025 fest, dass 25,1 % von 100,8 Millionen neu beobachteten Domains bösartig oder verdächtig waren. Häufige Bereitstellungszyklen können auch verwaiste CNAME-Einträge hinterlassen, nachdem Dienste geändert oder entfernt wurden. Infoblox identifizierte verwaiste Einträge bei 31 von fast 40 Early-Access-Organisationen, und fast ein Drittel davon war für Phishing und Diebstahl von Anmeldedaten leicht oder trivial auszunutzen.[2] Leitlinien der NSA und der CISA bevorzugen Unternehmens-Resolver, die DNS über HTTPS oder DNS über TLS unterstützen, was die Relevanz von Anbietern mit verschlüsselter Resolver-Infrastruktur erhöht. Die Anforderungen der ISO/IEC 27001 verankern DNS-Kontrollen zusätzlich in Cloud-Governance-Programmen. Diese Bedingungen verlagern Entscheidungen im Markt für Managed DNS Security Services vom Netzwerkbetrieb hin zur Unternehmens-Sicherheitsführung.
IoT- und 5G-Abfrageexpansion
IoT-Geräte können hohe Anforderungen an DNS-Resolver stellen, da einige Geräte dieselben Domains wiederholt anfragen, anstatt Time-to-Live-Werte zu beachten. Massive 5G-Maschine-zu-Maschine-Kommunikation benötigt ebenfalls eine schnelle DNS-Auflösung, was die Nachfrage nach Edge-basierten Knoten und verteilten Anycast-Netzwerken unterstützt. Auf der RIPE 90 im Jahr 2025 vorgestellte Forschungsergebnisse ergaben, dass keines der getesteten IoT-Geräte DNSSEC oder verschlüsseltes DNS verwendete. Dies setzt IoT-Flotten Cache-Poisoning und Manipulation aus, was durch Managed DNS Security-Schichten erkannt oder blockiert werden kann. China verfügt über mehr als 500 ausgewiesene Smart-City-Pilotprojekte, während Indiens digitale Zahlungsinfrastruktur zuverlässige nationale Dienste und Datenverarbeitung benötigt. Der kombinierte Effekt macht DNS-Schutz für Fertigungs-, Logistik- und Versorgungsunternehmen im Markt für Managed DNS Security Services zunehmend relevant.
CDN- und Multi-CDN-Adoption
DNS steuert die Routing-Entscheidung in einem Multi-CDN-Design, da es bestimmt, welches Edge-Netzwerk eine Anfrage erhält. Die CDN-Nutzung erreichte 2025 unter den Top-1.000-Websites 71 %, und CDN-ausgelieferte DNS-Antworten waren bei Desktop-Verbindungen 2,5-mal schneller als Antworten vom Ursprungsserver.[3] Unternehmen, die mehrere CDN-Anbieter nutzen, benötigen Datenverkehrsrichtlinien, Real-User-Measurement, Integritätsprüfungen und Failover-Prozesse, die grundlegende DNS-Angebote nicht bieten. Multi-CDN-Umgebungen erhöhen daher den Wert von Managed DNS Services, die Routing und Monitoring in einer Richtlinienebene zusammenführen. Streaming-Dienste und Plattformen für Finanztransaktionen haben starke Gründe, Anwendungen auch bei Netzwerkausfällen verfügbar zu halten. Anbieter, die Datenverkehrssteuerung mit Bedrohungsinformationen kombinieren, können eine umfassendere Rolle als ein eigenständiger CDN-Vertrag übernehmen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Persistenz von Legacy-On-Premises-DNS | -1.8% | Global, am stärksten in Behörden und im BFSI-Sektor | Langfristig (≥ 4 Jahre) |
| Kostensensitivität von KMU in Schwellenmärkten | -1.2% | Südamerika, Naher Osten und Afrika sowie Südostasien | Mittelfristig (2–4 Jahre) |
| Betriebliche Komplexität von IPv6 und Dual-Stack | -0.7% | Schwerpunkt Asien-Pazifik, Ausstrahlungseffekte auf Europa | Mittelfristig (2–4 Jahre) |
| Konzentrationsrisiko bei globalen DNS-Anbietern | -0.4% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Persistenz von Legacy-On-Premises-DNS
BIND-, Unbound- und PowerDNS-Installationen sind in regulierten Sektoren fest verankert, wo eine DNS-Migration als hochriskante Infrastrukturänderung gilt. Sicherheitsentscheidungsträger stehen häufig vor der Herausforderung, parallele On-Premises- und Cloud-DNS-Umgebungen zu verwalten. Hardware-Investitionen und Integrationen mit Firewall-Regeln, Active-Directory-Zonen und Ticketing-Workflows erhöhen die Kosten für den Austausch dieser Systeme. EU-Behörden und Betreiber kritischer Infrastrukturen müssen Souveränitätsanforderungen, die eine lokale Kontrolle bevorzugen, mit Resilienzanforderungen in Einklang bringen, die verwaltete Anycast-Kapazitäten unterstützen. Diese Dynamik begünstigt Hybrid-Umgebungen und kann die vollständige Einführung von Managed Services verzögern. Die Auswirkungen sind am stärksten dort, wo Beschaffungs- und Budgetzyklen mehrere Jahre umfassen.
Kostensensitivität von KMU in Schwellenmärkten
Kleine und mittlere Unternehmen in Südamerika, im subsaharischen Afrika und in Südostasien arbeiten häufig mit begrenzten IT-Budgets, was die Einführung von Managed DNS Security Services einschränken kann. Eine EfficientIP-Umfrage zeigt, dass Sicherheitsverantwortliche Schwierigkeiten haben, auf Fachwissen zur DNS-Bedrohungserkennung zuzugreifen, wobei diese Lücke in Schwellenländern oft ausgeprägter ist. Erschwingliche DDoS-as-a-Service-Abonnements haben die Hürde für Angriffe auf kleinere Unternehmen gesenkt. Lokalen IT-Partnern fehlen möglicherweise auch Managed DNS Security-Angebote in ihren Serviceportfolios. Managed-Service-Provider-Kanäle können dazu beitragen, diese Lücke zu schließen, erfordern jedoch mandantenfähige Tools und Preismodelle, die auf kleinere Kunden zugeschnitten sind. Ohne subventionierte oder Freemium-Optionen für schützende DNS-Dienste könnte die KMU-Akzeptanz in wachstumsstarken Regionen begrenzt bleiben.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Bereitstellungsmodell:
Cloud-Architektur führt bei Umsatz und WachstumCloud-basiertes Managed DNS hielt im Jahr 2026 einen Marktanteil von 64,72 % am Markt für Managed DNS Security Services und wird voraussichtlich bis 2032 mit einer CAGR von 15,24 % wachsen. Anycast-Bereitstellung gibt Cloud-Anbietern die Möglichkeit, Datenverkehr zu verteilen, Workloads bei Ausfällen umzuschalten und große DDoS-Ereignisse abzumildern. Cloudflare ist in mehr als 335 Städten in über 120 Ländern tätig, was den geografischen Umfang eines verteilten Netzwerks im Markt für Managed DNS Security Services veranschaulicht. Die Cloud-Migration von Unternehmen begünstigt auch DNS-Dienste, die sich mit Infrastructure-as-Code-Workflows verbinden. Infoblox veröffentlichte im April 2025 ein Terraform-Provider-Plugin zur Automatisierung der DNS-Eintragsbereitstellung über On-Premises- und Multi-Cloud-Systeme hinweg aus einem einzigen Workflow.
AWS stärkte das Cloud-Modell im November 2025 mit Route 53 Global Resolver und Accelerated Recovery und fügte automatisierten Failover, zentralisiertes Logging und cloudübergreifendes Datenverkehrsmanagement hinzu. On-Premises-Bereitstellungen bleiben wichtig, wo Resolver-Datenverkehr keine nationalen Grenzen überschreiten darf, insbesondere in China und im EU-Bereich kritischer Infrastrukturen. Hybrid-Systeme unterstützen weiterhin große Unternehmen, die Legacy-BIND-Infrastruktur neben Cloud-nativen Workloads verwalten. Infoblox berichtete, dass seine Universal-DDI-Management-Plattform im Jahr 2026 mehr als 200 Unternehmenskunden überschritt und das einheitliche Management auf Cloudflare, Akamai, AWS, Azure und Google Cloud ausdehnte. Dieser Ansatz ermöglicht es Unternehmen, konsistente Richtlinien anzuwenden, während Workloads schrittweise verschoben werden, sodass der Markt für Managed DNS Security Services sowohl Cloud-Konvertierungen als auch langfristige Hybrid-Verwaltungsanforderungen umfasst.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach DNS-Servicetyp:
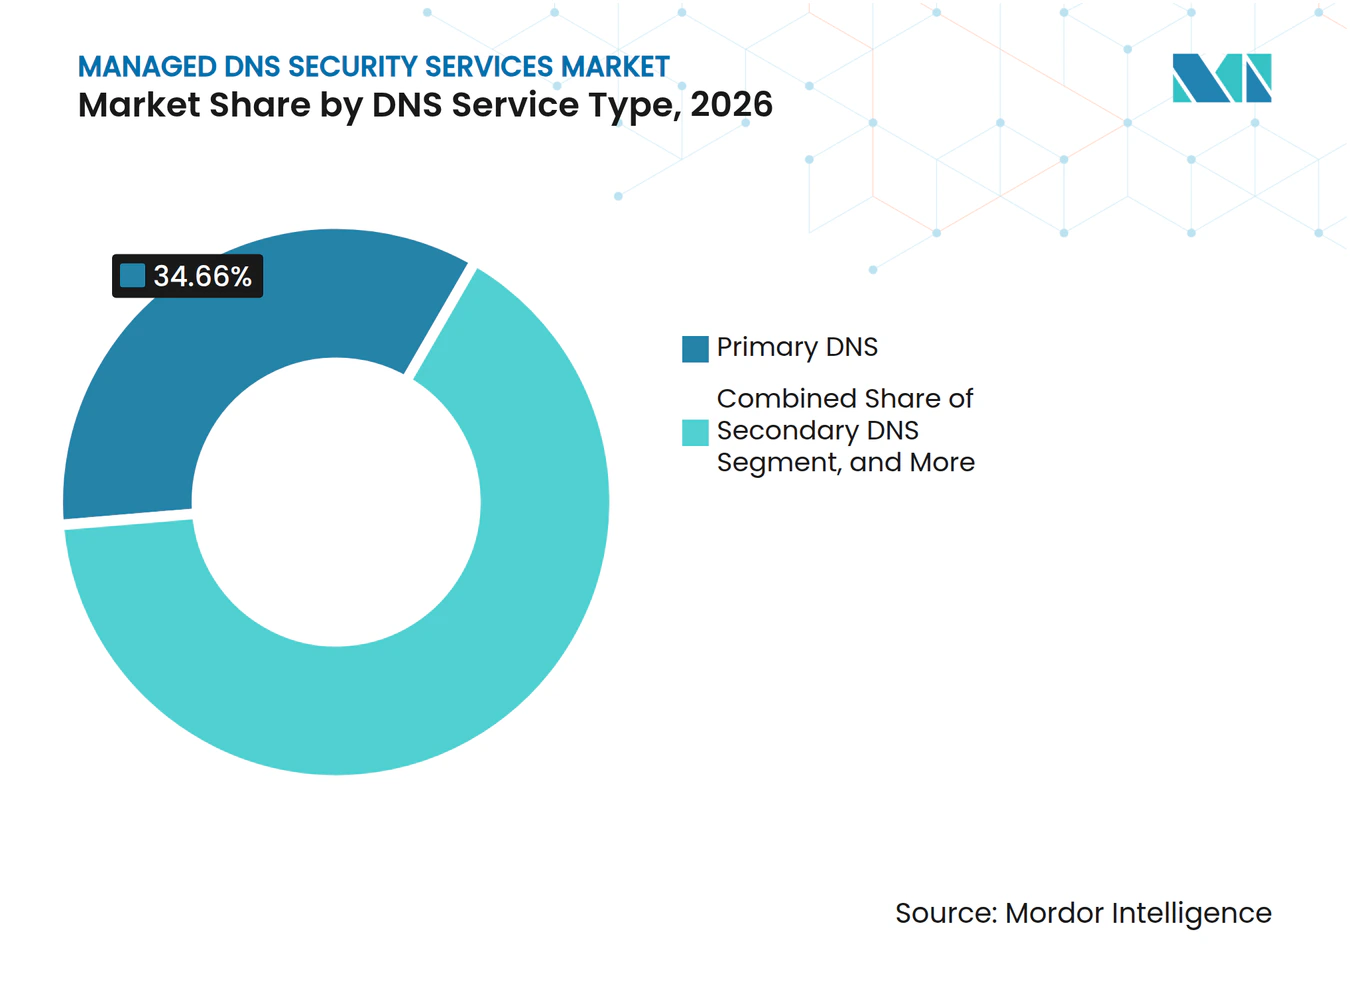
Sekundäres DNS unterstützt Resilienz-DesignsPrimäres DNS hielt im Jahr 2026 einen Umsatzanteil von 34,66 %, während sekundäres DNS bis 2032 voraussichtlich mit einer CAGR von 15,16 % wachsen wird. Primäres DNS bleibt der grundlegende Dienst für autoritative Einträge und unterstützt die DNS-Kerninfrastruktur der meisten Unternehmen. Sekundäres DNS gewinnt im Markt für Managed DNS Security Services an Aufmerksamkeit, da Unternehmen nach Redundanz infolge von Verfügbarkeitsvorfällen und volumetrischen Angriffen suchen. Der Anstieg der DNS-Bedrohungssignale um 24 % zwischen H2 2025 und H1 2026 unterstreicht die Notwendigkeit, autoritative Dienste auf mehrere Anbieter zu verteilen. Multi-Anbieter-Designs können Angriffsdatenverkehr verteilen und die Abhängigkeit von einem einzigen autoritativen Dienst reduzieren.
Akamai fügte Edge DNS im März 2026 Multi-Signer-DNSSEC-Unterstützung hinzu und ermöglicht es mehreren Anbietern, Zonen gemäß RFC 8901 Modell 2 gemeinsam zu signieren. Dies kann eine betriebliche Hürde für die Einführung von sekundärem DNS senken. Dynamisches DNS ist auch für Cloud-Workloads relevant, die häufige Eintragsänderungen während Container-Orchestrierungszyklen benötigen. Reverse-DNS unterstützt die E-Mail-Authentifizierung durch DMARC- und SPF-Konfigurationen in regulierten Umgebungen, während Zero-Trust-Programme einen weiteren Grund für resilientes autoritatives DNS liefern, da Mikrosegmentierung von einer stabilen Diensterkennung abhängt. Diese Anforderungen machen sekundäres DNS zu einem Resilienz- und Compliance-Kauf und nicht nur zu einer technischen Sicherungslösung.
Nach Unternehmensgröße:
Unternehmensumsatz bleibt konzentriert, während KMU expandierenGroßunternehmen hielten im Jahr 2026 einen Umsatzanteil von 74,33 %, während KMU bis 2032 voraussichtlich mit einer CAGR von 15,18 % wachsen werden. Große Unternehmen verfügen über die Ressourcen, um große DNS-Abfragevolumen zu verwalten, und sind häufige Ziele für Phishing- und Command-and-Control-Aktivitäten. Ihre Investitionen spiegeln auch die Kosten von Ausfallzeiten für kundenorientierte Anwendungen und den globalen Betrieb wider. Die von der CISA geleitete Empfehlung vom April 2025 zu Fast-Flux-DNS stellte fest, dass eine schnelle IP-Rotation Blocklisten umgehen kann, wenn Unternehmen keine wirksame DNS-Filterung einsetzen. Diese Bedrohung kann kleinere Unternehmen dazu veranlassen, schützende DNS-Dienste zu nutzen, anstatt komplexe Filterung selbst zu verwalten.
Die KMU-Akzeptanz im Markt für Managed DNS Security Services wird stark von Managed-Service-Provider-Kanälen und Tools abhängen, die mehrere Kunden von einer Plattform aus unterstützen. Infoblox führte im September 2026 erweiterte Mandantenfähigkeit für Threat Defense ein, um eine skalierbare Kundenbereitstellung über diese Kanäle zu unterstützen. NEC führte im März 2026 auch integrierte DNS-Sicherheit für KMU-VPN-Router in Japan ein. DNSFilter und TitanHQ nutzen MSP-Vertrieb, um Sub-Enterprise-Kunden in Nordamerika und Europa zu erreichen. Kostengünstigere Bundles können den Zugang erweitern und gleichzeitig den Bedarf an dedizierten Sicherheitsgeräten reduzieren, was KMU einen praktischen Weg bietet, Managed DNS Security einzuführen, wenn ihre Exposition zunimmt.
Nach Endnutzerbranche:
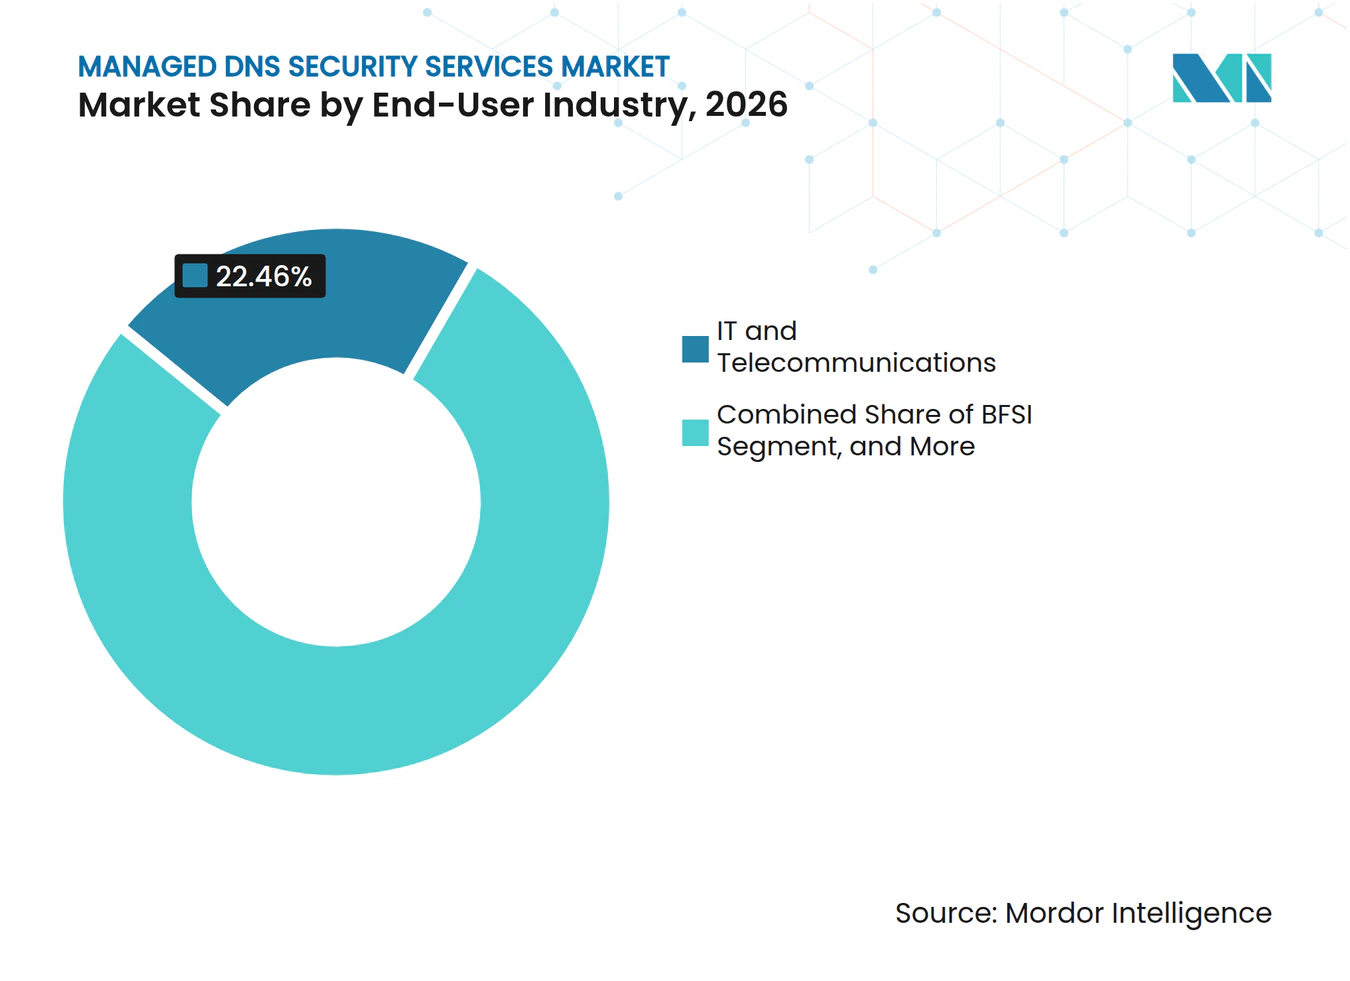
BFSI-Bedrohungsexposition treibt die Nachfrage anIT und Telekommunikation hielten im Jahr 2026 einen Umsatzanteil von 22,46 %, während BFSI bis 2032 voraussichtlich mit einer CAGR von 15,29 % wachsen wird. Der IT- und Telekommunikationssektor erzeugt große DNS-Datenverkehrsvolumen und liefert Konnektivität für andere Sektoren im Markt für Managed DNS Security Services. Finanzinstitute sind direkt DNS-Abfragefluten, Phishing und anderen Bedrohungen ausgesetzt, die digitale Dienste unterbrechen können. Radware berichtete von einem globalen Anstieg von 272 % bei DNS-Abfrageflutangriffen auf Finanzinstitute im Jahr 2025. Dies erhöht die Bedeutung von DNS-Monitoring und -Filterung auf der Ebene des Senior-Risikomanagements.
Der Digital Operational Resilience Act verpflichtet Finanzunternehmen, IKT-Resilienz nachzuweisen, einschließlich Vorfallserkennung und -meldung, die für DNS-Betrieb relevant sind. Bedrohungsinformationsprogramme nutzen auch DNS-Signale, um bösartige Infrastruktur zu identifizieren, bevor ein umfassenderer Angriff beginnt. Gesundheitswesen und Biowissenschaften, Behörden und öffentlicher Sektor sowie Einzel- und E-Commerce-Unternehmen haben ähnliche Compliance- und Dienstverfügbarkeitsanforderungen. HIPAA, FISMA und PCI-DSS prägen die DNS-Daten-Governance und die Anforderungen an den Transaktionsschutz in ihren jeweiligen Bereichen. Fertigung und Versorgungsunternehmen werden zunehmend relevant, da Betriebstechnologie und IT-Netzwerke stärker vernetzt werden, was den Markt für Managed DNS Security Services über traditionelle Technologiekäufer hinaus erweitert.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Anwendung:
Cloud und SaaS führen, während IoT beschleunigtCloud- und SaaS-Anwendungen hielten im Jahr 2026 einen Umsatzanteil von 28,71 %, während IoT-Anwendungen bis 2032 voraussichtlich mit einer CAGR von 15,22 % wachsen werden. Verteilte Belegschaften können hohe Abfragevolumen erzeugen, wenn Nutzer wiederholt auf SaaS-Domains zugreifen. Dies unterstützt die führende Position von Cloud- und SaaS-Anwendungen in der Marktgröße für Managed DNS Security Services. Das IoT-Wachstum spiegelt die Geräteverbreitung wider, die die Nutzung von DNSSEC und verschlüsseltem DNS überholt. Auf der RIPE 90 im Jahr 2025 vorgestellte Forschungsergebnisse ergaben, dass kein getestetes IoT-Gerät DNSSEC oder verschlüsseltes DNS implementiert hatte, was viele Geräteflotten DNS-Schicht-Manipulation aussetzt.
DNS-Beziehungen bleiben auch für die Unternehmens-Cloud-Beschaffung im Markt für Managed DNS Security Services zentral. Die Daten von Edge Footprint vom Oktober 2026 zeigten, dass AWS Route 53, Akamai Edge DNS und Cloudflare einen Großteil des autoritativen DNS verwalteten, das von Fortune-500-Unternehmen genutzt wird. CDN-Dienste und Unternehmensnetzwerke benötigen intelligentes Routing basierend auf Latenz, Integritätsprüfungen und geografischen Compliance-Regeln. E-Commerce-Plattformen benötigen zuverlässiges DNS während hochwertiger Transaktionszeiträume, während Website-Hosting eine Einstiegsanwendung bleibt, bei der ClouDNS, Constellix und DNSimple KMU und Entwickler zu niedrigeren Vertragswerten bedienen. Diese Mischung unterstützt sowohl hochvolumige Unternehmensverträge als auch eine breitere Basis kleinerer Nutzer.
Geografische Analyse
Markt für Managed DNS Security Services in Amerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 41,88 % am Markt für Managed DNS Security Services. Hyperscale-Cloud-Dichte, ausgereifte Regulierung und hohe Unternehmensangriffexposition unterstützen die führende Position der Region. Die Vereinigten Staaten machen einen Großteil dieser Nachfrage durch Bundesbeschaffung und große Finanz-, Gesundheits- und Technologieunternehmen aus, während die Protective-DNS-Initiative der CISA und die NSA-Leitlinien für verschlüsseltes DNS die Nutzung geschützter Resolver-Dienste unterstützen. Südamerika entwickelt sich im Markt für Managed DNS Security Services durch Cloud-Migration und Modernisierung der Telekommunikation, wobei Brasilien durch Datenschutz- und Cybersicherheitsanforderungen im Finanzsektor unterstützt wird.
Markt für Managed DNS Security Services in Europa
Europa hat ein besonderes Profil, da die NIS-2-Richtlinie Betreiber kritischer Infrastrukturen verpflichtet, DNS-Datenverkehr im Rahmen des IKT-Risikomanagements zu prüfen, zu dokumentieren und zu sichern. Deutschland führt die regionalen Ausgaben an, wobei BSI IT-Grundschutz NET.1.1 DNS-Schicht-Kontrollen für Unternehmen vorschreibt, die eine Bundesbehörden-Cybersicherheitszertifizierung anstreben. Das Protective-DNS-Programm des Vereinigten Königreichs umfasst mehr als 1.400 Zentralbehörden, Kommunalbehörden und NHS-Organisationen. DSGVO-Datenverarbeitungsverträge verpflichten Anbieter, zu dokumentieren, wie EU-ansässige Abfrageprotokolle verarbeitet werden, was Anbieter mit regionalen Anycast-Knoten und dokumentierten Datengrenzen bevorzugt.
Markt für Managed DNS Security Services in Asien-Pazifik und Naher Osten und Afrika
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 15,49 % wachsen, der schnellsten geografischen Rate im Markt für Managed DNS Security Services. 5G-Ausbau, Smart-City-Ausgaben und die Rolle der Region bei der IPv6-Einführung unterstützen diese Aussicht. APNIC berichtete, dass Asien-Pazifik im Jahr 2025 mehr als 64 % der globalen IPv6-Nutzer ausmachte. Chinas inländische Anbieter operieren unter lokalen Sicherheits- und Datenschutzbestimmungen, während Indiens digitale Zahlungen und staatliche Digitalisierung die Nachfrage von Finanzinstituten und Plattformen erhöhen. Der Nahe Osten und Afrika sind noch frühe Märkte, obwohl Saudi-Arabiens Vision 2030 und die Telekommunikationsinvestitionen der Vereinigten Arabischen Emirate die regionale Nachfrage unterstützen.
Wettbewerbslandschaft
Marktkonzentration
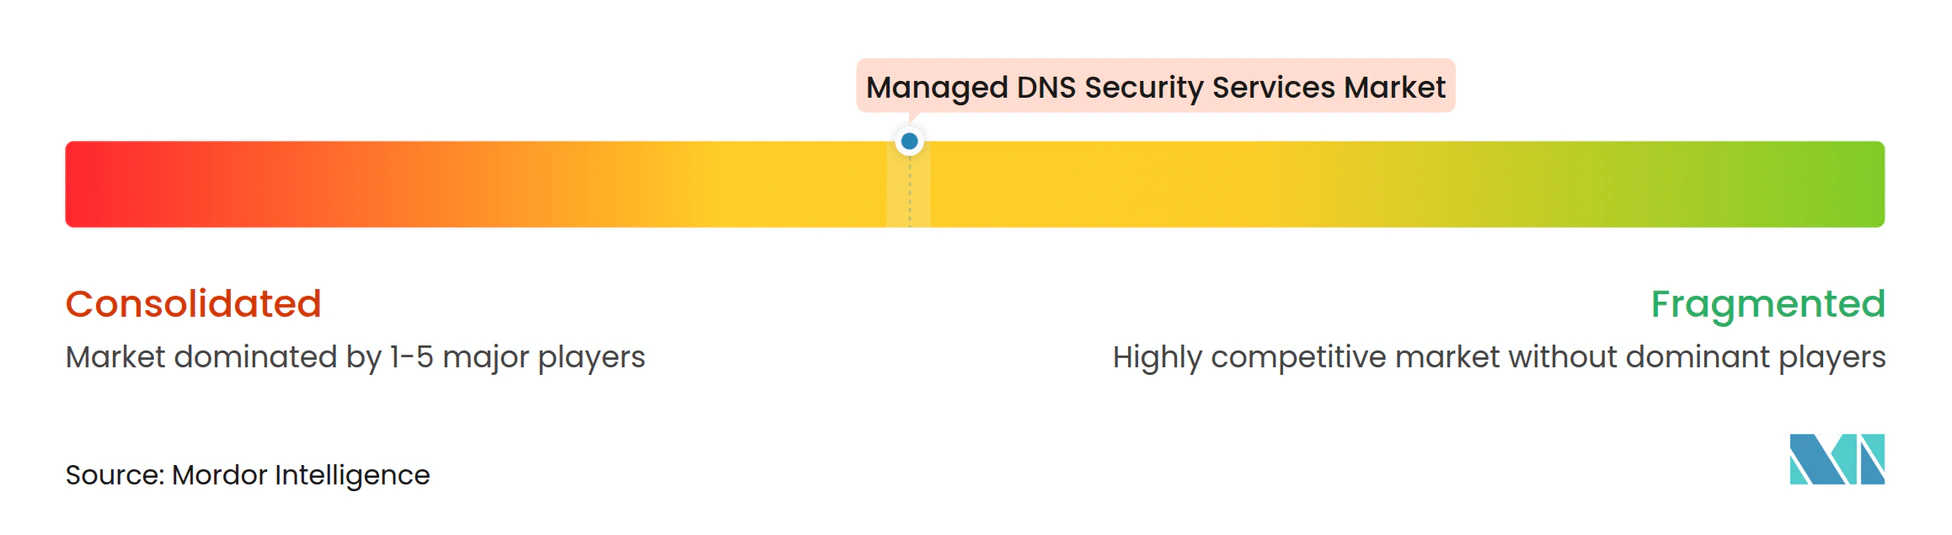
Der Markt für Managed DNS Security Services ist auf der Plattformebene mäßig konzentriert, wo AWS, Cloudflare, Akamai Technologies, Microsoft und Google Großunternehmen durch Cloud-, CDN- und Sicherheitsintegrationen bedienen. AWS Route 53 hat eine bedeutende Hyperscale-Workload-Position, da es eng mit AWS-Diensten integriert ist, und Palo Alto Networks' Advanced DNS Security wurde im Oktober 2026 auf Route 53 Resolver DNS Firewall allgemein verfügbar. Der Dienst fügt Fast-Flux-Schutz, Erkennung von Domain-Generierungsalgorithmen und DNS-Tunneling-Kontrollen innerhalb von Route-53-Richtlinien hinzu. Dies ermöglicht es AWS-Kunden, diese Schutzmaßnahmen ohne separate VPC-Ebene-Appliances zu nutzen.
Akamai konkurriert im Markt für Managed DNS Security Services durch seinen autoritativen DNS-Fußabdruck und DNS-Sicherheitsfunktionen. Das Update vom März 2026 fügte Edge DNS Multi-Signer-DNSSEC, Infrastructure Security Analytics und Erkennung verwaister CNAME-Einträge hinzu. Cloudflare veröffentlichte Internal DNS im Juli 2026 zur allgemeinen Verfügbarkeit, um öffentliches und privates DNS auf einer Steuerungsebene zu kombinieren. Dies adressiert die Split-Horizon-DNS-Komplexität in Zero-Trust-Architekturen. Diese Schritte zeigen, wie führende Anbieter DNS von einem separaten Netzwerkdienst in ein umfassenderes Sicherheits- und Cloud-Betriebsmodell integrieren.
DDI-fokussierte Anbieter erweitern auch ihre Positionen im Markt für Managed DNS Security Services in externe Bedrohungsinformationen und Angriffsflächen-Management. Infoblox schloss die Übernahme von Axur im Mai 2026 ab und fügte externe Bedrohungserkennung, digitalen Risikoschutz, das Scannen von mehr als 40 Millionen URLs täglich, eine Takedown-Erfolgsrate von 98,9 % und eine durchschnittliche Bedrohungsblockierung 68,4 Tage früher als herkömmliche Tools hinzu. BlueCat Networks und EfficientIP bleiben in regulierten Hybrid-Bereitstellungen relevant, wo DORA, DSGVO und Datenspeicherungsanforderungen wesentlich sind. Die Linux Foundation startete DNS-AID im Mai 2026 mit Cloudflare, GoDaddy, Infoblox, ISC, Equinix und anderen Mitgliedern, um die dezentralisierte KI-Agenten-Erkennung durch DNS voranzutreiben. Das Projekt kann die strategische Rolle von DNS bei vertrauenswürdigen KI-Agenten-Transaktionen stärken und zusätzliche Möglichkeiten für Anbieter mit globalen Anycast-Netzwerken schaffen.
Marktführer für Managed DNS Security Services
-
Amazon Web Services, Inc.
-
Cloudflare, Inc.
-
Akamai Technologies, Inc.
-
Microsoft Corporation
-
Google LLC
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Managed DNS Security Services Unternehmen in diesem Bericht
- Amazon Web Services, Inc.
- Cloudflare, Inc.
- Akamai Technologies, Inc.
- Microsoft Corporation
- Google LLC
- International Business Machines Corporation
- Oracle Corporation
- Infoblox Inc.
- GoDaddy Inc.
- VeriSign, Inc.
- Vercara, LLC
- DigiCert, Inc.
- Cisco Systems, Inc.
- BlueCat Networks Inc.
- EfficientIP SAS
- DNSFilter, Inc.
- TitanHQ
- DNS Made Easy
- Tiggee LLC
- No-IP, Inc.
- Open-Xchange AG
- Constellix LLC
- ClouDNS Ltd.
- DNSimple Corporation
Neueste Industrielle Entwicklungen in Markt für Managed DNS Security Services
- Oktober 2026: Palo Alto Networks Advanced DNS Security erreichte die allgemeine Verfügbarkeit auf Amazon Route 53 Resolver DNS Firewall und bietet Fast-Flux-Schutz, DGA-Erkennung und DNS-Tunneling-Blockierung nativ innerhalb von Route-53-Richtlinien in AWS- und Hybrid-Cloud-Umgebungen, wodurch der Bedarf an separaten VPC-Ebene-Appliance-Bereitstellungen entfällt.
- Oktober 2026: GoDaddy, Infoblox, Google und Cloudflare präsentierten eine „Chain of Trust”-Referenzarchitektur für sichere KI-Agenten-Transaktionen auf der GovWare 2026 während der Singapore International Cyber Week, entwickelt mit Singapurs IMDA. Die Architektur nutzt DNS als Agenten-Erkennungs- und Identitätsverifizierungsschicht und positioniert DNS-Betreiber als grundlegende Vertrauensinfrastruktur für agentische Handelsnetzwerke, die McKinsey auf ein Volumen von 3 Billionen USD bis 5 Billionen USD bei Verbraucherkäufen bis 2030 schätzt.
- Oktober 2026: AWS veröffentlichte DNS-Analysen und -Erkenntnisse für Route 53 Global Resolver und DNS Firewall durch native Amazon-CloudWatch-Integration und bietet Sicherheitsteams Abfragemuster-Beobachtbarkeit, Anomalieerkennung und automatisierte Alarmfunktionen in Hybrid-Cloud-DNS-Umgebungen.
- Oktober 2026: VeriSign startete die eingeschränkte Beta für Verisign Informed, einen hochsicheren Zertifikatsstatus-Dienst, der eine Validierung zum Nutzungszeitpunkt durch hochverfügbare DNS-Infrastruktur liefert, mit einer geplanten allgemeinen Verfügbarkeit in der ersten Hälfte des Jahres 2027.
Umfang des globalen Marktberichts für Managed DNS Security Services
Der Markt für Managed DNS Security Services umfasst ausgelagerte 24/7-Sicherheitsdienste, die die DNS-Infrastruktur und den DNS-Datenverkehr eines Unternehmens vor Cyberbedrohungen schützen, einschließlich DDoS-Angriffen, DNS-Hijacking, Cache-Poisoning, DNS-Tunneling und Schadsoftware-Command-and-Control-Kommunikation (C2).
Der Marktbericht für Managed DNS Security Services ist segmentiert nach Bereitstellungsmodell (Cloud-basiert, On-Premises und Hybrid), DNS-Servicetyp (Primäres DNS, Sekundäres DNS, Dynamisches DNS und Reverse-DNS), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (IT und Telekommunikation, Banken, Finanzdienstleistungen und Versicherungen, Medien und Unterhaltung, Einzel- und E-Commerce, Gesundheitswesen und Biowissenschaften, Behörden und öffentlicher Sektor sowie sonstige Endnutzerbranchen), Anwendung (Website-Hosting, Cloud- und SaaS-Anwendungen, E-Commerce-Plattformen, CDN-Dienste, Unternehmensnetzwerke, mobile Anwendungen und IoT-Anwendungen) sowie Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Primäres DNS |
| Sekundäres DNS |
| Dynamisches DNS |
| Reverse-DNS |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| IT und Telekommunikation |
| Banken, Finanzdienstleistungen und Versicherungen |
| Medien und Unterhaltung |
| Einzel- und E-Commerce |
| Gesundheitswesen und Biowissenschaften |
| Behörden und öffentlicher Sektor |
| Sonstige Endnutzerbranchen |
| Website-Hosting |
| Cloud- und SaaS-Anwendungen |
| E-Commerce-Plattformen |
| CDN-Dienste |
| Unternehmensnetzwerke |
| Mobile Anwendungen |
| IoT-Anwendungen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriges Asien-Pazifik | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Bereitstellungsmodell | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach DNS-Servicetyp | Primäres DNS | |
| Sekundäres DNS | ||
| Dynamisches DNS | ||
| Reverse-DNS | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | IT und Telekommunikation | |
| Banken, Finanzdienstleistungen und Versicherungen | ||
| Medien und Unterhaltung | ||
| Einzel- und E-Commerce | ||
| Gesundheitswesen und Biowissenschaften | ||
| Behörden und öffentlicher Sektor | ||
| Sonstige Endnutzerbranchen | ||
| Nach Anwendung | Website-Hosting | |
| Cloud- und SaaS-Anwendungen | ||
| E-Commerce-Plattformen | ||
| CDN-Dienste | ||
| Unternehmensnetzwerke | ||
| Mobile Anwendungen | ||
| IoT-Anwendungen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriges Asien-Pazifik | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed DNS Security Services?
Die Marktgröße für Managed DNS Security Services wird voraussichtlich von 3,82 Milliarden USD im Jahr 2026 und 4,39 Milliarden USD im Jahr 2027 auf 8,76 Milliarden USD bis 2032 anwachsen, bei einer CAGR von 14,82 %. Der Ausblick spiegelt eine höhere Nachfrage nach schützendem DNS, Datenverkehrsmanagement und Compliance-Unterstützung in Cloud- und Hybrid-Umgebungen wider.
Was treibt die Nachfrage nach Managed DNS Security Services an?
Zunehmende DNS-basierte Angriffe, die Bereitstellung Cloud-nativer Anwendungen, IoT- und 5G-Expansion, Multi-CDN-Nutzung und Datenspeicherungsanforderungen unterstützen die Nachfrage. Unternehmen benötigen auch Transparenz über bösartige Domains, redundante Dienste während Angriffen und konsistentere Richtlinien über Cloud- und lokale Infrastruktur hinweg.
Welches Bereitstellungsmodell führt bei Managed DNS Security Services?
Die Cloud-basierte Bereitstellung führte im Jahr 2026 mit einem Anteil von 64,72 % und wird voraussichtlich bis 2032 mit einer CAGR von 15,24 % wachsen. Verteilte Anycast-Infrastruktur, automatisierter Failover und Integration mit Cloud-Bereitstellungstools unterstützen ihre Position, obwohl Hybrid-Systeme in regulierten Umgebungen weiterhin wichtig bleiben.
Welcher Endnutzersektor wird voraussichtlich am schnellsten wachsen?
BFSI wird voraussichtlich bis 2032 mit einer CAGR von 15,29 % wachsen, unterstützt durch die Bedrohungsexposition des Finanzsektors und Anforderungen an die operative Resilienz. Der Sektor nutzt DNS-Kontrollen, um Transaktionsdienste zu schützen, bösartige Infrastruktur zu identifizieren und dokumentierte Prozesse zur Vorfallserkennung und -meldung zu unterstützen.
Welche Region wird voraussichtlich die schnellste Expansion verzeichnen?
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 15,49 % wachsen, unterstützt durch 5G-Ausbau, Smart-City-Investitionen und IPv6-Einführung. Die Nachfrage spiegelt auch den inländischen DNS-Bedarf in China und das Wachstum von Indiens digitaler Zahlungs- und öffentlicher Digitalisierungsinfrastruktur wider.
Wie nutzen Unternehmen sekundäre DNS-Dienste?
Unternehmen setzen sekundäres DNS für Redundanz, Multi-Anbieter-Resilienz, DNSSEC-Unterstützung und verbesserte Kontinuität bei DNS-Schicht-Angriffen ein. Es kann autoritative Workloads auf mehrere Anbieter verteilen, die Auswirkungen eines Ausfalls reduzieren und Architekturen unterstützen, bei denen DNS-Sicherheit Teil einer umfassenderen Resilienzplanung geworden ist.