
Marktgröße und Marktanteil für Passwordless Push Authentication
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 5.15 Milliarden US-Dollar |
| Marktgröße (2032) | 14.61 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 23.21 % |
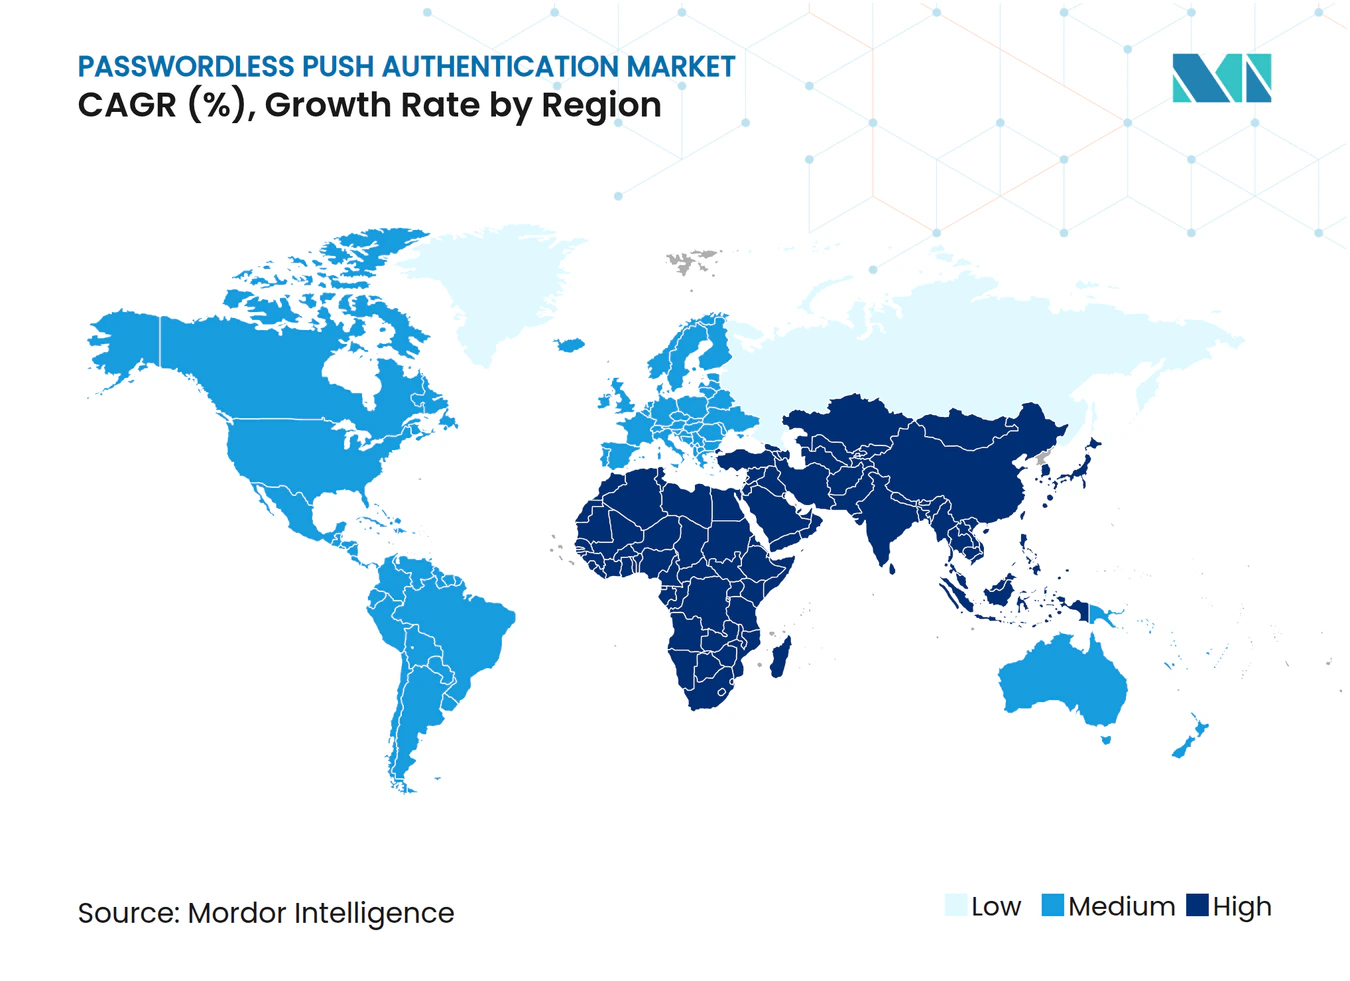
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Passwordless Push Authentication von Mordor Intelligence
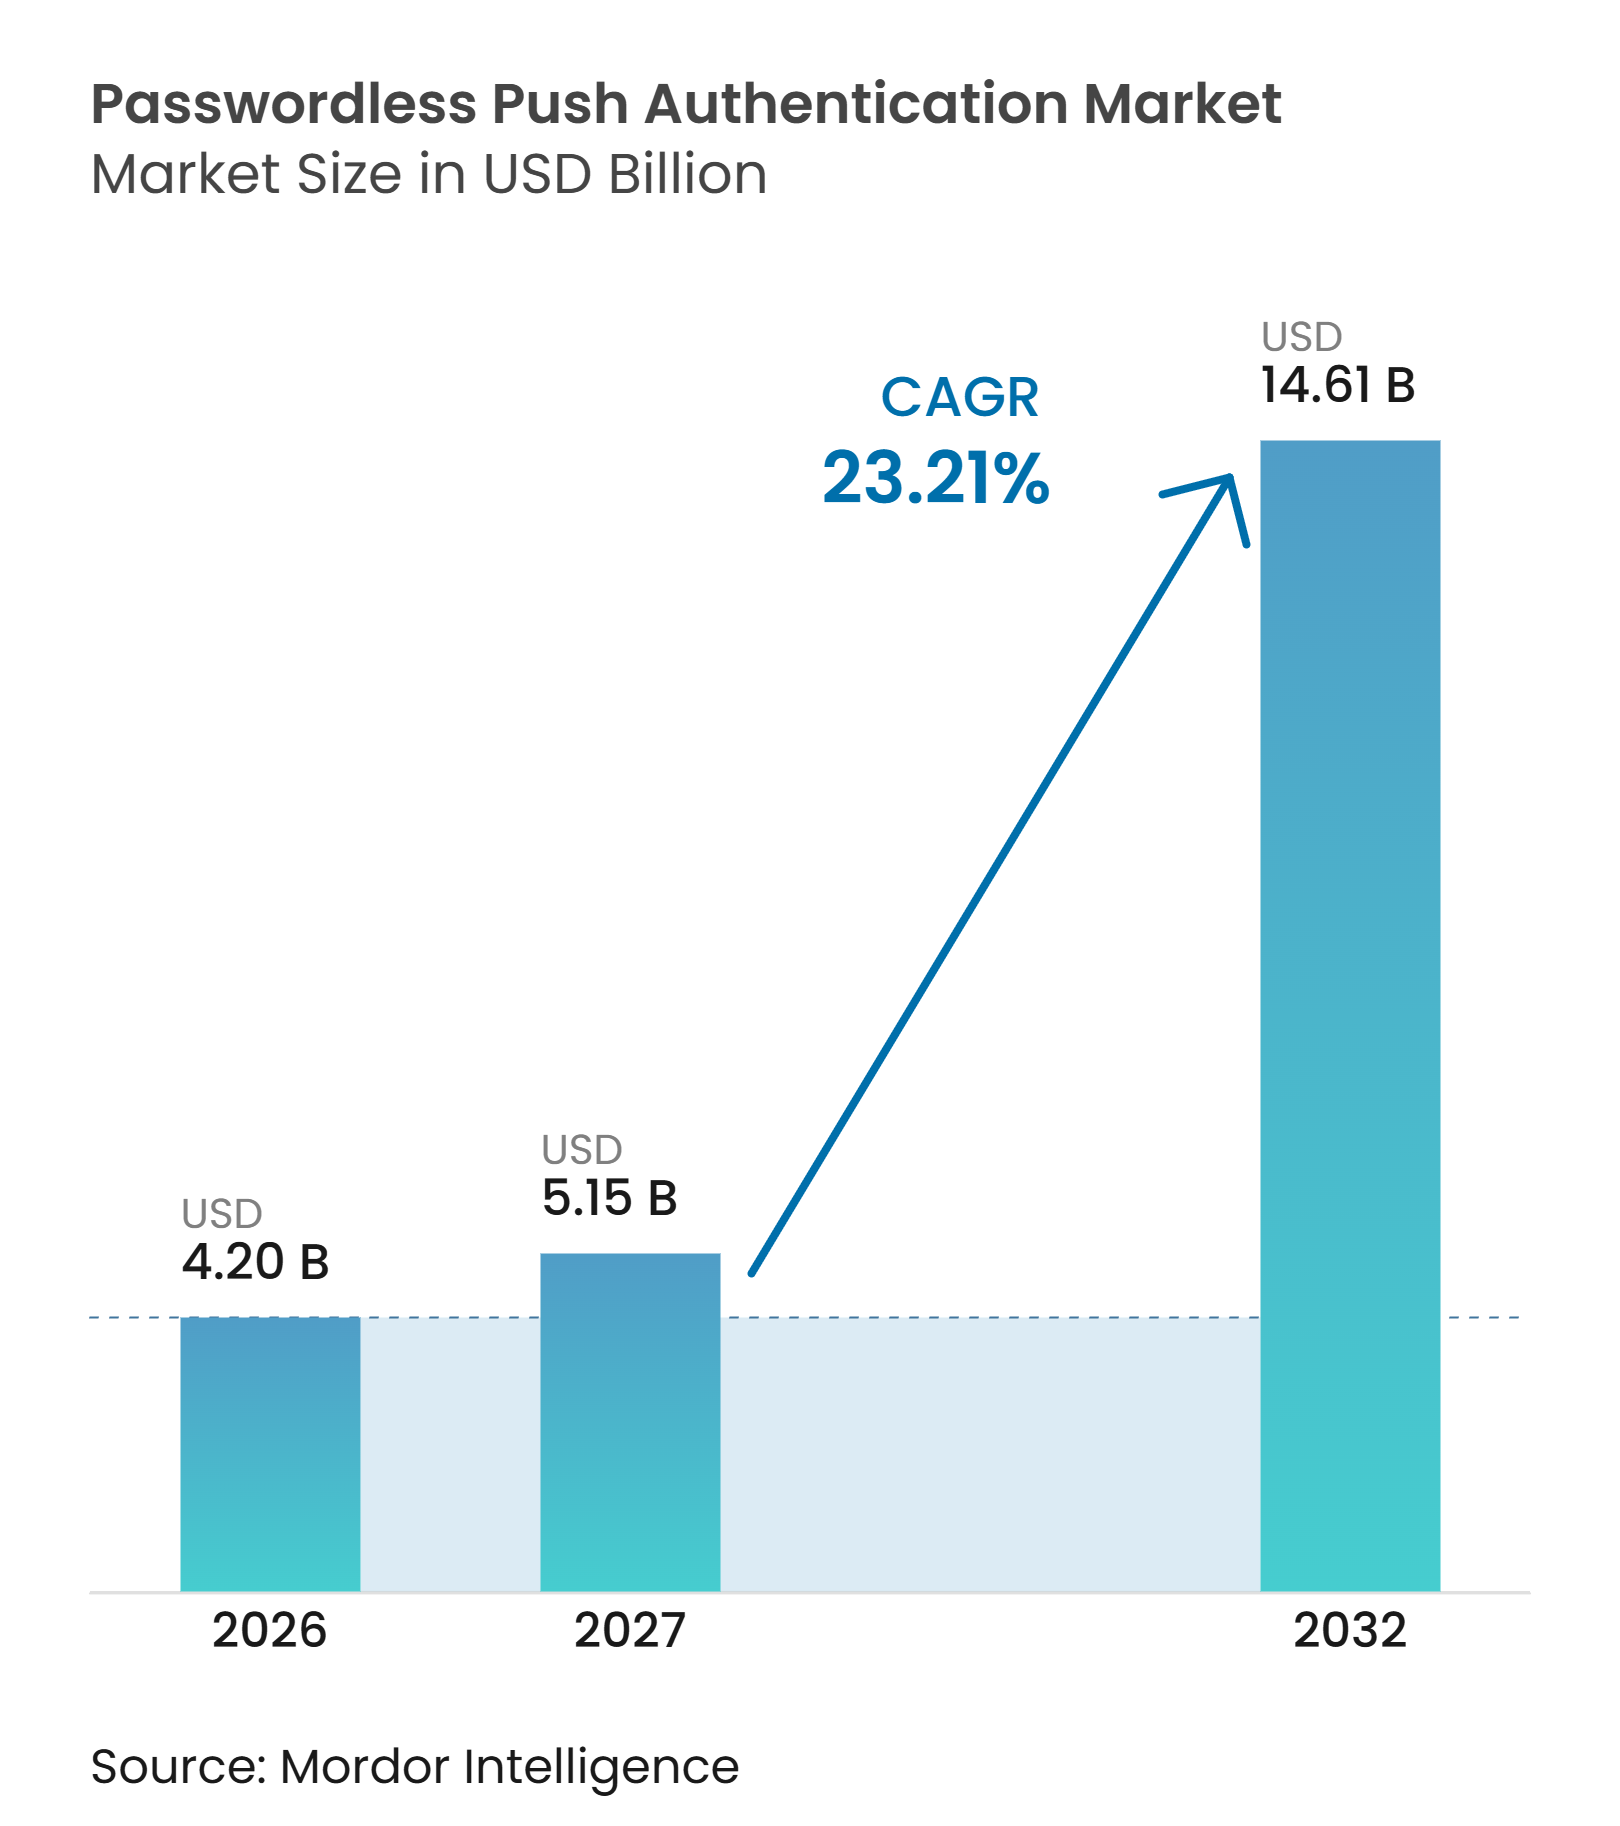
Die Marktgröße für Passwordless Push Authentication wird voraussichtlich von 4,20 Milliarden USD im Jahr 2026 auf 5,15 Milliarden USD im Jahr 2027 und bis 2032 auf 14,61 Milliarden USD anwachsen, mit einer CAGR von 23,21 % zwischen 2027 und 2032. Steigende finanzielle Verluste durch Phishing und Account-Übernahmen machen gerätegebundene Authentifizierung für Arbeitgeber, Banken und Behörden immer dringlicher. Der Markt für Passwordless Push Authentication entwickelt sich von frühen Unternehmensimplementierungen hin zu einer breiteren Akzeptanz, da Sicherheitsteams passwort- und SMS-basierte Abläufe ersetzen. Regulatorische Fristen verwandeln viele Authentifizierungsprojekte zudem in geplante Beschaffungsentscheidungen. Mobile-Banking- und Wallet-Aktivitäten erhöhen die Anzahl der Genehmigungen, die Organisationen einholen müssen, ohne eine Zahlungs- oder Kontoverwaltungssitzung zu unterbrechen. Anbieter reagieren darauf, indem sie Passkeys, Identitätsverifizierung, Risikokontrollen und Konnektoren hinzufügen, die in bestehende Identitätssysteme passen, während grundlegende Push-Genehmigungen über große Technologieplattformen zunehmend verfügbar werden.
Wichtigste Erkenntnisse des Berichts
- Nach Push-Authentifizierungstyp hielt Passwordless Push Approval im Jahr 2026 einen Marktanteil von 59,11 % am Markt für Passwordless Push Authentication, während Risk-Adaptive Push Authentication bis 2032 voraussichtlich mit einer CAGR von 24,33 % wachsen wird.
- Nach Bereitstellungsmodus hielt On-Premises im Jahr 2026 einen Anteil von 67,10 % am Markt für Passwordless Push Authentication, während Cloud bis 2032 voraussichtlich mit einer CAGR von 24,75 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 70,15 % am Markt für Passwordless Push Authentication, während KMU bis 2032 voraussichtlich mit einer CAGR von 25,08 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Anteil von 29,88 % am Markt für Passwordless Push Authentication, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 23,76 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 37,16 % am Markt für Passwordless Push Authentication, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 24,05 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Steigende Phishing- und Credential-Stuffing-Verluste | +4.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Zero-Trust- und Phishing-resistente Authentifizierungsvorschriften | +4.2% | Nordamerika und Europa, Ausstrahlungseffekte auf APAC | Kurzfristig (≤ 2 Jahre) |
| Migration von SMS-OTP zur App-basierten Verifizierung | +3.8% | Global, mit frühen Gewinnen in APAC und dem Nahen Osten | Kurzfristig (≤ 2 Jahre) |
| Ausweitung des Mobile Banking und hochwertiger digitaler Transaktionen | +3.5% | APAC als Kernmarkt, Ausstrahlungseffekte auf Südamerika und Afrika | Mittelfristig (2–4 Jahre) |
| Geringere Authentifizierungsreibung und niedrigere Helpdesk-Kosten | +2.8% | Global | Mittelfristig (2–4 Jahre) |
| Unternehmensnachfrage nach gerätegebundener und kontextbewusster Genehmigung | +2.1% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Steigende Phishing- und Credential-Stuffing-Verluste treiben die Nachfrage nach gerätegebundener Authentifizierung an
Credential-Angriffe sind zu wiederholbaren Operationen geworden und nicht mehr nur zu isolierten Versuchen. Credential-Diebstahl und Account-Übernahmen können direkte Verluste verursachen und spätere Betrugsfälle ermöglichen, die unter anderen Kategorien erfasst werden. Ein gestohlenes Passwort kann spätere Betrugsfälle unterstützen, die unter einer anderen Verbrechenskategorie erfasst werden, sodass die direkten Verlustsummen möglicherweise nicht das volle Ausmaß zeigen. Der Markt für Passwordless Push Authentication profitiert davon, weil ein abgefangenes Passwort allein keine Genehmigung auf einem registrierten Gerät erzeugen kann – ein praktischer Vorteil für Organisationen, die Account-Übernahmen reduzieren möchten, ohne jede Anwendung gleichzeitig ändern zu müssen. Dies verlagert den Kontrollpunkt vom Wissen um eine Zugangsberechtigung hin zum Besitz eines Geräts, das bereits an den Nutzer gebunden wurde. Sicherheitsteams haben daher einen klareren Grund, Anmeldemethoden zu ersetzen, die ausschließlich auf Passwörtern basieren.
Zero-Trust- und Phishing-resistente Authentifizierungsvorschriften gestalten die Unternehmenssicherheit neu
Das NIST veröffentlichte im August 2025 die endgültigen Richtlinien zur digitalen Identität und legte Phishing-resistente Authentifizierung als Standard für Authenticator Assurance Level 2 und höher fest.[1] Der Markt für Passwordless Push Authentication profitiert von dieser Anforderung, da regulierte Organisationen praktische Methoden in Betracht ziehen müssen, um strengere Sicherheitsanforderungen zu erfüllen, ihre Kontrollentscheidungen zu dokumentieren und internen Prüfern sowie Regulierungsbehörden Fortschritte nachzuweisen. Im US-Senat verabschiedete Formulierungen, die im September 2025 veröffentlicht wurden, wiesen das Verteidigungsministerium an, im Jahr 2026 einen Plan für Phishing-resistente Authentifizierung zu erstellen und veraltete Methoden bis Ende 2027 abzuschaffen. Die FIDO-Alliance-Leitlinien identifizierten Push-fähige FIDO2-Authentifikatoren als eine weniger störende Option, wo Smartcards unpraktisch sind. Veröffentlichte Abschalttermine ermöglichen es Beschaffungsteams, Implementierungen über Mitarbeitergruppen und Anwendungen hinweg zu planen. Sie erhöhen auch die Nachfrage nach Produkten, die mit Cloud- und mobilen Umgebungen funktionieren können, ohne einen vollständigen Austausch jeder bestehenden Identitätskomponente zu erfordern.
Migration von SMS-OTP zur App-basierten Verifizierung beschleunigt die Push-Akzeptanz
Der Markt für Passwordless Push Authentication wird durch eine Abkehr von SMS-OTPs in regulierten Finanzdienstleistungen unterstützt, wo Kunden- und Mitarbeiterauthentifizierungsprogramme im gleichen Richtlinienzyklus aktualisiert werden können. Die Richtlinie 3057/2025 der Zentralbank der VAE verpflichtete lizenzierte Finanzinstitute, SMS- und E-Mail-OTPs ab März 2026 nicht mehr als eigenständige Methoden zu verwenden, und bevorzugt stattdessen In-App-Genehmigungen, Passkeys und biometrische Verifizierung. Das philippinische BSP-Rundschreiben 1213 verpflichtete Banken ebenfalls, bis Juni 2026 auf Phishing-resistente Methoden umzustellen. Das Nationale Zentrum für Cybersicherheit des Vereinigten Königreichs begann 2025, die SMS-Verifizierung in digitalen Regierungsdiensten durch FIDO-Passkeys zu ersetzen. Viele Organisationen können kein vollständiges Passkey-Programm sofort implementieren, da sie weiterhin ältere Anwendungen und Identitätsanbieter unterstützen müssen. App-basierte Push-Genehmigung kann als Übergangslösung dienen, indem sie Gerätebindung und kontextbezogene Prüfungen hinzufügt, während sich die übergeordnete Architektur verändert.
Ausweitung des Mobile Banking und hochwertiger digitaler Transaktionen erhöht den Stellenwert der Authentifizierung
Der Markt für Passwordless Push Authentication wird durch Mobile Banking beeinflusst, das häufige Authentifizierungsmomente für Zahlungen, Profiländerungen und hochwertige Kontoanfragen schafft. Indiens Authentifizierungsrichtlinien von 2025 verlangen 2 unabhängige Faktoren für digitale Zahlungstransaktionen und erlauben zusätzliche Risikoprüfungen für hochwertige Aktivitäten. Dies fördert eine Genehmigungsmethode, die Transaktionswert, Gerätezustand und Verhalten bewerten kann, ohne jeden Nutzer durch denselben Schritt zu führen. Die Anzahl der globalen Nutzer mobiler Geldbörsen erreichte 2024 4,3 Milliarden und wird bis 2029 voraussichtlich 5,8 Milliarden erreichen, während der Transaktionswert voraussichtlich von 10 Billionen USD auf 17 Billionen USD steigen wird. Die Australian Banking Association meldete 2025 einen Anstieg des mobilen Geldbörsen-Zahlungswerts um 28 % im Jahresvergleich. Diese Zahlungsströme erhöhen die Notwendigkeit, die Authentifizierung sicher zu halten, ohne unnötige Verzögerungen hinzuzufügen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Push-Ermüdung und Anforderungen an Number-Matching | -2.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Integration von Legacy-Anwendungen und Komplexität der Kontowiederherstellung | -1.8% | Global, am stärksten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Datenschutz- und Einwilligungsbeschränkungen für Geräte- und Verhaltenssignale | -1.4% | Europa, APAC | Mittelfristig (2–4 Jahre) |
| Bündelung durch native Plattformen und Kommodifizierung grundlegender Push-Authentifizierung | -1.2% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Push-Ermüdung und Anforderungen an Number-Matching schränken die Massenimplementierung ein
Push-Ermüdung nutzt den Punkt aus, an dem wiederholte Aufforderungen zu einem Nutzerverhaltensproblem werden und nicht mehr zu einem kryptografischen Problem. Im Juni 2025 verschaffte sich Scattered Spider Zugang zu den Systemen von Hawaiian Airlines, indem wiederholt Genehmigungsaufforderungen an ein Mitglied des Personals gesendet wurden, bis eine akzeptiert wurde. Der Vorfall zeigte, dass grundlegende Benachrichtigungsabläufe scheitern können, selbst wenn ein Angreifer weder Malware noch einen Exploit besitzt. Number-Matching verlangt vom Nutzer, einen auf dem aktiven Bildschirm angezeigten Code einzugeben, was Prompt-Bombing schwieriger macht. Diese Kontrolle kann den Rollout verlangsamen, da Teams die Benutzeroberfläche aktualisieren, Anweisungen überarbeiten und Support-Mitarbeiter vorbereiten müssen. Kleine Mobilbildschirme und dezentralisierte Belegschaften können diese Anpassung schwieriger machen und möglicherweise eine breite Implementierung verzögern.
Integration von Legacy-Anwendungen und Komplexität der Kontowiederherstellung verlangsamen Unternehmensübergänge
Der Markt für Passwordless Push Authentication muss mit vielen Fertigungs-, Energie- und Betriebstechnologiesystemen zusammenarbeiten, die proprietäre Anmeldemethoden verwenden und keine SAML-, OAuth- oder OIDC-Verbindungen unterstützen. Der Markt für Passwordless Push Authentication sieht sich längeren Implementierungszyklen gegenüber, wenn Organisationen Middleware aufbauen, benutzerdefinierte Konnektoren verwenden oder ältere Anwendungen ersetzen müssen. Diese Schritte erhöhen die Gesamtkosten über eine Softwarelizenz hinaus und können mehrjährige Implementierungspläne erfordern. Die Kontowiederherstellung ist ein weiteres Anliegen, da ein verlorenes registriertes Gerät Nutzer möglicherweise auf Wissensfragen oder SMS-Codes zurückwirft, die weiterhin anfällig für Phishing sind. CyberProof beschrieb einen Kompromittierungsfall vom Juli 2025, bei dem einem Phishing-Angriff die erfolgreiche Genehmigung einer mobilen Benachrichtigung folgte, wobei die Protokolle normal erschienen, weil jeder Authentifizierungsschritt abgeschlossen wurde. Ein sicheres Wiederherstellungsdesign muss daher die gleiche Aufmerksamkeit erhalten wie der alltägliche Anmeldevorgang.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Push-Authentifizierungstyp:
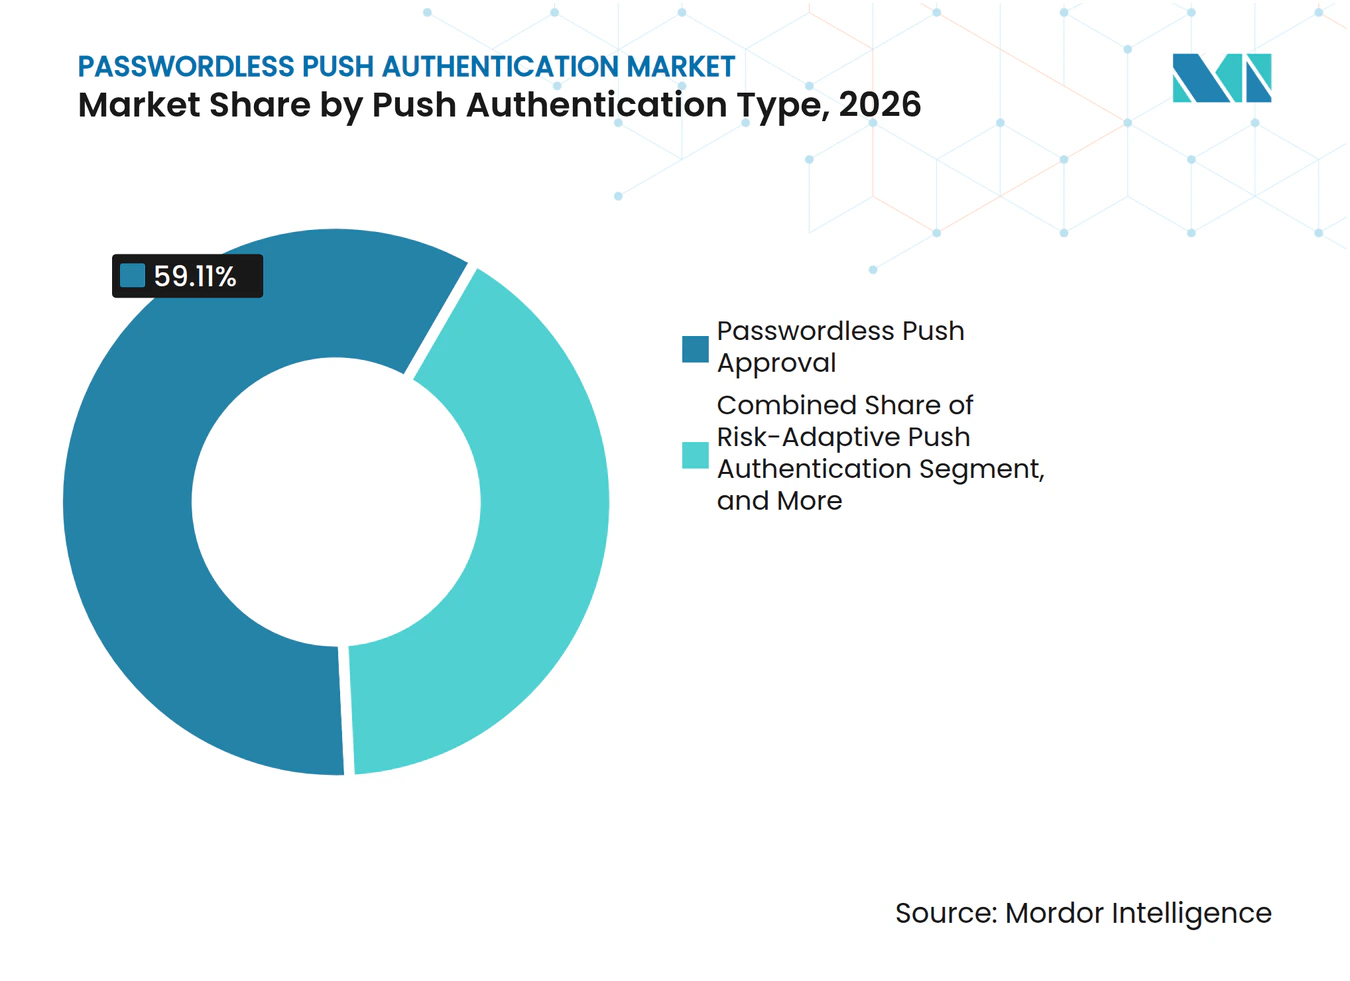
Passwordless Approval führt, während risikobasierte Modelle an Bedeutung gewinnenPasswordless Push Approval hielt im Jahr 2026 einen Marktanteil von 59,11 % am Markt für Passwordless Push Authentication. Seine Position spiegelt die breite Kompatibilität mit Unternehmensidentitätsanbietern wie Okta, Microsoft Entra und Ping Identity wider. Organisationen, die mit Fristen in 2025 und 2026 konfrontiert waren, wählten es häufig, weil die Implementierung in Wochen statt Monaten abgeschlossen werden konnte. Der Ansatz ermöglichte es ihnen, die Authentifizierung zu verbessern, ohne auf eine vollständige FIDO2-Passkey-Infrastruktur warten zu müssen. Push-Enhanced Passwordless MFA fügt dem Genehmigungsereignis eine biometrische Bestätigung hinzu. Dieses Modell kann höhere Sicherheitsanforderungen im Gesundheitswesen und in Finanzdienstleistungen erfüllen, ohne den Bereitstellungsaufwand von Hardware-Schlüsseln. Number-Matched Push Authentication expandierte im Jahr 2025, als Unternehmen auf Push-Ermüdung reagierten. Große Plattformen machten es als Richtlinieneinstellung verfügbar, und BSP-Rundschreiben 1213 erkannte es als akzeptable Eskalationsmaßnahme für risikoreiche Transaktionen an.
Risk-Adaptive Push Authentication wird bis 2032 voraussichtlich mit einer CAGR von 24,33 % wachsen, was über der Gesamtwachstumsrate der Marktgröße für Passwordless Push Authentication liegt. Das höhere Wachstum spiegelt eine Verlagerung von einfachen Genehmigungsaufforderungen hin zu kontextbasierten Entscheidungen wider. Organisationen, die 2024 und 2025 grundlegende Push-Genehmigungen eingeführt hatten, stellten fest, dass statische Aufforderungen eine routinemäßige Anmeldung nicht von einem Zugriff von einem unbekannten Gerät oder Standort unterscheiden können. Risikobasierte Systeme kombinieren Verhaltenssignale, Gerätezustand und Transaktionskontext, um die Verifizierung bei Bedarf zu erhöhen oder zu reduzieren. Die südkoreanische Datenschutzbehörde stellte im Dezember 2025 klar, dass die FIDO-biometrische Verarbeitung auf dem Gerät außerhalb der Einwilligungsregeln für personenbezogene Daten fällt. Dies unterstützt Implementierungen in einem regulierten Bankumfeld, in dem Einwilligungsanforderungen die Nutzung andernfalls einschränken könnten. Hardware-Token-gestützte und Voice-Push-Methoden bleiben relevant, wo Smartphones verboten sind. Ihre kombinierte Rolle ist noch begrenzt, da die meisten Nutzer auf mobile Geräte zugreifen können, obwohl sie für streng kontrollierte Arbeitsbereiche und Organisationen mit strengen Geräteregeln weiterhin wichtig sind.



Nach Bereitstellungsmodus:
On-Premises behält die Kontrolle, während die Cloud-Nutzung zunimmtOn-Premises hielt im Jahr 2026 einen Anteil von 67,10 % am Markt für Passwordless Push Authentication. Regulierte Finanzinstitute, Regierungsbehörden und Verteidigungsauftragnehmer halten Authentifizierungsaufzeichnungen und Verhaltensdaten häufig in kontrollierten Umgebungen. FISMA in den Vereinigten Staaten und NIS2 in der Europäischen Union verstärken die Kontrolle über den Speicherort sensibler Identitätsdaten. Bestehende Active Directory Federation Services, RADIUS-Server und benutzerdefinierte SAML-Implementierungen machen die Migration innerhalb begrenzter Budgetzyklen ebenfalls kostspielig. Air-gapped und eingeschränkte Netzwerke können Organisationen zudem daran hindern, Genehmigungsereignisse über öffentliche Cloud-APIs zu leiten. Diese Bedingungen halten On-Premises-Systeme für Organisationen mit strengen Betriebsanforderungen wichtig. Sie machen auch einen schrittweisen Ansatz realistischer als eine sofortige Änderung der Infrastruktur. Anbieter müssen bestehende Systeme unterstützen, um für diese Konten wettbewerbsfähig zu sein, da der Käufer kritische Dienste während eines Authentifizierungsübergangs oft nicht unterbrechen kann.
Die Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 24,75 % wachsen. Identity-as-a-Service-Plattformen können große Genehmigungsvolumen mit geringer Latenz und standortübergreifender Redundanz verarbeiten. Die Marktgröße für Passwordless Push Authentication für Cloud-Dienste wird von Organisationen mit 200 bis 2.000 Mitarbeitern unterstützt, denen die Ressourcen fehlen, um eine On-Premises-Identitätsinfrastruktur zu betreiben. Viele dieser Organisationen nutzen bereits Cloud-gehostete Software und stehen dennoch vor denselben Phishing-resistenten Anforderungen wie größere Arbeitgeber. Descope und 1Kosmos haben Cloud-native Angebote als Optionen mit geringerer Reibung für diese Käufer positioniert. Vorgefertigte SaaS-Verbindungen können die Implementierung von Monaten auf Tage reduzieren. Die Cloud-Akzeptanz erleichtert auch die Verwaltung kontinuierlicher Updates und Richtlinienänderungen. Käufer müssen dennoch Datenspeicherort, Integrationsanforderungen und Wiederherstellungskontrollen bewerten, bevor sie einen Anbieter auswählen.
Nach Unternehmensgröße:
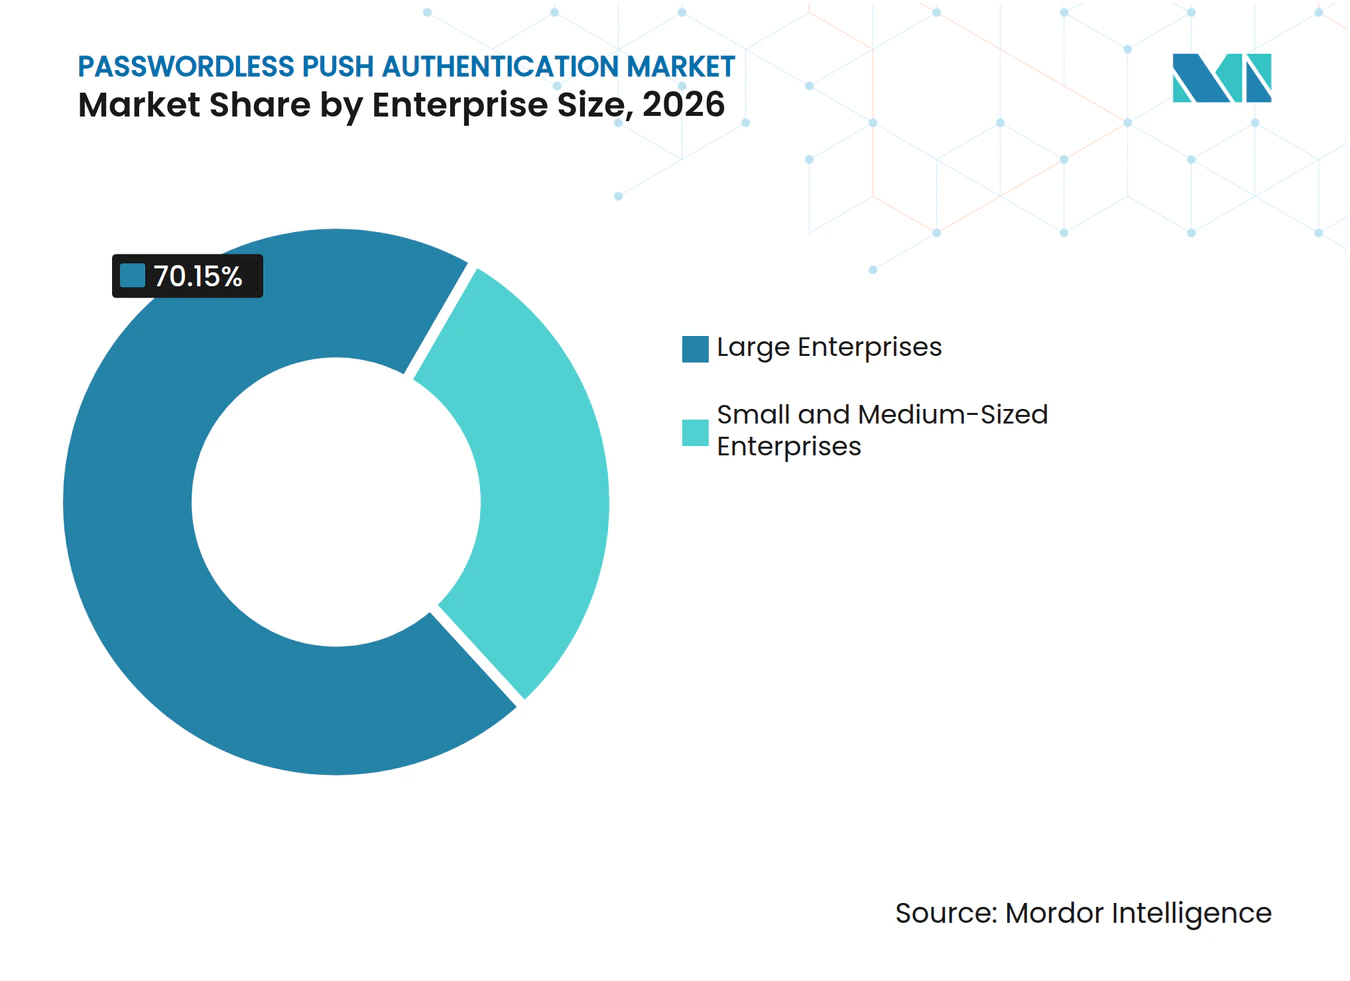
Großunternehmen führen, während KMU an Dynamik gewinnenGroßunternehmen hielten im Jahr 2026 einen Anteil von 70,15 % am Markt für Passwordless Push Authentication. Sie haben mehrjährige Investitionen in Identitäts- und Zugriffsmanagementplattformen getätigt, die Push-Authentifizierung unterstützen können. Finanzdienstleistungsunternehmen, Gesundheitssysteme und Verteidigungsauftragnehmer standen früh unter Compliance-Druck und schlossen erste Implementierungen vor kleineren Organisationen ab. Ihr Fokus verlagert sich nun auf risikobasierte Orchestrierung und das Management von Gerätelebenszyklen. HYPR führte im Juni 2025 sein Workforce Identity Verification Audit ein, um eine einmalige Identitätsprüfung der gesamten Belegschaft durchzuführen.[2] Das Produkt adressiert die Notwendigkeit zu bestätigen, dass jedes registrierte Gerät der vorgesehenen Person gehört. Diese Anforderung ist besonders wichtig für verteilte Belegschaften und Organisationen, die viele Gerte verwalten. Größere Käufer benötigen auch detaillierte Integrationsunterstützung für komplexe interne Umgebungen.
KMU werden bis 2032 voraussichtlich mit einer CAGR von 25,08 % wachsen. Die Cyber-Versicherungszeichnung hat die Aufmerksamkeit auf Phishing-resistente MFA erhöht und die Kostenrechnung für kleinere Organisationen verändert. Nur-Passwort-Zugang kann den Versicherungsschutz einschränken oder zu Prämienaufschlägen führen, die die Kosten für Push-Authentifizierungslizenzen übersteigen. Cloud-Angebote mit Preisen pro Nutzer und Monat reduzieren die Kapitalaufwandsbarriere, die zuvor einige KMU bei SMS-OTP oder Passwörtern gehalten hat. Der Markt für Passwordless Push Authentication ist daher für Unternehmen ohne ein dediziertes Sicherheitsteam zugänglicher. Professionelle Dienstleistungen, Einzelhandel und leichte Fertigung haben eine hohe KMU-Repräsentation und sind stark dem Credential-Diebstahl ausgesetzt. Diese Organisationen sind auch sensibel gegenüber Lizenzkosten und betrieblichen Störungen. Anbieter, die Einrichtung, Wiederherstellung und Richtlinienverwaltung vereinfachen, können diese Gruppe besser bedienen, insbesondere wenn ein kleines IT-Team auch gewöhnliche Geschäftsanwendungen und das Onboarding von Mitarbeitern verwalten muss.

Nach Endnutzerbranche:
BFSI führt, während die staatliche Implementierung zunimmtBFSI hielt im Jahr 2026 einen Marktanteil von 29,88 % am Markt für Passwordless Push Authentication. PSD2-Kundenauthentifizierung in Europa, die RBI-Richtlinien in Indien und die VAE-Richtlinie 3057/2025 zielen jeweils auf Schwachstellen bei der SMS-basierten Transaktionsbestätigung ab. Finanzinstitute nutzen Push-Genehmigung sowohl für den Mitarbeiterzugang als auch für die Kundentransaktionsautorisierung. Dies führt zu einem höheren Volumen an Authentifizierungsereignissen pro Organisation als bei vielen anderen Endnutzungen. Kaspersky verzeichnete im Jahr 2025 mehr als 1 Million kompromittierte Online-Banking-Zugangsdaten von Kunden der 100 größten Banken der Welt. Die Verbreitung dieser Zugangsdaten stärkt den Fall für gerätegebundene Transaktionsbestätigung als zusätzliche Schicht über ein gestohlenes Passwort hinaus. Gesundheitswesen und Biowissenschaften stellen ebenfalls einen wachsenden Anwendungsfall in den Vereinigten Staaten dar. Klinische Fernarbeiter benötigen Zugang zu elektronischen Gesundheitsakten unter HIPAA-bezogenen Schutzmaßnahmen.
Regierung und öffentliche Verwaltung wird bis 2032 voraussichtlich mit einer CAGR von 23,76 % wachsen. Zivilbehörden in den Vereinigten Staaten, dem Vereinigten Königreich, Singapur und Australien verwalten große Nutzerpopulationen, die mehrjährige Rollout-Pläne erfordern. Diese Implementierungen können die Nachfrage aufrechterhalten, anstatt einen einzigen Upgrade-Zyklus zu erzeugen. Regierungsnutzer benötigen auch Methoden, die über ältere Anwendungen und verteilte Mitarbeitergruppen hinweg funktionieren. Industrielle Fertigung, Energie und Versorgungsunternehmen entwickeln sich zu einem weiteren Anwendungsbereich, da Betriebstechnologie enger mit IT-Netzwerken verbunden wird. Die sektorübergreifenden Leistungsziele der CISA haben die Aufmerksamkeit auf Cybersicherheit in industriellen Steuerungsumgebungen erhöht. Die Akzeptanz im Einzelhandel und E-Commerce konzentriert sich weiterhin auf den Mitarbeiterzugang zu Zahlungsdaten. Verbraucherorientierte Anwendungen sind selektiver, da ihre Compliance- und Benutzerfreundlichkeitsanforderungen sich von denen der Belegschaftsidentitätsanforderungen unterscheiden.
Geografische Analyse
Nordamerika Markt für passwortlose Push-Authentifizierung
Nordamerika hielt im Jahr 2026 einen Anteil von 37,16 % am Markt für passwortlose Push-Authentifizierung. Der Markt für passwortlose Push-Authentifizierung wird durch eine breite Basis an Identitätsinvestitionen in den Vereinigten Staaten sowie durch bundesstaatliche Vorschriften gestützt, die die Beschaffung von Auftragnehmern beeinflussen. Im September 2025 veröffentlichte Senatsformulierungen verpflichteten das Verteidigungsministerium, im Jahr 2026 einen phishing-resistenten Plan zu entwickeln und veraltete Methoden bis Ende 2027 abzulösen. Auch die Bedingungen der Cyber-Versicherung üben Druck auf mittelständische Unternehmen aus, die möglicherweise nicht direkt von einem staatlichen Mandat erfasst werden.
APAC Markt für passwortlose Push-Authentifizierung
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 24,05 % wachsen. Der Markt für passwortlose Push-Authentifizierung in der Region wird durch Indiens 2-Faktor-Basisanforderung für digitale Zahlungen ab April 2026 gestützt.[3] Das BSP-Rundschreiben 1213 verpflichtete philippinische Banken, SMS- und E-Mail-OTPs schrittweise abzuschaffen, und HID Global lancierte im September 2025 FIDO-zertifizierte Lösungen, um diese Compliance-Anforderung zu erfüllen. Die Klarstellung Südkoreas vom Dezember 2025 zur geräteseitigen biometrischen FIDO-Verarbeitung beseitigte ein einwilligungsbezogenes Hindernis. China, Japan und Australien sind reife Sekundärmärkte, in denen die Cloud-Migration zusätzliche Nachfrage erzeugt.
EMEA und Südamerika Markt für passwortlose Push-Authentifizierung
Europa hielt im Jahr 2026 den zweitgrößten regionalen Marktanteil, angeführt von Deutschland, dem Vereinigten Königreich und Frankreich. Die Passkey-Initiative des Vereinigten Königreichs, die Anforderungen der eIDAS 2.0 digitalen Brieftasche sowie die sich weiterentwickelnden PSD3-Standards unterstützen den Unternehmensbedarf in Westeuropa. Südamerika entwickelt sich durch Brasilien und Mexiko, während der Nahe Osten durch die Vision 2021 der Vereinigten Arabischen Emirate und das Vision-2030-Programm Saudi-Arabiens wächst. Afrika befindet sich noch in einem frühen Stadium, wobei die Einführung auf fintech-Plattformen und Mobile-Money-Betreiber in Südafrika und Nigeria konzentriert ist.
Wettbewerbslandschaft
Marktkonzentration
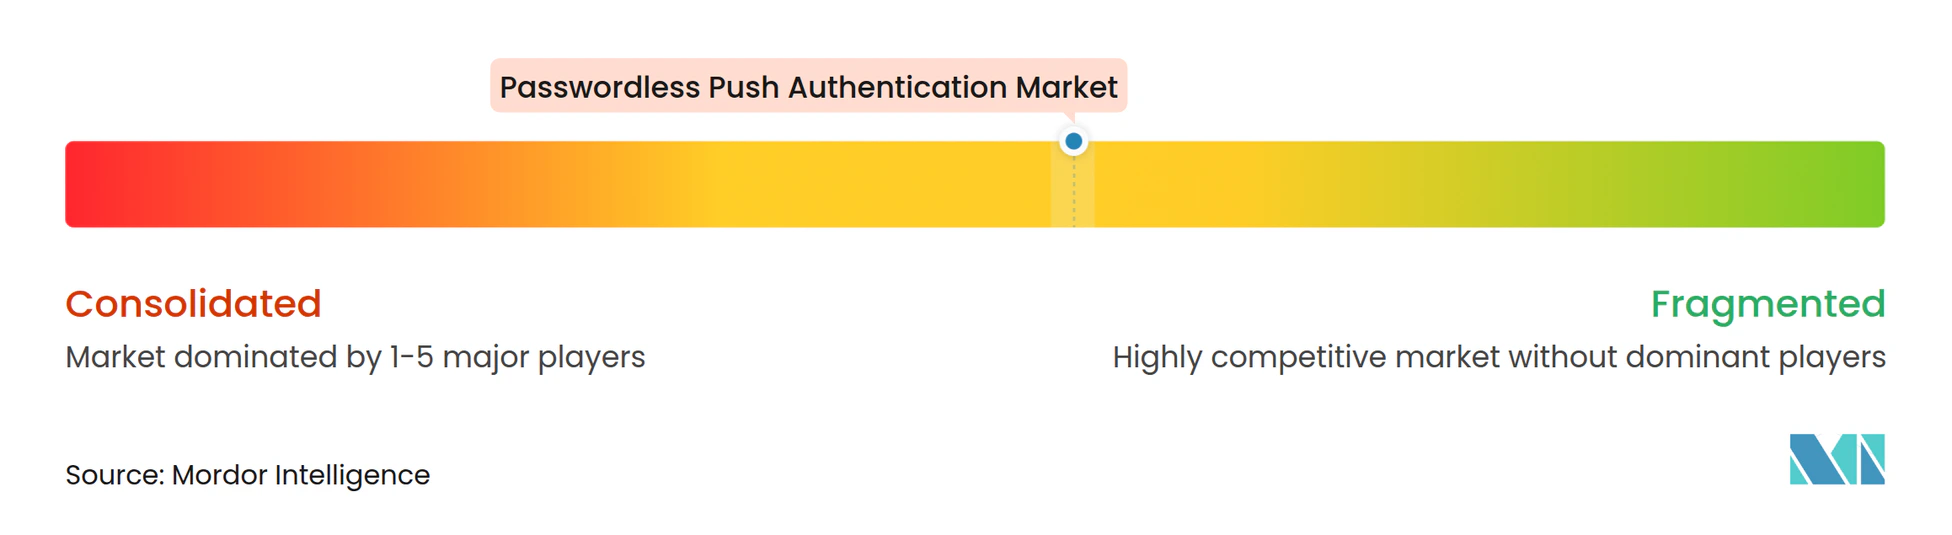
Der Markt für Passwordless Push Authentication ist mäßig konzentriert unter führenden Identitätsplattformen und spezialisierten Anbietern. Okta, Ping Identity und Entrust konkurrieren mit Passwordless-Spezialisten, die gerätegebundene, FIDO2-native Architekturen entwickelt haben. Der Wettbewerb hängt von der Tiefe der Integration ab, da HYPR und Secret Double Octopus Konnektoren für Windows-Anmeldung, VPN und Privileged Access Management anbieten. Etablierte Anbieter bieten umfassendere Systeme für Identity Governance, MFA und Lebenszyklusmanagement an.
Ping Identity schloss im Januar 2026 die Übernahme von Keyless ab und fügte Zero-Knowledge-Biometrie und eine Re-Verifizierung in unter 300 Millisekunden hinzu.[4] SecureAuth übernahm Cloudentity im Oktober 2025 und fügte granulare API-Autorisierung und Echtzeit-Sitzungsrichtliniendurchsetzung hinzu. HYPR und Yubico erweiterten ihre Partnerschaft im November 2025, um die identitätsverifizierte YubiKey-Bereitstellung zu automatisieren. Diese Schritte fügen Identitätsprüfung, Biometrie, Hardware-Zugangsdaten und Autorisierungskontrollen rund um die Push-Genehmigung hinzu. Sie machen auch Risikokontrollen, Implementierungsgeschwindigkeit und Anwendungskompatibilität zu zentralen Kriterien bei der Anbieterauswahl.
Der Markt für Passwordless Push Authentication bietet Chancen in Betriebstechnologieumgebungen und Belegschaften mit gemeinsam genutzten Geräten, wo smartphone-zentrierte Modelle eine Anpassung erfordern. Axiad IDS, Cyphercor und SecurEnvoy bedienen Anforderungen wie die Migration von staatlichen PIV/CAC-Karten und Workflows für gemeinsam genutzte Geräte in Callcentern. Grundlegende Push-Genehmigung wird zunehmend von Apple, Google und Microsoft gebündelt, was unabhängige Anbieter dazu zwingt, sich auf risikobasierte Intelligenz und Workflow-Integration zu konzentrieren. Der Markt für Passwordless Push Authentication unterstützt daher sowohl große Plattformen als auch fokussierte Anbieter, die Legacy-Systeme, regulierte Umgebungen und Wiederherstellungskontrollen adressieren.
Branchenführer im Markt für Passwordless Push Authentication
-
Okta, Inc.
-
Ping Identity Corporation
-
OneSpan Inc.
-
Yubico AB
-
SecureAuth Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für passwortlose Push-Authentifizierung Unternehmen in diesem Bericht
- Okta, Inc.
- Ping Identity Corporation
- OneSpan Inc.
- Entrust Corporation
- HID Global Corporation
- Yubico AB
- HYPR Corp.
- Beyond Identity, Inc.
- Secret Double Octopus Ltd.
- Trusona, Inc.
- Veridium Ltd.
- 1Kosmos Inc.
- Descope, Inc.
- SecurEnvoy Ltd.
- Axiad IDS, Inc.
- SecureAuth Corporation
- Transmit Security, Inc.
- Cyphercor, Inc.
- Signicat AS
- Prove Identity, Inc.
Neueste Industrielle Entwicklungen in Markt für passwortlose Push-Authentifizierung
- Januar 2026: Ping Identity schloss die Übernahme von Keyless ab, einem in London ansässigen Innovator im Bereich Zero-Knowledge-Biometrie. Die integrierte Funktion liefert geräteunabhängige kryptografische biometrische Authentifizierung mit einer Re-Verifizierung in unter 300 Millisekunden und erweitert die kontinuierliche passwortlose Sicherheit über CIAM-, Belegschafts- und B2B-Identitätsumgebungen hinaus, während sie die Compliance-Anforderungen von PSD3, eIDAS 2.0, DSGVO und CCPA unterstützt.
- Januar 2026: Die Bangko Sentral ng Pilipinas bestätigte, dass sie die Frist vom Juni 2026 gemäß BSP-Rundschreiben 1213 nicht verlängern würde, was eine unmittelbare Beschaffungsdringlichkeit für Push-Authentifizierungs- und Passkey-Lösungen im philippinischen Bankensektor schaffte und ihn als einen der am schnellsten voranschreitenden regulatorischen Übergänge im Asien-Pazifik-Markt festigte.
- Dezember 2025: BeyondTrust und Ping Identity kündigten eine strategische Partnerschaft an, die Privileged Access Management, Identity and Access Management und Identity Governance and Administration in eine einheitliche Identitätssicherheitsplattform integriert, die über designierte Partner und auf dem AWS Marketplace verfügbar ist, und die Lücke zwischen Privileged-Access-Kontrollen und Unternehmens-Push-Authentifizierungs-Workflows schließt.
- November 2025: HYPR und Yubico erweiterten ihre Partnerschaft durch die Integration von HYPR Affirm mit der YubiKey-Bereitstellungsinfrastruktur von Yubico. Die Lösung registriert FIDO-Zugangsdaten vorab auf YubiKeys, bindet sie an Unternehmensidentitätsanbieter und liefert voractivierte Hardware an Endnutzer, was hardware-gestützte Phishing-resistente Authentifizierung auf AAL3-Niveau ohne IT-Vermittlung während der Registrierung ermöglicht.
Globaler Berichtsumfang für den Markt für Passwordless Push Authentication
Der Markt für Passwordless Push Authentication umfasst Softwareplattformen und Dienste, die es Nutzern ermöglichen, ihre Identitäten durch sichere Push-Benachrichtigungen zu verifizieren, die an registrierte mobile Geräte gesendet werden, ohne Passwörter zu benötigen. Diese Lösungen nutzen gerätegebundene Zugangsdaten, Biometrie, kontextbezogene Risikobewertung, Verhaltensanalysen und kryptografische Authentifizierung, um sichere und nahtlose Zugriffserlebnisse zu bieten. Der Markt unterstützt Belegschaftsauthentifizierung, Kundenauthentifizierung, digitale Banking-Sicherheit, Zero-Trust-Architekturen und Phishing-resistente Authentifizierungsinitiativen in Unternehmens- und Verbraucherumgebungen.
Der Bericht zum Markt für Passwordless Push Authentication ist segmentiert nach Push-Authentifizierungstyp (Passwordless Push Approval, Push-Enhanced Passwordless MFA, Number-Matched Push Authentication, Risk-Adaptive Push Authentication und weitere Push-Authentifizierungstypen), Bereitstellungsmodus (On-Premises und Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, industrielle Fertigung, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Passwordless Push Approval |
| Push-Enhanced Passwordless MFA |
| Number-Matched Push Authentication |
| Risk-Adaptive Push Authentication |
| Weitere Push-Authentifizierungstypen |
| On-Premises |
| Cloud |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriges Asien-Pazifik | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Push-Authentifizierungstyp | Passwordless Push Approval | |
| Push-Enhanced Passwordless MFA | ||
| Number-Matched Push Authentication | ||
| Risk-Adaptive Push Authentication | ||
| Weitere Push-Authentifizierungstypen | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriges Asien-Pazifik | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Passwordless Push Authentication?
Der Markt für Passwordless Push Authentication wird voraussichtlich von 4,20 Milliarden USD im Jahr 2026 und 5,15 Milliarden USD im Jahr 2027 auf 14,61 Milliarden USD bis 2032 steigen, mit einer CAGR von 23,21 %.
Was treibt die Nachfrage nach Passwordless Push Authentication an?
Phishing-Verluste, Authentifizierungsvorschriften, die Abkehr von SMS-OTP und höhere mobile Zahlungsaktivitäten unterstützen die Akzeptanz.
Welcher Push-Authentifizierungstyp hält den größten Anteil?
Passwordless Push Approval hielt 2026 einen Anteil von 59,11 %, da es mit weit verbreiteten Unternehmensidentitätsanbietern kompatibel ist.
Welches Bereitstellungsmodell wächst am schnellsten?
Die Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 24,75 % wachsen, da Organisationen Identity-as-a-Service-Tools einsetzen.
Welcher Endnutzersektor führt die Nachfrage an?
BFSI hielt 2026 einen Anteil von 29,88 % aufgrund von Transaktionsautorisierungsanforderungen und regionalen Sicherheitsanforderungen.
Welche Region wächst am schnellsten?
Asien-Pazifik wird bis 2032 voraussichtlich mit einer CAGR von 24,05 % wachsen, unterstützt durch Mobile Banking und Authentifizierungsvorschriften.