
Marktgröße und Marktanteil für Passkey Deployment Services
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 289.02 Millionen US-Dollar |
| Marktgröße (2031) | 850.34 Millionen US-Dollar |
| Wachstumsrate (2026 - 2031) | 24.09 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. |
|
Marktanalyse für Passkey Deployment Services von Mordor Intelligence
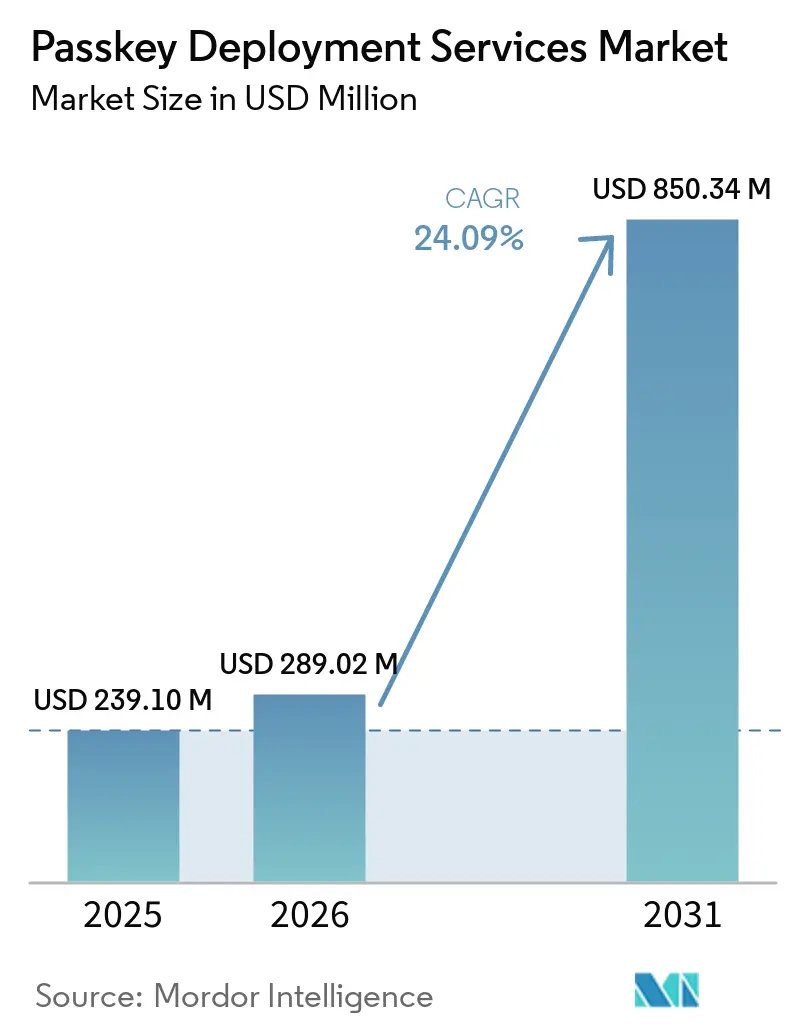
Die Marktgröße für Passkey Deployment Services wird voraussichtlich von 239,10 Millionen USD im Jahr 2025 auf 289,02 Millionen USD im Jahr 2026 steigen und bis 2031 einen Wert von 850,34 Millionen USD erreichen, mit einer CAGR von 24,09 % über den Zeitraum 2026–2031. Die Lücke zwischen organisatorischem Interesse und skalierter Implementierung schafft weiterhin Nachfrage nach Beratungs-, Integrations- und Managed-Operations-Dienstleistungen. Viele Organisationen schreiten in Richtung Passkeys voran, benötigen jedoch noch Unterstützung bei der Registrierung, Wiederherstellung, Richtliniengestaltung und laufenden Anmeldedatenverwaltung. Plattformstandards und Pläne zur Abschaffung der Authentifizierung verlagern die Passkey-Planung von einem langfristigen Sicherheitsziel zu einer unmittelbaren Betriebsanforderung. Anbieter, die Identitätskompetenz mit praktischer Einführungsunterstützung kombinieren, können Anforderungen in Cloud-, Hybrid- und regulierten Umgebungen erfüllen. Der Markt für Passkey Deployment Services hat auch Raum zur Expansion, da Kunden von ersten Programmen zu wiederkehrenden Lebenszyklus- und Supportengagements übergehen.
Wichtigste Erkenntnisse des Berichts
- Nach Servicetyp hielt Beratungs- und Beratungsdienstleistungen im Jahr 2025 einen Marktanteil von 55,12 % am Markt für Passkey Deployment Services, während Managed Passkey Operations und Support-Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 25,19 % wachsen werden.
- Nach Ziel-Authentifizierungsumgebung entfielen im Jahr 2025 67,89 % des Marktanteils für Passkey Deployment Services auf Cloud-basierte Umgebungen, während hybride Umgebungen bis 2031 voraussichtlich mit einer CAGR von 25,50 % wachsen werden.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Marktanteil von 70,41 % am Markt für Passkey Deployment Services, während kleine und mittelständische Unternehmen bis 2031 voraussichtlich mit einer CAGR von 25,79 % wachsen werden.
- Nach Branchenvertikale entfiel im Jahr 2025 ein Marktanteil von 22,41 % am Markt für Passkey Deployment Services auf BFSI, während Regierung und öffentliche Verwaltung bis 2031 voraussichtlich mit einer CAGR von 24,56 % wachsen werden.
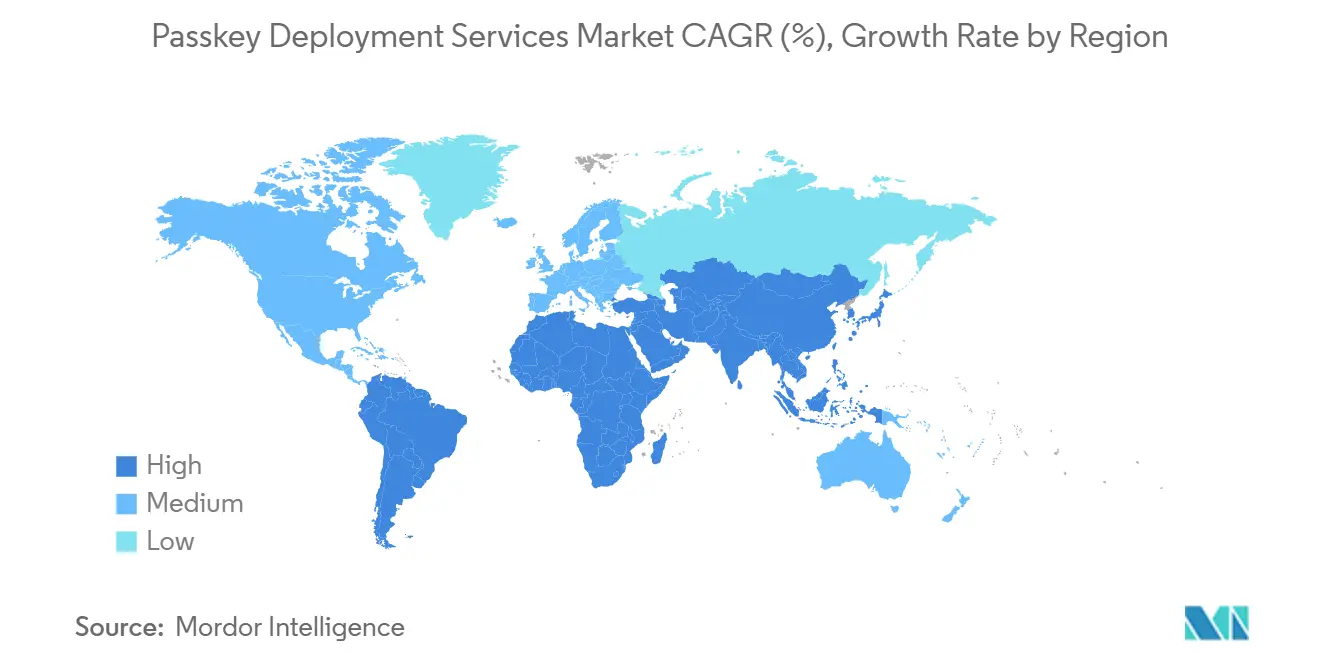
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 38,71 % am Markt für Passkey Deployment Services, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 24,88 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für Passkey Deployment Services
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Unternehmensweite Passkey-Einführung und Mandate für phishing-resistente MFA | +7.5% | Global, mit konzentrierter kurzfristiger Nachfrage in Nordamerika und Westeuropa | Kurzfristig (≤ 2 Jahre) |
| Cloud- und Hybrid-IAM-Modernisierung | +5.8% | Nordamerika und Europa als Kernmärkte, asiatisch-pazifischer Raum wächst schnell | Mittelfristig (2–4 Jahre) |
| Komplexität der Anwendungs- und Belegschaftsintegration | +4.2% | Global, am ausgeprägtesten in Regionen mit hoher Dichte an Großunternehmen in allen Regionen | Mittelfristig (2–4 Jahre) |
| Nachfrage regulierter Branchen nach prüfungsbereiter Authentifizierung | +3.5% | Nordamerika, EU, asiatisch-pazifischer Raum, Indien und Philippinen, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Kurzfristig (≤ 2 Jahre) |
| Passkey-Wiederherstellung, Lebenszyklus und Geräteverwaltung | +1.8% | Global, mit hoher Intensität in Unternehmensumgebungen mit großen Geräteparks und hoher Mitarbeiterfluktuation | Mittelfristig (2–4 Jahre) |
| Passkey-Einführungen in Offline- und Air-Gap-Umgebungen | +0.8% | Verteidigungsausgerichtete Nationen, Vereinigte Staaten, Vereinigtes Königreich, Deutschland und Australien | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Unternehmensweite Passkey-Einführung und Mandate für phishing-resistente MFA
Eine deutliche Lücke zwischen Einführungsplanung und breiter Implementierung stützt den Markt für Passkey Deployment Services. Forschungsergebnisse der FIDO Alliance und HID, veröffentlicht im Juni 2026, ergaben, dass 93 % der Organisationen auf dem Weg zur Passkey-Einführung waren, aber nur 13 % Passkeys in großem Maßstab eingesetzt hatten. Dieselbe Forschung ergab, dass 57 % noch phishbare Methoden für die primäre Anmeldung ihrer Mitarbeiter verwendeten. Diese Lücke veranlasst Organisationen, externe Unterstützung für Registrierung, Wiederherstellung, Lebenszyklusverwaltung und WebAuthn-Betrieb zu suchen. Microsoft machte Passkeys im September 2026 zur Standarderfahrung für relevante Entra ID-Mandanten und plant, seine SMS- und Sprachzustellung im Februar 2027 einzustellen. Die Forschung der FIDO Alliance berichtete auch von größerem Sicherheitsvertrauen, schnelleren Mitarbeiteranmeldungen, weniger Passwort-Reset-Tickets und weniger Phishing-Vorfällen bei Organisationen, die Passkeys einsetzen.
Cloud- und Hybrid-IAM-Modernisierung
Die Cloud-IAM-Modernisierung bleibt ein primärer Nachfragetreiber für den Markt für Passkey Deployment Services. Cloud-basierte Umgebungen machten 2025 67,89 % der Servicebereitstellung aus, da große Identitätsplattformen FIDO2-Passkeys nativ unterstützen. Hybride Umgebungen wachsen schneller, da viele Unternehmen On-Premises-Systeme beibehalten und gleichzeitig Cloud-Workloads hinzufügen. Diese Umgebungen erfordern Identitätsorchestrierung, API-basierte Bereitstellung und abgestimmte Berechtigungsprozesse über Umgebungen hinweg. Microsoft machte Passkey-Profile und synchronisierte Passkeys in Entra ID im März 2026 allgemein verfügbar und fügte gruppenbasierte Konfigurationen und eine passkeyType-Eigenschaft zur Richtlinienkontrolle hinzu.[1]Microsoft, "Passkeys by Default and Retirement of Microsoft-Provided Telecom Delivery for SMS and Voice," Microsoft Learn, learn.microsoft.com Organisationen ohne dedizierte FIDO2-Teams benötigen häufig Dienstleister, um diese umgebungsübergreifenden Konfigurationen zu entwerfen und zu betreiben.
Komplexität der Anwendungs- und Belegschaftsintegration
Anwendungs- und Belegschaftsintegrationsarbeiten erweitern den Umfang des Marktes für Passkey Deployment Services. Eine typische Unternehmenseinführung kombiniert IAM-Konfiguration, Geräteprüfungen, Registrierungsplanung und Koexistenzarbeiten mit Legacy-Systemen. Anwendungen, die SAML, RADIUS oder Kerberos verwenden, benötigen häufig einen passkey-fähigen Identitätsanbieter und eine Single-Sign-On-Schicht anstelle direkter WebAuthn-Unterstützung. Ein FIDO Alliance-Webinar beschrieb eine Einführung bei einer europäischen Bank für 1,5 Millionen Nutzer, bei der Passkeys hinzugefügt wurden, ohne den Quellcode der Bankanwendung zu ändern. Gemeinsam genutzte Geräte in Krankenhäusern, Fabriken und Logistikbetrieben erfordern unterschiedliche Registrierungs- und Sitzungsdesigns. Eine im Jahr 2025 veröffentlichte IEEE TrustCom-Studie identifizierte Unterschiede in der Anmeldedatenverwaltung, der Einwilligungsverarbeitung und der Fehlerberichterstattung in den wichtigsten Browsern.
Nachfrage regulierter Branchen nach prüfungsbereiter Authentifizierung
Regulierte Käufer bringen eine eigenständige Nachfragequelle in den Markt für Passkey Deployment Services. Sie benötigen Passkey-Systeme, die technische, dokumentarische und Nachweisaufbewahrungsanforderungen erfüllen. PCI DSS Version 4.0 wurde am 31. März 2025 verbindlich, und seine MFA-Anforderungen gelten für Karteninhaberdatenumgebungen. Der PCI Security Standards Council erkennt ordnungsgemäß implementierte FIDO2- und WebAuthn-Passkeys als phishing-resistente Authentifizierung für diese Anforderungen an. Dies unterstützt Einführungsarbeiten in Finanzdienstleistungen, Einzelhandel und Gastgewerbe. ENISAs NIS2-Implementierungsleitfaden vom Juni 2025 stufte Passkeys in die stärkste phishing-resistente MFA-Stufe innerhalb seines Rahmens ein. Einführungsprogramme müssen daher Registrierungsprotokolle, Attestierungsnachweise und Wiederherstellungsunterlagen vorhalten, die einer Prüfung standhalten.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Plattformübergreifende und Anmeldedatenverwaltervariabilität | -2.8% | Global, am akutesten in plattformübergreifenden Unternehmens- und BYOD-intensiven Umgebungen | Mittelfristig (2–4 Jahre) |
| Sanierungsaufwand für Legacy-Anwendungen und Verbundauthentifizierung | -2.1% | Global, am ausgeprägtesten in regulierten Branchen mit langen Anwendungslebenszyklen | Langfristig (≥ 4 Jahre) |
| Randfälle bei Benutzerwiederherstellung, Gastzugang und Kontoänderungen | -1.4% | Global, am schwerwiegendsten in Umgebungen mit hoher Mitarbeiterfluktuation und verteilter Belegschaft | Mittelfristig (2–4 Jahre) |
| Mangel an spezialisierten WebAuthn- und FIDO-Betriebsfachkräften | -0.9% | Global, am kritischsten in Nordamerika und Westeuropa | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Plattformübergreifende und Anmeldedatenverwaltervariabilität
Die Variabilität von Anmeldedatenmanagern bleibt ein anhaltendes Hemmnis für den Markt für Passkey Deployment Services. Apple iCloud Keychain, Google Password Manager und Windows Hello haben unterschiedliche Speicher- und Synchronisierungsmodelle. Die IEEE TrustCom-Studie von 2025 dokumentierte auch Variationen auf Browserebene bei der Passkey-Anmeldedatenverwaltung, der Einwilligung und der Fehlerberichterstattung. FIDO Alliance-Entwurfsspezifikationen für das Credential Exchange Protocol und das Credential Exchange Format befassen sich mit der plattformübergreifenden Übertragung, aber eine breite Plattformimplementierung war 2026 noch unvollständig. Nutzer, die zwischen Apple- und Android-Ökosystemen wechseln, müssen möglicherweise noch Anmeldedaten für jeden Dienst separat registrieren. Anbieter müssen daher Wiederherstellungs- und Richtlinien-Workflows für gemischte Geräteparks entwerfen. Unterschiedliche Widerrufspfade und Verwaltungsschnittstellen erhöhen den Aufwand nach der Ersteinführung, was Verlängerungen für Managed-Operations-Dienstleistungen verzögern kann.
Sanierungsaufwand für Legacy-Anwendungen und Verbundauthentifizierung
Viele Anwendungen im Gesundheitswesen, in Finanzdienstleistungen und in der öffentlichen Verwaltung wurden auf Basis von SAML, RADIUS oder Kerberos entwickelt. Diese Anwendungen stellen keine WebAuthn-Relying-Party-Schnittstellen bereit und benötigen einen Proxy oder ein Zugriffsverwaltungs-Gateway, bevor Passkeys verwendet werden können. Alltägliche Ereignisse wie Geräteaustausch, Browser-Migration und Helpdesk-Wiederherstellung können Produktionsprogramme um 3 bis 6 Monate verzögern, wenn Betriebsverfahren nicht bereit sind. VPN- und RADIUS-Zugang erfordert in der Regel, dass WebAuthn bei einem Identitätsanbieter oder Authentifizierungsportal endet. Linux-, macOS-, virtuelle Desktop-Infrastruktur- und Air-Gap-Unterstützung reifen weiterhin langsamer als Windows- und mobile Unterstützung. Diese Bedingungen können während eines 12- bis 18-monatigen Übergangs parallele Methoden erfordern und den Umfang mittelgroßer Kundenengagements einschränken.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp: Beratungsarbeit führt, während Managed Operations beschleunigt
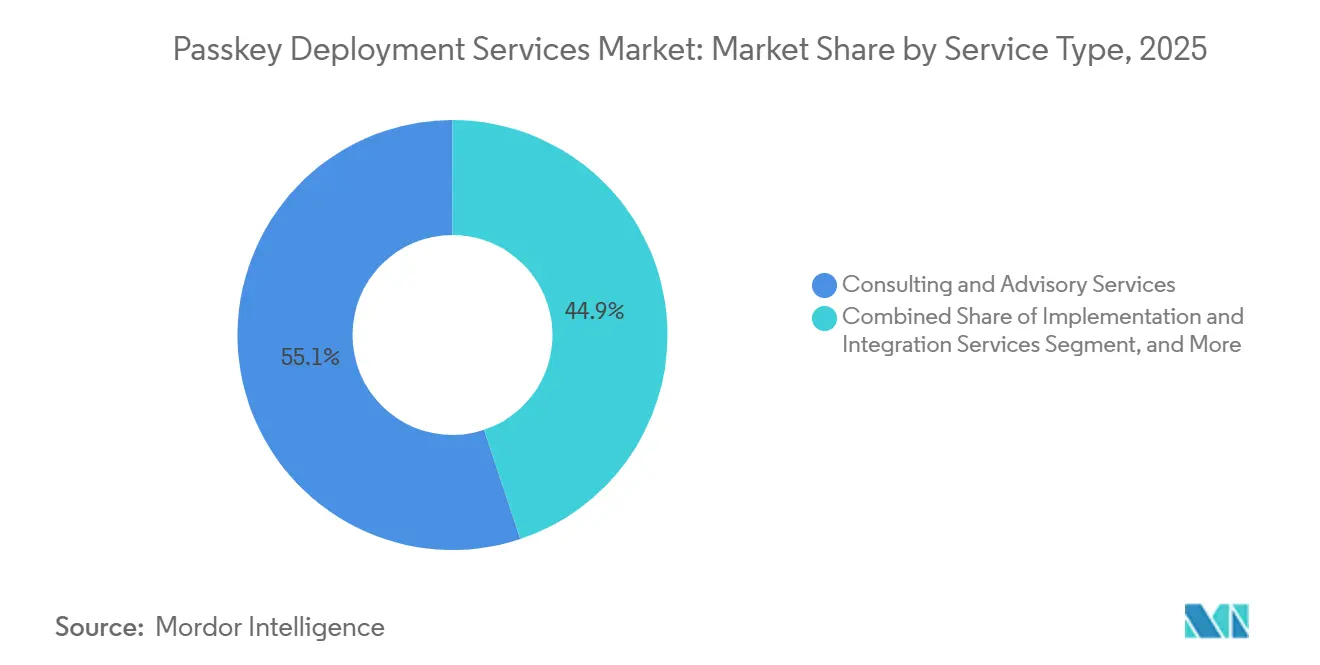
Beratungs- und Beratungsdienstleistungen hielten im Jahr 2025 einen Marktanteil von 55,12 % am Markt für Passkey Deployment Services. Diese Position spiegelte die Anzahl der Unternehmen wider, die noch die IAM-Bereitschaft, regulatorische Anforderungen und die Einführungsreihenfolge bewerteten. Beratungsteams helfen Kunden bei der Erstellung von Roadmaps, der Risikobewertung und der Vorbereitung von Dokumentationen für regulierte Prüfungen. Die FIDO Alliance berichtete 2026, dass nur 13 % der Organisationen Passkeys in großem Maßstab eingesetzt hatten, trotz breiter Einführungsaktivitäten. Diese Position unterstützt die anhaltende Nachfrage nach der Gestaltung von Programmen in der Frühphase. Implementierungs- und Integrationsdienstleistungen folgen dieser Arbeit mit Plattformkonfiguration, Single-Sign-On-Überbrückung und Gerätetests. Schulungs-, Adoptions- und Change-Management-Dienstleistungen befassen sich mit dem Nutzerverhalten und der Einführungsbereitschaft. Die Forschung der FIDO Alliance ergab, dass 53 % der Organisationen das Nutzerverhalten als ein geringfügiges, aber anhaltendes Problem bei der Passkey-Einführung betrachteten.
Managed Passkey Operations und Support-Dienstleistungen werden bis 2031 voraussichtlich mit einer CAGR von 25,19 % wachsen. Diese Entwicklung unterstützt wiederkehrende Einnahmen im Markt für Passkey Deployment Services. Organisationen, die erste Einführungen in 2024 und 2025 abschließen, benötigen wiederkehrende Unterstützung für Lebenszyklusverwaltung, Geräteupdates, Anmeldedatenwiderruf und Wiederherstellung. Eine FIDO Alliance-Umfrage vom Februar 2025 ergab, dass 87 % der befragten US-amerikanischen und britischen Unternehmen Passkeys für Mitarbeiteranmeldungen einsetzen oder bereits eingesetzt hatten. Teilweise Einführungen können gerätegebundene und synchronisierte Anmeldedaten für verschiedene Belegschaftsgruppen umfassen. Diese Designs erfordern fortlaufende Richtlinienprüfungen, wenn sich Geräte und Mitarbeiter ändern. Microsofts Entra ID-Registrierungskampagnen im Jahr 2026 ermutigen registrierte Nutzer, während der MFA-Anmeldung Passkeys zu erstellen. Diese Kampagnen können nach der Einführung Supportbedarf erzeugen, den Anbieter durch wiederkehrende Verträge abdecken können.


Nach Ziel-Authentifizierungsumgebung: Cloud-Bereitstellung führt, während hybride Anforderungen wachsen
Cloud-basierte Umgebungen machten 2025 67,89 % des Marktanteils für Passkey Deployment Services aus. Microsoft Entra ID, Okta und Ping Identity unterstützen FIDO2-Passkeys in Cloud-IAM-Bereitstellungen. Dies reduziert einen Teil der clientseitigen Integrationsarbeit und kann Beratungs-zu-Implementierungsprojekte vorhersehbarer machen. Cloud-Bereitstellungen können standardisierte Konfigurationen für Registrierung und Richtlinienverwaltung verwenden. On-Premises-Bereitstellungen bleiben in Umgebungen mit Datensouveränitätsanforderungen relevant. Regierungsorganisationen und regulierte Käufer können verlangen, dass Authentifizierungsereignisse innerhalb ihrer eigenen Grenzen verbleiben. Diese Anforderungen erhalten die Nachfrage nach Beratung für Air-Gap- und netzwerkisolierte Bereitstellungen. Die Marktgröße für Passkey Deployment Services für Cloud-Arbeiten wird weiterhin durch den anhaltenden Wandel hin zu Cloud-nativen IAM-Architekturen gestützt.
Hybride Umgebungen werden bis 2031 voraussichtlich mit einer CAGR von 25,50 % wachsen. Große Unternehmen werden während des Prognosezeitraums wahrscheinlich nicht die gesamte On-Premises-Infrastruktur entfernen. Hybride Programme erfordern Orchestrierung zwischen Cloud-IAM-Plattformen und On-Premises-LDAP- oder Active-Directory-Systemen. Geräteattestation-Regeln müssen auch über beide Umgebungen hinweg konsistent bleiben. Microsoft machte Entra-Passkeys unter Windows im April 2026 allgemein verfügbar. Die Funktion ermöglicht passwortlose Anmeldung bei Entra-geschützten Ressourcen von unternehmenseigenen, persönlichen und gemeinsam genutzten Windows-Geräten. Geringere Client-Konfigurationsanforderungen können es Organisationen mit On-Premises-Abhängigkeiten ermöglichen, voranzuschreiten. Die verbleibende Identitätskonfigurationsarbeit erfordert weiterhin erfahrene Einführungsteams.
Nach Unternehmensgröße: Großunternehmensverträge führen, während KMU Volumen hinzufügen
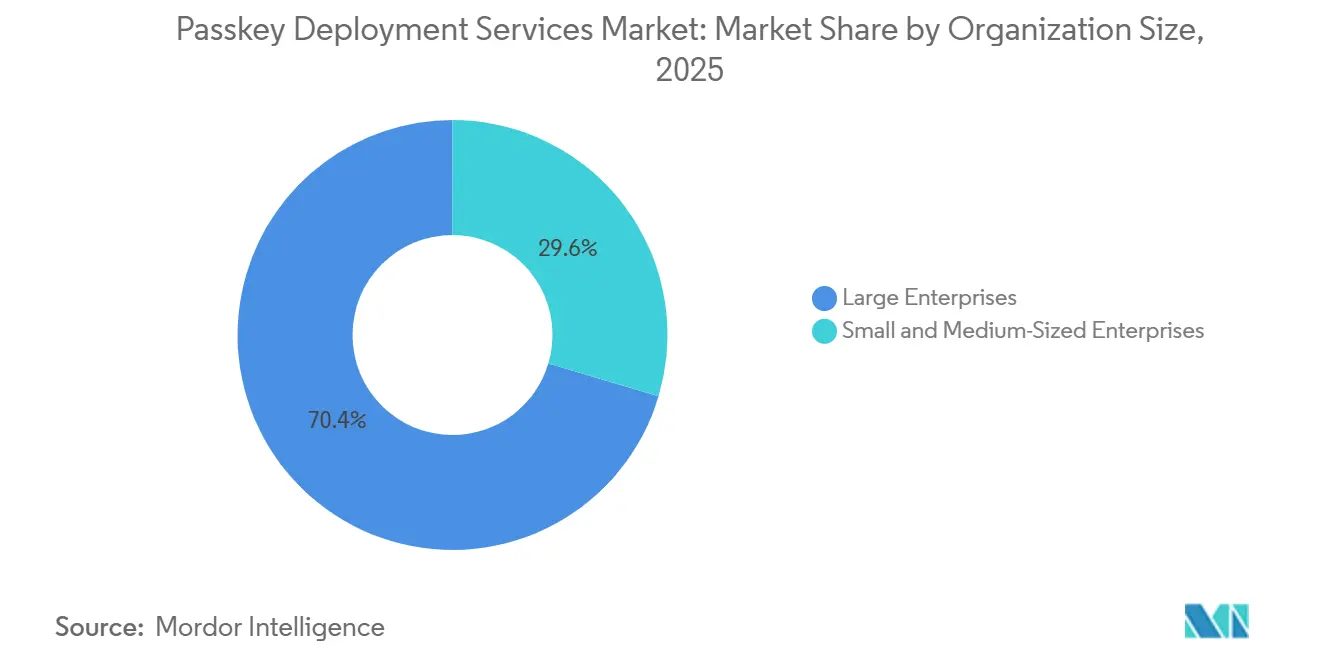
Großunternehmen machten 2025 70,41 % des Marktanteils für Passkey Deployment Services aus. Ihre Authentifizierungslandschaften umfassen häufig mehrere IAM-Plattformen, Legacy-Anwendungen, unterschiedliche Geräteparks und verteilte Mitarbeiter. Diese Bedingungen führen zu langwierigen Beratungs- und Implementierungsengagements. Die anfängliche Planung geht in der Regel in eine phasenweise technische Einführung und dann in Managed Operations über. Das von der FIDO Alliance beschriebene Beispiel der europäischen Bank umfasste 1,5 Millionen Nutzer und führte Passkeys ein, ohne den Kernbankcode zu ändern. Dies spiegelt den Umfang und die Dauer wider, die mit vielen Unternehmensaufträgen verbunden sind. Große Anbieter konkurrieren um IAM-Verlängerungen, indem sie Passkey-Dienstleistungen mit umfassenderen Identitätsoperationen kombinieren. Ihre Fähigkeit, mehrjährige Verträge zu unterstützen, bleibt für die größten Käufer wichtig.
Kleine und mittelständische Unternehmen werden bis 2031 voraussichtlich mit einer CAGR von 25,79 % wachsen. Plattformgesteuerte Standards können die anfängliche Hürde für die Passkey-Einführung für kleinere Organisationen beseitigen. Sie legen auch eine Betriebslücke offen, wenn interne IT-Teams nicht auf Nutzeraufforderungen, Wiederherstellung und kontrollierte Registrierung vorbereitet sind. Microsofts Entra ID-Änderungen vom September 2026 machten Passkeys zur Standard-Authentifizierungserfahrung für Mandanten, die SMS oder Sprach-MFA verwenden. Dies schafft Nachfrage nach Einführungsunterstützung, bevor Nutzer die neuen Aufforderungen erleben. Managed Service Provider und regionale Beratungsunternehmen sind gut positioniert, um diese Kunden zu bedienen. KMU nutzen in der Regel keine globalen IT-Dienstleistungsunternehmen für kleinere Identitätsprojekte. Dies führt zu einer fragmentierten, aber volumenmäßig hohen Kundenbasis für spezialisierte Anbieter.
Nach Branchenvertikale: BFSI führt beim Umsatz, während die Nutzung durch die öffentliche Verwaltung zunimmt
BFSI hielt im Jahr 2025 einen Marktanteil von 22,41 % am Markt für Passkey Deployment Services. PCI DSS 4.0-Anforderungen und Betrugsbekämpfungsprioritäten haben die Passkey-Planung in dieser Vertikale beschleunigt. Der PCI Security Standards Council erkennt FIDO2- und WebAuthn-Passkeys als phishing-resistente Authentifizierung an, wenn sie ordnungsgemäß implementiert sind. Finanzinstitute benötigen Einführungsteams, die Authentifizierungsarchitektur, Sicherungsdokumentation und die Integration der Betrugserkennung verstehen. Die FIDO Alliance dokumentierte die Passkey-Einführung von Banesco Banco Universal für 2,2 Millionen Nutzer bei hochwertigen Transaktionen und der Bearbeitung von Betrugsmeldungen. Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Einzelhandel und E-Commerce sowie Energie und Versorgungsunternehmen sind ebenfalls bedeutende Kundenbereiche. Gemeinsam genutzte Terminals und die Identitätsverwaltung von Patienten oder Klinikern erhöhen die Komplexität im Gesundheitsbereich.
Regierung und öffentliche Verwaltung werden bis 2031 voraussichtlich mit einer CAGR von 24,56 % wachsen. Nationale digitale Identitätsprogramme fügen Passkeys zur Bürger- und Belegschaftsidentitätsinfrastruktur hinzu. Singapurs GovTech hat Passkeys in Singpass eingeführt, das 5,5 Millionen Nutzer und mehr als 1.400 Regierungs- und Privatwirtschaftsdienste unterstützt. Der Dienst erweiterte die Verfügbarkeit von iOS auf Android im September 2026 und plante Desktop-Unterstützung bis Ende 2026.[2]Government Technology Agency of Singapore, "Singpass Launches Passkeys: A Safer Login Method," Government Technology Agency of Singapore, tech.gov.sg Staatliche Anwendungsfälle bevorzugen häufig gerätegebundene Anmeldedaten gegenüber synchronisierten Anmeldedaten, die von Cloud-Drittanbietern gespeichert werden. Dies schafft fortlaufende Lebenszyklus- und Geräteparkarbeiten für Dienstleister. Transport und Logistik, Industrieproduktion, Öl und Gas, Medien und Unterhaltung sowie Bildungs- und Forschungseinrichtungen sind weitere Vertikalen. Fertigungs- und Energiekunden erwägen FIDO2-Authentifizierung für privilegierten Zugang zu industriellen Steuerungssystemen.
Geografische Analyse
Nordamerika hielt im Jahr 2025 einen Marktanteil von 38,71 % am Markt für Passkey Deployment Services. Die Region profitiert von einer hohen Konzentration regulierter Unternehmen und bundesstaatlichen Anforderungen für phishing-resistente Authentifizierung. Das NIST finalisierte SP 800-63B-4 im Juli 2025 für digitale Identitätsauthentifizierung und Authentifikatorverwaltung.[3]National Institute of Standards and Technology, "NIST SP 800-63B-4: Digital Identity Guidelines Authentication and Authenticator Management," National Institute of Standards and Technology, nist.gov Die Vereinigten Staaten generierten den größten Teil der regionalen Nachfrage, wobei BFSI-, Gesundheits- und Technologieeinführungen die Projektpipelines prägten. Microsofts Entra ID-Standardaktivierung vom September 2026 unterstützte auch den Beratungsbedarf bei kleineren US-amerikanischen und kanadischen Mandanten. Accenture erwarb im September 2025 den kanadischen IAM-Spezialisten IAMConcepts, um seinen Cybersicherheits-Fußabdruck in kritischen Infrastruktursektoren zu erweitern. Mexikos Akzeptanz ist hauptsächlich an multinationale Organisationen gebunden, die die Authentifizierung in nordamerikanischen Betrieben standardisieren.
Europa war der zweitgrößte regionale Bereich für den Markt für Passkey Deployment Services. NIS2-Anforderungen und ENISAs technische Leitlinien von 2025 unterstützten die Nachfrage bei wesentlichen Einrichtungen. ENISAs Rahmenwerk stuft Passkeys als die stärkste phishing-resistente MFA-Stufe ein. Deutschland, Frankreich, das Vereinigte Königreich, Italien und BENELUX sind etablierte Nachfragezentren. Fertigungs-, Energie-, Regierungs- und Finanzinstitute benötigen regionale Integrations- und Compliance-Unterstützung. PSD3 und PSR1 werden voraussichtlich die BFSI-Nachfrage über die anfängliche NIS2-Compliance-Welle hinaus aufrechterhalten. Finanzinstitute benötigen Multi-Authentifikator-Designs anstelle einer Einzelmethoden-Bereitstellung. Südamerika ist ein aufstrebendes Gebiet, wobei Brasilien die Einführung durch multinationale Standardisierung und frühes Interesse an der Authentifizierungsmodernisierung anführt.
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 24,88 % wachsen. Indiens RBI-Richtlinien traten am 1. April 2026 in Kraft und stärkten die MFA-Erwartungen für digitale Zahlungstransaktionen. Visa startete Payment Passkey in Indien mit IDFC FIRST Bank als erstem Emittentenpartner. Razorpay kooperierte mit Mastercard und Visa, um im März 2026 eine RBI-konforme biometrische Passkey-Lösung zu starten. IBM berichtete, dass der asiatisch-pazifische Raum 2024 34 % der globalen Cybersicherheitsvorfälle ausmachte, wobei der Missbrauch gültiger Konten der führende Eingangsvektor war. Japan und Südkorea zeigen ebenfalls Nachfrage in Finanzdienstleistungen und E-Government. Der Nahe Osten, Afrika und Südamerika bleiben Märkte in einem früheren Stadium, mit Nachfrage konzentriert in den Vereinigten Arabischen Emiraten, Saudi-Arabien, Südafrika und Brasilien.

Wettbewerbslandschaft
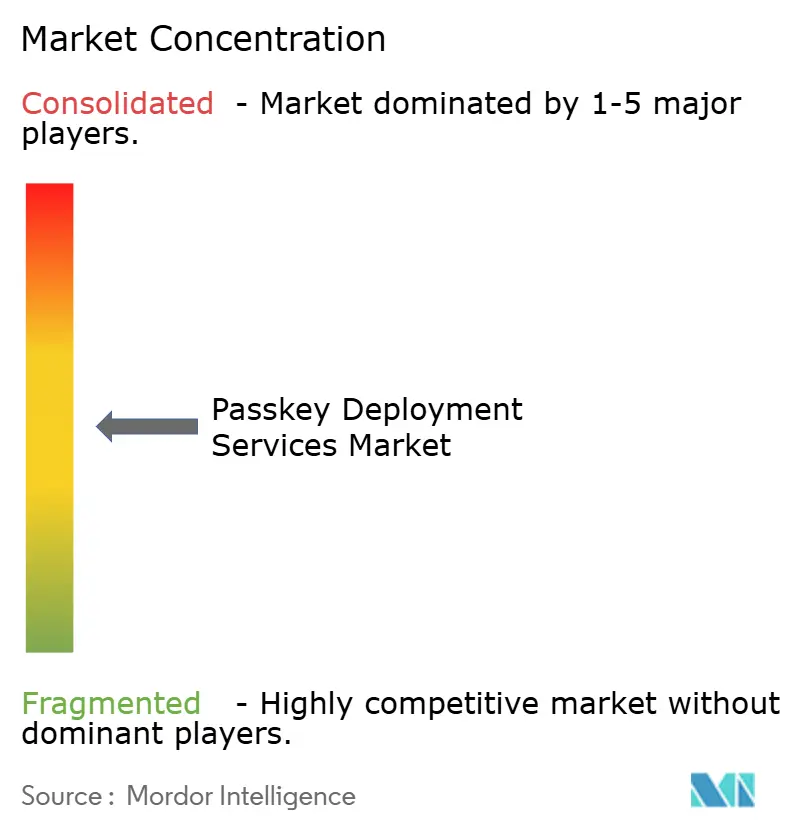
Der Markt für Passkey Deployment Services ist mäßig fragmentiert. Große IT-Dienstleistungsunternehmen konkurrieren auf der Grundlage von Einführungsbreite, Kontoumfang und Managed-Service-Kapazität. Spezialisierte Anbieter konkurrieren auf der Grundlage von FIDO2-Expertise, Zertifizierungserfahrung und schnelleren Einführungsmethoden. Accenture, Capgemini, Deloitte, EY, HCLTech, IBM, TCS und Wipro haben umfangreiche IAM-Portfolios aufgebaut. Diese Portfolios umfassen Identity Governance, Zugriffsverwaltung und Privileged Identity Management. Anbieter kombinieren die Passkey-Bereitstellung zunehmend mit Identitätsüberwachung, Zugriffsüberprüfungen und automatisierten Reaktionsfähigkeiten. Dieser Ansatz unterstützt mehrjährige Verträge, die sowohl Passkey-Betrieb als auch umfassendere Identitätslebenszyklus-Dienstleistungen umfassen.
Große Unternehmen bauen auch branchenspezifische Bereitstellungsrahmen für BFSI, Regierung und Gesundheitswesen innerhalb des Marktes für Passkey Deployment Services auf. Diese Rahmen befassen sich mit Compliance-Dokumentation, Einführungsreihenfolge und operativer Übergabe. Accenture erwarb IAMConcepts im September 2025, um Cybersicherheits- und IAM-Fähigkeiten in Kanada zu erweitern. Die Transaktion spiegelte den Einsatz von Akquisitionen zur Erweiterung spezialisierter Expertise in regulierten Mrkten wider. IBM startete seinen Identity Threat Detection and Remediation Service im März 2026.[4]IBM, "From Identity Signals to Decisive Action: Introducing IBM Identity Threat Detection and Remediation Service," IBM Newsroom, ibm.com Der Dienst fügte kontinuierliche Identitätsüberwachung und automatisierte Behebungs-Workflows hinzu, die neben der Authentifizierungsinfrastruktur betrieben werden können. Diese Schritte stärken die Fähigkeit großer Anbieter, bestehende IAM-Kunden zu halten.
Yubico, HYPR, Beyond Identity, Nok Nok Labs, Corbado und Axiad verwenden speziellere Einführungsmodelle. Yubico und HYPR erweiterten ihre Partnerschaft im November 2025, um Identitätsverifizierungsorchestrierung mit YubiKey-Bereitstellung zu kombinieren. Das Angebot unterstützt die ferngesteuerte, verifizierte, hardwaregestützte Passkey-Ausgabe ohne IT-Vermittler. Thales startete OneWelcome FIDO Key Lifecycle Management im Februar 2025 für die Unternehmensregistrierung, -verwaltung und den Widerruf von FIDO-Sicherheitsschlüsseln. W3C WebAuthn Level 3 bietet eine gemeinsame technische Grundlage, sodass die Zertifizierung allein nicht ausreicht, um Anbieter zu differenzieren. Wiederherstellungsautomatisierung, Anmeldedatenereignisüberwachung und Air-Gap-Bereitstellung bleiben Bereiche, in denen Anbieter Differenzierung anstreben.
Branchenführer im Markt für Passkey Deployment Services
-
Microsoft Corporation
-
Ping Identity Corporation
-
Okta, Inc.
-
BIO-key International, Inc.
-
Intercede Group plc
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Jüngste Branchenentwicklungen
- September 2026: Microsoft machte Passkeys zur Standard-Authentifizierungserfahrung in Microsoft Entra ID und aktivierte automatisch Passkey-Registrierungsaufforderungen für alle Mandanten mit Nutzern, die für SMS oder Sprach-MFA registriert sind. Das Unternehmen bestätigte, dass die von Microsoft bereitgestellte SMS- und Sprachauthentifizierungsbereitstellung im Februar 2027 eingestellt wird, was Unternehmensmandanten aller Größensegmente zwingt, die Passkey-Registrierungsplanung abzuschließen, und die Nachfrage nach verwalteten Passkey-Übergangsdiensten im gesamten Microsoft 365- und Azure-Ökosystem antreibt.
- September 2026: Singapurs Government Technology Agency erweiterte die Singpass-Passkey-Authentifizierung auf Android-Nutzer, nach dem anfänglichen iOS-Rollout Anfang 2026. Singpass unterstützt 5,5 Millionen Nutzer und ist mit mehr als 1.400 Regierungsbehörden und Privatwirtschaftsdiensten integriert. GovTech kündigte an, dass die Desktop-Unterstützung bis Ende 2026 erweitert wird, was diese Erweiterung zu einem Referenzmodell für Regierungseinführungen im gesamten asiatisch-pazifischen Raum macht.
- Juli 2026: Visa erweiterte sein Payment-Passkey-Programm auf den asiatisch-pazifischen Raum, Indien und Europa, wobei Thales die Einführungsinfrastruktur über seine D1-Kartenausgabeplattform bereitstellte, um emittentenseitige Passkey-Einführungen zu unterstützen. Visas Payment Passkey ging in Indien mit IDFC FIRST Bank als erstem Emittentenpartner live, was Karteninhabern ermöglicht, Kartentransaktionen biometrisch bei Händlern und mit fintech-Zahlungsabwicklern zu authentifizieren, darunter Juspay, Wibmo, Razorpay, PayU und Pine Labs.
- März 2026: Microsoft veröffentlichte Passkey-Profile und synchronisierte Passkeys in Microsoft Entra ID zur allgemeinen Verfügbarkeit und führte gruppenbasierte Passkey-Konfigurationen und eine passkeyType-Eigenschaft ein. Die Eigenschaft ermöglicht es Administratoren, gerätegebundene oder synchronisierte Passkey-Richtlinien auf Organisationseinheitsebene durchzusetzen. Der Rollout wurde bis Ende März 2026 in öffentlichen Cloud- und GCC-Umgebungen abgeschlossen, wobei GCC High- und DoD-Umgebungen einem phasenweisen Zeitplan bis Oktober 2026 folgten.


Globaler Berichtsumfang für den Markt für Passkey Deployment Services
Der Markt für Passkey Deployment Services umfasst Beratungs-, Implementierungs-, Integrations-, Schulungs-, Adoptions-, Change-Management-, Managed-Operations- und Support-Dienstleistungen, die Organisationen bei der Planung, Einführung, Verwaltung und Optimierung von Passkey-basierten Authentifizierungsumgebungen unterstützen. Diese Dienstleistungen helfen Unternehmen beim Übergang von der traditionellen passwortbasierten Authentifizierung zu phishing-resistenten passwortlosen Authentifizierungsrahmen auf Basis von FIDO2-, WebAuthn- und Passkey-Technologien, während die Interoperabilität über Cloud-, On-Premises- und hybride Identitätsumgebungen hinweg sichergestellt wird.
Der Bericht zum Markt für Passkey Deployment Services ist segmentiert nach Servicetyp (Beratungs- und Beratungsdienstleistungen, Implementierungs- und Integrationsdienstleistungen, Schulungs-, Adoptions- und Change-Management-Dienstleistungen sowie Managed Passkey Operations und Support-Dienstleistungen), Ziel-Authentifizierungsumgebung (Cloud-basierte Umgebungen, On-Premises-Umgebungen und hybride Umgebungen), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Branchenvertikale (Regierung und öffentliche Verwaltung, Industrieproduktion, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen [BFSI] sowie weitere Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Beratungs- und Beratungsdienstleistungen |
| Implementierungs- und Integrationsdienstleistungen |
| Schulungs-, Adoptions- und Change-Management-Dienstleistungen |
| Managed Passkey Operations und Support-Dienstleistungen |
| Cloud-basierte Umgebungen |
| On-Premises-Umgebungen |
| Hybride Umgebungen |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Regierung und öffentliche Verwaltung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Weitere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Servicetyp | Beratungs- und Beratungsdienstleistungen | ||
| Implementierungs- und Integrationsdienstleistungen | |||
| Schulungs-, Adoptions- und Change-Management-Dienstleistungen | |||
| Managed Passkey Operations und Support-Dienstleistungen | |||
| Nach Ziel-Authentifizierungsumgebung | Cloud-basierte Umgebungen | ||
| On-Premises-Umgebungen | |||
| Hybride Umgebungen | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittelständische Unternehmen | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Weitere Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Passkey Deployment Services?
Der Markt für Passkey Deployment Services wird voraussichtlich von 239,10 Millionen USD im Jahr 2025 auf 289,02 Millionen USD im Jahr 2026 steigen und bis 2031 einen Wert von 850,34 Millionen USD erreichen, mit einer CAGR von 24,09 %.
Was treibt die Einführung von Passkey Deployment Services an?
Organisationen benötigen Hilfe beim Übergang von der Passkey-Planung zur skalierten Registrierung, Wiederherstellung, Lebenszyklusverwaltung und Richtlinienverwaltung.
Welcher Servicetyp führt die Nachfrage nach Passkey-Bereitstellung an?
Beratungs- und Beratungsdienstleistungen hielten 2025 einen Anteil von 55,12 %, während Managed Passkey Operations und Support-Dienstleistungen bis 2031 mit einer CAGR von 25,19 % am schnellsten wachsen werden.
Warum sind hybride Authentifizierungsumgebungen wichtig?
Hybride Umgebungen verbinden Cloud-IAM-Plattformen mit On-Premises-Systemen und werden bis 2031 voraussichtlich mit einer CAGR von 25,50 % wachsen.
Welche Kundengruppe wächst bei diesen Dienstleistungen am schnellsten?
Kleine und mittelständische Unternehmen werden bis 2031 voraussichtlich mit einer CAGR von 25,79 % wachsen, da Plattformstandards den Einführungs- und Supportbedarf erhöhen.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 24,88 % wachsen, unterstützt durch Anforderungen an die Zahlungsauthentifizierung und nationale digitale Identitätsaktivitäten.
Seite zuletzt aktualisiert am:



