
Marktgröße und Marktanteil für verschlüsselte Datenverkehrsanalyse
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.34 Milliarden US-Dollar |
| Marktgröße (2032) | 2.71 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 15.13 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verschlüsselte Datenverkehrsanalyse von Mordor Intelligence
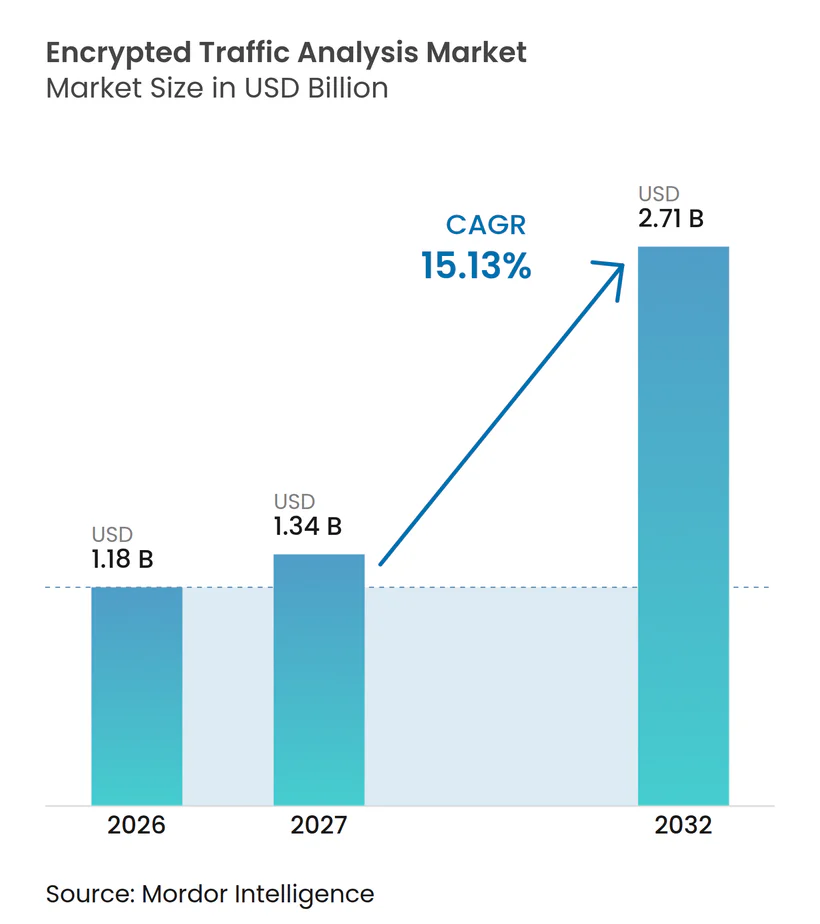
Die Marktgröße für verschlüsselte Datenverkehrsanalyse wird für 2026 auf 1,18 Milliarden USD, für 2027 auf 1,34 Milliarden USD und bis 2032 auf 2,71 Milliarden USD prognostiziert, mit einer CAGR von 15,13 % von 2027 bis 2032. Der Markt für verschlüsselte Datenverkehrsanalyse wird durch die Notwendigkeit geprägt, Bedrohungen in verschlüsselten Netzwerkflüssen zu identifizieren, ohne deren Inhalte routinemäßig offenzulegen. Der Markt für verschlüsselte Datenverkehrsanalyse profitiert zudem von der Verlagerung hin zu Zero-Trust-Zugang und cloudbasierter Sicherheit, die die Netzwerküberprüfung näher an Remote-Nutzer und Anwendungen heranrückt. Datenschutzanforderungen und Datensouveränitätsregeln schränken die Entschlüsselung in bestimmten Umgebungen ein, wodurch Metadaten- und Verhaltensanalysen an Bedeutung gewinnen. Der Markt für verschlüsselte Datenverkehrsanalyse bietet Anbietern die Möglichkeit, Bedrohungserkennung, Datenverkehrsklassifizierung und kryptografische Transparenz in umfassendere Sicherheitsplattformen zu integrieren. Der Wettbewerb wird zunehmend durch Erkennungsqualität, Integration in operative Arbeitsabläufe sowie Unterstützung für Cloud- und On-Premises-Umgebungen bestimmt.
Wichtigste Erkenntnisse des Berichts
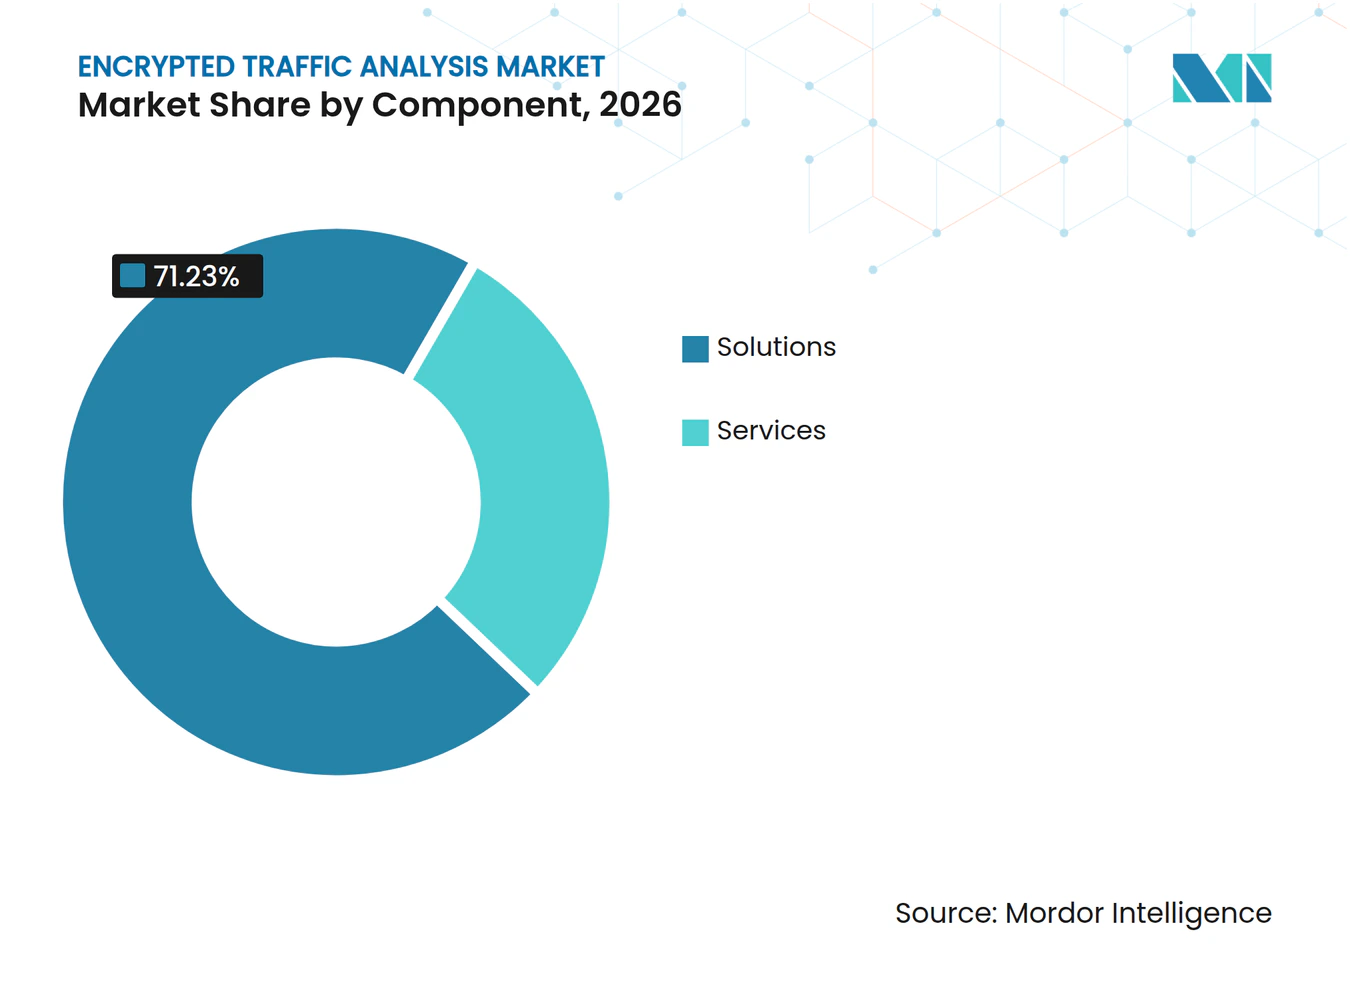
- Nach Komponente hielten Lösungen im Jahr 2026 einen Marktanteil von 71,23 % am Markt für verschlüsselte Datenverkehrsanalyse, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 19,06 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Anteil von 68,93 % der Marktgröße für verschlüsselte Datenverkehrsanalyse auf die Cloud, die bis 2032 voraussichtlich mit einer CAGR von 17,62 % wachsen wird.
- Nach Anwendung entfielen im Jahr 2026 34,61 % des Marktanteils für verschlüsselte Datenverkehrsanalyse auf Bedrohungserkennung und Netzwerksicherheit, während die Erkennung von Datenexfiltration aus verschlüsseltem Datenverkehr bis 2032 voraussichtlich mit einer CAGR von 18,29 % wachsen wird.
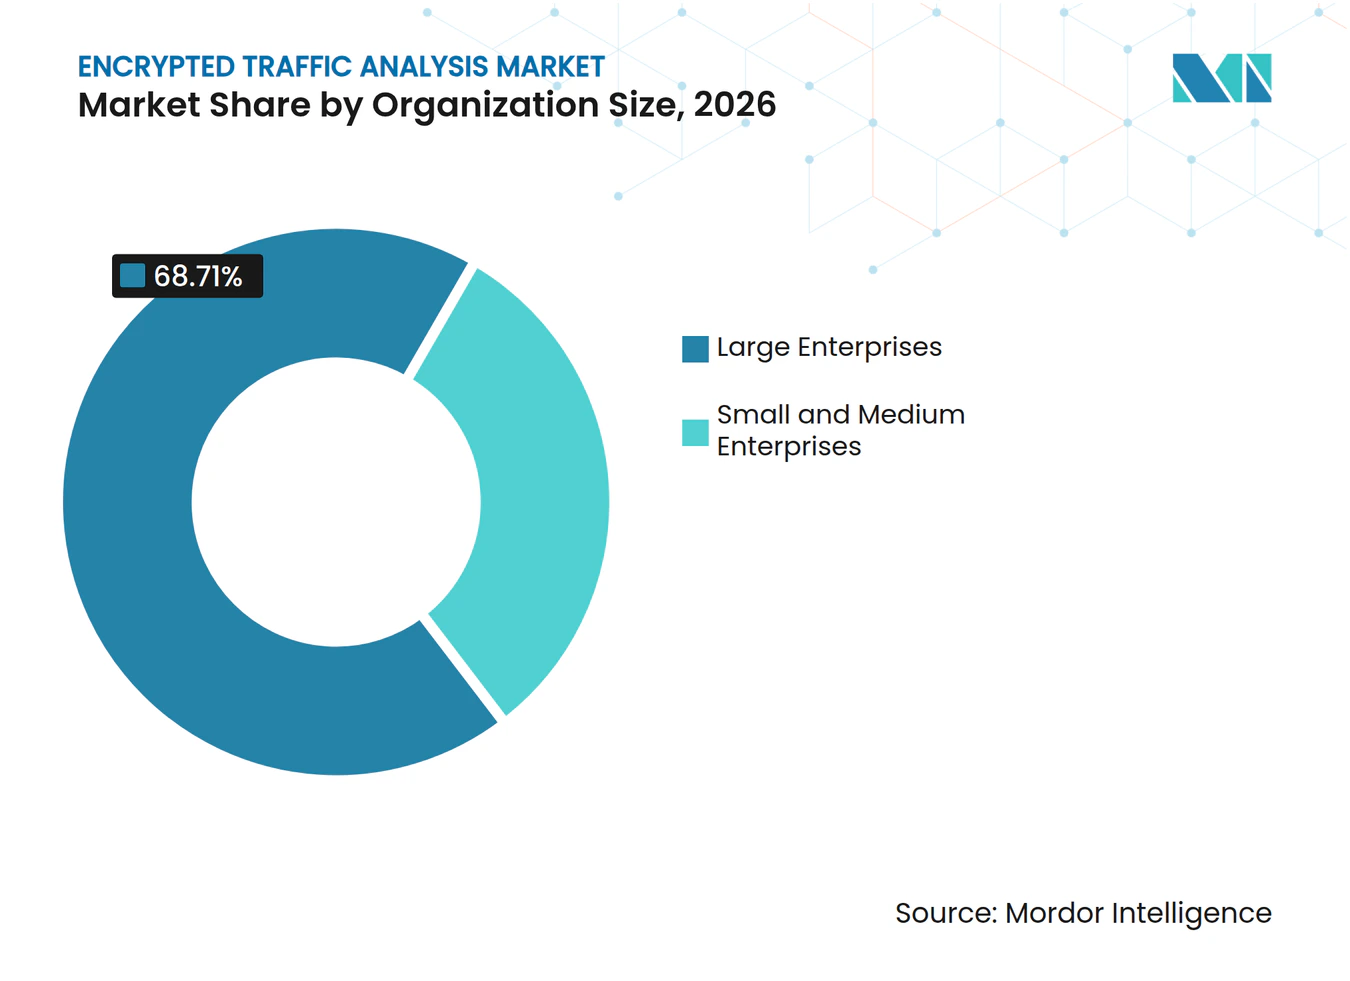
- Nach Unternehmensgröße entfielen im Jahr 2026 68,71 % des Marktes auf Großunternehmen, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 17,29 % wachsen werden.
- Nach Endnutzer hielt der BFSI-Sektor im Jahr 2026 einen Anteil von 29,84 % am Markt, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 19,37 % wachsen werden.
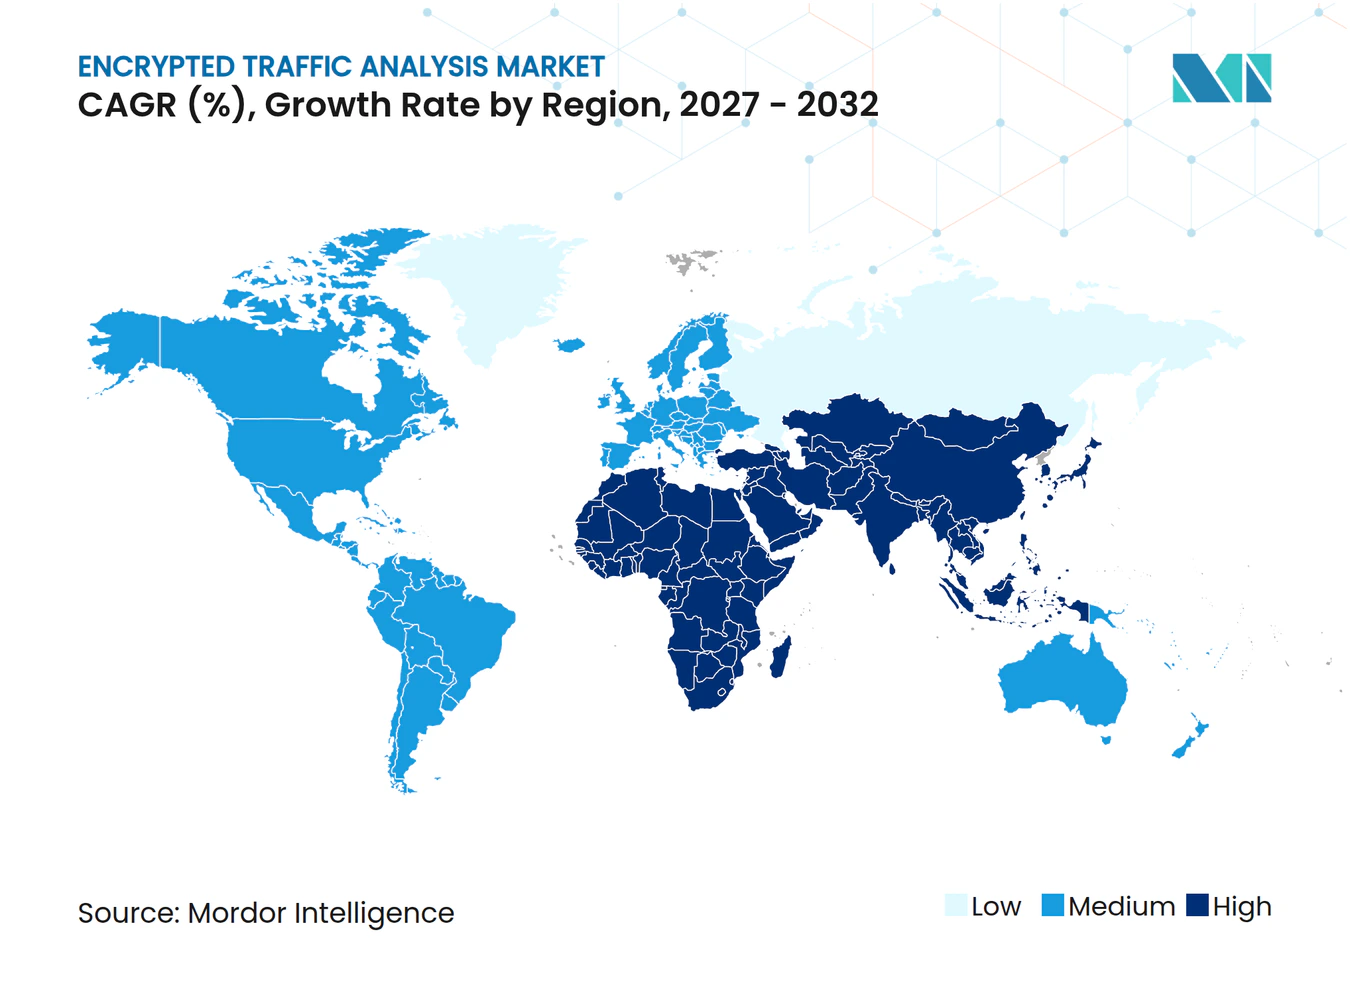
- Nach Geografie entfiel im Jahr 2026 ein Anteil von 38,66 % des Marktes auf Nordamerika, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 18,22 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse im Markt für verschlüsselte Datenverkehrsanalyse
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Steigende Volumina verschlüsselten Datenverkehrs in hybriden Netzwerken | +3.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Zero-Trust- und SASE-Architekturen | +2.5% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Zunahme von Malware- und Command-and-Control-Aktivitäten über TLS | +2.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Anforderungen an kontinuierliche Sicherheitstransparenz | +1.8% | Nordamerika, Europa und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Cloud-, 5G-, IoT- und Ost-West-Datenverkehrswachstum | +1.4% | Asiatisch-pazifischer Raum als Kern, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| KI-basierte Verhaltenserkennung für nutzlastblinde Sicherheit | +1.0% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Steigende Volumina verschlüsselten Datenverkehrs in hybriden Netzwerken
Der Markt für verschlüsselte Datenverkehrsanalyse adressiert eine wachsende Transparenzlücke, da die Verschlüsselung immer mehr Web- und internen Netzwerkdatenverkehr abdeckt. Hybride Umgebungen nutzen Verschlüsselung heute nicht nur für den Internetzugang, sondern auch für Ost-West-Verbindungen zwischen Microservices, KI-Endpunkten und Datenbank-Clustern. Gigamon berichtete, dass jeder dritte befragte Sicherheits- und IT-Verantwortliche in den vorangegangenen 2 Jahren eine Verdoppelung des Netzwerkdatenverkehrs aufgrund von KI-Workloads verzeichnete. Dieselbe Umfrage ergab, dass 55 % der Befragten angaben, ihre aktuellen Tools hätten Schwierigkeiten, sich verändernde Bedrohungen im verschlüsselten Datenverkehr zu erkennen. Protokollorientierte Sicherheitstools bieten nicht dieselbe Netzwerkperspektive, wenn keine Nutzlastüberprüfung möglich ist. Dies unterstützt Investitionen in dedizierte Tools im Markt für verschlüsselte Datenverkehrsanalyse, die Flusstiming, Handshake-Merkmale und andere nicht nutzlastbezogene Signale auswerten können.
Ausweitung von Zero-Trust- und SASE-Architekturen
Zero-Trust- und Secure Access Service Edge-Architekturen schaffen einen praktischen Weg für den Einsatz von Analysen verschlüsselten Datenverkehrs in Verbindung mit Zugriffskontrollen. Diese Architekturen leiten Nutzer- und Anwendungsdatenverkehr durch cloudbasierte Durchsetzungspunkte, an denen der Datenverkehr bewertet werden kann, ohne auf einen traditionellen Netzwerkperimeter angewiesen zu sein. Der Markt für verschlüsselte Datenverkehrsanalyse profitiert, wenn Analysen in eine umfassendere Sicherheitsplattform eingebettet sind, anstatt als separates Produkt erworben zu werden. Konsolidierung kann den adressierbaren Raum für isolierte Einzelprodukte verringern, erhöht jedoch die Reichweite von Anbietern mit integrierten SASE- und Security Service Edge-Portfolios. Telemetrie verschlüsselten Datenverkehrs kann auch die Nutzung von Shadow-KI, Anwendungsprobleme und mögliche Verstöße gegen Datensouveränitätsanforderungen identifizieren. Dieser breitere operative Mehrwert unterstützt die Plattformakzeptanz über den ursprünglichen Anwendungsfall der Bedrohungserkennung hinaus.
Zunahme von Malware- und Command-and-Control-Aktivitäten über TLS
Angreifer nutzen weiterhin verschlüsselte Kanäle, um Zustellung, Command-and-Control-Aktivitäten und laterale Bewegungen zu verschleiern. Der Markt für verschlüsselte Datenverkehrsanalyse ist daher auf Verhaltensmethoden angewiesen, die verdächtige Muster identifizieren können, ohne Zugang zu Nutzlastinhalten zu benötigen. Eine gemeinsame Empfehlung von CISA, NSA, FBI und internationalen Partnern dokumentierte die Nutzung verschlüsselter verdeckter Kanäle durch Salt Typhoon für laterale Bewegungen in betroffenen Organisationen.[1] Die Empfehlung verdeutlichte, warum Netzwerkmetadaten relevant bleiben, wenn Signaturen oder Nutzlastüberprüfungen einen Angriff nicht aufdecken. Anbieter, die Flussmuster mit investigativen Arbeitsabläufen verknüpfen, können Sicherheitsteams, die mit dieser Situation konfrontiert sind, eine nützliche Kontrolle bieten.
Regulatorische Anforderungen an kontinuierliche Sicherheitstransparenz
Regulatorische Anforderungen machen die Überwachung verschlüsselter Netzwerke zu einem klar definierten Beschaffungsbedarf für das Gesundheitswesen, Behörden und andere regulierte Nutzer. Das US-amerikanische Ministerium für Gesundheit und Soziale Dienste schlug im Januar 2025 Aktualisierungen der HIPAA-Sicherheitsregel vor, die die Verschlüsselung elektronisch geschützter Gesundheitsinformationen bei der Übertragung zu einer verbindlichen Anforderung machen würden.[2] CISA erklärt in seiner TIC 3.0 SASE-Leitlinie zudem, dass TLS-Break-and-Inspect nicht universell empfohlen wird, und erörtert KI-basierte Analysen als Alternative für verschlüsselten Datenverkehr. Diese Positionen stärken den Einsatz hochpräziser Telemetrie anstelle einer undifferenzierten Entschlüsselung. NIST stellt Implementierungsleitlinien für die TLS-zertifikatsbasierte Authentifizierung bereit, um Organisationen dabei zu helfen, verschlüsselte Verbindungen in einem risikobasierten Sicherheitsdesign zu berücksichtigen. Diese regulatorische Ausrichtung unterstützt den Markt für verschlüsselte Datenverkehrsanalyse in Sektoren, die eine kontrollierte, kontinuierliche Sicherheitstransparenz benötigen.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Datenschutz- und Datensouveränitätsbeschränkungen bei der Datenverkehrsüberprüfung | -0.9% | Europa und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| TLS 1.3 Forward Secrecy reduziert passive Entschlüsselungsoptionen | -0.7% | Global | Langfristig (≥ 4 Jahre) |
| Mangel an Fachkräften für Netzwerksicherheitsanalysen | -0.5% | Global | Mittelfristig (2–4 Jahre) |
| Leistungs-, Latenz- und Gesamtkostenkompromisse | -0.4% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Datenschutz- und Datensouveränitätsbeschränkungen bei der Datenverkehrsüberprüfung
Datenschutz- und Datensouveränitätsregeln schränken den Einsatz entschlüsselungsbasierter Überprüfung in vielen Umgebungen ein. Mitarbeiterbrowsing, klinische Informationen und Zahlungsflüsse können spezifischen Handhabungsbeschränkungen unterliegen, die einschränken, welcher Datenverkehr entschlüsselt werden darf. NIST beschreibt Bereitstellungsansätze, die TLS-zertifikatsbasierte Authentifizierung und Risikomanagement für verschlüsselte Kommunikation nutzen. Der Markt für verschlüsselte Datenverkehrsanalyse muss daher bei Bedarf Analysen in einer Kundenzuständigkeit, einer Cloud-Mandantenumgebung oder einer kontrollierten Umgebung unterstützen. Dies kann einen Vorteil für Plattformen schaffen, die Metadatenanalyse mit lokal kontrollierter Überprüfung kombinieren. Es kann auch Implementierungs- und Beschaffungszyklen für Organisationen mit begrenzten Sicherheitsressourcen verlängern.
TLS 1.3 Forward Secrecy reduziert passive Entschlüsselungsoptionen
TLS 1.3 verwendet Forward Secrecy, sodass aufgezeichneter Datenverkehr normalerweise nicht nachträglich mit dem privaten Schlüssel eines Servers entschlüsselt werden kann. Die Protokollspezifikation definiert das TLS 1.3-Sicherheitsmodell und seinen Schlüsselvereinbarungsprozess. RFC 9849 standardisierte Encrypted Client Hello im März 2026, was die Client-Hello-Namensangabe schützt und die für passive Beobachter verfügbaren Informationen einschränkt.[3] Der Markt für verschlüsselte Datenverkehrsanalyse muss sich stärker auf Merkmale wie Paketlänge, Timing, Flussrichtung und Verbindungsverhalten stützen. In Scientific Reports veröffentlichte, begutachtete Forschungsarbeiten ergaben, dass ein hybrider GCN-LSTM-Ansatz verschlüsselten bösartigen Datenverkehr effektiv klassifizieren kann, ohne Zugang zur Nutzlast zu haben. Anbieter ohne ausgereifte Verhaltensmodelle oder ausreichende Datenverkehrsdaten könnten es schwerer haben, die Erkennungsqualität aufrechtzuerhalten, wenn passive Entschlüsselung weniger praktikabel wird.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Lösungen führen beim Umsatz, während Dienstleistungen die Lücke bei Analysefachkräften schließen
Lösungen hielten im Jahr 2026 einen Anteil von 71,23 % der Marktgröße für verschlüsselte Datenverkehrsanalyse nach Komponenten. Plattformsoftware wird häufig mit Security Information and Event Management, Security Orchestration und Observability-Tools integriert. Diese Integration kann die Wechselkosten erhöhen, da Kunden die Plattform in ihre etablierten Incident-Response-Prozesse einbinden. Wiederkehrende Lizenzierung unterstützt zudem stabile Einnahmen für Anbieter mit breiten Sicherheitsportfolios. Lösungen sind besonders relevant für große Nutzer, die eine direkte Kontrolle über Datenverkehrsdaten und Erkennungsrichtlinien wünschen. Die Branche für verschlüsselte Datenverkehrsanalyse nutzt diese Plattformen, um Netzwerktransparenz mit anderen Sicherheitskontrollen zu kombinieren.
Dienstleistungen werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 19,06 % wachsen. Vielen Organisationen fehlen die Netzwerk-, Sicherheits- und Datenanalysefähigkeiten, die für den internen Betrieb von Analysen verschlüsselten Datenverkehrs erforderlich sind. Anbieter von Managed Detection and Response können Fachpersonal mit der erforderlichen Technologie bündeln. Scientific Reports beschrieb ein hybrides GCN-LSTM-Modell zur Erkennung von verschlüsseltem bösartigem Datenverkehr und hob dabei die technische Komplexität hervor, die entstehen kann, wenn Modelle in der Produktion gewartet werden müssen. Dienstleister können Kunden dabei helfen, Erkennungen zu optimieren und Anomalien zu untersuchen, ohne ein großes internes Team aufzubauen. Diese Rolle schafft eine eigenständige Chance im Markt für verschlüsselte Datenverkehrsanalyse. Mit zunehmender Automatisierung könnten Serviceverträge messbare Erkennungsergebnisse stärker gewichten als manuelle Überwachungsaktivitäten.


Nach Bereitstellungsmodus: Cloud führt, während On-Premises regulierte Workloads unterstützt
Die Cloud entfiel im Jahr 2026 auf 68,93 % der Marktgröße für verschlüsselte Datenverkehrsanalyse und wird bis 2032 voraussichtlich mit einer CAGR von 17,62 % wachsen. Die Cloud-Bereitstellung passt zur Verlagerung hin zu SASE- und Security Service Edge-Bereitstellungen. Sie ermöglicht die Einbettung von Analysen in Zugriffs- und Überprüfungskontrollen für Nutzer, Zweigstellen und Cloud-Anwendungen. Organisationen können diese Funktionen aktivieren, ohne zunächst dedizierte Appliances an jedem Standort zu installieren. Dieses Modell unterstützt auch schnellere Aktualisierungen von Erkennungsinhalten und Richtlinienkontrollen. Der Markt für verschlüsselte Datenverkehrsanalyse wird daher zunehmend als Teil eines integrierten Sicherheitsabonnements bereitgestellt.
Die On-Premises-Bereitstellung bleibt wichtig, wo Souveränitätsanforderungen, isolierte Netzwerke oder betriebliche Anforderungen verhindern, dass Datenverkehr an einen Cloud-Dienst gesendet wird. Rüstungsunternehmen, Zentralbanken und Betreiber kritischer Infrastrukturen benötigen möglicherweise lokal bereitgestellte Transparenz-Tools. ExtraHop stellte im August 2026 einen 400-Gbps-RevealX-Sensor für die Datenverkehrsanalyse in Rechenzentren mit Leitungsgeschwindigkeit vor.[4] Die Ankündigung spiegelt die Nachfrage nach kontinuierlicher Abdeckung von hochvolumigem verschlüsseltem Ost-West-Datenverkehr wider. Großunternehmen können lokale Sensoren für Kerndatenzentren einsetzen und gleichzeitig Cloud-Überprüfung für Remote-Standorte und Nutzerzugang nutzen. Cloud- und On-Premises-Bereitstellungen können daher als komplementäre Teile desselben Sicherheitsdesigns betrieben werden.
Nach Anwendung: Bedrohungserkennung führt, während Exfiltrationserkennung schneller wächst
Bedrohungserkennung und Netzwerksicherheit hielten im Jahr 2026 einen Anteil von 34,61 % am Anwendungssegment. Dieser Anwendungsfall umfasst Command-and-Control-Aktivitäten, laterale Bewegungen und Einbruchsmuster, die in verschlüsselten Verbindungen verborgen sind. Er bleibt zentral, da herkömmliche Intrusion-Detection-Tools in modernen Umgebungen möglicherweise keinen Zugang zu Nutzlastinhalten haben. Netzwerkbasierte Signale ermöglichen es Teams, ungewöhnliches Timing, Ziele, Protokollverhalten und Datenverkehrsvolumina zu identifizieren. Der Marktanteil für verschlüsselte Datenverkehrsanalyse, der von dieser Anwendung gehalten wird, spiegelt ihre Rolle im Kern des Sicherheitsbetriebs wider. Sie bildet auch eine Grundlage für verwandte Funktionen wie Untersuchung und Leistungssicherung.
Die Erkennung von Datenexfiltration aus verschlüsseltem Datenverkehr wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 18,29 % wachsen. Dieser Bedarf ist mit der Nutzung externer KI-Dienste durch Mitarbeiter und der Übertragung sensibler Informationen über verschlüsselte Sitzungen verbunden. ExtraHop erklärte im März 2026, dass sein Plattform-Update die Transparenz in KI-Agenten-Datenverkehr unterstützt, um unbefugte Bewegungen und Privilegienerweiterungen zu identifizieren. Gigamon fügte in seiner GigaVUE-6.12-Version kryptografische Inventarisierung und die Identifizierung veralteter Cipher-Suites hinzu, ohne eine Datenverkehrsentschlüsselung zu erfordern.[5] Diese Funktionen unterstützen die Compliance-Überwachung neben der Exfiltrationserkennung. Anbieter bündeln zunehmend Klassifizierungs-, Untersuchungs- und kryptografische Positionierungsfunktionen unter einer einzigen Lizenz.
Nach Unternehmensgröße: Großunternehmen führen, während KMU durch Cloud-Bereitstellung Zugang erhalten
Großunternehmen entfielen im Jahr 2026 auf 68,71 % des Segments nach Unternehmensgröße. Ihr Netzwerkvolumen, Multi-Cloud-Betrieb und Compliance-Verpflichtungen machen kontinuierliche Transparenz zu einer wesentlichen Sicherheitsanforderung. Diese Organisationen verfügen auch über die Ressourcen, um Analysen verschlüsselten Datenverkehrs mit umfassenderen Erkennungs- und Reaktionsprogrammen zu verknüpfen. Große Nutzerumgebungen erzeugen mehr Telemetrie zur Etablierung normaler Datenverkehrsmuster. Dies kann die Wirksamkeit der Verhaltensüberwachung verbessern, wenn Erkennungsmodelle sorgfältig kalibriert werden. Die Branche für verschlüsselte Datenverkehrsanalyse ist weiterhin stark in dieser Kundengruppe verankert.
Kleine und mittlere Unternehmen werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,29 % wachsen. Cloud-native Plattformen reduzieren die Appliance-Investitionen und den spezialisierten Personalbedarf, der bisher die Einführung fortschrittlicher Netzwerkanalysen erschwerte. Gebündelte SASE-Abonnements können Funktionen für verschlüsselten Datenverkehr zusammen mit Remote-Zugriffssicherheit bereitstellen. Dies reduziert den Bedarf an einem separaten Beschaffungsprozess. Kleinere Organisationen verfügen möglicherweise noch über begrenzte Datenverkehrs-Baselines, was die Kalibrierung von Verhaltensmodellen erschweren kann. Managed Services können eine geeignetere Option bieten, wenn der Kunde die Technologie nicht eigenständig betreiben kann. Dies erweitert den Zugang zum Markt für verschlüsselte Datenverkehrsanalyse für kleinere Käufer.

Nach Endnutzer: BFSI verankert die Nachfrage, während Gesundheitswesen und Biowissenschaften am schnellsten wachsen
BFSI entfiel im Jahr 2026 auf 29,84 % des Endnutzerumsatzes. Finanzinstitute verarbeiten große Mengen sensibler Transaktionen und müssen Widerstandsfähigkeit gegen Betrug, Einbrüche und Datenverlust aufrechterhalten. Kontinuierliche Überwachung unterstützt PCI-DSS-Verpflichtungen und umfassendere Praktiken zur operativen Resilienz. Dies macht verschlüsselte Netzwerktransparenz zu einer Compliance- und Sicherheitsanforderung und nicht zu einem optionalen Merkmal. BFSI-Käufer nutzen die Technologie auch zum Schutz privilegierter Zugänge und cloudverbundener Anwendungen. Das Segment bietet eine stabile Nachfragebasis für den Markt für verschlüsselte Datenverkehrsanalyse.
Das Gesundheitswesen und die Biowissenschaften werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 19,37 % wachsen. Der HIPAA-Sicherheitsregelvorschlag vom Januar 2025 legte zusätzlichen Fokus auf die Verschlüsselung elektronisch geschützter Gesundheitsinformationen bei der Übertragung. Gesundheitsdienstleister und zugehörige Organisationen müssen Sicherheitsüberwachung mit dem Schutz klinischer und persönlicher Informationen in Einklang bringen. Behörden haben einen verwandten Bedarf an hochpräziser Telemetrie verschlüsselten Datenverkehrs im Einklang mit den föderalen Zero-Trust-Leitlinien. IT- und Telekommunikationsnutzer überwachen Infrastrukturverwaltungsdatenverkehr und privilegierten Zugang über verschlüsselte Kanäle. Einzelhandels- und Fertigungsnutzer übernehmen diese Tools ebenfalls, da verschlüsselter Command-and-Control-Datenverkehr zu einem häufigeren Sicherheitsproblem wird.
Geografische Analyse
Nordamerika entfiel im Jahr 2026 auf 38,66 % des Marktanteils für verschlüsselte Datenverkehrsanalyse. Die Region weist eine hohe Konzentration regulierter Finanzinstitute, Bundesbehörden, Cloud-Infrastruktur und großer Sicherheitskäufer auf. Die CISA-Leitlinie zu SASE und TIC 3.0 erörtert KI-basierte Analysen verschlüsselten Datenverkehrs als Alternative, wenn TLS-Break-and-Inspect nicht geeignet ist. Dies bietet einen klaren öffentlichen Referenzpunkt für Sicherheitsprogramme, die Transparenz ohne universelle Entschlüsselung benötigen. Nordamerikanische Anbieter profitieren auch von lokalen Beziehungen zu Behörden und Großunternehmen.
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 18,22 % wachsen. Die regionale Nachfrage wird durch 5G-Datenverkehr, Cloud-Expansion und Datenlokalisierungsanforderungen unterstützt, die eine Analyse innerhalb der Zuständigkeit begünstigen. Indien bietet eine Chance, da Organisationen im Gesundheitswesen, in Finanzdienstleistungen und im E-Commerce ihren Fokus auf geschützte Datenflüsse verstärken. Chinas Kryptografiegesetz und Cybersicherheitsanforderungen beeinflussen ebenfalls den Einsatz von Tools für verschlüsselten Datenverkehr. Japans aktive Cyberabwehrpolitik schafft einen weiteren institutionellen Rahmen für Sicherheitsüberwachung. Diese Anforderungen unterscheiden sich vom SASE-geführten Adoptionsmuster, das in Nordamerika stärker verbreitet ist.
Europa wird durch NIS2-Anforderungen an Sicherheitsüberwachung und zeitnahe Vorfallmeldung bei Betreibern kritischer Infrastrukturen geprägt. Datenschutzregeln machen lokale Kontrolle, Transparenz und selektive Überprüfung zu wichtigen Produktmerkmalen. Zscaler erklärte im September 2026, dass die deutschen BSI-Anforderungen zusätzliche TLS-Überprüfungszertifikatsoptionen in seiner Plattform beeinflusst haben.[6] Dies zeigt, wie regionale Compliance-Anforderungen das Plattformdesign beeinflussen können. Der Nahe Osten baut Cybersicherheitskapazitäten neben digitalen Infrastrukturprogrammen und nationalen KI-Strategien auf. Südamerika, Afrika und kleinere Märkte befinden sich noch in einem früheren Stadium, in dem Finanzmarktaufsichtsbehörden und Telekommunikationsanbieter wahrscheinlich wichtige Käufer sein werden, wenn Cloud-Dichte und Sicherheitsanforderungen zunehmen. Diese Bedingungen verbreitern die adressierbare Basis für den Markt für verschlüsselte Datenverkehrsanalyse.
Wettbewerbslandschaft
Marktkonzentration
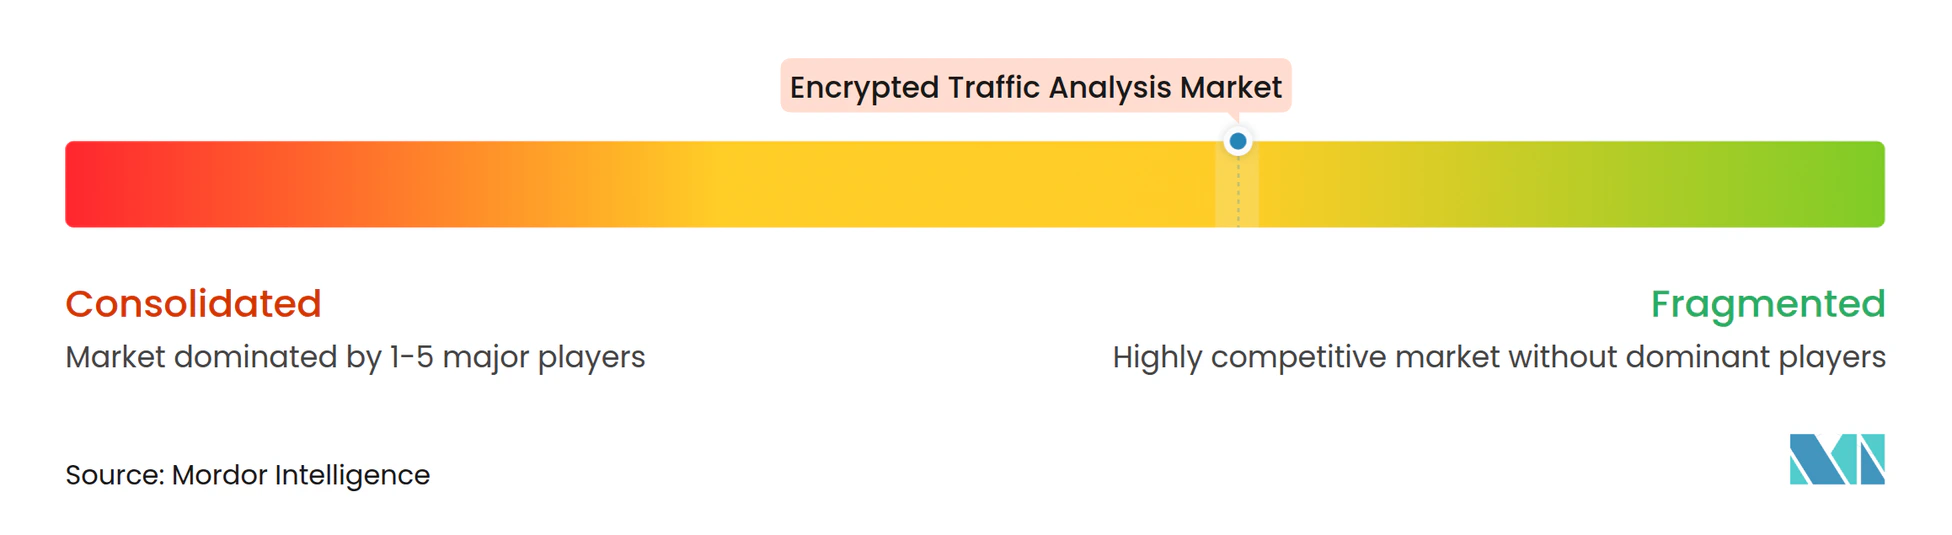
Der Markt für verschlüsselte Datenverkehrsanalyse ist mäßig fragmentiert, da kein einzelner Anbieter in allen Bereitstellungsmodellen und Anwendungen führend ist. Cisco, Palo Alto Networks und Fortinet konkurrieren mit Spezialisten für Netzwerkerkennung und -reaktion wie ExtraHop, Vectra AI, Corelight und Gigamon. Zscaler und andere cloudbasierte Sicherheitsanbieter integrieren Analysen in umfassendere Zero-Trust-Zugriffsplattformen. Diese Struktur gibt Kunden die Wahl zwischen integrierten Sicherheits-Suiten und spezialisierten Netzwerktransparenz-Tools. Die zentrale Wettbewerbsfrage verlagert sich zunehmend auf Verhaltenserkennung, Workflow-Integration und Bereitstellungsflexibilität.
ExtraHops 400-Gbps-Sensor für RevealX vom August 2026 ist ein Beispiel dafür, wie Anbieter Leitungsgeschwindigkeitstransparenz für hochvolumigen Rechenzentrumsdatenverkehr adressieren. Gigamons GigaVUE-6.12-Version fügte kryptografische Inventarisierung, die Identifizierung veralteter Cipher-Suites und Post-Quanten-Kryptografie-Validierung ohne Entschlüsselung hinzu. Zscaler fügte im September 2026 Post-Quanten-TLS-Überprüfung in der Beta-Version und JA4-Fingerprinting für Endpunkte hinzu, die nicht entschlüsselt werden können. Diese Maßnahmen kombinieren höhere Datenverkehrsabdeckung, nutzlastblinde Erkennung und kryptografisches Bewusstsein. Sie machen auch die Integration in Arbeitsabläufe von Security Operations Centern bei der Anbieterauswahl wichtiger.
Datenschutzwahrende Überwachung ist eine wichtige Anforderung im Markt für verschlüsselte Datenverkehrsanalyse, insbesondere in europäischen regulierten Sektoren. Betriebstechnologie und medizinische Geräte sind eine weitere Chance, da sie möglicherweise keine zertifikatsbasierte Überprüfung unterstützen. Die Überwachung der Post-Quanten-Kryptografie-Positionierung gewinnt an Relevanz, da Organisationen schwache Cipher identifizieren und sich auf Protokollübergänge vorbereiten. Der Markt für verschlüsselte Datenverkehrsanalyse kann Anbieter mit großen beschrifteten Datenverkehrsdatensätzen und ausgereiften KI-Modellen bevorzugen, und dieser Vorteil ist am stärksten, wenn Anbieter klare Nachweise vorlegen, in bestehende Reaktionsprozesse passen und Kunden angemessene Kontrolle darüber geben, wo sensible Datenverkehrsmetadaten verarbeitet werden.
Marktführer in der Branche für verschlüsselte Datenverkehrsanalyse
-
Cisco Systems, Inc.
-
Gigamon Inc.
-
NETSCOUT Systems, Inc.
-
Keysight Technologies, Inc.
-
Palo Alto Networks, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Jüngste Branchenentwicklungen
- September 2026: Zscaler stellte auf der ZenithLive 2026 die Post-Quanten-Kryptografie-TLS-Überprüfung in der Beta-Version vor, die hybride ML-KEM- und DH-Schlüsselaustausch mit Echtzeit-Überprüfung und Richtliniendurchsetzung für PQC-zu-PQC-, klassisch-zu-PQC- und PQC-zu-klassisch-Datenverkehr unterstützt. Das Update fügte auch JA4-Fingerprinting für verschlüsselten Datenverkehr für Endpunkte hinzu, die nicht entschlüsselt werden können, einschließlich OT-Controller und medizinische Geräte, was Verhaltensalarme ohne Klartextzugang ermöglicht, und machte NDR-Integrationen mit ExtraHop und Vectra AI für AWS-S3-Umgebungen allgemein verfügbar.
- August 2026: ExtraHop stellte den 400-Gbps-Sensor für RevealX vor, die erste NDR-Plattform zur Analyse von Unternehmensrechenzentrumsdatenverkehr mit Leitungsgeschwindigkeit. Der Sensor analysiert kontinuierlich dichten verschlüsselten Ost-West-Datenverkehr, um laterale Bewegungen und Living-off-the-Land-Aktivitäten aufzudecken, und strukturiert den Datenverkehr in eine semantische Live-Karte, die über offene APIs von agentischen SOC-Tools adressiert werden kann.
- Juni 2026: CISA veröffentlichte „The Journey to Zero Trust, Using Secure Access Service Edge in a Modern TIC 3.0 Solution” und erklärte TLS/SSL-Break-and-Inspect offiziell nicht mehr als universell empfohlene Lösung und befürwortete KI-basierte und ML-basierte Analysen verschlüsselten Datenverkehrs als föderalen Standard, der zivile Exekutivbehörden verpflichtet, hochpräzise Telemetrie einschließlich Metadaten verschlüsselten Datenverkehrs aufrechtzuerhalten.
- März 2026: Encrypted Client Hello wurde als RFC 9849 standardisiert und verschlüsselt das SNI-Feld in TLS-1.3-Handshakes. NGINX 1.29.4 lieferte im Februar 2026 native ECH-Unterstützung aus, und OpenSSL kündigte ECH für seine kommende Version 4.0 an, was die beobachtbaren Metadaten für passive Überprüfungstools für verschlüsselten Datenverkehr einschränkt und die Einführung von KI-inferenzbasierter Erkennung beschleunigt.
Berichtsumfang des globalen Marktes für verschlüsselte Datenverkehrsanalyse
Der Markt für verschlüsselte Datenverkehrsanalyse umfasst Sicherheitssoftware, Plattformen und Dienstleistungen, die verschlüsselten Netzwerkdatenverkehr überwachen und analysieren, um Bedrohungen, anomales Verhalten, Richtlinienverstöße und potenzielle Datenexfiltration zu identifizieren, ohne notwendigerweise den zugrunde liegenden Inhalt zu entschlüsseln. Solche Lösungen wenden häufig Datenverkehrsmetadaten, Verhaltensanalysen, künstliche Intelligenz und maschinelles Lernen an, um die Transparenz über verschlüsselte TLS/SSL- und andere Netzwerkflüsse zu verbessern.
Der Bericht über den Markt für verschlüsselte Datenverkehrsanalyse ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Bereitstellungsmodus (On-Premises und Cloud), Anwendung (Bedrohungserkennung und Netzwerksicherheit, Erkennung von Datenexfiltration aus verschlüsseltem Datenverkehr, Anwendungs- und Datenverkehrsklassifizierung, Netzwerkleistung und Anwendungssicherung, Überwachung kryptografischer Positionierung und Compliance, Bedrohungsuntersuchung und Forensik sowie weitere Anwendungen), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzer (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Gesundheitswesen und Biowissenschaften, Regierung und öffentliche Verwaltung, IT und Telekommunikation sowie weitere Endnutzer) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Lösungen |
| Dienstleistungen |
| On-Premises |
| Cloud |
| Bedrohungserkennung und Netzwerksicherheit |
| Erkennung von Datenexfiltration aus verschlüsseltem Datenverkehr |
| Anwendungs- und Datenverkehrsklassifizierung |
| Netzwerkleistung und Anwendungssicherung |
| Überwachung kryptografischer Positionierung und Compliance |
| Bedrohungsuntersuchung und Forensik |
| Weitere Anwendungen |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentliche Verwaltung |
| IT und Telekommunikation |
| Weitere Endnutzer |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Südkorea | |
| Indien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Nach Anwendung | Bedrohungserkennung und Netzwerksicherheit | |
| Erkennung von Datenexfiltration aus verschlüsseltem Datenverkehr | ||
| Anwendungs- und Datenverkehrsklassifizierung | ||
| Netzwerkleistung und Anwendungssicherung | ||
| Überwachung kryptografischer Positionierung und Compliance | ||
| Bedrohungsuntersuchung und Forensik | ||
| Weitere Anwendungen | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzer | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentliche Verwaltung | ||
| IT und Telekommunikation | ||
| Weitere Endnutzer | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Südkorea | ||
| Indien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verschlüsselte Datenverkehrsanalyse?
Die Marktgröße für verschlüsselte Datenverkehrsanalyse wurde im Jahr 2026 auf 1,18 Milliarden USD geschätzt und wird voraussichtlich von 1,34 Milliarden USD im Jahr 2027 auf 2,71 Milliarden USD bis 2032 wachsen, mit einer CAGR von 15,13 % während des Prognosezeitraums (2027–2032).
Was treibt die Nachfrage nach verschlüsselter Datenverkehrsanalyse an?
Höhere Volumina verschlüsselten Datenverkehrs, Zero-Trust-Einführung, cloudbasierte Sicherheitsbereitstellung und die Notwendigkeit, Bedrohungen ohne routinemäßige Entschlüsselung zu erkennen, unterstützen die Nachfrage.
Welche Komponente führt beim Umsatz für verschlüsselte Datenverkehrsanalyse?
Lösungen führen das Komponentensegment mit einem Anteil von 71,23 % im Jahr 2026 an, unterstützt durch Plattformlizenzierung und Integration mit Sicherheitsbetriebstools.
Welches Bereitstellungsmodell wird am häufigsten für verschlüsselte Datenverkehrsanalyse genutzt?
Die Cloud-Bereitstellung hält im Jahr 2026 einen Anteil von 68,93 % und wird bis 2032 voraussichtlich mit einer CAGR von 17,62 % wachsen.
Welches Endnutzersegment weist das stärkste prognostizierte Wachstum auf?
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 19,37 % wachsen, unterstützt durch Sicherheits- und Compliance-Anforderungen.
Welche Region weist das schnellste prognostizierte Wachstum auf?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 18,22 % wachsen, unterstützt durch 5G-Datenverkehr, Cloud-Investitionen und Datenlokalisierungsanforderungen.