
Marktgröße und Marktanteil für verwaltete mobile Bedrohungsabwehrdienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.22 Milliarden US-Dollar |
| Marktgröße (2032) | 2.98 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 19.56 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete mobile Bedrohungsabwehrdienste von Mordor Intelligence
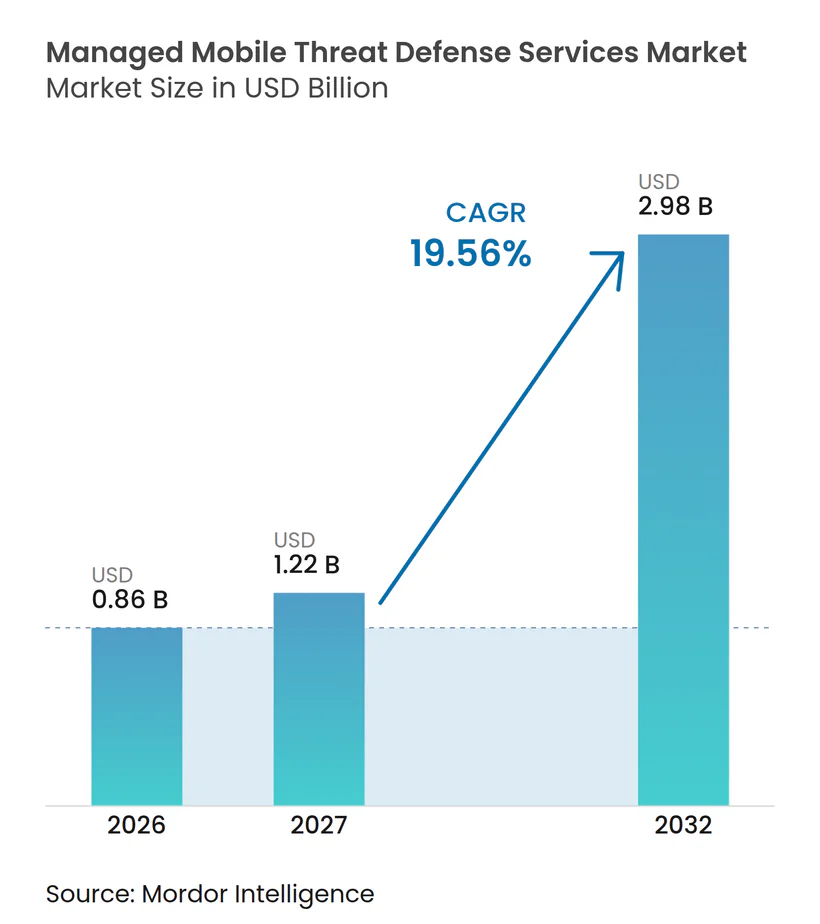
Die Marktgröße für verwaltete mobile Bedrohungsabwehrdienste wurde im Jahr 2026 auf 0,86 Milliarden USD geschätzt und soll von 1,22 Milliarden USD im Jahr 2027 auf 2,98 Milliarden USD bis 2032 wachsen, bei einer CAGR von 19,56 % während des Prognosezeitraums (2027–2032). Mobile Phishing, Malware, QR-Code-Phishing und KI-gestütztes Social Engineering drängen Sicherheitsprogramme über E-Mail- und herkömmliche Endpunktkontrollen hinaus. Unternehmen setzen zunehmend auf spezialisierte Anbieter, um eine kontinuierliche Transparenz über SMS, Messaging-Anwendungen, Browser und mobile Anwendungen sicherzustellen. Compliance-Anforderungen und ein Mangel an erfahrenem Sicherheitspersonal verlagern die Ausgaben ebenfalls hin zu verwalteten Ergebnissen statt zu einzelnen Tools. Anbieter, die datenschutzbewusste Telemetrie, verwaltete Reaktion und klare Nachweise einer schnelleren Erkennung kombinieren, können stärkere und langfristigere Kundenbeziehungen aufbauen. Der Markt für verwaltete mobile Bedrohungsabwehrdienste wird durch Datenschutzbedenken bei persönlichen Geräten sowie durch überlappende Budgets für einheitliches Endpunktmanagement, Endpunkterkennung und -reaktion sowie mobile Sicherheit eingeschränkt.
Wichtigste Erkenntnisse des Berichts
- Nach Dienstleistungstyp hielt die verwaltete Erkennung und Überwachung im Jahr 2026 einen Anteil von 31,28 % am Umsatz des Marktes für verwaltete mobile Bedrohungsabwehrdienste, während verwaltete Bedrohungsintelligenz und Bedrohungssuche bis 2032 voraussichtlich mit einer CAGR von 21,73 % wachsen wird.
- Nach Bereitstellungsmodell hielt das vollständig verwaltete Modell im Jahr 2026 einen Anteil von 43,39 % am Umsatz, während das gemeinsam verwaltete Modell bis 2032 voraussichtlich mit einer CAGR von 22,61 % wachsen wird.
- Nach Betriebssystem entfiel auf Android im Jahr 2026 ein Umsatzanteil von 48,52 %, während ChromeOS-Mobilendpunkte bis 2032 voraussichtlich mit einer CAGR von 21,92 % wachsen werden.
- Nach Unternehmensgröße entfielen auf Großunternehmen im Jahr 2026 71,54 % des Umsatzes im Markt für verwaltete mobile Bedrohungsabwehrdienste, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 21,82 % wachsen werden.
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2026 ein Umsatzanteil von 26,69 %, während die Gesundheits- und Biowissenschaftsbranche bis 2032 voraussichtlich mit einer CAGR von 22,54 % wachsen wird.
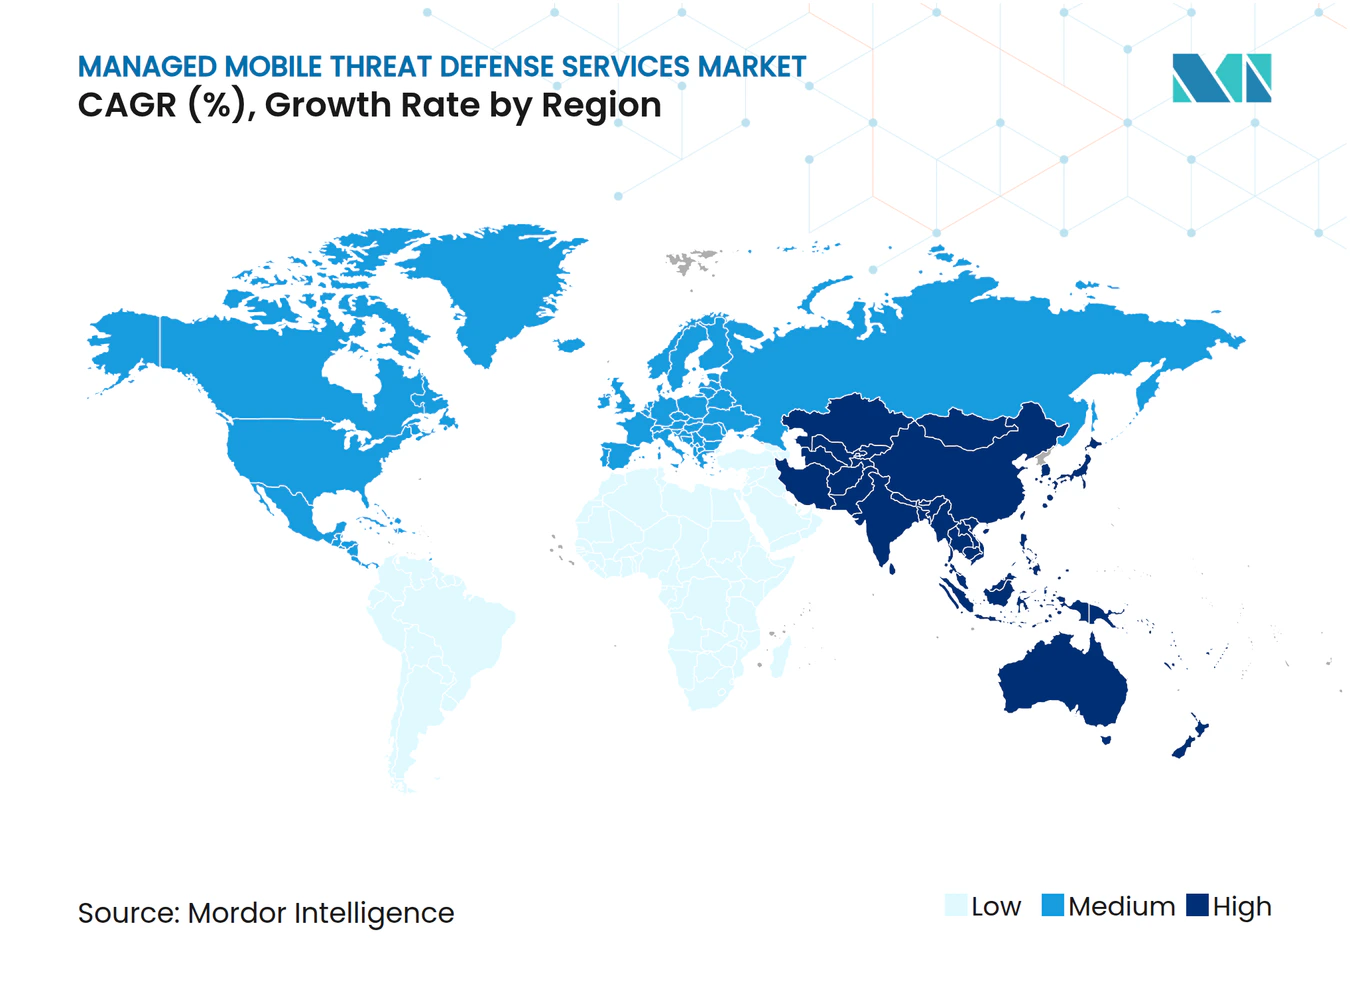
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 41,64 % am Umsatz des Marktes für verwaltete mobile Bedrohungsabwehrdienste, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 23,86 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende Exposition gegenüber mobilem Phishing und Malware | +3.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von BYOD und mobilem Arbeiten | +3.2% | Global | Mittelfristig (2–4 Jahre) |
| Einführung von Zero Trust und bedingtem Zugriff | +2.8% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Regulatorische und datenschutzrechtliche Anforderungen | +2.4% | Europa und Nordamerika | Mittelfristig (2–4 Jahre) |
| Mangel an mobilen SOC-Fachkräften in mittelständischen Unternehmen | +2.1% | Global, mit besonders starken Zuwächsen in Südasien und im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Schatten-KI und QR-Code-Angriffsfläche auf verwalteten Geräteflotten | +1.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Exposition gegenüber mobilem Phishing und Malware
Mobiles Phishing verändert die Art und Weise, wie Unternehmen ihren Sicherheitsperimeter definieren. Zimperium meldete mehr als 2,5 Millionen Phishing-Angriffe auf Mitarbeitergeräte innerhalb eines Zeitraums von 12 Monaten, während Phishing-Ereignisse ab Januar 2025 um 380 % anstiegen. Smishing machte 39 % der mobilen Bedrohungen aus, und QR-Code-Phishing stieg im ersten Quartal 2026 um 146 % im Quartalsvergleich.[1] Diese Angriffe umgehen häufig E-Mail-Gateways, indem sie Nutzer über Textnachrichten, Messaging-Anwendungen, Browser-Links und QR-Codes erreichen. Der Markt für verwaltete mobile Bedrohungsabwehrdienste profitiert, wenn Käufer eine Überwachung benötigen, die Geräte-, Anwendungs-, Netzwerk- und Web-Signale in einem einzigen Reaktionsprozess integriert. Persistente Spyware ist besonders schwerwiegend, da sie über einen längeren Zeitraum Anmeldedatendiebstahl unterstützen kann, was eine kontinuierliche verwaltete Analyse wertvoller macht als gelegentliche Geräteprüfungen. Lookout stellte fest, dass fast 13 % der Unternehmensgeräte im dritten Quartal 2025 auf Phishing oder schädliche Webinhalte gestoßen sind. Derselbe Bericht besagt, dass 22 % der Android-Geräte Anwendungen aus Quellen außerhalb offizieller App-Stores bezogen hatten. Diese Erkenntnisse zeigen, warum die alleinige Durchsetzung von Richtlinien möglicherweise nicht ausreicht, wenn Nutzer über persönliche und geschäftliche Anwendungen hinweg arbeiten. Der Markt für verwaltete mobile Bedrohungsabwehrdienste kann riskantes Verhalten und den Gerätestatus untersuchen, ohne sich ausschließlich auf eine einzige Betriebssystemkontrolle zu verlassen.
Ausweitung von BYOD und mobilem Arbeiten
Persönliche Geräte sind zu einem wesentlichen Bestandteil des Unternehmenstechnologiebestands geworden. Ivanti berichtete, dass 75 % der IT-Mitarbeiter im Jahr 2025 regelmäßig BYOD nutzten, jedoch nur 1 von 3 Arbeitgebern Zero Trust Network Access für Remote-Mitarbeiter implementiert hatte.[2] Diese Lücke verschafft dem Markt für verwaltete mobile Bedrohungsabwehrdienste einen größeren Pool an Unternehmen, die externe Unterstützung benötigen, um Zugriffskontrollen konsistent anzuwenden. Das Problem beschränkt sich nicht auf Geräteverlust, da Anmeldedatendiebstahl und nachrichtenbasiertes Phishing einen Nutzer kompromittieren können, selbst wenn ein Telefon physisch sicher bleibt. Verwaltete Anbieter können diese Lücken schließen, indem sie das Zugriffsrisiko bewerten, Richtlinienempfehlungen geben und reagieren, wenn verdächtige Aktivitäten auftreten. Ihre Rolle wird wichtiger, wenn interne Teams eine gemischte Flotte aus persönlichen und geschäftlichen Geräten schützen müssen.
Einführung von Zero Trust und bedingtem Zugriff
Zero Trust wird zu einer praktischen Anforderung für den mobilen Zugriff, aber die Einführung bleibt uneinheitlich. Ivanti berichtete, dass im Jahr 2025 47 % der Großunternehmen und 38 % der kleineren Unternehmen Zero Trust eingeführt hatten. Dies lässt viele Unternehmen ohne einen ausgereiften Prozess zur kontinuierlichen Überprüfung des Gerätestatus und des Benutzerzugriffs zurück. Der Markt für verwaltete mobile Bedrohungsabwehrdienste kann diese Lücke durch laufende Konfiguration, Überwachung und Richtlinienanpassung schließen. Dies ist besonders relevant, wenn Android-, iOS- und ChromeOS-Flotten unterschiedliche Patch-Stände und Richtlinienanforderungen aufweisen. Ein verwaltetes Team kann Regeln für den bedingten Zugriff aufrechterhalten, während sich interne Teams auf umfassendere Sicherheitsaufgaben konzentrieren.
Regulatorische und datenschutzrechtliche Anforderungen
Compliance erweitert den Bedarf an verwalteter mobiler Sicherheit, insbesondere in Europa und im Finanzdienstleistungssektor. Die NIS2-Richtlinie verpflichtet betroffene Einrichtungen, Cybersicherheitsrisiken in ihrem gesamten Informations- und Kommunikationstechnologiebestand zu managen. Mobile Geräte, die für Authentifizierung und Unternehmenskommunikation genutzt werden, sind Teil dieses Bestands. Die Europäische Kommission schlug im Januar 2026 Änderungen vor, um die NIS2-Compliance für 28.700 Organisationen zu vereinfachen, darunter 6.200 Kleinstunternehmen und kleine Unternehmen. Die erweiterte regulatorische Reichweite schafft einen praktischen Anlass für mittelständische Unternehmen, externe Überwachung und Vorfallunterstützung zu evaluieren. DORA fügt Anforderungen zur Vorfallserkennung, zum IKT-Risikomanagement und zur Berichterstattung für Finanzunternehmen und relevante Technologieanbieter hinzu. Mobile Vorfälle erfordern dieselbe disziplinierte Reaktion, die Käufer für Netzwerk- und Cloud-Ereignisse erwarten. Datenschutzregeln schränken auch ein, wie Anbieter Informationen von persönlichen Geräten erfassen und verarbeiten können. Diese Einschränkung begünstigt lokale Verarbeitung, sorgfältige Datensparsamkeit und transparente Einwilligungspraktiken.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| BYOD-Datenschutz und Bedenken hinsichtlich der Mitarbeiterüberwachung | -2.2% | Europa und Nordamerika | Mittelfristig (2–4 Jahre) |
| Integrations- und Budgetüberschneidungen mit UEM und EDR | -1.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Telemetrielücken bei persönlichen Geräten | -1.4% | Global, mit besonders starken Auswirkungen im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Kannibalisierung des netzwerkbasierten Schutzes durch gebündelte Carrier-Tarife | -1.0% | Asiatisch-pazifischer Raum als Kern, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
BYOD-Datenschutz und Bedenken hinsichtlich der Mitarbeiterüberwachung
Datenschutzbedenken schränken ein, wie tief ein Anbieter persönliche Geräte untersuchen kann. Hypori stellte fest, dass 47 % der Unternehmen Datenschutzverletzungen bei Mitarbeitern als führendes Risiko identifizierten, während nur 36 % Maßnahmen zur Behebung des Problems ergriffen. Es wurde auch festgestellt, dass 69 % der Befragten glaubten, dass bestehende Sicherheitskontrollen die Mitarbeiterproduktivität reduzierten. Diese Bedenken können Führungskräfte zögern lassen, die mobile Überwachung auszuweiten, selbst wenn das Bedrohungsniveau eindeutig ist. Europäische Datenschutzregeln und nationale Arbeitsgesetze setzen der Verhaltenstelemetrie von persönlichen Geräten weitere Grenzen. Das Ergebnis ist ein engeres Sicherheitssignal für verwaltete Sicherheitsbetriebszentren. Eingeschränkte Telemetrie kann das Vertrauen in die mobile Bedrohungskorrelation verringern und Fehlalarme erhöhen. Dies schwächt das Wertargument für Premium-Dienste, wenn Beschaffungsteams ohnehin separate mobile Sicherheitsbudgets in Frage stellen. Datenschutzsensible Bereitstellungsmodelle können dieses Hemmnis verringern, indem sie die Datenerfassung auf geschäftliche Aktivitäten und Risikoindikatoren beschränken. Klare Erläuterungen der Datengrenzen sind für die Akzeptanz durch die Mitarbeiter wichtig. Der Markt für verwaltete mobile Sicherheitsdienste wird diese Schutzmaßnahmen benötigen, da BYOD immer verbreiteter wird. Anbieter, die Schutz ohne übermäßige Überwachung nachweisen können, werden eher Unternehmen mit gemischten Geräteflotten halten.
Integrations- und Budgetüberschneidungen mit UEM und EDR
Mobile Sicherheitsdienste können sich mit Ausgaben für einheitliches Endpunktmanagement und Endpunkterkennung und -reaktion überschneiden. Verschiedene interne Teams können diese Budgets verwalten, was Entscheidungen verlangsamen und konkurrierende Prioritäten schaffen kann. Microsoft, CrowdStrike und Palo Alto Networks bieten bereits umfassendere Sicherheitsplattformen an, sodass einige Kunden den mobilen Schutz eher als inkrementelle Fähigkeit denn als neue verwaltete Anforderung betrachten. CrowdStrike stellte im Mai 2025 die Falcon Zero Trust Assessment für iOS und Android innerhalb von Falcon for Mobile allgemein zur Verfügung. Diese Entwicklung verdeutlicht, warum spezialisierte Anbieter klare Lücken in der mobilen Abdeckung und Reaktionstiefe aufzeigen müssen. Eingeschränkte Telemetrie kann das Vertrauen in die mobile Bedrohungskorrelation verringern und Fehlalarme erhöhen. Dies schwächt das Wertargument für Premium-Dienste, wenn Beschaffungsteams ohnehin separate mobile Sicherheitsbudgets in Frage stellen. Datenschutzsensible Bereitstellungsmodelle können dieses Hemmnis verringern, indem sie die Datenerfassung auf geschäftliche Aktivitäten und Risikoindikatoren beschränken. Klare Erläuterungen der Datengrenzen sind für die Akzeptanz durch die Mitarbeiter wichtig. Der Markt für verwaltete mobile Sicherheitsdienste wird diese Schutzmaßnahmen benötigen, da BYOD immer verbreiteter wird. Anbieter, die Schutz ohne übermäßige Überwachung nachweisen können, werden eher Unternehmen mit gemischten Geräteflotten halten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
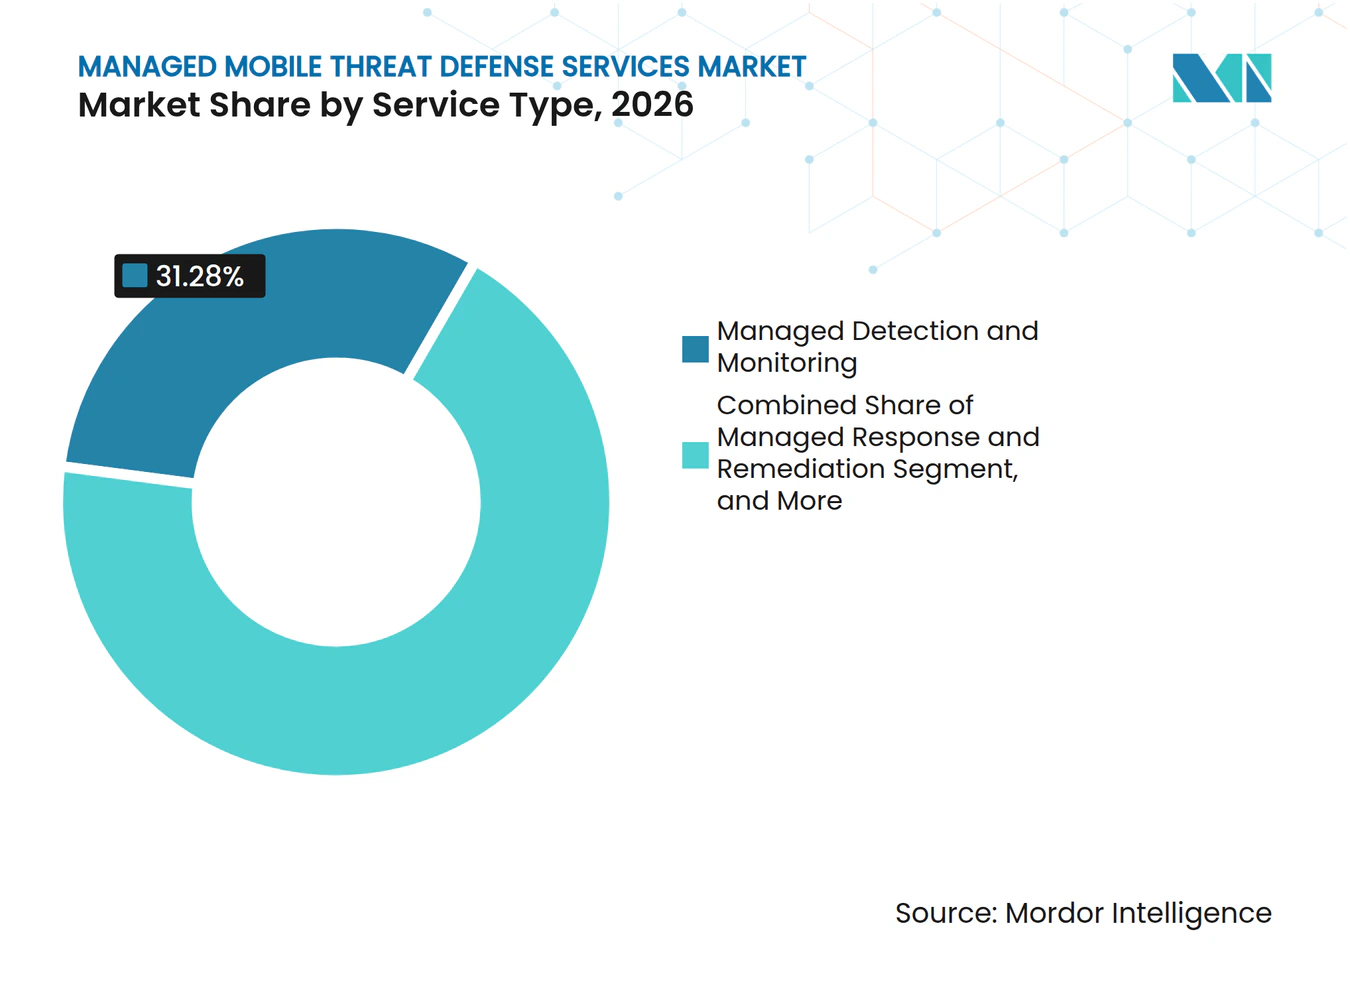
Proaktive Bedrohungssuche gestaltet das verwaltete mobile Portfolio neuDie verwaltete Erkennung und Überwachung hielt im Jahr 2026 einen Marktanteil von 31,28 % im Markt für verwaltete mobile Bedrohungsabwehrdienste. Sie ist der Ausgangspunkt für viele Käufer, da sie eine kontinuierliche Beobachtung mobiler Aktivitäten und des Geräterisikos bietet. Kunden beginnen oft mit der Überwachung, bevor sie Entscheidungen zur Eindämmung mit höherer Wirkung delegieren. Verwaltete Bedrohungsintelligenz und Bedrohungssuche soll bis 2032 mit einer CAGR von 21,73 % wachsen. Dieser Dienst reagiert auf den Bedarf nach Kontext statt nach einem Strom isolierter Warnmeldungen. Er nutzt Bedrohungsinformationen, um Muster über mobile Geräte, Anwendungen, Netzwerkverkehr und Web-Aktivitäten hinweg zu identifizieren. Die Verlagerung begünstigt Anbieter, die das Verhalten von Angreifern erklären und Maßnahmen empfehlen können, die ein internes Team schnell umsetzen kann.
Zimperium startete im Mai 2026 seinen Mobile SOC Agent, um Geräte-, Anwendungs-, Netzwerk- und Web-Telemetrie zu korrelieren und auf MITRE ATT&CK abgestimmte Behebungsanleitungen bereitzustellen. Diese Art der Automatisierung kann verwalteten Teams helfen, mehr Vorfälle zu bearbeiten, ohne Analysten im gleichen Verhältnis hinzuzufügen. Verwaltete Reaktion und Behebung gewinnt ebenfalls an Relevanz, da Unternehmen Anbietern die Befugnis erteilen, Geräte zu isolieren und Bedrohungen einzudämmen. Verwaltete Bereitstellung und Richtlinienverwaltung bleibt wichtig, da Regeln für den bedingten Zugriff über mehrere Betriebssysteme hinweg regelmäßig gewartet werden müssen. Professionelle Dienste unterstützen das Onboarding, Reifegradbewertungen und Wechsel zwischen Bereitstellungsmodellen. Zusammen ermöglichen diese Angebote dem Markt für verwaltete mobile Bedrohungsabwehrdienste, Unternehmen in verschiedenen Phasen der Sicherheitsreife zu bedienen.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodell:
Das gemeinsam verwaltete Modell gewinnt bei sicherheitsreifen Unternehmen an BodenDas vollständig verwaltete Modell machte im Jahr 2026 43,39 % des Umsatzes aus. Unternehmen, denen ein tiefes Sicherheitsbetriebszentrum fehlt, wählen dieses Modell häufig, da es routinemäßige Überwachungs-, Untersuchungs- und Reaktionsaufgaben an einen Spezialisten überträgt. Das Modell ist besonders nützlich, wenn Teams außerhalb der Geschäftszeiten Abdeckung benötigen oder keine mobilspezifischen Analysten haben. Es gibt kleineren Sicherheitsteams auch eine definierte Dienstleistungsstruktur und einen einzigen Verantwortlichkeitspunkt. Vollständig verwaltete Verträge können Richtlinienverwaltung und Berichterstattung umfassen, was die Betriebslast für den Kunden reduziert. Dies erklärt, warum das Modell weiterhin den Markt für verwaltete mobile Bedrohungsabwehrdienste anführt.
Das gemeinsam verwaltete Modell soll bis 2032 mit einer CAGR von 22,61 % wachsen. Es spricht mittelgroße und große Unternehmen an, die interne Sicherheitsanalysten behalten, aber Hilfe bei der erweiterten mobilen Bedrohungssuche und Richtlinienorchestrierung benötigen. Diese Käufer möchten möglicherweise Einblick in die Anbieteraktivitäten und Genehmigungsrechte für sensible Behebungsmaßnahmen. Hybride verwaltete Bereitstellung kann ähnliche Anforderungen in BFSI und im Gesundheitswesen erfüllen, wo Prüfbarkeit wichtig ist. Bedarfsgesteuerte und retainerbasierte Engagements unterstützen in der Regel die Vorfallbereitschaft, Bewertungen und Projektarbeiten, anstatt einen laufenden Vertrag zu ersetzen. Die verschiedenen Modelle geben Anbietern eine Möglichkeit, Kunden zu bedienen, die sich in Sicherheitsressourcen, Compliance-Exposition und Bereitschaft zur Auslagerung von Reaktionsentscheidungen unterscheiden.
Nach Betriebssystem:
Android verankert den Markt, während ChromeOS einen Wendepunkt erreichtAndroid machte im Jahr 2026 48,52 % des Umsatzes aus. Seine breite Präsenz in Unternehmensflotten und seine höhere Exposition gegenüber sidegeloadeten Anwendungen unterstützen die anhaltende Nachfrage nach Überwachung und Richtliniendurchsetzung. Lookout berichtete, dass 22 % der Android-Geräte im dritten Quartal 2025 Anwendungen aus Quellen außerhalb offizieller App-Stores installiert hatten.[3] Dieses Verhalten schafft Risiken, die allein durch den Patch-Status nicht behoben werden können. Der Markt für verwaltete mobile Bedrohungsabwehrdienste kann Anwendungsverhalten, Phishing-Versuche und Netzwerkverbindungen neben dem Gerätestatus untersuchen. Android bleibt daher zentral für den Markt für verwaltete mobile Bedrohungsabwehrdienste, auch wenn Käufer Kontrollen über mehrere Betriebssysteme hinweg standardisieren.
iOS und iPadOS weisen ein anderes Sicherheitsprofil auf, da Angreifer häufig identitätsorientiertes Phishing gegen Führungskräfte einsetzen, anstatt sich ausschließlich auf Malware zu verlassen. Lookout berichtete von Phishing-Begegnungsraten von 16,07 % für iOS und 7,78 % für Android im dritten Quartal 2025. ChromeOS-Mobilendpunkte sollen bis 2032 mit einer CAGR von 21,92 % wachsen, da die Bereitstellungen in Bildung, öffentlichem Sektor und Frontline-Umgebungen zunehmen. Sein Cloud-First-Design reduziert die Malware-Exposition in gewissem Maße, lässt jedoch Richtlinienverwaltung und Phishing-Management als wichtige Anliegen bestehen. Lookout trat im September 2026 dem Android Enterprise Device Trust-Partnerprogramm bei und fügte seiner Plattform hardwareverifizierte Patch-Telemetrie hinzu. Windows Mobile und Legacy-Systeme bleiben in industriellen Umgebungen betrieblich wichtig, wo robuste Geräte und proprietäre Anwendungen eine maßgeschneiderte Überwachung erfordern.
Nach Unternehmensgröße:
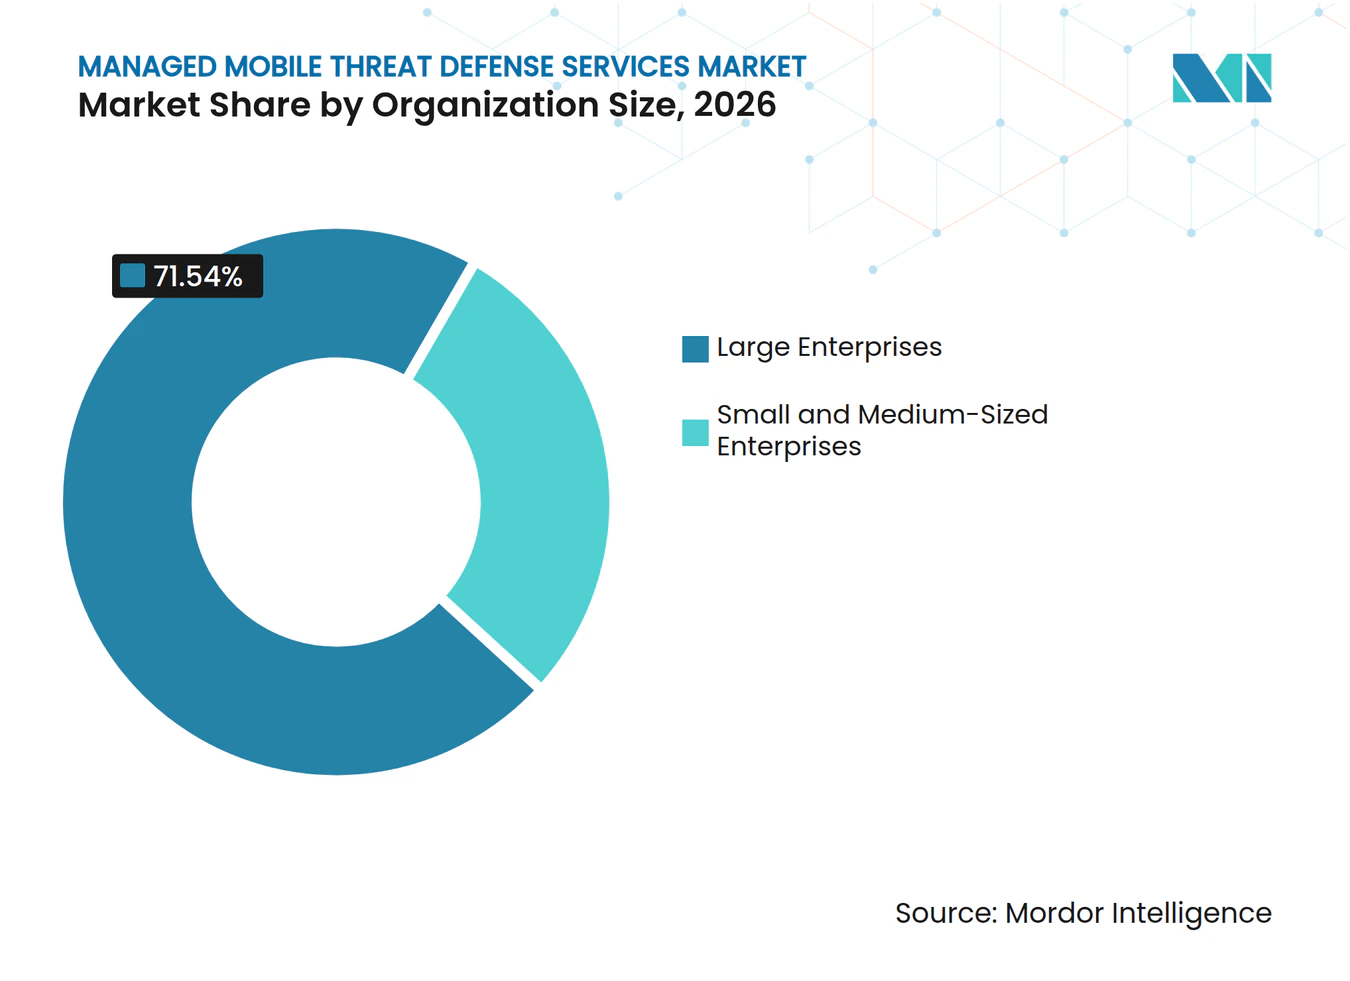
Großunternehmen als Anker, KMU-Wendepunkt nahtGroßunternehmen machten im Jahr 2026 71,54 % des Umsatzes aus. Ihre großen Geräteflotten, der Betrieb in mehreren Ländern und Compliance-Anforderungen ermöglichen es Anbietern, dedizierte Teams mit mobiler Expertise einzusetzen. Diese Unternehmen haben auch komplexe Zugriffsrichtlinien, die eine nachhaltige Verwaltung erfordern. Der Umfang ihrer Verträge unterstützt ein breites Spektrum an verwalteten Diensten, von der Erkennung bis zur Vorfallreaktion. Große Unternehmen werden wahrscheinlich eine wichtige Umsatzbasis für den Markt für verwaltete mobile Bedrohungsabwehrdienste bleiben. Ihre Nachfrage hilft Anbietern auch, in Automatisierung, spezialisierte Analysten und Betriebssystemintegrationen zu investieren.
Kleine und mittelständische Unternehmen sollen bis 2032 mit einer CAGR von 21,82 % wachsen. Diese Unternehmen können die Kosten eines vollständigen internen Sicherheitsbetriebszentrums oft nicht rechtfertigen, stehen aber dennoch vor denselben Phishing-, Anmeldedaten- und persönlichen Geräterisiken. Sophos berichtete, dass Unternehmen mit weniger als 500 Mitarbeitern den internen Mangel an Cybersicherheitsfachkräften als ihr zweitgrößtes Risiko einstuften.[4] SentinelOne ging im September 2025 eine Partnerschaft mit Pax8 ein, um Managed AI Defense über Managed Service Provider für kleine und mittelständische Unternehmen anzubieten. Automatisierung und Channel-Packaging können die Bereitstellungskosten pro Kunde senken und eine nachhaltige Überwachung für kleinere Verträge zugänglicher machen.

Nach Endnutzerbranche:
BFSI führt, aber die Entwicklung im Gesundheits- und Biowissenschaftssektor signalisiert strukturelle DringlichkeitBFSI machte im Jahr 2026 26,69 % des Umsatzes aus. Finanzdienstleistungen sind stark auf mobile Anwendungen angewiesen und sind direkt Phishing, Betrug und Malware ausgesetzt, die auf Kunden- und Mitarbeiteraktivitäten abzielen. Zimperium identifizierte im Jahr 2025 34 aktive Malware-Familien, die auf 1.243 Finanzmarken in 90 Ländern abzielten. Es wurde auch berichtet, dass 50 % der im Jahr 2026 untersuchten mobilen Anwendungen im Finanzdienstleistungsbereich keine Gerätevertrauens- oder Betrugserkennung aufwiesen. Diese Lücken machen eine kontinuierliche Überwachung und schnelle Reaktion für Finanzunternehmen mit anspruchsvollen regulatorischen Verpflichtungen nützlich.
Die Gesundheits- und Biowissenschaftsbranche soll bis 2032 mit einer CAGR von 22,54 % wachsen. Der mobile Zugriff auf elektronische Gesundheitsakten, Telemedizin und klinische Anwendungen erweitert die Angriffsfläche schneller, als viele interne Teams sie sichern können. Zscaler berichtete von einem Anstieg der Cyberangriffe auf mobile Geräte im Gesundheitswesen um 224 % und sagte, dass 89 % der Gesundheitsorganisationen besorgt waren, dass ein mobiler Sicherheitsverstoß die Patientenversorgung ernsthaft beeinträchtigen könnte. IT- und Telekommunikationsunternehmen fungieren sowohl als Käufer als auch als Bereitstellungspartner für verwaltete Dienste. Regierungs- und öffentliche Sektorkäufer fügen mobile Risikokontrollen als Teil nationaler Cybersicherheitsprogramme hinzu. Fertigung, Einzelhandel, E-Commerce und andere Sektoren beginnen häufig mit verwalteter Bereitstellung und Richtlinienverwaltung, bevor sie vollständig verwaltete Bedrohungsüberwachung einführen.
Geografische Analyse
Markt für verwaltete mobile Bedrohungsabwehrdienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Umsatzanteil von 41,64 %. Die Vereinigten Staaten stützen diese Position durch hohe Ausgaben für Cybersicherheit und wiederkehrende Anforderungen in den Bereichen Verteidigung, Finanzdienstleistungen und Gesundheitswesen. Verizon stellte fest, dass 86 % der Finanzdienstleistungsorganisationen der Ansicht waren, Cyberkriminelle betrachteten sie als lukrativere Ziele als andere Branchen. Zscaler identifizierte die Vereinigten Staaten im Jahr 2025 als das weltweit zweitgrößte Zielland nach mobilem Angriffsvolumen. Diese Bedingungen unterstützen die Erneuerungsnachfrage und die Kontoerweiterung für verwaltete Anbieter. Kanada fördert die gemeinsam verwaltete Einführung bei Finanzinstituten und Energieunternehmen, da Hybrid-Arbeitskontrollen formeller werden.
Markt für verwaltete mobile Bedrohungsabwehrdienste im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einem CAGR von 23,86 % wachsen. Die Region verbindet einen raschen 5G-Ausbau, eine wachsende Unternehmensbasis und ein begrenztes Angebot an internen Spezialisten für mobile Sicherheit. Kaspersky verzeichnete im ersten Quartal 2026 18.187 Erkennungen mobiler Bedrohungen in Indien und 15.163 Erkennungen in Indonesien. China verzeichnete im entsprechenden Vorjahreszeitraum nahezu doppelt so viele mobile Erkennungen. Diese Bedrohungsmuster machen die verwaltete Überwachung in Südasien und Südostasien relevanter. Im April 2025 führten Rakuten Mobile und Cloudflare ein vollständig verwaltetes Zero-Trust- und Netzwerksicherheitsangebot für japanische Unternehmenskunden ein. Das Angebot bündelte Implementierung, Konfiguration und Wartung für Kunden, denen zuvor der Zugang zu unternehmensverwaltetem Sicherheitsschutz gefehlt hatte.
Markt für verwaltete mobile Bedrohungsabwehrdienste in EMEA, Ozeanien und Südamerika
Europa verfügt über eine bedeutende Umsatzposition, da NIS2, DSGVO und DORA die Erwartungen an das mobile Risikomanagement auf den gesamten Bereich der Informations- und Kommunikationstechnologie ausweiten. Der NIS2-Vorschlag vom Januar 2026 signalisiert, dass Compliance-Pflichten mehr mittelgroße Organisationen erreichen könnten, nicht weniger. Australien generiert zusätzliche Nachfrage durch das Essential-Eight-Rahmenwerk, das Patch-Management und Anwendungskontrollen umfasst. Der Nahe Osten wird durch digitale Infrastrukturprogramme in Saudi-Arabien und den Vereinigten Arabischen Emiraten gestützt. Südamerika und Afrika befinden sich noch in einem frühen Einführungsstadium, wobei Brasilien und Südafrika eine erste Nachfrage bei Banken und Telekommunikationsanbietern zeigen. Der Markt für verwaltete mobile Bedrohungsabwehrdienste kann in diesen Regionen vorankommen, wenn lokale Partner die verwaltete Bereitstellung mit regionalen Anforderungen an Datenverarbeitung und Compliance verbinden.
Wettbewerbslandschaft
Marktkonzentration
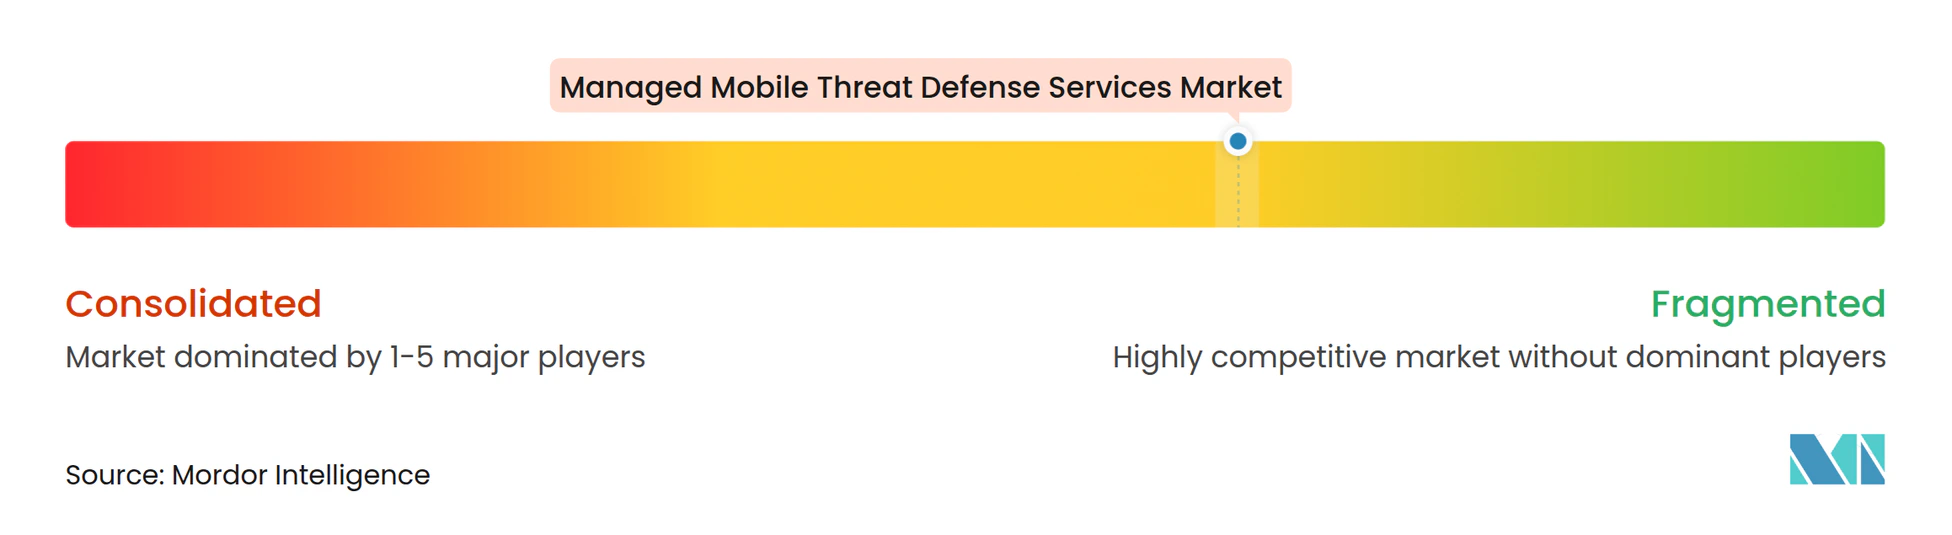
Der Markt für verwaltete mobile Bedrohungsabwehrdienste ist mäßig fragmentiert. Breite Plattformanbieter wie Microsoft, CrowdStrike und Palo Alto Networks konkurrieren durch integrierte Sicherheitsabdeckung. CrowdStrike kombiniert mobile Zero Trust-Bewertung und Android-Gerätevertrauenssignale innerhalb seiner Falcon-Plattform. Diese Anbieter können Kunden ansprechen, die weniger Konsolen und bestehende Plattformbeziehungen wünschen. Ihre Herausforderung besteht darin, eine mobile Tiefe zu demonstrieren, die der von spezialisierten Anbietern entspricht. Mobile-native Unternehmen konkurrieren, indem sie sich auf mobile Signale auf Geräte-, Anwendungs-, Netzwerk- und Web-Ebene konzentrieren.
Lookout stellt Software-Stücklisten für kompilierte iOS- und Android-Anwendungsbinärdateien bereit und verknüpft sie mit von der CISA bekannten ausgenutzten Schwachstellen. Zimperium stellte im Mai 2026 seinen Mobile SOC Agent vor, um die Warnungsuntersuchung zu automatisieren und auf MITRE ATT&CK abgestimmte Behebungsanleitungen bereitzustellen. Diese Schritte zielen darauf ab, die Untersuchungszeit zu verkürzen und die Wirtschaftlichkeit der verwalteten Reaktion zu verbessern. Lookout führte im April 2026 KI-Transparenz und -Governance ein, um sanktionierte und nicht sanktionierte KI-Anwendungen auf Unternehmens- und BYOD-Geräten zu identifizieren. Das Produkt unterstützt die Ausrichtung an dem EU-KI-Gesetz, dem NIST AI RMF und ISO/IEC 42001. Dies positioniert mobile Anbieter näher an dem aufkommenden Bedarf nach KI-Governance in Unternehmensgeräteflotten.
Carrier-geführte Anbieter fügen ein anderes Wettbewerbsmodell durch Transparenz auf Netzwerkebene hinzu. Die verwaltete Dienstleistungspartnerschaft von Rakuten Mobile mit Cloudflare ist ein Beispiel für einen Carrier, der seine Position nutzt, um Implementierung und laufenden Betrieb anzubieten. U Mobile unterzeichnete im März 2026 ein Memorandum of Understanding mit Palo Alto Networks, um netzwerkeingebettete Sicherheit als Dienst in Malaysia zu entwickeln. Diese Ansätze können den Zugang zu verwalteter Sicherheit erweitern, können jedoch durch nationale Abdeckung und Kundenbedenken hinsichtlich der Carrier-Inspektion begrenzt sein. Chancen bestehen weiterhin bei gemeinsam verwalteten Diensten für kleinere Unternehmen, ChromeOS-Endpunktschutz und mobiler KI-Governance. Die Differenzierung wird davon abhängen, ob Anbieter eine sinnvolle Abdeckung, schnellere Reaktion und verantwortungsvollen Umgang mit Daten liefern können.
Marktführer im Bereich verwaltete mobile Bedrohungsabwehrdienste
-
Microsoft Corporation
-
Lookout, Inc.
-
Zimperium, Inc.
-
Check Point Software Technologies Ltd.
-
CrowdStrike Holdings, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete mobile Bedrohungsabwehrdienste Unternehmen in diesem Bericht
- Microsoft Corporation
- Lookout, Inc.
- Zimperium, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- SentinelOne, Inc.
- Palo Alto Networks, Inc.
- Broadcom Inc.
- Cisco Systems, Inc.
- IBM Corporation
- Jamf Holding Corp.
- Ivanti, Inc.
- Sophos Limited
- Trend Micro Incorporated
- BlackBerry Limited
- Trellix, Inc.
- Pradeo Security Systems SAS
- Corrata Ltd.
- Guardsquare NV
- Verizon Communications Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete mobile Bedrohungsabwehrdienste
- September 2026: Lookout integriert Android Device Trust APIs von Google in seine Mobile AI Security Platform, tritt dem Android Enterprise Device Trust-Partnerprogramm bei und ermöglicht hardwareverifizierte Patch-Telemetrie, um das Risiko durch mobile Software-Exposition in verwalteten und BYOD-Android-Flotten zu eliminieren, indem OS-Patch-Stände und Firmware-Abweichungen mit den von der CISA bekannten ausgenutzten Schwachstellen korreliert werden.
- Mai 2026: Zimperium startet den Mobile SOC Agent, eine agentische KI-Lösung, die in seine Mobile Threat Defense-Plattform integriert ist und automatisch Warnmeldungen untersucht, mobile Telemetrie über Geräte-, Anwendungs-, Netzwerk- und Web-Signale in einer einzigen Vorfallansicht korreliert und auf MITRE ATT&CK abgestimmte Behebungsanleitungen liefert, wodurch die Untersuchungszeit von Analysten von Stunden oder Tagen auf Minuten reduziert wird.
- April 2026: Lookout erweitert seine Plattform um KI-Transparenz und -Governance und bietet Unternehmen ein Echtzeit-Inventar sanktionierter und nicht sanktionierter KI-Anwendungen auf Unternehmens- und BYOD-Geräten mit automatisierter Compliance-Ausrichtung an dem EU-KI-Gesetz, dem NIST AI RMF und ISO/IEC 42001, wodurch das Unternehmen an der Schnittstelle von mobiler Sicherheit und KI-Governance positioniert wird.
- März 2026: U Mobile unterzeichnet ein Memorandum of Understanding mit Palo Alto Networks zur Entwicklung netzwerkeingebetteter Sicherheit als Dienst, integriert in seine 5G-Netzwerkinfrastruktur in Malaysia, mit dem Ziel des Echtzeit-Schutzes gegen Malware, Phishing, Command-and-Control-Bedrohungen und Zero-Day-Angriffe auf Carrier-Netzwerkebene, mit geplantem Einsatz in 5G- und 4G-Netzwerken.
Globaler Berichtsumfang für den Markt für verwaltete mobile Bedrohungsabwehrdienste
Der Markt für verwaltete mobile Bedrohungsabwehr (MTD)-Dienste umfasst ausgelagerte Cybersicherheitsangebote, die Unternehmens- und BYOD-Mobilgeräte vor Bedrohungen wie Malware, Phishing, schädlichen Netzwerken, Gerätekompromittierung und unsicheren Anwendungen schützen. Anbieter setzen MTD-Technologie ein und betreiben sie, überwachen mobile Risikosignale, untersuchen Warnmeldungen und unterstützen die Vorfallreaktion in iOS-, Android- und verwandten Unternehmens-Mobilitätsumgebungen.
Der Marktbericht für verwaltete mobile Bedrohungsabwehrdienste ist segmentiert nach Dienstleistungstyp (verwaltete Erkennung und Überwachung, verwaltete Reaktion und Behebung, verwaltete Bedrohungsintelligenz und Bedrohungssuche, verwaltete Bereitstellung und Richtlinienverwaltung sowie andere Dienstleistungstypen), Bereitstellungsmodell (vollständig verwaltet, gemeinsam verwaltet, bedarfsgesteuert und retainerbasiert sowie hybrid verwaltet), Betriebssystem (Android, iOS und iPadOS, Windows Mobile und ältere mobile Betriebssysteme sowie ChromeOS-Mobilendpunkte), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), IT und Telekommunikation, Gesundheits- und Biowissenschaften, Regierung und öffentlicher Sektor, Industriefertigung, Einzelhandel und E-Commerce sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Verwaltete Erkennung und Überwachung |
| Verwaltete Reaktion und Behebung |
| Verwaltete Bedrohungsintelligenz und Bedrohungssuche |
| Verwaltete Bereitstellung und Richtlinienverwaltung |
| Andere Dienstleistungstypen |
| Vollständig verwaltet |
| Gemeinsam verwaltet |
| Bedarfsgesteuert und retainerbasiert |
| Hybrid verwaltet |
| Android |
| iOS und iPadOS |
| Windows Mobile und ältere mobile Betriebssysteme |
| ChromeOS-Mobilendpunkte |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheits- und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| Industriefertigung |
| Einzelhandel und E-Commerce |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Südostasien | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Israel | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Verwaltete Erkennung und Überwachung | |
| Verwaltete Reaktion und Behebung | ||
| Verwaltete Bedrohungsintelligenz und Bedrohungssuche | ||
| Verwaltete Bereitstellung und Richtlinienverwaltung | ||
| Andere Dienstleistungstypen | ||
| Nach Bereitstellungsmodell | Vollständig verwaltet | |
| Gemeinsam verwaltet | ||
| Bedarfsgesteuert und retainerbasiert | ||
| Hybrid verwaltet | ||
| Nach Betriebssystem | Android | |
| iOS und iPadOS | ||
| Windows Mobile und ältere mobile Betriebssysteme | ||
| ChromeOS-Mobilendpunkte | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheits- und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| Industriefertigung | ||
| Einzelhandel und E-Commerce | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Südostasien | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Israel | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete mobile Bedrohungsabwehrdienste?
Die Marktgröße für verwaltete mobile Bedrohungsabwehrdienste wurde im Jahr 2026 auf 0,86 Milliarden USD geschätzt und soll von 1,22 Milliarden USD im Jahr 2027 auf 2,98 Milliarden USD bis 2032 wachsen, bei einer CAGR von 19,56 % während des Prognosezeitraums (2027–2032).
Was treibt die Nachfrage nach verwalteten mobilen Sicherheitsdiensten an?
Zunehmendes Phishing, Malware, BYOD-Nutzung, Zero Trust-Einführung und Compliance-Anforderungen steigern die Nachfrage nach kontinuierlicher mobiler Überwachung und Reaktion.
Welcher Dienstleistungstyp soll am schnellsten wachsen?
Verwaltete Bedrohungsintelligenz und Bedrohungssuche soll bis 2032 mit einer CAGR von 21,73 % wachsen.
Welche Unternehmen nehmen diese Dienste am schnellsten an?
Kleine und mittelständische Unternehmen sollen mit einer CAGR von 21,82 % wachsen, da Automatisierung und Managed Service Provider-Kanäle die Erschwinglichkeit verbessern.
Welcher Endnutzersektor hat die stärksten Wachstumsaussichten?
Gesundheits- und Biowissenschaften sollen bis 2032 mit einer CAGR von 22,54 % wachsen, da der mobile klinische Zugriff die Sicherheitsexposition ausweitet.
Welche Region hat die stärksten Wachstumsaussichten?
Der asiatisch-pazifische Raum soll bis 2032 mit einer CAGR von 23,86 % wachsen, unterstützt durch mobile Bedrohungsaktivitäten, 5G-Ausbau und Nachfrage nach externer Expertise.