
Managed Identity Security Services Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 17.93 Milliarden US-Dollar |
| Marktgröße (2032) | 32.28 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 12.48 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Managed Identity Security Services Marktanalyse von Mordor Intelligence
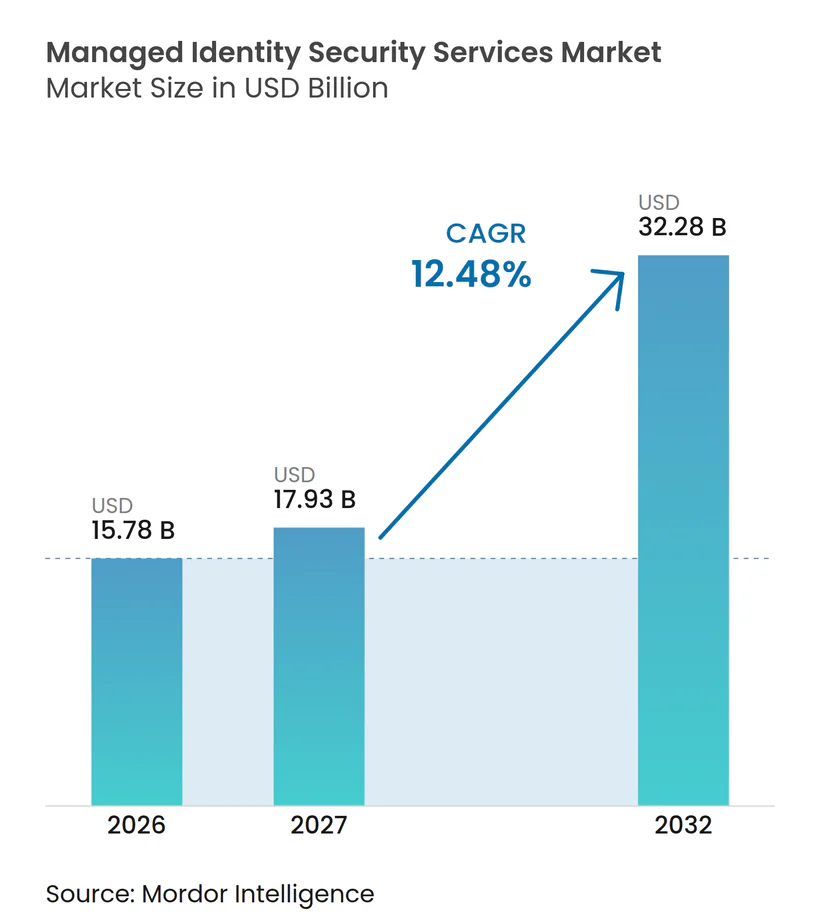
Die Größe des Managed Identity Security Services Marktes wird voraussichtlich von 15,78 Milliarden USD im Jahr 2026 und 17,93 Milliarden USD im Jahr 2027 auf 32,28 Milliarden USD bis 2032 anwachsen, was einer CAGR von 12,48 % zwischen 2027 und 2032 entspricht. Der Markt für verwaltete Identitätssicherheitsdienste profitiert davon, dass Identitätskontrollen zu einem zentralen Bestandteil des Sicherheitsbetriebs werden, anstatt eine separate administrative Funktion darzustellen. Credential-Diebstahl, Cloud-Adoption und die Ausweitung von Maschinenidentitäten erhöhen den Bedarf an kontinuierlichem Monitoring und Governance. Unternehmen setzen auf externe Anbieter, wenn interne Teams keine spezialisierte Abdeckung über komplexe Identitätsumgebungen aufrechterhalten können. Plattformanbieter erweitern ihre Fähigkeiten zudem durch Akquisitionen und Produktentwicklung, was den Wettbewerb um umfassendere Serviceverträge intensiviert. Kosten, Integrationsprobleme mit Legacy-Systemen und ein Mangel an erfahrenen Identitätsfachleuten verlangsamen die Akzeptanz weiterhin, insbesondere bei kleineren Organisationen.
Wichtigste Erkenntnisse des Berichts
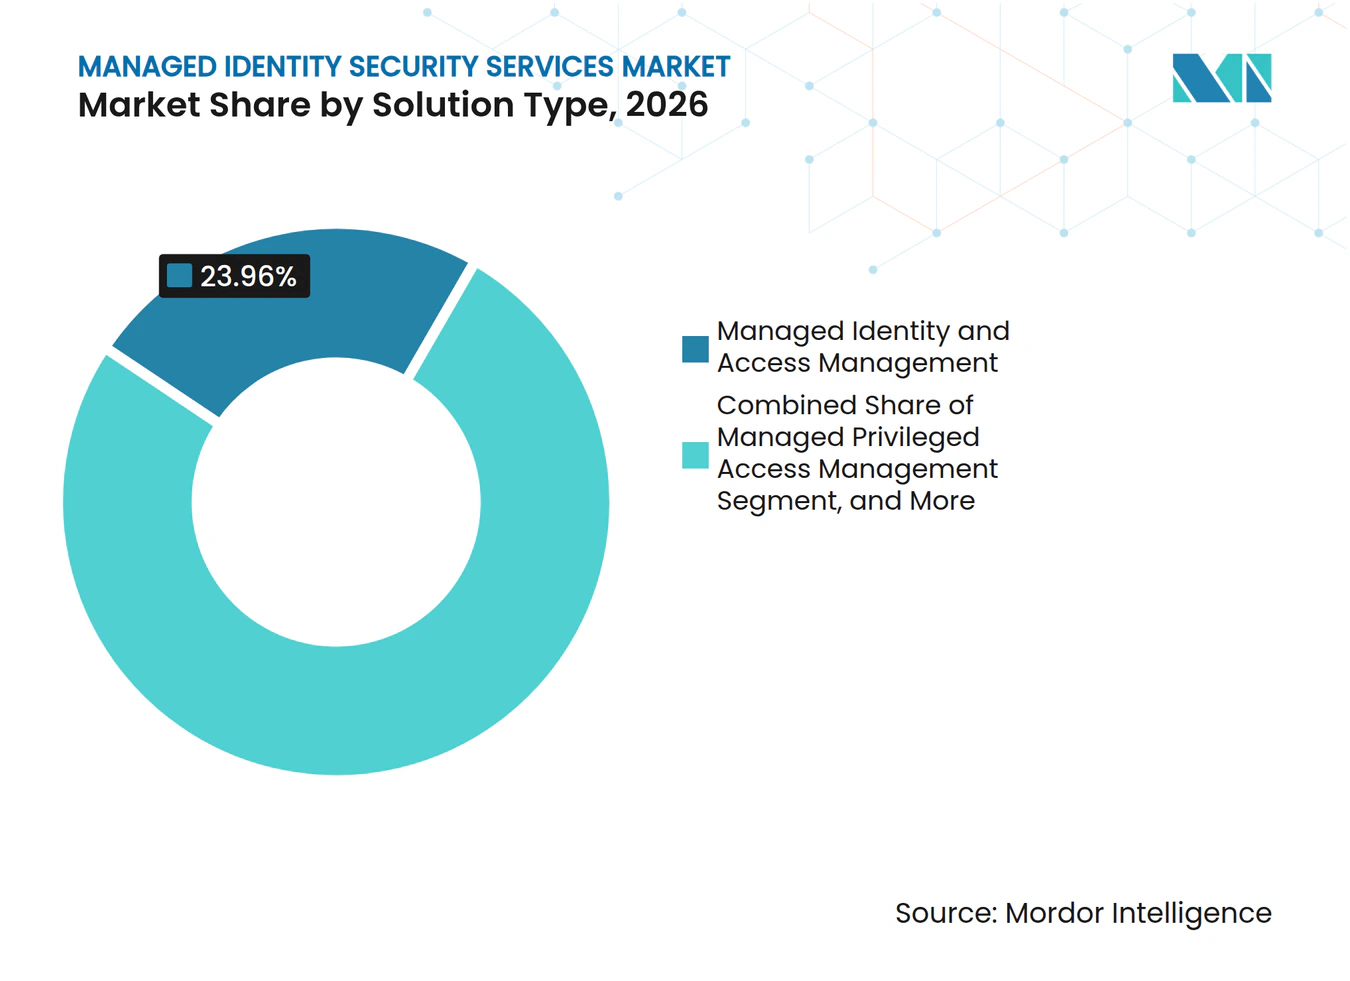
- Nach Lösungstyp hielt Verwaltetes Identitäts- und Zugriffsmanagement im Jahr 2026 einen Marktanteil von 23,96 % am Managed Identity Security Services Markt, während Verwaltete Nicht-Mensch-Identitätssicherheit bis 2032 voraussichtlich mit einer CAGR von 13,68 % wachsen wird.
- Nach Servicetyp hielt Verwaltetes Monitoring und Betrieb im Jahr 2026 einen Marktanteil von 34,35 % am Managed Identity Security Services Markt und wird bis 2032 voraussichtlich mit einer CAGR von 13,47 % wachsen.
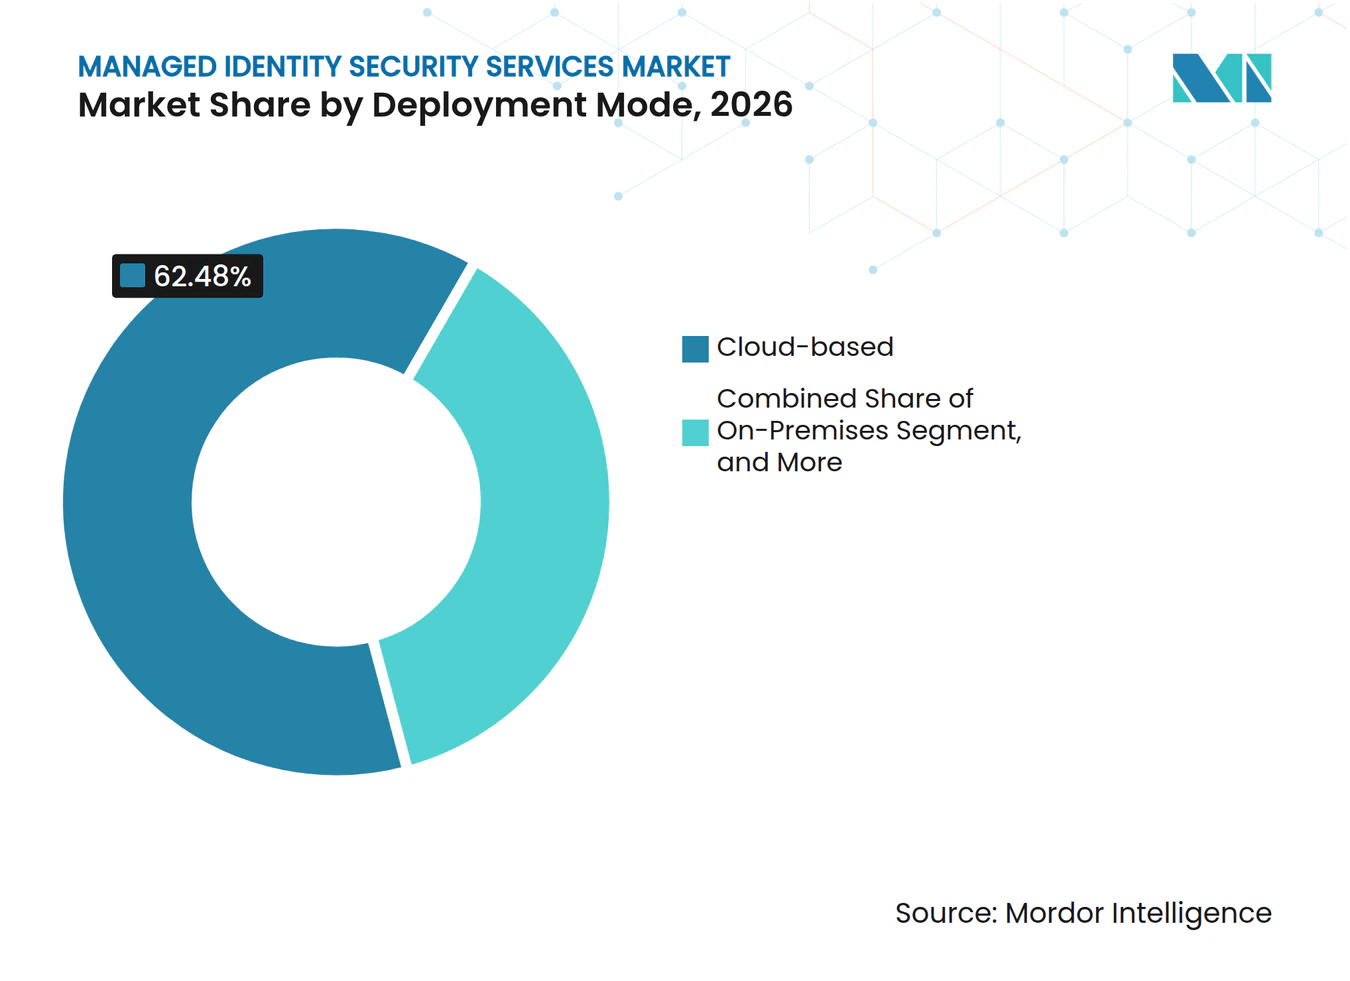
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Anteil von 62,48 % der Managed Identity Security Services Marktgröße auf die Cloud-basierte Bereitstellung, die bis 2032 voraussichtlich mit einer CAGR von 13,07 % wachsen wird.
- Nach Identitätstyp entfielen im Jahr 2026 35,55 % des Umsatzes auf Belegschaftsidentität, während Nicht-Mensch-Identität bis 2032 voraussichtlich mit einer CAGR von 13,43 % wachsen wird.
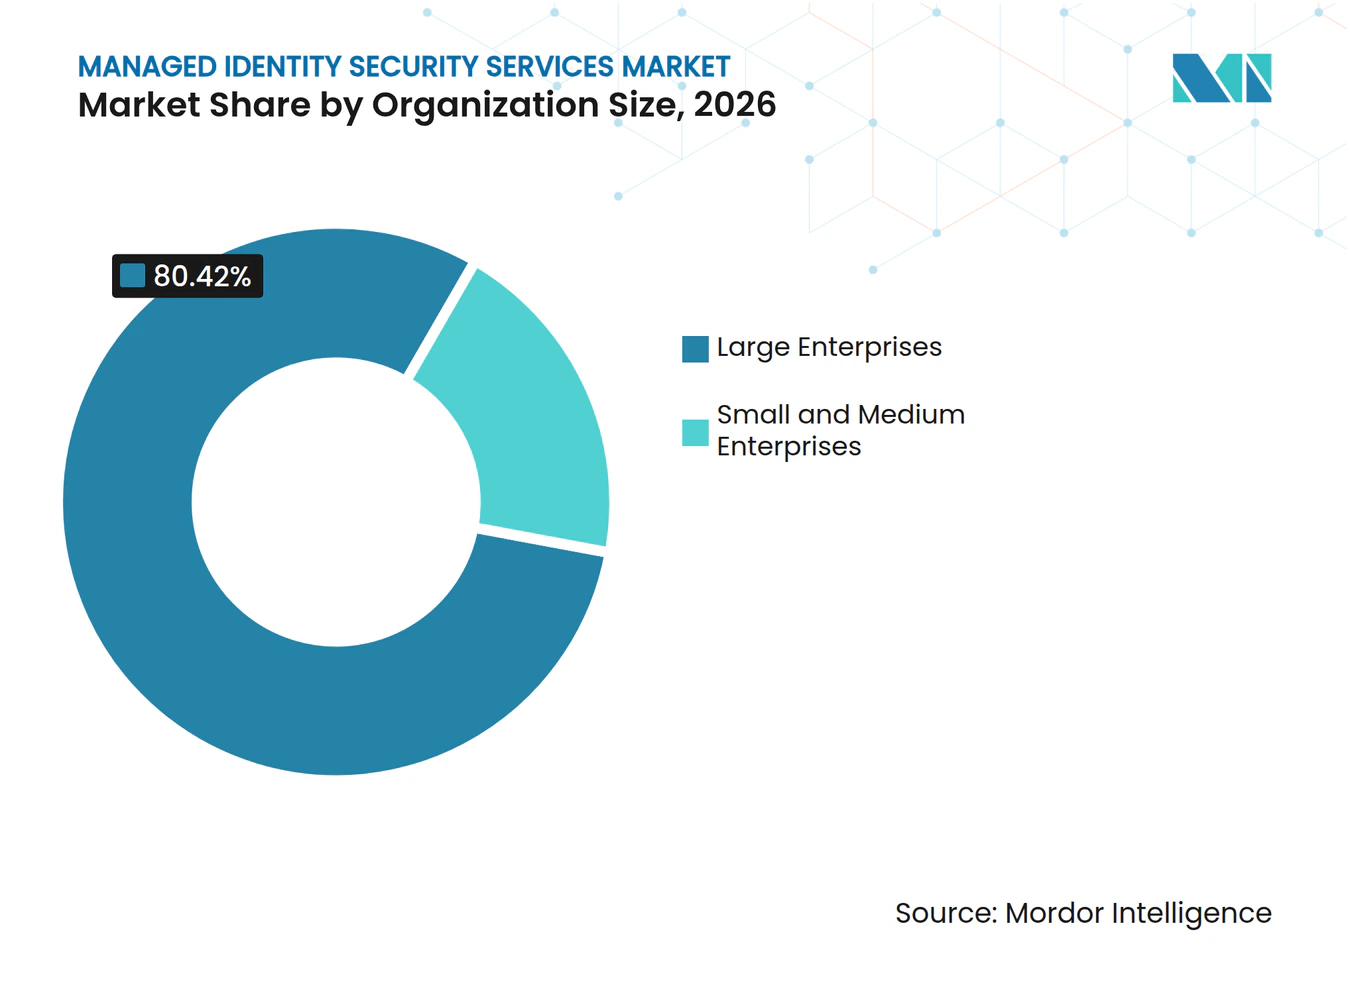
- Nach Unternehmensgröße entfielen im Jahr 2026 80,42 % des Umsatzes auf Großunternehmen, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 12,86 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Umsatzanteil von 24,97 %, während Gesundheitswesen und Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 13,84 % wachsen werden.
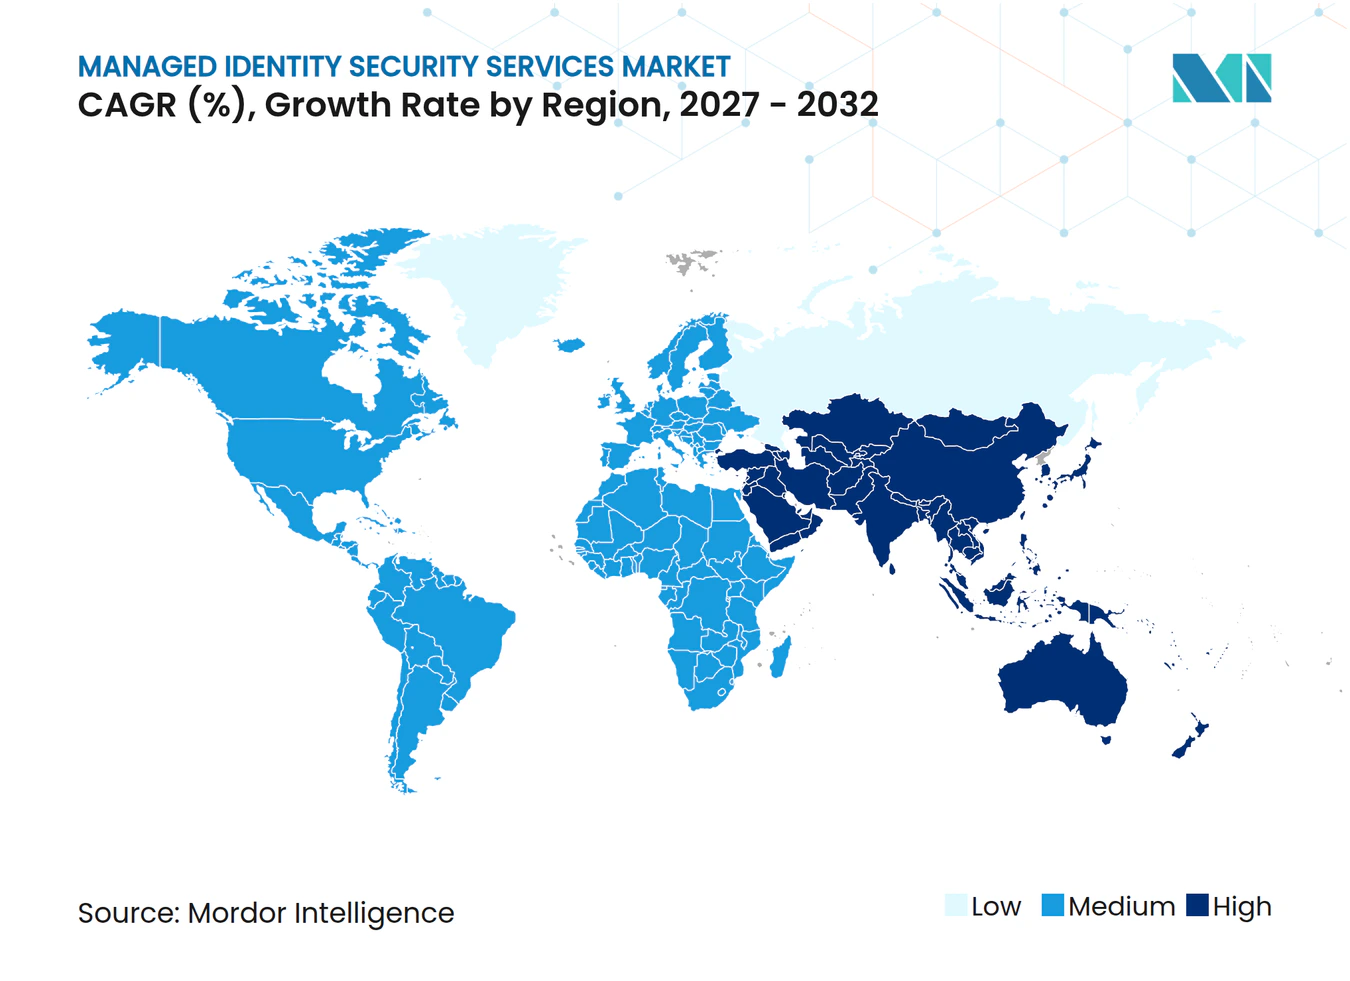
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 47,01 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 13,46 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Auswirkungsanalyse der Treiber*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende identitätsbasierte Angriffe und Credential-Diebstahl | +2.5% | Global, mit höchster Angriffsdichte in Nordamerika, dem Vereinigten Königreich und Australien | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud- und Hybrid-Arbeits-Identitätsumgebungen | +2.2% | Global, angeführt von Nordamerika und Westeuropa, asiatisch-pazifischer Raum beschleunigt sich | Mittelfristig (2–4 Jahre) |
| Regulatorische Vorgaben für kontinuierliche Zugangs-Governance | +1.8% | EU, Nordamerika und branchenspezifische Anforderungen im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Zero-Trust- und kontinuierliche Autorisierungsprogramme | +1.6% | Nordamerika und EU als frühe Anwender, asiatisch-pazifischer Raum und Naher Osten beschleunigen sich | Langfristig (≥ 4 Jahre) |
| Explosion von Maschinenidentitäten und KI-Agenten | +1.5% | Global, konzentriert in Cloud-nativen Umgebungen in Nordamerika und der EU | Mittelfristig (2–4 Jahre) |
| Einführung passwortloser und phishing-resistenter Authentifizierung | +1.2% | Global, mit föderalem Schwung in Nordamerika und politisch gesteuerter Akzeptanz in der EU | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende identitätsbasierte Angriffe und Credential-Diebstahl
Credential-Diebstahl ist zu einem zentralen Sicherheitsproblem für Organisationen geworden, die auf digitale Systeme und verteilte Belegschaften angewiesen sind. Sophos berichtete, dass 71 % der befragten Organisationen in den vorangegangenen 12 Monaten einen identitätsbezogenen Sicherheitsvorfall erlitten hatten, wobei betroffene Organisationen durchschnittlich 3 Angriffe und 1,64 Millionen USD an Behebungskosten pro Ereignis verzeichneten. Verizon stellte fest, dass Credential-Missbrauch in 39 % der Sicherheitsvorfälle im Verlauf des Angriffs auftrat. SpyCloud verzeichnete im Jahr 2025 4.514 Datenpannen, bei denen 5,3 Milliarden Credential-Paare offengelegt wurden, darunter 18,1 Millionen Nicht-Mensch-Identitätsdaten. Diese Vorfälle erfordern ein Monitoring, das Missbrauch erkennen kann, bevor er zu einem größeren Kompromittierungsfall wird. Der Markt für verwaltete Identitätssicherheitsdienste profitiert daher, wenn Sicherheitsteams eine kontinuierliche Erkennung benötigen, diese Fähigkeit jedoch nicht intern aufbauen und betreiben können.
Ausweitung von Cloud- und Hybrid-Arbeits-Identitätsumgebungen
Die Einführung von Cloud- und Software-als-Dienst-Lösungen hat Identitäten über Verzeichnisse, Anwendungen und Richtlinien-Engines verteilt. Microsoft weist darauf hin, dass Organisationen, die von lokalem Active Directory zu Microsoft Entra ID migrieren, die Interoperabilität mit Legacy-Kerberos und LDAP aufrechterhalten müssen, während sie moderne Zugriffsrichtlinien auf Cloud-Anwendungen ausweiten. Remote-Mitarbeiter, Auftragnehmer und persönliche Geräte haben dieser Umgebung weitere Zugriffspfade hinzugefügt. Der Markt für verwaltete Identitätssicherheitsdienste profitiert davon, weil nur wenige interne Teams über die plattformübergreifende Erfahrung verfügen, die zur Verwaltung von Cloud- und Legacy-Systemen erforderlich ist. Regulierte Organisationen können mit langen Migrationszeiträumen konfrontiert sein, was die Nachfrage nach hybriden Governance-Diensten aufrechterhalten. Anbieter, die beide Umgebungen unterstützen, können während der Migration und nach Abschluss der Cloud-Adoption eingebunden bleiben.
Regulatorische Vorgaben für kontinuierliche Zugangs-Governance
Zugangs-Governance ist in Finanzdienstleistungen, dem Gesundheitswesen und anderen regulierten Bereichen zunehmend mit formalen Compliance-Pflichten verbunden. Das US-amerikanische Ministerium für Gesundheit und Soziale Dienste schlug 2025 eine Aktualisierung der HIPAA-Sicherheitsregel vor, die Multifaktor-Authentifizierung und Verschlüsselung zu erforderlichen Schutzmaßnahmen für elektronisch geschützte Gesundheitsinformationen machen würde.[1] Diese Richtung ermutigt Gesundheitssysteme, Authentifizierung und Zugangs-Zertifizierung zu verbessern, bevor eine endgültige Regel in Kraft tritt. Finanzinstitute sehen sich ebenfalls anhaltenden Erwartungen hinsichtlich prüfbarer Kontrollen über privilegierten Zugang und Benutzerberechtigungen gegenüber. Diese Anforderungen begünstigen Servicemodelle, die Nachweise pflegen, Richtlinien durchsetzen und wiederkehrende Überprüfungen durchführen. Der Markt für verwaltete Identitätssicherheitsdienste wird gestützt, wenn Käufer Identitäts-Governance als wiederkehrende Betriebsverantwortung und nicht als einmaliges Projekt betrachten.
Zero-Trust- und kontinuierliche Autorisierungsprogramme
Zero-Trust-Programme basieren auf der regelmäßigen Überprüfung von Identitäten, Zugriffsrechten und Risikobedingungen. Okta berichtete, dass weniger als 47 % der befragten Sicherheitsverantwortlichen alle KI-Agenten in ihrer Umgebung identifizieren konnten, während weniger als 46 % die Ressourcen, auf die diese Agenten zugreifen, zentral steuern konnten. Diese Sichtbarkeitslücken erschweren die kontinuierliche Autorisierung für interne Teams, die auf statische Regeln und periodische Zugriffsüberprüfungen angewiesen sind. Anbieter können Monitoring, Berechtigungs-Zertifizierung und Just-in-Time-Zugriffspraktiken als kontinuierlichen Dienst bereitstellen. Der Markt für verwaltete Identitätssicherheitsdienste profitiert von diesem Wandel, weil Zero Trust nach einer Technologiebereitstellung operative Disziplin erfordert. Organisationen benötigen zudem Unterstützung bei der konsistenten Anwendung dieser Kontrollen über menschliche, Workload- und Agenten-Identitäten hinweg.
Auswirkungsanalyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Implementierungs-, Integrations- und Managed-Service-Kosten | -0.9% | Global, am stärksten ausgeprägt bei mittelständischen Organisationen in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Interoperabilitätslücken bei Legacy-Verzeichnissen und -Anwendungen | -0.8% | Global, konzentriert in Banken, Gesundheitswesen und Fertigung | Mittelfristig (2–4 Jahre) |
| Mangel an qualifizierten Identitätssicherheitsfachleuten | -0.7% | Global, am stärksten ausgeprägt im asiatisch-pazifischen Raum sowie im Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Einschränkungen durch Datenschutz, Datensouveränität und Monitoring-Einwilligung | -0.4% | EU, asiatisch-pazifischer Raum und Naher Osten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Implementierungs-, Integrations- und Managed-Service-Kosten
Kosten sind ein unmittelbares Hindernis, wenn ein verwaltetes Programm Tools für privilegierten Zugang, Governance-Systeme, Personalverwaltungsdaten und mehrere Cloud-Umgebungen verbinden muss. Große Bereitstellungen können umfangreiche Integrationsarbeiten erfordern, bevor Organisationen einen operativen Nutzen erzielen. RSA berichtete, dass operative Komplexität und Abhängigkeiten von Legacy-Tools die Hauptgründe waren, aus denen Organisationen den Austausch unzureichender Authentifizierungsmethoden verzögerten.[2] Dies kann Beschaffungsentscheidungen verlängern und Renditen über das erste Jahr hinaus verzögern. Der Markt für verwaltete Identitätssicherheitsdienste bleibt für größere Unternehmen zugänglicher, die Onboarding-Kosten absorbieren können. Modulare Bereitstellungen können Anbietern einen praktischen Weg bieten, kostenempfindliche Organisationen zu bedienen, ohne zu Beginn ein vollständiges Programm zu erfordern.
Interoperabilitätslücken bei Legacy-Verzeichnissen und -Anwendungen
Legacy-Systeme erschweren die Anwendung eines konsistenten Governance-Modells in einem Unternehmen. Microsoft erläutert, dass Kerberos, LDAP und Gruppenrichtlinienobjekte nicht direkt in Cloud-Verzeichnismodelle übertragen werden können, was Synchronisierung und hybride Konnektoren erfordert. Diese Anordnungen können die Credential-Angriffsfläche vergrößern und die Sichtbarkeit über Zugriffe verringern. Banken, Gesundheitswesen, Fertigung und Versorgungsunternehmen sehen sich oft den längsten Übergangszeiträumen gegenüber, weil kritische Anwendungen an ältere Verzeichnisse gebunden bleiben. Diese Komplexität erhöht die Kosten für das Onboarding verwalteter Dienste und kann den Druck auf die Margen der Anbieter erhöhen. Sie verstärkt auch den Bedarf an Anbietern, die Identitätskontrollen sowohl in alten als auch in neuen Umgebungen verwalten können.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Lösungstyp:
IAM führt, während Nicht-Mensch-Sicherheit voranschreitetVerwaltetes Identitäts- und Zugriffsmanagement entfiel im Jahr 2026 auf 23,96 % des Marktanteils am Managed Identity Security Services Markt. Es ist oft der erste verwaltete Identitätsdienst, der eingeführt wird, weil er Bereitstellung, Single Sign-On und Zugriffsrichtlinienverwaltung über verschiedene Anwendungen hinweg kombiniert. Verwaltetes Privilegiertes Zugriffsmanagement bleibt für Finanzdienstleistungen und kritische Infrastrukturen wichtig, wo Administratoren erhöhten Zugang zu sensiblen Systemen haben. Verwaltete Identitäts-Governance und -Administration unterstützt Zugangs-Zertifizierung und Berechtigungsüberprüfungen, die Prüfer von Organisationen erwarten. Diese Servicetypen bieten Anbietern eine breite Möglichkeit, operative Beziehungen mit Kunden aufzubauen. Ein erster IAM-Dienst kann auch aufzeigen, wo Berechtigungen über Anwendungen hinweg inkonsistent sind. Diese Sichtbarkeit kann weiteren Bedarf an privilegierten Zugriffskontrollen und Governance-Überprüfungen identifizieren. Die Managed Identity Security Services Marktgröße für IAM kann wachsen, wenn Kunden verbundene Anwendungen und Cloud-Systeme zu einem bestehenden Serviceumfang hinzufügen. Anbieter, die diese Funktionen verbinden, können die Servicebereitstellung für Kunden mit mehreren Identitätstools vereinfachen. Diese Position macht verwaltetes IAM zu einem wichtigen kommerziellen Einstiegspunkt, weil ein Anbieter den täglichen Zugriffsbetrieb nutzen kann, um Geschäftsrollen, Anwendungsabhängigkeiten und Richtlinienlücken zu verstehen, bevor er verwandte Governance-, privilegierte Zugangs- oder Bedrohungserkennungsdienste vorschlägt.
Verwaltete Nicht-Mensch-Identitätssicherheit wird bis 2032 voraussichtlich mit einer CAGR von 13,68 % wachsen, dem höchsten Wert unter den Lösungstypen. Die Cloud Security Alliance berichtete, dass Nicht-Mensch-Identitäten zwischen 2024 und 2025 um 44 % zunahmen. GitGuardian fand 28,65 Millionen fest codierte Geheimnisse, die 2025 zu öffentlichen GitHub-Repositories hinzugefügt wurden, darunter ein Anstieg von 81 % bei KI-Dienst-Credentials. Verwaltete Identitätsbedrohungserkennung und -reaktion entwickelt sich noch als Servicekategorie, was frühen Anbietern Raum lässt, Lieferstandards zu setzen. Verwaltetes Authentifizierungs- und Zugriffsmanagement gewinnt ebenfalls an Bedeutung, da Organisationen Passwörter durch widerstandsfähigere Authentifizierungsmethoden ersetzen. Die Serviceherausforderung unterscheidet sich von der Belegschaftsidentität, weil Maschinen-Credentials oft außerhalb formaler Benutzerlebenszyklusprozesse erstellt werden. Anbieter müssen daher Identitäten identifizieren, klassifizieren und überwachen, die möglicherweise keinen zugewiesenen Eigentümer haben. Microsoft plante, Passkeys ab September 2026 zur Standardoption in Entra ID zu machen, was den Wandel zu stärkerer Authentifizierung verstärkt. Zusammen erweitern diese Anforderungen den Serviceumfang über das konventionelle Belegschaftszugriffsmanagement hinaus. Anbieter, die Erkennung, Eigentümerzuweisung, Geheimnisüberwachung und Zugriffskontrollen kombinieren können, können Kunden dabei helfen, von der Reaktion auf offengelegte Credentials zu einem konsistenteren Betriebsmodell für Maschinen und KI-Agenten überzugehen.



Nach Servicetyp:
Monitoring bildet den Kern der LeistungserbringungVerwaltetes Monitoring und Betrieb hielt im Jahr 2026 einen Marktanteil von 34,35 % am Managed Identity Security Services Markt. Es weist auch die höchste prognostizierte CAGR nach Servicetyp von 13,47 % bis 2032 auf. Organisationen benötigen kontinuierliche Sichtbarkeit auf verdächtige Anmeldungen, Berechtigungsänderungen und identitätsbezogene Warnmeldungen. SANS stellte fest, dass 27 % der Organisationen Sicherheitsvorfälle im Zusammenhang mit Lücken in den Sicherheitsfähigkeiten erlitten, während 60 % Qualifikationslücken als ihre größte Herausforderung bei der Belegschaft identifizierten. Diese Kombination unterstützt externes Monitoring, wo interne Teams kein 24-Stunden-Programm betreiben können. Monitoring bietet wiederkehrende Einnahmen und kann Anbietern detaillierte Kenntnisse über die Identitätsumgebung eines Kunden verschaffen. Es ermöglicht Anbietern auch, Änderungen zu identifizieren, die die Richtliniendurchsetzung oder das Zugriffsrisiko beeinflussen könnten. Dies schafft eine Servicebasis, von der aus Anbieter Governance- und Reaktionsarbeiten empfehlen können. Kunden erhalten eine kontinuierliche Überwachung, ohne intern das vollständige Spezialistenteam aufrechterhalten zu müssen. Monitoring-Dienste sind besonders wertvoll, wenn Zugriffsereignisse über Cloud-Dienste, Legacy-Anwendungen, privilegierte Konten und Maschinenidentitäten hinweg interpretiert werden müssen, weil kein einzelnes internes Team die Kapazität haben kann, den vollständigen Satz von Identitätssignalen zu untersuchen.
Beratungs- und Beratungsdienste beginnen das Engagement oft damit, Kunden bei der Auswahl einer Architektur und der Festlegung von Prioritäten zu helfen. Diese Aufgaben können zu längeren operativen Verträgen führen, wenn Organisationen entscheiden, dass sie kontinuierliche Unterstützung benötigen. Integrations-, Migrations- und Bereitstellungsdienste sind während Cloud-Migrationen, Akquisitionen und Compliance-Programmen wichtig, obwohl die Nachfrage an einzelne Projekte gebunden ist. Compliance-, Prüfungs- und Zugangs-Zertifizierungsdienste unterstützen Organisationen, die Berechtigungen häufiger überprüfen müssen. Support-, Optimierungs- und Schulungsdienste beheben Qualifikationslücken nach der Bereitstellung eines Tools. Jeder Servicetyp kann die anderen unterstützen, weil eine Implementierung oft Beratungsarbeit und später operativen Support benötigt. Regelmäßige Prüfungsaktivitäten können auch einen Bedarf zur Verbesserung von Monitoring oder Berechtigungsdesign aufzeigen. Die Managed Identity Security Services Marktgröße, die mit dem Betrieb verbunden ist, wird gestärkt, wenn anfängliche Monitoring-Verträge in Governance-, Optimierungs- und Beratungsarbeiten übergehen. Anbieter mit Fähigkeiten, die diese Abfolge abdecken, können längere Beziehungen mit Kunden aufrechterhalten. Diese Breite ist wichtig, wenn Organisationen einen Partner wünschen, der Planung, Implementierung, täglichen Betrieb, Prüfungsvorbereitung und Verbesserung unterstützen kann, ohne die Verantwortung zwischen mehreren Dienstleistungsunternehmen zu übertragen.
Nach Bereitstellungsmodus:
Cloud-Bereitstellung führt, hybride Bereitstellung erhöht die KomplexitätCloud-basierte Bereitstellung entfiel im Jahr 2026 auf 62,48 % des Marktanteils am Managed Identity Security Services Markt und wird bis 2032 voraussichtlich mit einer CAGR von 13,07 % wachsen. Cloud-Bereitstellung unterstützt Echtzeit-Richtliniendurchsetzung, Verhaltensanalyse und Datenaustausch über Umgebungen hinweg. Okta berichtete, dass phishing-resistente und passwortlose Authentifizierung innerhalb von 1 Jahr von 8,6 % auf 14,0 % der Nutzer anstieg, ein Anstieg von 63 %. Solche Kontrollen hängen von der Identitätsorchestrierung ab, die Cloud-Umgebungen im großen Maßstab bereitstellen können. Dies hat Cloud-Dienste zur wichtigsten Bereitstellungswahl für Organisationen gemacht, die die Zugriffskontrolle modernisieren. Es unterstützt auch einen konsistenten Richtlinienansatz über verteilte Nutzer und Anwendungen hinweg. Der Markt für verwaltete Identitätssicherheitsdienste profitiert, wenn Cloud-Identität in breitere Sicherheitsoperationen integriert wird. Anbieter können diese Umgebung nutzen, um Monitoring und Zugriffsrichtlinien anzuwenden, ohne auf ein einzelnes physisches Netzwerk angewiesen zu sein. Diese Fähigkeit ist besonders relevant für Organisationen mit Remote-Teams und mehreren Cloud-Anwendungen. Cloud-Bereitstellung kann Anbietern auch einen praktischen Weg bieten, Richtlinien und Authentifizierungsmethoden zu aktualisieren, wenn sich Risiken entwickeln, ohne separate Änderungen an jedem Standort oder für jede Anwendung zu erfordern.
Lokale Bereitstellung bleibt für luftgespaltene Systeme, klassifizierte Netzwerke und Organisationen mit strengen Datensouveränitätsregeln notwendig. Verwaltete Anbieter können Dienste gegen lokal gehostete Infrastruktur für Kunden betreiben, die nicht alle Identitätsfunktionen in die Cloud verlagern können. Hybride Bereitstellung ist für Unternehmen relevant, die noch Legacy-Active-Directory-Umgebungen mit Cloud-Anwendungen verbinden. Diese Bereitstellungen erfordern eine Governance-Schicht, die Richtlinien über beide Umgebungen hinweg verwalten kann. Sie sind schwieriger zu liefern, können aber längere Verträge schaffen, weil Anbieter in einer komplexen Umgebung eingebettet werden. Sie erfordern auch eine sorgfältige Koordination, um inkonsistente Zugriffsentscheidungen zwischen Umgebungen zu verhindern. Kunden können lokale Systeme beibehalten, während sie Cloud-Dienste für neue Workloads einführen. Diese Arbeit unterstützt die Kundenbindung, weil ein Anbieterwechsel operative und Sicherheitsrisiken für den Kunden schaffen kann. Anbieter, die diesen Übergang verwalten können, können eingebunden bleiben, wenn sich das Bereitstellungsmodell des Kunden ändert. Der Wert der hybriden Unterstützung liegt in der Aufrechterhaltung konsistenter Sichtbarkeit und Berechtigungsentscheidungen, während die Organisation in einem Tempo voranschreitet, das durch Anwendungsbeschränkungen, regulatorische Anforderungen und die Bereitschaft kritischer Geschäftssysteme bestimmt wird.

Nach Identitätstyp:
Belegschaftsidentität hält die größte PositionBelegschaftsidentität hielt im Jahr 2026 einen Marktanteil von 35,55 % am Managed Identity Security Services Markt. Unternehmen nutzen Belegschaftsdienste zur Verwaltung von Eintritts-, Versetzungs- und Austrittsprozessen, rollenbasiertem Zugang und periodischer Berechtigungs-Zertifizierung. Etablierte Tools und ausgereifte Prozesse machen diesen Identitätstyp zu einer verlässlichen Grundlage für verwaltete Programme. Privilegierte Identität ist ebenfalls wichtig, weil ein kompromittiertes Administratorkonto zu einer breiten Exposition in Finanzdienstleistungen, Gesundheitswesen und kritischer Infrastruktur führen kann. Kunden- und Bürgeridentität unterstützt weiterhin große digitale Dienste mit externen Nutzern. Drittanbieter- und Partneridentität gewinnt an Relevanz, da Organisationen den Zugang bewerten, der Lieferanten, Auftragnehmern und Lieferkettenpartnern gewährt wird. Diese Identitätsgruppen haben unterschiedliche Lebenszyklusereignisse und Risikomuster. Ein verwalteter Anbieter muss Richtlinien anwenden, die diese Unterschiede widerspiegeln, während er eine konsolidierte Sicht auf den Zugang aufrechterhält. Dies gibt der Belegschaftsidentität eine anhaltende Rolle, auch wenn andere Identitätstypen mehr Aufmerksamkeit erhalten. Es ermöglicht Anbietern auch, alltägliche Mitarbeiterzugriffsprozesse mit umfassenderen Kontrollen für Administratoren, externe Nutzer und Partner zu verbinden, sodass Organisationen übermäßige oder inkonsistente Berechtigungen über das gesamte Identitätsgut hinweg identifizieren können.
Nicht-Mensch-Identität wird bis 2032 voraussichtlich mit einer CAGR von 13,43 % wachsen. SailPoint berichtete, dass 79 % der Unternehmen KI-Agenten in der Produktion hatten, aber nur 2 % Identitätssicherheitstools eingesetzt hatten, die für deren Verwaltung konzipiert waren. Die Lücke setzt Dienstkonten, Anwendungs-Credentials und KI-Agenten einer inkonsistenten Governance aus. SpyCloud gewann 2025 18,1 Millionen Nicht-Mensch-Identitätsdaten aus unterirdischen Quellen zurück. Anbieter reagieren mit Monitoring und Kontrollen, die für Workload-Identitäten statt für Benutzerkonten konzipiert sind. Maschinenidentitäten können im großen Maßstab operieren und können für lange Zeiträume Zugang behalten, ohne die für Mitarbeiter verwendeten Überprüfungsprozesse. Sie erfordern auch Kontrollen, die Anwendungsabhängigkeiten und automatisierte Aufgaben berücksichtigen. Diese Nachfrage kann den Umfang verwalteter Identitätsprogramme verändern, wenn Organisationen Maschinen-Credentials unter dasselbe Betriebsmodell wie den Belegschaftszugang stellen. Es gibt verwalteten Anbietern eine Rolle bei der Lokalisierung von Credentials, von denen Teams möglicherweise nicht wissen, dass sie existieren. Eine effektive Bereitstellung muss auch zwischen Identitäten unterscheiden, die kontinuierlichen Zugang zu Produktionsdiensten benötigen, und solchen, die nur aktiv bleiben, weil Eigentümerschaft, Zweck oder Entfernungsprozesse unklar sind.
Nach Unternehmensgröße:
Großunternehmen führen, KMU bieten ExpansionspotenzialGroßunternehmen entfielen im Jahr 2026 auf 80,42 % des Marktanteils am Managed Identity Security Services Markt. Sie verwalten breite Anwendungsportfolios, komplexe Berechtigungsstrukturen und höhere Volumina an privilegiertem Zugang. Ihre Sicherheitsteams sehen sich auch Risiken gegenüber, die zu umfangreich sind, um sie vollständig mit internen Ressourcen zu verwalten. Große Organisationen können Integrationsprojekte finanzieren und formale Lieferantenbeschaffungsprozesse aufrechterhalten. Dies macht sie zur zentralen Umsatzbasis für etablierte Managed-Service-Anbieter. Der Wettbewerb um diese Konten ist hoch, weil Identitätsspezialisten und größere Sicherheitsdienstleister dieselben Käufer ansprechen. Diese Kunden benötigen auch Dienste, die über verschiedene Regionen, Anwendungen und regulatorische Umgebungen hinweg funktionieren. Ihr Umfang kann einen phasenweisen Ansatz praktischer machen als ein einzelnes Transformationsprojekt. Anbieter, die diese Arbeit über mehrere Teams hinweg koordinieren können, können breitere Servicerollen gewinnen. Große Organisationen verlangen auch eher detaillierte Berichte, wiederkehrende Zugriffsüberprüfungen und dokumentierte Betriebsverfahren, was eine spezialisierte verwaltete Servicebeziehung nach Abschluss der anfänglichen Bereitstellungsarbeit dauerhafter machen kann.
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 12,86 % wachsen. Ihr Bedarf steigt, da Phishing- und Ransomware-Kampagnen zunehmend Organisationen mit begrenztem Sicherheitspersonal anvisieren. Cloud-Identitätsplattformen pro Nutzer und gebündelte Monitoring-Dienste reduzieren frühere Kosten und Implementierungshürden. Die FIDO Alliance stellte fest, dass Organisationen, die Passkeys einsetzen, weniger Passwort-Reset-Tickets, weniger Phishing-Vorfälle und schnellere Mitarbeiteranmeldezeiten meldeten. Diese Ergebnisse sind für kleinere Käufer greifbar, die Sicherheit, Kosten und Verwaltung in Einklang bringen müssen. Kleinere Organisationen haben weniger wahrscheinlich dedizierte Identitätsteams, sodass ein verwaltetes Modell den operativen Druck reduzieren kann. Standardisierte Servicepakete können auch die Zeit verkürzen, die benötigt wird, um stärkere Zugriffskontrollen zu nutzen. Anbieter, die Governance und Monitoring in handhabbare Service-Stufen bündeln, können die Akzeptanz in diesem Segment verbreitern. Die Chance hängt davon ab, einen klaren Umfang und ein erschwingliches Onboarding für diese Käufer aufrechtzuerhalten. Ein Anbieter, der den operativen Wert in praktischen Begriffen erklärt – einschließlich reduzierter Credential-Support-Arbeitslast und stärkerer Zugriffskontrolle – kann verwaltete Identitätsdienste für kleinere Organisationen leichter zugänglich machen.
Nach Endnutzerbranche:
BFSI führt, während Gesundheitswesen und Biowissenschaften beschleunigenBFSI entfiel im Jahr 2026 auf 24,97 % des Marktanteils am Managed Identity Security Services Markt. Finanzinstitute verwalten privilegierten Zugang zu Systemen, die Transaktionen, Kundendaten und Marktoperationen unterstützen. Ein kompromittiertes Administratorkonto kann ein Institut Betrug, Ransomware und Aufsichtsmaßnahmen aussetzen. Dies macht verwalteten privilegierten Zugang und kontinuierliches Monitoring zu zentralen Beschaffungsprioritäten. Finanzorganisationen sehen sich auch wiederkehrenden Anforderungen gegenüber, Zugriffskontrollen zu dokumentieren und Prüfpfade aufrechtzuerhalten. Der Markt für verwaltete Identitätssicherheitsdienste wird durch regelmäßige Erneuerungsbedarfe in dieser Branche gestützt, selbst wenn breitere Technologiebudgets eingeschränkt sind. Drittanbieter- und Partnerzugang ist ein wichtiger Bereich, weil Institute auf Kernbanking-Lieferanten, Auftragnehmer und API-Partner angewiesen sind. Diese Beziehungen schaffen Zugriffspfade, die verwaltet werden müssen, ohne den Routinebetrieb zu verzögern. Anbieter mit Erfahrung im Finanzsektor können diesen Bedarf innerhalb eines kontinuierlichen Servicemodells adressieren. Sie können Instituten auch helfen, Zugriffsüberprüfungen und Monitoring auf externe Beziehungen anzuwenden, die sonst möglicherweise getrennt von Belegschafts- und Administratoridentitätsprozessen verwaltet werden.
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 13,84 % wachsen. Die Branche verwaltet mehr elektronische Patientendaten, Telemedizin-Dienste und Remote-Monitoring-Systeme. Der HHS-Vorschlag, Multifaktor-Authentifizierung und Verschlüsselung für elektronisch geschützte Gesundheitsinformationen zu verlangen, hat die Aufmerksamkeit auf Zugriffskontrollen erhöht. AWS hat erklärt, dass Gesundheitsorganisationen die vorgeschlagenen Anforderungen als wichtigen Faktor bei neuen Cloud-Bereitstellungen behandeln. IT und Telekommunikation, Regierung und Verteidigung, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen sowie andere Branchen halten die Nachfrage durch Cloud-Adoption und branchenspezifische Datenschutzpflichten aufrecht. Gesundheitssysteme müssen den Zugang für Mitarbeiter, klinische Partner und Technologiesysteme verwalten, ohne die Versorgungserbringung zu unterbrechen. Dies schafft Nachfrage nach zuverlässiger Authentifizierung, Zugriffsüberprüfungen und Monitoring. Die Kombination aus Patientensicherheit, sensiblen Daten und der wachsenden Einführung digitaler Servicebereitstellung macht das Gesundheitswesen zu einer hochprioritären Chance für Anbieter. Es unterstützt auch einen Bedarf an Diensten, die strenge operative und Datenschutzanforderungen erfüllen können. Anbieter, die klinische Arbeitsabläufe verstehen, können Identitätskontrollen praktischer gestalten, indem sie Zugangsverwaltung und Monitoring auf die Personen, Anwendungen und verbundenen Systeme ausrichten, die an der Versorgungserbringung beteiligt sind.
Geografische Analyse
Markt für verwaltete Identitätssicherheitsdienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 47,01 % am Markt für verwaltete Identitätssicherheitsdienste. Die Vereinigten Staaten führen die regionalen Einnahmen an, da Cloud-orientierte Unternehmen verwaltete Identität als Teil laufender Sicherheitsoperationen einsetzen. Kanada baut die Nachfrage im Finanzdienstleistungs- und Regierungsbereich auf, während Mexiko durch BFSI und das verarbeitende Gewerbe expandiert. Der regionale Mangel an Identitätsspezialisten fördert das Outsourcing, insbesondere da Organisationen Schwierigkeiten haben, den Zugang zu KI-Agenten zu kontrollieren. Ausgereifte Beschaffungspraktiken machen die Region zum größten Markt für Anbieter mit umfassenden Lieferfähigkeiten.
Markt für verwaltete Identitätssicherheitsdienste im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 13,46 % wachsen. Indien, Südkorea, Japan, Australien und südostasiatische Volkswirtschaften wechseln von fragmentierten Zugangssystemen zu verwalteten Identitätsprogrammen. Indiens fintech-Aktivitäten und die staatliche Digitalisierung schaffen große Identitätsbestände, während Südkorea die Aufmerksamkeit auf die Identitätssicherheit im Bereich der Betriebstechnologie erhöht. Chinas inländisches Cloud-Wachstum unterliegt Souveränitätsbeschränkungen, und Australien verfügt über eine etablierte Basis im Finanzdienstleistungs- und Regierungsbereich. SailPoints südkoreanisches Rechenzentrum spiegelt die Reaktion der Anbieter auf regionale Anforderungen an die Datenspeicherung wider.
Markt für verwaltete Identitätssicherheitsdienste in EMEA und Südamerika
Europa ist im Jahr 2026 der zweitgrößte regionale Markt, gestützt durch strenge Datenverwaltung und ein etabliertes Lebenszyklusmanagement für den Zugang. Das Vereinigte Königreich verfügt über ein aktives Umfeld für verwaltete Sicherheitsdienste, während Deutschland die Kontrollen auf die Automobil- und Fertigungstechnologie ausweitet. Südamerika entwickelt sich durch die Digitalisierung im BFSI- und Einzelhandelsbereich, angeführt von Brasilien und Argentinien. Der Nahe Osten und Afrika befinden sich in einem früheren Stadium der Einführung, bauen jedoch durch souveräne Cloud-Lösungen, öffentliche digitale Transformation, Bankmodernisierung und Mobile-First-Dienste Nachfrage auf. Anbieter müssen ihre Ansätze zur Datenspeicherung und Partnerschaft an diese unterschiedlichen regionalen Bedingungen anpassen.
Wettbewerbslandschaft
Marktkonzentration
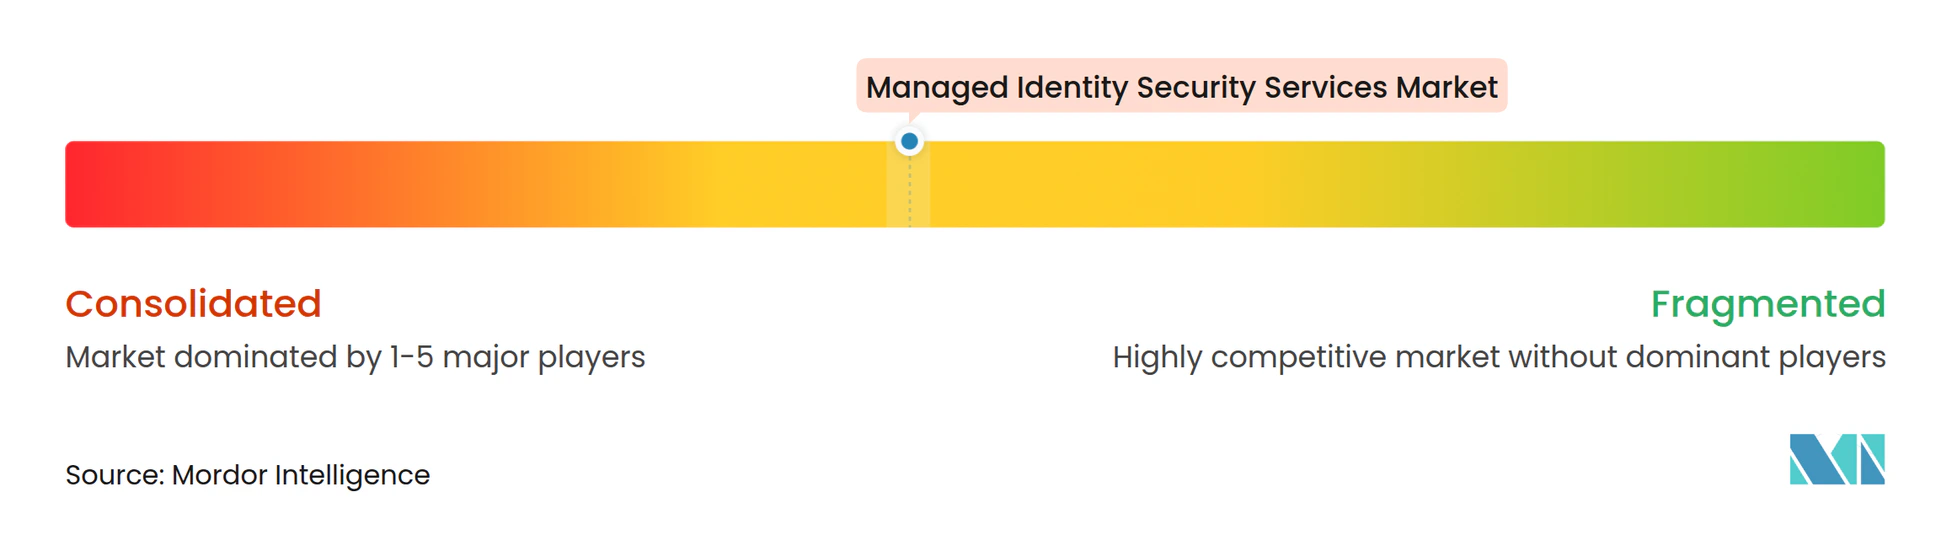
Der Markt für verwaltete Identitätssicherheitsdienste ist mäßig konzentriert. Identitätsspezialisten, die sich früher auf IAM, PAM oder IGA konzentrierten, erweitern ihre Fähigkeiten in verwandte Bereiche. Große Unternehmen wählen oft Anbieter mit tiefem Fachwissen in ihrem primären Risikobereich, wie Berechtigungs-Governance, Administratorkontrolle oder Verhaltensanalyse. Mittelständische Kunden erhalten Identitätsmonitoring häufiger als Teil eines umfassenderen verwalteten Sicherheitsdienstes. Dies verschafft Anbietern, die Identitätsbetrieb mit Sicherheitsmonitoring kombinieren können, Skalenvorteile.
Okta erwarb Permiso Security im September 2026 und führte Governance- und privilegierte Zugangsfähigkeiten für AWS-Berechtigungen, Drift-Erkennung und -Behebung sowie Kubernetes-Schutz ein. SailPoint führte im Oktober 2026 autonome Identitätssicherheitsfunktionen für Richtliniendurchsetzung, Shadow-KI-Erkennung und Zero-Standing-Privilege ein. BeyondTrust führte im September 2026 CrowdStrike Falcon Next-Gen SIEM-Integrationen ein, um Identitätsintelligenz mit Bedrohungstelemetrie zu verknüpfen.[3] Diese Schritte zeigen einen Wandel hin zu koordinierten Kontrollen über Identität, Privileg und Sicherheitsbetrieb. Sie erhöhen die Erwartungen an verwaltete Anbieter, die auf diese Plattformen angewiesen sind.
Nicht-Mensch-Identitätssicherheit für mittelständische Organisationen bleibt für Anbieter mit einem erschwinglichen, fokussierten Dienst offen. Unternehmensplattformen können für kleinere Organisationen mit begrenzten Sicherheitsressourcen schwierig bereitzustellen sein. Anbieter, die Geheimnisüberwachung, Monitoring und Behebung kombinieren, können diese Lücke schließen. Innovationen konzentrieren sich auf Kontrollen für KI-Agenten und Maschinenidentitäten statt auf menschliche Authentifizierung allein.
Marktführer im Bereich Managed Identity Security Services
-
SailPoint Technologies Holdings, Inc.
-
Okta, Inc.
-
BeyondTrust Corporation
-
Delinea, Inc.
-
Palo Alto Networks
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Identitätssicherheitsdienste Unternehmen in diesem Bericht
- SailPoint Technologies Holdings, Inc.
- Okta, Inc.
- CyberArk Software Ltd.
- BeyondTrust Corporation
- Delinea, Inc.
- One Identity LLC
- Saviynt, Inc.
- Ping Identity Corporation
- ForgeRock, Inc.
- Silverfort, Inc.
- Veza Technologies, Inc.
- Semperis Inc.
- PlainID Ltd.
- Strata Identity, Inc.
- Radiant Logic, Inc.
- Fischer Identity, Inc.
- Omada A/S
- Aembit, Inc.
- Permiso Security, Inc.
- AuthMind, Inc.
- Oort, Inc.
- ConductorOne, Inc.
- Akeyless Security Ltd.
- Transmit Security, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Identitätssicherheitsdienste
- Oktober 2026: SailPoint startete SailPoint Agentic Fabric auf der Navigate 2026 am 6. Oktober 2026 und führte autonome KI-Agenten für Echtzeit-Identitätsrichtliniendurchsetzung, Shadow-KI-Erkennung und Zero-Standing-Privilege über menschliche, maschinelle und KI-Agenten-Identitäten hinweg ein. Das Unternehmen veröffentlichte auch IdentityIQ 9.0, kündigte ein neues südkoreanisches Rechenzentrum an und begann mit der Vorbereitung für FedRAMP High-, PCI DSS 4.0- und EU-Sovereign-Cloud-Zertifizierungen.
- September 2026: BeyondTrust kündigte am 23. September 2026 neue Integrationen zwischen seiner Pathfinder-Plattform und CrowdStrike Falcon Next-Gen SIEM an, die die Korrelation von Identitäts- und Privileg-Intelligenz mit CrowdStrike-Bedrohungstelemetrie ermöglichen, um Untersuchung und Reaktion über menschliche, nicht-menschliche und KI-Agenten-Identitäten hinweg zu beschleunigen.
- September 2026: Okta erwarb Permiso Security und stellte neue Okta Identity Governance- und Okta Privileged Access-Fähigkeiten vor, darunter Advanced Entitlement Management für AWS, Automated Drift Detection and Remediation und Dynamic Kubernetes Protection. Okta führte auch KI-gestützte 48-Stunden-Integrationen ein, die das Onboarding neuer Anwendungen von einem mehrmonatigen manuellen Prozess auf 2 Tage reduzieren.
- August 2026: BeyondTrust präsentierte am 3. August 2026 auf der Black Hat USA 2026 die erste Welle nativer Pathfinder-Plattformfähigkeiten, einschließlich Nicht-Mensch-Identitäts-Governance für Dienstkonten, API-Schlüssel, OAuth-Clients und Workload-Identitäten.
Globaler Managed Identity Security Services Marktbericht – Umfang
Der Markt für verwaltete Identitätssicherheitsdienste umfasst die Einnahmen aus der Bereitstellung ausgelagerter und verwalteter Lösungen und Dienste, die Organisationen dabei helfen, digitale Identitäten und deren Zugang zu Anwendungen, Systemen, Netzwerken, Daten und anderen digitalen Ressourcen zu sichern, zu verwalten, zu überwachen und zu steuern. Der Markt umfasst verwaltetes Identitäts- und Zugriffsmanagement (IAM), Identitäts-Governance und -Administration (IGA), privilegiertes Zugriffsmanagement (PAM), Authentifizierungs- und Zugangsdienste, Identitätsbedrohungserkennung und -reaktion sowie Nicht-Mensch-Identitätssicherheit, einschließlich des laufenden Monitorings, der Administration, Integration, Bereitstellung, Compliance, Optimierung und Unterstützung von Identitätssicherheitsumgebungen.
Der Managed Identity Security Services Bericht ist segmentiert nach Lösungstyp (Verwaltetes Identitäts- und Zugriffsmanagement, Verwaltete Identitäts-Governance und -Administration, Verwaltetes Privilegiertes Zugriffsmanagement, Verwaltete Authentifizierungs- und Zugangsdienste, Verwaltete Identitätsbedrohungserkennung und -reaktion sowie Verwaltete Nicht-Mensch-Identitätssicherheit), Servicetyp (Verwaltetes Monitoring und Betrieb, Beratungs- und Beratungsdienste, Integrations-, Migrations- und Bereitstellungsdienste, Compliance-, Prüfungs- und Zugangs-Zertifizierungsdienste sowie Support-, Optimierungs- und Schulungsdienste), Bereitstellungsmodus (Cloud-basiert, Lokal und Hybrid), Identitätstyp (Belegschaftsidentität, Privilegierte Identität, Kunden- und Verbraucheridentität, Drittanbieter- und Partneridentität sowie Nicht-Mensch-Identität), Unternehmensgröße (Großunternehmen und Kleine und mittlere Unternehmen), Endnutzerbranche (BFSI, IT und Telekommunikation, Regierung und Verteidigung, Gesundheitswesen und Biowissenschaften, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen sowie Sonstige Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Verwaltetes Identitäts- und Zugriffsmanagement |
| Verwaltete Identitäts-Governance und -Administration |
| Verwaltetes Privilegiertes Zugriffsmanagement |
| Verwaltetes Authentifizierungs- und Zugriffsmanagement |
| Verwaltete Identitätsbedrohungserkennung und -reaktion |
| Verwaltete Nicht-Mensch-Identitätssicherheit |
| Verwaltetes Monitoring und Betrieb |
| Beratungs- und Beratungsdienste |
| Integrations-, Migrations- und Bereitstellungsdienste |
| Compliance-, Prüfungs- und Zugangs-Zertifizierungsdienste |
| Support-, Optimierungs- und Schulungsdienste |
| Cloud-basiert |
| Lokal |
| Hybrid |
| Belegschaftsidentität |
| Privilegierte Identität |
| Kunden- und Bürgeridentität |
| Drittanbieter- und Partneridentität |
| Nicht-Mensch-Identität |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| IT und Telekommunikation |
| Regierung und Verteidigung |
| Gesundheitswesen und Biowissenschaften |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Übriges Afrika |
| Nach Lösungstyp | Verwaltetes Identitäts- und Zugriffsmanagement | |
| Verwaltete Identitäts-Governance und -Administration | ||
| Verwaltetes Privilegiertes Zugriffsmanagement | ||
| Verwaltetes Authentifizierungs- und Zugriffsmanagement | ||
| Verwaltete Identitätsbedrohungserkennung und -reaktion | ||
| Verwaltete Nicht-Mensch-Identitätssicherheit | ||
| Nach Servicetyp | Verwaltetes Monitoring und Betrieb | |
| Beratungs- und Beratungsdienste | ||
| Integrations-, Migrations- und Bereitstellungsdienste | ||
| Compliance-, Prüfungs- und Zugangs-Zertifizierungsdienste | ||
| Support-, Optimierungs- und Schulungsdienste | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| Lokal | ||
| Hybrid | ||
| Nach Identitätstyp | Belegschaftsidentität | |
| Privilegierte Identität | ||
| Kunden- und Bürgeridentität | ||
| Drittanbieter- und Partneridentität | ||
| Nicht-Mensch-Identität | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | BFSI | |
| IT und Telekommunikation | ||
| Regierung und Verteidigung | ||
| Gesundheitswesen und Biowissenschaften | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Managed Identity Security Services Markt?
Der Markt wird voraussichtlich von 15,78 Milliarden USD im Jahr 2026 und 17,93 Milliarden USD im Jahr 2027 auf 32,28 Milliarden USD bis 2032 wachsen, bei einer CAGR von 12,48 %.
Was treibt die Nachfrage nach verwalteten Identitätssicherheitsdiensten an?
Credential-Missbrauch, Cloud- und hybride Identitätsumgebungen, Compliance-Pflichten, Zero-Trust-Programme und die Zunahme von Nicht-Mensch-Identitäten weiten die Nachfrage aus.
Welches Bereitstellungsmodell führt bei verwalteten Identitätssicherheitsdiensten?
Cloud-basierte Bereitstellung führte im Jahr 2026 mit einem Umsatzanteil von 62,48 % und wird bis 2032 voraussichtlich mit einer CAGR von 13,07 % wachsen.
Welche Endnutzerbranche expandiert am schnellsten?
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 13,84 % wachsen, da der Bedarf an Patientendaten, Telemedizin und Zugangskontrollen zunimmt.
Warum sind Nicht-Mensch-Identitäten für Sicherheitsprogramme wichtig?
KI-Agenten, Dienstkonten, Anwendungs-Credentials und Workload-Identitäten erfordern Governance, weil sie dauerhaften Zugang zu sensiblen Systemen halten können.
Welche Region bietet den stärksten Expansionsausblick?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 13,46 % wachsen, unterstützt durch digitale Transformation und Cloud-Adoption in den wichtigsten regionalen Volkswirtschaften.