
Managed UEBA Services Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 2.22 Milliarden US-Dollar |
| Marktgröße (2032) | 4.63 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 15.84 % |
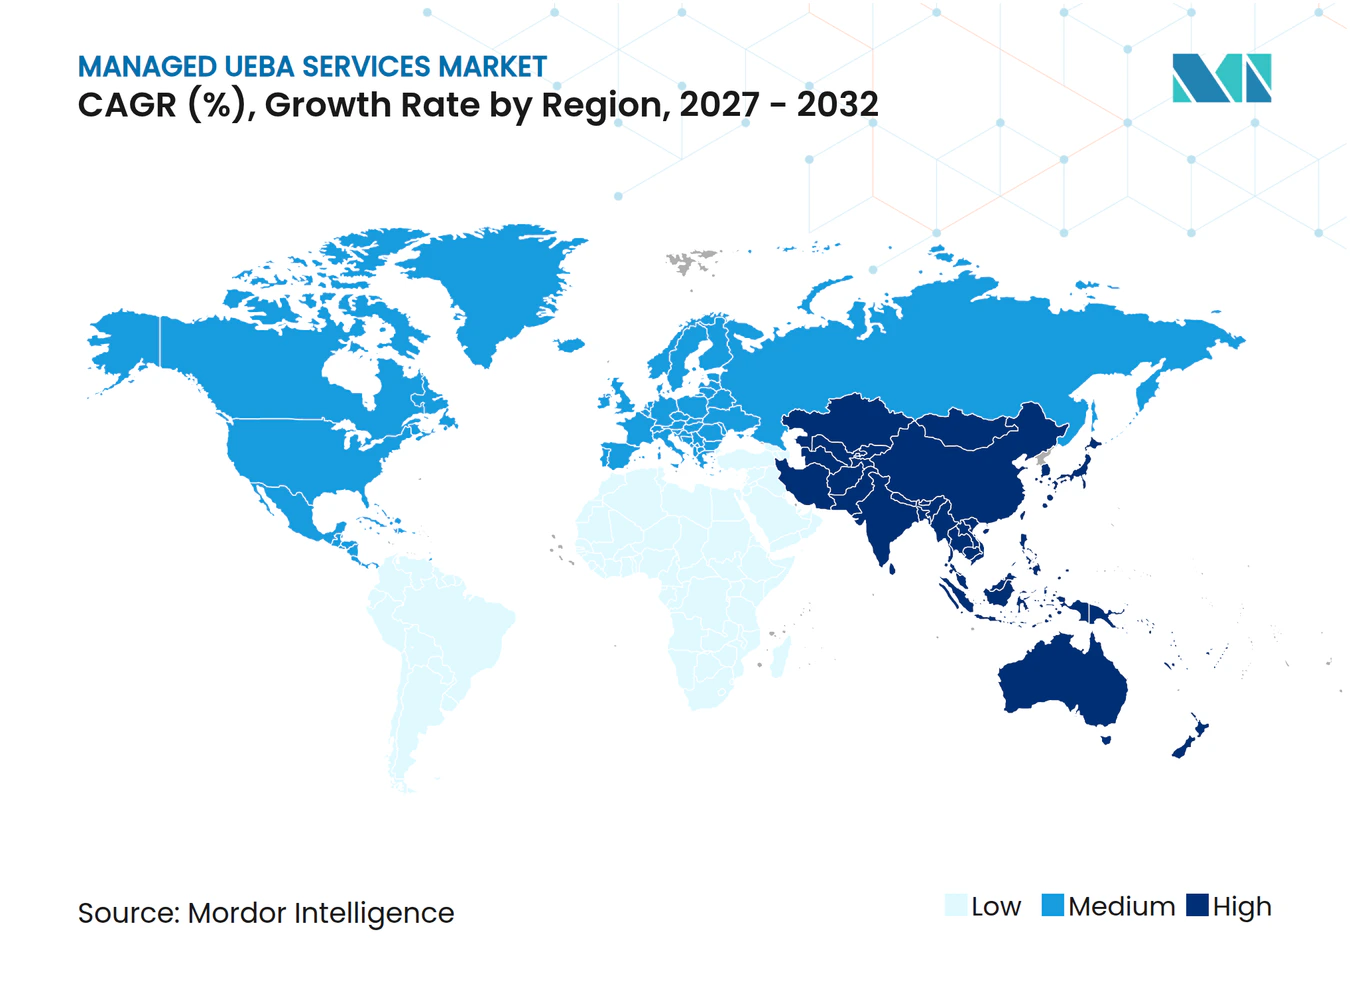
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Managed UEBA Services Marktanalyse von Mordor Intelligence
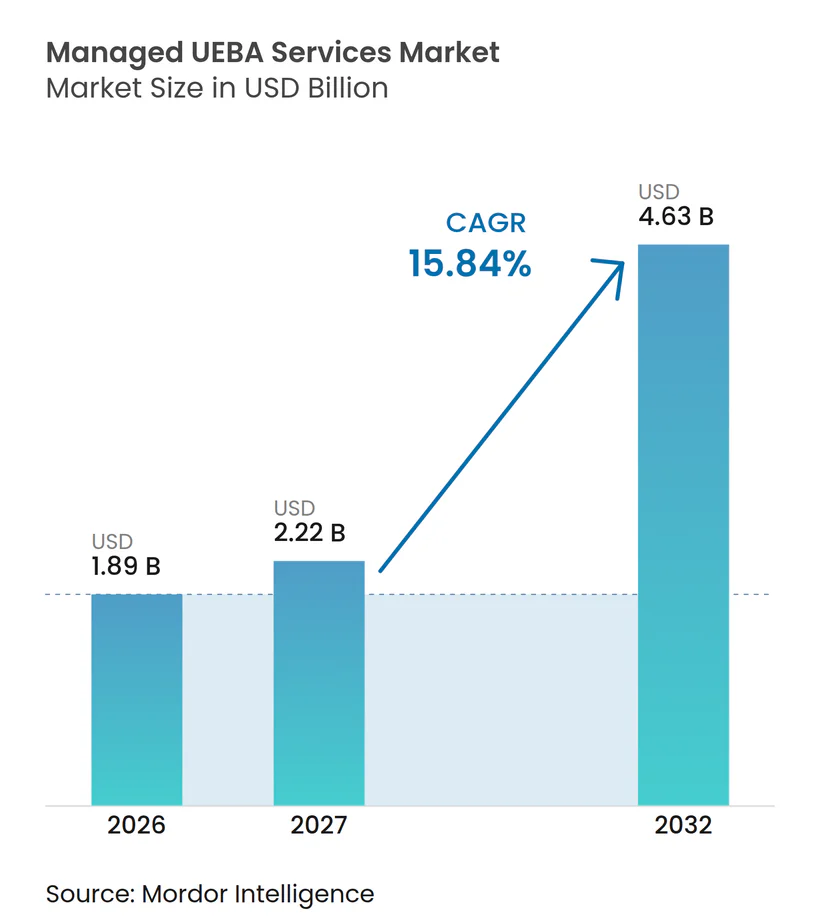
Die Marktgröße für Managed UEBA Services wird voraussichtlich von 1,89 Milliarden USD im Jahr 2026 und 2,22 Milliarden USD im Jahr 2027 auf 4,63 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 15,84 % zwischen 2027 und 2032. Die Kompromittierung von Identitäten hat die Verletzung des Perimeterschutzes als zentrale Sicherheitsbedrohung für Unternehmen abgelöst, was die Nachfrage nach kontinuierlichem Verhaltensmonitoring erhöht hat. Red Canary berichtete im Jahr 2025, dass 83 % der Sicherheitsverantwortlichen der Ansicht sind, dass Angreifer sich einloggen, anstatt einzubrechen, was der Erkennung ungewöhnlichen Kontoverhaltens ein höheres Gewicht verleiht. Der Markt für Managed UEBA Services bewegt sich daher über seine frühe Konzentration auf Finanzdienstleistungen und den öffentlichen Sektor hinaus auf eine breitere Gruppe von Käufern zu, die verwaltete Erkennungsfähigkeiten benötigen. Anbieter bündeln Verhaltensanalysen in umfassenderen Managed Detection-, Extended Detection- und Managed SIEM-Services, was Kaufentscheidungen für Kunden vereinfachen kann. Die Nachfrage hängt auch von der Fähigkeit eines Anbieters ab, Identitätsdaten über Cloud-, Software-as-a-Service-, Remote-Work- und Legacy-Umgebungen hinweg zu verarbeiten.
Wichtigste Erkenntnisse des Berichts
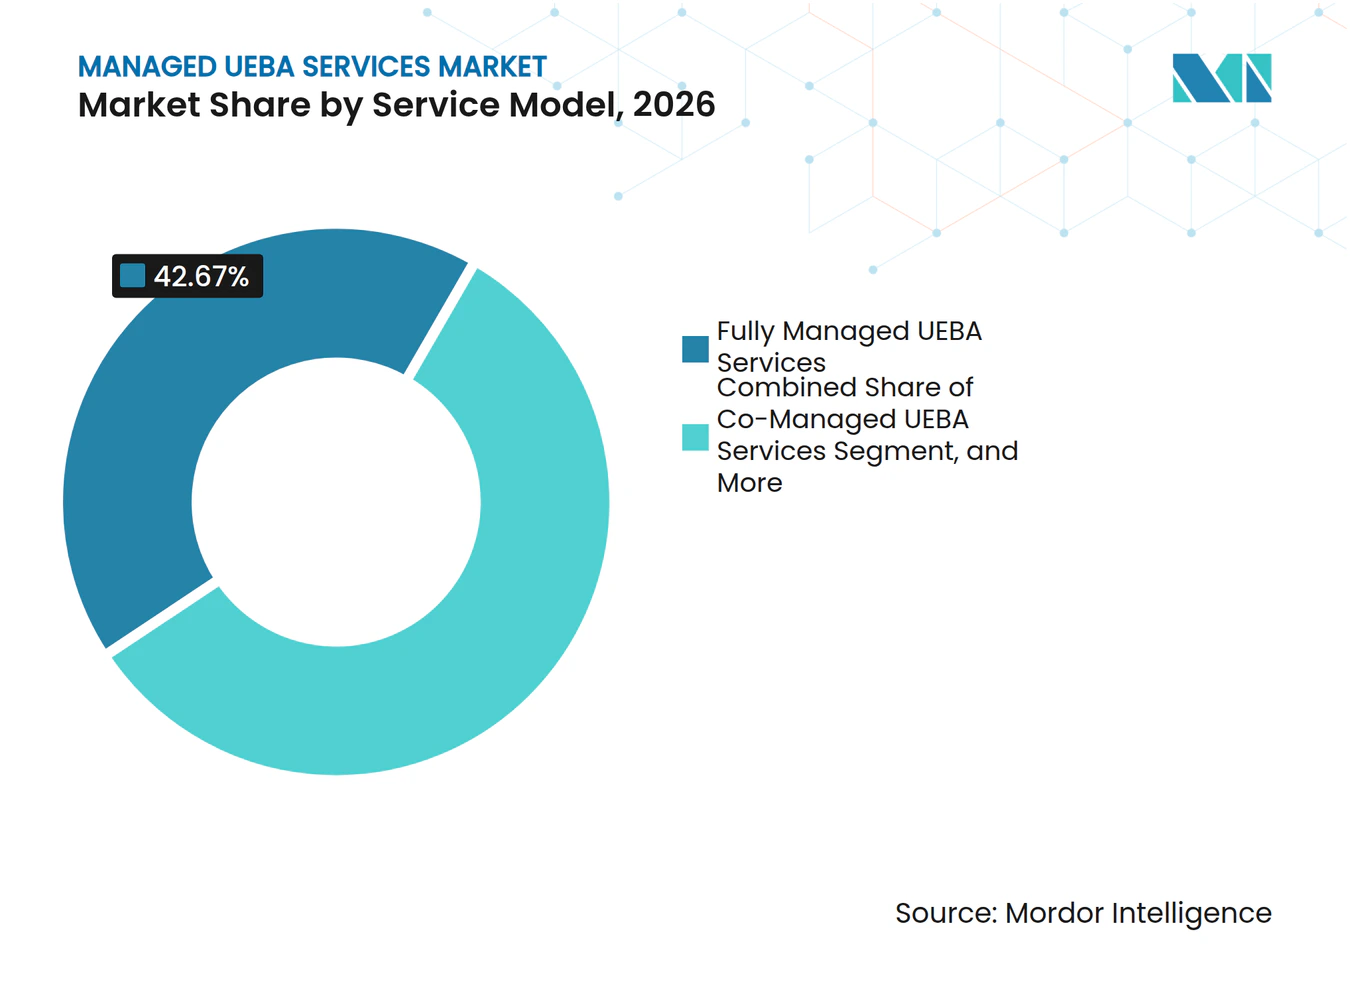
- Nach Servicemodell hielt Fully Managed UEBA Services im Jahr 2026 einen Marktanteil von 42,67 % am Managed UEBA Services Markt, während Managed UEBA Embedded in MDR, MXDR oder Managed SIEM bis 2032 voraussichtlich mit einer CAGR von 17,23 % wachsen wird.
- Nach Lieferkomponente hielt Kontinuierliches Monitoring und Alert-Triage im Jahr 2026 einen Umsatzanteil von 36,76 %, während Content Engineering, Tuning und Optimierung bis 2032 voraussichtlich mit einer CAGR von 17,49 % wachsen wird.
- Nach Bereitstellungsmodus hielt die Cloud-native Bereitstellung im Jahr 2026 einen Marktanteil von 59,41 % am Managed UEBA Services Markt und wird bis 2032 voraussichtlich mit einer CAGR von 17,88 % wachsen.
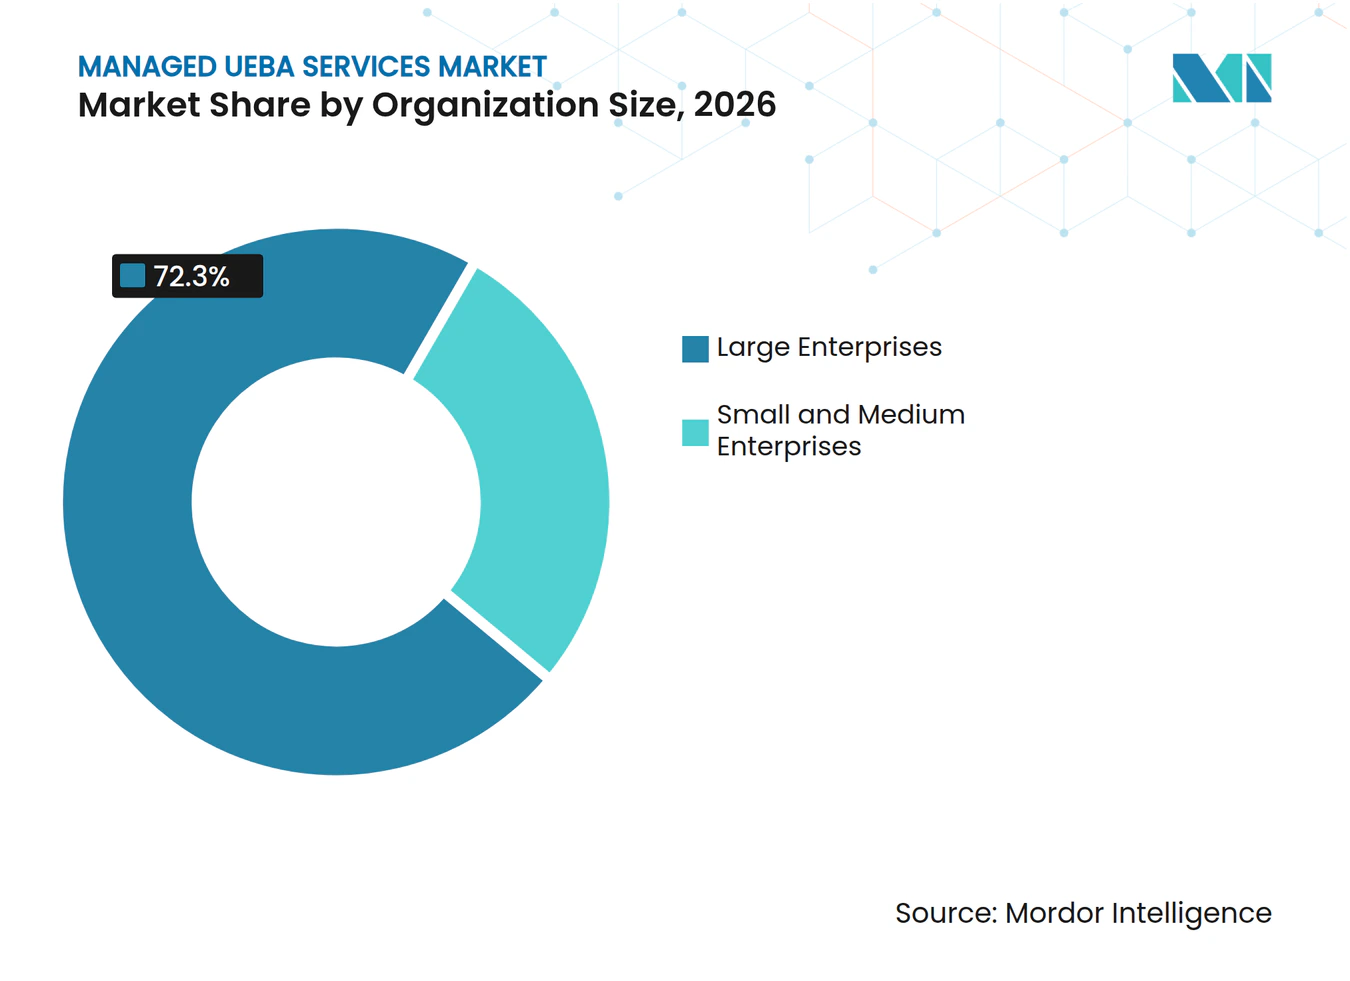
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 72,30 %, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 18,48 % wachsen werden.
- Nach Endnutzer-Branche hielt BFSI im Jahr 2026 einen Umsatzanteil von 26,67 %, während Gesundheitswesen und Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 19,12 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 36,21 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 19,77 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunahme identitätszentrierter Angriffe und Exposition gegenüber Insider-Bedrohungen | +4.2% | Global, höchste Intensität in Nordamerika, Europa und den Finanzzentren des asiatisch-pazifischen Raums | Kurzfristig (≤ 2 Jahre) |
| Mangel an qualifiziertem Sicherheitspersonal im Betrieb | +3.5% | Global, besonders ausgeprägt im asiatisch-pazifischen Raum sowie im Nahen Osten und Afrika, wo die einheimischen SOC-Talentpools am dünnsten sind | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud, SaaS, Remote-Work und vernetzten Entitäten | +3.1% | Global, schnellste Nachfrage in Cloud-first-Märkten des asiatisch-pazifischen Raums und europäischen Hybrid-Work-Umgebungen | Mittelfristig (2–4 Jahre) |
| Regulatorischer Druck für kontinuierliches Monitoring und evidenzbasierte Reaktion | +2.4% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum durch multinationale Compliance-Ketten | Mittelfristig (2–4 Jahre) |
| MSSP-Margenausweitung durch wiederverwendbare Inhalte für Verhaltensanalysen | +1.6% | Globales MSSP-Ökosystem, mit der höchsten Dichte in Nordamerika und Westeuropa | Langfristig (≥ 4 Jahre) |
| Mandantenübergreifende Baseline-Übertragung und datenschutzwahrende Entitätsmodellierung | +1.1% | Nordamerika und Europa, eingeschränkt durch Datenlokalisierungsvorschriften im asiatisch-pazifischen Raum sowie im Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunahme identitätszentrierter Angriffe und Exposition gegenüber Insider-Bedrohungen treibt die Akzeptanz voran
Missbrauch von Anmeldedaten und durch Insider veranlasste Datenzugriffe haben verändert, wie Organisationen das Verhaltensmonitoring priorisieren. Der Managed UEBA Services Markt profitiert davon, weil Organisationen Aktivitäten identifizieren müssen, die zum Zeitpunkt des Logins legitim erscheinen, aber im Zeitverlauf ungewöhnlich werden. Das HHS Office for Civil Rights schloss im Mai 2025 eine HIPAA-Sicherheitsregel-Untersuchung mit BayCare Health System für 800.000 USD ab, nachdem ein ehemaliges Mitglied der Belegschaft unzulässig auf elektronisch geschützte Gesundheitsinformationen zugegriffen hatte. Dieser Fall unterstrich den Wert von Zugriffsprotokollen und Monitoring-Kontrollen, wenn Organisationen Mitarbeiteraktivitäten untersuchen. NTT Security Japan identifiziert das Monitoring von Insider-Risiken als Kernelement seines Managed UEBA Service, einschließlich der Analyse des Nutzerverhaltens über Unternehmenssysteme hinweg. Der Managed UEBA Services Markt wird durch die Nachfrage nach Monitoring gestützt, das Mitarbeiter, ehemalige Mitarbeiter, privilegierte Nutzer und andere identitätstragende Entitäten abdecken kann.
Mangel an qualifiziertem Sicherheitspersonal beschleunigt das verwaltete Outsourcing
Der Mangel an Sicherheitspersonal im Betrieb veranlasst Organisationen dazu, verwaltete Verhaltensanalysen zu beschaffen, anstatt dedizierte interne Teams aufzubauen. ISACA berichtete im Jahr 2025, dass 55 % der Cybersicherheitsteams unterbesetzt waren, während 65 % unbesetzte Stellen hatten. ISC2 stellte fest, dass 95 % der Befragten mindestens eine Qualifikationslücke meldeten, wobei KI-Sicherheit und Cloud-Sicherheit zu den am häufigsten genannten Bereichen gehörten. Diese Lücken beeinträchtigen die Fähigkeit, Baselines zu erstellen, Anomalien zu untersuchen und Erkennungsinhalte im Laufe der Zeit zu pflegen. Managed Services können einen kontinuierlichen Betrieb ermöglichen, ohne dass jeder Kunde dedizierte UEBA-Spezialisten rekrutieren und halten muss. Dieser Treiber erweitert den Managed UEBA Services Markt auf mittelgroße Organisationen und Einrichtungen des öffentlichen Sektors, die möglicherweise kein großes Security Operations Center haben.
Ausweitung von Cloud, SaaS, Remote-Work und vernetzten Entitäten vergrößert die Monitoring-Oberfläche
Cloud-Workloads, SaaS-Anwendungen, Remote-Endpunkte und vernetzte Identitäten erzeugen mehr Aktivitäten, die einen Verhaltenskontext erfordern. Jede Umgebung kann unterschiedliche Authentifizierungs-, Zugriffs- und Gerätedatensätze erzeugen, was den Aufwand für die Erstellung eines konsistenten Profils des normalen Verhaltens erhöht. Microsoft fügte im Januar 2026 neue Erfahrungen mit Entity Behavior Analytics in seinem Defender-Portal hinzu und machte den UEBA-Kontext innerhalb von Analysten-Workflows verfügbar.[1] Die Änderung spiegelt die Notwendigkeit wider, den Verhaltenskontext mit operativen Warnmeldungen zu verbinden, anstatt ihn als separaten Prozess zu behandeln. DTEX integrierte seine UEBA-Plattform im Dezember 2025 mit AWS Security Hub, um Verhaltenstelemetrie mit Cloud-Sicherheitsbefunden zu kombinieren. Da sich diese Umgebungen ausweiten, profitiert der Managed UEBA Services Markt von der Anbieterkompetenz bei der Pflege von Integrationen und der Interpretation von Daten über Systeme hinweg.
Regulatorischer Druck für kontinuierliches Monitoring und evidenzbasierte Reaktion schafft nachhaltige Nachfrage
Regulatorische Anforderungen schaffen Nachfrage nach Monitoring, Protokollaufbewahrung und Nachweisen, die nach einem Sicherheitsereignis überprüft werden können. Die Agentur der Europäischen Union für Cybersicherheit dokumentierte im Juni 2025, dass die Verordnung 2025/37 verwaltete Sicherheitsdienste definiert und sie in europäische Cybersicherheitszertifizierungsregelungen einbezieht. Derselbe Bericht zeigte, dass die ISO/IEC 27001-Zertifizierung von 92 % der angebotsseitigen Befragten in der europäischen Bewertung verwalteter Sicherheitsdienste gehalten wurde. Käufer bewerten zunehmend, ob ein Anbieter Protokolle aufbewahren, Reaktionsmaßnahmen dokumentieren und Risikobewertungen erläutern kann. Dies begünstigt Dienste mit formalen Betriebsprozessen gegenüber einfacher Warnmeldungsweiterleitung. Der Managed UEBA Services Markt kann dort profitieren, wo Compliance-Teams und Sicherheitsteams dieselben prüfungsfähigen Nachweise benötigen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Komplexität bei der Dateneinbindung und Identitätsnormalisierung | -2.1% | Global, am stärksten ausgeprägt in Organisationen mit Multi-Vendor-Legacy-Verzeichnisinfrastruktur in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Datenschutz-, Mitarbeiterüberwachungs- und Datenlokalisierungsbeschränkungen | -1.7% | Europa und asiatisch-pazifische Märkte mit Datenlokalisierungsvorschriften, mit Ausstrahlungseffekten auf multinationale Unternehmen mit europäischen Aktivitäten | Mittelfristig (2–4 Jahre) |
| Risiko falsch-positiver Ergebnisse und Misstrauen der Kunden gegenüber intransparenten Modellen | -1.2% | Global, verstärkt in Nordamerika und Europa, wo Warnmeldungsermüdung ein anhaltendes Problem darstellt | Mittelfristig (2–4 Jahre) |
| Geringe Bereitschaft, hochwertige Telemetrie mit Drittanbietern zu teilen | -0.9% | Global, konzentriert in den Bereichen Regierung, Verteidigung und kritische Infrastruktur | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Komplexität bei der Dateneinbindung und Identitätsnormalisierung verlängert Bereitstellungszeiträume
Die zentrale Herausforderung bei der Bereitstellung ist oft die Aufbereitung der Daten und nicht das Erkennungsmodell selbst. Organisationen können Active Directory, Okta, Microsoft Entra ID, Cloud-Plattformen, SaaS-Anwendungen und ältere Verzeichnisse gleichzeitig betreiben. Diese Quellen verwenden unterschiedliche Formate und können dieselbe Person oder dasselbe Dienstkonto auf inkonsistente Weise darstellen. Anbieter müssen Datensätze normalisieren und Identitäten auflösen, bevor sie zuverlässige Verhaltens-Baselines erstellen können. NTT Security Japan präsentiert Managed UEBA als einen Service, der Sicherheitsdaten integriert und analysiert, um Erkennung und Untersuchung in Kundenumgebungen zu unterstützen.[2] Lange Einführungszeiträume können den wahrgenommenen Wert verzögern und das Vertragsrisiko erhöhen, insbesondere für kleinere Käufer. Der Managed UEBA Services Markt begünstigt daher Anbieter mit wiederverwendbaren Konnektoren, klaren Erkennungsprozessen und Proof-of-Concept-Arbeiten auf Basis historischer Datensätze.
Datenschutz-, Mitarbeiterüberwachungs- und Datenlokalisierungsbeschränkungen begrenzen den Verhaltenskontext
Verhaltensanalysen können auf detaillierte Aufzeichnungen über Dateizugriffe, Anwendungsnutzung, Authentifizierungsmuster und Kommunikationsmetadaten angewiesen sein. Diese Aufzeichnungen können Datenschutz- und Datenschutzbedenken der Mitarbeiter aufwerfen, wenn sie an einen Drittanbieter übertragen werden. ENISA berichtete, dass technische Integrationsherausforderungen 38 % der nachfrageseitigen Befragten in seiner Analyse verwalteter Sicherheitsdienste von 2025 betrafen. Datenlokalisierungsvorschriften können eine regionale Verarbeitungsinfrastruktur erfordern und den Spielraum für eine zentralisierte mandantenfähige Bereitstellung einschränken. Der Anbieter muss möglicherweise die Erfassung einschränken, eine lokalisierte Verarbeitung anwenden oder das Betriebsmodell an die Kundenanforderungen anpassen. Diese Bedingungen erhöhen die Kosten und können den für den Service verfügbaren Verhaltenskontext reduzieren. Sie schaffen auch einen klaren Bedarf an transparenter Governance, lokaler Infrastruktur und Kontrollen, die erklären, wie personenbezogene Daten verarbeitet werden.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicemodell:
Eingebettete Integration verändert die Service-ArchitekturFully Managed UEBA Services hielt im Jahr 2026 einen Anteil von 42,67 % am Managed UEBA Services Markt. Das Modell richtet sich an Kunden, die nicht über die technischen Kapazitäten oder die Personalausstattung verfügen, die für den kontinuierlichen Betrieb einer UEBA-Plattform erforderlich sind. Es ist besonders relevant für Finanzdienstleistungsinstitute, Gesundheitssysteme und Regierungsorganisationen, die ein dauerhaftes Monitoring und eine definierte Serviceabdeckung benötigen. Anbieter übernehmen die Verantwortung für Monitoring, Alert-Triage, Untersuchungsunterstützung und die Pflege von Inhalten für Verhaltensanalysen. Die Struktur kann die Belastung interner Teams reduzieren, macht aber auch die operative Qualität des Anbieters zum zentralen Element des Kundenwerts in Verträgen des Managed UEBA Services Markts.
Managed UEBA Embedded in MDR, MXDR oder Managed SIEM wird bis 2032 voraussichtlich mit einer CAGR von 17,23 % wachsen. Käufer entscheiden sich zunehmend für einen konsolidierten Erkennungs-Stack, anstatt Verhaltensanalysen als isolierten Service zu erwerben. CrowdStrike startete im März 2025 sein Services Partner Program und nahm Deloitte, EY, eSentire und Wipro als zertifizierte Falcon Next-Gen SIEM-Lieferpartner auf.[3] Dieser Ansatz stellt den Verhaltenskontext in dasselbe Betriebsmodell wie Managed Detection-, Response- und SIEM-Services. Er kann die Verantwortlichkeit vereinfachen und Analysten ermöglichen, denselben Case-Management-Prozess für mehrere Warnmeldungstypen zu verwenden.



Nach Lieferkomponente:
Monitoring-Umfang verdeckt einen technischen WendepunktKontinuierliches Monitoring und Alert-Triage hielt im Jahr 2026 einen Anteil von 36,76 % an der Marktgröße für Managed UEBA Services. Diese Komponente bleibt das Fundament eines verwalteten Services, da sie die Echtzeit-Anomalieerkennung und die Eskalation durch Analysten unterstützt. Organisationen benötigen einen konsistenten Prozess zur Überprüfung von Warnmeldungen, die ungewöhnliche Kontoaktivitäten, Zugriffsmuster oder Entitätsverhalten betreffen. Kontinuierliches Monitoring ist nützlicher, wenn es die Erkennung mit einem dokumentierten Reaktionspfad verbindet. Es kann auch einen Ausgangspunkt für Bedrohungssuche, Incident Response und Compliance-Berichterstattung im gesamten Managed UEBA Services Markt bieten.
Content Engineering, Tuning und Optimierung wird bis 2032 voraussichtlich mit einer CAGR von 17,49 % wachsen. Kunden erkennen zunehmend, dass Standard-Erkennungsinhalte möglicherweise nicht ihre Systeme, Nutzer oder Risikoschwellen widerspiegeln. Tuning reduziert das Risiko, dass Analysten Zeit mit Warnmeldungen verbringen, die für die Umgebung des Kunden nicht relevant sind. Exabeam führte in seinem New-Scale-Update vom Oktober 2026 KI-gestützte Untersuchungen, Governance-Berichterstattung und Monitoring nicht-menschlicher Entitäten ein. Das Update zeigt, wie Anbieter den Umfang der Inhalte erweitern, die entwickelt und gepflegt werden müssen.
Nach Bereitstellungsmodus:
Cloud-Architektur führt sowohl bei Marktanteil als auch beim WachstumDie Cloud-native Bereitstellung hielt im Jahr 2026 einen Anteil von 59,41 % an der Marktgröße für Managed UEBA Services. Sie wird bis 2032 auch voraussichtlich mit einer CAGR von 17,88 % wachsen. Cloud-native Architekturen können einem Anbieter ermöglichen, verwaltete Services für mehrere Kunden bereitzustellen und dabei eine gemeinsame Infrastruktur und Erkennungsinhalte zu nutzen. Diese Struktur kann ein schnelleres Onboarding unterstützen und die Skalierung der Datenverarbeitung bei steigenden Ereignisvolumina erleichtern. Securonix dokumentierte eine Redington DigiGlass-Bereitstellung im Jahr 2026, die von 750 auf 15.000 Ereignisse pro Sekunde skaliert wurde.
Die On-Premises-Bereitstellung bleibt für Air-Gap-Umgebungen und Kunden mit strengen Datensouveränitätsanforderungen relevant. Regierungskäufer in den Vereinigten Staaten, Deutschland und Japan können die Übertragung von Verhaltenstelemetrie an eine gemeinsame Cloud-Infrastruktur einschränken. Die Hybrid-Bereitstellung bleibt auch für Unternehmen wichtig, die schrittweise von On-Premises-Identitätssystemen zu Cloud-Identitätsanbietern wechseln. Palo Alto Networks fügte im Juli 2026 UEBA 2.0-Funktionen zum Strata Cloud Manager hinzu, einschließlich der Aggregation über 6 Durchsetzungsvektoren zur Verhinderung von Datenverlust. Die Verfügbarkeit von Cloud-Funktionen beseitigt nicht die Notwendigkeit, kohärente Profile über gemischte Umgebungen hinweg zu pflegen.
Nach Unternehmensgröße:
KMU-Akzeptanz beschleunigt sich über den Unternehmenskern hinausGroßunternehmen hielten im Jahr 2026 einen Anteil von 72,30 % am Managed UEBA Services Markt. Diese Organisationen verfügen oft über komplexe Identitätsbestände, Multi-Cloud-Umgebungen und formale Compliance-Verantwortlichkeiten, die größere Verträge für verwaltete Services rechtfertigen. Finanzdienstleistungen und Gesundheitswesen sind prominente Käufer, da sie sensible Daten verarbeiten und dauerhafte Aufzeichnungen über Zugriffsaktivitäten benötigen. Große Kunden beschaffen UEBA häufig im Rahmen einer umfassenderen Vereinbarung über Sicherheitsoperationen und nicht als einzelnes Produkt. Sie suchen auch nach Verbindungen zwischen Verhaltensanalysen, Incident Response und einer breiteren Bedrohungserkennung von Anbietern des Managed UEBA Services Markts.
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 18,48 % wachsen. Pooled-Tenant-Lizenzierung kann Einstiegshürden senken, indem sie Managed Service Providern ermöglicht, Plattformkosten auf kleinere Kunden zu verteilen. Kleinere Organisationen sind möglicherweise nicht in der Lage, einen dedizierten Analysten für das Verhaltensmonitoring einzustellen, selbst wenn ihre Exposition gegenüber identitätsbezogenen Bedrohungen erheblich ist. Sie benötigen ein einfacheres Onboarding, standardisierte Erkennungsinhalte und Berichte, die ohne ein großes internes Sicherheitsteam verstanden werden können. Managed Service Provider benötigen Service-Designs, die die Mindestvertragsanforderungen senken und gleichzeitig eine nützliche Abdeckung beibehalten.

Nach Endnutzer-Branche:
Gesundheitswesen gewinnt gegenüber BFSI an BodenBFSI hielt im Jahr 2026 einen Anteil von 26,67 % am Managed UEBA Services Markt. Finanzinstitute sind dauerhaft dem Missbrauch privilegierter Zugriffsrechte, der Datenexfiltration, Transaktionsanomalien und Insider-Risiken ausgesetzt. Diese Organisationen unterliegen auch Sicherheits- und Compliance-Anforderungen, die das Aktivitätsmonitoring zu einer dauerhaften Priorität machen. Verhaltensanalysen können die Überprüfung ungewöhnlicher Nutzeraktivitäten über Systeme hinweg unterstützen, die sensible Finanzinformationen enthalten. BFSI-Kunden suchen in der Regel nach Services, die sich in bestehende Sicherheitsoperationen integrieren lassen und Nachweise für die interne Governance liefern.
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 19,12 % wachsen. Gesundheitsdienstleister verwalten hohe Volumina an Zugriffen auf elektronische Gesundheitsakten durch klinisches und administratives Personal, was es schwierig machen kann, legitime Arbeit von unzulässigem Zugriff zu unterscheiden. Das US-amerikanische Ministerium für Gesundheit und Soziale Dienste schlug im Januar 2025 Aktualisierungen der HIPAA-Sicherheitsregel vor, die den Cybersicherheitsschutz für elektronisch geschützte Gesundheitsinformationen betrafen. Die BayCare-Durchsetzungsmaßnahme im Mai 2025 zeigte auch die Konsequenzen unzureichender Zugriffskontrollen. Käufer im Gesundheitswesen benötigen ein Monitoring, das die legitimen, aber vielfältigen Zugriffsmuster der klinischen Arbeit erkennt.
Geografische Analyse
Markt für verwaltete UEBA-Dienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Anteil von 36,21 % am Markt für verwaltete UEBA-Dienste. Die Vereinigten Staaten generierten eine erhebliche Nachfrage aus dem Finanzdienstleistungssektor, dem Gesundheitswesen und Regierungsorganisationen, die unter formalen Sicherheits- und Berichtspflichten operieren, während Kanada und Mexiko ebenfalls durch Finanzinstitute und Organisationen des öffentlichen Sektors beitragen. Die HIPAA-Durchsetzung und vorgeschlagene Änderungen der Sicherheitsvorschriften halten die Zugriffsüberwachung für Käufer im Gesundheitswesen relevant.[4] CrowdStrike und IBM weiteten ihre Zusammenarbeit im März 2026 aus, um Charlotte AI mit IBMs Autonomous Threat Operations Machine zu integrieren. Die Zusammenarbeit spiegelt kontinuierliche Investitionen in verwaltete Sicherheitsarchitekturen wider, die Automatisierung und Analystenabläufe kombinieren.
Markt für verwaltete UEBA-Dienste in Europa
Die Nachfrage in Europa wird durch NIS2, DORA, DSGVO und den Cyber-Solidaritätsakt der Europäischen Union geprägt, die Überwachungs- und Nachweispflichten schaffen, während Datenspeicherungsanforderungen die Verarbeitung von Kundentelemetrie durch einen Anbieter einschränken können. Die Europäische Agentur für Cybersicherheit (ENISA) erklärte, dass die Verordnung 2025/37 verwaltete Sicherheitsdienste in europäische Cybersicherheitszertifizierungsschemata integriert hat. Anbieter mit regionaler Verarbeitungsinfrastruktur und glaubwürdigen Zertifizierungen könnten in diesem Umfeld einen Vorteil haben, insbesondere in Deutschland, dem Vereinigten Königreich und Frankreich, die über große Unternehmensbasen und aktive Sicherheits-Compliance-Umgebungen verfügen. Der Markt für verwaltete UEBA-Dienste in Europa muss eine umfassende Verhaltenstransparenz mit Vorschriften zur Mitarbeiterdaten- und grenzüberschreitenden Datenübertragung in Einklang bringen.
Markt für verwaltete UEBA-Dienste in APAC, MEA und Südamerika
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einem CAGR von 19,77 % wachsen. Finanzdienstleister, Fertigungsunternehmen und Regierungsorganisationen stützen die Nachfrage, da sie ihre Abläufe digitalisieren und eine größere Sicherheitsabdeckung anstreben, während NTT Security Japan verwaltete UEBA als Möglichkeit positioniert, Organisationen dabei zu helfen, Vorfälle mithilfe von Verhaltensanalysen zu erkennen und darauf zu reagieren. KDDI und LAC begannen im Juli 2025 mit einem vollständigen globalen Rollout von Sicherheitslösungen, der das Fachwissen der LAC-Sicherheitsoperationen mit dem internationalen Netzwerk von KDDI kombiniert. Japan weist einen Bedarf an Diensten auf, die Insider-Risiken neben allgemeinen Cybersicherheitsbedenken adressieren können. Südamerika, der Nahe Osten und Afrika repräsentieren kleinere Volumina, aber regionale Anbieter verwalteter Sicherheitsdienste fügen UEBA-fähige Angebote hinzu, da Programme zur digitalen Resilienz ausgebaut werden.
Wettbewerbslandschaft
Marktkonzentration
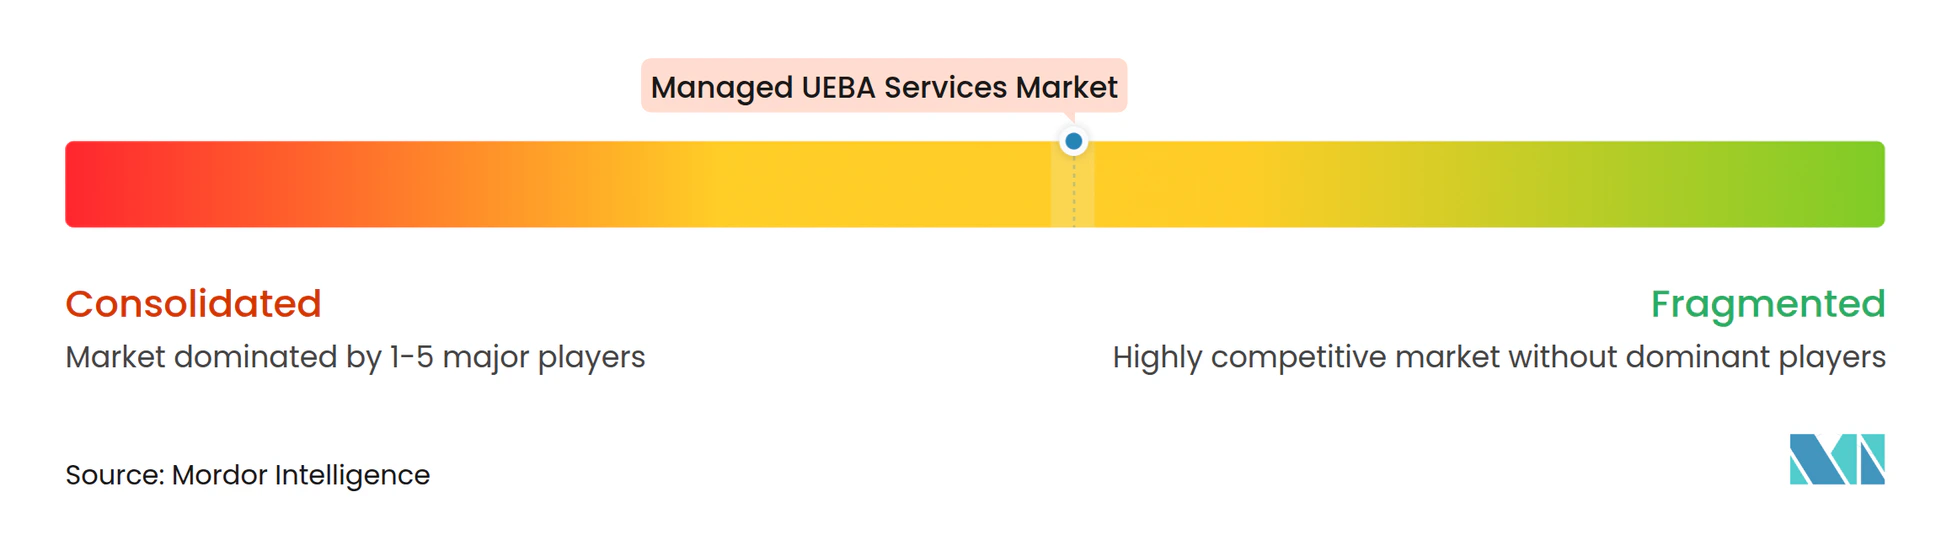
Der Managed UEBA Services Markt ist mäßig fragmentiert und konzentriert sich auf Anbieter mit Plattformgröße und spezialisierte Anbieter von Verhaltensanalysen. IBM, Microsoft, Palo Alto Networks und CrowdStrike nutzen verwaltete Sicherheitsportfolios, die Verhaltensanalysen in MDR-, MXDR- und Managed SIEM-Vereinbarungen bündeln können. Securonix, Exabeam, Varonis und Secureworks bieten Plattformen, die die Bereitstellung durch Managed Service Provider unterstützen können, einschließlich mandantenfähiger Bereitstellungsmodelle. Der Wettbewerb konzentriert sich auf die Fähigkeit, Datenaufnahme, Erkennungsinhalte, Untersuchungs-Workflows und verwaltete Operationen zu kombinieren. Größere Plattformanbieter profitieren von ihrer installierten Sicherheitsproduktbasis und breiten Partnernetzwerken, während Spezialisten durch die Tiefe der Verhaltensanalysen, flexible Bereitstellung und auf Service-Provider ausgerichtete Lizenzierung konkurrieren.
Partnerprogramme werden zu einem wichtigen Marktzugangsweg für den Managed UEBA Services Markt. CrowdStrikes Services Partner Program vom März 2025 brachte Deloitte, EY, eSentire und Wipro in sein Falcon Next-Gen SIEM-Lieferökosystem. Securonix führte im Oktober 2026 Advanced Behavioral Analytics ein und gab die ISO/IEC 42001:2023-Zertifizierung für sein KI-Managementsystem bekannt. Diese Schritte zeigen, dass Anbieter über Partner Skalierung anstreben und gleichzeitig die Nachfrage nach gesteuerter Verhaltensanalyse adressieren. Anbieter müssen auch nachweisen, dass die Automatisierung verständlich bleibt und menschlicher Aufsicht unterliegt.
Chancen bestehen weiterhin bei verwalteten Services für kleine und mittlere Unternehmen, souveränen oder regionalen Cloud-Bereitstellungen und dem Verhaltensmonitoring für nicht-menschliche Identitäten. Palo Alto Networks führte in seinem UEBA-Update vom Juli 2026 erklärbare Risikobewertung und Multi-Kanal-Korrelation zur Verhinderung von Datenverlust ein. Varonis schloss im September 2025 die Übernahme von SlashNext ab, um die Phishing-Erkennung mit seiner datenzentrierten Sicherheitsplattform zu verbinden und die Abdeckung von der Kompromittierung von Anmeldedaten bis zur Datenexfiltration zu erweitern. Diese Entwicklungen zeigen, dass Anbieter das Verhaltensmonitoring auf eine größere Gruppe von Identitäts-, Daten- und E-Mail-Sicherheits-Workflows ausweiten.
Managed UEBA Services Branchenführer
-
IBM Corporation
-
Microsoft Corporation
-
Rapid7, Inc.
-
Accenture plc
-
Tata Communications Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete UEBA-Dienste Unternehmen in diesem Bericht
- IBM Corporation
- Microsoft Corporation
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Rapid7, Inc.
- Accenture plc
- Tata Communications Limited
- NTT Ltd.
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- eSentire, Inc.
- Securonix, Inc.
- Exabeam, Inc.
- Fortinet, Inc.
- Trustwave Holdings, Inc.
- Kyndryl Inc.
- Atos SE
- Wipro Limited
- Capgemini SE
- ESET, spol. s r.o.
- SentinelOne, Inc.
- Secureworks Corp.
- Varonis Systems, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete UEBA-Dienste
- Oktober 2026: Securonix startete Advanced Behavioral Analytics (ABA), das Agent and Entity Behavior Analytics mit UEBA kombiniert, um menschliche und KI-Agenten-Aktivitäten gleichzeitig zu überwachen, und erlangte die ISO/IEC 42001:2023-Zertifizierung, den weltweit ersten Standard für KI-Managementsysteme, der eine unabhängige Validierung gesteuerter Verhaltensanalysen bietet.
- Oktober 2026: Exabeam veröffentlichte sein New-Scale-Update vom Oktober 2026 mit einem Agentic SOC-Plugin für Claude Code und OpenAI Codex, direkter Claude Enterprise-Protokollaufnahme für Verhaltens-Baselining und Nova AI-Gesprächskontext über Untersuchungs-Workflows hinweg, wodurch die Verhaltensuntersuchung mit Maschinengeschwindigkeit auf das Monitoring nicht-menschlicher Entitäten im Produktionsmaßstab ausgeweitet wird.
- Juni 2026: NEC Australia und Exabeam erweiterten ihre strategische Partnerschaft, um UEBA und Agent Behavior Analytics in die verwaltete Sicherheitspraxis von NEC in Australien einzubetten und die Erkennung von Insider-Bedrohungen und KI-Agenten-Anomalien in komplexen hybriden und Cloud-nativen Unternehmensumgebungen zu ermöglichen.
- März 2026: CrowdStrike und IBM erweiterten ihre strategische Zusammenarbeit, um Charlotte AI mit IBMs Autonomous Threat Operations Machine für SOC-Untersuchungen und -Eindämmung mit Maschinengeschwindigkeit zu integrieren, und erweiterten die Falcon-Plattform auf die verwalteten Threat Detection and Response-Services und den globalen X-Force Cyber Range von IBM Consulting.
Globaler Managed UEBA Services Marktbericht – Umfang
Managed User and Entity Behavior Analytics (UEBA) Services sind ausgelagerte Cybersicherheitslösungen, bei denen ein spezialisierter Drittanbieter die operative Verantwortung für das Monitoring, die Analyse und die Unterbrechung anomaler Aktivitäten im Zusammenhang mit menschlichen Nutzern und nicht-menschlichen Entitäten rund um die Uhr übernimmt.
Der Managed UEBA Services Marktbericht ist segmentiert nach Servicemodell (Fully Managed UEBA Services, Co-Managed UEBA Services und Managed UEBA Embedded in MDR, MXDR oder Managed SIEM), Lieferkomponente (Kontinuierliches Monitoring und Alert-Triage, Bedrohungssuche und Verhaltensuntersuchung, Incident Response und Eindämmung, Content Engineering, Tuning und Optimierung sowie Compliance-Berichterstattung und Risikoberatung), Bereitstellungsmodus (Cloud-nativ, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzer-Branchen (BFSI, Gesundheitswesen und Biowissenschaften, Regierung und Verteidigung, IT und Telekommunikation, Fertigung und Industrie, Energie und Versorgungsunternehmen sowie sonstige Endnutzer-Branchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Fully Managed UEBA Services |
| Co-Managed UEBA Services |
| Managed UEBA Embedded in MDR, MXDR oder Managed SIEM |
| Kontinuierliches Monitoring und Alert-Triage |
| Bedrohungssuche und Verhaltensuntersuchung |
| Incident Response und Eindämmung |
| Content Engineering, Tuning und Optimierung |
| Compliance-Berichterstattung und Risikoberatung |
| Cloud-nativ |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| Regierung und Verteidigung |
| IT und Telekommunikation |
| Fertigung und Industrie |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzer-Branchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Südafrika |
| Nach Servicemodell | Fully Managed UEBA Services | |
| Co-Managed UEBA Services | ||
| Managed UEBA Embedded in MDR, MXDR oder Managed SIEM | ||
| Nach Lieferkomponente | Kontinuierliches Monitoring und Alert-Triage | |
| Bedrohungssuche und Verhaltensuntersuchung | ||
| Incident Response und Eindämmung | ||
| Content Engineering, Tuning und Optimierung | ||
| Compliance-Berichterstattung und Risikoberatung | ||
| Nach Bereitstellungsmodus | Cloud-nativ | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzer-Branche | BFSI | |
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und Verteidigung | ||
| IT und Telekommunikation | ||
| Fertigung und Industrie | ||
| Energie und Versorgungsunternehmen | ||
| Sonstige Endnutzer-Branchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Südafrika | ||
Im Bericht beantwortete Schlüsselfragen
Welchen prognostizierten Wert haben Managed UEBA Services?
Die Marktgröße für Managed UEBA Services wird voraussichtlich von 1,89 Milliarden USD im Jahr 2026 und 2,22 Milliarden USD im Jahr 2027 auf 4,63 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 15,84 %. Die Prognose spiegelt eine anhaltende Nachfrage nach ausgelagertem Verhaltensmonitoring in komplexen Identitätsumgebungen wider, in denen Sicherheitsteams eine kontinuierliche Abdeckung und dokumentierte Untersuchungsunterstützung benötigen.
Was treibt die Nachfrage nach Managed UEBA Services an?
Identitätsfokussierte Angriffe, Bedenken hinsichtlich Insider-Risiken, Cloud-Expansion und ein Mangel an Sicherheitspersonal im Betrieb erhöhen die Nachfrage nach verwaltetem Verhaltensmonitoring. Compliance-Verpflichtungen machen prüfungsfähige Monitoring-Aufzeichnungen auch für viele Organisationen wichtiger, insbesondere dort, wo der Zugriff auf sensible Daten überprüft und erklärt werden muss.
Welches Servicemodell führt bei der Akzeptanz von Managed UEBA?
Fully Managed UEBA Services hielt im Jahr 2026 einen Umsatzanteil von 42,67 %, gestützt durch die Nachfrage von Organisationen, die einen kontinuierlichen Betrieb ohne ein dediziertes internes UEBA-Team benötigen. Dieses Modell kann Monitoring, Untersuchungsunterstützung und laufende Pflege von Erkennungsinhalten im Rahmen einer definierten verwalteten Service-Vereinbarung kombinieren.
Welches Bereitstellungsmodell wächst am schnellsten?
Die Cloud-native Bereitstellung hielt im Jahr 2026 einen Umsatzanteil von 59,41 % und wird bis 2032 voraussichtlich mit einer CAGR von 17,88 % wachsen. Sie unterstützt eine gemeinsame Infrastruktur, skalierbare Verarbeitungskapazität und die Servicebereitstellung für mehrere Kundenumgebungen und reduziert gleichzeitig die Abhängigkeit von dedizierter On-Premises-Infrastruktur.
Welche Organisationen akzeptieren Managed UEBA Services am schnellsten?
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 18,48 % wachsen, da Pooled-Tenant-Modelle die Hürden für verwaltete Verhaltensanalysen senken. Diese Käufer benötigen oft ein vereinfachtes Onboarding, standardisierte Erkennungsinhalte und einfache Berichte, die nicht von einem großen internen Sicherheitsteam abhängen.
Warum akzeptiert das Gesundheitswesen Managed UEBA Services?
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 19,12 % wachsen, da Anbieter eine bessere Übersicht über den Zugriff auf elektronische Gesundheitsakten und stärkere Sicherheitskontrollen benötigen. Verwaltetes Monitoring kann Organisationen dabei helfen, vielfältige Mitarbeiterzugriffsmuster zu überprüfen, ohne die Versorgung zu unterbrechen oder sich auf vollständig manuelle Zugriffsüberprüfungen in klinischen Umgebungen zu verlassen.