
Marktgröße und Marktanteil im Bereich Human Risk Management
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 4.12 Milliarden US-Dollar |
| Marktgröße (2031) | 7.69 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 13.29 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Human-Risk-Management-Marktanalyse von Mordor Intelligence
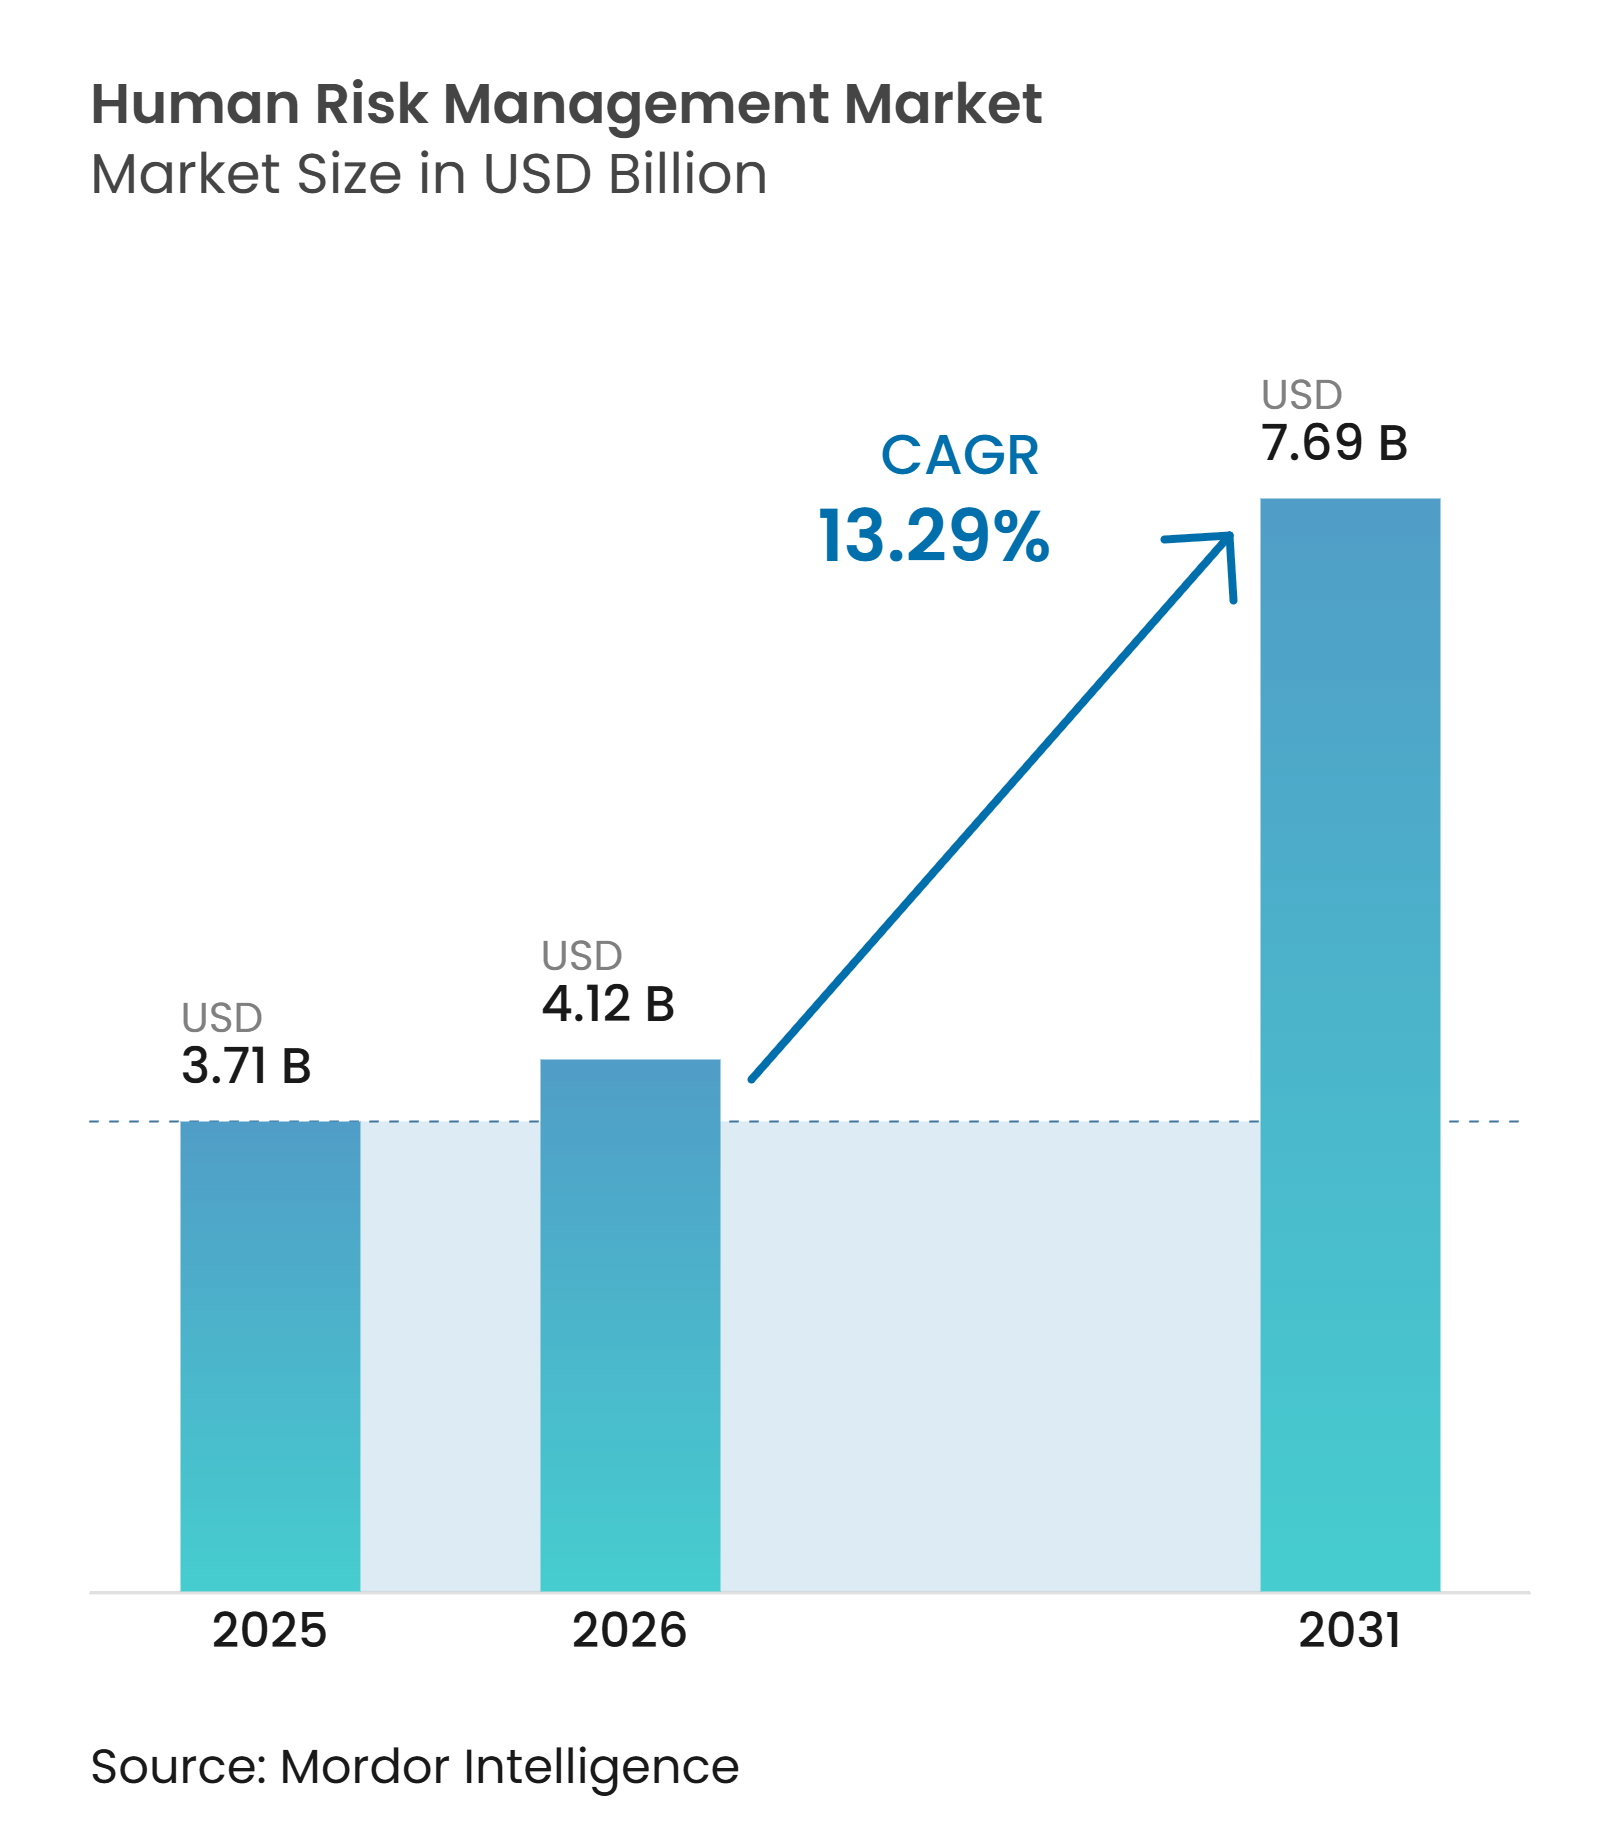
Die Marktgröße im Bereich Human Risk Management wurde im Jahr 2025 auf 3,71 Milliarden USD geschätzt und soll von 4,12 Milliarden USD im Jahr 2026 auf 7,69 Milliarden USD bis 2031 wachsen, bei einer CAGR von 13,29 % während des Prognosezeitraums (2026–2031). Der Human-Risk-Management-Markt entwickelt sich von einem compliance-getriebenen Kauf hin zu einer dokumentierten Steuerung innerhalb umfassenderer Cyber-Risikoprogramme. Business-E-Mail-Kompromittierung verursachte im Jahr 2025 gemeldete Verluste in Höhe von 3,046 Milliarden USD und unterstreicht die Notwendigkeit, das Mitarbeiterverhalten in den Mittelpunkt der Sicherheitsplanung zu stellen. Käufer suchen zunehmend nach Plattformen, die Phishing-Simulationen, Schulungsinhalte, Verhaltensdaten und zeitnahes Coaching kombinieren. Großunternehmen bleiben die wichtigste Umsatzbasis, während Cloud-Bereitstellung und verwaltete Dienste diese Tools für kleinere Organisationen zugänglicher machen. Der Wettbewerb unter Anbietern konzentriert sich auf Human-Risk-Management-Fähigkeiten, identitätsbezogene Verbindungen und den Nachweis, dass Schulungen die Exposition reduzieren können.
Wichtigste Erkenntnisse des Berichts
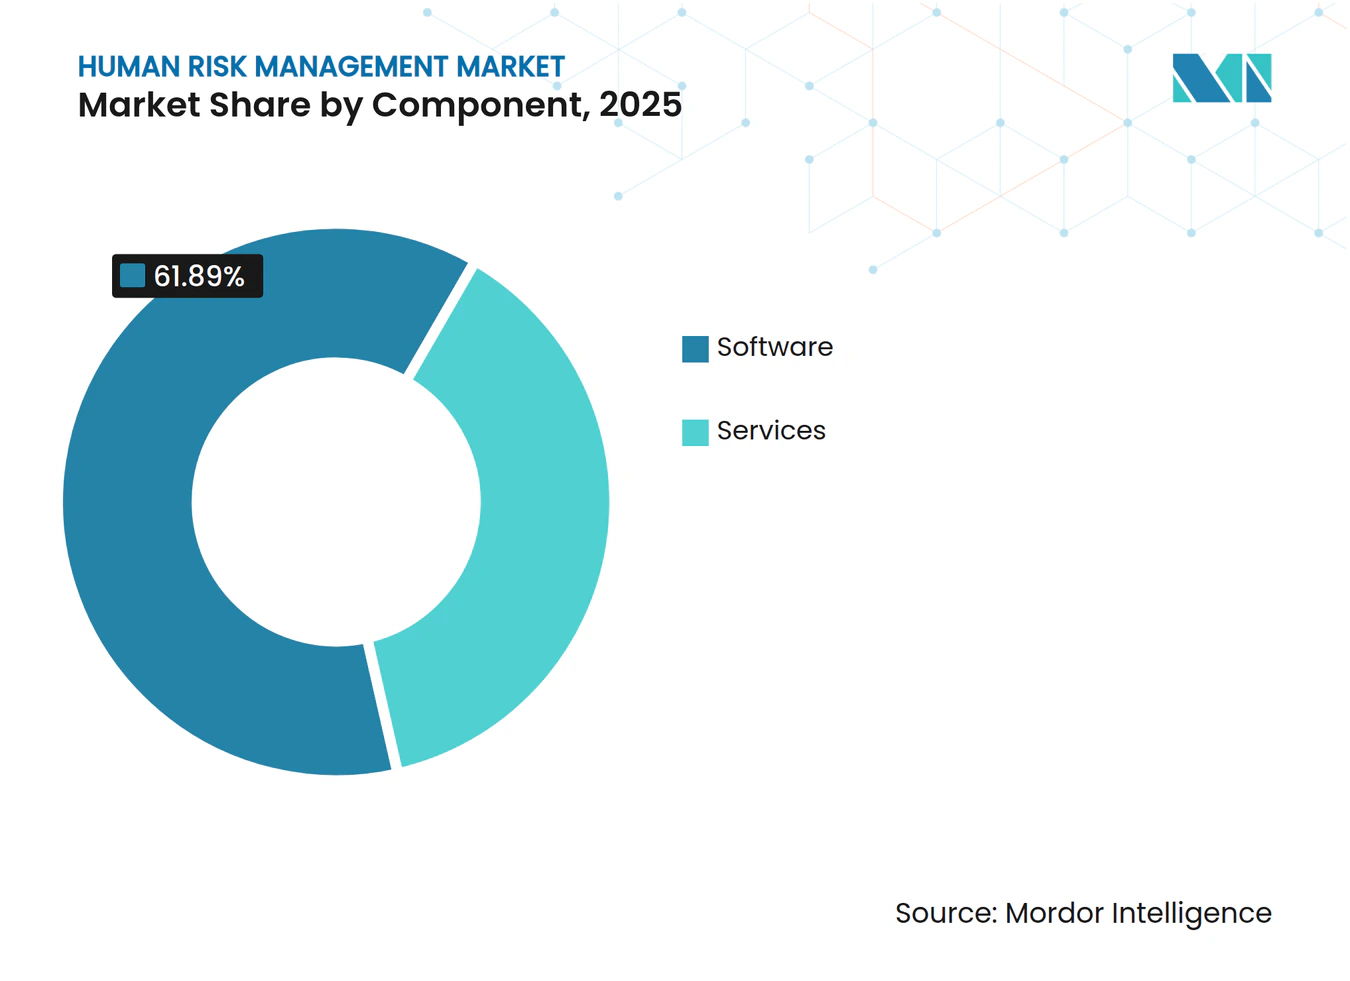
- Nach Komponente hielt Software im Jahr 2025 einen Anteil von 61,89 % am Human-Risk-Management-Markt, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 16,36 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2025 ein Anteil von 73,18 % des Human-Risk-Management-Marktes auf die Cloud-basierte Bereitstellung, die bis 2031 voraussichtlich mit einer CAGR von 18,29 % wachsen wird.
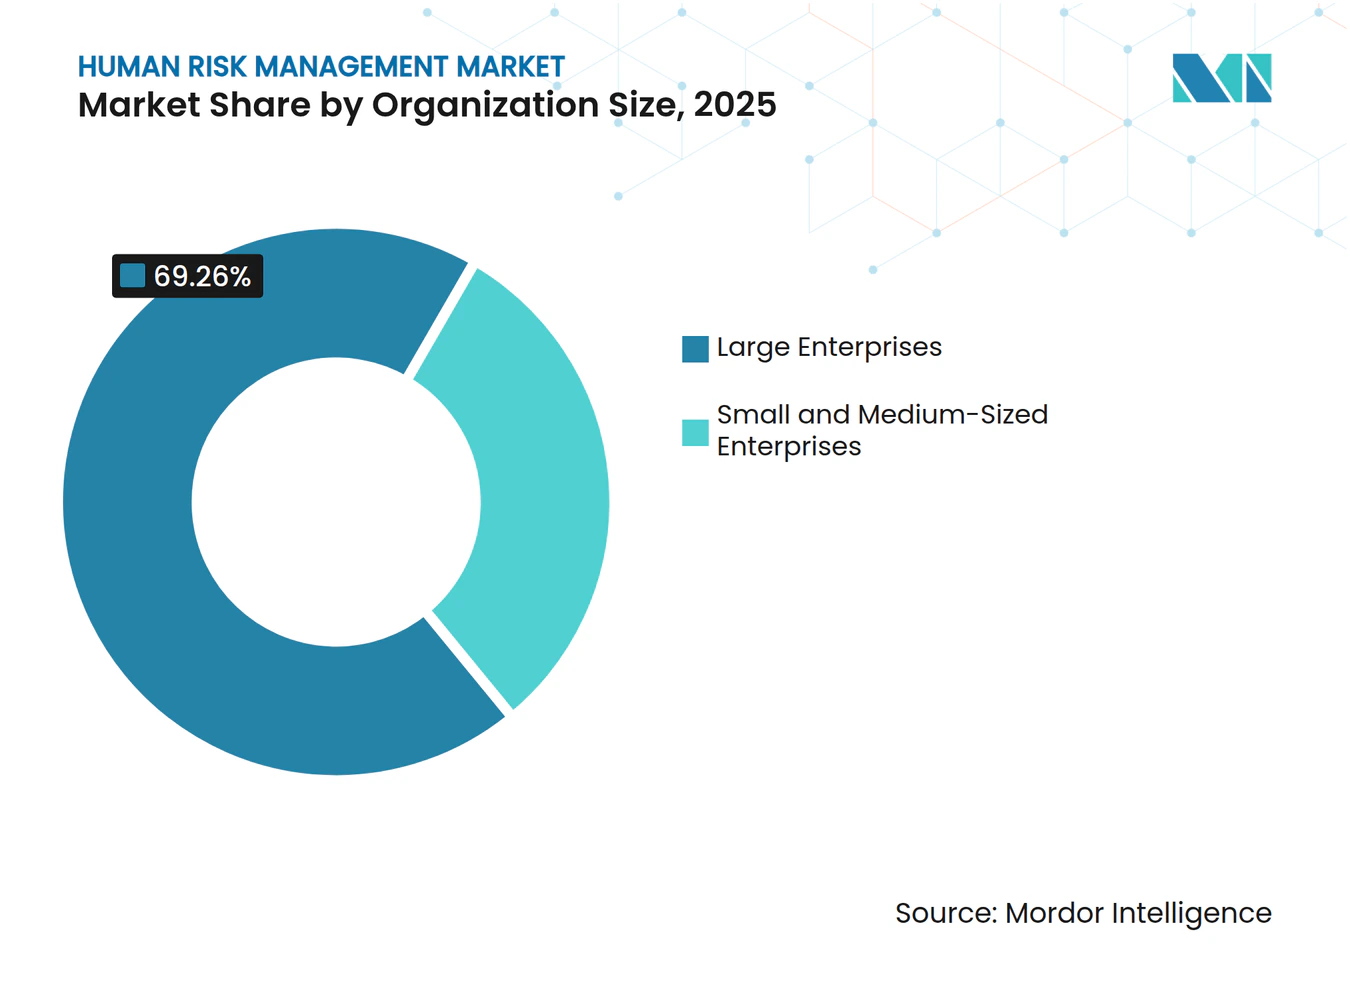
- Nach Unternehmensgröße entfielen im Jahr 2025 69,26 % des Umsatzes auf Großunternehmen, während KMU bis 2031 voraussichtlich mit einer CAGR von 15,84 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2025 einen Umsatzanteil von 27,39 %, während die Gesundheits- und Biowissenschaftsbranche bis 2031 voraussichtlich mit einer CAGR von 16,37 % wachsen wird.
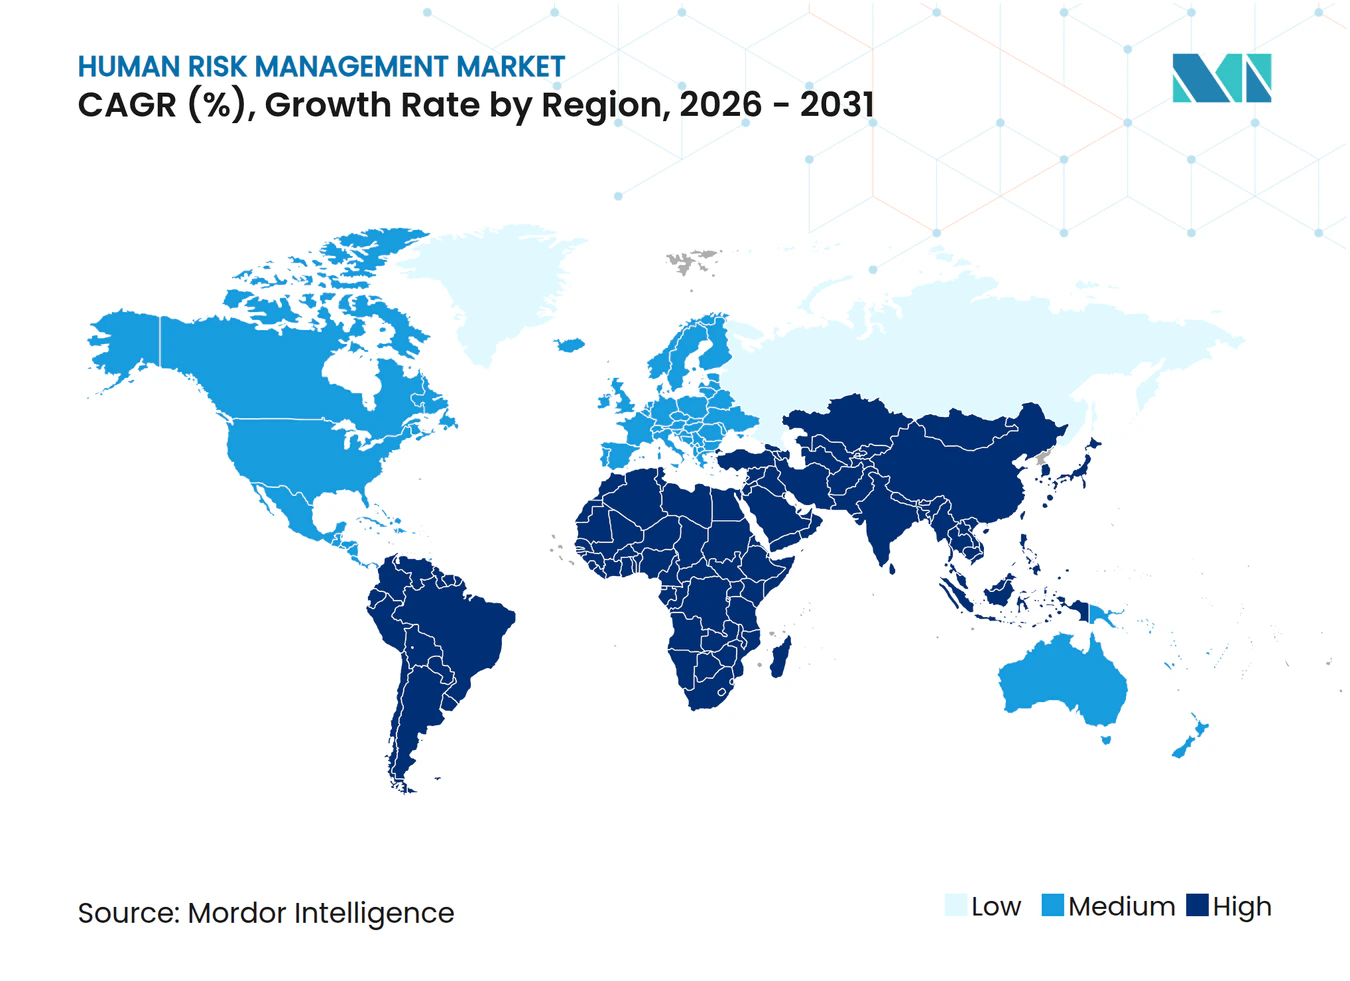
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 41,37 % am Human-Risk-Management-Markt, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 18,96 % wachsen wird.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende KI-gestützte Phishing- und Social-Engineering-Angriffe | +3.2% | Global, mit verstärkter Exposition in Nordamerika, dem Vereinigten Königreich und den Finanzzentren des asiatisch-pazifischen Raums | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Business-E-Mail-Kompromittierung und Missbrauch von Anmeldedaten | +2.6% | Nordamerika und Europa, mit wachsender Häufigkeit im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Anforderungen aus Cyber-Versicherungen und regulatorischen Nachweispflichten | +2.1% | Nordamerika und EU-Kernbereich, mit Ausstrahlungseffekten auf den Nahen Osten und den asiatisch-pazifischen Raum durch multinationale Lieferketten | Mittelfristig (2–4 Jahre) |
| Ausweitung von Zero-Trust und kontinuierlicher Verifizierung | +1.6% | Global, mit frühen Gewinnen in Nordamerika, Deutschland und Singapur | Mittelfristig (2–4 Jahre) |
| Wachsende Akzeptanz verhaltensbasierter Risikoorientierten Sicherheitsprogramme | +1.2% | Nordamerika, Westeuropa und Australien | Mittelfristig (2–4 Jahre) |
| Steigende Nachfrage nach Echtzeit-Sicherheitscoaching | +0.9% | Global, mit Schwerpunkt in großen Unternehmen in Nordamerika und dem Vereinigten Königreich | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende KI-gestützte Phishing- und Social-Engineering-Angriffe
Generative KI hat den Aufwand, die Zeit und die spezialisierten Fähigkeiten reduziert, die früher für die Erstellung gezielter Social-Engineering-Kampagnen erforderlich waren. KnowBe4 meldete im zweiten Halbjahr 2025 einen Anstieg der Phishing-Angriffe um 17,1 %, was zeigt, dass die Exposition zunimmt, da diese Tools einfacher zu bedienen werden. Der globale Anteil phishinganfälliger Mitarbeiter vor dem Training betrug 33,2 %, und bei Unternehmen mit mindestens 10.000 Mitarbeitern erreichte dieser Wert 39,5 %.[1] Voice-Cloning und KI-generierte Videos haben die Kanäle erweitert, die Sicherheitsteams über die bekannten E-Mail-basierten Beispiele hinaus abdecken müssen. Der Human-Risk-Management-Markt bevorzugt daher adaptive Inhalte, die sich mit aktiven Bedrohungen verändern, anstatt jährlicher Programme, die sich hauptsächlich auf die Absolvierung konzentrieren. Organisationen, die kontinuierliches KI-gestütztes Training einsetzen, reduzierten ihren Anteil phishinganfälliger Mitarbeiter nach 12 Monaten auf 4,2 %, eine Reduzierung um 87 % gegenüber dem gemeldeten Ausgangswert.
Zunehmende Business-E-Mail-Kompromittierung und Missbrauch von Anmeldedaten
Business-E-Mail-Kompromittierung hat das Urteilsvermögen der Mitarbeiter und die Verhaltensreaktion zu einem wichtigeren Bestandteil von E-Mail-Sicherheitsprogrammen gemacht. Das FBI verzeichnete im Jahr 2025 Verluste durch Business-E-Mail-Kompromittierung in Höhe von 3,046 Milliarden USD bei 24.768 Beschwerden, was die finanzielle Bedeutung dieser Angriffskategorie widerspiegelt.[2] Der gemeldete durchschnittliche Verlust betrug 123.000 USD pro Beschwerde, und die Kategorie war pro Beschwerde 109-mal kostspieliger als Phishing allein. Mimecast stellte fest, dass 48 % der Befragten im Vorjahr eine Zunahme der Business-E-Mail-Kompromittierungsaktivitäten verzeichneten, während 38 % immer noch ausschließlich auf native E-Mail-Sicherheitskontrollen setzten. Dieselbe Studie ergab, dass 8 % der Nutzer für 80 % des Risikos auf der menschlichen Ebene in einer typischen Organisation verantwortlich sein können, was ein breites, einheitliches Training weniger präzise macht. Dieses Muster unterstützt die Nachfrage nach individuellem Risiko-Scoring und gezielten Interventionen im Human-Risk-Management-Markt.
Anforderungen aus Cyber-Versicherungen und regulatorischen Nachweispflichten
Versicherer und Regulierungsbehörden erwarten zunehmend Nachweise, die ein wiederkehrendes, dokumentiertes und überprüfbares Mitarbeiterschulungsprogramm belegen. Die gesamten Cyberkriminalitätsverluste überstiegen im FBI-Bericht 2025 20 Milliarden USD und verstärken die Aufmerksamkeit für Kontrollen, die Versicherer bei der Risikoprüfung berücksichtigen können. ISO/IEC 27001:2022, die NIS2-Richtlinie und das NIST Cybersecurity Framework 2.0 stärken jeweils die Rolle von Sensibilisierung und Schulung als prüfbare Kontrollen. Der Digital Operational Resilience Act hat seit Januar 2025 rollenangemessene IKT-Sicherheitsbewusstseinsschulungen für Mitarbeiter bei Finanzunternehmen vorgeschrieben. Diese Kombination macht den Nachweis von Mitarbeiterschulungen für Governance, finanzielles Risiko, Prüfungsüberprüfung und laufende Compliance-Diskussionen relevant. Sie gibt Anbietern im Human-Risk-Management-Markt auch eine Grundlage, um Dokumentation, Berichterstattung und Verlängerungsunterstützung neben Kursinhalten zu positionieren.
Ausweitung von Zero-Trust und kontinuierlicher Verifizierung
Die Einführung von Zero-Trust macht Mitarbeiterentscheidungen innerhalb der Zugriffssicherheit sichtbarer, da die Identitätsverifizierung von routinemäßigen Benutzeraktionen abhängt. Der Umgang mit Anmeldedaten, die Nutzung der Multi-Faktor-Authentifizierung und Zustimmungsentscheidungen können die Zuverlässigkeit identitätsbasierter Kontrollen in einer Organisation beeinflussen. Ein 2025 in einem Fachjournal veröffentlichtes Framework zeigte, dass Wissen, Compliance-Verhalten und Schulungsabschluss kombiniert werden können, um Mitarbeiter mit unterschiedlichen Cybersicherheitsrisikoprofilen zu unterscheiden. Dies unterstützt die Nutzung von Schulungsdaten neben Security Information and Event Management, Extended Detection and Response sowie Identity-Governance-Prozessen. Living Security beschrieb das menschliche Risiko als eine sich verändernde Entwicklung und nicht als ein festes Mitarbeiterlabel, unter Verwendung von Daten aus mehr als 100 Organisationen und über 200 Echtzeit-Risikosignalen. Der Human-Risk-Management-Markt wird folglich stärker mit umfassenderen Sicherheitsoperationen und Zugriffsverwaltungs-Workflows verbunden.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Schulungsmüdigkeit der Mitarbeiter und nachlassendes Engagement | -2.0% | Global, am stärksten ausgeprägt in Großunternehmen in Nordamerika und Westeuropa mit etablierten Programmen | Kurzfristig (≤ 2 Jahre) |
| Datenschutzbeschränkungen beim individuellen Verhaltens-Scoring | -1.5% | EU, Vereinigtes Königreich, Kalifornien und Brasilien | Mittelfristig (2–4 Jahre) |
| Schwierigkeit, einen direkten finanziellen ROI nachzuweisen | -1.2% | Global, am stärksten ausgeprägt bei kostendruckbelasteten KMU und Käufern im öffentlichen Sektor | Mittelfristig (2–4 Jahre) |
| Integrationskomplexität über Sicherheits- und Identitätssysteme hinweg | -0.8% | Nordamerika und EU, wo Sicherheits-Stacks am tiefsten und stärksten fragmentiert sind | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Schulungsmüdigkeit der Mitarbeiter und nachlassendes Engagement
Schulungsmüdigkeit kann den Nutzen einschränken, den Organisationen aus Sensibilisierungsprogrammen ziehen, die dasselbe Format verwenden oder zu viel von den Mitarbeitern verlangen. MetaCompliance stellte fest, dass 81 % von 200 befragten CISOs angaben, Programme scheitern, wenn das menschliche Cyber-Risiko nur als Schulungsproblem und nicht als Risikomanagement-Herausforderung behandelt wird.[3] Die Studie ergab auch, dass 25 % Schwierigkeiten hatten, die Aufmerksamkeit der Mitarbeiter zu gewinnen, obwohl sie 15 % des jährlichen Sicherheitsbudgets für Sensibilisierung aufwendeten. Statische und sitzungsintensive Kurse können die Zeitbelastung für Mitarbeiter und Manager erhöhen, die bereits mit operativen Anforderungen beschäftigt sind. SoSafe meldete nach 12 Monaten eine Wissensretention von 90 % durch seinen Plattformansatz und unterstützt damit die Nutzung kürzerer, rollenspezifischer Formate. Anbieter im Human-Risk-Management-Markt müssen regelmäßiges Lernen unterstützen, ohne repetitive Anforderungen zu schaffen, die das Engagement schwächen.
Datenschutzbeschränkungen beim individuellen Verhaltens-Scoring
Individuelles Verhaltens-Scoring sieht sich in Regionen, in denen Datenschutzgesetze die Nutzung erheblicher automatisierter Profilierung einschränken, mit Datenschutzbeschränkungen konfrontiert. Artikel 22 der DSGVO kann Verpflichtungen begründen, wenn automatisierte Profilierung rechtliche oder ähnlich bedeutsame Auswirkungen auf einen einzelnen Mitarbeiter hat. Schulungsergebnisse, Authentifizierungsprotokolle, E-Mail-Interaktionen und externe Expositionsdaten können eine gemeinsame Rechtsgrundlage erfordern, wenn sie innerhalb eines Risikoprofils verwendet werden. Der Human-Risk-Datensatz von Living Security veranschaulicht die Breite der Signale, die eine Plattform für diesen Zweck zu kombinieren suchen kann. Vielen mittelständischen Käufern fehlt die interne Kapazität, um die erforderlichen Data-Governance-Regelungen einzurichten und zu verwalten. Datenschutzwahrende Ansätze auf Basis aggregierter Signale können dem Human-Risk-Management-Markt helfen, Käufer zu bedienen, die Einblick in Risiken benötigen, ohne individuelle Zuordnung.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Software führt, Dienstleistungen expandieren durch verwaltete NachfrageSoftware hielt im Jahr 2025 einen Anteil von 61,89 % am Human-Risk-Management-Markt. Das Ergebnis spiegelte eine ausgereifte Plattformbereitstellung bei Großunternehmen mit zentralisierten Sicherheitsteams wider. Diese Käufer nutzen integrierte Software-als-Dienstleistung-Konsolen für Phishing-Simulationen, Content-Management, Verhaltensanalysen, Berichterstattung und Mitarbeiteraktivitätsmanagement. Eine gemeinsame Plattform unterstützt dokumentierte Nachweise über große Mitarbeiterpopulationen und wiederkehrende Sicherheitsprogramme. Das integrierte Modell unterscheidet sich von projektbasierten Dienstleistungen, bei denen die Kosten je nach Umfang, Supportbedarf und Zeitplanung variieren.
Langfristige Plattformverträge und compliance-bedingte Verlängerungen haben historisch gesehen wiederkehrende Softwareausgaben in Unternehmenskonten unterstützt. Dienstleistungen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 16,36 % wachsen, da KMU und mittelständische Organisationen die Programmverwaltung auslagern. ESET stellte fest, dass 87 % der KMU Cybersicherheitsschulungen als kritisch erachteten, während nur 28 % umfassende Programme betrieben, die Phishing-Simulationen einschlossen.[4] Diese Lücke lässt eine praktische Rolle für verwaltete Dienstleistungspartner, die kleinere Organisationen ohne etablierte interne Programme unterstützen. Proofpoint schloss im Dezember 2025 die Übernahme von Hornet Security ab und erweiterte damit seine verwalteten Sensibilisierungsfähigkeiten durch ein MSP-fokussiertes Unternehmen, das mehr als 120 Länder bedient.


Nach Bereitstellungsmodus:
Cloud-Bereitstellung verändert die SchulungsökonomieDie Cloud-basierte Bereitstellung hielt im Jahr 2025 einen Anteil von 73,18 % am Human-Risk-Management-Markt. Sie wird voraussichtlich auch von 2026 bis 2031 mit einer CAGR von 18,29 % wachsen. Cloud-Tools können Inhalte als Reaktion auf aktuelle Bedrohungsinformationen aktualisieren, ohne lokale Infrastrukturaktualisierungen. Sie beseitigen die Notwendigkeit, dedizierte Schulungssysteme bereitzustellen und zu warten. Dieses Modell erleichtert die Durchführung gemeinsamer Programme über verteilte Belegschaften und Unternehmensstandorte hinweg.
Verbindungen zu Microsoft-365-Identitätsebenen haben den Wechsel weg von veralteten On-Premises-Installationen unterstützt. On-Premises-Systeme bleiben relevant für Verteidigung, kritische Infrastruktur und Regierungsbehörden, die Anforderungen an die Datensouveränität haben. Hybride Bereitstellung kann Großunternehmen unterstützen, die sensible Workloads oder Systeme in die Cloud verlagern. KnowBe4 führte im Mai 2026 eine KI-native Plattform mit AIDA-Orchestrierungsagenten ein, die personalisiertes Training für einzelne Nutzer verwalten. Das Cloud-native Produkt unterstreicht, warum skalierbare, intelligenzverknüpfte Cloud-Bereitstellung im Human-Risk-Management-Markt zentral bleibt.
Nach Unternehmensgröße:
Großunternehmen führen, KMU holen aufGroßunternehmen entfielen im Jahr 2025 auf 69,26 % der Marktgröße im Human-Risk-Management-Markt. Mehrjährige Verträge, unternehmensweite Sitzplatzlizenzierung und Verantwortung auf Vorstandsebene für dokumentierte Schulungen unterstützten ihre führende Position. Diese Organisationen verfügen in der Regel über die Sicherheitsteams und IT-Budgets, die für die Verwaltung umfassender Mitarbeiterprogramme erforderlich sind. Sie können die Integrationsarbeit unterstützen, die Schulungstools mit E-Mail-, Identitäts- und Sicherheitssystemen verbindet. Historisch gesehen machte diese Beschaffungsstruktur unternehmensweite Plattformen für kleinere Organisationen weniger zugänglich.
KMU werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 15,84 % wachsen. Cloud-native Preisgestaltung und verwaltete Sicherheitsdienstleistungspakete haben Barrieren im Zusammenhang mit Mindestplatzanforderungen und begrenzter interner Kapazität abgebaut. ESET stellte fest, dass 81 % der KMU, die mehrere Sicherheitsvorfälle erlebt hatten, häufige Schulungen durchführten. Eine Studie aus dem Jahr 2025 über schwedische KMU verknüpfte begrenzte Schulungen mit Ressourcenbeschränkungen und Fehlwahrnehmungen des Cyber-Risikos.[5] Preisgestaltung, Verpackung und verwaltete Bereitstellung helfen KMU, aktiver an der Sicherheitsbewusstseinsschulungsbranche teilzunehmen.

Nach Endnutzerbranche:
BFSI verankert die Ausgaben, Gesundheitswesen gewinnt an DynamikBFSI entfiel im Jahr 2025 auf 27,39 % des Human-Risk-Management-Marktes. Gezielte Finanzbetrug und eine hohe Konzentration sensibler Informationen machen wiederkehrende Mitarbeiterkonditionierung für die Kontrollen dieses Sektors relevant. Finanzinstitute verlangen von ihren Mitarbeitern, Phishing-Versuche, Missbrauch von Anmeldedaten und betrügerische Zahlungsanforderungen zu erkennen. Der Bedarf an Schulungsnachweisen passt auch zu den Governance- und Prüfungsanforderungen, die in diesem Sektor üblich sind. KnowBe4 verzeichnete für die Versicherungsbranche einen Ausgangswert von 38,1 % phishinganfälliger Mitarbeiter, den zweithöchsten Wert in seinem Branchenvergleich.
Die Gesundheits- und Biowissenschaftsbranche wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 16,37 % wachsen. Der Sektor hatte einen Ausgangswert von 42,7 % phishinganfälliger Mitarbeiter, den höchsten Wert in den Branchendaten von KnowBe4. Klinische Arbeitsabläufe, unterschiedliche Mitarbeitergruppen und ein breites vernetztes Geräteumfeld tragen zu dieser Exposition bei. Gesundheitsorganisationen erreichten nach 12 Monaten kontinuierlicher Schulung einen Post-Training-Anteil phishinganfälliger Mitarbeiter von 5 %. Regierung, öffentliche Verwaltung, IT und Telekommunikation unterstützen zusätzliche Nachfrage durch nationale Strategien und wiederkehrende Risiken durch Anmeldedaten.
Geografische Analyse
Markt für Human Risk Management in Nordamerika
Nordamerika hielt im Jahr 2025 einen Anteil von 41,37 % am globalen Umsatz. Tiefgreifende Beschaffungszyklen in Großunternehmen, ausgereifte Ökosysteme für verwaltete Dienste sowie die Rechenschaftspflicht der Führungsebene stützten diese Position. Die Vereinigten Staaten blieben die größte Umsatzquelle der Region, da Organisationen aus dem Finanzdienstleistungs-, Gesundheits- und Technologiesektor hohe Ausgaben pro Nutzer aufrechterhielten. ESET stellte fest, dass 93 % der nordamerikanischen KMU Cybersicherheitsschulungen als kritisch betrachteten – das höchste Ergebnis in der globalen Umfrage. Nordamerika entfiel im Jahr 2025 auf 41,37 % des globalen Umsatzes. Tiefgreifende Beschaffungszyklen in Großunternehmen, ausgereifte Ökosysteme für verwaltete Dienste sowie die Rechenschaftspflicht der Führungsebene stützten diese Position. Die Vereinigten Staaten blieben die größte Umsatzquelle der Region, da Organisationen aus dem Finanzdienstleistungs-, Gesundheits- und Technologiesektor hohe Ausgaben pro Nutzer aufrechterhielten. ESET stellte fest, dass 93 % der nordamerikanischen KMU Cybersicherheitsschulungen als kritisch betrachteten – das höchste Ergebnis in der globalen Umfrage.
Markt für Human Risk Management in Europa
Europa weist ein regulierungsgetriebenes Nachfrageprofil mit Chancen in den DACH-Märkten und in Südeuropa auf. Die NIS2-Konformität sowie der Digital Operational Resilience Act haben den Bedarf an dokumentierten, rollengerechten Mitarbeiterschulungen gestärkt. Diese Anforderungen bieten konformen Anbietern eine klare Grundlage, um Prüfungs- und Governance-Anforderungen zu adressieren. Europäische Käufer sehen sich zudem mit Datenschutzanforderungen konfrontiert, die den Einsatz individueller Verhaltens-Scoring-Verfahren einschränken können.
Markt für Human Risk Management in APAC, MEA und Südamerika
Der asiatisch-pazifische Raum wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 18,96 % wachsen. Japan, Indien, China, Südkorea und Singapur stützen die Nachfrage, da digitale Aktivitäten und Sicherheitsinvestitionen zunehmen. Cloud-native Bereitstellung wird von Beginn an weit verbreitet eingesetzt, was Migrationseinschränkungen reduziert, die reifere Märkte beeinflussen. Der Nahe Osten und Afrika verzeichnen eine Nachfrage nach Kapazitätsaufbau durch nationale Cybersicherheitsprogramme, während Südamerika messbare Schulungsergebnisse gezeigt hat. KnowBe4 verzeichnete eine einjährige Restquote phishinganfälliger Nutzer von 7,4 % in Afrika und 3,3 % in Südamerika.
Wettbewerbslandschaft
Marktkonzentration
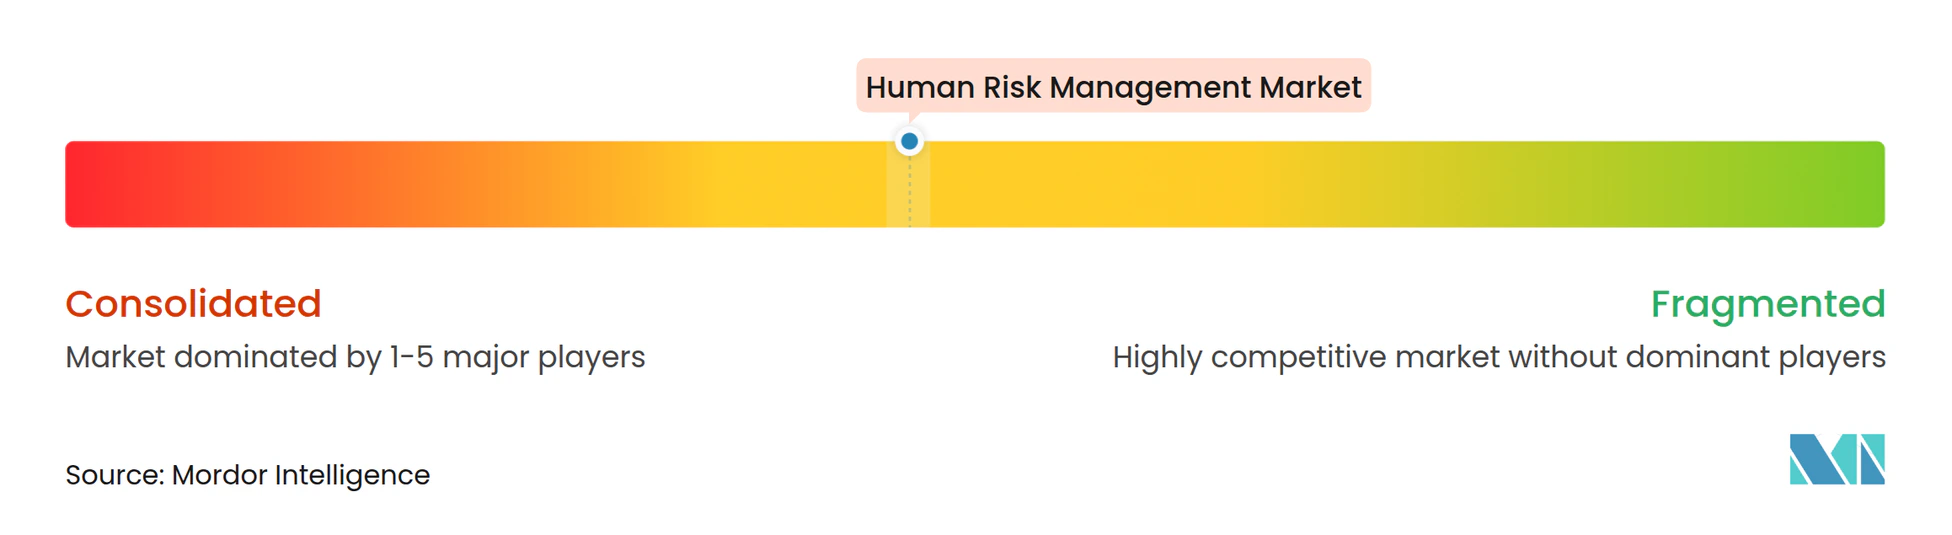
Der Human-Risk-Management-Markt ist auf der Plattformebene mäßig konsolidiert und unter kleineren Anbietern fragmentiert. KnowBe4 und Proofpoint haben die größte kombinierte Unternehmenspräsenz im bereitgestellten Material. SoSafe, Hoxhunt, IRONSCALES, CybSafe, OutThink und Living Security konkurrieren durch Verhaltenswissenschaft, KI-natives Produktdesign oder regionale Eignung. Anbieter folgen im Allgemeinen einem Full-Suite-Plattformmodell, einem Human-Risk-Management-Modell oder MSP-Vertrieb für mittelständische und KMU-Kunden.
Full-Suite-Anbieter kombinieren Phishing-Simulation, Lerninhalte und Verhaltensanalysen unter einer Lizenz. Human-Risk-Management-Spezialisten differenzieren sich durch individuelles Scoring und Verbindungen zu identitätsbezogenen Tools. MSP-orientierte Anbieter konzentrieren sich auf Kunden ohne dediziertes Sicherheitspersonal. Datenschutzwahrendes Risiko-Scoring, Mehrkanaliges Deepfake-Simulation und Nachweise über finanzielle Verluste bleiben Bereiche der Produktentwicklung.
Breitere Cybersicherheitsanbieter wie Arctic Wolf, Trend Micro und Fortinet integrieren Sensibilisierungsschulungen in umfassendere Sicherheitsbetriebsangebote. Dies erzeugt Preisdruck für eigenständige Anbieter, deren Hauptunterscheidungsmerkmal Schulungsinhalte sind. Fortinets FortiSAT nutzt KI-basierte Angriffspfadanalyse, um Training an als hochriskant identifizierte Nutzer zu liefern. Proofpoint schloss die Übernahme von Hornetsecurity im Dezember 2025 ab, um seine MSP-Kanalreichweite und seine adressierbare KMU-Basis zu erweitern.[6] KnowBe4 startete im Mai 2026 seine KI-native Plattform für Sicherheitsbewusstseinsschulung und fügte autonome Programmverwaltungsfähigkeiten hinzu.
Marktführer im Bereich Human Risk Management
-
KnowBe4, Inc.
-
Proofpoint, Inc.
-
Mimecast Limited
-
Hoxhunt Oy
-
Cofense, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Human Risk Management Unternehmen in diesem Bericht
- KnowBe4, Inc.
- Proofpoint, Inc.
- Mimecast Limited
- Hoxhunt Oy
- Cofense, Inc.
- OutThink Limited
- Living Security, Inc.
- CybSafe Limited
- CultureAI Limited
- IRONSCALES, Inc.
- SoSafe GmbH
- NINJIO, Inc.
- AwareGO ehf.
- Phished B.V.
- Terranova Worldwide Corporation
- Escal Institute of Advanced Technologies, Inc.
- TitanHQ Limited
- Inspired eLearning, LLC
- Hook Security, Inc.
- Cimento Technologies, Inc.
- Zepo Technologies, Inc.
- Phish Defense, Inc.
- HookPhish, Inc.
- Arctic Wolf Networks, Inc.
- Trend Micro Incorporated
- Fortinet, Inc.
Neueste Industrielle Entwicklungen in Markt für Human Risk Management
- Mai 2026: KnowBe4 startete seine KI-native Plattform für Sicherheitsbewusstseinsschulung in einer 2-stufigen Struktur, SAT Advanced und SAT Foundation, und bündelte seine AIDA-Suite aus KI-Abwehragenten mit einem Custom AI Video Builder, der kommentierte Schulungsvideos in mehr als 160 Sprachen generiert, was einen strategischen Schwenk hin zur autonomen Programmverwaltung markiert.
- Februar 2026: KnowBe4 veröffentlichte AIDA Orchestration, den ersten vollständig autonomen KI-Agenten für Human Risk Management, der personalisierte Phishing-Sicherheitstests auf individueller Nutzerebene selbstständig erstellt, plant und anpasst. Interne Daten zeigten, dass AIDA-Kunden ihren Risikoscore im Vergleich zu Nicht-AIDA-Nutzern um das 3-Fache reduzierten.
- Februar 2026: Proofpoint gab eine strategische Partnerschaft mit Concentrix bekannt, um mensch- und agentenzentrierte Cybersicherheit im asiatisch-pazifischen Raum bereitzustellen, und integrierte Proofpoints Sicherheitsplattform in die verwalteten Dienste des Security Operations Center von Concentrix für Unternehmens- und KMU-Kunden.
- Dezember 2025: Proofpoint schloss die Übernahme der Hornetsecurity Group ab, einem paneuropäischen Anbieter von KI-gestützten Microsoft-365-Sicherheits-, Compliance- und Sicherheitsbewusstseinsdienstleistungen, der in mehr als 120 Ländern tätig ist, und erweiterte damit erheblich die MSP-Kanalreichweite und den adressierbaren KMU-Markt von Proofpoint.
Globaler Berichtsumfang des Human-Risk-Management-Marktes
Der Human-Risk-Management-Markt umfasst Lösungen, die Sicherheitsrisiken identifizieren, bewerten und mindern, die aus menschlichem Verhalten resultieren, einschließlich Insider-Bedrohungen, versehentlicher Datenexposition, Kompromittierung von Anmeldedaten und Social-Engineering-Angriffen. Dieser Markt umfasst Benutzer- und Entitätsverhaltensanalyse-Plattformen (UEBA), die anomale Benutzeraktivitäten erkennen, Sicherheitsbewusstseinsschulungs- und Phishing-Simulationstools, Privileged-Access-Management-Lösungen (PAM) und Systeme zur Verhinderung von Datenverlust (DLP), die den Zugriff der Nutzer auf sensible Daten überwachen und kontrollieren. Lösungen konzentrieren sich auf die Quantifizierung menschenzentrierter Risiken durch Verhaltensbaselines, die Implementierung adaptiver Zugriffskontrollen auf Basis von Risikobewertungen, die Bereitstellung von Just-in-Time-Sicherheitscoaching und die Befähigung von Organisationen, die Exposition durch Insider-Bedrohungen, die Auswirkungen von Anmeldedatendiebstahl und versehentliche Verstöße gegen Sicherheitsrichtlinien in ihrer Belegschaft zu messen und zu reduzieren.
Der Human-Risk-Management-Marktbericht ist segmentiert nach Komponente (Software und Dienstleistungen [Verwaltete Dienste und professionelle Dienste]), Bereitstellung (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzel- und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Software | |
| Dienstleistungen | Verwaltete Dienste |
| Professionelle Dienste |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Singapur | |
| Malaysia | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Türkei | |
| Israel | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Kenia | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | Verwaltete Dienste | |
| Professionelle Dienste | ||
| Nach Bereitstellung | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Regierung und öffentliche Verwaltung | |
| Industrielle Fertigung | ||
| Einzel- und E-Commerce | ||
| Transport und Logistik | ||
| Energie und Versorgungsunternehmen | ||
| IT und Telekommunikation | ||
| Medien und Unterhaltung | ||
| Bildungs- und Forschungseinrichtungen | ||
| Gesundheitswesen und Biowissenschaften | ||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Malaysia | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Türkei | ||
| Israel | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Kenia | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Human-Risk-Management-Markt derzeit?
Die Marktgröße im Bereich Human Risk Management wurde im Jahr 2025 auf 3,71 Milliarden USD geschätzt und soll von 4,12 Milliarden USD im Jahr 2026 auf 7,69 Milliarden USD bis 2031 wachsen, bei einer CAGR von 13,29 % während des Prognosezeitraums (2026–2031).
Was treibt die Akzeptanz von Sicherheitsbewusstseinsschulungen an?
KI-gestütztes Phishing, Business-E-Mail-Kompromittierung, dokumentierte Compliance-Anforderungen und identitätsbezogene Sicherheitsanforderungen unterstützen die Akzeptanz. Der Markt für Sicherheitsbewusstseinsschulungen bevorzugt Programme, die sich an Bedrohungen anpassen und klare Mitarbeiterbeteiligungsnachweise liefern.
Welches Bereitstellungsmodell führt bei Sicherheitsbewusstseinsschulungen?
Cloud-basierte Bereitstellung hielt im Jahr 2025 einen Anteil von 73,18 % am Umsatz und wird voraussichtlich bis 2031 mit einer CAGR von 18,29 % wachsen. Der Markt für Sicherheitsbewusstseinsschulungen profitiert von Cloud-Tools, die Inhalte aktualisieren und Identitätssystemverbindungen ohne lokale Infrastrukturbereitstellung unterstützen.
Welche Organisationen erhöhen ihre Investitionen in Mitarbeitersensibilisierungsprogramme?
Großunternehmen führten im Jahr 2025 den Umsatz an, während KMU bis 2031 voraussichtlich mit einer CAGR von 15,84 % wachsen werden, da Cloud- und verwaltete Dienste Barrieren abbauen. Der Markt für Sicherheitsbewusstseinsschulungen erreicht kleinere Käufer durch verwaltete Programmbereitstellung und flexible Preisgestaltung.
Welcher Endnutzersektor wächst am schnellsten bei Sicherheitsbewusstseinsschulungen?
Gesundheitswesen und Biowissenschaften werden voraussichtlich bis 2031 mit einer CAGR von 16,37 % wachsen, unterstützt durch den höchsten Ausgangswert phishinganfälliger Mitarbeiter in den Quelldaten. Diese Nachfrage im Markt für Sicherheitsbewusstseinsschulungen spiegelt unterschiedliche Belegschaften, klinische Arbeitsabläufe und eine breite Geräteexposition wider.
Welche Region wird bis 2031 voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich mit einer CAGR von 18,96 % wachsen, unterstützt durch Digitalisierung und Cloud-native Akzeptanz in den wichtigsten regionalen Volkswirtschaften. Der Markt für Sicherheitsbewusstseinsschulungen profitiert dort, wo Cloud-Bereitstellung den Bedarf an einer langen Migration von lokalen Systemen reduziert.