
Marktgröße und Marktanteil für Continuous Controls Monitoring Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 3.29 Milliarden US-Dollar |
| Marktgröße (2032) | 6.32 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 13.95 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Continuous Controls Monitoring Services von Mordor Intelligence
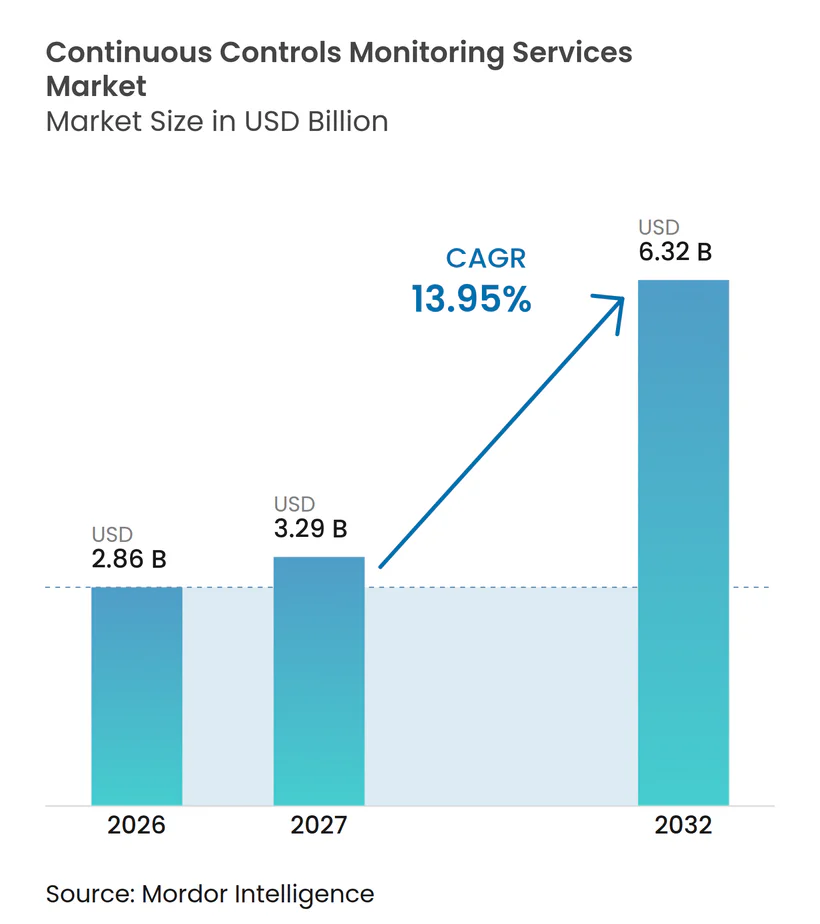
Der Markt für Continuous Controls Monitoring Services wurde 2026 auf 2,86 Milliarden USD bewertet und wird voraussichtlich von 3,29 Milliarden USD im Jahr 2027 auf 6,32 Milliarden USD bis 2032 wachsen, bei einem CAGR von 13,95 % während des Prognosezeitraums von 2027 bis 2032. Regulatorische Anforderungen verlangen zunehmend nach Nachweisen, die aktuell, nachvollziehbar und prüfungsbereit sind, wodurch Ausgaben von periodischen Kontrollen hin zu automatisierter Überwachung verlagert werden. Organisationen sehen sich zudem einem breiteren Risikoumfeld gegenüber, das Cloud-Systeme, SaaS-Anwendungen, Datenschutzverpflichtungen und Drittanbieterrisiken umfasst. Anbieter reagieren darauf, indem sie Kontrollüberwachung mit KI-Governance, Workflow-Automatisierung und Risikoinformationen von Lieferanten kombinieren. Der Markt für Continuous Controls Monitoring Services bietet daher Chancen, wo Käufer den manuellen Nachweisaufwand reduzieren und gleichzeitig Kontrollen über mehrere Rahmenwerke hinweg anwenden müssen.
Wichtigste Erkenntnisse des Berichts
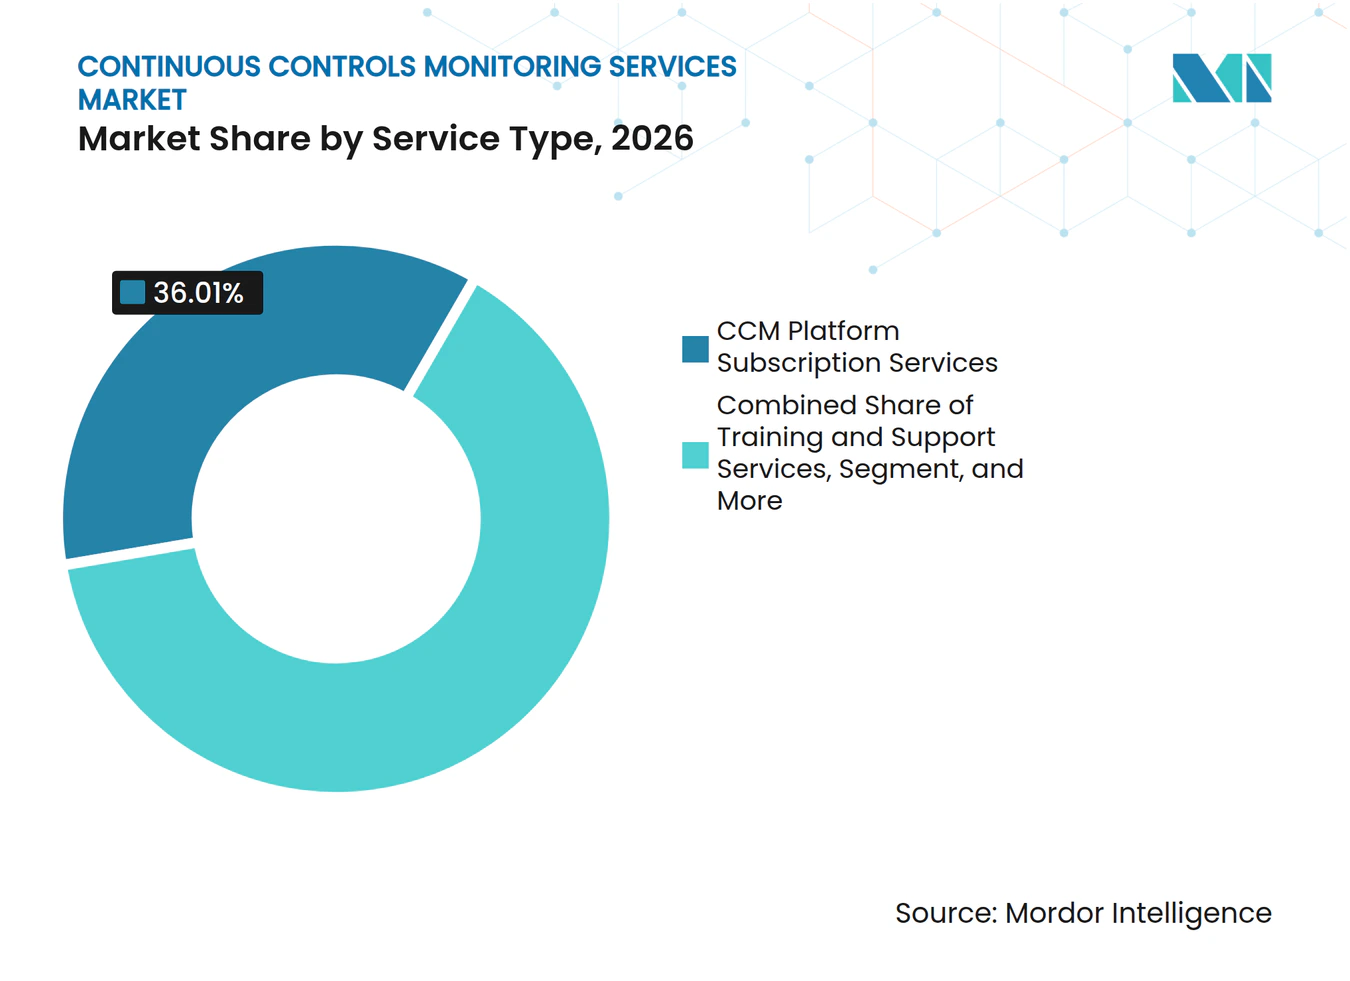
- Nach Servicetyp hielt CCM-Plattform-Abonnementdienste im Jahr 2026 einen Marktanteil von 36,01 % am Markt für Continuous Controls Monitoring Services, während Managed Continuous Controls Monitoring Services bis 2032 voraussichtlich mit einem CAGR von 14,95 % wachsen wird.
- Nach Bereitstellungsmodus entfielen Cloud-basierte Dienste im Jahr 2026 auf 68,02 % der Marktgröße für Continuous Controls Monitoring Services und werden bis 2032 voraussichtlich mit einem CAGR von 14,56 % wachsen.
- Nach Unternehmensgröße erzielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 77,97 %, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einem CAGR von 14,32 % wachsen werden.
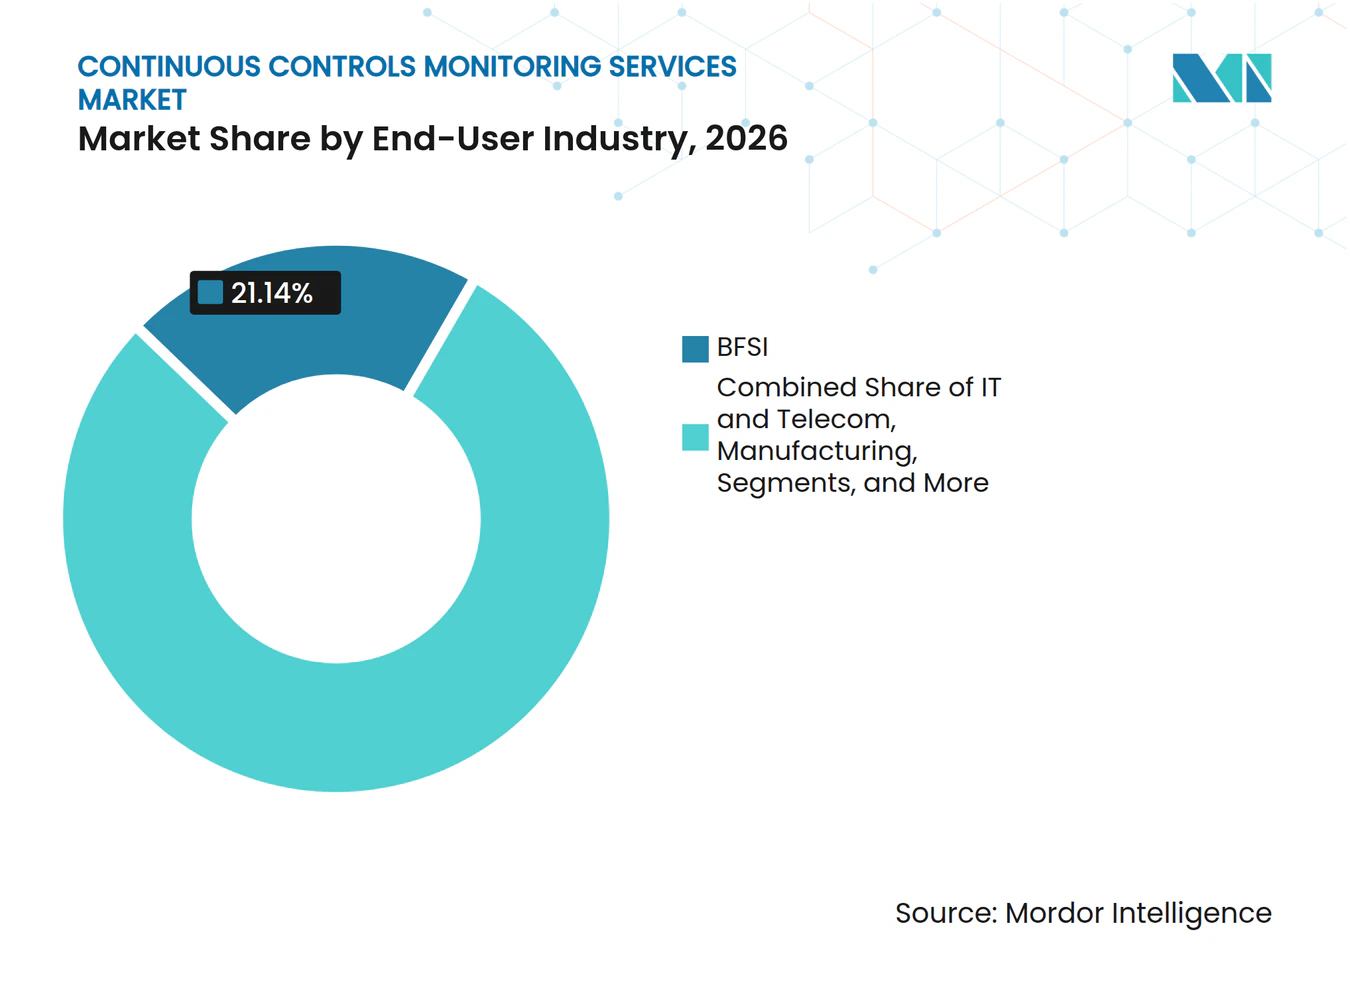
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2026 ein Umsatzanteil von 21,14 % und wird bis 2032 voraussichtlich mit einem CAGR von 15,32 % wachsen.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 48,08 %, während Asien-Pazifik bis 2032 voraussichtlich mit einem CAGR von 14,94 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse im Markt für Continuous Controls Monitoring Services
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende regulatorische Nachfrage nach laufenden Kontrollnachweisen | +3.2% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Exposition gegenüber Cybersicherheits-, Datenschutz- und Drittanbieterrisiken | +2.8% | Global, am stärksten ausgeprägt in Nordamerika, Europa und Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud-, SaaS- und verteilten IT-Umgebungen | +2.4% | Global, konzentriert in Asien-Pazifik, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Verlagerung von periodischen Prüfungen zu kontinuierlicher Sicherstellung | +1.9% | Nordamerika und Europa, mit früher Einführung in Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| KI-Governance und Anforderungen an automatisierte Entscheidungskontrolle | +1.5% | Global, am stärksten strukturiert in Europa und Singapur | Mittelfristig (2–4 Jahre) |
| Integration von CCM in DevSecOps und Compliance als Code | +0.9% | Nordamerika, mit Wachstum in Technologiezentren im Asien-Pazifik-Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende regulatorische Nachfrage nach laufenden Kontrollnachweisen
Regulierungen verlangen zunehmend von Organisationen, überprüfbare, zeitgestempelte Nachweise darüber vorzulegen, wie ihre Kontrollen funktionieren. Diese Anforderung verlagert die Compliance weg von einem einzelnen Prüfungsdatum hin zu Aufzeichnungen, die einer laufenden Überprüfung standhalten können. Continuous Controls Monitoring Services kommen dem Markt zugute, da eine einzelne Kontrolle mehreren regulatorischen Rahmenwerken zugeordnet werden kann, anstatt in separaten Prozessen wiederholt getestet zu werden. RegScale berichtete, dass 72 % der befragten Organisationen gleichzeitig 6 oder mehr Compliance-Rahmenwerke verwalten. Es wurde auch berichtet, dass 53 % ein Vollzeitäquivalent für die manuelle Nachweiserhebung aufwenden, was die Belastung zeigt, die automatisierte Nachweisworkflows adressieren können.
Zunehmende Exposition gegenüber Cybersicherheits-, Datenschutz- und Drittanbieterrisiken
Drittanbieterrisiken sind zu einem wesentlicheren Grund für die kontinuierliche Überwachung von Kontrollen geworden. Verizon berichtete, dass 48 % der bestätigten Datenschutzverletzungen einen Drittanbieter betrafen, basierend auf mehr als 22.000 bestätigten Vorfällen in 145 Ländern.[1] IBM identifizierte die Kompromittierung der Lieferkette als den zweitteuersten Angriffsvektor im Jahr 2025, mit 4,91 Millionen USD pro Datenschutzverletzung und einem Erkennungs- und Eindämmungszeitraum von 267 Tagen. Black Kite berichtete, dass 433 Millionen Personen durch 136 verifizierte Vorfälle im Jahr 2025 betroffen waren, mit durchschnittlich 5,28 nachgelagerten Opfern pro Datenschutzverletzung. Diese Bedingungen schwächen punktuelle Lieferantenüberprüfungen und erhöhen den Bedarf an telemetriebasierter Überwachung über Lieferantenportfolios hinweg.
Ausweitung von Cloud-, SaaS- und verteilten IT-Umgebungen
Die Einführung von Cloud und SaaS hat Kontrollumgebungen geschaffen, die sich häufiger ändern, als traditionelle Prüfungszyklen mithalten können. Verschiedene Anwendungen können separate Datenspeicherungsregeln, Zugriffsberechtigungen und Anforderungen an die Aufbewahrung von Prüfprotokollen haben. Konfigurationsänderungen durch Softwareanbieter können auch eine konforme Einstellung ohne direkte Kundenaktion verändern. Der Markt für Continuous Controls Monitoring Services wird durch Plattformen unterstützt, die diese Änderungen beobachten und sie mit anwendbaren Kontrollen verknüpfen. Research in Software beschrieb ein kontinuierliches Compliance-Framework, das Policy-as-Code und kryptografisch verifizierbare Attestierungen innerhalb von CI/CD-Pipelines verwendet. Die Forschung demonstrierte die vollständige Durchsetzung des Policy-Lebenszyklus mit einer Latenz von unter einer Sekunde und zeigte, dass Cloud-native Compliance im Unternehmensmaßstab implementiert werden kann.
Verlagerung von periodischen Prüfungen zu kontinuierlicher Sicherstellung
Periodische Prüfungen können lange Zeiträume hinterlassen, in denen Kontrolländerungen ungetestet bleiben. RegScale stellte fest, dass 28 % der Organisationen Sicherheitskontrollen in Echtzeit überwachen, während 94 % glauben, dass die kontinuierliche Überwachung von Kontrollen die Sicherheitslage stärkt. Die Differenz zwischen Überzeugung und aktueller Praxis hinterlässt eine klare Einführungslücke für Dienstleister. Dieselbe Forschung ergab, dass 97 % der Organisationen, die Automatisierung einsetzen, Zeit gespart haben, 84 % die Effizienz der Prüfungsvorbereitung verbessert haben und 64 % signifikante oder transformative Verbesserungen durch KI berichteten. Große Organisationen verlagern bereits Budgets in Richtung Plattformen und verwaltete Betriebsabläufe, während viele mittelständische Käufer noch tabellenkalkulationsbasiertes Kontrolltracking ersetzen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der Datenintegration über Legacy- und proprietäre Systeme hinweg | -1.2% | Global, am stärksten ausgeprägt in Fertigungs- und Regierungssektoren | Mittelfristig (2–4 Jahre) |
| Mangel an Kontrollingenieuren und GRC-Implementierungsspezialisten | -1.0% | Global, am stärksten ausgeprägt in Nordamerika, Europa und Technologiemärkten im Asien-Pazifik-Raum | Kurzfristig (≤ 2 Jahre) |
| Hohes Risiko falsch positiver Ergebnisse bei automatisierten Kontrolltests | -0.6% | Global | Mittelfristig (2–4 Jahre) |
| Konzentration sensibler Nachweise und Cybersicherheitsexposition | -0.4% | Global, am stärksten ausgeprägt in BFSI und Regierungssektoren | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Datenintegration über Legacy- und proprietäre Systeme hinweg
Legacy-ERP-Plattformen, Mainframe-Systeme und proprietäre Middleware können die Bereitstellung von Continuous Controls Monitoring verzögern. Diese Systeme stammen oft aus der Zeit vor moderner API-Architektur und benötigen benutzerdefinierte Konnektoren oder Middleware, bevor Kontrolldaten gesammelt werden können. Ein Unternehmen, das SAP, Oracle EBS und benutzerdefinierte Systeme betreibt, kann Nachweise in verschiedenen Schemata und in unterschiedlichen Intervallen erzeugen. Es kann auch unterschiedliche Zugriffsregeln auf jede Quelle anwenden, was die Normalisierung vor Beginn der Überwachung erschwert. Einigen Legacy-Plattformen fehlen unveränderliche Prüfprotokolle, was Nachweislücken hinterlässt, die automatisierte Tests nicht beheben können. Diese Belastung ist besonders schwierig für mittelständische Käufer ohne dedizierte Integrationsexperten.
Mangel an Kontrollingenieuren und GRC-Implementierungsspezialisten
Der Mangel an Fachkräften, die regulatorische, Cloud-, Datentechnik- und KI-Governance-Kenntnisse kombinieren, verlangsamt die Implementierungskapazität. SANS berichtete, dass 95 % der Organisationen regulatorische Vorgaben als Einflussfaktor auf die Einstellung im Jahr 2026 nannten, gegenüber 40 % im Jahr 2025. Es wurde auch festgestellt, dass 53 % zusätzliche Spezialisten für Rollen benötigten, die durch KI-, Cloud- und Drittanbieterrisikoanforderungen entstanden sind. ISC2 berichtete, dass GRC zu den am meisten benötigten Fähigkeiten von 27 % der Cybersicherheitsfachleute im Jahr 2025 gehörte. Das begrenzte Angebot an Spezialisten schränkt sowohl die Bereitstellungen bei Käufern als auch die Kapazität von Managed-Service-Anbietern ein.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp: Plattformabonnements führen, Managed Services beschleunigen
CCM-Plattform-Abonnementdienste hielten im Jahr 2026 mit 36,01 % den größten Umsatzanteil unter den Servicetypen. Diese Position spiegelt einen plattformorientierten Kaufansatz in der Branche der Continuous Controls Monitoring Services wider. Käufer etablieren die Überwachungsschicht, bevor sie Dienste hinzufügen, die zu ihren Systemen und Kontrollrahmenwerken passen. Die Marktgröße für Continuous Controls Monitoring Services für Managed Continuous Controls Monitoring Services wird bis 2032 voraussichtlich mit einem CAGR von 14,95 % wachsen.
Managed Services eignen sich für Organisationen, die es vorziehen, Überwachungsoperationen zu delegieren, anstatt interne GRC-Teams aufzubauen. Diese Wahl ist besonders relevant, wenn Kontrollingenieursfähigkeiten knapp sind. Implementierungs-, Integrations- und Konfigurationsdienste verbinden Plattformen mit Geschäftssystemen und regulatorischen Taxonomien. Beratungs-, Bewertungs-, Schulungs-, Support- und Optimierungsarbeiten bleiben notwendig, da sich Rahmenwerke und Plattformversionen ändern. Der Markt für Continuous Controls Monitoring Services benötigt jeden dieser Dienste, da die Plattformeinführung den Bedarf an laufendem operativem Support nicht beseitigt.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodus: Cloud dominiert, während hybride Dienste Souveränitätsbedenken adressieren
Cloud-basierte Dienste hielten im Jahr 2026 einen Umsatzanteil von 68,02 % und werden bis 2032 voraussichtlich mit einem CAGR von 14,56 % wachsen. Cloud-Bereitstellung kann die Integration mit mandantenfähigen SaaS-Systemen und regulatorischen Rahmenwerk-Updates vereinfachen. Sie bietet auch Rechenkapazität für die laufende Datenerfassung und Kontrollanalyse. Der Markt für Continuous Controls Monitoring Services stützt sich auf dieses Modell für Käufer mit verteilten IT-Infrastrukturen.
Hybride Dienste bleiben für BFSI- und Gesundheitswesen-Käufer relevant, die bestimmte Nachweise innerhalb souveräner Infrastruktur aufbewahren müssen. Diese Organisationen können sensible Aufzeichnungen lokal aufbewahren und gleichzeitig Cloud-Analysen für Überwachung und Berichterstattung nutzen. Datenspeicherungsanforderungen in Indien, China und Australien verstärken den Bedarf an diesem Modell. On-Premises-Dienste bleiben wichtig für Rüstungsunternehmen, Betreiber kritischer Infrastrukturen und Umgebungen mit klassifizierten Daten. RegScales FedRAMP High Authorization veranschaulicht, wie Anbieter Produktlinien für öffentliche Sektor- und Souveränitätsanforderungen entwickeln.
Nach Unternehmensgröße: Großunternehmen dominieren, KMU treiben zukünftiges Wachstum
Großunternehmen repräsentierten im Jahr 2026 77,97 % des Umsatzes. Ihr Umfang, ihre regulatorische Exposition und ihre multinationalen Verpflichtungen machen die laufende Überwachung wertvoller als wiederholte manuelle Prüfungsarbeiten. Unternehmen, die SOX, DSGVO, HIPAA und ISO 27001 unterliegen, haben überlappende Nachweisanforderungen über mehrere Kontrollrahmenwerke hinweg. Dies macht sie zur wichtigsten Umsatzbasis im Markt für Continuous Controls Monitoring Services.
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einem CAGR von 14,32 % wachsen. Verbrauchsbasierte Preisgestaltung und Cloud-Bereitstellung reduzieren die früheren Kapitalbarrieren für kleinere Organisationen. Vanta, Drata und Sprinto zeigen, wie automatisierte Nachweiserhebung SOC 2-, ISO 27001- und HIPAA-Bereitschaft ohne ein großes internes Compliance-Team unterstützen kann. Vanta führte im März 2026 eine neue Funktion in seiner Agentic Trust Platform ein, um Compliance-Automatisierung, Risikomanagement und kundenseitige Vertrauens-Workflows zu kombinieren.[2] Diese Tools machen die automatisierte Überwachung für Käufer ohne dedizierte Compliance-Engineering-Teams zugänglicher.
Nach Endnutzerbranche: BFSI gibt das Tempo vor, Gesundheitswesen und andere Sektoren holen auf
BFSI entfiel im Jahr 2026 auf 21,14 % des Umsatzes und wird bis 2032 voraussichtlich mit einem CAGR von 15,32 % wachsen. Der Sektor verwaltet hohe Transaktionsvolumina, unterliegt strenger Aufsicht und ist erheblichen Risiken durch Finanzkriminalität ausgesetzt. TD Bank erklärte, dass es erwartet, 1 Milliarde USD für die Sanierung der Geldwäschebekämpfung über 2 Geschäftsjahre auszugeben, einschließlich 507 Millionen USD im Jahr 2025. Die Marktgröße für Continuous Controls Monitoring Services für BFSI wird durch die Nachfrage nach Echtzeit-Anomalieerkennung und Risikovisibilität auf Vorstandsebene unterstützt.
Die Einführung im Gesundheitswesen und in den Biowissenschaften ist mit der HIPAA-Durchsetzung und KI-gestützter Diagnostik verbunden. IT- und Telekommunikationskäufer sehen sich mit Kontrollabweichungen aus Entwickler-Ökosystemen und Cloud-Lieferketten konfrontiert. Die Nachfrage im Regierungs- und öffentlichen Sektor wächst, da FedRAMP 20x und CMMC 2.0 stärkere Kontrollnachweise in den Vereinigten Staaten erfordern. Fertigungs-, Einzel- und Konsumgütersektoren sowie andere Endnutzersektoren führen Überwachung ein, da Betriebstechnologie mehr Prozesse mit IT-Systemen verbindet. Diese Anforderungen erweitern die Anwendungsfälle über reine Finanzkontrollen hinaus.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Geografische Analyse
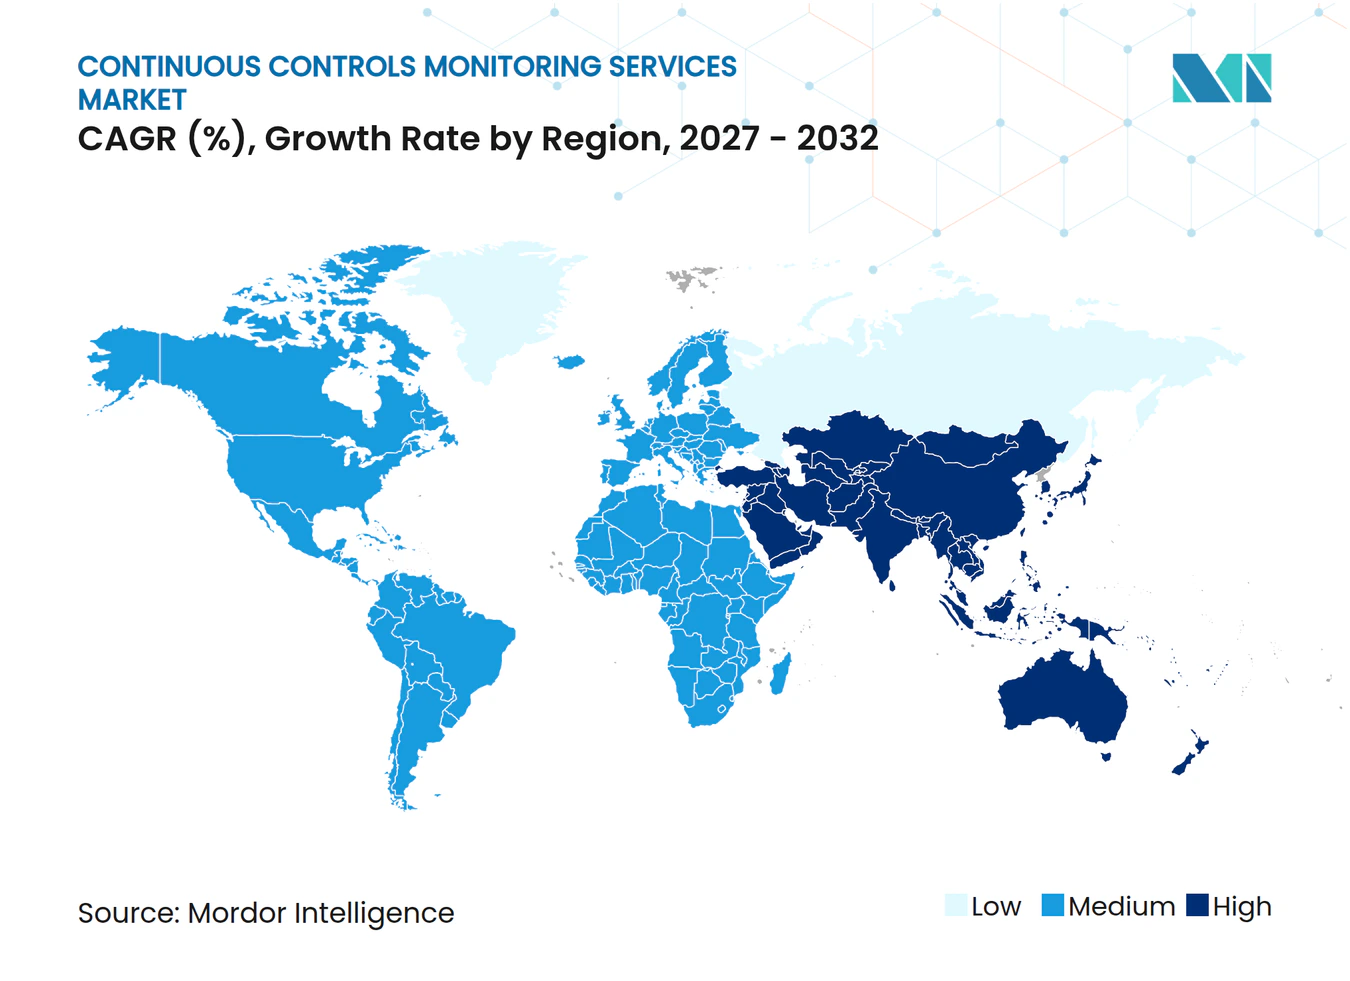
Nordamerika hielt im Jahr 2026 einen Marktanteil von 48,08 % am Markt für Continuous Controls Monitoring Services. Die Region verfügt über eine ausgereifte GRC-Käuferbasis im Unternehmensbereich und eine dichte Population von SOX-berichtspflichtigen börsennotierten Unternehmen. Die Bundesnachfrage im Rahmen der FedRAMP- und CMMC-Rahmenwerke unterstützt ebenfalls die Einführung. Zu den wichtigsten Anbietern gehören RegScale, Vanta, Optro, Workiva und MetricStream. Ihre Präsenz macht den Wettbewerb aktiv und gibt Käufern sichtbare Referenzpunkte für die Einführung.
Europa ist die zweitgrößte geografische Region für den Markt für Continuous Controls Monitoring Services. Die DSGVO-Durchsetzung, der schrittweise EU-KI-Act und der Digital Operational Resilience Act erweitern die Verpflichtungen auf Drittanbieter von IKT-Diensten. Diese Anforderungen machen die Nachweiserhebung und laufende Überwachung für regulierte Unternehmen relevanter. Das Vereinigte Königreich, Deutschland und Frankreich sind die führenden Einführungsländer. Süd- und osteuropäische Märkte befinden sich noch in früheren Implementierungsphasen.
Asien-Pazifik wird bis 2032 voraussichtlich mit einem CAGR von 14,94 % wachsen. SteelEye berichtete, dass 84 % der Finanzdienstleistungsunternehmen im Asien-Pazifik-Raum im Vorjahr ihre Compliance-Budgets erhöht haben.[3] Singapurs aktualisiertes Rahmenwerk von 2026 unterstützt die Nachfrage nach KI-Inventaren, Agent-Governance-Kontrollen und kontinuierlicher Überwachung von KI-Entscheidungspipelines. China, Japan, Indien, Australien und Südkorea haben unterschiedliche regulatorische Rückenwinde, während Südamerika, der Nahe Osten und Afrika noch frühere Marktphasen darstellen, mit Fokus auf Brasilien, die Vereinigten Arabischen Emirate, Saudi-Arabien, Südafrika, Nigeria und Kenia.
Wettbewerbslandschaft
Marktkonzentration
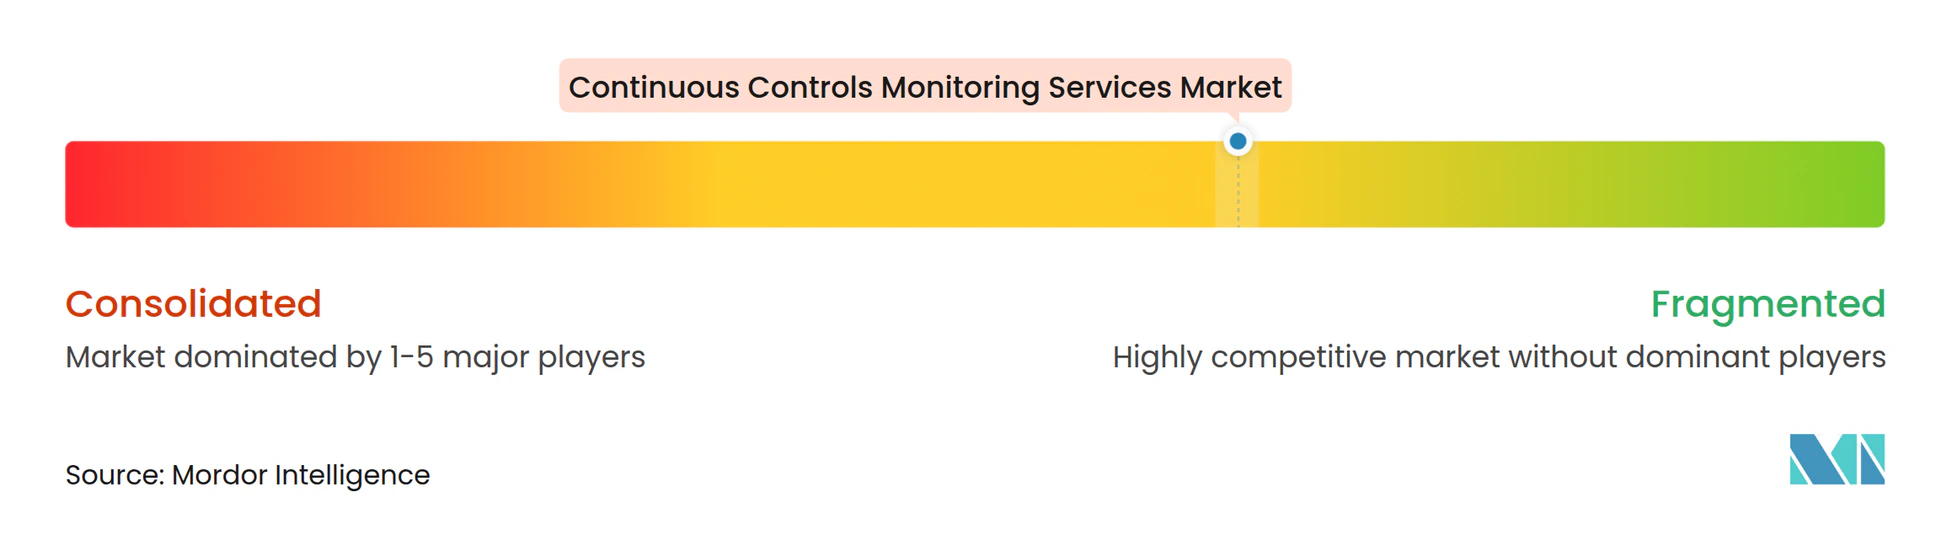
Der Markt für Continuous Controls Monitoring Services ist mäßig fragmentiert. KI-native Herausforderer skalieren von einer mittelständischen Basis aus, während etablierte GRC-Plattformen Beziehungen zu Großunternehmen aufrechterhalten. Der Wettbewerb verlagert sich von Einzellösungen hin zu Plattformen, die Compliance-, Risiko-, Datenschutz- und Vertrauens-Workflows kombinieren. Weißer Raum verbleibt in der KI-Modell-Governance, der Überwachung von Risiken durch Viert-Parteien und der Aufsicht über agentische KI. Der Wettbewerb konzentriert sich daher auf Integrationsabdeckung, Automatisierungstiefe und glaubwürdige Nachweise.
Fusionen und Übernahmen zeigen, wie Unternehmen umfassendere Vertrauensplattformen zusammenstellen. Drata erwarb SafeBase Anfang 2025, um kundenseitige Vertrauens-Workflows hinzuzufügen. Optro, ehemals AuditBoard, erwarb Midship im Mai 2026, um seine KI-nativen Finanzkontrollen-Überwachungs- und Prüfprotokollverwaltungsfähigkeiten zu stärken. Vanta erwarb Riskey, um seine Überwachungsfähigkeiten für Dritt- und Viert-Parteien-Risiken zu erweitern. RegScale berichtete ebenfalls im Mai 2026 über die FedRAMP High Authorization und erweiterte damit seinen Zugang zu US-Bundesbehörden.
Workiva berichtete im zweiten Quartal 2026 von einem Gesamtumsatz von 255 Millionen USD, ein Anstieg von 19 % im Jahresvergleich, und führte 3 zweckgebundene KI-Agenten ein. OneTrust stellte im September 2026 seine CORIE-Intelligenzschicht vor, um Datenschutz-, Risiko-, Daten- und KI-Governance-Workflows zu koordinieren. MetricStream veröffentlichte im April 2026 ein Model Gateway, das große Sprachmodelle mit einem KI-Vertrauensrahmenwerk verbindet.[4] Eye2scan SAS und SixthFin SAS sind Spezialanbieter, während Oversight Systems enger auf transaktionale Finanzkontrollen fokussiert ist.
Marktführer für Continuous Controls Monitoring Services
-
Panaseer Limited
-
MetricStream, Inc.
-
Diligent Corporation
-
Hyperproof, Inc.
-
Drata, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Aktuelle Branchenentwicklungen
- September 2026: Workiva stellte KI-Agenten-Fähigkeiten zur Automatisierung manueller Geschäftsprozesse innerhalb gesteuerter Workflows vor. Die Ankündigungen auf der Amplify 2026 umfassten auch automatisierte Tests für interne Revision und GRC, einschließlich Nachweiserhebung, Stichprobenauswahl, Attributtests und Dokumentation.
- Juli 2026: Workiva führte drei zweckgebundene KI-Agenten und eine persistente Intelligenzschicht ein, die in organisatorischen Daten und Inhalten verankert ist. Diese Fähigkeiten unterstützen gesteuerte Berichts- und Compliance-Workflows, verbessern die Nachvollziehbarkeit und reduzieren manuelle Arbeit.
- Mai 2026: Optro erwarb Midship, eine KI-native SOX-Automatisierungsplattform, um automatisierte Kontrolltests, Nachweisverarbeitung, Prüfungsdokumentation und kontinuierliche Kontrollüberwachung zu stärken.
- März 2026: Vanta führte am 19. März 2026 neue KI-Agenten und Automatisierungsfähigkeiten ein, darunter kontextbewusste Agenten, anpassbare Unternehmenskontrollen und Datenschutzautomatisierung für Verarbeitungsaktivitätsaufzeichnungen, Dateninventare und Datenschutz-Folgenabschätzungen.
Globaler Berichtsumfang für den Markt für Continuous Controls Monitoring Services
Der globale Markt für Continuous Controls Monitoring (CCM) ist definiert als der Wert von Softwareplattformen und zugehörigen Diensten, die zur kontinuierlichen Überwachung interner Kontrollen, zur Automatisierung von Compliance-Tests, zur Identifizierung von Kontrollabweichungen und zur Unterstützung des Risikomanagements in Organisationen weltweit eingesetzt werden.
Der Markt ist segmentiert nach Servicetyp (CCM-Plattform-Abonnementdienste, Managed Continuous Controls Monitoring Services, Implementierungs-, Integrations- und Konfigurationsdienste, Beratungs-, Bewertungs- und Kontrolldesigndienste sowie Schulungs-, Support- und Optimierungsdienste), Bereitstellungsmodus (Cloud-basierte Dienste, On-Premises-Dienste und hybride Dienste), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (BFSI, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Regierung und öffentlicher Sektor, Fertigung, Einzel- und Konsumgüter sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| CCM-Plattform-Abonnementdienste |
| Managed Continuous Controls Monitoring Services |
| Implementierungs-, Integrations- und Konfigurationsdienste |
| Beratungs-, Bewertungs- und Kontrolldesigndienste |
| Schulungs-, Support- und Optimierungsdienste |
| Cloud-basierte Dienste |
| On-Premises-Dienste |
| Hybride Dienste |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Regierung und öffentlicher Sektor |
| Fertigung |
| Einzel- und Konsumgüter |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Australien | |
| Singapur | |
| Südkorea | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Kenia | |
| Übriges Afrika |
| Nach Servicetyp | CCM-Plattform-Abonnementdienste | |
| Managed Continuous Controls Monitoring Services | ||
| Implementierungs-, Integrations- und Konfigurationsdienste | ||
| Beratungs-, Bewertungs- und Kontrolldesigndienste | ||
| Schulungs-, Support- und Optimierungsdienste | ||
| Nach Bereitstellungsmodus | Cloud-basierte Dienste | |
| On-Premises-Dienste | ||
| Hybride Dienste | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | BFSI | |
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Regierung und öffentlicher Sektor | ||
| Fertigung | ||
| Einzel- und Konsumgüter | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Australien | ||
| Singapur | ||
| Südkorea | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Kenia | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Continuous Controls Monitoring Services?
Der Markt für Continuous Controls Monitoring Services wird im Jahr 2026 auf 2,86 Milliarden USD bewertet und wird voraussichtlich bis 2032 auf 6,32 Milliarden USD wachsen, bei einem CAGR von 13,95 % von 2027 bis 2032.
Welcher Servicetyp führt die Nachfrage im Markt für Continuous Controls Monitoring Services an?
CCM-Plattform-Abonnementdienste führen mit einem Umsatzanteil von 36,01 % im Jahr 2026, während Managed Continuous Controls Monitoring Services bis 2032 voraussichtlich mit einem CAGR von 14,95 % wachsen wird.
Warum führen Organisationen Continuous Controls Monitoring Services ein?
Der Markt für Continuous Controls Monitoring Services wird durch die Nachfrage nach automatisierter Nachweiserhebung, laufenden Tests und stärkerer Abdeckung von Cloud-, Datenschutz-, Cybersicherheits- und Drittanbieterrisiken unterstützt.
Welches Bereitstellungsmodell wird im Markt für Continuous Controls Monitoring Services am häufigsten verwendet?
Cloud-basierte Dienste hielten im Jahr 2026 einen Anteil von 68,02 % und werden bis 2032 voraussichtlich mit einem CAGR von 14,56 % wachsen.
Welcher Endnutzersektor weist die stärkste prognostizierte Expansion im Markt für Continuous Controls Monitoring Services auf?
Welcher Endnutzersektor weist die stärkste prognostizierte Expansion im Markt für Continuous Controls Monitoring Services auf?
Welche Region expandiert am schnellsten im Markt für Continuous Controls Monitoring Services?
Asien-Pazifik wird bis 2032 voraussichtlich mit einem CAGR von 14,94 % wachsen, während Nordamerika im Jahr 2026 den größten Anteil von 48,08 % hielt.