
Marktgröße und Marktanteil für verwaltete Web-Applikations- und API-Schutzdienste (WAAP)
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 5.32 Milliarden US-Dollar |
| Marktgröße (2032) | 9.56 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2032) | 15.65 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) von Mordor Intelligence
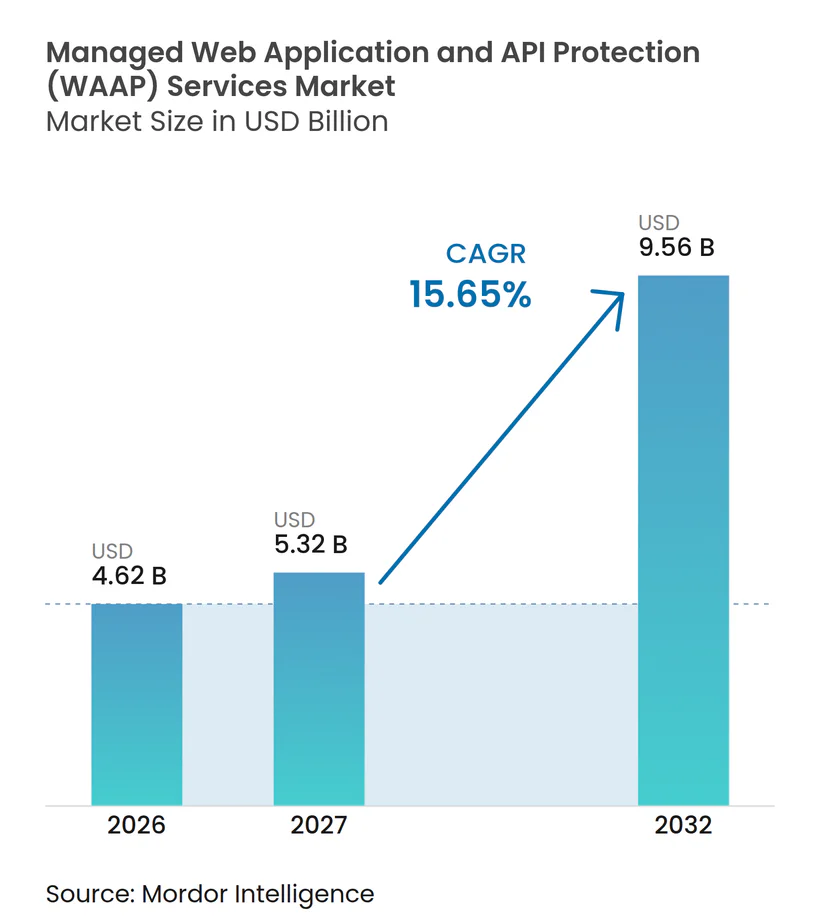
Die Marktgröße für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) wird voraussichtlich von 4,62 Milliarden USD im Jahr 2026 und 5,32 Milliarden USD im Jahr 2027 auf 9,56 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 15,65 % zwischen 2027 und 2032. Der Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) expandiert, da Unternehmen Programmierschnittstellen (APIs) in den Mittelpunkt von Kundendiensten, Zahlungen und internen digitalen Abläufen stellen. Dieser Wandel hat die Sicherheitsausgaben von herkömmlichen Web-Applikations-Firewalls hin zu Diensten verlagert, die Applikations- und API-Datenverkehr identifizieren, überwachen und schützen können. Die Nachfrage spiegelt auch den Bedarf an kontinuierlichem Betrieb wider, da viele Unternehmen keine Spezialisten und Reaktionsteams rund um die Uhr vorhalten können. Anbieter reagieren darauf, indem sie Web-Applikations-Firewall, Schutz vor verteilten Denial-of-Service-Angriffen, Bot-Management und API-Sicherheit in integrierten Angeboten kombinieren. Der Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) profitiert auch davon, wenn Unternehmen weniger Sicherheitslieferanten und eine engere Integration mit Cloud-Plattformen anstreben.
Wichtigste Erkenntnisse des Berichts
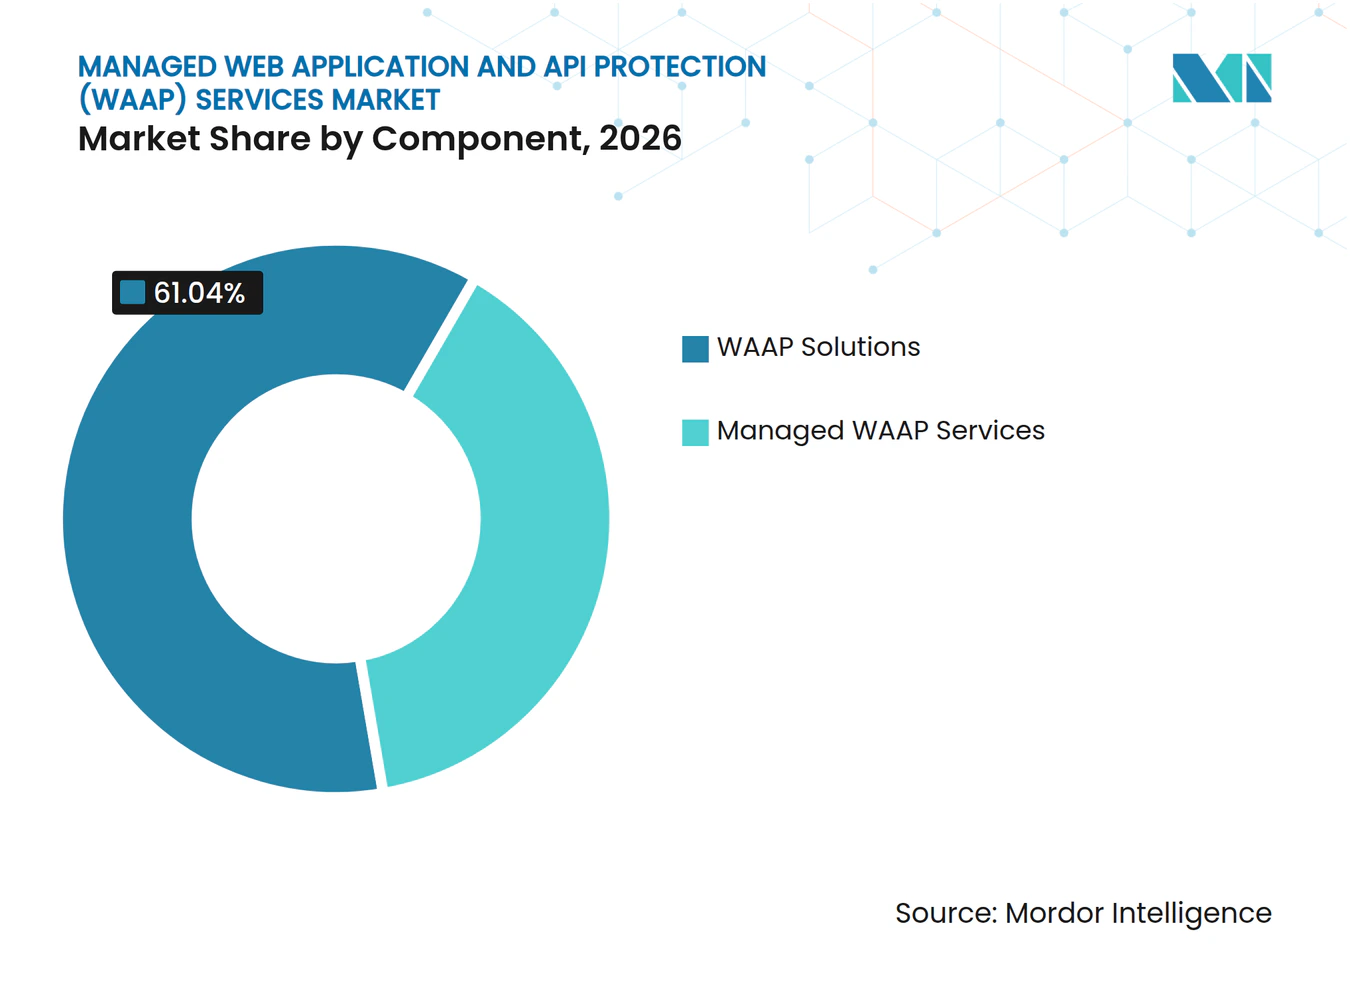
- Nach Komponente hielt WAAP-Lösungen im Jahr 2026 einen Marktanteil von 61,04 % am Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) und wird voraussichtlich bis 2032 mit einer CAGR von 16,21 % wachsen.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Marktanteil von 23,45 % am Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP), während Einzel- und E-Commerce bis 2032 voraussichtlich mit einer CAGR von 16,84 % wachsen wird.
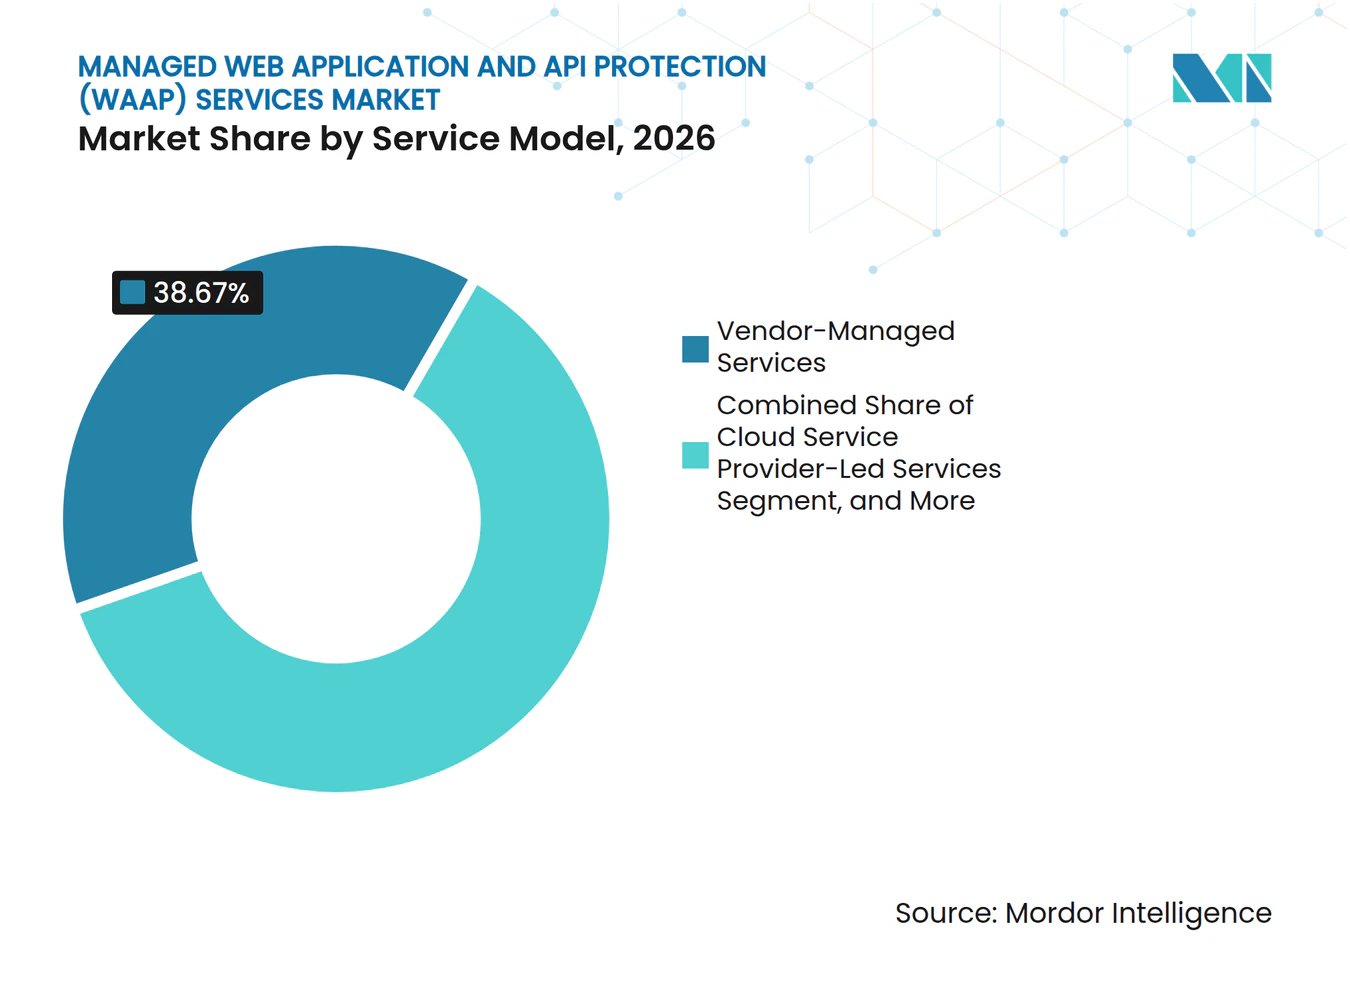
- Nach Servicemodell hielt anbieterverwaltete Dienste im Jahr 2026 einen Anteil von 38,67 %, während Cloud-Dienstanbieter-geführte Dienste bis 2032 voraussichtlich mit einer CAGR von 16,52 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 38,47 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 16,76 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende API-Exposition und Häufigkeit API-spezifischer Angriffe | +3.5% | Global, am stärksten ausgeprägt in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Expansion von Cloud-nativen Applikationen und Microservices | +3.0% | Global, mit dem asiatisch-pazifischen Raum und Nordamerika als primären Wachstumszentren | Mittelfristig (2–4 Jahre) |
| Strengere Datenschutz- und Applikationssicherheits-Compliance | +2.5% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum und den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Steigende Nachfrage nach 24/7-Sicherheitsbetrieb | +2.0% | Global, konzentriert in BFSI, Regierung und Gesundheitswesen | Kurzfristig (≤ 2 Jahre) |
| KI-Agenten- und Large-Language-Model-Workflows erhöhen die API-Abhängigkeit | +1.5% | Nordamerika, Europa und fortgeschrittene Volkswirtschaften im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Shadow-, Zombie- und nicht verwaltete APIs erzeugen entdeckungsgetriebene Sicherheitsnachfrage | +1.2% | Global, mit früher Dynamik in Nordamerika | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende API-Exposition und Häufigkeit API-spezifischer Angriffe
APIs übertragen heute Transaktionen und Datenaustausche, die früher über herkömmliche Webseiten abgewickelt wurden. Thales meldete mehr als 40.000 API-Vorfälle in mehr als 4.000 überwachten Umgebungen in der ersten Hälfte des Jahres 2025. Salt Security berichtete, dass 95 % der API-Angriffe im Jahr 2025 von authentifizierten Quellen ausgingen, was den Wert von Perimeter-Kontrollen allein einschränkt. Akamai verzeichnete im Jahr 2024 mehr als 311 Milliarden Web-Applikations- und API-Angriffe, wobei API-Angriffe gegenüber dem Vorjahr um 113 % zunahmen. Der Markt für verwaltete WAAP-Dienste begegnet dieser Exposition durch Endpunkt-Erkennung, Verhaltensanalyse und Richtliniendurchsetzung, die auch nach der Authentifizierung eines Nutzers fortgesetzt werden kann. Finanzdienstleistungen sind besonders exponiert, da Applikationen Zahlungen, Kontozugang und Open-Banking-Schnittstellen unterstützen.
Expansion von Cloud-nativen Applikationen und Microservices
Cloud-native Applikationen verteilen Sicherheitsverantwortlichkeiten auf APIs, Container, Gateways und Entwicklungsteams. F5 stellte fest, dass 86 % der Unternehmen API-Gateways einsetzen, während nur 34 % API-Sicherheitsmaßnahmen implementiert haben. Dieselbe Umfrage meldete einen Anstieg von Service-zu-Service-Angriffen um 275 % im Vergleich zu den Vorjahren. Verschiedene Abteilungen verwenden häufig unterschiedliche API-Management-Ansätze, was zu inkonsistenten Richtlinien und unvollständiger Transparenz führen kann. Verwaltete Anbieter können gemeinsame Kontrollen über Umgebungen hinweg anwenden und Sicherheitsprüfungen mit Prozessen der kontinuierlichen Integration und kontinuierlichen Bereitstellung verbinden. Red Hat berichtete, dass mehr als 60 % der Unternehmen planen, im Jahr 2026 in DevSecOps-Automatisierung zu investieren.[1] Dieser Wandel unterstützt den Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP), da der Schutz zunehmend innerhalb von Entwicklungs-Workflows und nicht nur am Netzwerkrand erwartet wird.
Strengere Datenschutz- und Applikationssicherheits-Compliance
Sicherheitsanforderungen machen Applikations- und API-Kontrollen zunehmend zu einer formalen Beschaffungsanforderung. Der PCI Security Standards Council stellt fest, dass PCI DSS v4.0.1 für den Schutz von Zahlungskontodaten gilt und durch Anforderungen an sichere Systeme und Applikationen unterstützt wird. NIS2 verpflichtet wesentliche und wichtige Einrichtungen zur Anwendung von Risikomanagementmaßnahmen, einschließlich Vorfallsbehandlung und Lieferkettensicherheit. DORA verpflichtet Finanzunternehmen in der Europäischen Union zudem zum Management von Informations- und Kommunikationstechnologierisiken. Diese Vorschriften bringen API-Inventare, Zugangsprotokollierung, Validierung und Vorfallsreaktion in routinemäßige Governance-Diskussionen ein. Der Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) verfügt daher über eine breitere Käuferbasis in regulierten Sektoren. Anbieter, die Kontrollen dokumentieren und Prüfungen unterstützen können, haben einen Vorteil, wenn Compliance-Teams die Sicherheitsbeschaffung beeinflussen.
Steigende Nachfrage nach 24/7-Sicherheitsbetrieb
Kontinuierliche Überwachung ist wichtiger geworden, da Angriffe außerhalb der lokalen Geschäftszeiten stattfinden können. SCSK Security startete im Juli 2025 in Japan einen 24/7-WAAP-Überwachungsdienst unter Verwendung von F5 Distributed Cloud WAAP. LevelBlue und Akamai führten im August 2025 verwaltete Web-Applikations- und API-Schutzdienste mit 24/7-Betrieb als zentralem Bestandteil des Angebots ein. Unternehmen ohne ein dediziertes Security Operations Center können diese Dienste für Überwachung, Richtlinienanpassung und Vorfallsreaktion nutzen. Dies kann die Betriebslast der Aufrechterhaltung des Schutzes über viele APIs und Applikationen hinweg verringern. Der Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) profitiert von diesem Bedarf, da die Aufrechterhaltung einer internen Rund-um-die-Uhr-Abdeckung für viele Unternehmen kostspielig ist. Es entsteht auch eine Nachfrage nach lokalem Dienstleistungsangebot, wo Anforderungen an Datenspeicherort und Reaktionszeiten eine Rolle spielen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Falsch-Positive und Betriebsunterbrechungen | -1.5% | Global, am stärksten ausgeprägt in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Mangel an spezialisierten WAAP- und API-Sicherheitsfachkräften | -1.2% | Global, mit starkem Druck in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Integrationskomplexität in hybriden und Multi-Cloud-Umgebungen | -0.8% | Nordamerika, Europa und fortgeschrittene Volkswirtschaften im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Kosten für QUIC-, HTTP/3- und verschlüsselte Datenverkehrsinspektion | -0.5% | Global, mit überproportionalen Auswirkungen auf kleinere Betreiber | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Falsch-Positive und Betriebsunterbrechungen
Falsch-Positive können legitime Nutzer blockieren, Transaktionen stören und das Vertrauen in Schutzkontrollen verringern. Dieses Problem ist schwierig, wenn Richtlinien auf sich ändernde API-Nutzlasten und komplexen JSON-Datenverkehr angewendet werden. Akamai weist darauf hin, dass Alarmmüdigkeit und ungenaue Erkennungen Unternehmen dazu veranlassen können, zu überdenken, wie sie Web-Applikations-Firewall-Kontrollen betreiben. Schlecht abgestimmte Regeln können Sicherheitsteams dazu verleiten, Kontrollen bei Ereignissen mit hohem Volumen nicht aggressiv durchzusetzen. Das Ergebnis kann entweder gestörter legitimer Datenverkehr oder schwächerer Schutz gegen tatsächliche Angriffe sein. Verwaltete Anbieter können dieses Risiko durch kontinuierliche Abstimmung reduzieren, aber Kunden benötigen dennoch Vertrauen in das Betriebsmodell des Anbieters. Der Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) könnte bei Unternehmen mit geringer Toleranz für Unterbrechungen beim Checkout, bei Zahlungen oder im Kundendienst eine langsamere Akzeptanz verzeichnen.
Mangel an spezialisierten WAAP- und API-Sicherheitsfachkräften
Der Mangel an Sicherheitsspezialisten erschwert sowohl die Technologiebewertung als auch das Service-Onboarding. Fortinet meldete im Jahr 2025 eine globale Lücke in der Cybersicherheitsbelegschaft von mehr als 4,7 Millionen Fachkräften.[2] ISACA stellte fest, dass 55 % der Cybersicherheitsteams unterbesetzt waren und 65 % unbesetzte Stellen hatten. Käufern fehlt möglicherweise das Personal, das zur Bewertung von Produktaussagen, zur Integration von Kontrollen und zur Definition akzeptabler Richtlinien erforderlich ist. Gleichzeitig unterstützt derselbe Mangel das Outsourcing, da Anbieter Zugang zu spezialisierten Analysten bieten. Der Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) muss daher einen gemischten Effekt berücksichtigen, da begrenzte Fachkenntnisse Entscheidungen verzögern können, während sie gleichzeitig den Fall für verwaltete Abläufe stärken.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
WAAP-Lösungen unterstützen die PlattformkonsolidierungWAAP-Lösungen hielten im Jahr 2026 einen Marktanteil von 61,04 % am Markt für verwaltete WAAP-Dienste und werden voraussichtlich bis 2032 mit einer CAGR von 16,21 % wachsen. Unternehmen bevorzugen Plattformen, die Web-Applikations-Firewall, Bot-Abwehr, Schutz vor verteilten Denial-of-Service-Angriffen und API-Sicherheit unter einer einzigen Verwaltungsebene kombinieren. Dieser Ansatz kann die Last der Verwaltung separater Tools und Richtlinien reduzieren. Die Branche für verwaltete Web-Applikations- und API-Schutzdienste bewegt sich in Richtung integrierter Plattformen, da Käufer gemeinsame Transparenz über den Applikationsdatenverkehr anstreben. Imperva erklärte, dass seine Applikationssicherheitsplattform API-Erkennung und -Reaktion in seine bestehenden Applikationssicherheitskontrollen integriert.
Verwaltete WAAP-Dienste machen den verbleibenden Komponentenanteil aus und übersetzen Plattformfunktionen in tägliche Betriebsunterstützung. Diese Dienste umfassen üblicherweise Überwachung, Richtlinienanpassungen, Vorfallsreaktion und Compliance-Berichterstattung. Akamai führte im Juni 2025 einen verwalteten API-Sicherheitsdienst ein, der Überwachung, Expertenreaktion und Compliance-Dashboards kombiniert. Die Grenze zwischen Lösungs- und Dienstleistungserlösen könnte weniger deutlich werden, da Anbieter den Plattformzugang mit Expertenbetrieb bündeln. Der Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) wird auch von API-fokussierten Anbietern beeinflusst, die Web-Applikations-Firewall- und Schutz-vor-verteilten-Denial-of-Service-Angriffe-Funktionen hinzufügen, wie durch Cequences WAAP-Launch im Juli 2025 gezeigt.


Nach Endnutzerbranche:
BFSI-Compliance-Anforderungen unterstützen die AusgabenBFSI hielt im Jahr 2026 einen Marktanteil von 23,45 % am Markt für verwaltete WAAP-Dienste. Finanzinstitute nutzen APIs für Zahlungen, Kontostandsabfragen, Authentifizierung und Open-Banking-Datenflüsse. Akamai beobachtete einen Anstieg der Web-Angriffe auf Finanzdienstleistungsseiten von 2024 bis 2025 um 11 %, während Angriffe durch verteilte Denial-of-Service auf Finanzdienstleistungs-APIs um 58 % zunahmen. FS-ISAC hat die Härtung von API-Kontrollen als Anliegen für Finanzorganisationen identifiziert. PCI DSS, DORA und andere Branchenvorschriften machen Sicherheitskontrollen zentraler für die Beschaffung und können eine widerstandsfähigere Nachfrage unterstützen.
Einzel- und E-Commerce wird voraussichtlich bis 2032 mit einer CAGR von 16,84 % wachsen. Automatisiertes Produkt-Scraping, Missbrauch von Anmeldedaten, Kontoübernahmen und Checkout-Angriffe schaffen einen Bedarf an Kontrollen, die sowohl das API-Verhalten als auch den Web-Datenverkehr bewerten können. Cequence berichtete, dass Einzelhändler in seiner Forschung aus dem Jahr 2025 66,5 % des bösartigen Datenverkehrs ausgesetzt waren, darunter 822 Millionen Produkt-Scraping-Versuche und mehr als 300 Millionen Kontoübernahmeversuche im gemessenen Jahr. Gesundheitswesen und Biowissenschaften benötigen Schutz, da Gesundheitsinformationsaustausche mehr Organisationen über APIs verbinden. Der Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) kann auch Regierungs-, Fertigungs-, Telekommunikations- und Reiseorganisationen bedienen, die spezialisierte Unterstützung benötigen.
Nach Servicemodell:
Cloud-Dienstanbieter-geführte Dienste gewinnen an DynamikAnbieterverwaltete Dienste hielten im Jahr 2026 einen Marktanteil von 38,67 % am Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP). Bei diesem Modell liefert ein dedizierter Sicherheitsanbieter Erkennung, Richtlinienverwaltung und Vorfallsreaktion als gebündelten Dienst. Große Unternehmen schätzen häufig klare Verantwortlichkeiten und Service-Level-Vereinbarungen, wenn sie bereits die Plattform eines Anbieters nutzen. Dieses Modell kann auch Compliance-Überprüfungen durch etablierte Berichts- und Eskalationsprozesse unterstützen. Der Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) nutzt weiterhin anbieterverwaltete Dienste, wo die Sicherheitsarchitektur maßgeschneiderte Richtlinien erfordert.
Cloud-Dienstanbieter-geführte Dienste werden voraussichtlich bis 2032 mit einer CAGR von 16,52 % wachsen. Unternehmen bevorzugen es zunehmend, Sicherheitskontrollen über Cloud-Beziehungen zu beziehen, die bereits ihre Rechen- und Netzwerkumgebungen unterstützen. Cloudflare kündigte im Oktober 2026 eine Integration mit Oracle Cloud Infrastructure an, die es Kunden ermöglicht, auf Cloudflares Applikations- und API-Schutzfähigkeiten in der Oracle-Umgebung zuzugreifen.[3] Der Markt für verwaltete WAAP-Dienste profitiert davon, wenn Schutz über Cloud-Beschaffungskanäle verfügbar ist. Co-verwaltete Dienste bleiben eine hybride Option für Kunden, die die interne Richtlinienkontrolle behalten und gleichzeitig spezialisierte Überwachung und Reaktion auslagern.

Notiz: Anteile aller einzelnen Segmente sind nach dem Kauf des Berichts verfügbar
Geografische Analyse
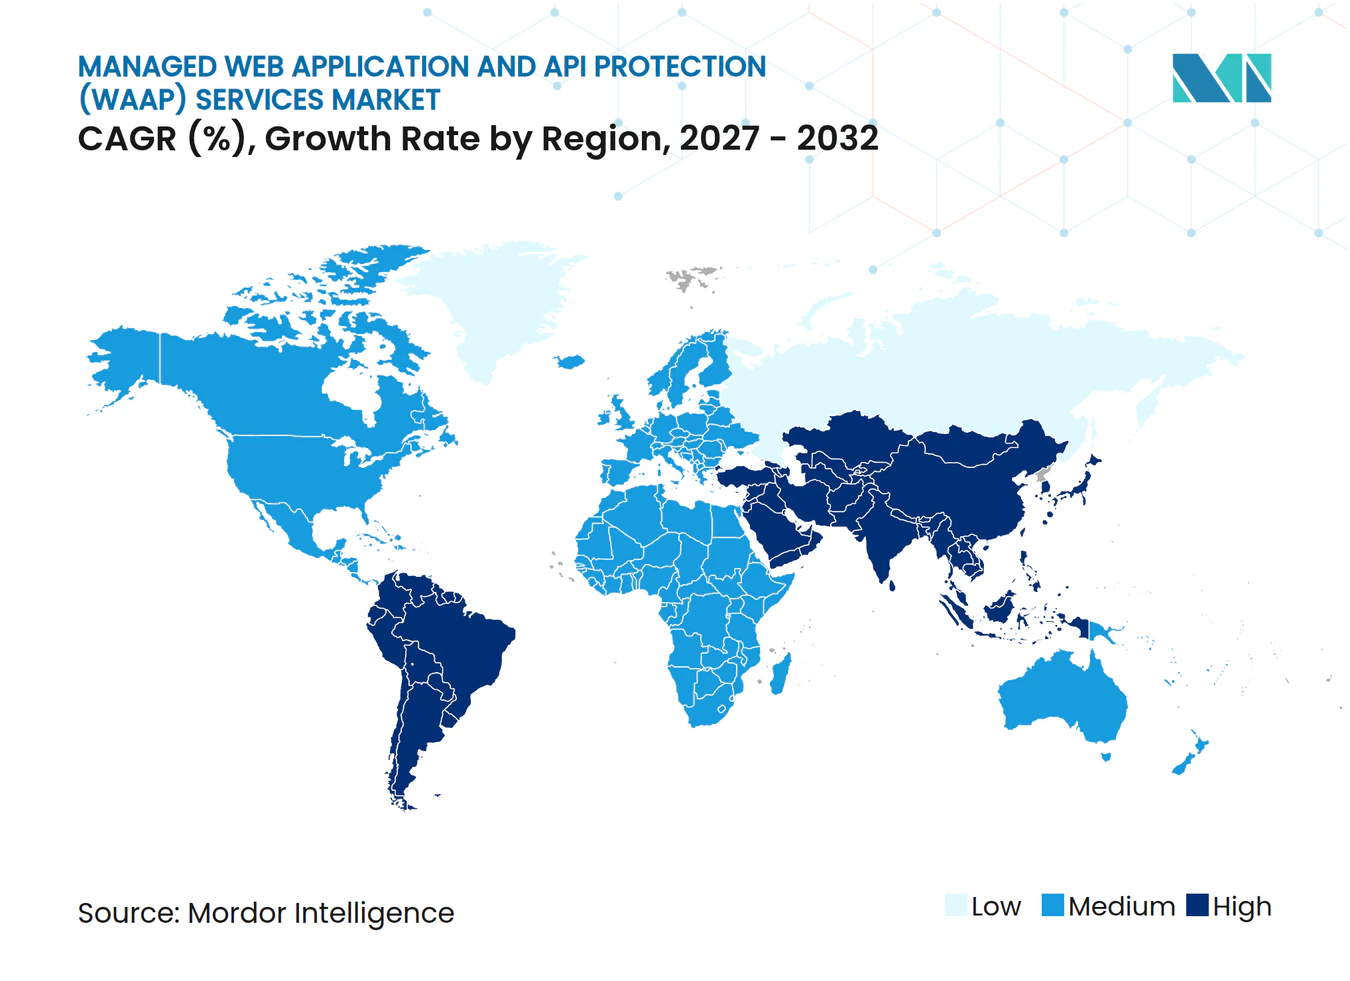
Nordamerika hielt im Jahr 2026 einen Marktanteil von 38,47 % am Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP). Die Region profitiert von einer hohen Konzentration großer Unternehmen, Cloud-Infrastruktur und Sicherheitsanbietern. Salt Security berichtete in seiner Studie aus dem Jahr 2025, dass 80 % der Unternehmen keine kontinuierliche Echtzeit-API-Überwachung hatten. Diese Lücke lässt Raum für die Akzeptanz verwalteter Dienste bei mittelständischen Käufern, die noch keine umfassende Überwachung implementiert haben. Kanada und Mexiko tragen durch digitale Dienste, Finanztechnologie und Einzelhandelsaktivitäten zur Nachfrage bei.
Europa hat ein besonderes Nachfragemuster, da Sicherheitsanforderungen eng mit der Regulierung verknüpft sind. NIS2 erfordert nationale Umsetzungsmaßnahmen und umfasst Vorfallsbehandlung, Lieferkettensicherheit und Wirksamkeitsbewertung. DORA gilt seit Januar 2025 für Finanzunternehmen in der Europäischen Union und hat die Anforderungen an das Management von Informations- und Kommunikationstechnologierisiken verstärkt. Deutschland, das Vereinigte Königreich und Frankreich verankern die regionale Nachfrage, insbesondere in Finanzzentren, die API-basierte Open-Banking-Dienste nutzen. Der Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) könnte einem zusätzlichen Auswahlkriterium gegenüberstehen, da ENISA ein Zertifizierungsschema für verwaltete Sicherheitsdienste entwickelt.
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 16,76 % wachsen. Akamai stellte fest, dass 85 % der befragten Organisationen im asiatisch-pazifischen Raum in den vorangegangenen 12 Monaten mindestens einen API-Sicherheitsvorfall erlebt hatten, mit einem durchschnittlichen finanziellen Schaden von mehr als 580.000 USD pro Vorfall. Indien verfügt über ein großes digitales Zahlungsökosystem und eine Lücke zwischen dem berichteten Vertrauen der Führungsebene und der API-Inventartransparenz der Applikationssicherheitsteams. In Japan wächst die Nachfrage nach expertengeführter Abdeckung, wie der Servicestart von SCSK Security im Jahr 2025 zeigt. Der Markt für verwaltete WAAP-Dienste hat auch Chancen im Nahen Osten und in Südamerika, wo Datenspeicherort, Datenschutz und die Expansion der Finanztechnologie die Akzeptanz unterstützen.
Wettbewerbslandschaft
Marktkonzentration
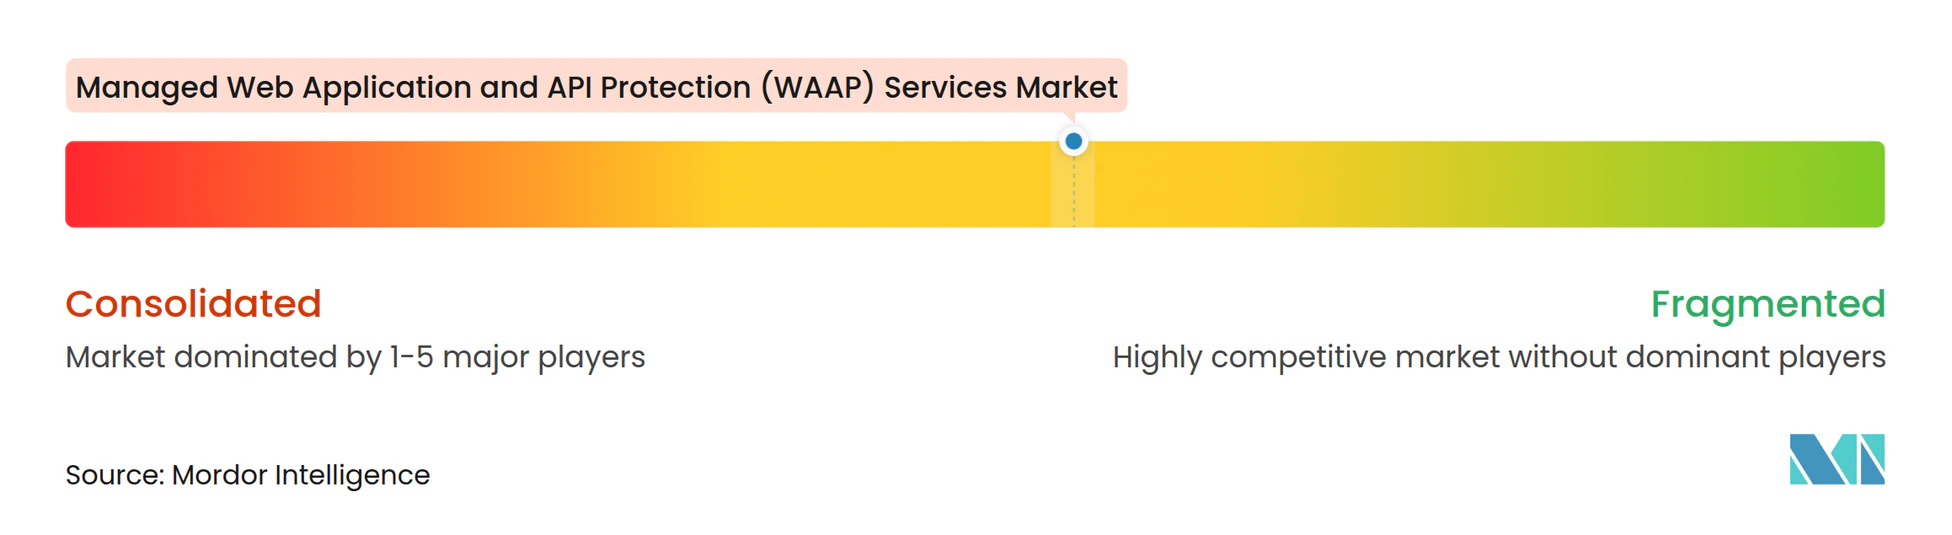
Der Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) ist unter breiten Plattformanbietern mäßig konzentriert und unter API-fokussierten Spezialisten stärker fragmentiert. Akamai, Cloudflare, Imperva, F5 und Fortinet konkurrieren durch Plattformbreite, Lieferfähigkeit und Integration über Cloud- und Applikationsumgebungen hinweg. Käufer suchen häufig nach einem Anbieter, der Web-Applikationen, APIs, Bots und Datenverkehr durch verteilte Denial-of-Service-Angriffe über ein einziges Betriebsmodell schützen kann. Unabhängige Tests und Anbieterbewertungen können die Beschaffung beeinflussen, wenn interne Teams keine umfangreichen Bewertungen durchführen können. Der Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) belohnt Anbieter, die zuverlässige Erkennung und Betriebsunterstützung nachweisen können.
Etablierte Anbieter erweitern ihre Plattformen, um API-spezifische Risiken zu adressieren. Imperva integrierte im Juni 2025 API-Erkennung und -Reaktion in seine Applikationssicherheitsplattform, um Risiken zu erkennen und zu mindern, einschließlich fehlerhafter Autorisierung auf Objektebene und nicht authentifizierter APIs.[4] Akamai startete im April 2025 Firewall für KI zum Schutz von KI-Applikationen, Large Language Models und KI-gesteuerten APIs. Es führte auch App and API Protector Hybrid für Multi-Cloud-, On-Premises- und Content-Delivery-Network-agnostische Umgebungen ein. Diese Schritte erweitern den Schutz über die herkömmliche Perimeter-Bereitstellung hinaus und unterstützen einen einheitlichen Richtlinienansatz über verteilte Infrastrukturen hinweg.
Spezialisierte Anbieter erweitern ihre Produktlinien, um um konsolidierte Sicherheitsbudgets zu konkurrieren. Traceable führte im April 2025 nach seiner Fusion mit Harness Traceable Cloud WAAP ein. Cequence fügte im Juli 2025 Web-Applikations-Firewall- und Schutz-vor-verteilten-Denial-of-Service-Angriffe-Funktionen zu seiner API-Sicherheits- und Bot-Management-Plattform hinzu. Dies lässt Raum für co-verwaltete Sicherheitsdienste und KI-API-Schutz, da Unternehmen mehr KI-Funktionen in die Produktion überführen.
Marktführer in der Branche für verwaltete Web-Applikations- und API-Schutzdienste (WAAP)
-
Akamai Technologies, Inc.
-
Cloudflare, Inc.
-
Imperva, Inc.
-
F5, Inc.
-
Radware Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) Unternehmen in diesem Bericht
- Akamai Technologies, Inc.
- Cloudflare, Inc.
- Imperva, Inc.
- F5, Inc.
- Radware Ltd.
- Fastly, Inc.
- Barracuda Networks, Inc.
- Fortinet, Inc.
- Palo Alto Networks, Inc.
- Check Point Software Technologies Ltd.
- Qualys, Inc.
- A10 Networks, Inc.
- Wallarm, Inc.
- Cequence Security, Inc.
- Salt Security, Inc.
- Traceable, Inc.
- Data Theorem, Inc.
- 42Crunch Limited
- Indusface Private Limited
- UBIKA Security SAS
- Prophaze Technologies Private Limited
- Reblaze Technologies Ltd.
Neueste Industrielle Entwicklungen in Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP)
- Oktober 2026: Cloudflare integrierte seine Konnektivitäts-Cloud-Plattform nativ mit Oracle Cloud Infrastructure (OCI) und ermöglichte gemeinsamen Kunden den direkten Zugriff auf Cloudflares WAF, DDoS-Schutz und API-Sicherheit von OCI aus in hybriden, Multi-Cloud- und Edge-Umgebungen. Die Integration vereinfacht die Sicherheitsbeschaffung für OCI-verankerte Unternehmen und signalisiert die Beschleunigung von Cloud-Dienstanbieter-geführter WAAP-Bereitstellung als kommerzielles Modell.
- August 2026: SecureIQLab veröffentlichte seinen Cloud WAAP v5.0 CyberRisk-Validierungsbericht und testete 12 WAAP-Anbieter auf mehr als 1.360 Angriffstypen. Imperva war der einzige Anbieter, der einen vollständigen Sicherheitsscore von 100 % erzielte, während F5, Fortinet und Akamai ebenfalls in der Leader-Kategorie platzierten. Der Bericht wird von Unternehmenskäufern, die verwaltete WAAP-Plattformen bewerten, als direkter Beschaffungsmaßstab verwendet.
- Juni 2026: F5 kündigte KI-gestützte WAAP-Verbesserungen an, darunter WAF-Funktionen, luftspaltbasierte API-Erkennung und -Sicherheit sowie virtuelles Patching. Der Fokus liegt auf der Identifizierung exponierter APIs und der Minderung von Schwachstellen vor der Ausnutzung, was die Nachfrage nach verwalteten Diensten unterstützt, die Applikationsebenen-Verteidigung mit schnellerer Schwachstellenreaktion kombinieren.
- März 2026: Cloudflare startete einen Beta-Web- und API-Schwachstellenscanner, der zunächst auf fehlerhafte Autorisierung auf Objektebene (BOLA) abzielt, ein prominentes API-Sicherheitsrisiko. Die Entwicklung erweitert den Schutz über das Blockieren bösartiger Anfragen in Echtzeit hinaus hin zur Identifizierung von Applikations- und API-Schwachstellen, bevor sie ausgenutzt werden, und erweitert damit den Umfang der verwalteten API-Sicherheit.
Umfang des globalen Marktberichts für verwaltete Web-Applikations- und API-Schutzdienste (WAAP)
Der Markt für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) umfasst Sicherheitsdienste, die es Unternehmen ermöglichen, Web-Applikationen, Programmierschnittstellen (APIs) und in der Cloud gehostete Applikations-Workloads gegen Angriffe auf Applikationsebene, automatisierte Bedrohungen, bösartige API-Anfragen und unbefugten Zugriff zu schützen. Diese Dienste umfassen die Bereitstellung, Konfiguration, Überwachung und Verwaltung von Web-Applikations-Firewalls, API-Sicherheitskontrollen, Bot-Abwehr, Schutz vor verteilten Denial-of-Service-Angriffen (DDoS), API-Erkennung, Schwachstellenerkennung, Bedrohungsanalyse und Prävention von Angriffen auf Applikationsebene. Verwaltete WAAP-Anbieter liefern kontinuierliche Sicherheitsüberwachung, Richtlinienanpassung, Bedrohungserkennung und -reaktion sowie Applikationsschutz in Cloud-nativen, hybriden und Multi-Cloud-Umgebungen und unterstützen Unternehmen bei der Verwaltung von API-Exposition, Applikationsschwachstellen und sich entwickelnden Sicherheitsanforderungen.
Der Marktbericht für verwaltete Web-Applikations- und API-Schutzdienste (WAAP) ist segmentiert nach Komponente (WAAP-Lösungen und verwaltete WAAP-Dienste), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen, Einzel- und E-Commerce, Informationstechnologie und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und Verteidigung, Fertigung, Reisen und Gastgewerbe sowie weitere Endnutzerbranchen), Servicemodell (anbieterverwaltete Dienste, durch verwaltete Sicherheitsdienstanbieter geführte Dienste, Cloud-Dienstanbieter-geführte Dienste, durch Systemintegratoren geführte Dienste und co-verwaltete Unternehmenssicherheitsdienste) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| WAAP-Lösungen |
| Verwaltete WAAP-Dienste |
| Banken, Finanzdienstleistungen und Versicherungen |
| Einzel- und E-Commerce |
| Informationstechnologie und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und Verteidigung |
| Fertigung |
| Reisen und Gastgewerbe |
| Weitere Endnutzerbranchen |
| Anbieterverwaltete Dienste |
| Durch verwaltete Sicherheitsdienstanbieter geführte Dienste |
| Cloud-Dienstanbieter-geführte Dienste |
| Durch Systemintegratoren geführte Dienste |
| Co-verwaltete Unternehmenssicherheitsdienste |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Übriges Afrika |
| Nach Komponente | WAAP-Lösungen | |
| Verwaltete WAAP-Dienste | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen | |
| Einzel- und E-Commerce | ||
| Informationstechnologie und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und Verteidigung | ||
| Fertigung | ||
| Reisen und Gastgewerbe | ||
| Weitere Endnutzerbranchen | ||
| Nach Servicemodell | Anbieterverwaltete Dienste | |
| Durch verwaltete Sicherheitsdienstanbieter geführte Dienste | ||
| Cloud-Dienstanbieter-geführte Dienste | ||
| Durch Systemintegratoren geführte Dienste | ||
| Co-verwaltete Unternehmenssicherheitsdienste | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Web-Applikations- und API-Schutzdienste?
Der Sektor wird voraussichtlich im Jahr 2027 5,32 Milliarden USD und bis 2032 9,56 Milliarden USD erreichen, mit einer CAGR von 15,65 % von 2027 bis 2032.
Warum werden verwaltete WAAP-Dienste immer wichtiger?
Unternehmen benötigen kombinierten Schutz für Web-Applikationen, APIs, Bots und Angriffe durch verteilte Denial-of-Service sowie 24/7-Betriebsunterstützung.
Welcher Endnutzersektor hat den größten Anteil?
BFSI hielt im Jahr 2026 23,45 % des Umsatzes, da Zahlungen, Authentifizierung, Open Banking und Compliance-Anforderungen den Schutzbedarf erhöhen.
Welches Endnutzersegment wird voraussichtlich am schnellsten wachsen?
Einzel- und E-Commerce wird voraussichtlich bis 2032 mit einer CAGR von 16,84 % wachsen, da automatisiertes Scraping, Kontoübernahmen und Checkout-Missbrauch zunehmen.
Welches Servicemodell wächst am schnellsten?
Cloud-Dienstanbieter-geführte Dienste werden voraussichtlich bis 2032 mit einer CAGR von 16,52 % wachsen, da Kunden die Sicherheitsbeschaffung mit Cloud-Plattformen konsolidieren.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 16,76 % wachsen, unterstützt durch Digitalisierung, Zahlungsaktivitäten und Cybersicherheitsanforderungen.