
Marktgröße und Marktanteil für verwaltete proaktive Bedrohungsjagd-Dienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 6.07 Milliarden US-Dollar |
| Marktgröße (2032) | 11.83 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 14.28 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete proaktive Bedrohungsjagd-Dienste von Mordor Intelligence
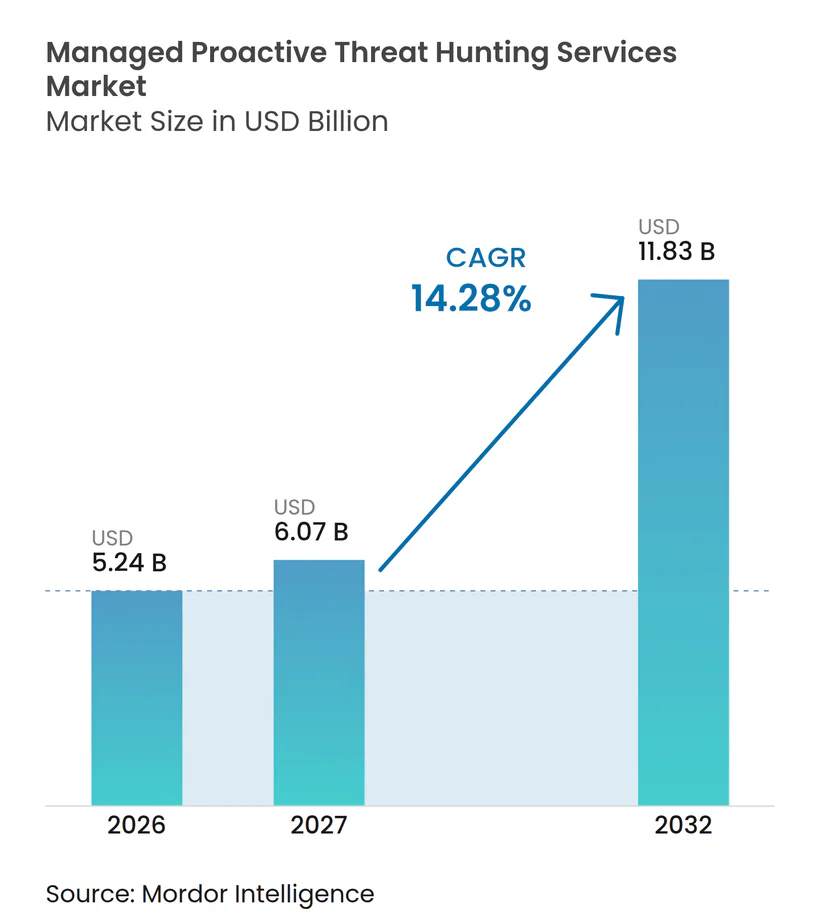
Die Marktgröße für verwaltete proaktive Bedrohungsjagd-Dienste wird voraussichtlich von 5,24 Milliarden USD im Jahr 2026 und 6,07 Milliarden USD im Jahr 2027 auf 11,83 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 14,28 % zwischen 2027 und 2032. Der Markt für verwaltete proaktive Bedrohungsjagd-Dienste wird durch einen Wandel von der reaktiven Alarmbearbeitung hin zu laufenden Untersuchungen geprägt, die auf Bedrohungen testen, die von automatisierten Kontrollen übersehen wurden. Ransomware-Betreiber, Kompromittierungen der Lieferkette und Identitätsmissbrauch erhöhen den Wert kontinuierlicher Untersuchungen in komplexen Unternehmensumgebungen. Käufer suchen auch nach Unterstützung, die bereits gesammelte Sicherheitsdaten über Endpunkte, Cloud-Systeme und Identitätstools hinweg nutzen kann. Anbieter reagieren mit KI-gestützten Arbeitsabläufen, breiteren Telemetrie-Pipelines und gemeinsam verwalteten Bereitstellungsmodellen, die die Kundenbeteiligung erhalten. Kosten, Nachweise des finanziellen Wertes, fragmentierte Daten und Vorschriften zur grenzüberschreitenden Datenbewegung verlangsamen weiterhin einige Kaufentscheidungen.
Wichtigste Erkenntnisse des Berichts
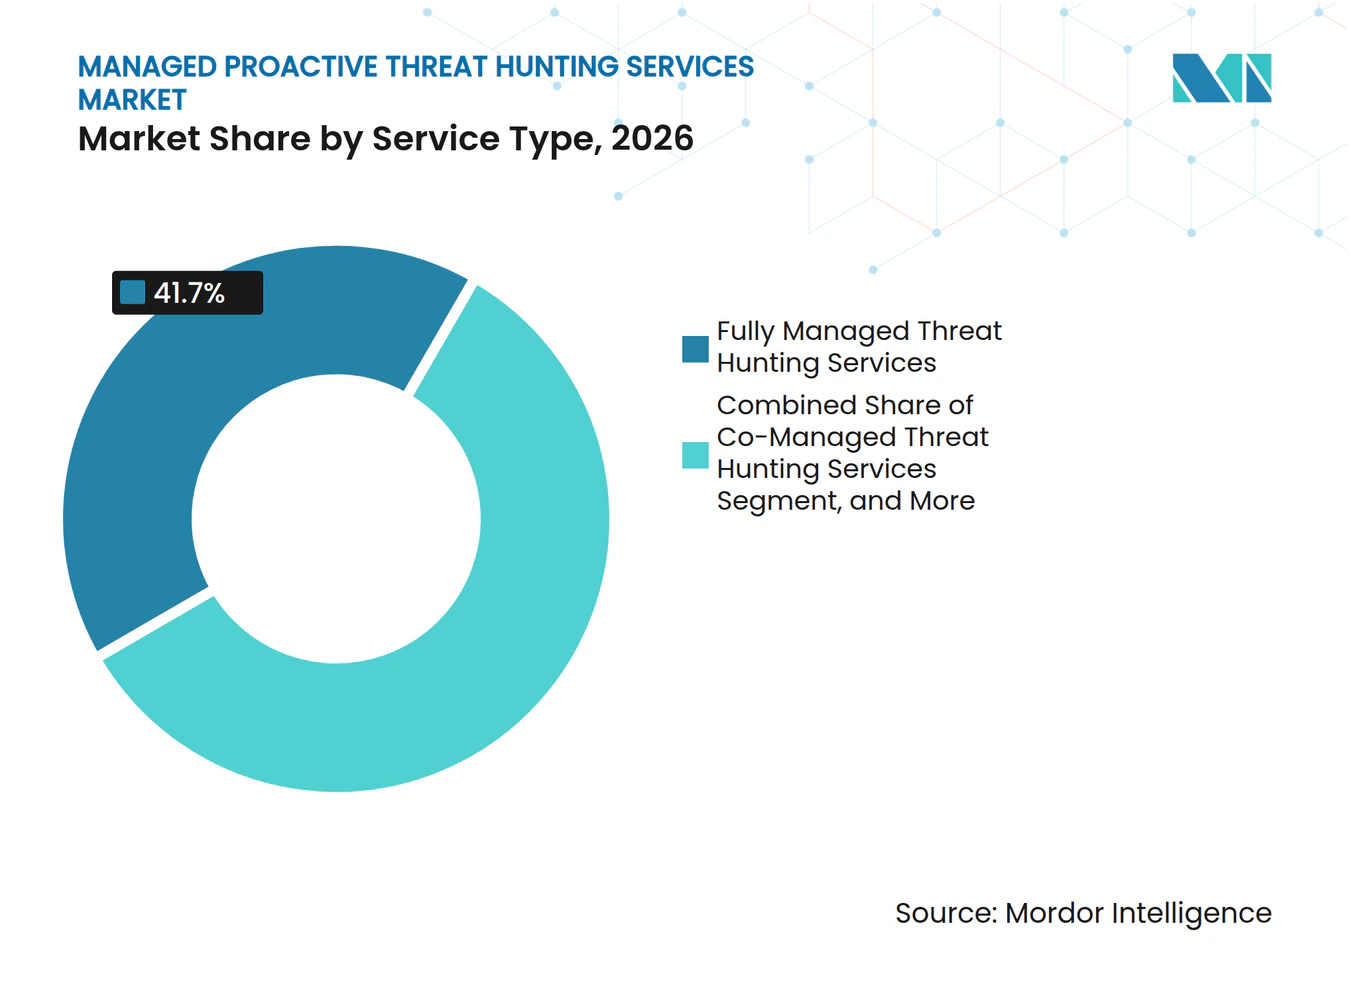
- Nach Servicetyp hielten vollständig verwaltete Bedrohungsjagd-Dienste im Jahr 2026 einen Anteil von 41,70 % am Markt für verwaltete proaktive Bedrohungsjagd-Dienste, während gemeinsam verwaltete Bedrohungsjagd-Dienste bis 2032 voraussichtlich mit einer CAGR von 16,49 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Anteil von 49,37 % auf die hybride Cloud, die bis 2032 voraussichtlich mit einer CAGR von 16,69 % wachsen wird.
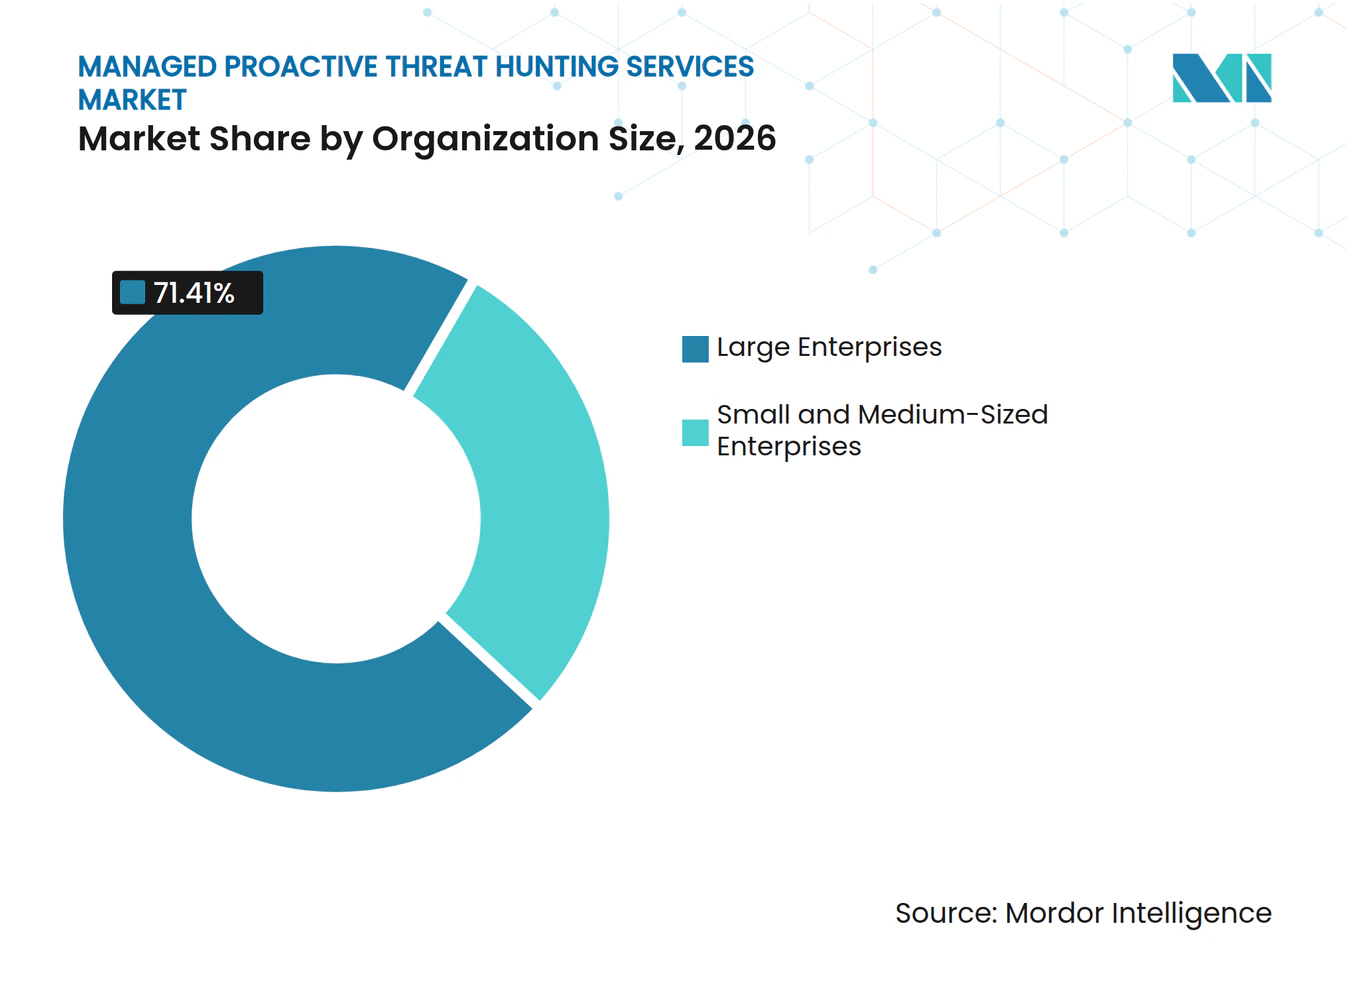
- Nach Unternehmensgröße entfielen im Jahr 2026 71,41 % des Umsatzes im Markt für verwaltete proaktive Bedrohungsjagd-Dienste auf Großunternehmen, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 17,32 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Marktanteil von 26,33 %, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 18,12 % wachsen werden.
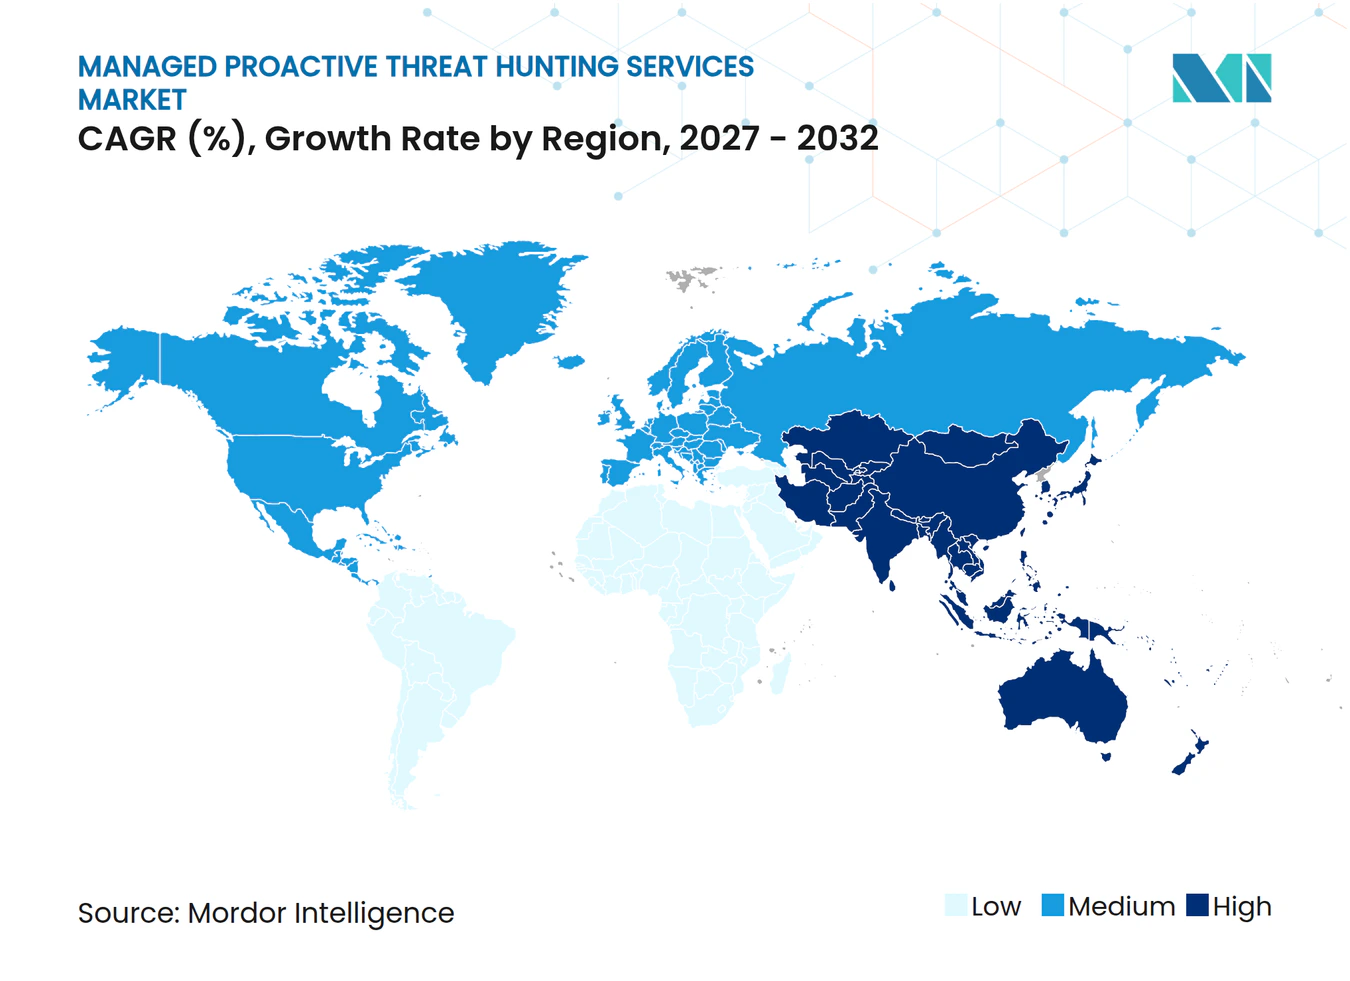
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 40,19 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 17,89 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Eskalation von Ransomware-, Lieferketten- und identitätsbasierten Angriffen | +3.2% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von hybriden Cloud- und vernetzten Arbeitslasten | +2.6% | Global, am stärksten in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Fachkräftemangel im Bereich Cybersicherheit und Nachfrage nach ausgelagertem Fachwissen | +2.4% | Global, akut in der EU und dem asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Regulatorischer Druck für kontinuierliche Erkennung und Reaktion | +2.0% | Nordamerika und EU, NIS2, DORA, SEC | Mittelfristig (2–4 Jahre) |
| Autonome Bedrohungsoperationen und KI-gestützte Untersuchungen | +1.6% | Global, technologiefortschrittliche Märkte führend | Mittelfristig (2–4 Jahre) |
| Wiederverwendung vorhandener Sicherheitstelemetrie durch plattformunabhängige Bedrohungsjagd | +1.1% | Global, insbesondere mittelständische Unternehmen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalation von Ransomware-, Lieferketten- und identitätsbasierten Angriffen
Ransomware-as-a-Service hat komplexe Angriffe einer breiteren Gruppe von Partnern zugänglich gemacht und Sicherheitsteams unter Druck gesetzt, die sich allein auf Alarmvolumen verlassen. Das Gesundheitswesen und die öffentliche Gesundheit verzeichneten laut den FBI-Daten, die von der American Hospital Association für 2025 zusammengefasst wurden, die höchste Anzahl von Ransomware-Vorfällen unter den 16 kritischen Infrastruktursektoren. Diese Exposition erhöht die Nachfrage nach dem Markt für verwaltete proaktive Bedrohungsjagd-Dienste bei Krankenhausnetzwerken und klinischen Systemen, die Eindringlinge erkennen müssen, bevor die Versorgung unterbrochen wird. CISA, FBI und HHS dokumentierten bis April 2026 mehr als 500 Opfer der Medusa-Ransomware in kritischen Infrastrukturen und beschrieben ein doppeltes Erpressungsmodell, das die Bedeutung einer frühzeitigen Entdeckung erhöht.[1] Kompromittierungen der Lieferkette und die Verbreitung von Ransomware überschneiden sich zunehmend, da vertrauenswürdiger Lieferantenzugang genutzt werden kann, um eine Zielumgebung zu erreichen. Identitätstelemetrie muss daher neben Endpunktsignalen in einem glaubwürdigen Bedrohungsjagd-Programm stehen.
Ausweitung von hybriden Cloud- und vernetzten Arbeitslasten
Hybride Umgebungen erzeugen gleichzeitig Sicherheitsinformationen über lokale Infrastrukturen, private Cloud-Umgebungen und öffentliche Cloud-Dienste. Dieses Betriebsmodell schafft Datenvolumen und architektonische Unterschiede, die ein einzelner Sicherheits-Stack möglicherweise nicht konsistent abdecken kann. Der Markt für verwaltete proaktive Bedrohungsjagd-Dienste profitiert, wenn Anbieter Informationen aus mehreren Umgebungen normalisieren und dieselben Bedrohungsjagd-Hypothesen darüber hinweg anwenden können. Arctic Wolf erklärte, dass seine Aurora-Plattform im Oktober 2025 über die Normalisierung des Open Cybersecurity Schema Framework mehr als 9 Billionen Sicherheitsbeobachtungen pro Woche über lokale und Cloud-Umgebungen hinweg verarbeitete. Interne Sicherheitstools können Abdeckungslücken hinterlassen, wenn sie Cloud-native Protokolle nicht in einem Produktionsmaßstab aufnehmen. Die weitere Nutzung vernetzter Anwendungen und gemischter Infrastrukturen dürfte die Telemetrieabdeckung als zentrales Kaufthema erhalten.
Fachkräftemangel im Bereich Cybersicherheit und Nachfrage nach ausgelagertem Fachwissen
Der Fachkräftemangel im Bereich Cybersicherheit schränkt weiterhin die Fähigkeit von Organisationen ein, spezialisierte Untersuchungsrollen zu besetzen. ISACA berichtete im Jahr 2025, dass 55 % der Cybersicherheitsteams unterbesetzt waren, 65 % unbesetzte Stellen hatten und 66 % der Fachleute mehr Arbeitsstress als vor 5 Jahren erlebten. Diese Bedingungen erschweren es, eine Rund-um-die-Uhr-Abdeckung aufrechtzuerhalten und aktuelle Bedrohungsjagd-Playbooks intern zu pflegen. Der Markt für verwaltete proaktive Bedrohungsjagd-Dienste bietet eine Möglichkeit, auf Ermittler, Bedrohungsintelligenz und etablierte Betriebsroutinen zuzugreifen, ohne ein vollständiges internes Team aufzubauen. Das Problem ist besonders relevant, wo kleinere Organisationen im Wettbewerb um Sicherheitstalente gegenüber größeren Arbeitgebern nicht mithalten können. Die langfristige Nachfrage wird gestützt, weil Outsourcing sowohl offene Stellen als auch den Druck auf bestehende Analysten adressiert.
Regulatorischer Druck für kontinuierliche Erkennung und Reaktion
Regulatorische Anforderungen werden hinsichtlich Protokollierung, Überwachung und Nachweisen, dass Erkennungsfähigkeiten vorhanden sind, spezifischer. Der technische Umsetzungsleitfaden der EU-NIS2 identifiziert verwaltete Sicherheitsdienstleister im Rahmen der relevanten Verpflichtungen und unterstützt strukturiertere Überwachungserwartungen.[2] DORA verlangt auch eine kontinuierliche Überwachung von IKT-Anomalien mit mehrschichtigen Kontrollen und automatischer Alarmierung. Diese Bedingungen unterstützen den Markt für verwaltete proaktive Bedrohungsjagd-Dienste, da Käufer sowohl Sicherheitsabdeckung als auch Nachweise benötigen, dass Kontrollen wie vorgesehen funktionieren. Kontinuierliche Erkennung ist besonders wichtig für Organisationen, die kurze Meldefristen für Vorfälle einhalten müssen. Verwaltete Anbieter können Käufern helfen, Überwachungsfähigkeiten nachzuweisen, Untersuchungsaufzeichnungen aufzubewahren und Fachwissen hinzuzufügen, wo interne Teams begrenzt sind.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Kosten für menschengeführte Bedrohungsjagd rund um die Uhr | -2.9% | Global, betrifft überproportional kleine und mittelständische Unternehmen sowie Schwellenmärkte | Kurzfristig (≤ 2 Jahre) |
| Schwierigkeiten beim Nachweis des ROI durch vermiedene Verluste | -2.1% | Global, am ausgeprägtesten in budgetbeschränkten Organisationen | Mittelfristig (2–4 Jahre) |
| Fragmentierte Telemetrie und Integrationskomplexität | -1.5% | Global, konzentriert in heterogenen IT-Umgebungen | Mittelfristig (2–4 Jahre) |
| Datensouveränität und grenzüberschreitende Telemetriebeschränkungen | -0.8% | EU und asiatisch-pazifischer Raum, Deutschland, Japan, Indien | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Kosten für menschengeführte Bedrohungsjagd rund um die Uhr
Kontinuierliche menschengeführte Bedrohungsjagd erfordert spezialisierte Analysten, Schichtabdeckung, aktuelle Informationen und regelmäßig aktualisierte Playbooks. Diese Anforderungen können eine vollständige interne Fähigkeit kostspielig machen, insbesondere wenn sie auf Endpunkt-Erkennungs- und Reaktionstools aufgesetzt wird. Der Markt für verwaltete proaktive Bedrohungsjagd-Dienste sieht sich bei kleinen und mittelständischen Unternehmen sowie Organisationen mit begrenzten Sicherheitsbudgets einer Erschwinglichkeitsbarriere gegenüber. KI-gestützte Untersuchungen können den manuellen Aufwand in jedem Bedrohungsjagd-Zyklus reduzieren, aber Kunden erhalten diese Effizienzgewinne möglicherweise nicht sofort durch niedrigere Preise. Anbieter müssen weiterhin erfahrene Teams besetzen, um hochpriorisierte Erkenntnisse zu untersuchen und Kundenentscheidungen zu unterstützen. Die Kostensensitivität dürfte daher am stärksten dort bleiben, wo Käufer einen Dauerbetriebsdienst nicht rechtfertigen können.
Schwierigkeiten beim Nachweis des ROI durch vermiedene Verluste
Bedrohungsjagd schafft einen Großteil ihres Wertes, wenn ein Eindringen kein wesentlicher Vorfall wird. Dieses Ergebnis vermiedener Verluste ist für Sicherheitsverantwortliche schwer in einen direkten finanziellen Fall für Budgetausschüsse zu übersetzen. Anbieter berichten häufig über Reduzierung der Verweildauer, abgeschlossene Bedrohungsjagden und MITRE ATT&CK-Abdeckung, aber diese Maßnahmen zeigen nicht immer ein finanzielles Ergebnis. Der Markt für verwaltete proaktive Bedrohungsjagd-Dienste kann längere Kaufzyklen erleben, wenn Käufer eine messbare Verbindung zwischen Serviceaktivität und Verlustprävention benötigen. Konsistente Ergebnismaßnahmen würden Kunden helfen, Anbieter zu vergleichen und den Wert proaktiver Sicherheitsarbeit zu erklären. Bis diese Maßnahmen breiter eingesetzt werden, bleibt die ROI-Unsicherheit ein Hemmnis für budgetbeschränkte Organisationen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
Gemeinsam verwaltete Modelle verändern die Prämie für vollständig verwaltete DiensteVollständig verwaltete Bedrohungsjagd-Dienste hielten im Jahr 2026 einen Anteil von 41,70 % am Markt für verwaltete proaktive Bedrohungsjagd-Dienste. Diese Position spiegelt die Präferenz von Organisationen wider, die Bedrohungsjagd-Arbeit, Tools und kontinuierliche Abdeckung auslagern möchten. Dieses Modell eignet sich für Käufer ohne ein ausgereiftes Security Operations Center, da es Zugang zu spezialisierten Ressourcen ohne interne Analysten-Kopfzahl bietet. Es gibt Organisationen auch eine einzige Anbieterbeziehung für regelmäßige Untersuchungen, operative Eskalation und die betrieblichen Routinen, die erforderlich sind, wenn ein Befund sofortige Aufmerksamkeit erfordert. Die vollständig verwaltete Bereitstellung bleibt wichtig, wo ein internes Sicherheitsteam nur begrenzte Kapazität hat, komplexe Befunde zu interpretieren und eine Reaktion über Geschäftssysteme hinweg zu koordinieren.
Gemeinsam verwaltete Bedrohungsjagd-Dienste werden bis 2032 voraussichtlich eine CAGR von 16,49 % verzeichnen. Der Markt für verwaltete proaktive Bedrohungsjagd-Dienste verschiebt sich daher hin zu Modellen, die Anbietertelemetrie, Informationen und Playbooks zu internen Teams hinzufügen, anstatt sie zu ersetzen. Dieser Ansatz kann regulierten Organisationen ansprechen, die möchten, dass die Verantwortung beim internen Personal verbleibt, während sie externe Kapazität für tiefere Untersuchungen gewinnen. Kampagnenbasierte Dienste bedienen mittelständische Käufer, die definierte, hypothesengeführte Untersuchungen rund um bestimmte Bedrohungsakteure oder Schwachstellenoffenlegungen durchführen. Vorfallsreaktions- und Retainer-basierte Bedrohungsjagd sind relevant, wo Cyberversicherungsvereinbarungen eine Anbieterbeziehung vor einem Ereignis begünstigen, obwohl skalierbare Plattformen benötigt werden, um Druck auf die Anbietermargen zu vermeiden.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodus:
Hybride Cloud spiegelt den Betrieb von Unternehmenssystemen widerDie hybride Cloud hielt im Jahr 2026 einen Anteil von 49,37 % am Markt für verwaltete proaktive Bedrohungsjagd-Dienste. Sie wird bis 2032 auch voraussichtlich mit einer CAGR von 16,69 % wachsen. Diese Position spiegelt die Tatsache wider, dass viele große Organisationen Legacy-Systeme vor Ort betreiben, während sie Cloud-native Arbeitslasten für neuere Anwendungen und kundenorientierte Dienste nutzen. Anbieter müssen Informationen aus diesen unterschiedlichen Umgebungen zusammenführen, ohne neue blinde Flecken zu schaffen oder den Kunden zu zwingen, separate Untersuchungsprozesse aufrechtzuerhalten. Die hybride Bereitstellung ist daher eng mit der Fähigkeit verbunden, Daten zu normalisieren und einen konsistenten Untersuchungsprozess über die gesamte Umgebung hinweg durchzuführen.
Die vollständig cloudbasierte Bereitstellung ist für Cloud-native Organisationen und kleine und mittelständische Unternehmen relevant, die keine größeren Legacy-Infrastrukturverpflichtungen haben. Die lokale Bereitstellung bleibt in luftgespaltenen Umgebungen, Verteidigungsanlagen und kritischen Infrastruktureinstellungen notwendig, wo Datenresidenzanforderungen die Telemetriebewegung einschränken. Deutschlands kritische Infrastrukturumgebung unterstützt Bereitstellungsentscheidungen, die lokale Überwachungs- und Datenkontrollanforderungen erfüllen können. Elastic führte im Oktober 2026 AlertZero als ein Multi-Agenten-KI-System ein, das für Cloud-, selbstverwaltete und luftgespaltene Umgebungen konzipiert ist. Das Angebot verdeutlicht, warum Anbieter Flexibilität über Bereitstellungsarchitekturen hinweg benötigen, anstatt davon auszugehen, dass jeder Käufer Sicherheitsinformationen in einer öffentlichen Cloud zentralisieren kann.
Nach Unternehmensgröße:
Die Akzeptanz bei kleinen und mittelständischen Unternehmen steigt, da Zugangshürden sinkenGroßunternehmen machten im Jahr 2026 71,41 % des Marktes für verwaltete proaktive Bedrohungsjagd-Dienste aus. Große Organisationen verfügen über höhere Sicherheitsbudgets, breitere Angriffsflächen und etablierte Beschaffungskanäle für verwaltete Sicherheitsdienste. Sie betreiben auch komplexe Technologiebestände, die kontinuierliche Untersuchungen wertvoller machen, einschließlich mehrerer Geschäftsbereiche und einer Mischung aus Legacy- und modernen Anwendungen. Ihre Größe hilft dabei, dedizierte Anbieterverträge und erweiterte Servicekonfigurationen zu unterstützen, die kleinere Käufer möglicherweise nicht finanzieren können. Diese Käufergruppe bleibt zentral für den Umsatz, da sie über die Ressourcen verfügt, eine breite Abdeckung über ihre Betriebsumgebung hinweg einzusetzen.
Kleine und mittelständische Unternehmen werden bis 2032 voraussichtlich eine CAGR von 17,32 % verzeichnen. Ihre Akzeptanz wird durch spezialisierte Angebote, niedrigere Kosten pro Endpunkt durch KI-gestützte Automatisierung und Versicherungsanforderungen unterstützt, die eine kontinuierliche Überwachung begünstigen können. ISACAs Feststellung, dass 65 % der Organisationen unbesetzte Cybersicherheitsrollen hatten, unterstreicht die Personalherausforderung für kleinere Käufer. TD SYNNEX Deutschland und digit solutions führten im November 2025 einen deutschsprachigen verwalteten SOC-Dienst ein, um Managed Service Providern zu helfen, kleine und mittelständische Unternehmen sowie Kunden des öffentlichen Sektors ohne eigenes SOC zu bedienen.[3] Gemeinsam verwaltete und kampagnenbasierte Formate können Zugang zu Spezialwissen bieten, ohne den Preis und die Verpflichtung eines Vollzeit-Managed-Engagements, sodass Anbieter Organisationen mit engeren Budgets erreichen können.

Nach Endnutzerbranche:
Gesundheitswesen und Biowissenschaften überholen BFSIBFSI hielt im Jahr 2026 einen Anteil von 26,33 % am Markt für verwaltete proaktive Bedrohungsjagd-Dienste. Der Sektor hat eine lange Geschichte der Investitionen in Bedrohungserkennung, da er hochwertige Finanz- und Personaldaten verwaltet. Seine Compliance-Anforderungen und die Notwendigkeit, Echtzeit-Dienste zu schützen, unterstützen auch eine kontinuierliche Überwachung über Anwendungen hinweg, die Kunden und Mitarbeiter täglich nutzen. Sicherheitsteams in diesem Sektor müssen häufig Aktivitäten über Kundenkanäle, interne Systeme und Cloud-Dienste hinweg untersuchen. Diese Bedingungen machen proaktive Untersuchungen zu einem etablierten Teil seiner Sicherheitsausgaben und des Anbieterauswahlprozesses.
Das Gesundheitswesen und die Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 18,12 % wachsen. Die American Hospital Association berichtete, dass das Gesundheitswesen und die öffentliche Gesundheit im Jahr 2025 die höchste Anzahl von Ransomware-Vorfällen unter den 16 kritischen Infrastruktursektoren verzeichneten. Dieses Risiko veranlasst Krankenhaussysteme, sich stärker auf kontinuierliche Erkennung und verwaltete Untersuchungen zu konzentrieren, da Unterbrechungen klinische Systeme und Pflegeabläufe beeinträchtigen können. Die Nachfrage von Regierung und Verteidigung spiegelt die Exposition gegenüber staatlich geförderten Aktivitäten und die Notwendigkeit wider, sensible Systeme zu schützen. Energie und Versorgung erhöhen die Akzeptanz, da Betriebstechnologie und Informationstechnologie stärker vernetzt werden, während IT und Telekommunikation, Einzelhandel und E-Commerce sowie andere Endnutzergruppen eine breitere Nachfragebasis hinzufügen.
Geografische Analyse
Markt für verwaltete proaktive Bedrohungsjagd-Dienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Anteil von 40,19 % am Markt für verwaltete proaktive Bedrohungsjagd-Dienste. Die Region verfügt über eine hohe Konzentration an Unternehmenskäufern im Sicherheitsbereich sowie über ein ausgereiftes Ökosystem von Anbietern verwalteter Sicherheitsdienste. Organisationen sehen sich zudem einem regulatorischen Umfeld gegenüber, das stärker auf eine zeitnahe Erkennung und Behandlung von Vorfällen ausgerichtet ist, was eine kontinuierliche Überwachung zu einer praktischen betrieblichen Anforderung machen kann. Das Gesundheitswesen und die Fertigungsindustrie bleiben wichtige Käufergruppen, da Ransomware operative und finanzielle Risiken geschaffen hat. Die Vereinigten Staaten führen den regionalen Umsatz an, während Kanada und Mexiko die Nachfrage weiter stützen, da Anbieter ihre Abdeckung und Dienstverfügbarkeit ausweiten.
Markt für verwaltete proaktive Bedrohungsjagd-Dienste in Europa und Südamerika
Europa ist die zweitgrößte Region für den Markt für verwaltete proaktive Bedrohungsjagd-Dienste. Deutschland, das Vereinigte Königreich und Frankreich führen die Einführung an, während NIS2 und DORA Investitionen in Überwachungs-, Protokollierungs- und Erkennungsprozesse unterstützen.[4] Deutschland fügt Anforderungen für kritische Infrastrukturen hinzu, die datengesteuerte Bereitstellungsmodelle begünstigen können. Anbieter mit plattformunabhängigen Diensten können Käufer ansprechen, die Telemetriedaten innerhalb definierter Standorte halten müssen. Südamerika befindet sich noch in einem früheren Stadium, wobei Brasilien und Argentinien die wichtigsten Bereiche der Unternehmensnachfrage darstellen.
Markt für verwaltete proaktive Bedrohungsjagd-Dienste in APAC und MEA
Asien-Pazifik wird voraussichtlich bis 2032 mit einem CAGR von 17,89 % wachsen. Japan ist ein bedeutender Markt, da lokale Anbieter Dienste einführen, die proaktive Bedrohungsjagd in den Sicherheitsbetriebszyklus des Marktes für verwaltete proaktive Bedrohungsjagd-Dienste integrieren. MBSD hat im Oktober 2026 MBSD-SOC Proactive Hunt eingeführt und erklärt, dass aus der Bedrohungsjagd abgeleitete Erkennungsregeln in die laufende SIEM-Überwachung zurückgeführt werden. China, Indien und Südkorea erhöhen ebenfalls ihre Investitionen in Sicherheitskapazitäten, während der Nahe Osten, angeführt von Saudi-Arabien und den Vereinigten Arabischen Emiraten, sowie Afrika, angeführt von Südafrika und Nigeria, aufstrebende Regionen sind, in denen Anbieter ihre Bereitstellung an lokale Betriebsbedingungen und Datenschutzvorschriften anpassen müssen.
Wettbewerbslandschaft
Marktkonzentration
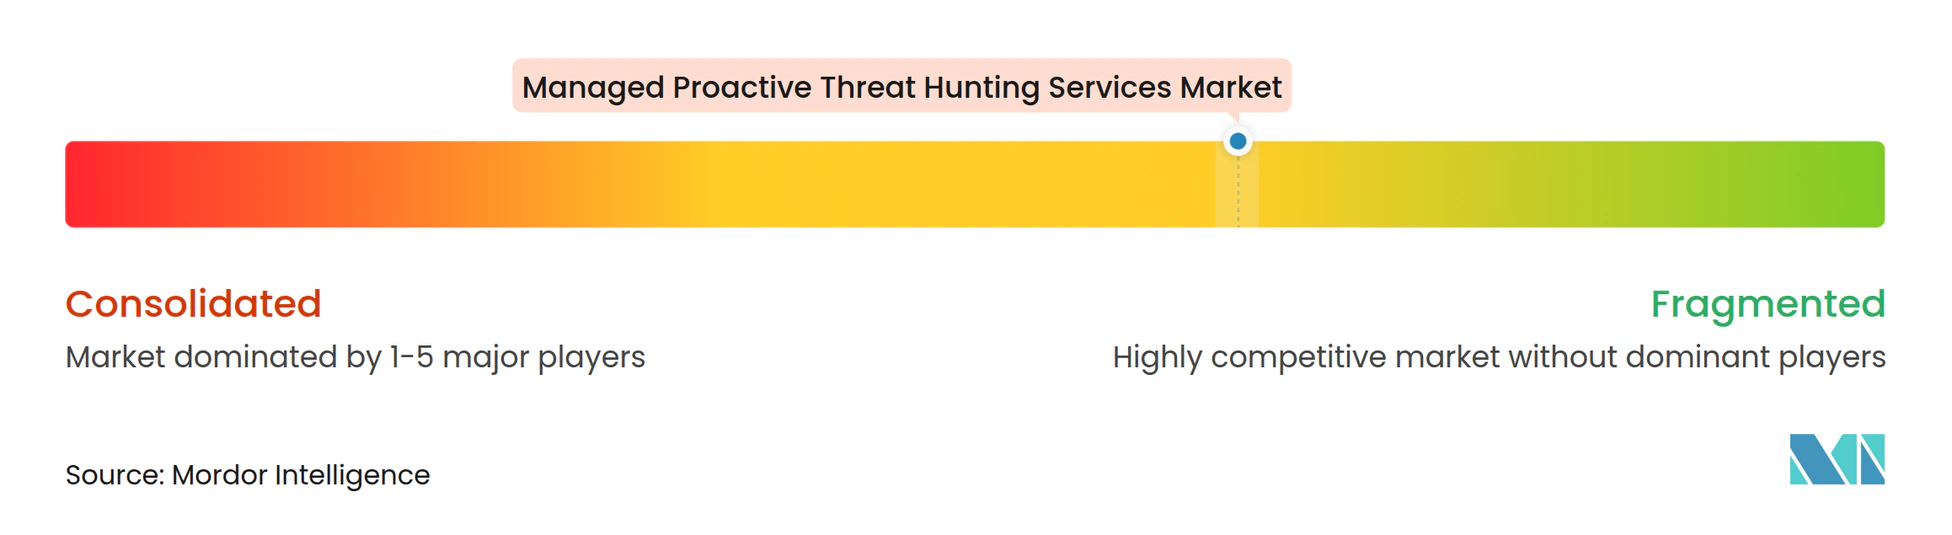
Der Markt für verwaltete proaktive Bedrohungsjagd-Dienste ist unter großen Plattformen mäßig fragmentiert und unter spezialisierten Anbietern stärker fragmentiert. KI-Fähigkeit und Informationstiefe werden zu wichtigeren Wettbewerbsfaktoren als eine einfache Erhöhung der Analysten-Kopfzahl. Große Anbieter integrieren autonome Bedrohungsjagd-Funktionen in verwaltete Serviceschichten, um den Untersuchungsdurchsatz zu erhöhen und das Volumen der Sicherheitsdaten in Kundenumgebungen zu bewältigen. CrowdStrike startete Threat AI im September 2025 mit einem Hunt Agent für kontinuierliche Abfragen und einem Malware Analysis Agent für die automatisierte YARA-Regelgenerierung. Dieser Schritt zeigt, wie führende Anbieter versuchen, die Bedrohungsjagd-Kapazität von einer linearen Erweiterung der Analystenteams zu trennen.
Elastic führte AlertZero im Oktober 2026 als agentenbasierte Schicht für Sicherheitsoperationen ein, die Triage Watch, Hunt Watch, Detection Watch und Forensics Watch umfasst. Das Produkt soll kontinuierliche Bedrohungsjagd, Erkennungsoptimierung und forensische Arbeit über Cloud-, selbstverwaltete und luftgespaltene Bereitstellungen hinweg unterstützen. Arctic Wolf formalisierte im Oktober 2025 eine strategische Zusammenarbeit mit AWS, um die Aurora-Plattform und ihr KI-gestütztes SOC zu skalieren, und erklärte, dass die Plattform mehr als 9 Billionen Sicherheitsbeobachtungen pro Woche verarbeitet. Diese Maßnahmen zeigen einen Wettbewerb, der sich auf Datenskalierung, Automatisierung und breitere Umgebungsunterstützung konzentriert. Der Markt für verwaltete proaktive Bedrohungsjagd-Dienste sieht auch, wie Anbieter Cloud-Beziehungen und Produktarchitektur nutzen, um die Reichweite der verwalteten Bereitstellung zu verbessern.
Spezialisten wie Red Canary, Expel und Huntress Labs konkurrieren durch vertikales Fachwissen und gemeinsam verwaltete Bereitstellung, die Kunden stärker in Entscheidungen einbezieht. Weißer Raum verbleibt bei der betriebstechnologiebewussten Bedrohungsjagd, wo spezialisierte Erkennungsfähigkeiten begrenzt sind, und an Standorten, wo Compliance-Anforderungen eine cloudgehostete Dienstbereitstellung erschweren. Konsolidierung wird voraussichtlich Unternehmen begünstigen, die breite Telemetrieabdeckung, proprietäre Bedrohungsintelligenz und automatisierte Untersuchungsfähigkeit kombinieren. Es wurde kein kombinierter Marktanteil für führende Unternehmen angegeben, sodass ein Konzentrationsindex unter den angegebenen Kriterien nicht berechnet werden kann.
Branchenführer im Markt für verwaltete proaktive Bedrohungsjagd-Dienste
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Sophos Limited
-
Palo Alto Networks, Inc.
-
SentinelOne, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete proaktive Bedrohungsjagd-Dienste Unternehmen in diesem Bericht
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Microsoft Corporation
- Palo Alto Networks, Inc.
- SentinelOne, Inc.
- Rapid7, Inc.
- eSentire, Inc.
- Red Canary
- Expel, Inc.
- Huntress Labs Incorporated
- LevelBlue
- Bitdefender SRL
- Critical Start, Inc.
- Binary Defense Systems, Inc.
- Kroll, LLC
- WithSecure Corporation
- Darktrace Limited
- IBM Corporation
- Cisco Systems, Inc.
- Fortinet, Inc.
- Trend Micro Incorporated
- Orange S.A.
Neueste Industrielle Entwicklungen in Markt für verwaltete proaktive Bedrohungsjagd-Dienste
- Oktober 2026: Elastic startete AlertZero am 8. Oktober 2026, eine agentische Schicht in Elastic Security, die 4 spezialisierte KI-Agenten – Triage Watch, Hunt Watch, Detection Watch und Forensics Watch einsetzt, um kontinuierlich Bedrohungen zu jagen, Erkennungen zu optimieren und forensische Arbeiten über Cloud-, selbstverwaltete und luftgespaltene Bereitstellungen hinweg durchzuführen.
- Oktober 2026: Mitsui Bussan Secure Directions startete "MBSD-SOC Proactive Hunt" in Japan und integrierte proaktive Bedrohungsjagd in seinen SOC-Zyklus, wobei aus der Bedrohungsjagd abgeleitete Erkennungsregeln in die kontinuierliche SIEM-Überwachung zurückgeführt werden.
- Februar 2026: Arctic Wolf wurde von Chubb als bevorzugter Anbieter für verwaltete Erkennung und Reaktion ausgewählt, was eine Konvergenz von Cyberversicherungs-Zeichnungskriterien und der Auswahl von verwalteten Bedrohungsjagd-Diensten markiert.
- November 2025: NEC startete "CyIOC", eine intelligenzgesteuerte Marke für verwaltete Sicherheitsdienste der nächsten Generation, die NECs proprietäre Bedrohungsintelligenz mit KI-Analyse über ein globales Netzwerk aus 4 Standorten des Cyber Intelligence and Operation Center in Japan, dem asiatisch-pazifischen Raum, Europa und den Vereinigten Staaten integriert.
Globaler Berichtsumfang für den Markt für verwaltete proaktive Bedrohungsjagd-Dienste
Verwaltete proaktive Bedrohungsjagd-Dienste sind ausgelagerte Cybersicherheitsoperationen, bei denen spezialisierte, menschengeführte Sicherheitsanalysten systematisch den digitalen Fußabdruck einer Organisation durchsuchen, um versteckte, ausgeklügelte Cyberbedrohungen aufzudecken, die automatisierte Sicherheitskontrollen erfolgreich umgangen haben.
Der Marktbericht für verwaltete proaktive Bedrohungsjagd-Dienste ist segmentiert nach Servicemodell (vollständig verwaltete Bedrohungsjagd-Dienste, gemeinsam verwaltete Bedrohungsjagd-Dienste, kampagnenbasierte Bedrohungsjagd-Dienste sowie vorfallsreaktions- und retainer-basierte Bedrohungsjagd), Bereitstellungsmodus (cloudbasiert, hybride Cloud und vor Ort), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (BFSI, vorfallsreaktions- und retainer-basierte Bedrohungsjagd, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Energie und Versorgung, Einzelhandel und E-Commerce sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Vollständig verwaltete Bedrohungsjagd-Dienste |
| Gemeinsam verwaltete Bedrohungsjagd-Dienste |
| Kampagnenbasierte Bedrohungsjagd-Dienste |
| Vorfallsreaktions- und retainer-basierte Bedrohungsjagd |
| Cloudbasiert |
| Hybride Cloud |
| Vor Ort |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| BFSI |
| Regierung und Verteidigung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Energie und Versorgung |
| Einzelhandel und E-Commerce |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Servicetyp | Vollständig verwaltete Bedrohungsjagd-Dienste | |
| Gemeinsam verwaltete Bedrohungsjagd-Dienste | ||
| Kampagnenbasierte Bedrohungsjagd-Dienste | ||
| Vorfallsreaktions- und retainer-basierte Bedrohungsjagd | ||
| Nach Bereitstellungsmodus | Cloudbasiert | |
| Hybride Cloud | ||
| Vor Ort | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | BFSI | |
| Regierung und Verteidigung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Energie und Versorgung | ||
| Einzelhandel und E-Commerce | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete proaktive Bedrohungsjagd-Dienste?
Der Markt für verwaltete proaktive Bedrohungsjagd-Dienste wird voraussichtlich im Jahr 2026 5,24 Milliarden USD und im Jahr 2027 6,07 Milliarden USD betragen und bis 2032 bei einer CAGR von 14,28 % 11,83 Milliarden USD erreichen. Die Prognose spiegelt die Nachfrage nach kontinuierlichen Untersuchungen in komplexen Unternehmensumgebungen und vernetzten Infrastrukturen wider.
Welcher Servicetyp führt den Markt für verwaltete proaktive Bedrohungsjagd-Dienste an?
Vollständig verwaltete Bedrohungsjagd-Dienste führen mit einem Anteil von 41,70 % im Jahr 2026, während gemeinsam verwaltete Bedrohungsjagd-Dienste mit 16,49 % bis 2032 die höchste prognostizierte CAGR aufweisen.
Warum nutzen Organisationen den Markt für verwaltete proaktive Bedrohungsjagd-Dienste?
Organisationen nutzen diese Dienste, um Ransomware-, Lieferketten-, Identitäts- und Cloud-bezogene Bedrohungen zu untersuchen, die automatisierte Kontrollen umgehen und den Geschäftsbetrieb beeinträchtigen können.
Welches Bereitstellungsmodell wird am häufigsten für verwaltete Bedrohungsjagd verwendet?
Die hybride Cloud führt mit einem Anteil von 49,37 % im Jahr 2026 und hat mit 16,69 % bis 2032 die höchste prognostizierte CAGR.
Welcher Endnutzersektor wächst bei Bedrohungsjagd-Diensten am schnellsten?
Das Gesundheitswesen und die Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 18,12 % wachsen, unterstützt durch erhöhte Ransomware-Exposition.
Welche Region weist die stärkste prognostizierte Expansion auf?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 17,89 % wachsen, während Nordamerika mit einem Anteil von 40,19 % im Jahr 2026 führt.