
Marktgröße und Marktanteil für verwaltete Incident-Response- und Threat-Hunting-Dienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 5.73 Milliarden US-Dollar |
| Marktgröße (2032) | 11.34 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 14.63 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
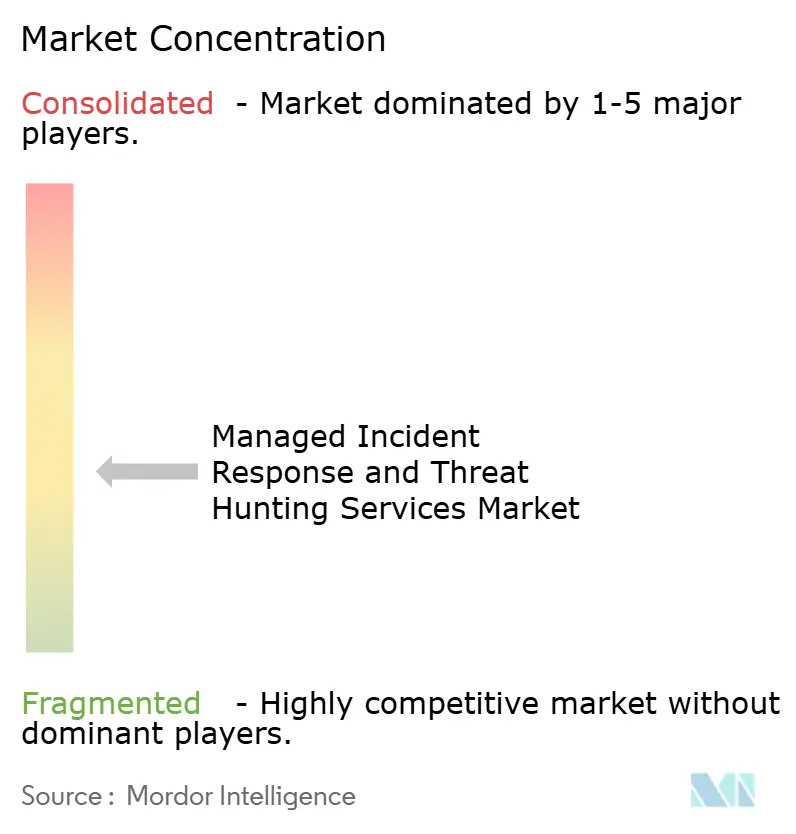
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Incident-Response- und Threat-Hunting-Dienste von Mordor Intelligence
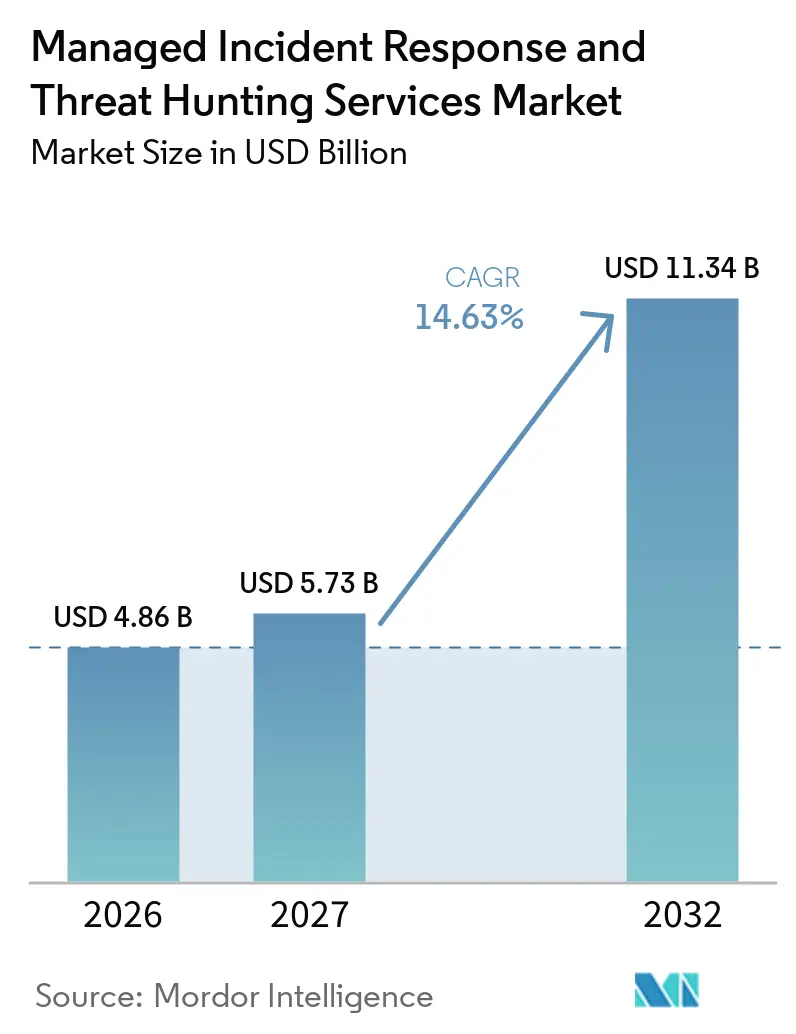
Die Marktgröße für verwaltete Incident-Response- und Threat-Hunting-Dienste wird voraussichtlich von 4,86 Milliarden USD im Jahr 2026 auf 5,73 Milliarden USD im Jahr 2027 wachsen und soll bis 2032 11,34 Milliarden USD bei einer CAGR von 14,63 % über 2027–2032 erreichen. Der Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste entwickelt sich von eigenständigen Sicherheitstools hin zu fortlaufenden Diensten, die Überwachung, Threat Hunting, Forensik, Eindämmung und Behebung kombinieren. Zunehmende Angriffsaktivitäten, Mangel an erfahrenen Analysten und strengere Meldepflichten erschweren es Organisationen, eine gleichwertige interne Abdeckung aufrechtzuerhalten. Diese Faktoren machen kontinuierliche Erkennung für viele Organisationen zu einer zentralen Sicherheitsanforderung und nicht zu einem optionalen Kauf. Anbieter, die umfassende Telemetrie, reaktionsschnelle Untersuchungen und klare Reaktionsverantwortlichkeiten kombinieren, sind gut positioniert, um größere Aufträge zu gewinnen. Der Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste bietet auch Chancen in den Bereichen Cyberversicherung, Betriebstechnologie, vernetzte Geräte und Gesundheitsumgebungen, in denen die Überwachungsanforderungen zunehmen.
Wichtigste Erkenntnisse des Berichts
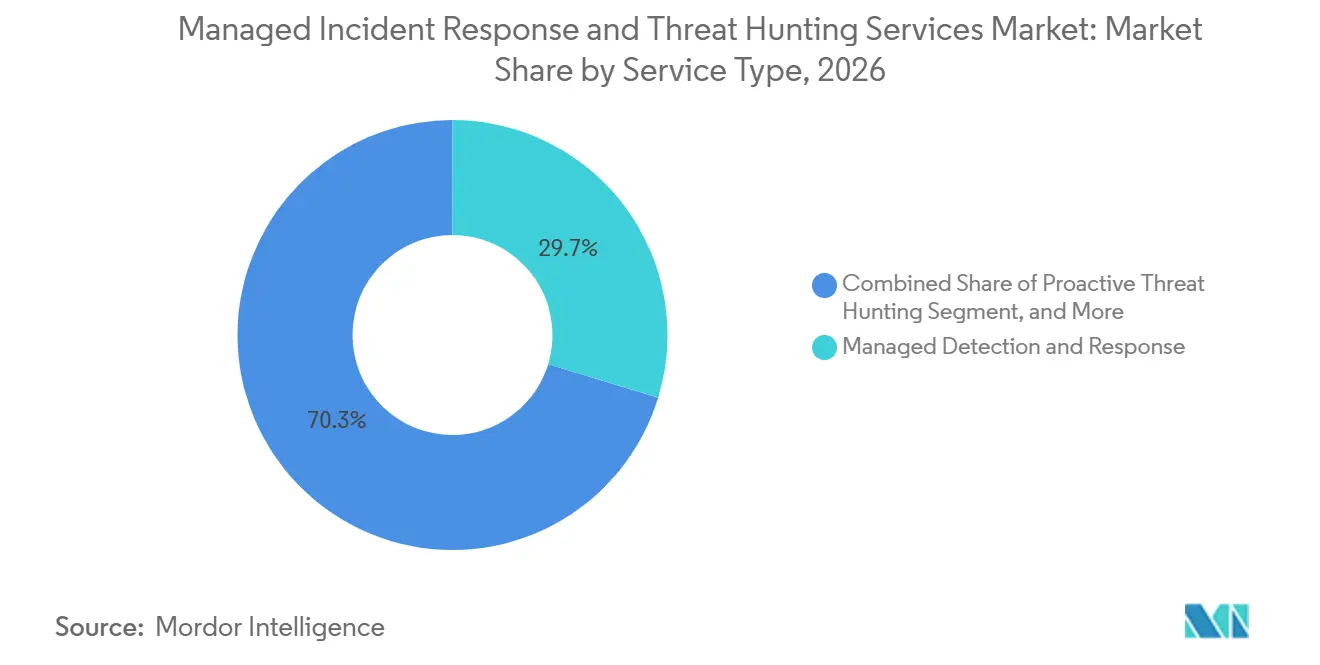
- Nach Dienstleistungstyp hielt Managed Detection and Response im Jahr 2026 einen Marktanteil von 29,71 % am Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste, während proaktives Threat Hunting bis 2032 voraussichtlich mit einer CAGR von 19,73 % wachsen wird.
- Nach Bereitstellungsmodell hielten vollständig verwaltete Dienste im Jahr 2026 einen Marktanteil von 39,42 % am Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste, während gemeinsam verwaltete Bereitstellungen bis 2032 voraussichtlich mit einer CAGR von 17,61 % wachsen werden.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 71,54 %, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 16,82 % wachsen werden.
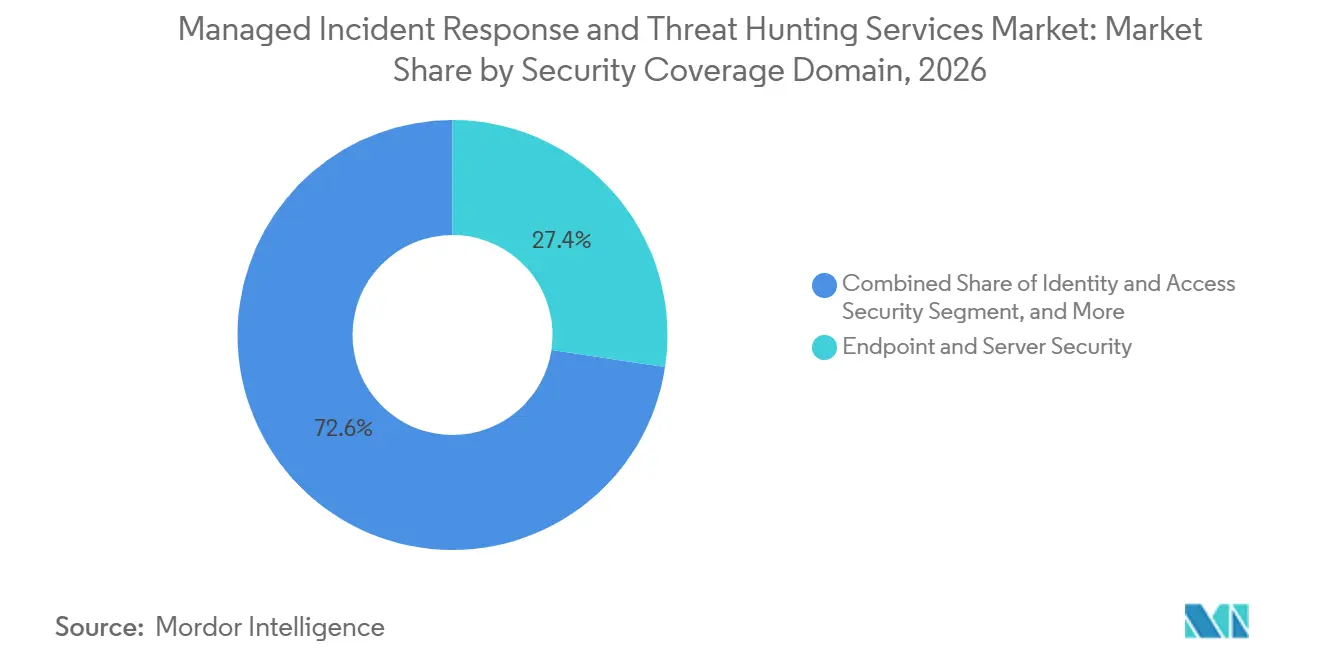
- Nach Sicherheitsabdeckungsbereich hielt Endpunkt- und Serversicherheit im Jahr 2026 einen Umsatzanteil von 27,38 %, während OT-, IoT- und Medizingerätesicherheit bis 2032 voraussichtlich mit einer CAGR von 17,82 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Umsatzanteil von 26,69 %, während Gesundheitswesen und Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 18,54 % wachsen werden.
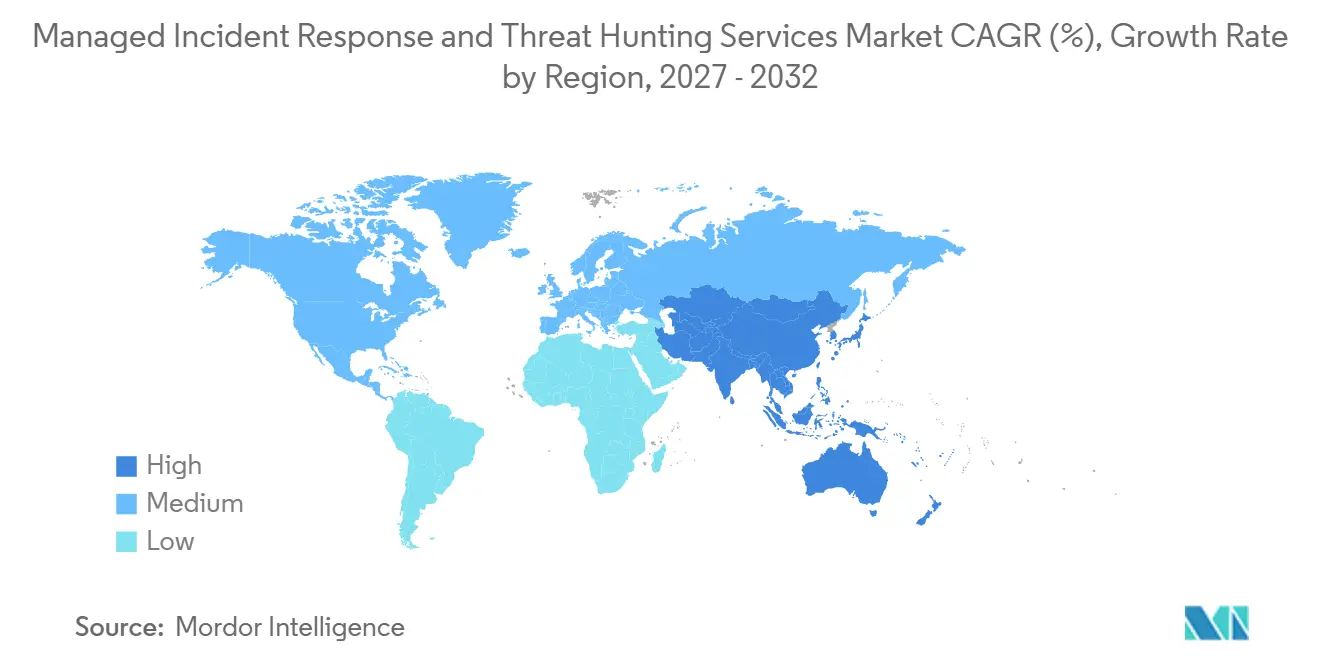
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 41,64 % am Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 19,86 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | AUSWIRKUNGSZEITRAUM |
|---|---|---|---|
| Eskalation von Multi-Vektor-Cyberangriffen und Ransomware-Erpressung | +3.5% | Global, konzentriert in Nordamerika und Westeuropa | Kurzfristig (≤ 2 Jahre) |
| Mangel an Cybersicherheitsfachkräften und Analysten-Burnout | +2.8% | Global, am stärksten ausgeprägt in Nordamerika, Westeuropa und Südostasien | Mittelfristig (2–4 Jahre) |
| Wachsende Cloud-, Hybrid-IT- und Identitätsangriffsflächen | +2.2% | Global, mit Asien-Pazifik und Nordamerika als führende Regionen bei der Multi-Cloud-Einführung | Mittelfristig (2–4 Jahre) |
| Ausweitung regulatorischer Anforderungen und Meldepflichten bei Vorfällen | +1.8% | Nordamerika und Europa, mit Ausstrahlungseffekten auf die Kernmärkte im asiatisch-pazifischen Raum und den GCC | Kurzfristig (≤ 2 Jahre) |
| Cyberversicherungskontrollen und Prämienanreize | +1.5% | Nordamerika und Westeuropa, mit frühen Zuwächsen in Australien | Kurzfristig (≤ 2 Jahre) |
| Konvergenz von OT, IoT und Medizingeräten | +1.4% | Global, konzentriert in Gesundheitswesen, Fertigung und Energie | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalation von Multi-Vektor-Cyberangriffen und Ransomware-Erpressung
Das Internet Crime Complaint Center des FBI verzeichnete im Jahr 2025 Cyberkriminalitätsverluste in Höhe von 20,9 Milliarden USD, was einem Anstieg von 26 % gegenüber 2024 entspricht. Der Bericht verzeichnete außerdem mehr als 2.100 Ransomware-Vorfälle, die kritische Infrastrukturen betrafen. Verizon stellte fest, dass Ransomware im Jahr 2025 in 44 % der untersuchten Datenschutzverletzungen vorkam, nach einem jährlichen Anstieg der Ransomware-Beteiligung um 37 %.[1] Es wurde auch ein Anstieg von 34 % bei der Ausnutzung von Schwachstellen als initialer Zugriffsweg gemeldet. Der Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste profitiert von kontinuierlicher Überwachung und menschengeführter Reaktion, die den Zeitraum zwischen dem ersten Zugriff und dem materiellen Schaden abdecken.
Mangel an Cybersicherheitsfachkräften und Analysten-Burnout
ISC2 stellte fest, dass 59 % der Cybersicherheitsfachleute im Jahr 2025 kritischen oder erheblichen Qualifikationsbedarf meldeten, verglichen mit 44 % im Jahr 2024. Dieselbe Studie ergab, dass 48 % der Befragten sich durch den Aufwand, mit aufkommenden Bedrohungen Schritt zu halten, erschöpft fühlten.[2] ISACA berichtete, dass 58 % der Organisationen ihre Sicherheitsteams als unterbesetzt betrachteten und 61 % unbesetzte Cybersicherheitsstellen hatten. ISACA stellte außerdem fest, dass 68 % der Befragten Cybersicherheitsjobs als stressiger als vor 5 Jahren empfanden. Der Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste dient daher als praktischer Weg, die Abdeckung zu erweitern, ohne dass Organisationen ein vollständiges 24/7-Analystenteam einstellen und halten müssen.
Wachsende Cloud-, Hybrid-IT- und Identitätsangriffsflächen
Fortinet stellte fest, dass 88 % der Unternehmen im Jahr 2026 hybride oder Multi-Cloud-Umgebungen betrieben, gegenüber 82 % im Jahr 2025. Es wurde auch berichtet, dass 81 % zwei oder mehr Cloud-Anbieter für kritische Workloads nutzten. IBM berichtete, dass Angreifer zunehmend Identitäten, APIs, SaaS-Integrationen und administrative Workflows am Rand von Cloud-Ökosystemen ins Visier nehmen. Die ITU-Empfehlung X.1607 fordert kontinuierliche Erkennung, Verhaltensbaselines und Anomalieerkennung in Cloud- und Hybridumgebungen. Der Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste wird durch die Nachfrage der Käufer nach einheitlicher Transparenz über Cloud-, Endpunkt- und Endpunkt-Entitätsumgebungen hinweg unterstützt.
Ausweitung regulatorischer Anforderungen und Meldepflichten bei Vorfällen
DORA gilt seit dem 17. Januar 2025 für Finanzunternehmen in der Europäischen Union. Die Verordnung verlangt eine erste Benachrichtigung über einen schwerwiegenden IKT-Vorfall innerhalb von 24 Stunden und einen Zwischenbericht innerhalb von 72 Stunden. Die US-amerikanische SEC-Regel verlangt die Meldung wesentlicher Cybervorfälle innerhalb von 4 Werktagen. Der Cyber Resilience Act der Europäischen Union erweitert die Cybersicherheitspflichten ab dem 11. September 2026 auf Hersteller vernetzter Produkte. Diese Fristen begünstigen Dienstleister, die Erkennungs-, Triage-, Untersuchungs- und Meldeprozesse für den Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste dokumentieren können.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | AUSWIRKUNGSZEITRAUM |
|---|---|---|---|
| Hohe Kosten für Premium-Retainer für kleine und mittlere Unternehmen | -1.2% | Global, am stärksten einschränkend in Süd- und Südostasien, Südamerika und Afrika | Kurzfristig (≤ 2 Jahre) |
| Grenzüberschreitende Datensouveränität und Anforderungen an die Protokollspeicherung | -0.8% | Europa, China, Indien, Naher Osten und Südostasien | Mittelfristig (2–4 Jahre) |
| Komplexität der Multi-Anbieter-Integration und Alert-Normalisierung | -0.7% | Global, am stärksten ausgeprägt in Großunternehmen mit veralteten Tool-Beständen | Mittelfristig (2–4 Jahre) |
| Begrenzter organisationsspezifischer Kontext in ausgelagerten SOC-Betrieben | -0.6% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Kosten für Premium-Retainer für kleine und mittlere Unternehmen
Auf Unternehmen ausgerichtete Dienstleistungsmodelle schaffen eine Erschwinglichkeitsbarriere für kleinere Organisationen. Kleine und mittlere Unternehmen machen weltweit mehr als 90 % aller Unternehmen aus, doch Budget- und Ressourcenbeschränkungen können ihre Cybersicherheitsabdeckung einschränken. Dieselbe Forschung identifizierte die Automatisierung von 60–80 % der Vorfallbearbeitung auf niedrigem Niveau als potenziellen Weg zu einer wirtschaftlicheren 24/7-Abdeckung. Kleinere Unternehmen können es auch schwierig finden, wiederkehrende Überwachungskosten zu rechtfertigen, wenn ihre Sicherheitsprogramme begrenzt bleiben. Dieses Hemmnis konzentriert die aktuelle Nachfrage auf große und obere Mittelmarktorganisationen und ermutigt Anbieter, modulare Einstiegsstufen einzuführen.
Grenzüberschreitende Datensouveränität und Anforderungen an die Protokollspeicherung
Datenspeicherungsregeln erschweren die zentralisierten Betriebsmodelle globaler Dienstleister. Microsoft schloss seine Europäische Union Datengrenze im Jahr 2026 ab, was den erforderlichen Investitionsaufwand zur Verarbeitung von Dienstdaten innerhalb der Region verdeutlicht. Organisationen in regulierten Rechtsgebieten können verpflichtet sein, Protokolle und Telemetrie innerhalb nationaler oder regionaler Grenzen aufzubewahren. Diese Anforderung kann Anbieter dazu zwingen, Datenverarbeitungskapazitäten und Analystenoperationen auf verschiedenen Märkten zu duplizieren. Die daraus resultierenden Kosten können die Expansion des Marktes für verwaltete Incident-Response- und Threat-Hunting-Dienste in Rechtsgebieten verlangsamen, in denen lokale Kapazitäten noch im Aufbau sind. Es verschafft auch Anbietern mit regionalen Betrieben und klaren Datenverarbeitungskontrollen einen Vorteil.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
Ransomware-Druck hält Managed Detection and Response im MittelpunktManaged Detection and Response hielt im Jahr 2026 einen Anteil von 29,71 % am Umsatz nach Dienstleistungstyp. Dieser Anteil spiegelt die Nachfrage nach kontinuierlicher Erkennung und menschengeführter Reaktion wider, wenn periodische Bewertungen aktive Ransomware-Kampagnen nicht bewältigen können. Proaktives Threat Hunting wird voraussichtlich mit einer CAGR von 19,73 % von 2027 bis 2032 wachsen, der schnellsten Rate unter den Dienstleistungstypen. IBM berichtete, dass Angreifer zunehmend auf Cloud- und Identitätswege setzen, was den Wert von Teams erhöht, die nach verdächtigem Verhalten suchen, bevor ein Vorfall eskaliert.
Die Marktgröße für verwaltete Incident-Response- und Threat-Hunting-Dienste für diesen Dienstleistungsmix wird auch durch verwaltete Incident-Response-Retainer unterstützt, die reservierte Spezialistenkapazitäten für Organisationen ohne interne Reaktionsteams bereitstellen. Digitale Forensik und Vorfallanalyse unterstützt den Bedarf an dokumentierten Vorfallzeitplänen und Beweisen. Eindämmung, Behebung und Wiederherstellung helfen Organisationen, Systeme nach einem Ereignis wieder in Betrieb zu nehmen. Bereitschafts-, Planungs- und Tabletop-Übungen sind in regulierten Sektoren relevant, die Nachweise über Vorbereitungsmaßnahmen benötigen. Diese verwandten Dienste ergänzen das Kern-MDR, anstatt es zu ersetzen.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodell:
Einführung gemeinsam verwalteter Dienste erweitert interne SicherheitsteamsVollständig verwaltete Dienste hielten im Jahr 2026 einen Umsatzanteil von 39,42 % und waren damit das größte Bereitstellungsmodell. Diese Position spiegelt die Herausforderung wider, eine 24/7-Abdeckung aufrechtzuerhalten, wenn Organisationen keine tiefen internen Ressourcen haben. Gemeinsam verwaltete Bereitstellungen werden voraussichtlich mit einer CAGR von 17,61 % von 2027 bis 2032 wachsen, der schnellsten Rate unter den Bereitstellungsmodellen. Dieses Modell ermöglicht es Kunden, ihre internen Investitionen in Sicherheitsoperationszentren zu erhalten und gleichzeitig externe Analysten und spezialisierte Untersuchungsunterstützung hinzuzufügen.
Bedarfsgesteuerte und retainerbasierte Vereinbarungen dienen Organisationen, die Ausgaben bevorzugen, die an definierte Vorfälle oder Ergebnisse gebunden sind. Hybride verwaltete Konfigurationen gewinnen an Relevanz für regulierte Organisationen, die lokale Datenkontrolle neben spezialisierten Fähigkeiten benötigen. Arctic Wolf stellte den Aurora Agentic SOC auf der RSAC 2026 vor und kombinierte Automatisierung mit Analysten-Arbeit bei komplexeren Untersuchungen. Die Interoperabilität mit SIEM-, SOAR- und Ticketing-Systemen wird zu einem wichtigen Beschaffungsfaktor. Der Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste belohnt daher Anbieter, die sowohl kundeneigene Tools als auch anbieterbetriebene Plattformen unterstützen können.
Nach Unternehmensgröße:
Großunternehmen führen beim Umsatz, während kleinere Unternehmen Zugang gewinnenGroßunternehmen hielten im Jahr 2026 einen Umsatzanteil von 71,54 %. Ihre Ausgaben spiegeln breitere Angriffsflächen, größere regulatorische Exposition und die Fähigkeit wider, mehrjährige Retainer mit definierten Reaktionsbefugnissen zu finanzieren. Kleine und mittlere Unternehmen werden voraussichtlich mit einer CAGR von 16,82 % von 2027 bis 2032 wachsen, der schnellsten Rate nach Unternehmensgröße. Cyberversicherungsanforderungen und wachsende regulatorische Verpflichtungen machen kontinuierliche Überwachung für kleinere Organisationen relevanter.
CBIZ berichtete, dass Versicherer zunehmend dokumentierte 24/7-Überwachung und MDR-Bereitstellung als Mindestanforderungen für Cyberversicherungskontrollen verlangen.[3] Anbieter können diese Gruppe durch modulare Pläne, transparente Serviceergebnisse und einen klaren Weg von der Basisüberwachung zu vollständigen Retainern erreichen. Forschungen zum Servicedesign zeigen auch, dass Automatisierung die Bereitstellungskosten für Routineaktivitäten senken kann. Diese Veränderungen können den Zugang erweitern, ohne den Bedarf an menschlicher Untersuchung zu beseitigen. Der Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste wird sich daher eher unter kleineren Unternehmen ausweiten, wenn Anbieter Preisgestaltung und Serviceumfang an begrenzte interne Ressourcen anpassen.
Nach Sicherheitsabdeckungsbereich:
OT, IoT und Medizingeräte schaffen einen neuen ÜberwachungsbedarfEndpunkt- und Serversicherheit hielt im Jahr 2026 einen Umsatzanteil von 27,38 %, unterstützt durch die etablierte Verfügbarkeit von Endpunkt-Telemetrie. OT-, IoT- und Medizingerätesicherheit werden voraussichtlich mit einer CAGR von 17,82 % von 2027 bis 2032 wachsen. Claroty fand bekannte ausnutzbare Schwachstellen auf Geräten bei 99 % der analysierten Gesundheitsorganisationen.[4] Es wurden auch mit dem Internet verbundene, ransomware-verknüpfte Schwachstellen bei 89 % dieser Organisationen gefunden.
Netzwerk- und Perimetersicherheit, Cloud-Workload- und SaaS-Sicherheit, Identitäts- und Zugriffssicherheit sowie Anwendungs- und API-Sicherheit stellen unterschiedliche Überwachungsanforderungen dar. IEEE-Forschungen ergaben, dass konvergierte IT- und OT-Bedrohungen Infrastrukturrisiken darstellen, die herkömmliche IT-Methoden allein nicht bewältigen können. Die FDA gab im Januar 2025 eine Sicherheitsmitteilung zu Schwachstellen heraus, die bestimmte Patientenmonitore von Contec und Epsimed betreffen. Der Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste gewinnt einen zusätzlichen Abdeckungsbereich, da klinische und industrielle Anlagen in die kontinuierliche Sicherheitsüberwachung einbezogen werden. Anbieter mit OT-spezifischer Telemetrie und Reaktions-Playbooks können Anforderungen erfüllen, die reine Endpunkt-Ansätze nicht abdecken.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Endnutzerbranche:
BFSI führt bei den Ausgaben, während das Gesundheitswesen die Nachfrage steigertBFSI hielt im Jahr 2026 einen Umsatzanteil von 26,69 %, den größten Anteil unter den Endnutzern. Finanzinstitute sind konzentrierter Exposition gegenüber DORA, MiFID II und Meldepflichten bei Vorfällen ausgesetzt und halten Daten, die für Angreifer wertvoll sind. Gesundheitswesen und Biowissenschaften werden voraussichtlich mit einer CAGR von 18,54 % von 2027 bis 2032 wachsen. Proofpoint berichtete, dass 97 % der befragten US-amerikanischen Gesundheitsorganisationen in den vorangegangenen 12 Monaten mindestens 1 Cyberangriff erlebt hatten.
Dieselbe Studie verzeichnete durchschnittliche Angriffskosten von 4,2 Millionen USD und Störungen der Patientenversorgung bei 74 % der befragten Organisationen. IT und Telekommunikation, Regierung und öffentlicher Sektor, Industriefertigung sowie Einzel- und E-Commerce haben jeweils unterschiedliche Beschaffungsanforderungen. Regierungsorganisationen können inländische oder zugelassene Anbieter bevorzugen, da Klassifizierungsanforderungen bestehen. Hersteller fügen OT-Überwachung als Reaktion auf eine größere Exposition in Betriebsumgebungen hinzu. Der Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste kann diese unterschiedlichen Bedürfnisse erfüllen, wenn Anbieter Abdeckung, Datenkontrolle und Reaktionsverfahren an den Sektor anpassen.
Geografische Analyse
Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste in Nordamerika
Nordamerika hielt im Jahr 2026 mit 41,64 % den größten regionalen Umsatzanteil. Die Region weist eine hohe Konzentration an SEC-regulierten börsennotierten Unternehmen, anhaltenden Druck beim Cybersicherheitspersonal und eine ausgereifte Beschaffung von verwalteten Sicherheitsdiensten auf. Das FBI führte 58 % der weltweit gemeldeten Ransomware-Angriffe im Jahr 2025 auf in den USA ansässige Ziele zurück. Kanadas Finanz- und Energiesektoren weiten die Nutzung aus, da sich die Cybersicherheitsanforderungen ändern, während Mexiko im Zuge von Nearshoring-Aktivitäten als neues Nachfragezentrum entsteht.
Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste in EMEA und Südamerika
Europa wird durch DORA-, NIS2- und DSGVO-bezogene Verpflichtungen geprägt, die formelle Erkennungs- und Meldeprogramme vorschreiben. Der Cyber Resilience Act der Europäischen Union erweitert die compliance-getriebene Käuferbasis auf Hersteller von Industrie- und Verbraucherprodukten. Südamerika gewinnt in Brasilien an Dynamik, da die LGPD-Durchsetzung Cybersicherheitsinvestitionen von Finanzinstituten und E-Commerce-Betreibern fördert. Der Nahe Osten wird durch Cybersicherheitsrahmenwerke in Saudi-Arabien und den Vereinigten Arabischen Emiraten unterstützt, während Afrika sich in einem früheren Stadium der Einführung befindet und Südafrika als dessen am weitesten entwickelter Markt gilt.
Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 19,86 % wachsen, der schnellsten regionalen Rate. Die Marktgröße für verwaltete Incident-Response- und Threat-Hunting-Dienste im asiatisch-pazifischen Raum wird durch die digitale Transformation, Anforderungen an die Datensouveränität und begrenztes lokales Cybersicherheitspersonal gestützt. Indien, Singapur und Südkorea verfügen jeweils über jurisdiktionsspezifische Vorschriften, die Compliance-Auslöser für die Beschaffung verwalteter Erkennungsdienste schaffen. Die Aktivitäten im Bereich verwalteter Sicherheitsdienste in Japan werden zudem durch die Nachfrage nach Endpunktüberwachung und Cloud-Sicherheitsoperationen unterstützt. Anbieter, die regionale Datenverarbeitung und lokale Bereitstellungskapazitäten anbieten, können die vielfältigen Anforderungen im asiatisch-pazifischen Raum besser erfüllen.
Wettbewerbslandschaft
Der Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste bleibt mäßig fragmentiert, obwohl Akquisitionen und Plattformerweiterungen den Wettbewerb im Unternehmenssegment konsolidieren. Gartner zählte im Oktober 2025 mehr als 600 Anbieter, die eine MDR-Positionierung beanspruchten. CrowdStrike, SentinelOne, Arctic Wolf, Palo Alto Networks Unit 42, ReliaQuest, eSentire und Expel konkurrieren durch Automatisierung, Telemetrieabdeckung, Untersuchungsqualität und Reaktionstiefe. Einige Anbieter bauen breitere Sicherheitsplattformen auf, während Spezialisten sich auf erfahrene Analysten, Threat Hunting und Forensik konzentrieren.
CrowdStrike erwarb Pangea im September 2026 für 260 Millionen USD, um der Falcon-Plattform KI-Erkennungs- und Reaktionsfähigkeiten hinzuzufügen. SentinelOne gab die Übernahme von Observo AI für 225 Millionen USD im September 2026 bekannt, um KI-natives Telemetrie-Pipeline-Management zu seinem KI-SIEM hinzuzufügen. Arctic Wolf erwarb Sevco Security im Februar 2026, um agentenlose Cyber-Asset-Angriffsflächen-Verwaltung zur Aurora-Plattform hinzuzufügen. Diese Schritte zeigen, dass Anbieter über die Endpunktüberwachung hinausgehen, um mehr Kontext in Unternehmensumgebungen zu gewinnen.
Chancen bestehen weiterhin in der OT- und IoT-Überwachung, erschwinglichen Diensten für kleinere Organisationen und gemeinsam verwalteten Modellen, die Kundentechnologieinvestitionen erhalten. Cyberversicherungsanbieter treten ebenfalls in das Wettbewerbsfeld ein und bieten gebündelte Risikofinanzierungs- und Erkennungsangebote an. Anbieter, die SOC-2-Typ-II-Kontrollen und lokale Protokollspeicherungsfähigkeiten nachweisen können, können in Europa und dem asiatisch-pazifischen Raum einen Vorteil erlangen. Der Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste wird weiterhin Anbieter begünstigen, die reaktionsschnelle Betriebe, breite Transparenz und Governance-Unterstützung kombinieren. Der Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste schafft auch Raum für Anbieter, die Versicherungsanforderungen mit operativen Sicherheitsdiensten verbinden können. Innerhalb des Marktes für verwaltete Incident-Response- und Threat-Hunting-Dienste können sich Spezialanbieter differenzieren, indem sie komplexe Untersuchungen in klare Kundenentscheidungen übersetzen. Der Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste bietet eine zusätzliche Öffnung für gemeinsam verwaltete Anbieter, die es Kunden ermöglichen, bestehende Technologieinvestitionen zu erhalten.
Marktführer für verwaltete Incident-Response- und Threat-Hunting-Dienste
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste Unternehmen in diesem Bericht
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Kroll, LLC
- Proficio, Inc.
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- NTT Security Holdings Corporation
- NCC Group plc
- Sophos Group plc
- Palo Alto Networks, Inc. (Unit 42)
- Mandiant (Google LLC)
- IBM Corporation (IBM X-Force)
- Accenture plc
- Deloitte Touche Tohmatsu Ltd.
- Ernst and Young Global Ltd.
- PricewaterhouseCoopers LLP
- Booz Allen Hamilton Inc.
- BAE Systems plc
Neueste Industrielle Entwicklungen in Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste
- September 2026: CrowdStrike erwarb den KI-Sicherheitsspezialisten Pangea für rund 260 Millionen USD und erweiterte die Falcon-Plattform um KI-Erkennungs- und Reaktionsfähigkeiten (AIDR), die endpunktähnliche Erkennungsdisziplin auf KI-Modellinteraktionen anwenden – ein strategischer Schritt zur Adressierung der generativen KI-Angriffsfläche im Unternehmensmaßstab.
- September 2026: SentinelOne gab die Übernahme von Observo AI für 225 Millionen USD in bar und Aktien bekannt und integrierte KI-natives Telemetrie-Pipeline-Management in sein KI-SIEM, um Echtzeit-Datenanreicherung, -filterung und -weiterleitung vor dem Erreichen der Analyseebenen zu ermöglichen.
- August 2026: SentinelOne schloss eine endgültige Vereinbarung zur Übernahme von Prompt Security für rund 250 Millionen USD ab und erweiterte die Singularity-Plattform um die Steuerung und Überwachung des organisatorischen Einsatzes von generativer KI und agentischen KI-Tools, wodurch eine neue Erkennungsfläche hinzugefügt wird, während sich Unternehmens-KI-Bereitstellungen beschleunigen.
- Mai 2026: Arctic Wolf stellte den Aurora Agentic SOC auf der RSAC 2026 vor und kombinierte einen proprietären Wissensgraphen mit KI-Agenten, um Erkennung, Untersuchung und Triage autonom zu handhaben, was die Betriebskomplexität und -kosten für Kundenorganisationen erheblich reduziert.
Globaler Berichtsumfang für den Markt für verwaltete Incident-Response- und Threat-Hunting-Dienste
Verwaltete Incident-Response- und Threat-Hunting-Dienste bieten Organisationen expertengeführte, oft 24/7-Unterstützung, um proaktiv nach verborgenen Bedrohungen zu suchen, verdächtige Aktivitäten zu untersuchen, Vorfälle einzudämmen und die Wiederherstellung nach einem Cyberangriff zu unterstützen. Diese Dienste kombinieren Sicherheitsanalysen, Bedrohungsintelligenz und menschliche Expertise, um Erkennungs- und Reaktionszeiten zu verkürzen.
Der Marktbericht für verwaltete Incident-Response- und Threat-Hunting-Dienste ist segmentiert nach Dienstleistungstyp (Managed Detection and Response, verwaltete Incident-Response-Retainer, proaktives Threat Hunting, digitale Forensik und Vorfallanalyse, Eindämmung, Behebung und Wiederherstellung sowie Bereitschaft, Planung und Tabletop-Übungen), Bereitstellungsmodell (vollständig verwaltet, gemeinsam verwaltet, bedarfsgesteuert und retainerbasiert sowie hybrid verwaltet), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Sicherheitsabdeckungsbereich (Endpunkt- und Serversicherheit, Netzwerk- und Perimetersicherheit, Cloud-Workload- und SaaS-Sicherheit, Identitäts- und Zugriffssicherheit, Anwendungs- und API-Sicherheit sowie OT-, IoT- und Medizingerätesicherheit), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor, Industriefertigung, Einzel- und E-Commerce sowie sonstige Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Managed Detection and Response |
| Verwaltete Incident-Response-Retainer |
| Proaktives Threat Hunting |
| Digitale Forensik und Vorfallanalyse |
| Eindämmung, Behebung und Wiederherstellung |
| Bereitschaft, Planung und Tabletop-Übungen |
| Vollständig verwaltet |
| Gemeinsam verwaltet |
| Bedarfsgesteuert und retainerbasiert |
| Hybrid verwaltet |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Endpunkt- und Serversicherheit |
| Netzwerk- und Perimetersicherheit |
| Cloud-Workload- und SaaS-Sicherheit |
| Identitäts- und Zugriffssicherheit |
| Anwendungs- und API-Sicherheit |
| OT-, IoT- und Medizingerätesicherheit |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| Industriefertigung |
| Einzel- und E-Commerce |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Managed Detection and Response | |
| Verwaltete Incident-Response-Retainer | ||
| Proaktives Threat Hunting | ||
| Digitale Forensik und Vorfallanalyse | ||
| Eindämmung, Behebung und Wiederherstellung | ||
| Bereitschaft, Planung und Tabletop-Übungen | ||
| Nach Bereitstellungsmodell | Vollständig verwaltet | |
| Gemeinsam verwaltet | ||
| Bedarfsgesteuert und retainerbasiert | ||
| Hybrid verwaltet | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Sicherheitsabdeckungsbereich | Endpunkt- und Serversicherheit | |
| Netzwerk- und Perimetersicherheit | ||
| Cloud-Workload- und SaaS-Sicherheit | ||
| Identitäts- und Zugriffssicherheit | ||
| Anwendungs- und API-Sicherheit | ||
| OT-, IoT- und Medizingerätesicherheit | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| Industriefertigung | ||
| Einzel- und E-Commerce | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Erkennungs- und Reaktionsdienste?
Die Marktgröße für verwaltete Incident-Response- und Threat-Hunting-Dienste wird voraussichtlich von 4,86 Milliarden USD im Jahr 2026 auf 5,73 Milliarden USD im Jahr 2027 wachsen und soll bis 2032 11,34 Milliarden USD bei einer CAGR von 14,63 % über 2027–2032 erreichen.
Was treibt die Nachfrage nach verwalteten Erkennungs- und Reaktionsdiensten an?
Zunehmende Ransomware-Aktivitäten, anhaltender Analystenmangel, Cloud-Komplexität und schnellere Anforderungen zur Meldung von Vorfällen steigern die Nachfrage nach kontinuierlicher Überwachung und Reaktion.
Welcher Dienstleistungstyp wächst am schnellsten?
Proaktives Threat Hunting wird voraussichtlich mit einer CAGR von 19,73 % bis 2032 wachsen, da Organisationen versuchen, Angreiferaktivitäten zu identifizieren, bevor es zu Verschlüsselung oder Störungen kommt.
Welches Bereitstellungsmodell führt bei der Einführung von verwalteten Erkennungs- und Reaktionsdiensten?
Vollständig verwaltete Dienste hielten im Jahr 2026 einen Umsatzanteil von 39,42 %, während gemeinsam verwaltete Bereitstellungen bis 2032 voraussichtlich mit einer CAGR von 17,61 % wachsen werden.
Welcher Endnutzersektor verzeichnet die schnellste prognostizierte Expansion?
Gesundheitswesen und Biowissenschaften werden voraussichtlich mit einer CAGR von 18,54 % bis 2032 wachsen, unterstützt durch hohe Cyberangriffsgefährdung und Risiken für die Patientenversorgung.
Welche Region verzeichnet die stärkste prognostizierte Expansion?
Der asiatisch-pazifische Raum wird voraussichtlich mit einer CAGR von 19,86 % bis 2032 wachsen, da Datenanforderungen, Digitalisierung und Einschränkungen beim Cybersicherheitstalent die Nachfrage steigern.