
Marktgröße und Marktanteil für Managed Network Threat Hunting Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
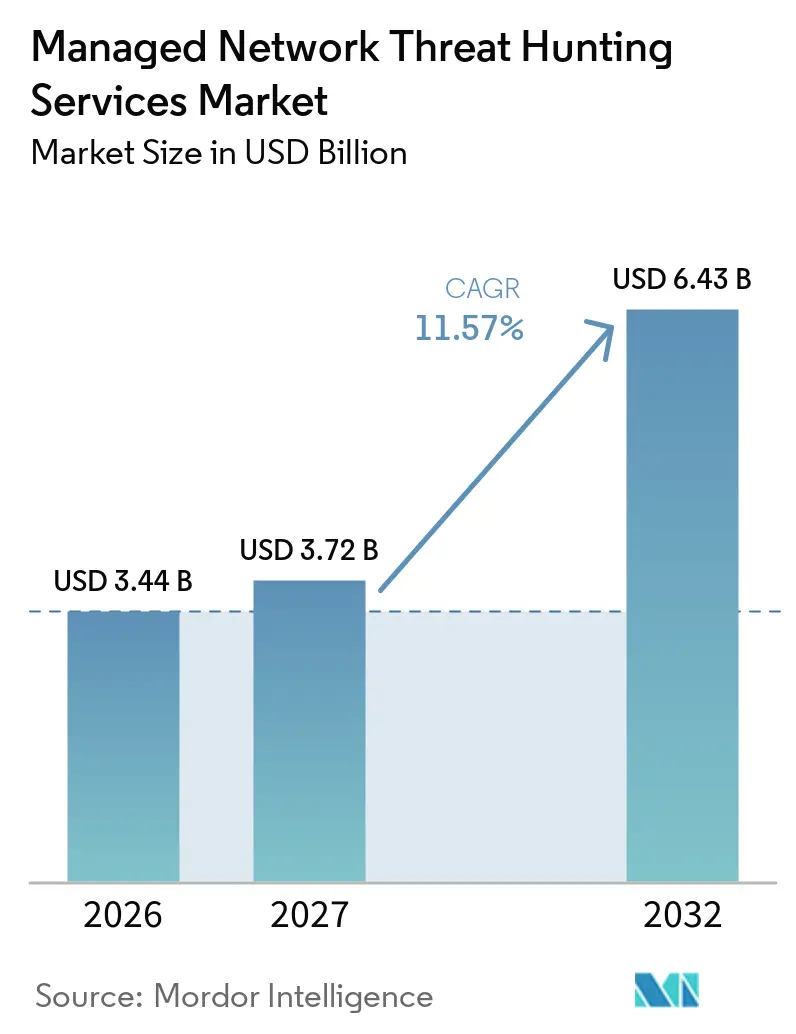
| Marktgröße (2027) | 3.72 Milliarden US-Dollar |
| Marktgröße (2032) | 6.43 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 11.57 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed Network Threat Hunting Services von Mordor Intelligence
Die Marktgröße für Managed Network Threat Hunting Services wird im Jahr 2026 auf 3,44 Milliarden USD geschätzt und soll bis 2032 auf 6,43 Milliarden USD anwachsen, mit einer CAGR von 11,57 % im Zeitraum 2027–2032. Die Nachfrage wird durch die Geschwindigkeit geprägt, mit der Angreifer Schwachstellen ausnutzen und sich durch Unternehmensnetzwerke bewegen, bevor interne Teams reagieren können. Der Markt für Managed Network Threat Hunting Services wird auch durch die zunehmende Bedeutung von Identitätsereignissen, Cloud-Protokollen und Netzwerknachweisen in einer einzigen Untersuchung geprägt. Kriminelle Aktivitäten mit Cloud-Fokus, hybride Infrastruktur und die Nutzung von SaaS erweitern die Telemetrie, die Sicherheitsteams überprüfen müssen. Käufer suchen daher nach dauerhafter Abdeckung, die Netzwerk-, Identitäts-, Endpunkt- und Cloud-Nachweise kombiniert, anstatt periodische Untersuchungen durchzuführen. Anbieter reagieren darauf, indem sie menschliche Analysten mit automatisierter Triage kombinieren und Hunting-Dienste in umfassendere Erkennungs- und Reaktionsplattformen einbetten. Dies begünstigt Anbieter mit breiten Integrationen, Abdeckung von Betriebstechnologie und Bereitstellungsmodellen, die lokale Anforderungen an die Datenverarbeitung erfüllen.
Wichtigste Erkenntnisse des Berichts
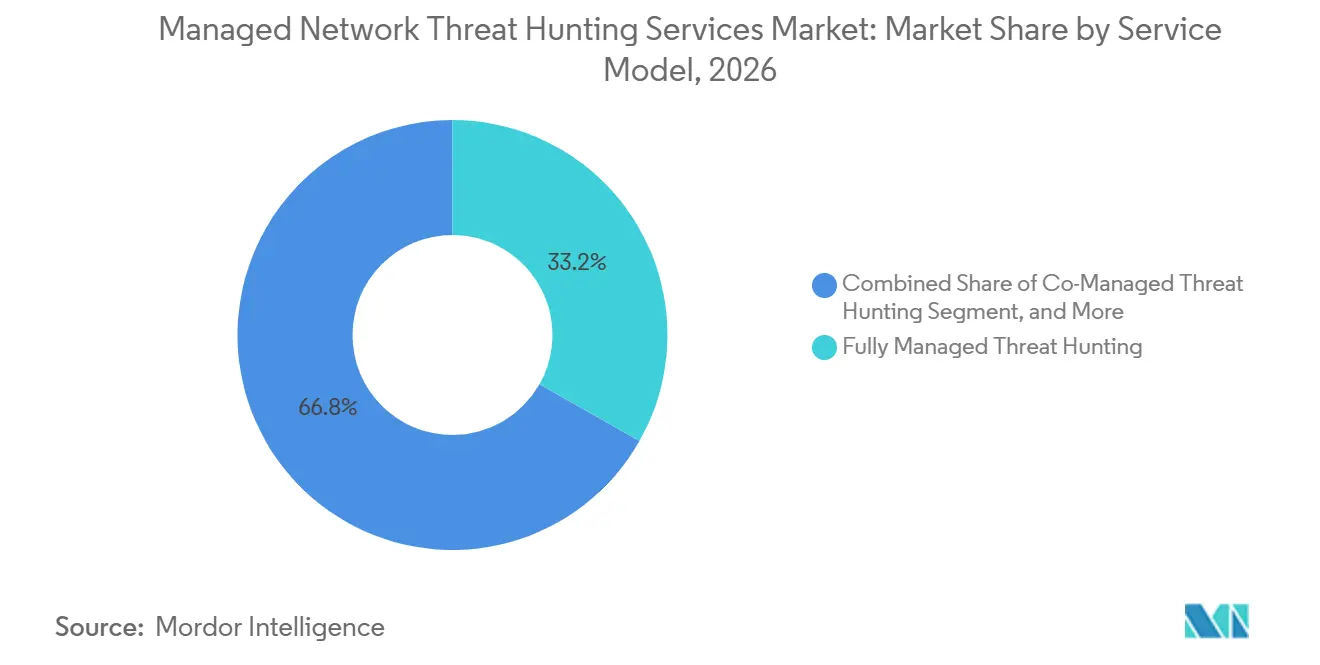
- Nach Servicemodell hielt die vollständig verwaltete Bereitstellung im Jahr 2026 einen Anteil von 33,21 % am Markt für Managed Network Threat Hunting Services, während die kontinuierliche Bedrohungssuche bis 2032 voraussichtlich mit einer CAGR von 11,87 % wachsen wird.
- Nach Bereitstellung entfiel die cloudbasierte Bereitstellung im Jahr 2026 auf 41,27 % des Marktanteils für Managed Network Threat Hunting Services und soll bis 2032 mit einer CAGR von 11,83 % wachsen.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 69,34 %, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 11,92 % wachsen werden.
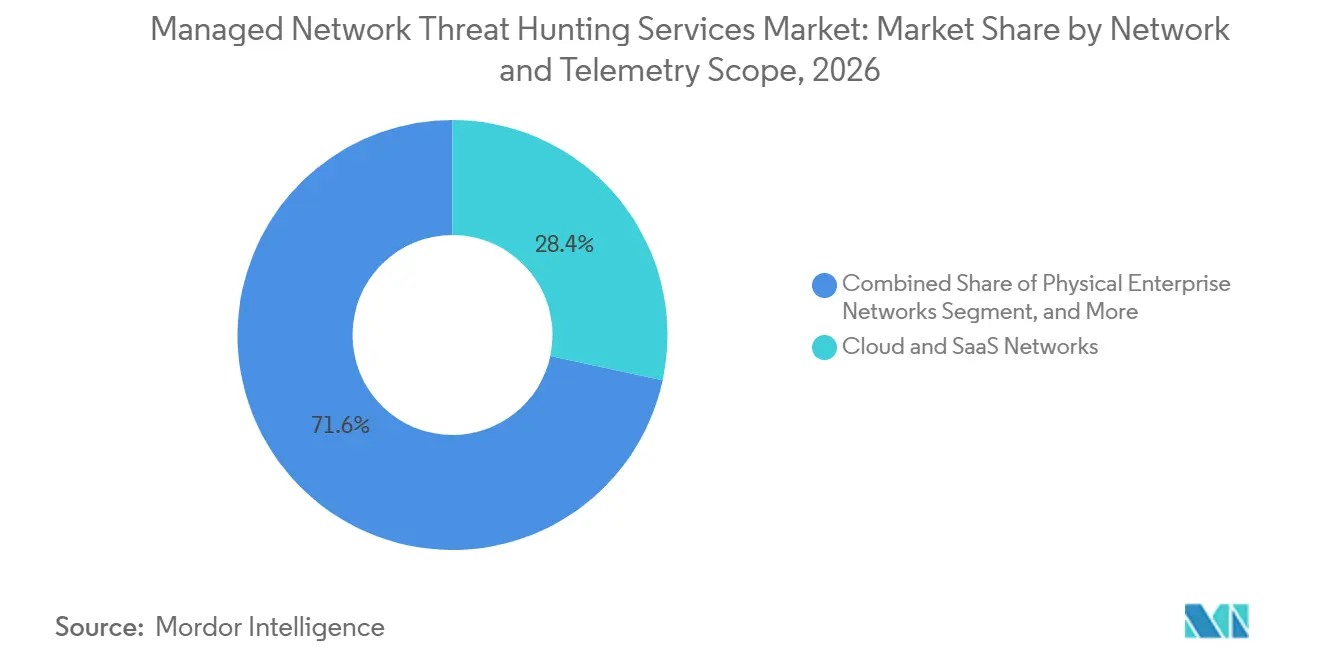
- Nach Netzwerk- und Telemetrieumfang entfielen Cloud- und SaaS-Netzwerke im Jahr 2026 auf 28,37 % des Umsatzes, während Betriebstechnologie und industrielle Steuerungssysteme bis 2032 voraussichtlich mit einer CAGR von 11,94 % wachsen werden.
- Nach Branchenvertikale hielt BFSI im Jahr 2026 einen Umsatzanteil von 21,98 %, während das verarbeitende Gewerbe bis 2032 voraussichtlich mit einer CAGR von 12,33 % wachsen wird.
- Nach Geografie entfiel Nordamerika im Jahr 2026 auf 41,66 % des Umsatzes, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 12,14 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Häufigkeit und Raffinesse von Netzwerkeinbrüchen | +3.0% | Global, mit verstärkter Berichterstattung über Advanced Persistent Threats und staatlich geförderte Kampagnen in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Mangel an qualifiziertem Personal für die Bedrohungssuche | +2.5% | Global, mit dem stärksten Druck im asiatisch-pazifischen Raum sowie im Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Ausweitung der Angriffsflächen in hybriden Cloud- und SaaS-Umgebungen | +2.0% | Global, insbesondere Nordamerika, Europa und der asiatisch-pazifische Raum | Kurzfristig (≤ 2 Jahre) |
| Regulatorischer Druck und Cyber-Versicherungsdruck für kontinuierliche Überwachung | +1.5% | Nordamerika und Europa, mit Auswirkungen auf den asiatisch-pazifischen Raum sowie den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Verschlüsselter Ost-West-Datenverkehr in Betriebstechnologieumgebungen | +1.0% | Asiatisch-pazifischer Raum, Nordamerika und Europa, mit früher Einführung in der Energieinfrastruktur des Nahen Ostens und Afrikas | Langfristig (≥ 4 Jahre) |
| MSSP-Bündelung von Netzwerktelemetrie mit XDR und SOC-Automatisierung | +0.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Häufigkeit und Raffinesse von Netzwerkeinbrüchen
Der Markt für Managed Network Threat Hunting Services wird durch kontinuierliche Einbrüche unterstützt, die darauf ausgelegt sind, signaturbasierte Erkennung zu umgehen. CrowdStrike berichtete, dass Vishing-Einbrüche sich verdoppelten und Versuche des Device-Code-Phishings im ersten Halbjahr 2026 um das 15-Fache zunahmen. Es wurde auch berichtet, dass China-nahe Gruppen bekannte Schwachstellen innerhalb von 24 Stunden ausnutzten, was die für das Patchen und die konventionelle Überwachung verfügbare Zeit verkürzte.[1] Die SANS-Umfrage ergab, dass 41 % der Befragten staatliche Aktivitäten durch proaktive Suche entdeckten, während Living-off-the-Land-Techniken bei 76 % der staatlich geförderten Angriffe auftraten. Die CISA dokumentierte einen Fall aus dem Jahr 2025, bei dem Standardbenutzerkonten SCADA-VLANs bei einer US-amerikanischen kritischen Infrastrukturorganisation erreichen konnten, was zeigt, wie eine schwache IT-zu-OT-Trennung kritische Betriebsabläufe gefährden kann.[2] Dieses Muster macht die schnelle Beweiserhebung und Analystenvalidierung zu einem zentralen Element eines effektiven Dienstes. Diese Bedingungen erhöhen den Wert von Diensten, die das Verhalten im Netzwerkverkehr und der zugehörigen Telemetrie untersuchen.
Mangel an qualifiziertem Personal für die Bedrohungssuche
Der Markt für Managed Network Threat Hunting Services profitiert auch von einem Mangel an erfahrenem Personal, das in der Lage ist, komplexe Aktivitäten zu untersuchen. ISC2 stellte fest, dass 59 % der Sicherheitsfachleute im Jahr 2025 über kritische oder erhebliche Qualifikationslücken berichteten, gegenüber 44 % im Jahr 2024, wobei Cloud-Sicherheit und KI-gestützte Untersuchungen zu den führenden Lücken gehörten.[3] Die SANS-Umfrage identifizierte Personalengpässe als das führende Hindernis für eine effektive Bedrohungssuche, das von 61 % der Befragten genannt wurde. Dieselbe Umfrage zeigte, dass die ausgelagerte Suche unter den Befragten von 37 % auf 30 % zurückging. Diese Kombination zeigt, dass einige Organisationen Aufgaben intern verlagern, obwohl Fachkräfte nach wie vor knapp sind. Anbieter, die Automatisierung nutzen, um Beweise zu priorisieren und die menschliche Überprüfung für Fälle mit höherem Wert vorzubehalten, können Kunden dabei helfen, eine breitere Abdeckung aufrechtzuerhalten.
Ausweitung der Angriffsflächen in hybriden Cloud- und SaaS-Umgebungen
Hybride Infrastruktur erweitert den Umfang des Marktes für Managed Network Threat Hunting Services. In der SANS-Umfrage nannten 39 % der Befragten die Cloud-Infrastruktur als die am schwierigsten zu durchsuchende Umgebung (SANS.ORG). Cloud-Protokolle, lokale Paketerfassungen und SaaS-Identitätsdaten haben oft unterschiedliche Formate, Aufbewahrungsfristen und Detailgrade. Dies erschwert es internen Teams, die vollständige Abfolge eines Einbruchs zu rekonstruieren. CrowdStrike dokumentierte einen SCATTERED-SPIDER-Angriffspfad aus dem Jahr 2025, der in weniger als 24 Stunden vom SaaS-Zugriff zur Ransomware-Bereitstellung durch Vishing und Helpdesk-Imitation führte. Solche Pfade können Kontrollen umgehen, die nur Endpunkte oder Netzwerkverkehr beobachten. Die Notwendigkeit, Identitäts-, Endpunkt-, Cloud- und Netzwerknachweise zu verknüpfen, schafft Nachfrage nach Anbietern mit breiterer Telemetrieabdeckung.
Regulatorischer Druck und Cyber-Versicherungsdruck für kontinuierliche Überwachung
Regulatorische Anforderungen werden zu einem wichtigen Kaufauslöser für den Markt für Managed Network Threat Hunting Services. Der Digital Operational Resilience Act gilt seit Januar 2025 für EU-Finanzunternehmen und erfordert Aufmerksamkeit für kontinuierliche IKT-Überwachung und Drittanbieterrisiken. Die überarbeitete Richtlinie GL20 der Hongkonger Aufsichtsbehörde, die seit Januar 2025 gilt, verpflichtet Versicherer zur Einrichtung systematischer Netzwerküberwachungsprozesse. CFC listet die Bedrohungssuche als 24/7-aktiven Underwriting-Dienst in seinen Cyber-Policenmaterialien für 2025 auf. Diese Anforderungen machen den Nachweis einer wiederkehrenden Verhaltensüberwachung für regulierte Käufer wichtiger. Sie erhöhen auch die Bedeutung einer klaren Verantwortlichkeit für Überwachung, Eskalation und Drittanbieteraufsicht. Anbieter, die klare Aufzeichnungen ihrer Überwachungsaktivitäten erstellen, können sowohl Compliance- als auch Versicherungsgespräche unterstützen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ermüdung durch Fehlalarme und Analysten-Burnout | -1.2% | Global, am stärksten ausgeprägt dort, wo Anbieter keine KI-gestützte Triage einsetzen | Kurzfristig (≤ 2 Jahre) |
| Integrationskomplexität in Multi-Anbieter-Sicherheitsarchitekturen | -0.9% | Global, insbesondere bei Großunternehmen, die mehr als 20 Sicherheitstools in hybriden Umgebungen einsetzen | Mittelfristig (2–4 Jahre) |
| Datenschutzrechtliche Beschränkungen für grenzüberschreitende Telemetrie | -0.7% | Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Kosten der 100-GbE-Paketerfassung an industriellen und luftgespaltenen Standorten | -0.5% | Industriekorridore in Nordamerika und Europa sowie Fertigungszonen im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ermüdung durch Fehlalarme und Analysten-Burnout
Fehlalarme können den operativen Nutzen des Marktes für Managed Network Threat Hunting Services schwächen, wenn ein Anbieter übermäßig viele Warnmeldungen ohne Kontext weiterleitet. Devo stellte fest, dass 83 % der befragten SOC-Fachleute durch das Warnmeldungsvolumen und Fehlalarme überwältigt waren. Die Umfrage ergab auch, dass 57 % übermäßige Fehlalarme als ihre größte operative Herausforderung identifizierten. Analysten verbrachten Berichten zufolge mehr als 25 % ihrer Arbeitszeit mit nicht umsetzbarer Triage. Diese Arbeitsbelastung lenkt die Aufmerksamkeit von der hypothesengeleiteten Untersuchung ab, die die Bedrohungssuche von der bloßen Weiterleitung von Warnmeldungen unterscheidet. Sie kann auch das Vertrauen eines Kunden schwächen, wenn viele Benachrichtigungen nicht zu bestätigten Befunden führen. Dienste, die die Erkennungsqualität verbessern und die frühe Triage automatisieren, sind besser positioniert, um einen bedeutsamen operativen Mehrwert zu demonstrieren.
Integrationskomplexität in Multi-Anbieter-Sicherheitsarchitekturen
Integrationsanforderungen können die Einführung im Markt für Managed Network Threat Hunting Services verzögern. Großunternehmen betreiben möglicherweise mehr als 20 Sicherheitsprodukte mit unterschiedlichen Protokollformaten, API-Limits und Warnmeldungsschemata. Anbieter müssen häufig kundenspezifische Entwicklungsarbeiten abschließen, bevor ein Hunting-Programm beginnen kann. Dies verlängert die Implementierungszeit und erhöht die Onboarding-Kosten. Es schafft auch eine Abhängigkeit von der Qualität und Verfügbarkeit der Kundentelemetrie. Anbieter können dann Schwierigkeiten haben, ein einheitliches Hunting-Playbook für alle Kunden anzuwenden. Plattformanbieter können Integrationsinvestitionen über ihre installierte Basis verteilen, während kleinere Anbieter möglicherweise einem stärkeren Druck auf die Liefermarge ausgesetzt sind.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicemodell:
Vollständig verwaltete Bereitstellung führt, kontinuierliche Suche beschleunigt sichDie vollständig verwaltete Bereitstellung hielt im Jahr 2026 einen Umsatzanteil von 33,21 %. Das Modell überträgt sowohl den täglichen Betrieb als auch die Fachanalyse an einen externen Anbieter. Dies ist relevant, wenn interne Teams nicht genügend erfahrene Analysten rekrutieren oder halten können. SANS stellte fest, dass 61 % der Befragten Personalengpässe als das führende Hindernis für eine effektive Suche betrachteten. Co-verwaltete und hybride Dienste bleiben für Unternehmen relevant, die bereits ein SOC betreiben, aber außerhalb der Kernzeiten oder in spezialisierten OT-Umgebungen Unterstützung benötigen.
Die kontinuierliche Bedrohungssuche soll bis 2032 mit einer CAGR von 11,87 % wachsen. Sie ersetzt periodische Kampagnen durch eine dauerhafte Überprüfung der eingehenden Telemetrie. CrowdStrike berichtete, dass KI-agenten-ausgelöste Erkennungen auf seiner OverWatch-Plattform mit einer Rate wuchsen, die 2,5-mal so hoch war wie die der menschlich ausgelösten Erkennungen. ReliaQuest stellte fest, dass laterale Bewegungen in nur 4 Minuten auftreten können. Diese Bedingungen verringern den Nutzen unregelmäßiger Hunting-Übungen und stärken die Nachfrage nach kontinuierlichen Dienstebenen.

Nach Bereitstellung:
Cloudbasierte Bereitstellung führt bei Anteil und WachstumDie cloudbasierte Bereitstellung entfiel im Jahr 2026 auf 41,27 % der Marktgröße für Managed Network Threat Hunting Services. Das Bereitstellungsmodell eignet sich für Organisationen, die mehrere Cloud-Umgebungen und SaaS-Anwendungen betreiben. Arctic Wolf schloss im Oktober 2025 eine strategische Kooperationsvereinbarung mit AWS, um die Aurora-Plattform mit der AWS-Sicherheitstelemetrie und dem Open Cybersecurity Schema Framework zu integrieren. Diese Art der Integration bringt die Hunting-Fähigkeit näher an Cloud-Sicherheitsnachweise heran. Sie hilft Anbietern auch dabei, Daten über Cloud-, SaaS- und lokale Umgebungen hinweg zu normalisieren.
Die cloudbasierte Bereitstellung soll bis 2032 mit einer CAGR von 11,83 % wachsen, der höchsten Rate unter den Bereitstellungsmodellen. Die lokale Bereitstellung bleibt wichtig für Regierungs- und Verteidigungsnutzer, die keine klassifizierte Telemetrie über externe Cloud-Systeme leiten können. Hybride Umgebungen bleiben relevant, wenn Workloads auf lokale und Cloud-Infrastruktur aufgeteilt sind. Luftgespaltene und souveräne Bereitstellungen bilden eine kleinere, aber strategisch wichtige Kategorie für kritische Infrastruktur- und Verteidigungsbetreiber. Endace stellte im September 2025 ein hochkapazitives Paketerfassungsmodell vor, das nach eigenen Angaben eine dauerhafte Aufzeichnung mit 60 Gbps und bis zu 3 Petabyte Speicher in 5 HE bietet. Niedrigere Erfassungskosten können die Durchführbarkeit der Suche in isolierten Netzwerkumgebungen verbessern.
Nach Unternehmensgröße:
Unternehmensausgaben dominieren, KMU-Dynamik nimmt zuGroßunternehmen hielten im Jahr 2026 einen Umsatzanteil von 69,34 %. Ihre Multi-Standort-, Multi-Cloud-Netzwerke erzeugen ein breites Datenvolumen, das eine Fachüberprüfung erfordert. Sie unterliegen auch Compliance-Anforderungen gemäß PCI DSS, HIPAA, DORA und den Cyber-Regeln der SEC. ISACA stellte fest, dass 65 % der Organisationen im Jahr 2025 unbesetzte Cybersicherheitsstellen hatten. Vollständig verwaltete Multi-Umgebungs-Verträge können als praktische Alternative zum Aufbau eines großen internen Hunting-Teams dienen.
Kleine und mittelständische Unternehmen sollen bis 2032 mit einer CAGR von 11,92 % wachsen. Die abonnementbasierte Bereitstellung kann die Vorabkosten für den Zugang zu Fachkenntnissen senken. Cyber-Versicherungsanforderungen erhöhen auch die Notwendigkeit, proaktive Überwachung nachzuweisen. N-able stellte fest, dass 90 % der MSP-Befragten im Jahr 2025 mit einem Anstieg der Einnahmen aus verwalteten Cybersicherheitsdiensten rechneten, gegenüber 80 % im Vorjahr. Derselbe Bericht identifizierte Drittanbieter-MDR als die führende geplante neue Dienstleistungsergänzung. MSSPs bleiben daher ein wichtiger Weg, um verwaltete Suche auf den Mittelstand auszuweiten.
Nach Netzwerk- und Telemetrieumfang:
Cloud und SaaS führen, OT-Suche beschleunigt sichCloud- und SaaS-Netzwerke hielten im Jahr 2026 einen Umsatzanteil von 28,37 %. SaaS-Anwendungen sind zunehmend zentral für den Geschäftsbetrieb und ein Ziel für Anmeldedatendiebstahl und laterale Bewegungen. Identitätsorientierte Angriffe können Grenzen überschreiten, die ältere Netzwerksensoren nicht beobachten konnten. Die Suche in Cloud- und SaaS-Umgebungen erfordert daher Einblick in Identitätsereignisse sowie in Datenverkehr und Endpunktaktivitäten. Dieser breitere Nachweissatz hilft Ermittlern, Angriffspfaden zu folgen, die sich über Anwendungen und Infrastruktur hinweg bewegen.
Betriebstechnologie und industrielle Steuerungssysteme sollen bis 2032 mit einer CAGR von 11,94 % wachsen. Dragos dokumentierte Aktivitäten aus dem Jahr 2026, bei denen mehrere Bedrohungsgruppen von der Aufklärung zur Steuerkreis-Kartierung vordrangen. Solche Aktivitäten unterstreichen die Bedeutung der Erkennung von Verhaltensweisen, bevor sie physische Prozesse beeinflussen. Betreiber in der Fertigung, Energie und im Versorgungsbereich benötigen häufig eine Abdeckung, die in eingeschränkten oder luftgespaltenen Umgebungen funktionieren kann. Verwaltete Dienste können spezialisiertes OT-Fachwissen bereitstellen, das internen IT-Teams möglicherweise fehlt. Das Segment wird durch die breitere Konvergenz von IT- und Betriebsnetzwerken gestärkt.
Nach Branchenvertikale:
BFSI verankert den Umsatz, verarbeitendes Gewerbe verzeichnet die höchste WachstumsrateBFSI entfiel im Jahr 2026 auf 21,98 % des Marktes für Managed Network Threat Hunting Services. Finanzinstitute sind einem hohen Angreiferinteresse und umfangreichen Überwachungserwartungen ausgesetzt. DORA hat eine formale Anforderung an die operative Resilienz für EU-Finanzunternehmen hinzugefügt. Diese Organisationen können auch Dienste finanzieren, die detaillierte Compliance-Dokumentation umfassen. Regierung und Verteidigung bilden eine weitere wichtige Vertikale, da sie in klassifizierten Bedrohungsumgebungen operieren und Datenschutzkontrollen benötigen. Das Gesundheitswesen und die Biowissenschaften weiten die Nutzung aus, da vernetzte Geräte und Gesundheitsakten-Systeme mehr Telemetrie für Sicherheitsteams zur Überprüfung hinzufügen.
Das verarbeitende Gewerbe soll bis 2032 mit einer CAGR von 12,33 % wachsen. IBM identifizierte das verarbeitende Gewerbe zum dritten aufeinanderfolgenden Jahr bis 2025 als die am stärksten angegriffene Branche. Smart-Factory-Bereitstellungen verknüpfen IT-Systeme mit OT-Umgebungen und schaffen mehr Pfade für Angreifer, um Produktionsanlagen zu erreichen. Dies bewegt einige Käufer über die endpunktgeführte Erkennung hinaus hin zur netzwerkorientierten OT-Suche. Die Nachfrage im Energie- und Versorgungsbereich steigt ebenfalls, da Netz- und Wasserbetreiber Angriffe auf kritische Dienste bekämpfen. Die Nachfrage im Telekommunikationsbereich wird durch neue Ost-West-Datenverkehrsvolumina im Zusammenhang mit der 5G-Infrastruktur angetrieben.
Geografische Analyse
Markt für verwaltete Netzwerk-Bedrohungsjagd-Dienste in Nordamerika
Nordamerika entfiel 2026 auf 41,66 % des Umsatzes. Die Vereinigten Staaten verzeichnen eine starke Nachfrage nach bundesstaatlichen Cybersicherheitsleitlinien, SEC-Berichtspflichten, verteidigungsbezogenen Compliance-Anforderungen und ausgereiften Cyber-Versicherungspraktiken, die den Bedarf an Nachweisen für proaktives Monitoring erhöhen. Kanada ist ein bedeutender Sekundärmarkt in den Bereichen Finanzdienstleistungen und Energie, während Mexiko eine aufkommende Chance bietet, da das Near-Shoring industrielle OT-Umgebungen ausweitet. Die CISA-Empfehlung von 2025 zu IT-zu-OT-Segmentierungsfehlern bei einer US-amerikanischen Organisation der kritischen Infrastruktur verdeutlicht die ungelösten Lücken, die verwaltete Anbieter schließen können.
Markt für verwaltete Netzwerk-Bedrohungsjagd-Dienste in Europa
Europa ist der zweitgrößte regionale Markt. Deutschland, das Vereinigte Königreich und Frankreich sind die wichtigsten Beitragenden, und die NIS2-Richtlinie hat den Kreis der Organisationen, die in wesentlichen Sektoren Cybersicherheitspflichten unterliegen, erheblich erweitert. Industrieunternehmen in Deutschland zeigen ein wachsendes Interesse an OT-spezifischer Netzwerk-Bedrohungsjagd, da Automobil- und Maschinenbau-Lieferketten einem höheren Cyberrisiko ausgesetzt sind. Nomios hat im April 2026 Guardian xMDR aus einem niederländischen SOC heraus eingeführt und nutzt dabei Palo Alto Networks Cortex XDR für den Benelux-Raum und den weiteren europäischen Markt. DSGVO-bedingte Datenbeschränkungen veranlassen Anbieter, in lokale Verarbeitungskapazitäten zu investieren, was die Eintrittsanforderungen erhöhen, gleichzeitig aber die Position etablierter Betreiber stärken kann.
Markt für verwaltete Netzwerk-Bedrohungsjagd-Dienste in APAC, MEA und Südamerika
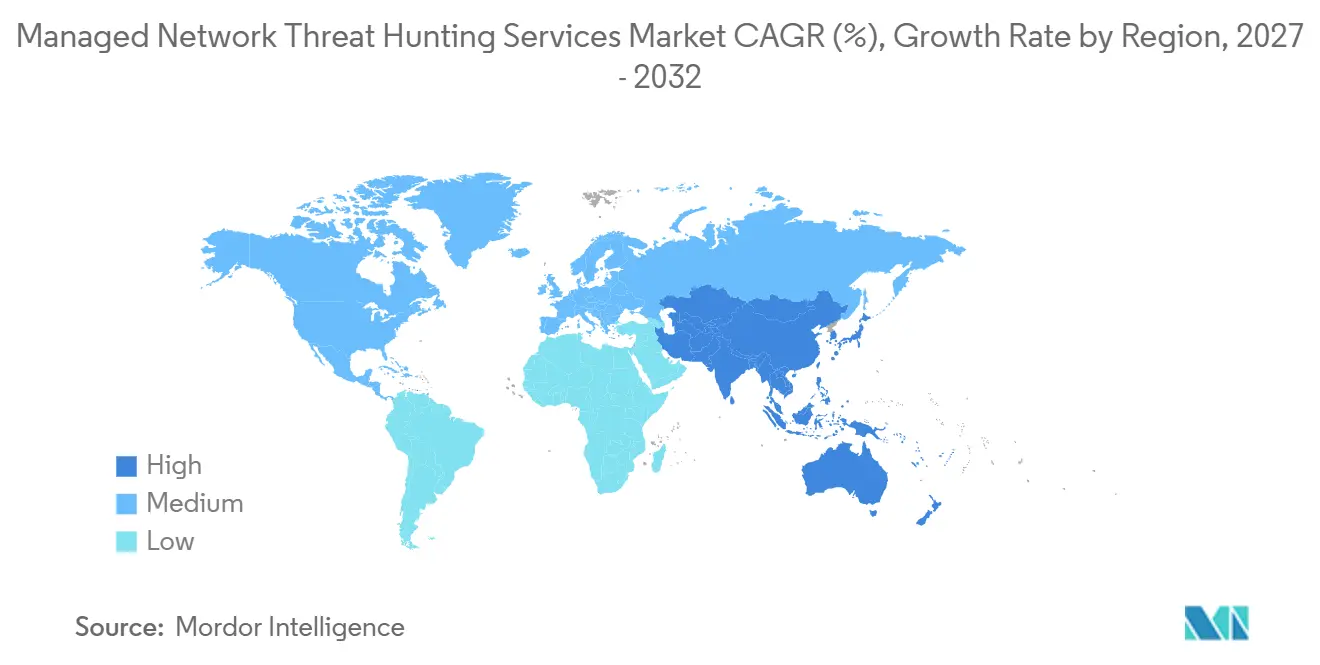
Der asiatisch-pazifische Raum soll bis 2032 mit einem CAGR von 12,14 % wachsen und ist damit die am schnellsten wachsende Region. Die Nachfrage wird durch Digitalisierung, staatlich geförderte Aktivitäten, Anforderungen an souveräne SOC-Infrastrukturen und den Mangel an qualifiziertem Personal gestützt. Die Meldepflichten für Sicherheitsvorfälle in Indien, die aktiven Cyberabwehrmaßnahmen Japans, die Compliance-Vorschriften für den Finanzsektor in Südkorea sowie die PIPL-Beschränkungen Chinas beeinflussen die Leistungserbringung in der gesamten Region. Der Nahe Osten und Afrika sind sekundäre Wachstumsregionen, da Saudi-Arabien und die Vereinigten Arabischen Emirate in souveräne SOC-Infrastrukturen investieren, während Südafrika und Ägypten die frühe Einführung in den Bereichen Finanzen und Regierung vorantreiben. Südamerika wird von Brasilien angeführt, wo das LGPD und die Regulierung des Finanzsektors die Nachfrage nach kontinuierlichem Monitoring unterstützen.
Wettbewerbslandschaft
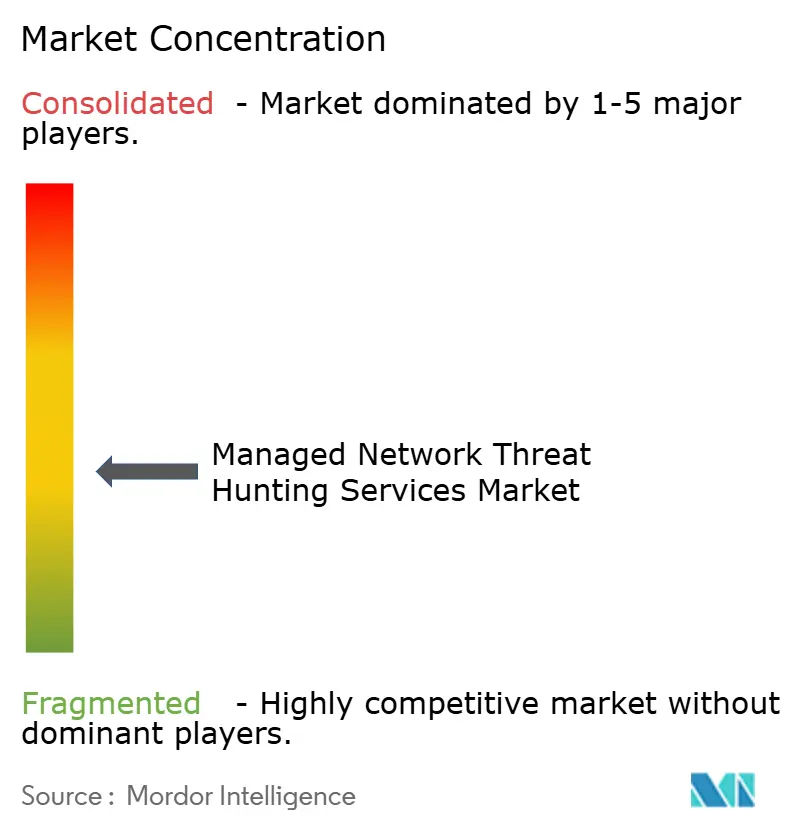
Der Markt für Managed Network Threat Hunting Services ist mäßig fragmentiert, wobei der Wettbewerb Spezialisten für Netzwerkerkennung und -reaktion, breite XDR-Anbieter und MSSPs umfasst, die mehrere Telemetriequellen integrieren. Plattformanbieter üben Druck auf eigenständige Spezialisten aus, indem sie Hunting-Fähigkeiten in breitere Abonnements einbeziehen, sodass sich Spezialisten durch OT-Expertise, analytische Methoden und Drittanbieter-Integrationen differenzieren müssen. Sophos schloss im Februar 2025 die Übernahme von Secureworks für 859 Millionen USD ab und fügte Taegis-XDR-Fähigkeiten, Schwachstellenerkennung und -reaktion, Identitätsbedrohungserkennung und etwa 350 Tool-Integrationen hinzu. Arctic Wolf schloss im Februar 2025 die Übernahme von Cylance für 160 Millionen USD ab und fügte seinem Portfolio Endpunktsicherheitsfähigkeiten hinzu.
Die Konsolidierung soll die Datenschicht und die menschliche Untersuchungsfähigkeit unter demselben Anbieter zusammenführen. ReliaQuest sammelte im März 2025 mehr als 500 Millionen USD bei einer Bewertung von 3,4 Milliarden USD, um die internationale Expansion und die Automatisierung von Sicherheitsoperationen zu unterstützen. Das Unternehmen positioniert seine GreyMatter-Plattform als Möglichkeit, mit mehr als 200 Sicherheitstools zusammenzuarbeiten. Die AWS-Kooperation von Arctic Wolf aus dem Jahr 2025 signalisiert auch Wettbewerb um die Integration von Cloud-Telemetrie und normalisierte Sicherheitsdaten. Diese Schritte können die Kundenbindung verbessern, da sie nicht verbundene Tools reduzieren, aber sie können auch den Preiswettbewerb intensivieren, wenn die Kernüberwachung leichter zu standardisieren wird.
Offene Chancen bestehen bei der OT-nativen Suche für luftgespaltene und souveräne Umgebungen. Anbieter haben auch Spielraum, kombinierte Identitäts- und Netzwerkanalysen zu Budgets zu liefern, die für kleinere Organisationen geeignet sind. Regulierte Sektoren außerhalb von BFSI benötigen Dokumentation, die Serviceaktivitäten ihren Compliance-Verpflichtungen zuordnet. Das Open Cybersecurity Schema Framework kann die Telemetrienormalisierung über Cloud-, SaaS- und lokale Umgebungen hinweg konsistenter gestalten. Das kann das Onboarding verkürzen, aber die Differenzierung in standardisierten Dienstebenen verringern.
Branchenführer im Bereich Managed Network Threat Hunting Services
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Sophos Limited
-
Rapid7, Inc.
-
eSentire, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Netzwerk-Bedrohungsjagd-Dienste Unternehmen in diesem Bericht
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Rapid7, Inc.
- eSentire, Inc.
- Palo Alto Networks, Inc.
- Cisco Systems, Inc.
- IBM Corporation
- Fortinet, Inc.
- SentinelOne, Inc.
- Red Canary, Inc.
- Expel, Inc.
- Bitdefender SRL
- Deepwatch, Inc.
- Critical Start, Inc.
- Binary Defense Systems, Inc.
- Kroll, LLC
- LevelBlue, Inc.
- ESET, spol. s r.o.
- Trend Micro Incorporated
- Darktrace Holdings plc
- Vectra AI, Inc.
- ExtraHop Networks, Inc.
- ReliaQuest Holdings, LLC
Neueste Industrielle Entwicklungen in Markt für verwaltete Netzwerk-Bedrohungsjagd-Dienste
- Oktober 2026: CrowdStrikes OverWatch-Bedrohungssuchplattform meldete, dass KI-agenten-ausgelöste Erkennungshinweise im zwölfmonatigen Berichtszeitraum mit einer Rate wuchsen, die 2,5-mal so hoch war wie die der menschlich ausgelösten Hinweise, was die beschleunigte Integration von agentischer KI in produktive Hunting-Workflows widerspiegelt und einen strukturellen Wandel in den Verhältnissen von Analysten- zu Automatisierungsarbeitslasten in verwalteten Diensten weltweit signalisiert.
- August 2026: CrowdStrike veröffentlichte den Threat Hunting Report 2026, der einen Anstieg der cloud-bewussten eCrime-Aktivitäten um 171 % und eine 15-fache Zunahme der monatlichen Device-Code-Phishing-Versuche im ersten Halbjahr 2026 dokumentiert und die Grundlage für Angreifer-Informationen liefert, die verwaltete Hunting-Anbieter zur Kalibrierung von Erkennungshypothesen-Bibliotheken und zur Priorisierung von Telemetrieinvestitionsprioritäten verwenden.
- April 2026: Nomios startete Guardian xMDR auf dem europäischen Markt, einen vollständig verwalteten Erkennungs- und Reaktionsdienst, der auf Palo Alto Networks Cortex XDR aufbaut, von einem niederländischen SOC aus mit transparenter stufenbasierter Preisgestaltung bereitgestellt wird und die wachsende Unternehmensnachfrage nach souveränitätsbewusster verwalteter Suche im Benelux-Raum und dem breiteren europäischen Markt adressiert.
- März 2026: LevelBlue und SentinelOne kündigten eine erweiterte strategische globale Partnerschaft an, die SentinelOnes Purple AI und die Singularity-Plattform mit LevelBlues Indigo-Sicherheitsplattform kombiniert, wobei LevelBlue als bevorzugter globaler Anbieter für verwaltete Erkennung und Reaktion sowie verwaltetes SIEM benannt wurde und ein einheitliches KI-gesteuertes Betriebsmodell schafft, das auf die Reduzierung der Verweildauer im Unternehmensmaßstab abzielt.
Globaler Berichtsumfang für den Markt für Managed Network Threat Hunting Services
Der Markt für Managed Network Threat Hunting Services umfasst ausgelagerte 24/7-Sicherheitsdienste, bei denen spezialisierte Anbieter proaktiv Netzwerkverkehr, Flussdaten und Netzwerktelemetrie durchsuchen, um fortgeschrittene Bedrohungen wie APTs, laterale Bewegungen, Datenexfiltration, Missbrauch verschlüsselter Tunnel und Command-and-Control-Aktivitäten zu erkennen, die automatisierte Prävention und herkömmliche Überwachung umgehen.
Der Bericht zum Markt für Managed Network Threat Hunting Services ist segmentiert nach Servicemodell (vollständig verwaltete Bedrohungssuche, co-verwaltete Bedrohungssuche, hybrid verwaltete Bedrohungssuche, vorfallsgetriebene Bedrohungssuche und kontinuierliche Bedrohungssuche), Bereitstellung (cloudbasiert, vor Ort, hybride Cloud sowie luftgespaltene und souveräne Umgebungen), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Netzwerk- und Telemetrieumfang (physische Unternehmensnetzwerke, Cloud- und SaaS-Netzwerke, Betriebstechnologie und industrielle Steuerungssysteme, softwaredefinierte und virtuelle Netzwerke sowie bereichsübergreifende Identitäts-, Endpunkt- und Netzwerktelemetrie), Branchenvertikale (Banken, Finanzdienstleistungen und Versicherungen, Regierung und Verteidigung, Energie und Versorgung, Informationstechnologie und Telekommunikation, Gesundheitswesen und Biowissenschaften, verarbeitendes Gewerbe und sonstige Branchenvertikalen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Vollständig verwaltete Bedrohungssuche |
| Co-verwaltete Bedrohungssuche |
| Hybrid verwaltete Bedrohungssuche |
| Vorfallsgetriebene Bedrohungssuche |
| Kontinuierliche Bedrohungssuche |
| Cloudbasiert |
| Vor Ort |
| Hybride Cloud |
| Luftgespaltene und souveräne Umgebungen |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Physische Unternehmensnetzwerke |
| Cloud- und SaaS-Netzwerke |
| Betriebstechnologie und industrielle Steuerungssysteme |
| Softwaredefinierte und virtuelle Netzwerke |
| Bereichsübergreifende Identitäts-, Endpunkt- und Netzwerktelemetrie |
| Banken, Finanzdienstleistungen und Versicherungen |
| Regierung und Verteidigung |
| Energie und Versorgung |
| Informationstechnologie und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Verarbeitendes Gewerbe |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Servicemodell | Vollständig verwaltete Bedrohungssuche | |
| Co-verwaltete Bedrohungssuche | ||
| Hybrid verwaltete Bedrohungssuche | ||
| Vorfallsgetriebene Bedrohungssuche | ||
| Kontinuierliche Bedrohungssuche | ||
| Nach Bereitstellung | Cloudbasiert | |
| Vor Ort | ||
| Hybride Cloud | ||
| Luftgespaltene und souveräne Umgebungen | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Netzwerk- und Telemetrieumfang | Physische Unternehmensnetzwerke | |
| Cloud- und SaaS-Netzwerke | ||
| Betriebstechnologie und industrielle Steuerungssysteme | ||
| Softwaredefinierte und virtuelle Netzwerke | ||
| Bereichsübergreifende Identitäts-, Endpunkt- und Netzwerktelemetrie | ||
| Nach Branchenvertikale | Banken, Finanzdienstleistungen und Versicherungen | |
| Regierung und Verteidigung | ||
| Energie und Versorgung | ||
| Informationstechnologie und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Verarbeitendes Gewerbe | ||
| Sonstige Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed Network Threat Hunting Services?
Der Markt für Managed Network Threat Hunting Services wird im Jahr 2026 auf 3,44 Milliarden USD geschätzt und soll bis 2032 auf 6,43 Milliarden USD anwachsen, mit einer CAGR von 11,57 %.
Welche Region soll am schnellsten wachsen?
Der asiatisch-pazifische Raum soll bis 2032 mit einer CAGR von 12,14 % wachsen, unterstützt durch Digitalisierung, Compliance-Anforderungen und Fachkräftemangel.
Was treibt die Nachfrage nach Managed Network Threat Hunting Services an?
Schnellere Einbrüche, Cloud- und SaaS-Exposition, Mangel an Fachkräften und Anforderungen an die kontinuierliche Überwachung erhöhen die Nachfrage.
Welches Servicemodell hat den größten Anteil?
Die vollständig verwaltete Bereitstellung führt mit einem Anteil von 33,21 % im Jahr 2026, da Käufer Betrieb und spezialisierte Untersuchungen an Anbieter übertragen.
Welches Bereitstellungsmodell führt bei verwalteten Bedrohungssuchdiensten?
Die cloudbasierte Bereitstellung führt mit einem Anteil von 41,27 % im Jahr 2026 und soll bis 2032 mit einer CAGR von 11,83 % wachsen.
Welche Endnutzervertikale wächst am schnellsten?
Das verarbeitende Gewerbe soll bis 2032 mit einer CAGR von 12,33 % wachsen, da IT- und OT-Netzwerke stärker vernetzt werden.