
Marktgröße und Marktanteil für Managed IAM und Zero-Trust-Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 4.99 Milliarden US-Dollar |
| Marktgröße (2032) | 9.94 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 14.78 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed IAM und Zero-Trust-Services von Mordor Intelligence
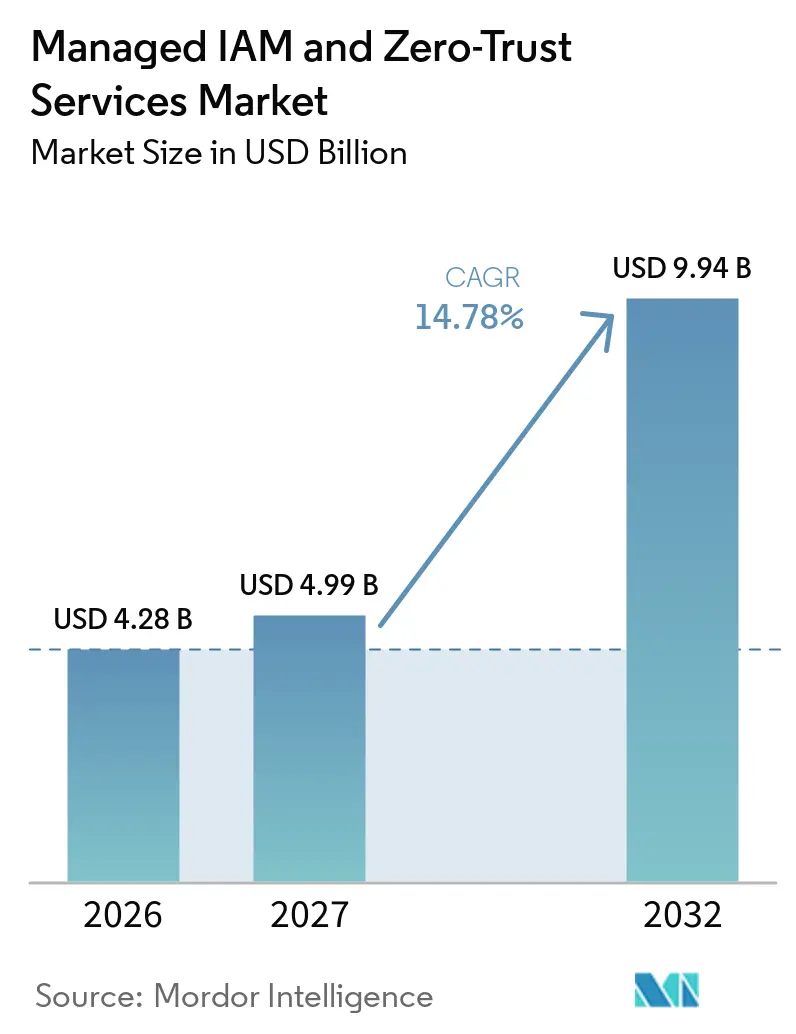
Die Marktgröße für Managed IAM und Zero-Trust-Services wird voraussichtlich von 4,28 Milliarden USD im Jahr 2026 auf 4,99 Milliarden USD im Jahr 2027 steigen und bis 2032 einen Wert von 9,94 Milliarden USD erreichen, mit einer CAGR von 14,78 % über den Zeitraum 2027–2032. Der Markt für Managed IAM und Zero-Trust-Services wird durch Unternehmenssicherheitsteams geprägt, die von selbst betriebenen Identitätssystemen zu spezialisierten Anbietern wechseln, die den Zugriff überwachen, Richtlinien anwenden und die Governance kontinuierlich aufrechterhalten. Cloud-Migration und hybrides Arbeiten haben die Anzahl der Nutzer, Anwendungen und Umgebungen erweitert, die eine Verifizierung erfordern. Nicht-menschliche Identitäten, einschließlich Dienstkonten, API-Token und KI-Agenten, haben einen separaten Satz von Anmeldeinformationen hinzugefügt, den Unternehmen absichern müssen. Käufer behandeln verwaltete Identitätsoperationen auch als operationale Kontrolle, die die Anfälligkeit für identitätsbasierte Angriffe reduzieren und Compliance-Anforderungen unterstützen kann. Hohe Implementierungskosten, komplexe Legacy-Integrationen und Anforderungen an den Datenspeicherort werden weiterhin die Anbieterauswahl und das Bereitstellungsdesign beeinflussen.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot entfielen auf Managed IAM Services im Jahr 2026 64,32 % des Marktanteils für Managed IAM und Zero-Trust-Services, und es wird erwartet, dass dieser Bereich bis 2032 mit einer CAGR von 19,73 % wächst.
- Nach Servicetyp entfielen auf Managed Services im Jahr 2026 68,32 % des Umsatzes, und es wird erwartet, dass dieser Bereich bis 2032 mit einer CAGR von 17,73 % wächst.
- Nach Technologiefähigkeit hielt Access Management im Jahr 2026 einen Umsatzanteil von 24,47 %, während Machine Identity und Secrets Management bis 2032 voraussichtlich mit einer CAGR von 18,61 % wachsen werden.
- Nach Bereitstellungsmodell hielten Cloud-basierte Services im Jahr 2026 einen Umsatzanteil von 69,78 % im Markt für Managed IAM und Zero-Trust-Services und werden bis 2032 voraussichtlich mit einer CAGR von 17,82 % wachsen.
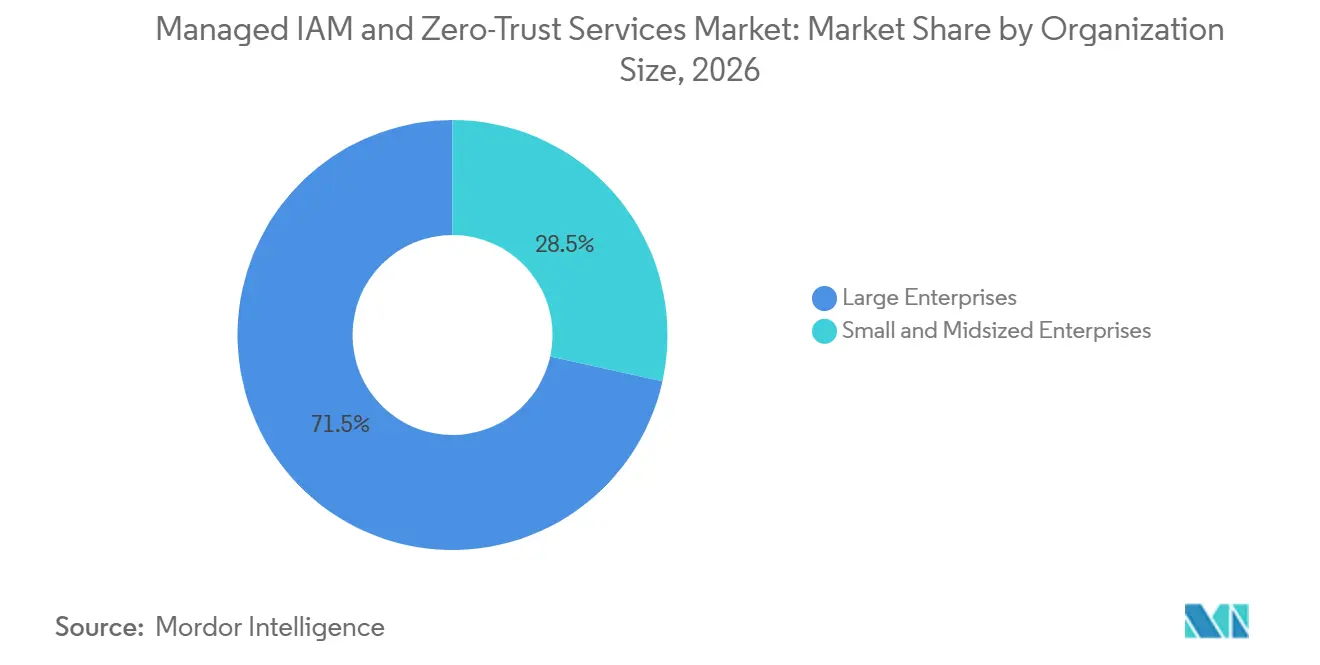
- Nach Unternehmensgröße entfielen auf Großunternehmen im Jahr 2026 71,54 % des Umsatzes, während KMU bis 2032 voraussichtlich mit einer CAGR von 17,82 % wachsen werden.
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2026 ein Umsatzanteil von 26,69 %, während IT und Telekommunikation bis 2032 voraussichtlich mit einer CAGR von 18,54 % wachsen wird.
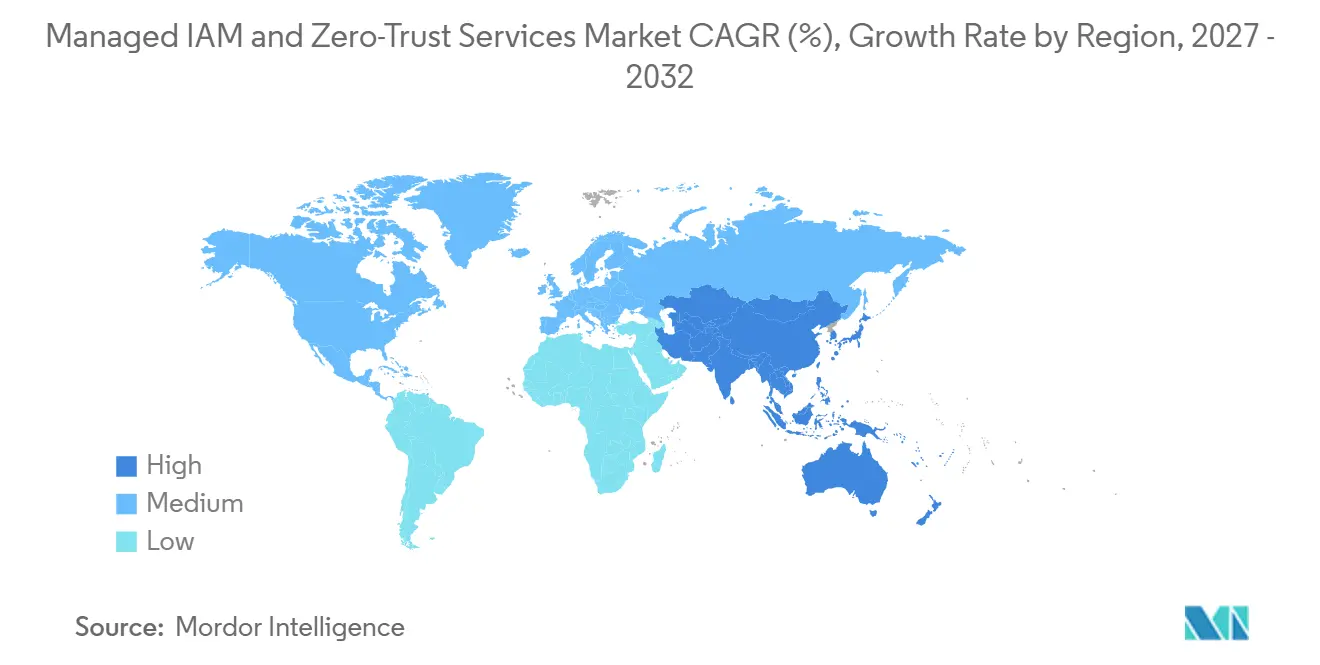
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 41,64 % im Markt für Managed IAM und Zero-Trust-Services, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 19,23 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende identitätsbasierte Cyberangriffe und Datenschutzverletzungen | +3.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Übergang zu Zero-Trust-Betriebsmodellen | +2.9% | Nordamerika und Europa, Ausstrahlungseffekte auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Verbreitung von Maschinenidentitäten und KI-Agenten | +2.5% | Global, mit Schwerpunkt in Nordamerika und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Regulatorische Vorgaben für kontinuierliche Verifizierung und Zugriffs-Governance | +2.3% | Europa und Nordamerika, Ausstrahlungseffekte auf Asien-Pazifik und den Nahen Osten | Kurzfristig (≤ 2 Jahre) |
| Cloud-Migration und Expansion der hybriden Belegschaft | +2.0% | Global | Mittelfristig (2–4 Jahre) |
| Phishing-resistente Passkeys und adaptive Authentifizierung | +1.5% | Nordamerika und Europa, zunehmend in Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende identitätsbasierte Cyberangriffe und Datenschutzverletzungen
Identitätsmissbrauch ist zu einem wichtigen Erstzugangsweg bei Unternehmensverletzungen geworden und erhöht den Bedarf an kontinuierlicher Identitätsüberwachung. Das Identity Theft Resource Center verzeichnete im Jahr 2025 in den Vereinigten Staaten 3.322 Datenkompromittierungsereignisse, ein Anstieg von 5 % gegenüber dem Vorjahr.[1] Sophos stellte fest, dass 71 % der Unternehmen in den vorangegangenen 12 Monaten mindestens eine identitätsbezogene Verletzung erlitten hatten, mit durchschnittlichen Behebungskosten von 1,64 Millionen USD pro Vorfall. Red Canary berichtete, dass Identitätsbedrohungen im Jahr 2024 um 850 % gestiegen sind und im Jahr 2025 53 % des bestätigten Bedrohungsvolumens ausmachten. Der Markt für Managed IAM und Zero-Trust-Services profitiert daher, wenn interne Teams stets verfügbare Erkennungs- und Reaktionsfähigkeiten benötigen, die sie nicht eigenständig betreiben können. Anbieter können diese operative Lücke in längere verwaltete Verträge umwandeln, die auf Identitätserkennung und -reaktion ausgerichtet sind.
Übergang zu Zero-Trust-Betriebsmodellen
Zero-Trust-Programme haben sich von politischen Absichtserklärungen zu einem direkten Treiber für Technologie- und Servicebeschaffung entwickelt. Open Systems stellte fest, dass nur 8–9 % der befragten Unternehmen vollständig integrierte Zero-Trust-Architekturen implementiert hatten, während viele mit unvollständiger Bereitstellung und inkonsistenter Richtliniendurchsetzung arbeiteten. DXC Technology und Microsoft stellten fest, dass 66 % der Unternehmen Legacy-Systeme als größtes Hindernis für die Weiterentwicklung ihrer Zero-Trust-Posture identifizierten.[2] Der Markt für Managed IAM und Zero-Trust-Services gewinnt durch diese Implementierungslücke an Unterstützung, da viele Käufer externe Hilfe bei Architektur, Richtliniendurchsetzung und Integration benötigen. Verwaltete und gemeinsam verwaltete Bereitstellung kann einen praktischen Weg für Unternehmen ohne spezialisiertes Personal bieten. Anbieter mit integrierten Zugriffsdurchsetzungsplattformen sind besser positioniert, um diese mehrstufigen Programme zu unterstützen.
Verbreitung von Maschinenidentitäten und KI-Agenten
Dienstkonten, API-Schlüssel, Zertifikate, Secrets und KI-Agenten-Anmeldeinformationen haben den Identitätsbestand über menschliche Nutzer hinaus erweitert. Segura Security berichtete, dass Maschinenidentitäten in großen Unternehmen menschliche Identitäten um mehr als 80 zu 1 übersteigen können, wobei Cloud-native Umgebungen 40.000 Maschinenidentitäten pro menschlichem Nutzer erreichen. Das SANS Institute stellte fest, dass 73 % der Befragten agentische KI oder Automatisierung mit Anmeldeinformationen verwenden, aber keine einzelne Governance-Kontrolle von mehr als 40 % der Befragten genutzt wurde. Nur 8 % der Befragten rotierten Nicht-Mensch-Anmeldeinformationen im empfohlenen 90-Tage-Zyklus. Der Markt für Managed IAM und Zero-Trust-Services reagiert darauf, da Secrets Management und Maschinenidentitäts-Governance zu Standardanforderungen in verwalteten Vereinbarungen werden. Anbieter müssen Anmeldeinformations-Lebenszyklen in Volumina verwalten, die nicht manuell bewältigt werden können, bei einem Verhältnis von 80 zu 1 in großen Unternehmen, wobei Cloud-native Umgebungen 40.000 Maschinenidentitäten pro manuellem Governance-Prozess erreichen.
Regulatorische Vorgaben für kontinuierliche Verifizierung und Zugriffs-Governance
Der Digital Operational Resilience Act der Europäischen Union gilt seit dem 17. Januar 2025 und legt Anforderungen rund um Nutzer- und Systemidentifikation, Authentifizierung, Zugriff mit minimalen Rechten, Zugriffsüberprüfungen und die unverzügliche Entfernung von Zugriffsrechten fest. Diese Verpflichtungen stimmen eng mit dem Betriebsumfang verwalteter Identitätsanbieter überein, insbesondere im Finanzdienstleistungsbereich. Die NIS2-Richtlinie hat verbindliche Cybersicherheitskontrollen, einschließlich Multi-Faktor-Authentifizierung, auf wesentliche und wichtige Einrichtungen ausgeweitet. Der EU AI Act legt zudem Anforderungen an Rückverfolgbarkeit, Zugriffszuordnung und menschliche Aufsicht für KI-Systeme mit hohem Risiko fest. Der Markt für Managed IAM und Zero-Trust-Services kann davon profitieren, da Rechts- und Compliance-Teams Servicemodelle suchen, die prüfbare Zugriffs-Governance mit laufendem Betrieb verbinden. Compliance-Anforderungen sind besonders relevant in Europa und Nordamerika, während verwandte Rahmenwerke die Käuferbasis in Asien-Pazifik und dem Nahen Osten erweitern.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Hohe Implementierungs- und laufende Betriebskosten | -1.8% | Global, mit Schwerpunkt im KMU-Segment | Kurzfristig (≤ 2 Jahre) |
| Komplexität der Legacy-System-Integration | -1.5% | Global, Konzentration in Industrie- und Regierungssektoren | Mittelfristig (2–4 Jahre) |
| Fragmentierter Besitz von Maschinen- und Nicht-Mensch-Identitätsdaten | -1.0% | Global | Mittelfristig (2–4 Jahre) |
| Bedenken hinsichtlich Datenspeicherort, Drittanbieterverarbeitung und Auslagerungskontrolle | -0.8% | Europa, Naher Osten und Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Implementierungs- und laufende Betriebskosten
Hohe Bereitstellungs- und Betriebskosten bleiben ein bedeutendes Hindernis, insbesondere für Unternehmen mit weniger als 5.000 Mitarbeitern. Komplexe Unternehmensengagements können Identity Governance, Privileged Access Management und Maschinenidentitäts-Tools mit wiederkehrenden Servicegebühren, Anwendungs-Onboarding und individueller Integrationsarbeit kombinieren. RSA stellte fest, dass 90 % der Unternehmen aktive Herausforderungen bei der Einführung von passwortloser und adaptiver Authentifizierung meldeten, während 24 % angaben, dass eine einzelne Identitätsverletzung mehr als 10 Millionen USD kostete. Diese Kosten erzeugen Druck sowohl durch Investitionsanforderungen als auch durch die Exposition gegenüber Incident-Response-Kosten. Der Markt für Managed IAM und Zero-Trust-Services muss daher Servicemodelle unterstützen, die umfassende Identitätskontrollen für kleinere Sicherheitsteams zugänglicher machen. Nutzungsbasierte Preisgestaltung und konsolidierte Plattformen können die Auswirkungen der Pro-Sitz-Preisgestaltung auf KMU-Budgets reduzieren.
Komplexität der Legacy-System-Integration
Die Legacy-Integration ist eine anhaltende Bereitstellungsherausforderung, da vielen Unternehmensanwendungen moderne APIs, Föderationsunterstützung oder standardisierte Zugriffsschnittstellen fehlen. Zilla Security stellte fest, dass 82 % der Identitäts- und Sicherheitsverantwortlichen die Integrationsschwierigkeit als Hauptgrund dafür nannten, dass Identity-Governance-Prozesse nicht automatisiert wurden. Die Forschung zeigte auch, dass 64 % Schwierigkeiten bei der Verbindung von IGA-Plattformen mit SaaS- und Cloud-Anwendungen nannten, während 18 % den Aufwand für die Anpassung von Tools an nicht standardisierte Anwendungsportfolios anführten. Der Markt für Managed IAM und Zero-Trust-Services hängt von der Fähigkeit der Anbieter ab, Identity Governance mit Legacy-Anwendungsbeständen zu verbinden, ohne die Richtlinienkonsistenz zu beeinträchtigen. Vorgefertigte Konnektoren für Enterprise-Resource-Planning-Systeme und Mainframes können Implementierungszeiträume verkürzen. Diese Fähigkeit kann auch die Vertragsverlängerung unterstützen, indem blinde Flecken reduziert werden, die zu Sicherheits- und Prüfungsproblemen führen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
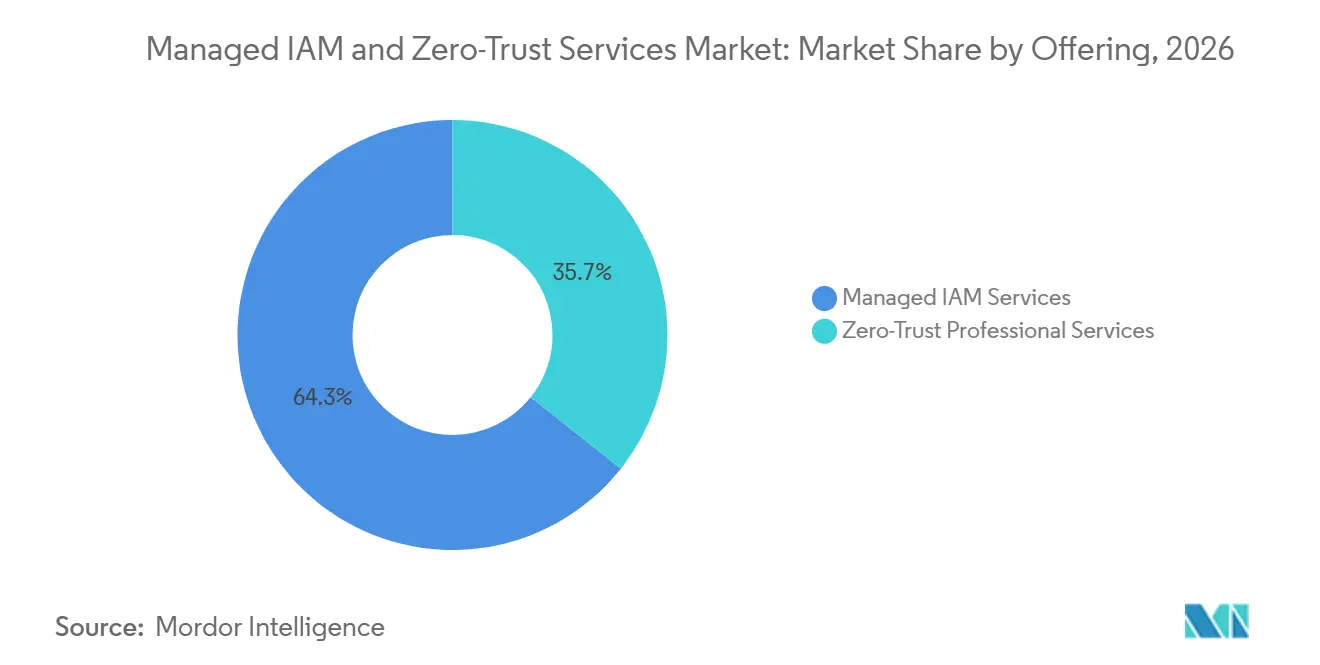
Verwaltete Operationen führen die Unternehmensidentitätsbereitstellung anManaged IAM Services machten im Jahr 2026 64,32 % der Marktgröße für Managed IAM und Zero-Trust-Services aus. Der Anteil spiegelt eine klare Käuferpräferenz für laufende operative Unterstützung anstelle von begrenzter Beratungsarbeit wider. Identitätsumgebungen erfordern kontinuierliche Überwachung, Zugriffsüberprüfung, Richtlinienaktualisierungen und Reaktion auf neue Risiken. Diese wiederkehrenden Anforderungen begünstigen Anbieter, die über längere Zeiträume Kontrolle ausüben können. Der Markt für Managed IAM und Zero-Trust-Services wird auch durch das akkumulierte Wissen unterstützt, das ein Anbieter über die Anwendungen, Nutzer und Zugriffsrichtlinien eines Kunden entwickelt.
Hohe Wechselkosten können diese Position verstärken, sobald ein Anbieter in mehrere Systeme eingebettet ist. Zero-Trust Professional Services bleiben für Unternehmen relevant, die sich zu Zero-Trust-Programmen verpflichtet haben, aber spezialisierte Architektur- und Beratungsfähigkeiten benötigen. Maschinenidentitäts-Governance und Secrets Management werden zunehmend in Standard-Service-Level-Agreements einbezogen. IBMs Akquisition von HashiCorp im Februar 2025 brachte die Vault-Secrets-Management-Plattform und das Boundary-Privileged-Access-Tool in IBMs Serviceinfrastruktur. Dieser Schritt verdeutlicht den Wert, der der Nicht-Mensch-Identitätsschicht beigemessen wird.
Nach Servicetyp:
Managed Services stärken wiederkehrende UmsätzeManaged Services hielten im Jahr 2026 einen Umsatzanteil von 68,32 % und werden bis 2032 voraussichtlich mit einer CAGR von 17,73 % wachsen. Unternehmen nutzen diese Vereinbarungen, um vorhersehbare Identitätsoperationen aufrechtzuerhalten, ohne jede spezialisierte IAM-Kompetenz intern rekrutieren und halten zu müssen. Das Modell eignet sich für Zugriffsprovisionierung, Überwachung, Lebenszyklusmanagement und Richtlinienverwaltung, die eine konsistente Ausführung erfordern. Es verlagert auch die Ausgaben von isoliertem Projektabschluss hin zu wiederkehrendem jährlichem Vertragswert. Der Markt für Managed IAM und Zero-Trust-Services profitiert, wenn Käufer ein klareres Betriebsmodell für diese laufenden Sicherheitsaufgaben wünschen.
Professional Services behalten eine wichtige Rolle bei der frühen Implementierung, komplexen Migrationen und der Vorbereitung auf Prüfungen. Diese Engagements bieten Spezialexpertise, wenn ein Unternehmen Identitätsplattformen wechselt oder eine Kontrollücke schließt. Support- und Wartungsservices stellen die kleinste Umsatzkategorie dar, können aber Kunden durch Plattformaktualisierungen und Break-Fix-Support an einen Anbieter binden. Diese Beziehung kann einen praktischen Weg von grundlegendem Support zu umfassenderen verwalteten Operationen schaffen. Über alle Servicetypen hinweg bewegen sich Käufer auf längere Verträge zu, die an definierte operative Ergebnisse geknüpft sind.
Nach Technologiefähigkeit:
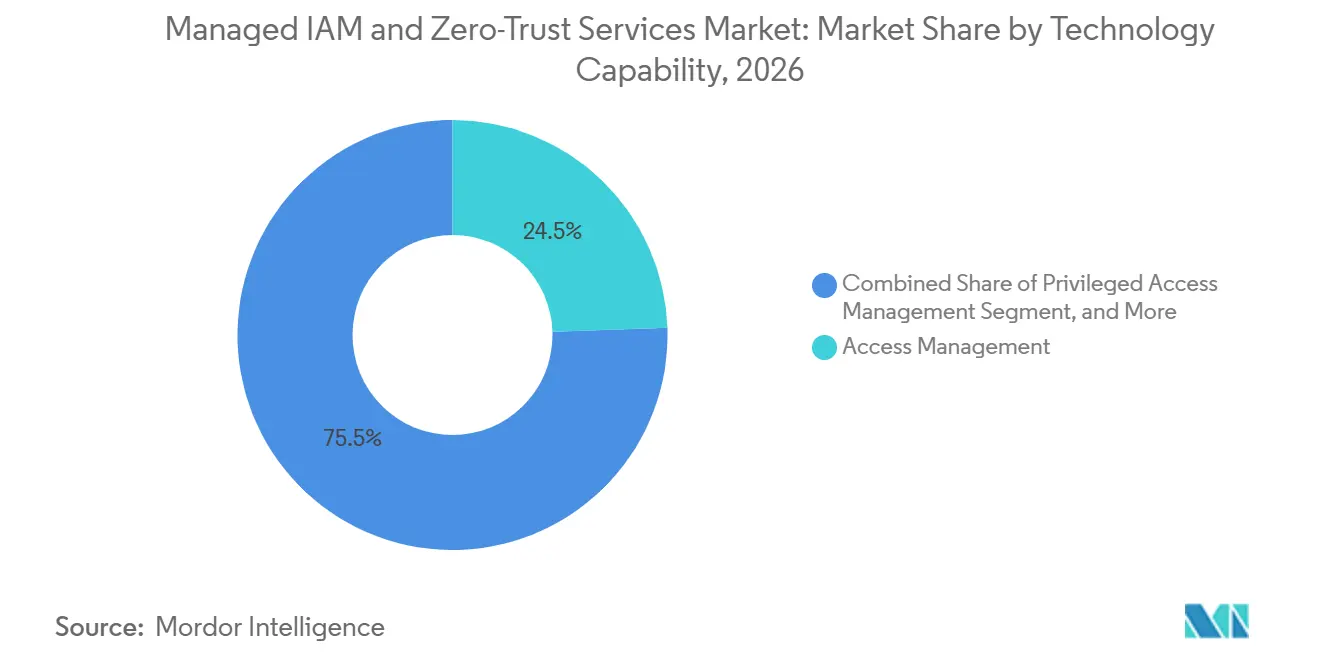
Maschinenidentitäts-Governance beschleunigt sichAccess Management führte die Technologiefähigkeit mit einem Umsatzanteil von 24,47 % im Jahr 2026 an. Single Sign-On, adaptive Multi-Faktor-Authentifizierung und risikobasierte Zugriffskontrollen sind in vielen Unternehmensumgebungen zu Basismaßnahmen geworden. Identity Governance und Administration folgt, da regulierte Unternehmen prüfbare Zugriffs-Lebenszyklusvorgänge für ihre menschlichen Nutzer benötigen. Privileged Access Management gewinnt an Bedeutung, wo kritische Systeme Just-in-Time-Erhöhung und Sitzungsaufzeichnung erfordern. Verzeichnis-, Föderations- und Single-Sign-On-Dienste bleiben grundlegend für die Verbindung des Zugriffs in hybriden und Multi-Cloud-Umgebungen.
Identity Threat Detection and Response wird wichtiger, da Käufer statische Zugriffs-Governance mit Echtzeit-Verhaltensüberwachung verbinden. Die FIDO Alliance stellte fest, dass 93 % der Nutzerkonten technisch für die Passkey-Authentifizierung geeignet sind, wodurch sich die Hauptbarriere von der Plattformverfügbarkeit zur Bereitstellungskomplexität verlagert.[3] Machine Identity und Secrets Management wird bis 2032 voraussichtlich mit einer CAGR von 18,61 % wachsen. KI-Agenten und containerisierte Workloads erzeugen große Mengen an Anmeldeinformationen, die manuelle Kontrollen nicht skalierbar verwalten können. Der Markt für Managed IAM und Zero-Trust-Services hat daher Raum für Anbieter, die Nicht-Mensch-Identitäts-Governance zum Kernbestandteil der Bereitstellung machen.

Nach Bereitstellungsmodell:
Cloud-Bereitstellung setzt den Architektur-BasisstandardCloud-basierte Services machten im Jahr 2026 69,78 % der Marktgröße für Managed IAM und Zero-Trust-Services aus und werden bis 2032 voraussichtlich mit einer CAGR von 17,82 % wachsen. Cloud-native Identitätsplattformen können API-first-Architekturen und Integrationen mit wichtigen Cloud-Umgebungen nutzen. Diese Fähigkeiten können die Bereitstellungszeit verkürzen und Flexibilität bieten, wenn sich Nutzer, Anwendungen und Workloads ändern. Sie helfen Käufern auch dabei, Identitätsrichtlinien über mehr als eine Cloud-Umgebung hinweg anzuwenden. Der Markt für Managed IAM und Zero-Trust-Services bewegt sich daher auf Cloud-Bereitstellung als Kernarchitektur für neue Identitätsprogramme zu.
Hybride Bereitstellung bleibt für regulierte Käufer und Unternehmen mit Betriebstechnologie oder Datensouveränitätsanforderungen wichtig. Diese Unternehmen können sensible Governance-Funktionen vor Ort halten, während sie Cloud-basierte Services für die Standardauthentifizierung nutzen. On-Premises-Bereitstellungen nehmen als Umsatzanteil ab, aber ihre absolute Basis bleibt in der Industriefertigung und im Regierungsbereich relevant. Legacy-Betriebstechnologie und klassifizierte Infrastruktur können eine vollständige Migration unpraktisch machen. Die Zugangskontrollanforderungen von ISO/IEC 27001:2022 können auf Cloud-kompatible Kontrollen abgebildet werden, wodurch ein historisches Compliance-Anliegen reduziert wird.
Nach Unternehmensgröße:
KMU schließen IdentitätsreifungslückenGroßunternehmen machten im Jahr 2026 71,54 % des Umsatzes aus. Die frühere Einführung formaler Identitätsprogramme, eine stärkere regulatorische Exposition und komplexere Identitätsbestände erklären ihre führende Position. Diese Unternehmen benötigen häufig professionelle Unterstützung über viele Anwendungen, Geschäftsbereiche und Zugriffsmodelle hinweg. Ihre Anforderungen können Governance, privilegierten Zugriff, Maschinenidentität und Bedrohungserkennung im selben Betriebsmodell umfassen. Der Markt für Managed IAM und Zero-Trust-Services ist weiterhin auf diese Großunternehmensbasis für substanzielle Vertragswerte angewiesen.
KMU werden bis 2032 voraussichtlich mit einer CAGR von 17,82 % wachsen, da Plattformpreisgestaltung und gebündelte Bereitstellung stärkere Kontrollen erreichbarer machen. Sophos stellte fest, dass Unternehmen mit 100–250 Mitarbeitern 72 % weniger wahrscheinlich einen Identitätsangriff erkennen als Unternehmen mit 1.001–3.000 Mitarbeitern.[4] Eine einzige Vereinbarung, die Access Management, Governance, privilegierten Zugriff und Bedrohungserkennung abdeckt, kann die Kosten und den Verwaltungsaufwand für kleinere Teams reduzieren. Die Einführung ist besonders relevant in Asien-Pazifik und Südamerika, wo viele mittelständische Unternehmen ihre Investitionen in Identitätskontrollen erhöhen. Regulatorischer Druck und Aufmerksamkeit des Vorstands können die Identitätsreife zu einer kurzfristigen operativen Priorität machen.
Nach Endnutzerbranche:
BFSI führt, während IT und Telekommunikation beschleunigenBFSI hielt im Jahr 2026 einen Umsatzanteil von 26,69 %. Der Sektor hat hohe Volumina an Identitätstransaktionen und unterliegt mehreren Schichten von Zugriffs- und Prüfungsanforderungen. Verwaltetes Privileged Access Management und Identity Governance sind wichtige Ausgabenbereiche, da Finanzinstitute den Zugriff überprüfen und Prüfpfade aufrechterhalten müssen. Identitätssicherheit wird daher neben dem breiteren operativen und systemischen Risiko behandelt. Der Markt für Managed IAM und Zero-Trust-Services hat eine starke Grundlage im Finanzdienstleistungsbereich, da der Sektor kontinuierliche Verifizierung anstelle periodischer Kontrollprüfungen erfordert.
Die IT- und Telekommunikationsbranche wird bis 2032 voraussichtlich mit einer CAGR von 18,54 % wachsen. Hyperscaler, Telekommunikationsbetreiber und Managed Service Provider, die KI-Infrastruktur unterstützen, sehen sich einer steigenden Anzahl von Maschinenidentitäten, API-Anmeldeinformationen und Drittanbieter-Zugriffsbeziehungen gegenüber. Die Nachfrage aus dem Gesundheitswesen und den Biowissenschaften ist mit dem Schutz von Patientendaten und dem Zugriff auf elektronische Gesundheitsakten verbunden. Die Regierungsnachfrage ist mit Zero-Trust-Mandaten verbunden, während Industriehersteller Identitätsföderation über Betriebstechnologie und IT-Umgebungen hinweg benötigen. Käufer aus dem Einzel- und E-Commerce-Handel nutzen Kundenidentitätskontrollen und adaptive Authentifizierung zur Stärkung der Betrugsprävention.
Geografische Analyse
Markt für verwaltete IAM- und Zero-Trust-Dienste in Nordamerika
Nordamerika erzielte im Jahr 2026 einen Umsatzanteil von 41,64 %. Die Region vereint ausgereifte unternehmensweite Identitätsprogramme, umfangreiche regulatorische Anforderungen und eine frühe Einführung von Zero-Trust-Ansätzen. Die Vereinigten Staaten stellen die größte Umsatzbasis dar, während mittelgroße Unternehmen die Auslagerung zunehmend nutzen, um Lücken bei spezialisierten Identitätssicherheitsrollen zu schließen. Die Offenlegungsanforderungen der Securities and Exchange Commission, staatliche Datenschutzgesetze und das bundesweite Zero-Trust-Mandat unterstützen die anhaltende Aufmerksamkeit für Identitätskontrollen. Kanada bietet einen weiteren compliance-getriebenen Nachfragepool, da Finanzinstitute Identitäts-Frameworks einführen, und Mexiko profitiert von grenzüberschreitenden Programmen zur digitalen Transformation.
Markt für verwaltete IAM- und Zero-Trust-Dienste im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 19,23 % wachsen – die höchste Rate unter allen geografischen Gruppen. Nationale Initiativen zur digitalen Identität, Cybersicherheitsvorschriften und wachsende Cloud-Investitionen bilden die Grundlage der Nachfrage in der gesamten Region. China wird durch die industrielle Digitalisierung gestützt, während Indien von seiner digitalen Identitätsinfrastruktur und wachsenden IT-Dienstleistungskapazitäten profitiert. Die Cybersicherheitszertifizierungsanforderungen Südkoreas und die staatlich geleiteten Zero-Trust-Strategien Australiens schaffen zusätzliche Nachfrage. Unterschiedliche nationale Anforderungen bedeuten, dass Organisationen, die in mehreren Ländern tätig sind, eine konsistente Zugriffs-Governance trotz unterschiedlicher Compliance-Erwartungen benötigen.
Markt für verwaltete IAM- und Zero-Trust-Dienste in Europa, Südamerika und dem Nahen Osten
DORA, NIS2 und der EU AI Act schaffen eine Compliance-Grundlage für Zugriffs-Governance, Authentifizierung und Rückverfolgbarkeit. Deutschland, das Vereinigte Königreich und Frankreich fördern die Nachfrage jeweils durch Anforderungen aus den Bereichen Sicherheit, Finanzdienstleistungen und digitale Souveränität. Südamerika ist ein aufstrebendes Gebiet, angeführt von Brasiliens Datenschutzvorschriften, gefolgt von Chile und Argentinien, wo Programme zur digitalen Transformation die Ausgaben für verwaltete Sicherheitsdienste erhöhen. Der Nahe Osten gewinnt durch Saudi-Arabiens Agenda zur digitalen Transformation, die Zero-Trust-Leitlinien der Vereinigten Arabischen Emirate und Investitionen regionaler Dienstleister an Dynamik.
Wettbewerbslandschaft
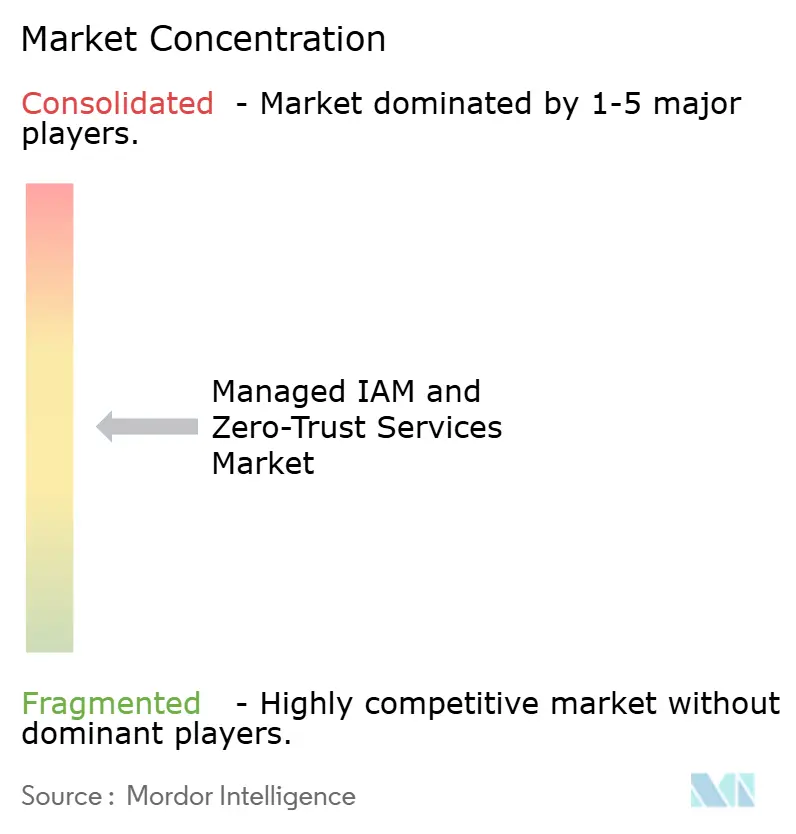
Der Markt für Managed IAM und Zero-Trust-Services ist unter den führenden Anbietern mäßig konzentriert, aber im mittleren Segment fragmentiert. Globale IT-Dienstleistungsunternehmen, darunter IBM, Accenture, Deloitte, TCS und Cognizant, konkurrieren auf der Grundlage breiter Bereitstellungsfähigkeiten, Multi-Regionen-Infrastruktur und der Fähigkeit, Identitätsoperationen in umfassendere Outsourcing-Verträge einzubeziehen. Identitätssicherheitsspezialisten konkurrieren durch technische Tiefe, schnellere Bereitstellung für neue Umgebungen und ergebnisorientierte Servicevereinbarungen. Die Kategorie wird zunehmend durch Plattformkonvergenz definiert, bei der Zugriff, privilegierter Zugriff, Bedrohungserkennung, Maschinenidentität und Netzwerksicherheit kombiniert werden.
Palo Alto Networks schloss die Akquisition von CyberArk im Februar 2026 ab und kombinierte Privileged Access Management, Maschinenidentität, SASE und Bedrohungsintelligenz-Fähigkeiten innerhalb einer breiteren Sicherheitsarchitektur. ServiceNow erwarb Veza im März 2026, um effektive Berechtigungsgraph-Fähigkeiten zum AI Control Tower hinzuzufügen. SailPoint erwarb Entro Security im Juni 2026, um Nicht-Mensch-Identitätserkennung und Secrets Management zur Agentic Fabric-Plattform hinzuzufügen. Diese Transaktionen zeigen, dass die Governance von KI-Agenten und Nicht-Mensch-Identitäten zu einer zentralen Wettbewerbsanforderung geworden ist. Der Markt für Managed IAM und Zero-Trust-Services bietet auch Chancen in der KMU-Maschinenidentitäts-Governance, souveräner hybrider Bereitstellung und KI-Agenten-Identitätsprogrammen.
Technologische Differenzierung prägt die Gewinnraten im gesamten Bereich. Anbieter mit Verhaltensanalysen, kontinuierlicher Zugriffsbewertung und automatisierter Sitzungssperrung können einen stärkeren Echtzeit-Identitätsschutz bieten als solche, die nur regelbasierte Kontrollen verwenden. Okta erwarb Permiso Security im Juli 2026 und kündigte später im September 2026 erweiterte Okta Identity Governance- und Okta Privileged Access-Fähigkeiten an. DXC Technology ging im August 2026 eine Partnerschaft mit Primary ein, um eine verwaltete KI-native Zero Trust Unified Control Plane anzubieten. Diese Maßnahmen zeigen, wie Anbieter verwaltete Bereitstellung mit KI-Zugriffs-Governance und Compliance-Unterstützung kombinieren.
Branchenführer im Markt für Managed IAM und Zero-Trust-Services
-
IBM Corporation
-
Accenture plc
-
Capgemini SE
-
Tata Consultancy Services Limited
-
Wipro Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete IAM- und Zero-Trust-Dienste Unternehmen in diesem Bericht
- IBM Corporation
- Accenture plc
- Capgemini SE
- Tata Consultancy Services Limited
- Wipro Limited
- HCL Technologies Limited
- Cognizant Technology Solutions Corporation
- Deloitte Touche Tohmatsu Limited
- Ernst & Young Global Limited
- Kyndryl Holdings, Inc.
- NTT DATA Corporation
- DXC Technology Company
- Atos SE
- Fujitsu Limited
- Okta, Inc.
- Microsoft Corporation
- CyberArk Software Ltd.
- SailPoint Technologies, Inc.
- Ping Identity Holding Corp.
- Palo Alto Networks, Inc.
- Zscaler, Inc.
- Broadcom Inc.
- Oracle Corporation
- Amazon Web Services, Inc.
- Cisco Systems, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete IAM- und Zero-Trust-Dienste
- Oktober 2026: IonQ stimmte der Übernahme von Elisity, einem Anbieter von identitätsbasierter Mikrosegmentierung, für bis zu 1,3 Milliarden USD zu. Die Transaktion fügt IonQs Portfolio eine Zero-Trust-Durchsetzung auf Netzwerkebene hinzu und spiegelt die beschleunigende Konvergenz von Identitäts- und Netzwerksicherheitsarchitekturen in unternehmensweiten Zero-Trust-Programmen wider.
- September 2026: Okta kündigte erweiterte Produktinnovationen für Okta Identity Governance und Okta Privileged Access an, die Identitätsbedrohungserkennungs- und Reaktionsfähigkeiten aus der Permiso Security-Akquisition integrieren, mit neuen Tools zur Schließung von Governance-Lücken und zur Ausweitung von Zero-Standing-Privilege-Kontrollen auf KI-gesteuerte Unternehmensumgebungen.
- August 2026: DXC Technology ging eine Partnerschaft mit Primary als exklusivem Managed Services Provider für Primarys KI-native Zero Trust Unified Control Plane ein und bietet Unternehmen einen gemeinsam verwalteten Service, der den KI-Agenten-Zugriff auf Unternehmensdaten regelt, Identitätsrichtlinien durchsetzt und die regulatorische Compliance unterstützt, mit dem Ziel, Unternehmen anzusprechen, die KI-Bereitstellungen skalieren und verwaltete Governance benötigen.
- Juli 2026: Okta schloss die Übernahme von Permiso Security für 200 Millionen USD ab und fügte Cloud-Identitätsbedrohungserkennungs- und Reaktionsfähigkeiten zu Oktas verwaltetem Identity-Governance-Portfolio hinzu, wodurch die Echtzeit-Erkennung anomaler Zugriffe für Cloud-native Umgebungen gestärkt wurde.
Berichtsumfang des globalen Marktes für Managed IAM und Zero-Trust-Services
Managed IAM und Zero-Trust-Services sind extern bereitgestellte Fähigkeiten zur Verwaltung digitaler Identitäten, Zugriffsrechte, Authentifizierung, privilegierten Zugriffs und Identity Governance unter einem Zero-Trust-Sicherheitsmodell. Anbieter helfen Unternehmen, den Zugriff mit minimalen Rechten durchzusetzen, Nutzer und Geräte kontinuierlich zu verifizieren und identitätsbezogene Sicherheitsrisiken in On-Premises-, Cloud- und hybriden Umgebungen zu reduzieren.
Der Bericht über den Markt für Managed IAM und Zero-Trust-Services ist segmentiert nach Angebot (Managed IAM Services und Zero-Trust Professional Services), Servicetyp (Professional Services, Managed Services und Support- und Wartungsservices), Technologiefähigkeit (Identity Governance und Administration, Access Management, Privileged Access Management, Identity Threat Detection and Response, Verzeichnis, Föderation und Single Sign-On, Authentifizierung und passwortloser Zugriff sowie Machine Identity und Secrets Management), Bereitstellungsmodell (Cloud-basiert, Hybrid und On-Premises), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor, Industriefertigung, Einzel- und E-Commerce-Handel sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Managed IAM Services |
| Zero-Trust Professional Services |
| Professional Services |
| Managed Services |
| Support- und Wartungsservices |
| Identity Governance und Administration |
| Access Management |
| Privileged Access Management |
| Identity Threat Detection and Response |
| Verzeichnis, Föderation und Single Sign-On |
| Authentifizierung und passwortloser Zugriff |
| Machine Identity und Secrets Management |
| Cloud-basiert |
| Hybrid |
| On-Premises |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| Industriefertigung |
| Einzel- und E-Commerce-Handel |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Chile | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriges Asien-Pazifik | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Israel | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Übriges Afrika |
| Nach Angebot | Managed IAM Services | |
| Zero-Trust Professional Services | ||
| Nach Servicetyp | Professional Services | |
| Managed Services | ||
| Support- und Wartungsservices | ||
| Nach Technologiefähigkeit | Identity Governance und Administration | |
| Access Management | ||
| Privileged Access Management | ||
| Identity Threat Detection and Response | ||
| Verzeichnis, Föderation und Single Sign-On | ||
| Authentifizierung und passwortloser Zugriff | ||
| Machine Identity und Secrets Management | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| Hybrid | ||
| On-Premises | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| Industriefertigung | ||
| Einzel- und E-Commerce-Handel | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriges Asien-Pazifik | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Israel | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed IAM und Zero-Trust-Services im Jahr 2026?
Die Marktgröße für Managed IAM und Zero-Trust-Services wird voraussichtlich von 4,28 Milliarden USD im Jahr 2026 auf 4,99 Milliarden USD im Jahr 2027 steigen und bis 2032 einen Wert von 9,94 Milliarden USD erreichen, mit einer CAGR von 14,78 % über den Zeitraum 2027–2032.
Was treibt die Nachfrage nach Managed IAM und Zero-Trust-Services an?
Identitätsbezogene Angriffe, Cloud-Einführung, hybrides Arbeiten, Nicht-Mensch-Identitäten und regulatorische Anforderungen erhöhen den Bedarf an kontinuierlicher Zugriffs-Governance. Diese Faktoren erhöhen auch die Nachfrage nach verwalteter Überwachung und Richtliniendurchsetzung.
Welches Managed IAM-Angebot hat den größten Anteil?
Managed IAM Services halten im Jahr 2026 einen Umsatzanteil von 64,32 %. Der Anteil spiegelt die Unternehmensnachfrage nach kontinuierlichen Identitätsoperationen anstelle von isolierten Beratungsengagements wider.
Welches Bereitstellungsmodell führt bei Managed IAM und Zero-Trust-Services?
Cloud-basierte Services halten im Jahr 2026 einen Umsatzanteil von 69,78 %. Sie werden bis 2032 voraussichtlich mit einer CAGR von 17,82 % wachsen, da Käufer eine anpassungsfähige Identitätsbereitstellung suchen.
Welcher Endnutzersektor führt die Ausgaben für Managed IAM Services an?
BFSI führt mit einem Umsatzanteil von 26,69 % im Jahr 2026. Der Sektor hat hohe Volumina an Identitätstransaktionen und umfangreiche regulatorische Verpflichtungen.
Welche Region wächst am schnellsten für Managed IAM und Zero-Trust-Services?
Asien-Pazifik wird bis 2032 voraussichtlich mit einer CAGR von 19,23 % wachsen. Cloud-Investitionen, digitale Identitätsprogramme und Cybersicherheitsanforderungen unterstützen diese Expansion.