
Marktgröße und Marktanteil im Bereich Cloud Infrastructure Entitlement Management (CIEM)
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 3.99 Milliarden US-Dollar |
| Marktgröße (2032) | 13.04 Milliarden US-Dollar |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Cloud Infrastructure Entitlement Management (CIEM) von Mordor Intelligence
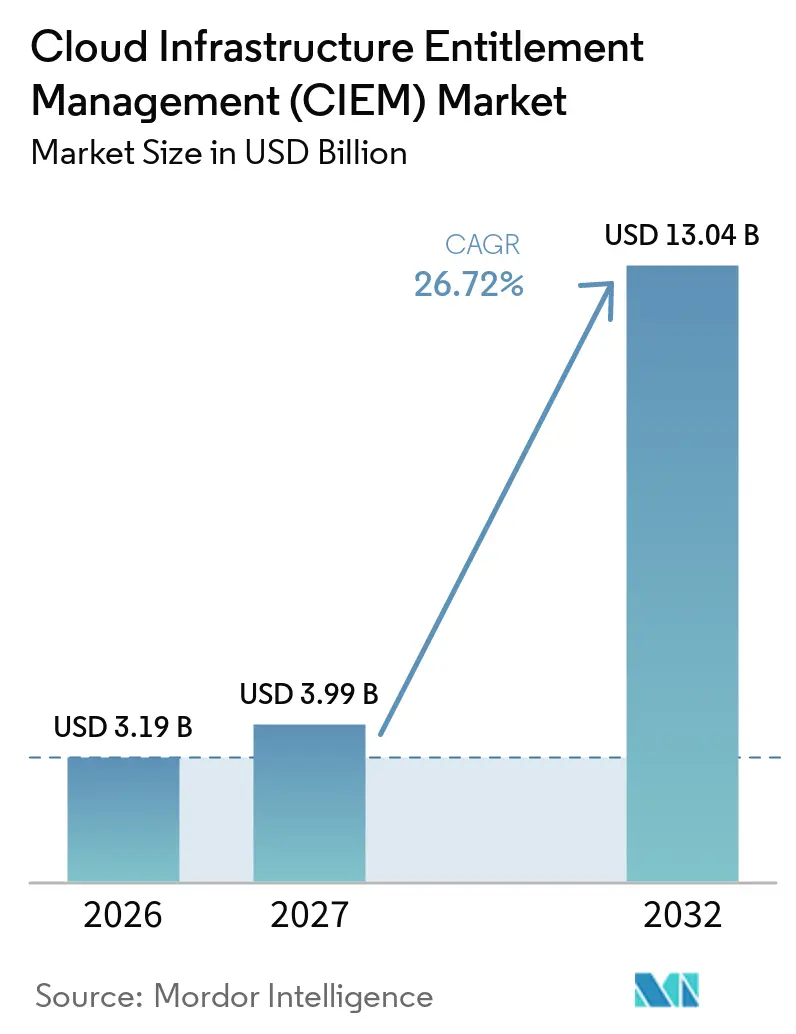
Die Marktgröße für Cloud Infrastructure Entitlement Management wird für 2026 auf 3,19 Milliarden USD, für 2027 auf 3,99 Milliarden USD geschätzt und soll bis 2032 einen Wert von 13,04 Milliarden USD erreichen, mit einer CAGR von 26,72 % von 2027 bis 2032. Der Markt für Cloud Infrastructure Entitlement Management expandiert, da Unternehmen Workloads über öffentliche Clouds, private Umgebungen, Software-Plattformen und Legacy-Systeme hinweg betreiben, die unterschiedliche Berechtigungsmodelle verwenden, was eine vollständige Übersicht über den tatsächlichen Zugriff schwerer aufrechtzuerhalten macht. Im Markt für Cloud Infrastructure Entitlement Management werden Berechtigungen häufig für Entwicklungsarbeiten, Automatisierung, Drittanbieter-Integration oder temporäre Betriebsanforderungen erteilt und bleiben nach Ablauf ihres ursprünglichen Zwecks aktiv, weil Teams keinen kontinuierlichen Überprüfungsprozess haben. Die Nachfrage wird auch durch strengere Zugangskontrollverpflichtungen in Finanzdienstleistungen, Gesundheitswesen, Behörden und anderen Sektoren geprägt, die sensible Informationen verarbeiten, da diese Organisationen die Zugriffsverwaltung mit zuverlässigen Aufzeichnungen für Kontrollprüfungen und Prüfungsaktivitäten verbinden müssen. Anbieter reagieren darauf, indem sie Berechtigungserkennung, Empfehlungen für minimale Rechte, Kontrollen für maschinelle Identitäten und automatisierte Behebung innerhalb umfassenderer Cloud-Sicherheitsplattformen kombinieren, sodass Sicherheitsteams Berechtigungen über Konten, Ressourcen, menschliche Benutzer und automatisierte Workloads hinweg bewerten können. Der Markt für Cloud Infrastructure Entitlement Management wird auch durch Plattformakquisitionen und Produktintegration beeinflusst, da Käufer Berechtigungsfähigkeiten zunehmend gemeinsam mit Cloud-Schutz, Identitätsverwaltung, Bedrohungserkennung, privilegiertem Zugriffsmanagement und Sicherheit für maschinelle Identitäten bewerten.
Wichtigste Erkenntnisse des Berichts
- Nach Produktangebot hielten Lösungen im Jahr 2026 einen Marktanteil von 69,32 % am Markt für Cloud Infrastructure Entitlement Management, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 28,43 % wachsen werden.
- Nach Bereitstellungsmodell entfiel im Jahr 2026 ein Marktanteil von 79,34 % am Markt für Cloud Infrastructure Entitlement Management auf die Cloud, während Hybrid-Cloud bis 2032 voraussichtlich mit einer CAGR von 28,21 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 70,53 %, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 29,17 % wachsen werden.
- Nach Anwendung hielt der BFSI-Sektor im Jahr 2026 einen Anteil von 26,94 %, während Gesundheitswesen und Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 30,12 % wachsen werden.
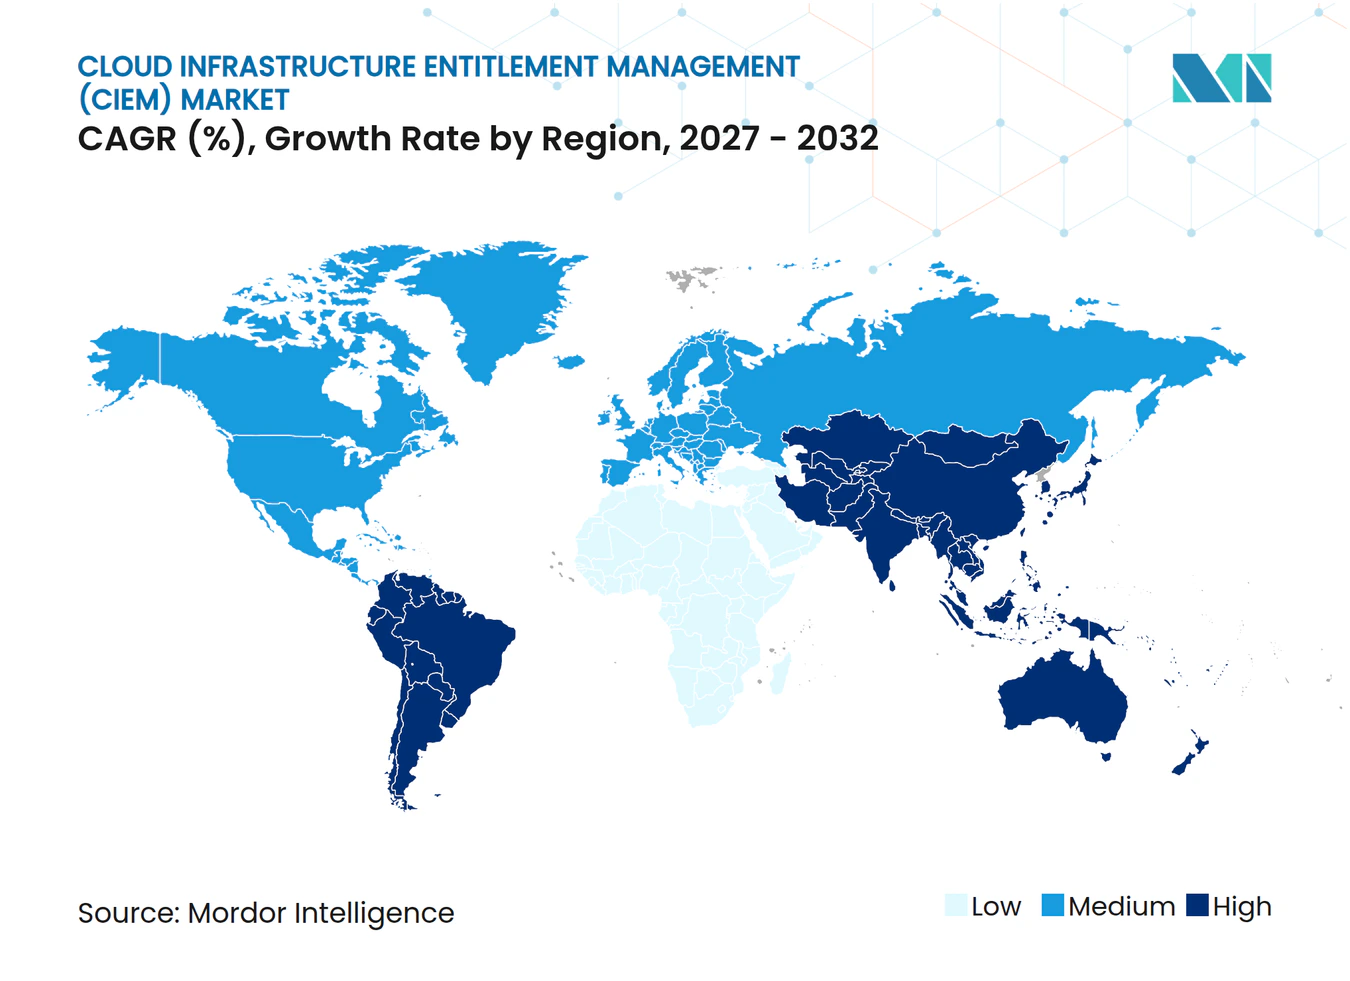
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 42,31 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 29,84 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Expansion von Multi-Cloud- und Hybrid-Cloud-Umgebungen | +6.5% | Global, insbesondere Nordamerika und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Zunahme von Risiken durch menschliche und nicht-menschliche Identitäten | +5.8% | Global, höchste Konzentration in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Einführung von Zero Trust und minimalen Rechten | +5.2% | Nordamerika und EU, frühe Fortschritte im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Regulatorischer Druck für kontinuierliche Zugriffsverwaltung | +4.8% | EU, Nordamerika, Ausweitung auf asiatisch-pazifischen Raum und Nahen Osten | Mittelfristig (2–4 Jahre) |
| KI-gestützte Berechtigungsanalyse und Behebung | +2.9% | Nordamerika, Kernbereich asiatisch-pazifischer Raum, Ausweitung auf Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Proliferation von maschinellen Identitäten und KI-Agenten | +2.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Expansion von Multi-Cloud- und Hybrid-Cloud-Umgebungen
Der Markt für Cloud Infrastructure Entitlement Management wird von Unternehmen getragen, die mehrere Hyperscaler nutzen und ausgewählte Workloads in privaten Umgebungen behalten. Jede hinzugefügte Cloud-Plattform bringt eine eigene Gruppe von Benutzern, Rollen, Richtlinien, Dienstkonten und vererbten Berechtigungen mit sich, die Sicherheitsteams gemeinsam verstehen müssen. Die SANS-Multicloud-Umfrage 2025 ergab, dass 95 % der Befragten das Identitäts- und Berechtigungsmanagement über Cloud-Anbieter hinweg als zumindest eine geringfügige Herausforderung betrachteten, während die plattformübergreifende Rollenkoordination zu den schwierigen Cloud-Sicherheitsaufgaben zählte. Für temporäre Automatisierung erteilte Berechtigungen können nach Abschluss der Aufgabe bestehen bleiben und Zugriffspfade schaffen, die keinen aktuellen geschäftlichen Zweck haben. Microsoft gibt an, dass seine nativen CIEM-Fähigkeiten eine einheitliche Übersicht über Berechtigungen in Azure, AWS und Google Cloud bieten, was den betrieblichen Wert einer konsolidierten Berechtigungsübersicht widerspiegelt. Hybride Umgebungen erschweren das Problem, da lokale Verzeichnisse und Cloud-Identitätssysteme nicht als einheitliches Berechtigungs-Framework konzipiert wurden.
Zunahme von Risiken durch menschliche und nicht-menschliche Identitäten
Der Markt für Cloud Infrastructure Entitlement Management wird auch durch die wachsende Anzahl von Dienstkonten, API-Schlüsseln, Workload-Identitäten und Anmeldeinformationen geprägt, die von automatisierten Systemen verwendet werden. CyberArk berichtete im Jahr 2025, dass maschinelle Identitäten menschliche Identitäten um mehr als 80 zu 1 übersteigen, und 79 % der Organisationen erwarteten ein weiteres Wachstum bei nicht-menschlichen Identitäten.[1] Dieselbe Studie berichtete, dass 68 % der Organisationen keine Identitätssicherheitskontrollen für KI-Systeme hatten, was eine erhebliche Governance-Lücke hinterlässt, während Organisationen KI-Agenten einführen. OWASP identifizierte unnötige langfristige Anmeldeinformationen und überprivilegierte Dienstkonten als wesentliche Risiken für nicht-menschliche Identitäten in seiner Leitlinie von 2025. Diese Identitäten erhalten bei ihrer Erstellung häufig umfangreichen Zugriff, da Automatisierungsprozesse einen zuverlässigen Betrieb über verbundene Systeme hinweg erfordern. CIEM-Tools können ungenutzten Zugriff identifizieren, effektive Berechtigungen abbilden und Kontrollen für minimale Rechte sowohl für Personen als auch für automatisierte Workloads unterstützen.
Einführung von Zero Trust und minimalen Rechten
Der Markt für Cloud Infrastructure Entitlement Management profitiert davon, wenn Organisationen Zero-Trust-Programme in operative Zugriffsrichtlinien statt in strategische Absichtserklärungen umwandeln. Das Prinzip der minimalen Rechte erfordert, dass Organisationen den Zugriff auf die Systeme und Aktionen beschränken, die für eine definierte Aufgabe erforderlich sind, und diesen Zugriff überprüfen, wenn sich Infrastruktur und Rollen ändern. Diese Arbeit ist in großen Cloud-Umgebungen schwierig, da eine einzelne Identitätsrichtlinie vielen Rollen und Ressourcen zugewiesen werden kann. Eine StrongDM-Umfrage aus dem Jahr 2025 ergab, dass 67 % der Cybersicherheitsfachleute Identitäts- und Zugriffsmanagement sowie Datenverschlüsselung zu ihren führenden Zero-Trust-Prioritäten zählten. NIST SP 800-53 enthält Kontrollen für die Aufgabentrennung und minimale Rechte, und diese Anforderungen sind für föderale Umgebungen relevant, die auf FedRAMP-basierten Sicherheitsprogrammen basieren. Automatisierte Berechtigungsanalyse bietet Organisationen einen praktischen Weg, Berechtigungen zu identifizieren, die nicht einem genehmigten Zugriffsmodell entsprechen.
Regulatorischer Druck für kontinuierliche Zugriffsverwaltung
Der Markt für Cloud Infrastructure Entitlement Management erhält Unterstützung durch Vorschriften, die von Organisationen verlangen, einen kontrollierten Zugriff auf Systeme und sensible Daten nachzuweisen. Die Europäische Kommission erklärt, dass NIS2 darauf abzielt, die Cybersicherheit in kritischen Sektoren zu stärken und Risikomanagementmaßnahmen für betroffene Einrichtungen abdeckt. Deutschland schloss seine nationale NIS2-Umsetzung im Dezember 2025 ab, was für Organisationen relevant ist, die eine dokumentierte Zugriffsverwaltung benötigen. DSGVO, HIPAA, PCI DSS und SOX schaffen überlappende Prüfungserwartungen für Organisationen, die persönliche, Zahlungs-, Gesundheits- oder Finanzinformationen verwalten. Kontinuierliche Überwachung und Prüfpfade können den Aufwand für die Sammlung von Nachweisen aus getrennten Cloud-Konten und Sicherheitstools reduzieren. Der daraus resultierende Bedarf ist nicht auf Compliance-Teams beschränkt, da Technologie-, Risiko- und Sicherheitsgruppen alle auf Zugriffsaufzeichnungen angewiesen sind, die überprüft und erklärt werden können.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskomplexität über Cloud-Berechtigungsmodelle hinweg | -3.8% | Global, insbesondere Multi-Cloud-intensive Märkte in Nordamerika und asiatisch-pazifischem Raum | Mittelfristig (2–4 Jahre) |
| Begrenzte CIEM-Kenntnisse und geringes Käuferbewusstsein | -2.9% | Schwellenmärkte in Südamerika, Nahem Osten und Afrika, Tier-2-Märkte im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Operationelles Risiko durch fehlerhafte Berechtigungsanpassung | -1.8% | Global | Mittelfristig (2–4 Jahre) |
| Funktionskonvergenz innerhalb von CNAPP- und IAM-Plattformen | -1.5% | Nordamerika und EU | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität über Cloud-Berechtigungsmodelle hinweg
Der Markt für Cloud Infrastructure Entitlement Management steht vor einer praktischen Adoptionsbarriere, da AWS, Azure und Google Cloud unterschiedliche Berechtigungsstrukturen verwenden. Sicherheitsteams müssen diese Strukturen mit bestehenden Verzeichnissen, Anwendungskontrollen, Sicherheitsüberwachungstools und internen Genehmigungsprozessen verbinden, bevor eine Plattform zuverlässige Empfehlungen liefert. Aviatrix berichtete im Jahr 2025, dass 67 % der befragten US-amerikanischen IT-Führungskräfte in Großunternehmen Schwierigkeiten hatten, Cloud-Sicherheitstools in ihren breiteren Sicherheits-Stack zu integrieren.[2] Organisationen können umfangreiche Implementierungsprogramme benötigen, bevor sie Empfehlungen zur Berechtigungsanpassung für wichtige Produktions-Workloads vertrauen. Die SANS-Umfrage identifizierte das Multi-Cloud-Identitäts- und Berechtigungsmanagement ebenfalls als häufige Herausforderung, selbst bei Organisationen, die seine Bedeutung anerkennen. Komplexe Integrationen können die Wertrealisierung verzögern und Projekte anfällig für Änderungen in Budget, Führungsaufmerksamkeit oder Plattformprioritäten machen.
Begrenzte CIEM-Kenntnisse und geringes Käuferbewusstsein
Der Markt für Cloud Infrastructure Entitlement Management ist eingeschränkt, wo Organisationen keine Teams haben, die Cloud-Architektur, Identitäts-Engineering und Sicherheitsbetrieb gemeinsam verstehen. Aviatrix stellte fest, dass 69 % der befragten Organisationen einen Mangel an qualifiziertem Sicherheitspersonal meldeten, das in der Lage ist, komplexe Cloud-Umgebungen zu verwalten. Eine effektive Konfiguration erfordert, dass Praktiker überschüssige Berechtigungen von Zugriffen unterscheiden, die für eine Automatisierungspipeline oder einen kritischen Dienst legitim weit gefasst sind. In vielen mittelständischen Organisationen gruppieren Käufer CIEM noch immer mit privilegiertem Zugriffsmanagement oder Identitätsverwaltung, obwohl die Sichtbarkeit von Cloud-Berechtigungen einem anderen operativen Zweck dient. Die Einschränkung ist in Südamerika, dem Nahen Osten und Afrika sowie in Tier-2-Märkten des asiatisch-pazifischen Raums ausgeprägter, wo spezialisierter Implementierungssupport weniger etabliert ist. Anbietergeführte Dienste, einfachere Schnittstellen und klarere Implementierungsleitlinien können diese Barriere reduzieren, beseitigen jedoch nicht den Bedarf an lokalen Sicherheitskenntnissen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Produktangebot:
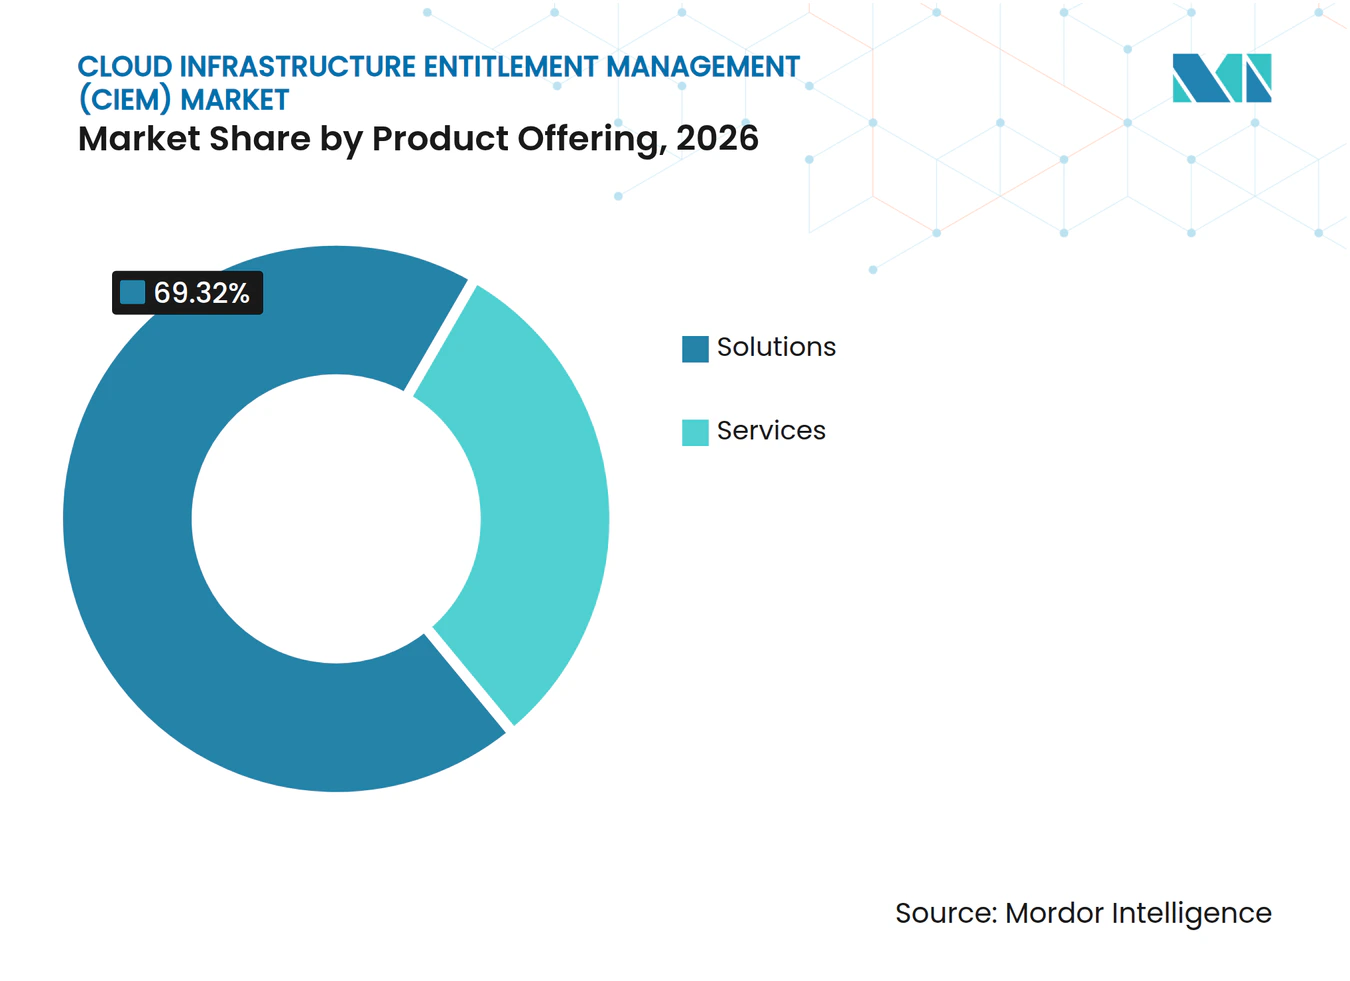
Wachstum bei Dienstleistungen spiegelt Nachfrage nach spezialisiertem Support widerLösungen hielten im Jahr 2026 einen Anteil von 69,32 % am Markt für Cloud Infrastructure Entitlement Management, was den Bedarf an Software widerspiegelt, die kontinuierlich Berechtigungen über komplexe Cloud-Umgebungen hinweg erkennt und bewertet, während Teams Infrastruktur bereitstellen, Anwendungen hinzufügen, Dienstkonten erstellen und Cloud-Richtlinien aktualisieren. Kontinuierliche Überwachung hilft Sicherheitsteams, übermäßigen Zugriff zu finden, ohne auf sporadische Überprüfungen oder Beratungsprojekte angewiesen zu sein, während eine konsolidierte Ansicht effektive Berechtigungen zeigt und nicht nur die einer Identität ursprünglich zugewiesenen Berechtigungen. Große Unternehmen mit etablierten Cloud-Sicherheitsteams priorisieren häufig Lizenzen, die automatisierte Sichtbarkeit über viele Konten, Abonnements, Umgebungen und Geschäftsbereiche hinweg bieten, da sich Zugriffsbeziehungen ändern können, wenn eine Anwendungsarchitektur oder ein Entwicklungs-Workload geändert wird. Die Branche für Cloud Infrastructure Entitlement Management profitiert von Produkten, die Zugriffsmuster im Tempo von Cloud-Operationen identifizieren und Käufern ermöglichen, die Kontrolle über Richtlinien, Genehmigungsworkflows und Behebungsentscheidungen zu behalten. Dieser Software-Fokus spiegelt den praktischen Bedarf wider, Berechtigungen kontinuierlich zu bewerten, wenn sich Verantwortlichkeiten, Infrastruktur, Automatisierungsprozesse und Dienstbeziehungen ändern.
Dienstleistungen werden voraussichtlich mit einer CAGR von 28,43 % von 2027 bis 2032 wachsen, da Organisationen häufig Hilfe bei Konfiguration, operativem Einsatz, Rotation von Anmeldeinformationen, Just-in-Time-Zugriff, Lebenszyklusmanagement für nicht-menschliche Identitäten und KI-Agenten-Governance benötigen. SailPoint stellte seine Agentic-Fabric-Plattform im Jahr 2026 vor, was die Richtung der Anbieterinvestitionen in KI-gestützte Identitätsverwaltungsfähigkeiten veranschaulicht, die in umfassendere Lösungs-Stacks eingebettet werden können.[3] Die Grenze zwischen Software und professionellen Dienstleistungen wird weniger deutlich, wenn eine Plattform Leitlinien, verwaltete Operationen und Behebungsworkflows umfasst, aber Organisationen müssen weiterhin die Zugriffsrichtlinien definieren, die ihre eigenen kritischen Systeme regeln. Dienstleistungen unterstützen auch Käufer, die Berechtigungsverwaltung mit Prüfungsnachweisen, internen Kontrollen, Sicherheitsbetrieb und Implementierungsanforderungen verbinden müssen, die ihre internen Teams nicht allein bewältigen können. Die Marktgröße für Dienstleistungen im Bereich Cloud Infrastructure Entitlement Management wird voraussichtlich mit einer CAGR von 28,43 % zwischen 2027 und 2032 wachsen, was den Bedarf an spezialisiertem Support neben softwaregeführter Berechtigungsanalyse widerspiegelt.


Nach Bereitstellungsmodell:
Hybrid-Cloud reagiert auf Anforderungen regulierter WorkloadsDie Cloud-Bereitstellung hielt im Jahr 2026 einen Anteil von 79,34 %, was die Nutzung von SaaS-basierten Tools widerspiegelt, die Berechtigungen über große Cloud-Konten hinweg scannen können, ohne lokale Infrastruktur zu benötigen, und dabei verteilten Organisationen eine konsistente Sichtbarkeit über Abonnements, Konten und Projekte hinweg bieten. Die Cloud-Bereitstellung kann Aktualisierungen von Berechtigungsanalysen und Behebungsworkflows vereinfachen, wenn Anbieter die Abdeckung für neue Dienste erweitern, was dort wichtig ist, wo Infrastruktur häufig durch automatisierte Entwicklungsprozesse geändert wird. Der Markt für Cloud Infrastructure Entitlement Management ist auf diese Plattformen angewiesen, da öffentliche Cloud-Umgebungen viele Identitätsbeziehungen zwischen Personen, Workloads, Anwendungen, externen Partnern und maschinellen Anmeldeinformationen schaffen, die zentrale Sicherheitsteams überprüfen müssen. Ein cloud-basiertes Bereitstellungsmodell unterstützt eine kontinuierliche Bewertung, ohne separate Software-Installationen in jeder Geschäftseinheit zu erfordern, was einer zentralen Funktion helfen kann, gemeinsame Governance-Praktiken in einer großen Betriebsumgebung anzuwenden. Die führende Position der Cloud-Bereitstellung spiegelt ausgereifte cloud-native Sicherheitsoperationen wider, beseitigt jedoch nicht die Notwendigkeit, Berechtigungstools mit bestehenden Verzeichnissen, Richtliniensystemen und Governance-Prozessen zu integrieren.
Hybrid-Cloud wird voraussichtlich mit einer CAGR von 28,21 % von 2027 bis 2032 wachsen, da regulierte Organisationen ausgewählte Workloads aus Gründen der Datensouveränität, Sicherheit oder betrieblicher Anforderungen lokal behalten, während sie die Nutzung öffentlicher Clouds ausweiten. Diese Anordnung erfordert, dass Organisationen Active Directory, Cloud-Identitätssysteme und Software-Zugriffskontrollen verwalten, die separat entwickelt wurden, was potenzielle Lücken schafft, wenn Richtlinien, Identitätsdatensätze und Prüfungsdaten in verschiedenen Systemen gespeichert sind. Orca Security kündigte im Juli 2025 Laufzeitschutz für hybride und private Cloud-Umgebungen an, was auf anhaltende Produktaufmerksamkeit für Bereitstellungen hinweist, die über öffentliche Cloud-Infrastruktur hinausgehen. Deutschlands NIS2-Anforderungen und Südkoreas überarbeitetes Datenschutzrahmenwerk haben das Interesse an Architekturen unterstützt, die ausgewählte Identitäts- und Prüfungsdaten innerhalb nationaler Grenzen halten, selbst wenn Organisationen öffentliche Cloud-Dienste für andere Workloads nutzen. Die Marktgröße für Hybrid-Cloud im Bereich Cloud Infrastructure Entitlement Management wird voraussichtlich mit einer CAGR von 28,21 % zwischen 2027 und 2032 wachsen, da die Governance sowohl die lokale Workload-Beibehaltung als auch die Einführung öffentlicher Clouds gleichzeitig abdecken muss.
Nach Unternehmensgröße:
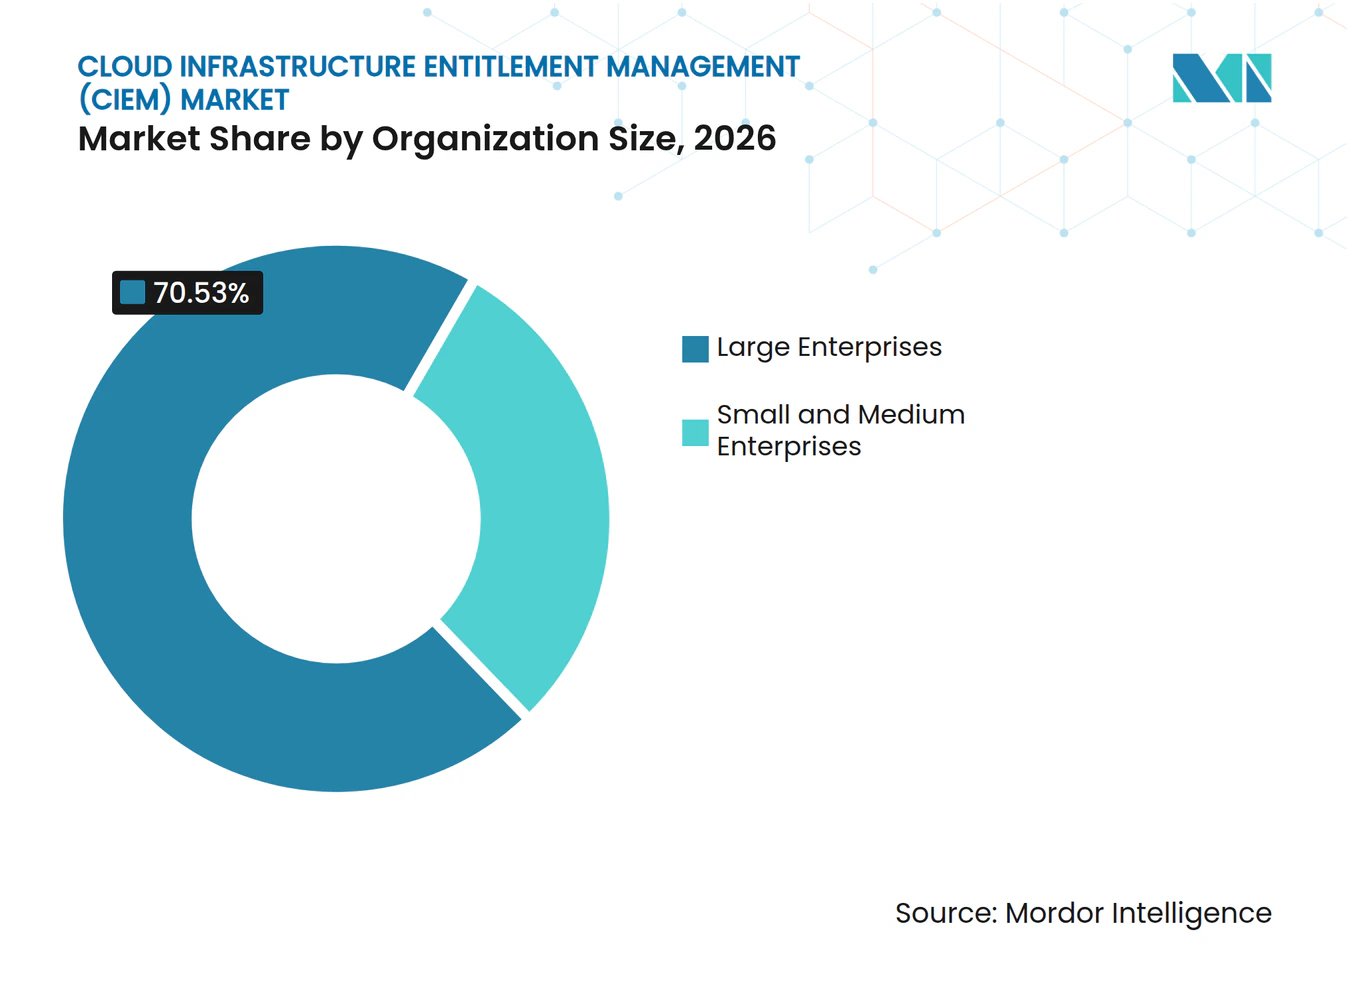
Kleinere Käufer erhalten Zugang durch cloud-native BereitstellungGroßunternehmen hielten im Jahr 2026 einen Anteil von 70,53 %, da sie viele Cloud-Konten, Abonnements, Geschäftsbereiche, Anwendungen, externe Zugriffsbeziehungen und automatisierte Workloads verwalten, die erhebliche Berechtigungsausbreitung über mehrere Hyperscaler hinweg erzeugen können. Diese Organisationen haben auch formale Prüfungsverpflichtungen und größere Sicherheitsteams, die spezialisierte Identitätssicherheitstools bewerten, Plattformen mit Verzeichnissen und Richtliniensystemen integrieren und die Ergebnisse für Behebung und formale Zugriffsüberprüfungen nutzen können. In Finanzdienstleistungen und Gesundheitswesen benötigen Führungskräfte Nachweise, dass privilegierter und sensibler Zugriff unter den relevanten Compliance-Anforderungen kontrolliert wird, was die Bedeutung klarer Berichterstattung und zuverlässiger Prüfungsaufzeichnungen erhöht. Der Markt für Cloud Infrastructure Entitlement Management hat eine frühe Basis bei Unternehmen gefunden, die konsistente Berechtigungsberichte über umfangreiche Infrastruktur hinweg benötigen, da die geschäftlichen Auswirkungen einer Cloud-Fehlkonfiguration erheblich sein können über eine breite Kundenbasis oder einen regulierten Betrieb. Ihre führende Position spiegelt sowohl den Umfang ihrer Cloud-Umgebungen als auch ihre Fähigkeit wider, spezialisierte Tools in etablierte Sicherheitsoperationen zu integrieren.
Kleine und mittlere Unternehmen werden voraussichtlich mit einer CAGR von 29,17 % von 2027 bis 2032 wachsen, da cloud-native Anbieter verbrauchsbasierte Preisgestaltung, einfachere Servicemodelle und Schnittstellen anbieten, die priorisierte Empfehlungen für minimale Rechte präsentieren. Diese Organisationen stehen nach der Einführung öffentlicher Cloud-Dienste, Software-Plattformen und Automatisierungstools vor einem Großteil derselben Berechtigungskomplexität wie größere Unternehmen, haben aber häufig keine dedizierten Identitäts- und Zugriffsmanagement-Teams. Microsoft stellte Entra Permissions Management im Oktober 2025 ein und identifizierte Delinea als Übergangsoption für die Sichtbarkeit von Cloud-Berechtigungen, was eine Ersatzentscheidung für Kunden schafft, die auf den eingestellten Dienst angewiesen waren. Verwaltete Dienste können den Aufwand für den Betrieb spezialisierter Identitätssicherheitstools reduzieren, obwohl Käufer weiterhin überprüfen müssen, dass eine Behebungsmaßnahme keine Anwendung oder einen Automatisierungs-Workflow unterbricht. Die Branche für Cloud Infrastructure Entitlement Management wird für kleinere Käufer zugänglicher, wenn Preisgestaltung, Konfiguration und laufender Betrieb begrenzten Budgets und Personalressourcen entsprechen, was zeigt, dass Berechtigungsverwaltung über die größten Cloud-Umgebungen hinausgeht.

Nach Anwendung:
BFSI führt, während Gesundheitswesen und Biowissenschaften beschleunigenDer BFSI-Sektor hielt im Jahr 2026 einen Anteil von 26,94 %, was seine Abhängigkeit von streng kontrolliertem Zugriff über Kundenplattformen, Zahlungsprozesse, Investitionsoperationen, verbundene Partner und automatisierte Systeme mit unterschiedlichen Zwecken und Risikoprofilen widerspiegelt. Finanzinstitute unterliegen Compliance-Erwartungen, die Nachweise über kontrollierten privilegierten Zugriff und Aufgabentrennung erfordern, sodass die Zugriffsverwaltung nicht auf eine Richtlinie oder eine gelegentliche manuelle Überprüfung angewiesen sein kann. Der Markt für Cloud Infrastructure Entitlement Management unterstützt diese Organisationen, indem er Berechtigungssichtbarkeit mit laufender Zugriffsanalyse und Prüfungsaufzeichnungen verbindet, die bewertet werden können, wenn sich Systeme, Benutzer und Technologiebeziehungen ändern. Die führende Position des BFSI-Sektors spiegelt seine umfangreiche Technologiebasis und die wirtschaftlichen Auswirkungen von Zugriffsfehlern wider, wenn Cloud-Dienste zu etablierten Systemen hinzugefügt werden, die sensible Finanzinformationen enthalten. Das Segment muss auch eine wachsende Anzahl von maschinellen Identitäten verwalten, die in automatisierten Finanzprozessen verwendet werden, was die Anzahl der Zugriffsbeziehungen erhöht, die einer Governance bedürfen.
Gesundheitswesen und Biowissenschaften werden voraussichtlich mit einer CAGR von 30,12 % von 2027 bis 2032 wachsen, da elektronische Gesundheitsakten und klinische Workloads auf Cloud-Plattformen migrieren und Organisationen den Zugriff auf geschützte Gesundheitsinformationen kontrollieren müssen, während notwendige klinische und administrative Aktivitäten ermöglicht werden. Netwrix berichtete, dass Gesundheitsorganisationen, die Verluste über 200.000 USD meldeten, sich im Jahresvergleich fast vervierfachten, während kompromittierte Benutzer- und Administratorkonten in seinen Erkenntnissen von 2025 ein führender Angriffsvektor waren. Fortified Health Security berichtete, dass Datenschutzverletzungen im Gesundheitswesen sich im Jahresvergleich in seinem Horizon-Bericht 2026 mehr als verdoppelten, wobei Diebstahl von Anmeldeinformationen und Identitätskompromittierung zur Bedrohungsumgebung beitrugen. Behörden und der öffentliche Sektor nutzen CIEM ebenfalls als Reaktion auf FedRAMP- und NIST-Zugangskontrollverpflichtungen, während IT- und Telekommunikationsorganisationen das Berechtigungsmanagement auf den Maschine-zu-Maschine-Zugriff in cloud-nativen DevOps-Pipelines anwenden. Einzel- und E-Commerce, Fertigungs- und Industrieorganisationen sowie andere Anwendungen tragen zur Nachfragebasis bei, da Cloud-Dienste stärker in operative Aktivitäten eingebettet werden.
Geografische Analyse
Cloud Infrastructure Entitlement Management (CIEM) Markt Nordamerika
Nordamerika hielt im Jahr 2026 einen Anteil von 42,31 % am Markt für Cloud Infrastructure Entitlement Management, gestützt durch eine hohe Unternehmens-Cloud-Akzeptanz und umfangreiche Compliance-Verpflichtungen in wertschöpfungsstarken Sektoren. Bundesauftragnehmer müssen die Anforderungen an die Zugangskontrolle gemäß NIST SP 800-53 in FedRAMP-bezogenen Umgebungen erfüllen, während Finanzinstitute und Gesundheitsorganisationen eigenen Erwartungen an die Zugangs-Governance unterliegen. Die Region beherbergt etablierte Anbieter wie Palo Alto Networks, CyberArk, SailPoint, CrowdStrike, BeyondTrust und Saviynt. Diese Anbieterbasis verschafft Unternehmens- und Mittelstandskunden Zugang zu ausgereiften Technologieplattformen und bewährtem Implementierungssupport. Die im Oktober 2025 angekündigte Einstellung von Microsofts Entra Permissions Management schuf zudem einen Migrationsbedarf für Kunden, die eine cloudübergreifende Entitlement-Transparenz anstreben.
Cloud Infrastructure Entitlement Management (CIEM) Markt Asien-Pazifik
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 29,84 % wachsen, da die Cloud-Migration parallel zu nationalen Cybersicherheits- und Datenschutzrahmen voranschreitet. Der indische Finanzsektor stellt Anforderungen an cloudgehostete Systeme, die den Fokus auf kontrollierten Zugang verstärken, während Gesundheitsdienstleister, die auf cloudnative Plattformen umsteigen, Berechtigungen über klinische Workloads hinweg verwalten müssen. Japan und Südkorea repräsentieren reife Unternehmens-Nachfragebasen, in denen Datenschutzvorschriften Investitionen in die kontinuierliche Zugriffsüberwachung fördern. Chinas Cloud-Umgebung, angeführt von inländischen Anbietern wie Alibaba Cloud, Tencent Cloud und Huawei Cloud, unterliegt dem Cybersicherheitsgesetz, dem Datensicherheitsgesetz und dem Gesetz zum Schutz personenbezogener Daten. Die Marktgröße für Cloud Infrastructure Entitlement Management im asiatisch-pazifischen Raum wird voraussichtlich zwischen 2027 und 2032 mit einer CAGR von 29,84 % wachsen, was eine Nachfrage nach regionalen Bereitstellungs- und Compliance-Fähigkeiten erzeugt.
Cloud Infrastructure Entitlement Management (CIEM) Markt EMEA und Südamerika
Europa bleibt bedeutsam, da NIS2, DSGVO und länderspezifische Anforderungen den Bedarf an nachweisbarer Zugangs-Governance erhöhen. Die Europäische Kommission hat erklärt, dass ein für Januar 2026 geplanter Vorschlag zur Änderung der NIS2-Richtlinie die Compliance für 28.700 betroffene Unternehmen vereinfachen würde, darunter 6.200 Kleinstunternehmen und kleine Unternehmen.[4] Südamerika ist ein aufstrebendes Nachfragegebiet, angeführt durch Brasiliens Datenschutzrahmen und die Akzeptanz im BFSI-Sektor, obwohl begrenztes Fachkräfteangebot die Verbreitung jenseits großer multinationaler Unternehmen einschränkt. Der Nahe Osten wird durch Saudi-Arabien und die Vereinigten Arabischen Emirate über Cloud-Programme im Rahmen der Vision 2030 unterstützt, während Afrika von Südafrika und Nigeria angeführt wird, da die Cloud-Sicherheitsreife zunimmt.
Wettbewerbslandschaft
Marktkonzentration
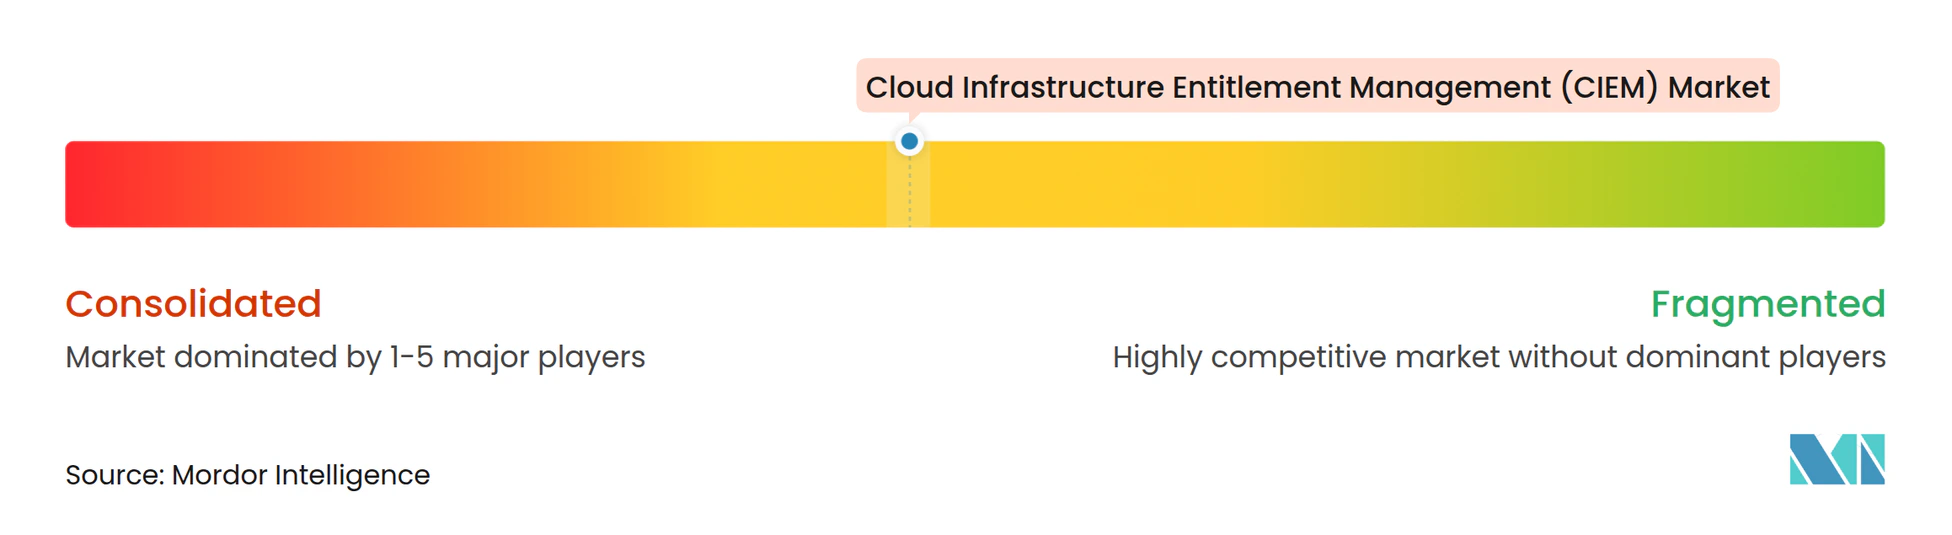
Der Markt für Cloud Infrastructure Entitlement Management entwickelt sich von einer mäßig fragmentierten Gruppe spezialisierter Angebote hin zu umfassenderen Sicherheits- und Identitätsplattformen. Palo Alto Networks schloss die Übernahme von CyberArk im Februar 2026 ab und kombinierte Prisma-Cloud-Fähigkeiten mit CyberArks Portfolio für privilegiertes Zugriffsmanagement und maschinelle Identitäten. Die Transaktion zeigt, dass Identitätssicherheit und Cloud-Schutz gemeinsam und nicht als unabhängige Technologieentscheidungen bewertet werden. Unabhängige Anbieter, darunter CrowdStrike, SailPoint, Saviynt, BeyondTrust und Orca Security, erweitern weiterhin die Abdeckung über menschliche, nicht-menschliche und KI-Agenten-Identitäten hinweg. Im Markt für Cloud Infrastructure Entitlement Management hängt die Wettbewerbsdifferenzierung davon ab, Berechtigungen über Cloud-Plattformen hinweg zu analysieren und Erkenntnisse in Maßnahmen umzusetzen, ohne kritische Workloads zu unterbrechen.
SailPoints Agentic-Fabric-Initiative von 2026 spiegelt die Bemühungen der Anbieter wider, KI-gestützte Governance in umfassendere Identitätsplattformen zu integrieren. Saviynt stellte im April 2025 eine KI-gestützte Lösung für das Identitätssicherheits-Positionsmanagement vor, um Risikoeinblicke und Priorisierung über Cloud- und Software-Umgebungen hinweg bereitzustellen. BeyondTrust veröffentlichte im September 2025 KI-Sicherheitskontrollen für die Erkennung, Klassifizierung und Risikobewertung von KI-Agenten über Cloud- und Software-as-a-Service-Plattformen hinweg. Orca Security erweiterte den Laufzeitschutz im Juli 2025 auf hybride und private Cloud-Umgebungen und erweiterte damit seine Abdeckung über öffentliche Cloud-Bereitstellungen hinaus. Diese Maßnahmen zeigen, dass der Markt für Cloud Infrastructure Entitlement Management Berechtigungsrisiken, maschinelle Identitäten, Cloud-Positionierung und Laufzeitaktivitäten in stärker integrierten Angeboten verbindet.
Spezialisten wie Britive, Sonrai Security und Sysdig bleiben relevant, wo Käufer fokussierte Fähigkeiten in Just-in-Time-Zugriff, Identitätsrisikographen oder Container-Sicherheit mit Identitätskontext benötigen. Ihre Chance ist am stärksten, wo eine breite Cloud-Sicherheitsplattform keine ausreichende Tiefe in der Berechtigungsanalyse oder Abdeckung nicht-menschlicher Identitäten bietet. Hyperscaler-native Dienste können grundlegende Berechtigungsanalysen anbieten, was die Erwartung erhöht, dass unabhängige Anbieter fortgeschrittene plattformübergreifende Analyse und Behebung demonstrieren müssen. Im Markt für Cloud Infrastructure Entitlement Management bieten mittelständische Käufer und Schwellenmärkte in Südamerika, dem Nahen Osten und Afrika weiteren Raum für CIEM-as-a-Service-Angebote, die Technologie mit fachkundigem operativem Support kombinieren.
Marktführer im Bereich Cloud Infrastructure Entitlement Management (CIEM)
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
SailPoint Technologies, Inc.
-
Zscaler, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Cloud Infrastructure Entitlement Management (CIEM) Markt Unternehmen in diesem Bericht
- Microsoft Corporation
- CyberArk Software Ltd.
- Palo Alto Networks, Inc.
- Zscaler, Inc.
- Check Point Software Technologies Ltd.
- SailPoint Technologies, Inc.
- CrowdStrike Holdings, Inc.
- BeyondTrust Corporation
- Rapid7, Inc.
- Saviynt, Inc.
- Orca Security Ltd.
- Tenable Holdings, Inc.
- One Identity LLC
- Delinea Inc.
- Sysdig, Inc.
- NextLabs, Inc.
- Britive, Inc.
- Sonrai Security, Inc.
- StrongDM, Inc.
- Wiz, Inc.
Neueste Industrielle Entwicklungen in Cloud Infrastructure Entitlement Management (CIEM) Markt
- März 2026: Orca Security stellte auf der RSAC 2026 seine agentische Cloud-Sicherheitsplattform vor und präsentierte KI-gestützte Sicherheitsagenten, Echtzeiterkennung von KI-Nutzung in Cloud-Umgebungen sowie Code-Erreichbarkeitsanalyse, die Entwicklungszeitrisiken mit der Produktionslaufzeit verbindet.
- Februar 2026: Palo Alto Networks schloss die Übernahme von CyberArk für 25 Milliarden USD ab und kombinierte die CIEM-Fähigkeiten von Prisma Cloud mit CyberArks Portfolio für privilegiertes Zugriffsmanagement und maschinelle Identitäten zu einer einheitlichen Identitätssicherheitsplattform.
- September 2025: BeyondTrust veröffentlichte KI-Sicherheitskontrollen innerhalb von Identity Security Insights und ermöglichte damit die Erkennung, Klassifizierung und Risikobewertung von KI-Agenten über Cloud- und Software-as-a-Service-Plattformen hinweg, mit Zero-Standing-Privilege- und Just-in-Time-Zugriffsrichtlinien für agentische KI-Systeme.
- Juli 2025: Orca Security kündigte eine Laufzeitschutzlösung für hybride und private Cloud-Umgebungen an und erweiterte damit seine agentless-first-CNAPP über die öffentliche Cloud hinaus auf private Cloud- und lokale Infrastruktur für regulierte Branchen.
Globaler Berichtsumfang des Marktes für Cloud Infrastructure Entitlement Management (CIEM)
Cloud Infrastructure Entitlement Management (CIEM) bezeichnet eine automatisierte Sicherheitslösung, die entwickelt wurde, um Identitätszugriff, Rechte und Berechtigungen in öffentlichen Cloud-Umgebungen zu verwalten und zu kontrollieren. Die kontinuierliche Überwachung der Aktivitäten von Benutzern und Anwendungen verhindert übermäßige Berechtigungen und setzt angemessene Zugriffskontrollen durch, um das Risiko unbefugter Aktivitäten und Datenschutzverletzungen erheblich zu reduzieren.
Der Bericht zum Markt für Cloud Infrastructure Entitlement Management (CIEM) ist segmentiert nach Produktangebot (Software und Dienstleistungen), Bereitstellungsmodell (Cloud und Hybrid-Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Anwendung (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Gesundheitswesen und Biowissenschaften, Einzel- und E-Commerce, Fertigung und Industrie, Behörden und öffentlicher Sektor, Informationstechnologie und Telekommunikation sowie weitere Anwendungen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Cloud |
| Hybrid-Cloud |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Gesundheitswesen und Biowissenschaften |
| Einzel- und E-Commerce |
| Fertigung und Industrie |
| Behörden und öffentlicher Sektor |
| Informationstechnologie und Telekommunikation |
| Weitere Anwendungen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Produktangebot | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodell | Cloud | |
| Hybrid-Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Anwendung | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Gesundheitswesen und Biowissenschaften | ||
| Einzel- und E-Commerce | ||
| Fertigung und Industrie | ||
| Behörden und öffentlicher Sektor | ||
| Informationstechnologie und Telekommunikation | ||
| Weitere Anwendungen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie hoch ist die Bewertung des Marktes für Cloud Infrastructure Entitlement Management im Jahr 2026?
Für 2026 wird ein Wert von 3,19 Milliarden USD prognostiziert, der dann 2027 auf 3,99 Milliarden USD und bis 2032 auf 13,04 Milliarden USD steigen soll, mit einer CAGR von 26,72 % von 2027 bis 2032.
Welches Produktangebot führt bei der Adoption von Cloud-Berechtigungsmanagement?
Lösungen führen mit einem Anteil von 69,32 % im Jahr 2026, da Unternehmen eine kontinuierliche Erkennung und Analyse von Berechtigungen in Cloud-Umgebungen benötigen.
Warum ist Hybrid-Cloud für die Berechtigungsverwaltung wichtig?
Hybrid-Cloud wird voraussichtlich mit einer CAGR von 28,21 % bis 2032 wachsen, da regulierte Organisationen sowohl lokale als auch öffentliche Cloud-Identitätssysteme verwalten müssen.
Welche Anwendung wird bis 2032 voraussichtlich am schnellsten wachsen?
Gesundheitswesen und Biowissenschaften werden voraussichtlich mit einer CAGR von 30,12 % wachsen, da die Cloud-Migration klinischer und Gesundheitsakte-Workloads den Bedarf an Identitätsverwaltung erhöht.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich mit einer CAGR von 29,84 % bis 2032 wachsen, unterstützt durch Cloud-Migration und sich entwickelnde Cybersicherheitsrahmenwerke.
Wie wirken sich maschinelle Identitäten auf das Cloud-Berechtigungsmanagement aus?
Dienstkonten, API-Schlüssel, Workload-Identitäten und KI-Agenten-Anmeldeinformationen benötigen eine kontinuierliche Überprüfung, da sie umfangreiche Berechtigungen über Cloud-Systeme hinweg halten können.