
Managed CSPM Services Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2027 - 2032 |
|---|---|
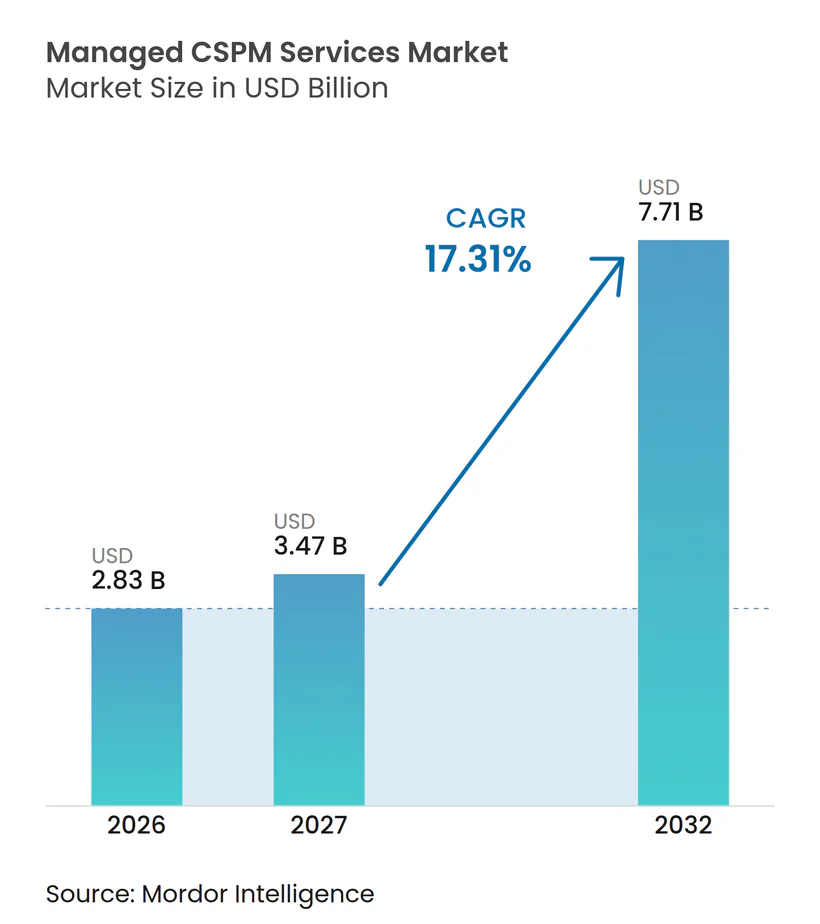
| Marktgröße (2027) | 3.47 Milliarden US-Dollar |
| Marktgröße (2032) | 7.71 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 17.31 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Managed CSPM Services Marktanalyse von Mordor Intelligence
Die Größe des Managed CSPM Services Marktes wird voraussichtlich von 2,83 Milliarden USD im Jahr 2026 und 3,32 Milliarden USD im Jahr 2027 auf 7,71 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 17,31 % zwischen 2027 und 2032. Der Managed CSPM Services Markt expandiert, da Unternehmen mehr Cloud-Umgebungen, Cloud-Konten, cloudbasierte Anwendungen und gemeinsam genutzte Dienste einsetzen, als ihre internen Sicherheitsteams in Entwicklungs- und Produktionsumgebungen konsistent überwachen können. Managed Provider adressieren Konfigurationsdrift, Compliance-Nachweise, Behebungswarteschlangen, Richtlinienausnahmen, Eigentümerlücken sowie Nachfolgearbeiten, die bei internen Teams mit konkurrierenden Verantwortlichkeiten über lange Zeiträume offen bleiben können. Regulatorische Verpflichtungen im Finanzdienstleistungsbereich und in kritischen Sektoren machen kontinuierliche Cloud-Kontrollen in Beschaffungsentscheidungen zunehmend wichtiger, da Käufer einen regelmäßigen Nachweis über Kontrollaktivitäten, dokumentierte Maßnahmen und ein klares Mittel zur Darlegung der Rechenschaftspflicht benötigen – und nicht nur eine begrenzte Momentaufnahme. Die Plattformkonsolidierung verändert die Erwartungen der Käufer, da Managed Provider Posture Management mit Laufzeitkontext, Risikopriorisierung, praktischer Behebungsunterstützung, kundenspezifischen Richtlinieneinstellungen und klarer Verantwortlichkeit für das Ergebnis eines Befunds kombinieren müssen. KI-Workloads fügen Ressourcentypen wie GPU-Cluster, Modell-Endpunkte und Vektordatenbanken hinzu, die Lücken in bestehenden Richtlinienbibliotheken erzeugen und Chancen für Anbieter mit aktuellen Kontrollen, KI-spezifischen Richtlinien, gezielten Architekturüberprüfungen und einem Betriebsprozess eröffnen können, der sich an verändernde Umgebungen anpassen kann.
Wichtigste Erkenntnisse des Berichts
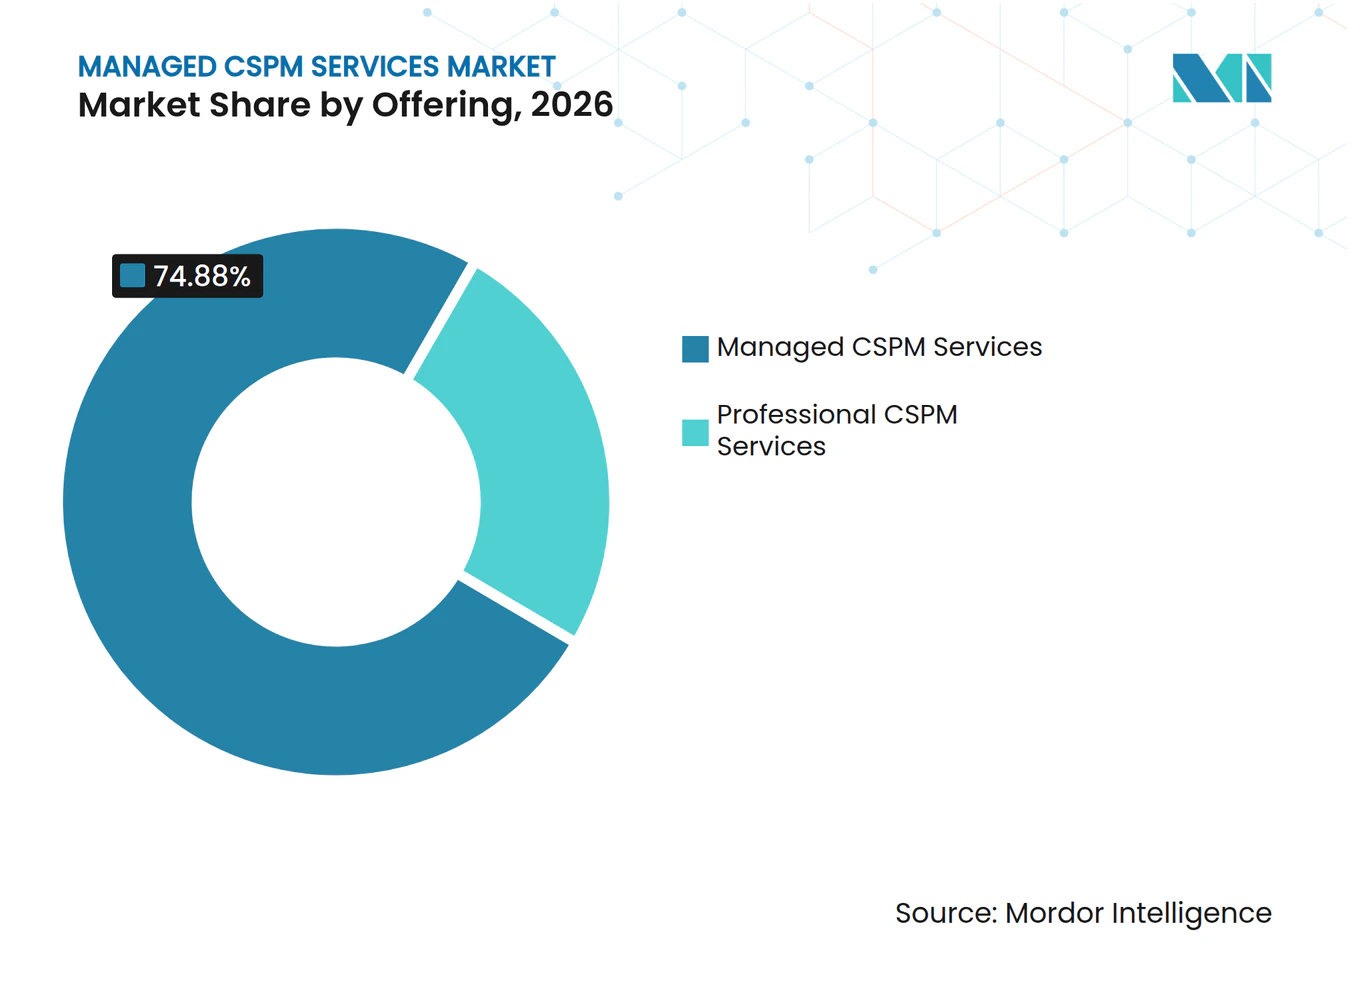
- Nach Angebot hielt Managed CSPM Services im Jahr 2026 einen Marktanteil von 74,88 % am Managed CSPM Services Markt, während Professional CSPM Services bis 2032 voraussichtlich mit einer CAGR von 19,81 % wachsen wird.
- Nach Servicetyp entfielen im Jahr 2026 49,71 % des Umsatzes auf Managed Operations, während Implementation and Integration Services bis 2032 voraussichtlich mit einer CAGR von 19,66 % wachsen wird.
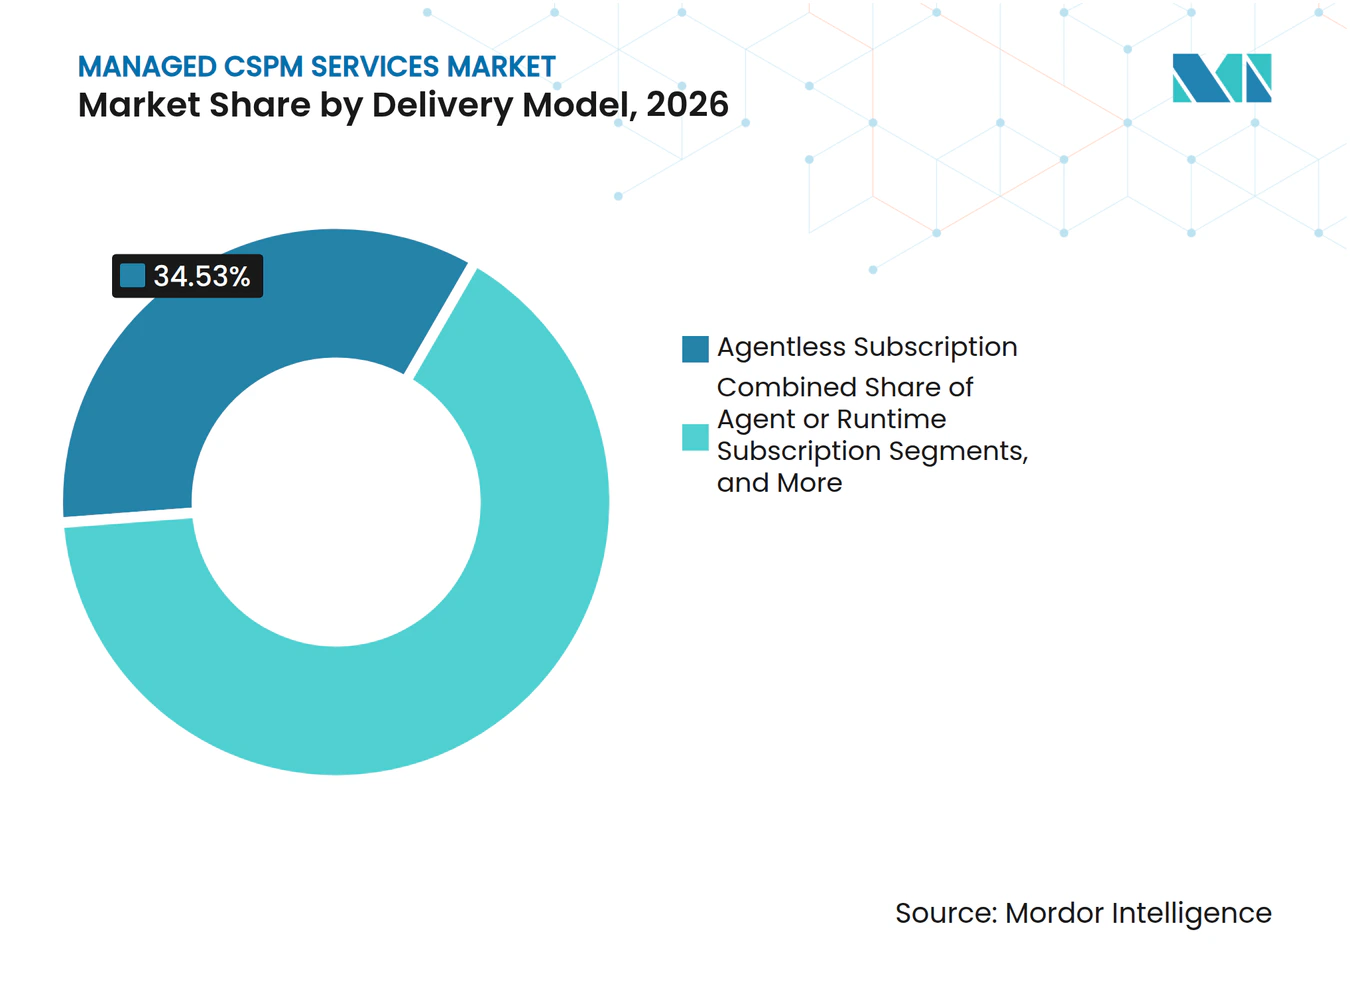
- Nach Bereitstellungsmodell hielt Agentless-Abonnement im Jahr 2026 einen Umsatzanteil von 34,53 % und wird bis 2032 voraussichtlich mit einer CAGR von 19,79 % wachsen.
- Nach Bereitstellungsmodus hielt Public Cloud im Jahr 2026 einen Umsatzanteil von 43,96 % und wird bis 2032 voraussichtlich mit einer CAGR von 19,31 % wachsen.
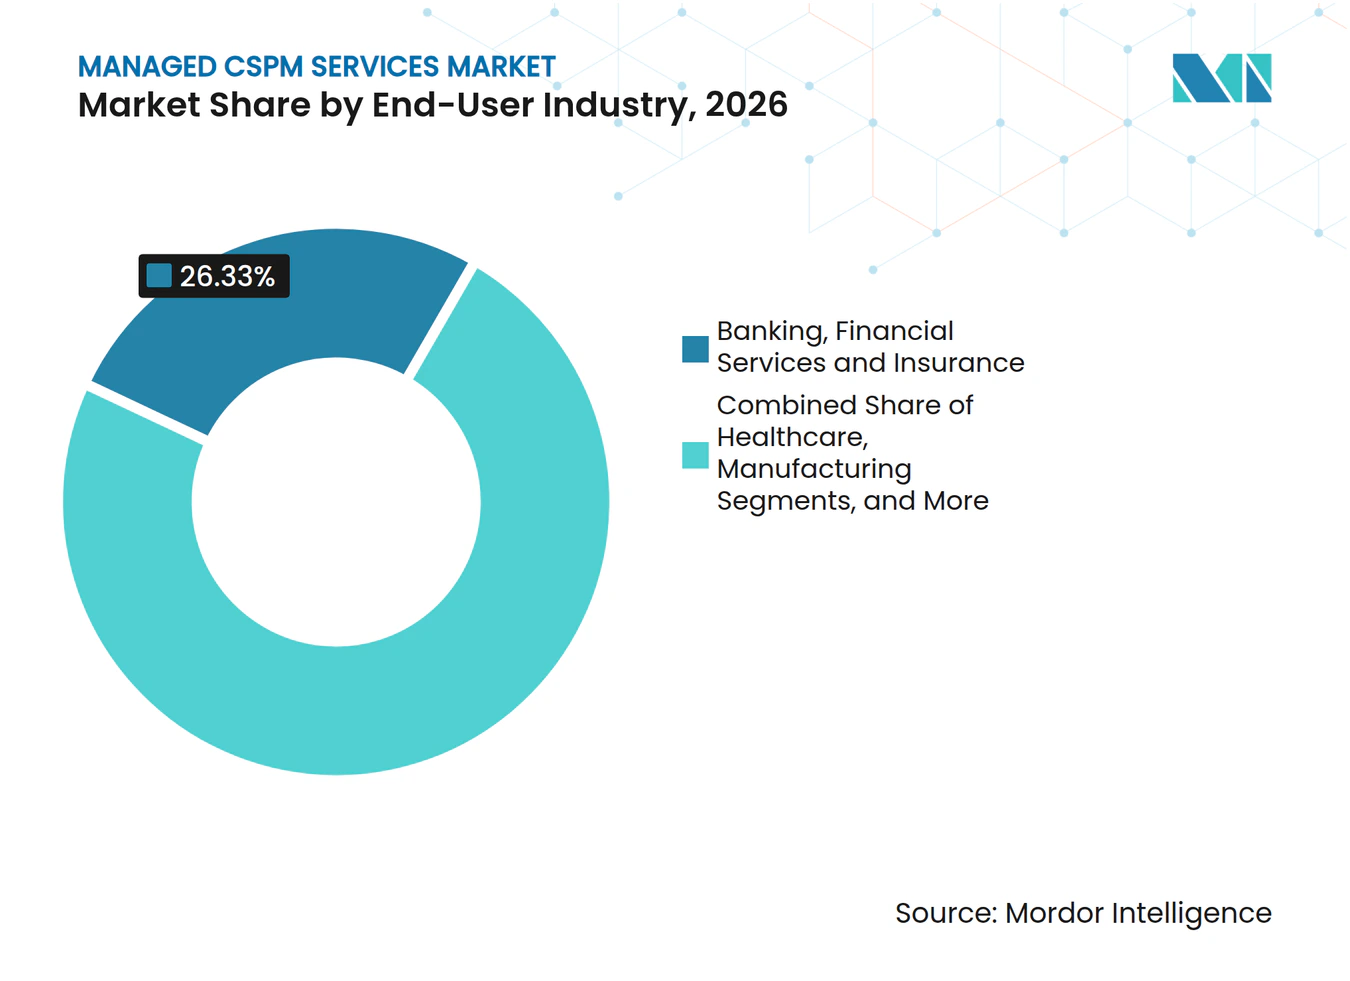
- Nach Endnutzerbranche entfielen im Jahr 2026 26,33 % des Umsatzes auf BFSI, während Informationstechnologie und Telekommunikation bis 2032 voraussichtlich mit einer CAGR von 19,68 % wachsen wird.
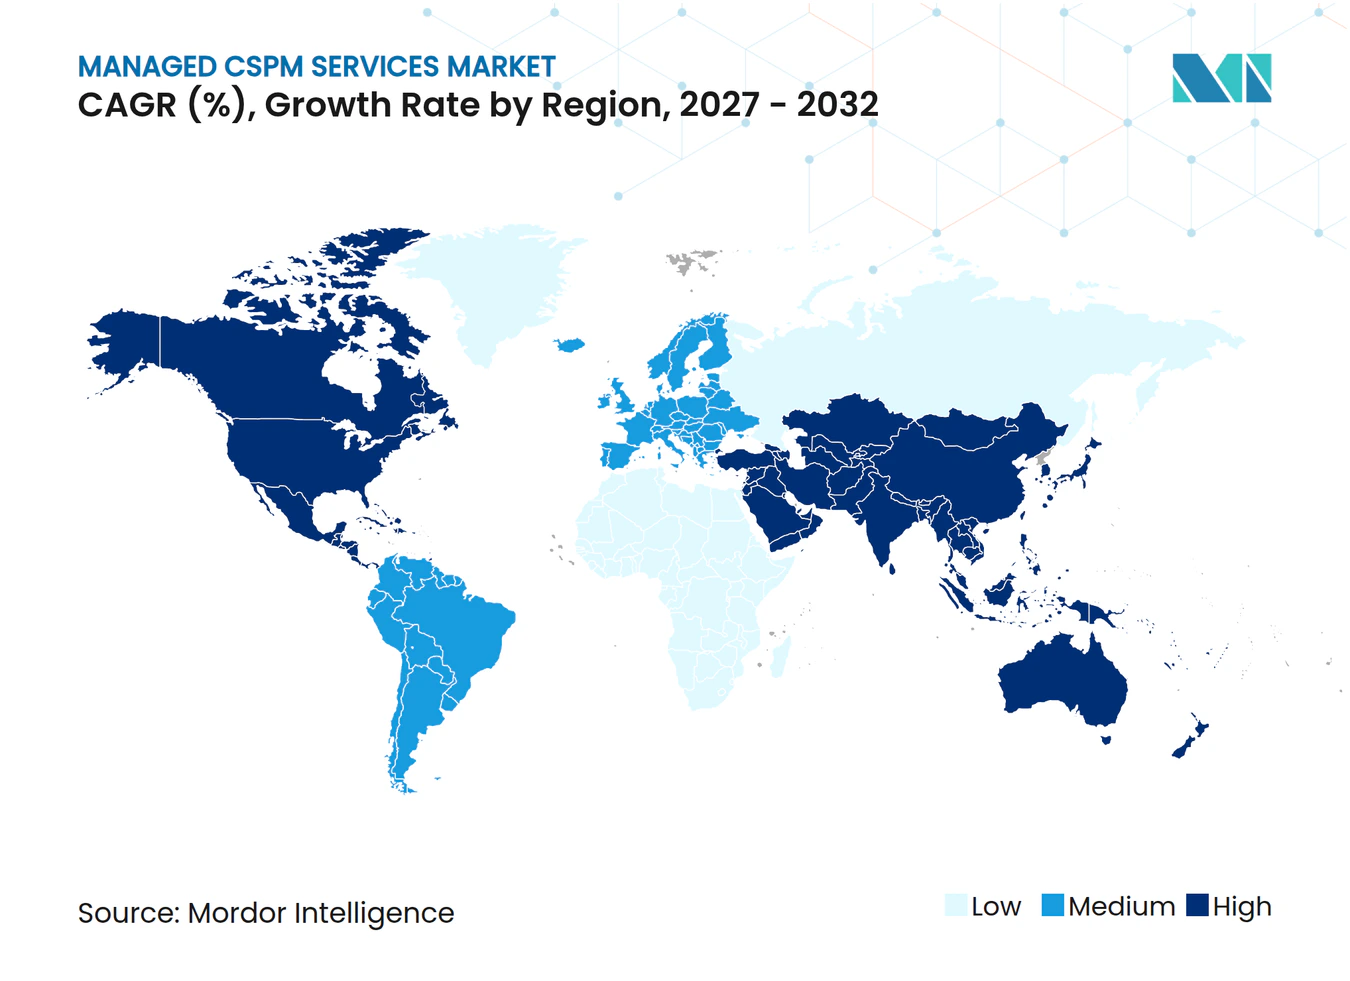
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 33,08 %, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 19,23 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| CNAPP-Plattformintegration | +3.8% | Global | Mittelfristig (2–4 Jahre) |
| KI-gestützte automatische Behebungs-Engines | +3.4% | Global, mit Nordamerika und Asien-Pazifik als führende Regionen bei der Einführung | Mittelfristig (2–4 Jahre) |
| Zero-Trust- und Shared-Responsibility-Audits | +2.7% | Nordamerika und EU als Kernregionen, Ausstrahlungseffekte auf Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Echtzeit-Cloud-Konfigurationsberichte | +2.5% | EU, Asien-Pazifik, Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Multi-Cloud-Ausbreitung in mittelständischen Unternehmen | +1.9% | Global | Mittelfristig (2–4 Jahre) |
| Anforderungen an Sicherheits-Scorecards für Cyber-Versicherungen | +1.3% | Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Integration von CSPM in CNAPP-Plattformen
Der Managed CSPM Services Markt wird durch die Einbindung von Cloud Security Posture Management in Cloud-native Application Protection Platforms neu gestaltet, die verwandte Kontrollen in eine gemeinsame Betriebsumgebung zusammenführen. Käufer konsolidieren CSPM, Workload-Schutz, Cloud Infrastructure Entitlement Management und Cloud-Erkennungsfunktionen, um fragmentierte Werkzeuge, wiederholte Warnmeldungen, separate Dashboards und unklare Verantwortlichkeiten für einen Befund zu reduzieren. Palo Alto Networks stellte im Oktober 2025 Cortex Cloud 2.0 vor und kombinierte dabei CNAPP-Funktionen, Cloud-Erkennung und autonome KI-Agenten, die auf 1,2 Milliarden Sicherheitsreaktionen trainiert wurden.[1] Dieser erweiterte Plattformumfang erhöht die Käufererwartungen über statische Konfigurationsprüfungen hinaus und schließt Angriffspfadanalysen, Laufzeitkontext, Risikoranking und einen klaren Weg von der Erkennung zur Behebung ein. Anbieter, die nur grundlegende Posture-Prüfungen anbieten, können unter Preisdruck geraten, wenn Hyperscaler-Tools einige Scan-Anforderungen ohne zusätzliche Lizenz abdecken, auch wenn diese Tools den End-to-End-Prozess möglicherweise nicht verwalten. Die Chance liegt bei Diensten, die Plattformbefunde in maßgeschneiderte Kontrollen, verantwortliche Eigentümer, zuverlässige Nachweise und abgeschlossene Behebungsmaßnahmen umwandeln.
KI-gestützte automatische Behebungs-Engines
KI-gestützte Behebung verändert das Bereitstellungsmodell für den Managed Cloud Security Posture Management Services Markt, da sie Korrekturen priorisieren, testen und vorbereiten kann, bevor ein Analyst tätig wird. Palo Alto Networks berichtete, dass kritische Cloud-Risiken im Jahr 2025 unter konventionellen Triage-Ansätzen durchschnittlich 120 Tage lang ungelöst blieben. Aktuelle Systeme können Behebungspfade bewerten, potenzielle Auswirkungen simulieren, Infrastructure-as-Code-Patches generieren und innerhalb von kundengenehmigten Kontrollen arbeiten, anstatt dasselbe Problem lediglich erneut zu melden. ZEST Security stellte im April 2025 ein Multi-Agenten-System vor, das Risikopriorisierung, Auswirkungssimulation, Code-Generierung und Lösungserstellung spezialisierten Agenten zuwies, wobei frühe Einsätze eine Reduzierung der Arbeitsbelastung im Bereich Sicherheitsbetrieb und Incident Response um mehr als 50 % meldeten.[2] Dieses Modell kann die Anzahl der pro Analyst abgeschlossenen Befunde erhöhen und Kunden schnelleres Feedback darüber geben, ob ein Risiko behoben wurde. Schlechte Leitplanken können jedoch weiteren Konfigurationsdrift verursachen. Eine verwaltete Aufsicht bleibt notwendig, um vorgeschlagene Änderungen zu validieren, Produktions-Workloads zu schützen, einen Genehmigungsnachweis zu führen und die Verantwortlichkeit zu wahren, wenn die Automatisierung eine wesentliche Maßnahme durchführt.
Ausweitung von Zero-Trust- und Shared-Responsibility-Audits
Zero-Trust-Programme unterstützen die Nachfrage nach verwalteter Überwachung, da sie einen kontinuierlichen Nachweis erfordern, dass Cloud-Kontrollen über Benutzer, Workloads, Identitäten und Ressourcen hinweg wie vorgesehen funktionieren. NIST Special Publication 1800-35, veröffentlicht im Jahr 2025, verknüpft Cloud Security Posture Management mit dem Element der kontinuierlichen Überwachung der Zero-Trust-Architektur und bietet Leitlinien zur Multi-Cloud-Integration. Cloud-Anbieter können Konfigurationsinformationen bereitstellen, während Kunden weiterhin dafür verantwortlich sind, diese Informationen anhand ihrer eigenen Risikostandards zu testen und die daraus resultierenden Entscheidungen zu dokumentieren. Diese Unterscheidung schafft eine Verifizierungsaufgabe, die viele interne Teams nicht kontinuierlich über verschiedene Cloud-Plattformen hinweg durchführen können, insbesondere wenn die Verantwortung auf Anwendungs-, Infrastruktur- und Sicherheitsteams aufgeteilt ist. Prowler berichtete im Jahr 2025, dass 64 % der Unternehmen hybride Umgebungen betrieben und 55 % Multi-Cloud-Konfigurationen nutzten. Separate Richtlinien-Baselines, Genehmigungsprozesse und Kontrollzuordnungen in diesen Umgebungen erhöhen den Wert eines verwalteten Verifizierungsdienstes, der eine konsistente Überprüfungsmethode anwenden kann.
Regulatorischer Druck für Echtzeit-Cloud-Konfigurationsberichte
Der Managed CSPM Services Markt profitiert davon, dass sich Compliance-Verpflichtungen von periodischen Bewertungen hin zu kontinuierlichen, exportierbaren Nachweisen verlagern, die zeigen können, was zu einem bestimmten Zeitpunkt vorhanden war. ENISA veröffentlichte im Juni 2025 technische Umsetzungsleitlinien zu NIS2, die maschinengenerierten Nachweis technischer Kontrollen für wesentliche und wichtige Einrichtungen fordern. Diese Anforderung ist durch manuelle Überprüfungen oder statische Richtliniendokumente schwer zu erfüllen, da sich Cloud-Einstellungen nach der Erstellung eines Berichts ändern können. Finanzsektor-Vorschriften in Indien erfordern ebenfalls eine engere Überwachung von Cloud-Kontrollen im Bank-, Wertpapier- und Versicherungsbereich, was die Bedeutung regelmäßig aufgezeichneter technischer Nachweise erhöht. Japans Datenschutzanforderungen veranlassen Anbieter, Compliance-Bibliotheken für lokale Datenverwaltungspflichten zu erweitern und Kunden bei der Bewertung von Cloud-Einstellungen anhand dieser Verpflichtungen zu unterstützen. Die Kosten und betrieblichen Konsequenzen eines Compliance-Verstoßes können die Rechtfertigung eines wiederkehrenden Managed Service erleichtern, insbesondere für mittelgroße Unternehmen mit begrenzten Kapazitäten im Sicherheitsbetrieb.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Alert-Müdigkeit und Mangel an Cloud-Sicherheitsfachkräften | -1.2% | Global | Mittelfristig (2–4 Jahre) |
| Überschneidung von CWPP- und CIEM-Tools | -0.9% | Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| Begrenzte SaaS- und PaaS-API-Tiefe | -0.7% | Global | Langfristig (≥ 4 Jahre) |
| Datensouveränitätsbarrieren in Sovereign-Cloud-Projekten | -0.6% | EU und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Alert-Müdigkeit und Mangel an Cloud-Sicherheitsfachkräften
Alert-Müdigkeit und begrenzte Spezialistenkapazitäten können einschränken, wie schnell Managed Provider skalieren können, ohne die Servicequalität, Reaktionszeit oder die Konsistenz der Kundenberichte zu beeinträchtigen. Eine Studie aus dem Jahr 2025 in ACM Computing Surveys ergab, dass 54 % der Security Operations Center-Teams von Warnmeldungsvolumina überwältigt waren und Analysten mehr als 25 % ihrer Zeit mit Falschmeldungen verbrachten.[3] Cloud-Umgebungen können dieses Problem verschärfen, da Konfigurationswarnungen zahlreich sind, im Schweregrad stark variieren und je nach betroffenem Ressourcentyp verschiedenen Teams zugewiesen werden können. Red Canary berichtete, dass 75 % der Unternehmen im Jahr 2025 mit Fachkräftemangel bei der Angriffserkennung und 72 % mit Mangel bei der Incident Response konfrontiert waren. Anbieter müssen um Analysten konkurrieren, die Cloud-Architektur, Compliance, Automatisierungskontrollen und die betrieblichen Auswirkungen einer Konfigurationsänderung in einer Live-Umgebung verstehen. Gleichzeitig kann eine Organisation, die diese Fähigkeiten intern nicht rekrutieren kann, sich für Outsourcing entscheiden, was die Nachfrage aufrechterhält und gleichzeitig Druck auf die Anbieterkapazität ausübt.
Tool-Überschneidung mit CWPP und CIEM erzeugt Budgetreibung
Überschneidungen zwischen CSPM, Cloud Workload Protection Platforms und Cloud Infrastructure Entitlement Management-Tools können Kaufentscheidungen verzögern und es schwieriger machen, einen separaten Managed Service zu positionieren. Unternehmen stellen häufig in Frage, ob ein Posture-Dienst Funktionen innerhalb eines bestehenden CNAPP- oder Extended Detection and Response-Vertrags dupliziert, insbesondere wenn Budgets überprüft werden. Dieses Problem ist am relevantesten, wenn Käufer die Anzahl der Sicherheitstools reduzieren und ein einheitliches Betriebsmodell mit weniger Anbietern und klarerer Kostenkontrolle anstreben. Es begünstigt Dienstleister, die Richtlinienanpassung, operative Tiefe, Workflow-Eigentümerschaft und prüfungsfertige Nachweise vorweisen können, anstatt nur Tool-Administration anzubieten. NIS2- und DORA-bezogene Kontrollnachweise können einen praktischen Differenzierungspunkt bieten, wo native Plattformfunktionen die benötigten Aufzeichnungen nicht standardmäßig erzeugen. Der Managed CSPM Services Markt hängt daher davon ab, dass Anbieter erklären, wie ihre Arbeit die Technologieinvestitionen und bestehenden Lizenzen der Kunden ergänzt, anstatt sie zu replizieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Managed und Professional Services unterstützen verschiedene Phasen der EinführungManaged CSPM Services hielt im Jahr 2026 74,88 % des Angebotsumsatzes und war damit das größte Angebot innerhalb des Managed CSPM Services Marktes. Der Dienst bietet Kunden kontinuierliche Transparenz über Cloud-Ressourcen, Richtlinienstatus, Konfigurationsänderungen, Compliance-Verpflichtungen und die Eigentümerschaft jedes offenen Problems. Anbieter überprüfen Befunde fortlaufend, helfen bei der Priorisierung nach Geschäftsauswirkungen und dokumentieren die bei wesentlichen Problemen ergriffenen Maßnahmen für betriebliche und Prüfungszwecke. Diese wiederkehrende Bereitstellung eignet sich für Kunden, die keine qualifizierten Mitarbeiter dauerhaft für Überwachung, Validierung, Berichterstattung und Nachverfolgung über mehrere Cloud-Konten hinweg einsetzen können. Sie ermöglicht es einem Anbieter auch, die Kontrollanforderungen, Eigentümerstruktur, Risikobereitschaft, Berichterstattungsrhythmus und Eskalationspfade des Kunden über eine längere Beziehung hinweg kennenzulernen.
Professional CSPM Services wird bis 2032 voraussichtlich mit einer CAGR von 19,81 % wachsen. Diese Engagements umfassen Architekturüberprüfungen, Zero-Trust-Ausrichtung, Implementierungsplanung, Migrationssicherheitsaudits, Richtliniengestaltung und Bewertung der Prozesse, die den Steady-State-Betrieb unterstützen werden. Tenable berichtete im Jahr 2025, dass 63 % der Unternehmen mehr als einen Cloud-Anbieter nutzten, während nur 57 % CSPM-Tools eingeführt hatten. Die Differenz verweist auf Arbeit, die fehlende Kontrollen identifiziert, Verantwortlichkeiten klärt, bestehende Richtlinien bewertet und Tool-Ausgaben mit einem praktischen Betriebsprozess verbindet. Ein professionelles Engagement kann auch Basiskonfigurationen dokumentieren, Stakeholder bestätigen, Behebungs-Workflows vorbereiten und Serviceerwartungen definieren, bevor ein Kunde die laufende Überwachung an einen Anbieter übergibt.



Nach Servicetyp:
Managed Operations führt beim Umsatz, während Implementierung schnell wächstManaged Operations entfiel im Jahr 2026 auf 49,71 % des Servicetyp-Umsatzes und hatte damit den höchsten Anteil im Managed Cloud Security Posture Management Services Markt. Konfigurationsdrift kann immer dann auftreten, wenn Teams Ressourcen erstellen, Berechtigungen ändern, Netzwerkregeln modifizieren, Anwendungen aktualisieren, neue Identitäten anlegen oder Cloud-Kontoeinstellungen ändern. Unternehmen benötigen daher eine regelmäßige Überwachung und keine einmalige Bewertung, die schnell veraltet, wenn sich Umgebungen und Entwicklungsaktivitäten ändern. Managed Operations pflegt den Nachweispfad, der unter modernen Cloud-Kontrollanforderungen erwartet wird, und gibt Kunden einen klaren Überblick über aktive Probleme, frühere Befunde, zugewiesene Eigentümer und den Behebungsstatus. Analysten können Befunde untersuchen, mit Workload-Eigentümern koordinieren, den Behebungsfortschritt überprüfen, abgeschlossene Änderungen validieren und Risiken eskalieren, die Managementaufmerksamkeit erfordern.
Implementation and Integration Services wird bis 2032 voraussichtlich mit einer CAGR von 19,66 % wachsen. Diese Arbeit verbindet Posture-Tools mit Security Information and Event Management-Plattformen, Ticketing-Systemen, Identitäts-Tools, DevSecOps-Pipelines und den Berichtsprozessen, die Befunde für jedes Kundenteam nutzbar machen. Tenable stellte fest, dass Unternehmen im Jahr 2025 durchschnittlich 2,7 Cloud-Umgebungen verwalteten. Jede Umgebung kann separate Konnektoren, Application Programming Interfaces, Eigentümermodelle, Alert-Routing-Regeln, Compliance-Zuordnungen und Überprüfungsverfahren für sensible Änderungen erfordern. Beratung und Advisory, Schulung und Support sowie Implementierungsarbeiten können weniger wiederkehrende Einnahmen generieren, können Kunden jedoch dabei helfen, den Managed Service korrekt zu nutzen, den Prozess zu verstehen und beim Anbieter zu bleiben.
Nach Bereitstellungsmodell:
Agentless-Abonnement kombiniert Skalierbarkeit und einfache EinführungAgentless-Abonnement hielt im Jahr 2026 34,53 % des Bereitstellungsmodell-Umsatzes und war damit das größte Bereitstellungsmodell im Managed Cloud Security Posture Management Services Markt. Es wird bis 2032 voraussichtlich mit einer CAGR von 19,79 % wachsen. Agentloses Scanning vermeidet die Notwendigkeit, Sicherheitsagenten über die Cloud-Konten, Workload-Gruppen und sich ändernden Ressourceninventare eines Kunden hinweg bereitzustellen, zu patchen, zu warten und zu koordinieren. Dies reduziert Bereitstellungsreibung und kann das Onboarding für regulierte Unternehmen beschleunigen, die Änderungen an Produktions-Workloads einschränken und eine genehmigte Verbindungsmethode benötigen. Anbieter können Cloud-Ressourcen über unterstützte Schnittstellen überprüfen, ohne Software auf jedem Workload zu installieren, was ihnen hilft, einen breiten Kundenbestand abzudecken und gleichzeitig den Wartungsaufwand für beide Parteien zu reduzieren.
Agent- oder Runtime-Abonnementmodelle bleiben wichtig für Anwendungsfälle, die eine verhaltensbasierte Erkennung auf Prozessebene erfordern, insbesondere wenn ein Kunde Signale aus der Aktivität innerhalb eines Workloads benötigt. Sie können die agentlose Posture-Abdeckung ergänzen, wenn Unternehmen Laufzeitsignale, workload-spezifischen Schutz oder engere Einblicke in aktive Prozesse und ungewöhnliches Verhalten benötigen. Datenvolumen-Abonnementmodelle können Kunden mit großen und variablen Telemetrievolumina bedienen, die eine nutzungsgebundene Preisgestaltung und eine klarere Methode zur Verwaltung zunehmender Datenflüsse benötigen. Feature-gestaffelte Abonnementmodelle können kleinere Kunden unterstützen, die einen begrenzten Kontrollsatz benötigen, sowie große Unternehmen, die mehr Workflows, Integrationen und Berichtsoptionen erfordern. Der Managed CSPM Services Markt kann diese Alternativen nutzen, um die Bereitstellungstiefe mit Risikoexposition, technologischer Reife und Beschaffungseinschränkungen abzustimmen.

Nach Bereitstellungsmodus:
Public Cloud führt bei zunehmender UmgebungskomplexitätPublic Cloud hielt im Jahr 2026 43,96 % des Bereitstellungsmodus-Umsatzes und führte den Managed CSPM Services Markt nach Bereitstellungsmodus an. Es wird bis 2032 voraussichtlich mit einer CAGR von 19,31 % wachsen, da Unternehmen weiterhin neue Workloads, Datendienste und Entwicklungsaktivitäten auf großen Cloud-Plattformen platzieren. Native Tools von AWS, Microsoft Azure und Google Cloud können nützliche Signale liefern, haben jedoch jeweils eine begrenzte Sicht außerhalb ihrer eigenen Umgebung und können allein keinen vollständigen Multi-Cloud-Betriebsprozess schaffen. Managed Provider können Befunde, Richtlinien, Eigentümerdetails und Nachweise über mehrere Cloud-Dienste hinweg in einem einzigen Betriebsprozess zusammenführen, der an das Risikomodell des Kunden angepasst ist. Diese Rolle wird wertvoller, wenn Kundenbestände mehr Konten, Regionen, Anwendungen, Identitätsberechtigungen, Entwicklungsteams und Drittanbieterdienste umfassen.
Prowler berichtete, dass 55 % der Unternehmen im Jahr 2025 Multi-Cloud-Umgebungen betrieben, während nur 17 % auf einer einzigen Cloud verblieben. Private Cloud- und Hybrid-Cloud-Bereitstellungen haben einen kleineren Anteil, bleiben aber für Unternehmen mit Datensouveränitätsverpflichtungen, Legacy-Systemen oder Workloads, die sich nicht leicht verschieben lassen, wichtig. Diese Kunden benötigen gemeinsame Richtlinien über On-Premises-Systeme und Public-Cloud-Ressourcen hinweg, auch wenn verschiedene Teams jede Umgebung verwalten und unterschiedliche Technologie-Stacks verwenden. Hybride Bestände können auch Verantwortungsgrenzen zwischen Infrastruktur-, Anwendungs-, Compliance-, Sicherheitsteams und ausgelagerten Dienstleistern verwischen. Der Managed CSPM Services Markt kann diese Komplexität angehen, indem er gemeinsame Kontrollen anwendet, Eigentümerschaft klar zuweist und einen einheitlichen Prüfungsnachweis erstellt, der die Ressource über Umgebungen hinweg verfolgt.
Nach Endnutzerbranche:
BFSI behält die Führung, während Technologie und Telekommunikation beschleunigtBFSI entfiel im Jahr 2026 auf 26,33 % des Endnutzerumsatzes und hatte damit den größten Endnutzeranteil innerhalb des Managed CSPM Services Marktes. Bank-, Wertpapier- und Versicherungsunternehmen sehen sich strengen Erwartungen hinsichtlich Cloud-Outsourcing, Incident Management, Datenschutz und der Fähigkeit gegenüber, nachzuweisen, dass Kontrollen nach betrieblichen Änderungen funktionieren. Kontinuierliche Posture-Sicherung hilft ihnen zu demonstrieren, dass Kontrollen zwischen formellen Audits und nach dem Hinzufügen neuer Konten, Workloads, Berechtigungen oder Anwendungen durch Teams wirksam bleiben. Es unterstützt auch Teams, die Sicherheitsanforderungen über Geschäftsbereiche, externe Dienstleister, mehrere Cloud-Konten und interne Risiko- oder Compliance-Funktionen hinweg koordinieren müssen. Die Nachfrage des Sektors wird durch Vorschriften verstärkt, die eine zuverlässige Dokumentation sowie zeitnahe Maßnahmen bei wesentlichen Kontrollmängeln erfordern.
Informationstechnologie und Telekommunikation wird bis 2032 voraussichtlich mit einer CAGR von 19,68 % wachsen. Diese Unternehmen haben eine hohe Cloud-Infrastrukturnutzung und liefern häufig Technologiedienste an regulierte Kunden, was die Bedeutung ihrer Kontrollnachweise und Behebungsprozesse erhöht. ISACA stellte im Jahr 2025 fest, dass DORA Verpflichtungen für Drittanbieter von IKT-Diensten auferlegt, die EU-Finanzunternehmen bedienen. Das Gesundheitswesen kann ein weiterer Beitragsfaktor werden, wenn klinische Systeme in Cloud-Umgebungen migrieren und sorgfältiges Zugriffs-, Konfigurations- und Datenmanagement erfordern. Die Nachfrage aus dem Regierungs- und öffentlichen Sektor kann durch Sovereign-Cloud-Anforderungen begrenzt sein, während Einzelhandels-, E-Commerce- und Fertigungsanwendungsfälle durch Zahlungssicherheitsverpflichtungen und Integrationsrisiken bei Betriebstechnologie geprägt sind.
Geografische Analyse
Managed CSPM Services Markt Nordamerika
Nordamerika hielt im Jahr 2026 33,08 % des Managed CSPM Services Marktanteils, unterstützt durch einen reifen Cloud-Sicherheitseinkauf in den Vereinigten Staaten. Offenlegungsanforderungen für börsennotierte Unternehmen haben die Aufmerksamkeit des Senior Managements auf wesentliche Cyber-Risiken erhöht und die Überprüfung von Cloud-Konfigurationskontrollen, Incident-Bereitschaft und Berichtsprozessen beschleunigt. Kanadas Cloud-Leitlinien für bundesregulierte Finanzinstitute und die wachsende Nutzung von Banking-Cloud in Mexiko bieten zusätzliche Nachfragebedingungen. Die Region verfügt über eine große Basis von Multi-Cloud-Nutzern in den Sektoren BFSI und Technologie, was Anbietern eine breite Palette von Umgebungen zur Unterstützung bietet. Diese Käufer verfügen oft über etablierte Tools, benötigen jedoch Unterstützung bei der Umwandlung technischer Befunde in priorisierte, dokumentierte Behebungsarbeiten, die Geschäfts- und Risikoführer verstehen können.
Managed CSPM Services Markt Europa
Europa belegte im Jahr 2026 die zweitgrößte regionale Position, unterstützt durch die NIS2-Umsetzung und das Inkrafttreten von DORA im Januar 2025. ENISA bestätigte im Juni 2025, dass NIS2-Nachweise maschinengeneriert und exportierbar sein müssen. Diese Erwartung unterstützt Managed Services, die Kontrollaufzeichnungen bei Konfigurationsänderungen aufbewahren, anstatt sich auf Dokumente zu verlassen, die nur für ein Audit oder eine periodische Bewertung erstellt wurden. Deutschland, Frankreich und das Vereinigte Königreich haben aktive Nachfragebedingungen, da Unternehmen eine stärkere operative Resilienz, klare Verantwortung für digitale Kontrollen und die Kapazität zur Reaktion auf ein wesentliches Problem nachweisen müssen.
Managed CSPM Services Markt Asien-Pazifik und Naher Osten und Afrika
Asien-Pazifik wird bis 2032 voraussichtlich mit einer CAGR von 19,23 % wachsen und ist die am schnellsten wachsende regionale Komponente des Managed Cloud Security Posture Management Services Marktes. Cloud-Einführung, KI-bezogene Exposition und staatliche Anforderungen erhöhen den Bedarf an kontinuierlichem Sicherheitsbetrieb in der gesamten Region, einschließlich Diensten, die sich an lokale Compliance-Erwartungen anpassen können. Indien ist besonders relevant, da Finanzregulatoren eine engere Überwachung über Cloud-Umgebungen im Bank-, Wertpapier- und Versicherungsbereich fordern. Japans Datenschutzvorschriften prägen Compliance-Prüfbibliotheken und lokale Produktanpassungen, während Kunden auch Richtlinien benötigen, die zu inländischen Betriebsanforderungen passen. Der Nahe Osten und Afrika bleibt der kleinste regionale Anteil, aber die Vereinigten Arabischen Emirate und Saudi-Arabien bauen Nachfrage durch digitale Infrastrukturprogramme und Cloud-Kontrollen für kritische Sektoren auf, während Budgetverfügbarkeit und Fachkräftemangel die Einführung in Ägypten und Südafrika einschränken können und Sovereign-Cloud-Anforderungen Anbieter einschränken können, die Telemetrie nicht lokal hosten können.
Wettbewerbslandschaft
Marktkonzentration
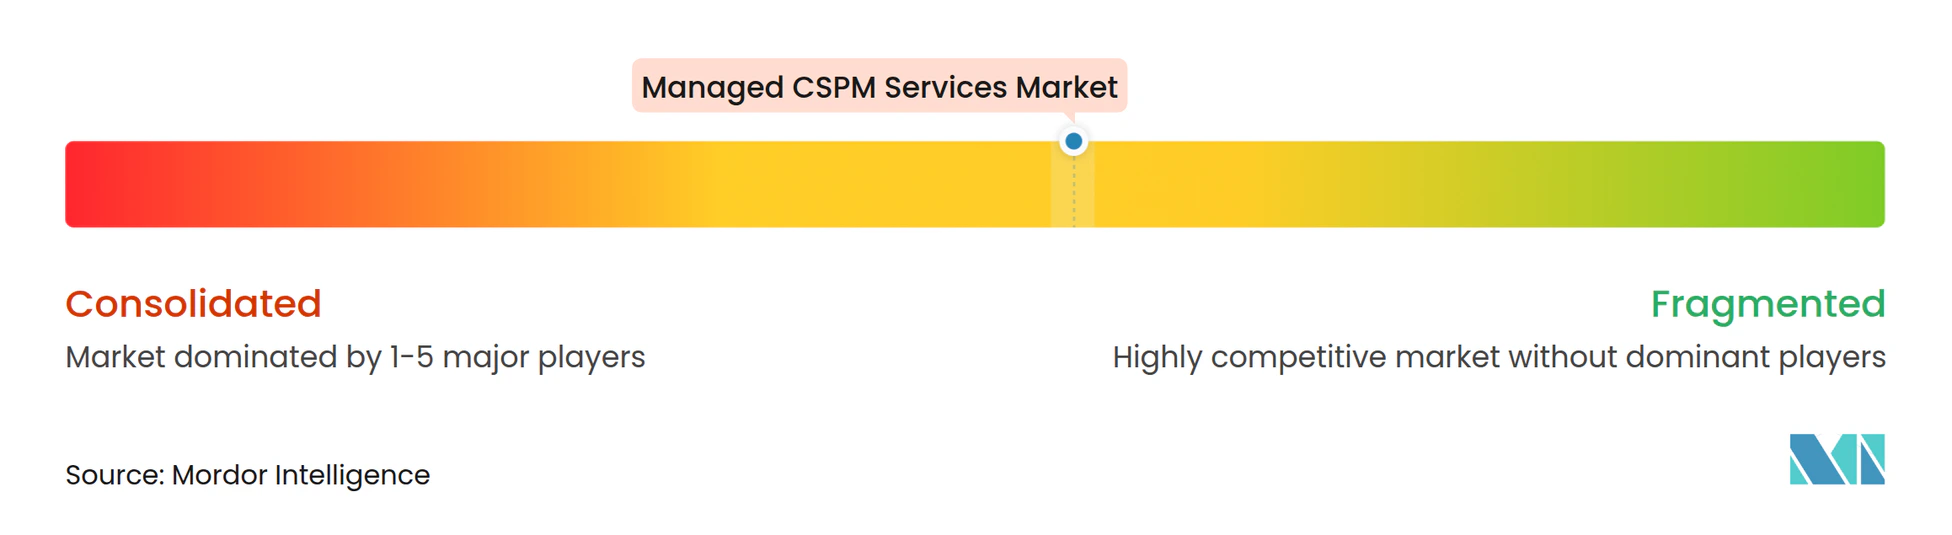
Der Managed CSPM Services Markt ist mäßig konzentriert und umfasst CNAPP-Plattformanbieter, globale Systemintegratoren und Managed Security Service Provider, die Kunden mit unterschiedlichen Kombinationen aus Technologie, Beratungsunterstützung, Integration und laufendem Betrieb ansprechen. Plattformanbieter kombinieren Posture-Funktionen mit verwandten Cloud-Sicherheitsfähigkeiten und bündeln diese häufig in umfassenderen Abonnements, was die Beschaffung für Kunden vereinfachen kann, die ihre Plattformen bereits nutzen, während es gleichzeitig die Notwendigkeit erhöht, den Servicewert über die Lizenz hinaus nachzuweisen. Globale Systemintegratoren wie Accenture, Deloitte Touche Tohmatsu Limited und Tata Consultancy Services sind am aktivsten bei Unternehmens- und Regierungskunden, die Beratungsarbeit, Implementierungsunterstützung, Betrieb und Koordination über mehrere interne Teams hinweg benötigen. Managed Security Service Provider, darunter Arctic Wolf, Secureworks unter Sophos und Rapid7, bedienen Kunden, die kontinuierliche Abdeckung, praktische Reaktionsunterstützung, geringere Betriebskomplexität und ein vorhersehbareres Servicemodell schätzen. Diese Mischung gibt Käufern die Wahl zwischen einer breiten Technologieplattform, einem Transformationspartner und einem Anbieter, der sich auf den täglichen Sicherheitsbetrieb konzentriert.
Palo Alto Networks startete Cortex Cloud 2.0 im Oktober 2025 und fügte autonome KI-Agenten, CNAPP-Funktionen und Cloud-Erkennungsfähigkeiten hinzu. Der Schritt zeigt, wie große Plattformanbieter Behebungsgeschwindigkeit, Risikokontext, integrierten Betrieb, einfachere Workflows und automatisierte Unterstützung für Sicherheitsteams zum Mittelpunkt ihrer Cloud-Sicherheitsangebote machen. Check Point Software Technologies und Wiz stellten ihre integrierte CNAPP- und Cloud-Netzwerksicherheitslösung im September 2025 allgemein zur Verfügung. Die Partnerschaft kombiniert CNAPP-Transparenz mit Prävention auf Gateway-Ebene und automatisierten Behebungsabläufen, was den Wert von Präventionsfähigkeiten, plattformübergreifender Integration und kürzeren Reaktionspfaden bei der Anbieterauswahl erhöht.
Arctic Wolf erweiterte seine Aurora-Plattform im August 2025 mit Integrationen für Microsoft Defender XDR, Oracle Cloud Guard, OneLogin und CyberArk Privileged Access Manager. Der Ansatz bietet Kunden eine breitere Abdeckung im Sicherheitsbetrieb, ohne dass sie bestehende Technologien ersetzen müssen, was Störungen bei der Serviceeinführung reduzieren und frühere Technologieinvestitionen schützen kann. Optiv Security und NTT DATA Corporation zielen auf eine potenzielle Lücke zwischen technischer CNAPP-Tiefe und mittelständischer Preisgestaltung durch kombinierte Beratungs- und Betriebsbereitstellung ab. Kleinere Cloud-native Anbieter nutzen agentische KI, um bei Behebungsgeschwindigkeit, Automatisierung und der Fähigkeit zu konkurrieren, ein hohes Volumen an Cloud-Befunden mit begrenztem Analysten-Aufwand zu bewältigen. Anbieter, die Plattformbefunde in kundenspezifische Behebung, klare Eigentümerschaft, zuverlässige Berichterstattung und Prüfungsnachweise umwandeln, sind möglicherweise besser positioniert, Konten zu halten und nach der Implementierung Wert zu demonstrieren.
Managed CSPM Services Branchenführer
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
IBM Corporation
-
Check Point Software Technologies Ltd.
-
Cisco Systems, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Managed CSPM Services Markt Unternehmen in diesem Bericht
- Palo Alto Networks, Inc.
- Microsoft Corporation
- IBM Corporation
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- Accenture plc
- Deloitte Touche Tohmatsu Limited
- Tata Consultancy Services Limited
- Wipro Limited
- Cognizant Technology Solutions Corporation
- Atos SE
- Verizon Communications Inc.
- AT&T Inc.
- Orange SA
- Secureworks Corp.
- Arctic Wolf Networks, Inc.
- eSentire, Inc.
- Rapid7, Inc.
- Optiv Security, Inc.
- NTT DATA Corporation
Neueste Industrielle Entwicklungen in Managed CSPM Services Markt
- Oktober 2026: Palo Alto Networks und IBM gaben eine strategische gemeinsame Partnerschaft mit NHS England bekannt, um cloudbasierte Sicherheit im Rahmen des NHS Secure Boundary-Programms bereitzustellen, das mehr als 1,5 Millionen NHS-Mitarbeiter, über 200 NHS-Trusts und etwa 2 Millionen Geräte umfasst. Die KI-gestützte Fähigkeit konsolidiert Sicherheitstools über Gesundheits- und Sozialversorgungsorganisationen hinweg und stärkt die Managed-Cloud-Sicherheitsreferenzen beider Unternehmen im öffentlichen Sektor.
- Februar 2026: Arctic Wolf wurde von Chubb, einem großen globalen Versicherer, als bevorzugter Anbieter für Managed Detection and Response ausgewählt, was die wachsende Ausrichtung zwischen versicherungsempfohlenen Sicherheits-Stacks und dem Unternehmenseinkauf von Cloud-Sicherheitsoperationen signalisiert.
- Februar 2026: Arctic Wolf startete Aurora Managed Endpoint Defense für Managed Service Provider und erweiterte damit Cloud- und Sicherheitsbetriebsfähigkeiten in den Managed Service Provider-Kanal, um die Reichweite zu mittelständischen Kunden zu verbreitern.
- Oktober 2025: Palo Alto Networks startete Cortex Cloud 2.0 und führte autonome KI-Agenten Cortex AgentiX ein, die auf 1,2 Milliarden realen Sicherheitsreaktionen trainiert wurden, zusammen mit einem Application Security Posture Management-Modul und einem leistungsoptimierten Cloud-Erkennungs- und Reaktionsagenten, der Echtzeitschutz mit bis zu 50 % geringerem Ressourcenverbrauch bietet.
Globaler Managed CSPM Services Markt Berichtsumfang
Der Managed CSPM Services Markt umfasst ausgelagerte 24/7-Sicherheitsdienste, bei denen ein Drittanbieter Cloud Security Posture Management (CSPM)-Plattformen im Auftrag einer Organisation betreibt und verwaltet, einschließlich kontinuierlicher Überwachung von Cloud-Infrastrukturkonfigurationen, Erkennung und Behebung von Fehlkonfigurationen, Compliance-Durchsetzung, Identitäts- und Zugriffsrisikomanagement sowie Richtlinienverletzungswarnungen über Multi-Cloud-Umgebungen (AWS, Azure, GCP) und hybride Umgebungen hinweg.
Der Managed CSPM Services Markt ist segmentiert nach Angebot (Managed CSPM Services, Professional CSPM Services), Servicetyp (Beratung und Advisory, Implementierung und Integration, Schulung und Support, Managed Operations), Bereitstellungsmodell (Agentless-Abonnement, Agent- oder Runtime-Abonnement, Datenvolumen-Abonnement, Feature-gestaffeltes Abonnement), Bereitstellungsmodus (Public Cloud, Private Cloud, Hybrid Cloud), Endnutzerbranche (Bank-, Finanzdienstleistungs- und Versicherungsbranche, Gesundheitswesen, Einzelhandel und E-Commerce, Informationstechnologie und Telekommunikation, Regierung und öffentlicher Sektor, Fertigung, Sonstige Endnutzerbranchen) sowie Geografie (Nordamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Managed CSPM Services |
| Professional CSPM Services |
| Beratung und Advisory |
| Implementierung und Integration |
| Schulung und Support |
| Managed Operations |
| Agentless-Abonnement |
| Agent- oder Runtime-Abonnement |
| Datenvolumen-Abonnement |
| Feature-gestaffeltes Abonnement |
| Public Cloud |
| Private Cloud |
| Hybrid Cloud |
| Bank-, Finanzdienstleistungs- und Versicherungsbranche |
| Gesundheitswesen |
| Einzelhandel und E-Commerce |
| Informationstechnologie und Telekommunikation |
| Regierung und öffentlicher Sektor |
| Fertigung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien und Neuseeland | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Angebot | Managed CSPM Services | |
| Professional CSPM Services | ||
| Servicetyp | Beratung und Advisory | |
| Implementierung und Integration | ||
| Schulung und Support | ||
| Managed Operations | ||
| Bereitstellungsmodell | Agentless-Abonnement | |
| Agent- oder Runtime-Abonnement | ||
| Datenvolumen-Abonnement | ||
| Feature-gestaffeltes Abonnement | ||
| Bereitstellungsmodus | Public Cloud | |
| Private Cloud | ||
| Hybrid Cloud | ||
| Endnutzerbranche | Bank-, Finanzdienstleistungs- und Versicherungsbranche | |
| Gesundheitswesen | ||
| Einzelhandel und E-Commerce | ||
| Informationstechnologie und Telekommunikation | ||
| Regierung und öffentlicher Sektor | ||
| Fertigung | ||
| Sonstige Endnutzerbranchen | ||
| Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien und Neuseeland | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Managed CSPM Services Markt?
Der Managed CSPM Services Markt wird im Jahr 2026 auf 2,83 Milliarden USD geschätzt und soll bis 2032 bei einer CAGR von 17,31 % einen Wert von 7,71 Milliarden USD erreichen. Dieser Ausblick spiegelt den Bedarf an kontinuierlichem Cloud-Kontrollbetrieb, wiederkehrender Nachweiserhebung und zeitnäherer Behebungsunterstützung wider.
Was treibt die Nachfrage nach Managed Cloud Posture Services an?
Multi-Cloud-Nutzung, kontinuierliche Compliance-Nachweisanforderungen, Konfigurationsdrift und begrenzte interne Sicherheitskapazitäten sind wesentliche Nachfragefaktoren. Zusammen unterstützen diese Bedingungen die Nachfrage im Managed CSPM Services Markt, indem sie den täglichen Überwachungs- und Nachverfolgungsbedarf erhöhen.
Welcher Servicetyp führt bei den Managed CSPM-Ausgaben?
Managed Operations führt mit einem Anteil von 49,71 % im Jahr 2026 und spiegelt die Nachfrage nach laufender Überwachung, Behebungsunterstützung, klarer Eigentümerschaft und einem dauerhaften Nachweis von Sicherheitsmaßnahmen wider. Dieser wiederkehrende Bedarf bleibt für den Managed CSPM Services Markt wichtig, wenn Kunden regelmäßige operative Unterstützung benötigen.
Warum gewinnt agentloses CSPM an Akzeptanz?
Agentless-Abonnement hielt im Jahr 2026 34,53 % des Umsatzes, da es den Bereitstellungs- und Wartungsaufwand über Cloud-Konten hinweg reduziert. Es kann dem Managed CSPM Services Markt einen einfacheren Weg bieten, Abdeckung zu beginnen, ohne jeden Workload zu ändern oder den Produktionsbetrieb zu unterbrechen.
Welcher Endnutzersektor hat die größte Nachfrage nach Managed CSPM Services?
BFSI hielt im Jahr 2026 26,33 % des Endnutzerumsatzes, da Finanzinstitute kontinuierliche Cloud-Kontrollen, zuverlässige Prüfungsnachweise und zeitnahe Behebung wesentlicher Konfigurationsprobleme benötigen. Diese Anforderungen bilden einen großen Teil des Managed CSPM Services Marktes und begünstigen persistente Überwachungsdienste.
Welche Region wächst am schnellsten bei Managed CSPM Services?
Asien-Pazifik wird bis 2032 voraussichtlich mit einer CAGR von 19,23 % wachsen, unterstützt durch Cloud-Einführung und stärkere Cyber- und Datenanforderungen. Die Region ist daher eine wichtige Quelle zukünftiger Nachfrage für den Managed CSPM Services Markt, insbesondere da die regulierte Cloud-Nutzung zunimmt.