
Marktgröße und Marktanteil für verwaltete externe Angriffsflächen-Informationsdienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 2.56 Milliarden US-Dollar |
| Marktgröße (2032) | 6.31 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 19.77 % |
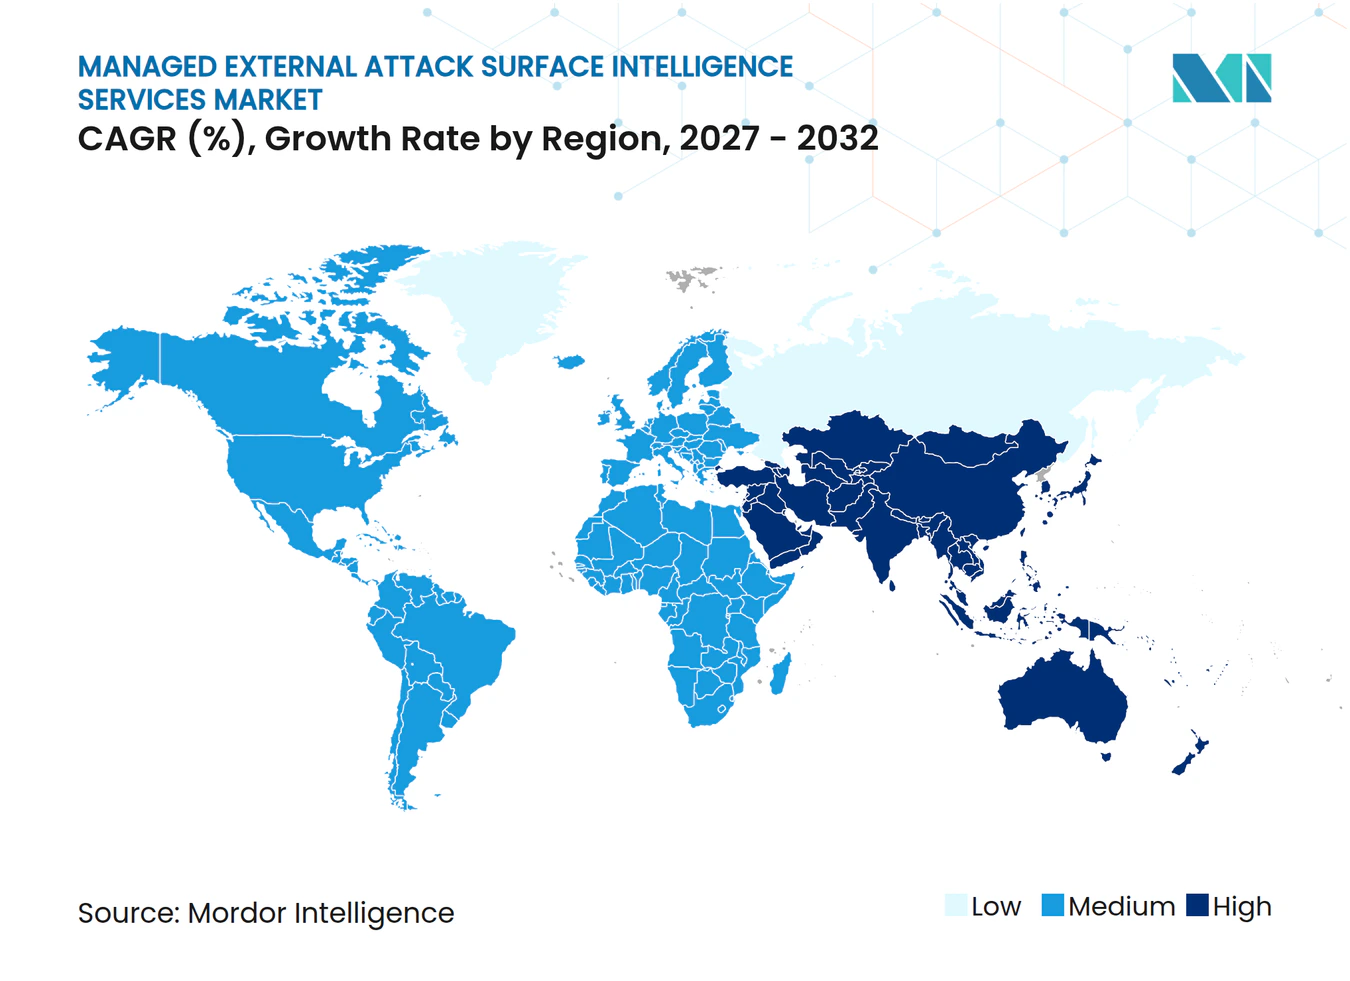
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
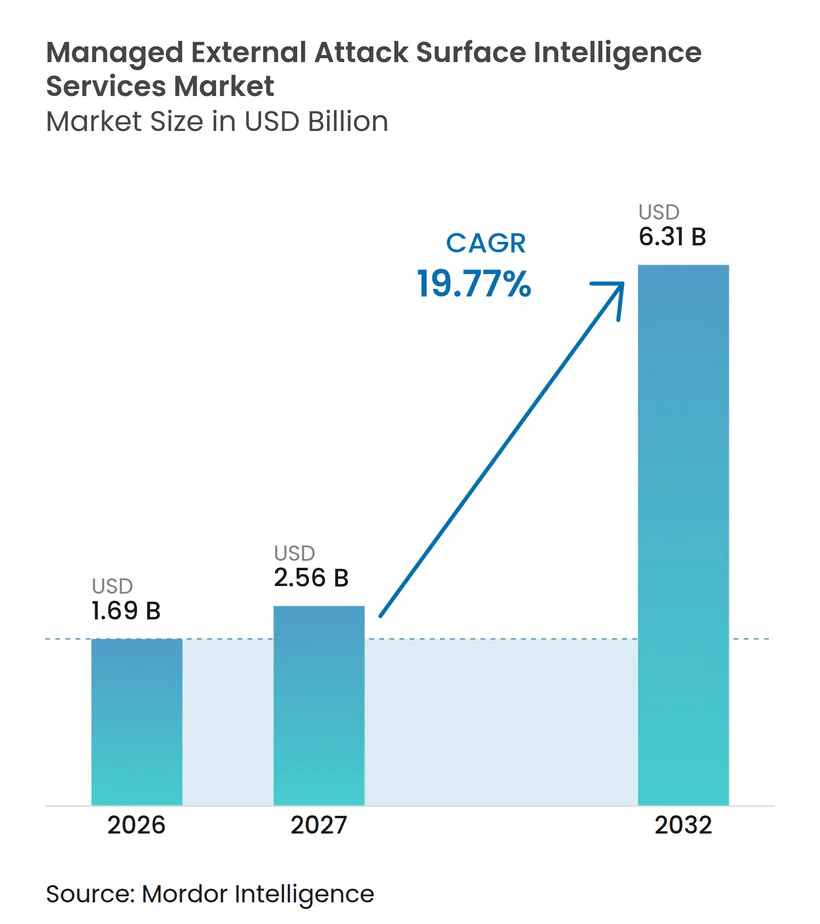
Marktanalyse für verwaltete externe Angriffsflächen-Informationsdienste von Mordor Intelligence
Die Marktgröße für verwaltete externe Angriffsflächen-Informationsdienste wird voraussichtlich von 1,69 Milliarden USD im Jahr 2026 und 2,56 Milliarden USD im Jahr 2027 auf 6,31 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 19,77 % zwischen 2027 und 2032. Der Markt für verwaltete externe Angriffsflächen-Informationsdienste wird durch Cloud-Mandanten, Software-als-Dienst-Anwendungen, IoT-Endpunkte und KI-verbundene Systeme geprägt, die Sicherheitsteams außerhalb ihrer internen Netzwerke identifizieren müssen. Regulatorische Anforderungen machen externe Sichtbarkeit zu einer dokumentierten Kontrolle, insbesondere für Finanzinstitute und Betreiber kritischer Infrastrukturen. Dies unterstützt längere Verträge für verwaltete Dienste, da Kunden eine kontinuierliche Überwachung anstelle periodischer Scans benötigen. Anbieter reagieren darauf, indem sie eine breitere Erkennungsabdeckung, Bedrohungsinformationen und Validierungs-Workflows anbieten, um Kunden bei der Priorisierung der Behebung zu unterstützen. Der Markt für verwaltete externe Angriffsflächen-Informationsdienste profitiert auch davon, wenn Organisationen nicht über das Personal verfügen, das für den internen Betrieb dieser Fähigkeiten erforderlich ist.
Wichtigste Erkenntnisse des Berichts
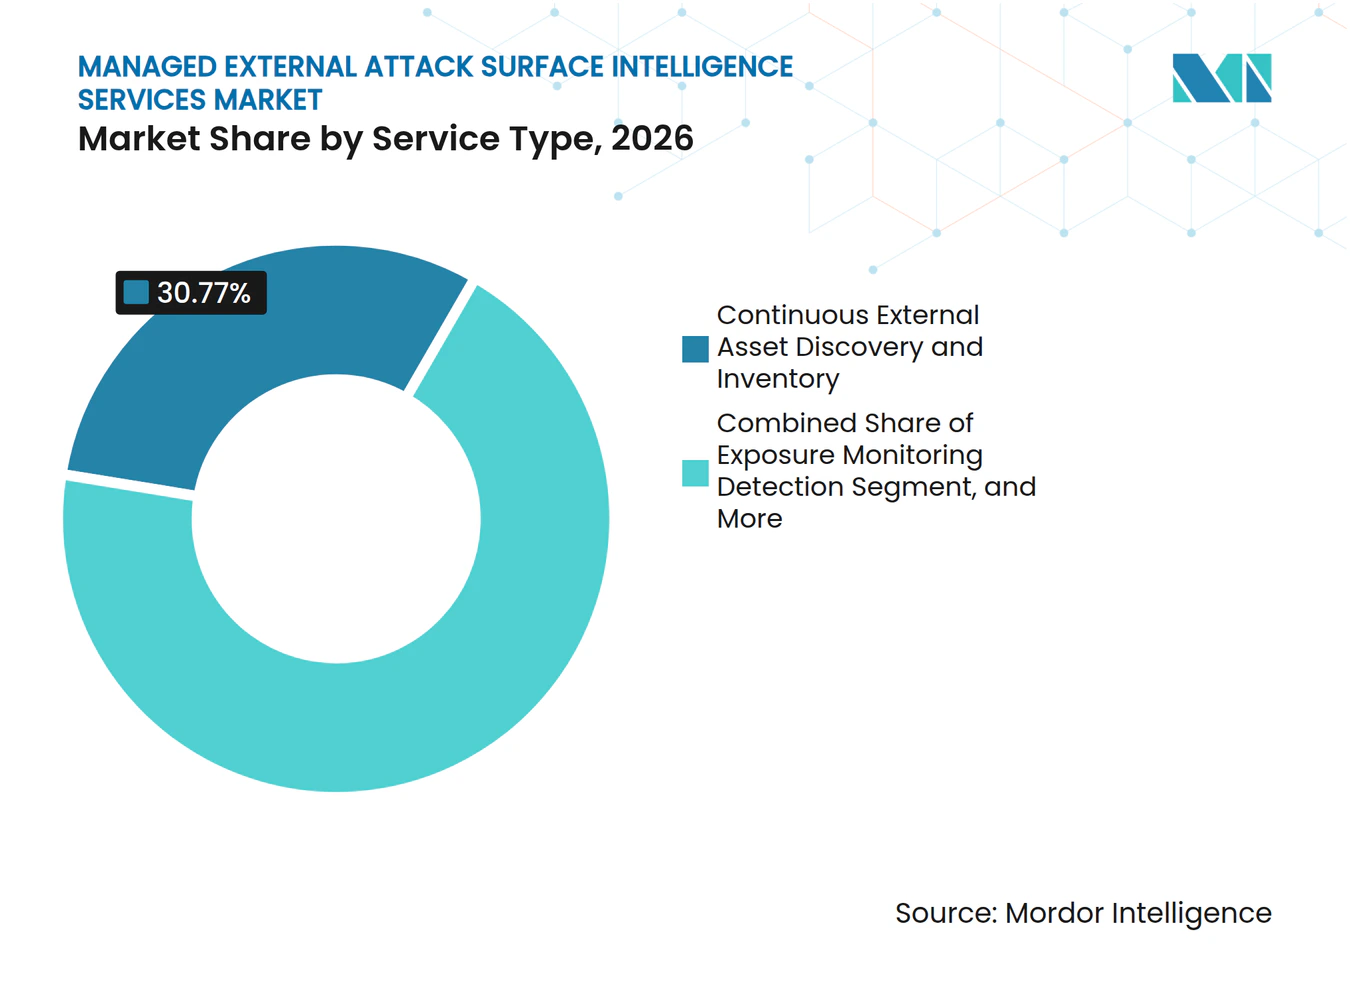
- Nach Dienstleistungstyp hielt die kontinuierliche externe Asset-Erkennung und -Inventarisierung im Jahr 2026 einen Marktanteil von 30,77 % am Markt für verwaltete externe Angriffsflächen-Informationsdienste, während Bedrohungsinformationen und Dark-Web-Überwachung bis 2032 voraussichtlich mit einer CAGR von 20,76 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Umsatzanteil von 76,84 % auf die Cloud-Bereitstellung, und das Segment wird bis 2032 voraussichtlich mit einer CAGR von 20,18 % wachsen.
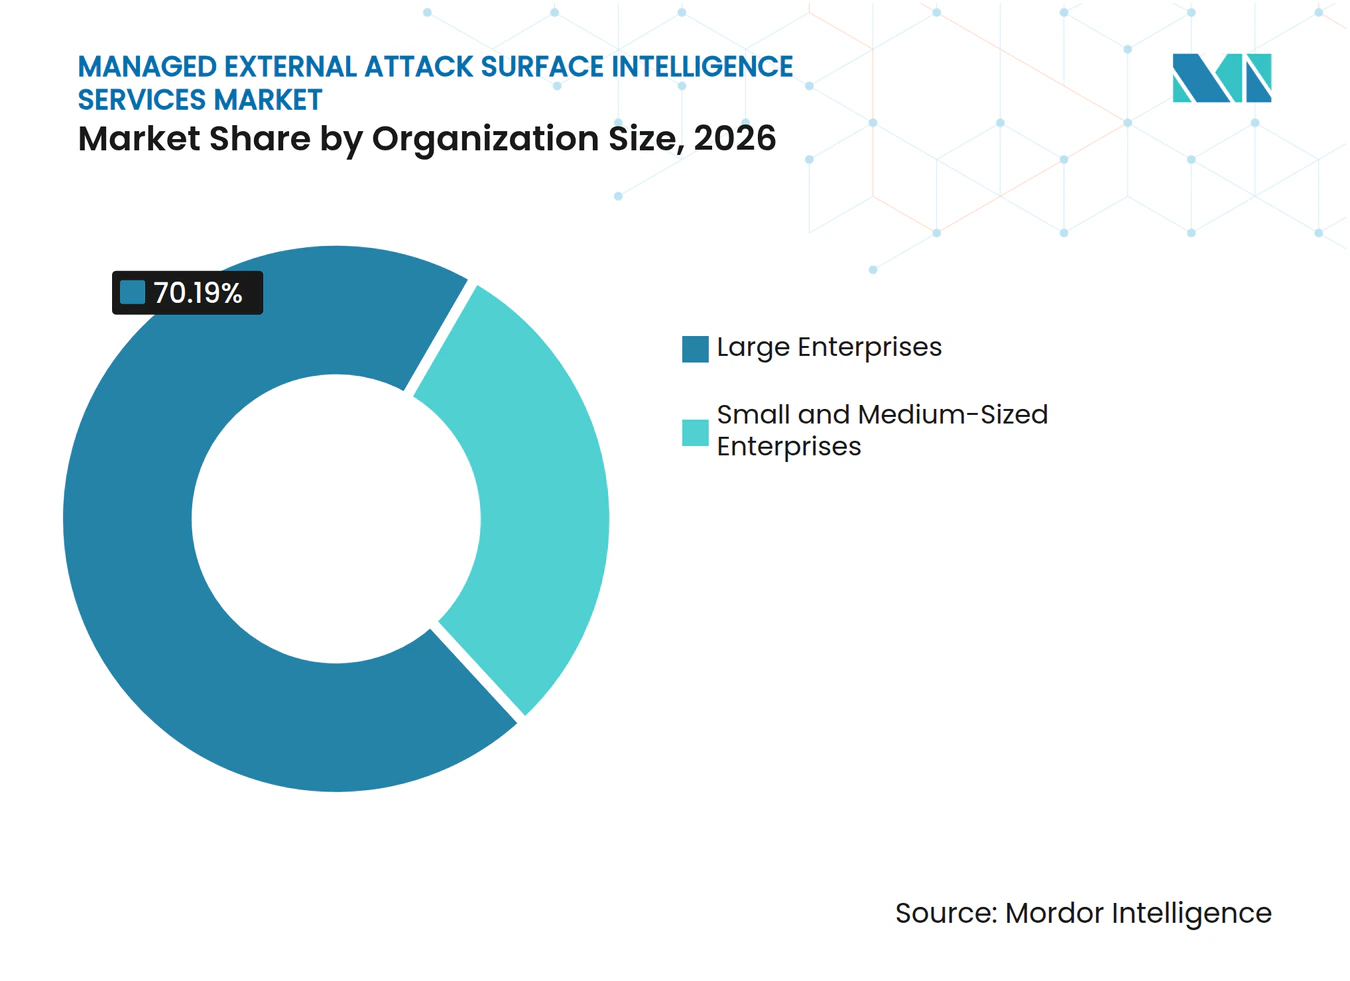
- Nach Unternehmensgröße entfielen im Jahr 2026 im Markt für verwaltete externe Angriffsflächen-Informationsdienste 20,19 % des Umsatzes auf Großunternehmen, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 20,23 % wachsen werden.
- Nach Endnutzerbranche entfiel im Jahr 2026 ein Umsatzanteil von 42,31 % auf BFSI, während IT und Telekommunikation bis 2032 voraussichtlich mit einer CAGR von 21,19 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 81,14 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 20,74 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ausweitung von Cloud-, SaaS-, IoT- und internetfähigen Assets | +4.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Zunahme unbekannter und nicht verwalteter externer Assets | +3.8% | Global, am stärksten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Wachsende regulatorische und vorstandsebene Verantwortlichkeit für Cyberrisiken | +3.2% | Nordamerika, EU, asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Mangel an spezialisierten Fachkräften für das Expositionsmanagement | +2.6% | Global, am stärksten in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Wachstum der Exposition durch Dritte, Tochtergesellschaften und digitale Lieferketten | +2.0% | Nordamerika, EU, mit wachsendem Einfluss im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| KI-gestützte Aufklärung und automatisierte Bedrohungserkennung | +1.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung von Cloud-, SaaS-, IoT- und internetfähigen Assets
Der Markt für verwaltete externe Angriffsflächen-Informationsdienste wird durch die Ausweitung öffentlich erreichbarer Cloud-Ressourcen, SaaS-Mandanten, IoT-Geräte und KI-Systeme unterstützt. Organisationen verwalten nun Assets außerhalb des traditionellen Netzwerkperimeters, und viele werden erstellt, ohne dass das Sicherheitsteam benachrichtigt wird. Censys meldete im Oktober 2026 fast 268.000 internetfähige KI-Systeme und zeigte damit, wie eine neuere Asset-Klasse etablierten Inventaren entgehen kann. Agentenbasierte Tools können kurzlebige Cloud-Instanzen und Container übersehen, während die Outside-in-Erkennung Assets so beobachtet, wie es ein Angreifer tun würde. Dies macht ein kontinuierlich aktualisiertes externes Register für viele Sicherheitsprogramme nützlicher als eine periodische Inventarisierung. Das RBI-Rahmenwerk verpflichtet Geschäftsbanken außerdem dazu, internetfähige kritische Systeme zu bewerten und aktuelle Asset-Inventare zu pflegen, was die Dringlichkeit dieses Dienstleistungsbedarfs erhöht.[1]
Zunahme unbekannter und nicht verwalteter externer Assets
Unbekannte Assets bleiben ein wesentlicher Grund dafür, dass Käufer verwaltete Erkennungsdienste einsetzen. Cloud-Bereitstellung, Self-Service für Entwickler und SaaS-Integrationen können zugängliche Ressourcen schaffen, ohne in bestehende Asset-Management-Verfahren zu passen. Erste externe Scans können wesentlich mehr internetfähige Assets aufdecken, als ein Unternehmen intern erfasst, insbesondere wenn Legacy-Anwendungen und vergessene Subdomains aktiv bleiben. KELA meldete in der ersten Jahreshälfte 2025 mehr als 204 Millionen kompromittierte Zugangsdaten und unterstrich damit das Ausmaß der Informationen, die Angreifern auf der Suche nach Zugangswegen zur Verfügung stehen. Vergessene Anwendungen und nicht verwaltete Domains können zu Zugangspunkten werden, wenn Zugangsdaten oder damit verbundene Informationen verfügbar werden. Der Markt für verwaltete externe Angriffsflächen-Informationsdienste bevorzugt daher Erkennungsansätze, die nicht auf einer internen Startliste oder Client-Zugangsdaten basieren.
Wachsende regulatorische und vorstandsebene Verantwortlichkeit für Cyberrisiken
Regulierung hat die Sichtbarkeit von Cyberrisiken zu einer Compliance-Anforderung im Finanzdienstleistungssektor und in kritischen Infrastrukturen gemacht. Das RBI-Rahmenwerk von 2026 verpflichtet Geschäftsbanken, mindestens alle 6 Monate Schwachstellenbewertungen an internetfähigen kritischen Systemen durchzuführen und Cybervorfälle innerhalb von 6 Stunden nach der Erkennung über die DAKSH-Plattform zu melden. Das Rahmenwerk erwartet außerdem kontinuierlich aktualisierte Asset-Inventare, die direkt mit der kontinuierlichen externen Überwachung verknüpft sind. Ein Papier der Bank für Internationalen Zahlungsausgleich stellte fest, dass Aufsichtsbehörden, darunter APRA, die Europäische Zentralbank, das New York Department of Financial Services und MAS, als Reaktion auf KI-bezogene Cyberbedrohungen eine Reduzierung der Angriffsfläche gefordert haben. Regelmäßige Vorstandsberichte erhöhen den Bedarf an klaren Expositionsmetriken und Nachweisen über den Fortschritt bei der Behebung. Verwaltete Anbieter können diesen Bedarf decken, indem sie Überwachung mit Analystenprüfung und Berichterstattung kombinieren.
Mangel an spezialisierten Fachkräften für das Expositionsmanagement
Das Expositionsmanagement erfordert Kenntnisse in offensiver Sicherheit, Bedrohungsinformationen und Schwachstellentriage. Die erforderlichen Fähigkeiten sind für einzelne Organisationen schwierig und kostspielig zu erhalten, insbesondere wenn eine kontinuierliche Abdeckung erwartet wird. Diese Personaleinschränkung gibt verwalteten Diensten eine praktische Rolle für Käufer, die kein dediziertes internes Team aufbauen können. Dies ist besonders wichtig für kleine und mittlere Unternehmen, die voraussichtlich im Markt für verwaltete externe Angriffsflächen-Informationsdienste wachsen werden. Anbieter können Analystekosten über ihre Kundenbasis verteilen und dabei eine konsistentere Abdeckung aufrechterhalten als ein kleines internes Team. KELAs Einführung KI-gestützter digitaler Cyberanalysten im April 2025 zeigt, wie Anbieter Automatisierung einsetzen, um die Kapazität von Bedrohungsinformationsteams zu erhöhen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Schwierigkeit, den Return on Investment für Sicherheitsdienstleistungen nachzuweisen | -2.8% | Global, am stärksten in kostenempfindlichen Entwicklungsmärkten | Mittelfristig (2–4 Jahre) |
| Integrationskomplexität über SIEM, SOAR, ITSM und Schwachstellentools hinweg | -2.3% | Nordamerika und EU, Frühphase im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Alarmmüdigkeit und inkonsistente Befundvalidierung | -1.9% | Global | Kurzfristig (≤ 2 Jahre) |
| Bedenken der Kunden hinsichtlich Genehmigung, Datenschutz und aktivem Testen | -1.5% | EU, asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Schwierigkeit, den Return on Investment für Sicherheitsdienstleistungen nachzuweisen
Verwaltete externe Überwachung erzeugt einen kontinuierlichen Strom von Befunden, aber der finanzielle Nutzen der Vermeidung eines nicht realisierten Sicherheitsvorfalls kann gegenüber Beschaffungsausschüssen schwer zu demonstrieren sein. Es gibt keine standardisierte Kennzahl für den Return on Investment im Expositionsmanagement, sodass Kunden Servicegebühren häufig mit kostengünstigeren Alternativen vergleichen. Dies kann es schwieriger machen, eine kontinuierliche verwaltete Abdeckung in Zeiten der Budgetkontrolle zu rechtfertigen. Die Herausforderung ist größer, wenn ein Käufer den Dienst nicht mit einem verhinderten Sicherheitsvorfall oder einem gelösten Compliance-Befund verknüpfen kann. Outpost24 führte im Juli 2026 die nächste Generation von CyberFlex mit Executive-Reporting und Risikoeinblicken ein, was die Nachfrage nach klareren Behebungsnachweisen für Führungskräfte und Prüfer widerspiegelt.[2] Der Markt für verwaltete externe Angriffsflächen-Informationsdienste ist darauf angewiesen, dass Anbieter operativen Fortschritt demonstrieren und Expositionen identifizieren.
Integrationskomplexität über SIEM, SOAR, ITSM und Schwachstellentools hinweg
Ein verwalteter externer Angriffsflächen-Dienst ist wertvoller, wenn Befunde ohne manuelle Nacharbeit in den Behebungsprozess des Kunden einfließen. SIEM, SOAR, ITSM und Schwachstellentools können unterschiedliche Datenstrukturen und Ticketing-Methoden verwenden, was für Kunden mit komplexen Sicherheitsumgebungen Integrationsaufwand erzeugt. Dies kann den operativen Nutzen nach einer ersten Bereitstellung verzögern, selbst wenn die Asset-Sichtbarkeit schnell verfügbar ist. Die Lücke zwischen schneller Erkennung und langsamerer Behebung kann das Abwanderungsrisiko erhöhen und die Ausweitung des Dienstes einschränken. Anbieter reagieren darauf, indem sie die Validierung enger mit Behebungs-Workflows verknüpfen und die Anzahl manueller Übergaben reduzieren. Der Markt für verwaltete externe Angriffsflächen-Informationsdienste wird eine reibungslosere operative Integration benötigen, um eine breitere Akzeptanz zu erzielen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
Erkennung verankert die Ausgaben, während Dark-Web-Informationen beschleunigenDie kontinuierliche externe Asset-Erkennung und -Inventarisierung führte im Jahr 2026 mit einem Marktanteil von 30,77 % im Markt für verwaltete externe Angriffsflächen-Informationsdienste. Käufer benötigen im Allgemeinen zuverlässige Inventardaten, bevor sie Schwachstellen identifizieren oder Behebungsarbeiten steuern können. Cloud-Bereitstellung, SaaS-Einführung, Unternehmensübernahmen und nicht verwaltete Subdomains können kontinuierlich erreichbare Assets außerhalb der normalen Änderungskontrolle hinzufügen. Detectify führte im März 2026 das IP-Bereichs-Scanning ein, um die Oberflächenüberwachung auf bis zu 65.536 IP-Adressen in einem Bereich auszuweiten. Diese Erweiterung spiegelt die Notwendigkeit wider, Netzwerkschicht-Infrastruktur zusätzlich zu Domains und Subdomains zu überwachen. Expositionsüberwachung, Änderungserkennung und Schwachstellenvalidierung folgen der Erkennung, wenn Organisationen von intermittierenden Bewertungen zu regelmäßiger Überwachung übergehen.
Bedrohungsinformationen und Dark-Web-Überwachung werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 20,76 % wachsen. Der Dienst wird immer wichtiger, da Ransomware-Gruppen und Infostealer-Betreiber vor Aktionen gegen ein Ziel Aufklärung betreiben. Searchlight Cyber meldete 2025 einen jährlichen Anstieg der Ransomware-Opfer um 30 % und unterstrich damit die Notwendigkeit, kriminelle Aktivitäten mit den exponierten Assets eines Kunden zu verknüpfen. Dies macht Dark-Web-Informationen zu einem Eingabefaktor für die Expositionspriorisierung und nicht zu einer separaten Überwachungsübung. Behebungsorchestrierung und Supply-Chain-Expositionsmanagement sind ebenfalls aufkommende Dienstleistungsbereiche, insbesondere für Organisationen mit komplexen Drittanbieterbeziehungen. Die Branche für verwaltete externe Angriffsflächen-Informationsdienste entwickelt sich hin zu Dienstleistungskombinationen, die ein Risiko identifizieren, validieren und helfen, es zu schließen.



Nach Bereitstellungsmodus:
Cloud-Bereitstellung prägt die Wirtschaftlichkeit verwalteter DiensteDie Cloud-Bereitstellung entfiel im Jahr 2026 auf 76,84 % des Marktes für verwaltete externe Angriffsflächen-Informationsdienste. Die kontinuierliche Überprüfung externer Infrastrukturen erfordert flexible Rechenkapazität, die die Cloud-Bereitstellung ohne Hardware-Beschaffung oder Wartungszyklen bereitstellen kann. Sie ermöglicht es auch, die Abdeckung anzupassen, wenn sich der Asset-Bestand des Kunden ändert. Regulatorische Erwartungen an eine kontinuierliche Überwachung sind konsistent mit Cloud-nativen Diensten, die für Verfügbarkeit und geografische Reichweite ausgelegt sind. Anbieter können Erkennungsdatenquellen hinzufügen und die Abdeckung aktualisieren, ohne Änderungen an der Kundeninfrastruktur zu erfordern. Dieses Betriebsmodell unterstützt das kontinuierliche Dienstleistungsmuster, das im Markt für verwaltete externe Angriffsflächen-Informationsdienste erwartet wird.
Die On-Premises-Bereitstellung bleibt bei Verteidigungsorganisationen, Finanzinstituten mit strengen Datenkontrollanforderungen und Betreibern kritischer Infrastrukturen, die teilweise isolierte Umgebungen verwalten, gefragt. Diese Nutzer können ein hybrides Modell verwenden, bei dem das externe Scanning in der Cloud-Infrastruktur stattfindet, während die Ergebnisse in kontrollierten Systemen verbleiben. Das Modell adressiert Datensouveränitätsbedenken, ohne die operativen Vorteile der kontinuierlichen externen Überwachung zu beseitigen. CyCognitos kontinuierliches KI-Pentesting, das im Juni 2026 veröffentlicht wurde, nutzte seine cloudbasierte Target-Graph-Architektur für laufende externe Tests. Da Cloud-Sicherheitspositionsmanagement und externes Angriffsflächen-Management stärker miteinander verbunden werden, werden rein On-Premises-Optionen voraussichtlich eine engere Rolle spielen. Anbieter werden flexible Bereitstellungsoptionen für Kunden benötigen, die nicht alle Sicherheitsdaten außerhalb einer kontrollierten Umgebung verschieben können.
Nach Unternehmensgröße:
KMU sind die am schnellsten wachsende KäufergruppeGroßunternehmen entfielen im Jahr 2026 auf 70,19 % der Marktgröße für verwaltete externe Angriffsflächen-Informationsdienste. Ihre komplexen Strukturen können Tochtergesellschaften, übernommene Unternehmen und umfangreiche Lieferantennetzwerke umfassen, was die externe Erkennung im großen Maßstab nützlich macht. Sie verfügen auch über etablierte Sicherheitsbudgets und häufigere Anforderungen, Expositionsdaten an die Unternehmensführung zu berichten. Eine GigaOm-Bewertung aus dem Jahr 2026 evaluierte 32 Anbieter für das Angriffsflächen-Management und beschrieb eine Verlagerung hin zu validierter Risikoreduktion und priorisierter Behebung gegenüber einfachen Asset-Zählungen. Diese Veränderung unterstützt verwaltete Anbieter, die erklären können, welche Befunde Maßnahmen erfordern. Große Kunden schätzen auch kontinuierliche Berichterstattung, da punktuelle Überprüfungen die Auswirkungen häufiger technologischer und organisatorischer Veränderungen nicht erfassen können.
Kleine und mittlere Unternehmen werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 20,23 % wachsen. Ein vollständig verwalteter Dienst kann praktischer sein als die Einstellung eines Expositionsmanagement-Analysten mit Bedrohungsinformations-Expertise. Cybertrust Japan startete im Oktober 2025 einen ASM-Dienst für internetfähige IT-Assets und zeigte damit, wie Anbieter Dienste für kleinere Organisationen verpacken. Das Servicedesign von PentaTrail spiegelt ebenfalls die Nachfrage nach Betrieben wider, die kein dediziertes Sicherheitsteam erfordern. Cybersicherheitsanforderungen in der Lieferkette können kleinere Anbieter dazu ermutigen, externes Risikomanagement nachzuweisen, um Geschäftsbeziehungen aufrechtzuerhalten. Der Markt für verwaltete externe Angriffsflächen-Informationsdienste kann sich daher durch gestaffelte Preismodelle und Berichtsmodelle ausweiten, die für ressourcenbeschränkte Käufer konzipiert sind.

Nach Endnutzerbranche:
BFSI setzt den Standard, während Telekommunikation schnell voranschreitetBFSI hielt im Jahr 2026 mit 42,31 % des Umsatzes die größte Endnutzerposition im Markt für verwaltete externe Angriffsflächen-Informationsdienste. Finanzinstitute sehen sich einer Kombination aus hochwertigen Assets, strengen Vorschriften und Störungsrisiken gegenüber, die alle eine kontinuierliche Abdeckung unterstützen. Das RBI-Rahmenwerk, DORA, die Regulierung des New York Department of Financial Services und die APRA-Leitlinien richten alle Aufmerksamkeit auf internetfähige Systeme und Cyberrisiken durch Dritte. Diese Anforderungen erleichtern die Rechtfertigung einer verwalteten Überwachung, da sie sowohl das Risikomanagement als auch die Compliance-Berichterstattung unterstützt. Finanzorganisationen benötigen auch Nachweise, dass Expositionen zwischen formellen Bewertungen verfolgt und behoben werden. Diese Bedürfnisse unterstützen längere Dienstleistungsbeziehungen als ein einzelner technischer Scan.
IT und Telekommunikation wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 21,19 % wachsen. Netzbetreiber und Technologiebetreiber pflegen große externe Asset-Bestände, die Netzwerkmanagementsysteme, Kundenportale, API-Gateways und Verbindungspunkte über mehrere Jurisdiktionen hinweg umfassen. Ihre Verpflichtungen zur Dienstverfügbarkeit machen externe Sichtbarkeit zu einer zentralen Betriebsanforderung. Gesundheitswesen und Biowissenschaften entwickeln sich ebenfalls weiter, da medizinische Geräte und klinische Systeme einer stärkeren Cybersicherheitsprüfung unterzogen werden. Regierung und Verteidigung, Einzel- und E-Commerce, Fertigung sowie Energie und Versorgungsunternehmen tragen weiterhin zur Nachfrage bei. Censys identifizierte in seinem Internet-Bericht 2026 fast 134.000 exponierte Hosts industrieller Steuerungssysteme, davon 38 % in Nordamerika, was die Expositionsherausforderung für Industriesektoren unterstreicht.
Geografische Analyse
Markt für verwaltete externe Angriffsflächen-Informationsdienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 81,14 % am Markt für verwaltete externe Angriffsflächen-Informationsdienste. Die Region verfügt über eine dichte Basis an Unternehmenstechnologiekäufern, etablierten verwalteten Sicherheitsdienstleistern sowie bundesstaatlichen und staatlichen Vorschriften. Die sektorspezifischen Ziele des U.S. Treasury für Finanzdienstleistungen fordern eine Reduzierung der Angriffsfläche und eine verbesserte Transparenz gegenüber Dritten, was die Nachfrage im Finanzdienstleistungssektor stärkt.[3] Unternehmensausgabenmuster und die große installierte Basis von Sicherheitsanbietern unterstützen die Nachfrage nach verwaltetem Monitoring. Die Vereinigten Staaten verzeichneten im Censys-Bericht zudem 62.687 exponierte KI-Systeme, was die kontinuierliche Überwachung KI-bezogener Exponierungen für regionale Käufer relevant macht.
Markt für verwaltete externe Angriffsflächen-Informationsdienste in Europa
Europa bleibt ein etablierter Markt für verwaltete externe Angriffsflächen-Informationsdienste, da die Compliance-Anforderungen besonders klar definiert sind. DORA trat im Januar 2025 in Kraft und verpflichtet Finanzunternehmen sowie kritische IKT-Drittanbieter zur Steuerung der operativen Resilienz. Dies schafft Nachfrage nach externer Expositionsüberwachung, die die gesamte Wertschöpfungskette der Finanzdienstleistungen umfasst. Die BIZ beschrieb die Aufforderung der Europäischen Zentralbank an Banken, Schwachstellen mithilfe von KI-Tools zu identifizieren und ihre Resilienzpläne zu aktualisieren. Outpost24 und Detectify belegen die etablierte Anbieterbasis der Region im Bereich verwalteter externer Transparenz. Positive Technologies erwarb im September 2026 einen Anteil von 33 % an CyberOK, um die Fähigkeiten im Bereich EASM und Penetrationsoperationen zu stärken.
Markt für verwaltete externe Angriffsflächen-Informationsdienste in APAC, MEA und Südamerika
Asien-Pazifik wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 20,74 % wachsen. Der Ausbau der digitalen Infrastruktur, nationale Cybersicherheitsanforderungen und begrenzte interne Sicherheitskapazitäten unterstützen die verwaltete Bereitstellung in der Region. Regulierungsbehörden, darunter MAS, APRA, Japans NISC und die RBI, verknüpfen die Überwachung externer Assets mit der Aufsicht über Cyberrisiken. NTT East Japan führte im September 2025 BizDrive ASM zu einem Preis von 116.000 JPY (800 USD) pro Monat für mindestens 3 Domains ein und demonstrierte damit einen lokalisierten verwalteten Dienstleistungsansatz für mittelständische Kunden. Dieser lokalisierte Ansatz bietet dem Markt für verwaltete externe Angriffsflächen-Informationsdienste einen praktischen Zugang zu kleineren und mittelgroßen Organisationen. Südamerika, der Nahe Osten und Afrika befinden sich in früheren Phasen der Einführung, wobei die Nachfrage auf Finanzinstitute und staatliche Einrichtungen konzentriert ist. Staatliche Cybersicherheitsprogramme und die Exponierung industrieller Systeme können die zusätzliche Nachfrage nach verwalteter Transparenz in Brasilien, Saudi-Arabien, den Vereinigten Arabischen Emiraten und Südafrika unterstützen.
Wettbewerbslandschaft
Marktkonzentration
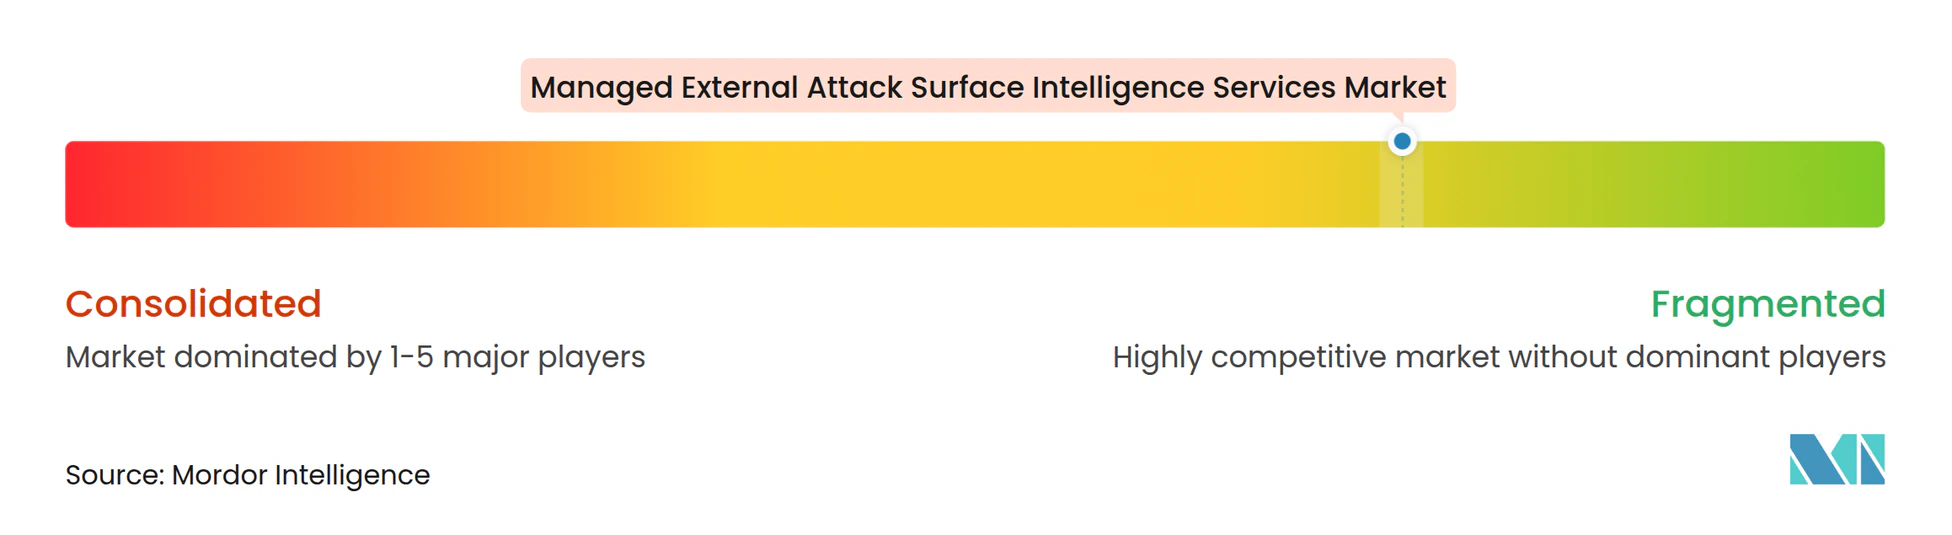
Der Markt für verwaltete externe Angriffsflächen-Informationsdienste ist fragmentiert, mit mehr als 25 aktiven Anbietern, die überlappende Erkennungs-, Bedrohungsinformations-, Validierungs- und Behebungsfähigkeiten anbieten. Kein einzelnes Unternehmen hat eine dominante Umsatzposition in den verfügbaren Informationen. Anbieter differenzieren sich durch internetweite Daten, Validierungsmethoden, Dark-Web-Informationen und Integrationen mit den Behebungsprozessen der Kunden. Censys nutzt seine Internet Map zur Unterstützung seines Erkennungsangebots, während KELA und Searchlight Cyber Bedrohungsinformationen betonen. CyCognitos kontinuierliches KI-Pentesting, das im Juni 2026 veröffentlicht wurde, stellte einen strategischen Schritt hin zu kontinuierlichem Ausnutzbarkeitstest über die externe Oberfläche dar. Der Markt für verwaltete externe Angriffsflächen-Informationsdienste verlagert sich von der Erkennungsmenge hin zu validierter Exposition und schnelleren Minderungsworkflows. Anbieter im Markt für verwaltete externe Angriffsflächen-Informationsdienste müssen auch zeigen, dass ihre Befunde praktische Behebungsentscheidungen unterstützen können.
Strategische Konsolidierung erweitert die Wettbewerbsreichweite etablierter Sicherheitsplattformen. CrowdStrike war im Februar 2026 der einzige Anbieter, der in den 2025 Gartner Peer Insights Voice of the Customer für externes Angriffsflächen-Management als Kundenwahl ausgezeichnet wurde, was zeigt, wie breitere Plattformen in der Kategorie an Sichtbarkeit gewinnen.[4] Infoblox trat im Juli 2026 mit DNS-nativem EASM und Supply-Chain-Informationen in das Feld ein. Es berichtete, dass hängende CNAME-Einträge bei 31 von 40 Early-Access-Organisationen gefunden wurden, wobei fast 1/3 dieser Organisationen einer leicht ausnutzbaren Subdomain-Hijacking-Exposition ausgesetzt war. Diese Schritte zeigen, dass Daten-Assets und Workflow-Integration zentral für die Wettbewerbspositionierung sind. Sie erhöhen auch den Wettbewerbsdruck auf Spezialisten, die nur eine Asset-Liste bereitstellen.
Der Markt für verwaltete externe Angriffsflächen-Informationsdienste bietet weiterhin Chancen im Gesundheitswesen, in der Energie und in der Fertigung, wo spezialisierte verwaltete Abdeckung weniger etabliert ist. Käufer in diesen Sektoren benötigen möglicherweise Erkennungsinhalte, die medizinische, industrielle oder operative Technologien widerspiegeln, anstatt allgemeine Unternehmenssysteme. Anbieter können sich auch durch Behebungsworkflows differenzieren, die SOC-2-Typ-II-Anforderungen erfüllen. Searchlight Cyber erwarb im Oktober 2025 Intangic und fügte seiner Expositions- und Dark-Web-Informationsfähigkeit quantitative Cyberrisiko-Modellierung hinzu. FireCompass sammelte im September 2025 20 Millionen USD ein, um seine KI-gestützte offensive Sicherheitsplattform in Nordamerika, EMEA und dem asiatisch-pazifischen Raum zu skalieren. CloudSEK sammelte im Mai 2025 19 Millionen USD ein, um die KI-Modellentwicklung und internationale Expansion seiner prädiktiven Cyber-Bedrohungsinformationsplattform voranzutreiben.
Marktführer für verwaltete externe Angriffsflächen-Informationsdienste
-
CyCognito, Inc.
-
Censys, Inc.
-
Outpost24 AB
-
Bishop Fox Consulting, LLC
-
IONIX Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete externe Angriffsflächen-Informationsdienste Unternehmen in diesem Bericht
- CyCognito, Inc.
- Censys, Inc.
- Detectify AB
- Assetnote Pty Ltd
- Halo Security, Inc.
- Hadrian, Inc.
- IONIX Ltd.
- Outpost24 AB
- RiskProfiler, Inc.
- Searchlight Cyber Ltd
- watchTowr Pte. Ltd.
- Cyberint Technologies Ltd.
- Cyble, Inc.
- Group-IB Global Private Limited
- KELA Ltd.
- ImmuniWeb SA
- Hadar Cybersecurity, Inc.
- Intruder Systems Ltd
- Bishop Fox Consulting, LLC
- Foresiet Oy
- ThreatNG Security, Inc.
- Sweepatic NV
- FireCompass Technologies Private Limited
- CloudSEK Information Security Private Limited
- JupiterOne, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete externe Angriffsflächen-Informationsdienste
- Oktober 2026: Censys veröffentlichte seinen fünften jährlichen Bericht zum Stand des Internets und stellte fest, dass die internetfähige KI-Infrastruktur in 9 Monaten um 63 % auf fast 268.000 exponierte Systeme weltweit gewachsen ist, was maßgebliche Daten liefert, die die kontinuierliche verwaltete externe Erkennung als Marktanforderung validieren.
- September 2026: Positive Technologies erwarb einen Eigenkapitalanteil von 33 % am Cybersicherheitsunternehmen CyberOK, um die Entwicklung von EASM- und Penetrationsoperationsfähigkeiten zu beschleunigen, was auf anhaltende strategische Investitionen in verwaltete externe Bedrohungssichtbarkeit in osteuropäischen und GUS-Märkten hinweist.
- August 2026: Searchlight Cyber startete seine Plattform für präventives Bedrohungsexpositionsmanagement, die Dark-Web-Informationen mit externem Angriffsflächen-Kontext kombiniert, um gegnerisch getimte Expositionswarnungen vor aktiven Bedrohungskampagnen zu liefern – eine bedeutende Weiterentwicklung von reaktiver Dark-Web-Überwachung hin zu vorausschauender Expositionsabwehr.
- Juli 2026: Infoblox trat in den Markt für externes Angriffsflächen-Management mit einer DNS-nativen EASM-Fähigkeit und einem Supply-Chain-Informationsmodul ein; in einem Early-Access-Programm wurden hängende CNAME-Einträge bei 31 von etwa 40 teilnehmenden Organisationen identifiziert, von denen fast 1/3 trivial für Subdomain-Hijacking ausnutzbar waren.
Globaler Berichtsumfang für den Markt für verwaltete externe Angriffsflächen-Informationsdienste
Der Markt für verwaltete externe Angriffsflächen-Informationsdienste umfasst Umsätze, die von Drittanbieter-Cybersicherheitsdienstleistern generiert werden, die Organisationen dabei helfen, ihre internetfähigen digitalen Assets und externen Sicherheitsexpositionen kontinuierlich zu identifizieren, zu inventarisieren, zu überwachen und zu bewerten. Diese Dienste kombinieren externe Asset-Erkennung, Expositionsüberwachung, Änderungserkennung, Schwachstellen- und Fehlkonfigurationsvalidierung, Bedrohungsinformationen und Dark-Web-Überwachung, um potenzielle Angriffsvektoren zu identifizieren und umsetzbare Erkenntnisse zur Reduzierung von Cyberrisiken bereitzustellen.
Der Marktbericht für verwaltete externe Angriffsflächen-Informationsdienste ist segmentiert nach Dienstleistungstyp (kontinuierliche externe Asset-Erkennung und -Inventarisierung, Expositionsüberwachung und Änderungserkennung, Schwachstellen- und Fehlkonfigurationsvalidierung, Bedrohungsinformationen und Dark-Web-Überwachung sowie andere Dienstleistungstypen), Bereitstellungsmodus (Cloud und On-Premises), Unternehmensgröße (Großunternehmen und kleine und mittlere Unternehmen), Endnutzerbranche (BFSI, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und Verteidigung, Einzel- und E-Commerce, Fertigung, Energie und Versorgungsunternehmen sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Kontinuierliche externe Asset-Erkennung und -Inventarisierung |
| Expositionsüberwachung und Erkennung |
| Schwachstellen- und Fehlkonfigurationsvalidierung |
| Bedrohungsinformationen und Dark-Web-Überwachung |
| Andere verwaltete externe Angriffsflächen-Informationsdienste |
| Cloud |
| On-Premises |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und Verteidigung |
| Einzel- und E-Commerce |
| Fertigung |
| Energie und Versorgungsunternehmen |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Chile | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Benelux | |
| Nordische Länder | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Singapur | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Katar | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Kenia | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Kontinuierliche externe Asset-Erkennung und -Inventarisierung | |
| Expositionsüberwachung und Erkennung | ||
| Schwachstellen- und Fehlkonfigurationsvalidierung | ||
| Bedrohungsinformationen und Dark-Web-Überwachung | ||
| Andere verwaltete externe Angriffsflächen-Informationsdienste | ||
| Nach Bereitstellungsmodus | Cloud | |
| On-Premises | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | BFSI | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und Verteidigung | ||
| Einzel- und E-Commerce | ||
| Fertigung | ||
| Energie und Versorgungsunternehmen | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Benelux | ||
| Nordische Länder | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Singapur | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Katar | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Kenia | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete externe Angriffsflächen-Informationsdienste?
Der Markt wird voraussichtlich von 1,69 Milliarden USD im Jahr 2026 und 2,56 Milliarden USD im Jahr 2027 auf 6,31 Milliarden USD bis 2032 wachsen, mit einer CAGR von 19,77 %.
Was treibt die Nachfrage nach verwalteten externen Angriffsflächen-Informationsdiensten an?
Cloud-, SaaS-, IoT- und KI-verbundene Assets, regulatorische Anforderungen und begrenztes Fachpersonal stärken die Nachfrage nach kontinuierlicher externer Überwachung.
Welcher Dienstleistungstyp führt bei verwalteten externen Angriffsflächen-Informationsdiensten?
Die kontinuierliche externe Asset-Erkennung und -Inventarisierung führte im Jahr 2026 mit einem Anteil von 30,77 %, während Bedrohungsinformationen und Dark-Web-Überwachung bis 2032 voraussichtlich mit einer CAGR von 20,76 % wachsen werden.
Warum ist Cloud das bevorzugte Bereitstellungsmodell für diese Dienste?
Die Cloud-Bereitstellung hielt im Jahr 2026 einen Umsatzanteil von 76,84 %, da sie elastisches, kontinuierliches Scanning ohne On-Premises-Hardwareanforderungen unterstützt.
Welcher Endnutzersektor hat die größte Nachfrage?
BFSI entfiel im Jahr 2026 auf 42,31 % des Umsatzes, da der Sektor einem hochwertigen Cyberrisiko und einer umfangreichen regulatorischen Aufsicht ausgesetzt ist.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 20,74 % wachsen, unterstützt durch den Ausbau digitaler Infrastrukturen.