
OT Attack Surface Management Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
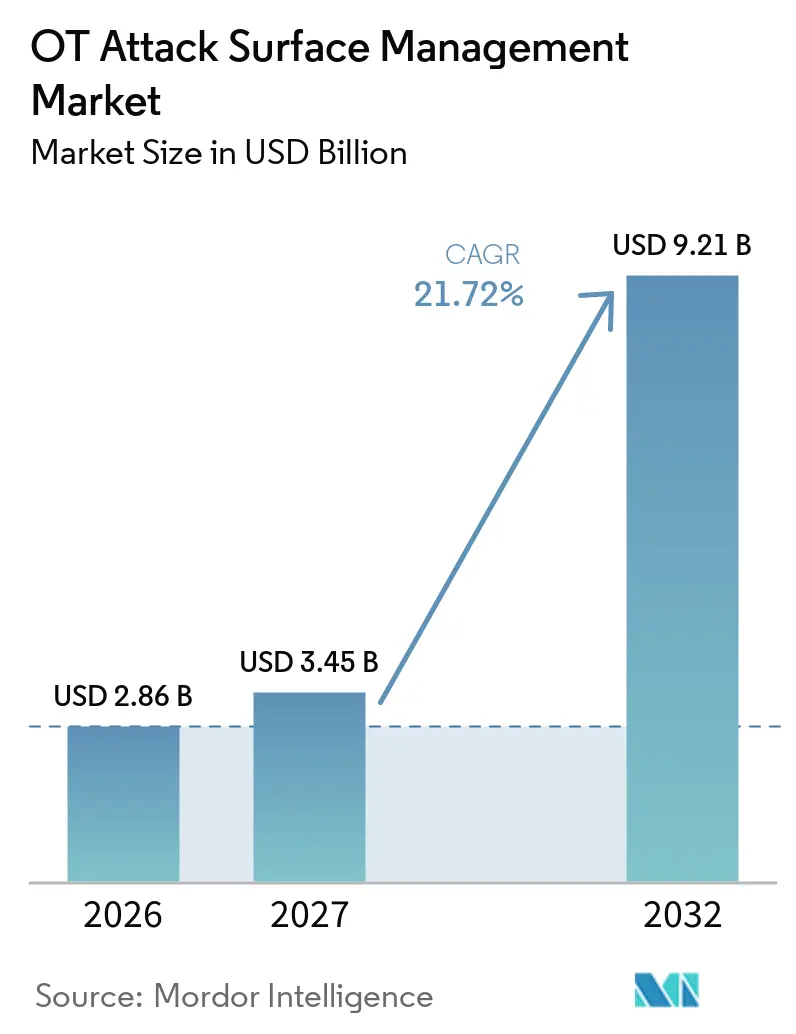
| Marktgröße (2027) | 3.45 Milliarden US-Dollar |
| Marktgröße (2032) | 9.21 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 21.72 % |
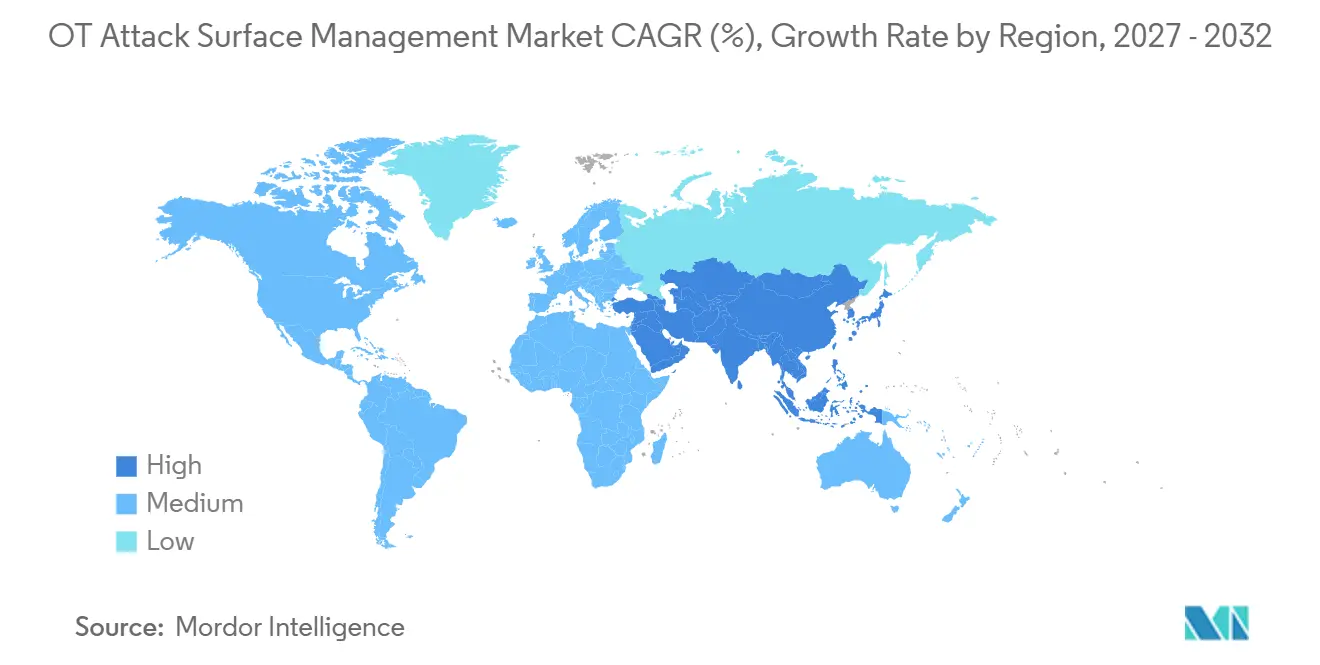
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
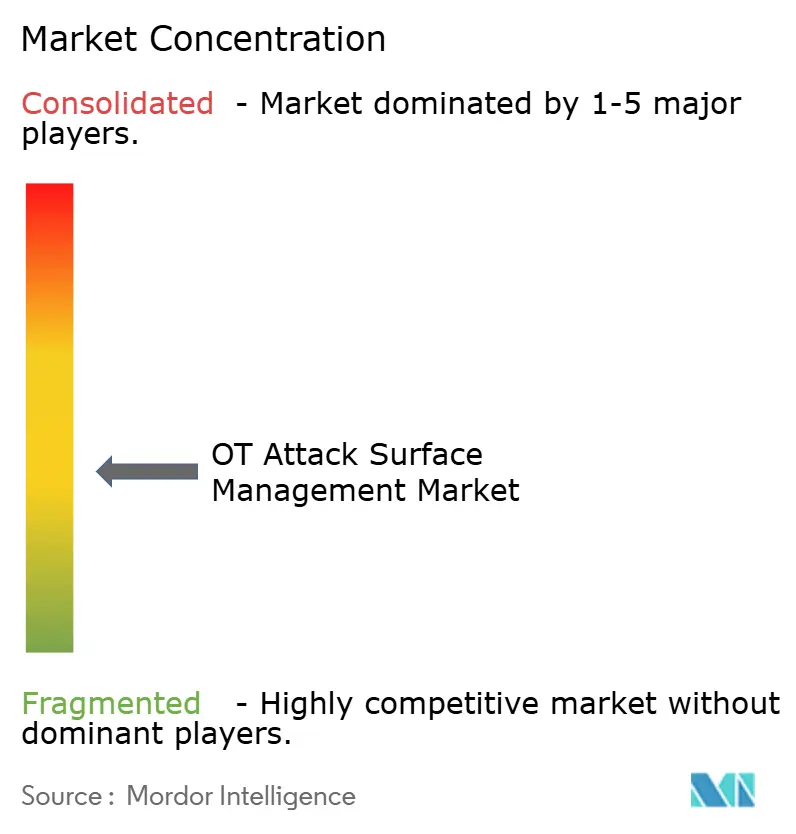
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
OT Attack Surface Management Marktanalyse von Mordor Intelligence
Die Marktgröße des OT Attack Surface Management Marktes wird im Jahr 2026 auf 2,86 Milliarden USD geschätzt und soll bis 2032 auf 9,21 Milliarden USD anwachsen, mit einer CAGR von 21,72 % von 2027 bis 2032. Der OT Attack Surface Management Markt wächst, da IT- und OT-Netzwerke stärker miteinander verbunden werden und dadurch die Anzahl der industriellen Assets zunimmt, die durch einen Cybervorfall erreicht werden können. Vielen Anlagen fehlt noch immer ein aktueller Überblick über Geräte, Verantwortliche, Software und Kommunikation in den Anlagennetzwerken. Dies macht Erkennung und Inventarisierung zu einem praktischen Ausgangspunkt für den OT Attack Surface Management Markt, da Unternehmen keine Geräte absichern können, die sie nicht identifiziert haben. Regulatorische Anforderungen, Dokumentationsbedarf von Versicherern und wachsende industrielle Konnektivität bringen Sicherheits-, Ingenieur- und Compliance-Teams in denselben Beschaffungsprozess. Anbieter reagieren darauf mit Plattformkombinationen, Cloud-Bereitstellungsoptionen und Tools, die Asset-Daten mit Behebungs- und Compliance-Aufzeichnungen verknüpfen.
Wichtigste Erkenntnisse des Berichts
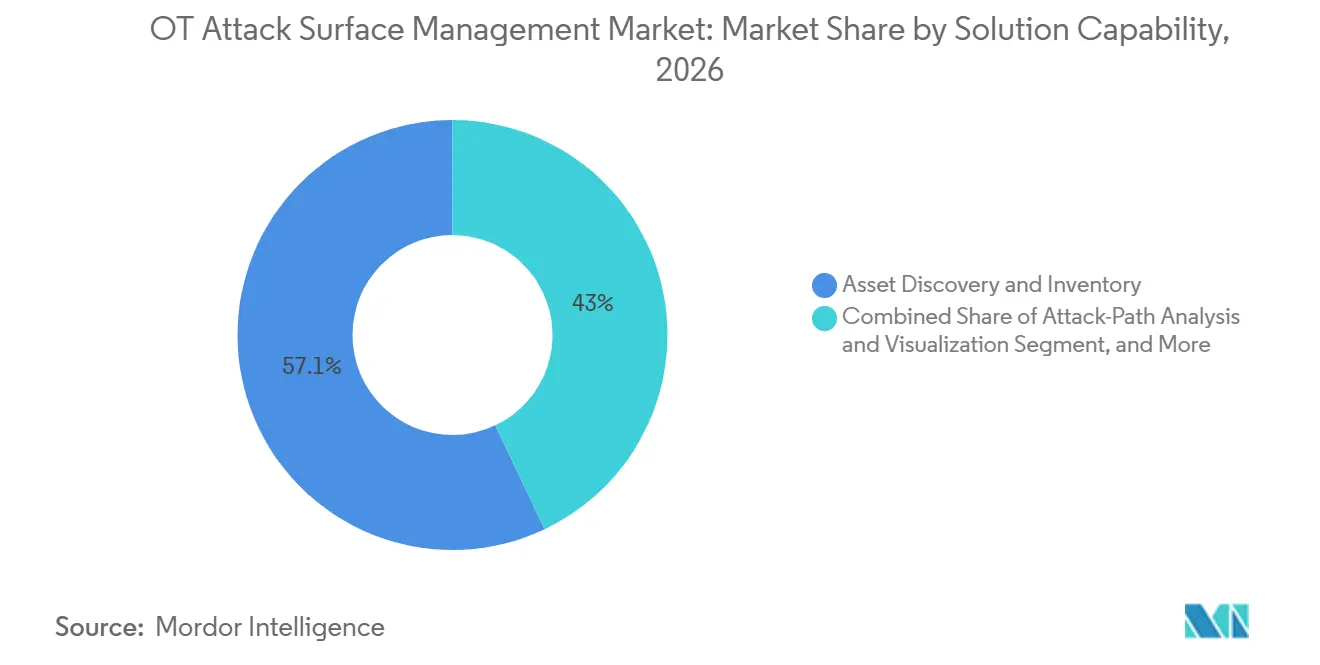
- Nach Lösungsfähigkeit hielt Asset-Erkennung und -Inventarisierung im Jahr 2026 einen Anteil von 57,05 % am OT Attack Surface Management Markterlös, während Angriffspfadanalyse und -visualisierung bis 2032 voraussichtlich mit einer CAGR von 23,56 % wachsen werden.
- Nach Bereitstellungsmodus hielt On-Premises im Jahr 2026 einen Anteil von 66,81 % am OT Attack Surface Management Markterlös, während Cloud bis 2032 voraussichtlich mit einer CAGR von 23,89 % wachsen wird.
- Nach Asset-Typ hielten industrielle Steuerungssysteme im Jahr 2026 einen Anteil von 42,18 % am OT Attack Surface Management Markterlös, während industrielles IoT und Sensoren bis 2032 voraussichtlich mit einer CAGR von 23,20 % wachsen werden.
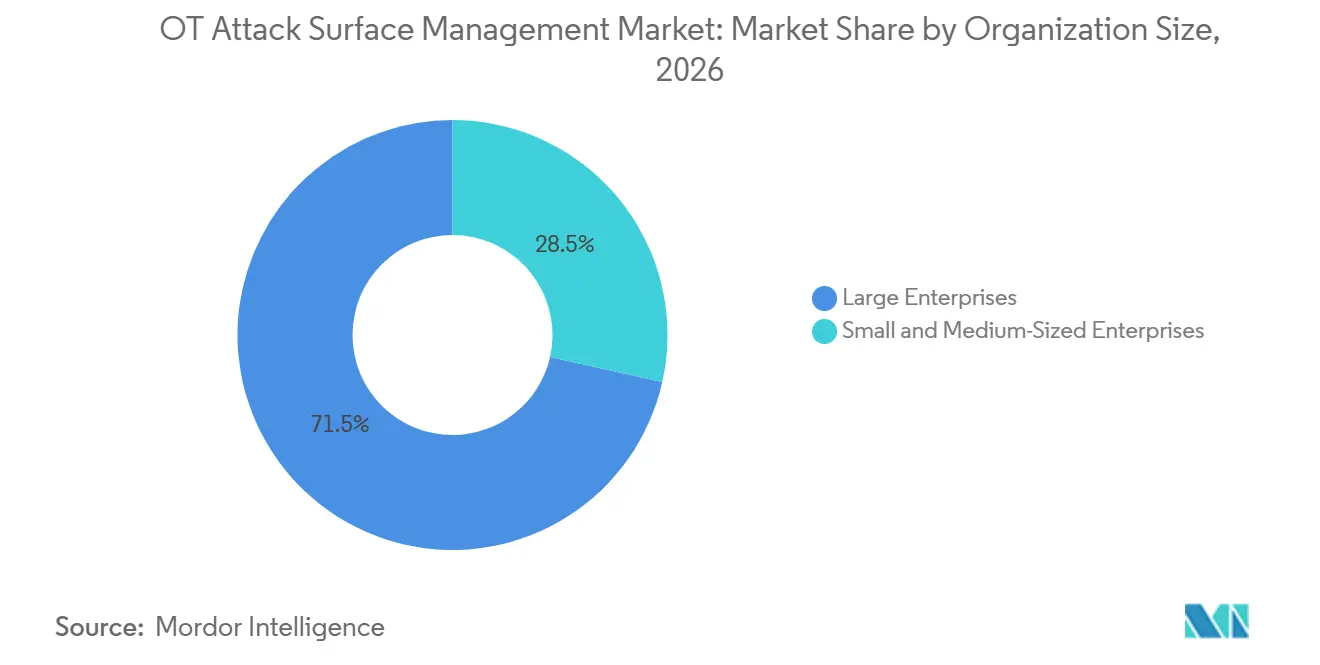
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 71,49 % am OT Attack Surface Management Markterlös, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 24,15 % wachsen werden.
- Nach Endverbrauchsbranche hielt die industrielle Fertigung im Jahr 2026 einen Anteil von 29,11 % am OT Attack Surface Management Markterlös, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 22,49 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 36,19 % am Erlös, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 22,81 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale OT Attack Surface Management Markttrends und Erkenntnisse
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| IT-OT-Konvergenz erweitert die Exposition nicht verwalteter Assets | +6.5% | Global, konzentriert in den Industriekorridoren Nordamerikas, Europas und Asien-Pazifiks | Kurzfristig (≤ 2 Jahre) |
| Regulierung kritischer Infrastrukturen schreibt kontinuierliche OT-Transparenz vor | +5.2% | Nordamerika, Europa und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Industrielle Digitalisierung erhöht die Dichte vernetzter Assets | +4.0% | Asien-Pazifik, Nordamerika, Europa, Naher Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Versicherungs- und Prüfungsanforderungen verlangen nachweisqualifizierte Asset-Inventare | +2.1% | Global, am stärksten ausgeprägt in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Sichere aktive Erkennung verbessert die Abdeckung über passive Überwachung hinaus | +1.0% | Global, insbesondere bei großen verteilten Energie- und Versorgungsanlagen | Mittelfristig (2–4 Jahre) |
| KI-gestützte Asset-Kontextualisierung reduziert den OT-Expositionsmanagement-Aufwand | +0.9% | Global, mit schnellerer Einführung in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
IT-OT-Konvergenz erweitert die Exposition nicht verwalteter Assets
Die IT-OT-Konvergenz hat die Trennung verringert, die früher den Zugang zu Anlagensystemen einschränkte. Der OT Attack Surface Management Markt profitiert davon, wenn Betreiber Verbindungen zwischen Fernzugriffstools, Cloud-Diensten, Engineering-Workstations und Steuerungen identifizieren müssen. TXOne Networks berichtete, dass 96 % der OT-Sicherheitsvorfälle im Jahr 2025 mit einem Kompromittierung auf IT-Ebene begannen, was die Bedeutung der Absicherung des Zugangswegs zu Betriebsabläufen unterstreicht. Claroty berichtete, dass mehr als 12 % der Industrieunternehmen OT-Assets hatten, die mit bösartigen Domains kommunizierten. ISACA stellte fest, dass vernetzte Umgebungen Risiken aus Fernzugriff, Cloud-Nutzung und verschiedenen IoT-Protokollen erben, für die viele Legacy-Systeme nicht ausgelegt waren. CISA warnte im Mai 2025 außerdem, dass exponierte Assets und Standard-Anmeldedaten weniger versierten Akteuren ermöglichen können, OT-Systeme anzugreifen.
Regulierung kritischer Infrastrukturen schreibt kontinuierliche OT-Transparenz vor
Die Regulierung verlagert sich von Perimeter-Kontrollen hin zu laufender interner Transparenz und dem Nachweis, dass Kontrollen funktionieren. Dies unterstützt den OT Attack Surface Management Markt, da Asset-Aufzeichnungen, Netzwerküberwachung und Prüfprotokolle gemeinsam erforderlich sind. FERC genehmigte NERC CIP-015-1 im Juni 2025, und der Standard schreibt die interne Netzwerksicherheitsüberwachung für bestimmte Cyber-Systeme des Bulk Electric System vor. Der Standard trat am 2. September 2025 in Kraft, mit Compliance-Terminen am 1. Oktober 2028 und 1. Oktober 2030. FERC genehmigte CIP-015-2 im August 2026, um die Überwachung auf elektronische und physische Zugangskontrollsysteme außerhalb des Sicherheitsperimeters auszuweiten. Japans Ministerium für Wirtschaft, Handel und Industrie veröffentlichte im Juni 2025 ebenfalls OT-Sicherheitsrichtlinien für Halbleiterfabriken und verknüpfte dabei Anlagenpraktiken mit NIST CSF 2.0 und verwandten Rahmenwerken.
Industrielle Digitalisierung erhöht die Dichte vernetzter Assets
Die industrielle Digitalisierung fügt Betriebsumgebungen Sensoren, Historiker, Edge-Geräte und Soft-SPSen hinzu. Jedes hinzugefügte Gerät erhöht den Bedarf an Erkennung, Klassifizierung und Überwachung im OT Attack Surface Management Markt. Fortinet berichtete, dass 40 % der befragten Unternehmen im Jahr 2026 ICS-Systeme hatten, die weniger als 5 Jahre alt waren, verglichen mit 20 % im Jahr 2025. Forescout stellte fest, dass 44 % der Industrieunternehmen Echtzeit-Cyber-Transparenz meldeten, während fast 60 % OT- und IoT-Bedrohungen nicht zuverlässig erkennen konnten. CISAs Leitfaden zur Asset-Inventarisierung beschreibt einen Prozess für Eigentümer und Betreiber zur Dokumentation der Kritikalität, Funktionen und Abhängigkeiten ihrer OT-Assets. Der Leitfaden bekräftigt, dass eine manuell gepflegte Asset-Liste nicht mit einem sich verändernden industriellen Bestand Schritt halten kann.
Versicherungs- und Prüfungsanforderungen verlangen nachweisqualifizierte Asset-Inventare
Versicherungs- und Prüfungsprozesse legen mehr Gewicht auf dokumentierte Asset-Kontrolle. Der OT Attack Surface Management Markt bietet eine Möglichkeit, Erkennungsdaten in Aufzeichnungen umzuwandeln, die Underwriting- und Compliance-Prüfungen unterstützen. Versicherer erwarten zunehmend dokumentierte Asset-Inventare, einschließlich Firmware-Versionen, Patch-Status und kompensierender Kontrollen, zum Zeitpunkt eines Schadensfalls. Dieser Bedarf ist besonders relevant für Betreiber, die sowohl einer Versicherungsverlängerung als auch formalen Verpflichtungen gemäß NERC CIP, NIS2 oder ISO 27001 gegenüberstehen. Ein einziges Inventar, das mehrere Prüfungsprozesse unterstützt, kann die doppelte Beweiserhebung reduzieren. Der Wert ist am größten dort, wo Versorgungs-, Chemie- und andere Betreiber kritischer Infrastrukturen gegenüber mehreren externen Parteien Kontrollen nachweisen müssen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Legacy-Protokoll- und Sicherheitsbeschränkungen begrenzen die aktive Erkennung | -2.8% | Global, am stärksten in Brownfield-Energie-, Chemie- und Wassersektoren | Langfristig (≥ 4 Jahre) |
| Unvollständige Asset-Eigentümerdaten verlangsamen die Behebung von Expositionen | -1.6% | Global, konzentriert in großen Unternehmen mit mehreren Standorten | Mittelfristig (2–4 Jahre) |
| Empfindlichkeit gegenüber Betriebsausfallzeiten verlängert Bereitstellungszyklen | -1.2% | Global, insbesondere in Industrien mit kontinuierlichen Prozessen | Mittelfristig (2–4 Jahre) |
| Mangel an OT-Cybersicherheitsspezialisten erhöht die Gesamtbetriebskosten | -0.9% | Global, am stärksten ausgeprägt in Asien-Pazifik und Südamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Legacy-Protokoll- und Sicherheitsbeschränkungen begrenzen die aktive Erkennung
Legacy-Protokolle wie Modbus, DNP3, PROFIBUS und proprietäre Anbieterprotokolle wurden nicht für aktives Sicherheits-Scanning ausgelegt. Eine Abfrage kann in sicherheitskritischen Umgebungen zu Geräteabstürzen, Kommunikationsunterbrechungen oder unerwarteten Zustandsänderungen führen. Das NCCoE des NIST stellte fest, dass OT-Bestände proprietäre Protokolle umfassen, die nicht auf Standard-IT-Asset-Management-Ansätze anwendbar sind.[1] Dieselbe Projektbeschreibung stellte fest, dass die Legacy-Konfigurationserfassung manuelle physische Inspektion erfordern kann. Passive Überwachung identifiziert keine Geräte, die keinen Datenverkehr erzeugen, was dunkle Assets, luftgespaltene Geräte und selten kommunizierende Steuerungen weniger sichtbar macht. Diese Einschränkung macht physische Begehungen in einigen Energie-, Chemie- und Wasserinstallationen notwendig und verlängert Bereitstellungszeit und -kosten.
Unvollständige Asset-Eigentümerdaten verlangsamen die Behebung von Expositionen
Erkennung allein löst eine Schwachstelle nicht, es sei denn, eine Person oder ein Team trägt die Verantwortung für das betroffene Asset. Unklare Eigentümerschaft zwischen IT- und OT-Teams bleibt nach Abschluss der Inventarisierung eine praktische Hürde für die Behebung. Claroty identifizierte unklare Eigentümerschaft als eine der wichtigsten Kundenherausforderungen in seiner Finanzierungsankündigung vom Januar 2026. Das OT-Asset-Management-Projekt des NIST aus dem Jahr 2026 umfasst die Verfolgung der Verantwortung von der Spezifikation und Beschaffung bis zur Außerbetriebnahme. Ohne verantwortliche Eigentümer können identifizierte Schwachstellen ungelöst bleiben, was den operativen Wert von Expositionsmanagement-Tools verringert. Es kann auch Investitionen in fortgeschrittenere Angriffspfad- und Visualisierungsfunktionen entmutigen, wenn grundlegende Erkenntnisse nicht umgesetzt werden.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Lösungsfähigkeit: Erkennung verankert den Erlös, während Angriffspfadintelligenz das Wachstum anführt
Asset-Erkennung und -Inventarisierung machte im Jahr 2026 57,05 % des OT Attack Surface Management Marktanteils aus. Es ist die erste erforderliche Fähigkeit, bevor Betreiber Schwachstellen, Kommunikationspfade und Systemeigentümerschaft kartieren können. CISA identifizierte Lücken in der Asset-Inventarisierung als wesentliche Schwäche in OT-Umgebungen und veröffentlichte Leitlinien zum Aufbau eines vollständigen, nutzbaren Inventars. Expositions- und Schwachstellenmanagement sowie Netzwerk- und Kommunikationsüberwachung werden wichtiger, sobald eine Organisation über einen stabilen Asset-Datensatz verfügt. Diese Funktionen ermöglichen es Betreibern, von einer Geräteliste zu Priorisierung und kontinuierlicher Aufsicht überzugehen. Andere Fähigkeiten, wie Berichtsmodule und Integrations-Middleware, unterstützen den Arbeitsablauf, sind aber oft in umfassendere Plattformen integriert.
Angriffspfadanalyse und -visualisierung werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 23,56 % wachsen. Die OT Attack Surface Management Marktgröße für diese Fähigkeit wird von Nutzern angetrieben, die verstehen müssen, ob eine Gruppe verbundener Schwachstellen einen physischen Prozess beeinträchtigen könnte. Im Jahr 2026 veröffentlichte Peer-Review-Forschung ergab, dass die auf Angriffsgraphen basierende OT-Risikobewertung die Vorhersage von Angreiferpfaden im Vergleich zu Bewertungen, die ausschließlich auf Schwachstellenwerten basieren, verbesserte. Claroty stellte im August 2025 seine CPS Library vor und lancierte im Mai 2026 Claroty Claire, um Asset-Kontext zu Schwachstellen- und Expositionsdaten hinzuzufügen. Dragos stellte 2026 EmberAI vor, um Analysten bei der Abfrage von Assets und der Übersetzung von Advisories in standortspezifische Bewertungen zu unterstützen.[2] Da auf ISA/IEC 62443 basierende Risikobewertungspraktiken reifen, kann dokumentierte Pfadanalyse Sicherheits-, Ingenieur- und Compliance-Teams gemeinsam dienen.

Nach Bereitstellungsmodus: On-Premises dominiert, während Cloud-Architektur sich beschleunigt
On-Premises-Bereitstellung machte im Jahr 2026 66,81 % des Erlöses aus. Viele OT-Umgebungen priorisieren deterministische Leistung, Luftspalt-Trennung und eingeschränkte Datenbewegung, was die Nutzung von Cloud-Konnektivität an sensiblen Standorten einschränkt. Nuklear-, verteidigungsbezogene und klassifizierte Industrieanlagen können aufgrund von Datensouveränitätsregeln lokale Verarbeitung erfordern. Lokale Plattformen können daher auch dann notwendig bleiben, wenn Unternehmenssicherheitsprogramme anderswo Cloud-Tools verwenden. Hybridmodelle bieten eine Zwischenlösung durch Kollektoren auf Anlagenebene und zentral verwaltete Analysen. Dieser Ansatz kann lokale Betriebskontrollen bewahren und gleichzeitig eine standortübergreifende Aufsicht ermöglichen.
Cloud-Bereitstellung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 23,89 % wachsen. Der OT Attack Surface Management Markt profitiert von Cloud-Bereitstellung, wo Hardware-Kosten, Anforderungen an Fachpersonal und Verzögerungen bei Software-Updates Hürden für kleinere Teams darstellen. CISA veröffentlichte 2025 2.155 CVEs in 508 ICS-Advisories, was den operativen Wert zeitnaher Informationen und Plattform-Updates zeigt. Clarotys xDome und TXOnes Management-Plattformen zeigen, wie lokale Datenerfassung mit zentral verfügbaren Risikoanalysen kombiniert werden kann. Cloud-Optionen sind besonders relevant für Logistik-, Lebensmittel- und Getränke- sowie mittelständische Fertigungsstandorte, wo Kontinuitätsanforderungen weniger restriktiv sind als im Kernversorgungsbetrieb. Kleine und mittlere Unternehmen können das Modell nutzen, um Fähigkeiten zu erhalten, die vollständig vor Ort schwer zu unterhalten wären.
Nach Asset-Typ: ICS dominiert, während industrielles IoT die Expositionsfläche erweitert
Industrielle Steuerungssysteme hielten im Jahr 2026 im Asset-Typ-Segment 42,18 % des Erlöses. Diese Systeme übersetzen digitale Befehle in physische Aktionen und haben daher direkte betriebliche Bedeutung. Claroty identifizierte mehr als 111.000 bekannte ausnutzbare Schwachstellen in fast 1 Million OT-Geräten in Fertigungs-, Logistik- und Rohstoffunternehmen. Das Unternehmen berichtete, dass 68 % dieser Schwachstellen mit aktiven Ransomware-Gruppen verknüpft waren. SCADA-Systeme, SPSen, Remote-Terminal-Einheiten und verteilte Steuerungssysteme verfügen über etablierte passive Überwachungsabdeckung, aber Legacy-Protokolle können die aktive Erkennung weiterhin einschränken. Chemie-, Öl- und Gasanlagen schenken verteilten Steuerungssystemen besondere Aufmerksamkeit, da eine Kompromittierung hochfolgenreiche Prozesse beeinträchtigen kann.
Industrielles IoT und Sensoren werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 23,20 % wachsen. IIoT-Bereitstellungen können Endpunkte schneller hinzufügen als traditionelle OT-Kategorien, und viele dieser Endpunkte kommen ohne Sicherheits-Agent oder etabliertes Asset-Profil an. Drahtlose Konnektivität und Firmware auf Verbraucherniveau können auch außerhalb der Sichtbarkeit der passiven Ethernet-Überwachung liegen. Tenable lancierte im April 2026 VM-Native OT Discovery, um protokollbewusste Handshakes für SPSen, HMIs, IoT-Geräte und Shadow-IT-Assets zu nutzen. Forschungen zu konvergierten Fabriknetzwerken ergaben auch, dass IIoT-Endpunkte früh in mehrstufigen Angriffspfaden auftreten können. Die Kombination aus schnellem Endpunktwachstum und unvollständiger Legacy-Abdeckung macht diese Asset-Kategorie zu einer wichtigen Quelle ungedeckter Nachfrage.
Nach Unternehmensgröße: Großunternehmen führen, während KMU die nächste Wachstumsphase antreiben
Großunternehmen machten im Jahr 2026 71,49 % des Erlöses aus. Sie betreiben große OT-Bestände und stehen oft vor den anspruchsvollsten Prüfungs- und Regulierungszeitplänen. NERC CIP, NIS2-Anforderungen für wesentliche Einrichtungen und Pipeline-Sicherheitsdirektiven können am direktesten für Betreiber mit kritischen Assets oder größerem Umfang gelten. Dragos berichtete, dass nur 30 % der OT-Netzwerke über ausreichende Transparenz verfügten, obwohl große Unternehmen typischerweise über größere Budgets und mehr interne Ressourcen zur Lösung des Problems verfügen. Claroty gab an, im Januar 2026 24 der Fortune-100-Unternehmen zu bedienen, was zeigt, wo die Einführung unter den wichtigsten Betreibern kritischer Infrastrukturen konzentriert ist. Verteilte Standorte und unterschiedliche Asset-Eigentümer können die Behebung auch für diese gut ausgestatteten Kunden schwierig machen.
Kleine und mittlere Unternehmen werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 24,15 % wachsen. NIS2 erweitert Compliance-Anforderungen auf 18 Sektoren und bringt mehr mittelständische Betreiber in formale Cybersicherheitszeitpläne. SaaS-Bereitstellung reduziert die anfängliche Infrastruktur- und Fachpersonalbelastung, die viele kleinere Unternehmen bisher vom OT Attack Surface Management Markt ferngehalten hatte. Radiflow stellte 2025 Radiflow360 mit Asset-Mapping und Risikobewertung für mittelständische Industriebetreiber vor. Diese Käufer bleiben preissensibel und bevorzugen eher automatisierte Erkennung mit kurzer Zeit bis zur Wertschöpfung. Anbieter, die den Bedarf an umfangreichen professionellen Dienstleistungen begrenzen, können bei dieser Gruppe besser positioniert sein.
Nach Endverbrauchsbranche: Fertigung verankert die Nachfrage, während die Dringlichkeit im Regierungsbereich zunimmt
Die industrielle Fertigung machte im Jahr 2026 29,11 % des Erlöses aus. Sie verfügt über eine große Anzahl vernetzter Produktions-Assets, alternder Ausrüstung und gemeinsamer IT- und OT-Systeme. Dragos berichtete, dass die Fertigung im Jahr 2025 mehr als zwei Drittel der Ransomware-Opfer unter Industrieunternehmen ausmachte. Der Bericht stellte auch eine unzureichende IT- und OT-Segmentierung in fast der Hälfte der Fertigungsbewertungen fest. Energie und Versorgung sowie Öl und Gas bleiben wichtige Nutzer, da NERC CIP und Pipeline-Sicherheitsdirektiven definierte Überwachungs- und Inventarisierungsfähigkeiten erfordern. Chemie, Wasser, Abwasser, Transport und Logistik haben ihre eigenen betrieblichen Einschränkungen und Compliance-Anforderungen.
Regierung und öffentliche Verwaltung werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 22,49 % wachsen. Eine Empfehlung von CISA und anderen Bundesbehörden vom Juli 2026 warnte, dass mit dem Iran verbundene Akteure internetverbundene OT-Geräte, einschließlich SPSen, in kritischen Infrastrukturen ausnutzten. Die Operational Technology Cybersecurity Coalition forderte im Oktober 2026 eine verbindliche CISA-Betriebsdirektive zu grundlegender OT-Sicherheit für zivile Bundesbehörden. Clarotys Partnerschaft mit Carahsoft im Jahr 2026 richtete sich an staatliche, lokale und Bundesbehörden mit OT-Sicherheitsangeboten. Bedrohungsaktivitäten, politische Aufmerksamkeit und geringere Basisreife schaffen einen stärkeren Beschaffungsfall in öffentlichen Einrichtungen.
Geografische Analyse
Nordamerika machte im Jahr 2026 36,19 % des Erlöses aus und hatte damit den größten Anteil am OT Attack Surface Management Markt unter den Regionen. FERCs Genehmigung von CIP-015-1 schuf einen Beschaffungszyklus für interne Netzwerküberwachung bei relevanten Bulk-Electric-System-Einheiten. CIP-015-2, genehmigt im Jahr 2026, weitete diese Bemühungen auf Zugangskontrollsysteme außerhalb des elektronischen Sicherheitsperimeters aus. Die TSA-Pipeline-Sicherheitsdirektive 2021-02F fügte 2025 eine entsprechende Anforderung für Flüssig- und Gaspipelinebetreiber hinzu. Die Vereinigten Staaten führen die regionale Nachfrage an, während Kanada abgestimmte Praktiken übernimmt.
Europa ist ein wichtiger OT Attack Surface Management Markt, da NIS2-Anforderungen viele Industriebetreiber dazu veranlasst haben, in den Jahren 2025 und 2026 Asset-Inventare zu erstellen. Deutschland, das Vereinigte Königreich und Frankreich sind die wichtigsten Nachfragezentren aufgrund ihrer Industriebasen, Energieinfrastruktur und Durchsetzungsbehörden. Das Cyber Security and Resilience Bill des Vereinigten Königreichs fügt Rechenschaftspflicht und Vorfallmeldungserwartungen für Infrastrukturdienstleister hinzu.[3] Südamerika befindet sich in einem früheren Stadium der Einführung, und multinationale Hersteller wenden gemeinsame OT-Sicherheitspraktiken an Standorten in Brasilien und Argentinien an.
Asien-Pazifik wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 22,81 % wachsen. Dieser OT Attack Surface Management Markt kombiniert rasche Digitalisierung, eine große Fertigungsbasis und zunehmend formale Sicherheitsanforderungen. Japans Halbleiterfabrik-Richtlinien von 2025 bieten Beschaffungs- und Prüfungsrichtungen für eine breite Lieferkette. China, Indien und Südkorea fügen vernetzte Industriegeräte schneller hinzu, als Sicherheits-Tools eingesetzt werden. Der Nahe Osten und Afrika befinden sich in früheren Phasen, wobei Saudi-Arabien, die Vereinigten Arabischen Emirate, Südafrika und Nigeria als wichtige Einstiegspunkte dienen.
Wettbewerbslandschaft
Der OT Attack Surface Management Markt ist an der Spitze mäßig konzentriert und darunter fragmentiert. Akquisitionen in den Jahren 2025 und 2026 veränderten die Struktur der führenden Anbietergruppe. Accenture vereinbarte im Juni 2026, eine Mehrheitsbeteiligung an Dragos zu erwerben sowie runZero und NetRise zu übernehmen, wobei die Transaktionen bis September 2026 abgeschlossen wurden. Der kombinierte Ansatz verknüpft OT-Bedrohungsintelligenz, Expositionsmanagement und Transparenz für Geräte-Firmware. Mitsubishi Electric schloss im Januar 2026 die Übernahme von Nozomi Networks ab und platzierte OT-Sicherheitssoftware unter einem großen Industrieausrüstungsanbieter.
Im OT Attack Surface Management Markt hängt die Differenzierung von OT-Asset-Daten, Betriebskontext und Nachweisen ab, die ohne manuelle Nachbearbeitung verwendet werden können. Claroty sammelte im Januar 2026 150 Millionen USD in einer Series-F-Finanzierungsrunde und stellte im Mai 2026 Claroty Claire vor.[4] TXOne lancierte im April 2026 Sennin, um Risikobewertung mit Governance- und Behebungs-Workflows zu verbinden. Tenable veröffentlichte im April 2026 VM-Native OT Discovery als Teil von Tenable One.
Der OT Attack Surface Management Markt bietet noch Raum für Anbieter, die Segmentierungskontrollen validieren und Transportumgebungen über feste Industrieanlagen hinaus adressieren. Shift5 erhielt im November 2025 die NIAP-Zertifizierung für vollständige Laufwerkverschlüsselung für klassifizierte OT-Edge-Umgebungen. Armexa und Emerson gingen im Dezember 2025 eine Zusammenarbeit ein, um OT-Cybersicherheitsdienste für DeltaV-Nutzer bereitzustellen. Die Ausrichtung an IEC 62443 bleibt eine Möglichkeit für Käufer, Fähigkeiten und Bereitstellungspraktiken zu vergleichen.
OT Attack Surface Management Branchenführer
-
Armis Security, Ltd.
-
Claroty Ltd.
-
Dragos, Inc.
-
Nozomi Networks Inc.
-
Xage Security, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Jüngste Branchenentwicklungen
- September 2026: Dragos, Inc. schloss offiziell die Übernahmen von NetRise und runZero ab, nachdem Accentures Mehrheitsinvestition am 16.–17. September 2026 abgeschlossen wurde. Die kombinierte Plattform bietet nun Asset-Transparenz von der industriellen Netzwerkschicht bis hin zu Geräte-Firmware und Software-Lieferkette und unterstützt die Compliance-Dokumentation für NERC CIP, NIS2 und TSA-Direktiven.
- September 2026: TXOne Networks stellte auf der Black Hat USA 2026 einen zweckgebauten OT-Sicherheitsprüfpunkt für die Inspektion von Wechselmedien vor, der es Unternehmen ermöglicht, USB-Laufwerke und Wartungsdateien an Anlageneingangspunkten zu inspizieren und zu bereinigen, ohne Software auf Produktions-Assets zu installieren oder Internetkonnektivität zu benötigen.
- September 2026: TXOne Networks lancierte auf der SEMICON Taiwan 2026 vEdgeIPS Pro, seine erste virtuelle Appliance-Linie, die KI-gestützte inline OT-Sicherheit auf virtualisierte industrielle Steuerungsumgebungen ausweitet, ohne neue physische Hardware zu benötigen.
- Juni 2026: TXOne Networks veröffentlichte Virtual Portable Inspector, ein softwarebasiertes OT-Inspektionstool, das eine agentenlose Sicherheitsbewertung an geografisch verteilten Standorten, Assets ohne zugängliche USB-Schnittstellen und Anlagen ermöglicht, bei denen die Vor-Ort-Inspektion einen erhöhten Bereitstellungsaufwand verursacht.
Globaler OT Attack Surface Management Marktbericht – Umfang
Der OT Attack Surface Management Markt umfasst Erlöse aus Lösungen und Diensten, die kontinuierlich Cyber-Expositionen in Betriebstechnologieumgebungen erkennen, bewerten, priorisieren und verwalten. Diese Plattformen bieten Transparenz über vernetzte Geräte, industrielle Netzwerke, Kommunikationswege, Schwachstellen und potenzielle Angriffspfade, die kritische Betriebsabläufe Cyber-Risiken aussetzen könnten. Der Markt umfasst Fähigkeiten wie Asset-Erkennung, Expositionsmanagement, Netzwerküberwachung, Risikopriorisierung, Angriffspfadanalyse und Compliance-Berichterstattung. Unternehmen nutzen diese Lösungen, um ihre Cyber-Exposition zu reduzieren, ihre Sicherheitslage zu stärken und die Resilienz industrieller Systeme zu verbessern. Der Markt gewinnt an Dynamik, da industrielle Konnektivität und regulatorische Anforderungen weiter zunehmen.
Der OT Attack Surface Management Marktbericht ist segmentiert nach Lösungsfähigkeit (Asset-Erkennung und -Inventarisierung, Expositions- und Schwachstellenmanagement, Netzwerk- und Kommunikationsüberwachung, Angriffspfadanalyse und -visualisierung sowie weitere Lösungsfähigkeiten), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Asset-Typ (industrielle Steuerungssysteme, SCADA-Systeme, speicherprogrammierbare Steuerungen und Remote-Terminal-Einheiten, verteilte Steuerungssysteme, industrielles IoT und Sensoren sowie weitere Asset-Typen), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endverbrauchsbranche (Energie und Versorgung, Öl und Gas, industrielle Fertigung, Chemie und Petrochemie, Wasser und Abwasser, Transport und Logistik, Regierung und öffentliche Verwaltung sowie weitere Endverbrauchsbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Asset-Erkennung und -Inventarisierung |
| Expositions- und Schwachstellenmanagement |
| Netzwerk- und Kommunikationsüberwachung |
| Angriffspfadanalyse und -visualisierung |
| Weitere Lösungsfähigkeiten |
| Cloud |
| On-Premises |
| Hybrid |
| Industrielle Steuerungssysteme |
| SCADA-Systeme |
| Speicherprogrammierbare Steuerungen und Remote-Terminal-Einheiten |
| Verteilte Steuerungssysteme |
| Industrielles IoT und Sensoren |
| Weitere Asset-Typen |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Energie und Versorgung |
| Öl und Gas |
| Industrielle Fertigung |
| Chemie und Petrochemie |
| Wasser und Abwasser |
| Transport und Logistik |
| Regierung und öffentliche Verwaltung |
| Weitere Endverbrauchsbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Lösungsfähigkeit | Asset-Erkennung und -Inventarisierung | |
| Expositions- und Schwachstellenmanagement | ||
| Netzwerk- und Kommunikationsüberwachung | ||
| Angriffspfadanalyse und -visualisierung | ||
| Weitere Lösungsfähigkeiten | ||
| Nach Bereitstellungsmodus | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach Asset-Typ | Industrielle Steuerungssysteme | |
| SCADA-Systeme | ||
| Speicherprogrammierbare Steuerungen und Remote-Terminal-Einheiten | ||
| Verteilte Steuerungssysteme | ||
| Industrielles IoT und Sensoren | ||
| Weitere Asset-Typen | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endverbrauchsbranche | Energie und Versorgung | |
| Öl und Gas | ||
| Industrielle Fertigung | ||
| Chemie und Petrochemie | ||
| Wasser und Abwasser | ||
| Transport und Logistik | ||
| Regierung und öffentliche Verwaltung | ||
| Weitere Endverbrauchsbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der OT Attack Surface Management Markt?
Die Marktgröße des OT Attack Surface Management Marktes wird im Jahr 2026 auf 2,86 Milliarden USD geschätzt und soll bis 2032 auf 9,21 Milliarden USD anwachsen, mit einer CAGR von 21,72 % von 2027 bis 2032.
Was treibt die Einführung von OT Attack Surface Management an?
Vernetzte IT- und OT-Systeme, Asset-Inventarisierungsanforderungen, industrielle Digitalisierung und regulatorische Überwachungspflichten unterstützen den OT Attack Surface Management Markt.
Welche Lösungsfähigkeit führt beim Erlös?
Asset-Erkennung und -Inventarisierung führt den OT Attack Surface Management Markt mit 57,05 % des Erlöses im Jahr 2026 an, da sie den Asset-Datensatz liefert, der für spätere Sicherheits- und Compliance-Arbeiten benötigt wird.
Welches Bereitstellungsmodell wächst am schnellsten?
Cloud-Bereitstellung wird voraussichtlich bis 2032 mit einer CAGR von 23,89 % im OT Attack Surface Management Markt wachsen, da sie Infrastruktur- und Betriebsanforderungen für viele Nutzer reduziert.
Welches Endverbrauchssegment wächst am schnellsten?
Regierung und öffentliche Verwaltung werden voraussichtlich bis 2032 mit einer CAGR von 22,49 % wachsen, da öffentliche Behörden OT-Bedrohungen und grundlegende Sicherheitsanforderungen im OT Attack Surface Management Markt adressieren.
Welche Region wächst am schnellsten?
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 22,81 % wachsen, unterstützt durch Digitalisierung, formale Sicherheitsanforderungen und den Ausbau vernetzter Fertigung im OT Attack Surface Management Markt in seinen wichtigsten Industrieländern.