
SOC Workflow Automation Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
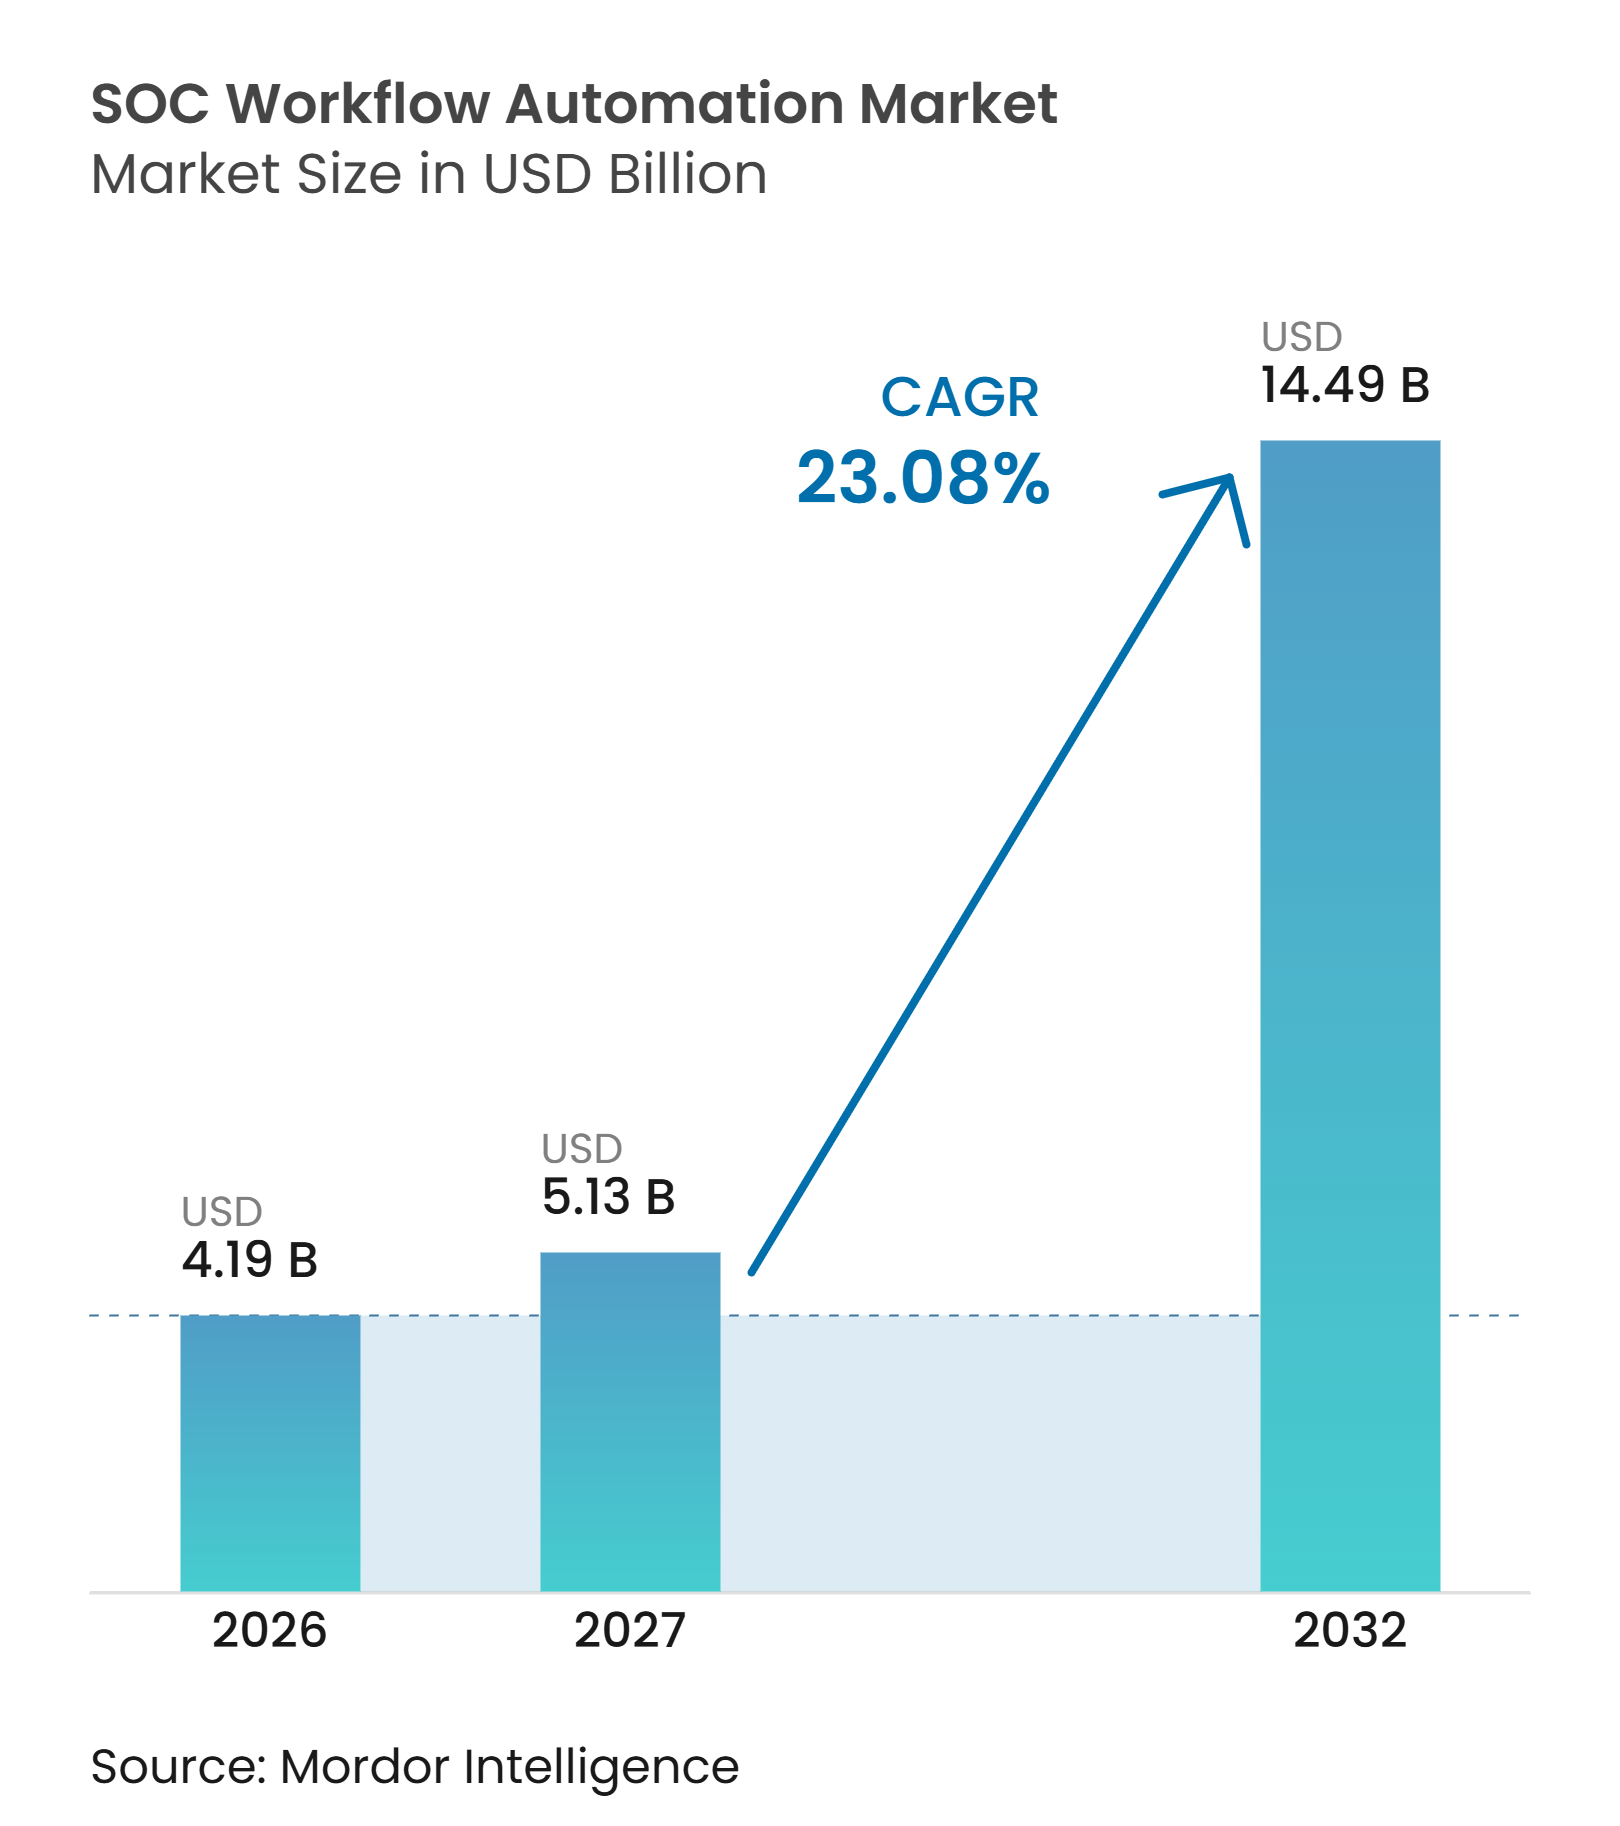
| Marktgröße (2027) | 5.13 Milliarden US-Dollar |
| Marktgröße (2032) | 14.49 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 23.08 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
SOC Workflow Automation Marktanalyse von Mordor Intelligence
Die Marktgröße des SOC Workflow Automation Marktes wurde im Jahr 2026 auf 4,19 Milliarden USD bewertet und wird voraussichtlich von 5,13 Milliarden USD im Jahr 2027 auf 14,49 Milliarden USD bis 2032 wachsen, bei einem CAGR von 23,08% während des Prognosezeitraums (2027–2032). Steigende Alarmvolumina, kürzere Meldefristen und begrenzte Analystekapazitäten machen manuelle Sicherheitsoperationen in großen Organisationen immer schwieriger aufrechtzuerhalten. Der SOC Workflow Automation Markt entwickelt sich daher von einem kostenorientierten Kauf hin zu einer operativen Anforderung für Organisationen, die schnell untersuchen und reagieren müssen. Sicherheitsautomatisierung kann auch einen messbaren finanziellen Nutzen schaffen, da IBM berichtete, dass der umfangreiche Einsatz von Sicherheits-KI und Automatisierung in seiner Studie von 2025 mit 1,9 Millionen USD niedrigeren Kosten bei Datenschutzverletzungen verbunden war. Generative KI erweitert die adressierbare Kundenbasis, indem sie das Playbook-Design für Teams ohne große Sicherheitstechnikressourcen zugänglicher macht. Gleichzeitig bleibt die Integrationsarbeit eine wichtige Einschränkung, da komplexe Tool-Umgebungen die Bereitstellung verzögern, laufende Wartung erfordern und die Zuverlässigkeit automatisierter Workflows nach der Inbetriebnahme einer Plattform verringern können.
Wichtigste Erkenntnisse des Berichts
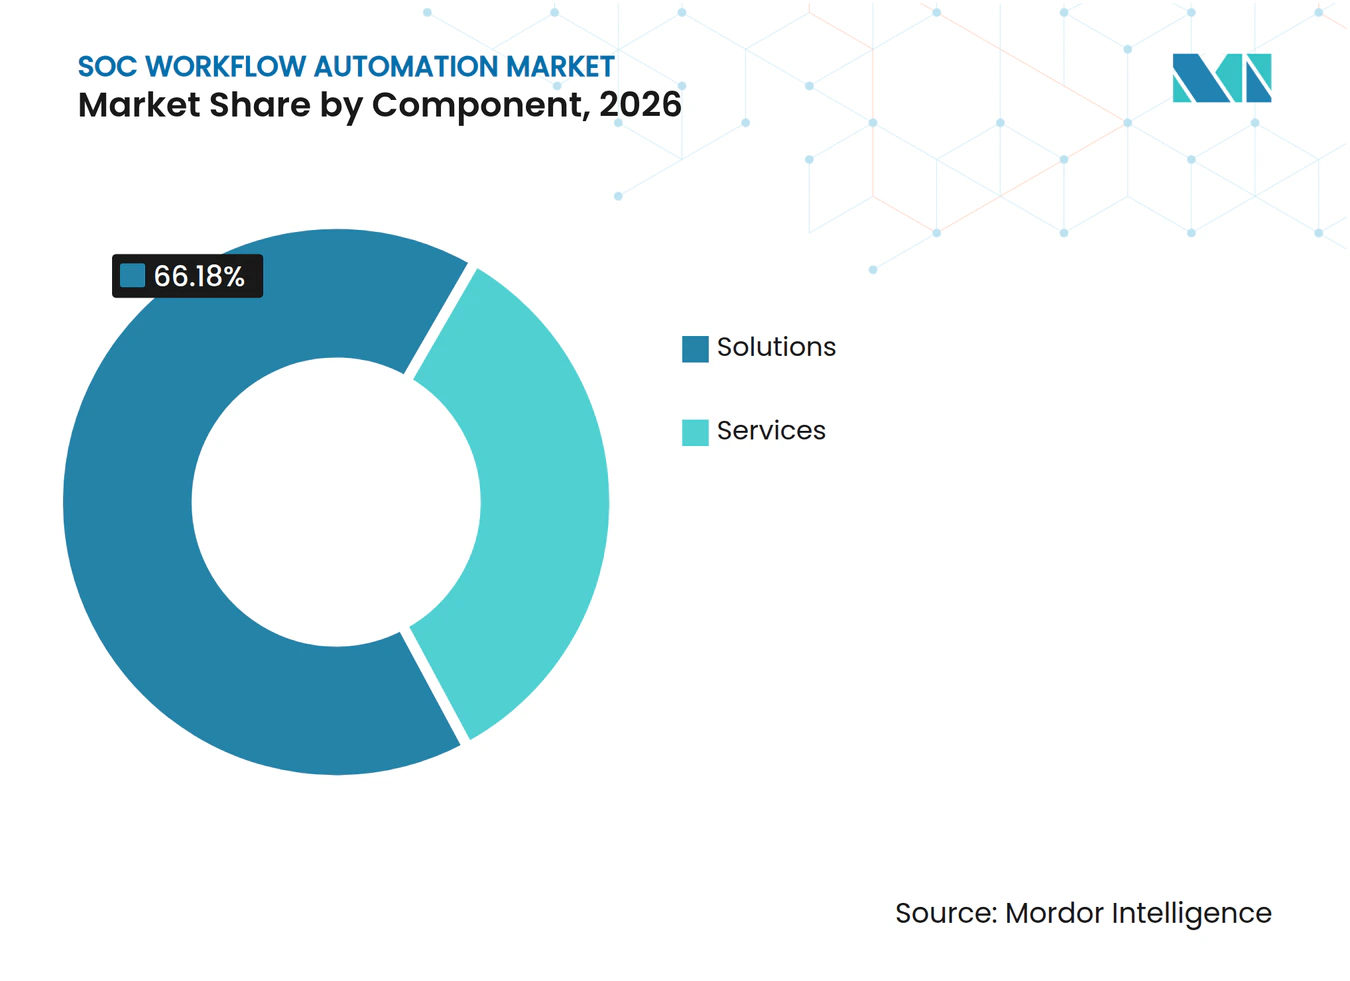
- Nach Komponente entfielen im Jahr 2026 66,18% des SOC Workflow Automation Marktumsatzes auf Lösungen, während Dienstleistungen bis 2032 voraussichtlich mit einem CAGR von 24,19% wachsen werden.
- Nach Bereitstellungsmodus hielten On-Premises-Bereitstellungen im Jahr 2026 70,15% des SOC Workflow Automation Marktumsatzes, während Cloud-Bereitstellungen bis 2032 voraussichtlich mit einem CAGR von 24,40% wachsen werden.
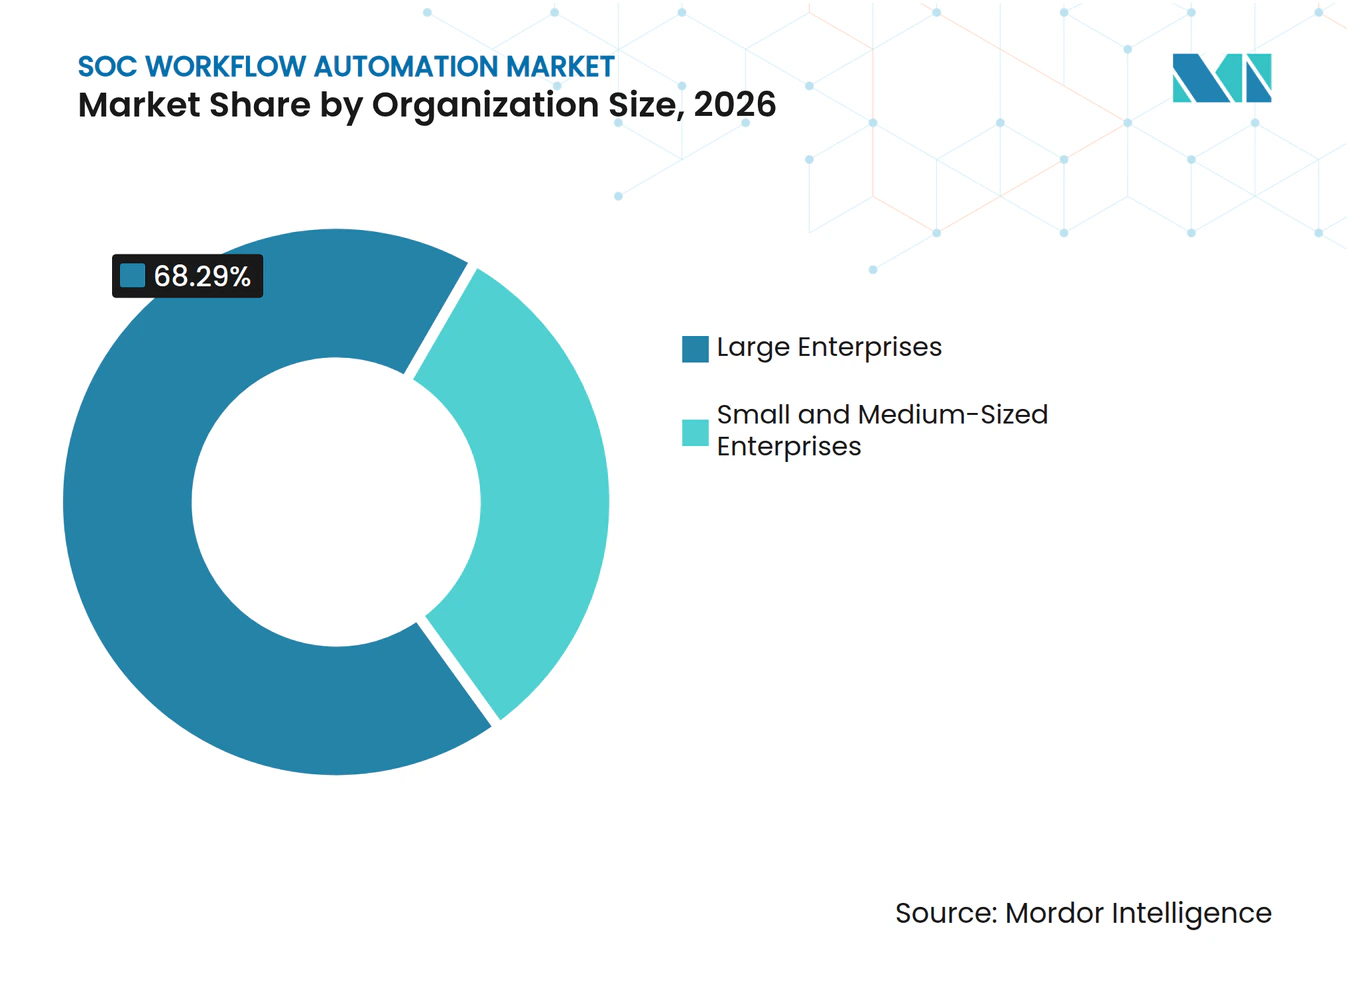
- Nach Unternehmensgröße entfielen im Jahr 2026 68,29% des SOC Workflow Automation Marktumsatzes auf Großunternehmen, während KMU bis 2032 voraussichtlich mit einem CAGR von 24,87% wachsen werden.
- Nach Branchenvertikale entfielen im Jahr 2026 29,11% des SOC Workflow Automation Marktumsatzes auf BFSI, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einem CAGR von 23,57% wachsen werden.
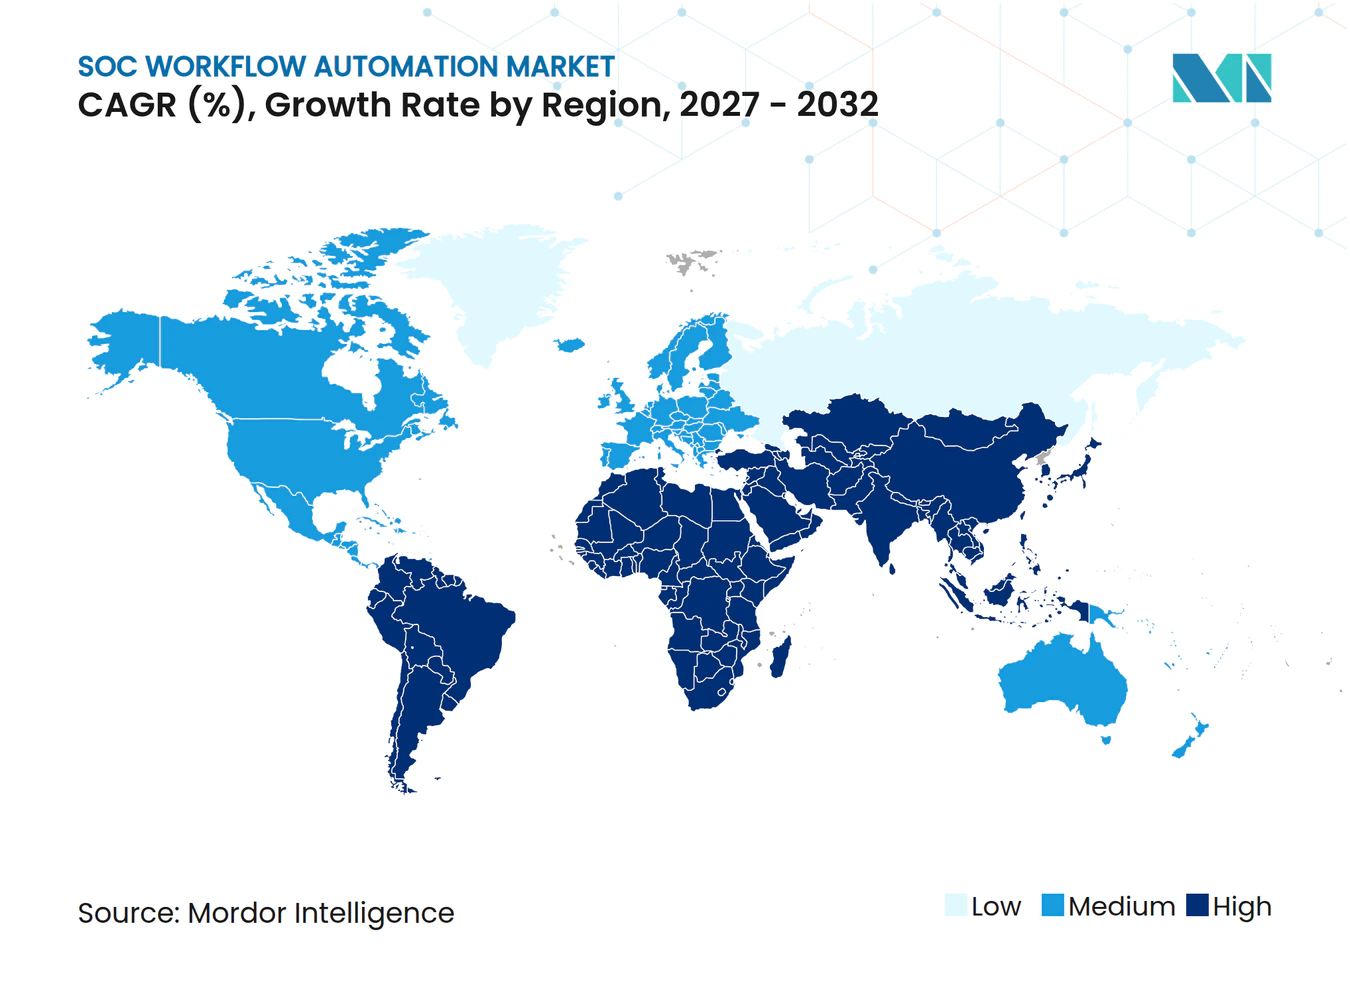
- Nach Geografie hielt Nordamerika im Jahr 2026 35,16% des SOC Workflow Automation Marktumsatzes, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 23,81% wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Treiber-Wirkungsanalyse*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Eskalierendes Alarmvolumen und zunehmende Vorfallkomplexität | +4.5% | Global, höchste Konzentration in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Compliance-getriebene Automatisierungsvorschriften | +3.8% | Europa, Nordamerika | Mittelfristig (2–4 Jahre) |
| Mangel an Cybersicherheitstalenten und Analysten-Burnout | +3.2% | Global, akut in Nordamerika, Westeuropa und entwickelten asiatisch-pazifischen Märkten | Kurzfristig (≤ 2 Jahre) |
| Durch generative KI ermöglichte Playbook-Beschleunigung | +2.8% | Global, schnellste Akzeptanz in Nordamerika und dem asiatisch-pazifischen Kernraum | Mittelfristig (2–4 Jahre) |
| Cyber-Versicherungsanreize für nachweisbare Reaktionskontrollen | +2.0% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| API-First Composable SOC Adoption | +1.5% | Global, einschließlich Ausstrahlungseffekte auf den Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalierendes Alarmvolumen und zunehmende Vorfallkomplexität
Security Operations Center verarbeiten Alarmlasten, die Analystenteams nicht manuell in großem Maßstab überprüfen können, insbesondere wenn dieselben Analysten auch Kontext validieren, Fälle priorisieren, mit anderen Teams kommunizieren, Maßnahmen für spätere Überprüfungen dokumentieren und laufende Verbesserungen der Erkennungs- und Reaktionsprozesse unterstützen müssen. Dies macht automatisierte Triage und Reaktion zu einem zentralen Nachfragetreiber für den SOC Workflow Automation Markt, da sie eine konsistente Erstreaktion liefern, grundlegende Beweise aus verbundenen Systemen sammeln und Fälle priorisieren kann, die einen Analysten benötigen, bevor dieser Analyst Zeit für einen Fall aufwendet, was die Nutzung begrenzter Fachressourcen verbessert. ISACA stellte fest, dass 71% der Sicherheitsfachleute im Jahr 2026 eine zunehmend komplexe Bedrohungslandschaft als ihren führenden Stressfaktor identifizierten, verglichen mit 63% im Jahr 2025. Ein größeres Alarmvolumen kann die Analysten-Erschöpfung erhöhen, was das Risiko verpasster, verzögerter oder inkonsistent untersuchter Fälle innerhalb einer bereits unter Druck stehenden Reaktionswarteschlange erhöhen kann. Verzögerte Untersuchungen können die Verweildauer von Angreifern verlängern, die Anzahl der an einer Reaktion beteiligten Personen erhöhen und die letztendlichen Kosten einer Datenschutzverletzung steigern. IBM berichtete, dass Organisationen mit umfangreicher Sicherheits-KI und Automatisierung Kosten bei Datenschutzverletzungen hatten, die 1,9 Millionen USD niedriger waren als bei Organisationen ohne diese Fähigkeiten, was Managementteams einen direkten finanziellen Grund gibt, repetitive Sicherheitsarbeit zu automatisieren.
Compliance-getriebene Automatisierungsvorschriften
Regulatorische Fristen erhöhen die Nachfrage nach dokumentierten, wiederholbaren Reaktionsprozessen im SOC Workflow Automation Markt, insbesondere wenn mehrere Kontrollfunktionen aus demselben Vorfallsdatensatz arbeiten müssen. Der Digital Operational Resilience Act wurde am 17. Januar 2025 unmittelbar anwendbar und stellt operative Resilienzanforderungen an betroffene Finanzunternehmen in der Europäischen Union. Diese Anforderungen machen manuelle Beweiserhebung und inkonsistente Eskalationswege bei einer Prüfung schwerer zu verteidigen, insbesondere wenn eine Organisation nachweisen muss, welche Maßnahme ergriffen wurde und wann sie genehmigt wurde. Organisationen benötigen Workflows, die Maßnahmen aufzeichnen, Fallinformationen aufbewahren, relevante Systeme verbinden und Vorfälle ohne informelle Übergaben an die zuständigen Entscheidungsträger weiterleiten können. Dasselbe Betriebsmodell ist relevant, wenn Organisationen während eines Vorfalls Sicherheits-, Rechts-, Risiko- und Compliance-Teams koordinieren müssen und später die Abfolge der Entscheidungen überprüfen müssen. Diese Anforderung unterstützt die Nachfrage nach strukturierten Playbooks, da sie einen konsistenten Nachweis darüber erstellen können, wie ein Ereignis bewertet, behandelt, eskaliert und abgeschlossen wurde, während sie Teams helfen, denselben grundlegenden Reaktionsprozess anzuwenden, wenn mehrere Abteilungen aus dem Vorfallsdatensatz arbeiten müssen.
Mangel an Cybersicherheitstalenten und Analysten-Burnout
Der Druck auf die Belegschaft ist ein weiterer wichtiger Grund, warum Organisationen SOC Workflow Automation einsetzen: Einstellungen allein beheben nicht das wachsende Volumen und die Komplexität der operativen Sicherheitsarbeit, insbesondere wenn erfahrene Analysten einen Großteil ihrer Zeit mit grundlegender Triage und Fallverwaltung verbringen müssen. Die ISSA-Umfrage unter Cybersicherheitsfachleuten ergab, dass 75% der befragten Organisationen Anfang 2026 einen Fachkräftemangel meldeten, während 47% der Fachleute erwogen, den Beruf zu verlassen. Dieselbe Umfrage ergab, dass 44% der Sicherheitsteams von strategischer Arbeit zur Vorfallreaktion abgezogen wurden und 42% erhöhte Arbeitsbelastungen trugen. ISACA berichtete auch, dass 58% der Organisationen ihre Teams als unterbesetzt betrachteten, 61% offene Cybersicherheitsstellen hatten und 52% der Personen, die einen Abgang erwogen, hohen Arbeitsstress als Hauptgrund nannten. Dieses Muster kann sich selbst verstärken, da Abgänge die verbleibenden Analysten mit mehr Vorfällen, weniger Zeit für Verbesserungsarbeiten und weniger Möglichkeiten zurücklassen, die für komplexe Untersuchungen erforderlichen Fähigkeiten aufzubauen. Die SANS-Umfrage ergab, dass 79% der SOCs KI- oder maschinelle Lernwerkzeuge verwendeten, aber nur 36% dieser SOCs die Werkzeuge in definierte Workflows integriert hatten, was den Bedarf an Plattformen unterstreicht, die Werkzeugausgaben in kontrollierte Betriebsprozesse umwandeln.
Durch generative KI ermöglichte Playbook-Beschleunigung
Generative KI verändert, wie schnell Teams Playbooks im SOC Workflow Automation Markt erstellen und überarbeiten können, indem sie den Umfang der spezialisierten Ingenieurarbeit reduziert, die zur Beschreibung routinemäßiger Reaktionslogik erforderlich ist. Natürlichsprachliche Schnittstellen können es Sicherheitsingenieuren ermöglichen, Reaktionslogik zu beschreiben, ohne jeden Workflow-Schritt von Grund auf neu schreiben zu müssen, wodurch die Zeit zwischen der Identifizierung eines Anwendungsfalls und dem Testen einer funktionsfähigen Automatisierung verkürzt wird. Im Januar 2026 erklärte Swimlane, dass seine KI-Agenten täglich Arbeit entsprechend der von 60.000 SOC-Analysten in seiner Kundenbasis leisteten. Torq erklärte, dass seine Plattform die Untersuchungszeit durch autonome Triage um bis zu 90% reduzieren kann, obwohl die Ergebnisse je nach Umgebung, Datenqualität, Integrationsabdeckung und Workflow-Design variieren können.[1] Eine begutachtete Studie aus dem Jahr 2026 untersuchte auch die logikbewusste Sicherheits-Playbook-Generierung mithilfe von adversarialem Repräsentationslernen und unterstützte damit die technische Grundlage für die Automatisierung von Teilen der Playbook-Erstellung. Diese Fähigkeiten können Organisationen mit begrenzter Ingenieurkapazität helfen, nützliche Workflow-Bibliotheken schneller aufzubauen, Reaktionslogik mit weniger technischem Aufwand zu überprüfen und zu überarbeiten und die Reichweite der Automatisierung über die größten Sicherheitsteams hinaus auszudehnen.
Hemmnisse-Wirkungsanalyse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationsschulden bei veralteten Tool-Sets | -2.8% | Global, besonders ausgeprägt in regulierten nordamerikanischen und europäischen Unternehmen | Mittelfristig (2–4 Jahre) |
| Budgetbeschränkungen bei kleinen und mittleren Unternehmen | -1.9% | Global, am stärksten in Südamerika, Afrika und Südostasien | Kurzfristig (≤ 2 Jahre) |
| SIEM- und XDR-Bündelungskannibalismus | -1.4% | Global, höchste Auswirkung in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Playbook-Drift durch Anbieter-API- und Schema-Änderungen | -0.9% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationsschulden bei veralteten Tool-Sets
Veraltete Integrationsarbeit kann die Einführung von SOC Workflow Automation verlangsamen, insbesondere in großen regulierten Unternehmen, die im Laufe der Jahre durch separate Technologieanschaffungen Sicherheitswerkzeuge angesammelt haben. Ältere Umgebungen umfassen häufig Werkzeuge mit inkompatiblen Programmierschnittstellen, veralteten Authentifizierungsmethoden und Ereignisstrukturen, die nicht mit neueren Orchestrierungsplattformen übereinstimmen. Die anfängliche Verbindung ist nur ein Teil des Problems, da Anbieteraktualisierungen eine Schnittstelle oder ein Schema ändern können, nachdem ein Playbook bereits läuft, was eine laufende Validierung anstelle eines einmaligen Implementierungsaufwands erfordert. Eine Änderung dieser Art kann eine automatisierte Aufgabe unterbrechen, ohne sofort anzuzeigen, dass die Abdeckung beeinträchtigt wurde, was das Risiko schafft, dass ein Team davon ausgeht, dass eine Reaktionsmaßnahme stattgefunden hat, obwohl dies nicht der Fall ist. Sicherheitsteams müssen dann Integrationen neu testen, anpassen und warten, während sie ihre tägliche Reaktionsarbeit fortsetzen und Vorfälle verwalten, die nicht auf eine Plattformreparatur warten können. Diese Anforderungen verlängern die Bereitstellungszeitpläne für Organisationen, die möglicherweise dem größten Compliance-Druck und den komplexesten Sicherheitsumgebungen ausgesetzt sind, was bedeutet, dass Käufer mit dem klarsten Bedarf an Automatisierung möglicherweise den längsten Weg zur Realisierung ihrer operativen Vorteile haben.
Budgetbeschränkungen bei kleinen und mittleren Unternehmen
KMU werden voraussichtlich im SOC Workflow Automation Markt schnell wachsen, aber Budgetbeschränkungen können die Akzeptanz verlangsamen, da Käufer Sicherheitsausgaben mit anderen operativen Prioritäten abwägen. Unternehmensplattformen können basierend auf der Anzahl der Integrationen, Analysten-Lizenzen und Workflow-Ausführungen bepreist werden, was nicht immer mit der Ausgabenkapazität kleinerer Teams übereinstimmt, die einen engeren, aber dennoch zuverlässigen Service benötigen. Kleinere Käufer müssen auch Implementierung, Anpassung und Wartung finanzieren, und diese Kosten können die Lizenzkosten im Laufe der Zeit übersteigen, wenn dem Team die Fähigkeiten fehlen, die Plattform intern zu konfigurieren und zu warten. Dies macht eine unkomplizierte Bereitstellung, verständliche Preisgestaltung und begrenzten Verwaltungsaufwand zu wichtigen Kaufkriterien für Organisationen mit wenigen Sicherheitsspezialisten. BlinkOps führte im April 2025 einen No-Code Security Agent Builder ein, was die Bemühungen des Anbieters widerspiegelt, den Ingenieuraufwand für den Aufbau umgebungsspezifischer Automatisierungen zu reduzieren. No-Code-Werkzeuge können Barrieren für KMU senken, beseitigen jedoch nicht die Notwendigkeit von Governance, Tests, menschlicher Überprüfung und laufender Wartung automatisierter Maßnahmen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Wachstum bei Dienstleistungen spiegelt Nachfrage nach operativer Unterstützung widerLösungen machten im Jahr 2026 66,18% des SOC Workflow Automation Marktumsatzes aus, was die zentrale Rolle von Orchestrierungsplattformen, Vorfallreaktions- und Fallverwaltungsmodulen, Playbook-Engines und Sicherheitsanalyse-Werkzeugen in einem modernen SOC widerspiegelt. Diese Produkte verbinden Sicherheitswerkzeuge und rationalisieren Routinearbeit durch definierte Schritte, helfen Teams, Alarme konsistenter zu bearbeiten, etablierte Reaktionsverfahren anzuwenden und den manuellen Aufwand zur Kontexterfassung aus separaten Systemen zu reduzieren. Käufer bewerten Integrationsabdeckung, Workflow-Kontrolle, Zugriffsberechtigungen und Berichterstattung, da eine Lösung sowohl zum Sicherheits-Stack als auch zum Reaktionsprozess der Organisation passen muss, während sie Analysten und Managern ermöglicht zu verstehen, warum eine bestimmte Maßnahme eingeleitet wurde. Die große Lösungsbasis zeigt auch, dass Kunden die Softwareplattform weiterhin in den Mittelpunkt ihres Automatisierungsprogramms stellen, anstatt sie als peripheres Zusatzprodukt zu behandeln, da die Plattform die Daten, Maßnahmen, Genehmigungen und Aufzeichnungen koordiniert, die wiederholbare Reaktionen ermöglichen. Eine Plattform, die den bestehenden Überwachungs-, Untersuchungs- und Eskalationsprozess des Kunden nicht unterstützen kann, wird den beabsichtigten operativen Nutzen wahrscheinlich nicht liefern.
Dienstleistungen werden voraussichtlich bis 2032 mit einem CAGR von 24,19% wachsen, da verwaltete Dienste, Implementierungsunterstützung, Beratung, Schulung und Plattformanpassung für Kunden immer wichtiger werden. Vielen Organisationen fehlt ausreichende interne Ingenieurkapazität, um gleichzeitig Playbooks zu erstellen, Integrationen zu warten, Änderungen zu testen, Betriebsverfahren zu dokumentieren und auf Live-Vorfälle zu reagieren, insbesondere wenn die Personalbesetzung bereits eingeschränkt ist und das Team mit einer breiten Mischung bestehender Sicherheitstechnologien arbeiten muss. Die SANS-Umfrage zeigte, dass unter Organisationen, die KI- oder maschinelle Lernwerkzeuge verwendeten, definierte Workflows diese noch nicht integriert hatten. Dienstleister und Systemintegratoren können diese Lücke schließen, indem sie Workflows konfigurieren, Reaktionslogik validieren und Betriebsteams nach der Bereitstellung unterstützen. Der SOC Workflow Automation Markt hat eine wachsende Nachfrage nach Partnern, die operative Prozesse, getestete Integrationen, unterstützte Playbooks und laufende Plattformunterstützung liefern, anstatt nur Produktzugang.


Nach Bereitstellungsmodus:
On-Premises führt, während Cloud neue Workloads gewinntOn-Premises-Bereitstellungen hielten im Jahr 2026 70,15% des SOC Workflow Automation Marktumsatzes, unterstützt durch Datenspeicherungspflichten, Air-Gapped-Umgebungen, etablierte Infrastruktur und langfristige Verträge. Verteidigungs- und kritische Infrastrukturbetreiber müssen möglicherweise sensible Daten und Systeme in streng kontrollierten Umgebungen halten, was eine lokale Bereitstellung zu einer praktischen Wahl macht, wenn Netzwerktrennung, Zugriffsbeschränkungen und interne Kontrollanforderungen die Verbindung von Systemen einschränken. Bestehende Architektur kann auch Änderungen am Bereitstellungsmodell kostspielig machen, da Teams Datenbewegungen, Systemzugriff, Betriebskontinuität, Integrationsabhängigkeiten und die Auswirkungen auf etablierte Vorfallprozesse bewerten müssen, bevor sie die Plattform ändern. Diese Bedingungen erhalten die Nachfrage nach On-Premises-Systemen aufrecht, auch wenn Sicherheitswerkzeuge über Cloud-, Endpunkt-, Identitäts- und Netzwerkumgebungen hinweg verteilter werden. Die Bereitstellungswahl in diesem Segment spiegelt daher Risikokontrollen und installierte Technologie ebenso sehr wider wie den Reiz neuer Automatisierungsfunktionen.
Cloud-Bereitstellung wird voraussichtlich bis 2032 mit einem CAGR von 24,40% wachsen, da Organisationen cloud-native Sicherheitsinformations- und Ereignisverwaltungssysteme, cloud-bereitgestellte Endpunkterkennung und Software-as-a-Service-Identitätswerkzeuge einsetzen. Eine Orchestrierungsschicht ist einfacher bereitzustellen, wenn sie in derselben Umgebung wie die Werkzeuge läuft, die sie verbinden und koordinieren muss, da dies den Zugriff vereinfacht, operationale Reibung reduziert und den Workflow mit der Art und Weise ausrichtet, wie Sicherheitsinformationen bereits gesammelt und verarbeitet werden. Verwaltete Sicherheitsdienstleister benötigen auch mandantenfähige Systeme, die viele Kundenkonten unterstützen, ohne für jeden eine separate lokale Installation zu erfordern. Swimlane startete im Juli 2026 eine KI-SOC-Konfiguration für verwaltete Sicherheitsdienstleister, was die Aufmerksamkeit der Anbieter für dieses Liefermodell veranschaulicht.[2] Cloud-Wachstum beseitigt keine Governance-Anforderungen, da regulierte Käufer weiterhin Datenverarbeitung und KI-Kontrollen bewerten. Swimlane meldete 2025 die ISO-42001-Zertifizierung als Nachweis eines KI-Managementrahmens.
Nach Unternehmensgröße:
Großunternehmen führen, während KMU beschleunigenGroßunternehmen machten im Jahr 2026 68,29% des SOC Workflow Automation Marktumsatzes aus, da sie typischerweise mehr Werkzeuge, höhere Alarmvolumina und komplexere Genehmigungsstrukturen als kleinere Organisationen verwalten. Sie benötigen häufig eine breite Integrationsabdeckung über Sicherheits-, Informationstechnologie- und Cloud-Systeme hinweg sowie rollenbasierte Zugriffskontrolle und detaillierte Compliance-Berichterstattung. Die Unternehmenseinnahmenbasis spiegelt sowohl den Umfang der Betriebsumgebung als auch die Ressourcen wider, die diese Käufer für Integration und Workflow-Management einsetzen können, einschließlich der Zeit, die erforderlich ist, um Kontrollen zu bewerten, Anwendungsfälle zu testen und mehrere Stakeholder auf einen gemeinsamen Reaktionsprozess auszurichten. Große Organisationen benötigen auch konsistente Kontrollen über viele Geschäftsbereiche, Standorte und spezialisierte Sicherheitsteams hinweg. Diese Anforderungen machen Plattformtiefe, Integrationsbreite, Governance, detaillierte Kontrollen und die Fähigkeit, zuverlässige Workflows im Laufe der Zeit aufrechtzuerhalten, zu zentralen Faktoren bei Kaufentscheidungen von Großunternehmen.
KMU werden voraussichtlich bis 2032 mit einem CAGR von 24,87% wachsen, da Cyber-Versicherungsanforderungen und die Notwendigkeit dokumentierter Vorfallreaktionen die Aufmerksamkeit auf formale Sicherheitsoperationen lenken. Kleinere Teams können Automatisierung nutzen, um Alarme weiterzuleiten, Kontext zu sammeln, Fälle mit Daten aus verbundenen Werkzeugen anzureichern und Entscheidungen zu eskalieren, ohne dass Analysten während einer arbeitsreichen Reaktionsphase repetitive Aufgaben manuell ausführen müssen. Einfache Konfiguration und Kostenkontrolle können für diese Käufer mehr Gewicht haben als die sehr breite Integrationsabdeckung, die Großunternehmen suchen. No-Code-Workflow-Erstellung kann Automatisierung für Teams ohne dediziertes Entwicklungspersonal zugänglicher machen, obwohl jede automatisierte Maßnahme weiterhin Tests und Aufsicht erfordert. Der SOC Workflow Automation Markt kann von Produkten profitieren, die für kleinere Betriebsteams konzipiert sind, wenn Anbieter den Implementierungsaufwand reduzieren, Wartungsanforderungen begrenzen, angemessene Unterstützung während der Konfiguration bieten und einen klaren operativen Nutzen innerhalb eingeschränkter Sicherheitsbudgets nachweisen.

Nach Branchenvertikale:
BFSI führt, während die Nachfrage der Regierung wächstBFSI machte im Jahr 2026 29,11% des SOC Workflow Automation Marktumsatzes aus, da Finanzinstitute sensible Informationen verarbeiten und unter strengen regulatorischen Erwartungen operieren. Diese Organisationen verfügen häufig über etablierte SOC-Strukturen und können Automatisierung auf Fallverwaltung, Beweiserhebung, Eskalation und Koordination zwischen Sicherheits-, Risiko- und Technologieteams bei hochprioritären Vorfällen anwenden, die eine dokumentierte Reaktion erfordern. Die Notwendigkeit, viele Sicherheits- und Geschäftssysteme zu verbinden, unterstützt auch die Nachfrage nach Orchestrierungswerkzeugen, die Maßnahmen in der gesamten Organisation koordinieren. Konsistente Reaktionsprozesse können Finanzinstituten helfen, komplexe Betriebsumgebungen zu verwalten und Aufzeichnungen für die Überprüfung aufzubewahren. Diese Bedingungen halten BFSI im Mittelpunkt des SOC Workflow Automation Marktes und unterstützen fortlaufende Ausgaben für formale Sicherheitsoperationen, die viele Werkzeuge integrieren, konsistente Fallaufzeichnungen führen und wiederkehrende Reaktionsaufgaben in großem Maßstab verwalten können.
Regierung und öffentliche Verwaltung werden voraussichtlich bis 2032 mit einem CAGR von 23,57% wachsen, da nationale Cybersicherheitsinvestitionsprogramme und Betriebsanforderungen des öffentlichen Sektors die Nachfrage nach formalen SOC-Fähigkeiten erhöhen. Torq erklärte im Januar 2026, dass seine Series-D-Finanzierung die Expansion in US-amerikanische Bundes- und öffentliche Sektormärkte unterstützen würde, einschließlich der Arbeit in Richtung FedRAMP-Autorisierung. Swimlane erhielt im Juni 2025 die FedRAMP High-Autorisierung und erhielt damit Zugang zu den sensibelsten nicht klassifizierten Workloads der US-Regierung. Käufer aus dem Gesundheitswesen und den Biowissenschaften benötigen eine schnelle Eindämmung aufgrund von Ransomware-Exposition und sensiblen Patientendaten, während IT- und Telekommunikationsanbieter hybride und Multi-Cloud-Umgebungen verwalten. Energie- und Versorgungsunternehmen konzentrieren sich auf die Koordination von Betriebstechnologie und Informationstechnologie, und Fertigung, Einzelhandel, E-Commerce und andere Branchen passen Workflows an ihre spezifischen Risiken und Betriebsanforderungen an.
Geografische Analyse
SOC Workflow Automation Markt in Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 35,16 % am SOC Workflow Automation Markt, gestützt durch die Konzentration regulierter Unternehmen und Sicherheitsanbieter. Die Modernisierung der Cybersicherheit des US-Bundesstaates und die Zero-Trust-Anforderungen fördern die Nachfrage bei Behörden und zugehörigen Lieferanten, da diese Organisationen kontrollierte Prozesse benötigen, um laufende Überwachung, Vorfalluntersuchungen, Zugriffsentscheidungen, Beweissicherung und klare Verantwortlichkeit zu unterstützen, wenn operative Ereignisse Maßnahmen erfordern. Die staatliche Zertifizierung ist zu einer wichtigen Wettbewerbsanforderung für Anbieter geworden, die sensible Aufträge des öffentlichen Sektors anstreben. Swimlane erhielt im Juni 2025 die FedRAMP High-Autorisierung, während Torq die FedRAMP-Arbeit und die Expansion im öffentlichen Sektor als Verwendungszwecke für seine Finanzierung im Januar 2026 identifizierte, die Überwachung, Untersuchung und koordinierte Reaktion erfordert. Diese Maßnahmen zeigen, dass Anbieter die Zertifizierung als Weg zu zusätzlicher nordamerikanischer Nachfrage betrachten.
SOC Workflow Automation Markt in APAC und Europa
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 23,81 % wachsen und ist damit das am schnellsten wachsende geografische Segment im SOC Workflow Automation Markt. Die Digitalisierung in Indien, Südostasien, China, Südkorea und Japan erhöht die Anzahl der Systeme, die Überwachung, Untersuchung und Reaktionskoordination benötigen. Souveräne Cybersicherheitsprogramme in mehreren Märkten unterstützen ebenfalls lokale Investitionen in den Sicherheitsbetrieb, und Organisationen können Automatisierung nutzen, um wachsende Mengen an Warnmeldungen in Cloud- und On-Premises-Umgebungen zu verwalten, insbesondere dort, wo Sicherheitsteams eine breite Palette von Technologien und Betriebspraktiken koordinieren müssen. Europa bleibt für den SOC Workflow Automation Markt bedeutsam, da der Digital Operational Resilience Act seit Januar 2025 auf betroffene Finanzunternehmen angewendet wird.[3] Europäische Kunden legen möglicherweise größeren Wert auf Datenspeicherort und Prüfprotokolle, was Anbieter begünstigen kann, die einen kontrollierten Workflow-Betrieb nachweisen und erläutern, wie automatisierte Aktionen gesteuert wurden.
SOC Workflow Automation Markt in MEA und Südamerika
Der Nahe Osten expandiert, da nationale Cybersicherheitsstrategien und die Exposition in der Öl- und Gasinfrastruktur die Aufmerksamkeit auf den Sicherheitsbetrieb lenken. Afrika bleibt in Bezug auf den absoluten Umsatz kleiner, aber Datenschutzanforderungen und die Digitalisierung von Finanzdienstleistungen schaffen einen anfänglichen Bedarf an formalen SOC-Kapazitäten, insbesondere dort, wo Organisationen einen zuverlässigeren Prozess zur Überwachung von Ereignissen und zur Steuerung eines begrenzten Sicherheitsteams benötigen. Südamerika hat ebenfalls Wachstumspotenzial, da Organisationen ihre Überwachungs- und Reaktionsprozesse verbessern, während Anbieter von verwalteten Sicherheitsdienstleistungen den erforderlichen Vorabinvestitionsaufwand für Kunden mit engeren Sicherheitsbudgets reduzieren können. Dieses regionale Muster unterstützt die Nachfrage nach Produkten, die einfacher bereitzustellen, leichter zu betreiben, für die Bereitstellung über ein Managed-Service-Modell geeignet und praktisch für Organisationen sind, die Unterstützung im Sicherheitsbetrieb benötigen, ohne ein großes internes Automatisierungsteam aufzubauen.
Wettbewerbslandschaft
Marktkonzentration
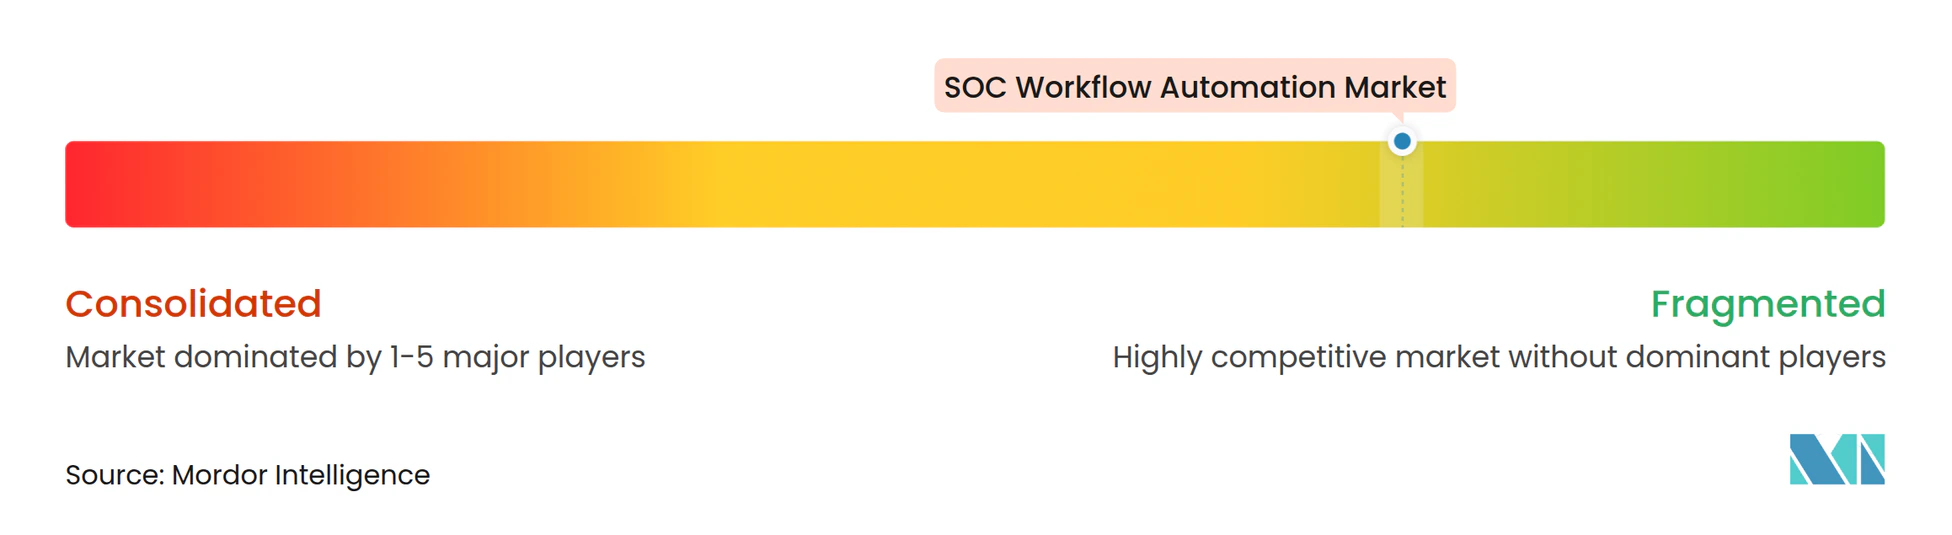
Der SOC Workflow Automation Markt ist mäßig fragmentiert, wobei kein Anbieter eine dominante Position über alle Kundengruppen, Bereitstellungsmodelle, Geografien und Vertriebswege hinweg innehat. Der Wettbewerb nimmt zu, da KI-native Anbieter und etablierte Sicherheitsplattformanbieter denselben Bedarf nach schnellerer Untersuchung und Reaktion adressieren. Torq, Tines, Swimlane und BlinkOps zogen in den 18 Monaten bis Oktober 2026 erhebliche Finanzierungen und Aufmerksamkeit auf sich. Dieses Kapital unterstützt Produktentwicklung, Partnerprogramme und Expansion in Kanäle für verwaltete Sicherheitsdienstleister, was es Anbietern ermöglicht, in mehr Integrationen, KI-Funktionen, Zertifizierungsaktivitäten, kundenbevorzugte Liefermodelle für ausgelagerte Operationen und kommerzielle Teams zur Unterstützung der Expansion in neue Kundengruppen zu investieren. Die Wettbewerbslandschaft im SOC Workflow Automation Markt umfasst eigenständige Orchestrierungsspezialisten und Anbieter, die Automatisierung in breitere Sicherheitsplattformen bündeln, was Käufern die Wahl zwischen dedizierten Workflow-Fähigkeiten und in eine breitere Sicherheitsbeziehung integrierter Automatisierung gibt.
Gebündelte Angebote können Preisdruck auf eigenständige Anbieter ausüben und gleichzeitig das Kundenbewusstsein für Workflow-Automatisierung im SOC-Markt erhöhen. Tines startete im Juli 2026 die 3B-Plattform zur Unterstützung des Aufbaus, Betriebs und der Governance von Unternehmens-Workflows, Anwendungen und Agenten. Swimlane startete im Juli 2026 KI-SOC für verwaltete Sicherheitsdienstleister und zielt auf Anbieter ab, die agentische Automatisierung auf Kundenumgebungen ausweiten müssen. Torq schloss im Januar 2026 eine Series-D-Runde über 140 Millionen USD bei einer Bewertung von 1,2 Milliarden USD ab und leitete Kapital in die Einführung seiner KI-SOC-Plattform und die Expansion im öffentlichen Sektor. Diese Maßnahmen zeigen, dass führende Anbieter Produktentwicklung mit gezielten Vertriebswegen kombinieren, anstatt sich nur auf den Direktvertrieb einer Plattform an Großunternehmen mit reifen Sicherheitsteams zu verlassen, und sie unterstreichen, warum Dienstleisterkanäle zu einem wichtigen Teil der Wettbewerbsstrategie geworden sind.
Sekoia startete im September 2026 Elevate als agentische KI-Schicht für seine autonome SOC-Plattform und erklärte, dass während der Early-Access-Phase mehr als 425.000 autonome Untersuchungen abgeschlossen wurden.[4] Swimlanes ISO-42001-Zertifizierung kann dazu beitragen, die Erwartungen der Käufer an KI-Governance in regulierten Umgebungen zu erfüllen. Mittelständische Organisationen und verwaltete Sicherheitsdienstleister bleiben wichtige Chancen, da viele Plattformen zunächst für den Direktvertrieb an Großunternehmen konzipiert wurden, was einen Bedarf an einfacheren kommerziellen Modellen, schnellerem Onboarding, für die gemeinsame Dienstleistungserbringung geeigneten Konfigurationen und weniger Abhängigkeit von dedizierten internen Automatisierungsingenieuren hinterlässt. Self-Service-Onboarding, No-Code-Konfiguration, mandantenfähige Lizenzierung und Open-Source-Alternativen können Käufer ansprechen, die flexible Bereitstellung und Unterstützung benötigen, insbesondere wenn sie eine langwierige Implementierung oder eine enge Abhängigkeit von einem einzelnen Anbieter vermeiden möchten.
SOC Workflow Automation Branchenführer
-
Cyberbit Ltd.
-
Anomali, Inc.
-
Cyware Labs, Inc.
-
LogicHub, Inc.
-
D3 Security Management Systems, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
SOC Workflow Automation Markt Unternehmen in diesem Bericht
- Swimlane LLC
- Tines Security Limited
- D3 Security Management Systems, Inc.
- ThreatConnect, Inc.
- Resolve Systems LLC
- Cyware Labs, Inc.
- Torq Technologies, Inc.
- BlinkOps, Inc.
- SIRP, Inc.
- LogicHub, Inc.
- Cyberbit Ltd.
- Sekoia SAS
- Logpoint ApS
- Anomali, Inc.
- Lumu Technologies, Inc.
- Revelstoke Security, Inc.
- Shuffle, Inc.
- StrangeBee SAS
- Ayehu, Inc.
- DFLabs S.p.A.
Neueste Industrielle Entwicklungen in SOC Workflow Automation Markt
- September 2026: Sekoia gab die allgemeine Verfügbarkeit von Sekoia Elevate bekannt, der agentischen KI-Schicht seiner autonomen SOC-Plattform. Während eines Early-Access-Programms mit mehr als 2.000 Kunden schloss das System über 425.000 autonome Untersuchungen ab und lieferte prüfungsfertige Urteile in durchschnittlich 99 Sekunden. Führende MSSPs in Europa und den Vereinigten Staaten berichteten von einer bis zu fünffachen Reduzierung der gesamten Untersuchungszeit, was die kommerzielle Tragfähigkeit vollständig autonomer Alarmuntersuchung in großem Maßstab signalisiert.
- Juli 2026: Swimlane startete Swimlane AI SOC für MSSPs, eine dedizierte Konfiguration seiner Turbine-Plattform, die es verwalteten Sicherheitsdienstleistern ermöglicht, agentische Automatisierung auf Endkunden auszuweiten, ohne in direkten Wettbewerb mit diesen Konten zu treten, und eröffnet dem Anbieter einen neuen Umsatzkanal für verwaltete Dienste.
- Juli 2026: Tines startete Tines 3B, eine KI-native Plattform zum Aufbau, Betrieb und zur Governance von Unternehmens-Workflows, Anwendungen und Agenten in großem Maßstab. Das Unternehmen berichtete von einer Nettoumsatzbindungsrate von 124%, einem Wachstum der KI-Akzeptanz von 302% und einer Verdreifachung seiner Unternehmenskundenbasis im Jahresvergleich.
- Februar 2026: Swimlane startete Swimlane AI SOC mit Intelligent Deep Agents und verlagerte Analysten von der Verwaltung von Alarm-Erschöpfung hin zu höherwertiger Bedrohungsbewertung durch transparente KI-Agenten, die Untersuchungs- und Reaktionslogik über die Turbine-Plattform handhaben.
Globaler SOC Workflow Automation Marktbericht – Umfang
Der SOC Workflow Automation Markt umfasst Softwareplattformen und Dienstleistungen, die Security Operations Center (SOC)-Prozesse über den gesamten Vorfalllebenszyklus hinweg automatisieren, orchestrieren und optimieren. Diese Lösungen rationalisieren Alarm-Triage, Untersuchungen, Fallverwaltung, Anreicherung von Bedrohungsinformationen, Reaktionsausführung, Berichterstattung und Analysten-Zusammenarbeit durch vordefinierte Workflows und Automatisierungs-Playbooks. Der Markt umfasst Sicherheitsorchestrierungsplattformen, Workflow-Automatisierungs-Engines, Vorfallreaktionsverwaltungslösungen sowie zugehörige Beratung, verwaltete Dienste, Schulung und Support. Das primäre Ziel dieser Lösungen ist die Reduzierung manueller Arbeitslasten, Verbesserung der Reaktionszeiten, Steigerung der operativen Effizienz und Stärkung der Unternehmenssicherheitsoperationen.
Der SOC Workflow Automation Marktbericht ist segmentiert nach Komponente (Lösungen [Sicherheitsorchestrierungsplattformen, Vorfallreaktion und Fallverwaltung, Workflow-Automatisierung und Playbook-Engines sowie Sicherheitsanalyse und Berichterstattung] und Dienstleistungen [Verwaltete Dienste, Beratungs- und Implementierungsdienstleistungen sowie Schulungs- und Supportdienstleistungen]), Bereitstellungsmodus (Cloud und On-Premises), Unternehmensgröße (Großunternehmen sowie Kleine und mittlere Unternehmen), Branchenvertikale (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrielle Fertigung, Energie und Versorgungsunternehmen, Einzelhandel und E-Commerce sowie Sonstige Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen | Sicherheitsorchestrierungsplattformen |
| Vorfallreaktion und Fallverwaltung | |
| Workflow-Automatisierung und Playbook-Engines | |
| Sicherheitsanalyse und Berichterstattung | |
| Dienstleistungen | Verwaltete Dienste |
| Beratungs- und Implementierungsdienstleistungen | |
| Schulungs- und Supportdienstleistungen |
| Cloud |
| On-Premises |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrielle Fertigung |
| Energie und Versorgungsunternehmen |
| Einzelhandel und E-Commerce |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Lösungen | Sicherheitsorchestrierungsplattformen |
| Vorfallreaktion und Fallverwaltung | ||
| Workflow-Automatisierung und Playbook-Engines | ||
| Sicherheitsanalyse und Berichterstattung | ||
| Dienstleistungen | Verwaltete Dienste | |
| Beratungs- und Implementierungsdienstleistungen | ||
| Schulungs- und Supportdienstleistungen | ||
| Nach Bereitstellungsmodus | Cloud | |
| On-Premises | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Branchenvertikale | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrielle Fertigung | ||
| Energie und Versorgungsunternehmen | ||
| Einzelhandel und E-Commerce | ||
| Sonstige Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der SOC Workflow Automation Markt?
Der SOC Workflow Automation Markt wurde im Jahr 2026 auf 4,19 Milliarden USD bewertet und wird voraussichtlich bis 2032 14,49 Milliarden USD erreichen, mit einem CAGR von 23,08% von 2027 bis 2032.
Was treibt die Nachfrage nach SOC Workflow Automation an?
Steigende Alarmvolumina, Compliance-Anforderungen und begrenzte Cybersicherheitspersonalkapazitäten erhöhen die Nachfrage nach automatisierten Triage-, Untersuchungs- und Reaktions-Workflows.
Welche Komponente führt beim SOC Workflow Automation Umsatz?
Lösungen führten im Jahr 2026 mit 66,18% des Umsatzes, während Dienstleistungen bis 2032 voraussichtlich mit einem CAGR von 24,19% wachsen werden.
Welcher Bereitstellungsmodus wächst am schnellsten?
Cloud-Bereitstellung wird voraussichtlich bis 2032 mit einem CAGR von 24,40% wachsen, während On-Premises-Bereitstellung im Jahr 2026 70,15% des Umsatzes hielt.
Welche Organisationen setzen diese Plattformen am schnellsten ein?
KMU werden voraussichtlich bis 2032 mit einem CAGR von 24,87% wachsen, da sie formale Vorfallreaktionsfähigkeiten mit kleineren Sicherheitsteams anstreben.
Welche Region wächst am schnellsten bei SOC Workflow Automation?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einem CAGR von 23,81% wachsen, unterstützt durch Digitalisierung und Cybersicherheitsinvestitionen in den wichtigsten regionalen Volkswirtschaften.