
IT-OT Convergence Security Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
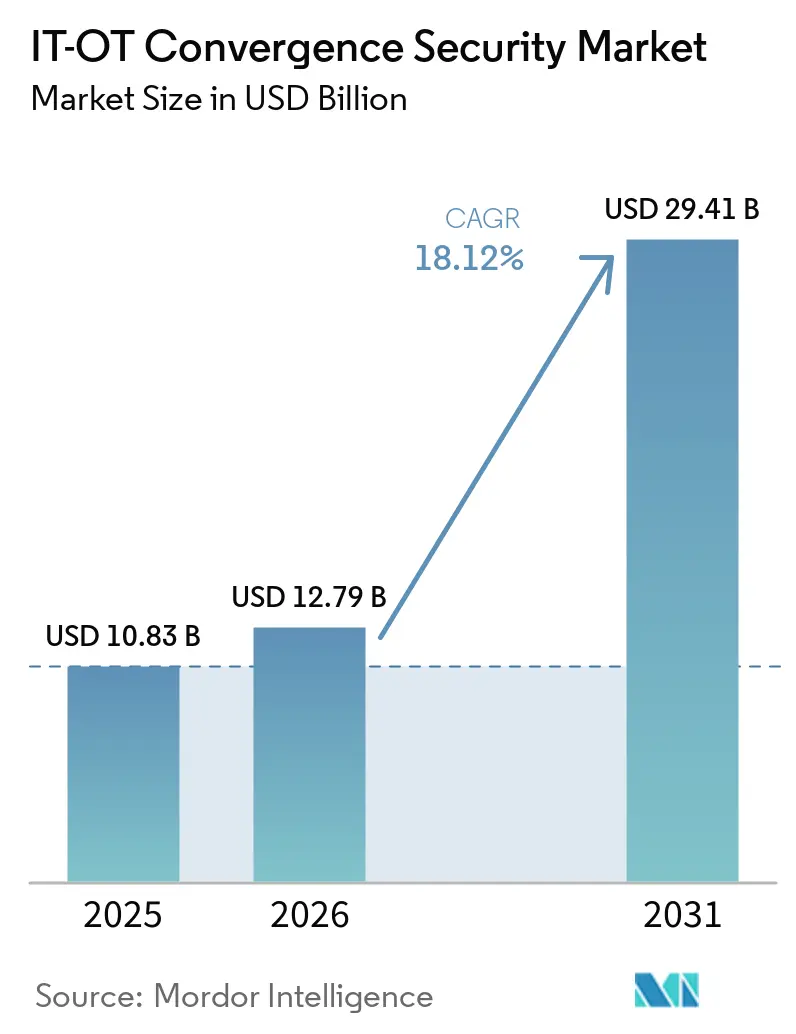
| Marktgröße (2026) | 12.79 Milliarden US-Dollar |
| Marktgröße (2031) | 29.41 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 18.12 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
IT-OT Convergence Security Marktanalyse von Mordor Intelligence
Die Marktgröße des IT-OT Convergence Security Marktes betrug im Jahr 2025 10,83 Milliarden USD, erreichte 2026 12,79 Milliarden USD und wird bis 2031 voraussichtlich 29,41 Milliarden USD erreichen, was einer CAGR von 18,12 % über den Zeitraum 2026–2031 entspricht. Der Wachstumspfad spiegelt die steigenden Kosten von Produktionsausfällen wider, da Bedrohungsakteure zunehmend physische Betriebsabläufe ins Visier nehmen, anstatt Angriffe auf Datendiebstahl zu beschränken. Der IT-OT Convergence Security Markt profitiert auch von der stetigen Erosion des traditionellen Air-Gap zwischen IT- und OT-Umgebungen, was es schwieriger gemacht hat, Sicherheitsausgaben für kritische Infrastrukturen und vernetzte Industriestandorte aufzuschieben. Compliance-Vorgaben, Programme zur intelligenten Fertigung und die breitere Einführung von IIoT-Architekturen verlagern Budgets ebenfalls von diskretionären Upgrades hin zu erforderlichen Schutzschichten. Die Wettbewerbsaktivität nimmt zu, da IT-Sicherheitsanbieter ihre OT-Fähigkeiten ausbauen, Industrieautomatisierungsunternehmen Sicherheit in ihre installierte Basis integrieren und reine OT-Spezialisten ihre Position durch tiefes Protokoll-Know-how und spezialisierte Reaktionsdienste verteidigen. Eine anhaltende Lücke zwischen behaupteter Transparenz und tatsächlicher Erkennungssicherheit schafft Raum für Plattformerweiterungen, das Wachstum verwalteter Dienste und eine stärkere Nachfrage nach Tools, die messbare Bedrohungserkennungsergebnisse in industriellen Umgebungen nachweisen.
Wichtigste Erkenntnisse des Berichts
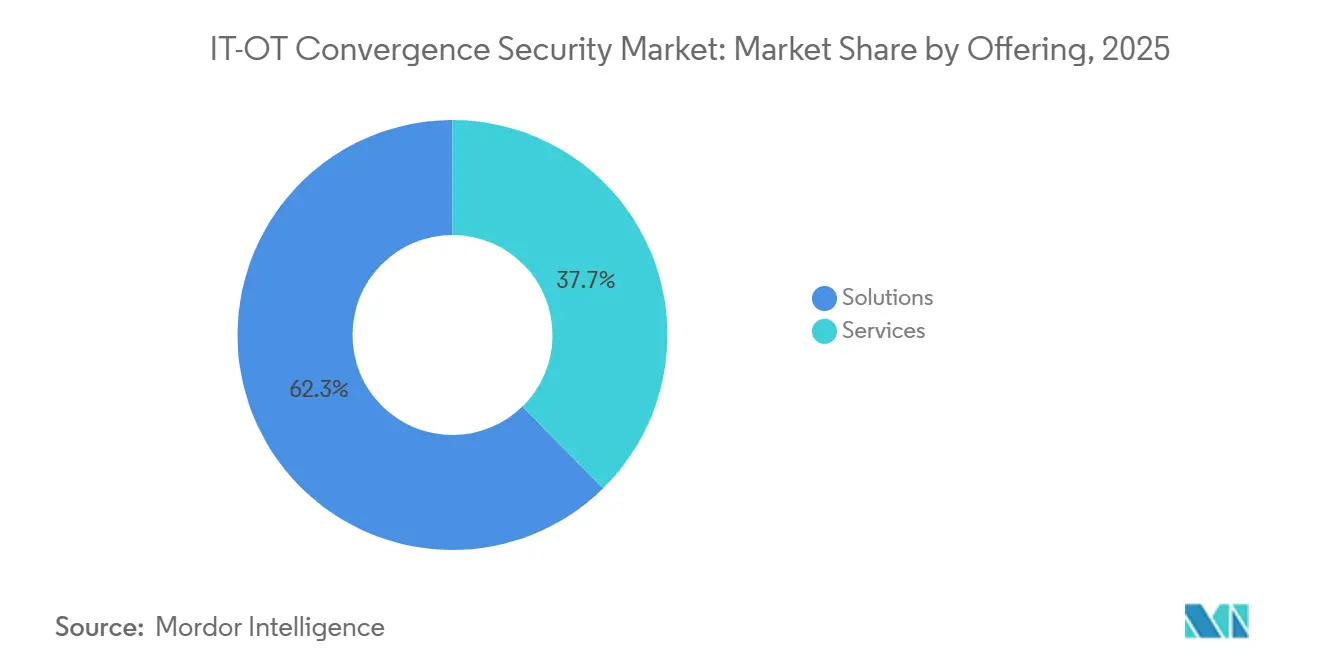
- Nach Angebot hielten Lösungen im Jahr 2025 einen Anteil von 62,34 % am IT-OT Convergence Security Markt, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 21,32 % wachsen werden.
- Nach Bereitstellungsmodus erfasste Cloud im Jahr 2025 einen Anteil von 58,42 %, während On-Premises bis 2031 voraussichtlich mit einer CAGR von 20,86 % wachsen wird.
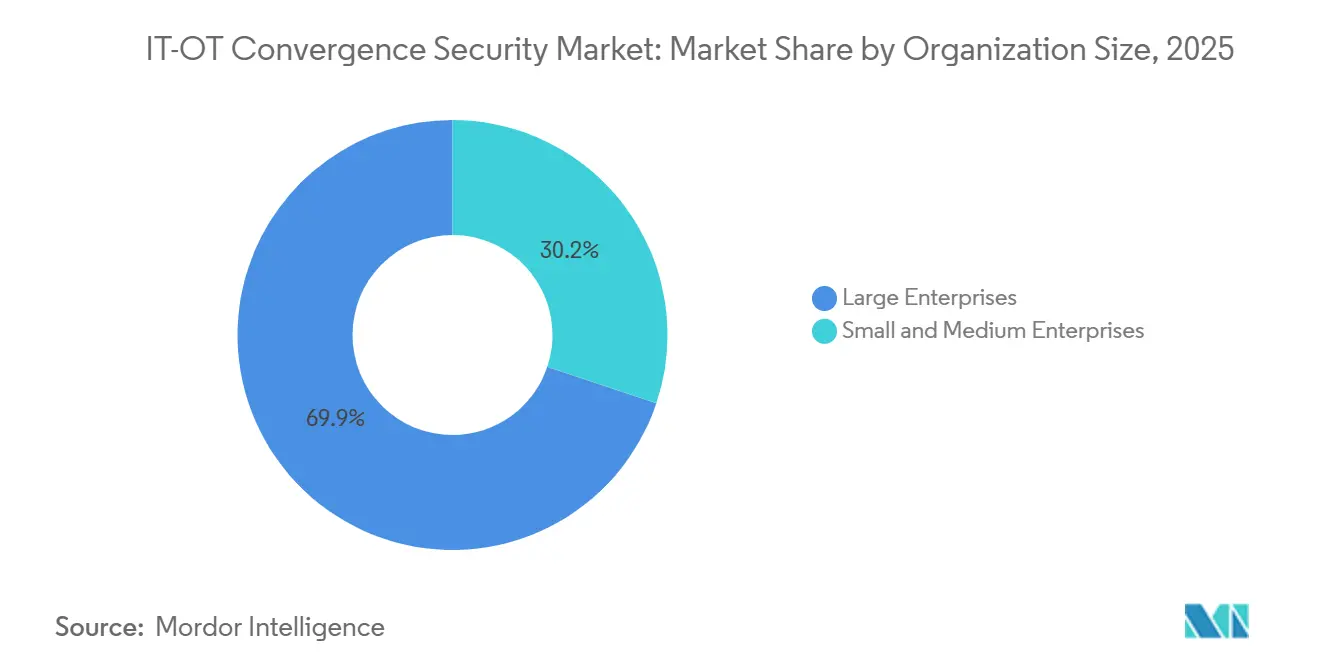
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 69,85 %, während kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einer CAGR von 22,32 % wachsen werden.
- Nach Endnutzerbranche entfiel auf die industrielle Fertigung im Jahr 2025 ein Anteil von 28,74 %, während Energie und Versorgung bis 2031 voraussichtlich mit einer CAGR von 21,51 % wachsen werden.
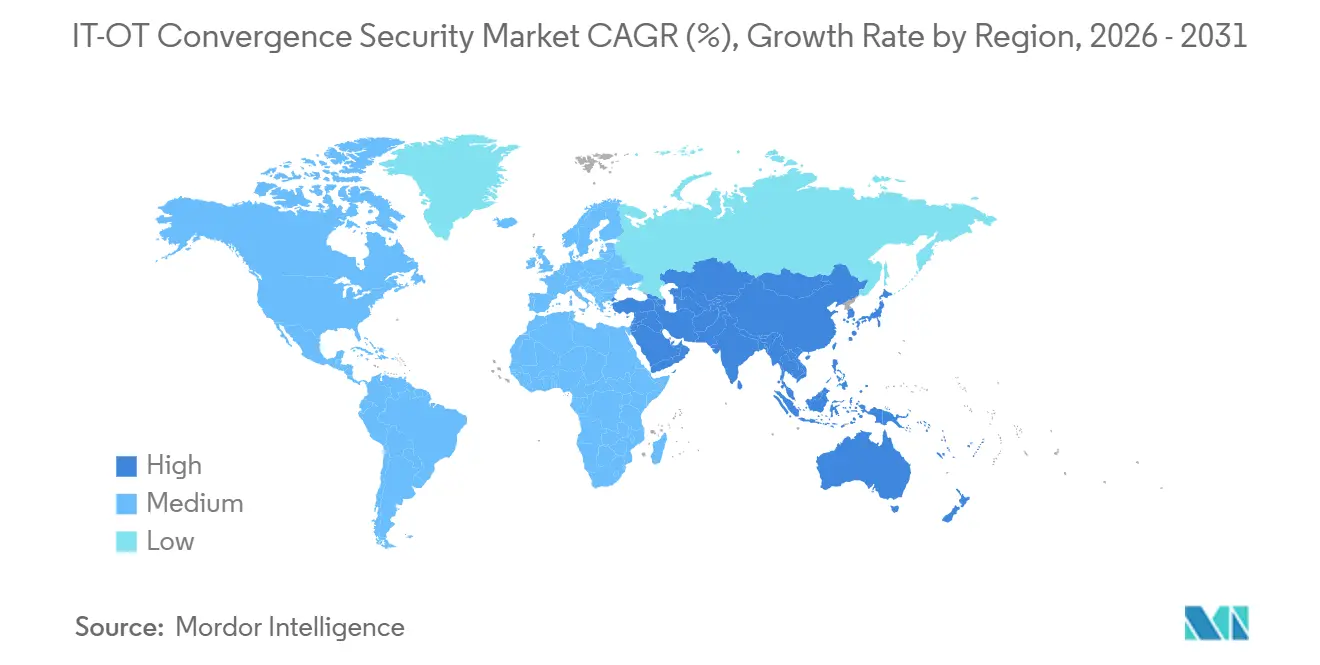
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 38,15 % am IT-OT Convergence Security Markt, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 23,37 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende Ransomware-Angriffe auf industrielle Steuerungsumgebungen | +4.2% | Global | Kurzfristig (≤ 2 Jahre) |
| IT- und OT-Konvergenz erweitert die Angriffsfläche | +3.8% | Global | Mittelfristig (2–4 Jahre) |
| Regulatorischer Druck für Cybersicherheit kritischer Infrastrukturen | +3.1% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Zunehmende Einführung von IIoT, Edge Computing und Remote-Betrieb | +2.6% | Global, am schnellsten im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Fokus auf Vorstandsebene auf operative Resilienz und Betriebszeitverlässlichkeit | +1.8% | Global | Mittelfristig (2–4 Jahre) |
| Erhöhte Sicherheitsbudgetzuweisung für industrielle Cyberabwehr | +1.4% | Nordamerika, Europa, asiatisch-pazifischer Raum | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Ransomware-Angriffe auf industrielle Steuerungsumgebungen
Ransomware in industriellen Umgebungen hat sich von opportunistischer Störung zu gezielten Eingriffen in physische Betriebsabläufe und Produktionskontinuität entwickelt. Honeywell berichtete, dass Ransomware-Angriffe auf Industriebetreiber im ersten Quartal 2025 um 46 % gestiegen sind, was zeigt, wie stark Angreifer den Druck durch Ausfallzeiten in Steuerungsumgebungen inzwischen schätzen.[1] Dragos verzeichnete im ersten Quartal 2026 139 Ransomware-Vorfälle in ICS-nahen Organisationen wie Ingenieurbüros, Systemintegratoren und Geräteherstellern, was auf wachsenden Druck auf Lieferkettenzugangswege in OT-Umgebungen hinweist. Dieses Muster erhöht die Nachfrage im IT-OT Convergence Security Markt nach stärkerer Segmentierung, frühzeitiger Anomalieerkennung und Vorfallreaktionsplänen, die für Produktionsstandorte und nicht für Büronetzwerke konzipiert sind. Es unterstützt auch den anhaltenden Kauf von Tools, die industrielle Prozesse schützen, bei denen betriebliche Unterbrechungen eine höhere finanzielle Strafe nach sich ziehen als isolierter Datenverlust. Da Angreifer ihre Einstiegspfade und zeitliche Präzision ausweiten, beobachtet der IT-OT Convergence Security Markt mehr Dringlichkeit beim Schutz von vorgelagerten Lieferanten und benachbarten Dienstleistungspartnern neben Produktionsanlagen.
IT- und OT-Konvergenz erweitert die Angriffsfläche
Die Konvergenz von IT- und OT-Netzwerken hat neue Angriffspfade geschaffen, für deren Bewältigung ältere industrielle Sicherheitsmodelle nicht ausgelegt waren. Gemeinsame Infrastruktur, gemeinsame Anmeldedaten und ein breiterer Fernzugriff haben es Angreifern erleichtert, von Unternehmenssystemen in operative Umgebungen zu wechseln. Im April 2026 bestätigte die CISA, dass Volt Typhoon sich innerhalb kritischer US-Infrastrukturen positioniert hatte, indem es gemeinsame Active-Directory-Anmeldedaten ausnutzte und sich lateral von kompromittierten IT-Segmenten in OT-Umgebungen bewegte, ohne erkennbare Schadsoftware einzusetzen.[2] Dieses Vorfallmuster zeigt, dass die schwerwiegendsten Bedrohungen nun die Konvergenznaht selbst ausnutzen, anstatt sich ausschließlich auf direkte Angriffe gegen industrielle Protokolle zu verlassen. Der IT-OT Convergence Security Markt bewegt sich daher in Richtung identitätsbewusster Kontrollen, engerer Segmentierung und Governance-Strukturen, die betriebliche Störungen als Problem der Geschäftskontinuität und nicht als enges IT-Problem behandeln. Diese Verschiebung treibt auch die Führungsverantwortung nach oben, da Anlagenverfügbarkeit, Sicherheit und Resilienz nun davon abhängen, wie gut Unternehmens- und Betriebsumgebungen gemeinsam gesichert werden.
Regulatorischer Druck für Cybersicherheit kritischer Infrastrukturen
Die regulatorische Durchsetzung macht OT-Sicherheit von einem optionalen Projekt zu einer grundlegenden Betriebsanforderung in mehreren kritischen Sektoren. Die NIS2-Richtlinie erweiterte die obligatorischen Cybersicherheits-Risikomanagementpflichten auf 18 Sektoren und brachte mehr als 160.000 Organisationen in den Anwendungsbereich, mit expliziter Relevanz für industrielle Steuerungssysteme und SCADA-Umgebungen. Die ENISA veröffentlichte im Juni 2025 technische Umsetzungsleitlinien, die spezifischere Erwartungen an Risikoanalysen, 24-Stunden-Vorfallmeldungen und Lieferkettensicherheitskontrollen gemäß Artikel 21 festlegten. In den Vereinigten Staaten erneuerte die TSA die Sicherheitsrichtlinie Pipeline-2021-01G mit Wirkung vom 16. Januar 2026, während die FERC im März 2026 NERC CIP-003-11 genehmigte, um Cybersicherheits-Managementkontrollen auf Anlagen des Massenstromsystems mit geringen Auswirkungen auszuweiten. Diese Vorschriften verkürzen Beschaffungszyklen, da Betreiber eine dokumentierte Compliance-Ausrichtung und nicht nur technische Behauptungen benötigen, bevor sie Lieferanten qualifizieren können. Der IT-OT Convergence Security Markt wird auch für unqualifizierte Anbieter schwieriger zugänglich, da regulierte Käufer Lieferanten bei der Vorauswahl zunehmend anhand anerkannter industrieller Sicherheitsrahmen prüfen.
Zunehmende Einführung von IIoT, Edge Computing und Remote-Betrieb
Die Verbreitung von IIoT, Edge Computing und Remote-Betrieb erhöht die Anzahl der industriellen Anlagen, Verbindungen und Datenflüsse, die Schutz erfordern. Cisco berichtete im März 2026, dass Cybersicherheit das primäre Hindernis für den Einsatz industrieller KI im Produktionsmaßstab bei den befragten OT-Entscheidungsträgern war, was zeigt, wie direkt die Sicherheitsbereitschaft nun digitale Betriebsprogramme beeinflusst. Da industrielle KI, Fernwartung und verteilte Steuerungsarchitekturen expandieren, werden mehr OT-Daten zwischen Anlagenausrüstung, Edge-Umgebungen und Cloud-verbundenen Systemen übertragen. Dies schafft eine strukturelle Nachfrageverschiebung im IT-OT Convergence Security Markt hin zu Tools, die verteilte Anlagen überwachen, den Fernzugriff verwalten und Patch-Verzögerungen in Produktionsumgebungen kompensieren können. Traditionelle Patch-Zyklen in industriellen Umgebungen bleiben langsamer als das Tempo des Expositionswachstums, was virtuelles Patching und kompensierende Kontrollen zentraler für die Risikominderung macht. Der IT-OT Convergence Security Markt wird daher von Modernisierungsprogrammen angetrieben, auch wenn Betreiber digitale Infrastruktur für Produktivitätsgewinne einführen und nicht von einem sicherheitsorientierten Ansatz ausgehen.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Einschränkungen durch veraltete OT-Anlagen und proprietäre Protokolle | -2.8% | Global, am stärksten in Nahost/Afrika und Südamerika | Langfristig (≥ 4 Jahre) |
| Begrenzte Verfügbarkeit von OT-spezifischen Cybersicherheitsfachkräften | -2.1% | Global | Mittelfristig (2–4 Jahre) |
| Hohe Nachrüstkomplexität in Brownfield-Industriestandorten | -1.5% | Europa und asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Unklarer Return on Investment für mittelständische Betreiber | -0.9% | Global, konzentriert in mittelständischen Marktsegmenten | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Einschränkungen durch veraltete OT-Anlagen und proprietäre Protokolle
Veraltete Industrieanlagen bleiben ein zentrales Hemmnis, da viele SPS, DCS-Systeme und SCADA-Server weit über ihre ursprünglichen Sicherheitsdesignannahmen hinaus betrieben werden. Diese Systeme können oft nicht ohne Abschaltungen aktualisiert werden, was die Behebung verlangsamt und die Betriebskosten für Sicherheitsverbesserungen erhöht. Industrielle Protokolle wie Modbus, DNP3 und BACnet wurden nicht mit nativer Authentifizierung oder Verschlüsselung entwickelt, was sie für Spoofing, Replay-Angriffe und Man-in-the-Middle-Aktivitäten anfällig macht, sofern Betreiber keine protokollbewussten Sicherheitsschichten hinzufügen. Vielen Anlagenbetreibern fehlen noch immer vollständige Inventare ihrer Betriebsumgebungen, was es schwierig macht, Kontrollen zu priorisieren oder die vollständige Angriffsfläche zu definieren. Dieses Problem ist besonders hartnäckig in älteren Energie-, Chemie- und Infrastrukturstandorten, wo Geräteindividualisierung, Prozessempfindlichkeit und Ersatzkosten die Modernisierung langsamer machen, als es die Ausgabenabsichten vermuten lassen. Der IT-OT Convergence Security Markt wächst weiter, aber diese Realität der installierten Basis verlängert die Bereitstellungszeiträume und lässt einen großen Teil der Brownfield-Infrastruktur nur teilweise geschützt.
Begrenzte Verfügbarkeit von OT-spezifischen Cybersicherheitsfachkräften
Die Arbeitskräftelücke im OT-Sicherheitsbereich ist nicht nur ein Personalbesetzungsproblem, sondern auch ein Kompetenzungleichgewicht, das Cybersicherheitswissen, industrielle Protokolle und Prozesssicherheitsbewusstsein kombiniert. Fortinet berichtete in seinem Cybersecurity Skills Gap Report 2026, dass das Fehlen branchenspezifischer Cybersicherheitsfähigkeiten die führende selbst gemeldete Ursache für Sicherheitsverletzungen blieb, wobei die Herausforderung für Organisationen, die auch KI-bezogenes Fachwissen und industrielles Domänenwissen benötigen, zunimmt. Industrielle Umgebungen benötigen Reaktionsteams, die Betriebszeit und Sicherheit schützen und gleichzeitig Bedrohungen begegnen können, was allgemeine Unternehmenssicherheitsfähigkeiten in vielen Betriebskontexten unzureichend macht. Mittelständische Betreiber sind stärker betroffen, da sie oft nicht mit den Vergütungsniveaus oder internen Karrierewegen mithalten können, die von Großunternehmen und Behörden für kritische Infrastrukturen angeboten werden. Dieses Ungleichgewicht unterstützt eine schnellere Nachfrage nach verwalteten Sicherheitsdiensten, Schulungsunterstützung und spezialisierter Vorfallreaktion im IT-OT Convergence Security Markt. Es bedeutet auch, dass die Einführung hinter den Absichten zurückbleiben kann, selbst wenn Ausgaben genehmigt sind, da qualifizierte Implementierungs- und Überwachungsressourcen in vielen Regionen knapp bleiben.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Lösungen führen, während Dienstleistungen schneller wachsenLösungen hielten im Jahr 2025 einen Anteil von 62,34 % am IT-OT Convergence Security Markt, was diese Kategorie in der führenden Position hielt, da Betreiber Transparenz, Bedrohungserkennung und Risikokontrolle in konvergierten industriellen Umgebungen priorisierten. Netzwerksicherheit, Schwachstellenmanagement und SIEM zogen die höchsten Ausgaben in Untersegmenten auf sich, da sie unmittelbare Überwachungs- und Reaktionslücken an vernetzten Standorten adressieren. Asset-Erkennung und Bestandsverwaltung sind zur grundlegenden Kaufschicht geworden, da Betreiber den Schutz nicht effektiv priorisieren können, wenn sie nicht wissen, welche Anlagen vorhanden oder exponiert sind. Identitäts- und Zugriffsmanagement sowie Datensicherheit gewinnen ebenfalls an strategischer Bedeutung, da Missbrauch von Anmeldedaten und laterale Bewegungen in vernetzten industriellen Architekturen relevanter werden. Palo Alto Networks erweiterte sein OT-Sicherheitsportfolio im Oktober 2024 mit KI-gesteuertem virtuellem Patching und robusten Firewalls, was den wachsenden Bedarf an kompensierenden Kontrollen widerspiegelte, wo normale Patch-Zyklen langsam bleiben.[3]
Dienstleistungen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 21,32 % wachsen, was sie zum am schnellsten wachsenden Angebot im IT-OT Convergence Security Markt macht. Verwaltete Sicherheitsdienste und Vorfallreaktion skalieren schnell, da viele Betreiber keine vollständigen internen OT-Teams über mehrere Standorte und Betriebsumgebungen hinweg aufbauen können. Professionelle Dienstleistungen, Schulungen und Beratung profitieren ebenfalls, da industrielle Käufer häufig Hilfe bei Architektur, Bewertung, Compliance-Vorbereitung und Betriebsmodellgestaltung benötigen, bevor sie eigenständig ausgereifte Programme betreiben können. Das Kompetenzungleichgewicht zwischen Unternehmenscybersicherheit und der Reaktion auf Produktionsebene hält die Dienstleistungsnachfrage hoch, da OT-Vorfälle technische Maßnahmen erfordern, die die physische Sicherheit oder Produktionsstabilität nicht gefährden. In diesem Abschnitt spiegelt der Anteil von 62,34 % für Lösungen die Marktanteilsführerschaft im IT-OT Convergence Security Markt im Jahr 2025 wider, während die CAGR von 21,32 % für Dienstleistungen zeigt, wo sich neue Ausgaben im Prognosezeitraum am schnellsten konzentrieren.
Nach Bereitstellungsmodus:
Cloud hält die Führung, während On-Premises neuen Schwung gewinntDie Cloud-Bereitstellung erfasste im Jahr 2025 einen Anteil von 58,42 % am IT-OT Convergence Security Markt und hatte damit die größte Position unter den Bereitstellungsmodellen. Die Einführung war am stärksten bei Cloud-gehosteten SIEM-, Asset-Management- und Bedrohungsintelligenz-Tools, die die lokale Infrastrukturbelastung reduzieren und die Transparenz über Mehrstandortbetriebe verbessern. Großunternehmen mit standardisierteren OT-Umgebungen haben diesen Wandel angeführt, da sie Analysen und Überwachung zentralisieren können, ohne jeden Standort von Grund auf neu zu gestalten. Aktualisierte Compliance-Interpretationen haben auch einige der Beschaffungszögerlichkeiten reduziert, die einst die Cloud-Einführung für industrielle Sicherheitsfunktionen verlangsamten. Infolgedessen hat der IT-OT Convergence Security Markt erlebt, dass Cloud für Workloads akzeptabler wird, die nicht von ultra-niedriger lokaler Durchsetzungslatenz abhängen.
Die On-Premises-Bereitstellung wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 20,86 % wachsen, was sie trotz der Cloud-Führerschaft beim aktuellen Anteil zum am schnellsten wachsenden Modus macht. Dieses Muster ist am stärksten in Energie-, Verteidigungs- und regierungsnahen Umgebungen, wo Souveränität, Trennung und Niedriglatenzanforderungen die Cloud-Konnektivität noch einschränken. Betreiber in hochsicheren Brownfield-Standorten bevorzugen weiterhin die lokale Bereitstellung für Überwachungs-, Zugangskontroll- und Durchsetzungsfunktionen, die in der Nähe von Produktionssystemen bleiben müssen. Hybridmodelle gewinnen auch in Öl und Gas sowie Chemie an Boden, da sie Betreibern ermöglichen, sensible OT-Workloads vor Ort zu halten und gleichzeitig Berichte und ausgewählte Informationen mit externen Plattformen zu synchronisieren. In numerischen Begriffen markierte der Anteil von 58,42 % den größten Teil der IT-OT Convergence Security Marktgröße nach Bereitstellung im Jahr 2025, während die CAGR von 20,86 % zeigt, wie schnell die On-Premises-Nachfrage in streng kontrollierten industriellen Umgebungen nun wieder aufgebaut wird.
Nach Unternehmensgröße:
Großunternehmen bleiben vorne, während KMU aufholenGroßunternehmen beherrschten im Jahr 2025 mit einem Anteil von 69,85 % den IT-OT Convergence Security Markt, was ihren früheren Einführungszyklus, größere standortbezogene Budgets und ihre Konzentration in stark regulierten kritischen Infrastrukturen widerspiegelt. Diese Organisationen haben in vielen Fällen bereits die erste Phase der Asset-Erkennung hinter sich und investieren mehr in Verhaltensanalysen, Zero-Trust-OT-Architekturen und integrierte Sicherheitsoperationen über IT und OT hinweg. Ihre größere installierte Basis gibt ihnen auch stärkere Anreize, Kontrollen über Werke, Umspannwerke und entfernte Betriebsstandorte hinweg zu standardisieren. Unternehmenskäufer prägen daher die aktuelle Umsatzbasis des IT-OT Convergence Security Marktes durch breitere Plattformeinführung und Mehrstandortprogramm-Rollouts. Sie neigen auch dazu, Qualifikationsstandards festzulegen, denen kleinere Lieferanten und Dienstleistungspartner im gesamten Ökosystem folgen müssen.
Kleine und mittlere Unternehmen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 22,32 % wachsen, was sie zum am schnellsten wachsenden Unternehmensgrößensegment im IT-OT Convergence Security Markt macht. Die regulatorische Reichweite erstreckt sich tiefer in Lieferketten, was bedeutet, dass viele kleinere Hersteller und Infrastrukturlieferanten nun indirektem Compliance-Druck von größeren Kunden ausgesetzt sind. Verwaltete Dienste und abonnementbasierte Angebote senken die Einstiegshürden für diese Käufer, indem sie den anfänglichen Kapitalaufwand und die internen Personalanforderungen begrenzen. Cisco berichtete im März 2026, dass Bereitschaftslücken in der Netzwerkinfrastruktur und Cybersicherheit bei kleineren Industriebetreibern proportional größer blieben, was eine längere Wachstumsbahn für die KMU-fokussierte Einführung unterstützt.[4] Der Anteil von 69,85 % zeigt, wo der IT-OT Convergence Security Marktanteil im Jahr 2025 konzentriert blieb, aber die CAGR von 22,32 % zeigt, dass die zukünftige Expansion zunehmend von kleineren Betreibern angetrieben wird, die erst jetzt in strukturierte OT-Schutzprogramme einsteigen.
Nach Endnutzerbranche:
Fertigung führt, während Energie und Versorgung am schnellsten wächstDie industrielle Fertigung behielt im Jahr 2025 mit einem Anteil von 28,74 % die größte Position und blieb damit im Mittelpunkt der Nachfrage im IT-OT Convergence Security Markt nach Endnutzerbranche. Ihre Führungsposition spiegelt hohe Anlagendichte, breite IT- und OT-Integration über Produktionslinien hinweg und anhaltende Exposition gegenüber gezielten betrieblichen Störungen wider. Automobil- und diskrete Fertigung gehörten zu den tiefsten Einführern, da Industrie-4.0-Investitionen Maschinenzellen, Unternehmenssysteme und Analysetools verbanden, die einst stärker isoliert waren. Anbieter, die dieses Segment bedienen, bündeln Sicherheit zunehmend in Automatisierungs- und Steuerungsbeschaffungen, da Hersteller weniger Lücken in den Technologie-Stacks auf Produktionsebene wünschen. Diese Kombination aus Exposition, Skalierung und Modernisierung hält die Fertigung an der Spitze der aktuellen IT-OT Convergence Security Marktgröße nach Vertikale.
Energie und Versorgung werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 21,51 % wachsen, was diesen Bereich zum am schnellsten wachsenden Endnutzersegment macht. Netzdigitalisierung, Integration erneuerbarer Energien und die Expansion von Remote-Anlagen schaffen neue Angriffsflächen in Erzeugungs-, Übertragungs- und Verteilungsumgebungen. NERC erklärte in seiner CIP-Roadmap vom Januar 2026, dass die Digitalisierung des Massenstromsystems schneller voranschreitet als der Umfang bestehender Standards, was weitere Arbeiten an MFA, Verschlüsselung und OT-fokussierten Lieferkettensicherheitskontrollen vorantreibt. Öl und Gas, Transport und Logistik, Chemie, Wasser und Abwasser sowie Regierung und Verteidigung schreiten ebenfalls voran, da sie gezielteren Angriffen und stärkeren Resilienzanforderungen ausgesetzt sind. Der IT-OT Convergence Security Markt bleibt daher heute von der Fertigung verankert, während Versorgungs- und Energieinfrastruktur durch Regulierung, Netzmodernisierung und höhere Exposition gegenüber strategischen Bedrohungsaktivitäten an Tempo gewinnen.
Geografische Analyse
IT-OT-Konvergenz-Sicherheitsmarkt Nordamerika
Nordamerika hielt im Jahr 2025 einen Anteil von 38,15 % am IT-OT-Konvergenz-Sicherheitsmarkt und war damit der größte regionale Beitrag zum aktuellen Umsatz. Die Region profitiert von einer dichten Konzentration kritischer Infrastrukturen, einer ausgereiften Durchsetzung sektorspezifischer Vorschriften sowie einer frühzeitigen Einführung fortschrittlicher Erkennungs- und Reaktionswerkzeuge. Die Vereinigten Staaten blieben das dominierende Land innerhalb der Region, während Kanada und Mexiko weiter an Bedeutung gewannen, da grenzüberschreitende Energie- und Fertigungsverbindungen die Exposition gegenüber gemeinsamen Sicherheitsanforderungen vertieften. OT-ISAC stellte in seiner Bedrohungswarnung für den Energiesektor vom April 2026 fest, dass dezentrale erneuerbare Standorte, Batteriespeichersysteme und entfernte Umspannwerke weniger Sicherheitsaufmerksamkeit erhielten als zentrale Erzeugungsanlagen, obwohl sie wachsende Risikooberflächen darstellten.[5] Diese Lücke stützt die anhaltende Nachfrage im IT-OT-Konvergenz-Sicherheitsmarkt über reine Compliance-Ausgaben hinaus, da selbst reife Käufer noch unzureichend geschützte Betriebsumgebungen aufweisen.
IT-OT-Konvergenz-Sicherheitsmarkt EMEA und Südamerika
Europa blieb der zweitgrößte regionale Markt, gestützt durch die NIS2-Durchsetzung und eine breite Basis energieintensiver Industrien mit veralteten OT-Anlagen. Deutschland, Frankreich und das Vereinigte Königreich führten die regionale Einführung an, während Betreiber in Süd- und Osteuropa noch grundlegende Anlagentransparenz und Überwachungskapazitäten ausbauten. Der NIS2-Rahmen erlaubt Strafen von bis zu 10 Millionen EUR (11,3 Millionen USD) oder 2 % des weltweiten Jahresumsatzes, was bei vielen europäischen Betreibern einen compliance-getriebenen Beschaffungszyklus verstärkt hat. Südamerika blieb ein aufstrebender IT-OT-Konvergenz-Sicherheitsmarkt, in dem Brasilien und Argentinien die Einführung in Öl- und Gas- sowie agrar-industriellen Anwendungen anführten, während die Ausgaben stärker auf grundlegende Transparenz als auf fortschrittliche Erkennung ausgerichtet blieben. Der Nahe Osten und Afrika zeigten ebenfalls eine beschleunigte Aktivität, wobei die Staaten des Golfkooperationsrats in den Schutz der Energieinfrastruktur investierten, während die breitere afrikanische Einführung außerhalb ausgewählter Bergbau- und Versorgungsanwendungsfälle begrenzt blieb.
IT-OT-Konvergenz-Sicherheitsmarkt Asien-Pazifik
Der asiatisch-pazifische Raum wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 23,37 % wachsen, was ihn zum am schnellsten wachsenden regionalen IT-OT Convergence Security Markt macht. Das Wachstum wird durch umfangreiche Investitionen in intelligente Fertigung, den Ausbau der Infrastruktur und die schrittweise Verschärfung nationaler Cybersicherheitsanforderungen in den wichtigsten Industrieländern angetrieben. China baut seine Kapazitäten durch Anforderungen zum Schutz kritischer Infrastrukturen aus, während Indien auf dem Weg ist, der am schnellsten wachsende Ländermarkt der Region zu werden, da Smart Cities, die Modernisierung des Stromnetzes und das wachsende Bewusstsein für industrielle Risiken das Beschaffungswachstum fördern. Japan und Singapur erhöhen ebenfalls das regulatorische Gewicht in den entwickelten APAC-Märkten, während Südkoreas Konzentration im Halbleiter- und Automobilbereich sowohl die Risikoexposition als auch den Bedarf an Sicherheitsausgaben weiter steigen lässt. OT-ISAC stufte das Risiko für kritische Infrastrukturen im asiatisch-pazifischen Raum durch portable Angreifermethoden im April 2026 als erhöht ein, wodurch die Bedrohungslage der Region enger mit den bereits in den Vereinigten Staaten und Europa beobachteten Mustern übereinstimmt.
Wettbewerbslandschaft
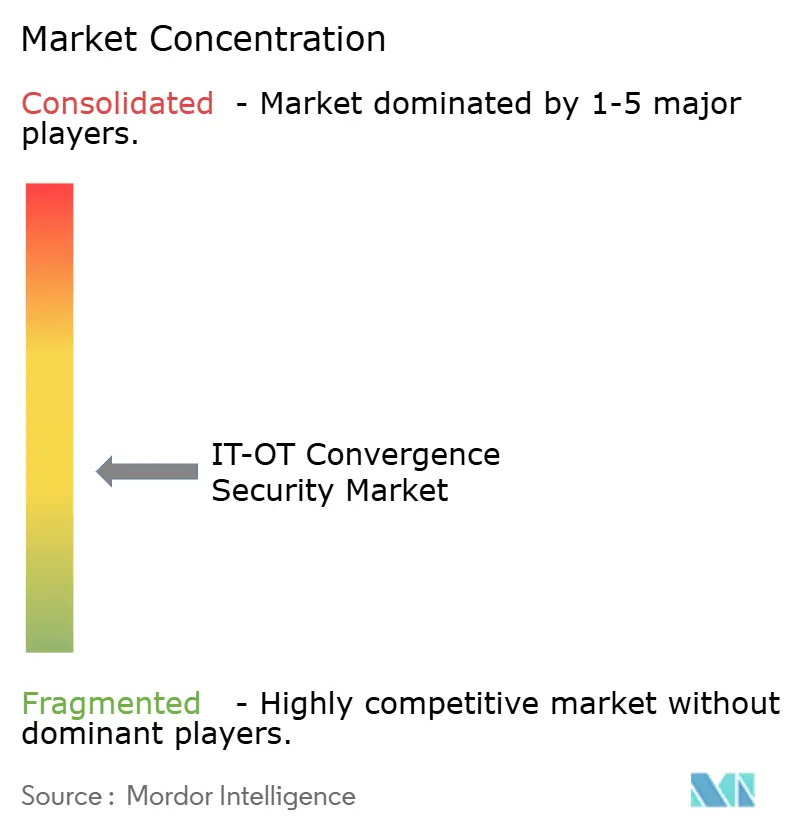
Der IT-OT Convergence Security Markt blieb im Jahr 2025 mäßig fragmentiert, wobei drei breite Gruppen über überlappende Fähigkeitsschichten hinweg konkurrierten. IT-Sicherheits-Großanbieter wie Cisco, Palo Alto Networks, Fortinet, Check Point, Microsoft, IBM und Broadcom drangen durch Plattformbreite, Analysen und Unternehmenskontoreichweite tiefer in OT vor. Industrielle Automatisierungs-OEMs wie Honeywell, Schneider Electric, Siemens und Rockwell Automation nutzten ihre installierte Basis und Prozessvertrautheit, um Sicherheit als Teil breiterer Automatisierungsbeziehungen zu positionieren. Zweckgebundene OT-Spezialisten wie Claroty, Dragos, Nozomi Networks, TXOne Networks, Forescout und Tenable konkurrierten weiterhin auf der Grundlage von Protokolltiefe, industriellem Kontext und spezialisiertem Betriebswissen. Diese Mischung hält den IT-OT Convergence Security Markt wettbewerbsfähig, da Käufer häufig breite Plattformintegration mit standortspezifischem OT-Fachwissen vergleichen, anstatt ein einheitliches Beschaffungsmodell zu verwenden.
Strategiemuster divergierten zwischen diesen Anbietergruppen. IT-fokussierte Sicherheitsanbieter setzten auf Bündelung und Plattformkonsolidierung, während OEMs und reine Spezialisten stärker auf OT-Protokollabdeckung, Standortvertrautheit und engere Ausrichtung auf industrielle Betriebsabläufe setzten. Fortinet erweiterte seine OT-Sicherheitsplattform im Jahr 2025 mit tieferer OT-spezifischer Transparenz, robuster Segmentierung und 5G-Hardware sowie stärkeren Compliance-Tracking-Funktionen für Rahmenwerke wie NERC CIP und NIS2. Honeywell erweiterte seine OT-Cybersicherheitssuite im Juni 2026 um fünf zusätzliche Fähigkeiten, die auf proaktiven Schutz in Fertigungs-, Energie- und kritischen Infrastrukturbereitstellungen abzielen. Diese Schritte zeigen, wie Anbieter versuchen, die Kundenbindung zu vertiefen, indem sie Sicherheit enger mit industrieller Infrastruktur, Compliance-Workflows und Mehrstandortbetriebsunterstützung verknüpfen.
Konsolidierung verändert auch den IT-OT Convergence Security Markt. Accenture gab 2026 Vereinbarungen bekannt, eine Mehrheitsbeteiligung an Dragos sowie das vollständige Eigentum an runZero und NetRise zu einem kombinierten Unternehmenswert von 4,175 Milliarden USD zu erwerben, was signalisierte, dass große Dienstleistungsunternehmen industrielle Cyberabwehr nun als strategische Wachstumsschicht betrachten. ServiceNow vereinbarte im Dezember 2025, Armis für 7,75 Milliarden USD in bar zu erwerben, wodurch ein breiterer IT- und OT-Expositions- und Betriebsstapel entstand. Mitsubishi Electric schloss im September 2025 die Übernahme von Nozomi Networks ab, wodurch ein führender OT-Spezialist direkter in eine große installierte Basis industrieller Automatisierung eingebettet wurde. Weißraum-Chancen bleiben am stärksten bei Cloud-nativen KMU-Angeboten, virtuellem Patching für Brownfield-Anlagen und integrierten IT- und OT-SOC-als-Dienstleistung-Modellen, bei denen Betreiber noch immer Lücken in Fähigkeiten, Architektur und täglicher Reaktionsabdeckung aufweisen.
Führende Unternehmen im IT-OT Convergence Security Markt
-
Cisco Systems, Inc.
-
Fortinet, Inc.
-
Palo Alto Networks, Inc.
-
Check Point Software Technologies Ltd.
-
Microsoft Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
IT-OT Convergence Security Markt Unternehmen in diesem Bericht
- Cisco Systems, Inc.
- Fortinet, Inc.
- Palo Alto Networks, Inc.
- Check Point Software Technologies Ltd.
- Microsoft Corporation
- Honeywell International Inc.
- Schneider Electric SE
- Siemens AG
- Rockwell Automation, Inc.
- Claroty Ltd.
- Dragos, Inc.
- Nozomi Networks Inc.
- Forescout Technologies, Inc.
- Tenable Holdings, Inc.
- Armis, Inc.
- Darktrace plc
- Trend Micro Incorporated
- IBM Corporation
- Broadcom Inc.
- TXOne Networks Inc.
Neueste Industrielle Entwicklungen in IT-OT Convergence Security Markt
- Juni 2026: Honeywell gab die Erweiterung seiner OT-Cybersicherheitssuite bekannt und fügte fünf neue Fähigkeiten hinzu, darunter proaktive Bedrohungserkennung und Compliance-Automatisierung für Betreiber kritischer Infrastrukturen in den Bereichen Fertigung, Energie und Regierung. Das erweiterte Portfolio zielt auf wachsende Bedrohungssophistikation in industriellen Umgebungen ab und soll die mittlere Erkennungszeit über Mehrstandortbereitstellungen hinweg reduzieren.
- April 2026: Die CISA veröffentlichte in Koordination mit dem Verteidigungsministerium, dem FBI und dem Energieministerium eine formelle Warnung, die die anhaltende Vorpositionierung von Volt Typhoon innerhalb der OT-Netzwerke kritischer US-Infrastrukturen bestätigte. Die Warnung schreibt Zero-Trust-Netzwerkzugangsimplementierungen speziell für die IT- und OT-Grenzdurchsetzung vor und hat eine erneuerte Beschaffungsdringlichkeit bei Energie-, Wasser- und Transportbetreibern ausgelöst.
- März 2026: Die Bundesbehörde für Energieregulierung genehmigte den NERC-Zuverlässigkeitsstandard CIP-003-11, der obligatorische Cybersicherheits-Managementkontrollen auf Anlagen des Massenstromsystems mit geringen Auswirkungen ausweitet, und genehmigte CIP-002-8, das Klassifizierungslücken für Cloud-gehostete SCADA und Remote-Betriebszentren schließt. Beide Standards treten schrittweise bis 2026 und 2027 in Kraft.
- Januar 2026: Claroty sicherte sich 150 Millionen USD in einer Serie-F-Finanzierungsrunde unter der Führung von Golub Growth mit zusätzlicher Beteiligung bestehender Investoren von bis zu 50 Millionen USD. Die Investition ist auf globale Plattformerweiterung und anorganisches Wachstum durch Akquisitionen ausgerichtet und positioniert Claroty für den Aufbau der umfassendsten Cyber-Physical-Systems-Schutzplattform des Marktes.
- Januar 2026: Die TSA erneuerte die Sicherheitsrichtlinie Pipeline-2021-01G mit Wirkung vom 16. Januar 2026 bis zum 15. Januar 2027. Die Erneuerung behält leistungsbasierte Cybersicherheitsmaßnahmen für kritische Pipeline-Betreiber bei und fügt eine Klarstellung zu den Sicherheitsüberprüfungsanforderungen für Cybersicherheitskoordinatoren ohne US-amerikanische Staatsbürgerschaft hinzu.
Umfang des globalen IT-OT Convergence Security Marktberichts
IT-OT Convergence Security bezieht sich auf die Maßnahmen, Technologien und Governance-Rahmenwerke, die implementiert werden, um die Integration von Informationstechnologie (IT)-Systemen, wie Unternehmensnetzwerke, Daten und Anwendungen, mit Betriebstechnologie (OT)-Systemen, einschließlich industrieller Steuerungssysteme, Sensoren und Maschinen, zu schützen. Durch die Verbindung von Unternehmens-IT mit industrieller OT zur Steigerung der Effizienz und Ermöglichung von Echtzeit-Einblicken müssen Organisationen auch Cybersicherheitsrisiken, Datenverletzungen und betriebliche Störungen adressieren. Dieser Ansatz gewährleistet die Sicherheit kritischer Infrastrukturen bei gleichzeitiger Aufrechterhaltung von digitalem Vertrauen und physischer Sicherheit.
Der IT-OT Convergence Security Markt ist segmentiert nach Angebot (Lösungen und Dienstleistungen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen, kleine und mittlere Unternehmen), Endnutzerbranche (Energie und Versorgung, Industrielle Fertigung, Öl und Gas, Transport und Logistik, Chemie, Gesundheitswesen und Biowissenschaften, Wasser und Abwasser, Regierung und Verteidigung sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen | Asset-Erkennung und Bestandsverwaltung |
| Netzwerksicherheit | |
| Endpunktsicherheit | |
| Schwachstellenmanagement | |
| Sicherheitsinformations- und Ereignismanagement | |
| Identitäts- und Zugriffsmanagement | |
| Datensicherheit | |
| Weitere Lösungen | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Verwaltete Sicherheitsdienste | |
| Vorfallreaktion und Forensik | |
| Schulungs- und Beratungsdienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Energie und Versorgung |
| Industrielle Fertigung |
| Öl und Gas |
| Transport und Logistik |
| Chemie |
| Gesundheitswesen und Biowissenschaften |
| Wasser und Abwasser |
| Regierung und Verteidigung |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Israel | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
| Nach Angebot | Lösungen | Asset-Erkennung und Bestandsverwaltung | |
| Netzwerksicherheit | |||
| Endpunktsicherheit | |||
| Schwachstellenmanagement | |||
| Sicherheitsinformations- und Ereignismanagement | |||
| Identitäts- und Zugriffsmanagement | |||
| Datensicherheit | |||
| Weitere Lösungen | |||
| Dienstleistungen | Professionelle Dienstleistungen | ||
| Verwaltete Sicherheitsdienste | |||
| Vorfallreaktion und Forensik | |||
| Schulungs- und Beratungsdienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Endnutzerbranche | Energie und Versorgung | ||
| Industrielle Fertigung | |||
| Öl und Gas | |||
| Transport und Logistik | |||
| Chemie | |||
| Gesundheitswesen und Biowissenschaften | |||
| Wasser und Abwasser | |||
| Regierung und Verteidigung | |||
| Weitere Endnutzerbranchen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Russland | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Singapur | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| Türkei | |||
| Israel | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der IT-OT Convergence Security Sektor aktuell und wie wird er sich entwickeln?
Die Marktgröße des IT-OT Convergence Security Marktes betrug im Jahr 2025 10,83 Milliarden USD, erreichte 2026 12,79 Milliarden USD und wird bis 2031 voraussichtlich 29,41 Milliarden USD bei einer CAGR von 18,12 % über den Zeitraum 2026–2031 erreichen.
Welche Region führt die aktuelle Nachfrage nach OT-Cybersicherheitslösungen an?
Nordamerika führte im Jahr 2025 mit einem Anteil von 38,15 %, unterstützt durch dichte kritische Infrastrukturen, ausgereifte Compliance-Vorgaben und frühe Einführung fortschrittlicher Erkennungs- und Reaktionstools.
Welche Region wächst bis 2031 am schnellsten?
Der asiatisch-pazifische Raum wird voraussichtlich das schnellste Wachstum mit einer CAGR von 23,37 % bis 2031 verzeichnen, angetrieben durch Investitionen in intelligente Fertigung und wachsende Sicherheitsanforderungen für kritische Infrastrukturen.
Welche Angebotskategorie hat heute den größten Marktanteil?
Lösungen führten den Umsatzmix mit einem Anteil von 62,34 % im Jahr 2025 an, was die hohe Nachfrage nach Netzwerksicherheit, Schwachstellenmanagement, SIEM und Asset-Transparenz-Tools widerspiegelt.
Welche Endnutzergruppe wächst am schnellsten?
Energie und Versorgung wird voraussichtlich bis 2031 mit einer CAGR von 21,51 % wachsen, da Netzdigitalisierung, Integration erneuerbarer Energien und regulatorischer Druck die OT-Schutzanforderungen erhöhen.
Warum gewinnen verwaltete Dienste in der industriellen Cyberabwehr an Bedeutung?
Dienstleistungen werden voraussichtlich mit einer CAGR von 21,32 % wachsen, da viele Betreiber keine OT-spezifischen Fähigkeiten besitzen und externe Unterstützung für Überwachung, Reaktion, Schulung und Compliance-Ausführung benötigen.