
Marktgröße und Marktanteile im Bereich Identity Provisioning
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 11.77 Milliarden US-Dollar |
| Marktgröße (2032) | 22.93 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 14.27 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Identity Provisioning Marktanalyse von Mordor Intelligence
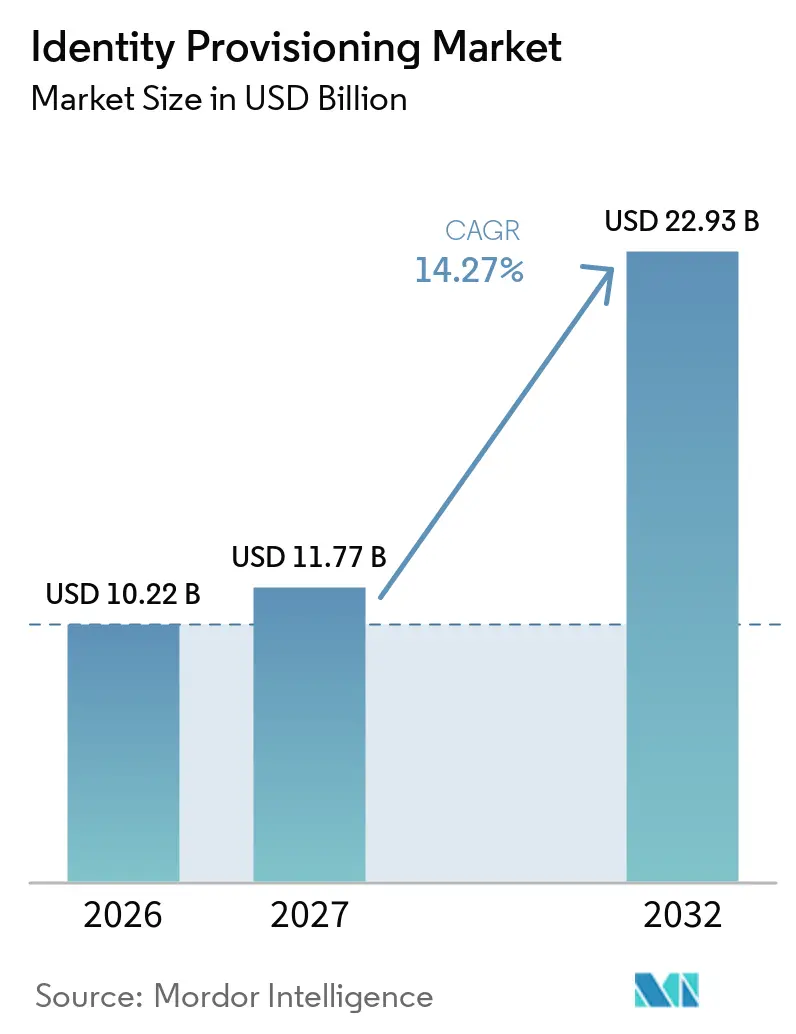
Die Marktgröße im Bereich Identity Provisioning wird im Jahr 2026 auf 10,22 Milliarden USD geschätzt und soll bis 2032 einen Wert von 22,93 Milliarden USD erreichen, was einer CAGR von 14,27 % von 2027 bis 2032 entspricht. Identity Provisioning regelt nun den Zugang zu Systemen, die Zugangsbedingungen und die Zugangsdauer in Unternehmensumgebungen. Steigende Volumina nicht-menschlicher Identitäten, Zero-Trust-Programme und digitale Betriebsvorschriften verlagern diese Arbeit über die periodische Verwaltung hinaus. Unternehmen benötigen kontinuierliche, automatisierte Kontrollen, da Anwendungsbestände, Cloud-Umgebungen und autonome Agenten expandieren. Anbieter reagieren mit integrierten Plattformen, die Identity Governance, privilegierten Zugang und die Sicherheit nicht-menschlicher Identitäten kombinieren. Integrationstiefe, Servicekapazität und KI-basierte Zugriffsanalyse werden die Kaufentscheidungen im Identity Provisioning Markt voraussichtlich prägen.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente hielten Lösungen im Jahr 2026 einen Marktanteil von 71,46 % am Identity Provisioning Markt, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 14,74 % wachsen werden.
- Nach Bereitstellungsmodell entfiel im Jahr 2026 ein Umsatzanteil von 68,48 % auf die Cloud, und es wird erwartet, dass dieser bis 2032 mit einer CAGR von 14,36 % wächst.
- Nach Identitätstyp hielten Belegschaftsidentitäten im Jahr 2026 einen Umsatzanteil von 44,98 % am Identity Provisioning Markt, während KI-Agenten-Identitäten bis 2032 voraussichtlich mit einer CAGR von 14,59 % wachsen werden.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 77,68 %, während KMU bis 2032 voraussichtlich mit einer CAGR von 14,84 % wachsen werden.
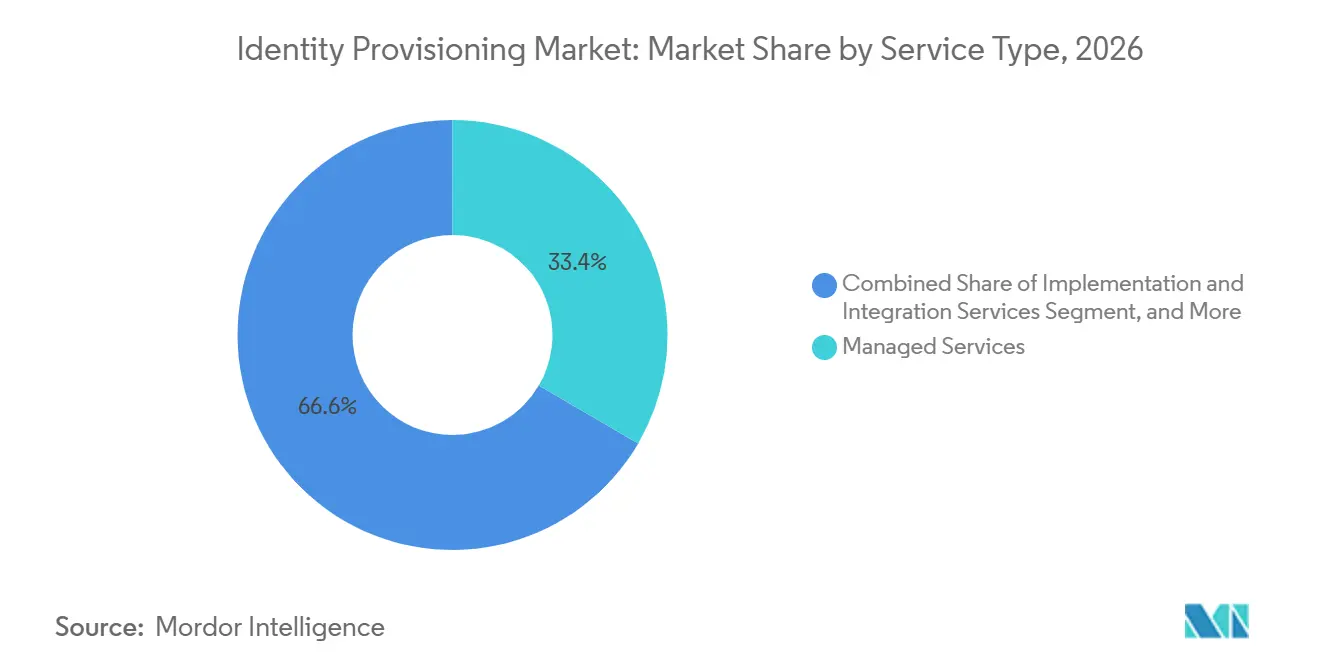
- Nach Dienstleistungstyp entfielen im Jahr 2026 33,41 % des Dienstleistungsumsatzes im Identity Provisioning Markt auf verwaltete Dienste, und es wird erwartet, dass diese bis 2032 mit einer CAGR von 14,74 % wachsen.
- Nach Endnutzer hielt BFSI im Jahr 2026 einen Umsatzanteil von 21,59 %, während IT und Telekommunikation bis 2032 voraussichtlich mit einer CAGR von 14,82 % wachsen werden.
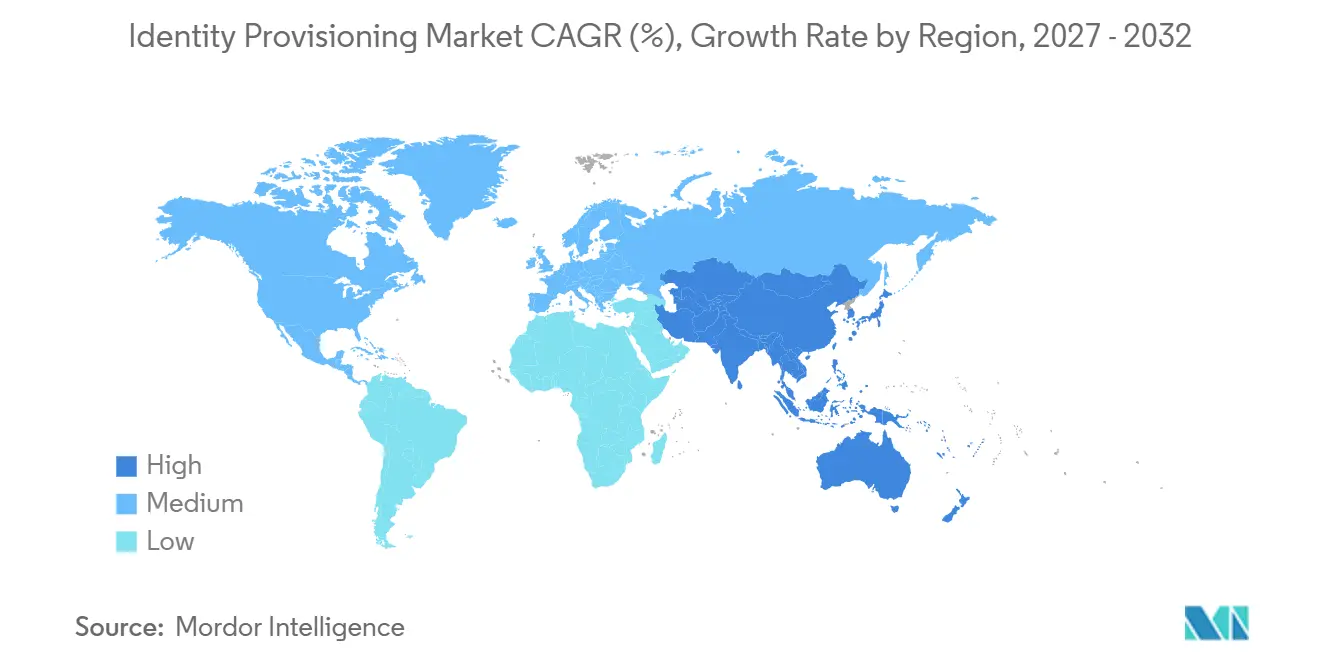
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 41,88 %, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 14,53 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse im Identity Provisioning Markt
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Regulatorische Compliance und Audit-Automatisierung | +3.8% | Global, mit höchster Konzentration in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Zero-Trust- und Least-Privilege-Programme | +3.2% | Nordamerika und Europa, mit wachsender Akzeptanz im Asien-Pazifik-Raum | Kurzfristig (≤ 2 Jahre) |
| Hybrid- und Multi-Cloud-Identitätszersplitterung | +2.5% | Global | Mittelfristig (2–4 Jahre) |
| Onboarding, Offboarding und Skalierbarkeit der Belegschaft | +1.8% | Global, am stärksten in Nordamerika und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| KI-gestütztes Rollen-Mining und kontinuierliche Zugriffsintelligenz | +1.5% | Nordamerika, Europa und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Nicht-menschliche Identitäten und KI-Agenten-Expansion | +1.7% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Regulatorische Compliance und Audit-Automatisierung
Regulatorische Verpflichtungen sind ein wesentlicher kurzfristiger Nachfragetreiber für den Identity Provisioning Markt. DORA gilt seit dem 17. Januar 2025 für EU-Finanzunternehmen und verlangt Zugriffskontrollen sowie prüfbare Aufzeichnungen für kritische Systeme. Das deutsche NIS2-Umsetzungsgesetz trat im Dezember 2025 in Kraft und erweiterte die Zugangskontrollpflichten auf wesentliche und wichtige Sektoren. DORA, NIS2, HIPAA, SOC 2, CMMC 2.0 und PCI-DSS v4.0.1 erfordern stärkere Nachweise der Zugriffs-Governance. Ticket-basierte Prozesse können die unter diesen Anforderungen erwarteten kontinuierlichen Nachweise nicht erbringen. Mittelständische Unternehmen mit 500 bis 2.000 Mitarbeitern übernehmen daher vollständige Provisioning-Funktionen, die früher hauptsächlich von größeren Unternehmen genutzt wurden.
Zero-Trust- und Least-Privilege-Programme
Zero-Trust-Programme beeinflussen die Provisioning-Architektur sowie die übergeordnete Sicherheitsstrategie. Omada berichtete, dass 95 % der befragten US-amerikanischen Unternehmen Zero Trust auf irgendeiner Ebene eingeführt hatten, während 47 % ihre Programme als vollständig integriert beschrieben.[1] Viele Programme konzentrieren sich nach wie vor auf Authentifizierung und Netzwerksegmentierung anstatt auf den Zugriffslebenszyklus. Periodische Zertifizierungen können dazu führen, dass dauerhafte Berechtigungen zwischen den Überprüfungen bestehen bleiben. Organisationen nutzen Governance-Plattformen für Just-in-Time-Zugriff und Zero Standing Privilege. Diese Verlagerung erhöht die Nachfrage nach Berechtigungsanalyse und modernisierter Zugangszertifizierung im Identity Provisioning Markt.
Hybrid- und Multi-Cloud-Identitätszersplitterung
Hybride Infrastrukturen schaffen Herausforderungen beim Zugriffsmanagement in separaten Cloud- und On-Premises-Umgebungen. Jede Umgebung kann unterschiedliche Identitätsrichtlinien, Prüfaufzeichnungen und administrative Kontrollen verwenden. Inkonsistente Zugriffsrichtlinien können Lücken zwischen Cloud-Diensten und etablierten Unternehmensanwendungen hinterlassen. Die Anzahl nicht-menschlicher Identitäten verleiht diesem Verwaltungsproblem erhebliche Ausmaße. Die Cloud Security Alliance berichtete, dass nicht-menschliche Identitäten menschliche Nutzer im Durchschnitt um das 45-Fache und in Cloud-nativen Umgebungen um das 144-Fache übersteigen.[2] Eine manuelle Governance kann dieses Volumen nicht angemessen verwalten, was die Nachfrage nach zentralisiertem Provisioning und Lebenszyklusautomatisierung unterstützt.
Onboarding, Offboarding und Skalierbarkeit der Belegschaft
Das Volumen der Zugriffsanfragen steigt, da Unternehmen SaaS-Tools, Auftragnehmer und neue Rollen hinzufügen. Okta berichtete, dass sich die durchschnittliche Anzahl der Zugriffsanfragen pro Kunde innerhalb von 1 Jahr mehr als verdoppelt hat und über 2 Jahre um 1.140 % gestiegen ist.[3] Dieser Anstieg spiegelt die Anwendungsexpansion und die Fluktuation der Belegschaft wider, nicht nur die Mitarbeiterzahl. Das Offboarding stellt ein erhebliches Kontrollproblem dar, wenn ungenutzte Zugriffsrechte nach dem Ausscheiden eines Mitarbeiters bestehen bleiben. Die Cloud Security Alliance stellte fest, dass 47 % der nicht-menschlichen Identitäten seit mehr als 1 Jahr unverändert geblieben waren, während 8 % nach dem Ausscheiden ihres Erstellers keine HR-Eigentümerverknüpfung mehr hatten. Automatisierte Joiner-Mover-Leaver-Workflows werden sowohl für menschliche als auch für maschinelle Identitäten zunehmend notwendig.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der Integration von Legacy-Anwendungen und Verzeichnissen | -2.8% | Global, am ausgeprägtesten in Europa und Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Mangel an Fachkräften im Bereich Identity Engineering | -2.2% | Global | Mittelfristig (2–4 Jahre) |
| Fragmentierte Anforderungen an Datenspeicherort und Datensouveränität | -1.0% | Global, am stärksten in Europa und Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Inkonsistente API-, Ereignis- und Connector-Standards | -0.6% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Integration von Legacy-Anwendungen und Verzeichnissen
Legacy-Anwendungen und Verzeichnisse bleiben die Hauptursache für Bereitstellungsverzögerungen im Identity Provisioning Markt. ERP-Systeme, Mainframe-Verzeichnisse und ältere benutzerdefinierte Anwendungen erfordern häufig spezialisierte Connectors. Proprietäre Schnittstellen und Batch-Datei-Benutzerverwaltungsprozesse können fragil werden, wenn sich Anwendungen ändern. SAP Identity Management wird 2027 das Ende der Wartung erreichen, was für Unternehmen mit komplexen Identitäts-Workflows Migrationsaufwand schafft. Zugriffsdrift kann auftreten, wenn der Datensatz der Governance-Plattform vom tatsächlichen Zugangsstatus im Zielsystem abweicht. Dies führt zu verbleibenden Berechtigungen und einem wachsenden Compliance-Risiko, bei dem Organisationen nachweisen müssen, dass der bereitgestellte Zugang dem genehmigten Zugang entspricht.
Mangel an Fachkräften im Bereich Identity Engineering
Die Komplexität der Identitätsbereitstellung wächst schneller als die verfügbare Fachkräftebasis. SANS stellte fest, dass Qualifikationslücken für 60 % der befragten Organisationen im Jahr 2026 die größte Herausforderung bei der Belegschaft darstellten, und 27 % berichteten von Sicherheitsverletzungen, die mit Kompetenzlücken zusammenhingen.[4] Der Mangel erschwert das Connector-Design, die Entwicklung von Zugriffsmodellen, die Migration und die laufende Governance. Unternehmen ohne erfahrene Identity Engineers können mit längeren Bereitstellungszeiträumen und schwächerer Programmaufsicht konfrontiert sein. Verwaltete Dienste bieten eine operative Alternative für Organisationen, die kein dediziertes Identity-Team aufbauen können. Dies unterstützt die Anbieternachfrage, kann jedoch die Akzeptanz einschränken, wo verwaltete Lieferung nicht verfügbar ist oder an lokaler Kapazität mangelt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Lösungen verankern den Umsatz, während Dienstleistungen beschleunigen
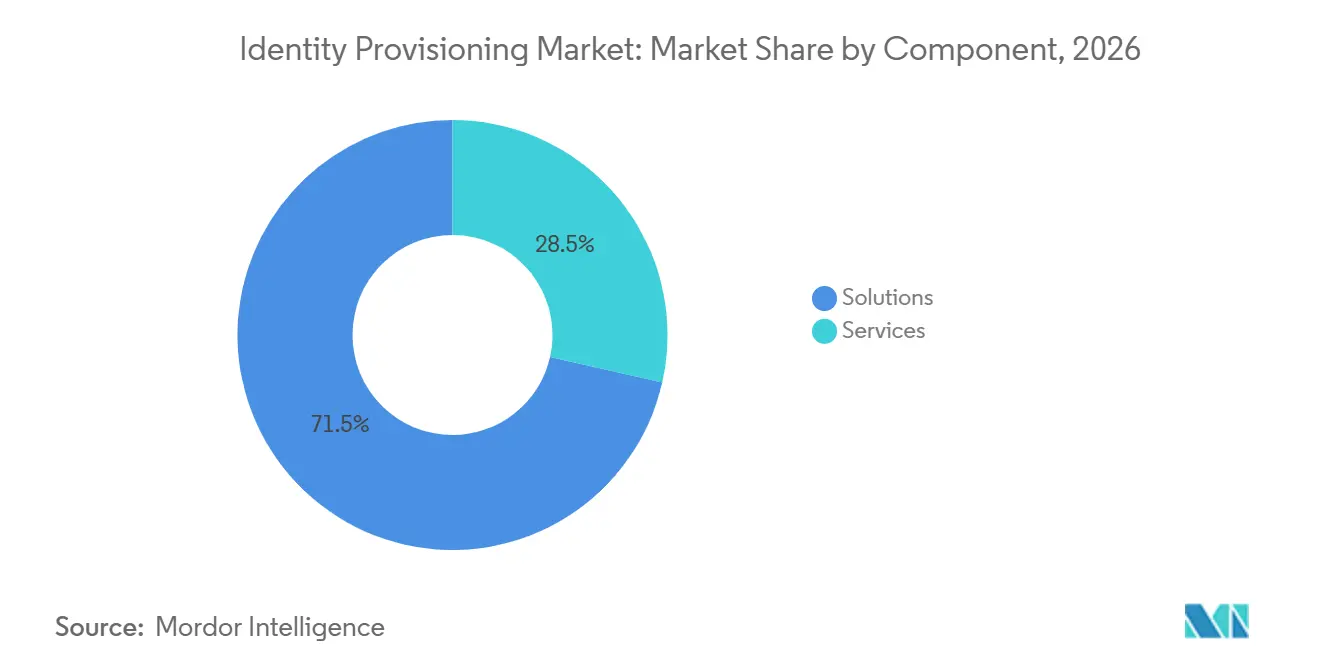
Lösungen hielten im Jahr 2026 einen Marktanteil von 71,46 % am Identity Provisioning Markt. Sie umfassen Benutzer-Provisioning und De-Provisioning, Zugangszertifizierung und -überprüfung, privilegierte Governance und Passwortverwaltung. Diese Funktionen bilden die Betriebsschicht, die Unternehmen benötigen, bevor sie externe Supportdienste hinzufügen. Regulierte Organisationen verlassen sich auf diese Schicht, um den Zugang zu kontrollieren, Entscheidungen zu dokumentieren und Mitarbeiteränderungen in verbundenen Geschäftssystemen zu verwalten. Die Software erstellt auch die Aufzeichnungen, die in Zertifizierungszyklen und der Prüfungsvorbereitung verwendet werden. Die Zugangszertifizierung erhält besondere Aufmerksamkeit, da Anbieter Nutzungsdaten in Überprüfungsprozesse integrieren. KI-gestützte Zertifizierung kann den Arbeitsaufwand für wiederholte manuelle Überprüfungen reduzieren, insbesondere wenn Prüfer viele Anwendungen und Berechtigungen bewerten müssen. SailPoint kündigte im März 2026 eine Zertifizierungs-Engine der nächsten Generation und eine Neugestaltung der Aufgabentrennung an. Die Veröffentlichung zeigt, dass die Modernisierung der Zertifizierung eine aktive Produktpriorität bei etablierten Anbietern ist.
Dienstleistungen werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 14,74 % wachsen und sind damit die am schnellsten wachsende Komponente der Marktgröße im Bereich Identity Provisioning. Verwaltete Dienste gewinnen an Nachfrage, da Unternehmen das Lebenszyklusmanagement an spezialisierte Anbieter übertragen. Anbieter können Plattformen betreiben, Connectors warten, Zertifizierungen planen und Eskalationen im Rahmen einer definierten Servicevereinbarung bearbeiten. Dies ermöglicht es internen Teams, sich auf Richtlinienentscheidungen und sicherheitskritischere Aufgaben zu konzentrieren. Professionelle Dienstleistungen unterstützen weiterhin Greenfield-Projekte und Plattformmigrationen. Diese Arbeit ist wichtig, wenn Kunden maßgeschneiderte Integrationen oder überarbeitete Zugriffsmodelle für ältere und neuere Systeme benötigen. Projektarbeit ist jedoch variabler als vertraglich vereinbarte verwaltete Abläufe. Mittelständische Organisationen bevorzugen möglicherweise verwaltete Lieferung, da die Aufrechterhaltung eines internen Governance-Teams mehr kosten kann als ein spezialisiertes Engagement. Diese Verlagerung unterstützt wiederkehrende Dienstleistungserlöse neben der Plattformsoftwarebasis, während Kunden die Verantwortung für Zugriffsrichtlinien, Genehmigungsmodelle und die Geschäftsentscheidungen behalten, die den angemessenen Systemzugang bestimmen.
Nach Bereitstellungsmodell: Cloud führt, während Hybridumgebungen fortbestehen
Die Cloud entfiel im Jahr 2026 auf einen Marktanteil von 68,48 % am Identity Provisioning Markt. Es wird auch erwartet, dass sie bis 2032 mit einer CAGR von 14,36 % wächst. Identity-as-a-Service-Plattformen haben frühere Sicherheitsbedenken durch regionale Datenspeicherung, private Mandantschaft und Compliance-Zertifizierungen ausgeräumt. Diese Merkmale sind für regulierte Käufer in BFSI und dem Gesundheitswesen wichtig, wo Kontrollanforderungen die Bereitstellungsentscheidungen beeinflussen. Die Cloud-Bereitstellung kann auch die Infrastrukturbelastung für Organisationen reduzieren, die ein Governance-Programm starten. Sie bietet einen Weg zu häufigeren Plattformaktualisierungen und Dienstleistungsintegrationen. Der Identity Provisioning Markt bevorzugt weiterhin die Cloud-Bereitstellung, da Organisationen schnelleren Zugang zu Automatisierung und Analysen benötigen. Die Cloud-Einführung beseitigt nicht die Notwendigkeit, ältere Verzeichnisse und Anwendungen zu verwalten, die in hybriden Umgebungen verbleiben. Daher benötigen Käufer Bereitstellungspläne, die neue Cloud-Kontrollen mit Aufzeichnungen und Berechtigungsmodellen verbinden können, die in ihren etablierten Systemen gespeichert sind.
On-Premises-Bereitstellungen bleiben wichtig, wo Souveränitätsanforderungen streng sind oder Berechtigungsmodelle stark angepasst sind. RSA stellte fest, dass 75 % der befragten Organisationen hybride Umgebungen betrieben, ein Anstieg von 5 Prozentpunkten gegenüber RSA 2025. Dies zeigt, dass die Cloud-Expansion neben einer dauerhaften lokalen Infrastruktur stattfindet. SailPoint veröffentlichte im Oktober 2026 IdentityIQ 9.0 mit zeitbasiertem Rollenzugang und verbesserter Hybrid-Governance. Hybride Architekturen verbinden Cloud-Governance-Plattformen mit On-Premises-Verzeichnissen und Anwendungen, die Unternehmen nicht schnell ersetzen können. Sie werden häufig von Großunternehmen eingesetzt, die etablierte Systeme erhalten müssen. Dies hält On-Premises- und Hybrid-Funktionen für Anbieter-Produkt-Roadmaps relevant, insbesondere wenn eine Migration kritische Zugriffsflüsse ohne Unterbrechung aufrechterhalten und Legacy-Schnittstellen ohne moderne Programmierschnittstellen berücksichtigen muss.
Nach Identitätstyp: Belegschaftsidentitäten führen, während KI-Agenten expandieren
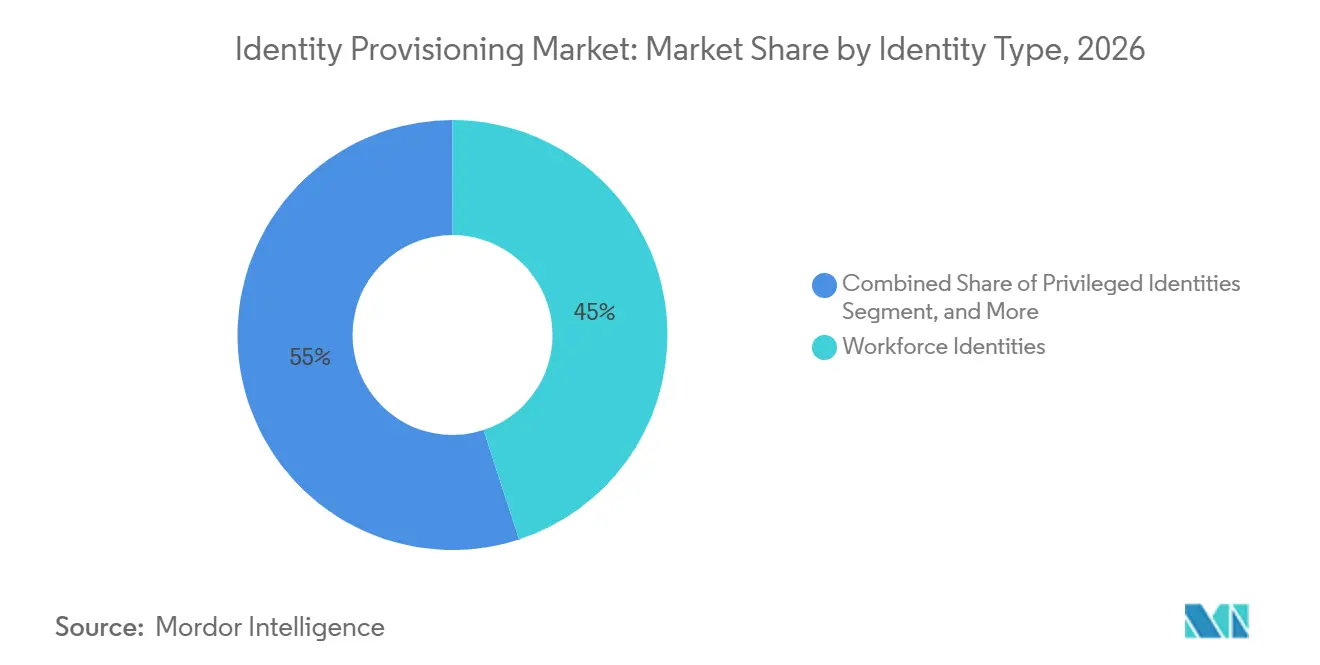
Belegschaftsidentitäten entfielen im Jahr 2026 auf einen Marktanteil von 44,98 % am Identity Provisioning Markt. Joiner-Mover-Leaver-Prozesse für Mitarbeiter bleiben der grundlegende Anwendungsfall für die meisten Identitätsprogramme. Organisationen nutzen diese Kontrollen, um den anfänglichen Zugang zu gewähren, Berechtigungen nach Rollenänderungen zu überarbeiten und den Zugang beim Ausscheiden zu entfernen. Diese Aktivitäten müssen über viele Anwendungen, Verzeichnisse und administrative Systeme hinweg koordiniert werden. Privilegierte Identitäten sind der nächste wichtige Bereich, da Administrator- und Systemeigentümerkonten ein erhöhtes Risiko darstellen. Drittanbieter- und Nicht-Mitarbeiterkonten werden auch in Lieferketten immer wichtiger. Die Cloud Security Alliance berichtete, dass Drittanbieter-Sicherheitsverletzungen 48 % aller Sicherheitsverletzungen ausmachten, und verwies auf einen Anstieg von 60 % im Jahresvergleich im Verizon Data Breach Investigations Report. Diese Anforderungen halten die Belegschafts-Governance im Mittelpunkt der Bereitstellungsentscheidungen. Sie erweitern auch die Identitätstypen, die eine einzelne Plattform verwalten muss.
KI-Agenten-Identitäten werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 14,59 % wachsen. Maschinen-, Workload- und Anwendungskonten nehmen zu, da Organisationen DevOps-Prozesse und API-gesteuerte Architekturen einsetzen. Diese Konten können häufiger erstellt und geändert werden als traditionelle Mitarbeiteridentitäten. Vielen Organisationen fehlt ein umfassendes automatisiertes Lebenszyklusmanagement für maschinelle Identitäten und sie verlassen sich auf manuelle Prozesse für zumindest einen Teil des Identitätslebenszyklus. US-amerikanische Unternehmen nutzen oder erproben zunehmend agentische KI. Vielen Organisationen fehlt jedoch eine dokumentierte Richtlinie für die Erstellung oder Entfernung von KI-Identitäten. Governance-Prozesse für menschliche Konten adressieren kurzlebige autonome Identitäten nicht vollständig, was eine eigenständige Produktanforderung schafft, die Lebenszyklus-Entscheidungen, Zugriffsgenehmigung, Überwachung und Entfernungspraktiken in dieselbe Kontrolldiskussion einbezieht.

Nach Unternehmensgröße: Großunternehmen führen, während KMU Cloud-Plattformen einführen
Großunternehmen hielten im Jahr 2026 einen Marktanteil von 77,68 % am Identity Provisioning Markt. Ihre Größe schafft umfangreiche Anwendungsportfolios, mehrere Cloud-Dienste und mehrschichtigen Auftragnehmer-Zugang. Diese Organisationen sind häufig in mehreren Rechtsordnungen mit separaten regulatorischen Anforderungen tätig. Automatisiertes Provisioning wird zu einem operativen Bedarf, wenn Tausende von Nutzern und Systemen koordinierte Zugriffsänderungen erfordern. Große Organisationen stehen auch vor komplexeren Anforderungen an die Aufgabentrennung und Prüfungserwartungen. Ihre Programme müssen Richtlinien über Geschäftsbereiche hinweg abstimmen und gleichzeitig Aufzeichnungen führen, die Kontrollüberprüfungen unterstützen. ManageEngine stellte fest, dass mehr als die Hälfte der Großunternehmen 3 oder mehr IAM-Anbieter verwaltete. Es berichtete auch, dass 76 % der nordamerikanischen Unternehmen Anbieter konsolidierten oder einen einheitlichen Anbieteransatz prüften. Dieser Konsolidierungszyklus kann die Ausgaben für die ausgewählte Governance-Plattform erhöhen.
KMU werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 14,84 % wachsen. Cloud-native Plattformen reduzieren Infrastrukturanforderungen und können Bereitstellungszyklen von Monaten auf Wochen verkürzen. Dies macht eine formale Zugriffs-Governance für Organisationen ohne große interne Sicherheitsteams zugänglicher. Es ermöglicht Käufern auch, Standardfunktionen zu nutzen, bevor sie Ressourcen für stark angepasste Implementierungen einsetzen. Vertikale SaaS-Anbieter können Konfigurationen anbieten, die für das Gesundheitswesen, BFSI oder Fertigungsanforderungen geeignet sind. Compliance-bereite Konfigurationen können den anfänglichen Designaufwand für mittelständische Käufer reduzieren. KMU benötigen weiterhin Zugriffsüberprüfungen, Onboarding-Kontrollen und dokumentierte Genehmigungspfade. Verwaltete Angebote können den Mangel an dediziertem Identity-Engineering-Personal beheben. Diese Bedingungen positionieren Cloud-Anbieter mit branchenspezifischen Konfigurationen, um eine wachsende KMU-Kundenbasis zu bedienen, insbesondere dort, wo Käufer strukturierte Governance-Funktionen benötigen, aber keine Connector-Bibliotheken und spezialisierten Betriebsteams aufbauen können, die üblicherweise mit einem Großunternehmensprogramm verbunden sind.
Nach Dienstleistungstyp: Verwaltete Dienste werden zum bevorzugten Liefermodell
Verwaltete Dienste hielten im Jahr 2026 einen Anteil von 33,41 % am Dienstleistungsumsatz und werden voraussichtlich bis 2032 mit einer CAGR von 14,74 % wachsen. Diese doppelte Position spiegelt eine Präferenz wider, laufende Identitätsoperationen an Spezialisten auszulagern. Bei verwalteten Modellen übernehmen Anbieter den Plattformbetrieb, Zertifizierungspläne, Connector-Wartung und Eskalationen. Diese Aktivitäten erfordern technische Fähigkeiten, die viele Unternehmen intern nicht aufrechterhalten können. Das Dienstleistungsmodell kann auch eine vorhersehbare Betriebsstruktur nach der Inbetriebnahme einer Plattform bieten. Es ist besonders relevant für Organisationen mit kleinen Sicherheitsteams und komplexen Zugriffsanforderungen. Anbieter können dieselbe operative Disziplin auf Routineanfragen, periodische Überprüfungen und Systemänderungen anwenden. Der Identity Provisioning Markt profitiert, wenn Dienstleister Plattform-Expertise mit laufendem Lebenszyklusmanagement kombinieren können. Dieses Modell kann Kunden helfen, die Governance-Kontinuität trotz Belegschaftseinschränkungen aufrechtzuerhalten, während wiederkehrende Überprüfungen und Wartungsarbeiten Teil eines vereinbarten Betriebsdienstes werden, anstatt ein intermittierendes internes Projekt zu sein.
Professionelle Dienstleistungen unterstützen weiterhin Migrationen, neue Connector-Bereitstellungen und Modernisierungsprogramme. Implementierung und Integration sind häufig die ersten Engagements in einem neuen Identitätsprogramm. Schulungen, Beratung und Support helfen Organisationen, interne Vertrautheit mit Governance-Prozessen aufzubauen. Diese Dienste sind nützlich, wenn ein Kunde Legacy-Systeme verbinden oder Zugriffsrollen überarbeiten muss. Sie unterstützen auch periodische Neukonfigurationen, wenn sich der Anwendungsbestand ändert und neue Systeme in die Zugriffsumgebung eintreten. Professionelle Dienstleistungserlöse sind projektbasiert und können weniger vorhersehbar sein als verwaltete Verträge. Verwaltete Dienste schaffen wiederkehrende Vertragserlöse für Anbieter. Dieser Unterschied macht das verwaltete Liefermodell zu einem bedeutenden strategischen Fokus für Anbieter und Integratoren, auch wenn Implementierungsspezialisten weiterhin notwendig sind, wenn Organisationen von älteren Identitätstools wechseln oder komplexe Anwendungen hinzufügen, die maßgeschneidertes Connector- und Workflow-Design erfordern.
Nach Endnutzer: BFSI verankert die Nachfrage, während IT und Telekommunikation das Tempo vorgeben
BFSI entfiel im Jahr 2026 auf einen Marktanteil von 21,59 % am Identity Provisioning Markt. Der Sektor unterliegt Zugangskontrollanforderungen gemäß SOX, PCI-DSS, DORA und DSGVO. Diese Rahmenwerke erfordern Transparenz beim Zugang, Kontrollen zur Aufgabentrennung und prüfbare Provisioning-Aufzeichnungen. Finanzinstitute betreiben ausgereifte Identitätsprogramme, da sie sensible Daten und kritische Transaktionssysteme verwalten. Die DORA-Durchsetzung erhöht die Nachfrage nach Echtzeit- und ereignisgesteuerten Zugriffskontrollen, die Nachweise über Änderungen aufbewahren. Solche Kontrollen können kontinuierliche Compliance nachweisen, anstatt nur punktuelle Zugriffsüberprüfungen. Das Gesundheitswesen und die Biowissenschaften haben ebenfalls definierte Anforderungen gemäß HIPAA und FDA 21 CFR Part 11. Regierung, Verteidigung und Fertigung stellen weitere Nachfragepools mit eigenen Compliance- und Betriebsanforderungen dar, bei denen die Zugriffs-Governance spezialisierte Systeme, sensible Aufzeichnungen und operative Rollen berücksichtigen muss, die sich von denen in Finanzinstituten unterscheiden.
IT und Telekommunikation werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 14,82 % wachsen. Telekommunikationsbetreiber verwalten hybride Netzwerke und viele privilegierte Konten in Netzwerkmanagementsystemen. Sie benötigen Provisioning-Tools, die sowohl IT- als auch Betriebstechnologiesysteme abdecken. Die Nachfrage im Einzel- und E-Commerce-Handel steigt, da kundenorientierte Anwendungsbestände wachsen. Die Fertigung befindet sich noch in einem früheren Stadium der Einführung, fügt jedoch vernetzte Betriebsumgebungen hinzu. Industrie-4.0-Bereitstellungen fügen industrielle Geräte und Cloud-Fertigungsplattformen hinzu, die eine nicht-menschliche Identitäts-Governance erfordern. Das Ergebnis ist eine breitere Palette von Zugriffsbeziehungen, die Provisioning-Plattformen identifizieren, genehmigen und überprüfen müssen. Die Identity Provisioning Branche bedient diese Branchen mit unterschiedlichen Compliance-Anforderungen und Betriebsumgebungen, was anpassungsfähige Workflows und eine breite Abdeckung von Mitarbeiter-, privilegierten, Drittanbieter-, Maschinen- und Anwendungsidentitäten für jede Bereitstellung wichtig macht.
Geografische Analyse
Nordamerika hielt im Jahr 2026 einen Marktanteil von 41,88 % am Identity Provisioning Markt. Die Region verfügt über eine große Basis an Unternehmens-Governance-Bereitstellungen und auf Identität spezialisierten Integratoren. Die Vereinigten Staaten beherbergen viele wichtige Plattformanbieter und regulierte Unternehmen mit etablierten Identitätsprogrammen. Dies schafft ein reifes Kaufumfeld, in dem Kunden eine breite Plattformabdeckung, Connector-Verfügbarkeit und laufende Servicekapazität vergleichen. Große Unternehmen müssen häufig den Zugang über etablierte On-Premises-Anwendungen und Cloud-Dienste hinweg koordinieren, was einheitliche Governance-Plattformen relevant macht. Kanada trägt durch Finanzdienstleistungen und öffentliche Beschaffung zur Nachfrage bei. Mexiko befindet sich in einem früheren Stadium des Einführungszyklus, fügt jedoch Cloud-basiertes Provisioning hinzu, da Nearshore-Fertigung und fintech-Aktivitäten zunehmen. Diese Bedingungen geben dem Identity Provisioning Markt eine erhebliche installierte Basis in Nordamerika, wo Modernisierungsarbeiten genauso wichtig sein können wie völlig neue Governance-Bereitstellungen. Nordamerikanische Organisationen stehen trotz ihres reifen Ökosystems weiterhin vor einem Mangel an Identity-Engineering-Fachkräften. Die installierte Basis der Region bietet Anbietern ein wichtiges Umfeld für die Unternehmenskonsolidierung und Plattformmodernisierung.
Europa ist die zweitgrößte Geografie für den Identity Provisioning Markt. Das Vereinigte Königreich, Deutschland und Frankreich sind die wichtigsten Nachfragezentren. DORA gilt seit Januar 2025 für EU-Finanzunternehmen, während Deutschlands NIS2-Umsetzung im Dezember 2025 in Kraft trat. Organisationen, die beiden Rahmenwerken unterliegen, konsolidieren die Governance auf einheitlichen Plattformen, anstatt separate Compliance-Tools zu pflegen. Eine gemeinsame Governance-Schicht kann den Nachweisbedarf über mehrere Vorschriften hinweg unterstützen und den Aufwand für parallele Prüfpfade reduzieren. Regionale Anforderungen an den Datenspeicherort beeinflussen auch, wo Plattformen Identitätsinformationen verarbeiten und wie Dienstleister die Lieferung strukturieren. Diese Überlegungen machen den Identity Provisioning Markt sowohl von der funktionalen Abdeckung als auch von Bereitstellungsentscheidungen abhängig, die jurisdiktionsspezifische Anforderungen erfüllen. Südamerika bleibt eine aufstrebende Region, angeführt von Brasilien und Argentinien. Brasiliens LGPD-Rahmenwerk erhöht die Investitionen in die Zugriffs-Governance in regulierten BFSI- und Gesundheitsorganisationen.
Asien-Pazifik wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 14,53 % wachsen. Digitale Transformation, Cloud-Expansion und unterschiedliche regulatorische Anforderungen unterstützen die regionale Nachfrage. Die große Bandbreite nationaler Anforderungen macht lokalisierte Datenverarbeitung und regionale Lieferkapazität zu wichtigen Überlegungen für Anbieter. Cloud-basierte Plattformen können Unternehmen einen praktischen Weg bieten, die Governance zu standardisieren, während sie weiterhin unterschiedliche lokale Anwendungsumgebungen betreiben. Diese Mischung aus Cloud-Einführung und lokalen Anforderungen unterstützt den Identity Provisioning Markt in Volkswirtschaften mit sehr unterschiedlichen Stadien der digitalen Reife. Indien verfügt über eine große Unternehmensbasis, die die Identitätsinfrastruktur auf Cloud-native Plattformen umstellt. Japan hat Nachfrage aus der Fertigung und dem Finanzdienstleistungssektor. Australiens Änderungen am Privacy Act und die Cybersicherheitsstrategie unterstützen die Einführung in Regierung und kritischer Infrastruktur. Saudi-Arabien und die Vereinigten Arabischen Emirate fügen Nachfrage durch digitale Transformation und Cybersicherheitsmandate hinzu. Afrika befindet sich noch in einem frühen Stadium, wobei Südafrika und Nigeria die wichtigsten Unternehmens-Nachfragezentren sind.
Wettbewerbslandschaft
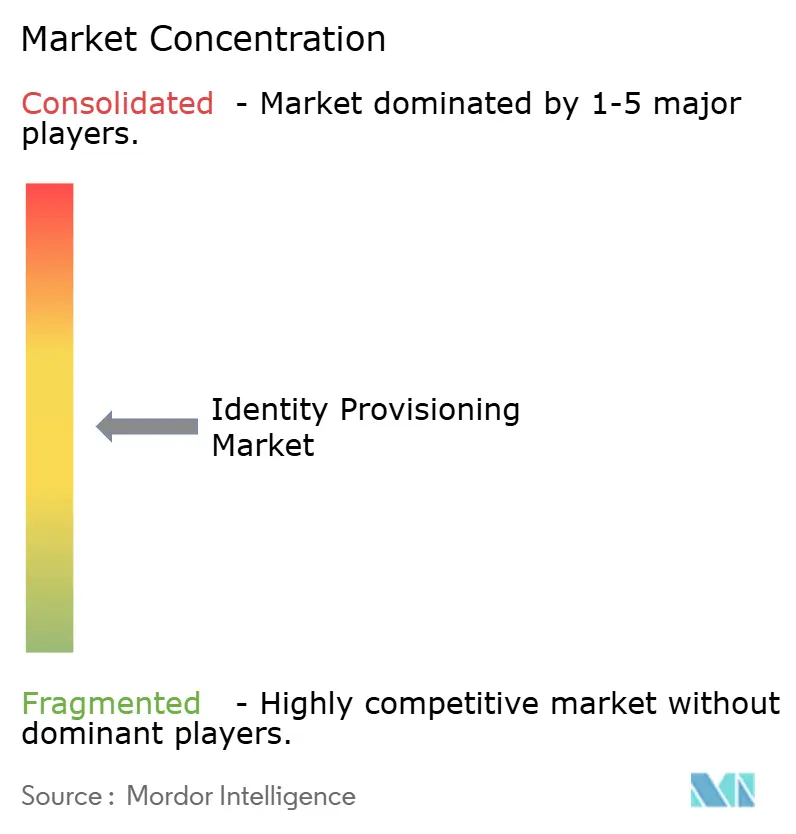
Der Identity Provisioning Markt ist unter Plattformanbietern mäßig konzentriert und bei der Dienstleistungserbringung fragmentiert. Integrierte Anbieter konkurrieren um Unternehmenskonsolidierungsprogramme, während Spezialisten sich mit Anwendungs-Governance, Cloud-privilegiertem Zugang und KMU-Provisioning befassen. Das Feld kombiniert große Sicherheitsplattformen, etablierte Identity-Governance-Anbieter und fokussierte Anbieter mit engeren technischen Fähigkeiten. Käufer müssen beurteilen, ob eine integrierte Plattform ihre bestehenden Anwendungen unterstützen kann, ohne neue Migrationsbelastungen zu schaffen. Palo Alto Networks schloss im Februar 2026 die Übernahme von CyberArk ab und startete die Idira-Plattform. Die Kombination brachte privilegierten Zugang, Secrets-Management und Fähigkeiten für maschinelle Identitäten unter einer Identitätssicherheitsmarke zusammen. Dies zeigt, dass Identität zu einem zentralen Bestandteil breiterer Sicherheitsplattformstrategien wird. Im Identity Provisioning Markt erhöht dies die Bedeutung von Plattformen, die verbundene Governance- und Privileged-Access-Anforderungen durch weniger integrierte Produkte bedienen können. Anbieter, die Governance, privilegierten Zugang, nicht-menschliche Identitäten und KI-Agenten-Identitäten abdecken, können den Bedarf an Point-Produkt-Integration reduzieren. Diese Fähigkeit wird bei Wettbewerbsbewertungen durch Großunternehmen voraussichtlich eine wichtige Rolle spielen.
Die KI-Agenten-Governance bleibt ein offener Bereich, in dem kein Anbieter eine klare Führungsposition etabliert hat. SailPoint machte Agentic Fabric im August 2026 allgemein verfügbar, während Okta Agent SSO am 24. August 2026 allgemein verfügbar machte. SailPoint schloss im Juni 2026 die Übernahme von Entro Security ab und fügte Fähigkeiten zur Erkennung von Secrets und zur Erkennung und Reaktion auf nicht-menschliche Identitäten hinzu. Okta unterzeichnete im Juli 2026 eine Vereinbarung zur Übernahme von Permiso Security, um Multi-Cloud-Identitätsbedrohungserkennung und Verhaltensanalysen hinzuzufügen. Diese Schritte zeigen, dass Identitätsanbieter ihre Plattformen rund um Verhaltenssignale, Anmeldeinformationen und autonome Agenten erweitern. Anbieter versuchen, Lebenszyklus-, Richtlinien-, Erkennungs- und Reaktionsfunktionen in eine gemeinsame Kontrollstruktur zu integrieren, anstatt jede Funktion separat zu behandeln. Dieser Ansatz ist relevant, wenn KI-Agenten über mehrere Anwendungen hinweg agieren und möglicherweise Berechtigungen verwenden, die einer genauen Überprüfung bedürfen. Der Identity Provisioning Markt hat daher einen aktiven Wettbewerbsbereich rund um Kontrollen für maschinelle und autonome Identitäten. Aufkommende Spezialisten für nicht-menschliche Identitäten bieten weiterhin zweckgebundene Kontrollen für kurzlebige und autonome Identitäten an. Dies hält das Wettbewerbsfeld trotz größerer Plattformkonsolidierung aktiv.
Die technologische Differenzierung konzentriert sich zunehmend auf kontinuierlich aktualisierte Identitätsgraphen. Diese Systeme kartieren Identitäten, Berechtigungen und Zugriffspfade in Unternehmensumgebungen. Graphbasierte Ansätze können kontextbewusste Zugriffsentscheidungen nahezu in Echtzeit unterstützen. Sie bieten einen Kontrast zu älteren Batch-Verarbeitungsplattformen, die weniger häufig aktualisiert werden. Der Wert dieser Architekturen hängt von der Qualität und Abdeckung der zugrunde liegenden Identitäts-, Anwendungs- und Berechtigungsdaten ab. Plattformen müssen diese Aufzeichnungen auch pflegen, wenn Benutzer Rollen wechseln, Workloads skalieren und Cloud-Umgebungen hinzugefügt werden. Integrationsbibliotheken und Partner-Ökosysteme bleiben wichtig, da Legacy-Systeme Bereitstellungen weiterhin verlangsamen. Anbieter mit starker Connector-Abdeckung können den Aufwand reduzieren, der erforderlich ist, um ältere Anwendungen einzubeziehen. Die Fähigkeit zu verwalteten Diensten wird auch zu einem Differenzierungsmerkmal, wo Kunden an Identity Engineers mangelt. Diese technischen und Lieferfaktoren helfen zu bestimmen, ob eine Identitätsplattform unternehmensweit eingesetzt werden kann, anstatt nur für einen begrenzten Zugriffs-Governance-Anwendungsfall verwendet zu werden.
Marktführer im Bereich Identity Provisioning
-
Microsoft Corporation
-
SailPoint Technologies Holdings Inc.
-
IBM Corporation
-
Oracle Corporation
-
SAP SE
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Aktuelle Branchenentwicklungen
- Oktober 2026: SailPoint kündigte auf seiner Navigate 2026-Konferenz die Veröffentlichung von IdentityIQ 9.0 für On-Premises- und Hybrid-Kunden an, mit granularem zeitbasiertem Zugang für Rollen, einer neu aufgebauten technischen Grundlage auf modernen Anwendungsservern und verbesserten Governance-Kontrollen, die einen parallelen Modernisierungspfad für Großunternehmen mit komplexen On-Premises-Umgebungen bieten.
- Oktober 2026: SailPoint veröffentlichte aktualisierte Okta SaaS-Connectors, die die Erkennung nicht-menschlicher Identitäten unterstützen, wodurch der Connector OpenID Connect-Anwendungen als nicht-menschliche Identitäten erkennen und Admin-API-Token mit erstellenden Benutzern korrelieren kann.
- September 2026: Okta kündigte neue Funktionen für Okta Identity Governance und Okta Privileged Access nach der Übernahme von Permiso Security an und führte die Erkennung und Reaktion auf Identitätsbedrohungen ein, die Verhaltensanalysen und Risikosignale über mehrere Identitätsanbieter und Cloud-Umgebungen hinweg erweitert.
- August 2026: SailPoint stellte seine einheitliche Identitätssicherheitslösung vor, die SailPoint Agentic Fabric und SailPoint Human Fabric kombiniert, mit integrierter Prompt-Sicherheit, die personenbezogene Daten (PII) redigiert, bevor sie große Sprachmodelle (LLMs) erreichen, sowie einer zentralisierten Steuerung zum Deaktivieren nicht autorisierter Agenten.
Globaler Berichtsumfang des Identity Provisioning Marktes
Der Identity Provisioning Markt umfasst Softwarelösungen, die die Erstellung, Aktualisierung und Löschung von Benutzerkonten, Rollen und Berechtigungen in Cloud-, On-Premises- und SaaS-Anwendungen während des gesamten Identitätslebenszyklus automatisieren.
Der Identity Provisioning Marktbericht ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Bereitstellungsmodell (Cloud, On-Premises und Hybrid), Identitätstyp (Belegschaft, Privilegiert, Drittanbieter, Maschine und KI-Agent), Unternehmensgröße (Großunternehmen und KMU), Dienstleistungstyp (Professionell, Verwaltet, Implementierung und Schulung/Beratung), Endnutzer (BFSI, IT und Telekommunikation, Gesundheitswesen, Regierung, Einzelhandel und Fertigung) sowie Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Lösungen | Benutzer-Provisioning und De-Provisioning |
| Zugangszertifizierung und -überprüfung | |
| Privilegierte Governance | |
| Passwortverwaltung | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Verwaltete Dienste |
| Cloud |
| On-Premises |
| Hybrid |
| Belegschaftsidentitäten |
| Privilegierte Identitäten |
| Drittanbieter- und Nicht-Mitarbeiter-Identitäten |
| Maschinen-, Workload- und Anwendungsidentitäten |
| KI-Agenten-Identitäten |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Professionelle Dienstleistungen |
| Verwaltete Dienste |
| Implementierungs- und Integrationsdienste |
| Schulungs-, Beratungs- und Supportdienste |
| Banken, Finanzdienstleistungen und Versicherungen |
| Informationstechnologie und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und Verteidigung |
| Einzelhandel und E-Commerce |
| Fertigung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Türkei | |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Lösungen | Benutzer-Provisioning und De-Provisioning |
| Zugangszertifizierung und -überprüfung | ||
| Privilegierte Governance | ||
| Passwortverwaltung | ||
| Dienstleistungen | Professionelle Dienstleistungen | |
| Verwaltete Dienste | ||
| Nach Bereitstellungsmodell | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach Identitätstyp | Belegschaftsidentitäten | |
| Privilegierte Identitäten | ||
| Drittanbieter- und Nicht-Mitarbeiter-Identitäten | ||
| Maschinen-, Workload- und Anwendungsidentitäten | ||
| KI-Agenten-Identitäten | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Dienstleistungstyp | Professionelle Dienstleistungen | |
| Verwaltete Dienste | ||
| Implementierungs- und Integrationsdienste | ||
| Schulungs-, Beratungs- und Supportdienste | ||
| Nach Endnutzer | Banken, Finanzdienstleistungen und Versicherungen | |
| Informationstechnologie und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und Verteidigung | ||
| Einzelhandel und E-Commerce | ||
| Fertigung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Türkei | ||
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Identity Provisioning Markt?
Der Identity Provisioning Markt wird im Jahr 2026 auf 10,22 Milliarden USD geschätzt und soll bis 2032 einen Wert von 22,93 Milliarden USD bei einer CAGR von 14,27 % erreichen.
Welche Komponente hat den größten Anteil am Identity Provisioning Umsatz?
Lösungen führen mit einem Umsatzanteil von 71,46 % im Jahr 2026, da sie die grundlegenden Provisioning-, Zertifizierungs-, Privileged-Governance- und Passwortverwaltungsfunktionen bereitstellen.
Warum sind KI-Agenten-Identitäten für die Unternehmens-Zugangskontrolle wichtig?
KI-Agenten-Identitäten werden voraussichtlich bis 2032 mit einer CAGR von 14,59 % wachsen, während 78 % der Organisationen Mitte 2026 keine dokumentierte Richtlinie für den KI-Identitätslebenszyklus hatten.
Welches Bereitstellungsmodell führt bei der Identity Provisioning Einführung?
Cloud führt mit einem Umsatzanteil von 68,48 % im Jahr 2026 und wird voraussichtlich bis 2032 mit einer CAGR von 14,36 % wachsen.
Welcher Endnutzersektor hat die größte Nachfrage nach Identity Provisioning?
BFSI führt mit einem Umsatzanteil von 21,59 % im Jahr 2026, da Finanzorganisationen Zugriffstransparenz, Kontrollen zur Aufgabentrennung und prüfbare Aufzeichnungen benötigen.
Welche Region wächst am schnellsten im Bereich Identity Provisioning?
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 14,53 % wachsen, unterstützt durch digitale Transformation, Cloud-Nutzung und sich entwickelnde Anforderungen an die Zugriffs-Governance.