
Marktgröße und Marktanteil für Managed Detection Engineering Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
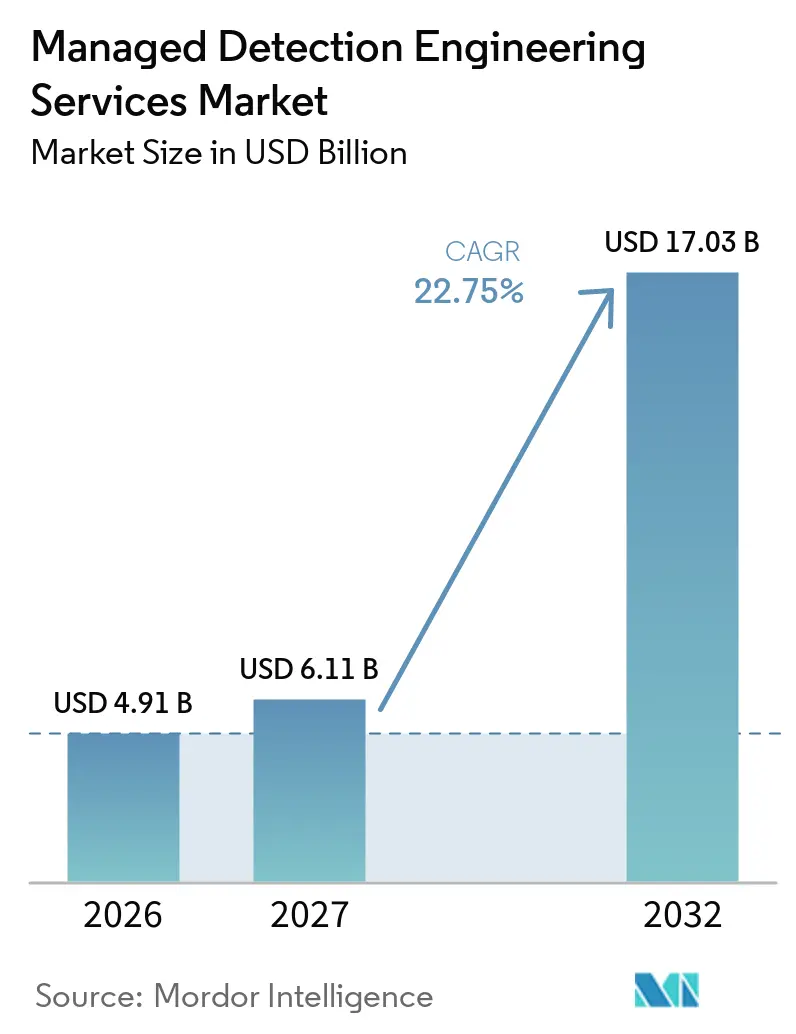
| Marktgröße (2027) | 6.11 Milliarden US-Dollar |
| Marktgröße (2032) | 17.03 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 22.75 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed Detection Engineering Services von Mordor Intelligence
Die Marktgröße für Managed Detection Engineering Services wird voraussichtlich von 4,91 Milliarden USD im Jahr 2026 auf 6,11 Milliarden USD im Jahr 2027 wachsen und soll bis 2032 bei einer CAGR von 22,75 % über den Zeitraum 2027–2032 17,03 Milliarden USD erreichen. Die Nachfrage geht über die grundlegende Bearbeitung von Warnmeldungen hinaus, da Unternehmen Erkennungsregeln benötigen, die in sich verändernden Cloud-, Identitäts- und Endpunktumgebungen geschrieben, getestet und aktualisiert werden können. Identitätsbasierte Angriffe, kürzere Meldefristen für Vorfälle und die zunehmende Nutzung hybrider Infrastrukturen steigern den Wert der kontinuierlichen Überwachung. Anbieter reagieren darauf, indem sie SIEM-Inhalte, SOAR-Playbooks, Identitätsanalysen und erweiterte Erkennungstools innerhalb eines verwalteten Dienstes verknüpfen. Der Markt für Managed Detection Engineering Services profitiert auch dann, wenn Organisationen nicht über das spezialisierte Personal verfügen, das erforderlich ist, um die Erkennungslogik rund um die Uhr aufrechtzuerhalten. Dies begünstigt Anbieter, die Automatisierung mit Analysten kombinieren, die Bedrohungen untersuchen und eindämmen können.
Wichtigste Erkenntnisse des Berichts
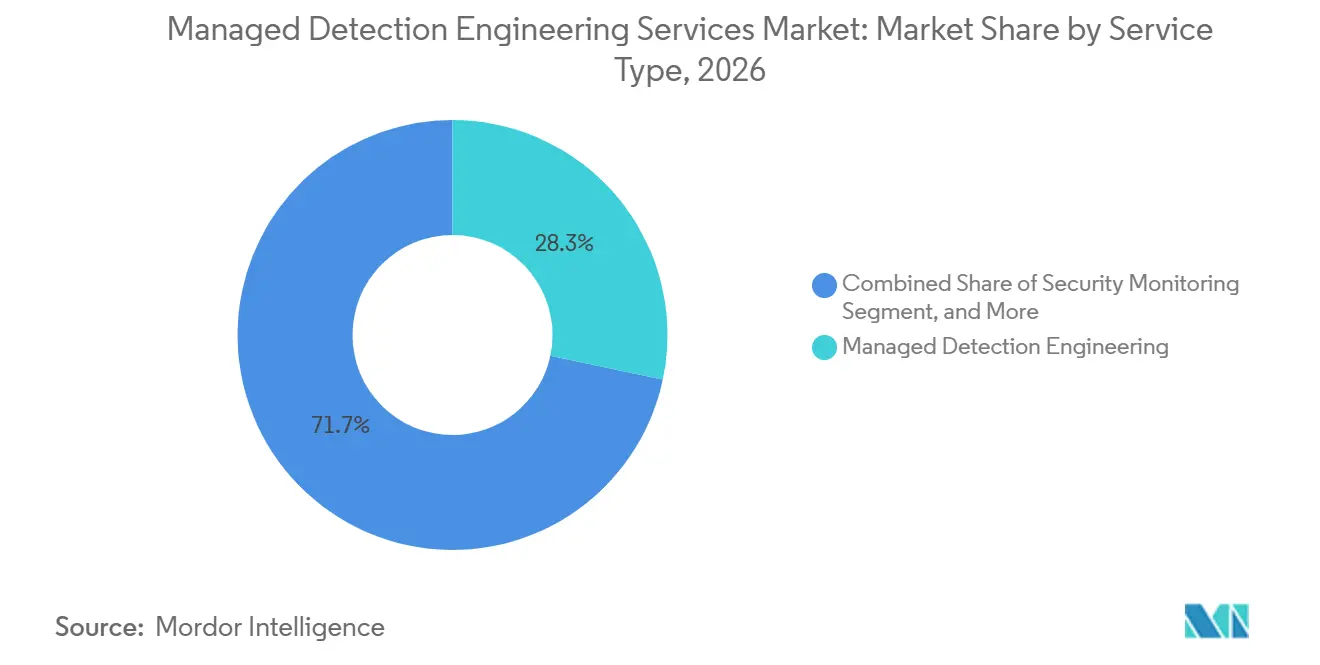
- Nach Servicetyp hielt Managed Detection Engineering im Jahr 2026 einen Umsatzanteil von 28,31 % im Markt für Managed Detection Engineering Services, während Managed Security Automation and Orchestration bis 2032 voraussichtlich mit einer CAGR von 23,97 % wachsen wird.
- Nach Erkennungsinhalt hielt SIEM-Erkennungsregeln im Jahr 2026 einen Umsatzanteil von 26,41 %, während SOAR-Playbooks und automatisierte Reaktionslogik bis 2032 voraussichtlich mit einer CAGR von 24,61 % wachsen werden.
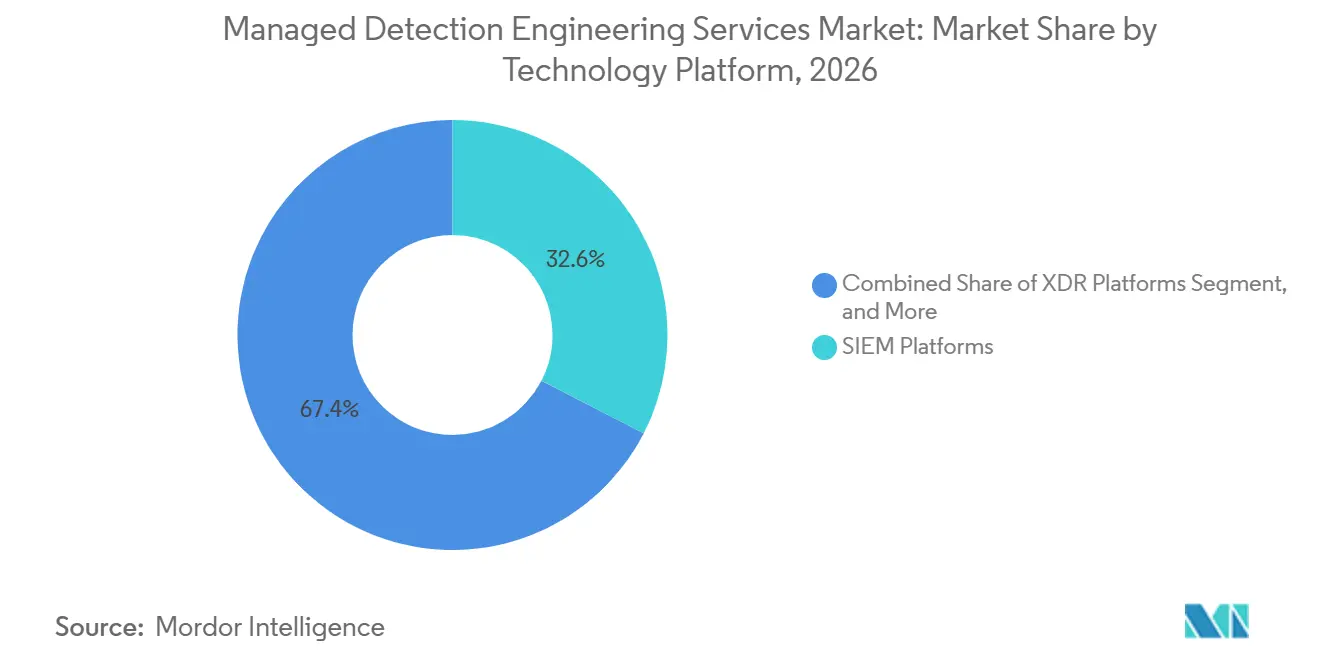
- Nach Technologieplattform hielten SIEM-Plattformen im Jahr 2026 einen Umsatzanteil von 32,56 %, während Plattformen zur Erkennung und Reaktion auf Identitätsbedrohungen bis 2032 voraussichtlich mit einer CAGR von 24,62 % wachsen werden.
- Nach Bereitstellungsmodell entfielen im Jahr 2026 68,58 % des Umsatzes im Markt für Managed Detection Engineering Services auf die cloudbasierte Bereitstellung, die bis 2032 voraussichtlich mit einer CAGR von 25,82 % wachsen wird.
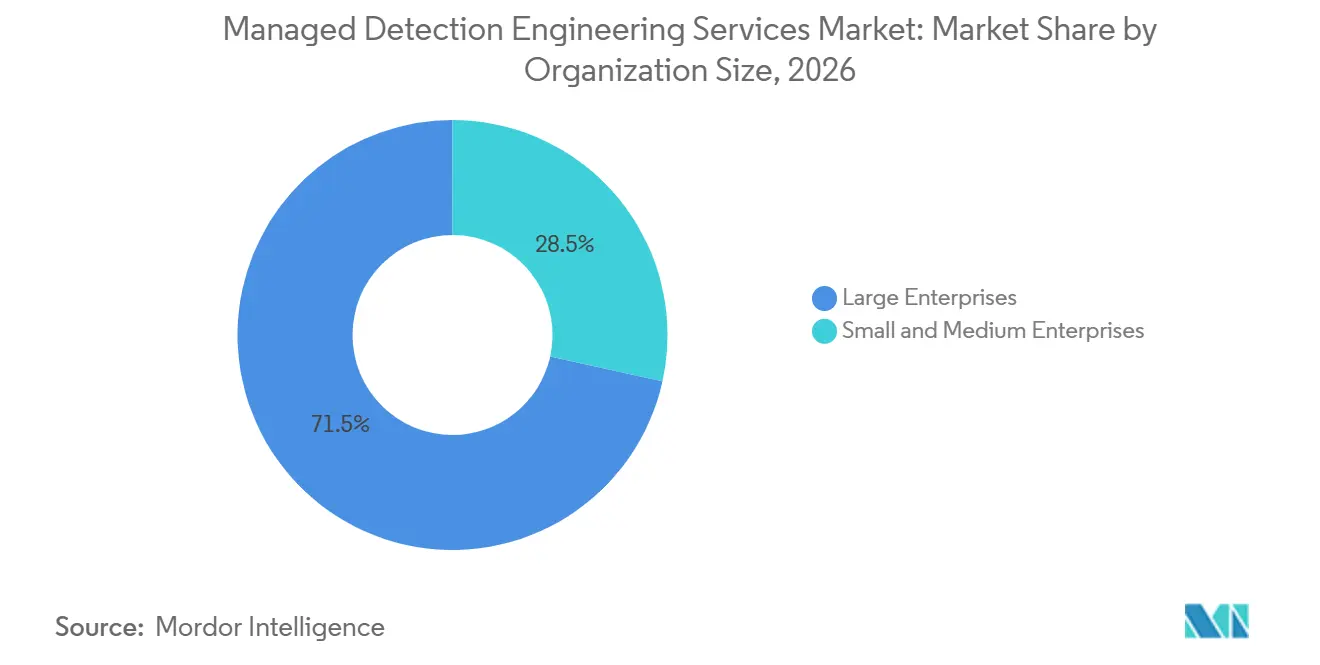
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 71,54 %, während KMU bis 2032 voraussichtlich mit einer CAGR von 24,73 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Umsatzanteil von 26,69 %, während IT und Telekommunikation bis 2032 voraussichtlich mit einer CAGR von 24,88 % wachsen werden.
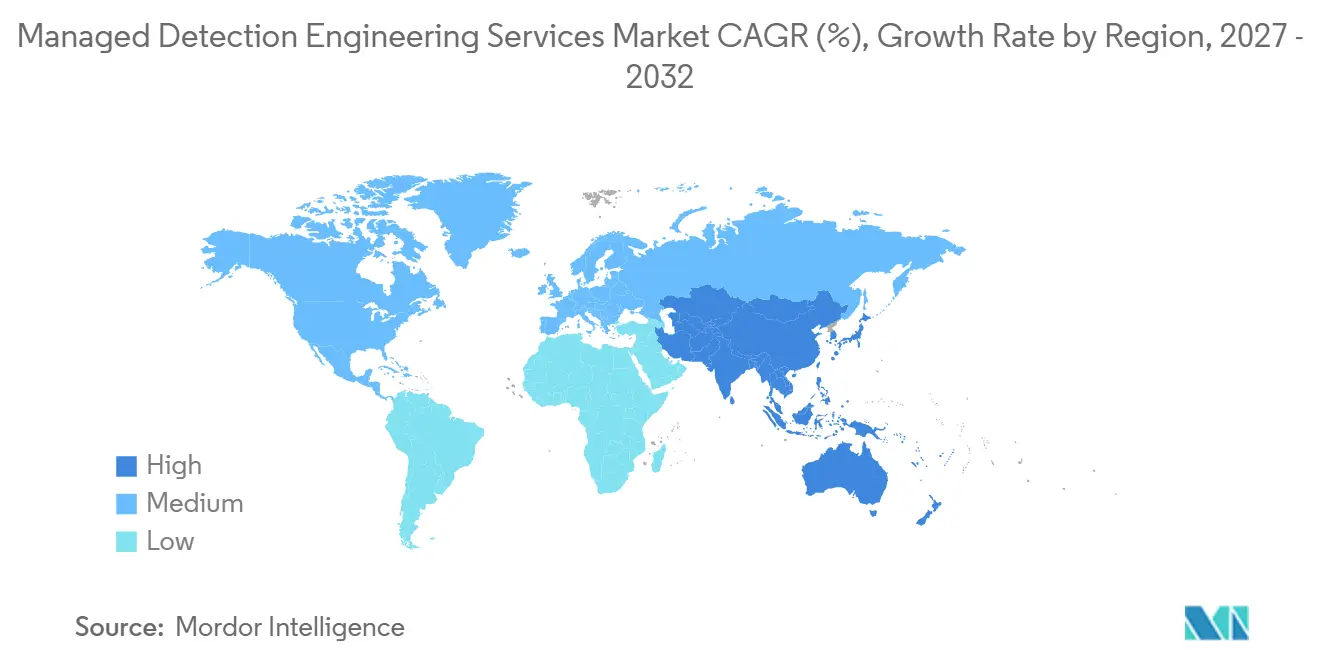
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 41,64 % im Markt für Managed Detection Engineering Services, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 23,91 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Eskalation von Ransomware- und identitätsbasierten Angriffen | +5.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud-, Hybrid- und Multi-Cloud-Angriffsflächen | +4.6% | Global | Kurzfristig (≤ 2 Jahre) |
| Mangel an Cybersicherheitsfachkräften und Anforderungen an eine 24/7-Abdeckung | +4.1% | Global, konzentriert in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Regulatorischer Druck für kontinuierliche Überwachung und Vorfallsmeldung | +3.3% | EU, Nordamerika | Mittelfristig (2–4 Jahre) |
| Portabilität von Erkennungsinhalten über heterogene Sicherheits-Stacks hinweg | +2.1% | Nordamerika und Europa, Ausweitung auf den asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Optimierung der Telemetriekosten durch Detection Engineering | +1.6% | Global, konzentriert in Großunternehmensmärkten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalation von Ransomware- und identitätsbasierten Angriffen
Identitätsbasierte Einbruchsmethoden haben die Aufmerksamkeit von Perimeterwarnungen hin zu Verhaltensweisen rund um Konten, Berechtigungen und Authentifizierung verlagert. Sophos stellte fest, dass in 59 % der Vorfälle mit kompromittierten Anmeldedaten eine Multi-Faktor-Authentifizierung fehlte, während 88 % der Ransomware-Nutzlasten außerhalb der regulären Geschäftszeiten eingesetzt wurden.[1] Semperis berichtete, dass 87 % der Ransomware-Angriffe auf Identitätssysteme abzielten, darunter Active Directory, Entra ID und Okta. Verizon meldete Ransomware in 44 % der Datenschutzverletzungen, und die Ausnutzung von Schwachstellen stieg um 34 %. Der Markt für Managed Detection Engineering Services wird daher durch Dienste unterstützt, die identitätsspezifische Regeln erstellen, verdächtige Aktivitäten systemübergreifend korrelieren, normales Kontoverhalten von Missbrauch von Berechtigungen unterscheiden und Beweise für das Untersuchungsteam sichern. Eine kontinuierliche Abdeckung ist wichtig, da der Missbrauch von Anmeldedaten vom ersten Zugriff bis zur kritischen Infrastruktur eskalieren kann, bevor ein Team, das nur tagsüber arbeitet, reagieren kann.
Ausweitung von Cloud-, Hybrid- und Multi-Cloud-Angriffsflächen
Hybride und Multi-Cloud-Umgebungen erzeugen Sicherheitsdaten, die sich je nach Anbieter, Identitätsmodell und Protokollformat unterscheiden. Tenable stellte fest, dass 82 % der Organisationen hybride Umgebungen betrieben, während 63 % mehr als einen Cloud-Anbieter nutzten und durchschnittlich 2,7 Cloud-Umgebungen verwalteten.[2] Erkennungsregeln, die für eine Plattform geschrieben wurden, erfordern häufig weitere Anpassungen, bevor sie eine andere Umgebung effektiv überwachen können. Die Internationale Fernmeldeunion veröffentlichte im Dezember 2025 die Empfehlung ITU-T X.1649 zu Multi-Cloud-Sicherheitspraktiken, die Protokollkorrelation und Echtzeitüberwachung umfassen. Dies macht Engineering-Kapazitäten für Kunden wichtig, die eine einheitliche Sicherheitsabdeckung über Cloud-Workloads hinweg benötigen. Der Markt für Managed Detection Engineering Services profitiert von diesem Bedarf, da Anbieter Telemetrie normalisieren, Felder angleichen können, die sich zwischen Cloud-Anbietern unterscheiden, Regeln über mehr als eine Infrastrukturumgebung hinweg pflegen und Änderungen überprüfen können, bevor sie zu unzuverlässigen Warnmeldungen führen.
Mangel an Cybersicherheitsfachkräften und Anforderungen an eine 24/7-Abdeckung
Der Mangel an Cybersicherheitsspezialisten ist zunehmend ein Problem praktischer Engineering-Fähigkeiten und nicht nur der Personalausstattung. ISC2 stellte fest, dass 59 % der Fachleute im Jahr 2025 einen kritischen oder erheblichen Qualifikationsbedarf meldeten, gegenüber 44 % im Jahr 2024, wobei Cloud-Sicherheit und Sicherheits-Engineering zu den wichtigsten Lücken gehörten. ISACA berichtete, dass 55 % der Teams unterbesetzt waren und 65 % unbesetzte Stellen hatten. Red Canary stellte fest, dass 75 % der befragten Organisationen mit Qualifikationsmängeln bei der Einbruchserkennung konfrontiert waren, während 72 % Mängel bei der Reaktion auf Vorfälle aufwiesen. Verwaltete Anbieter können spezialisierte Erkennungsarbeit, Regelwartung, Unterstützung bei Untersuchungen und Überwachung außerhalb der Geschäftszeiten bereitstellen, ohne dass jeder Kunde ein vollständiges internes Team aufbauen muss. Dies ist wichtig, wenn Ransomware-Aktivitäten außerhalb der normalen Betriebszeiten wahrscheinlicher auftreten.
Regulatorischer Druck für kontinuierliche Überwachung und Vorfallsmeldung
Regulatorische Anforderungen machen eine schnelle Erkennung und eine dokumentierte Reaktion für Finanzinstitute und Betreiber kritischer Infrastrukturen immer wichtiger. DORA gilt seit dem 17. Januar 2025 und verpflichtet Finanzunternehmen, eine erste Meldung für schwerwiegende IKT-Vorfälle innerhalb von 4 Stunden nach der Klassifizierung und innerhalb von 24 Stunden nach der Kenntnisnahme zu erstatten. NIS2 erhöht ebenfalls die Erwartungen an Überwachung, Vorfallsaufzeichnungen und die Meldung erheblicher Vorfälle. Eine Rechtsanalyse aus dem Jahr 2026 stellte fest, dass ein börsennotiertes Finanzunternehmen unter MAR, DORA und SEC-Regeln möglicherweise separaten Meldefristen unterliegt. Diese parallelen Verpflichtungen erhöhen den Bedarf an einer disziplinierten Fallklassifizierung und Beweissicherung. Der Markt für Managed Detection Engineering Services wird unterstützt, wenn Anbieter wiederholbare Vorfallsabläufe automatisieren, klare Prüfaufzeichnungen führen und Kunden dabei helfen, einen kontinuierlichen Sicherheitsbetrieb über den Melde- und Reaktionszyklus hinweg aufrechtzuerhalten.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Datensouveränität und grenzüberschreitende Ermittlungsbeschränkungen | -2.6% | Europa, asiatisch-pazifischer Raum, Naher Osten | Mittelfristig (2–4 Jahre) |
| Tool-Wildwuchs und Integrationskomplexität | -2.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Eigentümerschaft an Erkennungsregeln und Risiko der Anbieterabhängigkeit | -1.5% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Begrenzte Verfügbarkeit von OT- und branchenspezifischem Erkennungs-Know-how | -1.1% | Global, mit Schwerpunkt in industriellen und Gesundheitsvertikalen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Datensouveränität und grenzüberschreitende Ermittlungsbeschränkungen
Anforderungen an die Datenlokalisierung können Ermittlungen erschweren, die über gemeinsam genutzte Erkennungsinfrastrukturen durchgeführt werden. Eine Studie aus dem Jahr 2025 ergab, dass die grenzüberschreitende Erhebung elektronischer Beweise durch Verfahren der Rechtshilfe verzögert werden kann, während einige Systeme Protokolle nur 24 Stunden lang aufbewahren. Die DSGVO und das chinesische Gesetz zum Schutz personenbezogener Informationen stellen Bedingungen dafür auf, wo personenbezogene Daten gespeichert und übertragen werden dürfen. Eine Rechtsanalyse der Universität Cambridge beschrieb wachsende Konflikte zwischen extraterritorialen Ermittlungsansprüchen und Datensouveränitätsverpflichtungen in den Rechtsordnungen, in denen Cloud-Daten gehostet werden. Anbieter müssen möglicherweise regionale Infrastrukturen und separate Betriebsprozesse einrichten, um diesen Verpflichtungen nachzukommen. Dies kann Regelaktualisierungen verlangsamen, separate Speicher- und Zugriffsprozesse erfordern und die Möglichkeit einschränken, gemeinsame Verhaltensbaselines für internationale Kunden zu nutzen.
Tool-Wildwuchs und Integrationskomplexität
Große Sicherheits-Stacks können Daten fragmentieren und Zeit von der Regelentwicklung hin zu Integrationsarbeiten umlenken. Eine Studie von IBM und Palo Alto Networks ergab, dass das durchschnittliche Unternehmen 83 Sicherheitslösungen von 29 Anbietern verwaltete. Kaspersky berichtete, dass 43 % der Sicherheitsfachleute ihre Stacks als übermäßig komplex betrachteten und 41 % keine effektive Automatisierung durchführen konnten, weil den Tools geeignete Integrationen fehlten. Jede zusätzliche Protokollquelle erfordert Normalisierung, Feldzuordnung und Validierung, bevor sie eine zuverlässige Verhaltenserkennnung unterstützen kann. Eine Konsolidierung kann diese Last verringern, aber der Migrationszeitraum kann die Kundenbereitschaft dennoch einschränken, etablierte Arbeitsabläufe unterbrechen und die Anbietereffizienz während des Wiederaufbaus von Integrationen verringern.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
Managed Detection Engineering verankert den Umsatz, Automatisierung wchst am schnellstenManaged Detection Engineering hatte im Jahr 2026 einen Umsatzanteil von 28,31 %. Im Markt für Managed Detection Engineering Services spiegelt dies eine Unternehmenspräferenz für eine kontinuierliche Detection-as-Code-Partnerschaft wider, bei der Inhalte erstellt, getestet, optimiert und gepflegt werden, anstatt als einmalige Überwachungsinstallation geliefert zu werden. Anbieter schreiben, testen und verfeinern Logik in aktiven Kundenumgebungen. Diese Arbeit umfasst Regelentwicklung und -optimierung, Bedrohungssuche, Sicherheitsüberwachung und Reaktion auf Vorfälle. Sie gibt Kunden eine breitere SOC-Abdeckung, ohne dass jede Fähigkeit intern aufgebaut werden muss.
Managed Security Automation and Orchestration wird bis 2032 voraussichtlich mit einer CAGR von 23,97 % wachsen. Es unterstützt die Kontodeaktivierung, Endpunktisolierung und OAuth-Token-Widerrufung nach einem glaubwürdigen Signal. Cisco führte im September 2025 agentische KI-Fähigkeiten ein, darunter die Erstellung von Playbooks in natürlicher Sprache.[3] Der Markt für Managed Detection Engineering Services kann davon profitieren, wenn Anbieter Routineabläufe automatisieren, die Abfolge von Reaktionsmaßnahmen dokumentieren und Analysten für die Validierung und komplexe Untersuchungen mit geschäftskritischen Konten einsetzen.

Nach Erkennungsinhalt:
SIEM-Regeln führen, SOAR-Playbooks beschleunigen sich mit AutomatisierungSIEM-Erkennungsregeln machten im Jahr 2026 26,41 % des Umsatzes aus. Im Markt für Managed Detection Engineering Services spiegelt ihre Position die installierte SIEM-Basis wider, die Kunden verbessern und nicht ersetzen möchten, insbesondere dort, wo Berichtsprozesse, Warnungsuntersuchungen und historische Sicherheitsaufzeichnungen bereits von der Plattform abhängen. SIEM-Regeln wandeln Protokolle und Ereignisse in Warnmeldungen für Untersuchungen um. Sigma bietet eine Erkennungssprache, die in mehrere SIEM-Formate übersetzt werden kann. Ein Zenodo-Leitfaden aus dem Jahr 2025 dokumentierte Übersetzungen für Splunk SPL, Elastic ES|QL, Microsoft KQL und IBM QRadar AQL.
SOAR-Playbooks und automatisierte Reaktionslogik werden bis 2032 voraussichtlich mit einer CAGR von 24,61 % wachsen. Das Segment verwendet definierte Arbeitsabläufe für die Anreicherung von Warnmeldungen, Untersuchung, Eindämmung und Dokumentation, sodass der Anbieter Kontext aus mehreren Tools sammeln, Maßnahmen den entsprechenden Personen zuweisen und eine verständliche Aufzeichnung der getroffenen Entscheidungen führen kann. Der Markt für Managed Detection Engineering Services kann diese Arbeitsabläufe nutzen, um die Servicebereitstellung für Kunden konsistenter zu gestalten und gleichzeitig die Anpassung von Playbooks an die Genehmigungsregeln und Risikotoleranz jedes Kunden zu ermöglichen.
Nach Technologieplattform:
SIEM-Plattformen behalten ihre Größe, Identitätsplattformen führen das Wachstum anSIEM-Plattformen hatten im Jahr 2026 einen Umsatzanteil von 32,56 %. Im Markt für Managed Detection Engineering Services bleiben sie für Sicherheitsberichte und -überwachung in den Bereichen BFSI, Regierung und Gesundheitswesen zentral, da sie unterschiedliche Ereignisdaten in einer gemeinsamen Umgebung für Aufbewahrung, Suche, Warnmeldungen und Untersuchungen zusammenführen. XDR-Plattformen sammeln Daten über Endpunkte, Netzwerke und Cloud-Workloads hinweg. EDR-Plattformen bieten detaillierte Geräte- und Prozesssichtbarkeit. Cloud-Sicherheitsplattformen konzentrieren sich auf Konfiguration, Workload-Verhalten und Laufzeitrisiken.
Plattformen zur Erkennung und Reaktion auf Identitätsbedrohungen werden bis 2032 voraussichtlich mit einer CAGR von 24,62 % wachsen. Expel berichtete, dass Identitätsereignisse im Jahr 2025 68,6 % seiner verwalteten Vorfälle ausmachten, während 47,7 % zu einem erfolgreichen Kontozugriff durch gestohlene Anmeldedaten führten.[4] Separate Identitätssysteme in Cloud-Umgebungen erhöhen den Bedarf, Authentifizierungsaktivitäten aus mehreren Quellen zu korrelieren, einschließlich erfolgreicher und fehlgeschlagener Anmeldungen, Berechtigungsänderungen, Zugriffstoken-Nutzung, Endpunktverhalten und Cloud-Steuerungsaktionen, die andernfalls unzusammenhängend erscheinen könnten. Dies begünstigt dedizierte Plattformen, die Identitäts-, Endpunkt- und Cloud-Kontext verbinden und dann die zugehörigen Zugriffs-, Geräte- und Workload-Aktivitäten in einer Form präsentieren, die Ermittler überprüfen können.
Nach Bereitstellungsmodell:
Cloudbasierte Bereitstellung führt bei Marktanteil und prognostizierter ExpansionDie cloudbasierte Bereitstellung hielt im Jahr 2026 einen Umsatzanteil von 68,58 % und wird bis 2032 voraussichtlich mit einer CAGR von 25,82 % wachsen. Im Markt für Managed Detection Engineering Services spiegelt ihr hoher Anteil das Betriebsmodell wider, das Anbieter nutzen, um Überwachung und Erkennungsinhalte in großem Maßstab bereitzustellen, wobei zentral verwaltete Regelbibliotheken gepflegt werden können, ohne dass für jeden Kunden separate Bereitstellungsfenster erforderlich sind. Ein Cloud-Dienst kann gemeinsam genutzte Regelbibliotheken aktualisieren, ohne für jede Änderung einen separaten Kunden-Rollout durchzuführen. Er kann auch Bedrohungsinformationen mit der Datenverarbeitung kombinieren, vorbehaltlich der Datenverwaltungspflichten. Die Cloud-Bereitstellung gibt Anbietern auch eine praktische Möglichkeit, ein gemeinsames Betriebsmodell anzuwenden und dabei die kundenspezifische Konfiguration und die für jede Umgebung erforderlichen Zugriffskontrollen beizubehalten.
Die hybride Bereitstellung bleibt für Kunden mit Datensouveränitätspflichten oder Betriebstechnologie-Assets relevant. Die On-Premises-Bereitstellung bedient auch luftgespaltene Netzwerke und klassifizierte Regierungsumgebungen. Diese Modelle erfordern eine angepasste Integration und einen angepassten Betrieb, was eine Premium-Servicepreisgestaltung unterstützen kann. Der Markt für Managed Detection Engineering Services benötigt alle 3 Modelle, um Kunden mit unterschiedlichen Infrastruktur- und Compliance-Anforderungen zu bedienen.
Nach Unternehmensgröße:
Großunternehmen führen, KMU bieten die schnellere WachstumschanceGroßunternehmen hielten im Jahr 2026 einen Umsatzanteil von 71,54 %. Im Markt für Managed Detection Engineering Services spiegelt ihre Größe komplexe Technologie-Stacks, größere Sicherheitsbudgets, anspruchsvolle Compliance-Anforderungen und die Notwendigkeit wider, die Erkennung über verschiedene Geschäftsbereiche, Geografien, Identitäten, Anwendungen und Infrastrukturbestände hinweg zu koordinieren. Viele verfügen über interne SOC-Teams, nutzen aber externe Spezialisten für ausgewählte Plattformen oder Content-Engineering. Dies unterstützt co-verwaltete Servicemodelle anstelle einer vollständigen Auslagerung. Der Kunde kann die tägliche Kontrolle behalten, während der Anbieter die spezialisierte Regelerstellung, -optimierung und Überwachungsabdeckung übernimmt.
KMU werden bis 2032 voraussichtlich mit einer CAGR von 24,73 % wachsen. Diese Gruppe verfügt oft über begrenztes Personal und weniger Ressourcen, um eine kontinuierliche interne Überwachung aufzubauen, sodass ein verwalteter Dienst strukturierte Warnungspriorisierung, Aktualisierungen von Erkennungsregeln, Eskalationsverfahren und Zugang zu erfahrenen Analysten bereitstellen kann, ohne die Fixkosten eines großen internen Teams. CrowdStrike stellte fest, dass 67 % der KMU die Erschwinglichkeit priorisierten, nur 11 % KI-gestützte Abwehrmaßnahmen eingeführt hatten und Ransomware 29 % der kleinsten Unternehmen betraf, die einen Vorfall erlebten. Der Markt für Managed Detection Engineering Services kann wachsen, wenn standardisierte Automatisierung fortschrittliche Erkennung für kleinere Kunden zugänglich macht, insbesondere wenn Anbieter Überwachung, Regeloptimierung, Berichterstattung und Vorfallsunterstützung in einem Dienst bündeln, der einfacher zu übernehmen ist.
Nach Endnutzerbranche:
BFSI stützt die Nachfrage, IT und Telekommunikation führt die prognostizierte Expansion anBFSI hielt im Jahr 2026 einen Umsatzanteil von 26,69 %. Im Markt für Managed Detection Engineering Services kombiniert der Sektor wertvolle Daten und Transaktionssysteme mit umfangreicher regulatorischer Aufsicht, was von Anbietern verlangt, zwischen erwarteten Finanzaktivitäten, ungewöhnlichem Kundenverhalten und Anzeichen einer Kontokompromittierung oder eines unbefugten Zugriffs zu unterscheiden. DORA, PCI DSS, die NYDFS-Cybersicherheitsverordnung und die SEC-Offenlegungsanforderungen machen Überwachung und Reaktion zu einer kontinuierlichen Anforderung. Erkennungsregeln benötigen oft Kontext, da ungewöhnliche Finanzaktivitäten nicht unbedingt böswillig sind. Dies schafft Nachfrage nach umgebungsspezifischer Optimierung anstelle generischer Warnungsbibliotheken.
Die IT- und Telekommunikationsbranche wird bis 2032 voraussichtlich mit einer CAGR von 24,88 % wachsen. Das Segment verwaltet Infrastrukturen, die Kommunikation und digitale Dienste unterstützen, und schafft eine breite Cyber-Exposition über Netzwerke, Kundensysteme, Cloud-Umgebungen, Geräte und die vernetzten Dienste, auf die Unternehmen und Haushalte täglich angewiesen sind. Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor, Industrieproduktion sowie Einzel- und E-Commerce treiben ebenfalls die Nachfrage aufgrund von Ransomware, formalen Compliance-Anforderungen, IT- und OT-Konvergenz sowie Zahlungssicherheit an. Accenture Federal Services führte im April 2025 eine FedRAMP High-autorisierte MxDR-Lösung mit Google Public Sector für US-Bundesbehörden ein. Der Markt für Managed Detection Engineering Services bedient daher Endnutzer mit unterschiedlichen technischen und regulatorischen Anforderungen, bei denen der erforderliche Erkennungsinhalt durch Zahlungsaktivitäten, kritische Dienste, Patientendaten, Produktionssysteme oder kundenorientierte digitale Abläufe geprägt wird.
Geografische Analyse
Markt für Managed Detection Engineering Services in Nordamerika
Nordamerika hielt im Jahr 2026 einen Anteil von 41,64 % am Markt für Managed Detection Engineering Services. Innerhalb des Marktes für Managed Detection Engineering Services profitiert die Region von ausgereiften Cybersicherheitsprogrammen, anspruchsvollen Offenlegungsanforderungen, einer hohen Konzentration von Anbietern sowie zahlreichen Unternehmen, die bereits fortschrittliche Sicherheitslösungen für Endpunkte, Cloud, E-Mail und Identitäten betreiben. Die SEC-Offenlegungsregeln der USA, Programme zur kontinuierlichen Diagnose sowie FedRAMP-Anforderungen stützen die Nachfrage nach verwaltetem Monitoring. Rapid7 erweiterte im November 2025 seine Partnerschaft mit Microsoft Corporation, um eine rund um die Uhr verfügbare Erkennung und Reaktion über Endpunkt-, Cloud-, Identitäts- und E-Mail-Umgebungen hinweg bereitzustellen. Kanada und Mexiko tragen durch den Bedarf aus dem Finanzdienstleistungs- und Fertigungssektor zur Nachfrage bei, wo Kunden häufig eine Erkennungsabdeckung benötigen, die über etablierte Unternehmenssysteme, Cloud-Workloads und verteilte Betriebsstandorte hinweg funktioniert.
Markt für Managed Detection Engineering Services in Europa
Das Nachfrageprofil Europas wird durch regulatorische Anforderungen und das Bedrohungsumfeld geprägt. DORA und NIS2 beeinflussen die Beschaffung bei Finanzinstituten, Betreibern wesentlicher Dienste und kritischen IT-Lieferanten. Getrennte europäische und US-amerikanische Berichtspflichten können für interne Teams schwierig zu koordinieren sein. Deutschland, das Vereinigte Königreich, Frankreich, Italien und der übrige europäische Raum bieten Chancen, da nationale Leitlinien und die NIS2-Umsetzung in der Fertigung und kritischen Infrastruktur voranschreiten.
Markt für Managed Detection Engineering Services in APAC, Südamerika und MEA
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 23,91 % wachsen. Innerhalb des Marktes für Managed Detection Engineering Services wird die Region durch den Ausbau digitaler Infrastrukturen, öffentliche Investitionen in die Cybersicherheit, eine geringere Durchdringung verwalteter Dienste sowie eine wachsende Basis von Organisationen gestützt, die ein wiederkehrendes Monitoring benötigen, da ihre Nutzung von Cloud- und vernetzten Diensten zunimmt. SK Shieldus wurde 2025 als bedeutender Akteur im Bereich Managed Detection and Response in Asien-Pazifik anerkannt und hat lokalisierte SaaS-MDR-Portale in mehrere Regionen ausgeweitet. Indien, Südkorea und andere Volkswirtschaften verzeichnen eine steigende Nachfrage nach lokal angepassten Diensten. Südamerika, der Nahe Osten und Afrika sind nach wie vor Märkte in einem früheren Entwicklungsstadium, in denen der Bedarf aus dem BFSI-Sektor und der öffentlichen Hand durch nationale Cybersicherheitsstrategien, eine zunehmende Aufmerksamkeit für kontinuierliches Monitoring, Vorbereitung auf Vorfälle sowie Servicemodelle unterstützt wird, die unter Berücksichtigung lokaler Anforderungen erbracht werden können.
Wettbewerbslandschaft
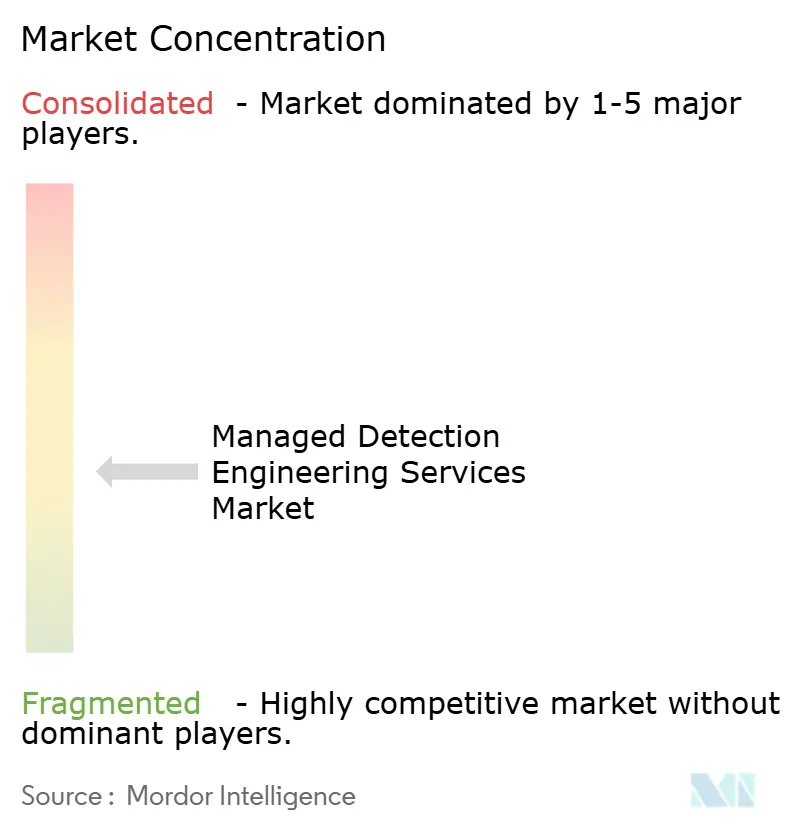
Der Markt für Managed Detection Engineering Services ist global moderat fragmentiert, obwohl die Anbieter, die Detection-as-Code-Programme in Unternehmensgröße betreiben können, eine kleinere Gruppe bilden. CrowdStrike, Palo Alto Networks, Microsoft und SentinelOne profitieren von nativer Telemetrie und breiteren Plattformportfolios. Im Markt für Managed Detection Engineering Services konkurrieren spezialisierte Anbieter wie Red Canary und Expel, indem sie transparente Abläufe, klare Untersuchungsaufzeichnungen und die Kontrolle der Kunden über Regelbibliotheken betonen, anstatt sich nur auf die Breite einer proprietären Plattform zu verlassen. Expel startete Managed SIEM im März 2026 als co-verwalteten Dienst für Microsoft Sentinel und Splunk Enterprise Security, wobei der Kunde Eigentümer der für die Umgebung erstellten Regeln ist. Dieser Ansatz adressiert Bedenken hinsichtlich der Anbieterabhängigkeit und des Verlusts der Betriebstransparenz, da Kunden sehen können, wie Regeln optimiert werden, und den Inhalt behalten können, wenn sie die Servicevereinbarungen ändern.
Der Erwerb von KI-bezogenen Fähigkeiten ist zu einer wichtigen Wettbewerbsreaktion geworden. SentinelOne kündigte im September 2025 die Übernahme von Observo AI für 225 Millionen USD an, um KI-natives Telemetrie-Pipeline-Management zu seinem KI-SIEM-Angebot hinzuzufügen. Diese Schritte zeigen einen Fokus auf eine bessere Sichtbarkeit über Datenpipelines und Aktivitäten mit KI-Agenten, was Anbietern helfen kann, festzustellen, ob neues Anwendungsverhalten, Benutzerzugriff oder Telemetrieverarbeitung ein Sicherheitsproblem eingeführt hat.
Im Markt für Managed Detection Engineering Services ist auch die partnerschaftsbasierte Bereitstellung wichtig, da Systemintegratoren Plattformfähigkeiten in den Kundenbetrieb erweitern, lokale Implementierungsunterstützung bereitstellen und die technischen Tools eines globalen Anbieters mit den Prozessen des Sicherheitsteams des Kunden verbinden können. Wipro erweiterte seine Palo Alto Networks-Partnerschaft im Juni 2026, um KI-gesteuerte MDR-Dienste anzubieten, die Cortex XSIAM von Palo Alto Networks mit Wipro CyberShield kombinieren. Wipro startete auch CyberShield MDR mit CrowdStrike im September 2025 über seine Cyber Defense Centers. Der Markt für Managed Detection Engineering Services bietet weiterhin Möglichkeiten in der Erkennung von Betriebstechnologie, Gesundheitsanalytik und der Compliance-Berichterstattung für mehrere Rechtsordnungen. Diese Bereiche erfordern Betriebswissen, das breite Regelbibliotheken möglicherweise nicht vollständig abdecken, einschließlich der Vertrautheit mit industriellen Prozessen, klinischen Arbeitsabläufen, Meldepflichten und den praktischen Konsequenzen, ein System während einer Untersuchung offline zu nehmen.
Branchenführer im Bereich Managed Detection Engineering Services
-
Accenture PLC
-
Cisco Systems, Inc.
-
International Business Machines Corporation
-
CrowdStrike Holdings, Inc.
-
Microsoft Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Managed Detection Engineering Services Unternehmen in diesem Bericht
- Accenture PLC
- Cisco Systems, Inc.
- International Business Machines Corporation
- CrowdStrike Holdings, Inc.
- Microsoft Corporation
- AT&T Inc.
- eSentire, Inc.
- Expel, Inc.
- Atos SE
- Kyndryl, Inc.
- Arctic Wolf Networks
- NTT DATA Corporation
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- Secureworks Corp.
- SentinelOne, Inc.
- Sophos Limited
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
- Wipro Limited
Neueste Industrielle Entwicklungen in Markt für Managed Detection Engineering Services
- September 2026: Wipro und CrowdStrike starteten gemeinsam das CISO Command Center, das Wipros CyberTransform- und CyberShield-Managed-Security-Services mit der CrowdStrike Falcon-Plattform über Wipros 8 globale Cyber Defense Centers integriert und Unternehmen ermöglicht, von toolgetriebenen zu risikogeführten Sicherheitsbetriebsmodellen mit einheitlicher Endpunktsicherheit, Cloud-Sicherheit und Expositionsmanagement zu wechseln.
- Juni 2026: Wipro erweiterte seine Partnerschaft mit Palo Alto Networks, um KI-gesteuerte MDR-Dienste anzubieten, die Cortex XSIAM von Palo Alto Networks mit Wipro CyberShield kombinieren, und nutzt maschinelles Lernen und Automatisierung, um Bedrohungen vorherzusagen und Rauschen in komplexen Unternehmensumgebungen über Wipros proprietäres SOC GURU-Framework zu filtern.
- April 2026: CrowdStrike Falcon Next-Gen SIEM begann mit der Aufnahme von Microsoft Defender for Endpoint-Telemetrie als erste Drittanbieter-EDR-Lösung, die in die Falcon-Erkennungspipeline integriert wurde, und wurde gleichzeitig im Microsoft Azure Marketplace verfügbar, was den Zugang für Unternehmen mit bestehenden Microsoft Azure Consumption Commitment-Vereinbarungen öffnet.
- März 2026: Expel startete Expel Managed SIEM als allgemein verfügbaren co-verwalteten Dienst für Microsoft Sentinel und Splunk Enterprise Security, wobei Expel-Erkennungsingenieure direkt in Kunden-SIEM-Umgebungen platziert werden, um Erkennungsregeln zu erstellen, zu optimieren und zu verbessern und dabei die vollständige Regelhoheit des Kunden und Echtzeittransparenz bei jeder Optimierungsentscheidung sicherzustellen.
Globaler Berichtsumfang für den Markt für Managed Detection Engineering Services
Der Markt für Managed Detection Engineering Services umfasst Drittanbieter-Spezialisten, die Erkennungsregeln, Analysen, Anwendungsfälle und Bedrohungssuchlogik über Sicherheitstelemetriequellen hinweg entwerfen, erstellen, testen, optimieren und pflegen. Das Ziel ist es, die Fähigkeit einer Organisation zu verbessern, echte Bedrohungen genau zu identifizieren und gleichzeitig Warnungsrauschen und Erkennungslücken zu reduzieren.
Der Bericht über den Markt für Managed Detection Engineering Services ist segmentiert nach Servicetyp (Managed Detection Engineering, Erkennungsregelentwicklung und -optimierung, Bedrohungssuche, Sicherheitsüberwachung, Reaktion auf Vorfälle und Managed Security Automation and Orchestration), Erkennungsinhalt (Sigma-Regeln, YARA-Regeln, SIEM-Erkennungsregeln, KQL und Microsoft-Sicherheitsregeln, Korrelationsregeln und Verhaltensanalysen sowie SOAR-Playbooks und automatisierte Reaktionslogik), Technologieplattform (SIEM-Plattformen, XDR-Plattformen, EDR-Plattformen, Cloud-Sicherheitsplattformen, Plattformen zur Erkennung und Reaktion auf Identitätsbedrohungen und andere Technologieplattformen), Bereitstellungsmodell (cloudbasiert, On-Premises und hybrid), Unternehmensgröße (Großunternehmen und kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor, Industrieproduktion, Einzel- und E-Commerce sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Managed Detection Engineering |
| Erkennungsregelentwicklung und -optimierung |
| Bedrohungssuche |
| Sicherheitsüberwachung |
| Reaktion auf Vorfälle |
| Managed Security Automation and Orchestration |
| Sigma-Regeln |
| YARA-Regeln |
| SIEM-Erkennungsregeln |
| KQL und Microsoft-Sicherheitsregeln |
| Korrelationsregeln und Verhaltensanalysen |
| SOAR-Playbooks und automatisierte Reaktionslogik |
| SIEM-Plattformen |
| XDR-Plattformen |
| EDR-Plattformen |
| Cloud-Sicherheitsplattformen |
| Plattformen zur Erkennung und Reaktion auf Identitätsbedrohungen |
| Andere Technologieplattformen |
| Cloudbasiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| Industrieproduktion |
| Einzel- und E-Commerce |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Servicetyp | Managed Detection Engineering | |
| Erkennungsregelentwicklung und -optimierung | ||
| Bedrohungssuche | ||
| Sicherheitsüberwachung | ||
| Reaktion auf Vorfälle | ||
| Managed Security Automation and Orchestration | ||
| Nach Erkennungsinhalt | Sigma-Regeln | |
| YARA-Regeln | ||
| SIEM-Erkennungsregeln | ||
| KQL und Microsoft-Sicherheitsregeln | ||
| Korrelationsregeln und Verhaltensanalysen | ||
| SOAR-Playbooks und automatisierte Reaktionslogik | ||
| Nach Technologieplattform | SIEM-Plattformen | |
| XDR-Plattformen | ||
| EDR-Plattformen | ||
| Cloud-Sicherheitsplattformen | ||
| Plattformen zur Erkennung und Reaktion auf Identitätsbedrohungen | ||
| Andere Technologieplattformen | ||
| Nach Bereitstellungsmodell | Cloudbasiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| Industrieproduktion | ||
| Einzel- und E-Commerce | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed Detection Engineering Services?
Die Marktgröße für Managed Detection Engineering Services wird voraussichtlich von 4,91 Milliarden USD im Jahr 2026 auf 6,11 Milliarden USD im Jahr 2027 wachsen und soll bis 2032 bei einer CAGR von 22,75 % über den Zeitraum 2027–2032 17,03 Milliarden USD erreichen.
Was ist Managed Detection Engineering?
Es handelt sich um einen verwalteten Sicherheitsdienst, der Erkennungsregeln und Reaktionslogik in Kundensicherheitsumgebungen entwickelt, testet, optimiert und pflegt.
Warum übernehmen Organisationen Managed Detection Engineering Services?
Identitätsbasierte Angriffe, Multi-Cloud-Umgebungen, regulatorische Fristen und der Mangel an Erkennungsspezialisten erhöhen den Bedarf an kontinuierlicher Überwachung und Reaktion.
Welches Bereitstellungsmodell hat die stärksten Aussichten?
Die cloudbasierte Bereitstellung hielt im Jahr 2026 einen Umsatzanteil von 68,58 % und wird bis 2032 voraussichtlich mit einer CAGR von 25,82 % wachsen.
Welcher Endnutzersektor führt die Nachfrage nach diesen Diensten an?
BFSI hielt im Jahr 2026 einen Umsatzanteil von 26,69 %, da es mit hochwertigen Bedrohungen und umfangreichen Anforderungen an Sicherheitsüberwachung und Vorfallsmeldung konfrontiert ist.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 23,91 % wachsen, unterstützt durch Investitionen in digitale Infrastrukturen und eine breitere Einführung von Cybersicherheit.