
Marktgröße und Marktanteil für Datenliniensicherheit
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 1.49 Milliarden US-Dollar |
| Marktgröße (2031) | 3.79 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 20.53 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Datenliniensicherheit von Mordor Intelligence
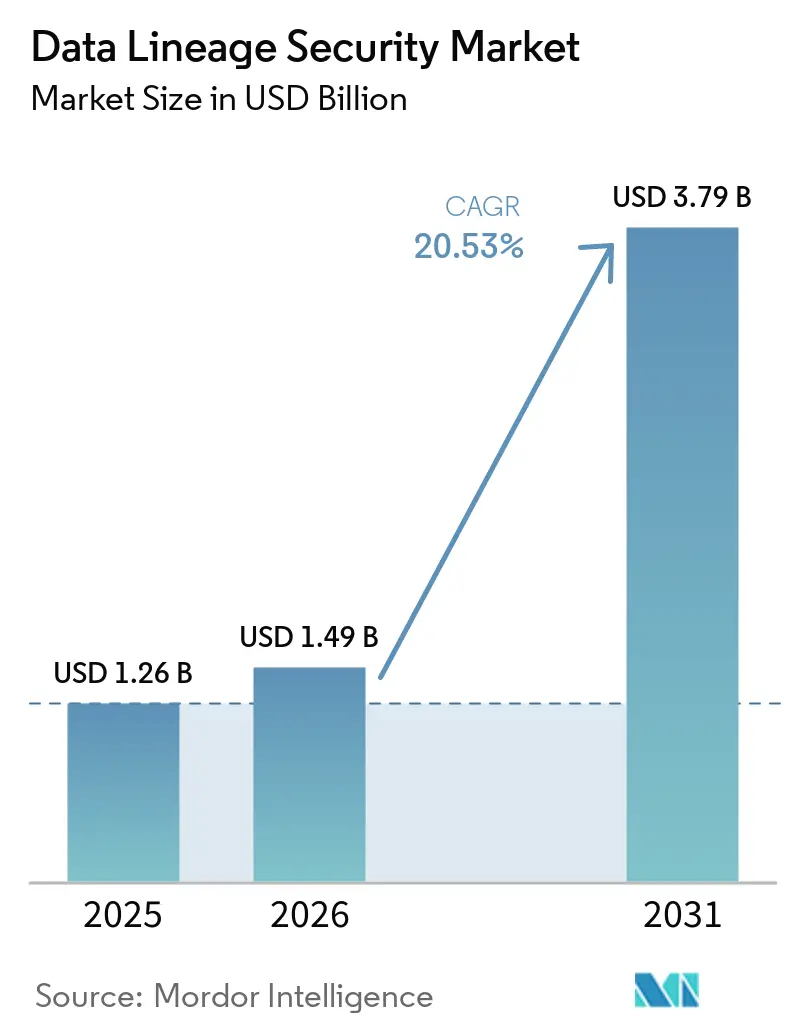
Die Marktgröße für Datenliniensicherheit wird voraussichtlich von 1,26 Milliarden USD im Jahr 2025 auf 1,49 Milliarden USD im Jahr 2026 und bis 2031 auf 3,79 Milliarden USD anwachsen, was einer CAGR von 20,53 % zwischen 2026 und 2031 entspricht. KI-Programme in Unternehmen machen zuverlässige Aufzeichnungen über Datenherkunft, -bewegung und -nutzung zu einer praktischen Sicherheitsanforderung. Datenschutzvorschriften, Resilienzpflichten und KI-Governance-Anforderungen erhöhen ebenfalls die Nachfrage nach nachverfolgbaren Datenpipelines. Die Cloud-Einführung verlagert mehr Daten über Plattformen hinweg, was den Bedarf an Kontrollen erhöht, die sowohl in Cloud- als auch in On-Premises-Umgebungen funktionieren. Anbieter reagieren darauf, indem sie Datenlinien-, Klassifizierungs-, Zugriffskontroll- und Überwachungsfunktionen in umfassenderen Plattformen zusammenführen. Die Implementierungskomplexität bleibt eine Einschränkung, insbesondere dort, wo Legacy-Systeme unvollständige Metadaten oder eingeschränkte Konnektivität aufweisen.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente hielt Software im Jahr 2025 einen Anteil von 68,39 % am Umsatz des Marktes für Datenliniensicherheit, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 24,69 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2025 ein Anteil von 64,83 % des Umsatzes auf die Cloud-basierte Bereitstellung, die bis 2031 voraussichtlich mit einer CAGR von 25,28 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 71,74 % am Umsatz des Marktes für Datenliniensicherheit, während KMU bis 2031 voraussichtlich mit einer CAGR von 24,57 % wachsen werden.
- Nach Datentyp entfiel im Jahr 2025 ein Anteil von 46,97 % des Umsatzes auf strukturierte Daten, während halbstrukturierte Daten bis 2031 voraussichtlich mit einer CAGR von 26,32 % wachsen werden.
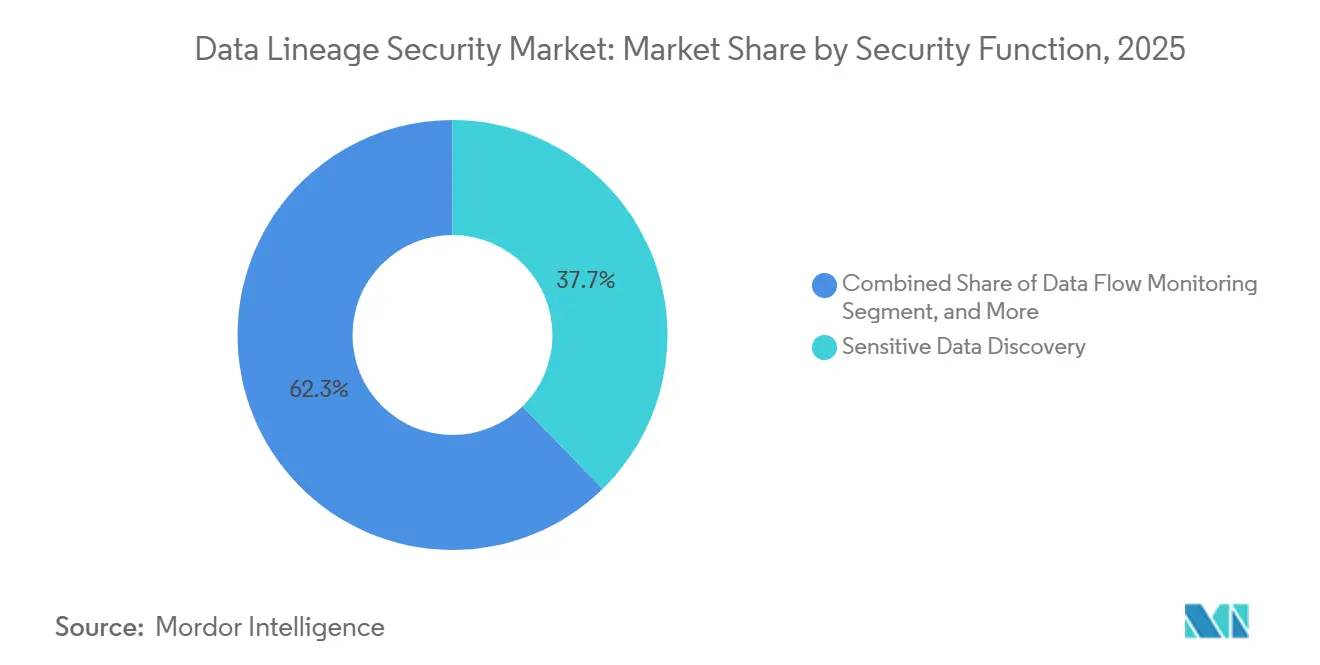
- Nach Sicherheitsfunktion hielt die Erkennung sensibler Daten im Jahr 2025 einen Anteil von 37,68 % am Umsatz, während die Datenflussberwachung im Markt für Datenliniensicherheit bis 2031 voraussichtlich mit einer CAGR von 26,51 % wachsen wird.
- Nach Branche hielt BFSI im Jahr 2025 einen Anteil von 29,18 % am Umsatz, während die Branche Regierung und öffentliche Verwaltung bis 2031 voraussichtlich mit einer CAGR von 26,26 % wachsen wird.
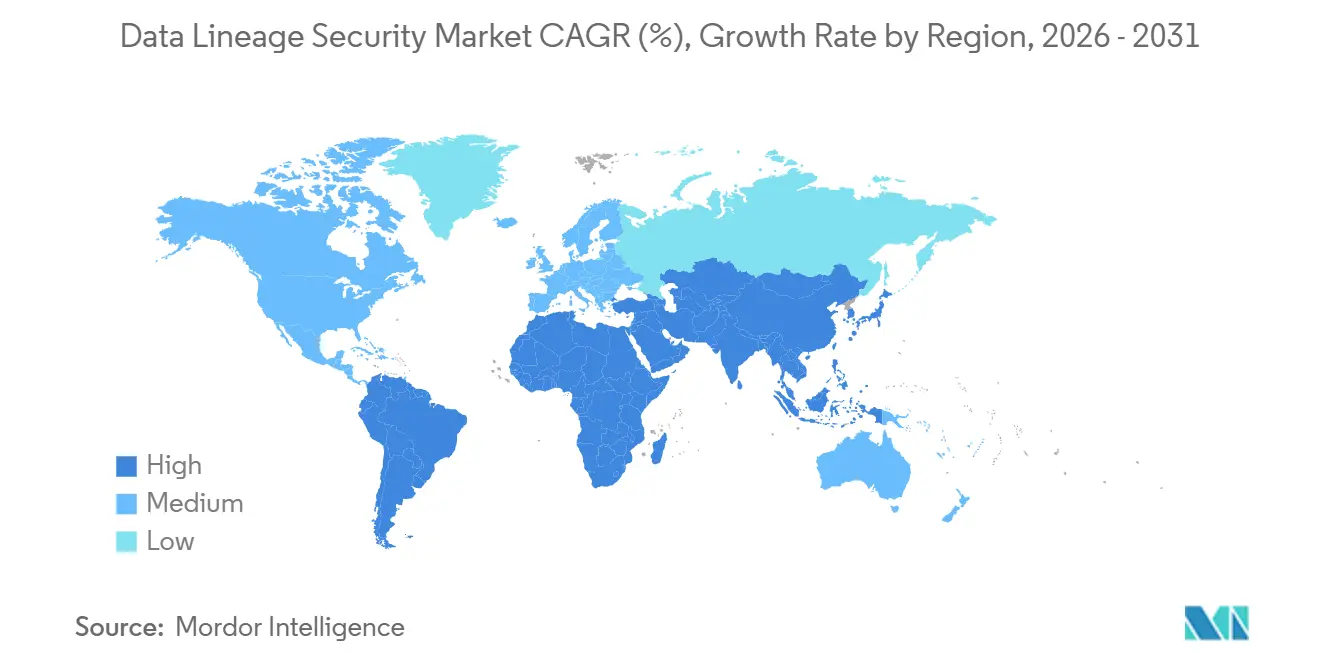
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 42,59 % am Markt für Datenliniensicherheit, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 27,36 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für Datenliniensicherheit
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Anforderungen an KI- und maschinelles Lernen-Datenlinien | +4.2% | Global | Mittelfristig (2–4 Jahre) |
| Datenschutz- und Datensouveränitätsvorschriften | +3.6% | Global | Kurzfristig (≤ 2 Jahre) |
| Komplexität hybrider und Multi-Cloud-Umgebungen | +3.1% | Global | Mittelfristig (2–4 Jahre) |
| Datenpannen und unbefugte Datenweitergabe | +2.7% | Global | Kurzfristig (≤ 2 Jahre) |
| Nachfrage nach prüfungstauglicher Datennachverfolgbarkeit | +2.3% | Nordamerika und EU | Langfristig (≥ 4 Jahre) |
| Datenlinienbewusste Kontrollen für Echtzeit-Daten und KI-Agenten | +1.8% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Anforderungen an KI- und maschinelles Lernen-Datenlinien
Der Einsatz von KI in Unternehmen hat die Datenprovenienz zu einer operativen und rechtlichen Anforderung gemacht, anstatt lediglich ein Governance-Ziel für den Markt für Datenliniensicherheit zu sein. Artikel 12 des EU-KI-Gesetzes verlangt eine automatische Protokollierung für Hochrisiko-KI-Systeme, einschließlich Aufzeichnungen der zum Zeitpunkt der Inferenz verwendeten Eingaben. Die Anforderung wurde im August 2026 durchsetzbar und erhöht den Bedarf an Aufzeichnungen, die bei einer Prüfung eingesehen werden können. Agentische Systeme erzeugen auch sich verändernde Datenflüsse, die statische Karten, die für Batch-Pipelines erstellt wurden, nicht vollständig erfassen können. Der Markt für Datenliniensicherheit bevorzugt daher Plattformen, die Datenlinien kontinuierlich über generative KI, Retrieval-Augmented Generation und Multi-Agenten-Workflows hinweg aufzeichnen. Die Dokumentation der Herkunft und Handhabung von Trainingsdaten ist ebenfalls Teil eines verteidigungsfähigen Kontrollrahmens auf Vorstandsebene.[1]
Ausweitung von Datenschutz- und Datensouveränitätsvorschriften
Mehrere Datenschutz-, operative Resilienz- und KI-Vorschriften traten im Laufe der Jahre 2025 und 2026 in Kraft und erweiterten den Markt für Datenliniensicherheit. DORA trat im Januar 2025 in Kraft, während die EU-KI-Gesetz-Verpflichtungen für KI mit allgemeinem Verwendungszweck im August 2025 anwendbar wurden. Diese Anforderungen ergänzen die DSGVO- und NIS2-Verpflichtungen, die bereits Sicherheits- und Datenverwaltungspraktiken betreffen. Indien veröffentlichte im November 2025 seine Regeln zum Schutz digitaler personenbezogener Daten und erweiterte damit die Datenschutzanforderungen auf eine große inländische Datenbank. Die Reserve Bank of India verlangt von regulierten Unternehmen auch, eine durchgängige Datenlinie innerhalb ihrer Datenverwaltungsrahmen aufrechtzuerhalten. Diese überlappenden Verpflichtungen machen eine grenzüberschreitende Dokumentation wichtig, wenn Systeme Daten über verschiedene Rechtsordnungen und Infrastrukturen hinweg verwenden.
Zunehmende Komplexität hybrider und Multi-Cloud-Datenumgebungen
Die wachsende Einführung hybrider und Multi-Cloud-Betriebsmodelle treibt das Wachstum im Markt für Datenliniensicherheit voran. Fortinet berichtete, dass 88 % der befragten Organisationen im Jahr 2026 hybride oder Multi-Cloud-Umgebungen betrieben, und 81 % nutzten 2 oder mehr Anbieter für kritische Workloads.[2] Separate Cloud-Plattformen können zu inkonsistenten Überwachungs-, Identitäts- und Compliance-Praktiken innerhalb desselben Unternehmens führen. NIST identifizierte Lücken in Bezug auf Telemetrie, Protokollierung, Identität und Zugriff, Datenschutz und Compliance-Autorisierung in Multi-Cloud-Architekturen. Datenliniensicherheits-Tools können Nachweise über Datenbewegungen über diese Kontrollgrenzen hinweg bewahren. Der Bedarf ist am größten dort, wo nicht-menschliche Identitäten Daten zwischen Cloud-Diensten übertragen, ohne klare Aufzeichnungen über jeden Übergabepunkt zu haben.
Zunehmende Häufigkeit von Datenpannen und unbefugter Datenweitergabe
Der Markt für Datenliniensicherheit profitiert auch vom steigenden Volumen und den Kosten von Datenvorfällen. Das Identity Theft Resource Center verzeichnete im ersten Halbjahr 2026 1.803 Datenkompromittierungen, ein Anstieg von 3,3 % gegenüber dem ersten Halbjahr 2025. Im Finanzdienstleistungssektor wurden in diesem Zeitraum 387 Vorfälle verzeichnet, was auf die Konzentration sensibler Kunden- und Transaktionsdaten zurückzuführen ist. Verizon stellte fest, dass 44 % der bestätigten Datenpannen im Jahr 2025 Ransomware enthielten, verglichen mit 32 % im Jahr 2024. Das ITRC stellte auch fest, dass 76 % der Datenpannen-Meldungen aus dem Jahr 2026 nicht erklärten, wie der Vorfall eingetreten war. Bereits vorhandene Datenliniendatensätze können Untersuchungen verkürzen, indem sie zeigen, wohin betroffene Daten verschoben wurden und welche Systeme sie verarbeitet haben.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Implementierungs- und Integrationskosten | -1.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Lücken bei der Legacy-Konnektivität und Metadatenqualität | -1.5% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Lücken bei Interoperabilität und Datenlinienstandardisierung | -1.2% | Global | Mittelfristig (2–4 Jahre) |
| Leistungseinschränkungen in verteilten Umgebungen | -0.9% | APAC-Kern, Ausstrahlungseffekte auf MEA | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Implementierungs- und Integrationskosten
Unternehmensweite Datenlinieneinsätze erfordern Metadaten-Harvesting, Schema-Abgleich, Richtlinienzuordnung und Überwachungsintegration über verschiedene Systeme hinweg. Diese Aktivitäten erfordern Zeit von Dateneigentümern, Sicherheitsteams und technischen Spezialisten, die im gesamten Markt für Datenliniensicherheit tätig sind. Die daraus resultierenden Kosten können kleinere Organisationen daran hindern, über begrenzte Projekte hinauszugehen. Die OECD berichtete, dass 46 % der KMU im Jahr 2026 keine oder nur minimale Sicherheitsmaßnahmen hatten.[3] Eine von Fachleuten begutachtete Studie ergab, dass kontinuierliche Datenlinie und Richtlinienorchestrierung die Vorbereitungszeit für Prüfungen nach der Implementierung um 90 % reduzierte. Anbieter können dieses Hemmnis durch Vorlagen, Implementierungsbeschleuniger und Cloud-basierte Bereitstellung angehen, die den manuellen Aufwand reduziert.
Lücken bei der Konnektivität von Legacy-Systemen und der Metadatenqualität
Legacy-Kernsysteme, On-Premises-Datenlager und proprietäre ETL-Schichten verfügen häufig nicht über Schnittstellen, die Transformationslogik offenlegen. Datenlinienwerkzeuge müssen möglicherweise gespeicherte Prozeduren, proprietären Code und informelle Datenflüsse interpretieren. Dieser Prozess führt zu Unsicherheiten, bevor Kontrollen im Markt für Datenliniensicherheit angewendet werden können. Unvollständige Metadaten erschweren es auch, Feldeigentümer zu identifizieren und automatisierte Datenlinienergebnisse zu validieren. Der Markt für Datenliniensicherheit steht vor einer besonderen Herausforderung im Bankwesen, im Gesundheitswesen und in der Fertigung, wo ältere Systeme weiterhin zentral für den Betrieb sind. Regulierungsbehörden erwarten zunehmend Datenlinien auf Spaltenebene, was detaillierter ist als die Datensätze auf Tabellenebene, die viele Legacy-Systeme erzeugen können.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Software führt, während Dienstleistungen Produktionseinsätze unterstützen
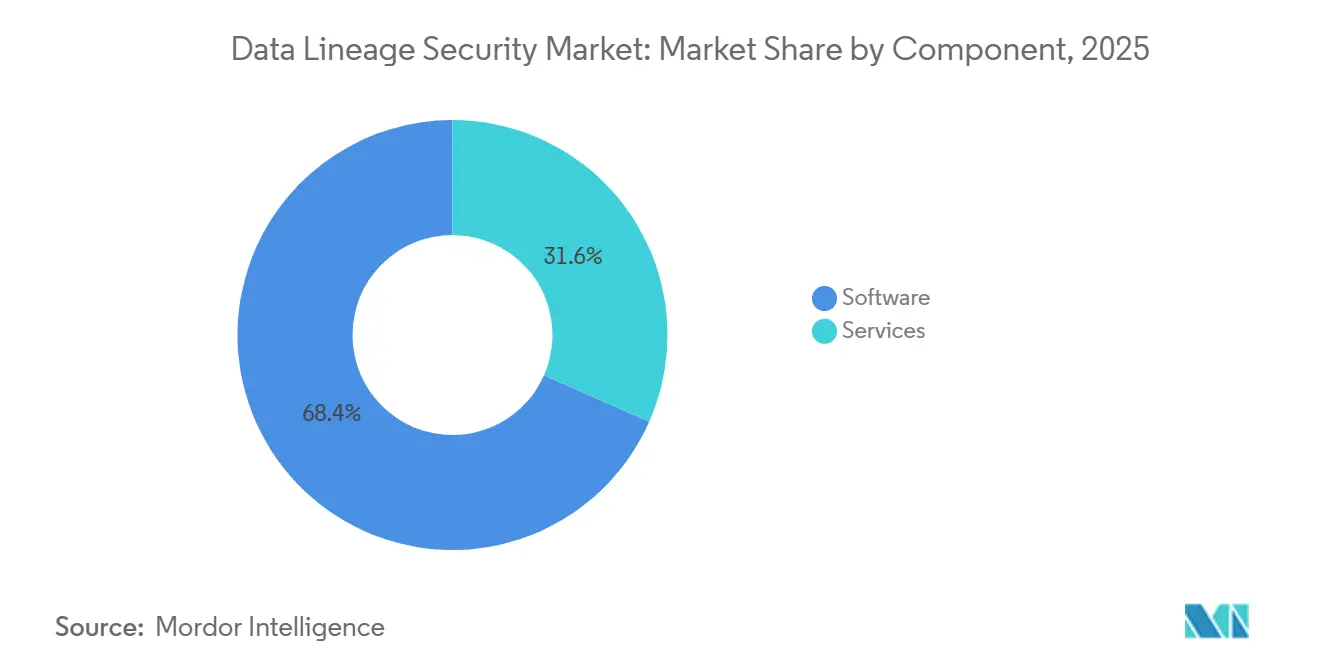
Software hielt im Jahr 2025 einen Anteil von 68,39 % am Umsatz, was eine Präferenz für Plattformen widerspiegelt, die Erkennung, Klassifizierung, Datenlinienverfolgung und Richtliniendurchsetzung zusammenführen. Großunternehmen wählen häufig integrierte Software, da sie eine gemeinsame Sicht über mehrere Datenquellen hinweg unterstützt. Die Abonnementbereitstellung hat auch Cloud-native Plattformen für den Markt für Datenliniensicherheit einfacher zu beschaffen und zu aktualisieren gemacht. Diese Plattformen können die Kerndatensätze bereitstellen, die für Compliance-Überprüfungen und Sicherheitsuntersuchungen benötigt werden. Die führende Position von Software spiegelte die etablierten Ausgaben für unternehmensweite Governance-Plattformen wider.
Dienstleistungen werden bis 2031 voraussichtlich mit einer CAGR von 24,69 % wachsen, was den Arbeitsaufwand nach dem Kauf einer Plattform zeigt. Einsätze erfordern Integration, Konfiguration, Workflow-Design und kontinuierliche Abstimmung über Daten- und Sicherheitsfunktionen hinweg. Eine von Fachleuten begutachtete DevSecOps-Studie ergab, dass kontinuierliche Compliance eine Koordination zwischen Datentechnik, Sicherheitsbetrieb und Compliance-Teams erfordert. Verwaltete Dienste können Harvester, Konnektoren und Compliance-Zuordnungen für Kunden mit begrenzten internen Kapazitäten pflegen. Diese Unterstützung ist besonders relevant, wenn Organisationen von Pilotprojekten zu Produktionseinsätzen über eine größere Anzahl von Systemen wechseln.


Nach Bereitstellungsmodus: Cloud-basierte Bereitstellung führt in vernetzten Datenumgebungen
Die Cloud-basierte Bereitstellung hielt im Jahr 2025 einen Anteil von 64,83 % am Umsatz und bleibt das führende Bereitstellungsmodell für vernetzte Datenumgebungen. Cloud-Datenplattformen erzeugen Datenlinienereignisse in Umgebungen, in denen die native Extraktion einfacher sein kann als On-Premises-Alternativen. Diese Architektur unterstützt häufige Aktualisierungen von Datenliniendatensätzen und Sicherheitsrichtlinien. Die Marktgröße für Datenliniensicherheit bei Cloud-basierter Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 25,28 % wachsen. Die Wachstumsrate spiegelt die breitere Verlagerung von Daten-, Analyse- und KI-Workloads in den Markt für Datenliniensicherheit über Cloud-basierte Dienste wider.
Die On-Premises-Bereitstellung bleibt für luftgespaltene Regierungs- und stark regulierte Umgebungen notwendig. Diese Nutzer können keine klassifizierten oder kontrollierten Daten über gemeinsam genutzte Cloud-Kontrollebenen übertragen. Collibra veröffentlichte im Jahr 2026 eine durchgängige Datenlinie für selbst gehostete, luftgespaltene Einsätze.[4] Hybride Konfigurationen sind ebenfalls wichtig, da viele Organisationen sowohl Cloud- als auch On-Premises-Workloads beibehalten. OpenLineage-Unterstützung kann helfen, diese Umgebungen zu verbinden, indem technische Datenlinien in einem gemeinsamen Format geteilt werden.
Nach Unternehmensgröße: Großunternehmen behalten ihre Skalierung, während KMU Zugang gewinnen
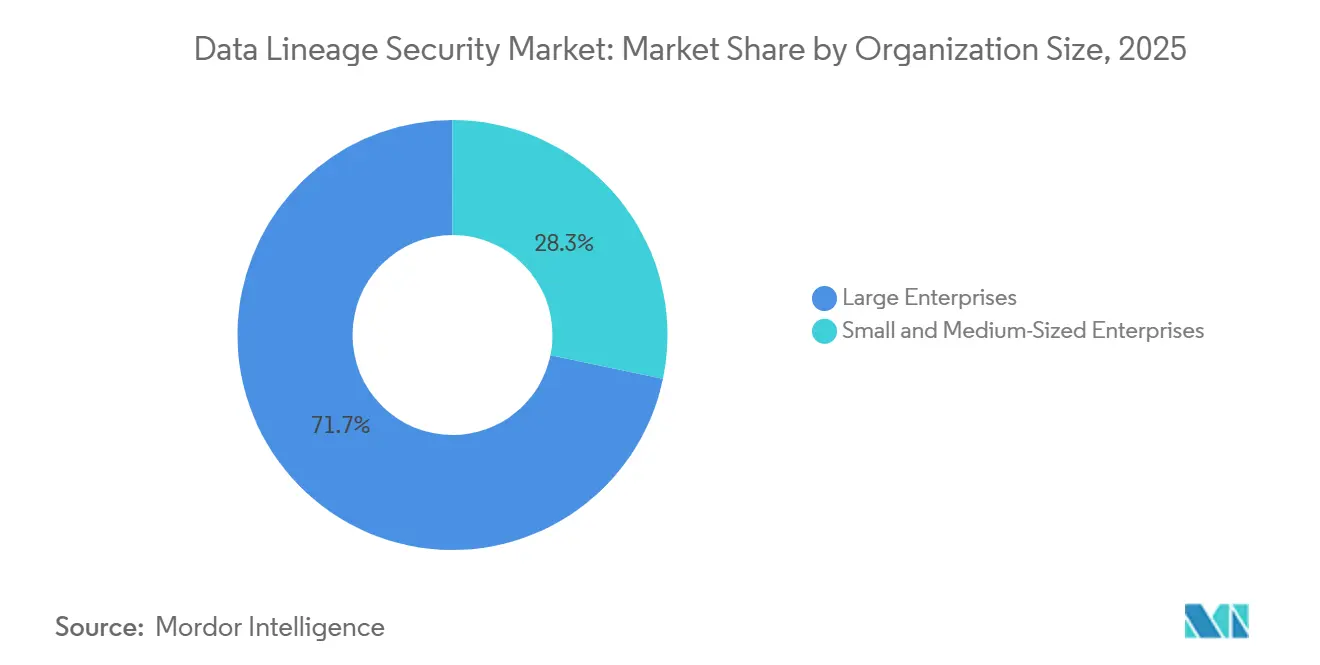
Großunternehmen hielten im Jahr 2025 einen Anteil von 71,74 % am Umsatz, da sie über komplexe Bestände und etablierte Governance-Investitionen verfügen. Ihre Umgebungen können Hunderte von Datenpipelines, mehrere Geschäftsbereiche und mehrere Compliance-Verpflichtungen umfassen. Diese Komplexität schafft sowohl ein größeres Risiko als auch eine größere Kapazität zur Finanzierung umfassender Datenlinienprogramme. Große Organisationen benötigen auch Datensätze, die interne Kontrollprüfungen und externe regulatorische Überprüfungen unterstützen. Der Marktanteil für Datenliniensicherheit, der von Großunternehmen gehalten wird, wurde durch ihre Fähigkeit unterstützt, komplexe Multi-System-Integrationen zu verwalten.
KMU werden bis 2031 voraussichtlich mit einer CAGR von 24,57 % wachsen, da sich Compliance-Verpflichtungen über große regulierte Institutionen hinaus ausweiten. Die OECD stellte fest, dass 22 % der KMU bis 2026 eine digitale Sicherheitsverletzung erlebt hatten. Neuere KMU können auch Cloud-native Systeme verwenden, die über bestehende Anwendungsschnittstellen verbunden sind. Dies kann den Integrationsaufwand im Zusammenhang mit älteren Unternehmensbeständen reduzieren. Anbieter, die Datenlinienfähigkeiten als leichtgewichtige Cloud-Dienste verpacken, können diese Gruppe ansprechen, ohne große interne Datentechnikteams vorauszusetzen.
Nach Datentyp: Strukturierte Daten führen, während halbstrukturierte Daten expandieren
Strukturierte Daten machten im Jahr 2025 einen Anteil von 46,97 % am Umsatz aus, da Datenlinienwerkzeuge ursprünglich für relationale Datenbanken und SQL-basierte Datenlager entwickelt wurden. Dieser Datentyp entspricht auch regulatorischen Anforderungen, die detaillierte Berichterstattung und Nachverfolgbarkeit vorschreiben. Finanzinstitute verwenden strukturierte Datenlinien, um Risiko- und Berichtsdaten von Quellsystemen bis zu abschließenden Berichten zu verfolgen. Die etablierte Basis strukturierter Systeme unterstützt die anhaltende Nachfrage nach verwandten Fähigkeiten. Unstrukturierte Daten bleiben ebenfalls wichtig, da KI-Systeme Dokumente, E-Mails, Anrufe und Verträge verarbeiten, denen feste Schemata fehlen.
Halbstrukturierte Daten werden bis 2031 voraussichtlich mit einer CAGR von 26,32 % wachsen. JSON-Protokolle, XML-Feeds, Parquet-Dateien und API-Ereignisströme sind in ereignisgesteuerten Anwendungen und KI-Workflows verbreitet. Diese Formate können sensible Daten über Systemgrenzen hinweg übertragen, ohne die von traditionellen Kontrollen verwendeten Felder abzugleichen. IBM veröffentlichte im März 2026 den Export von Datenlinien auf Spaltenebene für die Integration von Informatica Intelligent Cloud Services mit Collibra.[5] Die Veröffentlichung unterstreicht die Notwendigkeit, strukturierte Repositories mit den Zwischenformaten zu verbinden, die in modernen Datenpipelines verwendet werden.
Nach Sicherheitsfunktion: Erkennung bildet die Grundlage, während Überwachung an Priorität gewinnt
Die Erkennung sensibler Daten hielt im Jahr 2025 einen Anteil von 37,68 % am Umsatz, da Organisationen zunächst sensible Informationen identifizieren müssen, bevor sie andere Kontrollen anwenden. Die Erkennung hilft dabei, regulierte Informationen in Datenbanken, Cloud-Speicher, Anwendungen und Datenpipelines zu lokalisieren. Sie liefert die Eingabe für Klassifizierung, Zugriffsentscheidungen und Datenlinienzuordnung. Die Funktion unterstützt auch grundlegende Compliance-Arbeit, da Unternehmen Nachweise darüber benötigen, wo geschützte Daten gespeichert sind. Ihre Position spiegelt die praktische Abfolge wider, die von vielen Sicherheits- und Governance-Programmen verwendet wird.
Die Datenflussüberwachung wird bis 2031 voraussichtlich mit einer CAGR von 26,51 % wachsen. Die Klassifizierung wandelt Erkennungsergebnisse in Kategorien um, die in Sicherheitsrichtlinien verwendet werden können. Die Flussüberwachung verfolgt dann klassifizierte Daten, während sie sich nahezu in Echtzeit zwischen Systemen bewegen. Diese Funktion wird immer wichtiger, wo KI- und Resilienzregeln mehr als periodische Prüfungsnachweise erfordern. BigID führte im August 2026 die agentische Zugangskontrolle ein, die KI-Agentenaktionen anhand von Datenkontext, Absicht und Identität bewertet. Die Fähigkeit veranschaulicht die Bewegung von passiver Beobachtung hin zu aktiver Durchsetzung während der Datennutzung.

Nach Branche: BFSI führt, während Regierung und öffentliche Verwaltung beschleunigen
BFSI hielt im Jahr 2025 einen Anteil von 29,18 % am Umsatz und ist damit die größte Branche. Banken und Versicherer unterliegen detaillierten Anforderungen an Risikodaten, Kundeninformationen, regulatorische Berichterstattung und operative Resilienz. BCBS 239 erwartet von systemrelevanten Banken, dass sie die Nachverfolgbarkeit von Quelldaten über Transformationen bis hin zu regulatorischen Berichten nachweisen. Dieser Bedarf macht Datenliniensicherheit zu einer Risikomanagementanforderung und nicht nur zu einer Compliance-Aufgabe. Gesundheitswesen und Biowissenschaften erfordern ebenfalls Nachverfolgbarkeit, da KI-gestützte Diagnoseanwendungen und die Nutzung geschützter Gesundheitsinformationen immer verbreiteter werden.
Die Branche Regierung und öffentliche Verwaltung wird bis 2031 voraussichtlich mit einer CAGR von 26,26 % wachsen. Staatliche KI-Programme benötigen Aufzeichnungen, die Datenprovenienz, Qualität, Sensibilität und Nutzung über den gesamten Modell-Lebenszyklus hinweg zeigen. Die General Services Administration verlangt, dass KI-Projekte Datenbestände in Unternehmenskatalogen mit dieser Dokumentation registrieren. Industrielle Fertigung, Einzel- und E-Commerce sowie IT und Telekommunikation bauen verwandte Fähigkeiten für die Datenintegrität in der Lieferkette und die Governance von Kundendaten auf. Diese breitere Einführung verringert die Abhängigkeit des Marktes für Datenliniensicherheit von den am stärksten regulierten Sektoren für die zukünftige Nachfrage.
Geografische Analyse
Nordamerika hielt im Jahr 2025 einen Anteil von 42,59 % am Markt für Datenliniensicherheit. CCPA-Durchsetzung, SEC-Offenlegungsanforderungen, HIPAA-Prüfpfade und SOX-Anforderungen an die finanzielle Integrität unterstützen die Nachfrage nach nachverfolgbaren Datenpipelines. Die Vereinigten Staaten haben auch eine hohe Konzentration regulierter Finanzinstitute und großer Cloud-Anbieter. Diese Kombination fördert den integrierten Plattformeinkauf und unterstützt kontinuierliche Investitionen in Datenkontrollen. Kanada und Mexiko erhöhen die Nachfrage, da grenzüberschreitende Datenflüsse eine Nachverfolgbarkeit über Muttergesellschaften und Betriebseinheiten hinweg erfordern.
Europa trug im Jahr 2025 einen erheblichen Anteil am Umsatz bei, da DSGVO, DORA, NIS2 und das EU-KI-Gesetz ein anspruchsvolles regulatorisches Umfeld schaffen. DORA trat im Januar 2025 in Kraft, während die NIS2-Durchsetzung im Oktober 2024 begann. Deutschland, das Vereinigte Königreich, Frankreich und der BENELUX-Cluster bleiben wichtig aufgrund ihrer Präsenz im Finanzdienstleistungssektor und ausgereifter Governance-Programme. Die im Juli 2026 herausgegebenen Leitlinien der Europäischen Kommission klärten die Beziehung zwischen den Verpflichtungen des KI-Gesetzes und den DSGVO-Anforderungen für KI-Datenteams und verlangten eine Dokumentation, die Aufzeichnungen über Trainingsdaten und Anforderungen zur Zweckbeschränkung gemeinsam behandelt.[6]
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 27,36 % wachsen und ist die am schnellsten wachsende Region. Indien veröffentlichte im November 2025 seine Regeln zum Schutz digitaler personenbezogener Daten, während Indonesien im Juli 2026 die Regierungsverordnung Nr. 33 von 2026 erließ. Diese Maßnahmen erhöhen die formalen Datenschutzverpflichtungen in Märkten, in denen die Compliance-Infrastruktur noch im Aufbau ist. China, Japan, Südkorea und Australien kombinieren auch KI-Governance-Bemühungen mit etablierten Datenschutzanforderungen. Der Nahe Osten und Afrika befinden sich noch in einem früheren Stadium, obwohl die Vereinigten Arabischen Emirate, Saudi-Arabien und die GCC-Finanzzentren neue Nachfrage im Markt für Datenliniensicherheit schaffen.

Wettbewerbslandschaft
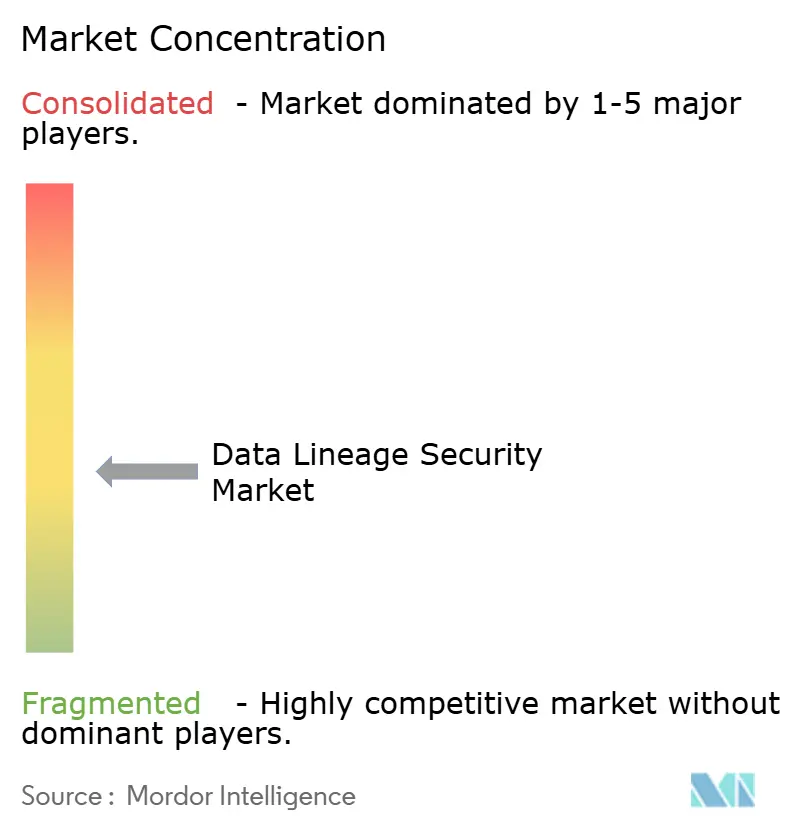
Der Markt für Datenliniensicherheit ist mäßig fragmentiert, wobei kein einzelner Anbieter eine dominante Umsatzposition innehat. Collibra, Varonis, BigID, IBM und Informatica haben durch Plattformabdeckung, Unternehmenskonten und regulatorische Glaubwürdigkeit bedeutende Positionen. Auf DSPM ausgerichtete Anbieter erweitern sich in Richtung Governance, Datenlinie und Katalogfunktionen. Datenkatalog-Anbieter erweitern sich auch in Klassifizierung, Zugangsdurchsetzung und Datenflussüberwachung, und Käufer vergleichen zunehmend beide Gruppen anhand eines einzigen Anforderungssatzes, der Governance-Tiefe mit Sicherheitsdurchsetzung kombiniert.
KI-Fähigkeiten werden zu einem wichtigen Differenzierungsbereich im Markt für Datenliniensicherheit. Anbieter müssen Daten abbilden, die von generativen KI-Systemen, Modelltrainingsprozessen und Inferenzantworten verwendet werden. Varonis startete im Mai 2026 seine Atlas KI-Sicherheitsplattform mit KI-Inventarerkennung, Positionsmanagement, Laufzeit-Schutzmaßnahmen und Compliance-Zuordnung. Im August 2026 fügte Varonis die Claude Inference Hooks-Integration hinzu, um Prompt-Inspektion und Echtzeit-Entscheidungen vor der Inferenz zu unterstützen. BigID führte Kontrollen für KI-Agentenaktionen ein, die den Kontext, die angegebene Absicht und die Identität jeder Anfrage verwenden.
Chancen bestehen weiterhin bei Dienstleistungen für KMU und bei der Interoperabilität über AWS, Azure, Google Cloud und On-Premises-Systeme hinweg. IBM führte im Mai 2026 den OpenLineage-Export in watsonx.data intelligence ein, um die gemeinsame Nutzung einheitlicher Datenlinien über Governance- und Beobachtbarkeits-Tools in offenem Format ohne benutzerdefinierte Integrationen zu unterstützen. Collibra erweiterte im Jahr 2026 die selbst gehostete Datenliniensupport für luftgespaltene Kunden. Aufstrebende Anbieter konzentrieren sich auf Echtzeit-KI-Überwachung, kryptografische Prüfpfade und Wissensgraph-Ansätze für unstrukturierte Daten. ISO/IEC 27001- und SOC 2-Anforderungen stärken auch die Beschaffungsbarrieren für neuere Anbieter, denen etablierte Prüfungsaufzeichnungen fehlen.
Marktführer für Datenliniensicherheit
-
Informatica Inc.
-
Collibra, Inc.
-
IBM Corporation
-
Microsoft Corporation
-
Securiti, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- August 2026: Varonis erweiterte seine Atlas KI-Sicherheitsplattform am 7. August 2026 um eine Integration für Claude Inference Hooks, die Echtzeit-Erlaubnis- oder Ablehnungsentscheidungen für die Prompt-Inspektion vor der Inferenz ermöglicht und Organisationen unterstützt, die Claude Enterprise, Claude Platform und Claude Code mit integrierter Durchsetzung und Compliance-Prüfpfaden einsetzen.
- Juli 2026: Varonis Systems gab am 8. Juli 2026 eine Integration mit Cursor, dem KI-nativen Coding-Tool, bekannt und fügte Sitzungsforensik, Bedrohungserkennung sowie Schutz sensibler Daten und Geheimnisse über den gesamten agentischen Entwicklungs-Lebenszyklus hinzu, wodurch die Datenliniendurchsetzung in die Code-Generierungs-Pipeline erweitert wurde.
- Mai 2026: IBM führte am 27. Mai 2026 die OpenLineage-Exportfähigkeit in watsonx.data intelligence ein und ermöglichte es Organisationen, einheitliche Datenlinien über Governance- und Beobachtbarkeits-Tools in offenem Format ohne benutzerdefinierte Integrationen zu teilen, wobei sowohl OpenLineage-Import als auch -Export für vollständige Interoperabilität unterstützt werden.
- März 2026: IBMs watsonx.data intelligence veröffentlichte im März 2026 den automatisierten Datenliniexport nach Collibra und ermöglichte es Organisationen, die Collibra als ihr Governance-System der Aufzeichnung verwenden, bestehende Kataloge mit kontinuierlich aktualisierten durchgängigen technischen Datenlinien ohne manuellen Aufwand oder Neuarchitektur anzureichern.


Umfang des globalen Berichts zum Markt für Datenliniensicherheit
Der Markt für Datenliniensicherheit umfasst Tools, die den Datenfluss vom Ursprung über Transformationen, Bewegungen und Verbrauch im gesamten Daten-Lebenszyklus verfolgen, visualisieren und sichern. Dieser Markt adressiert Sicherheits- und Compliance-Anforderungen, indem er eine durchgängige Transparenz in die Datenprovenienz bietet und zeigt, woher Daten stammen, wie sie transformiert werden, welche Systeme und Prozesse sie berühren und wo sie letztendlich gespeichert werden oder zugänglich sind. Lösungen ermöglichen es Sicherheitsteams, Datenflüsse auf Compliance zu prüfen (DSGVO-Betroffenenrechte, CCPA-Löschanfragen), unbefugte Datenbewegungen zu erkennen, Datenpannen bis zu ihrer Quelle zurückzuverfolgen, die Datenintegrität über Pipelines hinweg zu validieren und Sicherheitsrichtlinien auf der Grundlage von Datenliniemetadaten durchzusetzen, um sicherzustellen, dass sensible Daten nicht zu nicht genehmigten Zielen fließen oder unbefugten Transformationen unterzogen werden.
Der Bericht zum Markt für Datenliniensicherheit ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Datentyp (Strukturierte Daten, Unstrukturierte Daten und Halbstrukturierte Daten), Sicherheitsfunktion (Erkennung sensibler Daten, Datenklassifizierung, Datenflussüberwachung und weitere Sicherheitsfunktionen), Branche (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzel- und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie weitere Branchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Strukturierte Daten |
| Unstrukturierte Daten |
| Halbstrukturierte Daten |
| Erkennung sensibler Daten |
| Datenklassifizierung |
| Datenflussüberwachung |
| Weitere Sicherheitsfunktionen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Weitere Branchen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Software | ||
| Dienstleistungen | |||
| Nach Bereitstellung | Cloud-basiert | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Datentyp | Strukturierte Daten | ||
| Unstrukturierte Daten | |||
| Halbstrukturierte Daten | |||
| Nach Sicherheitsfunktion | Erkennung sensibler Daten | ||
| Datenklassifizierung | |||
| Datenflussüberwachung | |||
| Weitere Sicherheitsfunktionen | |||
| Nach Branche | Regierung und öffentliche Verwaltung | ||
| Industrielle Fertigung | |||
| Einzel- und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| Öl und Gas | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Bildungs- und Forschungseinrichtungen | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Weitere Branchen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Mexiko | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger Asien-Pazifik-Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Datenliniensicherheit?
Die Marktgröße für Datenliniensicherheit wird voraussichtlich von 1,26 Milliarden USD im Jahr 2025 auf 1,49 Milliarden USD im Jahr 2026 und bis 2031 auf 3,79 Milliarden USD anwachsen, was einer CAGR von 20,53 % zwischen 2026 und 2031 entspricht.
Was treibt die Nachfrage nach Datenliniensicherheits-Tools an?
KI-Governance, Datenschutzverpflichtungen, Multi-Cloud-Komplexität und Datenpannen-Untersuchungen erhöhen den Bedarf an Aufzeichnungen über Datenherkunft und -bewegung.
Welches Bereitstellungsmodell wächst am schnellsten für Datenliniensicherheit?
Die Cloud-basierte Bereitstellung hielt im Jahr 2025 einen Anteil von 64,83 % am Umsatz und wird bis 2031 voraussichtlich mit einer CAGR von 25,28 % wachsen.
Welche Organisationen übernehmen Datenliniensicherheit am schnellsten?
KMU werden voraussichtlich mit einer CAGR von 24,57 % wachsen, da Cloud-native Tools und erweiterte regulatorische Verpflichtungen den Fall für die Einführung verbessern.
Warum wird die Datenflussüberwachung immer wichtiger?
Die Datenflussüberwachung wird voraussichtlich mit einer CAGR von 26,51 % wachsen, da Organisationen aktuellere Nachweise darüber benötigen, wie sensible Daten durch KI- und Cloud-Systeme fließen.
Welche Region wird bis 2031 voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich mit einer CAGR von 27,36 % wachsen, unterstützt durch neue und sich entwickelnde Datenschutz- und KI-Governance-Anforderungen.


 Ihre Daten sind sicher und werden niemals verkauft oder weitergegeben.
