
Marktgröße und Marktanteil für Managed Audit Readiness Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 3.51 Milliarden US-Dollar |
| Marktgröße (2032) | 7.61 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 16.73 % |
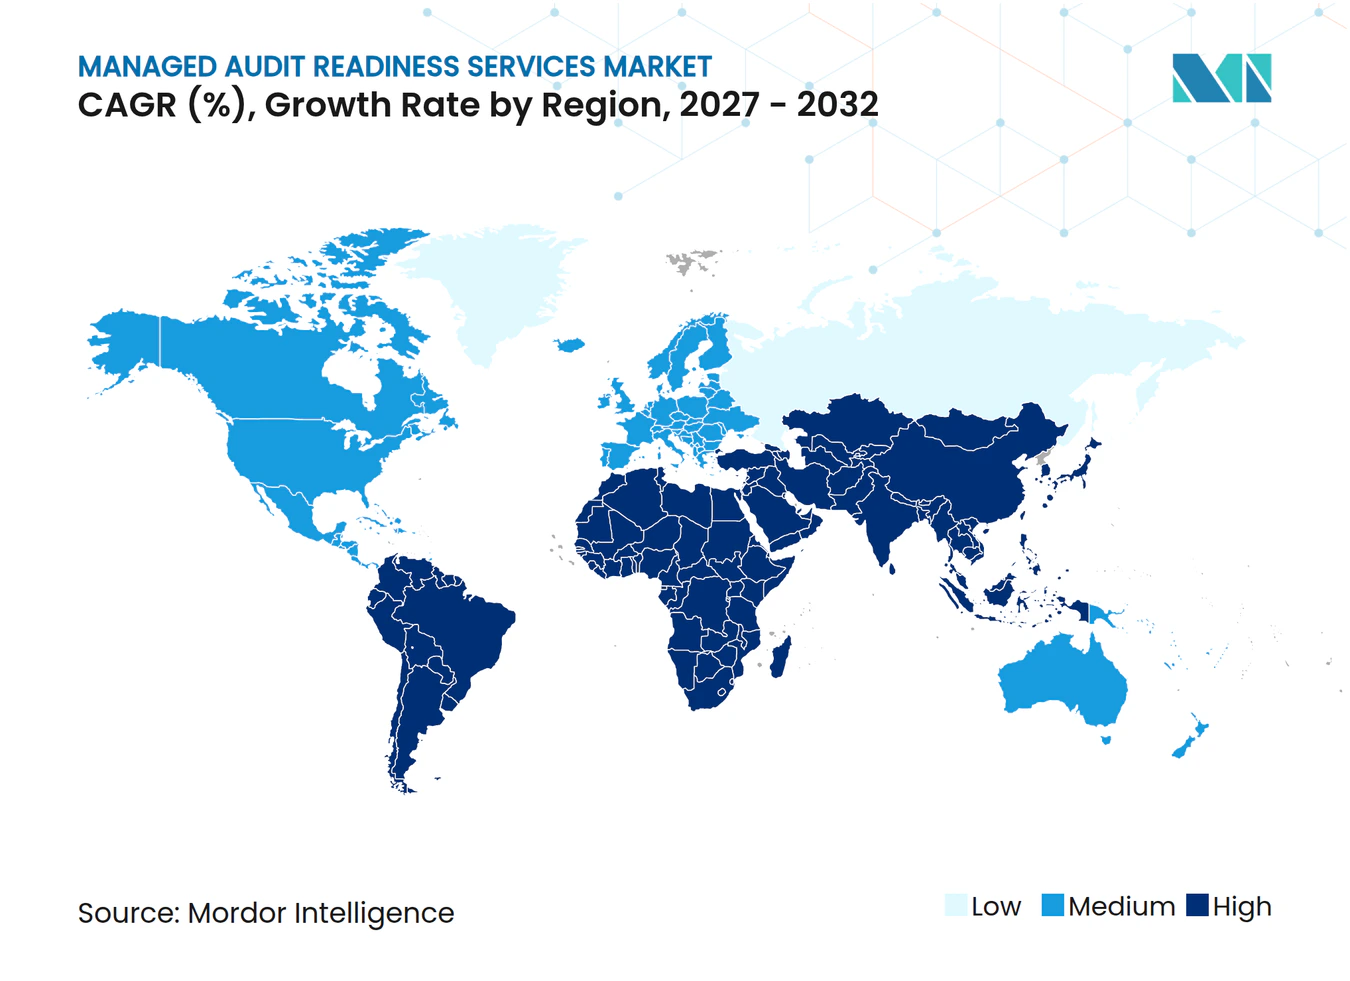
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed Audit Readiness Services von Mordor Intelligence
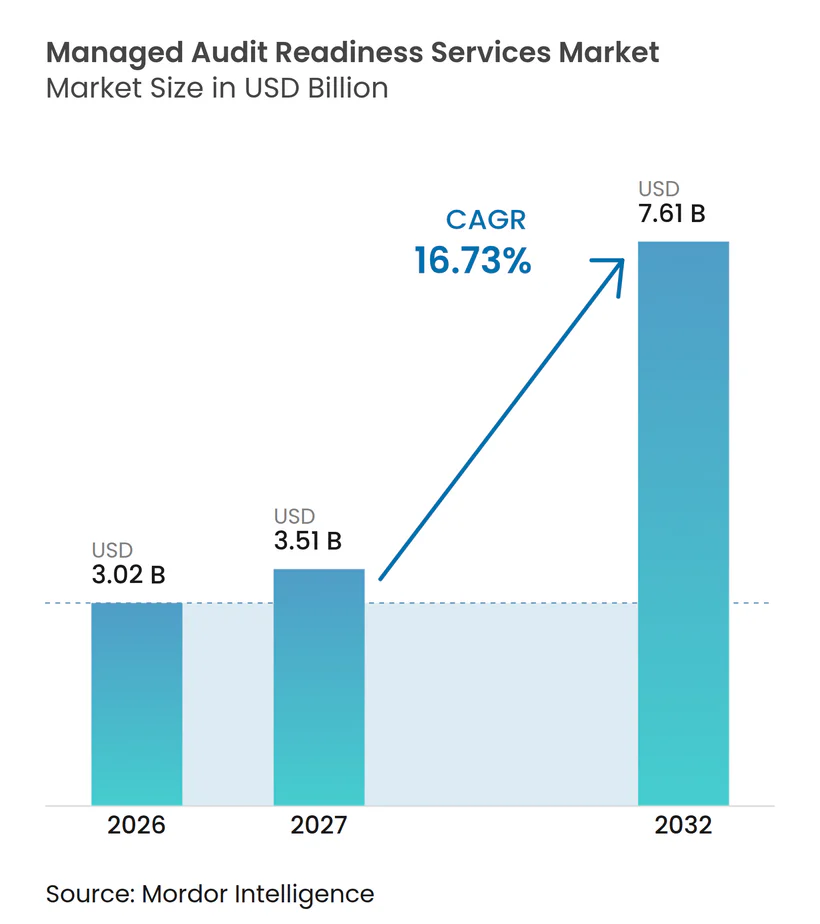
Die Marktgröße für Managed Audit Readiness Services wird voraussichtlich von 3,02 Milliarden USD im Jahr 2026 auf 7,61 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 16,73 % zwischen 2027 und 2032. Unternehmen behandeln Compliance-Readiness zunehmend als fortlaufenden operativen Bedarf und nicht als eine Aufgabe, die vor einem bestimmten Audit abgeschlossen wird. Diese Veränderung unterstützt wiederkehrende Servicevereinbarungen, die Nachweise, Kontrollen und Dokumentationen das gesamte Jahr über aktuell halten. Die verstärkte Nutzung von Cloud-Diensten, Software-Abonnements und Drittanbieter-Lieferanten hat die zugrunde liegende Nachweisbasis intern schwieriger zu verwalten gemacht. Anbieter, die Framework-Kenntnisse mit zuverlässigen Tools zur Nachweiserhebung kombinieren, können Kunden bedienen, die gleichzeitig Unterstützung bei mehreren Anforderungen benötigen. Der Markt für Managed Audit Readiness Services sieht sich auch mit höheren Lieferkosten konfrontiert, da erfahrenes Assurance-Personal nach wie vor knapp ist und nationale Assurance-Anforderungen nicht vollständig aufeinander abgestimmt sind.
Wichtigste Erkenntnisse des Berichts
- Nach Servicetyp hielt Evidence Collection and Control Testing Services im Jahr 2026 einen Marktanteil von 57,12 % am Markt für Managed Audit Readiness Services, während Control Design and Implementation Support Services bis 2032 voraussichtlich mit einer CAGR von 17,67 % wachsen wird.
- Nach Engagement-Modell entfielen auf projektbasierte Readiness-Services im Jahr 2026 60,22 % des Marktanteils für Managed Audit Readiness Services, während Managed Compliance Retainer Services bis 2032 voraussichtlich mit einer CAGR von 18,02 % wachsen wird.
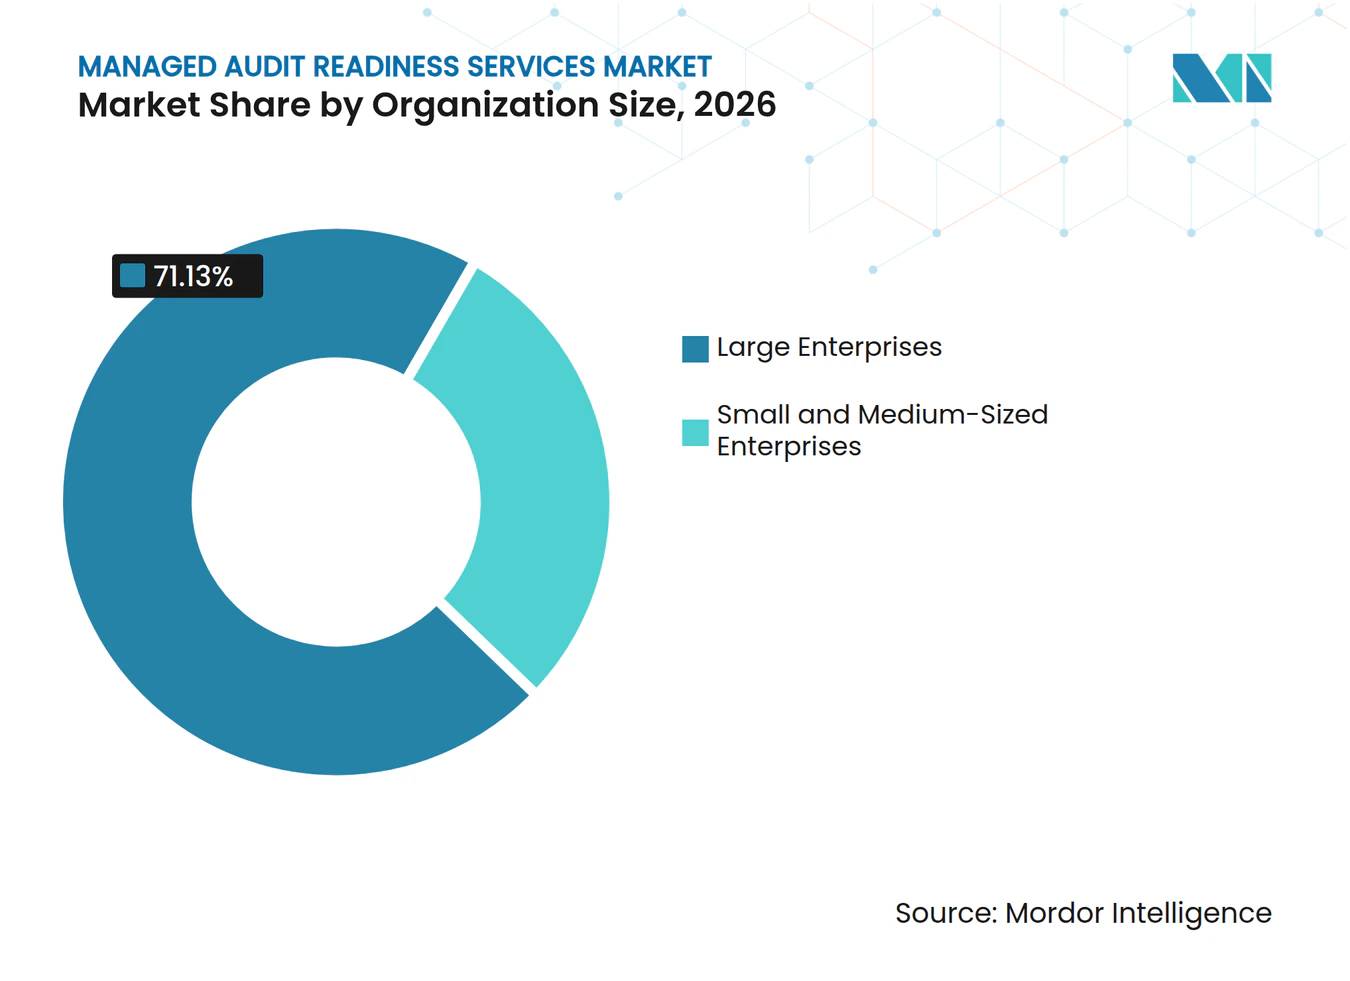
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Marktanteil von 71,13 % am Markt für Managed Audit Readiness Services, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 18,35 % wachsen werden.
- Nach Endnutzerbranche entfielen auf Banking, Finanzdienstleistungen und Versicherungen im Jahr 2026 27,45 % des Marktanteils für Managed Audit Readiness Services, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 17,08 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 36,19 % am Markt für Managed Audit Readiness Services, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 17,34 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ausweitung regulatorischer und kundenseitiger Assurance-Anforderungen | +4.2% | Global, mit höchster Intensität in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Wandel von periodischer Audit-Vorbereitung zu kontinuierlicher Readiness | +3.6% | Global, mit führender Akzeptanz in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Wachstum von Cloud-, SaaS- und Drittanbieter-Kontrollabhängigkeiten | +2.8% | Global, konzentriert in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Steigende Nachfrage nach Multi-Framework-Compliance-Programmen | +2.2% | Global, mit stärkster Intensität in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Automatisierung von Audit-Nachweisen und KI-gestütztes Testing | +1.6% | Nordamerika und Europa, mit früher Akzeptanz im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Cyber-Versicherung und Readiness für die Beschaffung in Unternehmen | +1.1% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum und den Nahen Osten | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung regulatorischer und kundenseitiger Assurance-Anforderungen
Compliance-Verpflichtungen erstrecken sich nun auf Branchenvorschriften, Kundenanfragen und grenzüberschreitende Datenanforderungen. Dies hat den Aufwand für die Aufrechterhaltung von Kontrollen und unterstützenden Aufzeichnungen erhöht. Der Digital Operational Resilience Act wurde in der Europäischen Union am 17. Januar 2025 anwendbar und schafft zusätzliche IKT-Risikomanagement- und Drittanbieter-Aufsichtsanforderungen für betroffene Finanzorganisationen. Organisationen, die in mehreren Rechtsordnungen tätig sind, benötigen häufig ähnliche Dokumente in unterschiedlichen Formaten und nach unterschiedlichen Berichtsplänen. Der Markt für Managed Audit Readiness Services profitiert, wenn Kunden ein externes Team benötigen, das eine regulatorische Änderung in praktische Nachweisanforderungen übersetzt. Diese Arbeit wird wertvoller, wenn interne Compliance-Teams nicht die Kapazität haben, jede neue Verpflichtung zu interpretieren und umzusetzen, Nachweisverantwortliche zur Rechenschaft zu ziehen, die Arbeit über Rechts-, Sicherheits-, Beschaffungs- und Betriebsteams hinweg zu koordinieren, eine dokumentierte Antwort vorzuhalten, wenn ein externer Prüfer um Klärung bittet, und nachzuweisen, dass eine Richtlinie in der Praxis angewendet wird und nicht lediglich dokumentiert ist, dass die Richtlinie existiert.
Wandel von periodischer Audit-Vorbereitung zu kontinuierlicher Readiness
Die ältere Praxis, Nachweise kurz vor einem Audit zu sammeln, ist in sich verändernden Cloud-Umgebungen weniger praktikabel. A-LIGN berichtete, dass 74 % der befragten Großunternehmen jährlich 4 oder mehr Audits verwalten, was die zwischen den Audits verfügbare Zeit verkürzt. Dieses Muster begünstigt kontinuierlich gepflegte Nachreis-Repositories und aktive Kontrollbibliotheken im gesamten Markt für Managed Audit Readiness Services. Teams können diese Vereinbarungen nutzen, um Konfigurationsänderungen zu erkennen, bevor Nachweise veralten, Folgemaßnahmen zuzuweisen und eine klare Aufzeichnung der Behebung zu bewahren. Der Markt für Managed Audit Readiness Services gewinnt wiederkehrende Nachfrage, wenn Kunden Anbieter damit beauftragen, Nachweise das gesamte Jahr über zu aktualisieren. Managed Compliance Retainer Services wird daher bis 2032 voraussichtlich mit einer CAGR von 18,02 % wachsen.
Wachstum von Cloud-, SaaS- und Drittanbieter-Kontrollabhängigkeiten
Kontrollumgebungen erstrecken sich zunehmend auf Cloud-Plattformen, Software-Abonnements und externe Lieferanten. Nachweise können sich in Systemen befinden, die ein internes Compliance-Team nicht direkt betreibt. Dies kann die Erhebung verlangsamen, Lücken in der Verantwortlichkeit schaffen und es schwierig machen, Prüfern konsistente Aufzeichnungen bereitzustellen. Das Problem ist besonders relevant für softwareorientierte mittelgroße Organisationen, die auf Lieferanten-Attestierungsberichte angewiesen sind und Nachweisanfragen mit mehreren Lieferanten koordinieren müssen. Der Markt für Managed Audit Readiness Services bietet einen praktischen Weg zur Normalisierung von Nachweisen aus verschiedenen Systemen und deren Organisation für ein erforderliches Framework. Anbieter, die in diesen Umgebungen arbeiten können, werden möglicherweise relevanter, wenn die Technologie-Stacks der Kunden an Komplexität zunehmen und Kunden einen einzigen Prozess für die Anforderung, Überprüfung, Validierung und Aufbewahrung von Material von mehreren Systemeigentümern benötigen. Dies gibt dem Markt für Managed Audit Readiness Services eine Rolle bei der Verbesserung der Konsistenz von Nachweisübergaben zwischen internen Teams und Dritten.
Steigende Nachfrage nach Multi-Framework-Compliance-Programmen
Viele Unternehmenssoftware-Organisationen müssen gleichzeitig SOC 2 Type II, ISO 27001:2022, PCI DSS 4.0.1 und aufkommende KI-Governance-Anforderungen erfüllen. Die Frameworks überschneiden sich, aber ihre Kontrollsprache und Nachweiserwartungen sind nicht identisch. Die separate Verwaltung jedes Programms kann zu doppelter Arbeit führen und es schwierig machen, die Herkunft von Nachweisen über Kontrollverantwortliche, Systeme und Bewertungszyklen hinweg zu verfolgen. A-LIGN gibt an, dass Audit- und GRC-Tools zum führenden Faktor geworden sind, den Organisationen beim Wechsel des Audit-Anbieters berücksichtigen. Der Markt für Managed Audit Readiness Services unterstützt Kunden, die 1 Kontrolle über mehrere Bewertungen hinweg abbilden möchten. Anbieter im Markt für Managed Audit Readiness Services können doppelten Aufwand durch starke Kontroll-Crosswalks reduzieren und Kunden dabei helfen, einen konsistenten Überblick über ihre Verpflichtungen zu behalten.
Analyse der Hemmniswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an qualifiziertem Compliance- und Assurance-Personal | -3.8% | Global, mit akutem Druck in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Divergenz zwischen nationalen Vorschriften und Assurance-Standards | -2.5% | Global, mit höchster Reibung bei multinationalen und grenzüberschreitenden Tätigkeiten | Langfristig (≥ 4 Jahre) |
| Unabhängigkeitsgrenzen zwischen Beratungs- und Attestierungsanbietern | -1.4% | Nordamerika und Europa, mit aufkommendem Bewusstsein im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Lücken in der Nachweisverantwortung über verteilte Technologie-Stacks hinweg | -0.9% | Global, konzentriert in cloud-intensiven Unternehmensumgebungen | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an qualifiziertem Compliance- und Assurance-Personal
Der Mangel an erfahrenem Compliance- und Assurance-Personal beeinflusst Servicegestaltung, Preisgestaltung und Lieferkapazität. Robert Half berichtete, dass 86 % der befragten Finanz- und Buchhaltungsleiter Schwierigkeiten hatten, Buchhalter einzustellen und zu halten. Es wurde auch berichtet, dass 30 % ein wesentlich höheres Compliance-Risiko sahen und 26 % Compliance-Arbeit auslagerten, um die Kontinuität zu wahren. Automatisierung kann die manuelle Nachweiserhebung reduzieren, aber erfahrene Prüfer müssen weiterhin Kontrollergebnisse validieren und die Grundlage für wesentliche Feststellungen erläutern. Der Markt für Managed Audit Readiness Services kann von Kunden profitieren, die externe Kapazitäten suchen, auch wenn Anbieter höhere Kosten für qualifiziertes Personal tragen. Unternehmen, die wiederkehrende Aufgaben nicht automatisieren können, können unter Druck auf die Liefermarge geraten, insbesondere wenn eine kleine Anzahl erfahrener Prüfer mehrere gleichzeitige Kundenaufträge beaufsichtigen muss. Diese Spannung kann den Markt für Managed Audit Readiness Services beeinflussen, indem sie Anbieter belohnt, die wiederholbare Prüfmethoden entwickeln, ohne die Qualität des fachlichen Urteils zu verringern.
Divergenz zwischen nationalen Vorschriften und Assurance-Standards
Grenzüberschreitende Programme müssen Standards berücksichtigen, die ähnliche Konzepte verwenden, aber unterschiedliche Nachweis- und Berichterstattungsanforderungen auferlegen. Die DORA-Regeln der Europäischen Union verpflichten betroffene Einrichtungen, IKT-Risiken und Drittanbieterrisiken durch definierte Governance- und Dokumentationspraktiken zu verwalten.[1] Anforderungen in anderen Rechtsordnungen erkennen möglicherweise nicht dieselben Nachweise oder Bewertungsergebnisse an. Organisationen mit grenzüberschreitenden Datenflüssen benötigen daher möglicherweise parallele Audit-Programme, was den Arbeitsaufwand für lokale Kontrollverantwortliche und externe Prüfer erhöht. Der Markt für Managed Audit Readiness Services sieht sich mit größerer Lieferkomplexität konfrontiert, wenn Teams lokale Expertise vorhalten und rechtsordnungsspezifische Pakete erstellen müssen. Ein standardisierter globaler Prozess im Markt für Managed Audit Readiness Services kann auf dem Papier vollständig sein, ist jedoch für eine Prfbehörde unzureichend, wenn er keine lokalen Berichtsformulare, akzeptierte Kontrollsprache, Prüfererwartungen oder den Zeitplan der erforderlichen Einreichungen widerspiegelt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
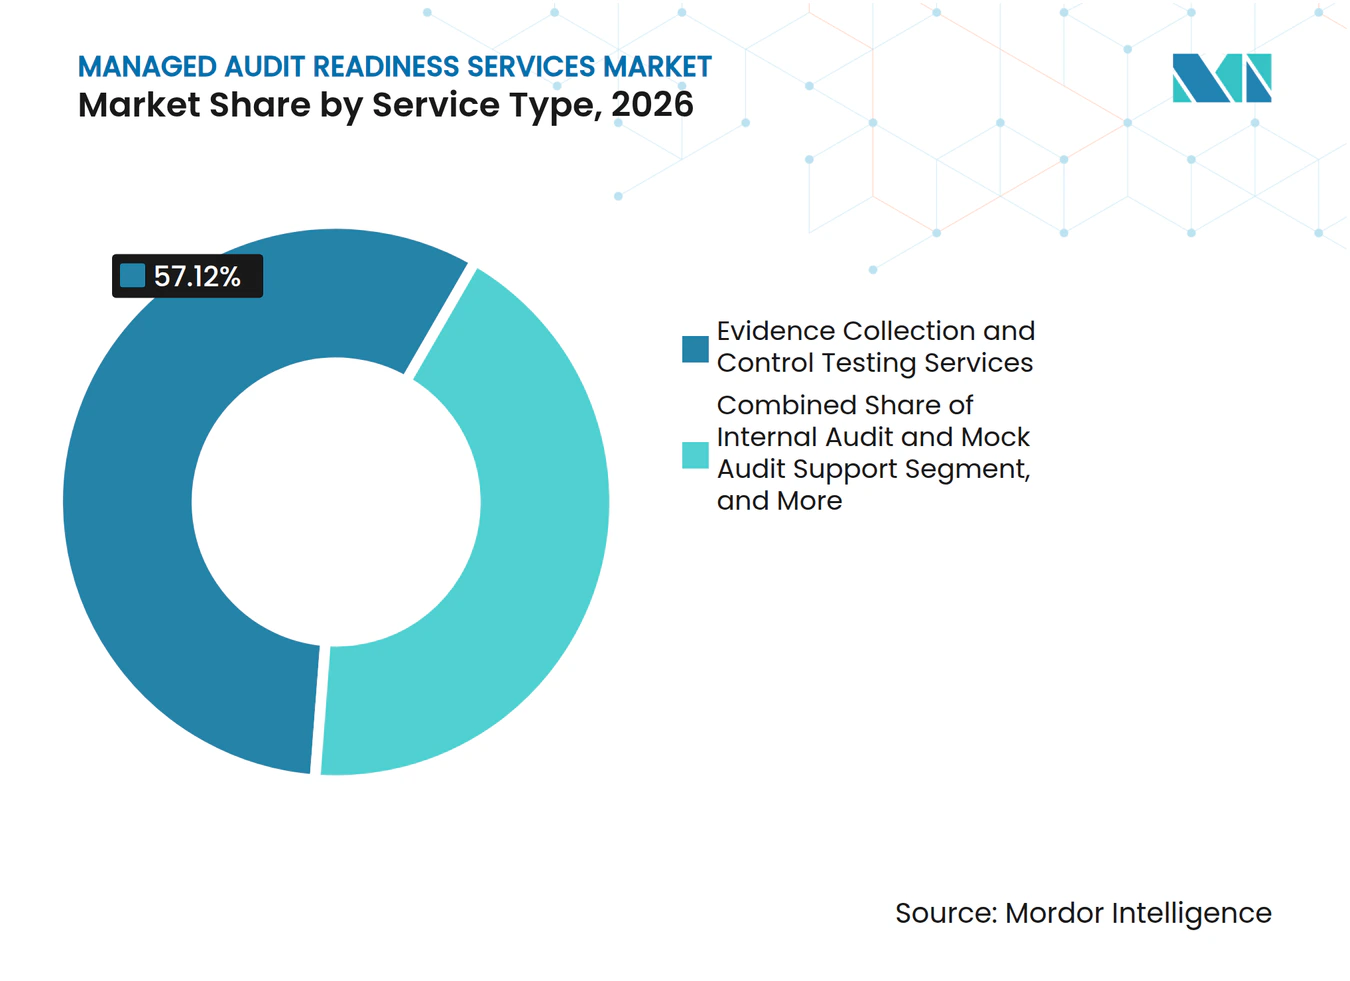
Nachweistesting als kommerzieller AnkerEvidence Collection and Control Testing Services hielt im Jahr 2026 einen Marktanteil von 57,12 % im Markt für Managed Audit Readiness Services. Prüfer erwarten zunehmend maschinenlesbare und zeitgestempelte Nachweise anstelle von manuell zusammengestellten Aufzeichnungen. A-LIGN berichtete, dass 95 % der befragten Organisationen Technologie in ihren Audit-Prozessen einsetzen.[2] Strukturierte Nachweisdateien können Überprüfungsprozesse konsistenter gestalten und den Zeitaufwand für die Abstimmung separater Dokumentationspakete reduzieren. Dies belegt die zentrale Rolle des Testings in einem Serviceauftrag. Es macht auch die Qualität der Nachweiserfassung für die Anbieterauswahl wichtig.
Readiness-Bewertung und Gap-Analyse-Services bieten häufig den Ausgangspunkt für ein neues Compliance-Programm. Diese Überprüfungen identifizieren Kontrollücken, bevor ein Kunde mit der formalen Zertifizierungsarbeit beginnt. Control Design and Implementation Support Services hilft Kunden dann dabei, identifizierte Lücken durch dokumentierte Prozesse und Kontrollen zu schließen. Internal Audit and Mock Audit Support Services bedient Organisationen, die eine Vorbewertung vor einem externen Auftrag benötigen. Weitere Servicetypen umfassen die Koordination von Regulierungsbehörden-Verbindungen und die Konfiguration von Nachweis-Repositories für Kunden ohne interne Kapazität zur Verwaltung dieser Aufgaben. Die Branche für Managed Audit Readiness Services ist daher nicht auf Testingarbeiten beschränkt, auch wenn Testing die größte Servicekategorie bleibt.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Engagement-Modell:
Retainer-Ökonomie verändert den UmsatzmixProjektbasierte Readiness-Services entfielen im Jahr 2026 auf 60,22 % des Marktes für Managed Audit Readiness Services. Dieses Modell bleibt verbreitet, wenn eine Organisation die Vorbereitung für eine bestimmte Zertifizierung oder einen Audit-Zyklus benötigt. Seine Position steht unter Druck, da sich Cloud-Umgebungen und Nachweise gut vor einem späteren Audit ändern können. Ein Projekt, das früh im Jahr abgeschlossen wird, kann einen Kunden möglicherweise nicht durch ein weiteres Audit später im Jahr tragen. Das Modell bleibt nützlich für gezielte Lückenschließung, neue Zertifizierungen und begrenzte Readiness-Aufträge. Es bietet auch einen definierten Weg für Kunden, die noch nicht bereit sind, sich auf eine wiederkehrende Vereinbarung einzulassen.
Managed Compliance Retainer Services wird bis 2032 voraussichtlich mit einer CAGR von 18,02 % wachsen. Sicherheits- und Beschaffungsteams nutzen dieses Modell, wenn sie keine Lücken zwischen Zertifizierungserneuerungen akzeptieren können. Co-Sourced Internal Audit Services ermöglicht es Kunden, ein internes Audit-Team zu behalten und gleichzeitig spezialisierte Unterstützung für Cybersicherheit, IT-Audit und KI-Risiko hinzuzufügen. Jefferson Wells berichtete, dass mehr als 85 % der internen Audit-Leiter auf externe Partner angewiesen waren, um Kompetenzlücken zu schließen. On-Demand Audit Support Services bietet schnelle Hilfe bei regulatorischen Anfragen, M&A-Due-Diligence und Kunden-Nachweisanfragen. Der Markt für Managed Audit Readiness Services kann sich stärker um Retainer konzentrieren, da vorhersehbare Einnahmen größeren Anbietern mehr Spielraum für Investitionen in die Nachweisautomatisierung geben.
Nach Unternehmensgröße:
Compliance-Bedarf von KMU beschleunigt sichGroßunternehmen hielten im Jahr 2026 71,13 % des Segmentumsatzes. Ihre Nachfrage spiegelt Multi-Framework-Anforderungen, grenzüberschreitende Tätigkeiten sowie Erwartungen von Prüfungsausschüssen oder Versicherern wider. Viele Großkunden nutzen Co-Sourcing-Vereinbarungen, bei denen externe Teams neben einer internen Audit-Funktion arbeiten. Sie suchen in der Regel gezielte Kapazitäten in spezialisierten Bereichen und keinen vollständigen Ersatz interner Teams. Größere Budgets unterstützen auch tiefgreifendere Arbeit an Nachweis-Repositories und Technologieintegration. Diese Basis komplexer Kundenbedürfnisse erklärt die führende Position des Segments.
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 18,35 % wachsen. Unternehmens-Beschaffungsteams verlangen häufig SOC 2 Type II oder eine gleichwertige Zertifizierung, bevor sie einen Lieferanten einbinden. A-LIGN berichtete, dass 97 % der Organisationen jährlich mindestens 2 Audits durchführen. Viele kleinere Organisationen beschäftigen keinen internen Audit-Direktor, sodass ein Managed-Anbieter zu ihrer wichtigsten Quelle für Audit-Readiness-Unterstützung werden kann. Diese Rolle kann höhere Wechselkosten schaffen als ein Auftrag, der ein reifes internes Team ergänzt. Die Branche für Managed Audit Readiness Services kann daher neue Kunden gewinnen, wenn sich die Lieferanten-Zertifizierungserwartungen durch Lieferketten ausweiten.

Nach Endnutzerbranche:
Modernisierung des öffentlichen Sektors treibt schnellste Readiness-NachfrageBanking, Finanzdienstleistungen und Versicherungen hielten im Jahr 2026 27,45 % des Umsatzes. Der Sektor verwaltet Kapitaladäquanz, operative Resilienz, Geldwäschebekämpfung, Terrorismusfinanzierungsbekämpfung und Datenschutzverpflichtungen in mehreren Rechtsordnungen. Diese Verpflichtungen machen es wichtig, eine klare Kontrolle über Nachweise zu behalten. Gesundheitswesen und Biowissenschaften erfordern Assurance rund um sensible Gesundheitsinformationen und fügen KI-Governance-Anforderungen für klinische KI-Einsätze hinzu. IT- und Telekommunikationsanbieter sehen sich Audit-Anforderungen als regulierte Einrichtungen und als Sub-Service-Organisationen gegenüber, die Attestierungsberichte an Kunden liefern müssen. Der Markt für Managed Audit Readiness Services bedient diese Sektoren, in denen Kontrollversagen regulierte Geschäftstätigkeiten unterbrechen können.
Regierung und öffentliche Verwaltung wird bis 2032 voraussichtlich mit einer CAGR von 17,08 % wachsen. Öffentliche Behörden aktualisieren Assurance-Programme, um bundesstaatliche Zertifizierungsanforderungen zu erfüllen, die sich auf ihre Lieferantenbasis erstrecken. A-LIGN berichtete, dass 60 % der befragten Organisationen direkt mit der US-Regierung zusammenarbeiten und 94 % dieser Organisationen mindestens 1 bundesstaatliches Assurance-Framework anstreben. Industrielle Fertigung, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen sowie andere Endnutzergruppen expandieren ebenfalls. Ihre Nachfrage wird häufig durch Lieferketten-Mandate und branchenspezifische Kontrollen ausgelöst. Dieses Muster erweitert den Markt für Managed Audit Readiness Services über traditionell regulierte Finanz- und öffentliche Sektoren hinaus.
Geografische Analyse
Markt für verwaltete Audit-Bereitschaftsdienste in Nordamerika
Nordamerika hielt 2026 einen Umsatzanteil von 36,19 %. Der Marktanteil für verwaltete Audit-Bereitschaftsdienste in der Region spiegelt die dichten regulatorischen Anforderungen und die kommerzielle Kraft der Beschaffungsstandards von Großunternehmen wider. Die Vereinigten Staaten verfügen über Anforderungen von Bundesbehörden, Branchenregulatoren und eine wachsende Anzahl staatlicher Datenschutzvorschriften. Bundesstaatliche Programme wie FedRAMP, CMMC, FISMA und GovRAMP können Sicherheitserwartungen von Hauptauftragnehmern auf Lieferanten ausweiten. A-LIGN berichtete, dass 94 % der befragten Organisationen, die mit der US-Regierung zusammenarbeiten, mindestens eine bundesstaatliche Sicherheitszertifizierung anstreben.
Markt für verwaltete Audit-Bereitschaftsdienste in EMEA
Europa ist die zweitgrößte Umsatzregion für den Markt für verwaltete Audit-Bereitschaftsdienste. Die DORA-Implementierung, die DSGVO-Durchsetzung und der EU-KI-Act weiten die Bereitschaftsarbeit über traditionelle IT-Kontrollen hinaus aus. Deutschland, das Vereinigte Königreich und Frankreich sind die größten europäischen Märkte für verwaltete Bereitschaftsengagements. Im Nahen Osten entsteht Nachfrage im Zusammenhang mit Programmen zur digitalen Wirtschaft in Saudi-Arabien und den Vereinigten Arabischen Emiraten. Finanzregulatoren in diesen Ländern stärken die Anforderungen an die operative Resilienz und die Überwachung von Drittparteien. Afrika bleibt die kleinste Region, wobei die Arbeit auf Südafrika und Nigeria konzentriert ist, unter multinationalen Finanzinstituten und Technologieunternehmen, die für grenzüberschreitende Daten verantwortlich sind.
Markt für verwaltete Audit-Bereitschaftsdienste im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 17,34 % wachsen. Dieses Ergebnis zur Marktgröße für verwaltete Audit-Bereitschaftsdienste ist mit stärkeren Prüfungsanforderungen in den wichtigsten regionalen Volkswirtschaften verbunden. Organisationen sehen sich mit höheren Erwartungen an operative Resilienz und Kontrollen für Drittparteienrisiken konfrontiert. Singapurs Rahmenwerk für Zahlungsdienstleistungen verpflichtet lizenzierte Anbieter zur Aufrechterhaltung unabhängiger Sicherungs- und Prüfungsberichtsprozesse.[3] Regionale Regulatoren gehen von der Festlegung von Anforderungen zu einer stärkeren Aufsicht und Durchsetzung über. Dies schafft Nachfrage nach Anbietern, die lokale Standards verstehen und grenzüberschreitende Bereitschaftsprogramme koordinieren können.
Wettbewerbslandschaft
Marktkonzentration
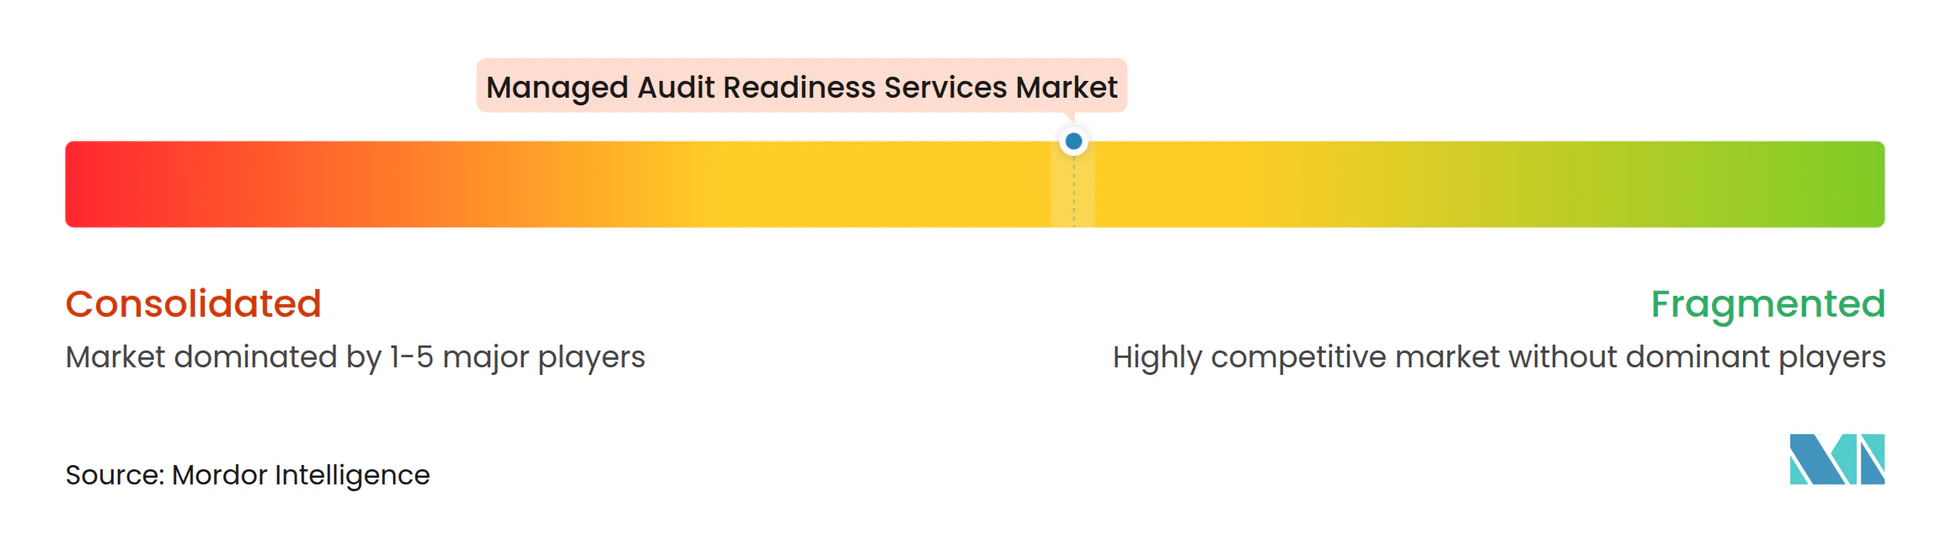
Der Markt für Managed Audit Readiness Services weist an der Spitze eine moderate Konzentration auf. Große Professional-Services-Unternehmen konkurrieren um Unternehmensmandate durch Beratungs-, Assurance- und Managed-Delivery-Fähigkeiten. RSM International, Grant Thornton International, BDO International, Crowe LLP, Baker Tilly International und Protiviti konkurrieren um mittelgroße Kundenaufträge durch Branchenexpertise und flexible Preisgestaltung. A-LIGN Compliance and Security, Schellman and Company und Coalfire Systems konzentrieren sich auf Readiness und Zertifizierungsgeschwindigkeit im Technologiesektor. Workiva, AuditBoard, MetricStream, Diligent Corporation und OneTrust Technology erweitern Software-Plattformen um Services, die menschliche Überprüfung einbeziehen. Diese Ansätze schaffen Wettbewerb sowohl in der Servicetiefe als auch in der Technologieintegration.
KI-gestützte Nachweisverarbeitung ist zu einem sichtbaren Wettbewerbsschwerpunkt im Markt für Managed Audit Readiness Services geworden. RSM International lancierte RSM Beacon im August 2026, um kommentierte, prüffertige Kontrolltest-Arbeitspapiere mit Begründungsprotokollen zu erstellen. Deloitte erweiterte im August 2026 seine KI-Kontroll- und Assurance-Fähigkeiten über den gesamten KI-Lebenszyklus. KPMG führte im September 2025 KI-Assurance-Fähigkeiten ein, darunter KI-Modellrisikobewertungen, Kontrolltesting, Echtzeit-Systembewertungen und formale Attestierungsservices. Diese Schritte zeigen, dass Anbieter KI-Governance und -Testing in die reguläre Kundenlieferung integrieren möchten. Anbieter müssen auch klare Grenzen zwischen Beratungsarbeit und unabhängiger Attestierung aufrechterhalten.
Workiva stellte im März 2026 eine KI-gestützte GRC-Plattform mit einheitlicher Datenautomatisierung und einer neu gestalteten Kontrollerfahrung vor.[4] Diligent stellte AuditAI im März 2026 für Audit-Planung, Nachweisanfragen und Echtzeit-Tracking vor. Protiviti und Fieldguide schlossen im März 2025 eine strategische Allianz, um Nachweisanfragen, Stichprobenauswahl und die Erstellung prüffertiger Arbeitspapiere zu automatisieren. Kein führender Anbieter hat die KI-Governance-Audit-Readiness vollständig über SOC 2, ISO/IEC 42001 und den EU AI Act hinweg definiert. Anbieter, die integrierte Programme rund um diese Anforderungen aufbauen, können sich differenzieren, wenn die Nachfrage nach KI-Assurance zunimmt.
Branchenführer im Markt für Managed Audit Readiness Services
-
A-LIGN Compliance and Security, Inc.
-
Schellman & Company, LLC
-
IBM Corporation
-
Workiva Inc.
-
Diligent Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Audit-Bereitschaftsdienste Unternehmen in diesem Bericht
- A-LIGN Compliance and Security, Inc.
- Schellman & Company, LLC
- Coalfire Systems, Inc.
- Protiviti Inc.
- RSM International Ltd.
- Crowe LLP
- Grant Thornton International Ltd.
- BDO International Limited
- Baker Tilly International Limited
- KPMG International Limited
- Deloitte Touche Tohmatsu Limited
- PricewaterhouseCoopers International Limited
- Ernst & Young Global Limited
- Accenture plc
- IBM Corporation
- Workiva Inc.
- AuditBoard, Inc.
- MetricStream, Inc.
- Diligent Corporation
- OneTrust Technology, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Audit-Bereitschaftsdienste
- Oktober 2026: OneTrust Technology kündigte Pläne an, KI-fähige Governance über Workday durch eine neue Agent-Passport-Integration zu erweitern. Die Entwicklung bettet KI-Governance-Kontrollen direkt in die agentenbasierten Unternehmens-Workflows von Workday ein und erweitert den Compliance-Fußabdruck von OneTrust auf Human-Capital-Systeme, ohne eine separate Implementierungsschicht zu erfordern.
- August 2026: RSM International lancierte RSM Beacon, eine KI-gestützte interne Audit-Plattform, die gemeinsam mit Andera entwickelt wurde. Die Plattform automatisiert die Erstellung von Kontrolltest-Arbeitspapieren durch das Parsen komplexer Excel-Arbeitsmappen, eingebetteter Dateien und Multi-Sample-Kontrollen, um kommentierte, prüffertige Ausgaben mit vollständigen prüferorientierten Begründungsprotokollen zu erstellen. Mehrdeutige Elemente werden zur menschlichen Überprüfung markiert, sodass das fachliche Urteil im Prozess verbleibt.
- August 2026: Deloitte erweiterte End-to-End-KI-Kontroll- und Assurance-Services. Das erweiterte Angebot deckt Beratung und Assurance über den gesamten KI-Lebenszyklus ab und kombiniert KI-gestützte Transformationsunterstützung mit Governance-Frameworks, um Unternehmen dabei zu helfen, KI-Systeme zu skalieren und zu steuern und dabei prüfbare Kontrollumgebungen aufrechtzuerhalten.
- März 2026: Workiva stellte auf der IIA Great Audit Minds 2026-Konferenz eine neu gestaltete KI-gestützte GRC-Plattform vor. Die Plattform integriert agentische KI, einheitliche Datenautomatisierung und eine modernisierte Kontrollerfahrung für das Büro des CFO, wobei frühe Anwender aus den Bereichen Finanzberichterstattung, Risiko, Nachhaltigkeit und Audit die Plattform einsetzen, um isolierte Einzellösungen zu eliminieren.
Globaler Berichtsumfang für den Markt für Managed Audit Readiness Services
Der Markt für Managed Audit Readiness Services umfasst ausgelagerte Compliance-, Governance-, Risiko- und Assurance-Services, die Organisationen bei der Vorbereitung auf interne Audits, externe Audits, regulatorische Prüfungen, Zertifizierungsbewertungen und Kunden-Assurance-Überprüfungen unterstützen. Der Markt umfasst Readiness-Bewertungen, Unterstützung bei der Kontrollgestaltung, Nachweiserhebung, Kontrolltesting, Mock-Audits, Compliance-Monitoring, Audit-Facilitation und laufende Audit-Readiness-Management-Services, die über projektbasierte und wiederkehrende Engagement-Modelle erbracht werden.
Der Bericht zum Markt für Managed Audit Readiness Services ist segmentiert nach Servicetyp (Readiness-Bewertung und Gap-Analyse-Services, Control Design and Implementation Support Services, Evidence Collection and Control Testing Services, Internal Audit and Mock Audit Support Services und weitere Servicetypen), Engagement-Modell (projektbasierte Readiness-Services, Managed Compliance Retainer Services, Co-Sourced Internal Audit Services und On-Demand Audit Support Services), Unternehmensgröße (kleine und mittlere Unternehmen und Großunternehmen), Endnutzerbranche (Banking, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, industrielle Fertigung, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Readiness-Bewertung und Gap-Analyse-Services |
| Control Design and Implementation Support Services |
| Evidence Collection and Control Testing Services |
| Internal Audit and Mock Audit Support Services |
| Weitere Servicetypen |
| Projektbasierte Readiness-Services |
| Managed Compliance Retainer Services |
| Co-Sourced Internal Audit Services |
| On-Demand Audit Support Services |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Banking, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Servicetyp | Readiness-Bewertung und Gap-Analyse-Services | |
| Control Design and Implementation Support Services | ||
| Evidence Collection and Control Testing Services | ||
| Internal Audit and Mock Audit Support Services | ||
| Weitere Servicetypen | ||
| Nach Engagement-Modell | Projektbasierte Readiness-Services | |
| Managed Compliance Retainer Services | ||
| Co-Sourced Internal Audit Services | ||
| On-Demand Audit Support Services | ||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | |
| Großunternehmen | ||
| Nach Endnutzerbranche | Banking, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed Audit Readiness Services?
Der Sektor wird voraussichtlich von 3,02 Milliarden USD im Jahr 2026 auf 7,61 Milliarden USD bis 2032 wachsen, mit einer CAGR von 16,73 % von 2027 bis 2032.
Was treibt die Nachfrage nach Managed Audit Readiness Services an?
Regulatorische Verpflichtungen, Kunden-Assurance-Anfragen, Cloud-Abhängigkeiten und Multi-Framework-Compliance-Programme erhöhen den Bedarf an kontinuierlicher Readiness-Unterstützung.
Welche Servicekategorie führt bei Managed Audit Readiness Services?
Evidence Collection and Control Testing Services führte im Jahr 2026 mit 57,12 % des Umsatzes, da Prüfer zunehmend strukturierte und zeitgestempelte Nachweise verlangen.
Warum wachsen Compliance-Retainer?
Managed Compliance Retainer Services wird bis 2032 voraussichtlich mit einer CAGR von 18,02 % wachsen, da Kunden aktuelle Nachweise zwischen Zertifizierungs- und Audit-Zyklen anstreben.
Welche Organisationen weiten ihre Nutzung von Managed-Readiness-Unterstützung am schnellsten aus?
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 18,35 % wachsen, da sich die Kunden-Beschaffungsanforderungen für formale Zertifizierungen durch Lieferketten ausweiten.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 17,34 % wachsen, da regionale Audit-, operative Resilienz- und Drittanbieter-Risikoanforderungen zunehmen.