
Cybersecurity Policy Management Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
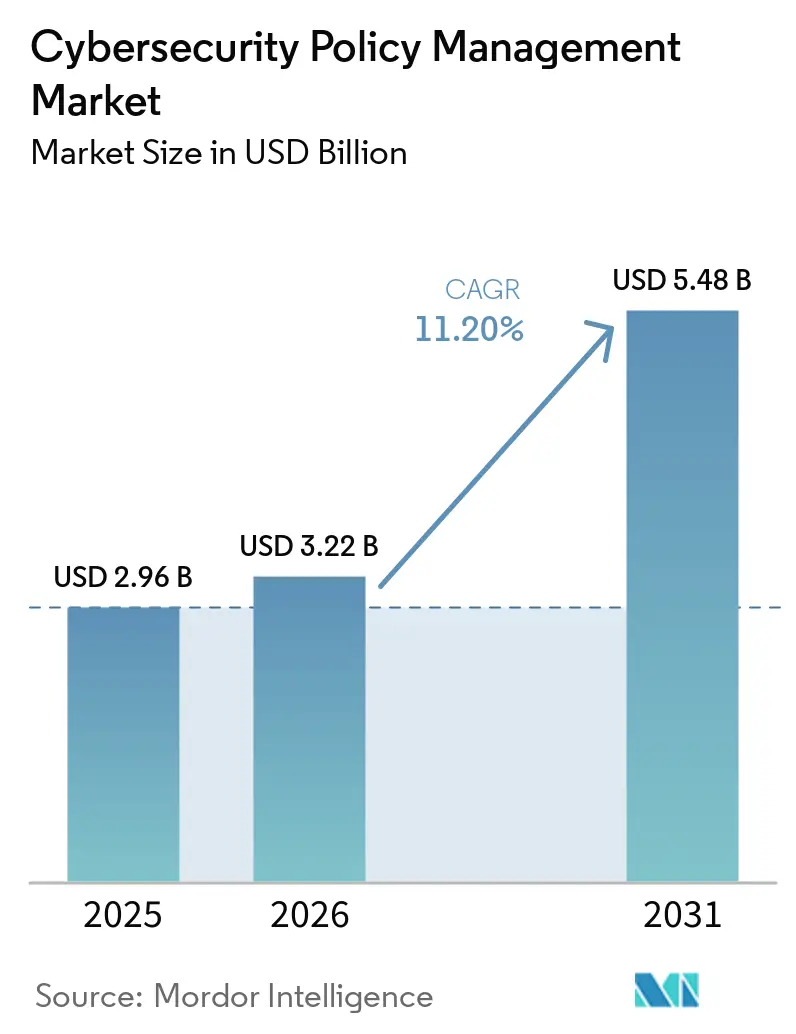
| Marktgröße (2026) | 3.22 Milliarden US-Dollar |
| Marktgröße (2031) | 5.48 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 11.20 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
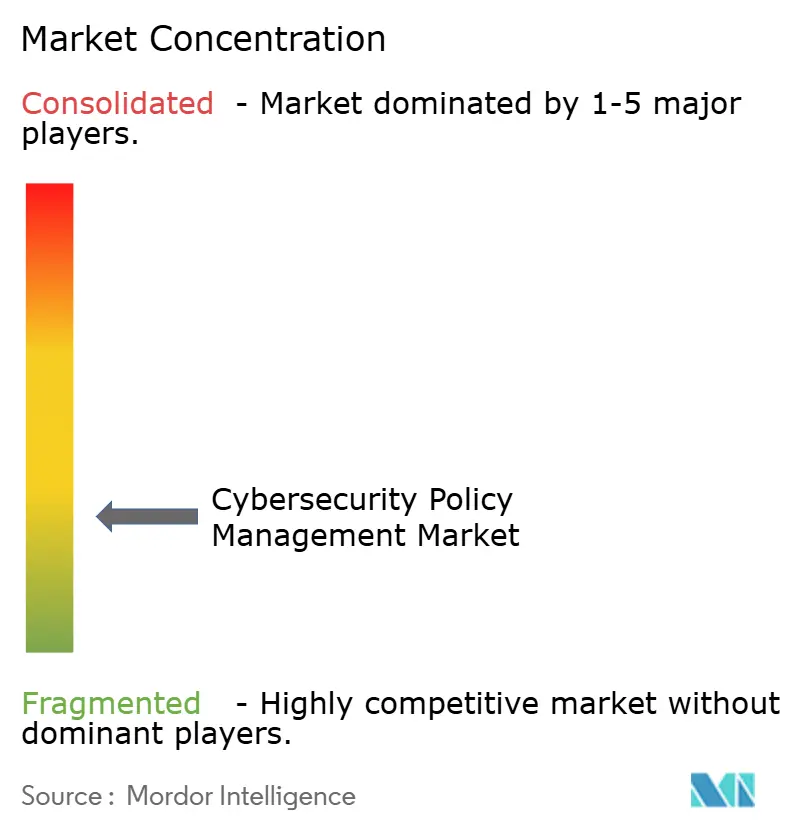
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Cybersecurity Policy Management Marktanalyse von Mordor Intelligence
Die Marktgröße des Cybersecurity Policy Management Marktes wurde im Jahr 2025 auf 2,96 Milliarden USD geschätzt und wird voraussichtlich von 3,29 Milliarden USD im Jahr 2026 auf 5,48 Milliarden USD bis 2031 wachsen, bei einem CAGR von 11,20 % während des Prognosezeitraums (2026–2031). Der Cybersecurity Policy Management Markt expandiert, weil Unternehmen konsistente Sicherheitsregeln über Cloud-, On-Premises-, SASE- und Mikrosegmentierungsumgebungen hinweg benötigen. Die wachsende Anzahl von Sicherheitstools verlangsamt die manuelle Richtlinienverwaltung und erhöht das Risiko widersprüchlicher Regeln. Regulatorische Anforderungen veranlassen Sicherheitsteams zunehmend dazu, kontinuierliche Compliance-Nachweise anstelle periodischer Prüfungsvorbereitungen zu erbringen. Anbieter reagieren mit Automatisierung, erweiterter Cloud-Unterstützung und Tools, die Sicherheitsteams dabei helfen, Änderungen vor der Bereitstellung zu überprüfen. Dies hat Chancen für Anbieter geschaffen, die Netzwerk-, Workload-, Identitäts- und Cloud-Kontrollen innerhalb eines gemeinsamen Governance-Modells verbinden können.
Wichtigste Erkenntnisse des Berichts
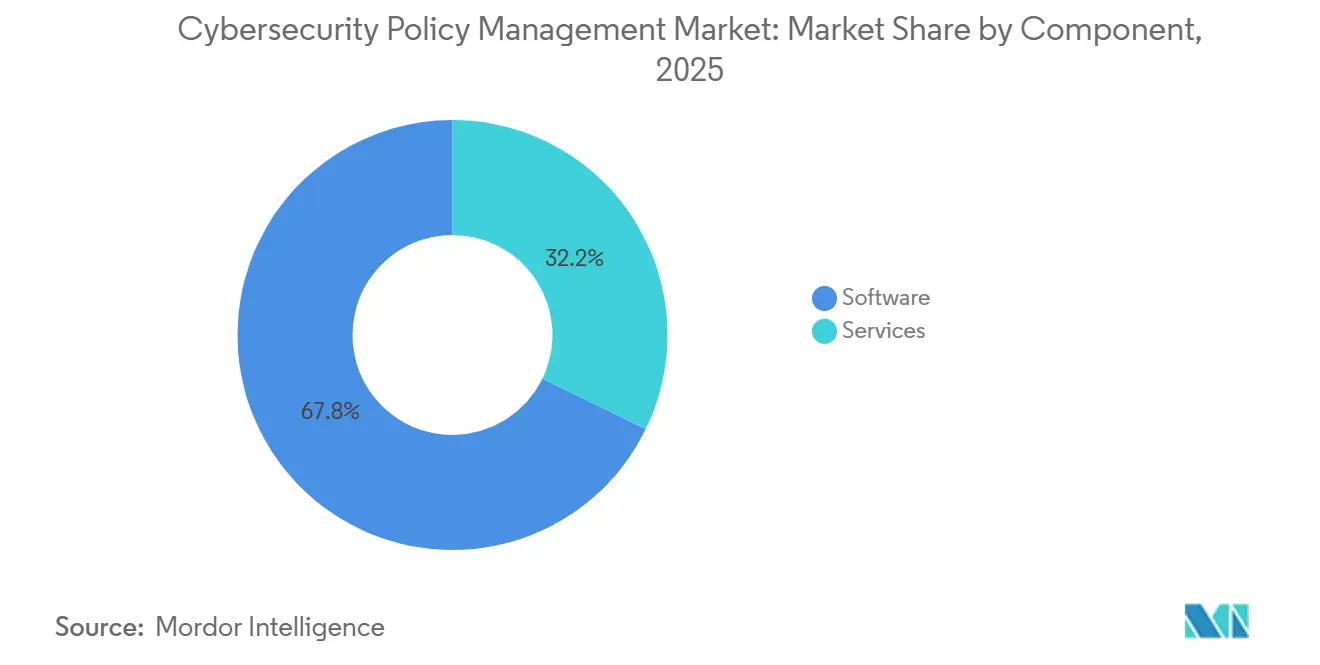
- Nach Komponente hielt Software im Jahr 2025 einen Marktanteil von 67,80 % am Cybersecurity Policy Management Markt, während Dienstleistungen bis 2031 voraussichtlich mit einem CAGR von 12,59 % wachsen werden.
- Nach Bereitstellung hielt Cloud im Jahr 2025 einen Marktanteil von 71,23 % am Cybersecurity Policy Management Markt und wird bis 2031 voraussichtlich mit einem CAGR von 12,26 % wachsen.
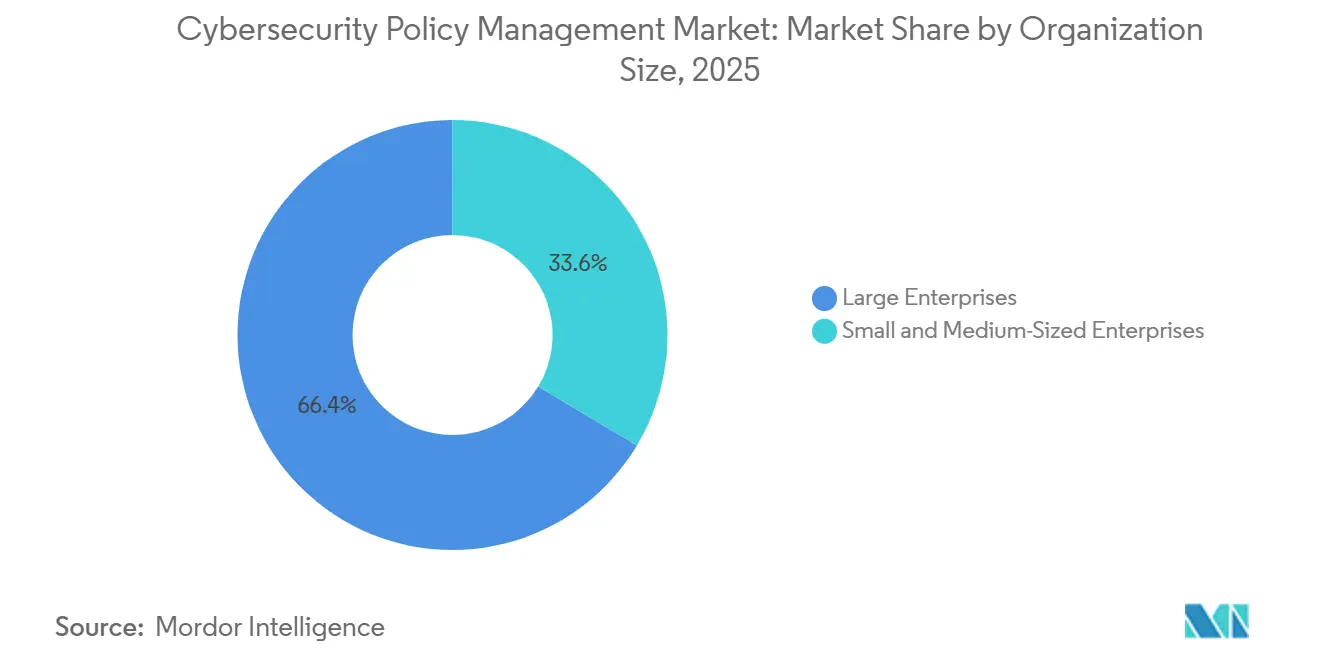
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Marktanteil von 66,41 % am Cybersecurity Policy Management Markt, während KMU bis 2031 voraussichtlich mit einem CAGR von 12,78 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2025 einen Marktanteil von 32,78 % am Cybersecurity Policy Management Markt, während Gesundheitswesen und Biowissenschaften bis 2031 voraussichtlich mit einem CAGR von 11,56 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Umsatzanteil von 36,10 %, während Asien-Pazifik bis 2031 voraussichtlich mit einem CAGR von 11,89 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Cybersecurity Policy Management Markttrends und Erkenntnisse
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Komplexität hybrider und Multi-Anbieter-Sicherheitsumgebungen | +2.5% | Global | Mittelfristig (2–4 Jahre) |
| Expansion von Cloud, verteilter Infrastruktur und Sicherheitskontrolldomänen | +2.2% | Global, mit stärkstem Wachstum in Nordamerika und Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Steigende Volumina von Richtlinienänderungen und Bedarf an schnelleren Sicherheitsoperationen | +1.8% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Wachsende Nachfrage nach kontinuierlicher Richtlinien-Compliance und Sicherheitsgewährleistung | +1.5% | Nordamerika, EU und Kernregionen Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Zunehmendes Risiko durch Richtlinien-Fehlkonfigurationen und Regelausbreitung | +1.2% | Global, konzentriert in großen Unternehmensmärkten | Mittelfristig (2–4 Jahre) |
| Zunehmende Einführung automatisierter Richtlinienorchestrierung und Lebenszyklusmanagement | +1.0% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Komplexität hybrider und Multi-Anbieter-Sicherheitsumgebungen
Der Cybersecurity Policy Management Markt profitiert von der wachsenden Schwierigkeit, dieselbe Richtlinienabsicht über mehrere Sicherheitsprodukte hinweg umzusetzen. Organisationen betreiben häufig gleichzeitig Firewalls, Cloud-Sicherheitsgruppen, SASE-Kontrollen und Mikrosegmentierungsplattformen. Jede Umgebung verwendet unterschiedliche Regelformate, Programmierschnittstellen und Genehmigungsprozesse. Dies führt zu Lücken, wenn eine Änderung in einem System vorgenommen wird, aber nicht in den anderen validiert wird. Tufin erweiterte seine Unified Control Plane im August 2026 um Cisco Meraki, VMware NSX-T, native AWS-Firewalls und Palo Alto Strata Cloud Manager, was die Breite der Umgebungen zeigt, die Sicherheitsteams verwalten müssen. Der Cybersecurity Policy Management Markt begünstigt daher Plattformen, die die Transparenz zentralisieren und Teams dabei helfen, Richtlinienabsichten in Kontrollen zu übersetzen, die in verschiedenen Umgebungen funktionieren.
Expansion von Cloud, verteilter Infrastruktur und Sicherheitskontrolldomänen
Die Cloud-Einführung hat das Sicherheitsrichtlinienmanagement komplexer gemacht, da sich Cloud-Kontrollen von traditionellen Firewall-Regeln unterscheiden. Cloud-Dienste verwenden Identitäten, Tags und dynamische Ressourcen, während viele On-Premises-Kontrollen auf statischen Netzwerkadressen und Ports basieren. Sicherheitsteams müssen konsistente Zugriffsregeln aufrechterhalten, wenn Workloads zwischen Cloud-Plattformen, Zweigstellen und Rechenzentren wechseln. Ein separater Satz von Richtlinientools für jede Umgebung kann zu widersprüchlichen Regeln und unvollständigen Compliance-Aufzeichnungen führen. AlgoSec erweiterte im Juli 2026 seine Unterstützung für AWS Network Firewall, Azure Firewall-Automatisierung und Google Cloud-Sicherheitsdienste, was den anhaltenden Bedarf an Abdeckung über Cloud-Umgebungen hinweg widerspiegelt. Der Cybersecurity Policy Management Markt wird durch die Nachfrage nach Tools gestützt, die diese Kontrollen als Teile eines vernetzten Richtlinienrahmens bewerten.
Steigende Volumina von Richtlinienänderungen und Bedarf an schnelleren Sicherheitsoperationen
Sicherheitsteams bearbeiten mehr Änderungsanfragen, da Anwendungsveröffentlichungen und Cloud-Bereitstellungen häufiger stattfinden. Jede angeforderte Firewall- oder Zugriffsregeländerung muss vor der Bereitstellung validiert werden. Manuelle Überprüfungen können die Anwendungsbereitstellung verzögern und Sicherheitsteams auf Routineaufgaben konzentriert halten. Rückstände erhöhen auch die Zeit, die für die Bearbeitung späterer Anfragen benötigt wird, was Risikoperioden in der gesamten Organisation verlängern kann. AlgoSec stellte im Juli 2026 fest, dass 20 % der Organisationen noch immer hauptsächlich auf manuelle Sicherheitsprozesse angewiesen sind, was erheblichen Spielraum für Richtlinienautomatisierung lässt. Der Cybersecurity Policy Management Markt profitiert von Plattformen, die Pfadanalyse, Risikoprüfungen und Richtliniengestaltung automatisieren, bevor eine Änderung in die Produktion gelangt.
Wachsende Nachfrage nach kontinuierlicher Richtlinien-Compliance und Sicherheitsgewährleistung
Der Cybersecurity Policy Management Markt wird auch durch Vorschriften geprägt, die kontinuierliche Kontrolle, Überwachung und dokumentierte Abhilfemaßnahmen erfordern. Der EU Digital Operational Resilience Act wurde im Januar 2025 auf betroffene Finanzunternehmen anwendbar und erfordert IKT-Risikomanagement- und Testmaßnahmen.[1] NIS2 verpflichtet wesentliche Einrichtungen zum Management von Cybersicherheitsrisiken und kann Strafen von bis zu 10 Millionen EUR (10,9 Millionen USD) oder 2 % des weltweiten Jahresumsatzes verhängen. Diese Anforderungen machen Richtliniennachweise, Kontrollüberwachung und Prüfungsaufzeichnungen in Beschaffungsentscheidungen wichtiger. AlgoSec fügte in seiner Version vom Juli 2026 Compliance-Berichte für NIS2, aktualisierte PCI DSS- und SWIFT-Rahmenwerke hinzu. Der Cybersecurity Policy Management Markt bietet Raum für Anbieter, die Compliance-Überprüfungen erleichtern, ohne separate Berichtsprozesse für jedes Rahmenwerk zu erfordern.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Integrationskomplexität über heterogene Sicherheitsinfrastrukturen hinweg | -1.5% | Global, am stärksten ausgeprägt in Großunternehmen mit Legacy-Infrastruktur | Mittelfristig (2–4 Jahre) |
| Hoher Implementierungs- und Migrationsaufwand in komplexen Unternehmen | -1.2% | Nordamerika und Europa, mit Ausstrahlungseffekten auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Organisatorischer Widerstand gegen automatisierte Sicherheitsrichtlinienänderungen | -0.8% | Global | Langfristig (≥ 4 Jahre) |
| Schwierigkeit der Standardisierung von Richtlinien über diverse geschäftliche und technische Umgebungen hinweg | -0.7% | Kernregionen Asien-Pazifik, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Integrationskomplexität über heterogene Sicherheitsinfrastrukturen hinweg
Der Cybersecurity Policy Management Markt stößt an praktische Grenzen, wenn Unternehmen viele Generationen von Sicherheitsinfrastrukturen betreiben. Eine einzelne Organisation kann mehrere Firewall-Marken neben Public-Cloud-Kontrollen, SASE-Diensten und Mikrosegmentierungsplattformen einsetzen. Diese Produkte haben unterschiedliche Regelstrukturen und technische Schnittstellen. Einige ältere Geräte benötigen angepasste Konnektoren, bevor sie einem zentralisierten Richtliniensystem hinzugefügt werden können. Anbieter erweitern ihre Abdeckung weiterhin, da sich Cloud-Dienste und Durchsetzungsmodelle ändern. AlgoSecs Version vom Juli 2026 fügte Funktionen für AWS-, Azure- und Google Cloud-Sicherheitskontrollen hinzu, was zeigt, dass die Integrationsabdeckung ein sich bewegendes Ziel bleibt. Infolgedessen führen einige Unternehmen die zentralisierte Governance schrittweise ein und verwalten einen Teil ihrer Infrastruktur weiterhin manuell.
Hoher Implementierungs- und Migrationsaufwand in komplexen Unternehmen
Die Implementierung kann selbst dann schwierig sein, wenn eine Plattform mit den erforderlichen Sicherheitskontrollen verbunden ist. Teams müssen bestehende Regeln abbilden, Administratoren schulen, Genehmigungsworkflows neu gestalten und historische Dokumentation migrieren. Multinationale Organisationen müssen lokale Regeln auch mit unterschiedlichen rechtlichen und betrieblichen Anforderungen in Einklang bringen. Diese Schritte können Bereitstellungszeitpläne verlängern und die vollständige Realisierung der Vorteile der Automatisierung verzögern. ISO/IEC 27001:2022 bietet ein anerkanntes Managementsystem-Rahmenwerk, das strukturierte Kontrollüberprüfungen während des Übergangs unterstützen kann. Anbieter, die mit reiner Lesezugriff-Transparenz beginnen und die Automatisierung schrittweise hinzufügen, können den organisatorischen Widerstand verringern. Dieses Hemmnis kann die kurzfristige Umsatzrealisierung verlangsamen, selbst wenn die zugrunde liegende Nachfrage stark bleibt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Software unterstützt die Kern-Governance, während Dienstleistungen komplexe Bereitstellungen adressieren
Software hielt im Jahr 2025 67,80 % des Umsatzes im Cybersecurity Policy Management Markt. Sie stellt das dauerhafte System bereit, das zur Erfassung von Konfigurationen, Modellierung von Netzwerkpfaden, Verwaltung von Regellebenszyklen und Überprüfung der Richtlinien-Compliance verwendet wird. Der hohe Software-Anteil spiegelt den Bedarf an einer kontinuierlichen Governance-Plattform wider, anstatt einmaliger Beratungsunterstützung. Zweckgebundene Anbieter wie Tufin, AlgoSec und FireMon nutzen ihre Plattformen zur Unterstützung wiederkehrender Richtlinienüberprüfungen und Änderungs-Workflows. Software kann auch eine langfristige Betriebsaufzeichnung erstellen, die Sicherheits- und Prüfungsteams zur Untersuchung vergangener Änderungen nutzen können. Diese Funktionen machen die Software-Schicht zum Kernstück der Cybersecurity Policy Management Branche.
Dienstleistungen werden bis 2031 voraussichtlich mit einem CAGR von 12,59 % wachsen. Die Nachfrage kommt aus Implementierung, Integrationsengineering, Compliance-Beratung und Richtlinienrationalisierung über verschiedene Kontrollumgebungen hinweg. Unternehmen benötigen häufig Spezialistenunterstützung beim Anschluss von Legacy-Appliances und Cloud-Plattformen an ein neues Governance-System. Anbieter von verwalteten Sicherheitsdiensten können Richtlinienverwaltungsfunktionen auch in umfassendere Sicherheitsbetriebsunterstützung einbetten. Tufins Version vom August 2026 fügte KI-gestützte Funktionen für Regelanalyse, Compliance-Ausnahmen und Zugriffsanfragen hinzu, was den Umfang der routinemäßigen Expertenarbeit nach der Bereitstellung reduzieren kann. Höherwertige Dienstleistungen werden sich voraussichtlich weiterhin auf komplexe Integrationen und regulatorische Anforderungen konzentrieren, die nicht durch Standardautomatisierung gelöst werden können.


Nach Bereitstellung: Cloud verbindet Skalierbarkeit mit Richtlinienautomatisierung
Cloud machte im Jahr 2025 71,23 % des Umsatzes im Cybersecurity Policy Management Markt aus und wird bis 2031 voraussichtlich mit einem CAGR von 12,26 % wachsen. Cloud-Bereitstellung hilft Sicherheitsteams, Kontrollen über Public-Cloud-Dienste, SASE-Knoten und verteilte Standorte hinweg zu verwalten. Sie unterstützt auch die dynamische Erkennung, wenn Cloud-Ressourcen erstellt, geändert oder entfernt werden. Dies reduziert die Abhängigkeit von manuellen Inventaraktualisierungen und On-Premises-Verwaltungsservern. Cloud-Plattformen können die Konnektivität mit Cloud-nativen Kontrollen über ihre Programmierschnittstellen aufrechterhalten. Der Cybersecurity Policy Management Markt hat sich zur Cloud-Bereitstellung verlagert, weil hybride Infrastrukturen nun ein Richtlinienmanagement erfordern, das über mehrere Rechenzentren hinweg betrieben werden kann.
Die On-Premises-Bereitstellung bleibt relevant, wo Datenschutzbestimmungen oder interne Sicherheitsanforderungen die Nutzung extern gehosteter Verwaltungsdienste einschränken. Japans Ministerium für Wirtschaft, Handel und Industrie startete im Mai 2026 sein Bewertungssystem für Lieferkettensicherheit und betonte damit die Bedeutung von Cloud-Sicherheitskonfigurationen in kritischen Infrastruktur-Lieferketten. Zscaler und Schwarz Digits kündigten im Juli 2026 eine Partnerschaft an, um einen souveränen Zero Trust Exchange-Dienst auf Cloud-Infrastruktur in Deutschland zu betreiben. Dieser Ansatz zeigt, dass souveräne Cloud-Modelle strenge Datenschutzanforderungen erfüllen können, während sie Cloud-Betriebsvorteile beibehalten. Die Cloud-Einführung beseitigt keine Governance-Anforderungen, kann aber zentralisierte Richtlinienkontrollen über verteilte Betriebe hinweg praktischer machen. Anbieter, die sowohl Cloud- als auch On-Premises-Kontrollen unterstützen, bleiben für Organisationen mit gemischten Bereitstellungsanforderungen relevant.
Nach Unternehmensgröße: Großunternehmen finanzieren die Einführung, während KMU den Zugang erweitern
Großunternehmen hielten im Jahr 2025 66,41 % des Umsatzes im Cybersecurity Policy Management Markt. Diese Organisationen verwalten häufig umfangreiche Regelwerke über mehrere Regionen, Geschäftsbereiche und Sicherheitsplattformen hinweg. Ihre Compliance-Verpflichtungen und ihr Betriebsumfang machen Richtlinienfehler teurer und schwieriger zu untersuchen. Großunternehmen verfügen auch über die Ressourcen für mehrjährige Bereitstellungen und spezialisierte Administrationsteams. Dies gibt Anbietern eine stabile Kundenbasis mit komplexen Anforderungen. Die Cybersecurity Policy Management Branche bleibt daher eng mit großen Organisationen verbunden, die über hybride Infrastrukturen und umfangreiche Prüfungsanforderungen verfügen.
KMU werden voraussichtlich das schnellste Wachstum verzeichnen, mit einem CAGR von 12,78 % bis 2031. Cloud-Bereitstellung und verwaltete Dienste reduzieren die Anfangskosten und den Verwaltungsaufwand für kleinere Organisationen. ENISA veröffentlichte im Juli 2026 ein Bewertungsmodell für die Cyber-Resilienzreife von KMU, um kleineren Organisationen zu helfen, Kontrollen im Verhältnis zum EU Cyber Resilience Act zu bewerten.[2] NIS2 erstreckt sich auf mittlere und große Einrichtungen mit mindestens 50 Mitarbeitern in betroffenen Sektoren, was die Gruppe der Organisationen erweitert, die formale Governance-Praktiken benötigen. Diese regulatorische Ausrichtung kann das Richtlinienmanagement von einem reinen Unternehmenskauf zu einem zugänglicheren Dienst entwickeln. Anbieter, die die Bereitstellung vereinfachen und geführte Kontrollen anbieten, sind besser positioniert, um diese Chance zu nutzen.
Nach Endnutzerbranche: BFSI führt die Nachfrage an, während Gesundheitswesen und Biowissenschaften an Dynamik gewinnen
BFSI machte im Jahr 2025 32,78 % des Umsatzes im Cybersecurity Policy Management Markt aus. Finanzinstitute unterliegen überlappenden Anforderungen an operative Resilienz, Zahlungssicherheit, Datenschutz und Cyber-Risikomanagement. DORA verpflichtet betroffene Einrichtungen zur Einrichtung von IKT-Risikomanagement- und Resilienzpraktiken, was einen klaren Bedarf an dokumentierten, testbaren Kontrollen schafft. Ein Richtlinienfehler in einem Finanzumfeld kann Kundendaten Verlust, Betrug und regulatorischen Maßnahmen aussetzen. Diese Risiken unterstützen laufende Investitionen in die zentralisierte Regelgovernance. BFSI bleibt die Ankergruppe der Endnutzer im Cybersecurity Policy Management Markt, da Sicherheitskontrollen sowohl betriebliche als auch regulatorische Anforderungen sind.
Gesundheitswesen und Biowissenschaften werden bis 2031 voraussichtlich mit einem CAGR von 11,56 % wachsen. Das US-amerikanische Ministerium für Gesundheit und Soziale Dienste schlug im Januar 2025 wesentliche Aktualisierungen der HIPAA-Sicherheitsregel vor. Der Vorschlag umfasste Netzwerksegmentierung, Schwachstellenscans mindestens alle 6 Monate, jährliche Penetrationstests und definierte Systemwiederherstellungsanforderungen. Gesundheitsorganisationen bereiten ihre Sicherheitsumgebungen auf formalere technische Schutzmaßnahmen und dokumentierte Wiederherstellungspraktiken vor. IT und Telekommunikation erfordern ebenfalls Richtlinienautomatisierung, da sich ihre Netzwerke häufig ändern. Fertigung, Energie und Versorgung, Einzelhandel und E-Commerce treiben die Nachfrage durch Exposition gegenüber Betriebstechnologie, Zahlungssicherheitsanforderungen und Drittanbieter-Zugriffsmanagement an.
Geografische Analyse
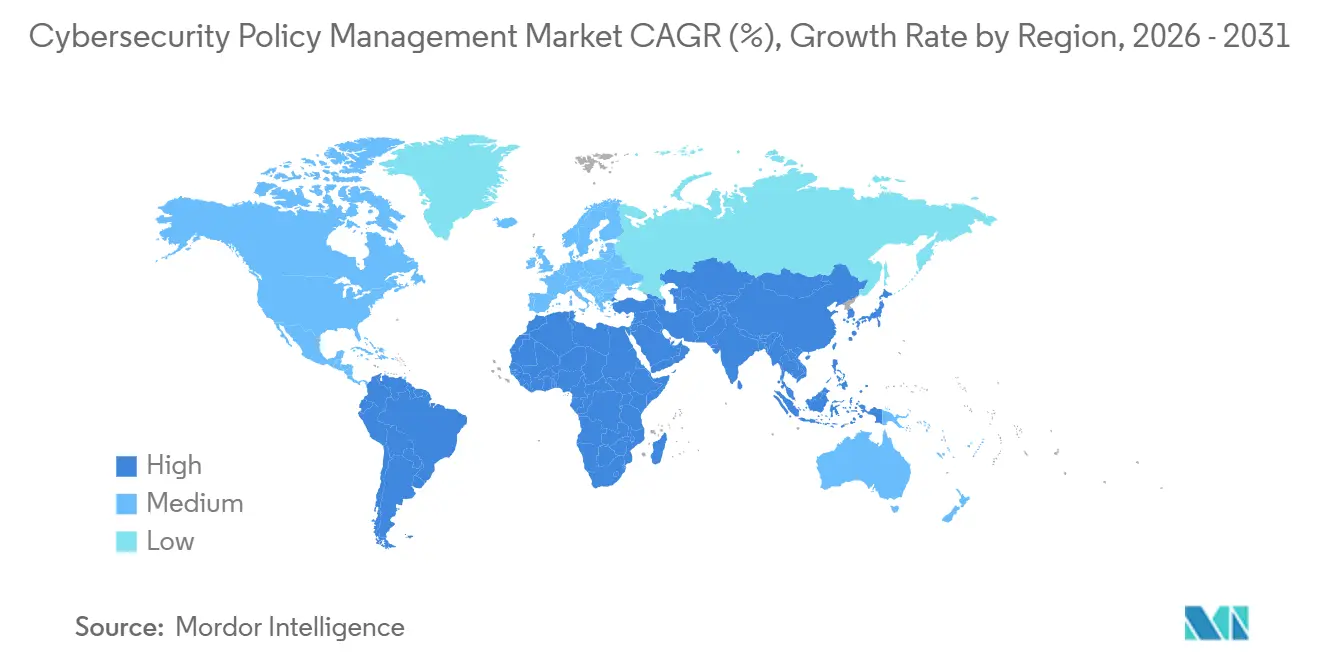
Nordamerika machte im Jahr 2025 36,10 % des Marktanteils im Cybersecurity Policy Management Markt aus. Die Position der Region spiegelt Anforderungen an Cybersicherheitsoffenlegung, Vorfallmeldung und Finanzsektor wider, die Richtliniendokumentation und -überwachung wichtig machen. New Yorks geänderte Cybersicherheitsverordnung enthält Anforderungen an Governance, Risikobewertung, Zugangskontrolle und Vorfallmeldung für betroffene Finanzinstitute. Die Regeln der US-amerikanischen Börsenaufsichtsbehörde verpflichten Registranten, wesentliche Cybersicherheitsvorfälle innerhalb von 4 Werktagen nach Feststellung ihrer Wesentlichkeit offenzulegen.[3] Diese Verpflichtungen geben Vorständen und leitenden Führungskräften einen Grund, schnellere Transparenz bei Richtlinienänderungen und Sicherheitskontrollen zu suchen.
Europa ist ein wichtiges Nachfragezentrum, da NIS2 und DORA den Bedarf an dokumentierter, wiederholbarer Sicherheits-Governance erhöht haben. Der Cybersecurity Policy Management Markt profitiert, wenn Organisationen nachweisen müssen, wie Richtlinien über kritische Dienste und Dritte hinweg angewendet werden. Das Vereinigte Königreich, Deutschland und Frankreich bleiben prominente Märkte, während andere europäische Länder die nationale NIS2-Umsetzung vorantreiben. Südamerika wird von Brasilien und Mexiko angeführt, wo Cybersicherheitsinvestitionen im Bankensektor zunehmen, da sich regulatorische Rahmenwerke entwickeln.
Asien-Pazifik wird bis 2031 voraussichtlich mit einem CAGR von 11,89 % wachsen. Japan verabschiedete im Mai 2025 das Gesetz zur Stärkung der Cyber-Fähigkeiten und erweiterte damit die nationale Aufmerksamkeit auf aktive Cyberabwehr und Resilienz. METIs Lieferkettenprogramm vom Mai 2026 legt größeren Wert auf Sicherheitskontrollen in kritischen Infrastrukturen. Indiens Datenschutzanforderungen, Chinas Datensicherheitsregeln und etablierte Finanzsektor-Rahmenwerke in Singapur und Südkorea unterstützen ebenfalls die Nachfrage nach formaler Richtlinien-Governance. Der Nahe Osten wird von den Vereinigten Arabischen Emiraten und Saudi-Arabien angeführt, wo digitale Transformationsprogramme und Finanzsektor-Anforderungen Cybersicherheitsinvestitionen unterstützen.

Wettbewerbslandschaft
Zweckgebundene Anbieter umfassen Tufin, FireMon, AlgoSec und Skybox Security. Diese Anbieter können Multi-Anbieter-Sicherheitsumgebungen unterstützen, da sie für die Zusammenarbeit mit konkurrierenden Firewall-, Cloud-, SASE- und Mikrosegmentierungsprodukten konzipiert sind. Größere Plattformanbieter umfassen Cisco, Palo Alto Networks, Fortinet, Check Point, Zscaler und Microsoft. Ihr Vorteil liegt in der tiefen Integration mit Produkten, die bereits von Unternehmenskunden genutzt werden. Der Cybersecurity Policy Management Markt wird wettbewerbsintensiver, da Spezialisten ihre Abdeckung erweitern und Plattformanbieter mehr native Orchestrierungsfunktionen hinzufügen.
KI-gestützte Analyse wird zu einem wichtigen Differenzierungsmerkmal. AlgoSec führte in seiner Horizon A33.30-Version im Juli 2026 Richtlinienabfragen in natürlicher Sprache ein.[4] Tufin führte im März 2026 KI-gestützte Assistenten für Regelanalyse, Konfigurationsüberprüfung, Suche nach Compliance-Ausnahmen und Verwaltung von Zugriffsanfragen ein. Zscaler kündigte im Mai 2026 seine Absicht an, Symmetry Systems zu übernehmen, um seine Richtlinienkontrollen auf KI-Agentenkommunikation und Datenzugriff auszuweiten. Diese Schritte zeigen, dass Anbieter Maschinenidentitäten und automatisierte Zugriffsentscheidungen neben etablierten Netzwerkrichtlinienthemen adressieren.
Partnerschaften und Übernahmen verändern auch den Wettbewerbsumfang. Zscaler schloss im Februar 2026 die Übernahme von SquareX ab, um die Zero-Trust-Richtliniendurchsetzung auf Browser-Umgebungen auszuweiten. Tufin und Akamai kündigten im März 2026 eine gemeinsame Lösung an, die Tufin-Richtlinienautomatisierung mit Akamai Guardicore Segmentation kombiniert. Das Richtlinienmanagement für Betriebstechnologie und IoT bleibt weniger entwickelt, da kritische Infrastrukturorganisationen IT- und Betriebssysteme verbinden. IEC 62443 bietet ein anerkanntes Kontrollrahmenwerk für industrielle Automatisierungs- und Steuerungssysteme.
Marktführer im Bereich Cybersecurity Policy Management
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
-
Check Point Software Technologies Ltd.
-
Microsoft Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- August 2026: Tufin veröffentlichte Tufin Orchestration Suite (TOS) 5.3 und fügte KI-gestützte Segmentation Intelligence hinzu, die die Segmentierungsrichtlinienabsicht kontinuierlich über Multi-Anbieter-Hybridumgebungen hinweg validiert. Die Version erweiterte die Unified Control Plane um automatisierte Bereitstellung für Cisco Meraki, Automatisierung von Zugriffsanfragen für VMware NSX-T, Governance nativer AWS-Firewalls und Integration von Palo Alto Strata Cloud Manager, wodurch das Richtlinienmanagement über Cloud, SASE, On-Premises und Mikrosegmentierung von einer einzigen Plattform aus konsolidiert wird.
- Juli 2026: AlgoSec startete Horizon A33.30 und führte native Compliance-Berichte für NIS2, aktualisierte PCI DSS- und SWIFT-Rahmenwerke, KI-gestützte Richtlinienabfragen in natürlicher Sprache, erweiterte Azure Firewall-Automatisierung sowie vollständige Unterstützung für Google Cloud-Sicherheitsdienste und AWS Network Firewall ein. Die Version adressierte direkt die 20 % der Organisationen, die noch immer hauptsächlich auf manuelle Sicherheitsprozesse angewiesen sind.
- Juli 2026: Zscaler und Schwarz Digits kündigten eine Partnerschaft zur Bereitstellung einer souveränen Cloud-Sicherheitsplattform für Europa an, die Zero Trust Exchange auf der STACKIT-Cloud-Infrastruktur von Schwarz Digits in Deutschland betreibt und auf Unternehmen und Regierungsstellen mit strengen Datenschutzanforderungen gemäß NIS2 und DSGVO abzielt.
- Mai 2026: Zscaler kündigte seine Absicht an, Symmetry Systems zu übernehmen, einen Spezialisten für Identitätszuordnung und KI-Agenten-Datenzugriffsintelligenz, um die Zero Trust Exchange-Governance auf KI-Agenten-zu-Anwendungs- und Agenten-zu-Agenten-Kommunikation auszuweiten und die durch autonome KI-Agenten mit flüchtigen Identitäten und geerbten Berechtigungen entstehende Richtlinienlücke zu schließen.


Berichtsumfang des globalen Cybersecurity Policy Management Marktes
Der Cybersecurity Policy Management Markt umfasst Softwarelösungen und zugehörige Dienstleistungen, die es Organisationen ermöglichen, Cybersicherheitsrichtlinien, -standards, -verfahren und Kontrollrahmenwerke in Unternehmensumgebungen zu erstellen, zu verwalten, zu verteilen, zu überwachen, durchzusetzen und zu aktualisieren. Diese Plattformen unterstützen das Lebenszyklusmanagement von Richtlinien, regulatorische Compliance, Governance, Risikomanagement, Ausrichtung von Sicherheitskontrollen, Richtlinienbestätigung, Ausnahmemanagement und kontinuierliche Überwachung, um die Einhaltung interner Sicherheitsanforderungen und externer regulatorischer Mandate sicherzustellen.
Der Bericht zum Cybersecurity Policy Management Markt ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellung (Cloud und On-Premises), Unternehmensgröße (Großunternehmen sowie Kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Industrielle Fertigung, Einzelhandel und E-Commerce, Energie und Versorgung sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Singapur | |
| Übriges Asien-Pazifik | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Türkei | |
| Israel | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | ||
| Nach Bereitstellung | Cloud | |
| On-Premises | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Übriges Asien-Pazifik | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Türkei | ||
| Israel | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der aktuelle Cybersecurity Policy Management Markt?
Der Cybersecurity Policy Management Markt wurde im Jahr 2025 auf 2,96 Milliarden USD geschätzt und wird im Jahr 2026 auf 3,29 Milliarden USD geschätzt. Es wird prognostiziert, dass er bis 2031 5,48 Milliarden USD erreichen wird, unterstützt durch die Nachfrage nach konsistenten Regeln in hybriden Umgebungen. Der Cybersecurity Policy Management Markt verbindet Firewall-, Cloud- und Zugriffsrichtlinien-Governance. Er unterstützt schnellere Überprüfung, Rückverfolgbarkeit und koordinierte Kontrolländerungen für Unternehmensteams.
Welche Wachstumsrate wird bis 2031 erwartet?
Der Markt wird voraussichtlich von 2026 bis 2031 einen CAGR von 11,20 % verzeichnen. Der Cybersecurity Policy Management Markt wird durch Cloud-Einführung, Richtlinienautomatisierung und den Bedarf an kontinuierlichen Compliance-Nachweisen unterstützt. Er adressiert auch langsamere manuelle Überprüfungsprozesse in verteilten Umgebungen. Diese Bedingungen unterstützen wiederkehrende Plattform- und Dienstleistungsnachfrage.
Welche Komponente führt die Ausgaben im Cybersecurity Policy Management an?
Software führte mit einem Umsatzanteil von 67,80 % im Jahr 2025, da Unternehmen dauerhafte Tools für Richtlinientransparenz, Regelverwaltung und Compliance-Prüfungen benötigen. Dienstleistungen werden voraussichtlich schneller wachsen, da Kunden Implementierungs-, Integrations- und Beratungsunterstützung benötigen. KI-gestützte Funktionen können routinemäßige Überprüfungen nach der Erstbereitstellung reduzieren. Sie können auch dazu beitragen, routinemäßige Änderungsvalidierungs-Workflows zu standardisieren.
Warum expandiert die Cloud-Bereitstellung?
Cloud hielt im Jahr 2025 einen Umsatzanteil von 71,23 % und wird bis 2031 voraussichtlich mit einem CAGR von 12,26 % wachsen. Es hilft Sicherheitsteams, verteilte Kontrollen über Cloud-, SASE-, Edge- und On-Premises-Umgebungen durch einen zentralen Dienst zu verwalten. Souveräne Cloud-Vereinbarungen können auch Datenschutzanforderungen berücksichtigen. Dies hält die Cloud-Bereitstellung in regulierten Umgebungen relevant.
Welcher Endnutzersektor ist der größte Käufer?
BFSI hielt im Jahr 2025 einen Umsatzanteil von 32,78 %, unterstützt durch umfangreiche Anforderungen an operative Resilienz, Zahlungssicherheit und Datenschutz. Finanzinstitute benötigen Kontrollen, die dokumentiert, überwacht, bei Prüfungen überprüft und mit regulatorischen Pflichten abgestimmt sind. Dies macht die Richtlinien-Governance zu einer fortlaufenden betrieblichen Anforderung. Es unterstützt auch bessere Nachweise für Kontrollbewertungen.
Welche Kundengruppe hat die schnellste Wachstumsprognose im Cybersecurity Policy Management Markt?
KMU werden bis 2031 voraussichtlich mit einem CAGR von 12,78 % wachsen, da Cloud-Bereitstellung und verwaltete Dienste die Kosten und das für die Bereitstellung erforderliche Fachwissen senken. Regulatorische Selbstbewertungstools können eine formalere Sicherheits-Governance bei kleineren Organisationen fördern. Geführte Workflows können den Bedarf an spezialisierter Administration weiter reduzieren. Dieser Ansatz verbessert den Zugang zu strukturierter Richtlinienaufsicht.


 Ihre Daten sind sicher und werden niemals verkauft oder weitergegeben.
