
Marktgröße und Marktanteil für Ransomware-Response-Retainer-Dienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 9.70 Milliarden US-Dollar |
| Marktgröße (2032) | 20.44 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 16.08 % |
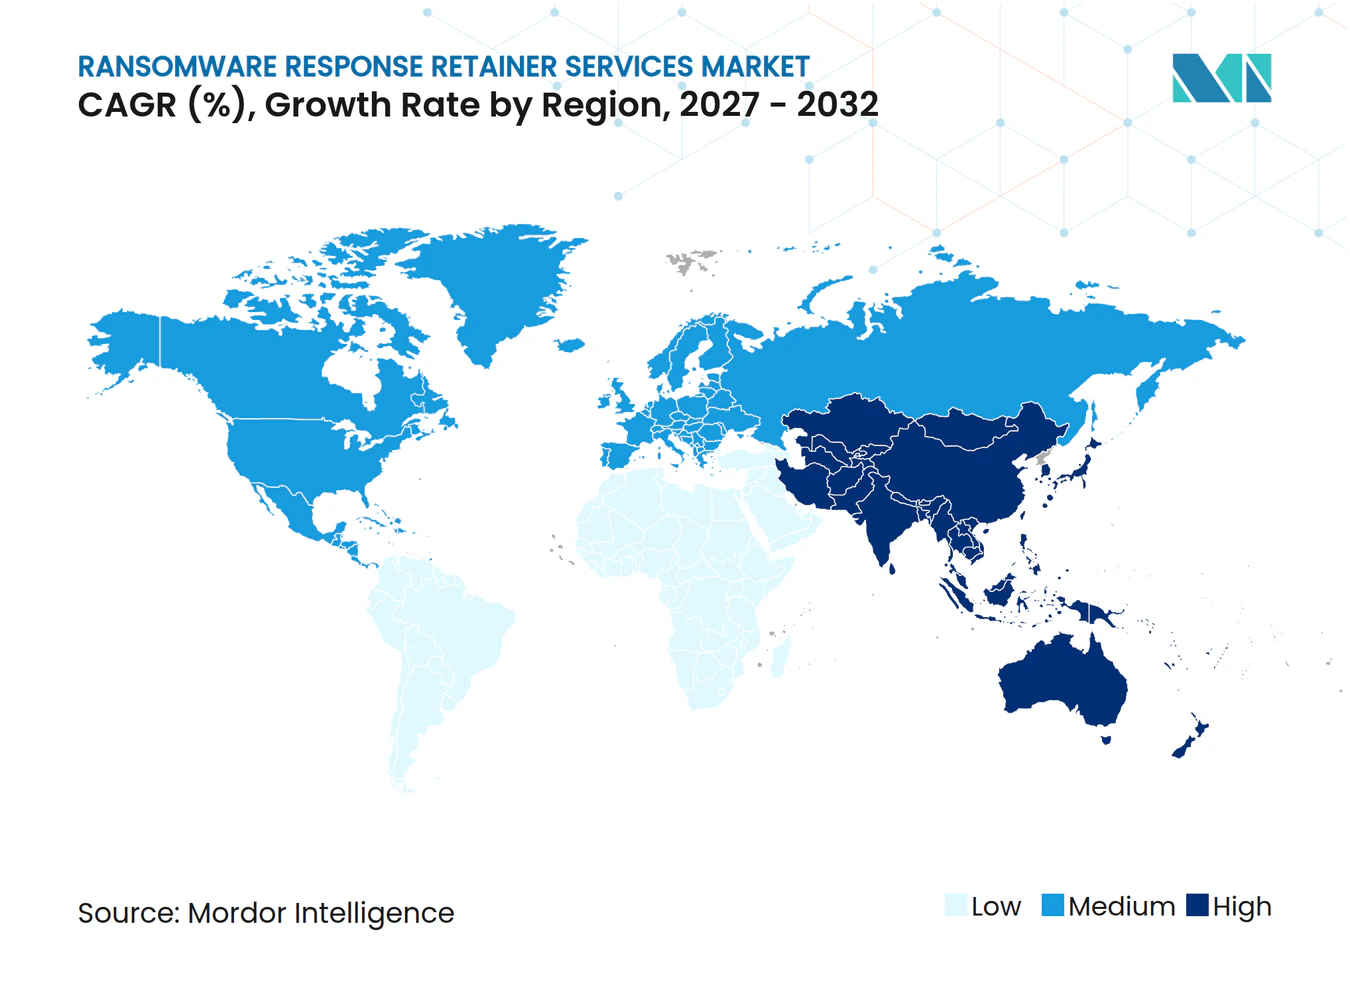
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Ransomware-Response-Retainer-Dienste von Mordor Intelligence
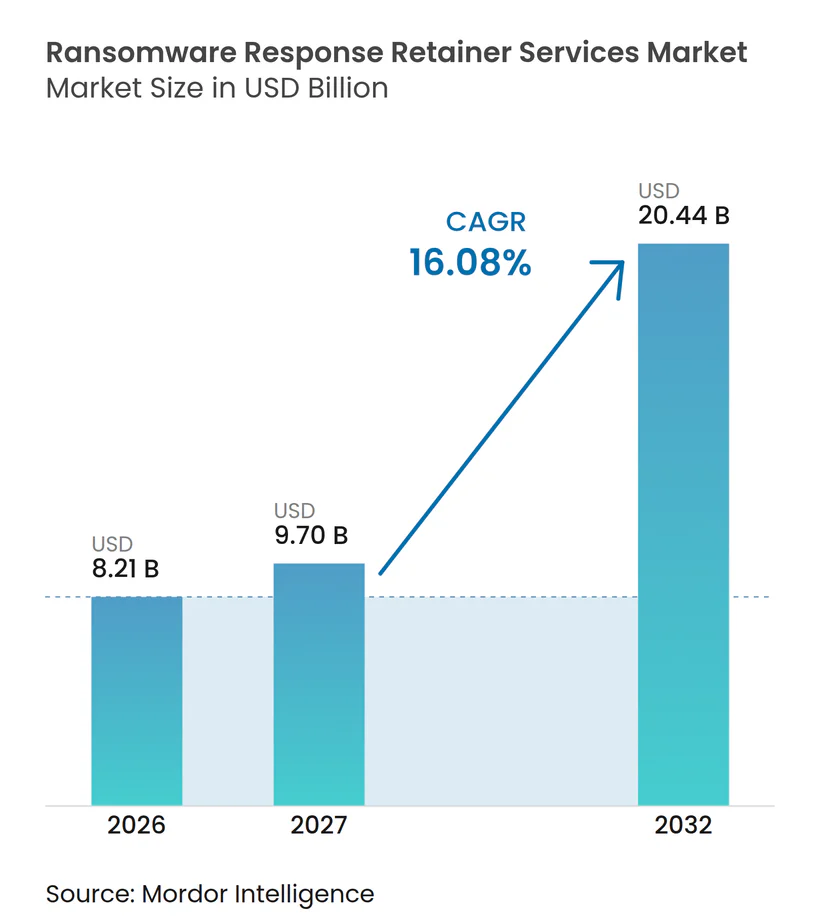
Die Marktgröße für Ransomware-Response-Retainer-Dienste wird voraussichtlich von 8,21 Milliarden USD im Jahr 2026 und 9,70 Milliarden USD im Jahr 2027 auf 20,44 Milliarden USD bis 2032 anwachsen, was einem CAGR von 16,08 % zwischen 2027 und 2032 entspricht. Der Markt für Ransomware-Response-Retainer-Dienste wird durch den Wandel hin zu Doppelerpressungsangriffen gestützt, bei denen Angreifer Systeme verschlüsseln und Daten entwenden, was den Wert einer vorbereiteten rechtlichen und technischen Reaktion erhöht. Kurze Meldefristen machen vorvertraglich gesicherte forensische Kapazitäten für regulierte Organisationen immer wichtiger. Auch die Erneuerungsprozesse von Cyberversicherungen stützen die Nachfrage, da Versicherer zunehmend genehmigte Reaktionswege und etablierte Anbieter erwarten. Plattformintegrierte Anbieter stärken ihre Position, indem sie Bedrohungsintelligenz, Endpunktdaten, Cloud-Untersuchungen und Reaktionsdienste in einer einzigen Vereinbarung bündeln. Flexible Kreditvereinbarungen schaffen eine Chance für den Markt für Ransomware-Response-Retainer-Dienste, Käufer zu bedienen, die Bereitschaftsarbeit und Notfallunterstützung benötigen, ohne separate Verträge aufrechterhalten zu müssen.
Wichtigste Erkenntnisse des Berichts
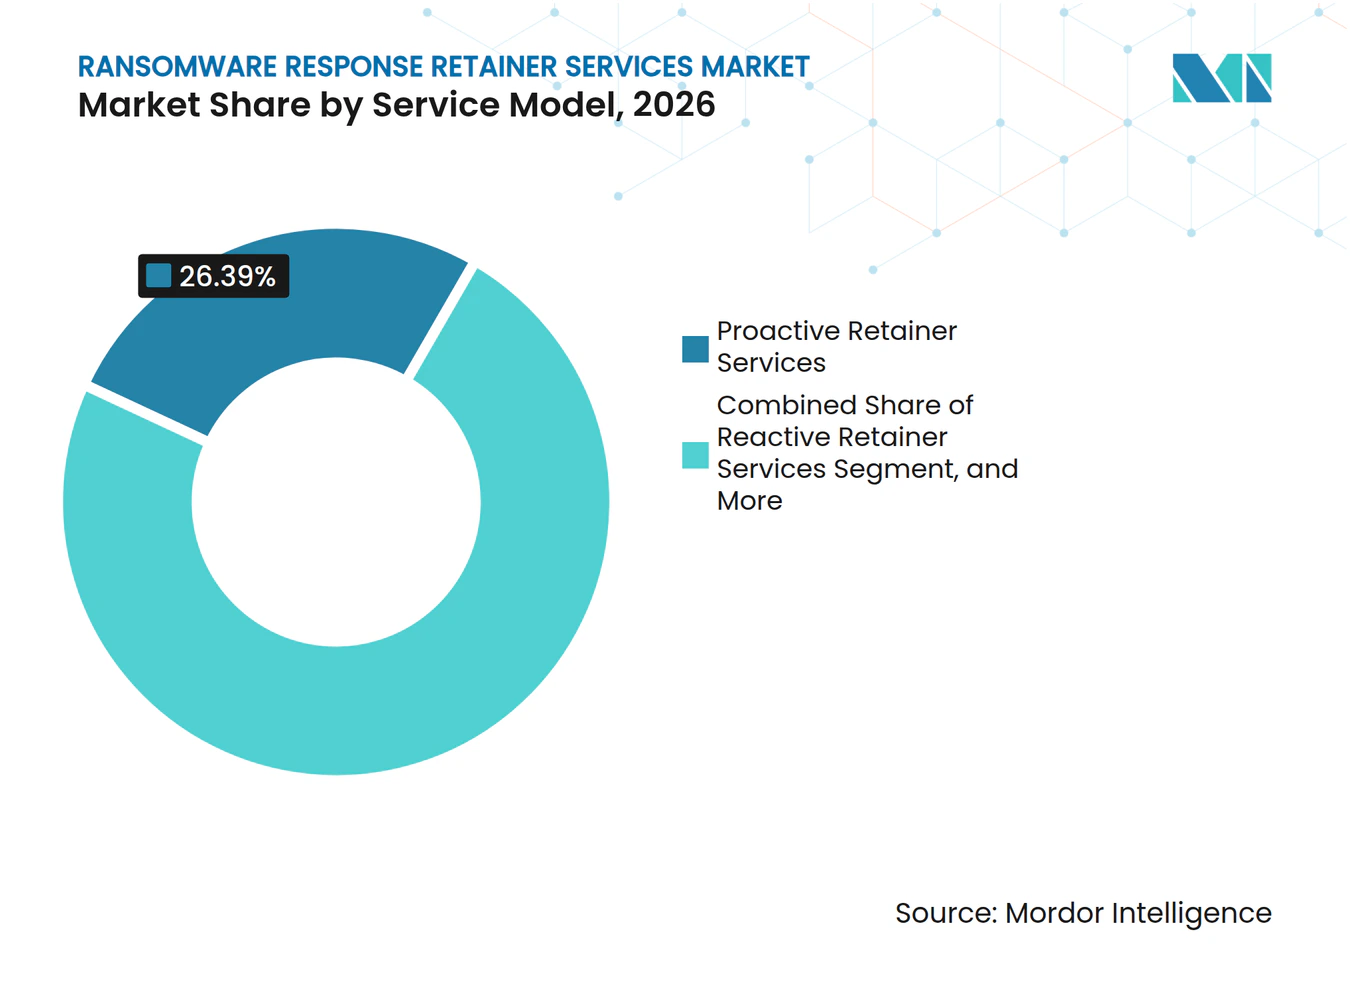
- Nach Servicemodell hielten proaktive Retainer-Dienste im Jahr 2026 einen Umsatzanteil von 26,39 % am Markt für Ransomware-Response-Retainer-Dienste, während hybride proaktive und reaktive Vereinbarungen bis 2032 voraussichtlich mit einem CAGR von 17,44 % wachsen werden.
- Nach Bereitstellungsmodell hielt die Remote-First-Bereitstellung im Jahr 2026 einen Anteil von 56,97 % und wird bis 2032 voraussichtlich mit einem CAGR von 17,12 % wachsen.
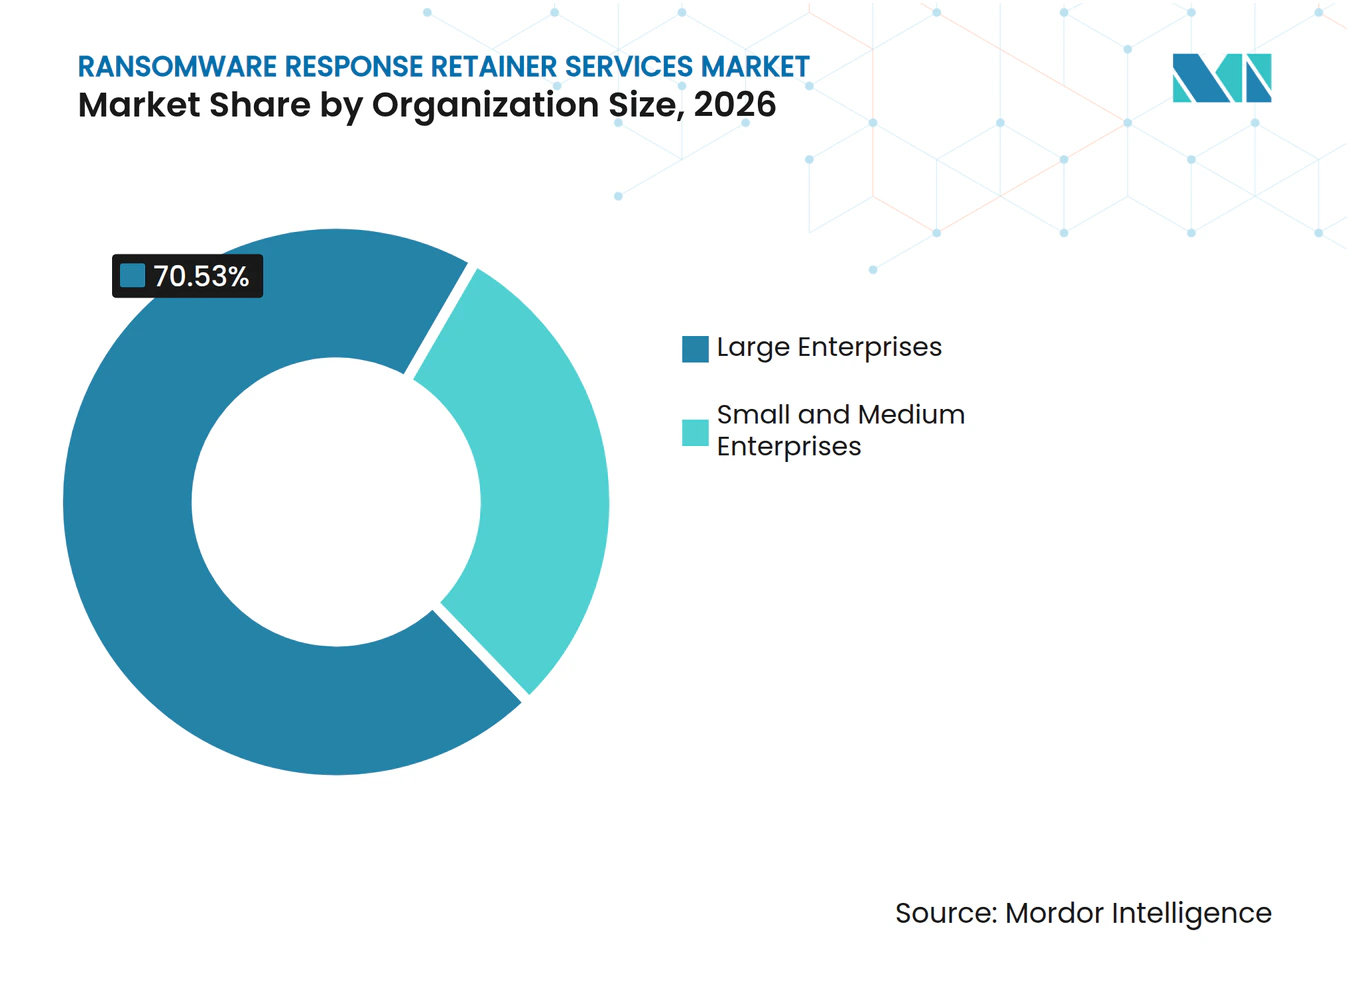
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 70,53 % am Markt für Ransomware-Response-Retainer-Dienste, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einem CAGR von 18,29 % wachsen werden.
- Nach Endnutzer hielt BFSI im Jahr 2026 einen Umsatzanteil von 25,18 %, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einem CAGR von 19,17 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 39,21 % am Markt für Ransomware-Response-Retainer-Dienste, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 19,42 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Eskalation von Ransomware und Doppelerpressung | +5.1% | Global, höchste Intensität in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Verbindliche Fristen zur Offenlegung und Meldung von Vorfällen | +3.7% | Nordamerika und Europa als Kernregionen, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum sowie den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Anforderungen von Cyberversicherungen an Retainer und Panel-Anbieter | +3.0% | Nordamerika und Europa, asiatisch-pazifischer Raum im Entstehen | Mittelfristig (2–4 Jahre) |
| Mangel an internen Fachkräften für digitale Forensik und Incident Response | +2.3% | Global | Langfristig (≥ 4 Jahre) |
| Einsatz von KI-beschleunigtem Social Engineering und Erpressung durch Bedrohungsakteure | +1.7% | Global, am stärksten in Nordamerika und Westeuropa | Kurzfristig (≤ 2 Jahre) |
| Retainer-Wirtschaftlichkeit für Cloud-, Identitäts- und Drittanbieter-Angriffspfade | +1.4% | Nordamerika und asiatisch-pazifischer Raum als Kernregionen | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalation von Ransomware und Doppelerpressung
Der Markt für Ransomware-Response-Retainer-Dienste wird durch Angriffe geprägt, die Systemverschlüsselung mit Datendiebstahl und der Androhung einer öffentlichen Veröffentlichung kombinieren. Zscaler meldete einen Anstieg der blockierten Ransomware-Angriffe von 145,9 % im Jahresvergleich im Zeitraum von April 2024 bis April 2025. Die Forschungsergebnisse des Unternehmens verzeichneten zudem 238,5 TB an Datenexfiltration über 10 große Ransomware-Familien sowie einen Anstieg der öffentlichen Erpressungsoffenlegungen um 70,1 %. Coalition berichtete, dass Doppelerpressungsfälle im Jahr 2025 70 % der Ransomware-Schadensfälle ausmachten, während die anfänglichen Lösegeldforderungen im Jahresvergleich um 47 % stiegen. Derselbe Bericht bezifferte die durchschnittlichen Kosten eines Ransomware-Schadensfalls im Jahr 2025 auf 1,18 Millionen USD, verglichen mit 705.000 USD im Jahr 2024. Diese Kosten machen einen vorab vereinbarten Prozess für Untersuchung, rechtliche Koordination und Reaktion wertvoller als das Warten auf die Identifizierung von Dienstleistern, nachdem ein Vorfall begonnen hat.
Verbindliche Fristen zur Offenlegung und Meldung von Vorfällen
Der Markt für Ransomware-Response-Retainer-Dienste profitiert von Meldevorschriften, die wenig Zeit für die Auswahl eines forensischen Anbieters lassen. Die NIS2-Leitlinien verlangen eine Frühwarnung innerhalb von 24 Stunden nach Kenntnisnahme und eine Vorfallsmeldung innerhalb von 72 Stunden. DORA verpflichtet Finanzunternehmen, schwerwiegende Vorfälle im Bereich der Informations- und Kommunikationstechnologie innerhalb von 4 Stunden nach der Klassifizierung unter den in der Verordnung festgelegten Umständen zu klassifizieren und zu melden. Die U.S. Securities and Exchange Commission verpflichtet einen Registranten, einen wesentlichen Cybersicherheitsvorfall innerhalb von 4 Werktagen nach der Feststellung, dass der Vorfall wesentlich ist, offenzulegen.[1] Diese Fristen machen es schwierig, Lieferantenverträge, technische Abgrenzungen und die Vorbereitung der Offenlegung erst nach einem Angriff abzuschließen. Der Markt für Ransomware-Response-Retainer-Dienste erhält daher Unterstützung, wo Vorstände Untersuchungsergebnisse mit Kommunikationsmaßnahmen gegenüber Investoren, Regulierungsbehörden und Kunden abstimmen müssen.
Anforderungen von Cyberversicherungen an Retainer und Panel-Anbieter
Cyberversicherungen verknüpfen die Vertragsverlängerung zunehmend enger mit einer geplanten Incident Response. Chubb beschreibt Cyberdienste zur Schadensminderung durch genehmigte Vereinbarungen und veranschaulicht damit, wie versicherungsgeführte Prozesse Versicherungsnehmer zu etablierten Reaktionsressourcen lenken können. LevelBlue startete seinen Resilience Retainer im März 2026 mit mehr als 50 Versicherungsgenehmigungen und einer Vertretung in mehr als 50 Versicherungspanels. Dieser Ansatz bietet Käufern einen klareren Weg zu Anbietern, die bei einem aktiven Ereignis mit den Anforderungen des Versicherers zusammenarbeiten können. Er macht einen Retainer auch weniger abhängig von diskretionären IT-Ausgaben, da er Teil der Planung zur Versicherungsverlängerung werden kann. Der Markt für Ransomware-Response-Retainer-Dienste kann davon profitieren, wenn Versicherer vorab ausgehandelte Reaktions-, Rechtsberatungs- und Krisenkommunkationsvereinbarungen als Teil der Bereitschaft bewerten.
Mangel an internen Fachkräften für digitale Forensik und Incident Response
Organisationen haben anhaltende Schwierigkeiten beim Aufbau eigener Teams für digitale Forensik und Incident Response. ISC2 stellte fest, dass 30 % der Organisationen keine Personen mit den erforderlichen Fähigkeiten finden konnten, während 29 % nicht über das Budget verfügten, um genügend Mitarbeiter einzustellen. Die Studie ergab auch, dass 25 % der Befragten Kompetenzlücken in der digitalen Forensik und Incident Response als organisatorische Schwachstelle betrachteten. Ein Retainer sichert den Zugang zu spezialisierten Ermittlern, bevor ein größerer Vorfall den Wettbewerb um verfügbare Kapazitäten erhöht. Dies ist wichtig, wenn mehrere Organisationen während einer weitreichenden Ransomware-Kampagne Hilfe benötigen. Der Markt für Ransomware-Response-Retainer-Dienste dient daher als Kapazitätsoption für Käufer, die kein dauerhaftes Spezialistenteam rechtfertigen können.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Kosten für spezialisierte DFIR-Kapazitäten und Beweissicherungstools | -0.8% | Global, am stärksten im asiatisch-pazifischen Raum und in Südamerika | Langfristig (≥ 4 Jahre) |
| Beschaffungs- und Budgethürden für vorausbezahlte Retainer-Verpflichtungen | -0.6% | Global, am stärksten in kleinen und mittleren Unternehmenssegmenten | Mittelfristig (2–4 Jahre) |
| Grenzüberschreitende Einschränkungen bei Beweissicherung, Datenspeicherort und rechtlichem Privileg | -0.5% | Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Kapazitätsengpässe bei gleichzeitigen Vorfällen während größerer Kampagnen | -0.4% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Kosten für spezialisierte DFIR-Kapazitäten und Beweissicherungstools
Die Kosten für Spezialisten und Beweissicherungstools können die Akzeptanz einschränken, insbesondere bei Käufern aus dem mittleren Marktsegment. Veröffentlichte Jahresretainer von US-amerikanischen Anbietern reichen für bestimmte Angebote von 37.000 USD bis 105.000 USD. Ein Anbieter benötigt außerdem Cloud-Beweissicherung, Endpunkt-Telemetrie, Arbeitsspeicher-Forensik und Zertifizierungen, die den Erwartungen von Kunden und Versicherern entsprechen. Diese Anforderungen spiegeln sich im Preis für erfahrene Ermittler und in den Kosten für die Aufrechterhaltung einer aktiven Praxis wider. Käufer mit begrenzten Sicherheitsbudgets müssen vorausbezahlte Reaktionskapazitäten gegen operative Sicherheitskontrollen abwägen, die eine sofortige Finanzierung erfordern. Dieses Hemmnis kann die Akzeptanz im Markt für Ransomware-Response-Retainer-Dienste verlangsamen, wo Servicegebühren eher als Bereitschaftskosten denn als Betriebsausgaben betrachtet werden.
Beschaffungs- und Budgethürden für vorausbezahlte Retainer-Verpflichtungen
Vorausbezahlte Vereinbarungen können schwer zu genehmigen sein, wenn Vorfälle nicht nach einem vorhersehbaren Zeitplan eintreten. Finanzteams konzentrieren sich möglicherweise eher auf Auslastungsraten als auf den Wert reservierter Reaktionskapazitäten. CrowdStrike führte Flex for Services im März 2026 ein und bot berechtigten Neukunden 200 Stunden Dienste über seinen Zero Dollar Flex Fund an, darunter 160 Stunden Incident Response und 40 Stunden proaktive Dienste. LevelBlue führte ein fondsbasiertes Modell mit 100 % Übertrag ein, das Bedenken hinsichtlich ungenutzter Guthaben ausräumt.[2] Diese Geschäftsmodelle reduzieren einen wesentlichen Einwand, beseitigen jedoch nicht die Notwendigkeit für Käufer, den Anbieterwert zu bewerten und ein Jahresbudget zuzuweisen. Der Markt für Ransomware-Response-Retainer-Dienste muss daher einen klaren Zusammenhang zwischen Bereitschaftsarbeit und finanzieller Widerstandsfähigkeit aufzeigen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicemodell:
Hybride Vereinbarungen expandieren neben proaktiven RetainernProaktive Retainer-Dienste hielten im Jahr 2026 einen Marktanteil von 26,39 % am Markt für Ransomware-Response-Retainer-Dienste und waren damit das größte Servicemodell. Diese Vereinbarungen unterstützen Planungsübungen, Bedrohungssuche und Bereitschaftsarbeit vor einem störenden Ereignis. Sie schaffen auch eine regelmäßigere Beziehung zwischen Anbieter und Kunde, was das Wissen über Systeme, Ansprechpartner und Entscheidungsrechte verbessern kann. Hybride proaktive und reaktive Vereinbarungen werden bis 2032 voraussichtlich mit einem CAGR von 17,44 % wachsen. Die Marktgröße für Ransomware-Response-Retainer-Dienste bei hybriden Vereinbarungen profitiert von einem einzigen Kreditpool, der Bereitschaftsaktivitäten und Notfallreaktionen finanzieren kann.
Hybride Strukturen reduzieren die Sorge, dass eine reaktive Vereinbarung in einem ruhigen Jahr ungenutzt bleibt. Sie können auch verhindern, dass ein Kunde während eines Vorfalls feststellt, dass seine reservierten Stunden für rechtliche, technische und Wiederherstellungsarbeiten nicht ausreichen. CrowdStrike startete Flex for Services im März 2026, um Kunden die Nutzung eines einzigen Verbrauchsmodells für Incident Response, Bedrohungssuche und KI-Beratungsdienste zu ermöglichen. Der Resilience Retainer von LevelBlue kombinierte ebenfalls eine fondsbasierte Vereinbarung mit Übertragsregelungen. Diese Ansätze stützen die anhaltende Nachfrage im Markt für Ransomware-Response-Retainer-Dienste, obwohl reaktive Vereinbarungen für spezialisierte Anbieter, die sich auf dringende Verhandlungen und Wiederherstellung konzentrieren, weiterhin relevant bleiben.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodell:
Remote-First-Bereitstellung hat Skalierung, während Vor-Ort-Arbeit wichtig bleibtDie Remote-First-Bereitstellung machte im Jahr 2026 56,97 % des Marktanteils für Ransomware-Response-Retainer-Dienste aus und wird bis 2032 voraussichtlich mit einem CAGR von 17,12 % wachsen. Sie ermöglicht es einem Anbieter, mit der Beweissicherung und Triage zu beginnen, ohne auf Reisen warten zu müssen. Palo Alto Networks Unit 42 berichtete, dass Daten aus Software-as-a-Service-Anwendungen im Jahr 2025 in 23 % der untersuchten Fälle auftauchten, verglichen mit 6 % im Jahr 2022. Diese Verschiebung bedeutet, dass relevante Beweise häufig in Cloud-Diensten liegen, wo ein physisches Erscheinen kaum zusätzlichen Wert bietet. Die Remote-Bereitstellung unterstützt auch grenzüberschreitende Kunden, bei denen ein sofortiger Zugriff auf Endpunkt- und Identitätsdaten verfügbar ist.
Unit 42 berichtete, dass die schnellste Gruppe von Angreifern im Jahr 2025 innerhalb von 72 Minuten zur Datenexfiltration gelangte, verglichen mit 285 Minuten im Jahr 2024. Dieses Timing begünstigt die Remote-Aktivierung, da die ersten Ermittlungsentscheidungen möglicherweise innerhalb von Minuten erforderlich sind. Die Vor-Ort-Bereitstellung bleibt in Umgebungen mit Betriebstechnologie, bei physischen Beweisfällen und an Standorten wichtig, die Ermittler mit lokalen Sprachkenntnissen oder datenspeicherortkonformen Tools erfordern. Die hybride Bereitstellung bietet multinationalen Unternehmen eine erste Remote-Überprüfung, gefolgt von einem Vor-Ort-Besuch, wenn sich die Untersuchung auf Legacy-Systeme oder industrielle Umgebungen ausdehnt. Dieses Servicemodell stützt den Markt für Ransomware-Response-Retainer-Dienste, da die richtige Bereitstellungsmethode von den betroffenen Systemen und dem rechtlichen Standort der Beweise abhängt.
Nach Unternehmensgröße:
Großunternehmen führen, während kleine und mittlere Unternehmen Zugang gewinnenGroßunternehmen hielten im Jahr 2026 70,53 % des Marktes für Ransomware-Response-Retainer-Dienste. Ihre Größe bringt eine höhere regulatorische Exposition, komplexere Technologieumgebungen und einen größeren Bedarf an der Koordination von rechtlichen, technischen, versicherungsbezogenen und kommunikativen Aufgaben mit sich. Coalition stellte fest, dass Organisationen mit einem Umsatz von über 100 Millionen USD im Jahr 2025 eine 5-mal höhere Schadenshäufigkeit aufwiesen als kleinere Unternehmen. Diese Unternehmen können einen Retainer auch nutzen, um Unterstützung über mehrere Geschäftsbereiche und Länder hinweg zu reservieren. Ihre Beschaffungsteams verfügen in der Regel über die Ressourcen, um detaillierte Servicelevel und die Kompatibilität mit Versicherern zu bewerten.
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einem CAGR von 18,29 % wachsen. Flexible Pakete senken die Einstiegshürde für Organisationen, die bisher keinen formellen Beschaffungsprozess für spezialisierte Incident Response hatten. Arctic Wolf führte im Mai 2025 den Incident360 Retainer mit proaktiver Bereitschaft und vollständiger Reaktionsabdeckung für 1 größeren Vorfall während der Vertragslaufzeit ein.[3] S&J und CyLeague Holdings führten in Japan ein vorvertraglich vereinbartes Reaktionspaket für Organisationen mit 300 oder mehr Mitarbeitern ab 1 Million JPY (6.800 USD) pro Jahr ein. Im Markt für Ransomware-Response-Retainer-Dienste können klare Abdeckung, definierte Reaktionszeiten und Kreditflexibilität den Einkauf für diese Gruppe vereinfachen.

Nach Endnutzer:
BFSI stützt den Umsatz, während Gesundheitswesen und Biowissenschaften schneller wachsenBFSI hielt im Jahr 2026 25,18 % des Marktes für Ransomware-Response-Retainer-Dienste. Finanzinstitute unterliegen einer anspruchsvollen Gruppe von Meldepflichten, darunter Vorschriften der U.S. Securities and Exchange Commission, Erwartungen des New York Department of Financial Services und europäische Anforderungen an die digitale operationale Resilienz. Ein vorvertraglich vereinbarter Anbieter hilft dieser Gruppe, technische Erkenntnisse mit regulatorischen und investorenbezogenen Kommunikationsmaßnahmen zu koordinieren. Die Anforderung ist besonders stark, wenn ein Ereignis Zahlungssysteme, den Handel, personenbezogene Daten oder Drittanbieter betrifft.
Das Gesundheitswesen und die Biowissenschaften werden bis 2032 voraussichtlich mit einem CAGR von 19,17 % wachsen. Zscaler identifizierte das Gesundheitswesen in seiner Ransomware-Forschung 2025 unter den 3 am stärksten angegriffenen Sektoren, während seine Daten auch einen Anstieg der Ransomware-Angriffe auf Öl und Gas um 935 % im Jahresvergleich zeigten. Das Gesundheitswesen benötigt eine schnelle Wiederherstellung, da Betriebsunterbrechungen Patientenversorgung und sensible Informationen beeinträchtigen können. Anbieter von Informationstechnologie und Telekommunikation benötigen ebenfalls reservierte Kapazitäten, da Software-as-a-Service-Integrationen, OAuth-Berechtigungen und Beziehungen zu Managed-Service-Providern Drittanbieter-Angriffspfade schaffen können. Fertigung, Energie und Versorgungsunternehmen, Einzel- und E-Commerce sowie andere Endnutzer erweitern den Markt für Ransomware-Response-Retainer-Dienste auf verschiedene operative Umgebungen.
Geografische Analyse
Markt für Ransomware-Reaktions-Retainer-Dienste in Nordamerika
Nordamerika hielt 2026 einen regionalen Umsatzanteil von 39,21 %. Die Region verfügt über ein dichtes Netz an Meldepflichten, darunter die 4-Geschäftstage-Offenlegungsfrist der U.S. Securities and Exchange Commission nach einer Wesentlichkeitsfeststellung. Die Vorschriften des New York Department of Financial Services verpflichten betroffene Unternehmen, die Behörde innerhalb von 72 Stunden nach einem meldepflichtigen Cybersicherheitsereignis zu benachrichtigen.[4] US-amerikanische Bankenorganisationen müssen ihre primäre Bundesaufsichtsbehörde innerhalb von 36 Stunden benachrichtigen, nachdem sie festgestellt haben, dass ein qualifizierender Computersicherheitsvorfall eingetreten ist. Diese Anforderungen machen vertraglich vereinbarte forensische Unterstützung zu einer praktischen Compliance-Ressource für Finanz- und andere regulierte Unternehmen.
Markt für Ransomware-Reaktions-Retainer-Dienste in Europa
Europa ist die zweitgrößte Region und wird durch NIS2, das die Verantwortlichkeiten für Cyberrisiken auf kritische Sektoren ausweitet, sowie durch DORA geprägt, das strenge Meldeprozesse für Finanzunternehmen festlegt. Die Marktgröße für Ransomware-Reaktions-Retainer-Dienste in Europa wird zudem durch Anforderungen an die Beweissicherung, den Datenschutz und jurisdiktionelle Vorgaben beeinflusst. Diese Faktoren begünstigen Anbieter, die lokale Sprachanforderungen erfüllen und datenschutzkonforme Workflows mit Datenresidenz aufrechterhalten können. Europäische Käufer wählen möglicherweise Anbieter mit regionaler Lieferkapazität, selbst wenn eine globale Plattform dieselben technischen Kernwerkzeuge anbietet.
Markt für Ransomware-Reaktions-Retainer-Dienste in APAC und MEA
Asien-Pazifik wird voraussichtlich bis 2032 mit einem CAGR von 19,42 % wachsen. Die indische Versicherungsaufsichtsbehörde erließ im März 2025 eine Anordnung, die regulierte Versicherer verpflichtet, Experten für Cyber-Incident-Response und digitale Forensik im Voraus zu verpflichten. Indien schreibt außerdem vor, dass meldepflichtige Cybervorfälle innerhalb von 6 Stunden an CERT-In gemeldet werden müssen. Japan, China, der Nahe Osten und Afrika stellen wichtige Bereiche der künftigen Nachfrage dar, da die digitale Infrastruktur ausgebaut wird und die lokale Fachkapazität begrenzt bleibt. Regionale Käufer werden Servicemodelle benötigen, die Sprache, Datenspeicherort und die Verfügbarkeit von Ermittlern bei grenzüberschreitenden Vorfällen berücksichtigen.
Wettbewerbslandschaft
Marktkonzentration
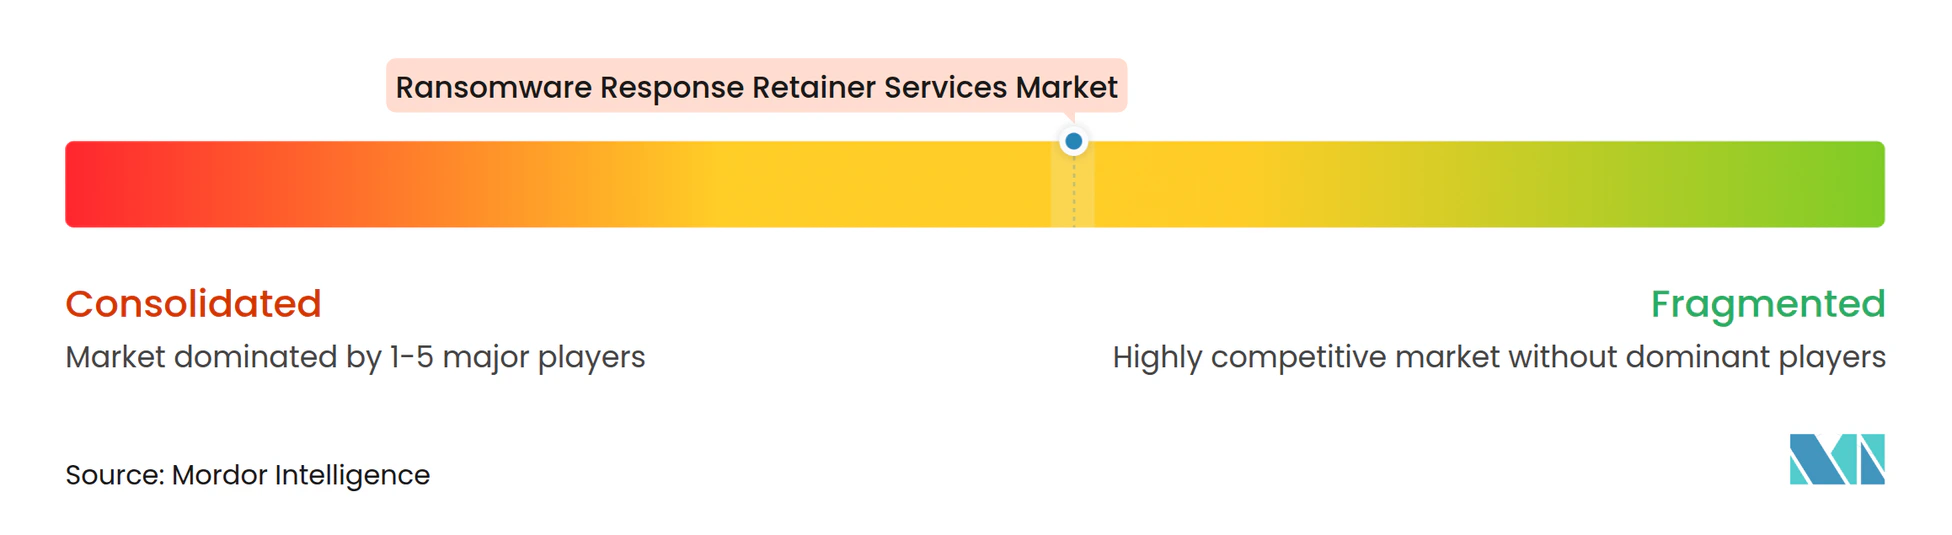
Der Markt für Ransomware-Response-Retainer-Dienste ist unterhalb der führenden plattformintegrierten Anbieter mäßig fragmentiert. CrowdStrike, Kroll, Palo Alto Networks Unit 42, IBM X-Force und Mandiant verfügen durch ihre Technologieplattformen, anerkannte Incident-Response-Praktiken und Versicherungsbeziehungen über eine starke Sichtbarkeit im Unternehmensbereich. Spezialisten wie Coveware, Arete und Sygnia konkurrieren durch Erfahrung in Ransomware-Verhandlungen und schnelle Einsatznetzwerke. Käufer bevorzugen zunehmend einen Anbieter, der Bedrohungsintelligenz, Endpunktinformationen, Cloud-Forensik, rechtliche Koordination und Notfallreaktion verknüpfen kann. Diese Präferenz fördert die Konsolidierung und übt Druck auf kleinere Anbieter aus, die nur einen Teil des Reaktionsprozesses abdecken.
CrowdStrike startete Flex for Services im März 2026 und erweiterte sein Verbrauchsmodell auf expertengeführte Dienste, die Incident Response, Bedrohungssuche und KI-Beratungsarbeit umfassen. CrowdStrike unterzeichnete im September 2025 außerdem eine Vereinbarung zur Übernahme von Pangea für 260 Millionen USD und fügte der Falcon-Plattform KI-gestützte Erkennungs- und Reaktionsfähigkeiten hinzu. Sophos schloss im Februar 2025 die Übernahme von Secureworks für 859 Millionen USD ab. Anschließend startete das Unternehmen im Juni 2025 Sophos Emergency Incident Response als konvergierten Dienst, der Fähigkeiten beider Unternehmen kombiniert.
Kroll und CrowdStrike entwickelten Project QuiltWorks, um KI-gestützte Schwachstellenerkennung mit aktiver Vorfallsbehebung zu verbinden. Kroll erklärte im Mai 2026, dass Kunden, die mehr als 500.000 Endpunkte auf die Partnerschaft migrierten, Wiederherstellungszeiten im Stundenbereich und Gesamtbetriebskostensenkungen von bis zu 30 % erzielten. Der Markt für Ransomware-Response-Retainer-Dienste bietet auch Raum für günstigere Angebote für kleine und mittlere Unternehmen, Betriebstechnologie-Forensik und mehrsprachige Dienste, die regionalen Beweisvorschriften entsprechen. Blackpanda, S&J, CyLeague Holdings und SCSK Security veranschaulichen den Aufstieg regionaler Angebote, die auf japanische oder breitere asiatisch-pazifische Käufer abzielen. SCSK Security führte im Februar 2025 einen Basisplan für Reaktion, Schwachstellenbewertung und Bedrohungsintelligenz zu 990.000 JPY (6.700 USD) pro Jahr ein.
Branchenführer im Markt für Ransomware-Response-Retainer-Dienste
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Arete Incident Response, Inc.
-
BAE Systems plc
-
Booz Allen Hamilton Holding Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Ransomware-Reaktions-Retainer-Dienste Unternehmen in diesem Bericht
- Accenture plc
- Arctic Wolf Networks, Inc.
- Arete Incident Response, Inc.
- BAE Systems plc
- Booz Allen Hamilton Holding Corporation
- Cisco Systems, Inc.
- GuidePoint Security
- Coveware, Inc.
- CrowdStrike Holdings, Inc.
- Google LLC
- IBM Corporation
- Kroll, LLC
- NCC Group plc
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Secureworks Corp.
- Sophos Limited
- Sygnia Inc.
- WithSecure Corporation
Neueste Industrielle Entwicklungen in Markt für Ransomware-Reaktions-Retainer-Dienste
- Juli 2026: Beazley Security und Halcyon stellten den Cyber Resilience Retainer vor, einen erstmaligen Retainer, der Organisationen dabei helfen soll, sich auf Cyberangriffe vorzubereiten, ihnen standzuhalten und sich davon zu erholen – durch einen koordinierten Ansatz für Incident Management, Incident Response und Ransomware-Resilienz.
- Mai 2026: Kroll gab die ersten 150-Tage-Meilensteine seiner CrowdStrike-Partnerschaft bekannt, darunter die Mitgründung von Project QuiltWorks gemeinsam mit CrowdStrike, um KI-gestützte Schwachstellenerkennung mit aktiver Vorfallsbehebung zu verknüpfen. Kroll wurde als CrowdStrike's 2026 Americas MSSP Partner of the Year ausgezeichnet, die Wiederherstellungszeiten der Kunden sanken auf Stunden, und die Gesamtbetriebskosten gingen in migrierten Konten um bis zu 30 % zurück.
- März 2026: CrowdStrike startete Flex for Services und erweiterte sein verbrauchsbasiertes Modell auf sein gesamtes Portfolio an expertengeführten Sicherheitsdiensten, einschließlich Incident Response, Bedrohungssuche und KI-Beratung. Der begleitende Zero Dollar Flex Fund stellte berechtigten Neukunden 200 Stunden Dienste zur Verfügung – 160 Stunden Incident Response und 40 Stunden proaktive Dienste – ohne Vorabkosten und beseitigte damit die Hürde der Vorauszahlungsverpflichtung für Erstkäufer von Retainern.
- März 2026: LevelBlue startete den Resilience Retainer, ein fondsbasiertes Modell mit 100 % Übertrag und Service-Level-Vereinbarungen von bis zu 1 Stunde. Es integrierte Fähigkeiten von Cybereason, Stroz Friedberg und Trustwave und wurde von mehr als 50 Cyberversicherern genehmigt sowie in mehr als 50 Versicherungspanels aufgenommen.
Globaler Berichtsumfang für den Markt für Ransomware-Response-Retainer-Dienste
Ransomware-Response-Retainer-Dienste sind spezialisierte, abonnementbasierte Unternehmens-Cybersicherheitsvereinbarungen, die einer Organisation im Falle eines Ransomware-Angriffs sofortigen, vorrangigen Zugang zu Experten für digitale Forensik und Incident Response (DFIR) garantieren.
Der Marktbericht für Ransomware-Response-Retainer-Dienste ist segmentiert nach Servicemodell (Proaktive Retainer-Dienste, Reaktive Retainer-Dienste und Hybride proaktive und reaktive Retainer-Dienste), Bereitstellungsmodell (Remote-First-Bereitstellung, Vor-Ort-Bereitstellung und Hybride Remote- und Vor-Ort-Bereitstellung), Unternehmensgröße (Großunternehmen und kleine und mittlere Unternehmen), Endnutzer (BFSI, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Fertigung, Energie und Versorgungsunternehmen, Einzel- und E-Commerce sowie andere Endnutzerindustrien) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Proaktive Retainer-Dienste |
| Reaktive Retainer-Dienste |
| Hybride proaktive und reaktive Retainer-Dienste |
| Remote-First-Bereitstellung |
| Vor-Ort-Bereitstellung |
| Hybride Remote- und Vor-Ort-Bereitstellung |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Fertigung |
| Energie und Versorgungsunternehmen |
| Einzel- und E-Commerce |
| Andere Endnutzer |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Südafrika |
| Nach Servicemodell | Proaktive Retainer-Dienste | |
| Reaktive Retainer-Dienste | ||
| Hybride proaktive und reaktive Retainer-Dienste | ||
| Nach Bereitstellungsmodell | Remote-First-Bereitstellung | |
| Vor-Ort-Bereitstellung | ||
| Hybride Remote- und Vor-Ort-Bereitstellung | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzer | BFSI | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Fertigung | ||
| Energie und Versorgungsunternehmen | ||
| Einzel- und E-Commerce | ||
| Andere Endnutzer | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Südafrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Ransomware-Response-Retainer-Dienste?
Der Markt für Ransomware-Response-Retainer-Dienste wird voraussichtlich von 9,70 Milliarden USD im Jahr 2027 auf 20,44 Milliarden USD bis 2032 wachsen, bei einem CAGR von 16,08 %.
Was ist ein Ransomware-Response-Retainer?
Es handelt sich um eine vorvertraglich vereinbarte Vereinbarung, die einer Organisation Zugang zu Incident-Response-Unterstützung gewährt, häufig einschließlich Untersuchung, Wiederherstellung, rechtlicher Koordination und Bereitschaftsarbeit.
Warum erwerben Organisationen Ransomware-Response-Retainer?
Doppelerpressungsangriffe, kurze Meldefristen und Versicherungserwartungen erhöhen den Wert eines vor einem Vorfall vereinbarten Reaktionsanbieters.
Welches Servicemodell wächst am schnellsten?
Hybride proaktive und reaktive Vereinbarungen werden bis 2032 voraussichtlich mit einem CAGR von 17,44 % wachsen, da sie Bereitschafts- und Notfallarbeiten aus einem einzigen Kreditpool abdecken können.
Welche Organisationen sind die größten Nutzer dieser Dienste?
Großunternehmen hielten im Jahr 2026 einen Anteil von 70,53 %, was ihre regulatorische Exposition, komplexe Systeme und den Bedarf an der Koordination mehrerer Interessengruppen widerspiegelt.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einem CAGR von 19,42 % wachsen, gestützt durch sich entwickelnde regulatorische Anforderungen und eine expandierende digitale Infrastruktur.