
OT Incident Response Services Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.75 Milliarden US-Dollar |
| Marktgröße (2032) | 4.32 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 19.86 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
OT Incident Response Services Marktanalyse von Mordor Intelligence
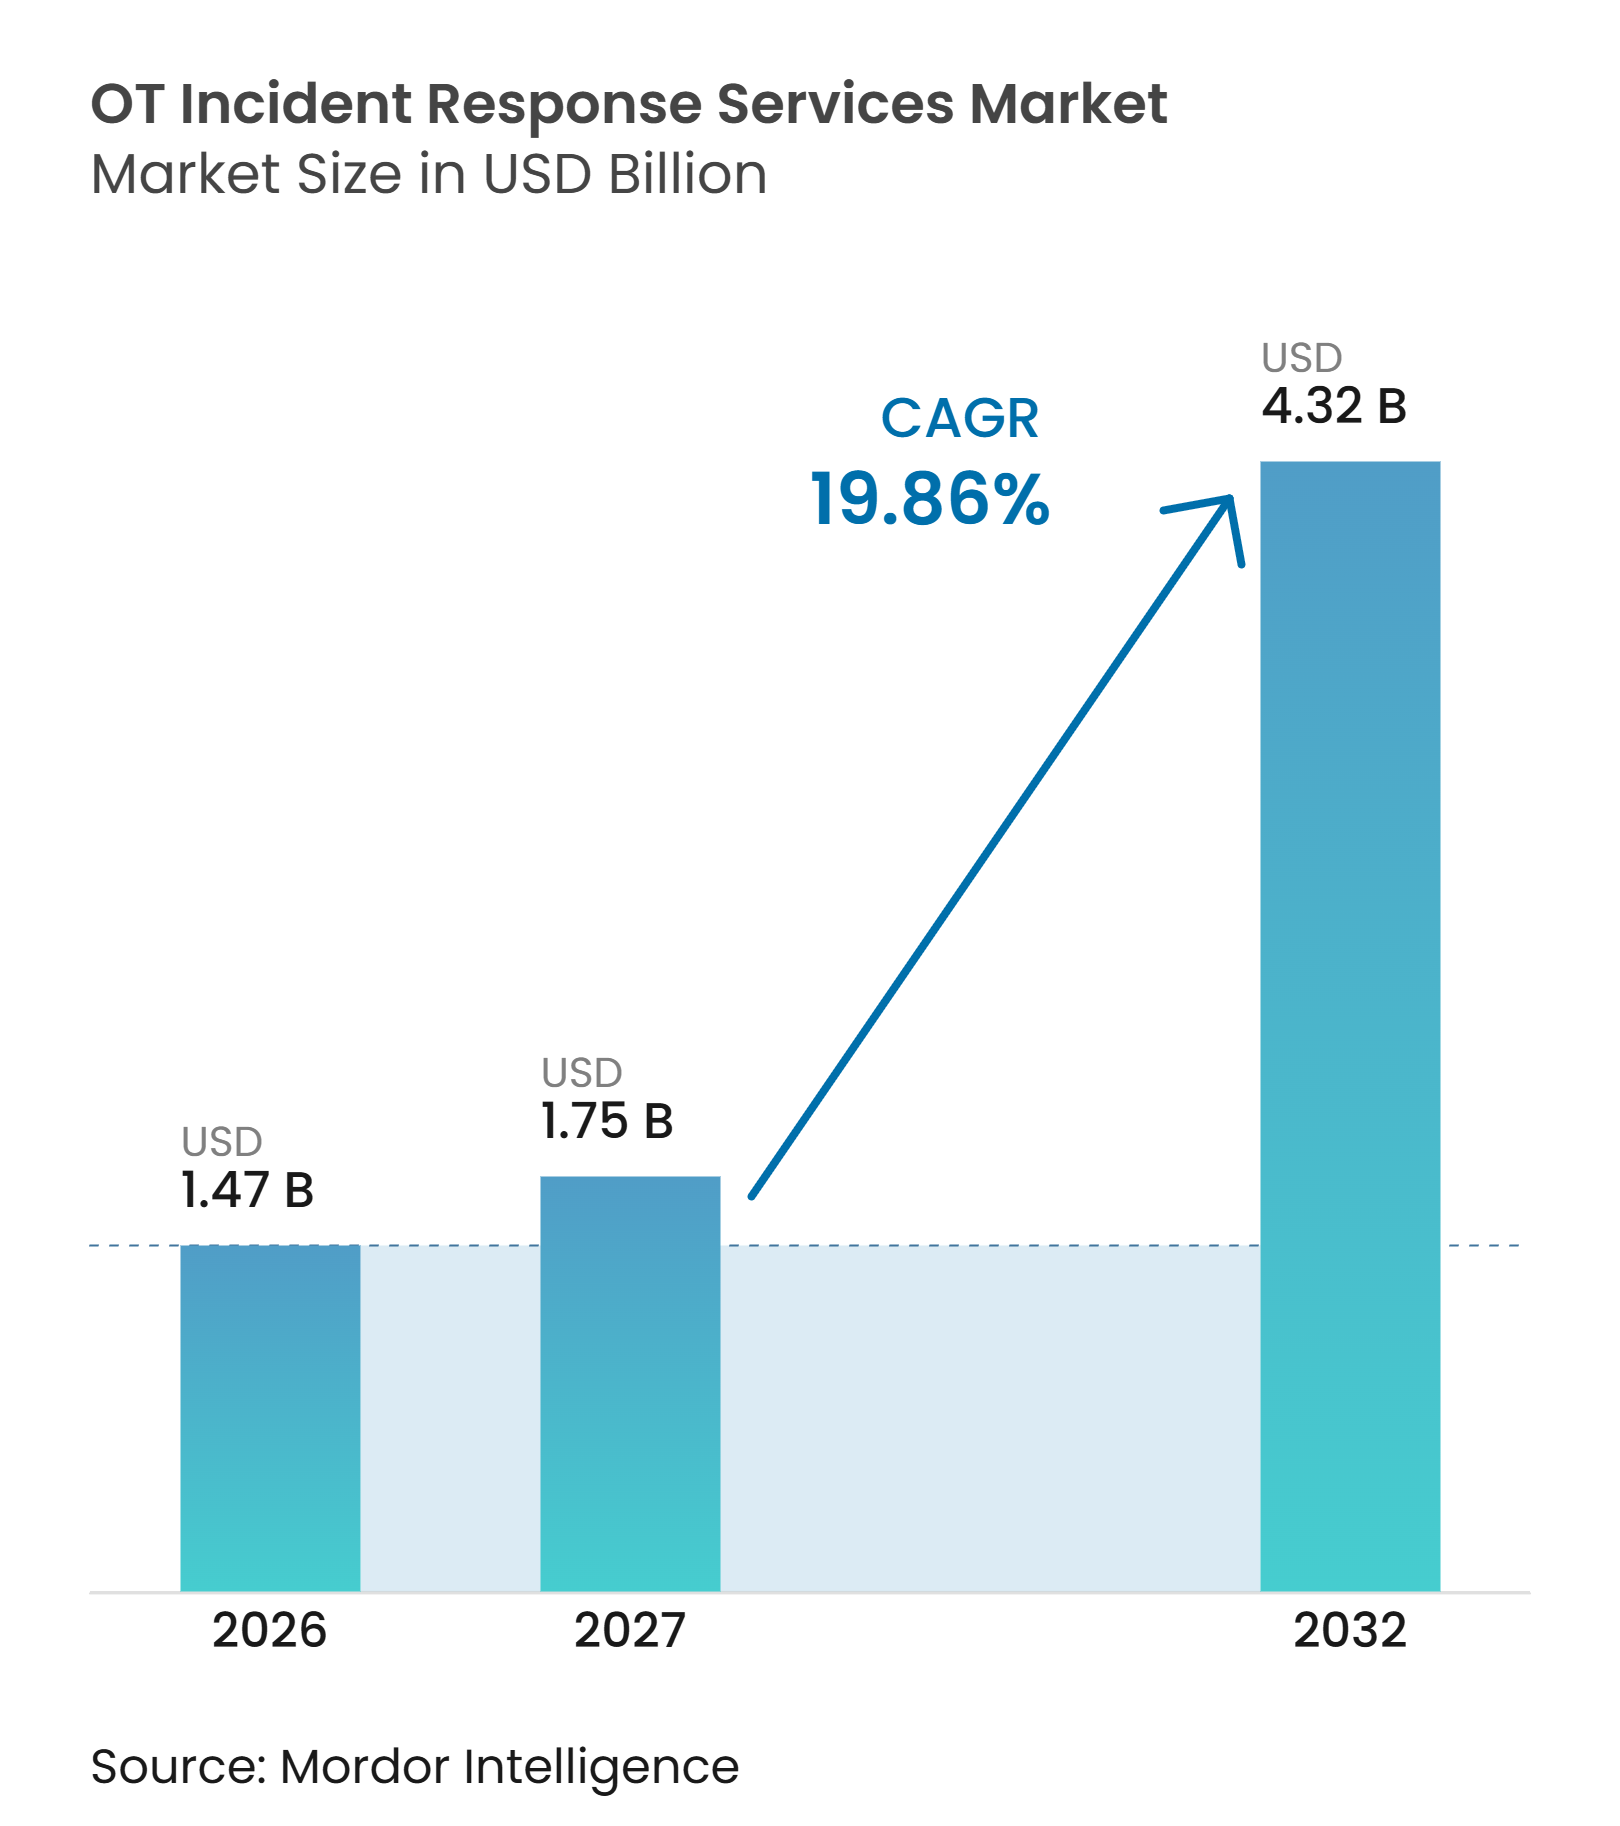
Die Marktgröße für OT Incident Response Services wird voraussichtlich von 1,47 Milliarden USD im Jahr 2026 auf 1,75 Milliarden USD im Jahr 2027 und bis 2032 auf 4,32 Milliarden USD anwachsen, mit einer CAGR von 19,86 % zwischen 2027 und 2032. Der OT Incident Response Services Markt wächst, weil Industriebetreiber mit immer häufigeren und komplexeren Bedrohungen konfrontiert sind, die sich von Unternehmensnetzwerken in Produktionsumgebungen ausbreiten können. Der Bedarf an spezialisierten Wiederherstellungsplänen steigt, da Sicherheitsteams sowohl physische Prozesse als auch Daten schützen müssen. Anbieter reagieren mit Retainern, die Kunden vor einem Vorfall Zugang zu qualifizierten Einsatzkräften verschaffen. Der OT Incident Response Services Markt profitiert zudem von verstärkter regulatorischer Aufmerksamkeit gegenüber kritischen Infrastrukturen und der zunehmenden Nutzung vernetzter Industriesysteme. Der Wettbewerb konzentriert sich auf industrielle Protokollkenntnisse, Bedrohungsintelligenz und Reaktionskapazitäten, die Störungen während eines laufenden Ereignisses reduzieren können.
Wichtige Erkenntnisse des Berichts
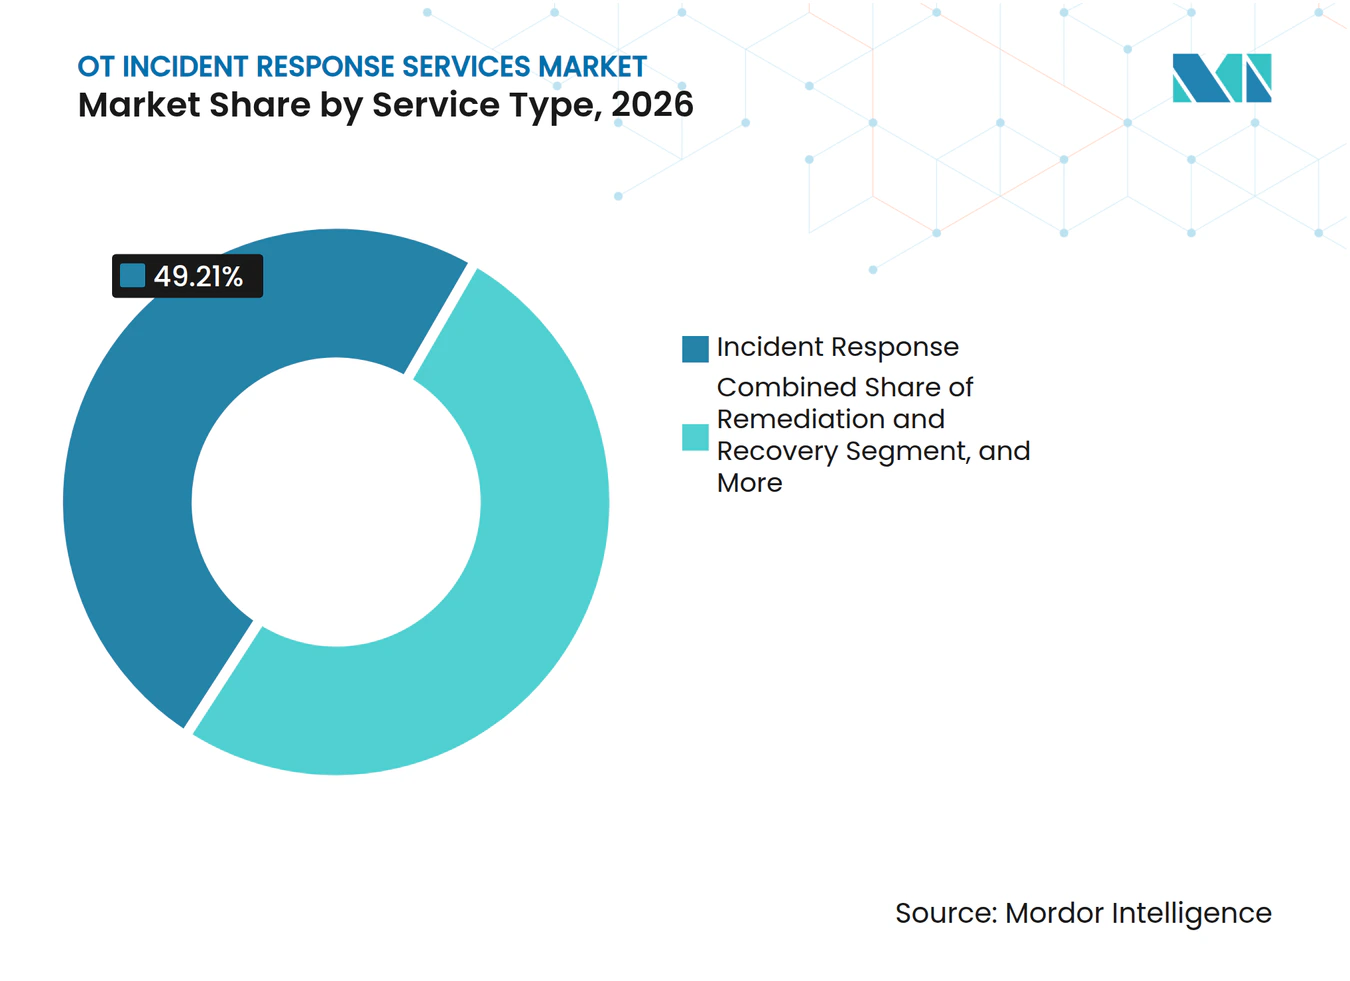
- Nach Servicetyp hielt Incident Response im Jahr 2026 einen Marktanteil von 49,21 % am OT Incident Response Services Markt, während Retainer und Notfallreaktion bis 2032 voraussichtlich mit einer CAGR von 21,23 % wachsen werden.
- Nach Vorfallstyp hielten Ransomware-Vorfälle im Jahr 2026 einen Anteil von 45,68 % am OT Incident Response Services Markt, während Supply-Chain-Cyber-Vorfälle bis 2032 voraussichtlich mit einer CAGR von 21,62 % wachsen werden.
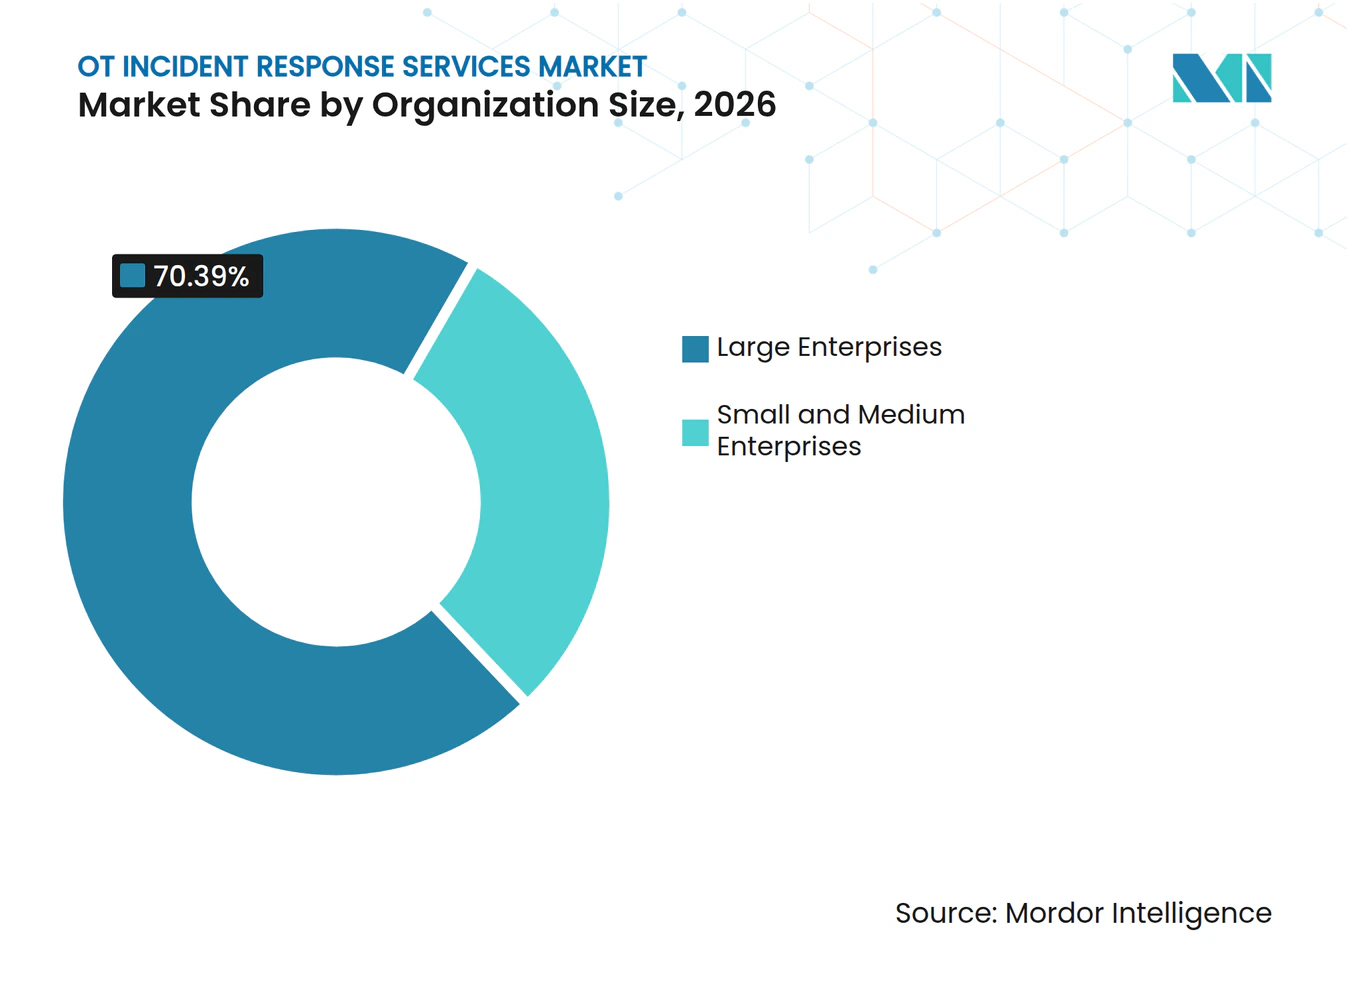
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 70,39 % am OT Incident Response Services Markt, während KMU bis 2032 voraussichtlich mit einer CAGR von 21,98 % wachsen werden.
- Nach Endnutzerbranche hielt die industrielle Fertigung im Jahr 2026 einen Anteil von 29,41 % am OT Incident Response Services Markt, während Wasser und Abwasser bis 2032 voraussichtlich mit einer CAGR von 20,65 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 36,88 % am Markt, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 20,91 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale OT Incident Response Services Markttrends und Erkenntnisse
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Häufigkeit und Komplexität von OT-Cyberangriffen | +5.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Eskalation von Ransomware- und Supply-Chain-Bedrohungen gegen industrielle Betriebe | +4.5% | Nordamerika, Europa, Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Ausweitung der IT-OT-Konvergenz und industriellen Konnektivität | +3.8% | Global, mit Schwerpunkt in Asien-Pazifik und Nordamerika | Mittelfristig (2–4 Jahre) |
| Verschärfung der Cybersicherheitsvorschriften für kritische Infrastrukturen | +2.8% | Nordamerika und EU, mit Ausstrahlungseffekten auf den Nahen Osten und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Anforderungen an die operative Resilienz sicherheitskritischer Einrichtungen | +1.9% | Global, mit frühen Gewinnen in Nordamerika, Deutschland und den Golfstaaten | Langfristig (≥ 4 Jahre) |
| Mangel an OT-Spezialisten erhöht die Retainer-Akzeptanz | +1.5% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Häufigkeit und Komplexität von OT-Cyberangriffen
Der OT Incident Response Services Markt wird durch eine Veränderung in der Vorgehensweise von Angreifern gegenüber industriellen Zielen gestützt. Sie kartieren zunehmend Steuerungsumgebungen und suchen nach Möglichkeiten, Prozesse zu stören, anstatt nur Dateien zu verschlüsseln. Dragos verfolgte im Jahr 2025 weltweit 26 namentlich bekannte OT-Bedrohungsgruppen, darunter 11 aktive Gruppen und 3 neu identifizierte Gruppen namens SYLVANITE, AZURITE und PYROXENE. Die Gruppen wurden mit Aktivitäten in den Bereichen Energie, Wasser und kritische Fertigung in Verbindung gebracht. AZURITE führte im Jahr 2025 Kampagnen in den Vereinigten Staaten, Europa und Asien-Pazifik durch, mit berichtetem operativem Überschneidungen mit dem China-verbundenen Flax Typhoon. Dieselben Belege deuten darauf hin, dass wichtige Regionen gleichzeitig staatlich gelenkte Aktivitäten erleben, was den Bedarf an industrieller Reaktionsvorbereitung erhöht. Der Zeitraum zwischen einer Offenlegung einer Schwachstelle und einem öffentlichen Exploit sank im Jahr 2025 auf einen Median von 24 Tagen. Dieses kürzere Zeitfenster erhöht den Wert einer Servicevereinbarung, die vor Beginn einer Untersuchung einsatzbereit ist. Kaspersky ICS CERT berichtete, dass im ersten Quartal 2026 auf 19,6 % der ICS-Computer weltweit schädliche Objekte blockiert wurden.[1] Der OT Incident Response Services Markt verzeichnet daher Nachfrage von Betreibern, die eine schnelle Triage benötigen, ohne nach einem Ereignis erst einen Anbieter auswählen zu müssen. Einsatzkräfte müssen zudem routinemäßige Unternehmensaktivitäten von Risiken unterscheiden, die Engineering-Workstations, Steuerungen und physische Betriebsabläufe beeinträchtigen können. Diese Anforderung begünstigt Teams, die sowohl industrielle Prozesse als auch Methoden der Sicherheitsuntersuchung verstehen.
Eskalation von Ransomware- und Supply-Chain-Bedrohungen gegen industrielle Betriebe
Ransomware bleibt ein wesentlicher Grund, warum Betreiber spezialisierte Reaktionsdienste beschaffen. Dragos dokumentierte im Jahr 2025 119 Ransomware-Gruppen, die auf Industrieorganisationen abzielten, ein Anstieg von 49 % gegenüber dem Vorjahr, und berichtete von 3.300 betroffenen Organisationen weltweit. Die Fertigung machte in dieser Bewertung mehr als zwei Drittel der Opfer aus. Das Muster erweitert den adressierbaren Bedarf für den OT Incident Response Services Markt auf Einrichtungen, die Cybersicherheit bisher vorwiegend als eine Angelegenheit der Informationstechnologie betrachteten. Die Anzahl der Vorfälle mit physischen Folgen sank im Jahr 2025 auf 57, gegenüber 76 im Jahr 2024, doch das breitere Ransomware-Bedrohungsumfeld blieb umfangreich. Die Exposition gegenüber der Lieferkette erschwert die Eindämmung des Problems, da Betreiber auf Gerätehersteller, Ingenieurbüros, Fernzugriff und Update-Kanäle angewiesen sind. Ransomware-Affiliates kompromittierten im Jahr 2025 124 ICS-Gerätehersteller und 148 ICS-Ingenieurbüros. Diese Vorfälle können Angreifern über gemeinsam genutzte Zugangsdaten oder Software-Verteilungsprozesse einen Weg zu vielen nachgelagerten Kunden verschaffen. Die Exposition erweitert den Umfang einer Untersuchung über einen einzelnen Betreiber hinaus auf die unterstützende Technologiekette. Die Notwendigkeit, Drittanbieterverbindungen nachzuverfolgen und einen sicheren Betrieb aufrechtzuerhalten, schafft Arbeit, die über eine standardmäßige Unternehmens-Ransomware-Reaktion hinausgeht.
Ausweitung der IT-OT-Konvergenz und industriellen Konnektivität
Industrielle Systeme werden zunehmend mit Unternehmensnetzwerken, Cloud-Diensten und Fernwartungskanälen verbunden. Dies hilft Betreibern, Daten zu sammeln und Anlagen zu verwalten, überträgt aber auch Unternehmensschwachstellen auf Produktionsumgebungen. Im Jahr 2025 verfügten nur 30 % der OT-Netzwerke über ausreichende Transparenz, um Bedrohungen vor operativen Auswirkungen zu erkennen. Dieselbe Bewertung ergab, dass 56 % nicht in der Lage waren, Aktivitäten unterhalb der IT-OT-Grenze zu überwachen. Der OT Incident Response Services Markt profitiert, wenn Organisationen externe Teams benötigen, um Aktivitäten in einer Umgebung zu rekonstruieren, die ihre eigenen Werkzeuge nicht vollständig überwachen. Bedrohungsgruppen haben ihre Methoden angepasst, um diese Transparenzlücke auszunutzen. Dragos beschrieb SYLVANITE als einen Initial-Access-Broker, der Ivanti-Schwachstellen in IT-seitigen Systemen ausnutzte, bevor der etablierte Zugang an VOLTZITE für tiefere OT-Aktivitäten weitergegeben wurde. Diese Art von Übergabe kann einen Fall wie ein IT-Problem erscheinen lassen, selbst wenn der wahrscheinliche Pfad zu operativen Anlagen führt. Fortinet stellte fest, dass im Jahr 2026 14 % der Organisationen vollständige OT-Transparenz hatten, verglichen mit 5 % im Jahr 2025. Die Verbesserung lässt viele Betreiber dennoch mit unvollständiger Abdeckung zurück. Reaktionsanbieter können diese Lücke schließen, indem sie während der Eindämmung und Wiederherstellung Netzwerkbelege, Asset-Kontext und Engineering-Input kombinieren.
Verschärfung der Cybersicherheitsvorschriften für kritische Infrastrukturen
Regulatorische Änderungen formalisieren die OT-Sicherheitsausgaben für viele Betreiber kritischer Infrastrukturen. Die FERC genehmigte am 24. März 2026 11 geänderte NERC-CIP-Zuverlässigkeitsstandards. Die genehmigten Änderungen ermöglichten die Virtualisierung innerhalb sicherer OT-Frameworks und fügten Prüf- und Überwachungspflichten für Betreiber von Massenelektrizitätssystemen hinzu. Diese Verpflichtungen machen die Vorfallsbereitschaft zu einem Teil der laufenden Compliance und nicht zu einem gelegentlichen Projekt. Sie stärken auch die Rolle dokumentierter Reaktionsverfahren, geschulten Personals und des Nachweises, dass Wiederherstellungsmaßnahmen sicher durchgeführt wurden. Die im Januar 2026 veröffentlichte NERC-CIP-Roadmap stellte fest, dass ein erheblicher Teil der OT, die die Stromerzeugung und -übertragung unterstützt, außerhalb der mittel- und hochrangigen CIP-Überwachungsabdeckung liegt. Die Regulierungsmaßnahmen der FERC rund um CIP-003-11 adressieren einen Teil dieser Abdeckungslücke. CISA dokumentierte in seinem aktualisierten Hinweis vom Juli 2026 auch die mit dem Iran verbundene Ausnutzung von mit dem Internet verbundenen SPS von Rockwell Automation, Schneider Electric und Siemens. Der OT Incident Response Services Markt gewinnt an Relevanz, da Betreiber Reaktionspläne benötigen, die regulatorischen Anforderungen entsprechen und gleichzeitig Geräte schützen, die möglicherweise außerhalb traditioneller Überwachungsschwellen liegen. Anforderungen an sicherheitskritische Einrichtungen und der Mangel an OT-Spezialisten unterstützen die Akzeptanz von Retainern weiter, da interne Teams nicht immer die notwendige Expertise bereitstellen können.
Analyse der Hemmniswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Veraltete Anlagen und proprietäre Protokolle erschweren die Reaktion | -2.2% | Global, am stärksten in Nordamerika, Europa und Südasien | Mittelfristig (2–4 Jahre) |
| Risiko von Produktionsunterbrechungen während der Untersuchung und Eindämmung | -1.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Begrenzte OT-Vorfallsdaten und inkonsistente Reaktions-Benchmarks | -1.3% | Global, am stärksten in Afrika und Südamerika | Langfristig (≥ 4 Jahre) |
| Fragmentierte Budgets über Betriebs-, Sicherheits- und Cybersicherheitsfunktionen hinweg | -0.9% | Global, konzentriert in KMU- und Mittelmarktsegmenten | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Veraltete Anlagen und proprietäre Protokolle erschweren die Reaktion
Veraltete Systeme können Untersuchungen verlangsamen, da viele Industrieanlagen für den Dauerbetrieb und nicht für moderne forensische Arbeit ausgelegt wurden. Einige Anlagen sind seit Jahrzehnten in Betrieb und verwenden proprietäre Protokolle, die gängige Sicherheitswerkzeuge nicht unterstützen. Ihre Verarbeitungsgrenzen und der fehlende Herstellersupport können die Bereitstellung von Standard-Überwachungssoftware verhindern. Die NERC-CIP-Roadmap stellte fest, dass ein erheblicher Teil der Erzeugungs- und Übertragungs-OT außerhalb der mittel- und hochrangigen CIP-Überwachungsabdeckung liegt. Dies hinterlässt unvollständige Belege während eines Ereignisses und kann es schwierig machen, betroffene Geräte schnell zu identifizieren. Der OT Incident Response Services Markt muss daher sorgfältige Arbeit über Systeme mit sehr unterschiedlichem Alter und Betriebsmodellen hinweg unterstützen. Forescouts Vedere Labs stellte fest, dass 19 von 22 SPS in Städten, die von den Wassersektorvorfällen im Juli 2026 betroffen waren, für CVE-2017-16740 anfällig waren. Die Schwachstelle hatte seit 2017 einen Herstellerpatch verfügbar, der jedoch auf diesen Geräten nicht eingespielt worden war. Einrichtungen, die gleichzeitig Siemens-, Rockwell- und Schneider-Plattformen verwenden, erfordern Kenntnisse mehrerer Protokolle und Gerätefamilien. Generalisten verfügen möglicherweise nicht über dieses Wissen. Das begrenzte Angebot an qualifizierten Einsatzkräften kann die Servicekosten erhöhen und Einsätze verzögern. Es macht industrielle Spezialisierung auch zu einem notwendigen Bestandteil eines glaubwürdigen Reaktionsangebots.
Risiko von Produktionsunterbrechungen während der Untersuchung und Eindämmung
Eindämmungsmaßnahmen in OT-Umgebungen können physische Prozesse unterbrechen und können daher nicht einfach standardmäßigen IT-Isolierungsverfahren folgen. Öl- und Gas-, Chemie- und Strombetreiber können vertragliche Strafen erleiden, wenn ungeplante Ausfallzeiten Lieferungen beeinträchtigen. Diese potenziellen Verluste können die Lösegeldforderung während eines aktiven Ereignisses übersteigen. Betreiber können eine aggressive Eindämmung verzögern, wenn eine Abschaltung ein Sicherheits- oder Kontinuitätsrisiko darstellen könnte. Dragos berichtete im Jahr 2025 von einer durchschnittlichen Ransomware-Verweildauer von 42 Tagen in OT-Umgebungen. Dies verdeutlicht, warum Entscheidungen häufig eine Koordination zwischen Sicherheitsteams und Anlagenbetreibern erfordern. Produktionslinien bleiben während des Untersuchungszeitraums exponiert, nicht nur die Daten der Organisation. Viele eingebettete OT-Geräte verfügen auch über keine native Protokollierung, was bedeutet, dass Ermittler Zeitachsen durch Netzwerktelemetrie rekonstruieren müssen. Dies kann die Arbeit verlängern und Unsicherheit einführen, während Teams entscheiden, was sicher isoliert werden kann. Der OT Incident Response Services Markt muss Cyber-Untersuchungen mit operativem Urteilsvermögen verbinden. Fragmentierte Budgets und inkonsistente Vorfalls-Benchmarks können diese Arbeit weiter verzögern, insbesondere für kleinere Organisationen mit getrennten Betriebs-, Sicherheits- und Cybersicherheitsfunktionen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp: Reaktive Incident Response verankert den Umsatz, Retainer expandieren
Incident Response hielt im Jahr 2026 einen Marktanteil von 49,21 % am OT Incident Response Services Markt. Die meisten Industriebetreiber holen Reaktionsteams immer noch nach einer bestätigten Sicherheitsverletzung hinzu, anstatt über ein fortgeschrittenes Bereitschaftsprogramm zu verfügen. Dieser reaktive Ansatz kann Teams unter Zeitdruck arbeiten lassen, während sie den Umfang eines Ereignisses bestimmen. Dragos berichtete im Jahr 2025 von einer durchschnittlichen OT-Ransomware-Verweildauer von 42 Tagen. Die Länge dieser Verweildauer zeigt den Bedarf an schnellerem Zugang zu Personal, das industrielle Systeme versteht. Forensik- und Untersuchungsdienstleistungen liefern die für Benachrichtigungen, Versicherungsansprüche und Entscheidungsfindung erforderlichen Belege. Sanierungs- und Wiederherstellungsdienstleistungen stellen dann Systeme wieder her und überprüfen, ob der Betrieb sicher wieder aufgenommen werden kann. Die OT Incident Response Services Branche ist auf diese verbundenen Aktivitäten angewiesen, da eine Reaktion unvollständig ist, wenn eine Einrichtung keinen zuverlässigen Betrieb wieder aufnehmen kann. Käufer bewerten die Fähigkeit über Eindämmung, Untersuchung, Wiederherstellung und Verbesserung nach dem Vorfall hinweg, anstatt jede Aktivität als vollständig getrennt zu behandeln.
Retainer und Notfallreaktion werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 21,23 % wachsen. Die Kategorie adressiert den Mangel an Praktikern mit OT-Qualifikationen und die Kosten der Auswahl eines Anbieters während eines laufenden Vorfalls. Ein Retainer gibt einem Betreiber vorab autorisierte Stunden und bekannte Ansprechpartner, bevor ein Vorfall beginnt. Dragos bietet Essential-, Standard- und Enhanced-Retainer-Stufen mit jeweils 80, 160 und 240 Stunden an. Das Unternehmen gibt an, dass diese Vereinbarungen einen ersten Kontakt innerhalb von 1 Stunde und eine Ankunft vor Ort innerhalb von 48 Stunden für überwachte Standorte umfassen. Diese Servicelevel zeigen, wie Anbieter knappe Expertise in eine laufende kommerzielle Vereinbarung verpacken. Die Retainer-Nachfrage spiegelt auch den operativen Bedarf wider, Vertragsverzögerungen zu vermeiden, wenn eine Anlage möglicherweise bereits gestört ist. Der OT Incident Response Services Markt bietet Raum für Anbieter, die Überwachung, Bedrohungsintelligenz, Übungen und Reaktionsunterstützung in einem einzigen Engagement kombinieren können. Diese Struktur kann einem Betreiber helfen, Eskalationsschritte festzulegen, bevor Personal sicherheitssensible Entscheidungen treffen muss.



Nach Vorfallstyp: Ransomware führt, Supply-Chain-Exposition erhöht die Komplexität
Ransomware-Vorfälle machten im Jahr 2026 45,68 % des OT Incident Response Services Marktes aus. OT-Umgebungen können besonders anfällig für verschlüsselungsbedingte Störungen sein, da die Wiederherstellung von Systemen herstellerspezifische Inbetriebnahmeverfahren erfordern kann. Dies kann die Ausfallzeit über den Wiederherstellungsprozess vieler Unternehmenstechnologiesysteme hinaus verlängern. NCC Group berichtete in den 12 Monaten bis März 2026 von 2.073 Ransomware-Angriffen auf Industrieorganisationen. Ihre Bedrohungsintelligenz beschrieb industrielle Ziele als 29,6 % der monatlichen Ransomware-Aktivität ausmachend. Malware-Vorfälle und Netzwerkeinbruchsvorfälle bieten häufig Aufklärung und laterale Bewegung, bevor Ransomware- oder Wiper-Payloads eingeführt werden. Ein Reaktionsteam muss daher sowohl nach dem initialen Zugriffsweg als auch nach dem Ransomware-Ereignis selbst suchen. Dies macht Kenntnisse industrieller Anlagen während der gesamten Untersuchung wichtig. Es unterstreicht auch die Rolle von Wiederherstellungsplänen, die sowohl Belege als auch die Anlagensicherheit wahren.
Supply-Chain-Cyber-Vorfälle werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 21,62 % wachsen. Die Berichtsliste für 2025 umfasst 124 ICS-Gerätehersteller und 148 ICS-Ingenieurbüros und unterstreicht, warum nachgelagerte Betreiber das Risiko nicht ausschließlich innerhalb ihrer eigenen Netzwerke bewerten können. Fernzugangsdaten, Software-Builds, Firmware und automatisierte Updates können einen Lieferantenvorfall mit vielen Industriestandorten verbinden. Ermittler müssen die Beziehung zwischen Drittanbieterkomponenten und der betroffenen Betriebsumgebung nachverfolgen. Diese Arbeit kann Belege von Lieferanten, Ingenieurteams und internem Betriebspersonal erfordern. Der OT Incident Response Services Markt hat eine klare Rolle bei Vorfällen, bei denen eine Reaktion sowohl das direkte Opfer als auch das breitere Lieferantenökosystem berücksichtigen muss. Generalistische IT-Anbieter können möglicherweise einige Aufgaben auf Systemebene übernehmen, aber industrielle Lieferkettenarbeit erfordert auch Kenntnisse des Geräteverhaltens und sicherer Wiederherstellungssequenzen. Die Nachfrage bewegt sich daher in Richtung Dienste, die den Ursprung, den Umfang und die operative Auswirkung einer kompromittierten Lieferantenbeziehung identifizieren können.
Nach Unternehmensgröße: Großunternehmen führen, KMU erhöhen die Akzeptanz
Großunternehmen machten im Jahr 2026 70,39 % des OT Incident Response Services Marktes aus. Diese Betreiber verwalten häufig die komplexesten industriellen Umgebungen und sind dem größten direkten finanziellen Risiko ausgesetzt, wenn ein Produktionsstandort gestört wird. Sie unterliegen auch formaleren regulatorischen Verpflichtungen und Versicherungsanforderungen. Ihre Beschaffungsprozesse umfassen häufig Retainer, jährliche Tabletop-Übungen und dokumentierte Eskalationsverfahren. Dies gibt großen Organisationen einen strukturierten Weg, einen Reaktionsanbieter vor einem Vorfall einzubinden. Es ermöglicht dem Anbieter auch, die Anlagen, das Personal und die Betriebsprioritäten des Standorts im Voraus kennenzulernen. Großunternehmensverträge können mehrere Einrichtungen und unterschiedliche Technologieumgebungen abdecken. Der OT Incident Response Services Markt hat eine dauerhafte Nachfragebasis von Anbietern, die in der Lage sind, komplexe Reaktionsarbeit über Unternehmens- und Anlagenteams hinweg zu unterstützen.
KMU werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 21,98 % wachsen. Mittelständische Industriezulieferer sind für Angreifer zunehmend attraktiv, da ihre Fernzugangsdaten einen Weg zu größeren OT-Netzwerken bieten können. Diese Organisationen verließen sich historisch auf Ad-hoc-Unterstützung oder Anbieter, die sich auf IT-Systeme konzentrierten. Abonnement-Retainer senken die Hürde für die Nutzung spezialisierter Dienste, ohne ein internes OT-Sicherheitsteam zu benötigen. Managed Security Service Provider bündeln auch Bedrohungsintelligenz, Überwachungswerkzeuge und Reaktionsstunden in einem Paket. Dies kann eine definierte Reaktionsfähigkeit für Unternehmen mit begrenzten internen Ressourcen zugänglicher machen. Der OT Incident Response Services Markt kann durch diese gebündelten Angebote wachsen, da KMU häufig praktische Abdeckung statt eines großen, maßgeschneiderten Programms benötigen. Das Budget-Eigentum kann jedoch über Betriebs-, Sicherheits- und Cybersicherheitsteams fragmentiert sein. Anbieter müssen daher demonstrieren, wie Bereitschaft operative Störungen begrenzen und die Entscheidungsfindung bei einem Ereignis vereinfachen kann.

Nach Endnutzerbranche: Fertigung führt, Wasser und Abwasser beschleunigt
Die industrielle Fertigung hielt im Jahr 2026 29,41 % des gesamten Marktumsatzes. Fertigungsanlagen sind einem hohen Ransomware-Risiko, kostspieligen Produktionsausfällen und weitreichenden Verbindungen zwischen Unternehmens- und Betriebsnetzwerken ausgesetzt. Industrie-4.0-Investitionen haben diese Konnektivität auf vielen Standorten ausgeweitet. Energie und Versorgungsunternehmen, Öl und Gas sowie Chemie und Petrochemie erfordern ebenfalls komplexe Reaktionsbemühungen, da Sicherheitssysteme in Unternehmensnetzwerke integriert sein können. In diesen Sektoren können die Folgen eines Ereignisses über Datenverluste hinausgehen. Der Vertragswert kann steigen, wenn Einsatzkräfte Prozessrisiken bewerten, Ingenieurteams koordinieren und eine sichere Rückkehr zum Betrieb validieren müssen.
Wasser und Abwasser werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 20,65 % wachsen. Das FBI und die EPA berichteten im Juli 2026, dass Angriffe den Betrieb von Wasserversorgungsunternehmen in mindestens 7 US-Bundesstaaten beeinträchtigt hatten.[2] CISA berichtete separat, dass im Juli 2026 mehr als 100 internetexponierte OT-Systeme im Wassersektor angegriffen wurden. Die Angriffe betrafen hauptsächlich SPS, die direkt mit Mobilfunkmodems ohne zwischengeschaltete Sicherheitskontrollen verbunden waren. Forescouts Vedere Labs erklärte, dass weltweit Tausende von internetfähigen Rockwell Automation SPS exponiert waren. Die OT Incident Response Services Branche hat einen wachsenden Bedarf, Wasserbetreiber zu unterstützen, die möglicherweise über begrenzte Sicherheitsressourcen verfügen, aber wesentliche öffentliche Dienstleistungen erbringen. Die Reaktionsplanung in diesem Bereich muss die physische Prozesskontinuität, die Gerätekonfiguration und die Koordination mit Behörden berücksichtigen. Diese Anforderungen machen eine spezialisierte Vorbereitung besonders wichtig.
Geografische Analyse
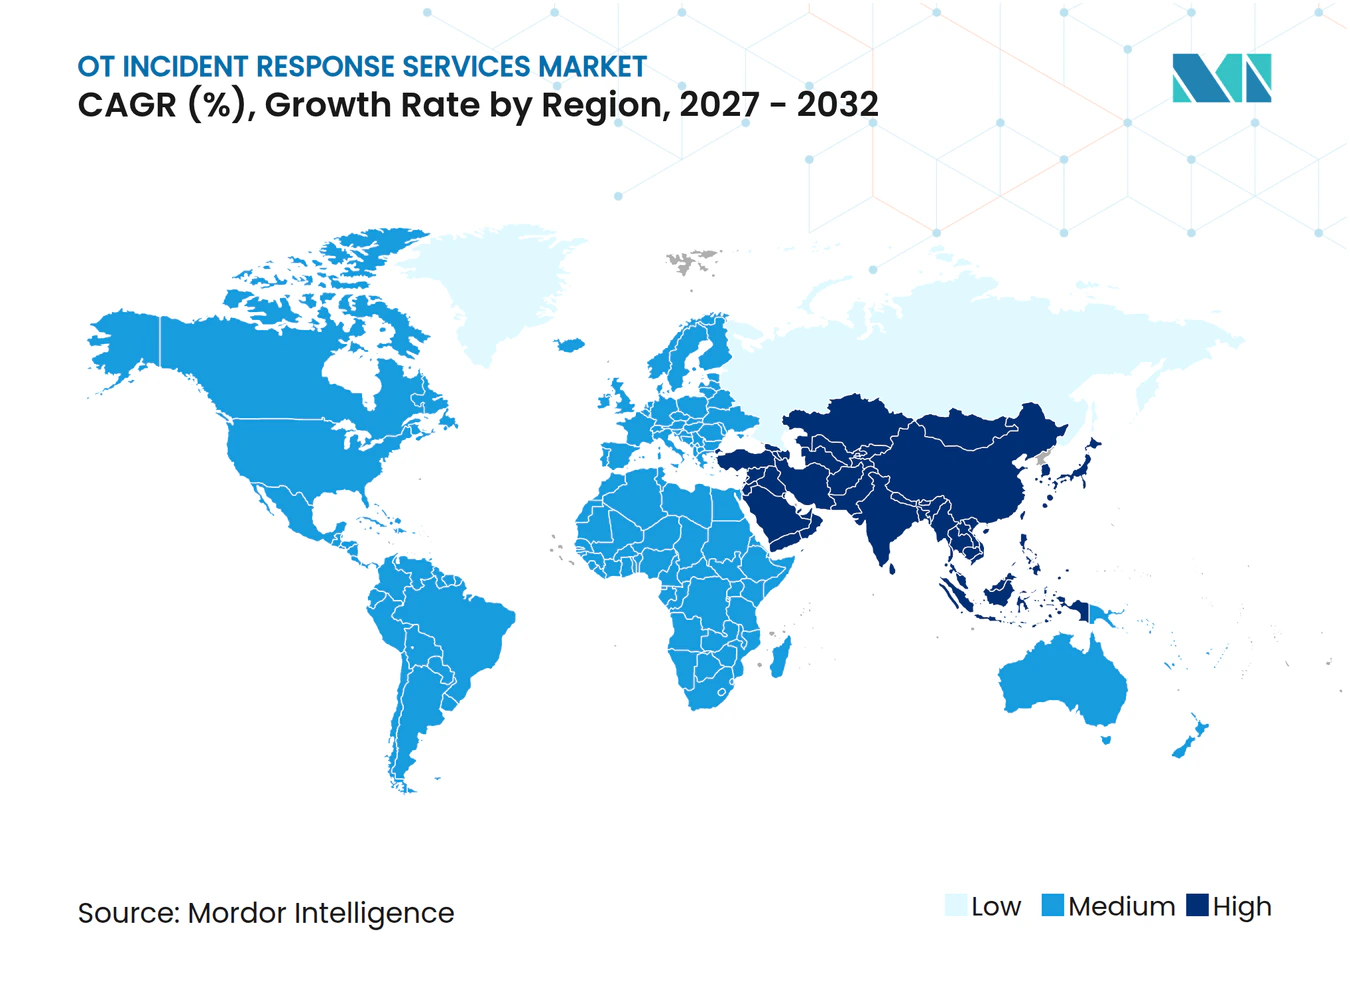
Nordamerika hielt im Jahr 2026 36,88 % des gesamten Marktumsatzes. CISAs AA26-097A und der gemeinsame FBI- und EPA-Hinweis zu SPS-Angriffen im Wassersektor zeigen starke regulatorische und durchsetzungsbezogene Aufmerksamkeit für die Bereitschaft der Betriebstechnologie. Kanadas Nationale Cyber-Bedrohungsbewertung 2025–2026 identifizierte Ransomware als die führende Cyberkriminalitätsbedrohung für kritische Infrastrukturen. Die Konzentration exponierter Infrastrukturen und spezialisierter Anbieter in der Region unterstützt die Nachfrage nach Retainern bei US-amerikanischen und kanadischen Energie-, Versorgungs-, Fertigungs- und Wasserbetreibern.
Europa ist die zweitgrößte Geografie in der vorliegenden Forschung, wobei Deutschland, das Vereinigte Königreich und Frankreich die Nachfrage durch NIS2-Umsetzungsbemühungen unterstützen. Der ELECTRUM-Angriff vom Dezember 2025 auf polnische Kraft-Wärme-Kopplungsanlagen verstärkte den Bedarf an OT-spezifischer Reaktionsvorbereitung in der Region. Asien-Pazifik wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 20,91 % wachsen, unterstützt durch industrielle Digitalisierung und breitere Sicherheitsanforderungen in China, Japan, Südkorea und Indien. AZURITEs Kampagnen in Asien-Pazifik während des Jahres 2025 zeigen, dass die Region auch staatlich gelenkte Aktivitäten erlebt.[3] Indiens Infrastrukturinvestitionen und das Production Linked Incentive-Programm erweitern seinen OT-Fußabdruck in der Fertigung, während Japans Automatisierungsbasis und Chinas MLPS 2.0 die Nachfrage nach strukturierten und konformen Diensten unterstützen.
Südamerika, der Nahe Osten und Afrika stellen kleinere, aber wichtige Bereiche für den OT Incident Response Services Markt dar. Brasilien und Argentinien erhöhen die Akzeptanz in Energie und Versorgungsunternehmen, da die Infrastrukturmodernisierung voranschreitet. Saudi-Arabien und die Vereinigten Arabischen Emirate sind aktive Märkte aufgrund der strategischen Rolle des Energiesektors und ihrer Ausrichtung an internationalen OT-Cybersicherheitsrahmen. Afrika befindet sich noch in einem früheren Stadium, wobei Südafrika und Nigeria als wichtige Nachfragezentren fungieren. Kaspersky ICS CERT berichtete, dass Afrika im vierten Quartal 2025 mit 27,3 % den höchsten regionalen Anteil angegriffener ICS-Computer aufwies, ein Niveau, das die formale Nachfrage steigern kann, wenn Durchsetzung und Investitionen zunehmen.
Wettbewerbslandschaft
Marktkonzentration
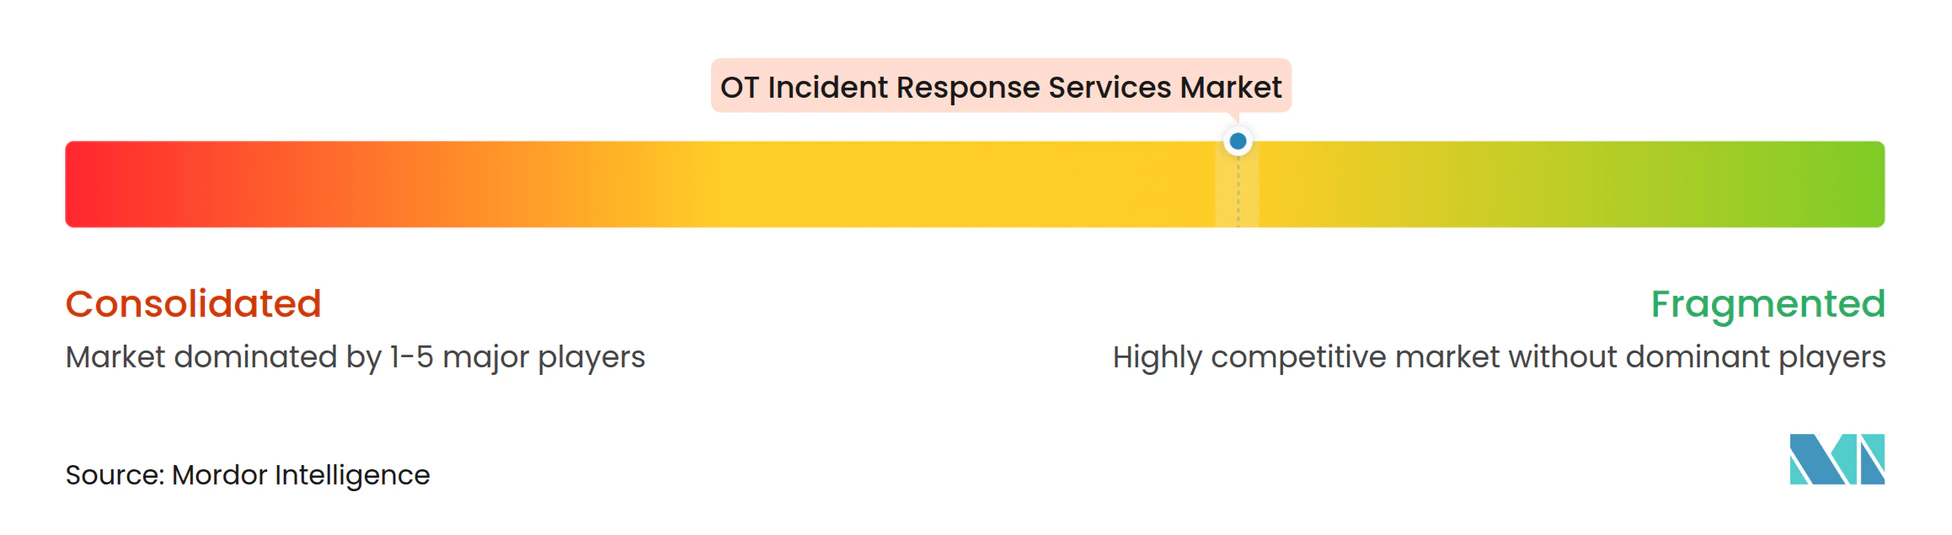
Der OT Incident Response Services Markt ist mäßig fragmentiert. OT-native Spezialisten konkurrieren durch industrielle Protokollkenntnisse und proprietäre Bedrohungsintelligenz, während IT-Sicherheitsanbieter durch Akquisitionen und gemeinsame Programme expandieren. Dragos erhielt laut Unternehmensankündigung die höchsten Bewertungen in der Forrester-Wave-Bewertung 2026 für OT-spezifische Vorfallsuntersuchung und -reaktion sowie für die Unterstützung der IT-OT-Konvergenz. Das Feld umfasst Überwachungs-, Asset-Transparenz-, Forensik- und Managed-Response-Anbieter. Kein Anbieter hat eine dominante Position über Mittelmarkt-Retainer, Supply-Chain-Attribution und KI-gestützte OT-Forensik hinweg.
Accenture kündigte im Juni 2026 Vereinbarungen an, eine Mehrheitsbeteiligung an Dragos zu erwerben und runZero sowie NetRise zu akquirieren, mit einem kombinierten Unternehmenswert von 4,175 Milliarden USD. Dragos schloss dann im September 2026 die Akquisitionen von runZero und NetRise ab und ergänzte damit Expositionsmanagement, Software-Supply-Chain-Intelligenz und Gerätesichtbarkeit auf Firmware-Ebene. Claroty und Frenos kündigten im Juli 2026 eine Partnerschaft an, die den Schutz cyber-physischer Systeme mit simulierten OT-Penetrationstests kombiniert.[4] Diese Schritte kombinieren Prävention, Tests und Reaktionsfähigkeit rund um industrielle Kunden. Sie zeigen auch die Bedeutung einer breiten Plattformabdeckung und spezialisierter Reaktionsexpertise.
KI-gestützte Analyse wird zu einem Wettbewerbsmerkmal, hängt jedoch von einem zuverlässigen industriellen Kontext ab. Dragos startete EmberAI im Juni 2026 unter Verwendung seines Intelligence Fabric, das laut Unternehmensangaben auf mehr als 5 Petabyte täglicher OT-Telemetrie und mehr als 10 Jahren Gegner-Tracking über 26 namentlich bekannte Bedrohungsgruppen zurückgreift. Claroty startete Claire im Mai 2026, und Nozomi Networks startete Vantage IQ im Januar 2026 für OT- und IoT-Sicherheitsteams. Der OT Incident Response Services Markt wird Anbieter bevorzugen, die Automatisierung anwenden und dabei menschliches operatives Urteilsvermögen beibehalten.
OT Incident Response Services Branchenführer
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
Waterfall Security Solutions Ltd.
-
Forescout Technologies, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Aktuelle Branchenentwicklungen
- September 2026: Dragos schloss die Akquisition von runZero und NetRise nach dem Abschluss von Accentures Mehrheitsinvestition ab und erweiterte damit die Dragos-Plattform um Expositionsmanagement, Software-Supply-Chain-Risikointelligenz und Gerätesichtbarkeit auf Firmware-Ebene.
- August 2026: Forescouts Vedere Labs identifizierte 4.407 internetfähige Rockwell Automation und Allen-Bradley SPS, die weltweit exponiert waren, davon 65 % in den Vereinigten Staaten. Von 22 SPS in Städten, in denen Wasserversorgungsunternehmen Angriffe bestätigten, waren 19 für CVE-2017-16740 anfällig.
- Juli 2026: Das FBI und die EPA veröffentlichten eine gemeinsame öffentliche Sicherheitsankündigung, I-073026-PSA, die bestätigte, dass Wasser- und Abwasserversorgungsunternehmen in mindestens 7 US-Bundesstaaten seit dem 27. Juli Cyberangriffe auf internetfähige Rockwell Automation MicroLogix SPS gemeldet hatten. Die Angriffe weiteten sich anschließend auf mindestens 12 Bundesstaaten aus, wobei an mehreren Standorten Druckverluste und Überschwemmungen bestätigt wurden.
- Juli 2026: Claroty und Frenos kündigten eine Partnerschaft an, um Clarotys Schutzplattform für cyber-physische Systeme mit Frenos' KI-nativen simulierten OT-Penetrationstests zu integrieren und so eine kontinuierliche Validierung der Verteidigungsposition gegenüber realen gegnerischen Verhaltensweisen innerhalb von Betriebstechnologie-Umgebungen zu ermöglichen.
Globaler OT Incident Response Services Marktbericht – Umfang
Der OT Incident Response Services Markt umfasst Umsätze aus spezialisierten Cybersicherheitsdienstleistungen, die Industrieorganisationen dabei helfen, sich auf Cybersicherheitsvorfälle in Betriebstechnologie-Umgebungen (OT) vorzubereiten, darauf zu reagieren, sie zu untersuchen, einzudämmen, zu sanieren und sich davon zu erholen. Diese Dienste sind darauf ausgelegt, industrielle Steuerungssysteme, SCADA-Netzwerke, kritische Infrastrukturen und verbundene Betriebsanlagen vor Cyberbedrohungen zu schützen. Der Markt umfasst retainerbasierte Notfallreaktionen, Incident-Response-Einsätze, forensische Untersuchungen, Sanierungs- und Wiederherstellungsdienstleistungen sowie Vorfallsvorbereitungsaktivitäten. Er unterstützt die Geschäftskontinuität, operative Resilienz und regulatorische Compliance in industriellen Umgebungen. Der Markt bedient Sektoren wie Fertigung, Energie, Versorgungsunternehmen, Öl und Gas, Transport und Wasserinfrastruktur.
Der OT Incident Response Services Marktbericht ist segmentiert nach Servicetyp (Retainer und Notfallreaktion, Incident Response, Forensik und Untersuchung, Sanierung und Wiederherstellung sowie weitere Servicetypen), Vorfallstyp (Ransomware-Vorfälle, Malware-Vorfälle, Supply-Chain-Cyber-Vorfälle, Netzwerkeinbruchsvorfälle und weitere Vorfallstypen), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Industrielle Fertigung, Energie und Versorgungsunternehmen, Öl und Gas, Chemie und Petrochemie, Bergbau und Metalle, Transport und Logistik, Wasser und Abwasser sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Retainer und Notfallreaktion |
| Incident Response |
| Forensik und Untersuchung |
| Sanierung und Wiederherstellung |
| Weitere Servicetypen |
| Ransomware-Vorfälle |
| Malware-Vorfälle |
| Supply-Chain-Cyber-Vorfälle |
| Netzwerkeinbruchsvorfälle |
| Weitere Vorfallstypen |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Industrielle Fertigung |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| Chemie und Petrochemie |
| Bergbau und Metalle |
| Transport und Logistik |
| Wasser und Abwasser |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriges Asien-Pazifik | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Servicetyp | Retainer und Notfallreaktion | |
| Incident Response | ||
| Forensik und Untersuchung | ||
| Sanierung und Wiederherstellung | ||
| Weitere Servicetypen | ||
| Nach Vorfallstyp | Ransomware-Vorfälle | |
| Malware-Vorfälle | ||
| Supply-Chain-Cyber-Vorfälle | ||
| Netzwerkeinbruchsvorfälle | ||
| Weitere Vorfallstypen | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Industrielle Fertigung | |
| Energie und Versorgungsunternehmen | ||
| Öl und Gas | ||
| Chemie und Petrochemie | ||
| Bergbau und Metalle | ||
| Transport und Logistik | ||
| Wasser und Abwasser | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriges Asien-Pazifik | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der OT Incident Response Services Markt?
Der OT Incident Response Services Markt wird voraussichtlich von 1,75 Milliarden USD im Jahr 2027 auf 4,32 Milliarden USD bis 2032 wachsen, mit einer CAGR von 19,86 %.
Warum nutzen Industriebetreiber OT Incident Response Services?
Angreifer zielen auf vernetzte Industriesysteme ab, während Betreiber spezialisierte Unterstützung benötigen, um Vorfälle zu untersuchen, einzudämmen und sich davon zu erholen, ohne unsichere Produktionsunterbrechungen zu verursachen.
Welcher Servicetyp führt die Nachfrage nach OT Incident Response Services an?
Incident Response führte im Jahr 2026 mit einem Anteil von 49,21 %, während Retainer und Notfallreaktion bis 2032 voraussichtlich mit einer CAGR von 21,23 % wachsen werden.
Welcher Vorfallstyp erzeugt den größten Bedarf an diesen Diensten?
Ransomware-Vorfälle hielten im Jahr 2026 einen Anteil von 45,68 %, während Supply-Chain-Cyber-Vorfälle bis 2032 voraussichtlich mit einer CAGR von 21,62 % wachsen werden.
Welcher Endnutzersektor wächst am schnellsten für OT-Reaktionsdienste?
Wasser und Abwasser werden bis 2032 voraussichtlich mit einer CAGR von 20,65 % wachsen, nach Angriffen, die im Jahr 2026 den Betrieb von Wasserversorgungsunternehmen in mehreren US-Bundesstaaten störten.
Welche Region wird voraussichtlich am schnellsten für OT-Reaktionsdienste wachsen?
Asien-Pazifik wird bis 2032 voraussichtlich mit einer CAGR von 20,91 % wachsen, unterstützt durch industrielle Digitalisierung und sich ausweitende Cybersicherheitsanforderungen.