
Marktgröße und Marktanteil für Kryptografisches Identitätsmanagement
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
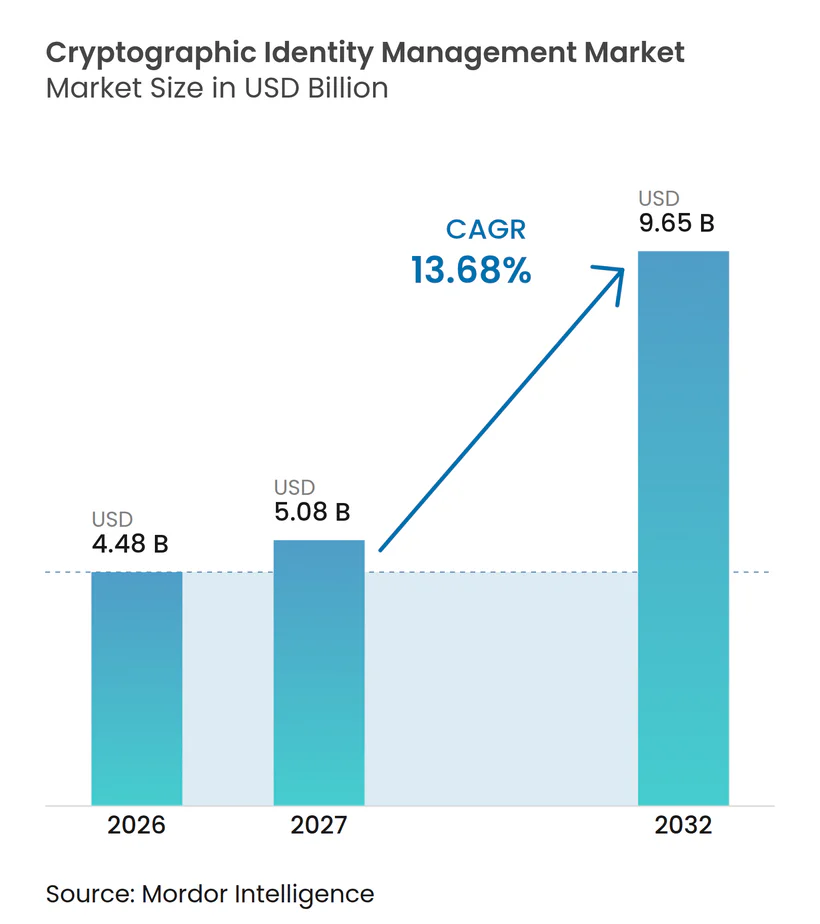
| Marktgröße (2027) | 5.08 Milliarden US-Dollar |
| Marktgröße (2032) | 9.65 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 13.68 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Kryptografisches Identitätsmanagement von Mordor Intelligence
Die Marktgröße für Kryptografisches Identitätsmanagement wird voraussichtlich von 4,48 Milliarden USD im Jahr 2026 und 5,09 Milliarden USD im Jahr 2027 auf 9,65 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 13,68 % zwischen 2027 und 2032. Kürzere TLS-Zertifikatsgültigkeitszeiträume wandeln die Zertifikatserneuerung von einer gelegentlichen Aufgabe in eine kontinuierliche betriebliche Verantwortung um. Der Markt für Kryptografisches Identitätsmanagement bewegt sich daher in Richtung automatisiertes Zertifikatslebenszyklusmanagement, Cloud-basierte Public-Key-Infrastruktur und zentralisierte Richtlinienkontrollen. Cloud-, IoT- und KI-Workloads erhöhen zudem die Anzahl nicht-menschlicher Identitäten, die Organisationen authentifizieren und verwalten müssen. Dies schafft Chancen für Anbieter, die Zertifikatserkennung, -ausstellung, -erneuerung, -widerruf und -berichterstattung in verteilten Umgebungen verbinden können. Der Wettbewerb konzentriert sich auf breitere Vertrauensplattformen, Entwicklerintegrationen und Post-Quanten-Bereitschaft, während ein Mangel an Kryptografiekenntnissen Kundenimplementierungen verzögern und Käufer zu verwalteter Expertise, Migrationsunterstützung und einfacherer Richtlinienverwaltung für Organisationen mit unterschiedlichem technischen Reifegrad in sich entwickelnden Sicherheitsumgebungen lenken kann.
Wichtigste Erkenntnisse des Berichts
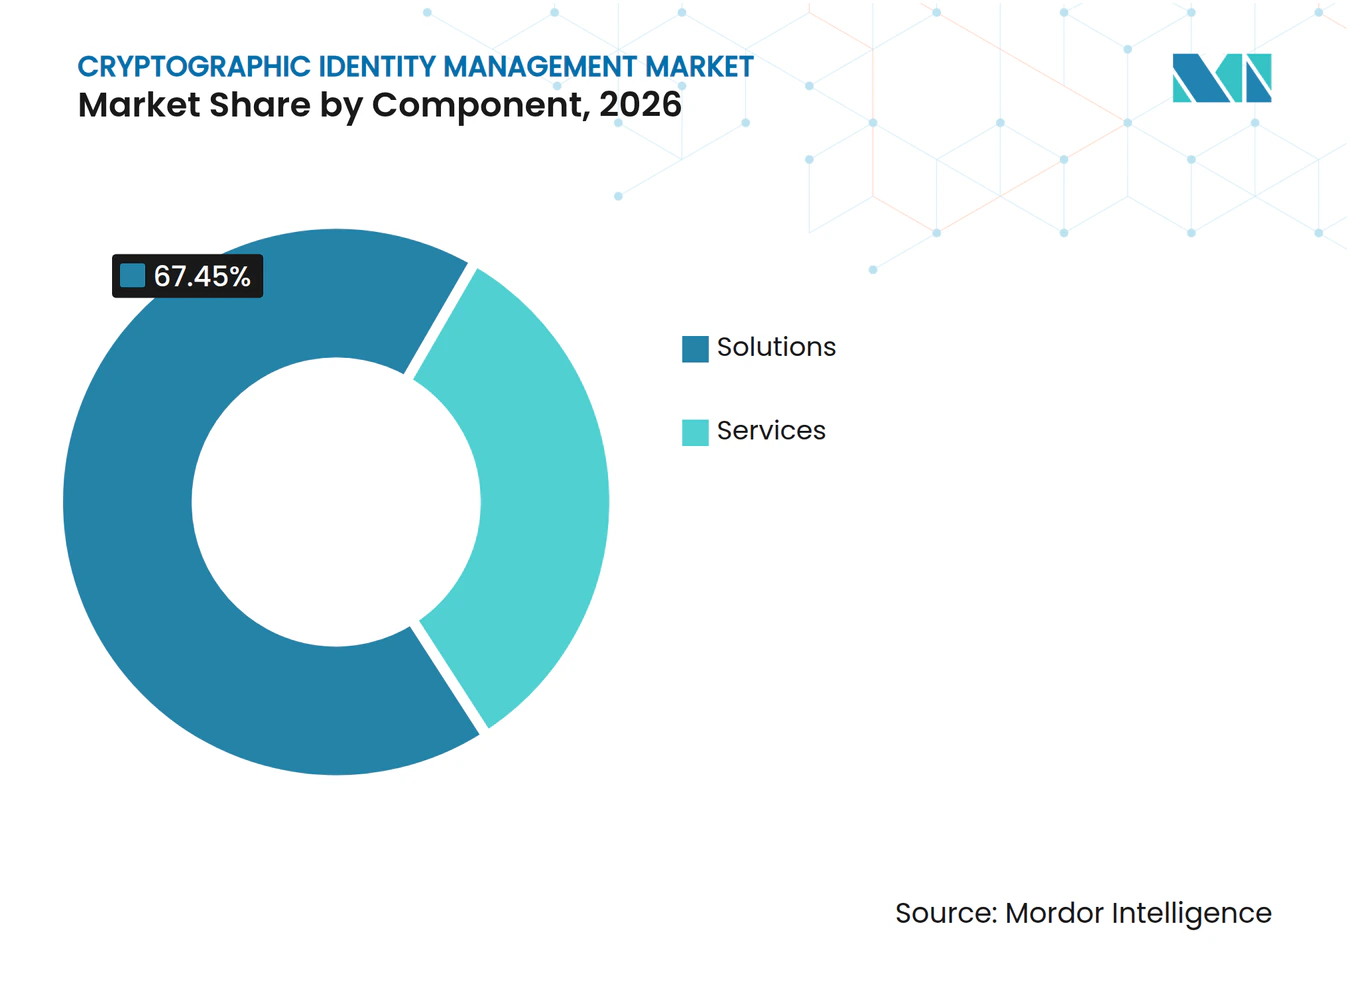
- Nach Komponente hielten Lösungen im Jahr 2026 einen Marktanteil von 67,45 % am Markt für Kryptografisches Identitätsmanagement, während Dienstleistungen weiterhin verwaltete PKI-, Implementierungs- und Post-Quanten-Migrationsarbeiten unterstützen.
- Nach Bereitstellungsmodus wird die Cloud-basierte Bereitstellung voraussichtlich bis 2032 mit einer CAGR von 14,64 % wachsen, während die On-Premises-Bereitstellung für luftgespaltene und stark regulierte Umgebungen relevant bleibt.
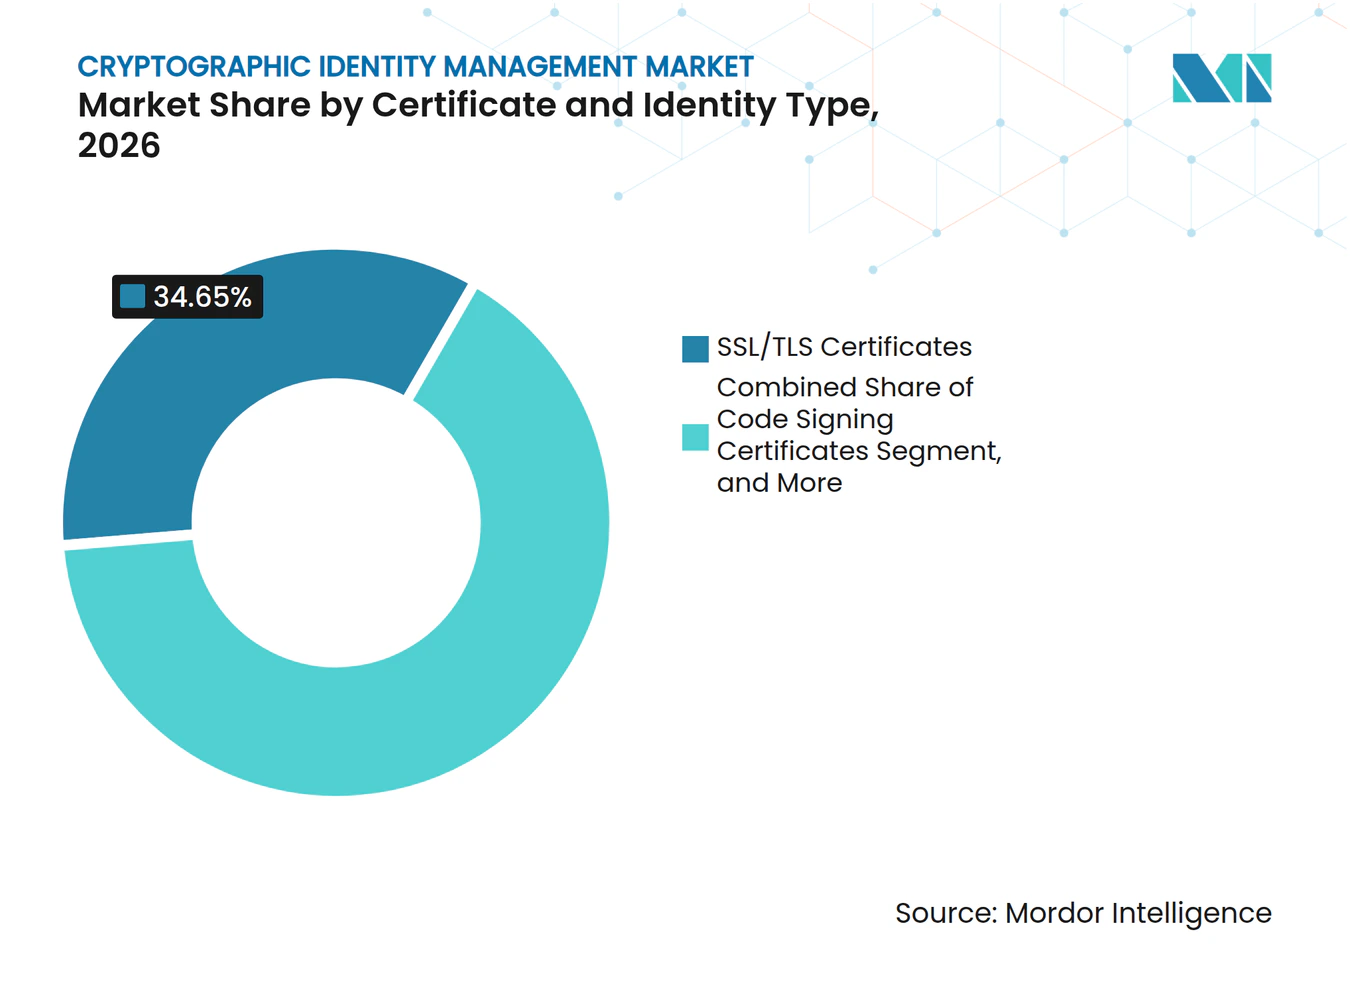
- Nach Zertifikat- und Identitätstyp hielten SSL/TLS-Zertifikate im Jahr 2026 einen Marktanteil von 34,65 % am Markt für Kryptografisches Identitätsmanagement, während Workload- und Maschinenidentitätszertifikate voraussichtlich bis 2032 mit einer CAGR von 14,28 % wachsen werden.
- Nach Endnutzer hielten Banken, Finanzdienstleistungen und Versicherungen im Jahr 2026 einen Umsatzanteil von 24,18 %, während Fertigung und Automobil voraussichtlich bis 2032 mit einer CAGR von 14,39 % wachsen werden.
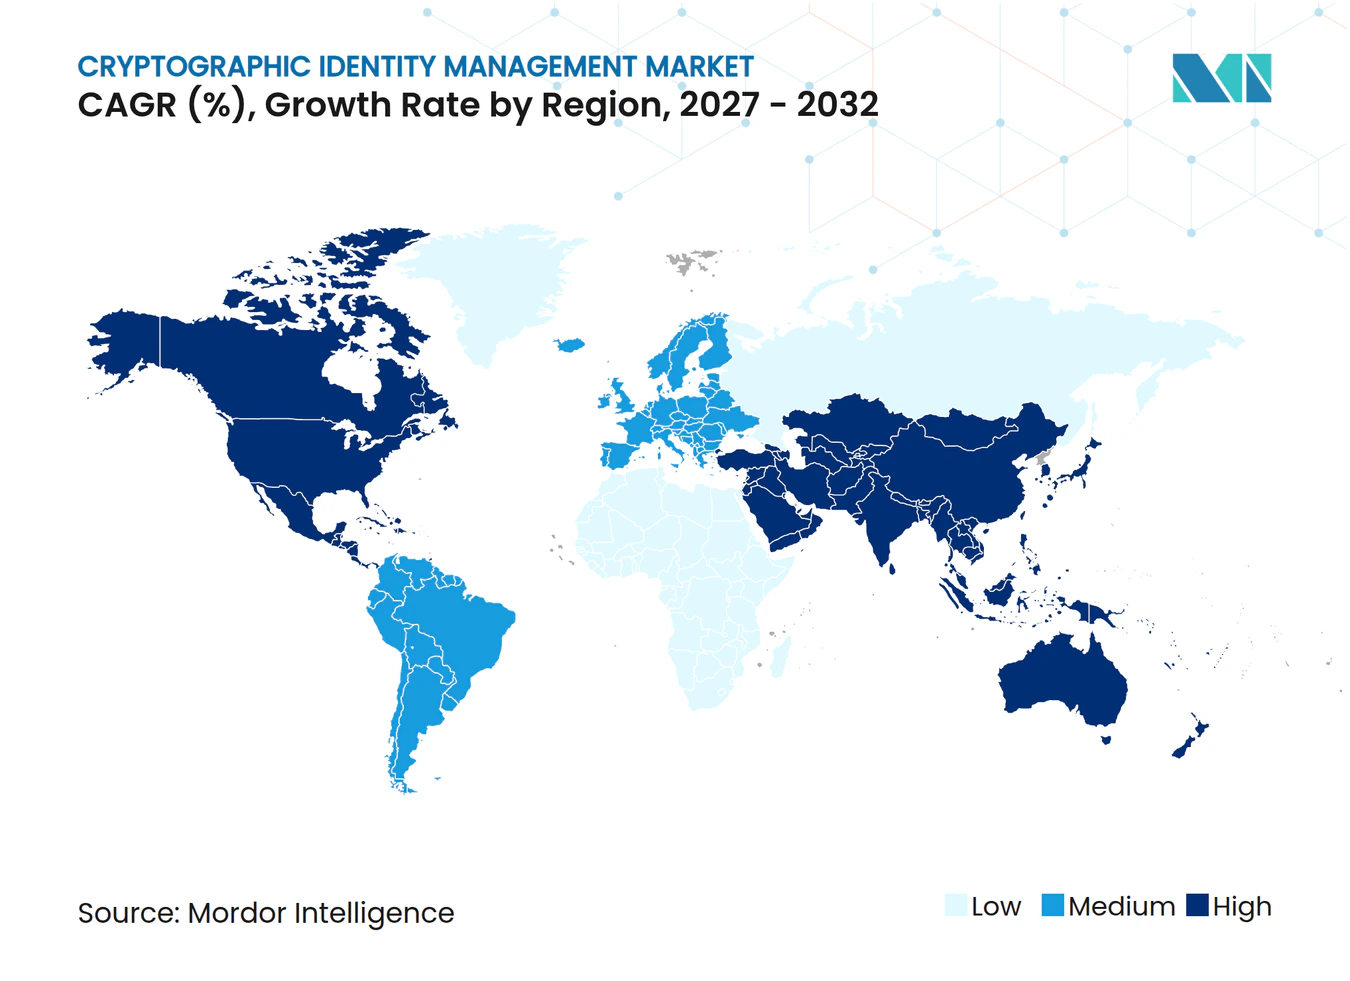
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 38,02 %, während der asiatisch-pazifische Raum voraussichtlich bis 2032 mit einer CAGR von 14,44 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Verkürzung der Zertifikatsgültigkeitszeiträume | +2.8% | Global, mit Adoptionsdruck konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Beschleunigte Cloud- und Hybrid-Cloud-Einführung | +2.4% | Global, mit konzentrierten Ausgaben in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (24 Jahre) |
| Ausweitung von Maschinen-, IoT- und Workload-Identitäten | +2.2% | Global, mit Fertigungskonzentration im asiatisch-pazifischen Raum und Europa | Mittelfristig (2–4 Jahre) |
| DevSecOps und API-gesteuerte Zertifikatsautomatisierung | +1.8% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Ausgaben für Post-Quanten-Kryptografie-Bereitschaft | +1.6% | Global, mit staatlicher Führung in Nordamerika, Europa und dem Nahen Osten | Langfristig (≥ 4 Jahre) |
| Regulierung digitaler Vertrauenswürdigkeit und Lieferkettensicherung | +1.4% | Nationale Rahmenwerke in Europa, Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Verkürzung der Zertifikatsgültigkeitszeiträume erzwingt Investitionen in Automatisierung
Das CA/Browser Forum genehmigte Ballot SC-081v3 im April 2025 und legte eine stufenweise Reduzierung der TLS-Zertifikatsgültigkeit und der Wiederverwendungszeiträume für Validierungsdaten fest.[1] Die maximale TLS-Zertifikatsgültigkeit sank am 15. März 2026 auf 200 Tage, und der Zeitplan sieht 100 Tage im März 2027 und 47 Tage im März 2029 vor. Der Markt für Kryptografisches Identitätsmanagement profitiert davon, weil manuelle Erneuerungsprozesse schwieriger aufrechtzuerhalten sind, wenn sich die Erneuerungszyklen beschleunigen. Let's Encrypt hat außerdem angekündigt, die Zertifikatslaufzeiten im Jahr 2028 auf 45 Tage zu reduzieren. Die Wiederverwendung der Domain-Kontrollvalidierung wird parallel zur Zertifikatsgültigkeit verkürzt, was den operativen Puffer reduziert, den Organisationen bisher bei der Erneuerung nutzten. Automatisierte Ausstellung und Erneuerung werden notwendig, um die Dienstverfügbarkeit bei großen Zertifikatsbeständen zu schützen.
Beschleunigte Cloud- und Hybrid-Cloud-Einführung strukturiert die PKI-Bereitstellung neu
Multi-Cloud- und Hybrid-Cloud-Architekturen verringern die Relevanz von PKI-Designs, die für statische Rechenzentrumsserver entwickelt wurden. Der Markt für Kryptografisches Identitätsmanagement passt sich an Workloads an, die über Cloud-Anbieter, Container und serverlose Umgebungen hinweg betrieben werden. Diese Workloads benötigen Anmeldeinformationen, die ohne manuelle Verwaltung ausgestellt, rotiert und widerrufen werden können. DigiCert startete im Januar 2026 einen lokal gehosteten DigiCert ONE-Dienst in Indien, um Anforderungen an die Datensouveränität zu erfüllen.[2] Keyfactor stellte seinen Command MCP Server im Dezember 2025 über den AWS Marketplace zur Verfügung und brachte die Automatisierung des Zertifikatslebenszyklus näher an Cloud-native Entwicklungsteams heran. Hybride Arrangements bieten einen praktischen Übergangspfad, da sie lokale Vertrauenshierarchien beibehalten und gleichzeitig Cloud-basierte Orchestrierung und Berichterstattung hinzufügen können.
Ausweitung von Maschinen-, IoT- und Workload-Identitäten schafft einen Imperativ für nicht-menschliche Identitäten
IBM erklärte im November 2025, dass nicht-menschliche Identitäten menschliche Identitäten in unternehmensweiten Cloud-Umgebungen um mehr als 40 zu 1 überwiegen. Dieses Verhältnis erhöht den Bedarf des Marktes für Kryptografisches Identitätsmanagement an Kontrollen, die Geräte, Workloads, APIs, Container und KI-Agenten abdecken. Das Nationale Institut für Standards und Technologie veröffentlichte im November 2025 aktualisierte Leitlinien zum IoT-Geräte-Onboarding und zum Lebenszyklusmanagement von Anmeldeinformationen und unterstrich damit den Bedarf an verwalteten Geräteidentitäten.[3] Workload-Anmeldeinformationen können in Minuten oder Stunden ablaufen, was eine hochvolumige Ausstellung und einen Widerruf anstelle jährlicher Erneuerungsprozesse erfordert. AppViewX erwarb Eos im März 2026, um eine KI-native Identitätskontrollebene für autonome Workloads hinzuzufügen. Die Veränderung erweitert den adressierbaren Bedarf über herkömmliche Website-Zertifikate und Geräteanmeldeinformationen hinaus.
DevSecOps und API-gesteuerte Zertifikatsautomatisierung verankert Vertrauenswürdigkeit in Entwicklungspipelines
Das Lebenszyklusmanagement von Zertifikaten wird über ACME-, Terraform- und Kubernetes-cert-manager-Verbindungen in CI/CD-Pipelines integriert. Der Markt für Kryptografisches Identitätsmanagement konkurriert nun in Entwickler-Workflows sowie in zentralen Sicherheitsoperationen. DigiCert bietet eine Trust Lifecycle API an, während AppViewX im November 2025 Richtlinienfunktionen veröffentlichte und Keyfactor im März 2026 Automatisierungsfunktionen erweiterte. Diese Integrationen können Verzögerungen zwischen der Anwendungsbereitstellung und der Ausstellung vertrauenswürdiger Anmeldeinformationen reduzieren. Sie schaffen auch einen Bedarf an Kontrollen über die Generierung und Speicherung privater Schlüssel, da automatisierte Skripte Schlüsselmaterial über Protokolle oder Quellcodeverwaltungssysteme offenlegen können. Anbieter, die Automatisierung mit Richtliniendurchsetzung und Prüfpfaden kombinieren, können sowohl Geschwindigkeits- als auch Governance-Anforderungen erfüllen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an PKI- und Kryptografiespezialisten | -1.8% | Global, am akutesten in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Interoperabilität und Migrationskomplexität bei Legacy-PKI | -1.4% | Nordamerika, Europa und reife Märkte im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Kommodifizierung und Preisdruck bei Basiszertifikaten | -1.0% | Global, am deutlichsten im domänenvalidierten SSL/TLS-Segment | Kurzfristig (≤ 2 Jahre) |
| Fragmentiertes Eigentum an kryptografischen Assets über Geschäftsbereiche hinweg | -0.8% | Global, am ausgeprägtesten in großen Unternehmen mit dezentralisierter IT | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an PKI- und Kryptografiespezialisten begrenzt die Bereitstellungsgeschwindigkeit
ISACA berichtete im Jahr 2025, dass 55 % der Cybersicherheitsteams unterbesetzt waren und 65 % unbesetzte Stellen hatten. Sectigo berichtete, dass 97 % der Organisationen erhebliche Kompetenzlücken bei der Post-Quanten-Kryptografie aufwiesen und 52 % Kryptografiekenntnisse als ihren akutesten Mangel identifizierten. Dieser Mangel kann den Markt für Kryptografisches Identitätsmanagement verlangsamen, da Kunden möglicherweise nicht über die Spezialisten verfügen, die für die Auswahl, Bereitstellung und Verwaltung von Plattformen erforderlich sind. Verwaltete PKI-Dienste bieten eine Alternative für Organisationen, die keine qualifizierten Kryptografiearchitekten einstellen können. ISO 27001 und NIST-Leitlinien erfordern dokumentierte Schlüsselverwaltungspraktiken, was die Abhängigkeit von Anbietern erhöht, die Implementierung und Nachweiserhebung unterstützen können. Dieselbe Lücke unterstützt die Nachfrage nach verwalteten Diensten, kann jedoch die direkte Softwareeinführung verzögern.
Interoperabilität und Migrationskomplexität bei Legacy-PKI verzögert die Modernisierung
Legacy-PKI-Systeme können häufig keine Automatisierungsprotokolle wie ACME und EST ohne erhebliche Neugestaltung unterstützen. Der Markt für Kryptografisches Identitätsmanagement sieht sich mit verlängerten Vertriebs- und Bereitstellungszyklen konfrontiert, wenn Kunden Vertrauensanker und Zertifizierungsstellenhierarchien mit begrenzter Toleranz für Ausfälle verschieben müssen. Sectigo schloss zwischen Januar und September 2025 die Migration von mehr als 500.000 SSL/TLS-, S/MIME- und Code-Signing-Zertifikaten von Entrust ab. Fertigungs- und kritische Infrastrukturstandorte sehen sich mit zusätzlichen Einschränkungen konfrontiert, da Feldgeräte eingebettete Zertifikate tragen und möglicherweise keine Remote-Updates unterstützen können. Ältere Systeme können auch von kryptografischen Algorithmen abhängen, die keine hybriden Post-Quanten-Zertifikate unterstützen. Diese Bedingungen können Modernisierungsprogramme um mehrere Jahre verlängern, selbst wenn ein Anbieter die Migration unterstützt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Lösungen führen Plattform- und Automatisierungsinvestitionen anLösungen hielten im Jahr 2026 einen Marktanteil von 67,45 % am Markt für Kryptografisches Identitätsmanagement. Diese Position spiegelt die Nachfrage nach integriertem Zertifikatslebenszyklusmanagement, privater Zertifizierungsstellenverwaltung und kryptografischer Erkennung wider. Die Marktgröße für Kryptografisches Identitätsmanagement bei Softwareplattformen wird durch das operative Volumen gestützt, das durch kürzere Zertifikatslaufzeiten entsteht. Organisationen können die Erneuerungsaktivitäten nicht allein durch professionelle Dienstleistungsbesetzung skalieren. Automatisierte Workflows können Richtlinien zuweisen, Anmeldeinformationen ausstellen und Prüfaufzeichnungen in einem wesentlich größeren Volumen erstellen.
Dienstleistungen sind weiterhin wichtig für verwaltete PKI, Implementierungsarbeiten und Post-Quanten-Migrationsunterstützung. Sie sind besonders relevant für mittelgroße Organisationen, denen interne Kryptografieteams fehlen. Eine von Keyfactor in Auftrag gegebene Studie zur Gesamtwirtschaftlichen Auswirkung, die im Februar 2026 veröffentlicht wurde, berichtete von einem Return on Investment von 356 % und Vorteilen in Höhe von 12,7 Millionen USD über 3 Jahre durch die Modernisierung des Zertifikatslebenszyklus. DigiCert meldete im März 2026 einen Rekord beim jährlich wiederkehrenden Umsatz für DigiCert ONE. Diese Beispiele unterstützen die Kundenpräferenz für breitere Plattformen anstelle separater Einzelprodukte.


Nach Bereitstellungsmodus:
Cloud-basierte Architektur verdrängt On-Premises-PKI-StacksDie Cloud-basierte Bereitstellung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 14,64 % wachsen. Der Markt für Kryptografisches Identitätsmanagement unterstützt dieses Muster, da Cloud-Plattformen elastische Ausstellungskapazität und verwaltete Zertifizierungsstelleninfrastruktur bereitstellen können. SaaS-basierte Richtliniendurchsetzung erleichtert auch die Verwaltung verteilter Umgebungen von einer zentralen Konsole aus. Die On-Premises-Bereitstellung bleibt in der Verteidigung, stark regulierten Organisationen und luftgespaltenen Umgebungen notwendig. Diese Kunden können möglicherweise nicht alle Zertifikatssysteme mit einem externen Dienst verbinden.
DigiCerts lokal gehosteter DigiCert ONE-Dienst in Indien zeigt, wie Anbieter auf Souveränitätsanforderungen reagieren können, ohne die Automatisierung aufzugeben. Die hybride Bereitstellung kann eine Cloud-basierte Lebenszyklusmanagementschicht über bestehende interne Zertifizierungsstellen legen. Diese Anordnung bewahrt ältere Vertrauensstrukturen und verbessert gleichzeitig die Sichtbarkeit, automatische Erneuerung und Compliance-Berichterstattung. Keyfactor positioniert Command SaaS für Self-Service-Einrichtung, vereinfachte Konfiguration und automatisierte Upgrades bei solchen Übergängen. Prüfbare Ausstellungspfade können Organisationen auch dabei helfen, die Einhaltung der ISO-27001-Anforderungen nachzuweisen.
Nach Zertifikat- und Identitätstyp:
SSL/TLS unterstützt die aktuelle Nachfrage, während Maschinenidentitäten expandierenSSL/TLS-Zertifikate machten im Jahr 2026 einen Marktanteil von 34,65 % am Markt für Kryptografisches Identitätsmanagement aus. Sie bleiben für Websites, API-Endpunkte, Load Balancer und andere internetorientierte Infrastrukturen unerlässlich. Der geplante Übergang zu einer maximalen Gültigkeitsdauer von 47 Tagen bis 2029 wird die Häufigkeit der Zertifikatsausstellung und -erneuerung erhöhen. Dies steigert die Nachfrage nach Erkennungs-, Überwachungs- und Automatisierungsfunktionen. Es erhöht auch die Kosten für das Übersehen abgelaufener oder falsch konfigurierter Anmeldeinformationen.
Workload- und Maschinenidentitätszertifikate werden voraussichtlich bis 2032 mit einer CAGR von 14,28 % wachsen. Die Marktgröße für Kryptografisches Identitätsmanagement in diesem Teilsegment ist mit Cloud-Workloads, Containern und KI-Agenten verknüpft, die kurzlebige Anmeldeinformationen benötigen. Code-Signing-Zertifikate unterstützen auch Sicherheitsanforderungen in der Software-Lieferkette, und DigiCert nahm im August 2025 an einer von NIST geleiteten DevSecOps-Sicherheitsinitiative teil. S/MIME- und E-Mail-Zertifikate haben durch E-Mail-Authentifizierung und Absenderverifizierung an Relevanz gewonnen, unterstützt durch DigiCerts Übernahme von Valimail im September 2025. IoT-, Client-Authentifizierungszertifikate, SSH-Schlüssel und Secrets-Management werden zunehmend über einheitliche kryptografische Asset-Plattformen verwaltet.


Nach Endnutzer:
Fertigung und Automobil ist die am schnellsten wachsende BrancheBanken, Finanzdienstleistungen und Versicherungen hielten im Jahr 2026 einen Marktanteil von 24,18 %. Die Nachfrage des Sektors wird durch DORA, technische PSD2-Standards und NIST-Leitlinien zur digitalen Identität geprägt. Finanzinstitute benötigen Nachweise, dass Zertifikatsausstellung, Schlüsselverwaltung und Zugriffskontrollen die Governance-Anforderungen erfüllen. DigiCert wurde von ASC X9 ausgewählt, um verwaltete PKI-Dienstinfrastruktur für US-amerikanische Finanzdienstleistungen bereitzustellen, mit einer im Juni 2025 abgeschlossenen Schlüsselzeremonie. Dieses Beispiel zeigt den Bedarf an gemeinsamer Vertrauensinfrastruktur in regulierten Finanzumgebungen.
Fertigung und Automobil wird voraussichtlich bis 2032 mit einer CAGR von 14,39 % wachsen. Vernetzte Produktionssysteme, Lieferketten für Elektrofahrzeuge und industrielle IoT-Gerätevolumen machen die manuelle Zertifikatsbereitstellung unpraktisch. Der Markt für Kryptografisches Identitätsmanagement bedient auch IT- und Telekommunikationssysteme, die Zertifikate für die 5G-Netzwerkfunktionsauthentifizierung verwenden. Die Nachfrage aus dem Regierungs- und öffentlichen Sektor wird durch CMMC-Level-2-Anforderungen in den Vereinigten Staaten und eIDAS-2.0-Anforderungen in Europa unterstützt. Gesundheits- und Biowissenschaftsorganisationen benötigen Geräteauthentifizierung, während Einzel- und E-Commerce-Organisationen Kontrollen benötigen, die die PCI-DSS-Compliance über Zahlungssysteme hinweg unterstützen.
Geografische Analyse
Markt für kryptografisches Identitätsmanagement in Amerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 38,02 %. Die Region verbindet die Infrastruktur des Finanzsektors mit bundesstaatlichen Cybersicherheitsanforderungen, darunter CMMC Level 2, NIST-Leitlinien zum Schlüsselmanagement sowie die NSA-CNSA-2.0-Anforderungen. Keyfactor erlangte im Januar 2026 die CMMC-Level-2-Zertifizierung. Die Auswahl von DigiCert durch ASC X9 für verwaltete PKI-Infrastruktur zeigt, wie Branchenverbände kryptografische Kontrollen in Vertrauenssysteme des Finanzsektors integrieren. Kanada folgt ähnlichen Mustern im Zertifikatslebenszyklus-Management, während Brasilien die südamerikanische Nachfrage über das ICP-Brasil-PKI-Framework und fintech-Aktivitäten unterstützt.
Markt für kryptografisches Identitätsmanagement in APAC und MEA
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 14,44 % wachsen. Die Marktgröße für kryptografisches Identitätsmanagement in der Region wird durch Indiens sich entwickelndes PKI-Ökosystem, industrielle IoT-Aktivitäten in Südkorea und Japan sowie Chinas umfangreiche Programme zur digitalen Infrastruktur gestützt. DigiCerts lokal gehosteter Dienst in Indien zeigt, dass die regionale Nachfrage zunehmend lokale Infrastruktur und Datenhaltungsunterstützung erfordert. Sectigo erweiterte im Juli 2025 sein Führungsteam im asiatisch-pazifischen Raum in Vorbereitung auf den Übergang zu 47-tägigen TLS-Zertifikaten. Der Nahe Osten wird durch Saudi-Arabiens Vision 2030 und aktualisierte Richtlinien für Vertrauensdiensteanbieter der VAE unterstützt, während Südafrika die frühe Einführung in Afrika durch den Bankensektor anführt und Nigeria eine formale PKI-Infrastruktur aufbaut.
Markt für kryptografisches Identitätsmanagement in Europa
Europa ist der zweitgrößte regionale Markt im Bereich kryptografisches Identitätsmanagement. eIDAS 2.0 trat 2026 vollständig in Kraft und verpflichtet die EU-Mitgliedstaaten, Europäische Digitale Identitäts-Wallets anzubieten. Dieser Rollout erfordert qualifizierte elektronische Signaturen und die Ausstellung von Zertifikaten im nationalen Maßstab. Das BSI veröffentlichte im September 2025 aktualisierte kryptografische Anforderungen für Projekte der Bundesregierung. Das BSI zertifizierte im Januar 2025 außerdem die erste quantensichere Smartcard nach Common-Criteria-Standards. Die Anforderungen aus NIS2 und DORA unterstützen weiterhin die Ausgaben für das Lebenszyklus-Management in regulierten europäischen Unternehmen.
Wettbewerbslandschaft
Marktkonzentration
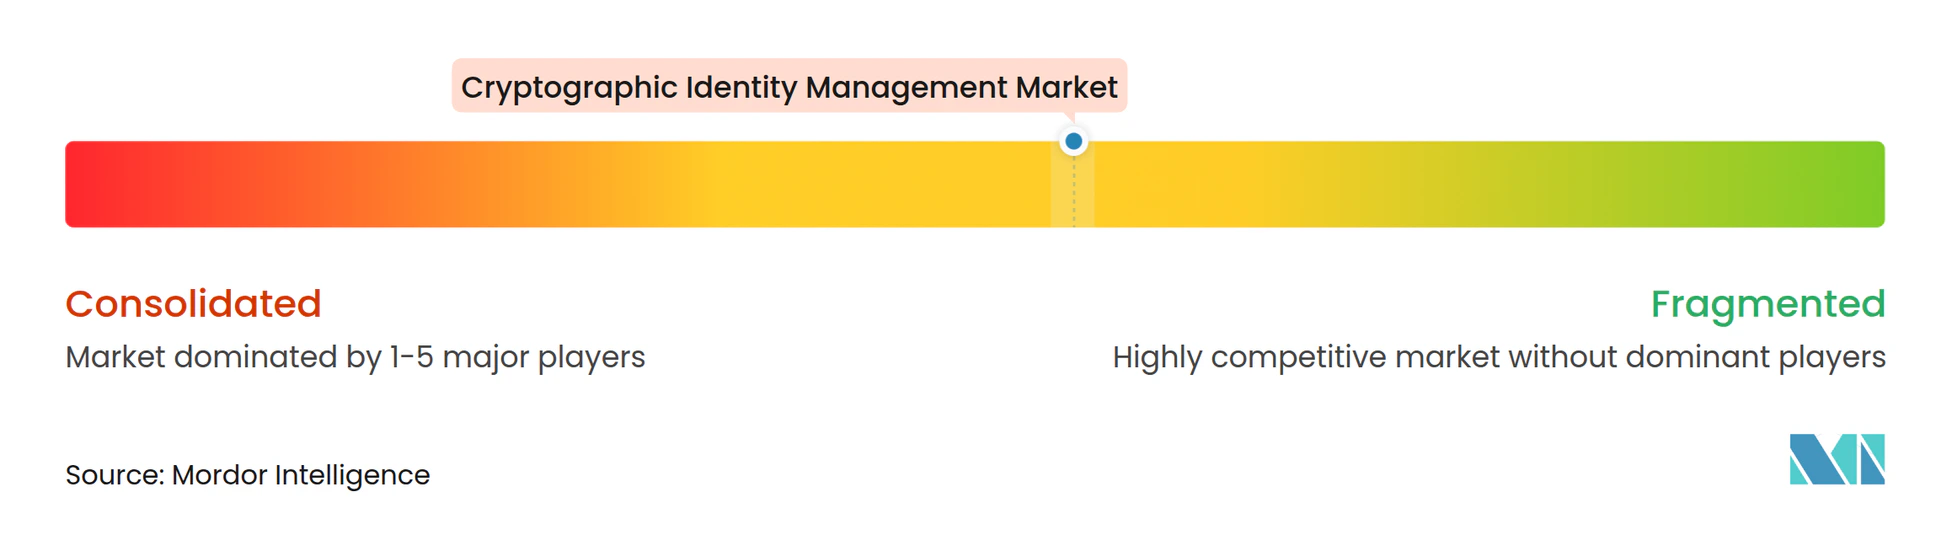
Der Markt für Kryptografisches Identitätsmanagement ist auf Plattformebene mäßig konsolidiert. DigiCert, Keyfactor, Sectigo, AppViewX, Entrust und Garantir sind aktive Plattformanbieter im Bereich Unternehmens-PKI und Zertifikatslebenszyklusmanagement. Die Unternehmen konkurrieren durch breitere Vertrauensplattformen, Abdeckung von Maschinenidentitäten und Post-Quanten-Bereitschaft. DigiCert kombiniert PKI, Zertifikatslebenszyklusmanagement, DNS und E-Mail-Authentifizierung über seine DigiCert ONE-Plattform. AppViewX erwarb Eos im März 2026 und fügte eine KI-native Identitätskontrollebene für autonome Workloads hinzu. SEALSQ startete im November 2025 einen US-amerikanischen Post-Quanten-Root of Trust und richtete sein QS7001-Sicherheitselement an NIST-Standards und CNSA-2.0-Anforderungen aus.
Keyfactor kündigte im Juli 2026 eine strategische Wachstumsinvestition von über 1 Milliarde USD unter der Führung von Summit Partners an. Die Investition unterstützt den Fokus des Marktes für Kryptografisches Identitätsmanagement auf KI-gesteuerte und Post-Quanten-Unternehmensumgebungen. Sectigo übernahm im Januar 2025 das öffentliche Zertifikatsgeschäft von Entrust und verdoppelte damit seinen Unternehmensbetrieb. eMudhra erwarb im Juni 2025 einen Anteil von 51 % an der CRYPTAS Group, einschließlich PrimeSign, um eine direkte Position in europäischen qualifizierten Vertrauensdiensten zu etablieren. Diese Transaktionen zeigen, dass Skalierung, regionale Compliance-Fähigkeit und etablierte Vertrauensbeziehungen wichtige Wettbewerbsvorteile sind. Sie erweitern auch die Produkt- und Regionalressourcen, die Käufern zur Verfügung stehen, die bestehende Zertifikate verwalten und sich gleichzeitig auf neuere Identitätstypen vorbereiten müssen.
Eine wichtige Chance besteht darin, mittelgroße Unternehmen zu bedienen, die Post-Quanten-Bereitschaft ohne dedizierte Kryptografieteams benötigen. Regionale Anbieter wie eMudhra und InfoCert können in compliance-intensiven Märkten durch spezialisiertes lokales Wissen konkurrieren. Smallstep Labs und Garantir konzentrieren sich auf Entwickler-Workflows und API-Einfachheit anstatt auf breite Zertifizierungsstellenportfolios. KI-gestützte kryptografische Erkennung wird ebenfalls zu einem Differenzierungsmerkmal, da sie Zertifikate, Schlüssel, Algorithmen, Quellcode-Abhängigkeiten, Container und Datenbanken lokalisieren kann. AppViewX' Quantum Trust Hub und Keyfactors Asset-Mapping-Funktionen sind für diese Art von Inventarisierungs- und Migrationsplanung positioniert. Der Markt für Kryptografisches Identitätsmanagement wird daher wahrscheinlich Anbieter belohnen, die komplexe Erkennungs- und Migrationsaufgaben für Kunden mit begrenzten Spezialistenressourcen praktikabel machen können. Plattformkäufer müssen auch bewerten, ob Integrationen Zertifikats-, Schlüssel-, Workload- und Entwicklerprozesse abdecken können, ohne Teams zu zwingen, separate Richtliniensysteme zu pflegen. Diese Anforderung begünstigt Anbieter, die operative Berichterstattung, Richtliniennachweise, rollenbasierte Kontrollen und Erneuerungsstatus neben automatisierter Ausstellung über den gesamten digitalen Bestand zugänglich machen.
Marktführer im Bereich Kryptografisches Identitätsmanagement
-
DigiCert, Inc.
-
Sectigo Limited
-
Keyfactor, Inc.
-
GMO GlobalSign Holdings K.K.
-
AppViewX, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für kryptografisches Identitätsmanagement Unternehmen in diesem Bericht
- DigiCert, Inc.
- Sectigo Limited
- Keyfactor, Inc.
- GMO GlobalSign Holdings K.K.
- AppViewX, Inc.
- Entrust Corporation
- Ascertia Pte. Ltd.
- eMudhra Limited
- SSL.com, Inc.
- HARICA S.A.
- SwissSign AG
- Buypass AS
- PrimeKey Solutions AB
- Smallstep Labs, Inc.
- Axiad IDS, Inc.
- Garantir, Inc.
- Certes Networks, Inc.
- InfoCert S.p.A.
- IdenTrust, Inc.
- Actalis S.p.A.
- WISeKey International Holding AG
- SEALSQ Corp.
Neueste Industrielle Entwicklungen in Markt für kryptografisches Identitätsmanagement
- Oktober 2026: DigiCert fügte Secure Releases zum Software Trust Manager hinzu und erweiterte damit die kryptografische Signing-Governance auf die Überwachung der Software-Integrität nach der Veröffentlichung in unternehmensweiten CI/CD-Pipelines, um das Lieferkettenrisiko vor und nach der Bereitstellung zu verwalten.
- September 2026: DigiCert startete den AI Trust Manager, der es Unternehmen ermöglicht, die kryptografische Identität und das Risikoniveau von KI-Agenten zu verwalten, und schloss separat eine Partnerschaft mit Newfold Digital, das etwa 6 Millionen Kunden bedient, um die SSL/TLS-Infrastruktur für seine Network Solutions Group und Bluehost Group Marken vor dem 47-Tage-Zertifikatslaufzeitmandat zu modernisieren.
- August 2026: AppViewX ernannte den ehemaligen CyberArk-Manager Mike Durso zum Chief Revenue Officer und skalierte damit die kommerzielle Umsetzung, während das Unternehmen über das Zertifikatslebenszyklusmanagement hinaus in die KI-Agenten-Identitätssicherheit expandierte, nachdem es Eos übernommen hatte.
- Juli 2026: Keyfactor kündigte eine strategische Wachstumsinvestition von über 1 Milliarde USD unter der Führung von Summit Partners an, um die Maschinenidentitätsinfrastruktur für KI-gesteuerte und Post-Quanten-Unternehmensumgebungen auszubauen – das größte einzelne Kapitalengagement im Bereich Kryptografisches Identitätsmanagement im aktuellen Zeitraum.
Berichtsumfang des globalen Marktes für Kryptografisches Identitätsmanagement
Der Markt für Kryptografisches Identitätsmanagement bezieht sich auf die Branche, die sich auf Lösungen und Dienstleistungen konzentriert, die kryptografische Technologien einsetzen, um digitale Identitäten in Unternehmen, Regierungsorganisationen, Cloud-Umgebungen und vernetzten Ökosystemen zu etablieren, zu verwalten, zu authentifizieren und zu schützen.
Der Bericht zum Markt für Kryptografisches Identitätsmanagement ist segmentiert nach Komponente (Lösungen, Dienstleistungen), Bereitstellungsmodus (Cloud-basiert, On-Premises, Hybrid), Zertifikat- und Identitätstyp (SSL/TLS-Zertifikate, Code-Signing-Zertifikate, S/MIME- und E-Mail-Zertifikate, Client-Authentifizierungszertifikate, IoT- und Gerätezertifikate, Workload- und Maschinenidentitätszertifikate, SSH-Schlüssel und Secrets), Endnutzer (Banken, Finanzdienstleistungen und Versicherungen, IT und Telekommunikation, Regierung und öffentlicher Sektor, Gesundheitswesen und Biowissenschaften, Fertigung und Automobil, Einzel- und E-Commerce, sonstige Endnutzer) und Geografie (Nordamerika, Europa, asiatisch-pazifischer Raum, Südamerika, Naher Osten, Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| SSL/TLS-Zertifikate |
| Code-Signing-Zertifikate |
| S/MIME- und E-Mail-Zertifikate |
| Client-Authentifizierungszertifikate |
| IoT- und Gerätezertifikate |
| Workload- und Maschinenidentitätszertifikate |
| SSH-Schlüssel und Secrets |
| Banken, Finanzdienstleistungen und Versicherungen |
| IT und Telekommunikation |
| Regierung und öffentlicher Sektor |
| Gesundheitswesen und Biowissenschaften |
| Fertigung und Automobil |
| Einzel- und E-Commerce |
| Sonstige Endnutzer |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Israel | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Zertifikat- und Identitätstyp | SSL/TLS-Zertifikate | |
| Code-Signing-Zertifikate | ||
| S/MIME- und E-Mail-Zertifikate | ||
| Client-Authentifizierungszertifikate | ||
| IoT- und Gerätezertifikate | ||
| Workload- und Maschinenidentitätszertifikate | ||
| SSH-Schlüssel und Secrets | ||
| Nach Endnutzer | Banken, Finanzdienstleistungen und Versicherungen | |
| IT und Telekommunikation | ||
| Regierung und öffentlicher Sektor | ||
| Gesundheitswesen und Biowissenschaften | ||
| Fertigung und Automobil | ||
| Einzel- und E-Commerce | ||
| Sonstige Endnutzer | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Israel | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Kryptografisches Identitätsmanagement?
Der Markt wird für 2027 auf 5,09 Milliarden USD geschätzt und soll bis 2032 9,65 Milliarden USD erreichen, bei einer CAGR von 13,68 %.
Warum sind Änderungen der TLS-Zertifikatsgültigkeit für Unternehmen wichtig?
Die maximale TLS-Zertifikatsgültigkeit soll 2027 auf 100 Tage und 2029 auf 47 Tage sinken, was den Bedarf an automatisierter Ausstellung und Erneuerung erhöht.
Welches Bereitstellungsmodell wächst am schnellsten?
Die Cloud-basierte Bereitstellung wird voraussichtlich bis 2032 mit einer CAGR von 14,64 % wachsen, da Unternehmen skalierbare Ausstellung und zentralisierte Richtliniendurchsetzung benötigen.
Welche Zertifikatskategorie wächst am schnellsten?
Workload- und Maschinenidentitätszertifikate werden voraussichtlich bis 2032 mit einer CAGR von 14,28 % wachsen, unterstützt durch Cloud-Workloads, Container und KI-Agenten.
Welcher Endnutzersektor wird am schnellsten wachsen?
Fertigung und Automobil wird voraussichtlich bis 2032 mit einer CAGR von 14,39 % wachsen, unterstützt durch vernetzte Produktionssysteme und industrielle IoT-Geräte.
Welche Region wird bis 2032 am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 14,44 % wachsen, angeführt von der PKI-Nachfrage in Indien, industriellen IoT-Aktivitäten und Programmen für digitale Infrastruktur.