
Marktgröße und Marktanteil für Cryptographic Posture Management
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
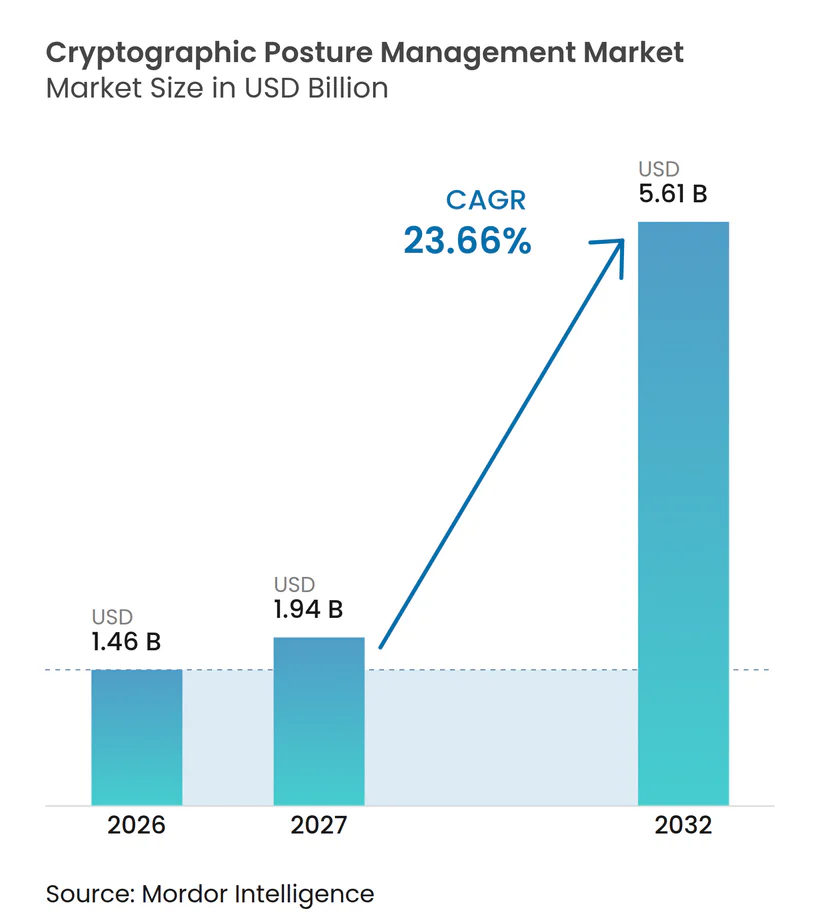
| Marktgröße (2027) | 1.94 Milliarden US-Dollar |
| Marktgröße (2032) | 5.61 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 23.66 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Cryptographic Posture Management von Mordor Intelligence
Die Marktgröße für Cryptographic Posture Management wird voraussichtlich von 1,46 Milliarden USD im Jahr 2026 und 1,94 Milliarden USD im Jahr 2027 auf 5,61 Milliarden USD bis 2032 anwachsen, was einer CAGR von 23,66 % zwischen 2027 und 2032 entspricht. Der Markt für Cryptographic Posture Management entwickelt sich von periodischen Sicherheitsüberprüfungen hin zu kontinuierlicher Bestandsaufnahme, Lebenszyklussteuerung und Prüfberichterstattung. Regulatorische Anforderungen machen kryptografische Transparenz zu einem wiederkehrenden Betriebsbedarf für regulierte Organisationen. Die Post-Quanten-Migration bringt zudem Algorithmus-Inventare, Schlüsselaufzeichnungen und Zertifikatsaufzeichnungen in dasselbe Governance-Programm. Anbieter reagieren mit umfassenderen Plattformen, die Erkennung, Zertifikatsautomatisierung, Kontrollen für maschinelle Identitäten und Bereitschaftsplanung verbinden. Dies begünstigt Anbieter, die Cloud-, On-Premises- und hybride Umgebungen unterstützen können, ohne bestehende Sicherheitsabläufe zu beeinträchtigen.
Wichtigste Erkenntnisse des Berichts
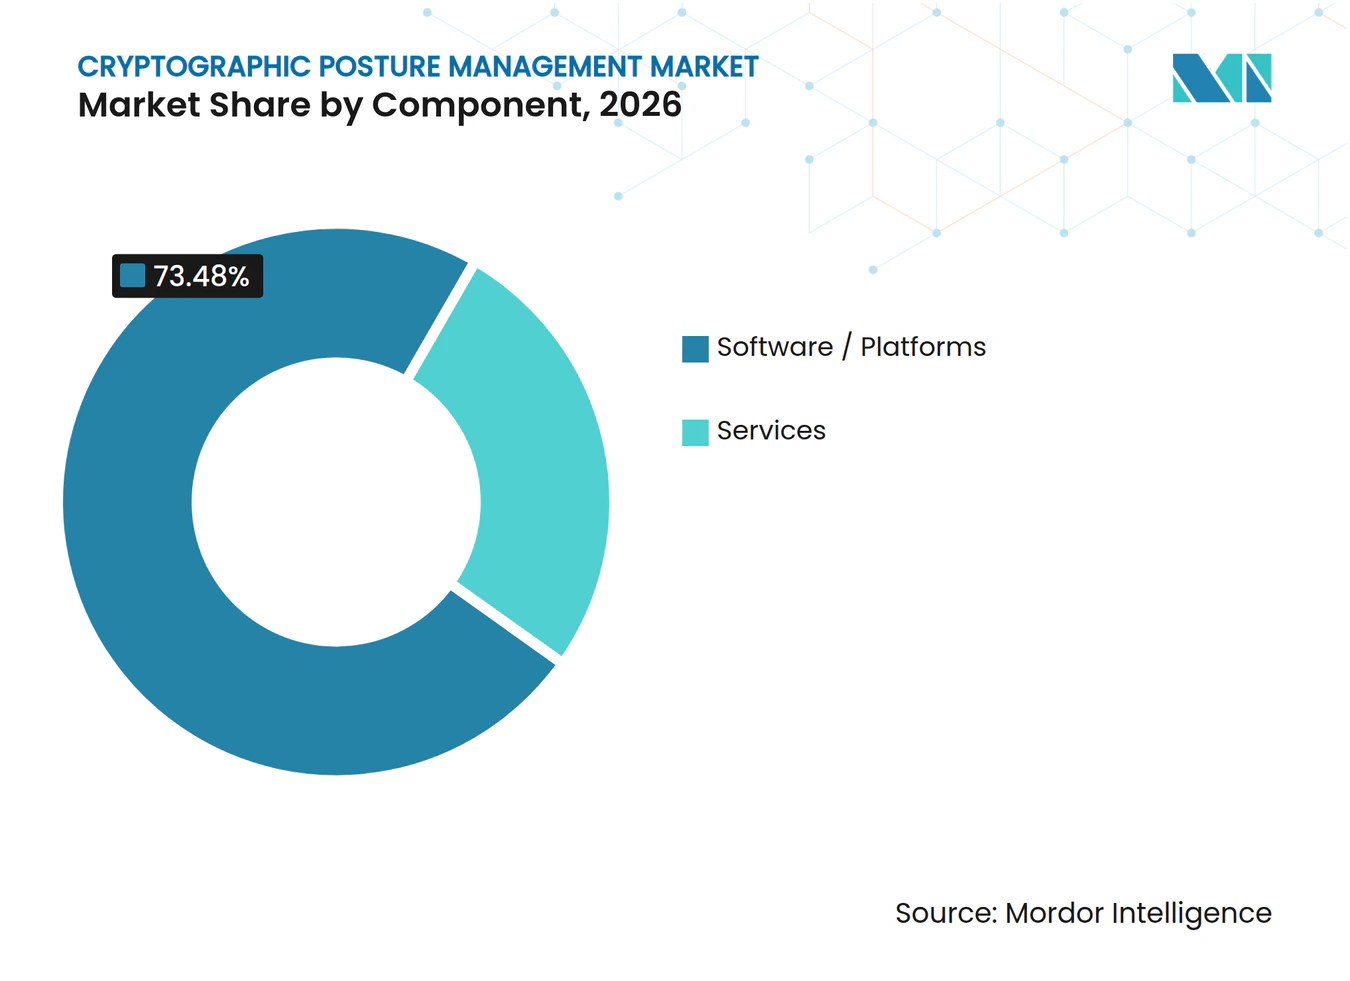
- Nach Komponente hielten Software und Plattformen im Jahr 2026 einen Marktanteil von 73,48 % am Markt für Cryptographic Posture Management, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 25,62 % wachsen werden.
- Nach Bereitstellungsmodell hielt die Cloud-basierte Bereitstellung im Jahr 2026 einen Umsatzanteil von 63,89 % und wird bis 2032 voraussichtlich mit einer CAGR von 24,68 % wachsen.
- Nach kryptografischem Asset-Typ entfielen im Jahr 2026 28,82 % des Umsatzes im Markt für Cryptographic Posture Management auf Zertifikate und Zertifizierungsstellen, während Algorithmen und Bibliotheken bis 2032 voraussichtlich mit einer CAGR von 26,73 % wachsen werden.
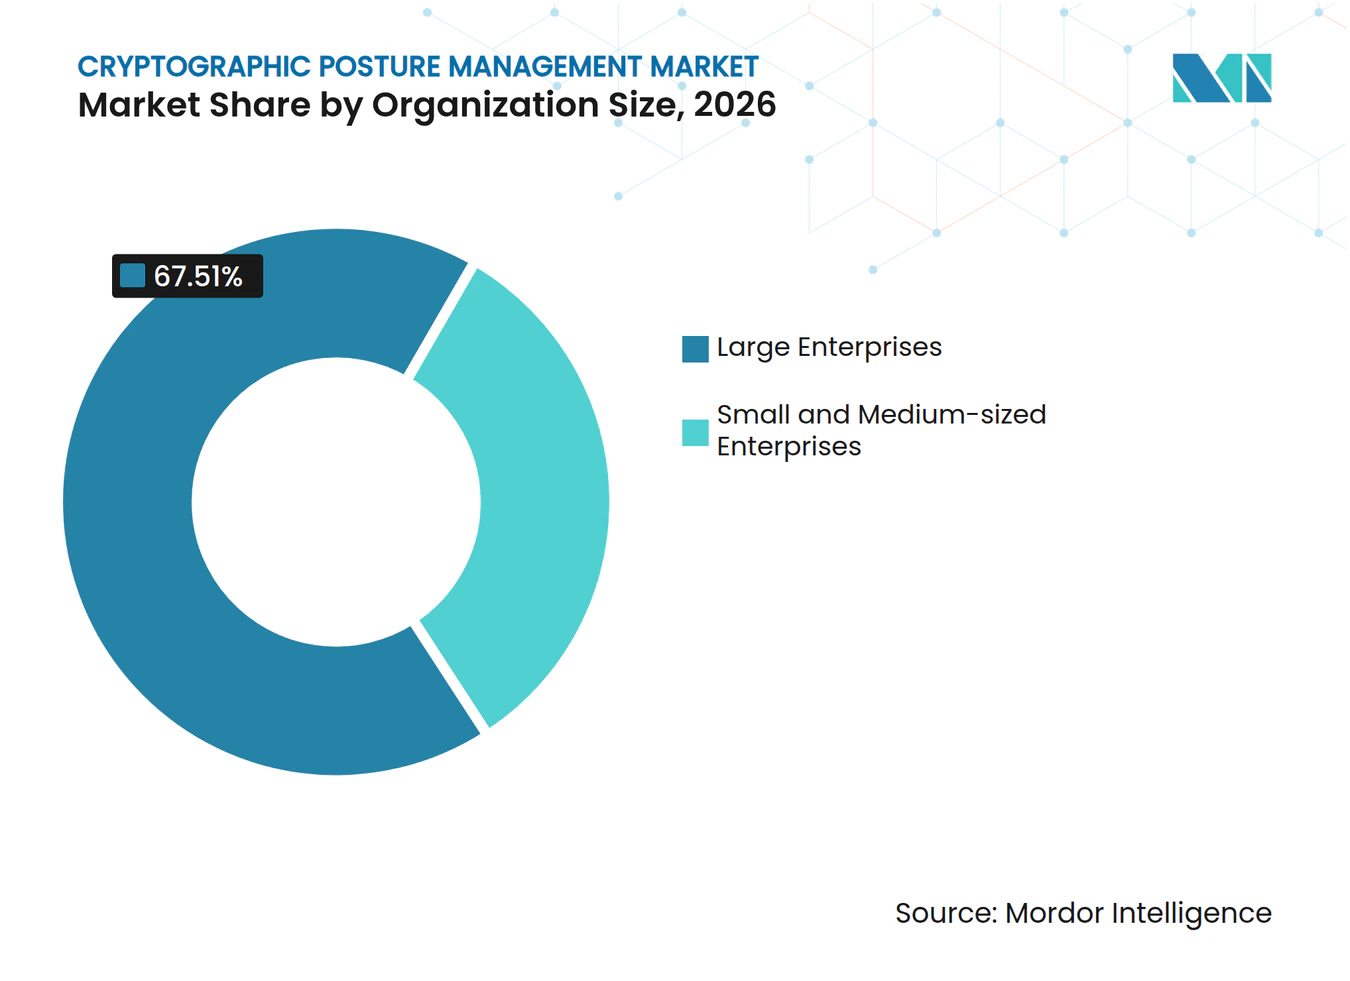
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 67,51 %, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 25,94 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Umsatzanteil von 34,28 % im Markt für Cryptographic Posture Management, während Regierung und Verteidigung bis 2032 voraussichtlich mit einer CAGR von 26,11 % wachsen werden.
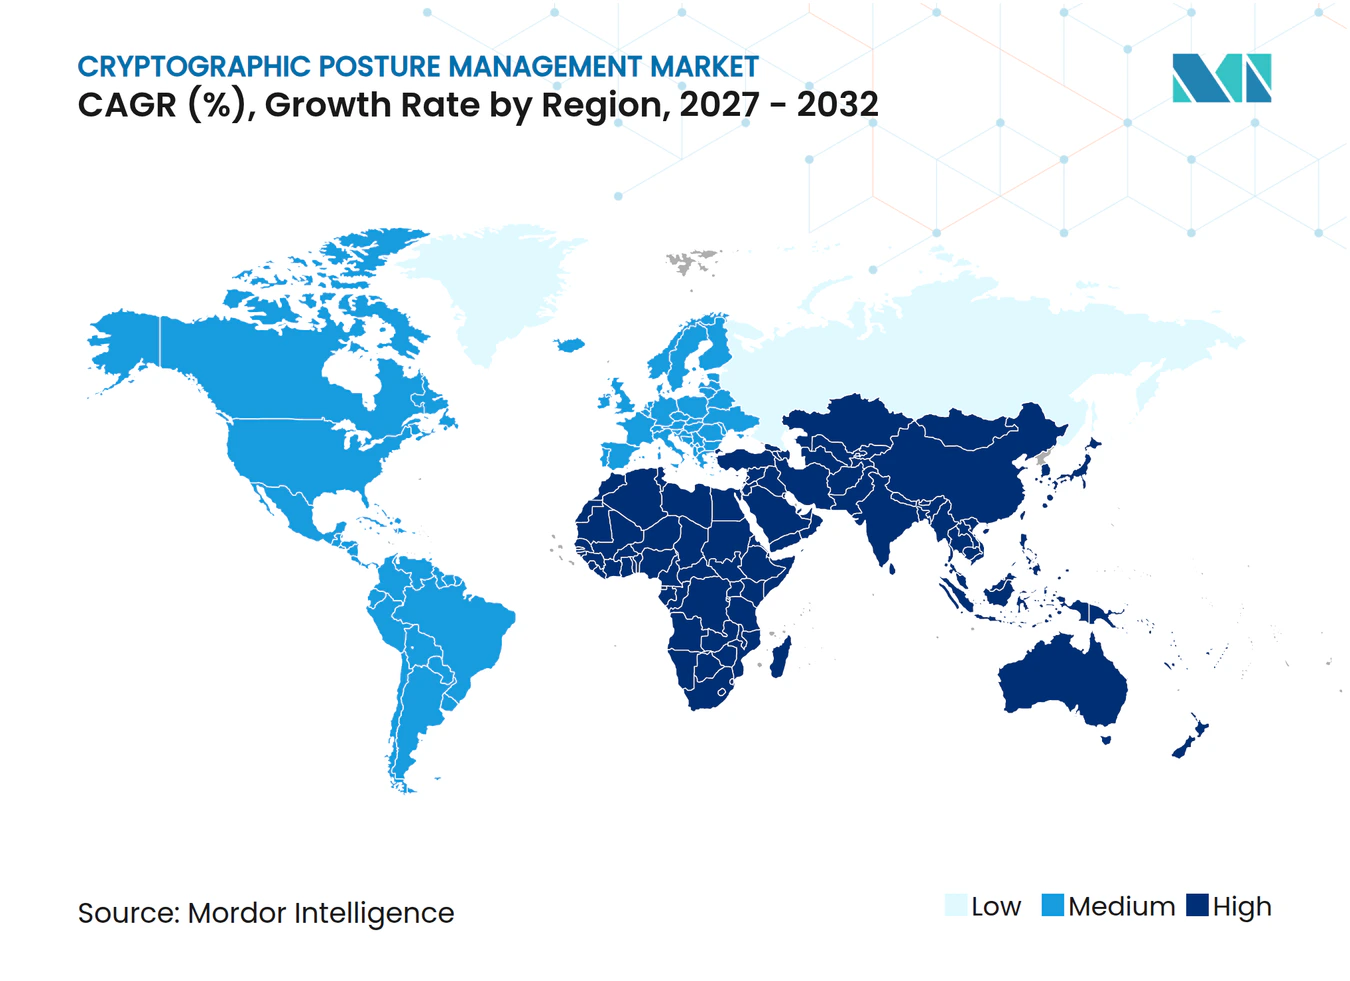
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 41,67 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 27,32 % wachsen wird und damit die schnellste geografische Wachstumsrate im Markt für Cryptographic Posture Management aufweist.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Regulatorische Durchsetzung von kryptografischer Bestandsaufnahme und Governance | +4.5% | Global, mit frühen Gewinnen in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Beschleunigung der Migrationszeitpläne für Post-Quanten-Kryptografie | +5.0% | Global, konzentriert in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Steigende Volumina maschineller Identitäten und Zertifikate | +4.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Komplexität von Cloud-, hybrider Infrastruktur und Software-Lieferkette | +3.5% | Global, konzentriert in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Anforderungen an kryptografische Transparenz für Prüfung und operative Resilienz | +2.5% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den Nahen Osten | Kurzfristig (≤ 2 Jahre) |
| Ausweitung der Anforderungen an Krypto-Agilität in Legacy-Umgebungen | +2.0% | Global, mit frühen Gewinnen in den Kernmärkten des asiatisch-pazifischen Raums | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Regulatorische Durchsetzung von kryptografischer Bestandsaufnahme und Governance
Regulatorische Anforderungen verlagern die kryptografische Bestandsaufnahme von einer freiwilligen Praxis zu einer rechenschaftspflichtigen Kontrolle, wodurch Sicherheitsaufzeichnungen in routinemäßige Prüf-, Risiko- und Technologie-Governance-Prozesse einbezogen werden, anstatt sie isolierten technischen Teams zu überlassen. DORA Artikel 9 gilt seit Januar 2025 für europäische Finanzunternehmen und verpflichtet diese zur Steuerung von IKT-bezogenen Risiken, einschließlich Sicherheitskontrollen, die einen zuverlässigen digitalen Betrieb unterstützen. Das BSI integriert kryptografische Anforderungen in sein IT-Grundschutz-Framework und bietet Betreibern kritischer Infrastrukturen eine strukturierte Grundlage für Sicherheitsdokumentation und Kontrollgestaltung. Microsoft erklärte im April 2026, dass die Inventarisierungsarbeit damit beginnt, Eigentümerschaft zu definieren, kryptografische Assets zu lokalisieren und die Ergebnisse bei Systemänderungen aktuell zu halten.[1] Diese Anforderungen machen jährliche Bewertungen weniger ausreichend, wenn Zertifikate, Schlüssel und Algorithmen häufig wechseln. Der Markt für Cryptographic Posture Management profitiert daher, wenn Compliance-Teams Nachweise benötigen, die im Rahmen des normalen Betriebs aktualisiert, zugewiesen und überprüft werden können.
Beschleunigung der Migrationszeitpläne für Post-Quanten-Kryptografie
Die Post-Quanten-Planung hat die verfügbare Zeit für Behörden und Lieferanten verkürzt, ihre kryptografischen Abhängigkeiten zu verstehen, einschließlich Zertifikaten, Bibliotheken, Schlüsselspeichern und Anwendungsschnittstellen, die vor Beginn einer Migration bewertet werden müssen. Das Nationale Institut für Standards und Technologie der USA veröffentlichte 2024 seine ersten finalisierten Post-Quanten-Kryptografiestandards und schuf damit eine gemeinsame technische Grundlage für die Migrationsplanung.[2] Die CNSA 2.0-Leitlinien der Nationalen Sicherheitsbehörde legen Erwartungen an Post-Quanten-Algorithmen für nationale Sicherheitssysteme fest und weisen Organisationen an, sich auf den Übergang vorzubereiten. Das Weiße Haus hat durch die Durchführungsverordnung 14412 und zugehörige Umsetzungsanweisungen im Juni 2026 auch bundesweite Migrationserwartungen festgelegt. Diese Maßnahmen bringen Beschaffungsteams, PKI-Teams und Anwendungsverantwortliche in denselben Vorbereitungszyklus. Der Markt für Cryptographic Posture Management gewinnt an Relevanz, da Erkennung und Klassifizierung jeder organisierten Algorithmusersetzung vorausgehen müssen, sodass Organisationen Systeme, die direkt aufgerüstet werden können, von solchen unterscheiden können, die kompensierende Kontrollen oder längere Ersatzpläne erfordern.
Steigende Volumina maschineller Identitäten und Zertifikate
Maschinelle Identitäten nehmen zu, da Organisationen Cloud-Workloads, Programmierschnittstellen, Geräte und automatisierte Dienste hinzufügen, und jede Identität kann Zertifikate, Schlüssel, Zugriffseinstellungen und einen klar zugewiesenen Eigentümer erfordern, um während ihres gesamten Lebenszyklus sicher zu bleiben. CyberArk berichtete 2025, dass Organisationen durch die steigende Anzahl maschineller Identitäten und durch Lücken in deren Verwaltung einem operativen Risiko ausgesetzt sind. Das CA/Browser Forum hat eine stufenweise Verkürzung der Gültigkeitsdauer öffentlicher TLS-Zertifikate beschlossen, was die Häufigkeit von Ausstellungs- und Erneuerungsaktivitäten erhöht. Kürzere Laufzeiten erschweren die manuelle Nachverfolgung in großen Zertifikatsbeständen. Das Risiko zertifikatsbedingter Unterbrechungen gibt operativen Teams auch einen Grund, Eigentümerschaft, Erneuerung und Ausnahmeprozesse zu integrieren. Der Markt für Cryptographic Posture Management wird durch diesen Wandel gestützt, da das Zertifikatslebenszyklusmanagement zu einer kontinuierlichen Kontrolle statt einer gelegentlichen Verwaltungsaufgabe wird, bei der Ausstellung, Erneuerung, Widerruf und Ausnahmebehandlung zuverlässige Automatisierung und sichtbare Rechenschaftspflicht erfordern.
Komplexität von Cloud-, hybrider Infrastruktur und Software-Lieferkette
Organisationen betreiben häufig Cloud-Dienste neben On-Premises-Systemen, Containern, Geräten und Drittanbieteranwendungen, was bedeutet, dass ein einzelner Geschäftsdienst von mehreren separaten Schlüsselspeichern, Zertifizierungsstellen und kryptografischen Bibliotheken abhängen kann. Die Cloud Security Alliance hat den Bedarf an konsistenten Schlüsselverwaltungspraktiken in mehreren Cloud-Umgebungen dokumentiert. Jede Umgebung kann unterschiedliche Schlüsselspeicher, Zugriffsmodelle, Rotationsprozesse und Hardware-Validierungsanforderungen verwenden. Dies führt zu einem fragmentierten Überblick darüber, wo kryptografisches Material gespeichert ist und wer es kontrolliert. Lieferkettenabhängigkeiten fügen eine weitere Ebene hinzu, da Bibliotheken und Software-Entwicklungskits kryptografische Funktionen außerhalb des direkten Anwendungscodes einführen können. Der Markt für Cryptographic Posture Management ist positioniert, um diese Komplexität durch zentralisierte Erkennung, Richtlinienzuordnung und Berichterstattung in verschiedenen Umgebungen zu adressieren und Teams dabei zu helfen, kryptografische Kontrollen über Workloads hinweg zu vergleichen, ohne Cloud- und interne Systeme als getrennte Programme zu behandeln.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Fragmentierte Eigentümerschaft kryptografischer Assets | -2.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Abhängigkeiten von Legacy-Anwendungen und Sanierungsrisiko | -1.5% | Global, konzentriert in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Mangel an Fachkräften für Kryptografie und PKI-Engineering | -1.0% | Global | Mittelfristig (2–4 Jahre) |
| Schwache Interoperabilität zwischen Erkennungs-, HSM-, Cloud- und DevSecOps-Tools | -0.8% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Fragmentierte Eigentümerschaft kryptografischer Assets
Kryptografische Assets sind häufig auf Sicherheits-, Infrastruktur-, Entwicklungs- und Lieferantenmanagement-Teams aufgeteilt, und diese Gruppen arbeiten oft nach unterschiedlichen Finanzierungszyklen, Betriebszielen und Anwendungsveröffentlichungsplänen. Microsoft identifiziert Governance und klare Eigentümerschaft als frühe Anforderungen für jedes kryptografische Inventarisierungsprogramm. Ein Zertifikat kann von einem zentralen Sicherheitsteam ausgestellt werden, während sein Geschäftsverantwortlicher in einer Anwendungseinheit sitzt und der zugrunde liegende Dienst in einer separaten Cloud-Betriebsgruppe läuft. Diese Aufteilung erschwert die Genehmigung von Sanierungsmaßnahmen, die Mittelzuweisung und die Messung des Abschlusses. Organisationen können Erkennungstools kaufen, bevor sie geklärt haben, wer auf die Ergebnisse reagieren kann. Dies kann Beschaffungs- und Bereitstellungszyklen im Markt für Cryptographic Posture Management verlängern, da eine Plattform ihr beabsichtigtes Ergebnis erst dann liefern kann, wenn verantwortliche Teams sich über Eigentümerschaft, Entscheidungsrechte und Sanierungsprioritäten einig sind.
Abhängigkeiten von Legacy-Anwendungen und Sanierungsrisiko
Legacy-Systeme können fest kodierte Algorithmen, nicht unterstützte Software, proprietäre Integrationen und Hardware-Einschränkungen enthalten, die kryptografische Änderungen erschweren, insbesondere wenn ein geschäftskritischer Dienst entwickelt wurde, bevor aktuelle Inventarisierungs-, Krypto-Agilitäts- und automatisierte Erneuerungspraktiken zum Standard wurden. Das Nationale Zentrum für Cybersicherheit des Vereinigten Königreichs empfiehlt Organisationen, frühzeitig mit der Migrationsvorbereitung zu beginnen, und legt einen stufenweisen Ansatz fest, der mit Erkennung und Planung beginnt.[3] Im Jahr 2026 über das IACR ePrint-Archiv veröffentlichte Forschungsergebnisse identifizierten auch das Alter von Software, Anbieterabhängigkeit und Zertifizierungsbedingungen als wesentliche Einschränkungen beim Post-Quanten-Übergang. Einige Systeme erfordern möglicherweise Isolierung, Proxy-Kontrollen oder Ersatz statt einer direkten Algorithmusaktualisierung. Diese Komplikationen verlangsamen die Umwandlung von Inventarisierungsergebnissen in abgeschlossene Sanierungsmaßnahmen, da Anwendungsverantwortliche Änderungen testen, die Dienstkontinuität aufrechterhalten und manchmal mit Anbietern koordinieren müssen, die eine notwendige Komponente kontrollieren. Der Markt für Cryptographic Posture Management kann dennoch von der Nachfrage nach Transparenz profitieren, aber die Umsatzrealisierung kann in komplexen Legacy-Umgebungen länger dauern, wo eine vollständige Inventarisierung Risiken identifiziert, die nicht durch ein einfaches Software-Update beseitigt werden können.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Software-Plattformen führen, da Governance Einzellösungen ersetztSoftware und Plattformen machten 2026 73,48 % des Umsatzes im Markt für Cryptographic Posture Management aus, und der Markt für Cryptographic Posture Management ist auf solche Plattformen für eine einheitliche operative Aufzeichnung angewiesen. Diese Position spiegelt die Nachfrage nach Tools wider, die Erkennung, Inventarisierung, Lebenszyklusautomatisierung, Bereitschaftsbewertung und Prüfberichterstattung kombinieren, und Unternehmenskäufer bevorzugen im Allgemeinen eine gemeinsame Aufzeichnung von Zertifikaten, Schlüsseln, Algorithmen und zugehörigen Eigentümerdaten. Eine einheitliche Plattform kann Sicherheitsteams auch dabei helfen, dasselbe Asset in operativen, Compliance- und Migrations-Workflows zu identifizieren. Keyfactor, DigiCert und Entrust wurden im bereitgestellten Wettbewerbsranking als führende Unternehmens-PKI-Anbieter identifiziert, obwohl Anbieter-Ranking-Behauptungen hier nicht als Quellengrundlage verwendet werden. Die größere Rolle von Software spiegelt auch die Notwendigkeit wider, Kontrollen konsistent über sich ändernde Asset-Volumina hinweg anzuwenden.
Dienstleistungen werden bis 2032 voraussichtlich mit einer CAGR von 25,62 % wachsen. Organisationen ohne spezialisiertes PKI- oder Kryptografie-Personal nutzen Dienstleister für Erkennung, Richtliniengestaltung, Lebenszyklusbetrieb und Migrationsplanung. Verwaltete Unterstützung wird relevanter, wenn kürzere Zertifikatsgültigkeitsdauern eine kontinuierliche operative Aufmerksamkeit erfordern, und die angebotenen Dienstleistungen können Kunden auch dabei helfen, Inventarisierungsergebnisse in Arbeitspläne für Anwendungs- und Infrastrukturteams zu übersetzen. IBM Consulting und Keyfactor lancierten im Januar 2026 eine gemeinsame Lösung, die kryptografische Erkennung, PKI, Zertifikatslebenszyklusmanagement und quantensichere Transformationsunterstützung kombinierte.[4] Die Branche für kryptografisches Asset-Management umfasst daher sowohl wiederkehrende Software-Kontrollen als auch spezialisierte Unterstützung, die benötigt wird, um diese Kontrollen in die Praxis umzusetzen.


Nach Bereitstellungsmodell:
Cloud-basierte Bereitstellung verbindet Skalierung und DynamikDie Cloud-basierte Bereitstellung machte 2026 63,89 % des globalen Umsatzes aus und wird bis 2032 voraussichtlich mit einer CAGR von 24,68 % wachsen. Cloud-Bereitstellung entspricht den Anforderungen von Organisationen, die Zertifikats- und Schlüssel-Governance einsetzen möchten, ohne zusätzliche On-Premises-Verwaltungsinfrastruktur zu betreiben, während native Dienste wie AWS Key Management Service, Azure Key Vault und Google Cloud HSM kryptografische Kontrollen auch mit umfassenderen Cloud-Workloads verbinden. Diese Verbindung kann die Integration für Teams vereinfachen, die Anwendungen auf diesen Plattformen entwickeln. Cloud-Bereitstellung ist besonders nützlich für kleinere Organisationen, die automatisiertes Management benötigen, aber über begrenzte spezialisierte Infrastruktur verfügen. Sie erleichtert auch die zentralisierte Berichterstattung, wenn Workloads auf Geschäftseinheiten verteilt sind.
Hybride und luftgespaltene Umgebungen behalten ihre Bedeutung für regulierte, Verteidigungs- und hochsicherheitsrelevante Workloads. Große Organisationen können sensible Schlüssel, Zertifizierungsstellen oder Hardware-Sicherheitsmodule in kontrollierten Einrichtungen aufbewahren, während sie Cloud-Dienste für andere Funktionen nutzen. Microsoft kündigte externe Schlüsselverwaltungsfunktionen für Azure Managed HSM an, die auf Kundenanforderungen hinsichtlich Kontrolle und Datensouveränität ausgerichtet sind. Der bereitgestellte HID Global-Umfragebefund, dass große Organisationen häufig hybride PKI verwenden, ist richtungsweisend konsistent mit diesem operativen Bedarf, wird jedoch nicht für zusätzliche Statistiken herangezogen. Der Markt für Cryptographic Posture Management muss daher eine Kombination aus Cloud-nativen Schnittstellen und isolierten Umgebungen unterstützen. Anbieter, die Richtlinienkonsistenz in beiden Bereichen gewährleisten, können ein breiteres Spektrum an Sicherheitsarchitekturen bedienen.
Nach kryptografischem Asset-Typ:
Zertifikate führen, während die Algorithmus-Governance beschleunigtZertifikate und Zertifizierungsstellen machten 2026 28,82 % des Umsatzes aus, den größten Anteil unter den kryptografischen Asset-Typen, und der Markt für Cryptographic Posture Management ist auf konsistente Lebenszyklussteuerung angewiesen. Öffentliche TLS-Zertifikate, interne Zertifikate und Zertifizierungsstellenaufzeichnungen werden auf Websites, in Anwendungen, Geräten und Geschäftsdiensten weit verbreitet eingesetzt, während der Gültigkeitszeitplan des CA/Browser Forums die Automatisierung stärker betont, da die Erneuerung häufiger erfolgen wird. Zertifikate sind auch für operative Teams sichtbar, da ein abgelaufenes Zertifikat einen digitalen Dienst unterbrechen kann. Dies macht die Zertifikatsinventarisierung zu einem praktischen Einstiegspunkt für viele Governance-Programme. Der Markt für Cryptographic Posture Management hat sich folglich rund um Lebenszyklusmanagement-Fähigkeiten entwickelt, bevor er sich auf verwandte Kontrollen ausgeweitet hat.
Algorithmen und Bibliotheken werden bis 2032 voraussichtlich mit einer CAGR von 26,73 % wachsen. Die Post-Quanten-Planung erfordert, dass Organisationen herausfinden, wo Verschlüsselungs-, Signatur- und Schlüsseleinrichtungsfunktionen eingebettet sind, bevor sie Ersatzmethoden auswählen. Die finalisierten Standards des NIST geben Organisationen einen Referenzpunkt für die Bewertung zukünftiger kryptografischer Änderungen. Schlüssel und Geheimnisse bleiben wichtig, da sie Anwendungszugriff, Datenschutz und automatisierte Workflows unterstützen, während Hardware-Sicherheitsmodule und vertrauenswürdige Hardware ebenfalls relevant bleiben, wo validierter oder geschützter Schlüsselspeicher erforderlich ist. Eingebettete und anwendungsbezogene Kryptografie kann schwieriger zu sanieren sein, da Geräte-Firmware und Software-Abhängigkeiten möglicherweise lange Ersatzzyklen haben. Diese Bedingungen geben Algorithmuserkennung und Krypto-Agilitätsfunktionen eine größere Rolle im Markt für Cryptographic Posture Management.
Nach Unternehmensgröße:
Großunternehmen verankern die Ausgaben, während KMU die Akzeptanz steigernGroßunternehmen hielten 2026 67,51 % des Umsatzes, und der Markt für Cryptographic Posture Management profitiert von ihrem Bedarf, große, dezentralisierte Umgebungen zu koordinieren. Sie verwalten umfangreiche Anwendungsportfolios, hohe Zertifikatsvolumina, mehrere Cloud-Umgebungen und formale Compliance-Programme. Ihr Umfang macht manuelle Inventarisierungspraktiken weniger zuverlässig, insbesondere wenn viele Teams kryptografische Assets erstellen oder verwalten können, und große Organisationen sind auch einem größeren Risiko durch branchenspezifische Anforderungen und Lieferantenprüfungen ausgesetzt. Dies unterstützt Investitionen in Plattformen, die eine einheitliche Sicht auf Eigentümerschaft, Lebenszyklusstatus und Richtlinienkonformität herstellen. Ihre Ausgaben umfassen typischerweise Implementierungs- und Integrationsarbeiten zusätzlich zu Software-Abonnements.
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 25,94 % wachsen. SaaS-basiertes Zertifikatslebenszyklusmanagement und PKI-Dienste reduzieren den Bedarf an dedizierter Infrastruktur und können Automatisierung für kleinere Teams verfügbar machen. Europäische Anforderungen unter NIS2 bringen mehr wesentliche und wichtige Einrichtungen in einen strukturierten Cybersicherheitsrahmen. Managed Service Provider können Einrichtung, Überwachung, Erneuerung und Support für Kunden bündeln, die keine internen Kryptografie-Teams unterhalten, was die Gruppe der Organisationen erweitert, die formale Kontrollen einführen können. Die Branche für kryptografisches Asset-Management kann diese Gruppe erreichen, wenn Produkte einfach bereitzustellen sind und durch klare operative Anleitungen unterstützt werden.

Nach Endnutzerbranche:
BFSI führt, während Regierung und Verteidigung am schnellsten wachsenBFSI hielt 2026 einen Umsatzanteil von 34,28 % und ist damit eine zentrale Kundengruppe im Markt für Cryptographic Posture Management. Banken, Versicherer, Zahlungsdienstleister und verwandte Organisationen schützen sensible Daten, pflegen langfristige Kundenbeziehungen und betreiben Systeme, die hohe Verfügbarkeit erfordern, während DORA für Finanzunternehmen in der Europäischen Union gilt und den Fokus auf IKT-Risikomanagement und operative Resilienz stärkt. PCI DSS v4.0 fügt Anforderungen hinzu, die für Organisationen relevant sind, die Zahlungskontodaten schützen. Diese überlappenden Verpflichtungen machen wiederkehrende kryptografische Governance für Sicherheits-, Prüf- und Technologieteams relevant. BFSI-Käufer benötigen auch Kontrollen, die auf älteren Kernplattformen und neueren digitalen Bankdienstleistungen betrieben werden können.
Die Regierungs- und Verteidigungsbranche wird bis 2032 voraussichtlich mit einer CAGR von 26,11 % wachsen. Bundesweite Migrationsplanung, nationale Sicherheitsleitlinien und Beschaffungsanforderungen haben die Post-Quanten-Bereitschaft für diese Organisationen zu einer hohen Priorität gemacht. Die NSA erklärt, dass ihre Post-Quanten-Leitlinien darauf abzielen, nationale Sicherheitssysteme gegen zukünftige Quantencomputer-Bedrohungen zu schützen. Das Gesundheitswesen und die Biowissenschaften müssen ebenfalls sensible Aufzeichnungen schützen, die möglicherweise verlängerte Aufbewahrungsfristen erfordern, während IT und Telekommunikation, Energie und Versorgungsunternehmen sowie Fertigung und Automobil durch vernetzte Systeme, Infrastruktur und Geräteflotten eigenen Risiken ausgesetzt sind. Der Markt für Cryptographic Posture Management bedient diese Sektoren, wenn er technische Inventarisierungsinformationen mit den operativen Verantwortlichkeiten jeder Umgebung verknüpft.
Geografische Analyse
Markt für kryptografisches Posturemanagement in Nordamerika
Nordamerika hatte im Jahr 2026 mit 41,67 % den größten geografischen Anteil am weltweiten Umsatz des Marktes für kryptografisches Posturemanagement. Die US-amerikanische Bundespolitik sendet ein klares Nachfragesignal für Organisationen, die sich auf den Post-Quanten-Übergang vorbereiten müssen. Executive Order 14412 wies Behörden an, die Vorbereitung auf fortgeschrittene kryptografische Angriffe zu stärken und die Risiken durch kryptografisch relevante Quantencomputer zu adressieren.[5] Entsprechende OMB-Vorgaben verpflichten Bundesbehörden, den Migrationsprozess zu organisieren. Dies betrifft Behörden, Auftragnehmer und Anbieter kritischer Infrastrukturen, die Nachweise über die in ihren Systemen eingebettete Kryptografie benötigen.
Markt für kryptografisches Posturemanagement in Europa und Südamerika
Europa verfügt über einen präskriptiven regulatorischen Rahmen für Finanzunternehmen, wesentliche Dienstleister und Datenverantwortliche. DORA, NIS2 und verschlüsselungsbezogene Sicherheitspflichten können sich für Organisationen mit komplexen Technologielandschaften überschneiden. Das IT-Grundschutz-Framework des Bundesamts für Sicherheit in der Informationstechnik bietet eine nationale Referenz für die Dokumentation und Verwaltung von Sicherheitsmaßnahmen. Das britische National Cyber Security Centre hat einen stufenweisen Ansatz zur Post-Quanten-Vorbereitung festgelegt, der mit Bestandsaufnahme und Planung beginnt. In Südamerika entsteht eine wachsende Nachfrage in Brasilien und Mexiko, da digitale Finanzdienstleistungen und Sicherheits-Governance reifen.
Markt für kryptografisches Posturemanagement in APAC und MEA
Asien-Pazifik wird voraussichtlich bis 2032 mit einem CAGR von 27,32 % wachsen und damit die schnellste geografische Expansionsrate im Markt für kryptografisches Posturemanagement aufweisen. Die japanische Agentur zur Förderung der Informationstechnologie aktualisierte im April 2026 ihre Richtlinie zur Verwaltung kryptografischer Schlüssel, was die formale Aufmerksamkeit für Schlüsselverwaltungspraktiken widerspiegelt. NTT DATA kündigte 2026 einen quantensicheren Schlüsselverwaltungsdienst an, was die lokale Anbieteraktivität rund um Datensouveränität und künftige Sicherheitsanforderungen zeigt. Regulierte Unternehmen in Indien verstärken ebenfalls ihren Fokus auf Cyber-Resilienz und Inventarisierungspraktiken. China, Südkorea und Singapur tragen durch digitale Infrastruktur, PKI-Nutzung und wachsende Sicherheitsanforderungen bei. Der Nahe Osten profitiert von Programmen zur digitalen Verwaltung, während Afrika ein kleinerer Beitragender bleibt, angeführt von verbesserten Cybersicherheitsstandards in Südafrika.
Wettbewerbslandschaft
Marktkonzentration
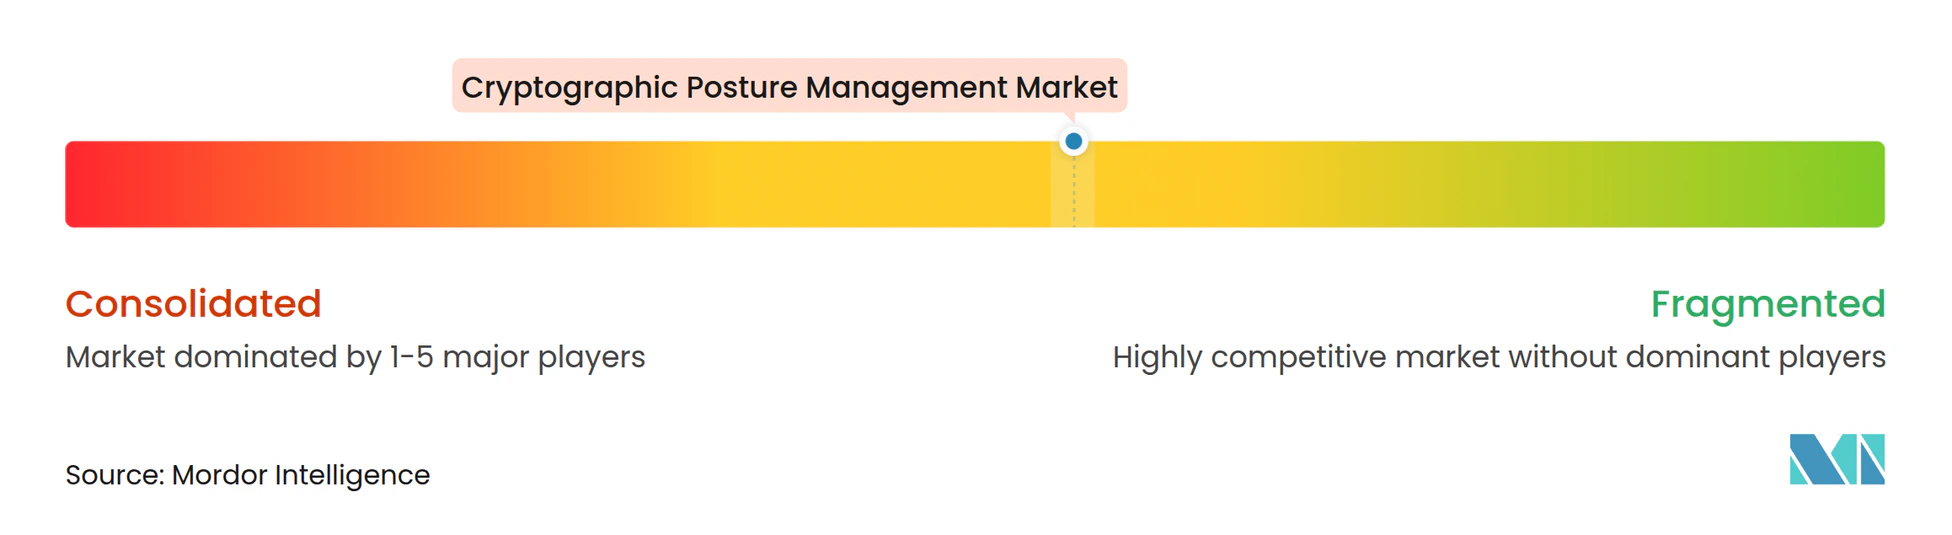
Der Markt für Cryptographic Posture Management ist auf Plattformebene mäßig konzentriert. Keyfactor, DigiCert und Entrust sind etablierte Anbieter von Unternehmens-PKI- und Zertifikatslebenszyklusmanagement-Fähigkeiten, und der Wettbewerb im Markt für Cryptographic Posture Management konzentriert sich darauf, wie gut ein Anbieter Asset-Erkennung, Zertifikatsautomatisierung, Management maschineller Identitäten, Schlüsselkontrollen und Post-Quanten-Vorbereitung verbinden kann. Käufer bewerten auch, ob eine Plattform über Cloud-Dienste, interne Zertifizierungsstellen, Hardware-Sicherheitsmodule und Legacy-Anwendungen hinweg funktioniert. Dies begünstigt Anbieter, die Interoperabilität nachweisen können, ohne einen vollständigen Austausch bestehender Sicherheitstools zu erfordern. Kleinere Spezialisten können in fokussierten Bereichen wie Post-Quanten-Algorithmen, Bereitschaftsbewertungen und Krypto-Agilität weiterhin wettbewerbsfähig sein.
Palo Alto Networks schloss im Februar 2026 die Übernahme von CyberArk ab und integrierte damit Identitätssicherheits- und Maschinelle-Identitäts-Fähigkeiten in seine Sicherheitsplattform.[6] Die Transaktion veranschaulicht den breiteren Trend zur Kombination von Identitäts-, Zugriffs- und kryptografischen Kontrollen, während Sectigo im Januar 2025 das öffentliche Zertifikatsgeschäft von Entrust übernahm und damit seine Unternehmens-Zertifikatsoperationen und Lebenszyklusmanagement-Fähigkeiten erweiterte. DigiCert übernahm im September 2025 Valimail, um seine digitale Vertrauensabdeckung auf E-Mail-Authentifizierung auszuweiten. Diese Schritte zeigen, dass Anbieter angrenzende Fähigkeiten verfolgen, die über eine umfassendere Vertrauensplattform verwaltet werden können.
Die Produktentwicklung prägt auch den Markt für Cryptographic Posture Management, und Keyfactor lancierte im Juni 2026 Trust Control Plane als einheitliches Modell für kryptografisches Asset-Management, Governance maschineller Identitäten, Lebenszyklusautomatisierung und Post-Quanten-Bereitschaft. Sectigo führte im April 2026 Private PQC innerhalb seiner Zertifikatsverwaltungsplattform ein, um private Post-Quanten-Zertifikate zu unterstützen. TOPPAN Holdings, NICT und ISARA demonstrierten im April 2026 einen Ansatz zur Migration von Zertifizierungsstellen für den Post-Quanten-Übergang. Die verbleibende Chance besteht darin, Inventarisierung und Risikoidentifikation mit zuverlässiger Sanierung in schwierigen Legacy-Systemen zu verbinden. Anbieter, die dies operativ einfacher gestalten, können wiederkehrende Kundenbeziehungen stärken.
Marktführer in der Branche für Cryptographic Posture Management
-
AppViewX
-
Amazon Web Services, Inc.
-
Entrust Corporation
-
Cisco Systems, Inc.
-
IBM Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für kryptografisches Posturemanagement Unternehmen in diesem Bericht
- AppViewX
- Amazon Web Services, Inc.
- Entrust Corporation
- Cisco Systems, Inc.
- IBM Corporation
- Akeyless Security Ltd.
- Ascertia
- Cloudflare, Inc.
- CyberArk Software Ltd.
- DigiCert, Inc.
- Encryption Consulting LLC
- Fortanix, Inc.
- Futurex, LP
- Google LLC
- HashiCorp, Inc.
- ISARA Corporation
- Keyfactor, Inc.
- Microsoft Corporation
- Oracle Corporation
- PQShield Ltd.
- QuSecure, Inc.
- SafeLogic Inc.
- Sectigo Limited
- Thales S.A.
- Utimaco GmbH
- Venafi, Inc.
- Zscaler, Inc.
Neueste Industrielle Entwicklungen in Markt für kryptografisches Posturemanagement
- September 2026: DigiCert gab eine Partnerschaft mit Newfold Digital bekannt, um die SSL/TLS-Zertifikatsinfrastruktur für 6 Millionen Kunden über Marken wie Network Solutions und Bluehost zu modernisieren, und wählte DigiCert ONE für das Kurzlebenszyklus-Zertifikatsmanagement.
- Juni 2026: Keyfactor lancierte Trust Control Plane, ein einheitliches Betriebsmodell, das kryptografisches Asset-Management, Governance maschineller Identitäten, Lebenszyklusautomatisierung und PQC-Bereitschaft in einer einzigen Plattform kombiniert, die kontinuierliche Transparenz und durchgesetzte Governance in On-Premises-, Cloud- und hybriden Umgebungen bietet.
- April 2026: Sectigo führte Private PQC innerhalb von Sectigo Certificate Manager ein und ermöglicht es Unternehmen, private PQC SSL/TLS-Zertifikate unter Verwendung von NIST-genehmigten Algorithmen innerhalb bestehender CLM-Workflows auszustellen und zu verwalten – ein wenig störender Weg für PQC-Bereitschaftstests im laufenden Zertifikatsbetrieb.
- April 2026: TOPPAN Holdings, Japans NICT und ISARA Corporation demonstrierten gemeinsam eine nahtlose PQC-Migrationstechnologie für Zertifizierungsstellen und validierten einen Migrationspfad auf PKI-Hierarchieebene für japanische Regierungs- und Finanzsektor-Bereitstellungen, die auf NIST FIPS-Standards ausgerichtet sind.
Berichtsumfang des globalen Marktes für Cryptographic Posture Management
Der Markt für Cryptographic Posture Management umfasst Umsätze aus Software-Plattformen und Dienstleistungen, die kontinuierliche Erkennung, Inventarisierung, Risikobewertung, Priorisierung, Sanierung und Governance kryptografischer Assets in einem Unternehmen ermöglichen. Zu diesen Assets gehören Zertifikate, Schlüssel, Geheimnisse, Algorithmen, Bibliotheken, Protokolle, Cipher Suites, HSMs und eingebettete Kryptografie. Cryptographic Posture Management (CPM) unterscheidet sich von einer einmaligen kryptografischen Inventarisierung dadurch, dass es eine kontinuierliche Sicht auf kryptografische Risiken aufrechthält, die Konformität mit Richtlinien misst und die Sanierung im Laufe der Zeit vorantreibt.
Der Bericht zum Markt für Cryptographic Posture Management ist segmentiert nach Komponente (Software / Plattformen und Dienstleistungen), Bereitstellungsmodell (Cloud-basiert, On-Premises sowie Hybrid und luftgespalten), kryptografischem Asset-Typ (Schlüssel und Geheimnisse, Zertifikate und Zertifizierungsstellen, Algorithmen und Bibliotheken, Protokolle und Cipher Suites, Hardware-Sicherheitsmodule und vertrauenswürdige Hardware sowie eingebettete und anwendungsbezogene Kryptografie), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Regierung und Verteidigung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Energie und Versorgungsunternehmen, Fertigung und Automobil sowie sonstige Endnutzerbranchen), Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Software / Plattformen |
| Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybrid und luftgespalten |
| Schlüssel und Geheimnisse |
| Zertifikate und Zertifizierungsstellen |
| Algorithmen und Bibliotheken |
| Protokolle und Cipher Suites |
| Hardware-Sicherheitsmodule und vertrauenswürdige Hardware |
| Eingebettete und anwendungsbezogene Kryptografie |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und Verteidigung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Energie und Versorgungsunternehmen |
| Fertigung und Automobil |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Südkorea | |
| Indien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Übriges Afrika |
| Nach Komponente | Software / Plattformen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| On-Premises | ||
| Hybrid und luftgespalten | ||
| Nach kryptografischem Asset-Typ | Schlüssel und Geheimnisse | |
| Zertifikate und Zertifizierungsstellen | ||
| Algorithmen und Bibliotheken | ||
| Protokolle und Cipher Suites | ||
| Hardware-Sicherheitsmodule und vertrauenswürdige Hardware | ||
| Eingebettete und anwendungsbezogene Kryptografie | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und Verteidigung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Energie und Versorgungsunternehmen | ||
| Fertigung und Automobil | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Südkorea | ||
| Indien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Cryptographic Posture Management?
Die Marktgröße für Cryptographic Posture Management wird voraussichtlich von 1,46 Milliarden USD im Jahr 2026 und 1,94 Milliarden USD im Jahr 2027 auf 5,61 Milliarden USD bis 2032 anwachsen, was einer CAGR von 23,66 % zwischen 2027 und 2032 entspricht.
Was treibt die Nachfrage nach kryptografischem Asset-Management an?
Regulatorische Inventarisierungsanforderungen, Post-Quanten-Planung, kürzere TLS-Zertifikatsgültigkeitsdauern und mehr maschinelle Identitäten erhöhen die Nachfrage nach kontinuierlicher Governance.
Welche Komponente führt bei den Ausgaben für kryptografisches Asset-Management?
Software und Plattformen führen mit einem Umsatzanteil von 73,48 % im Jahr 2026, da Käufer integrierte Erkennung, Lebenszyklusautomatisierung und Berichterstattung benötigen.
Warum sind Zertifikate für die kryptografische Unternehmens-Governance wichtig?
Zertifikate unterstützen Anwendungen, Websites, Geräte und Dienste. Kürzere Gültigkeitsdauern öffentlicher TLS-Zertifikate machen automatisierte Erkennung und Erneuerung wichtiger.
Welcher Endnutzersektor hat den größten Umsatzanteil?
BFSI führt mit einem Umsatzanteil von 34,28 % im Jahr 2026, unterstützt durch Anforderungen an Sicherheit, operative Resilienz und Zahlungsdaten.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 27,32 % wachsen, unterstützt durch Governance-Initiativen und Aktivitäten im Bereich Post-Quanten-Schlüsselmanagement.