
Authorization As A Service Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
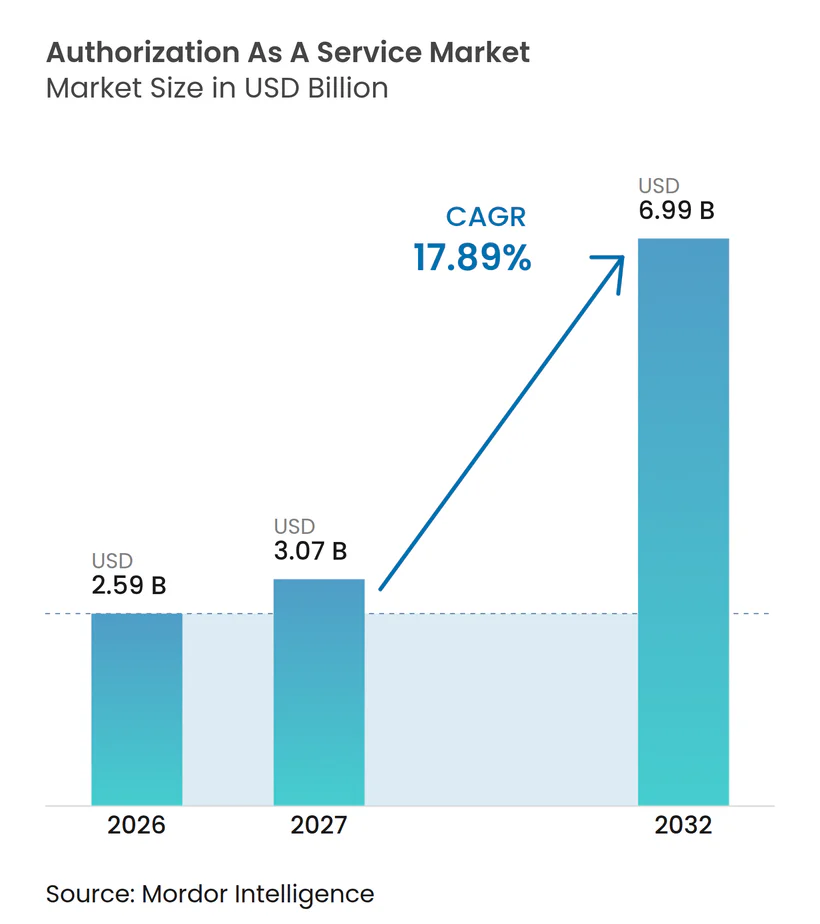
| Marktgröße (2027) | 3.07 Milliarden US-Dollar |
| Marktgröße (2032) | 6.99 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 17.89 % |
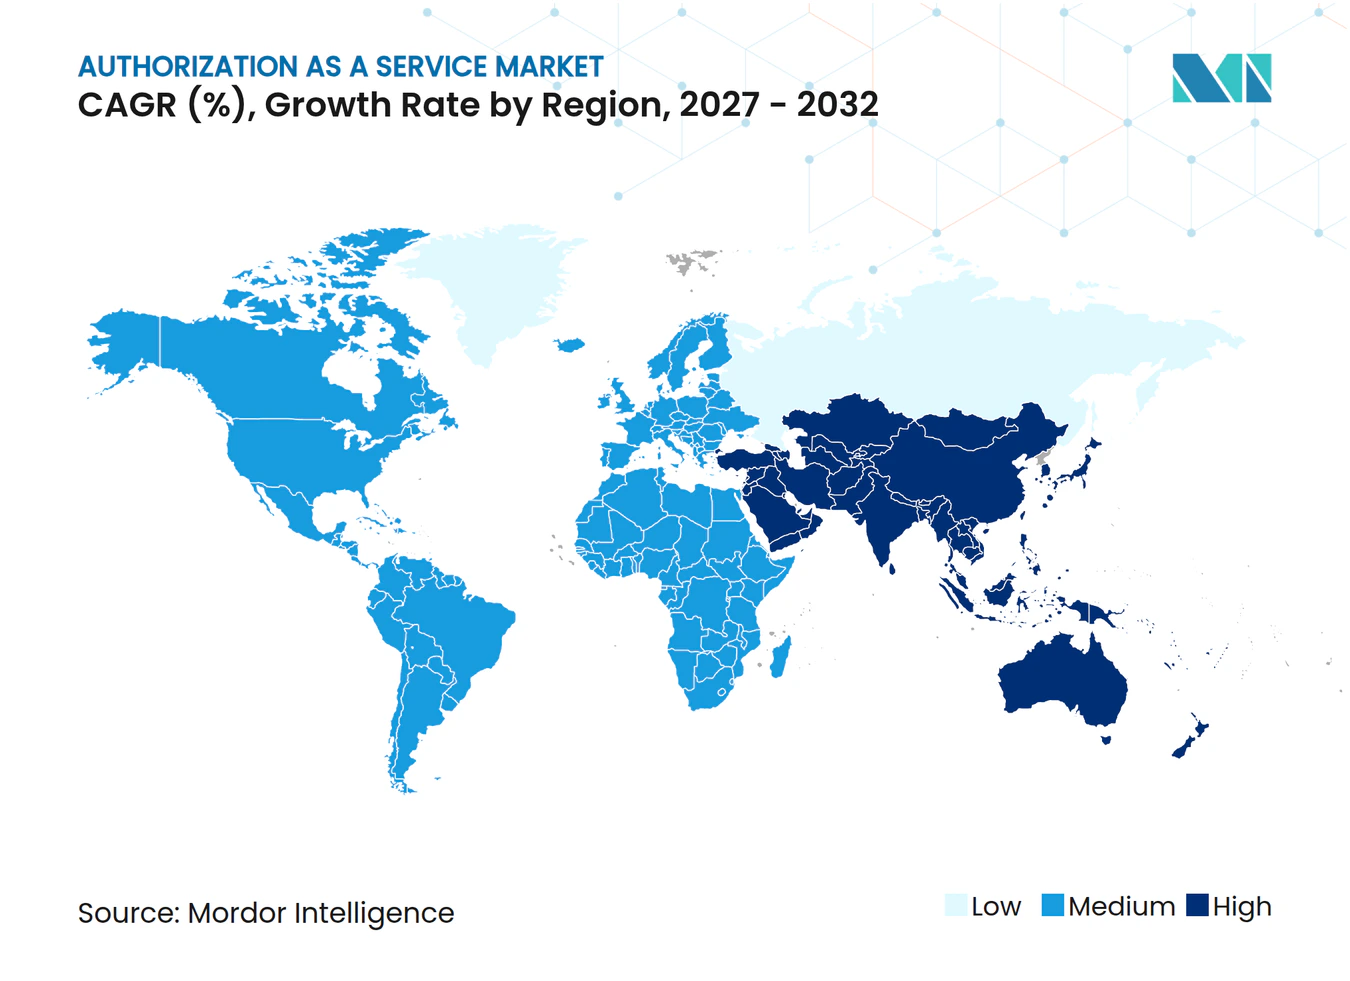
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Authorization As A Service Marktanalyse von Mordor Intelligence
Die Marktgröße des Authorization As A Service Marktes wurde im Jahr 2026 auf 2,59 Milliarden USD geschätzt und soll von 3,07 Milliarden USD im Jahr 2027 auf 6,99 Milliarden USD bis 2032 wachsen, bei einer CAGR von 17,89 % während des Prognosezeitraums (2027–2032). Die Nachfrage verlagert sich von in Anwendungen eingebetteten Zugriffsregeln hin zu separaten Richtliniendiensten, die Entscheidungen über viele Systeme hinweg treffen können. Zero-Trust-Programme, Cloud-native Anwendungen und KI-Agenten erhöhen die Anzahl und Vielfalt der Zugriffsentscheidungen, die Organisationen verwalten müssen. Anbieter reagieren mit Richtlinien-Engines, verwalteten Diensten, beziehungsbasierten Kontrollen und Tools für delegierte Berechtigungen. Offene Standards können die Verbindung von Richtlinienentscheidungspunkten mit Durchsetzungspunkten erleichtern und gleichzeitig die Hürden für Kunden beim Anbieterwechsel senken. Dies lässt Raum für Anbieter, die ein stärkeres Richtliniendesign, Audit-Unterstützung und Kontrollen für nicht-menschliche Identitäten anbieten können.
Wichtigste Erkenntnisse des Berichts
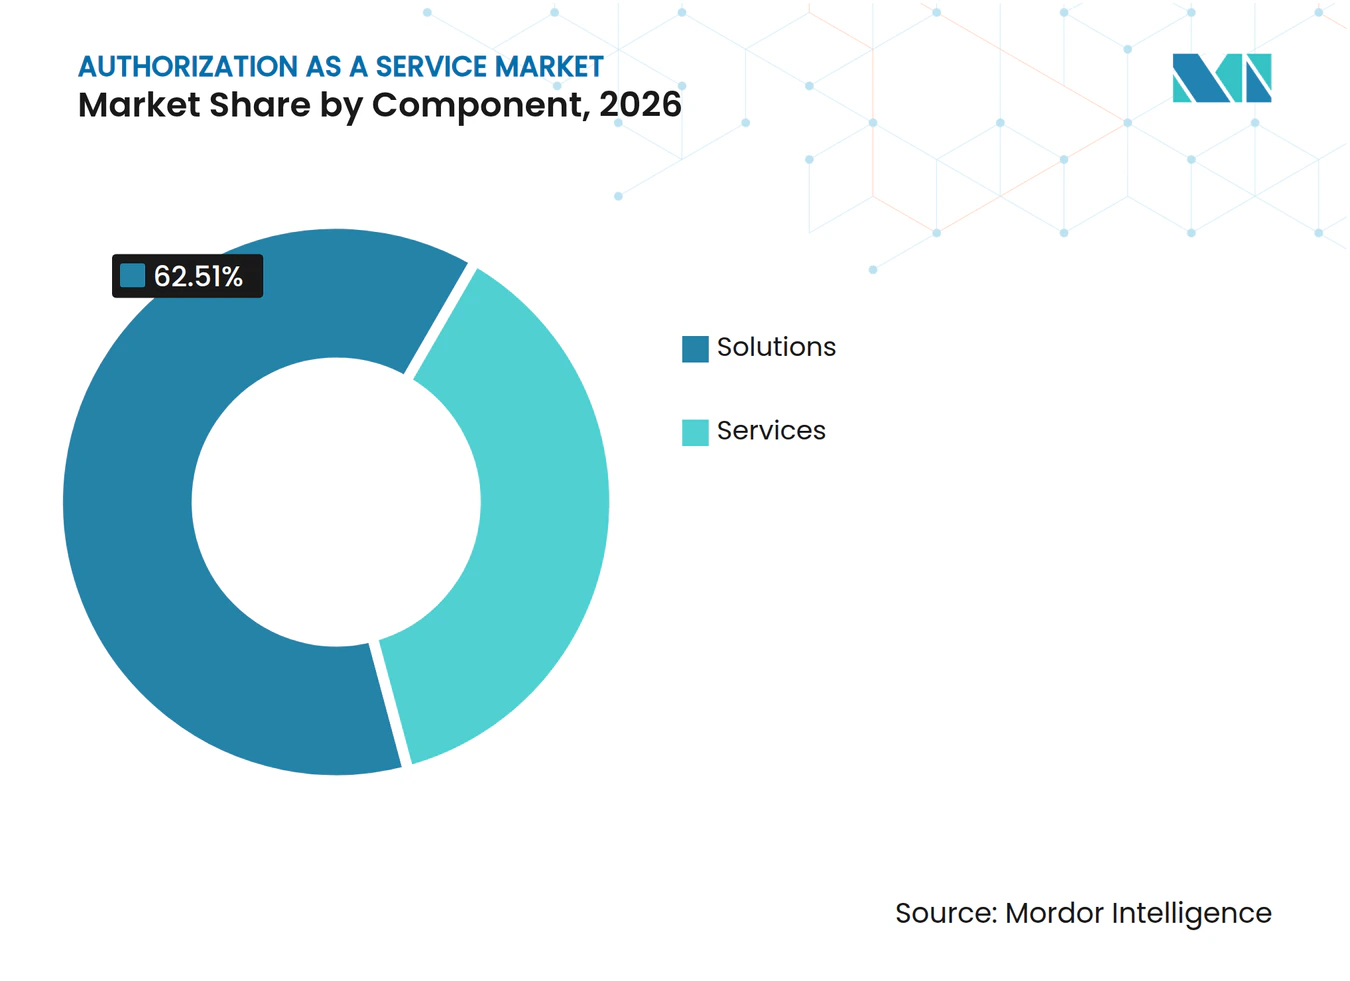
- Nach Komponente entfielen im Jahr 2026 62,51 % des Authorization As A Service Marktanteils auf Lösungen, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 23,83 % wachsen werden.
- Nach Bereitstellungsmodus hielt die Cloud im Jahr 2026 einen Marktanteil von 71,84 % am Authorization As A Service Markt und soll bis 2032 mit einer CAGR von 23,81 % wachsen.
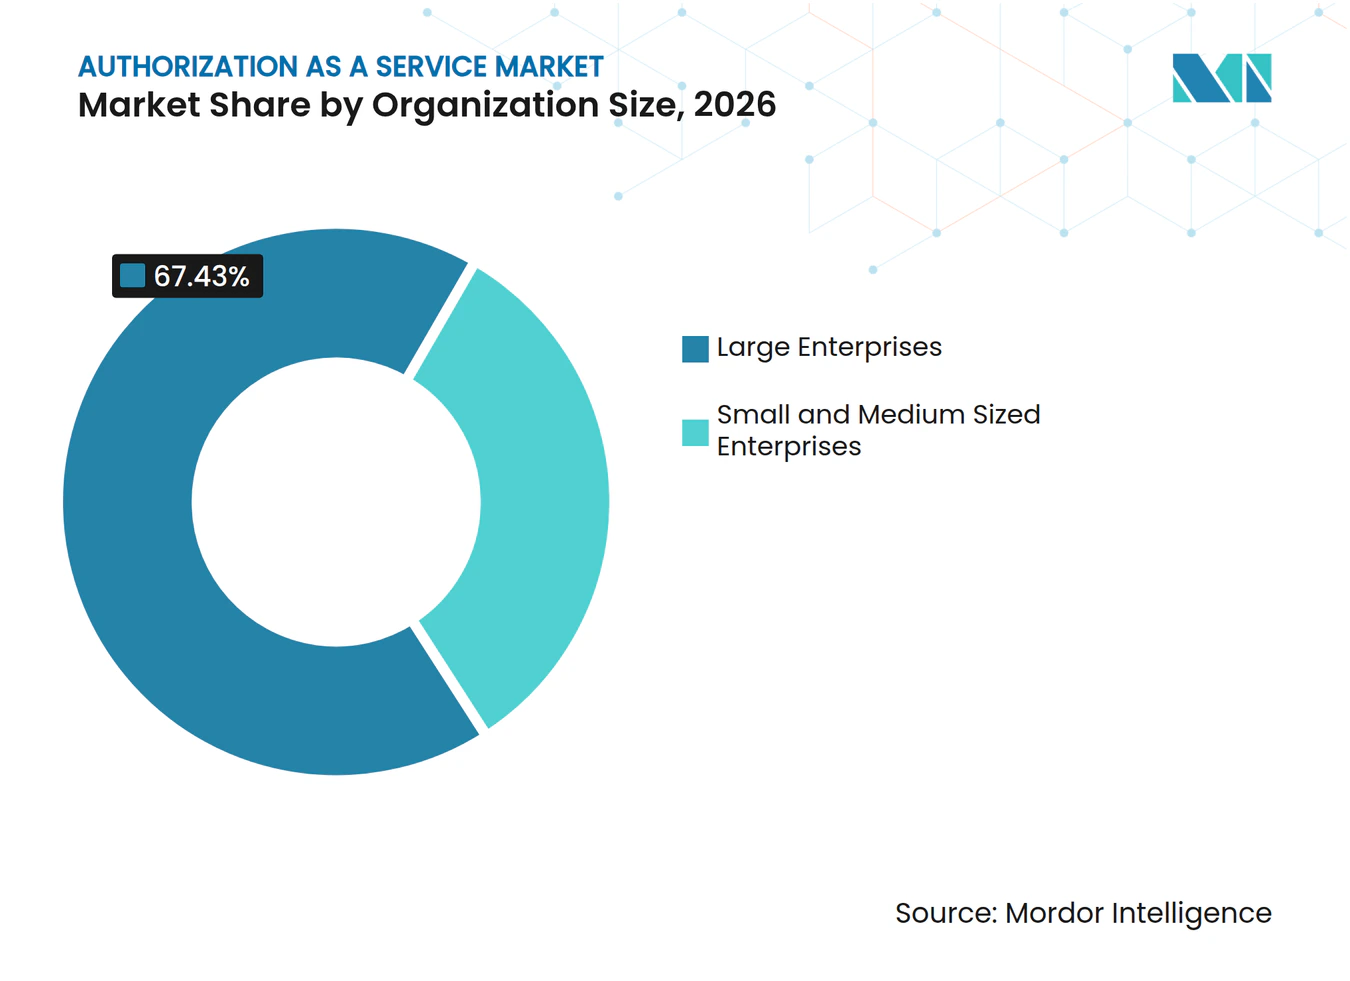
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 67,43 %, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 23,79 % wachsen werden.
- Nach Autorisierungsmodell hielt RBAC im Jahr 2026 einen Umsatzanteil von 48,09 %, während die KI-Agenten-Identitätsautorisierung bis 2032 voraussichtlich mit einer CAGR von 24,41 % wachsen wird.
- Nach Anwendung hielt das Identitäts- und Zugriffsmanagement im Jahr 2026 einen Umsatzanteil von 34,28 %, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 24,49 % wachsen werden.
- Nach Endnutzer entfielen im Jahr 2026 23,68 % des Umsatzes auf BFSI, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 24,49 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 38,47 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 24,37 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zero-Trust-Einführung erweitert kontinuierliche Autorisierungsanforderungen | +5.2% | Global | Kurzfristig (≤ 2 Jahre) |
| KI-Agenten und nicht-menschliche Identitäten erfordern delegierte Autorisierung | +4.5% | Nordamerika, asiatisch-pazifischer Raum | Kurzfristig (≤ 2 Jahre) |
| API-First- und Microservices-Architekturen vervielfachen feingranulare Berechtigungsprüfungen | +4.1% | Global | Mittelfristig (2–4 Jahre) |
| Regulatorische Nachfrage nach prüfbaren und kontextuellen Zugriffsentscheidungen | +3.3% | Europa, Nordamerika, asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Komplexität von Hybrid- und Multi-Cloud-Berechtigungen | +2.8% | Nordamerika und Europa, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Autorisierungsentscheidungen verlagern sich näher an den Anwendungsrand | +1.7% | Nordamerika, asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zero-Trust-Einführung erweitert kontinuierliche Autorisierungsanforderungen
Zero Trust wandelt die Autorisierung von einer Entscheidung, die bei der Anmeldung getroffen wird, in eine Entscheidung um, die für jede Anfrage und jede Ressource getroffen wird. Dies macht einen externen Richtliniendienst relevanter, wenn Benutzer, Workloads und Geräte zwischen Anwendungen wechseln, und der Authorization As A Service Markt profitiert davon, wenn eine einzige Richtlinie konsistent über interne Anwendungen, APIs, Cloud-Workloads und Ressourcen hinweg angewendet werden muss, die andernfalls separate Berechtigungen verwalten würden. Der Authorization As A Service Markt profitiert, wenn Organisationen konsistente Regeln über interne Systeme hinweg benötigen, anstatt separate Berechtigungen für jede Anwendung zu verwalten. Die Anforderungen an die Zugangskontrolle gemäß ISO/IEC 27001 und Artikel 21 Absatz 2 Buchstabe i der NIS2-Richtlinie erhöhen den Compliance-Druck in Europa und beeinflussen globale Beschaffungspraktiken. Die Europäische Kommission hat NIS2 als eine Maßnahme beschrieben, die die Cybersicherheitsanforderungen für kritische Einrichtungen und digitale Anbieter stärkt. Kontinuierliche Autorisierung unterstützt auch Zugriffsüberprüfungen, da jede Entscheidung mit der anfragenden Identität, der Ressource und dem Kontext verknüpft werden kann.
KI-Agenten und nicht-menschliche Identitäten erfordern delegierte Autorisierung
KI-Agenten können ohne direkte menschliche Eingriffe für jede Anfrage auf Datenspeicher, APIs und interne Tools zugreifen. Ihre delegierten Berechtigungen benötigen Grenzen, die definieren, wer den Agenten autorisiert hat, welche Aktionen er ausführen darf und wie lange diese Befugnis gültig bleibt, wodurch der Authorization As A Service Markt eine Rolle bei der Aufzeichnung der Autoritätskette und der Einschränkung von Aktionen übernimmt, wenn der delegierte Zweck oder Zeitraum abgelaufen ist. Das Nationale Institut für Standards und Technologie und die Carnegie Mellon University haben Software- und KI-Agenten-Identität und -Autorisierung als Priorität für die Beschleunigung der sicheren Einführung identifiziert.[1] Der Authorization As A Service Markt wird durch diesen Bedarf unterstützt, da er eine separate Kontrollschicht für Anfragen mit Maschinengeschwindigkeit bereitstellt. Die OpenID Foundation hat auch agentenorientierte Autorisierung und kettenbasierte Delegation als zentrale Identitätsverwaltungsthemen für agentische Systeme beschrieben. Anbieter, die Agentenaktionen mit einem menschlichen Auftraggeber verknüpfen, können Organisationen eine klarere Rechenschaftspflicht bieten, wenn eine automatisierte Aufgabe auf sensible Systeme zugreift.
API-First- und Microservices-Architekturen vervielfachen feingranulare Berechtigungsprüfungen
Eine einzelne Geschäftsaktion kann mehrere Dienste durchlaufen, wenn eine Anwendung eine Microservices-Architektur verwendet. Jeder Dienst muss entscheiden, ob der Aufrufer eine bestimmte Operation an einer bestimmten Ressource ausführen darf. Separate Autorisierungslogik kann zu inkonsistenten Regeln, langsamen Audits und schwieriger zu testenden Richtlinienänderungen führen, was den Authorization As A Service Markt relevant macht, wenn Organisationen eine einheitliche Richtlinienmethode über Dienste hinweg benötigen, die von verschiedenen Teams entwickelt, veröffentlicht und gewartet werden. Die Cloud Native Computing Foundation hat Bereitstellungsrichtlinien für Open Policy Agent veröffentlicht, die zentralisierte Richtlinienpraktiken und sichere Implementierung behandeln. Der Authorization As A Service Markt gewinnt an Relevanz, wenn Organisationen Richtlinien von Anwendungsveröffentlichungen trennen. AuthZEN bietet eine anbieterneutrale Schnittstelle für Autorisierungsanfragen und -entscheidungen zwischen Richtliniendurchsetzungspunkten und Richtlinienentscheidungspunkten.
Regulatorische Nachfrage nach prüfbaren und kontextuellen Zugriffsentscheidungen
Regulierungsbehörden erwarten zunehmend Nachweise, dass Zugriffskontrollen auf der Ebene eines bestimmten Benutzers, einer Workload, einer Ressource und einer Entscheidung funktionieren. Die NIS2-Durchführungsverordnung erfordert dokumentierte Zugriffskontrollrichtlinien, Rechteverwaltungsüberprüfungen, Governance für privilegierte Konten und Mehrfaktorauthentifizierung für privilegierten Zugriff. Die Europäische Kommission schlug im Januar 2026 gezielte NIS2-Änderungen vor, um die Compliance für 28.700 Unternehmen zu vereinfachen, darunter 6.200 Kleinstunternehmen und kleine Unternehmen.[2] In den Vereinigten Staaten verpflichtet die CMS-Abschlussregel zur Interoperabilität und Vorabgenehmigung Krankenversicherungsträger dazu, Autorisierungsentscheidungen auf der Granularitätsebene von FHIR-Ressourcen ab Januar 2026 zu protokollieren. Diese Anforderungen machen Prüfpfade und kontextuelle Richtlinienentscheidungen für das Gesundheitswesen, Finanzdienstleistungen und andere regulierte Käufer relevant, und sie eröffnen dem Authorization As A Service Markt einen Zugang zu Programmen, bei denen der Käufer dokumentierte Nachweise über die Kontrolle benötigt und nicht nur eine allgemeine Aussage über die Zugriffsfähigkeit. Der Authorization As A Service Markt bietet daher eine Chance, bei der Ausgaben für die Zugangskontrolle an obligatorische Nachweise und nicht an diskretionäre Software-Upgrades geknüpft sind.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Bündelung von Autorisierungsfunktionen durch Hyperscaler und IAM-Suiten | -2.4% | Global, konzentriert in Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Integrationskomplexität über Legacy-Anwendungen und Identitätsspeicher hinweg | -1.8% | Global, ausgeprägt in Europa und Südamerika | Mittelfristig (2–4 Jahre) |
| Semantik von Autorisierungsrichtlinien ist teamübergreifend schwer zu standardisieren | -1.3% | Global | Mittelfristig (2–4 Jahre) |
| Anforderungen an Entscheidungslatenz und Verfügbarkeit begrenzen die zentralisierte Cloud-Bereitstellung | -0.9% | Global, insbesondere asiatisch-pazifischer Raum und Naher Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Bündelung von Autorisierungsfunktionen durch Hyperscaler und IAM-Suiten
Cloud-Plattformen und IAM-Suiten können grundlegende Autorisierungsfunktionen als Teil umfassenderer Abonnements einschließen. AWS beschreibt Amazon Verified Permissions als einen vollständig verwalteten Autorisierungsdienst, der die Cedar-Richtliniensprache verwendet. Für Kunden, die auf einen einzigen Anbieter standardisiert haben, können diese Funktionen gängige Anwendungsfälle abdecken, ohne dass eine separate Anbieterbewertung erforderlich ist. Dies kann die Preisflexibilität für unabhängige Anbieter im Authorization As A Service Markt einschränken, insbesondere wenn der Kunde die Autorisierung als Erweiterung seiner bestehenden Cloud-Umgebung betrachtet und nicht als spezialisierte Kontrollschicht, die über mehrere Clouds und Anwendungstypen hinweg betrieben werden kann. Reine Spezialanbieter reagieren mit beziehungsbasierten Kontrollen, Policy-as-Code und delegierter Autorisierung für KI-Agenten. Die Position bleibt schwierig bei kleineren Organisationen, bei denen ein kostenloser Dienst ausreichend erscheinen kann, bis die Zugriffsanforderungen komplexer werden.
Integrationskomplexität über Legacy-Anwendungen und Identitätsspeicher hinweg
Unternehmensumgebungen kombinieren häufig Cloud-native Dienste, Legacy-Anwendungen, Standardsoftware und mehrere Identitätsspeicher. Ein externer Richtliniendienst kann Verzeichnissynchronisierung, Attributquellen und Konnektoren für jeden Systemtyp erfordern. Dies erhöht die Implementierungszeit und erschwert es Organisationen, schnell einen Mehrwert nachzuweisen, was die Einführung im Authorization As A Service Markt verzögern kann, bis der Käufer Identitätsattribute, Verzeichniseinträge, Richtlinienquellen und die für jede Legacy- oder Cloud-Anwendung erforderlichen Schnittstellen abgebildet hat. Das Problem ist für mittelgroße Organisationen, denen dedizierte Identitätstechnikteams fehlen, akuter. Es kann Projekte im Authorization As A Service Markt verzögern, selbst wenn Compliance-Anforderungen klar sind. Eine hybride Einführung kann Störungen reduzieren, erfordert aber auch Richtlinien, die über On-Premises-Durchsetzungspunkte und Cloud-basierte Entscheidungsdienste hinweg funktionieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Dienstleistungen expandieren mit zunehmender RichtlinienkomplexitätLösungen hielten im Jahr 2026 einen Umsatzanteil von 62,51 % und machten Software-Plattformen zur größten Komponente. Diese Plattformen umfassen Richtlinienentscheidungspunkt-Engines, Richtlinienverwaltungskonsolen und Autorisierungsmanagementsysteme, die Berechtigungen vom Anwendungscode trennen, sodass Richtlinieneigentümer dieselbe Regel über mehrere Anwendungen hinweg anwenden, eine Anfrage von einer genehmigten Aktion unterscheiden und einen klareren Nachweis darüber führen können, wie eine Entscheidung getroffen wurde. Sie ermöglichen es Richtlinienteams, Regeln zu überarbeiten, ohne eine Codeänderung in jeder Anwendung vorzunehmen, die die Regel verwendet. Dieses Betriebsmodell hilft Organisationen, Richtlinien unabhängig von Anwendungsveröffentlichungszyklen zu testen, zu versionieren, zu genehmigen und zu prüfen, was besonders wichtig ist, wenn eine Richtlinienänderung gegen viele Ressourcen, Identitätsattribute und Anwendungsverhalten geprüft werden muss, bevor sie in die Produktion gelangt. OPA-basierte Plattformen, Cedar-native Dienste und Zanzibar-inspirierte beziehungsbasierte Plattformen bilden die technische Grundlage für viele Bereitstellungen.
Dienstleistungen sollen bis 2032 mit einer CAGR von 23,83 % wachsen, der höchsten Rate innerhalb der Komponentenaufteilung. Richtliniendesign, Testabdeckung, Attributzuordnung und Lebenszyklusmanagement erfordern Fähigkeiten, die Sicherheits- und Entwicklungsteams möglicherweise nicht intern besitzen. Professionelle Dienstleistungen können die erste Bereitstellung unterstützen, während verwaltete Betriebsleistungen die Richtlinienverwaltung nach der Erstimplementierung übernehmen können, einschließlich der Übersetzung von Geschäftsanforderungen in Richtliniensprache, der Validierung von Ergebnissen mit Anwendungseigentümern, der Vorbereitung von Kontrollen für Audits und der Pflege von Regeln, wenn sich Teams, Ressourcen und Zugriffsbedingungen ändern. Anbieter kombinieren zunehmend Identitätsquellen-Konnektoren, Audit-Dashboards, Policy-as-Code-Tools und verwalteten Support in einem einzigen Angebot. Dies verengt die Grenze zwischen Software und Dienstleistungen und macht die Implementierungskompetenz zu einem wichtigen Element der Authorization As A Service Branche.


Nach Bereitstellungsmodus:
Cloud zentralisiert das RichtlinienmanagementDie Cloud entfiel im Jahr 2026 auf 71,84 % des Umsatzes und soll bis 2032 mit einer CAGR von 23,81 % wachsen. Cloud-Kontrollebenen können Richtlinienaktualisierungen über eine große Anzahl von Durchsetzungspunkten verteilen, ohne einen Anwendungsneustart zu erfordern. Dies unterstützt Organisationen, die digitale Dienste in mehreren Regionen betreiben und dieselbe Zugriffsregel an jeder Dienstgrenze anwenden müssen. Die zentralisierte Verwaltung gibt Compliance-Teams auch einen einzigen Nachweis über Richtlinienversionen und -änderungen. Das Cloud-Modell ist auf die breitere Nutzung von Cloud-nativen Identitäts-, Sicherheits- und Anwendungsverwaltungstools abgestimmt, da Richtlinienteams eine gemeinsame Verwaltungsschicht verwenden können, während die Durchsetzung nahe an den Anwendungen und Diensten bleibt, die schnelle Antworten erfordern.
Die On-Premises-Bereitstellung bleibt für Regierungen, Verteidigung und Finanzdienstleistungen relevant, wo Datensouveränität oder Air-Gap-Anforderungen die Cloud-Konnektivität einschränken. Cerbos unterstützt die Air-Gapped-On-Premises-Bereitstellung über Cerbos Hub Enterprise, das diese betrieblichen Anforderungen erfüllt. Die hybride Bereitstellung ist wichtig für Organisationen, die Legacy-Systeme schrittweise in die Cloud-Infrastruktur migrieren, anstatt jede Anwendung auf einmal zu ersetzen. Diese Organisationen benötigen Richtlinien, die On-Premises-Durchsetzungspunkte und Cloud-basierte Entscheidungsdienste überbrücken, ohne unterschiedliche Regeln für denselben Benutzer, dieselbe Workload oder dasselbe Dienstkonto zu erstellen, da unterschiedliche Ergebnisse für dieselbe Anfrage zu betrieblicher Verwirrung führen und eine Zugriffssteuerungsüberprüfung erschweren können. Die Notwendigkeit, beide Umgebungen zu unterstützen, schafft einen anspruchsvollen Anwendungsfall, der von einigen Anbietern noch nicht ausreichend bedient wird, und ermöglicht es dem Authorization As A Service Markt gleichzeitig, Kunden zu unterstützen, die dieselbe Governance und Richtlinienlogik über die Phasen einer schrittweisen Migration hinweg benötigen, und nicht nur in vollständig Cloud-nativen Umgebungen.
Nach Unternehmensgröße:
Großunternehmen sichern den Umsatz, KMU steigern die NachfrageGroßunternehmen entfielen im Jahr 2026 auf 67,43 % des Umsatzes, getrieben durch komplexe Anwendungsportfolios, Multi-Cloud-Umgebungen und formale Audit-Anforderungen. Eine umfangreiche Autorisierungsbereitstellung kann eine Richtlinien-Engine mit mehreren Identitätsspeichern, mehreren Anwendungen und verteilten Richtlinienentscheidungspunkten verbinden. Sie kann auch Richtlinienänderungskontrollen, Zugriffszertifizierungs-Workflows und Nachweise für interne oder externe Überprüfungen umfassen. Dieser Umfang unterstützt Ausgaben sowohl für Plattformabonnements als auch für professionelle Dienstleistungen, da ein Programm möglicherweise Arbeit über Richtliniendesign, Quelldatenqualität, technische Integration, Benutzerakzeptanztests, Dokumentation und formale Genehmigungsprozesse hinweg erfordert, bevor eine neue Zugriffsregel verwendet wird. Große Organisationen können spezialisierte Autorisierungstools einsetzen, wenn die IAM-Suite-Funktionen nicht jede Anwendung, Workload oder jeden Ressourcentyp abdecken.
Kleine und mittelständische Unternehmen sollen bis 2032 mit einer CAGR von 23,79 % wachsen. Verbrauchsbasierte Preisgestaltung reduziert die Infrastrukturverpflichtung, die kleinere Käufer historisch eingeschränkt hat, und ermöglicht es ihnen, mit begrenzten Richtlinienauswertungen oder einer engen Dienstumgebung zu beginnen, anstatt eine große anfängliche Verpflichtung gegenüber Systemen und spezialisierten Betriebsteams einzugehen. Open-Source-Richtlinien-Engines können einen reibungsarmen Einstiegspunkt bieten, bevor eine Organisation einen kommerziellen Hub, Unternehmensunterstützung oder einen verwalteten Dienst einführt. Dieser Weg ermöglicht es einem kleinen Team, mit einem definierten Anwendungsanwendungsfall zu beginnen und die Kontrollen zu erweitern, wenn sich sein Anwendungsbestand ändert, was einen schrittweisen Ansatz ermöglicht, bei dem die Organisation zunächst ein bekanntes Berechtigungsproblem behebt, dann weitere Anwendungen, Ressourcen, Workflows und Betriebskontrollen hinzufügt, wenn sich die interne Kapazität entwickelt. Die Authorization As A Service Branche kann diese Käufer erreichen, wenn Anbieter den Integrationsaufwand reduzieren und den Richtlinienbetrieb für Teams mit begrenzter Spezialistenkapazität erleichtern.

Nach Autorisierungsmodell:
RBAC bleibt etabliert, während KI-Agenten-Kontrollen entstehenRBAC entfiel im Jahr 2026 auf 48,09 % des Umsatzes, was seine langjährige Verwendung in Unternehmensanwendungen widerspiegelt. Viele bestehende Systeme wurden mit Rollen als primärem Mittel zur Zuweisung von Zugriffsrechten konzipiert. Das Ersetzen dieser Regeln kann Richtlinienmigration, Anwendungsänderungen und sorgfältige Validierung erfordern, was Organisationen möglicherweise aufschieben. RBAC bleibt nützlich für Mitarbeiterberechtigungen und vorhersehbare Zugriffsmuster, die nicht stark von sich änderndem Kontext abhängen. Seine anhaltende Position spiegelt installierte Systeme und betriebliche Vertrautheit wider, anstatt eine vollständige Antwort auf neuere Zugriffsanforderungen zu sein, da Zugriffsentscheidungen zunehmend von der Ressource, der Transaktion, der Beziehung, dem Gerät, der Zeit und anderen sich ändernden Bedingungen abhängen, die eine Rolle allein nicht erfassen kann.
Die KI-Agenten-Identitätsautorisierung soll bis 2032 mit einer CAGR von 24,41 % wachsen. Attributbasierte und beziehungsbasierte Zugriffskontrollen gewinnen auch in mandantenfähiger Software, feingranularem Datenzugriff und delegierter Arbeit an Relevanz. Die Cloud Security Alliance hat erklärt, dass agentische KI Kontrollen erfordert, die Autonomie, ephemere Identitäten und Delegation berücksichtigen. Der Authorization As A Service Markt kann Kontext, Beziehungen und Ressourcenattribute außerhalb der Anwendung auswerten, anstatt sich allein auf eine statische Rolle zu verlassen, und gibt Organisationen eine Möglichkeit, feingranulare Berechtigungen auszudrücken, ohne jede Variation der Zugriffslogik in den Anwendungscode einzubetten. KI-Agenten-Kontrollen können Grenzen für die Berechtigungsdauer, den Aktionsumfang und die Delegation definieren, die herkömmliche Rollenzuweisungen nicht bieten.
Nach Anwendung:
IAM führt, während spezialisierte Anwendungsfälle entstehenDas Identitäts- und Zugriffsmanagement hielt im Jahr 2026 einen Umsatzanteil von 34,28 % und war damit der größte Anwendungsbereich. Autorisierung wird häufig zuerst über Zugriffszertifizierungs-, Einstellungs-Versetzungs-Austritts-Bereitstellungs- oder Berechtigungs-Governance-Programme erworben. Diese Workflows bieten einen praktischen Weg zur Verknüpfung von Richtlinienentscheidungen mit benannten Identitäten, Zugriffsüberprüfungen und umfassenderen Governance-Prozessen. Die Marktgröße des Authorization As A Service Marktes für diesen Anwendungsbereich wird durch den Bedarf getrieben, den Zugriff während des gesamten Mitarbeiterlebenszyklus zu steuern. IAM bleibt ein häufiger Einstiegspunkt, da es in vielen Organisationen eine etablierte Führungsverantwortung, Budgetstrukturen und Betriebsprozesse hat und Autorisierungsentscheidungen mit Mitarbeiterdatensätzen, Zertifizierungsüberprüfungen, Workflows für privilegierten Zugriff und der routinemäßigen Verwaltung von Benutzerkonten verbindet.
Das Gesundheitswesen und die Biowissenschaften sollen bis 2032 mit einer CAGR von 24,49 % wachsen. API- und Microservices-Autorisierung gewinnt auch an Relevanz, da Dienst-zu-Dienst-Vertrauensgrenzen in Cloud-nativen Anwendungen zunehmen. Das Cloud-Infrastruktur-Berechtigungsmanagement befasst sich mit übermäßigen Berechtigungen in Cloud-Umgebungen, während die Zahlungsautorisierung Kontrollen über Transaktionsaktionen unterstützt. Die CMS-Regel schafft einen besonderen Bedarf im Gesundheitswesen für FHIR-Zugriffskontrollen und Entscheidungsprotokolle auf Ressourcenebene, da Kostenträger Anfragen auf einer detaillierten Ressourcenebene verwalten müssen, während sie Aufzeichnungen führen, die die Berichterstattung unterstützen, eine konsistente Richtlinienanwendung nachweisen und Administratoren helfen, Entscheidungszeitpunkte und -ergebnisse zu untersuchen. KI-Agenten-Autorisierung, Datenautorisierung, Zahlungsautorisierung und Compliance-Governance erweitern die Nutzung von Autorisierung über den Mitarbeiterzugriff hinaus und spiegeln einen breiteren Bedarf wider, Aktionen zu kontrollieren, die von Software, automatisierten Workflows, Drittanbieterverbindungen und Dienstkonten initiiert werden, sowie Aktionen, die direkt von einem Mitarbeiter ausgeführt werden.
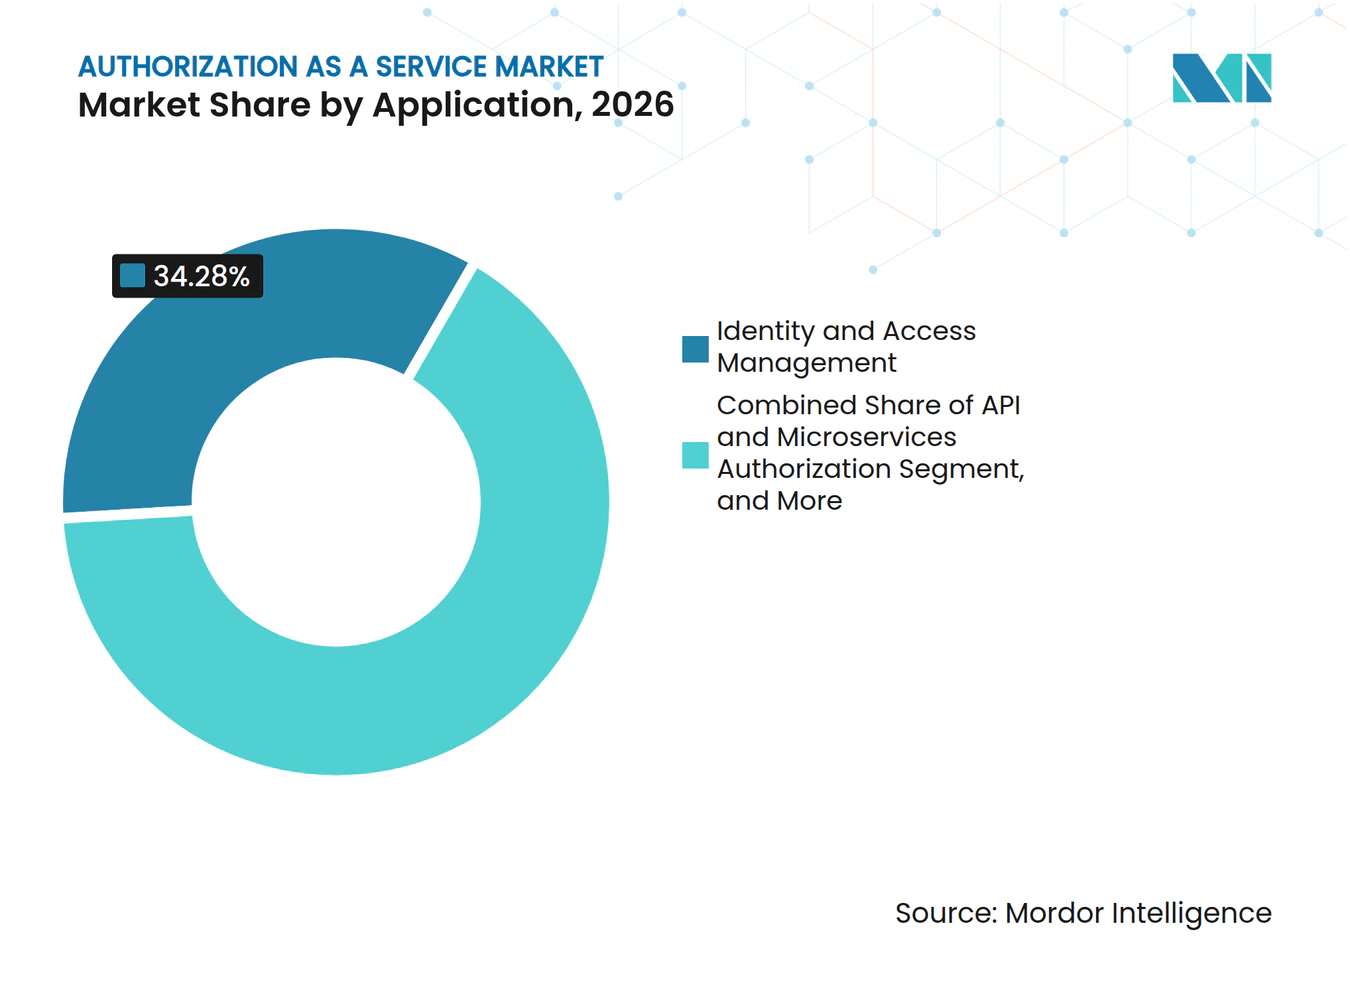
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Endnutzer:
BFSI führt, während das Gesundheitswesen an Dynamik gewinntBFSI hielt im Jahr 2026 einen Umsatzanteil von 23,68 %, den größten Anteil unter den Endnutzersektoren. Finanzinstitute unterliegen Zugriffssteuerungsanforderungen im Zusammenhang mit SOX, PCI-DSS, DSGVO Artikel 32 und GLBA. Diese Organisationen benötigen Echtzeit-Entscheidungen, präventive Richtliniendurchsetzung und zeitlich begrenzte privilegierte Zugriffsrechte für Systeme, die sensible Kunden- und Transaktionsdaten verarbeiten. Die führende Position spiegelt den Bedarf an Nachweisen auf der Ebene einer bestimmten Entscheidung wider, nicht nur einen Nachweis, dass ein Benutzer sich angemeldet hat, da regulierte Institutionen möglicherweise die genehmigte Aktion, die zugehörige Richtlinie, die Ressource, die Identität und den Betriebskontext nachweisen müssen, wenn eine Zugriffsentscheidung überprüft wird. Spezialisierte Dienste können IAM-Systeme ergänzen, wenn statische Rollen nicht den erforderlichen Kontext oder die erforderlichen Audit-Details liefern.
Das Gesundheitswesen und die Biowissenschaften sollen bis 2032 mit einer CAGR von 24,49 % wachsen. CMS-FHIR-Anforderungen und der Schutz von Patientendaten unterstützen eine detaillierte Autorisierung über Multi-Cloud-Umgebungen für elektronische Gesundheitsakten. IT- und Telekommunikationsanbieter verwenden externalisierte Kontrollen für mandantenfähige Software und Dienst-zu-Dienst-Zugriff. Regierungs- und Verteidigungsorganisationen priorisieren attributbasierte und obligatorische Zugriffskontrollen für klassifizierte Systeme. Einzelhandel, E-Commerce, Energie und Versorgungsunternehmen nutzen Autorisierungsdienste für Zahlungen, Betrugssignale und Betriebstechnologie, die mit Cloud-Systemen verbunden wird.
Geografische Analyse
Markt für Autorisierung als Service in Nordamerika
Nordamerika hatte im Jahr 2026 mit 38,47 % den größten regionalen Umsatzanteil im Markt für Autorisierung als Service. Die Region weist eine hohe Konzentration an Cloud-nativen Technologieunternehmen, etablierten Zero-Trust-Programmen und ausgelagerten Autorisierungsbereitstellungen auf, was eine Kundenbasis schafft, die mit größerer Wahrscheinlichkeit verteilte Anwendungen betreibt und konsistente Richtlinienentscheidungen über mehrere Cloud-Dienste hinweg benötigt. Die US-amerikanischen Bundesbehörden haben die Nachfrage nach diesen Kontrollen behördenübergreifend unterstützt, während die Vereinigten Staaten den Großteil des regionalen Umsatzes erwirtschaften. Kanadische Finanzdienstleistungen und Behördenbereitstellungen treiben die Cloud-Nachfrage an, und Mexikos fintech-Sektor beginnt, verbrauchsbasierte Dienste zu übernehmen.
Markt für Autorisierung als Service im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 24,37 % wachsen, der höchsten regionalen Rate. Programme für digitale öffentliche Infrastruktur, staatliche Cloud-Beschaffung und fintech-Plattformen erhöhen den Bedarf an detaillierten Richtlinien in der gesamten Region. Chinas Datensicherheitsgesetz und das Gesetz zum Schutz personenbezogener Informationen unterstützen lokalisierte Bereitstellungen, obwohl Datensouveränität private Cloud- und On-Premises-Konfigurationen begünstigen kann. Australiens Gesetz zur kritischen Infrastruktur unterstützt eine stärkere Zugangssteuerung in den Bereichen Energie, Finanzdienstleistungen und Telekommunikation. Indiens Account-Aggregator-Rahmenwerk schafft Autorisierungsanforderungen auf API-Ebene für fintech-Organisationen, während Japans Initiative Gesellschaft 5.0 und Südkoreas Cloud-First-Ansatz bei der öffentlichen Beschaffung die regionale Akzeptanz fördern.
Markt für Autorisierung als Service in EMEA und Südamerika
Europa nimmt aufgrund von DSGVO-Artikel 32, NIS2-Zugangskontrollverpflichtungen und DORA-Anforderungen für Finanzdienstleistungen eine bedeutende Stellung ein. Deutschland, das Vereinigte Königreich und Frankreich führen die regionale Akzeptanz an, wobei Industrietechnologie, Open Banking und regulierte Dienstleistungen wichtige Anwendungsfälle liefern. Südamerika bleibt eine aufstrebende Chance, wo Brasiliens LGPD die Ausgaben für Zugangssteuerung in Finanzdienstleistungen und dem Gesundheitswesen unterstützt. Saudi-Arabien und die Vereinigten Arabischen Emirate investieren im Rahmen von Programmen zur digitalen Transformation in Cloud-Autorisierungsinfrastruktur. Der Finanzdienstleistungssektor Südafrikas und das fintech-Ökosystem Nigerias machen einen Großteil der aktuellen fintech-Akzeptanz in Afrika aus.
Wettbewerbslandschaft
Marktkonzentration
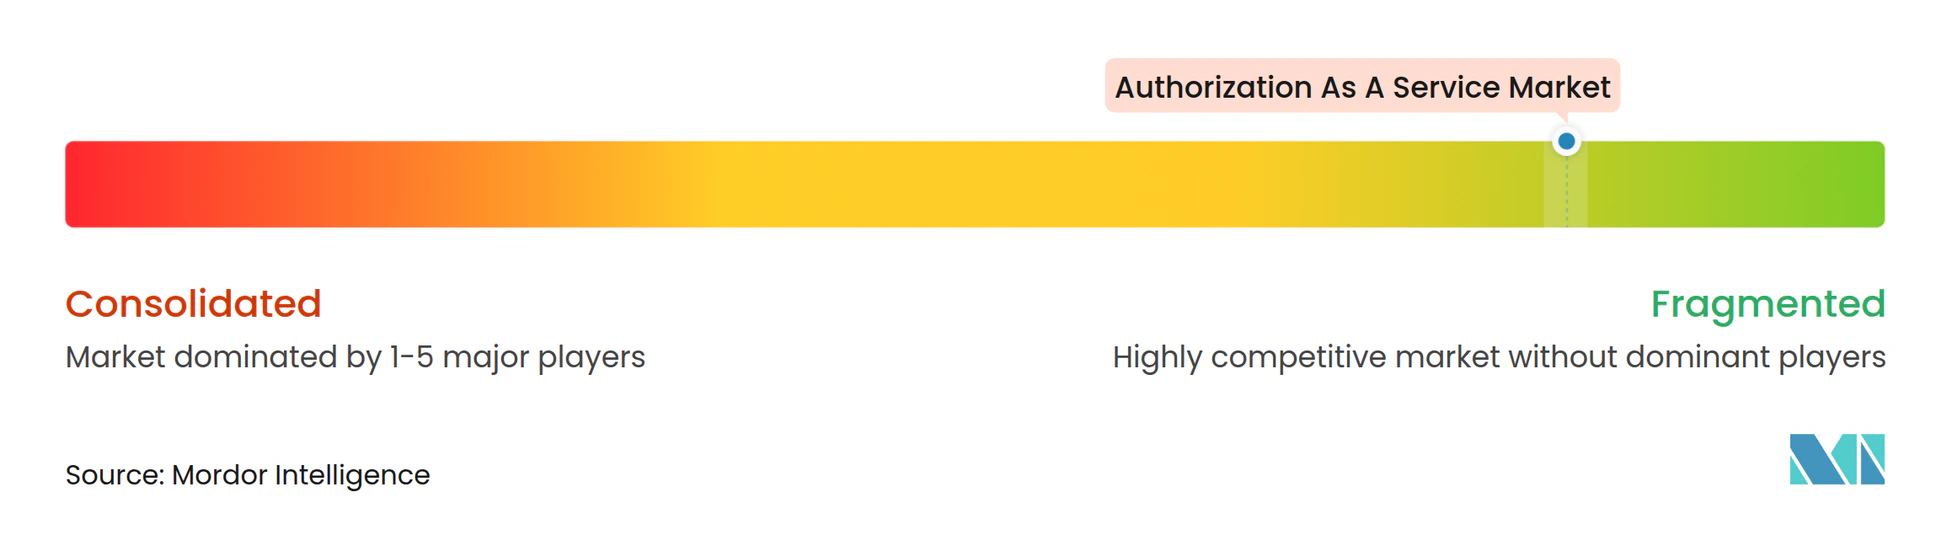
Der Authorization As A Service Markt ist unter reinen Spezialanbietern fragmentiert, wobei kein einzelner Anbieter eine beherrschende Stellung innehat, da Kunden zwischen Spezialanbietern, Open-Source-gestützten Angeboten, größeren Identitätssicherheitsplattformen und Cloud-nativen Diensten wählen können, die das Autorisierungsproblem jeweils aus einer anderen Produktkategorie angehen. Das Feld umfasst Policy-as-Code-Plattformen, beziehungsbasierte Dienste, ABAC- und XACML-Engines sowie entwicklerorientierte Autorisierungs-APIs, wobei sich Anbieter darin unterscheiden, wie sie Berechtigungen modellieren, Identitätsdaten verbinden, Durchsetzungsmuster unterstützen und Governance für die Richtlinienerstellung und laufende Überprüfung bereitstellen. AWS Verified Permissions bietet AWS-nativen Kunden einen verwalteten Dienst, der einen Teil der Selbst-Hosting-Arbeit reduzieren kann.[3] Diese gebündelte Option bietet einen direkten Vergleichspunkt für Anbieter, die eigenständige Plattformen verkaufen, insbesondere wenn ein Kunde bereits eine Cloud-Plattform nutzt und erwartet, dass deren native Dienste standardmäßige Autorisierungsanforderungen ohne einen separaten Beschaffungsprozess erfüllen.
Die fragmentierte Struktur bedeutet, dass Unternehmen sich durch Integration, Richtlinienqualität, operativen Support und Compliance-Expertise differenzieren müssen, und der Authorization As A Service Markt belohnt daher Anbieter, die Kunden dabei helfen können, von allgemeinen Zugriffsprinzipien zu klaren Richtlinien für einzelne Anwendungen, Ressourcen, Anfragen und Identitäten überzugehen, und gleichzeitig zeigen können, wie eine Regel verfasst, getestet, genehmigt, angewendet, geändert und im Laufe der Zeit überprüft wurde, anstatt nur eine grundlegende Zugriffsentscheidung am Anfragepunkt anzubieten. Entwicklerorientierte Anbieter wie AuthZed, Cerbos, Permit.io und Ory nutzen die Open-Source-Einführung als Weg zu kommerziellen Abonnements und verwalteten Diensten. Der AuthZEN-Standard kann den Aufwand für die Verbindung mit einem externen Richtlinienentscheidungspunkt reduzieren und dieser Gruppe helfen, mehr Anwendungen zu erreichen. Unternehmensanbieter wie PlainID, Axiomatics und NextLabs konkurrieren mit ausdrucksstarken Richtlinien und Audit-Tools für regulierte Kunden. CrowdStrike gab im Januar 2026 eine endgültige Vereinbarung zur Übernahme von SGNL.ai für 740 Millionen USD bekannt, die kontinuierliche Autorisierung mit Identitätssicherheit für menschliche, nicht-menschliche und KI-Agenten-Identitäten kombiniert.
Leonardo übernahm Axiomatics im Juli 2025 und fügte seinem Cybersicherheitsangebot Autorisierungsfähigkeiten hinzu. KI-Agenten-Kontrollen sind ein sich entwickelnder Wettbewerbsbereich, da herkömmliche Rollenzuweisungen möglicherweise keine delegierten, kurzlebigen Maschinenaktionen steuern können. Ory führte im Juni 2026 Agent Security ein, um Identitäts-, Autorisierungs- und Governance-Kontrollen in den Agenten-Harness zu integrieren. Permit.io stellte im März 2026 sein MCP-Gateway für Echtzeit-Autorisierung, Delegations-Tracking und Prüfpfade für KI-Agenten vor. AuthZed machte Materialize im September 2026 allgemein verfügbar, um aufwändige Teile von Beziehungsgraphen für große Bereitstellungen vorzuberechnen.
Authorization As A Service Branchenführer
-
PlainID Ltd.
-
Axiomatics AB
-
Permit.io, Inc.
-
AuthZed, Inc.
-
Cerbos Technology Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Autorisierung als Service Unternehmen in diesem Bericht
- Aserto, Inc.
- AuthZed, Inc.
- Axiomatics AB
- Cerbos Technology Limited
- Cloudentity, Inc.
- InferaDB, Inc.
- NextLabs, Inc.
- Oso Security, Inc.
- Ory Corp.
- Permit.io, Inc.
- PlainID Ltd.
- PolicyArc, Inc.
- SGNL.ai, Inc.
- Styra, Inc.
- Warrant, Inc.
- Authorizer Technologies, Inc.
- Authress, Inc.
- Permify, Inc.
- FusionAuth, Inc.
- ZITADEL AG
Neueste Industrielle Entwicklungen in Markt für Autorisierung als Service
- Oktober 2026: PlainID führte KI-Ready Gateway Enforcement ein und positionierte sich als Runtime Authorization Platform für das KI-Zeitalter, die es bestehenden API-Gateways, MCP-Servern und KI-Gateways ermöglicht, identitäts-, agenten- und absichtsbewusste Autorisierung ohne Codeänderungen durchzusetzen. Die Ankündigung positionierte PlainID als erste Unternehmensplattform, die die Identität des initiierenden Menschen mit dem KI-Agenten, der in seinem Namen handelt, auf der Gateway-Ebene verknüpft und damit eine erhebliche Lücke in der Unternehmens-KI-Governance schließt.
- September 2026: AuthZed gab die allgemeine Verfügbarkeit von AuthZed Materialize für AuthZed Dedicated Cloud bekannt, eine Funktion, die aufwändige Teile des SpiceDB-Beziehungsgraphen vorberechnet, um die Autorisierung über Bereitstellungen mit Milliarden von Beziehungen hinweg zu skalieren. Materialize hatte seit 2024 Produktions-Workloads für ausgewählte Kunden unterstützt und ist nun als erstklassige verwaltete Dienstebene allgemein verfügbar.
- Juni 2026: Ory startete Ory Agent Security, beschrieben als die erste Agent-IAM-Kontrollebene für Unternehmens-KI, die Identitäts-, Autorisierungs- und Governance-Kontrollen direkt in den Agenten-Harness einbettet, der KI-Agenten mit Tools, APIs, Dateien und Unternehmenssystemen verbindet, und so die Richtliniendurchsetzung vor der Ausführung von Agentenaktionen ermöglicht.
- Juni 2026: Cerbos trat in die private Beta-Phase für Cerbos Cloud ein, eine Cloud-gehostete Kontrollebene für Richtlinienentwicklung, -tests und GitOps-basierte Verteilung, und schloss gleichzeitig eine erweiterte Seed-Runde über 7,5 Millionen USD ab, womit sich die Gesamtfinanzierung auf 11 Millionen USD beläuft. Das Unternehmen berichtete von einem 4-fachen Nachfragewachstum für seine Autorisierungsmanagementplattform im Jahr 2025 und einer Anerkennung durch Gartner als Anbieter von Autorisierungsplattformen.
Globaler Authorization As A Service Marktbericht – Umfang
Der Authorization As A Service Markt bezieht sich auf Cloud-basierte und On-Premises-Lösungen und -Dienste, die es Organisationen ermöglichen, Zugriffsberechtigungen über Anwendungen, Daten, APIs, Infrastruktur und digitale Ressourcen hinweg zu definieren, durchzusetzen, zu verwalten und zu überwachen. Diese Dienste helfen Organisationen zu bestimmen, wer oder was auf bestimmte Ressourcen zugreifen kann, unter welchen Bedingungen und mit welchem Berechtigungsniveau, unter Verwendung von Autorisierungsmodellen wie rollenbasierter Zugriffssteuerung (RBAC), attributbasierter Zugriffssteuerung (ABAC), beziehungsbasierter Zugriffssteuerung (ReBAC), richtlinienbasierter Zugriffssteuerung und feingranularer Autorisierung.
Der Authorization As A Service Bericht ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen und kleine und mittelständische Unternehmen), Autorisierungsmodell (rollenbasierte Zugriffssteuerung, attributbasierte Zugriffssteuerung, beziehungsbasierte Zugriffssteuerung, richtlinienbasierte Zugriffssteuerung und feingranulare und ressourcenbasierte Autorisierung), Anwendung (Identitäts- und Zugriffsmanagement, API und Microservices, Daten- und Dokumentenautorisierung, Cloud-Infrastruktur-Berechtigungsmanagement, KI-Agenten- und Maschinenidentitätsautorisierung sowie Compliance und Zugriffs-Governance), Endnutzer (BFSI, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Regierung und Verteidigung, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen sowie sonstige Endnutzer) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Rollenbasierte Zugriffssteuerung |
| Attributbasierte Zugriffssteuerung |
| Beziehungsbasierte Zugriffssteuerung |
| Richtlinienbasierte Zugriffssteuerung |
| Feingranulare und ressourcenbasierte Autorisierung |
| Identitäts- und Zugriffsmanagement |
| API- und Microservices-Autorisierung |
| Daten- und Dokumentenautorisierung |
| Zahlungsautorisierung |
| Cloud-Infrastruktur-Berechtigungsmanagement |
| KI-Agenten- und Maschinenidentitätsautorisierung |
| Compliance und Zugriffs-Governance |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| Informationstechnologie und Telekommunikation |
| Regierung und Verteidigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzer |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Südostasien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Türkei |
| Israel | |
| Saudi-Arabien | |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodus | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Autorisierungsmodell | Rollenbasierte Zugriffssteuerung | |
| Attributbasierte Zugriffssteuerung | ||
| Beziehungsbasierte Zugriffssteuerung | ||
| Richtlinienbasierte Zugriffssteuerung | ||
| Feingranulare und ressourcenbasierte Autorisierung | ||
| Nach Anwendung | Identitäts- und Zugriffsmanagement | |
| API- und Microservices-Autorisierung | ||
| Daten- und Dokumentenautorisierung | ||
| Zahlungsautorisierung | ||
| Cloud-Infrastruktur-Berechtigungsmanagement | ||
| KI-Agenten- und Maschinenidentitätsautorisierung | ||
| Compliance und Zugriffs-Governance | ||
| Nach Endnutzer | BFSI | |
| Gesundheitswesen und Biowissenschaften | ||
| Informationstechnologie und Telekommunikation | ||
| Regierung und Verteidigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Sonstige Endnutzer | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Südostasien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Türkei | |
| Israel | ||
| Saudi-Arabien | ||
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Authorization As A Service Markt?
Der Authorization As A Service Markt wird im Jahr 2026 auf 2,59 Milliarden USD geschätzt und soll bis 2032 mit einer CAGR von 17,89 % auf 6,99 Milliarden USD wachsen.
Was treibt die Nachfrage nach Authorization As A Service an?
Zero-Trust-Einführung, Microservices, prüfbare regulatorische Kontrollen und delegierter Zugriff für KI-Agenten erhöhen die Nachfrage nach separaten Richtliniendiensten.
Welcher Bereitstellungsmodus führt bei der Einführung von Authorization As A Service?
Die Cloud führt mit einem Anteil von 71,84 % im Jahr 2026 und soll bis 2032 mit einer CAGR von 23,81 % wachsen.
Welche Organisationen führen Autorisierungsdienste am schnellsten ein?
Kleine und mittelständische Unternehmen sollen bis 2032 mit einer CAGR von 23,79 % wachsen, unterstützt durch verbrauchsbasierte Preisgestaltung und Open-Source-Einstiegspunkte.
Warum verändern KI-Agenten die Autorisierungsanforderungen?
KI-Agenten benötigen Grenzen für delegierte Berechtigungen, Aktionsumfang, Dauer und Rechenschaftspflicht, wenn sie auf Tools und Unternehmensdaten zugreifen.
Welche Region entwickelt sich bei Autorisierungsdiensten am schnellsten?
Der asiatisch-pazifische Raum soll bis 2032 mit einer CAGR von 24,37 % wachsen, unterstützt durch digitale Infrastruktur, Cloud-Programme und fintech-Einführung.