
Marktgröße und Marktanteil der Plattform für kontinuierliches Bedrohungsexpositionsmanagement
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 2.26 Milliarden US-Dollar |
| Marktgröße (2032) | 5.31 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 18.63 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse der Plattform für kontinuierliches Bedrohungsexpositionsmanagement von Mordor Intelligence
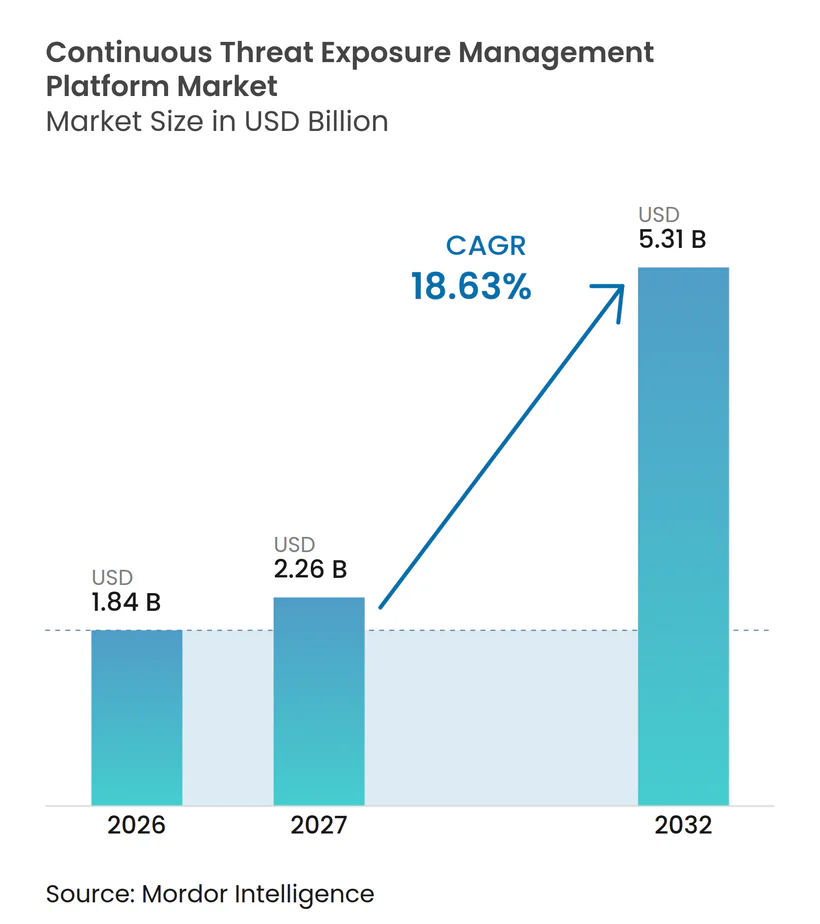
Die Marktgröße der Plattform für kontinuierliches Bedrohungsexpositionsmanagement wird voraussichtlich von 1,84 Milliarden USD im Jahr 2026 auf 2,26 Milliarden USD im Jahr 2027 steigen und bis 2032 5,31 Milliarden USD erreichen, mit einer CAGR von 18,63 % über den Zeitraum 2027–2032. Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement entwickelt sich von der frühen Unternehmenseinführung hin zu einem breiteren operativen Einsatz, da periodische Bewertungszyklen nicht mehr mit der Geschwindigkeit der Angreiferaktivitäten Schritt halten können. Bedrohungsakteure begannen damit, neu bekannt gewordene Schwachstellen innerhalb von 15 Minuten nach der öffentlichen Bekanntmachung zu scannen, was den praktischen Nutzen von monatlich durchgeführten Behebungszyklen verringert. Regulatorische Anforderungen machen eine kontinuierliche Validierung zunehmend wichtig, insbesondere für Organisationen, die wiederholbare Nachweise des Cyber-Risikomanagements benötigen. Anbieter reagieren darauf, indem sie Asset-Erkennung, Risikopriorisierung, Validierung und Behebungs-Workflows auf einer Plattform zusammenführen. Dies unterstützt wiederkehrende Ausgaben, da das kontinuierliche Expositionsmanagement Teil des täglichen Sicherheitsbetriebs wird und kein einmaliges Technologieprojekt darstellt. Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement ist daher enger mit Budgets für operative Resilienz verknüpft als mit isolierten Scan-Käufen.
Wichtigste Erkenntnisse des Berichts
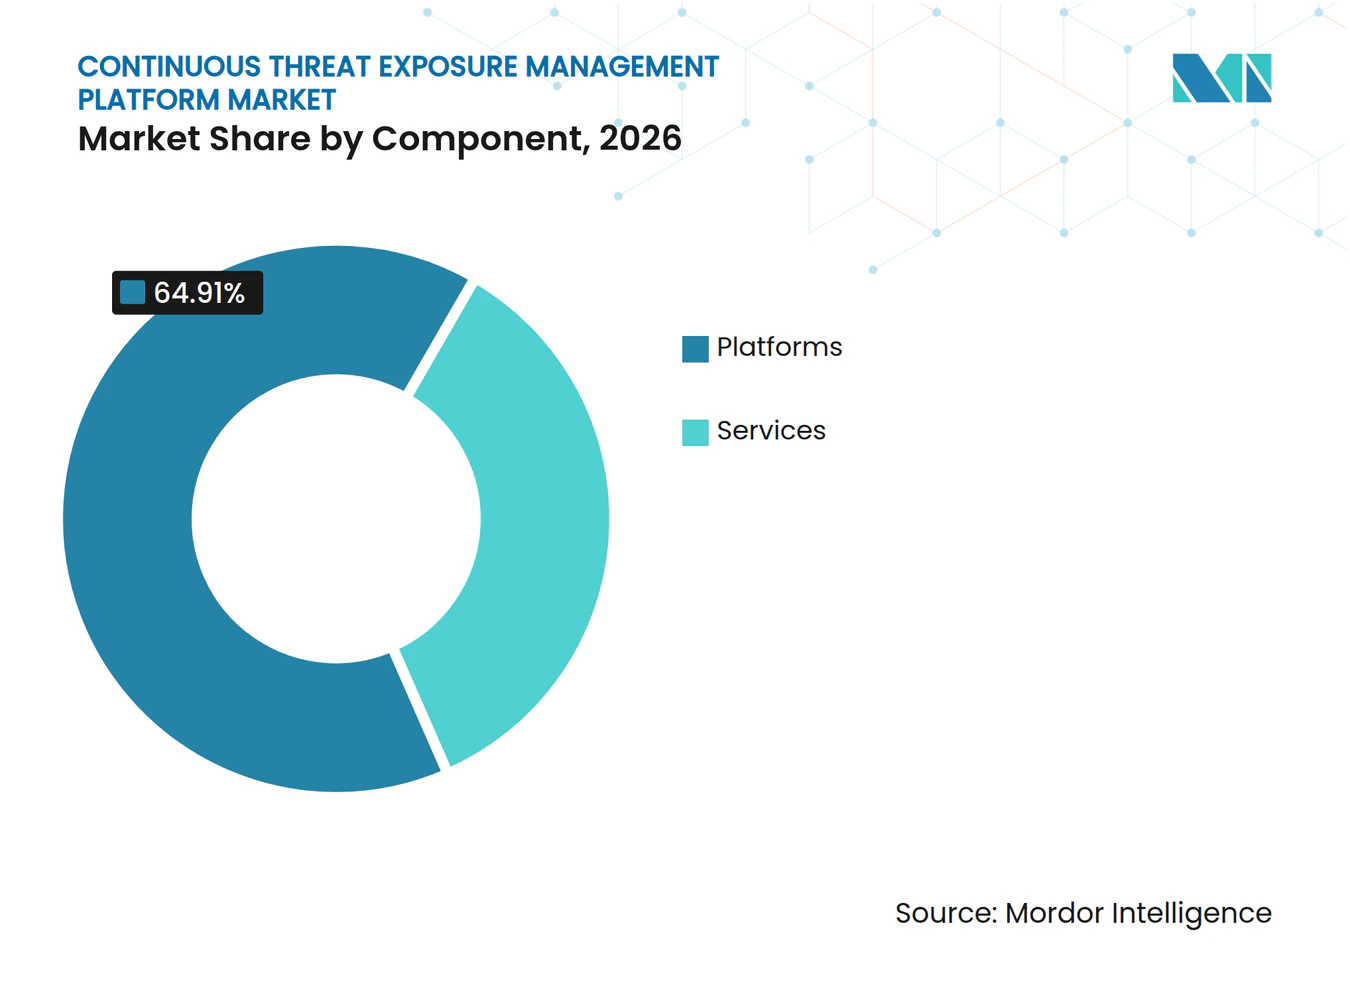
- Nach Komponente hielten Plattformen im Jahr 2026 einen Marktanteil von 64,91 % am Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 22,84 % wachsen werden.
- Nach Bereitstellungsmodell entfiel im Jahr 2026 ein Anteil von 67,58 % der Marktgröße der Plattform für kontinuierliches Bedrohungsexpositionsmanagement auf die Cloud, die bis 2032 voraussichtlich mit einer CAGR von 24,62 % wachsen wird.
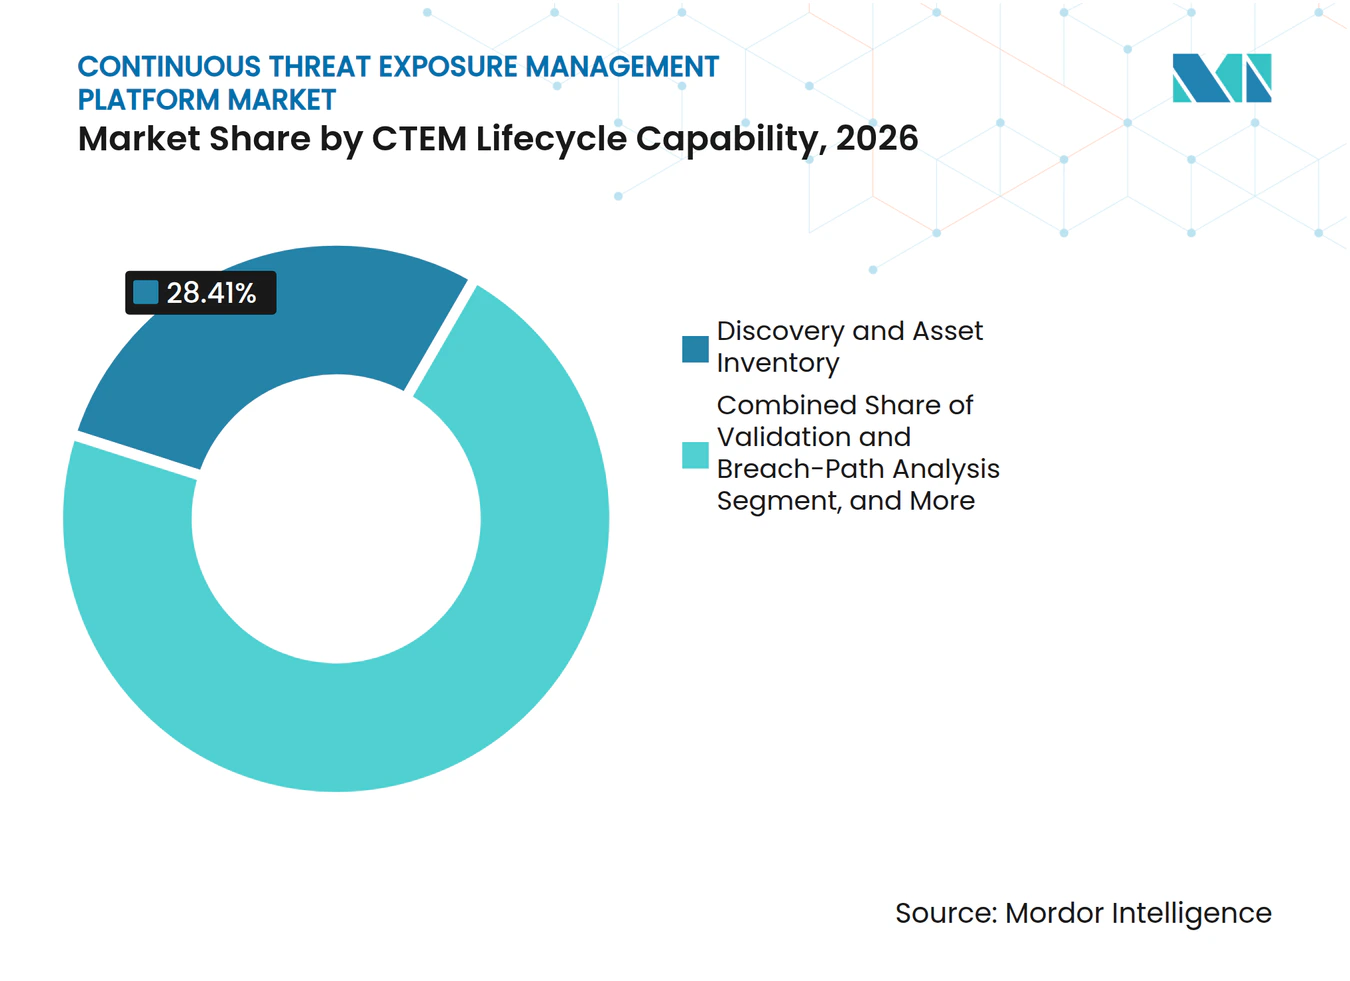
- Nach CTEM-Lebenszyklusfähigkeit hielt Erkennung und Asset-Inventarisierung im Jahr 2026 einen Anteil von 28,41 %, während Mobilisierung und Behebungsorchestrierung bis 2032 voraussichtlich mit einer CAGR von 23,53 % wachsen wird.
- Nach Anwendungsfall hielt die Verwaltung von Schwachstellenexpositionen im Jahr 2026 einen Anteil von 29,33 % am Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement, während die Bewertung von Cloud- und Identitätsexpositionen bis 2032 voraussichtlich mit einer CAGR von 22,87 % wachsen wird.
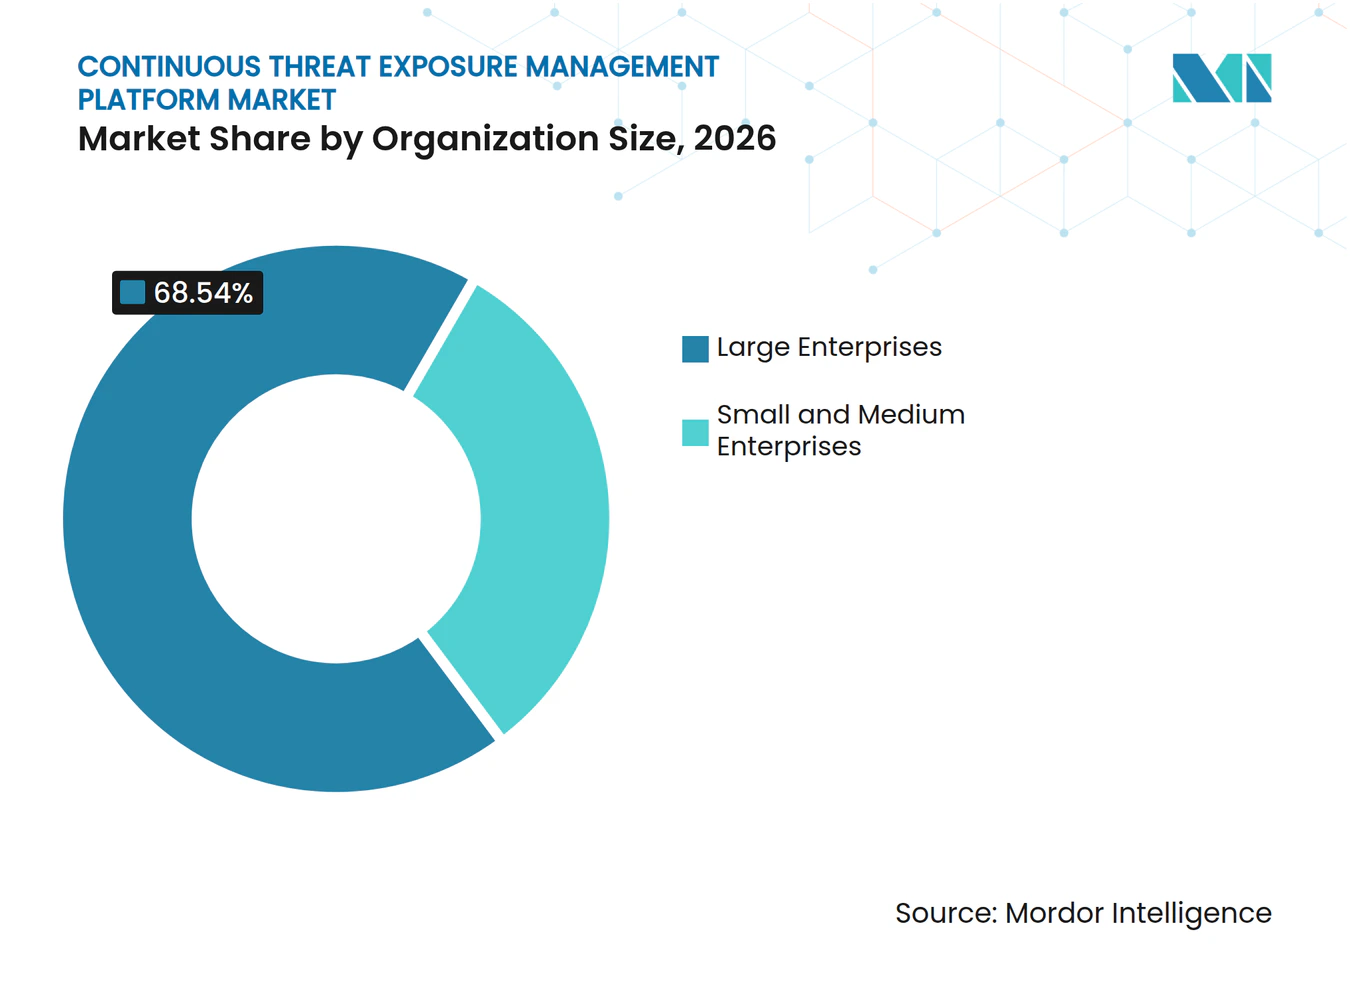
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 68,54 % am Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement, während KMU bis 2032 voraussichtlich mit einer CAGR von 21,82 % wachsen werden.
- Nach Branchenvertikale hielt BFSI im Jahr 2026 einen Anteil von 26,69 %, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 23,73 % wachsen werden.
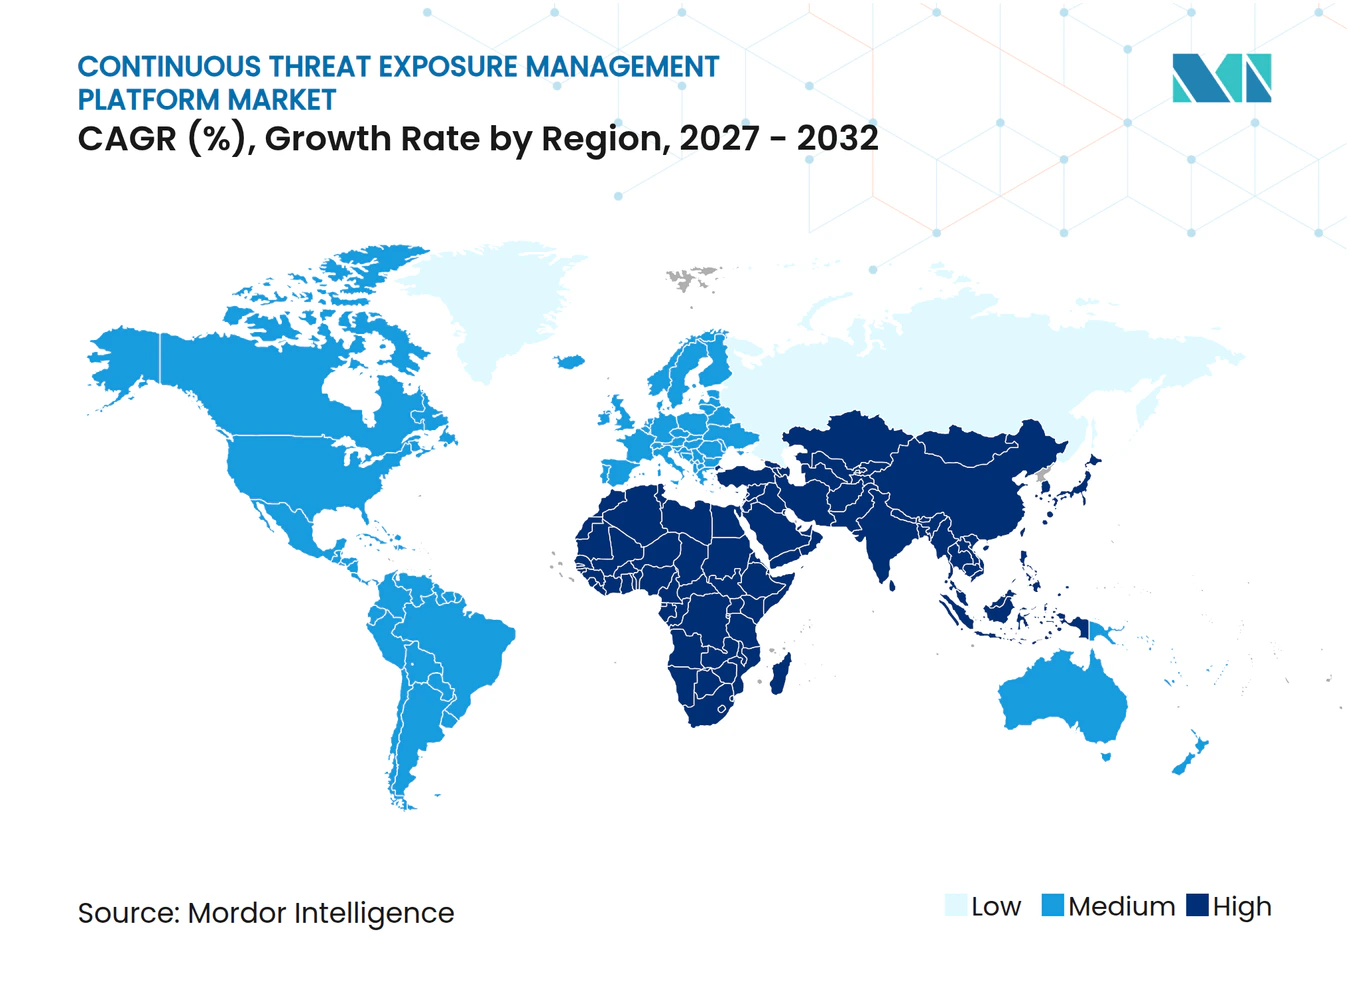
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 41,64 % am Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 24,11 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Auswirkungsanalyse der Treiber*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende Ausnutzung bekannter Schwachstellen und Ransomware-Kampagnen | +4.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud-, Identitäts-, IoT- und Remote-Work-Angriffsflächen | +3.6% | Global | Mittelfristig (2–4 Jahre) |
| Regulatorischer Wandel hin zu kontinuierlicher Cyber-Risikorechenschaftspflicht | +2.9% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Nachfrage nach ausnutzbarkeitsbasierter Priorisierung und Konsolidierung von Sicherheitstools | +2.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Zunehmender Einsatz von KI-Agenten, Shadow-KI und maschinell gesteuerter Behebung | +2.0% | Global | Mittelfristig (2–4 Jahre) |
| Angriffspfad-Transparenz in hybriden und vernetzten Umgebungen | +1.5% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Ausnutzung bekannter Schwachstellen und Ransomware-Kampagnen
Mehr als 90 % der im 2026 Unit 42 Global Incident Response Report untersuchten Sicherheitsverletzungen wurden durch vermeidbare Lücken oder inkonsistente Kontrollen ermöglicht.[1] Der Befund lenkt die Aufmerksamkeit von unbekannten Bedrohungen auf bekannte Expositionen, die ungelöst bleiben. Das US-amerikanische Gesundheitswesen meldete im Jahr 2025 804 große Datenschutzverletzungen – ein Allzeithoch –, wobei Ransomware ein wesentlicher Treiber von Hacking- und IT-Vorfällen war. SpyCloud verzeichnete im Jahr 2025 4.514 Datenschutzverletzungen mit durchschnittlich 457.000 Datensätzen pro Verletzung, während die Anzahl der Anmeldedatenpaare im Jahresvergleich um 65 % auf 5,3 Milliarden anstieg. Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement profitiert davon, wenn Sicherheitsteams diese Expositionen im gleichen Tempo wie Angreifer finden, validieren und beheben müssen. Kontinuierliche Priorisierung gibt Sicherheitsteams eine kleinere und handlungsfähigere Behebungswarteschlange als periodisches Scannen allein.
Ausweitung von Cloud-, Identitäts-, IoT- und Remote-Work-Angriffsflächen
Identität war in 89 % der Unit-42-Incident-Response-Fälle als Angriffsvektor vertreten, und identitätsbasierte Techniken machten 65 % des initialen Zugriffs aus. Dieselbe Analyse stellte in 99 % von mehr als 680.000 untersuchten Cloud-Identitäten übermäßige Berechtigungen fest. SpyCloud stellte 18,1 Millionen nicht-menschliche Identitäten, darunter API-Schlüssel, Dienstkonten-Token und Cloud-Anmeldedaten, aus kriminellen Netzwerken sicher.[2] Diese Maschinenidentitäten erhöhen die Anzahl der Assets, die erkannt und bewertet werden müssen. Das Weltwirtschaftsforum identifizierte KI als den führenden Treiber der Cybersicherheit in den nächsten 12 Monaten, mit Cloud-Technologien auf dem zweiten Platz. Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement benötigt daher eine Abdeckung über Cloud-, Identitäts-, Endpunkt-, SaaS- und vernetzte Umgebungen hinweg, anstatt isolierter Risikoansichten.
Regulatorischer Wandel hin zu kontinuierlicher Cyber-Risikorechenschaftspflicht
DORA verpflichtet Finanzunternehmen zur Aufrechterhaltung eines IKT-Risikomanagement-Rahmens, und seine Anforderungen unterstützen eine dokumentierte, fortlaufende Verwaltung von Cyber-Risiken. NIS2 legt Risikomanagement- und Meldepflichten für wesentliche und wichtige Einrichtungen in kritischen Sektoren fest. Diese Anforderungen machen Sicherheitsnachweise wertvoller, wenn sie kontinuierlich generiert werden können, anstatt für einen Prüfzyklus vorbereitet zu werden. CISAs Anfrage für das Haushaltsjahr 2026 umfasste insgesamt 2,4 Milliarden USD an Gesamtfinanzierung und 1,37 Milliarden USD für Cybersicherheitsprogramme, was die kontinuierliche Überwachung als Referenzpunkt des US-amerikanischen öffentlichen Sektors stärkt. Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement profitiert von dieser Überschneidung zwischen operativer Sicherheitsarbeit und Governance-Berichterstattung. Anbieter, die Behebungsnachweise mit der Berichterstattung an Vorstände und Regulierungsbehörden verknüpfen, können eine breitere Gruppe von Sicherheits- und Risikomanagement-Stakeholdern unterstützen.
Nachfrage nach ausnutzbarkeitsbasierter Priorisierung und Konsolidierung von Sicherheitstools
Sicherheitsteams erhalten Erkenntnisse von Endpunkt-, Cloud-, Identitäts- und Schwachstellen-Tools, die häufig unterschiedliche Risikomaße verwenden. Dies erschwert die Bestimmung, welche Exposition sofortige Maßnahmen erfordert. Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement adressiert dieses Problem mit Ausnutzbarkeits-Scoring, Bedrohungsintelligenz und Angriffspfadanalyse. Diese Funktionen können eine breite Alarmpopulation in einen priorisierten Satz von Behebungsmaßnahmen reduzieren. Konsolidierte Plattformen können auch den Aufwand für den Betrieb überlappender Einzelprodukte reduzieren. Der Nutzen hängt von Integrationen ab, die den Kontext über Sicherheitsdomänen hinweg erhalten und eine nachvollziehbare Begründung für jede Prioritätsentscheidung liefern. Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement kann einheitliche Plattformen differenzieren, wenn diese Integrationen doppelte Untersuchungsarbeit reduzieren.
Auswirkungsanalyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Integrationskomplexität über fragmentierte Sicherheits-Stacks hinweg | -2.3% | Global | Mittelfristig (2–4 Jahre) |
| Hohe Implementierungskosten und Mangel an Expertise im Expositionsmanagement | -1.9% | Nordamerika, Europa und asiatisch-pazifischer Kernraum | Mittelfristig (2–4 Jahre) |
| Unvollständige Asset-Eigentümerschaft, CMDB- und Cloud-Inventardaten | -1.4% | Global | Langfristig (≥ 4 Jahre) |
| Eingeschränktes Vertrauen in automatisierte Behebung und Expositions-Scoring | -0.8% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität über fragmentierte Sicherheits-Stacks hinweg
CTEM-Plattformen müssen Telemetriedaten aus Endpunkterkennung, Cloud-Sicherheit, SIEM, Identitäts-Governance und Legacy-Schwachstellen-Tools korrelieren. Jede Quelle kann unterschiedliche Datenstrukturen, Asset-Identifikatoren und Risikobezeichnungen verwenden. Dies erzeugt Integrationsaufwand, bevor die Plattform zuverlässige Expositionspfade liefern kann. Shadow-KI-Anwendungen und autonome Agenten fügen Datenflüsse hinzu, die standardmäßige Governance-Prozesse möglicherweise nicht identifizieren.[3] Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement sieht sich Adoptionshürden gegenüber, wenn Käufer über große Multi-Vendor-Umgebungen verfügen. Verzögerte Integration kann die Zeit bis zur Wertschöpfung verlängern und den unmittelbaren Nutzen eines Plattformkaufs einschränken.
Hohe Implementierungskosten und Mangel an Expertise im Expositionsmanagement
Ein funktionierendes CTEM-Programm benötigt Mitarbeiter, die den Umfang definieren, Angriffspfade interpretieren und die Behebung teamübergreifend koordinieren können. Diese Kombination von Fähigkeiten ist in vielen Märkten schwer zu rekrutieren. IBM berichtete, dass Organisationen nach einer Sicherheitsverletzung planten, ihre Investitionen in KI-Sicherheit und Governance um 88 % gegenüber dem Vorjahr zu erhöhen, was eine starke Absicht, aber auch einen Bedarf an Spezialkapazitäten signalisiert. Die Einschränkung ist besonders relevant für kleinere Organisationen, die keine großen Sicherheitsteams unterhalten können. Managed Services können die Einstiegshürde senken, indem sie Expertise und operativen Support bereitstellen. Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement wird voraussichtlich auf diese Bereitstellungsmodelle angewiesen sein, wenn Anbieter die Nachfrage von mittelständischen und KMU-Kunden erschließen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Plattformen bilden die Umsatzbasis, während Dienstleistungen den Zugang erweiternPlattformen hielten im Jahr 2026 einen Anteil von 64,91 % am Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement. Unternehmen bevorzugen eine konsolidierte Oberfläche, die Endpunkt-, Cloud-, Identitäts-, SaaS- und Betriebstechnologieschichten abdeckt. Tiefe Integrationen und angesammelte Asset-Datensätze erschweren den Plattformwechsel im Laufe der Zeit. Dies unterstützt wiederkehrende Plattformumsätze und längere Kundenbeziehungen. Plattformen geben Käufern auch eine gemeinsame Risikoansicht über Teams hinweg, die zuvor in separaten Tools arbeiteten.
Dienstleistungen werden bis 2032 voraussichtlich mit einer CAGR von 22,84 % wachsen. Professionelle Dienstleistungen, Managed Services und Support helfen Kunden dabei, Expositionsmanagement-Prozesse zu definieren und den täglichen Betrieb aufrechtzuerhalten. Dies ist wichtig für Organisationen ohne Spezialisten in der Angriffspfadanalyse und Behebungsorchestrierung. CrowdStrike und HCLTech lancierten im März 2026 gemeinsame KI-gestützte CTEM-Dienstleistungen, die Falcon Exposure Management mit dem VERITY-Behebungsrahmen kombinieren.[4] Support und Wartung liefern ebenfalls wiederkehrende Umsätze, da installierte Plattformen Feinabstimmung, Integrationen und Workflow-Updates erfordern.


Nach Bereitstellungsmodell:
Cloud führt bei Marktanteil und prognostiziertem WachstumCloud entfiel im Jahr 2026 auf 67,58 % der Marktgröße der Plattform für kontinuierliches Bedrohungsexpositionsmanagement. Cloud-Plattformen können agentenlose Erkennung nutzen, um Assets in dynamischen Umgebungen zu identifizieren. Sie unterstützen auch eine schnellere Bereitstellung, wenn Kunden mehrere Cloud-Konten und SaaS-Dienste betreiben. Das Bereitstellungsmodell ist auf den Standort eines Großteils der wachsenden Angriffsfläche ausgerichtet. Es gibt Sicherheitsteams eine zentral verwaltete Möglichkeit, verteilte Infrastrukturen zu bewerten.
Cloud wird bis 2032 voraussichtlich mit einer CAGR von 24,62 % wachsen – der höchsten Rate unter den gemeinsamen Segmenten. Das Weltwirtschaftsforum stufte Cloud-Technologien als zweitwichtigsten Cybersicherheitsfaktor ein, der die nächsten 12 Monate prägen wird.[5] Die On-Premises-Bereitstellung bleibt relevant, wenn Datenhaltungsanforderungen, Air-Gapping-Anforderungen oder Legacy-Systeme die Cloud-Einführung einschränken. Hybride Umgebungen bleiben in Behörden und der Fertigung wichtig, wo ältere Infrastruktur neben Cloud-Workloads betrieben wird. Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement kann von Bereitstellungsmodellen profitieren, die eine gemeinsame Risikoansicht über diese Umgebungen hinweg erhalten.
Nach CTEM-Lebenszyklusfähigkeit:
Erkennung führt, während Behebungsorchestrierung voranschreitetErkennung und Asset-Inventarisierung hielten im Jahr 2026 einen Anteil von 28,41 %. Organisationen benötigen eine aktuelle Übersicht über Geräte, Identitäten, Anwendungen und Cloud-Ressourcen, bevor sie Risiken priorisieren können. Dies macht die Erkennung zu einem häufigen Einstiegspunkt für umfassendere CTEM-Programme. Sie unterstützt auch spätere Phasen, die auf genaue Eigentümerschafts- und Expositionsdaten angewiesen sind. Kontinuierliche Inventarisierung verbessert die Transparenz, wenn Assets häufig erstellt, geändert oder außer Betrieb genommen werden.
Mobilisierung und Behebungsorchestrierung wird bis 2032 voraussichtlich mit einer CAGR von 23,53 % wachsen. Reife Käufer gehen dazu über, Expositionen nicht nur zu finden, sondern deren Behebung zu verwalten und den Abschluss zu verifizieren. Tenable führte 2026 seine Hexa-KI-Fähigkeit ein, um priorisierte Behebungspläne auf Basis von Live-Expositionskontext bereitzustellen. Scoping, Priorisierung, Validierung, Verifizierung und Berichterstattung werden zunehmend als verbundene Fähigkeiten erworben. Die Branche der Plattformen für kontinuierliches Bedrohungsexpositionsmanagement profitiert, wenn Kunden die Behebung als operativen Prozess und nicht als abschließende Übergabe von einem Scanner betrachten.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Anwendungsfall:
Schwachstellenmanagement führt, während Cloud- und Identitätsbewertung beschleunigtDie Verwaltung von Schwachstellenexpositionen hielt im Jahr 2026 einen Anteil von 29,33 %. Dieser Anwendungsfall erweitert etablierte Schwachstellenprogramme um kontinuierliche Erkennung, Ausnutzbarkeits-Scoring und Angriffspfadanalyse. Er wandelt statische CVE-Listen in eine priorisierte Behebungssequenz um. Viele Unternehmen beginnen hier, weil die zugrunde liegenden Prozesse und Teams bereits etabliert sind. Das Segment bleibt relevant, da Käufer messen möchten, ob eine bekannte Schwachstelle einen praktischen Angriffspfad erzeugen kann.
Die Bewertung von Cloud- und Identitätsexpositionen wird bis 2032 voraussichtlich mit einer CAGR von 22,87 % wachsen. Unit 42 stellte in 99 % der analysierten Cloud-Identitäten übermäßige Berechtigungen fest und berichtete über eine zunehmende Relevanz von SaaS-Assets in Incident-Response-Fällen. Externes Angriffsflächen-Management und Bedrohungsintelligenz dienen den frühen Erkennungs- und Priorisierungsphasen. Angriffs- und Einbruchssimulation unterstützt die Validierung von Kontrollen und Behebungsergebnissen. Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement gewinnt, wenn Käufer diese verbundenen Anwendungsfälle in ein gemeinsames Expositionsprogramm integrieren.
Nach Unternehmensgröße:
Großunternehmen führen, während KMU die Nachfrage verbreiternGroßunternehmen hielten im Jahr 2026 einen Anteil von 68,54 %. Ihre komplexe Infrastruktur, breite Angriffsflächen und regulatorische Verpflichtungen unterstützen größere Plattform- und Implementierungsbudgets. Unit 42 stellte fest, dass die Ausnutzung von Schwachstellen 26 % des initialen Zugriffs in Incident-Response-Fällen von Großunternehmen ausmachte, verglichen mit 22 % insgesamt. Große Organisationen haben auch mehr Teams und Tools, die eine gemeinsame Prioritätenansicht benötigen. Dies macht Konsolidierung und Workflow-Orchestrierung besonders wertvoll.
KMU werden bis 2032 voraussichtlich mit einer CAGR von 21,82 % wachsen. Managed Services, verbrauchsbasierte Preisgestaltung und Compliance-Anforderungen machen CTEM für Organisationen mit kleineren internen Teams zugänglicher. ENISAs KMU-Umfrage 2026 befasst sich mit den Vorbereitungsanforderungen, die durch den Cyber Resilience Act entstehen. Verizon berichtete in seinen Ergebnissen von 2026, dass Ransomware in 88 % der Sicherheitsverletzungen bei kleinen und mittelständischen Unternehmen eine Rolle spielte. Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement kann diese Gruppe durch verwaltete und als-Dienstleistung-Angebote erreichen, die die Betriebskomplexität reduzieren.
Nach Branchenvertikale:
BFSI führt, während Gesundheitswesen und Biowissenschaften beschleunigenBFSI hielt im Jahr 2026 einen Anteil von 26,69 %. DORA, PCI DSS 4.0, GLBA und nationale Finanzsektor-Regelungen legen einen starken Schwerpunkt auf Risikomanagement und Nachweise von Kontrollen. Finanzinstitute verwalten auch wertvolle Daten und vernetzte digitale Dienste. Diese Faktoren unterstützen eine kontinuierliche Transparenz über Expositionen und Behebungsmaßnahmen. Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement ist gut auf den Bedarf des Sektors ausgerichtet, technische Erkenntnisse mit der Governance-Berichterstattung zu verknüpfen.
Das Gesundheitswesen und die Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 23,73 % wachsen. Proofpoint und Ponemon berichteten, dass 97 % der US-amerikanischen Gesundheitsorganisationen in den vorangegangenen 12 Monaten mindestens einen Cyberangriff erlebt hatten und 74 % Störungen der Patientenversorgung meldeten. Die Nachfrage aus dem Behörden- und Verteidigungsbereich wird durch bundesstaatliche Sicherheits- und Compliance-Anforderungen gestützt. Die Einführung in IT und Telekommunikation folgt der Ausweitung der Endpunktzahlen und der Netzwerkkomplexität. Die Einführung in der Fertigung und im Einzelhandel ist an die IT-OT-Konvergenz und Zahlungssicherheitsverantwortlichkeiten geknüpft.
Geografische Analyse
Markt für kontinuierliche Bedrohungsexpositions-Management-Plattformen in Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 41,64 % am Markt für kontinuierliche Bedrohungsexpositions-Management-Plattformen. Die Region weist eine hohe Konzentration großer Unternehmenskäufer sowie zahlreicher führender Anbieter von Cybersicherheitslösungen auf. Die CISA-Anfrage für das Haushaltsjahr 2026 umfasste 1,37 Milliarden USD für Cybersicherheitsprogramme, während die Anfrage für das Cyber-Budget des Verteidigungsministeriums 15,1 Milliarden USD betrug. Diese Programme stärken die kontinuierliche Überwachung und Zero-Trust-Praktiken. Kanada treibt die Nachfrage durch den Schutz kritischer Infrastrukturen und die Cloud-First-Modernisierung der öffentlichen Verwaltung voran, was eine Nachfrage nach kontinuierlicher Asset-Erkennung und evidenzbasiertem Sicherheitsbetrieb erzeugt.
Markt für kontinuierliche Bedrohungsexpositions-Management-Plattformen in Europa
Europa ist der zweitgrößte regionale Markt. DORA, NIS2, der EU-KI-Act und der Cyber Resilience Act schaffen überschneidende Anforderungen an Governance, Risikomanagement und Resilienz. Deutschland verfügt über ein ausgereiftes Sicherheitsumfeld und eine starke Nachfrage aus dem Industrie- und Finanzsektor. Die Finanzdienstleistungsbasis des Vereinigten Königreichs, die Anforderungen des Verteidigungs- und Luftfahrtsektors in Frankreich sowie der Industriesektor Italiens verbreitern die regionale Nachfrage. Der NIS2-Rahmen der Europäischen Kommission umfasst 18 kritische Sektoren und stärkt die Rechenschaftspflicht für Cybersicherheitsmaßnahmen.
Markt für kontinuierliche Bedrohungsexpositions-Management-Plattformen in APAC und MEA
Asien-Pazifik wird voraussichtlich bis 2032 mit einem CAGR von 24,11 % wachsen. Digitale Transformation, Entwicklung der Cloud-Infrastruktur und nationale Cybersicherheitsrahmen unterstützen die Akzeptanz in der gesamten Region. Japan macht Fortschritte bei Angeboten für Schwachstellenmanagement als Dienstleistung und Penetrationstests als Dienstleistung, die KI zur Automatisierung nutzen.[6] Chinas digitale Infrastruktur, Indiens CERT-In-Meldepflichten, Südkoreas ISMS-P-Rahmen und Australiens Verpflichtungen zum Schutz kritischer Infrastrukturen erzeugen unterschiedliche Nachfragesignale, während Saudi-Arabien und die Vereinigten Arabischen Emirate die Akzeptanz in der noch früh entwickelten Region Naher Osten und Afrika durch nationale Digitalisierung und die Entwicklung des Finanzsektors anführen.
Wettbewerbslandschaft
Marktkonzentration
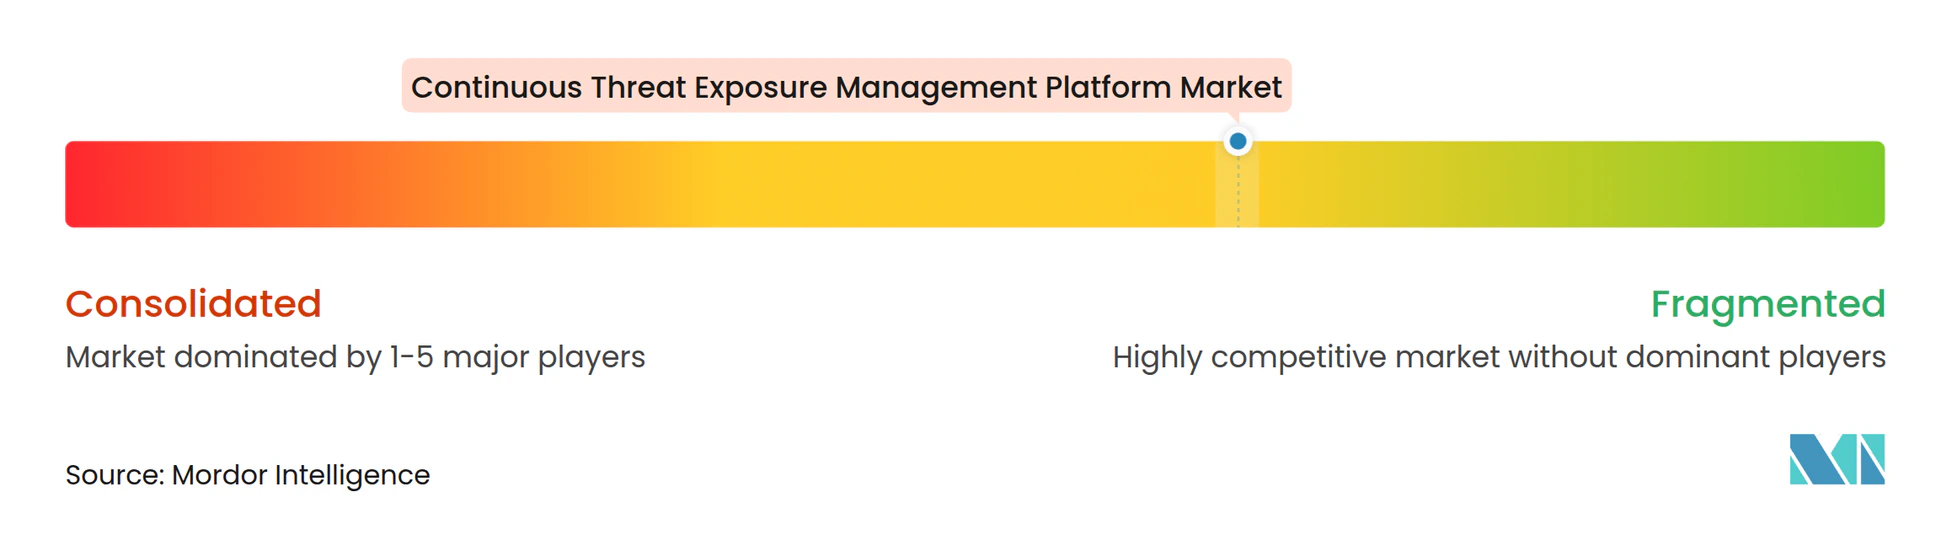
Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement ist auf Kategorieebene mäßig fragmentiert. Tenable, CrowdStrike und Palo Alto Networks führen die Plattformebene mit Angeboten an, die Endpunkt-, Cloud-, Identitäts- und Anwendungssicherheit umfassen. Ihre Breite hilft Kunden dabei, Erkennungs-, Priorisierungs-, Validierungs- und Behebungsaktivitäten zu verbinden. Spezialisierte Anbieter, darunter XM Cyber, Cymulate, Picus Security, AttackIQ, SafeBreach und Pentera, konkurrieren durch Validierungstiefe und Angriffspfadanalyse. Diese Aufteilung zwischen breiten Plattformen und fokussierten Spezialisten bietet Käufern mehrere Betriebsmodelle. Käufer können je nach ihrer bestehenden Sicherheitsarchitektur und Personalkapazität zwischen breiter Transparenz, spezialisierter Validierung oder einem verwalteten Bereitstellungsmodell wählen.
Tenable erweiterte Tenable One im Juli 2026, um Anwendungssicherheitsrisiken in seine Expositionsmanagement-Plattform einzubeziehen. Der Schritt verbindet statische Code-Schwachstellendaten mit dem Laufzeit-Expositionskontext. CrowdStrike erweiterte Falcon Exposure Management im Juni 2026 auf Endpunktumgebungen von Drittanbietern. Dies beseitigt eine Sensor-Abhängigkeit und verbreitert die potenzielle Bereitstellungsbasis des Produkts. Rapid7 erwarb Kenzo Security im März 2026, um seine Fähigkeiten zur verwalteten Erkennung und Reaktion mit agentenbasiertem KI-Sicherheitsbetrieb zu erweitern.
KI-gestützte Behebung, Abdeckung nicht-traditioneller Assets und prüfungsreife Berichterstattung sind zentrale Differenzierungsbereiche. OT-Expositionsmanagement bleibt eine bemerkenswerte Lücke, da viele Plattformen über begrenzte native OT-Protokolltransparenz und begrenzte IEC-62443-konforme Schwachstelleninformationen verfügen. Anbieter, die Nachweise auf DORA-, NIS2-, ISO-27001- und NIST-CSF-2.0-Anforderungen abbilden können, können sowohl Sicherheitsteams als auch Governance-Funktionen bedienen. Akquisitionen und Partnerschaften erhöhen die Bedeutung integrierter Workflows und verwalteter Bereitstellung. Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement belohnt auch Anbieter, die messbare Behebungsergebnisse vorweisen können, anstatt nur ein größeres Alarm-Inventar.
Branchenführer im Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement
-
Tenable, Inc.
-
CrowdStrike Holdings, Inc.
-
Palo Alto Networks, Inc.
-
Rapid7, Inc.
-
Qualys, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für kontinuierliche Bedrohungsexpositions-Management-Plattformen Unternehmen in diesem Bericht
- Tenable, Inc.
- CrowdStrike Holdings, Inc.
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Qualys, Inc.
- XM Cyber Ltd.
- Cymulate Ltd.
- AttackIQ, Inc.
- Pentera Security Ltd.
- Armis Security Ltd.
- Brinqa, Inc.
- SecurityScorecard, Inc.
- CyCognito, Inc.
- Outpost24 AB
- Forescout Technologies, Inc.
- FireMon, LLC
- Picus Security, Inc.
- SafeBreach, Inc.
- Wiz, Inc.
- Check Point Software Technologies Ltd.
- Microsoft Corporation
Globaler Berichtsumfang des Marktes für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement
Der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement umfasst Umsätze aus Software-Plattformen und direkt damit verbundenen Dienstleistungen, die es Organisationen ermöglichen, Cyber-Expositionen über ihre erweiterte Unternehmensangriffsfläche hinweg kontinuierlich zu entdecken, zu priorisieren, zu validieren, zu beheben, zu verifizieren und zu berichten. Diese Plattformen vereinheitlichen die Transparenz über Schwachstellen, Fehlkonfigurationen, Identitäten, Cloud-Assets, externe Angriffsflächen und Angriffspfade und unterstützen risikobasierte Behebung und Governance. Kontinuierliches Bedrohungsexpositionsmanagement (CTEM) ist üblicherweise in fünf Phasen strukturiert: Scoping, Erkennung, Priorisierung, Validierung und Mobilisierung.
Der Marktbericht zur Plattform für kontinuierliches Bedrohungsexpositionsmanagement ist segmentiert nach Komponente (Plattformen und Dienstleistungen [Professionelle Dienstleistungen, Managed Services und Support- und Wartungsdienstleistungen]), Bereitstellungsmodell (Cloud-basiert, On-Premises und Hybrid), CTEM-Lebenszyklusfähigkeit (Scoping und Expositionsprogrammdesign, Erkennung und Asset-Inventarisierung, Priorisierung und Risikoqualifizierung, Validierung und Angriffspfadanalyse, Mobilisierung und Behebungsorchestrierung sowie kontinuierliche Verifizierung und Expositionsberichterstattung), Anwendungsfall (Verwaltung von Schwachstellenexpositionen, Externes Angriffsflächen-Management, Bewertung von Cloud- und Identitätsexpositionen, Bedrohungsintelligenz und Ausnutzbarkeitsanalyse, Angriffs- und Einbruchssimulation und Sicherheitskontrollvalidierung sowie Expositions-Governance und Berichterstattung für Führungskräfte), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Branchenvertikale (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Gesundheitswesen und Biowissenschaften, Behörden und Verteidigung, IT und Telekommunikation, Fertigung, Einzelhandel und E-Commerce sowie sonstige Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Plattformen | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Managed Services | |
| Support- und Wartungsdienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Scoping und Expositionsprogrammdesign |
| Erkennung und Asset-Inventarisierung |
| Priorisierung und Risikoqualifizierung |
| Validierung und Angriffspfadanalyse |
| Mobilisierung und Behebungsorchestrierung |
| Kontinuierliche Verifizierung und Expositionsberichterstattung |
| Verwaltung von Schwachstellenexpositionen |
| Externes Angriffsflächen-Management |
| Bewertung von Cloud- und Identitätsexpositionen |
| Bedrohungsintelligenz und Ausnutzbarkeitsanalyse |
| Angriffs- und Einbruchssimulation und Sicherheitskontrollvalidierung |
| Expositions-Governance und Berichterstattung für Führungskräfte |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Gesundheitswesen und Biowissenschaften |
| Behörden und Verteidigung |
| IT und Telekommunikation |
| Fertigung |
| Einzelhandel und E-Commerce |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Israel | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Plattformen | |
| Dienstleistungen | Professionelle Dienstleistungen | |
| Managed Services | ||
| Support- und Wartungsdienstleistungen | ||
| Nach Bereitstellungsmodell | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach CTEM-Lebenszyklusfähigkeit | Scoping und Expositionsprogrammdesign | |
| Erkennung und Asset-Inventarisierung | ||
| Priorisierung und Risikoqualifizierung | ||
| Validierung und Angriffspfadanalyse | ||
| Mobilisierung und Behebungsorchestrierung | ||
| Kontinuierliche Verifizierung und Expositionsberichterstattung | ||
| Nach Anwendungsfall | Verwaltung von Schwachstellenexpositionen | |
| Externes Angriffsflächen-Management | ||
| Bewertung von Cloud- und Identitätsexpositionen | ||
| Bedrohungsintelligenz und Ausnutzbarkeitsanalyse | ||
| Angriffs- und Einbruchssimulation und Sicherheitskontrollvalidierung | ||
| Expositions-Governance und Berichterstattung für Führungskräfte | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Branchenvertikale | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Gesundheitswesen und Biowissenschaften | ||
| Behörden und Verteidigung | ||
| IT und Telekommunikation | ||
| Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Sonstige Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Israel | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Plattformen für kontinuierliches Bedrohungsexpositionsmanagement?
Die Marktgröße der Plattform für kontinuierliches Bedrohungsexpositionsmanagement wird voraussichtlich von 1,84 Milliarden USD im Jahr 2026 auf 2,26 Milliarden USD im Jahr 2027 steigen und bis 2032 5,31 Milliarden USD erreichen, mit einer CAGR von 18,63 % über den Zeitraum 2027–2032.
Was treibt die Einführung von Plattformen für kontinuierliches Bedrohungsexpositionsmanagement an?
Schnelles Schwachstellen-Scanning, Identitätsexposition, Cloud-Expansion, Ransomware und fortlaufende Governance-Anforderungen erhöhen die Nachfrage nach kontinuierlicher Erkennung und Priorisierung.
Welches Bereitstellungsmodell führt bei der CTEM-Einführung?
Cloud hielt im Jahr 2026 einen Anteil von 67,58 % und wird bis 2032 voraussichtlich mit einer CAGR von 24,62 % wachsen.
Welche Organisationen werden CTEM voraussichtlich am schnellsten einführen?
KMU werden bis 2032 voraussichtlich mit einer CAGR von 21,82 % wachsen, da Managed Services und verbrauchsbasierte Angebote die Betriebshürden senken.
Welche Branchenvertikale ist für CTEM-Anbieter am wichtigsten?
BFSI führte im Jahr 2026 mit einem Anteil von 26,69 %, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 23,73 % wachsen werden.
Welche Region wird bis 2032 am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich mit einer CAGR von 24,11 % wachsen, unterstützt durch digitale Transformation, Cloud-Investitionen und nationale Cybersicherheitsrahmen.