
Tamanho e Participação do Mercado de Serviços Gerenciados de Validação Contínua de Segurança
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
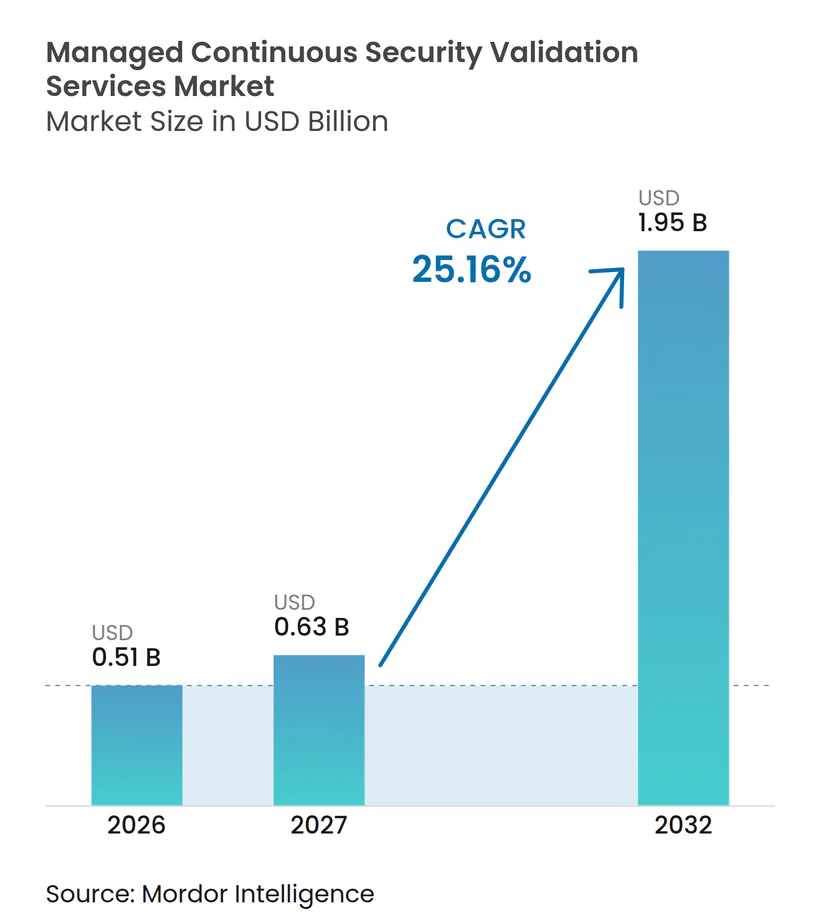
| Tamanho do Mercado (2027) | 0.63 Bilhões de dólares |
| Tamanho do Mercado (2032) | 1.95 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 25.16 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Validação Contínua de Segurança pela Mordor Intelligence
O tamanho do mercado de serviços gerenciados de validação contínua de segurança é avaliado em 0,51 bilhões de USD em 2026 e deve atingir 1,95 bilhões de USD até 2032, crescendo a um CAGR de 25,16% de 2027 a 2032. O mercado de serviços gerenciados de validação contínua de segurança está se afastando de testes de penetração baseados em calendário em direção a programas contínuos que verificam as defesas com evidências atuais. A expansão de cargas de trabalho em nuvem, APIs, identidades de máquinas e dispositivos conectados deixa mais mudanças a monitorar entre avaliações programadas. As expectativas regulatórias e os requisitos de seguro cibernético também estão aumentando a demanda por comprovação documentada de que os controles de segurança funcionam conforme o previsto. Os provedores gerenciados ajudam as organizações a lidar com a capacidade limitada de engenharia de segurança, ao mesmo tempo em que produzem evidências para processos de auditoria e revisão de riscos. O mercado de serviços gerenciados de validação contínua de segurança, portanto, favorece provedores que combinam testes confiáveis, qualidade de serviço e integração com as operações de segurança existentes.
Principais Conclusões do Relatório
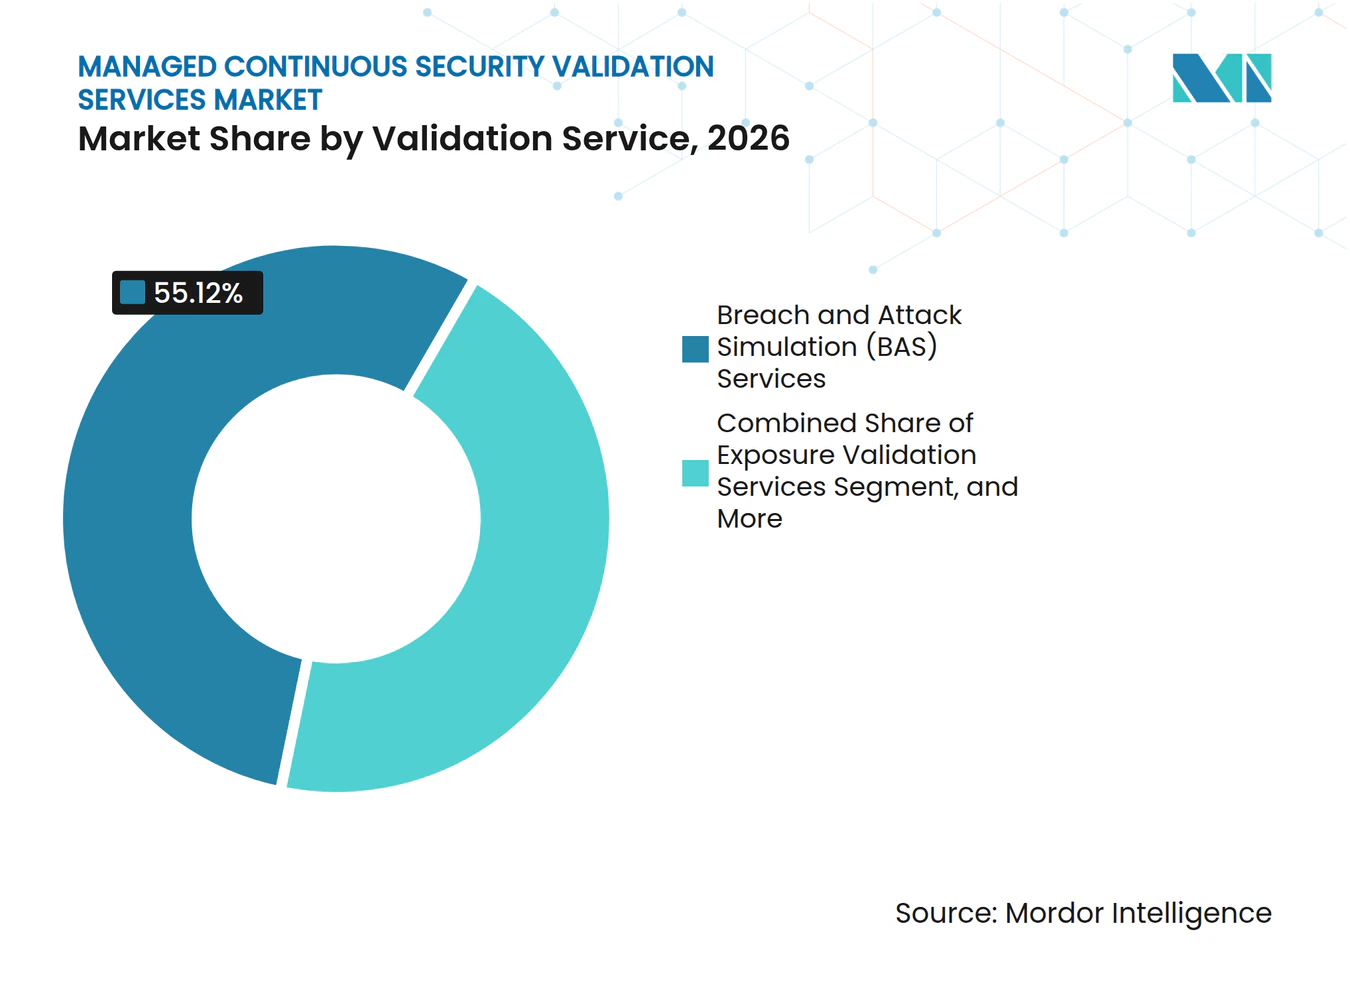
- Por serviço de validação, os Serviços de Simulação de Violação e Ataque detiveram 55,12% da participação de receita do mercado de serviços gerenciados de validação contínua de segurança em 2026, enquanto os Serviços de Validação de Exposição devem se expandir a um CAGR de 26,32% até 2032.
- Por modelo de entrega, a Validação Contínua Totalmente Gerenciada deteve 66,18% da participação de receita do mercado de serviços gerenciados de validação contínua de segurança em 2026, enquanto a Validação Gerenciada Conjunta deve se expandir a um CAGR de 26,75% até 2032.
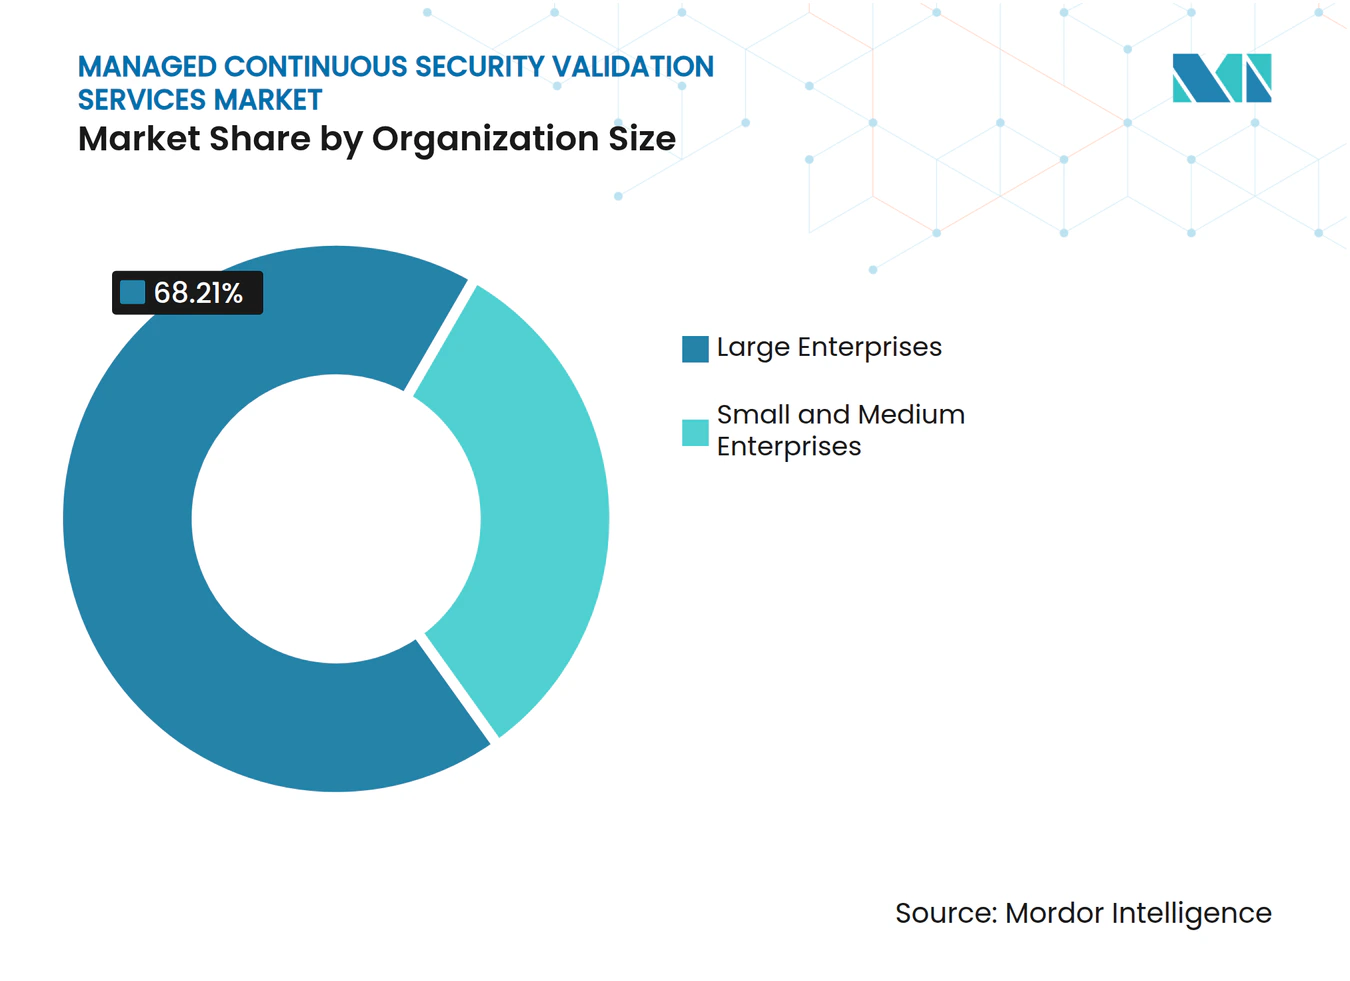
- Por tamanho de organização, as Grandes Empresas responderam por 68,21% dos gastos do mercado de serviços gerenciados de validação contínua de segurança em 2026, enquanto as Pequenas e Médias Empresas devem se expandir a um CAGR de 27,04% até 2032.
- Por setor do usuário final, o BFSI deteve 28,19% da participação de receita do mercado de serviços gerenciados de validação contínua de segurança em 2026, enquanto o Governo e a Administração Pública devem se expandir a um CAGR de 25,68% até 2032.
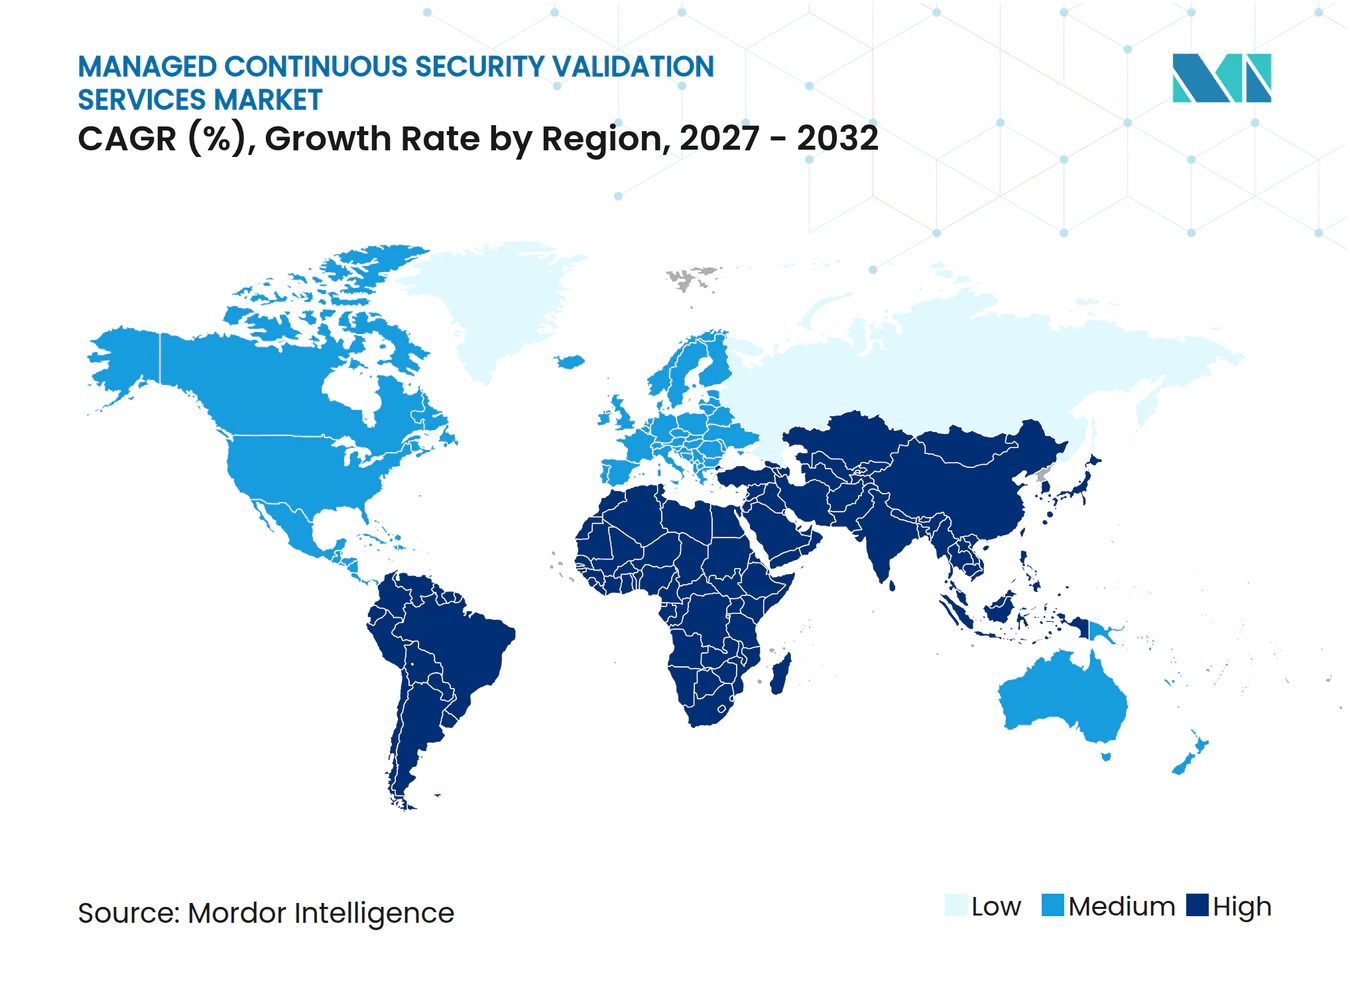
- Por geografia, a América do Norte deteve 37,15% da receita do mercado de serviços gerenciados de validação contínua de segurança em 2026, enquanto a Ásia-Pacífico deve se expandir a um CAGR de 26,02% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Expansão das Superfícies de Ataque em Nuvem, APIs, Identidade e IoT | +4.5% | Global | Curto prazo (≤ 2 anos) |
| Requisitos Regulatórios e de Evidências de Seguro Cibernético | +4.0% | América do Norte e Europa, com extensão para Ásia-Pacífico e Oriente Médio e África | Curto prazo (≤ 2 anos) |
| Mudança para Validação Contínua Baseada em Evidências | +3.5% | Global | Médio prazo (2-4 anos) |
| Desvio de Controles de Segurança em Ambientes Híbridos e Multinuvem | +3.0% | Global, com aceleração nos mercados de adoção de nuvem da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Simulação de Adversários Acelerada por IA e Automação de Inteligência de Ameaças para Testes | +2.5% | América do Norte e Europa, com ganhos iniciais na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Demanda por Terceirização Decorrente de Escassez de Competências em Segurança e Restrições de PMEs | +2.0% | Global, com maior relevância nos mercados de PMEs da Ásia-Pacífico e da Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Expansão das Superfícies de Ataque em Nuvem, APIs, Identidade e IoT
Cargas de trabalho em nuvem, endpoints de API, identidades de máquinas e dispositivos conectados criam superfícies de ataque que mudam entre os ciclos de testes anuais. Cada novo serviço em nuvem ou conexão de API pode introduzir caminhos de exposição que os testes de penetração periódicos podem não detectar a tempo. A Picus Security relatou em maio de 2025 que 63% das vulnerabilidades em uma empresa industrial global foram classificadas como críticas pelo CVSS, enquanto os testes contínuos de controles identificaram apenas 9% como de alto risco real após a eficácia das defesas ser considerada. A descoberta mostra por que o mercado de serviços gerenciados de validação contínua de segurança está ganhando atenção de organizações que precisam concentrar os recursos de remediação em exposições verificadas. Quando as defesas já bloqueiam uma vulnerabilidade teórica, as equipes podem redirecionar esforços para fraquezas que permanecem exploráveis em seu ambiente. A validação contínua pode, portanto, apoiar tanto a redução de riscos quanto o uso mais disciplinado dos orçamentos de segurança.
Aumento dos Requisitos Regulatórios e de Evidências de Seguro Cibernético
O DORA entrou em vigor em 17 de janeiro de 2025 e exige testes de penetração orientados por ameaças para entidades financeiras europeias abrangidas pelo menos uma vez a cada 3 anos. O framework também exige monitoramento contínuo de tecnologia da informação e comunicação e testes regulares dos mecanismos de detecção. O NIS2 pode impor penalidades de até EUR 10 milhões (USD 11,3 milhões) ou 2% do volume de negócios anual global a entidades essenciais. Essas obrigações tornam as evidências prontas para auditoria mais importantes para organizações em serviços financeiros, saúde, energia e infraestrutura digital. O mercado de serviços gerenciados de validação contínua de segurança se beneficia quando as equipes de conformidade exigem registros repetíveis em vez de relatórios isolados de testes de segurança. Provedores que empacotam os resultados dos testes em evidências acessíveis podem apoiar melhor as decisões de aquisição e os ciclos de revisão.
Mudança de Testes Periódicos para Validação Contínua Baseada em Evidências
As organizações estão reconsiderando os testes anuais porque seus ambientes, ativos e configurações de controles mudam muito mais rapidamente do que uma revisão anual pode acomodar. Uma pesquisa da Cymulate de 2025 com 1.000 profissionais de segurança constatou que 67% relataram lacunas preocupantes de postura devido a testes infrequentes.[1] A mesma pesquisa afirmou que organizações que utilizam processos mensais de exposição relataram uma redução de 20% em violações e melhora no tempo médio de detecção. Também constatou que plataformas de validação automatizada testaram mais de 200 vezes mais cenários de ameaças do que abordagens manuais a custo equivalente. Essa evidência fortalece o argumento econômico para serviços gerenciados que mantêm a cadência de testes sem exigir grandes equipes internas. O mercado de serviços gerenciados de validação contínua de segurança também ganha relevância à medida que seguradoras e compradores governamentais incorporam evidências de testes contínuos em suas solicitações de propostas.
Aumento do Desvio de Controles de Segurança em Ambientes Híbridos e Multinuvem
O desvio de controles de segurança ocorre quando regras de firewall, políticas de endpoint e lógica de detecção mudam devido a atualizações de configuração, lançamentos de software ou exceções operacionais. Um controle que funcionava em um trimestre pode falhar no trimestre seguinte sem uma decisão deliberada da equipe de segurança. Esse problema se torna mais difícil de identificar quando as empresas utilizam vários provedores de nuvem, sistemas de identidade e ferramentas de segurança. A XM Cyber expandiu seu relacionamento com o Google Cloud em setembro de 2025 ao integrar a Análise de Grafo de Ataque com o Google Security Operations para ajudar os centros de operações de segurança a priorizar alertas com base em caminhos verificados para ativos críticos. O mercado de serviços gerenciados de validação contínua de segurança se beneficia dessa necessidade de identificar se as mudanças enfraqueceram um controle em um ambiente ativo. Provedores que retesteiam automaticamente os controles afetados podem se diferenciar de serviços que executam apenas simulações programadas.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Preocupações com Confidencialidade e Execução Segura em Ambientes de Produção | -3.5% | Global, mais agudo em saúde regulamentada e BFSI | Curto prazo (≤ 2 anos) |
| Complexidade de Integração em Pilhas de Segurança Heterogêneas | -3.0% | Global, com maior relevância em grandes empresas com infraestrutura legada | Médio prazo (2-4 anos) |
| Fidelidade Limitada de Cenários e Governança de Falsos Positivos | -2.5% | Global | Médio prazo (2-4 anos) |
| Dificuldade em Comprovar a Atribuição de Resultados de Negócios a Partir de Descobertas de Validação | -2.0% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Preocupações com Confidencialidade e Execução Segura em Ambientes de Produção
Simulações adversariais ao vivo podem criar preocupações operacionais e legais mesmo quando os fornecedores descrevem seus métodos como não disruptivos. Conselhos de controle de mudanças em hospitais, plataformas de negociação financeira e instalações de tecnologia operacional podem limitar o acesso a endpoints de alta sensibilidade devido a requisitos de confidencialidade e responsabilidade. As implantações em saúde podem demorar mais onde se aplicam requisitos de isolamento de dados e avaliação de terceiros sob frameworks como o HITRUST CSF. Esses requisitos podem estender os prazos de implantação em 6 a 18 meses. O mercado de serviços gerenciados de validação contínua de segurança precisa de modelos de implantação que acomodem os requisitos de residência de dados sem reduzir a cobertura de cenários. Provedores com arquiteturas granulares e compartimentadas podem reduzir o atrito para organizações regulamentadas e melhorar sua capacidade de atender contas do mercado intermediário.
Complexidade de Integração em Pilhas de Segurança Heterogêneas
Os serviços de validação gerenciada dependem de informações de produtos de SIEM, EDR, XDR, emissão de tickets e varredura de vulnerabilidades. Esses sistemas podem usar estruturas de dados proprietárias que mudam com grandes lançamentos de produtos. O Centro Canadense de Segurança Cibernética identificou o bloqueio de fornecedor e a visibilidade incompleta como questões relevantes em ambientes SIEM de múltiplos fornecedores. As mesmas preocupações afetam os serviços de validação que dependem de dados que se movem em ambas as direções pela pilha de segurança. Integrações empresariais complexas podem exigir de 3 a 6 meses de serviços profissionais antes que os resultados se tornem confiáveis. Esse ônus pode levar compradores do mercado intermediário a escolher alternativas menos abrangentes quando não conseguem absorver um longo período de implementação.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Serviço de Validação:
BAS Lidera Enquanto a Validação de Exposição AvançaOs Serviços de Simulação de Violação e Ataque detiveram 55,12% de participação de mercado no mercado de serviços gerenciados de validação contínua de segurança em 2026. Sua posição reflete a maturidade da categoria e o investimento empresarial estabelecido na verificação automatizada de controles alinhada ao MITRE ATT&CK. Compradores de BFSI e infraestrutura crítica apoiaram essa demanda porque precisam de evidências em camadas para supervisão e revisão regulatória. Os ciclos de renovação plurianuais também sustentam a concentração de receita entre provedores com implantações de BAS estabelecidas. Os Serviços de Validação de Red Team Automatizado e os Serviços de Validação de Controles de Segurança atendem a necessidades relacionadas em todo o fluxo de trabalho de validação de segurança. Compradores regulamentados podem usar vários tipos de serviço para construir registros mais completos de como suas defesas se comportam. Esse padrão de compra apoia provedores que podem integrar resultados de múltiplos métodos de teste. Também torna a qualidade do serviço e a consistência do fluxo de trabalho importantes ao lado dos recursos individuais de teste.
Os Serviços de Validação de Exposição devem se expandir a um CAGR de 26,32% de 2027 a 2032. O tamanho do mercado de serviços gerenciados de validação contínua de segurança para este serviço é apoiado pela mudança de identificação de vulnerabilidades para a determinação de se um adversário real pode explorá-las em um ambiente específico. A Picus Security afirmou em maio de 2025 que seu Índice de Exposição reduziu o conjunto de vulnerabilidades críticas acionáveis para uma empresa industrial global de 63% do total de CVEs pelo CVSS para 9% pela explorabilidade validada.[2] Essa abordagem fornece às equipes de segurança uma base mais clara para a priorização de remediação. Outros Serviços de Validação continuam a atender a requisitos especializados que não se encaixam em um modelo de teste padrão. Com o tempo, os compradores provavelmente buscarão programas gerenciados que combinem BAS, análise de exposição e orientação de remediação em um fluxo de trabalho contínuo. Essa combinação se alinha ao uso mais amplo de frameworks de Gestão Contínua de Exposição a Ameaças. O setor de serviços gerenciados de validação contínua de segurança está, portanto, atribuindo mais valor a evidências que conectam uma exposição ao seu risco prático.



Por Modelo de Entrega:
Totalmente Gerenciado Permanece o Maior Enquanto o Gerenciado Conjuntamente se ExpandeA Validação Contínua Totalmente Gerenciada deteve 66,18% da receita em 2026. Essa concentração de receita reflete a capacidade interna limitada para operar programas de validação em todos os horários. Grandes organizações podem ter equipes de segurança substanciais, mas ainda carecem de recursos especializados para simulação contínua de adversários. Os programas totalmente gerenciados também atraem equipes que precisam de evidências prontas para auditoria sem ter que operar uma plataforma dedicada por conta própria. O provedor normalmente assume a responsabilidade pela operação da plataforma, validação recorrente e elaboração de relatórios. Isso pode simplificar o caminho de adoção para organizações que enfrentam requisitos imediatos de conformidade ou seguro. Também pode tornar os testes regulares viáveis para equipes que têm prioridades operacionais concorrentes. A escala do segmento totalmente gerenciado mostra que a entrega terceirizada permanece a opção preferida para muitos compradores.
A Validação Gerenciada Conjunta deve crescer a um CAGR de 26,75% de 2027 a 2032. Esse modelo atrai clientes com maturidade em segurança que desejam moldar cenários de adversários enquanto delegam as operações da plataforma e o monitoramento contínuo. Ele oferece às organizações maior envolvimento no processo de validação do que um modelo de relatórios puramente gerenciado. O engajamento ativo pode facilitar para as equipes internas conectar as descobertas com seus ativos, controles e planos de remediação. As evidências originais indicam que os clientes de gerenciamento conjunto tendem a ter valores de contrato mais altos, menor rotatividade e maior potencial de venda cruzada. Sua participação contínua pode criar um relacionamento de trabalho mais próximo com o provedor de serviços. O mercado de serviços gerenciados de validação contínua de segurança provavelmente recompensará fornecedores que possam apoiar tanto a colaboração de alto contato quanto as operações gerenciadas confiáveis. Esse formato de entrega é particularmente relevante onde os clientes desejam supervisão sem assumir total responsabilidade operacional.
Por Tamanho de Organização:
Grandes Empresas Lideram Enquanto as PMEs Ganham ImpulsoAs Grandes Empresas responderam por 68,21% dos gastos em 2026. Sua liderança de receita reflete maior exposição regulatória e superfícies de ataque mais amplas em serviços em nuvem e ecossistemas de API. Essas organizações também podem se comprometer com acordos de serviço plurianuais que justificam o trabalho inicial de integração. Seus ambientes frequentemente incluem muitas unidades de negócios, ferramentas e ativos sensíveis que requerem verificação regular. A validação contínua fornece uma maneira estruturada de testar se os controles de segurança operam de forma consistente nesses ambientes. Equipes maiores também podem estar em melhor posição para usar descobertas detalhadas em relatórios de governança e de conselho. Essa demanda ajuda a preservar sua liderança de gastos atual mesmo à medida que organizações menores aumentam a adoção. O segmento de grandes empresas permanece central para a receita dos provedores e o design de serviços gerenciados.
As Pequenas e Médias Empresas devem se expandir a um CAGR de 27,04% de 2027 a 2032. O rascunho fornecido associa a adoção por PMEs à dificuldade de construir funções internas de validação e aos requisitos de subscrição de seguro cibernético. As ofertas gerenciadas podem fornecer testes contínuos de controles a um custo mais acessível para organizações menores. Os requisitos de seguro podem ser especialmente importantes porque criam demanda por atividade de segurança documentada. Provedores que simplificam a implantação e os relatórios podem reduzir as barreiras para esses clientes. O setor de serviços gerenciados de validação contínua de segurança pode ampliar sua base de compradores quando os serviços são práticos para organizações sem grandes equipes de segurança. A demanda das PMEs também cria um incentivo para empacotar expertise técnica e suporte operacional juntos.

Por Setor do Usuário Final:
BFSI Lidera Enquanto a Demanda Governamental AceleraO BFSI deteve 28,19% da receita global em 2026. Sua posição de liderança é apoiada pelos ciclos de conformidade com DORA e NYDFS que exigem testes de controles repetíveis e documentados. As instituições financeiras também operam complexos parques tecnológicos nos quais sistemas de identidade, nuvem e transações devem ser continuamente protegidos. O mercado de serviços gerenciados de validação contínua de segurança oferece a essas instituições um meio externo de testar se os controles permanecem eficazes à medida que esses sistemas mudam. Evidências regulares podem apoiar discussões de auditoria e processos de supervisão de riscos. A demanda permanece forte onde conselhos e reguladores esperam responsabilidade clara pela resiliência cibernética. O setor também valoriza provedores de serviços que possam trabalhar dentro de requisitos rigorosos de controle de mudanças e confidencialidade. Essas condições sustentam o BFSI como o maior grupo de usuários finais.
O Governo e a Administração Pública devem se expandir a um CAGR de 25,68% de 2027 a 2032. O material fornecido vincula esse crescimento ao FedRAMP 20x e ao guia CCN-STIC 896 da Espanha para provedores de segurança gerenciada que atendem entidades públicas e infraestrutura crítica. As organizações de Saúde e Ciências da Vida estão expandindo as aquisições em torno de frameworks de auditoria baseados em evidências e necessidades de verificação de fornecedores. As organizações de TI e telecomunicações usam a validação para fortalecer a infraestrutura de nuvem e API. A Manufatura Industrial, Energia e Serviços Públicos estão aumentando a adoção à medida que os sistemas de tecnologia da informação e tecnologia operacional se tornam mais conectados. Os casos de uso de Varejo e Comércio Eletrônico ainda estão nos estágios iniciais de desenvolvimento e frequentemente se relacionam a testes de controles de cartão de pagamento. Outros Setores de Usuários Finais representam demanda dispersa onde o seguro cibernético pode ser o principal catalisador. Preocupações com execução segura podem prolongar a implantação em ambientes onde o tempo de inatividade pode criar riscos de segurança física. O mercado de serviços gerenciados de validação contínua de segurança deve, portanto, oferecer governança específica do setor ao lado de testes técnicos recorrentes.
Análise Geográfica
Mercado de Serviços Gerenciados de Validação Contínua de Segurança da América do Norte
A América do Norte deteve 37,15% da receita global em 2026. A participação de mercado dos serviços gerenciados de validação contínua de segurança na região reflete uma alta concentração de compradores dos setores de serviços financeiros, bancários, de seguros e de tecnologia. Essas organizações enfrentam requisitos do NYDFS, expectativas de divulgação da SEC e obrigações de conformidade para contratantes federais. Os Estados Unidos continuam sendo o maior mercado nacional porque possuem um setor de ciberseguro desenvolvido e muitas empresas que tratam as evidências de validação contínua como um entregável de risco em nível de conselho administrativo. O Canadá oferece uma base adicional de demanda proveniente de departamentos federais e instituições financeiras. As diretrizes canadenses sobre operações de segurança com múltiplos fornecedores também destacam os problemas de visibilidade que podem reforçar a necessidade de validação em conjuntos de ferramentas diversificados.
Mercado de Serviços Gerenciados de Validação Contínua de Segurança da Europa e da América do Sul
A Europa apresenta um padrão de demanda dividido entre grandes instituições reguladas e organizações menores que ainda desenvolvem suas capacidades básicas de segurança. Alemanha, Reino Unido e França contam com instituições financeiras e operadores de infraestrutura crítica que exigem evidências de conformidade com a DORA e a NIS2. Esses compradores tendem a adotar programas gerenciados mais cedo, pois as necessidades de conformidade são imediatas. No sul e no leste da Europa, muitas empresas do mercado intermediário ainda estão construindo a maturidade de segurança necessária para utilizar os resultados da validação contínua de forma eficaz. A Itália tornou-se um ponto focal após a entrada em vigor dos requisitos nacionais de qualificação para provedores de serviços de segurança gerenciados. O CCN-CERT da Espanha publicou um perfil de conformidade específico para serviços de segurança gerenciados e o reconhecimento dos níveis de maturidade de centros de operações de segurança.[3] O esquema de certificação de Serviços de Segurança Gerenciados da UE exigirá que os provedores obtenham certificação dentro de 2 anos após a finalização da Lei de Solidariedade Cibernética. A América do Sul permanece em um estágio inicial de adoção, com a demanda bancária concentrada no Brasil e na Argentina.
Mercado de Serviços Gerenciados de Validação Contínua de Segurança da APAC e do Oriente Médio e África
Espera-se que a Ásia-Pacífico se expanda a um CAGR de 26,02% de 2027 a 2032. O tamanho do mercado de serviços gerenciados de validação contínua de segurança na região é impulsionado pela transformação digital na Índia, na Coreia do Sul e nas economias do Sudeste Asiático, bem como pelo aumento da atividade de ameaças cibernéticas. O Japão viu a Tokyo Electron Device lançar um serviço de suporte a design e operação de CTEM em maio de 2025. O serviço oferece design gerenciado de cenários de ataque, priorização de riscos com base no impacto nos negócios e governança para um ciclo de avaliação contínua. O Oriente Médio está crescendo de forma constante por meio de programas nacionais de cibersegurança na Arábia Saudita e nos Emirados Árabes Unidos. A África ainda se encontra em um estágio inicial, com a África do Sul e a Nigéria liderando a atividade regional. Lacunas na maturidade dos provedores e escassez de talentos em segurança continuam sendo restrições em vários mercados africanos.
Cenário Competitivo
Concentração do Mercado
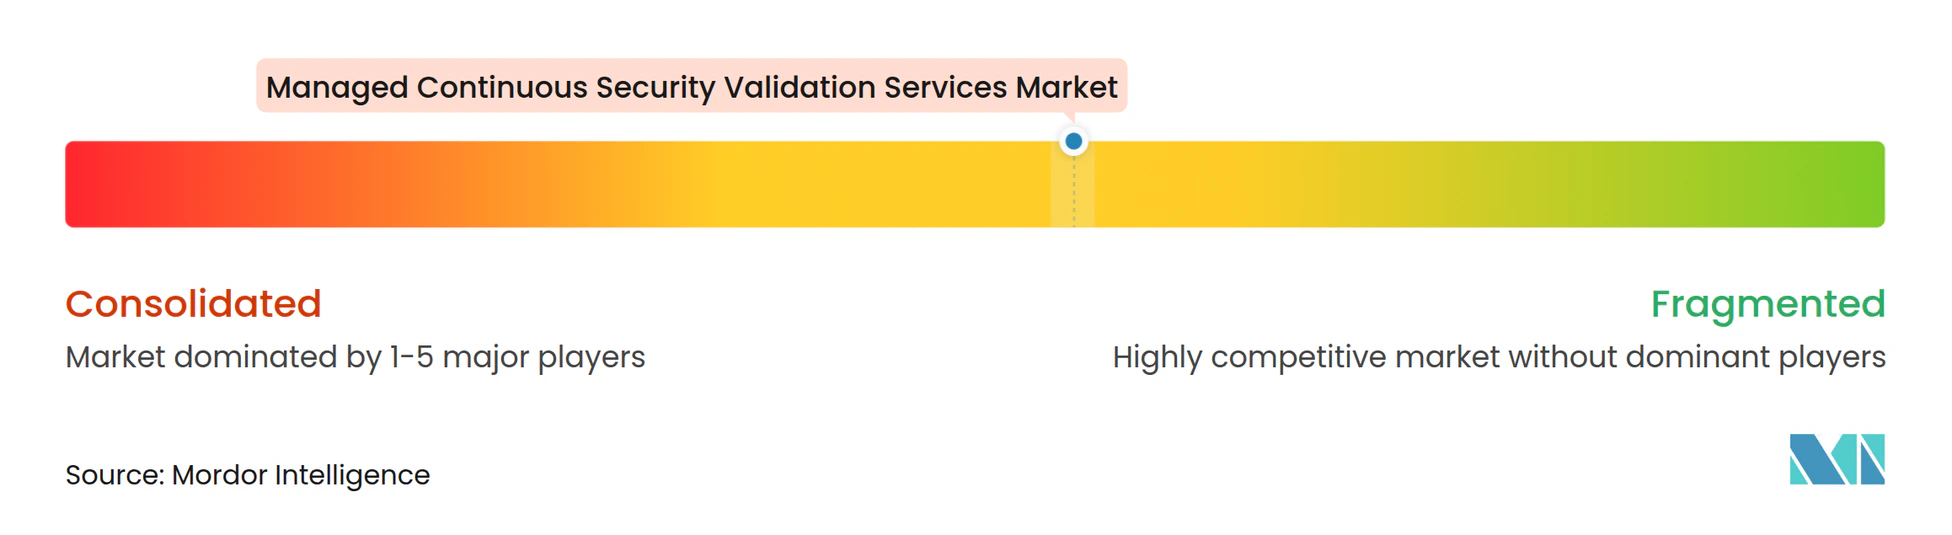
O mercado de serviços gerenciados de validação contínua de segurança é moderadamente concentrado entre especialistas em testes adversariais automatizados, gestão contínua de exposição e testes de penetração autônomos. Também inclui provedores de plataformas de segurança mais amplas que estão se expandindo do gerenciamento de superfície de ataque e priorização de vulnerabilidades para a validação. Os compradores comumente mantêm contratos com 2 a 3 provedores para diferentes casos de uso. Essa prática recompensa a qualidade da integração e a execução de serviços gerenciados em vez de um conjunto amplo, mas desconexo, de recursos. O mercado de serviços gerenciados de validação contínua de segurança favorece provedores que podem conectar os resultados dos testes às ferramentas de segurança que os clientes usam todos os dias. A Pentera relatou que superou USD 100 milhões em receita recorrente anual em janeiro de 2026 e atendeu mais de 1.200 empresas em 60 países. Essa escala demonstra a maturidade comercial de um provedor de validação construído especificamente para esse fim. O campo competitivo inclui empresas especializadas em testes, provedores que adicionam inteligência de exposição e grandes plataformas que incorporam capacidades de validação nas operações de segurança existentes. Essa combinação oferece aos clientes várias opções para combinar a verificação contínua com suas ferramentas existentes.
A competição estratégica está cada vez mais centrada na simulação de adversários assistida por IA, integrações com fluxos de trabalho de SIEM e emissão de tickets, e recursos de governança para ferramentas de segurança ofensiva automatizada. A XM Cyber expandiu seu relacionamento com o Google Cloud em setembro de 2025 ao disponibilizar sua Plataforma de Gestão Contínua de Exposição no Google Cloud Marketplace e ao integrar a Análise de Grafo de Ataque com o Google Security Operations.[4] O movimento visava ajudar as equipes de operações de segurança a priorizar alertas associados a caminhos de ataque verificados para ativos críticos. A Pentera também afirmou que suas aquisições de 2025 contribuíram para o Pentera Resolve, que fornece fluxos de trabalho de remediação com tecnologia de IA com mais de 100 integrações nativas, e para os Serviços de Segurança Ofensiva da Pentera. Esses movimentos mostram que os provedores estão indo além dos testes para remediação e suporte a fluxos de trabalho operacionais. As certificações também importam porque os clientes empresariais precisam de garantias em torno da governança de testes automatizados. Provedores de serviços que podem combinar automação com analistas que entendem os riscos específicos do setor têm espaço para competir onde ferramentas padronizadas sozinhas não atendem às necessidades dos clientes.
A Horizon3 recebeu um investimento estratégico da Prosperity7 Ventures em janeiro de 2026 para apoiar a segurança de data centers de IA e infraestrutura crítica de energia. Seguiu-se ao lançamento do Threat Informed Perspectives, que mede a força do confinamento de violações em identidade, nuvem e redes segmentadas. A BreachLock apresentou o Breach360 em agosto de 2026 como uma oferta de testes de penetração autônomos que combina gestão contínua de superfície de ataque, testes de penetração certificados liderados por especialistas e testes autônomos. A SimSpace garantiu USD 39 milhões em outubro de 2025 para apoiar a expansão global e novos casos de uso para clientes governamentais e da Fortune 100. Esses exemplos indicam que os provedores estão investindo em cobertura, automação e modelos de serviço especializados. O mercado de serviços gerenciados de validação contínua de segurança permanece aberto a ofertas de gerenciamento conjunto que combinam operação contínua de plataforma com personalização especializada de cenários. Esse espaço é relevante quando os clientes precisam de mais ajuda do que um produto de autoatendimento pode fornecer, mas ainda querem influência sobre as prioridades e o design dos testes.
Líderes do Setor de Serviços Gerenciados de Validação Contínua de Segurança
-
XM Cyber Ltd.
-
Pentera Ltd.
-
SafeBreach Inc.
-
Cymulate Ltd.
-
AttackIQ, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Validação Contínua de Segurança Empresas cobertas neste relatório
- AttackIQ, Inc.
- Cymulate Ltd.
- SafeBreach Inc.
- Picus Security, Inc.
- Pentera Ltd.
- XM Cyber Ltd.
- Horizon3.ai, Inc.
- Ridge Security, Inc.
- CyCognito, Inc.
- SCYTHE, Inc.
- Prelude Security, Inc.
- FireCompass Technologies Private Limited
- BreachLock Inc.
- ImmuniWeb SA
- ThreatGen, LLC
- SimSpace Corporation
- Verodin, Inc.
- Randori, Inc.
- Mandiant, Inc.
- Bishop Fox, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Validação Contínua de Segurança
- Agosto de 2026: A BreachLock apresentou o Breach360, uma solução de testes de penetração autônomos alimentada por IA agêntica que combina gestão contínua de superfície de ataque, testes de penetração certificados liderados por especialistas e testes autônomos em uma plataforma unificada, com base em mais de 40.000 engajamentos anteriores.
- Janeiro de 2026: A Horizon3 recebeu um investimento estratégico da Prosperity7 Ventures (Aramco Ventures) para apoiar a segurança de data centers de IA e infraestrutura crítica de energia, após o lançamento do Threat Informed Perspectives, que mede a força do confinamento de violações em identidade, nuvem e redes segmentadas.
- Outubro de 2025: A SimSpace garantiu USD 39 milhões em novo financiamento da BTG Pactual U.S. Private Credit Investments, Communitas Capital e L2 Point Management para acelerar a expansão global e desenvolver novos casos de uso voltados para clientes governamentais federais, estaduais e locais e da Fortune 100.
- Setembro de 2025: A XM Cyber aprofundou sua parceria com o Google Cloud ao disponibilizar sua Plataforma de Gestão Contínua de Exposição no Google Cloud Marketplace e ao integrar a Análise de Grafo de Ataque com o Google Security Operations, permitindo que as equipes de SOC priorizem alertas ao longo de caminhos de ataque verificados para ativos críticos.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Validação Contínua de Segurança
O Mercado de Serviços Gerenciados de Validação Contínua de Segurança compreende serviços de segurança cibernética terceirizados que avaliam, validam, testam e verificam continuamente a eficácia dos controles de segurança, mecanismos de detecção de ameaças, defesas de caminhos de ataque e programas de resiliência cibernética em ambientes empresariais. Esses serviços aproveitam a simulação de violação e ataque, o red teaming automatizado, a validação de controles de segurança, a validação de exposição e outras metodologias de testes contínuos para identificar lacunas de segurança e apoiar iniciativas de gestão contínua de exposição a ameaças. O mercado inclui serviços gerenciados, consultoria, implementação, elaboração de relatórios, suporte, manutenção e operações de validação contínua.
O Relatório do Mercado de Serviços Gerenciados de Validação Contínua de Segurança é Segmentado por Serviço de Validação (Serviços de Simulação de Violação e Ataque [BAS], Serviços de Validação de Red Team Automatizado, Serviços de Validação de Controles de Segurança, Serviços de Validação de Exposição e Outros Serviços de Validação), Modelo de Entrega (Validação Contínua Totalmente Gerenciada e Validação Gerenciada Conjunta), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros [BFSI], Governo e Administração Pública, Saúde e Ciências da Vida, TI e Telecomunicações, Manufatura Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos e Outros Setores de Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Serviços de Simulação de Violação e Ataque (BAS) |
| Serviços de Validação de Red Team Automatizado |
| Serviços de Validação de Controles de Segurança |
| Serviços de Validação de Exposição |
| Outros Serviços de Validação |
| Validação Contínua Totalmente Gerenciada |
| Validação Gerenciada Conjunta |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Setores de Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Serviço de Validação | Serviços de Simulação de Violação e Ataque (BAS) | |
| Serviços de Validação de Red Team Automatizado | ||
| Serviços de Validação de Controles de Segurança | ||
| Serviços de Validação de Exposição | ||
| Outros Serviços de Validação | ||
| Por Modelo de Entrega | Validação Contínua Totalmente Gerenciada | |
| Validação Gerenciada Conjunta | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Administração Pública | ||
| Saúde e Ciências da Vida | ||
| TI e Telecomunicações | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Outros Setores de Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de validação contínua de segurança?
O mercado de serviços gerenciados de validação contínua de segurança é avaliado em 0,51 bilhões de USD em 2026 e deve atingir 1,95 bilhões de USD até 2032, a um CAGR de 25,16% de 2027 a 2032.
Por que as organizações estão adotando serviços de validação contínua de segurança?
As organizações precisam de evidências contínuas de que os controles funcionam à medida que os ambientes de nuvem, API, identidade e dispositivos conectados mudam entre os testes programados.
Qual serviço de validação tem a maior participação de receita?
Os Serviços de Simulação de Violação e Ataque lideram com 55,12% de participação de receita em 2026.
Qual modelo de entrega está crescendo mais rapidamente?
A Validação Gerenciada Conjunta deve crescer a um CAGR de 26,75% até 2032, à medida que organizações com maturidade em segurança mantêm o envolvimento estratégico enquanto terceirizam as operações.
Qual grupo de usuários finais lidera a demanda?
O BFSI detém 28,19% da receita global em 2026, apoiado por requisitos recorrentes de conformidade e testes de controles.
Qual região está crescendo mais rapidamente?
A Ásia-Pacífico deve crescer a um CAGR de 26,02% até 2032, apoiada pela transformação digital e maior atividade de ameaças cibernéticas.