
Tamanho e Participação do Mercado de Validação de Segurança OT
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 2.52 Bilhões de dólares |
| Tamanho do Mercado (2032) | 6.76 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 21.82 % |
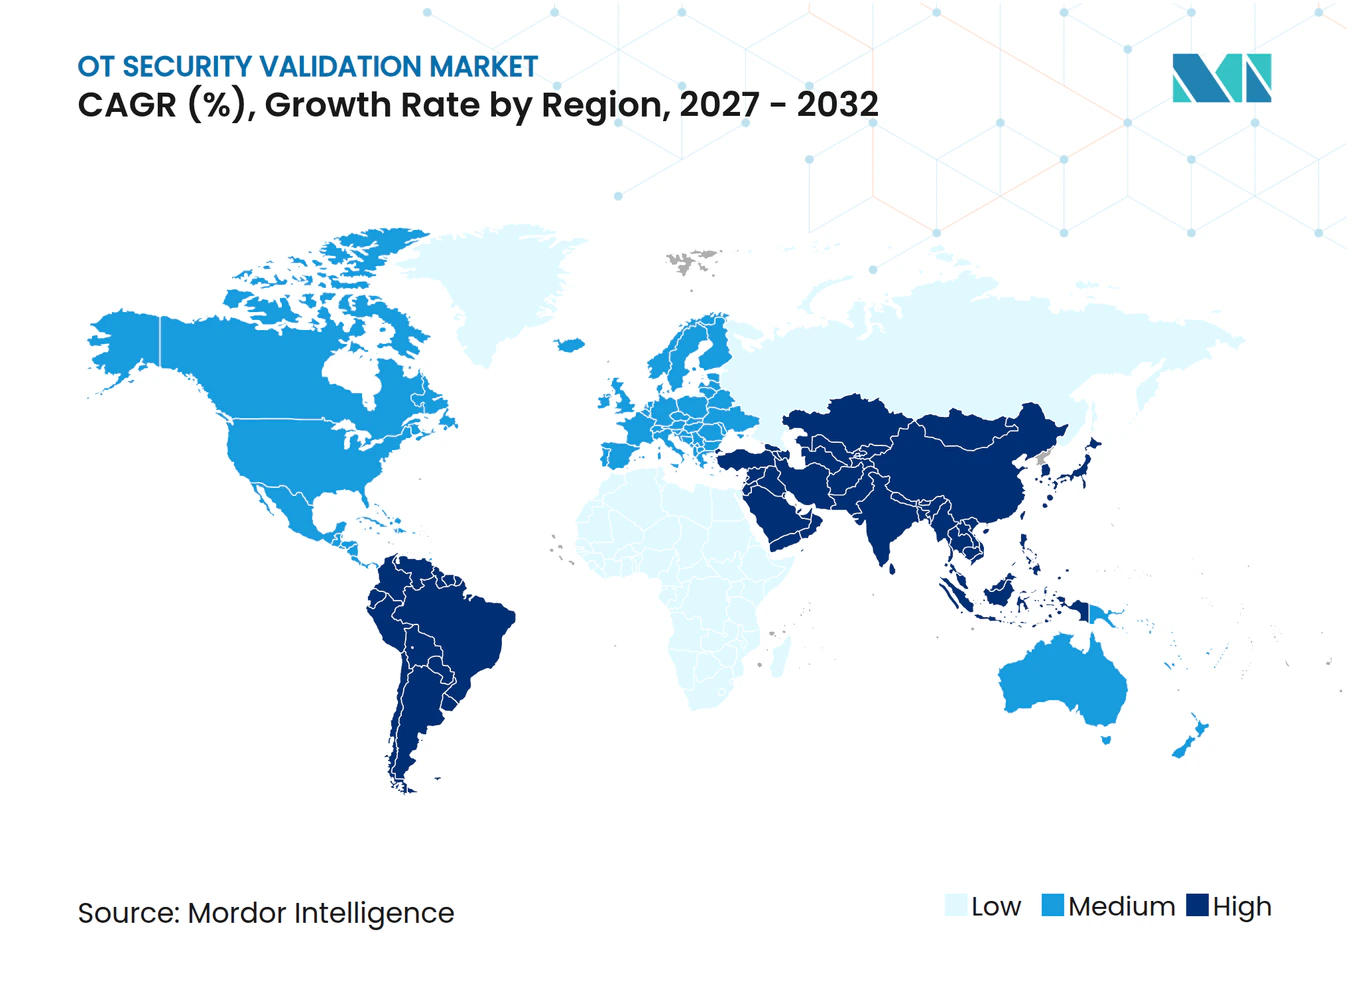
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Validação de Segurança OT por Mordor Intelligence
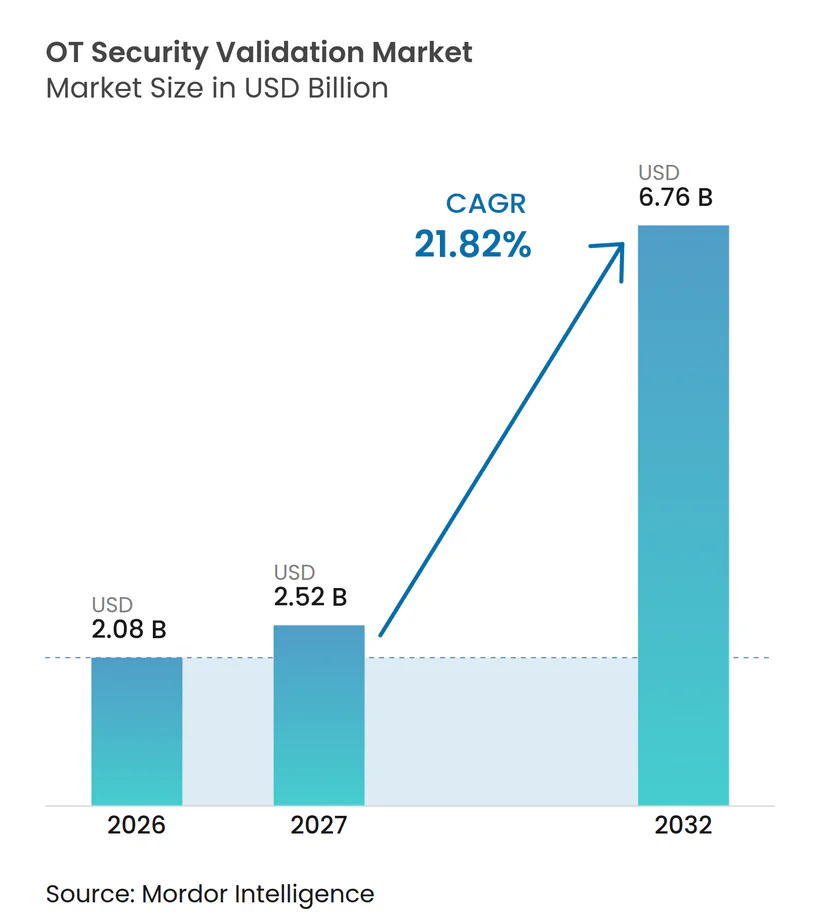
O tamanho do mercado de validação de segurança OT está projetado para expandir de 2,08 bilhões de USD em 2026 para 2,52 bilhões de USD em 2027, e para 6,76 bilhões de USD até 2032, registrando um CAGR de 21,82% entre 2027 e 2032. Os proprietários de ativos industriais estão migrando de auditorias pontuais para validação contínua que demonstra se os controles operam conforme o previsto. Os programas regulatórios exigem cada vez mais evidências que possam resistir à revisão sob a IEC 62443, NERC CIP, NIS2 e orientações relacionadas. Essa mudança está direcionando as decisões de compra para plataformas que entregam resultados auditáveis em vez de relatórios de avaliação isolados. A convergência de TI e OT está ampliando o perímetro de segurança para incluir acesso remoto, historiadores conectados à nuvem e conexões de fornecedores. Fornecedores que combinam coleta passiva, análise de caminhos de ataque e expertise gerenciada podem abordar tanto as preocupações com segurança de produção quanto a escassez de especialistas em OT.
Principais Conclusões do Relatório
- Por componente, as soluções detinham 70,22% da participação do mercado de validação de segurança OT em 2026, enquanto os serviços estão projetados para expandir a um CAGR de 23,61% até 2032.
- Por tipo de validação, a avaliação de vulnerabilidades e a validação de explorabilidade representaram 59,11% da participação do mercado de validação de segurança OT em 2026, enquanto a segmentação de rede e a validação de caminhos de ataque devem crescer a um CAGR de 23,05% até 2032.
- Por modo de implantação, a implantação local detinha 68,12% da receita do mercado de validação de segurança OT em 2026, enquanto a implantação em nuvem está projetada para crescer a um CAGR de 23,36% até 2032.
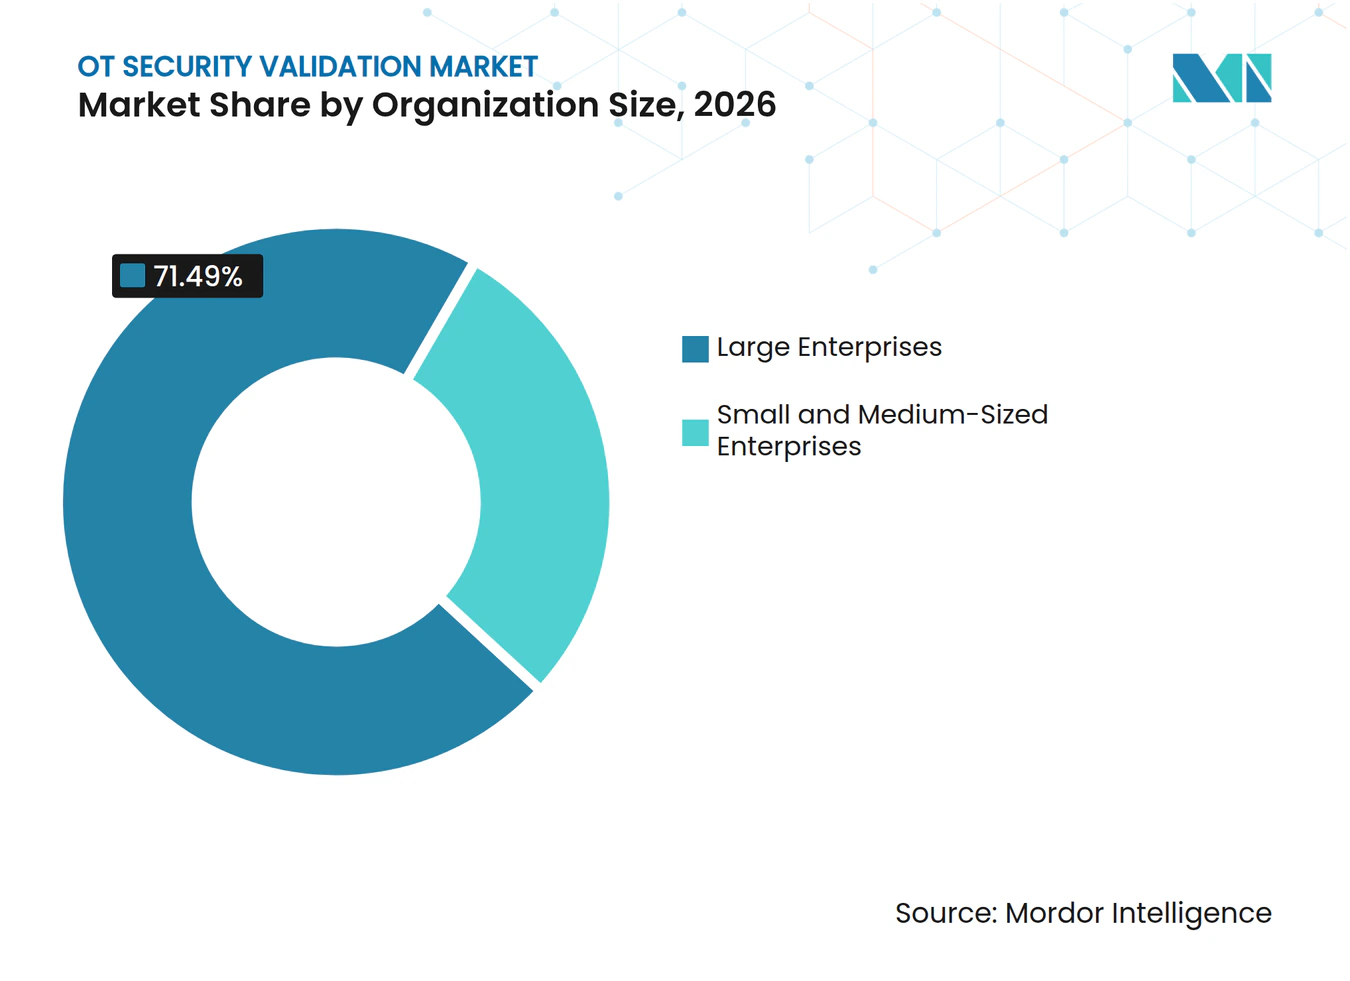
- Por tamanho de organização, as grandes empresas representaram 71,49% da receita do mercado de validação de segurança OT em 2026, enquanto as PMEs devem expandir a um CAGR de 23,90% até 2032.
- Por setor do usuário final, a manufatura industrial detinha 27,56% da receita do mercado de validação de segurança OT em 2026, enquanto o setor de água e saneamento está projetado para crescer a um CAGR de 22,48% até 2032.
- Por geografia, a América do Norte representou 36,15% da receita em 2026, enquanto a Ásia-Pacífico deve expandir a um CAGR de 22,77% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Mandatos Regulatórios para Efetividade Demonstrável dos Controles OT | +4.8% | Global, mais forte na América do Norte e Europa | Médio prazo (2 a 4 anos) |
| Convergência de TI e OT Ampliando os Limites de Validação | +4.2% | Global | Curto prazo (≤ 2 anos) |
| Demanda Crescente por Testes Passivos e Seguros para a Produção | +3.6% | Global, mais forte na Ásia-Pacífico e Europa | Médio prazo (2 a 4 anos) |
| Adoção Crescente de Visibilidade Contínua de Ativos e Vulnerabilidades OT | +3.2% | Global | Curto prazo (≤ 2 anos) |
| Requisitos de Seguro Cibernético e Evidências em Nível de Conselho | +2.8% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Validação por Gêmeo Digital de Segmentação e Caminhos de Ataque | +2.1% | Global, com ganhos iniciais na América do Norte e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Mandatos Regulatórios para Efetividade Demonstrável dos Controles OT
Os reguladores estão cada vez mais exigindo que os operadores demonstrem que os controles OT funcionam na prática, em vez de apenas documentar políticas de segurança. A NIS2UmsuCG da Alemanha entrou em vigor em 6 de dezembro de 2025, sem período de transição, e tornou as medidas de gestão de riscos para ambientes ICS, SCADA e PLC aplicáveis sob a BSIG. A gestão pode enfrentar responsabilidade pessoal quando essas obrigações não são cumpridas, tornando as evidências de segurança relevantes tanto para a liderança operacional quanto para as equipes técnicas. A orientação de implementação técnica da ENISA de junho de 2025 identifica a IEC 62443, a ISO 27001 e o NIST CSF 2.0 como estruturas reconhecidas para as medidas de gestão de riscos da NIS2. Esse ponto de referência comum permite que os proprietários de ativos utilizem um único modelo de evidências em múltiplos programas de conformidade e aumentem o valor de seus gastos com conformidade. Também está aumentando a demanda no mercado de validação de segurança OT por plataformas que geram evidências prontas para auditoria e mapeadas por estrutura, em vez de relatórios de avaliação isolados.
Convergência de TI e OT Ampliando os Limites de Validação
A separação entre a TI corporativa e as redes operacionais enfraqueceu à medida que conexões remotas, estações de trabalho de engenharia, serviços em nuvem e links de fornecedores se tornaram mais comuns. A Dragos registrou 119 grupos de ransomware afetando mais de 3.300 organizações industriais em 2025, ante 80 em 2024, com a manufatura representando mais de dois terços das vítimas observadas. Sua análise constatou que 75% dos ataques OT no conjunto de dados começaram com um comprometimento em nível de TI.[1] A validação limitada ao perímetro OT pode, portanto, deixar de contemplar plataformas de acesso remoto, historiadores conectados à nuvem e caminhos da cadeia de suprimentos. O Vedere Labs da Forescout identificou gateways universais, historiadores e fontes de alimentação ininterrupta como categorias emergentes de dispositivos na fronteira entre os domínios corporativo e de sistemas de controle. A Honeywell relatou mais de 2.400 ataques de ransomware direcionados à camada OT durante o primeiro trimestre de 2025, em comparação com 6.130 em todo o ano de 2024. Programas que mapeiam rotas através da fronteira TI-OT podem fornecer aos compradores evidências mais claras dos prováveis caminhos de movimento lateral no mercado de validação de segurança OT.
Demanda Crescente por Testes Passivos e Seguros para a Produção
Varreduras ativas podem desestabilizar CLPs e sistemas em tempo real, especialmente onde a continuidade do processo e as funções de segurança são críticas. O NIST SP 800-82 Revisão 3 adverte contra a varredura ativa em ambientes ICS e trata a análise passiva de tráfego como um método central para avaliação de rede. O monitoramento passivo pode comparar registros de inventário com o tráfego em tempo real para identificar endereços não documentados, violações de limites e comunicações não autorizadas sem enviar sondas. Pode, portanto, fornecer aos operadores cobertura quando as janelas de manutenção não estão disponíveis e quando a interrogação ativa de dispositivos poderia afetar um processo sensível. Essa abordagem está se tornando um princípio de design para plataformas de validação, em vez de uma resposta limitada a equipamentos legados frágeis. Modbus, EtherNet/IP e Profinet podem fornecer informações comportamentais úteis a partir do tráfego observado, mesmo sem autenticação integrada. Fornecedores do mercado de validação de segurança OT com análise profunda de protocolos podem usar essas informações para identificar riscos enquanto reduzem a chance de interrupção da produção.
Adoção Crescente de Visibilidade Contínua de Ativos e Vulnerabilidades OT
Avaliações anuais ou semestrais podem se tornar desatualizadas à medida que caminhos de acesso remoto, software de engenharia, firmware e conexões de fornecedores mudam. A visibilidade contínua pode ajudar as equipes de segurança a identificar ativos e exposições entre os ciclos formais de avaliação, em vez de aguardar a próxima revisão programada. Também ajuda as equipes a priorizar controles compensatórios quando os requisitos de produção impedem a aplicação imediata de patches. Mudanças de segmentação, aplicação virtual de patches e regras de anomalia atualizadas podem reduzir a exposição quando um dispositivo não pode ser desativado, especialmente quando uma vulnerabilidade conhecida persiste por um período prolongado. A telemetria sempre ativa pode alimentar as descobertas OT em processos mais amplos de operações de segurança e preservar evidências de mudanças ao longo do tempo. O mercado de validação de segurança OT está migrando de compromissos liderados por projetos para uma prática operacional contínua que suporta revisão recorrente da base de ativos e das exposições conhecidas.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Janelas Limitadas de Testes Seguros em Ambientes Industriais em Operação | -1.8% | Global, mais elevado em energia, petróleo e gás e produtos químicos | Curto prazo (≤ 2 anos) |
| Escassez de Profissionais de Validação com Habilidades em OT | -1.5% | Global, aguda na Ásia-Pacífico e no Oriente Médio e África | Médio prazo (2 a 4 anos) |
| Protocolos Legados e Configurações Proprietárias de Dispositivos | -1.2% | Global, mais elevado em serviços públicos e manufatura pesada | Longo prazo (≥ 4 anos) |
| Receio de Interrupção da Produção e Consequências para a Segurança | -0.9% | Global, agudo em setores de processos contínuos | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Janelas Limitadas de Testes Seguros em Ambientes Industriais em Operação
Instalações de processos contínuos em produtos químicos, petróleo e gás e geração de energia têm janelas estreitas para testes intrusivos. As paralisações para manutenção podem ocorrer uma ou duas vezes por ano e podem durar de 72 a 120 horas. A manutenção física, as inspeções e os testes de segurança devem competir pelo mesmo tempo programado, de modo que mesmo um exercício bem planejado pode ter escopo limitado. Os gerentes de planta frequentemente relutam em aprovar atividades que possam reduzir o tempo de atividade ou a produção, pois são responsáveis pela disponibilidade da planta. Os cenários de segmentação mais úteis podem exigir testes ativos de limites entre sistemas corporativos e dispositivos em nível de CLP. Ambientes de simulação cibernética e gêmeos digitais podem transferir esses testes para ambientes isolados e reduzir a dependência de janelas de produção em tempo real no mercado de validação de segurança OT.
Escassez de Profissionais de Validação com Habilidades em OT
A validação OT requer tanto conhecimento de controles industriais quanto habilidades em cibersegurança. Os profissionais precisam compreender a arquitetura do Modelo Purdue e a lógica ladder de CLPs, ao mesmo tempo em que mapeiam as descobertas para a IEC 62443 e o MITRE ATT&CK para ICS. A pesquisa de força de trabalho do SANS Institute e do GIAC de 2026 relatou que 60% das organizações careciam das habilidades necessárias para se defender contra as ameaças atuais. A mesma pesquisa constatou que 27% dos entrevistados associaram violações de segurança a essas lacunas. A pesquisa da CREST constatou que 85% dos entrevistados consideravam a escassez de habilidades um limitador da qualidade e consistência dos serviços, enquanto 76% identificaram a contratação de especialistas como a maior barreira para ingressar no campo de serviços OT e ICS. Serviços de validação gerenciados e ferramentas assistidas por inteligência artificial podem reduzir parte desse ônus, mas não podem substituir o julgamento do profissional em ambientes complexos de múltiplos fornecedores com protocolos proprietários e configurações de dispositivos personalizadas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
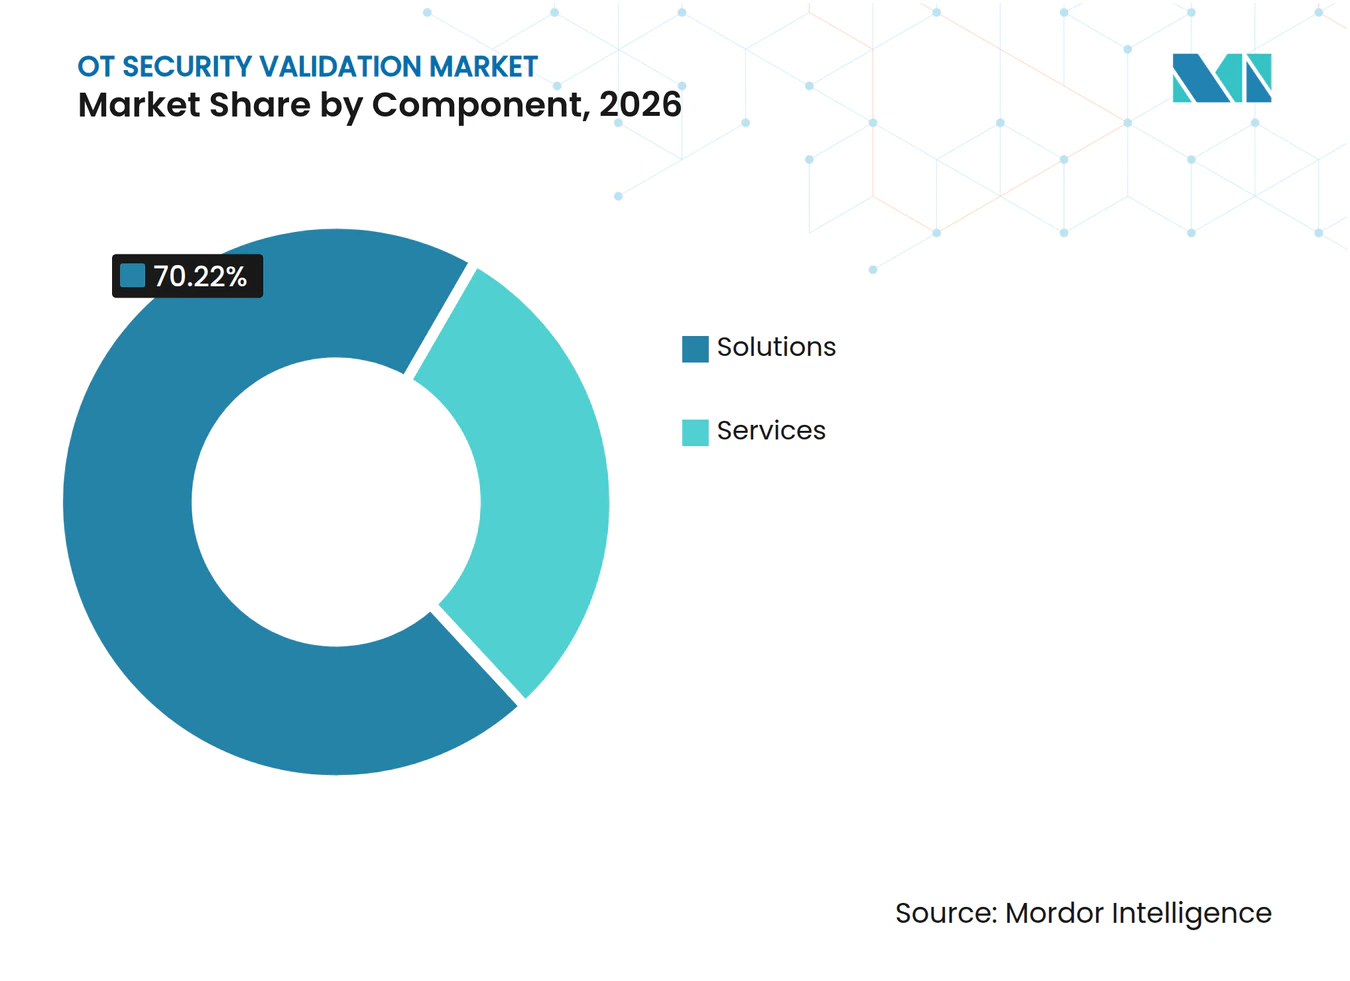
Os Serviços Abordam a Lacuna de Habilidades em OTAs soluções detinham 70,22% da receita em 2026. O mercado de validação de segurança OT depende de plataformas para descoberta automatizada de ativos, varredura de vulnerabilidades, testes de segmentação e relatórios de conformidade. Essas ferramentas ganharam ampla utilização entre grandes empresas industriais que iniciaram programas formais de segurança OT antes de operadores menores. Os compradores avaliam os protocolos que uma plataforma pode observar passivamente, a profundidade da inteligência de vulnerabilidades associada aos ativos descobertos e a qualidade do fluxo de trabalho de relatórios. A estrutura de requisitos IEC 62443-3-3 apoia essa demanda ao estabelecer níveis de segurança técnica mensuráveis que as plataformas podem avaliar e documentar. Isso fornece às equipes de aquisição uma base prática para comparar produtos em ambientes industriais complexos.
Os serviços estão projetados para crescer a um CAGR de 23,61% até 2032. As PMEs e os operadores de médio porte frequentemente carecem de pessoal para gerenciar internamente o trabalho de validação recorrente. As ofertas gerenciadas podem cobrir monitoramento contínuo de vulnerabilidades, testes de penetração periódicos e simulação de adversários. Os fornecedores estão cada vez mais empacotando esses serviços com licenças de plataforma, o que reduz a separação entre a entrega de produtos e serviços. O mercado de validação de segurança OT está, portanto, migrando para modelos que combinam telemetria de plataforma com investigação liderada por profissionais. Esses modelos permitem que grandes empresas obtenham cobertura mais ampla enquanto retêm o julgamento especializado necessário para interpretar alertas em ambientes OT variados. À medida que as capacidades das soluções amadurecem e se tornam mais difíceis de diferenciar, os serviços gerenciados também podem se tornar uma fonte mais importante de receita para os fornecedores e de retenção de clientes.


Por Tipo de Validação:
A Avaliação de Vulnerabilidades Permanece o Ponto de PartidaA avaliação de vulnerabilidades e a validação de explorabilidade detinham 59,11% da receita em 2026. Esta parte do mercado de validação de segurança OT é o ponto de partida para organizações que desenvolvem um programa formal de validação. Os proprietários de ativos precisam primeiro identificar vulnerabilidades e determinar se elas podem ser exploradas no ambiente operacional. Muitas exposições de dispositivos industriais não podem ser corrigidas rapidamente porque os cronogramas de produção, os requisitos de segurança e as dependências de fornecedores limitam a atividade de manutenção. As equipes devem, portanto, avaliar a acessibilidade a partir de posições prováveis de atacantes e a proteção fornecida pela segmentação, aplicação virtual de patches e outros controles compensatórios. A descoberta de ativos e a validação de inventário permanecem um pré-requisito porque as organizações não podem avaliar a explorabilidade ou testar a segmentação de dispositivos que não identificaram.
A segmentação de rede e a validação de caminhos de ataque devem crescer a um CAGR de 23,05% até 2032. Essa demanda reflete o elevado número de ataques que começam na TI corporativa e depois se movem em direção aos ativos operacionais. A Dragos constatou que 75% dos ataques OT em seu conjunto de dados de 2025 começaram com um comprometimento em nível de TI. Os métodos de caminho de ataque modelam o movimento de um ponto de entrada até ativos de alta consequência sem executar a rota em sistemas em tempo real. Os gêmeos digitais podem testar os mesmos cenários em uma representação da topologia da planta e da lógica de controle, ajudando as equipes a avaliar os controles de segurança e as escolhas de mitigação. Isso pode ser valioso onde a sondagem ativa de limites apresenta uma preocupação de segurança. O mercado de validação de segurança OT pode usar esses métodos para examinar se os limites de segmentação impediriam o movimento lateral antes que um incidente real ocorra.
Por Modo de Implantação:
A Nuvem Estende a Validação Além da PlantaA implantação local detinha 68,12% da receita em 2026. O mercado de validação de segurança OT historicamente se concentrou em agentes de coleta e processamento locais porque os operadores industriais preferem ferramentas próximas aos ativos protegidos. As arquiteturas adjacentes ao isolamento físico reforçam essa preferência ao manter os dados de validação dentro da zona de controle e reduzir a dependência de infraestrutura externa. Esse modelo também pode suportar a abordagem de zonas e condutos da IEC 62443 porque o monitoramento permanece próximo às zonas que protege. A implantação híbrida vincula esse modelo local a análises e relatórios centralizados para organizações que precisam de correlação entre sites sem dissolver completamente o limite da rede OT.
A implantação em nuvem está projetada para expandir a um CAGR de 23,36% até 2032. A telemetria SCADA, o monitoramento remoto, o suporte de fornecedores e os historiadores em nuvem já estenderam a superfície de ataque além da planta. As plataformas em nuvem podem comparar informações de postura de segurança entre instalações que utilizam métodos de validação consistentes e podem reunir dados de operações geograficamente distribuídas. Isso é útil para operadores com muitos sites e múltiplas jurisdições. A telemetria em tempo quase real também pode apoiar a preparação para os requisitos de relatórios CIRCIA para entidades de infraestrutura crítica, uma vez que os regulamentos finais entrem em vigor. O mercado de validação de segurança OT está se estendendo para ambientes híbridos em vez de substituir todos os controles locais por sistemas em nuvem. As organizações podem preservar a coleta e o controle locais enquanto utilizam análises centralizadas para comparação, relatórios e coordenação de resposta.
Por Tamanho de Organização:
A Demanda das PMEs Amplia a Base de CompradoresAs grandes empresas representaram 71,49% da receita em 2026. No mercado de validação de segurança OT, esses compradores frequentemente operam várias instalações e precisam de ampla cobertura de protocolos, gerenciamento de múltiplos sites e capacidades de validação dedicadas. Seus ciclos de aquisição podem ser longos e competitivos, mas os valores dos contratos são frequentemente maiores do que os de operadores menores. As evidências de auditoria NERC CIP, as obrigações de divulgação cibernética da SEC e os relatórios ao conselho tornam a validação uma necessidade recorrente para muitos compradores corporativos. Essa demanda é menos dependente de orçamentos tecnológicos isolados porque está vinculada a expectativas de governança e conformidade.
As PMEs estão projetadas para registrar um CAGR de 23,90% até 2032. Os grandes clientes estão estendendo os requisitos de segurança da cadeia de suprimentos para fornecedores de Nível 2 e Nível 3 que anteriormente tinham programas OT formais limitados. A subscrição de seguros está cada vez mais solicitando avaliação de risco em relação à IEC 62443 ou ao NIST SP 800-82 como condição de cobertura. Os fornecedores estão respondendo com camadas de produtos mais simples que reduzem o esforço de implantação e a sobrecarga operacional. Os provedores de serviços de segurança gerenciados podem oferecer validação como serviço quando a expertise interna em OT não está disponível. Essa abordagem pode tornar a validação estruturada mais acessível para operadores menores, ao mesmo tempo em que reduz a necessidade de construir equipes especializadas do zero. Também permite que os fornecedores forneçam a clientes maiores evidências de que os requisitos de segurança estão sendo atendidos de forma consistente.

Por Setor do Usuário Final:
Água e Saneamento Ganha UrgênciaA manufatura industrial detinha 27,56% da receita em 2026. O setor permanece um grupo central de compradores no mercado de validação de segurança OT devido às densas bases de ativos, à valiosa propriedade intelectual de produção e aos altos custos decorrentes de interrupções não planejadas. A Dragos relatou que a manufatura representou mais de dois terços das vítimas observadas de ransomware industrial em 2025. Energia, serviços públicos e petróleo e gás também sustentam a demanda devido a requisitos regulatórios, incluindo NERC CIP na América do Norte e NIS2 para operadores de energia europeus. Produtos químicos e farmacêuticos devem proteger sistemas instrumentados de segurança por meio de métodos de teste que não interfiram nas funções de segurança. Organizações de transporte, logística e governo acrescentam demanda por controles de segurança documentados.
Água e saneamento devem crescer a um CAGR de 22,48% até 2032. Ataques cibernéticos em CLPs voltados para a internet afetaram mais de 30 sistemas de água de Minnesota em 26 e 27 de julho de 2026, e posteriormente afetaram serviços públicos em pelo menos 7 estados. O FBI e a EPA alertaram que os atores visaram CLPs Rockwell Automation MicroLogix 1100 e 1400, alteraram credenciais de acesso e, em 1 caso, modificaram a lógica que afeta as funções de desligamento e alarme.[2] A especificação de 2025 de Shenzhen estabeleceu requisitos de segurança ICS em camadas para infraestrutura hídrica, mostrando que a atividade regulatória se estende além da América do Norte. Esses eventos estão aumentando a demanda por validação que não interrompa as operações de tratamento. Este setor pode usar avaliação passiva e revisão de caminhos de ataque de sua densa base de ativos, valiosa propriedade intelectual de produção e altos custos de testes ativos, onde os testes ativos são inadequados. O mercado de validação de segurança OT pode apoiar os operadores de água demonstrando se os caminhos de acesso e os limites de controle relacionados à segurança permanecem devidamente protegidos.
Análise Geográfica
Mercado de Validação de Segurança de OT na América do Norte
A América do Norte respondeu por 36,15% da receita em 2026. O mercado de validação de segurança de OT na América do Norte é sustentado pelos ciclos de auditoria NERC CIP para operadores de sistemas elétricos de grande porte e pelas regras de divulgação de incidentes cibernéticos 8-K da SEC nos Estados Unidos. Espera-se que os regulamentos de implementação da CIRCIA entrem em vigor em setembro de 2026 e ampliem os requisitos de notificação nos setores de água, energia, manufatura e transporte. O Canadá acrescenta demanda por meio de orientações sobre segurança cibernética em infraestruturas críticas e energia, enquanto uma base madura de provedores de serviços gerenciados apoia o trabalho de validação para empresas industriais do mercado intermediário.
Mercado de Validação de Segurança de OT na Europa
A Europa é o segundo maior mercado regional, liderado por Alemanha, França, Reino Unido e Itália. A NIS2UmsuCG da Alemanha entrou em vigor em 6 de dezembro de 2025 e exige gestão de riscos para ambientes de OT, incluindo segmentação, inventário de ativos e notificação de incidentes, com um requisito de notificação inicial de 24 horas. A França atualizou suas diretrizes em 2025 para fortalecer o alinhamento com a IEC 62443 para fabricantes e operadores de infraestruturas críticas. O Cyber Resilience Act acrescenta responsabilidades aos fabricantes de produtos industriais conectados a partir de dezembro de 2027, enquanto suas obrigações de notificação de segurança têm início em setembro de 2026.
Mercado de Validação de Segurança de OT na APAC, Oriente Médio e América do Sul
A Ásia-Pacífico deve crescer a um CAGR de 22,77% até 2032. O METI do Japão emitiu diretrizes de segurança de OT para fábricas de dispositivos semicondutores em junho de 2025, alinhadas com SEMI E187, SEMI E188 e NIST CSF 2.0. O MLPS 2.0 da China exige que empresas estatais destinem orçamentos para segurança de OT, enquanto a especificação hídrica de Shenzhen demonstra a implementação local de tais requisitos. A Conferência de Segurança de ICS do JPCERT, em março de 2026, também destacou a pressão contínua de ransomware sobre a manufatura japonesa. A expansão da manufatura inteligente na Coreia do Sul, a modernização de infraestruturas críticas na Índia e os investimentos na Arábia Saudita, nos Emirados Árabes Unidos e no Brasil criam oportunidades adicionais nos setores de energia, serviços públicos e infraestrutura industrial.
Cenário Competitivo
Concentração do Mercado
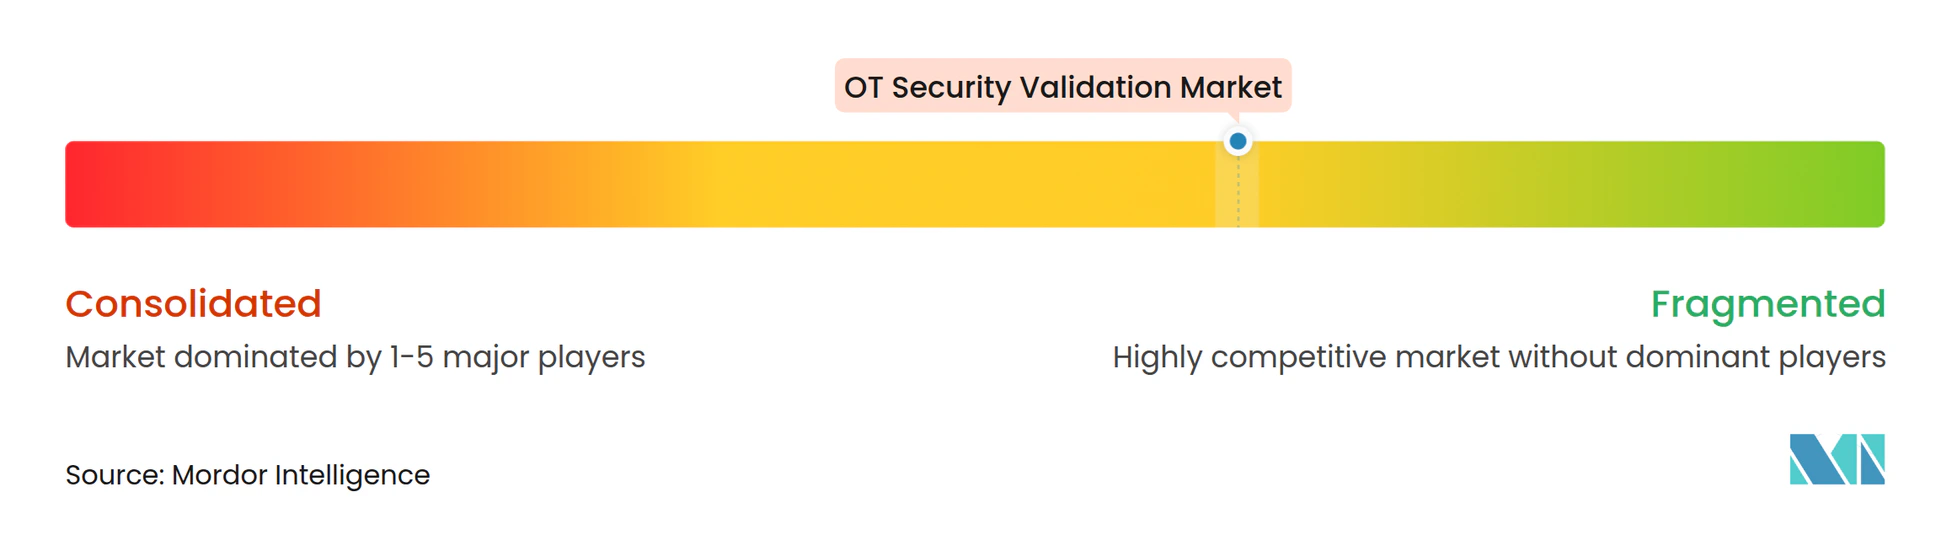
O mercado de validação de segurança OT tem concentração moderada a fragmentada. Claroty, Dragos, Nozomi Networks e TXOne Networks competem como fornecedores especializados em OT, enquanto Tenable e Armis estão estendendo plataformas mais amplas de gestão de exposição para OT. Os especialistas se diferenciam pela cobertura de protocolos industriais e inteligência de ameaças específica para OT. Os fornecedores mais amplos se diferenciam pela visibilidade combinada de TI e OT. Os compradores também avaliam se um produto pode fornecer evidências para equipes de planta, equipes de segurança e funções de governança.
A avaliação assistida por inteligência artificial é agora uma capacidade competitiva comum no mercado de validação de segurança OT. A Claroty lançou o Claire em maio de 2026 como um agente de segurança de inteligência artificial nativo para sistemas ciberfísicos para fluxos de trabalho de investigação e resposta.[3] A Nozomi Networks introduziu o Vantage IQ em janeiro de 2026 como um assistente privado para equipes de segurança OT e IoT, e a Dragos lançou o EmberAI em junho de 2026 para apoiar detecção, investigação e remediação.
A Accenture concluiu um investimento majoritário na Dragos em junho de 2026, juntamente com as aquisições da runZero e da NetRise. A Dragos concluiu suas aquisições da runZero e da NetRise em setembro de 2026. A oferta resultante abrange visibilidade de ativos, detecção de rede, análise de firmware e resposta a incidentes. Oportunidades permanecem em serviços de validação focados em PMEs, ambientes marítimos e de transporte com conectividade limitada e validação de lista de materiais de software. Os fornecedores também estão usando visibilidade em nível físico e gêmeos digitais para avaliar riscos sem interromper as operações.
Líderes do Setor de Validação de Segurança OT
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
Forescout Technologies, Inc.
-
Waterfall Security Solutions Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Validação de Segurança de OT Empresas cobertas neste relatório
- Dragos, Inc.
- Claroty Ltd.
- Nozomi Networks Inc.
- TXOne Networks Inc.
- Waterfall Security Solutions Ltd.
- Radiflow Ltd.
- SCADAfence Ltd.
- OTORIO Ltd.
- SecurityGate.io, Inc.
- Langner, Inc.
- Mission Secure, Inc.
- Rhebo GmbH
- Shield-IoT Ltd.
- Cydome Security Ltd.
- SIGA OT Solutions, Inc.
- Ordr, Inc.
- RunZero, Inc.
- Phosphorus Cybersecurity Inc.
- Armis Security Ltd.
- Tenable Holdings, Inc.
Desenvolvimentos industriais recentes em Mercado de Validação de Segurança de OT
- Setembro de 2026: A Dragos concluiu oficialmente suas aquisições da NetRise e da runZero após o fechamento do investimento majoritário da Accenture na empresa. A plataforma xOT combinada agora abrange visibilidade de dispositivos conectados, detecção de rede, análise da cadeia de suprimentos de firmware e software e resposta a incidentes, permitindo que as organizações observem e defendam camadas de TI, OT, nuvem e cadeia de suprimentos de software a partir de uma única plataforma alinhada com os requisitos de conformidade NERC CIP, NIS2 e TSA.
- Setembro de 2026: A Nozomi Networks lançou o Nozomi Compass, uma plataforma de gerenciamento de ativos e serviços nativa para OT construída diretamente sobre a inteligência de ativos em tempo real que alimenta a plataforma de segurança ciberfísica Vantage. O Compass aborda a lacuna operacional entre a descoberta de vulnerabilidades, agora comprimida para minutos pela inteligência artificial, e as ações de remediação, que anteriormente passavam por planilhas e ferramentas de tickets de TI não projetadas para fluxos de trabalho OT.
- Setembro de 2026: A TXOne Networks lançou sua solução de rede Edge de próxima geração com o vEdgeIPS Pro na SEMICON Taiwan, introduzindo a primeira linha de appliances virtuais da empresa e estendendo a proteção inline e à prova de falhas de hardware físico para infraestrutura OT virtualizada, com 4 novas capacidades baseadas em inteligência artificial em sua estrutura Descobrir, Avaliar e Proteger.
- Junho de 2026: A Accenture anunciou a aquisição de participação majoritária na Dragos, combinada com aquisições integrais da runZero e da NetRise, com base no negócio de cibersegurança existente da Accenture de 10 bilhões de USD. A transação cria cobertura de segurança OT de ponta a ponta para infraestrutura crítica e operações industriais, atendendo à necessidade de defesa xOT integrada em escala.
Escopo do Relatório Global do Mercado de Validação de Segurança OT
O Mercado de Validação de Segurança OT compreende as receitas geradas por soluções de software e serviços profissionais utilizados para avaliar, verificar, testar e validar continuamente a eficácia dos controles de cibersegurança, configurações, vulnerabilidades, políticas de segmentação, caminhos de ataque e posturas de segurança em ambientes de tecnologia operacional (OT). Essas soluções ajudam as organizações industriais a avaliar a resiliência cibernética, validar controles de segurança, identificar fraquezas exploráveis, apoiar a conformidade regulatória e reduzir o risco cibernético operacional em sistemas de controle industrial (ICS), sistemas SCADA, sistemas de controle distribuído (DCS), controladores lógicos programáveis (CLPs) e outros ativos de infraestrutura crítica.
O Relatório do Mercado de Validação de Segurança OT é Segmentado por Componente (Soluções e Serviços), Tipo de Validação (Descoberta de Ativos e Validação de Inventário, Avaliação de Vulnerabilidades e Validação de Explorabilidade, Testes de Penetração e Simulação de Adversários, Segmentação de Rede e Validação de Caminhos de Ataque e Outros Tipos de Validação), Modo de Implantação (Local, Nuvem e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Manufatura Industrial, Energia e Serviços Públicos, Petróleo e Gás, Produtos Químicos e Farmacêuticos, Transporte e Logística, Água e Saneamento, Governo e Administração Pública e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços |
| Descoberta de Ativos e Validação de Inventário |
| Avaliação de Vulnerabilidades e Validação de Explorabilidade |
| Testes de Penetração e Simulação de Adversários |
| Segmentação de Rede e Validação de Caminhos de Ataque |
| Outros Tipos de Validação |
| Local |
| Nuvem |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Manufatura Industrial |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| Produtos Químicos e Farmacêuticos |
| Transporte e Logística |
| Água e Saneamento |
| Governo e Administração Pública |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| Argentina | |
| México | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Soluções | |
| Serviços | ||
| Por Tipo de Validação | Descoberta de Ativos e Validação de Inventário | |
| Avaliação de Vulnerabilidades e Validação de Explorabilidade | ||
| Testes de Penetração e Simulação de Adversários | ||
| Segmentação de Rede e Validação de Caminhos de Ataque | ||
| Outros Tipos de Validação | ||
| Por Modo de Implantação | Local | |
| Nuvem | ||
| Híbrido | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Manufatura Industrial | |
| Energia e Serviços Públicos | ||
| Petróleo e Gás | ||
| Produtos Químicos e Farmacêuticos | ||
| Transporte e Logística | ||
| Água e Saneamento | ||
| Governo e Administração Pública | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de validação de segurança OT?
O tamanho do mercado de validação de segurança OT está projetado para atingir 6,76 bilhões de USD até 2032, a partir de 2,52 bilhões de USD em 2027, a um CAGR de 21,82%.
Qual componente lidera os gastos com validação de segurança OT?
As soluções lideram com 70,22% da receita de 2026. Seu papel inclui descoberta automatizada de ativos, avaliação de vulnerabilidades, testes de segmentação e relatórios de conformidade para operadores industriais.
Por que os métodos de teste passivos são importantes na tecnologia operacional?
Os métodos passivos podem avaliar tráfego, ativos e violações de limites sem enviar sondas que poderiam desestabilizar CLPs ou sistemas de controle em tempo real.
Qual abordagem de implantação está crescendo mais rapidamente?
A implantação em nuvem está projetada para crescer a um CAGR de 23,36% até 2032.
Qual setor do usuário final está crescendo mais rapidamente?
Água e saneamento deve crescer a um CAGR de 22,48% até 2032. A preocupação com ataques em CLPs voltados para a internet e a expansão dos requisitos de segurança estão apoiando a adoção de métodos de validação não disruptivos.
Qual região tem o maior crescimento projetado?
A Ásia-Pacífico está projetada para expandir a um CAGR de 22,77% até 2032. A digitalização industrial, as estruturas de segurança nacional e os programas de modernização estão apoiando a demanda em toda a região.