
Tamanho e Participação do Mercado de Serviços de Retainer para Resposta a Ransomware
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 9.70 Bilhões de dólares |
| Tamanho do Mercado (2032) | 20.44 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 16.08 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
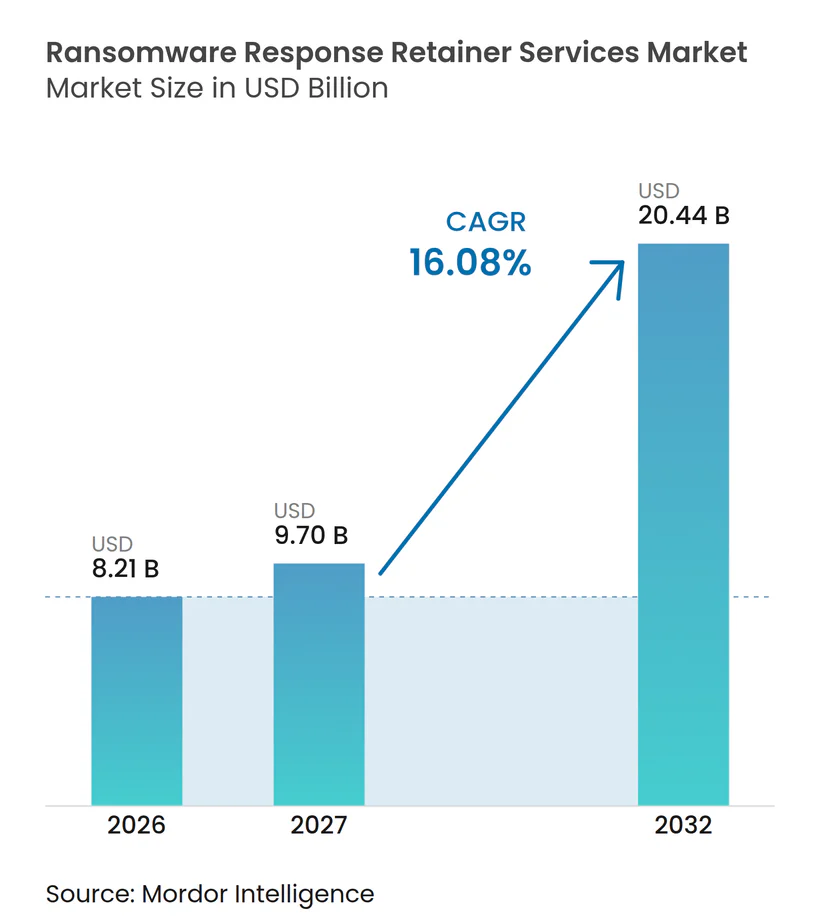
Análise do Mercado de Serviços de Retainer para Resposta a Ransomware por Mordor Intelligence
O tamanho do mercado de serviços de retainer para resposta a ransomware tem projeção de expansão de 8,21 bilhões de USD em 2026 e 9,70 bilhões de USD em 2027 para 20,44 bilhões de USD até 2032, registrando um CAGR de 16,08% entre 2027 e 2032. O mercado de serviços de retainer para resposta a ransomware é impulsionado pela mudança em direção a ataques de extorsão dupla, nos quais os atacantes criptografam sistemas e removem dados, aumentando o valor de uma resposta jurídica e técnica previamente preparada. Janelas curtas de notificação estão tornando a capacidade forense pré-contratada mais importante para organizações reguladas. Os processos de renovação de seguros também sustentam a demanda, pois as seguradoras esperam cada vez mais vias de resposta aprovadas e prestadores estabelecidos. Os prestadores integrados a plataformas estão fortalecendo sua posição ao combinar inteligência de ameaças, dados de endpoints, investigação em nuvem e serviços de resposta em um único acordo. Arranjos de crédito flexíveis criam uma oportunidade para o mercado de serviços de retainer para resposta a ransomware atender compradores que precisam de trabalho de prontidão e suporte emergencial sem manter contratos separados.
Principais Conclusões do Relatório
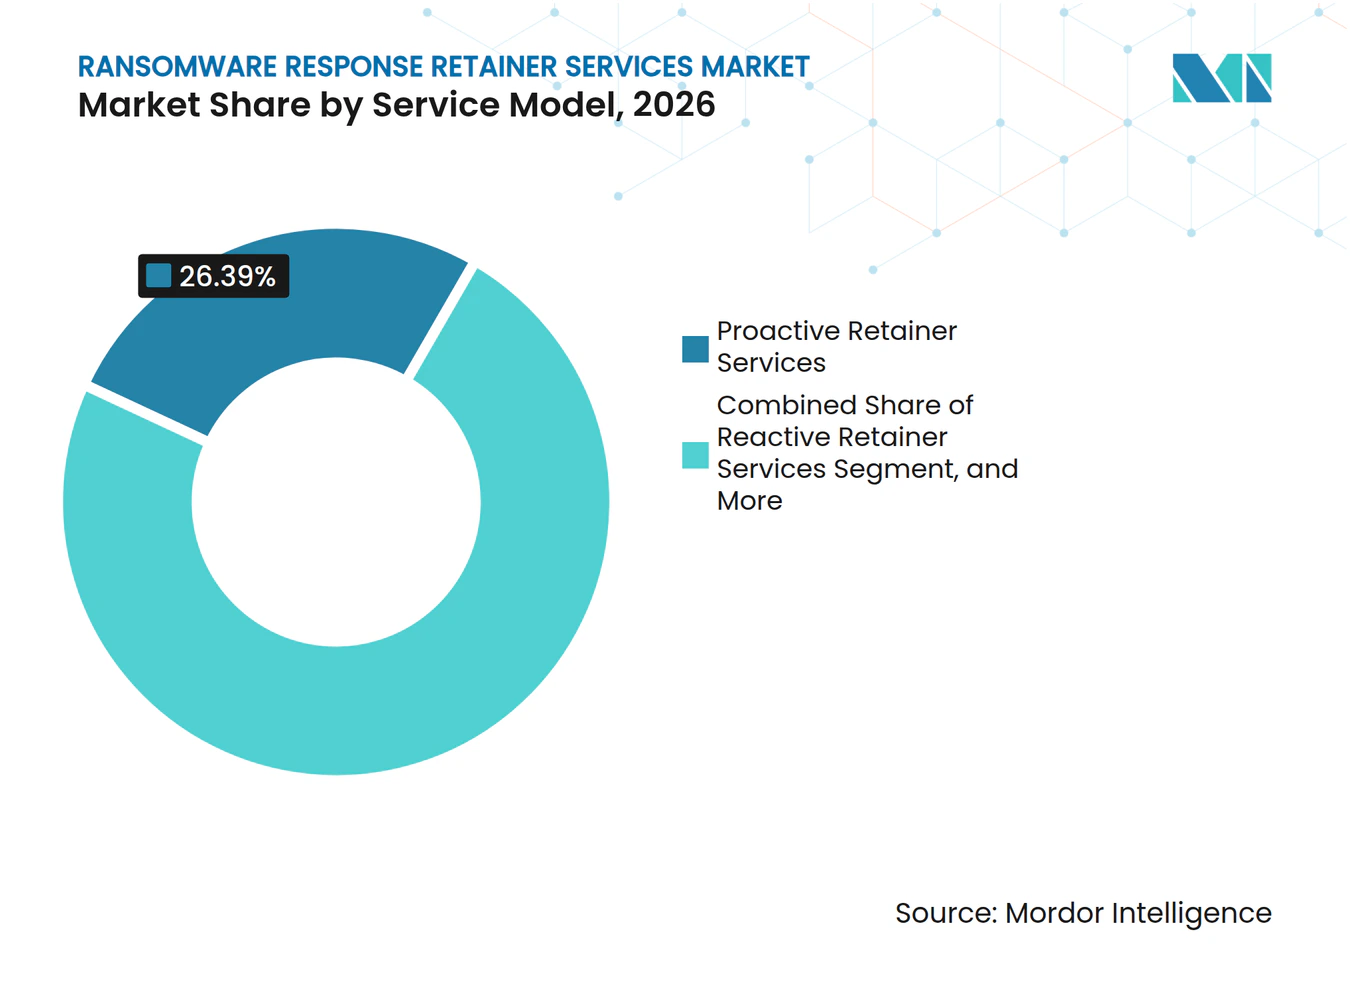
- Por modelo de serviço, os serviços de retainer proativos detiveram 26,39% da participação na receita do Mercado de Serviços de Retainer para Resposta a Ransomware em 2026, enquanto os arranjos híbridos proativos e reativos têm projeção de expansão a um CAGR de 17,44% até 2032.
- Por modo de implantação, a entrega prioritariamente remota deteve 56,97% de participação em 2026 e tem projeção de expansão a um CAGR de 17,12% até 2032.
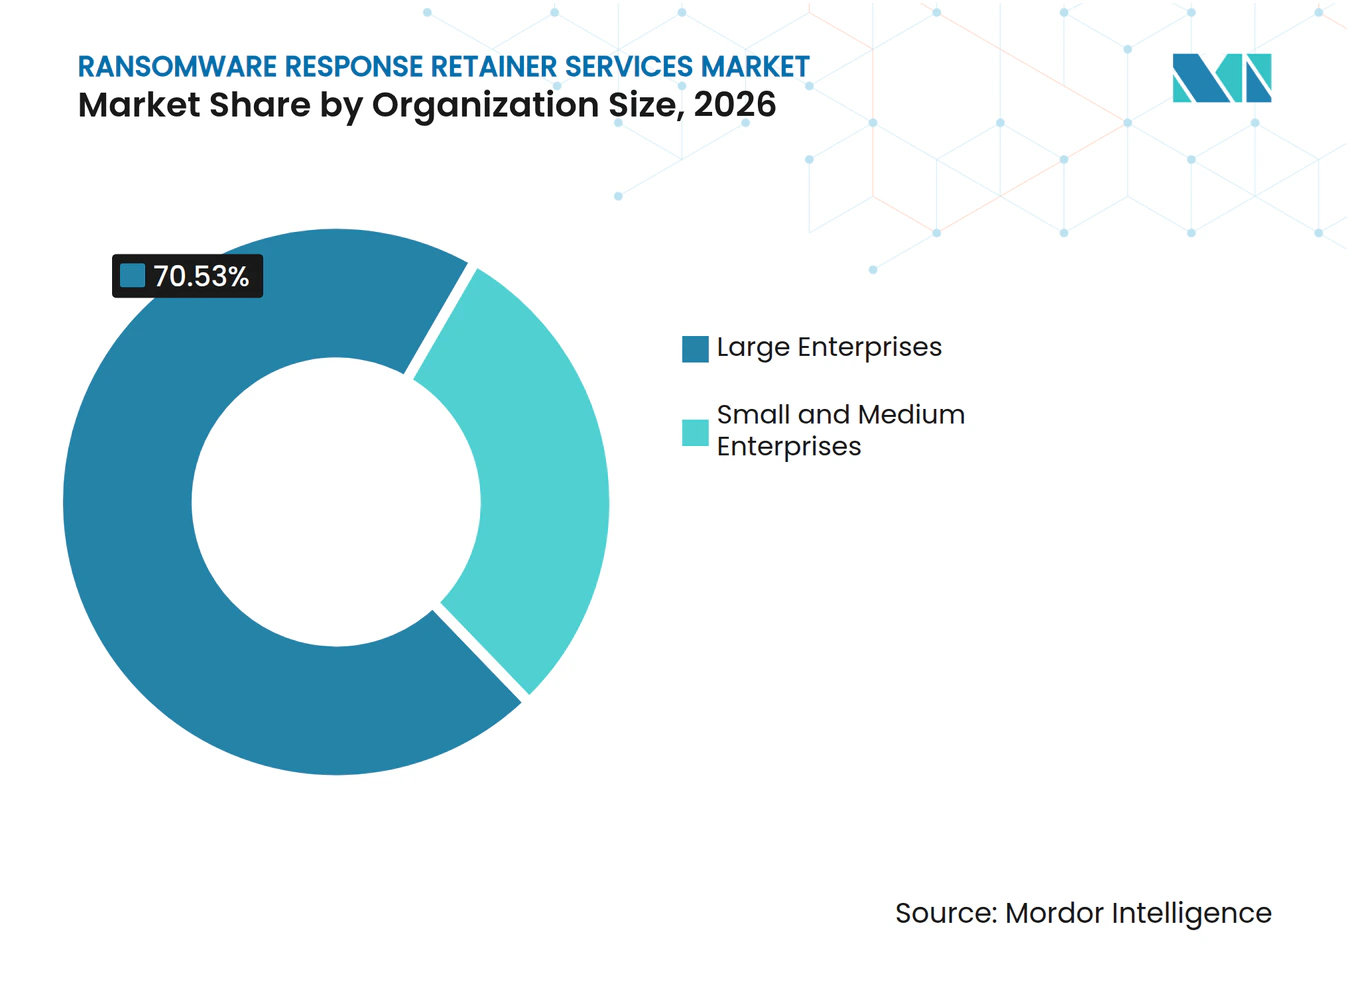
- Por porte da organização, as grandes empresas detiveram 70,53% de participação no Mercado de Serviços de Retainer para Resposta a Ransomware em 2026, enquanto as pequenas e médias empresas têm projeção de expansão a um CAGR de 18,29% até 2032.
- Por usuário final, o segmento BFSI deteve 25,18% de participação na receita em 2026, enquanto saúde e ciências da vida têm projeção de expansão a um CAGR de 19,17% até 2032.
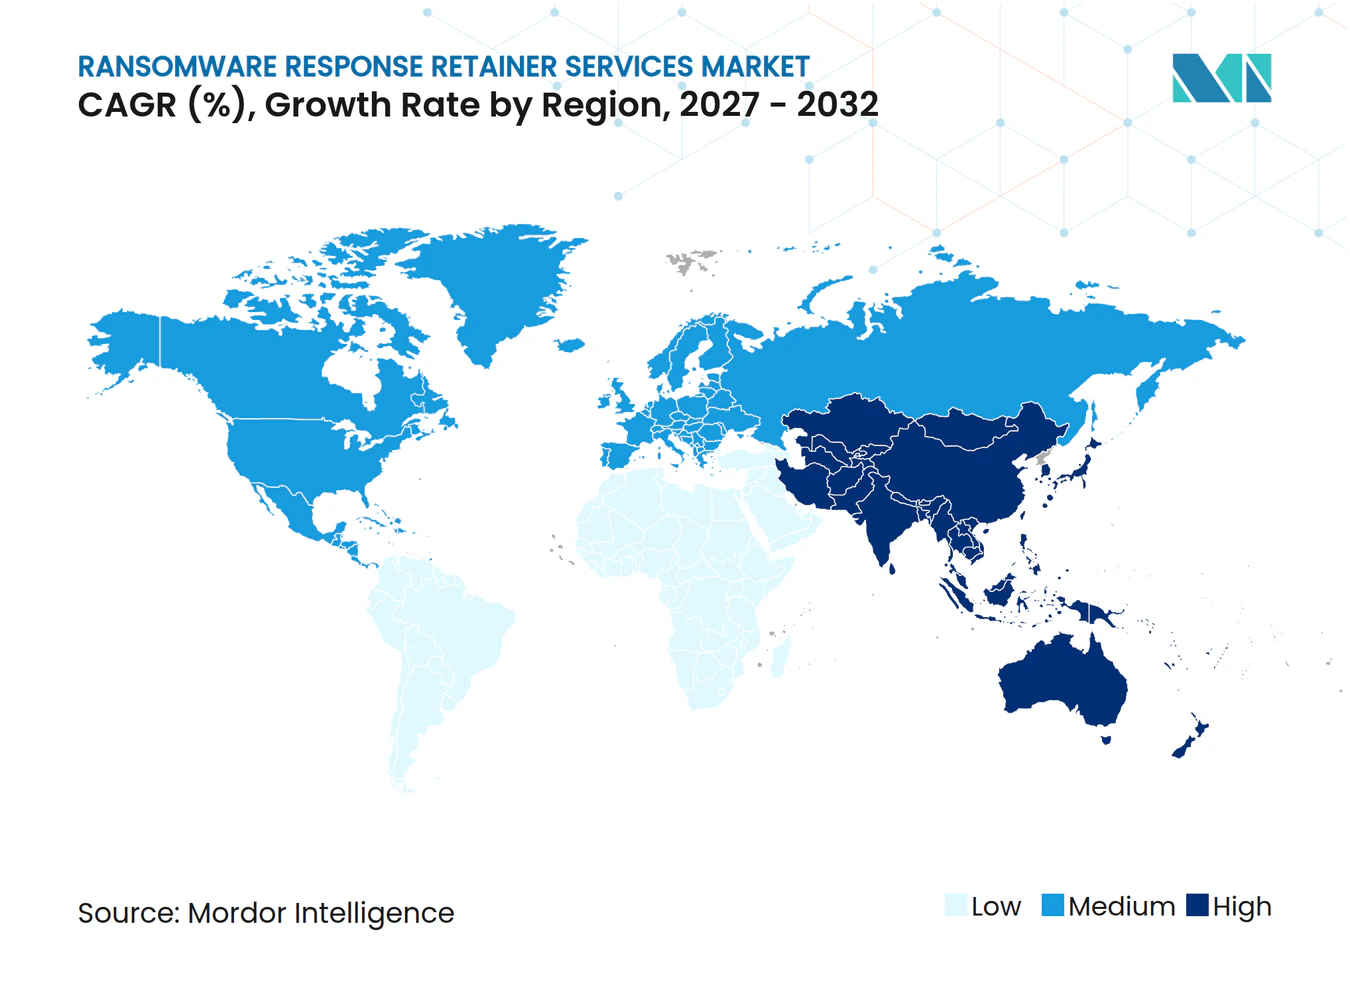
- Por geografia, a América do Norte deteve 39,21% de participação no Mercado de Serviços de Retainer para Resposta a Ransomware em 2026, enquanto a Ásia-Pacífico tem projeção de expansão a um CAGR de 19,42% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Fatores Impulsionadores*
| Fator Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Escalada de Ransomware e Extorsão Dupla | +5.1% | Global, com maior intensidade na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Prazos Obrigatórios de Divulgação e Notificação de Incidentes | +3.7% | América do Norte e Europa como núcleo, com expansão para Ásia-Pacífico e Oriente Médio e África | Médio prazo (2-4 anos) |
| Requisitos de Retainer de Seguro Cibernético e Prestador em Painel | +3.0% | América do Norte e Europa, Ásia-Pacífico emergente | Médio prazo (2-4 anos) |
| Escassez de Talentos Internos em Forense Digital e Resposta a Incidentes | +2.3% | Global | Longo prazo (≥ 4 anos) |
| Uso de Engenharia Social e Extorsão Aceleradas por IA por Agentes de Ameaças | +1.7% | Global, maior na América do Norte e Europa Ocidental | Curto prazo (≤ 2 anos) |
| Economia de Retainer para Vetores de Ataque em Nuvem, Identidade e Terceiros | +1.4% | América do Norte e Ásia-Pacífico como núcleo | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada de Ransomware e Extorsão Dupla
O mercado de serviços de retainer para resposta a ransomware está sendo moldado por ataques que combinam criptografia de sistemas com roubo de dados e ameaças de divulgação pública. A Zscaler registrou um aumento de 145,9% ano a ano nos ataques de ransomware bloqueados de abril de 2024 a abril de 2025. Sua pesquisa também registrou 238,5 TB de exfiltração de dados em 10 principais famílias de ransomware e um aumento de 70,1% nas divulgações públicas de extorsão. A Coalition relatou que casos de extorsão dupla representaram 70% das reivindicações de ransomware em 2025, enquanto as demandas iniciais de resgate aumentaram 47% ano a ano. O mesmo relatório situou o custo médio de sinistros de ransomware em 1,18 milhão de USD em 2025, em comparação com 705.000 USD em 2024. Esses custos tornam um processo pré-acordado de investigação, coordenação jurídica e resposta mais valioso do que aguardar a identificação de fornecedores após o início de um incidente.
Prazos Obrigatórios de Divulgação e Notificação de Incidentes
O mercado de serviços de retainer para resposta a ransomware se beneficia de regras de notificação que deixam pouco tempo para selecionar um prestador forense. A diretriz NIS2 exige um alerta antecipado em até 24 horas a partir da tomada de conhecimento e uma notificação de incidente em até 72 horas. A DORA exige que as entidades financeiras classifiquem e reportem incidentes relevantes de tecnologia da informação e comunicação em até 4 horas após a classificação, nas circunstâncias estabelecidas pelo regulamento. A Comissão de Valores Mobiliários dos Estados Unidos exige que um registrante divulgue um incidente de cibersegurança relevante em até 4 dias úteis após determinar que o incidente é relevante.[1] Esses prazos dificultam a conclusão da contratação de fornecedores, do escopo técnico e da preparação para divulgação somente após um ataque. O mercado de serviços de retainer para resposta a ransomware, portanto, ganha suporte onde os conselhos de administração devem alinhar os resultados da investigação com as comunicações dirigidas a investidores, reguladores e clientes.
Requisitos de Retainer de Seguro Cibernético e Prestador em Painel
O seguro cibernético está vinculando a renovação de apólices mais estreitamente ao planejamento de resposta a incidentes. A Chubb descreve serviços cibernéticos para mitigação de perdas por meio de arranjos aprovados, ilustrando como os processos liderados por seguradoras podem orientar os segurados para recursos de resposta estabelecidos. A LevelBlue lançou seu Resilience Retainer em março de 2026 com mais de 50 aprovações de seguradoras e representação em mais de 50 painéis de seguros. Essa abordagem oferece aos compradores um caminho mais claro para prestadores que podem atuar dentro dos requisitos das seguradoras durante um evento em curso. Ela também torna um retainer menos dependente de gastos discricionários em tecnologia da informação, pois pode se tornar parte do planejamento de renovação de seguros. O mercado de serviços de retainer para resposta a ransomware pode se beneficiar quando as seguradoras avaliam arranjos pré-negociados de resposta, assessoria jurídica em violações e comunicações de crise como parte da prontidão.
Escassez de Talentos Internos em Forense Digital e Resposta a Incidentes
As organizações enfrentam dificuldades persistentes para formar suas próprias equipes de forense digital e resposta a incidentes. O ISC2 constatou que 30% das organizações não encontravam pessoas com as habilidades necessárias, enquanto 29% não tinham orçamento para contratar pessoas suficientes. Seu estudo também revelou que 25% dos entrevistados viam as lacunas de expertise em forense digital e resposta a incidentes como uma vulnerabilidade organizacional. Um retainer reserva o acesso a investigadores especializados antes que um incidente importante aumente a concorrência pela capacidade disponível. Isso é importante quando várias organizações precisam de ajuda durante uma campanha de ransomware de grande alcance. O mercado de serviços de retainer para resposta a ransomware serve, consequentemente, como uma opção de capacidade para compradores que não conseguem justificar uma equipe especializada permanente.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Alto Custo de Capacidade Especializada em DFIR e Ferramentas de Evidências | -0.8% | Global, mais agudo na Ásia-Pacífico e América do Sul | Longo prazo (≥ 4 anos) |
| Atrito em Aquisição e Orçamento para Compromissos de Retainer Pré-pagos | -0.6% | Global, maior nos segmentos de pequenas e médias empresas | Médio prazo (2-4 anos) |
| Restrições Transfronteiriças de Evidências, Residência de Dados e Privilégio Jurídico | -0.5% | Europa, Ásia-Pacífico, Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Insuficiência de Capacidade para Incidentes Simultâneos Durante Grandes Campanhas | -0.4% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Alto Custo de Capacidade Especializada em DFIR e Ferramentas de Evidências
O custo de profissionais especializados e ferramentas de evidências pode limitar a adoção, especialmente entre compradores do segmento médio de mercado. Os retainers anuais publicados por prestadores norte-americanos variam de 37.000 USD a 105.000 USD para determinadas ofertas. Um prestador também precisa de coleta de evidências em nuvem, telemetria de endpoints, forense de memória e credenciais que atendam às expectativas de clientes e seguradoras. Esses requisitos se refletem no valor pago a investigadores experientes e no custo de manutenção de uma prática ativa. Compradores com orçamentos de segurança limitados devem ponderar a capacidade de resposta pré-paga em relação aos controles operacionais de segurança que requerem financiamento imediato. Essa restrição pode retardar a adoção no mercado de serviços de retainer para resposta a ransomware, onde as taxas de serviço são vistas como um custo de reserva e não como uma despesa operacional.
Atrito em Aquisição e Orçamento para Compromissos de Retainer Pré-pagos
Os acordos pré-pagos podem ser difíceis de aprovar quando incidentes não ocorrem em um cronograma previsível. As equipes financeiras podem se concentrar nas taxas de utilização em vez de no valor da capacidade de resposta reservada. A CrowdStrike introduziu o Flex for Services em março de 2026 e ofereceu a clientes novos elegíveis 200 horas de serviços por meio de seu Zero Dollar Flex Fund, incluindo 160 horas de resposta a incidentes e 40 horas de serviços proativos. A LevelBlue introduziu um modelo baseado em fundos com rollover de 100%, que aborda preocupações com saldo não utilizado.[2] Esses modelos comerciais reduzem uma objeção central, mas não eliminam a necessidade de os compradores avaliarem o valor do prestador e alocarem um orçamento anual. O mercado de serviços de retainer para resposta a ransomware deve, portanto, demonstrar uma ligação clara entre o trabalho de prontidão e a resiliência financeira.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Modelo de Serviço:
Arranjos Híbridos Estão se Expandindo Junto com os Retainers ProativosOs serviços de retainer proativos detiveram 26,39% de participação no mercado de serviços de retainer para resposta a ransomware em 2026, tornando-se o maior modelo de serviço. Esses arranjos apoiam exercícios de planejamento, caça a ameaças e trabalho de prontidão antes de um evento disruptivo. Eles também criam um relacionamento mais regular entre o prestador e o cliente, o que pode melhorar o conhecimento de sistemas, contatos e direitos de decisão. Os acordos híbridos proativos e reativos têm projeção de expansão a um CAGR de 17,44% até 2032. O tamanho do mercado de serviços de retainer para resposta a ransomware para arranjos híbridos se beneficia de um único pool de crédito que pode financiar atividades de prontidão e resposta emergencial.
As estruturas híbridas reduzem a preocupação de que um acordo reativo permaneça sem uso em um ano tranquilo. Elas também podem evitar que um cliente descubra durante um incidente que suas horas retidas são insuficientes para o trabalho jurídico, técnico e de recuperação. A CrowdStrike lançou o Flex for Services em março de 2026 para permitir que os clientes utilizem um modelo de consumo em resposta a incidentes, caça a ameaças e serviços de assessoria em inteligência artificial. O Resilience Retainer da LevelBlue combinou de forma semelhante um arranjo baseado em fundos com disposições de rollover. Essas abordagens sustentam a demanda contínua no mercado de serviços de retainer para resposta a ransomware, embora os acordos reativos permaneçam relevantes para prestadores especializados focados em negociação urgente e restauração.



Por Modo de Implantação:
A Entrega Prioritariamente Remota Tem Escala Enquanto o Trabalho Presencial Permanece ImportanteA entrega prioritariamente remota respondeu por 56,97% de participação no mercado de serviços de retainer para resposta a ransomware em 2026 e tem projeção de expansão a um CAGR de 17,12% até 2032. Ela permite que um prestador inicie a coleta de evidências e a triagem sem aguardar deslocamentos. A Palo Alto Networks Unit 42 relatou que dados de aplicações de software como serviço apareceram em 23% dos casos investigados em 2025, em comparação com 6% em 2022. Essa mudança significa que evidências relevantes frequentemente residem em serviços de nuvem, onde a chegada física proporciona pouco valor adicional. A entrega remota também apoia clientes transfronteiriços onde o acesso imediato a dados de endpoints e identidade está disponível.
A Unit 42 relatou que o grupo de atacantes mais rápido atingiu a exfiltração de dados em 72 minutos em 2025, em comparação com 285 minutos em 2024. Esse tempo favorece a ativação remota porque as primeiras decisões investigativas podem ser necessárias em minutos. A entrega presencial continua sendo importante em ambientes de tecnologia operacional, casos de evidências físicas e localidades que exigem investigadores que falem o idioma local ou ferramentas em conformidade com a residência de dados. A entrega híbrida oferece a empresas multinacionais uma análise remota inicial seguida de uma visita ao local onde a investigação se estende a sistemas legados ou ambientes industriais. Esse modelo de serviço apoia o mercado de serviços de retainer para resposta a ransomware porque o método de entrega correto depende dos sistemas afetados e da localização jurídica das evidências.
Por Porte da Organização:
Grandes Empresas Lideram Enquanto Pequenas e Médias Empresas Ganham AcessoAs grandes empresas detiveram 70,53% do mercado de serviços de retainer para resposta a ransomware em 2026. Sua escala traz maior exposição regulatória, ambientes tecnológicos mais complexos e maior necessidade de coordenar trabalhos jurídicos, técnicos, de seguros e de comunicações. A Coalition constatou que organizações com receita acima de 100 milhões de USD enfrentaram frequência de sinistros 5 vezes maior do que suas pares menores em 2025. Essas empresas também podem usar um retainer para reservar suporte em múltiplas unidades de negócios e países. Suas equipes de aquisição tendem a ter os recursos para avaliar níveis de serviço detalhados e compatibilidade com seguradoras.
As pequenas e médias empresas têm projeção de expansão a um CAGR de 18,29% até 2032. Pacotes flexíveis estão reduzindo a barreira de compromisso para organizações que anteriormente não tinham um processo formal de aquisição para resposta especializada a incidentes. A Arctic Wolf introduziu o Incident360 Retainer em maio de 2025 com prontidão proativa e cobertura de resposta de escopo completo para 1 incidente principal durante o período do contrato.[3] A S&J e a CyLeague Holdings introduziram um pacote de resposta pré-contratado no Japão para organizações com 300 ou mais funcionários a partir de 1 milhão de JPY (6.800 USD) por ano. No mercado de serviços de retainer para resposta a ransomware, cobertura clara, tempos de resposta definidos e flexibilidade de crédito podem simplificar a aquisição para esse grupo.

Por Usuário Final:
BFSI Sustenta a Receita Enquanto Saúde e Ciências da Vida Avançam Mais RapidamenteO segmento BFSI deteve 25,18% do mercado de serviços de retainer para resposta a ransomware em 2026. As instituições financeiras operam sob um conjunto exigente de obrigações de reporte, incluindo regras da Comissão de Valores Mobiliários dos Estados Unidos, expectativas do Departamento de Serviços Financeiros de Nova York e requisitos europeus de resiliência operacional digital. Um prestador pré-contratado ajuda esse grupo a coordenar as descobertas técnicas com as comunicações regulatórias e de investidores. O requisito é particularmente forte quando um evento afeta sistemas de pagamento, negociação, dados pessoais ou prestadores de serviços terceirizados.
Saúde e ciências da vida têm projeção de expansão a um CAGR de 19,17% até 2032. A Zscaler identificou a saúde entre os 3 setores mais visados em sua pesquisa de ransomware de 2025, enquanto seus dados também mostraram um aumento de 935% ano a ano nos ataques de ransomware contra petróleo e gás. A saúde precisa de recuperação rápida porque a interrupção operacional pode afetar os serviços aos pacientes e informações sensíveis. Os prestadores de tecnologia da informação e telecomunicações também requerem capacidade retida porque as integrações de software como serviço, as concessões OAuth e os relacionamentos com prestadores de serviços gerenciados podem criar vetores de ataque de terceiros. Manufatura, energia e utilities, varejo e comércio eletrônico e outros usuários finais ampliam o mercado de serviços de retainer para resposta a ransomware em diversos ambientes operacionais.
Análise Geográfica
Mercado de Serviços de Retenção para Resposta a Ransomware na América do Norte
A América do Norte deteve 39,21% da receita regional em 2026. A região possui um conjunto denso de regras de notificação, incluindo o prazo de divulgação de 4 dias úteis da Comissão de Valores Mobiliários dos Estados Unidos após a determinação de materialidade. As regras do Departamento de Serviços Financeiros de Nova York exigem que as entidades cobertas notifiquem o departamento dentro de 72 horas após um evento de cibersegurança reportável.[4] As organizações bancárias dos Estados Unidos devem notificar seu regulador federal primário dentro de 36 horas após determinar que ocorreu um incidente qualificado de segurança informática. Esses requisitos tornam o suporte forense contratado um recurso prático de conformidade para empresas financeiras e outras empresas regulamentadas.
Mercado de Serviços de Retenção para Resposta a Ransomware na Europa
A Europa é a segunda maior região e é moldada pela NIS2, que estende as responsabilidades de risco cibernético a setores críticos, e pela DORA, que estabelece processos rigorosos de reporte para entidades financeiras. O tamanho do mercado de serviços de retenção para resposta a ransomware na Europa também é influenciado por requisitos de tratamento de evidências, privacidade e jurisdição. Esses fatores favorecem fornecedores capazes de atender às necessidades de idioma local e manter fluxos de trabalho em conformidade com a residência de dados. Os compradores europeus podem selecionar fornecedores com capacidade de entrega regional, mesmo quando uma plataforma global oferece as mesmas ferramentas técnicas essenciais.
Mercado de Serviços de Retenção para Resposta a Ransomware na APAC e no Oriente Médio e África
A Ásia-Pacífico está projetada para se expandir a um CAGR de 19,42% até 2032. O regulador de seguros da Índia emitiu uma diretriz em março de 2025 exigindo que as seguradoras regulamentadas contratem previamente especialistas em resposta a incidentes cibernéticos e forense digital. A Índia também exige que incidentes cibernéticos reportáveis sejam comunicados ao CERT-In dentro de 6 horas. O Japão, a China, o Oriente Médio e a África representam áreas importantes de demanda futura à medida que a infraestrutura digital se expande e a capacidade especializada local permanece limitada. Os compradores regionais precisarão de modelos de serviço que abordem o idioma, a localização dos dados e a disponibilidade de investigadores durante incidentes transfronteiriços.
Cenário Competitivo
Concentração do Mercado
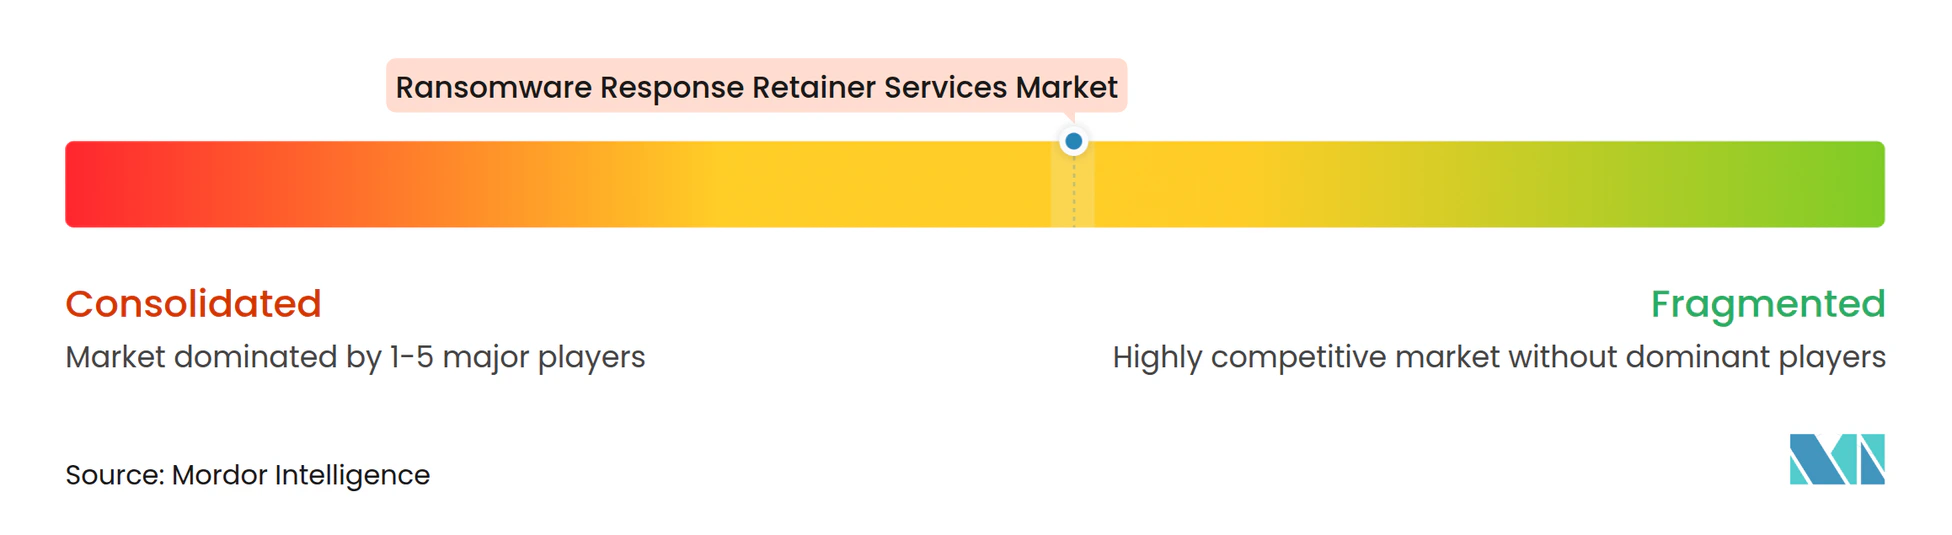
O mercado de serviços de retainer para resposta a ransomware é moderadamente fragmentado abaixo dos principais prestadores integrados a plataformas. CrowdStrike, Kroll, Palo Alto Networks Unit 42, IBM X-Force e Mandiant mantêm forte visibilidade corporativa por meio de suas plataformas tecnológicas, práticas reconhecidas de resposta a incidentes e relacionamentos com seguradoras. Especialistas como Coveware, Arete e Sygnia competem por meio de experiência em negociação de ransomware e redes de implantação rápida. Os compradores preferem cada vez mais um prestador que possa integrar inteligência de ameaças, informações de endpoints, forense em nuvem, coordenação jurídica e resposta emergencial. Essa preferência sustenta a consolidação e pressiona os prestadores menores que oferecem apenas uma parte do processo de resposta.
A CrowdStrike lançou o Flex for Services em março de 2026, estendendo seu modelo de consumo a serviços liderados por especialistas que incluem resposta a incidentes, caça a ameaças e trabalho de assessoria em inteligência artificial. A CrowdStrike também assinou um acordo para adquirir a Pangea em setembro de 2025 por 260 milhões de USD, adicionando capacidades de detecção e resposta baseadas em inteligência artificial à plataforma Falcon. A Sophos concluiu sua aquisição da Secureworks por 859 milhões de USD em fevereiro de 2025. Em seguida, lançou o Sophos Emergency Incident Response em junho de 2025 como um serviço convergido que combina capacidades de ambas as empresas.
A Kroll e a CrowdStrike desenvolveram o Project QuiltWorks para conectar a descoberta de vulnerabilidades baseada em inteligência artificial com a remediação ativa de incidentes. A Kroll afirmou em maio de 2026 que clientes migrando mais de 500.000 endpoints para a parceria alcançaram tempos de restauração medidos em horas e reduções no custo total de propriedade de até 30%. O mercado de serviços de retainer para resposta a ransomware também tem espaço para ofertas com preços mais acessíveis para pequenas e médias empresas, forense de tecnologia operacional e serviço multilíngue que atenda às regras regionais de evidências. Blackpanda, S&J, CyLeague Holdings e SCSK Security ilustram o surgimento de ofertas regionais voltadas para compradores japoneses ou da Ásia-Pacífico em geral. A SCSK Security introduziu um plano básico de resposta, avaliação de vulnerabilidades e inteligência de ameaças em fevereiro de 2025 por 990.000 JPY (6.700 USD) por ano.
Líderes do Setor de Serviços de Retainer para Resposta a Ransomware
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Arete Incident Response, Inc.
-
BAE Systems plc
-
Booz Allen Hamilton Holding Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços de Retenção para Resposta a Ransomware Empresas cobertas neste relatório
- Accenture plc
- Arctic Wolf Networks, Inc.
- Arete Incident Response, Inc.
- BAE Systems plc
- Booz Allen Hamilton Holding Corporation
- Cisco Systems, Inc.
- GuidePoint Security
- Coveware, Inc.
- CrowdStrike Holdings, Inc.
- Google LLC
- IBM Corporation
- Kroll, LLC
- NCC Group plc
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Secureworks Corp.
- Sophos Limited
- Sygnia Inc.
- WithSecure Corporation
Desenvolvimentos industriais recentes em Mercado de Serviços de Retenção para Resposta a Ransomware
- Julho de 2026: Beazley Security e Halcyon introduziram o Cyber Resilience Retainer, um retainer inédito para ajudar organizações a se prepararem, resistirem e se recuperarem de ataques cibernéticos por meio de uma abordagem coordenada para gerenciamento de incidentes, resposta a incidentes e resiliência contra ransomware.
- Maio de 2026: A Kroll anunciou os primeiros marcos dos 150 dias de sua parceria com a CrowdStrike, incluindo a cofundação do Project QuiltWorks junto à CrowdStrike para conectar a descoberta de vulnerabilidades impulsionada por IA à remediação ativa de incidentes. A Kroll foi nomeada Parceiro MSSP das Américas da CrowdStrike em 2026, os tempos de restauração de clientes caíram para horas e o custo total de propriedade diminuiu em até 30% nas contas migradas.
- Março de 2026: A CrowdStrike lançou o Flex for Services, estendendo seu modelo baseado em consumo a todo o seu portfólio de serviços de segurança liderados por especialistas, incluindo resposta a incidentes, caça a ameaças e assessoria em IA. O Zero Dollar Flex Fund complementar forneceu a novos clientes qualificados 200 horas de serviços — 160 horas de resposta a incidentes e 40 horas de serviços proativos — sem custo de iniciação antecipado, eliminando a barreira do compromisso pré-pago para compradores de retainer de primeira vez.
- Março de 2026: A LevelBlue lançou o Resilience Retainer, um modelo baseado em fundos com rollover de 100% e acordos de nível de serviço a partir de 1 hora. Integrou capacidades da Cybereason, Stroz Friedberg e Trustwave, e foi aprovado por mais de 50 seguradoras cibernéticas e listado em mais de 50 painéis de seguros.
Escopo do Relatório Global do Mercado de Serviços de Retainer para Resposta a Ransomware
Os Serviços de Retainer para Resposta a Ransomware são acordos especializados de cibersegurança corporativa baseados em assinatura que garantem a uma organização acesso imediato e prioritário a especialistas em Forense Digital e Resposta a Incidentes (DFIR) em caso de ataque de ransomware.
O Relatório do Mercado de Serviços de Retainer para Resposta a Ransomware é Segmentado por Modelo de Serviço (Serviços de Retainer Proativos, Serviços de Retainer Reativos e Serviços de Retainer Híbridos Proativos e Reativos), Modelo de Implantação (Entrega Prioritariamente Remota, Entrega Presencial e Entrega Híbrida Remota e Presencial), Porte da Organização (Grandes Empresas e Pequenas e Médias Empresas), Usuário Final (BFSI, Tecnologia da Informação e Telecomunicações, Saúde e Ciências da Vida, Manufatura, Energia e Utilities, Varejo e Comércio Eletrônico e Outros Setores de Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado São Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Serviços de Retainer Proativos |
| Serviços de Retainer Reativos |
| Serviços de Retainer Híbridos Proativos e Reativos |
| Entrega Prioritariamente Remota |
| Entrega Presencial |
| Entrega Híbrida Remota e Presencial |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| BFSI |
| Tecnologia da Informação e Telecomunicações |
| Saúde e Ciências da Vida |
| Manufatura |
| Energia e Utilities |
| Varejo e Comércio Eletrônico |
| Outros Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África do Sul |
| Por Modelo de Serviço | Serviços de Retainer Proativos | |
| Serviços de Retainer Reativos | ||
| Serviços de Retainer Híbridos Proativos e Reativos | ||
| Por Modo de Implantação | Entrega Prioritariamente Remota | |
| Entrega Presencial | ||
| Entrega Híbrida Remota e Presencial | ||
| Por Porte da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Usuário Final | BFSI | |
| Tecnologia da Informação e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Manufatura | ||
| Energia e Utilities | ||
| Varejo e Comércio Eletrônico | ||
| Outros Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África do Sul | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de serviços de retainer para resposta a ransomware?
O mercado de serviços de retainer para resposta a ransomware tem projeção de atingir 20,44 bilhões de USD até 2032, a partir de 9,70 bilhões de USD em 2027, a um CAGR de 16,08%.
O que é um retainer de resposta a ransomware?
É um acordo pré-contratado que concede a uma organização acesso a suporte de resposta a incidentes, geralmente incluindo investigação, recuperação, coordenação jurídica e trabalho de prontidão.
Por que as organizações estão adquirindo retainers de resposta a ransomware?
Ataques de extorsão dupla, requisitos de notificação com prazos curtos e expectativas de seguradoras aumentam o valor de ter um prestador de resposta contratado antes de um incidente.
Qual modelo de serviço está se expandindo mais rapidamente?
Os arranjos híbridos proativos e reativos têm projeção de expansão a um CAGR de 17,44% até 2032 porque podem cobrir trabalho de prontidão e resposta emergencial a partir de um único pool de crédito.
Quais organizações são os maiores usuários desses serviços?
As grandes empresas detiveram 70,53% de participação em 2026, refletindo sua exposição regulatória, sistemas complexos e necessidade de coordenar múltiplos stakeholders.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico tem projeção de expansão a um CAGR de 19,42% até 2032, apoiada pelo desenvolvimento de requisitos regulatórios e pela expansão da infraestrutura digital.